

Wersja 1.0.0-alpha.1najnowsza
Rozdział 1.8
Gdzie działa Nexus
Miejsca, w których może działać Nexus – od chmury UE firmy Adverant po ośrodek bez dostępu do internetu i urządzenia w terenie – co w praktyce oznacza suwerenność i jak dokonać wyboru.
Ta strona została przetłumaczona przez AI z angielskiego oryginału. W razie jakichkolwiek niejasności wersją wiążącą jest strona w języku angielskim. Przeczytaj tę stronę po angielsku
Harrow Port Authority nie ma dostępu do internetu w sieci, w której działa Nexus. Gdy pojawia się nowe wydanie, ktoś przynosi je na dysku. Aoife Brennan, szefowa działu IT, obserwuje na stronie importu, jak podpis dysku jest weryfikowany względem klucza wydania, który Harrow zainstalowało miesiące temu – dopiero wtedy cokolwiek zostaje skopiowane. Pracownicy nadal korzystają z dotychczasowej wersji. Aktualizacja czeka na moment, w którym jej zespół zdecyduje się ją uruchomić, po uprzednim wykonaniu kopii zapasowej.
Kilka kilometrów dalej ubezpieczyciel może korzystać z tego samego produktu w chmurze Adverant i w ogóle nie myśleć o dyskach. W obu miejscach działa to samo oprogramowanie. Zmienia się tylko to, kto zarządza sprzętem i jak jest on połączony. W tym rozdziale omówiono dostępne opcje oraz nakład pracy, jakiego każda z nich od Państwa wymaga, a także przedstawiono krótki przewodnik ułatwiający wybór.
Jeden produkt, kilka miejsc
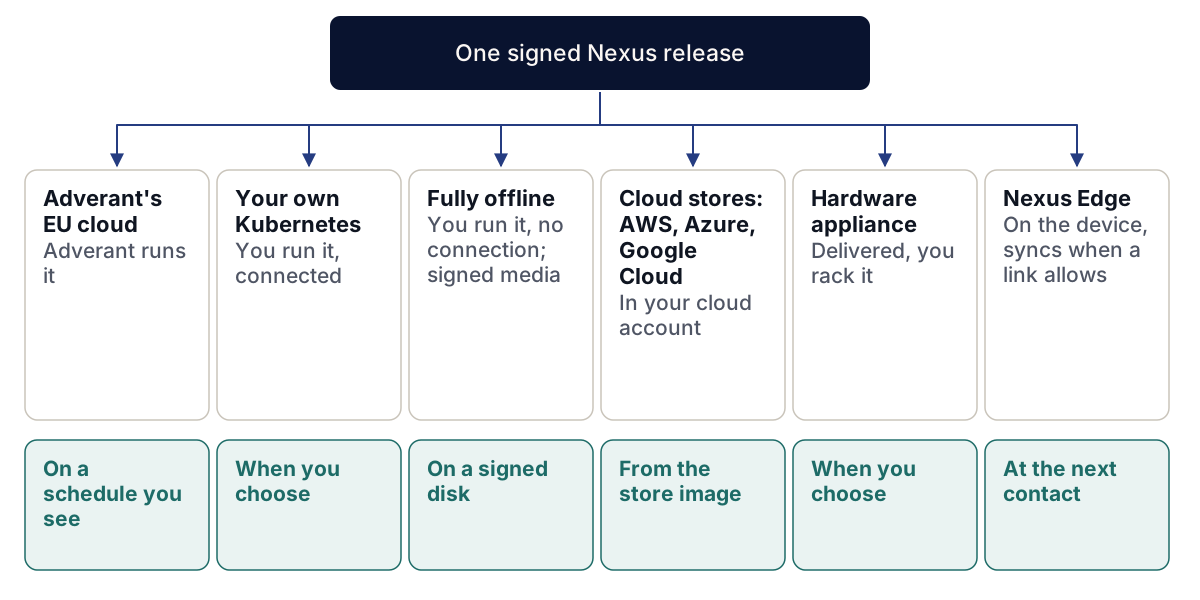
Każda forma dostarczenia obejmuje tę samą platformę, te same pakiety domenowe i ten sam rodzaj zapieczętowanych rekordów. Ekran przedstawiony w tej dokumentacji wygląda tak samo niezależnie od miejsca, w którym działa Nexus. Różnice mają charakter praktyczny: kto instaluje poprawki na serwerach, gdzie znajdują się dane, jakie modele są w zasięgu i w jaki sposób docierają aktualizacje.
Chmura UE firmy Adverant
Adverant uruchamia system Nexus na suwerennej infrastrukturze obliczeniowej w Unii Europejskiej: procesorach graficznych (GPU), otwartych modelach oraz platformie Kubernetes, pod jurysdykcją prawa europejskiego. Każda organizacja otrzymuje własną prywatną przestrzeń z własnymi kluczami i budżetami. Dane są przechowywane i przetwarzane w UE, a administrator wersji Enterprise może określić, gdzie znajduje się każdy rodzaj danych, na stronie Lokalizacja danych (Where data lives).
To najszybszy sposób na rozpoczęcie pracy, ponieważ nikt po Państwa stronie niczego nie instaluje, a Adverant wdraża aktualizacje zgodnie z widocznym dla Państwa harmonogramem. Zespoły, które muszą przechowywać dane we własnej siedzibie, często zaczynają tutaj i przenoszą się później, gdy rozwiązanie sprawdzi się w praktyce.
Państwa własny Kubernetes
Jeśli dysponują Państwo zespołem ds. platformy oraz klastrem Kubernetes, Nexus instaluje się tam za pomocą standardowego pakietu chart. Państwa zespół IT uruchamia najpierw kontrolę wstępną (preflight check), która wypisuje każdy problem wraz z jego rozwiązaniem przed zainstalowaniem czegokolwiek. Sama instalacja na klastrze, który przejdzie tę kontrolę, zajmuje około dwunastu minut.
Podłączają Państwo własny firmowy system logowania, własne modele na własnych procesorach GPU oraz własny magazyn kluczy. Sami Państwo decydują, kiedy przeprowadzić aktualizację. Aktualizacje są wdrażane etapowo, rozpoczynają się od wykonania kopii zapasowej i zachowują opatrzoną datą ścieżkę powrotu. Gdy instalacja jest połączona z siecią, odnowiona licencja może dotrzeć automatycznie i zaczekać na akceptację administratora. Państwa zespół IT rozpoczyna pracę od rozdziału 2.3, Planowanie instalacji.
Całkowicie offline
W obiektach niejawnych i sieciach odizolowanych Nexus działa bez żadnego połączenia zewnętrznego. Aktualizacje i nowe pakiety docierają na podpisanych nośnikach. Instalacja weryfikuje podpis każdego dysku względem zainstalowanego przez Państwa klucza wydania, a nigdy względem klucza znajdującego się na samym dysku; wszystko, co nie przejdzie weryfikacji, zostaje odrzucone przed otwarciem. Podczas importu nic się nie zmienia: pracownicy nadal korzystają z dotychczasowej wersji.

Licencje są przekazywane w ten sam sposób. Państwa administrator eksportuje niewielki, podpisany plik żądania, wyznaczona osoba wynosi go na zewnątrz, a z powrotem trafia podpisany plik licencji. Żądanie wskazuje wyłącznie instalację i funkcję wraz z odciskiem cyfrowym (fingerprint). Wykorzystywane modele znajdują się na Państwa własnym sprzęcie, a centrala sztucznej inteligencji (AI) nie korzysta z niczego innego. Znaczniki czasu na zapieczętowanych rekordach są poświadczane wewnątrz obiektu i można je zweryfikować także później.
Kosztem jest nakład pracy. Ktoś musi pobrać, przenieść i zaimportować każde wydanie – nic nie dociera samoczynnie. Gdyby kiedykolwiek zaistniała konieczność wycofania licencji z odłączonego od sieci obiektu, byłaby to kwestia regulowana umową, ponieważ żaden sygnał nie mógłby tam dotrzeć.
W Państwa koncie chmurowym, ze sklepu
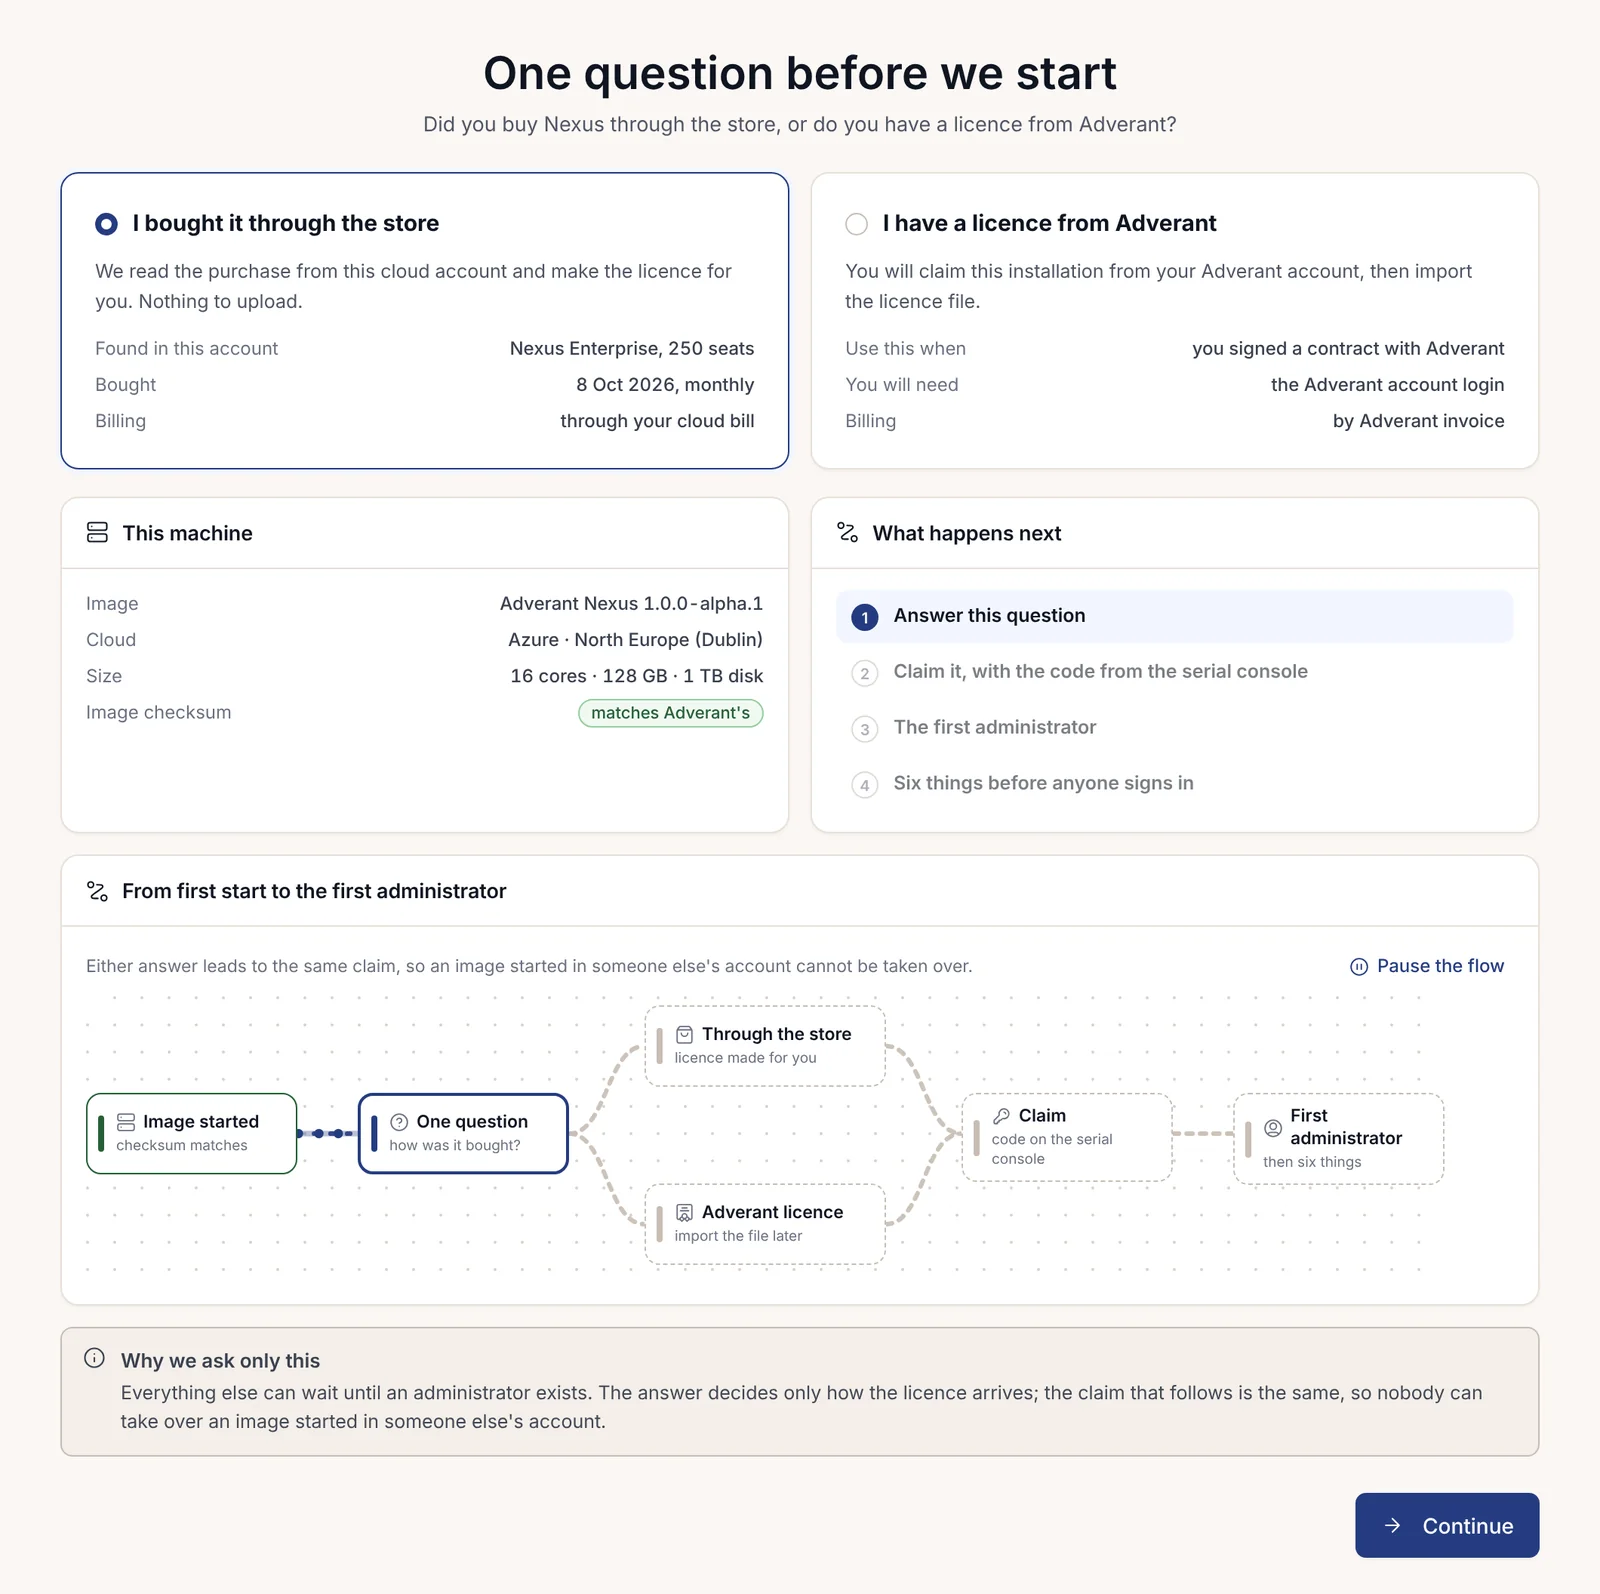
Jeśli Państwa organizacja dokonuje zakupów za pośrednictwem Amazon Web Services (AWS), Microsoft Azure lub Google Cloud, mogą Państwo kupić system Nexus w sklepie danej chmury i opłacać go w ramach rachunku za chmurę. Sklep przekierowuje Państwa na stronę Adverant, gdzie logują się Państwo za pomocą konta służbowego, ponieważ subskrypcja należy do organizacji, a nigdy do osoby fizycznej. Następnie uruchamiają Państwo system Nexus jako obraz maszyny na własnym koncie w chmurze.
Pierwsza strona nowego obrazu zadaje jedno pytanie: czy kupili go Państwo w sklepie, czy posiadają Państwo licencję od Adverant? Odpowiedź decyduje wyłącznie o sposobie dostarczenia licencji. Następujące po tym przypisanie przebiega w obu przypadkach tak samo, z wykorzystaniem kodu wyświetlanego na konsoli szeregowej maszyny, dzięki czemu nikt nie może przejąć obrazu uruchomionego przez kogoś innego. Opłaty nie są naliczane do momentu zaistnienia licencji, a jeśli upłynie termin określony przez sklep, strona wyraźnie o tym informuje i żadne dane nie zostają utracone.
Urządzenie sprzętowe (appliance)
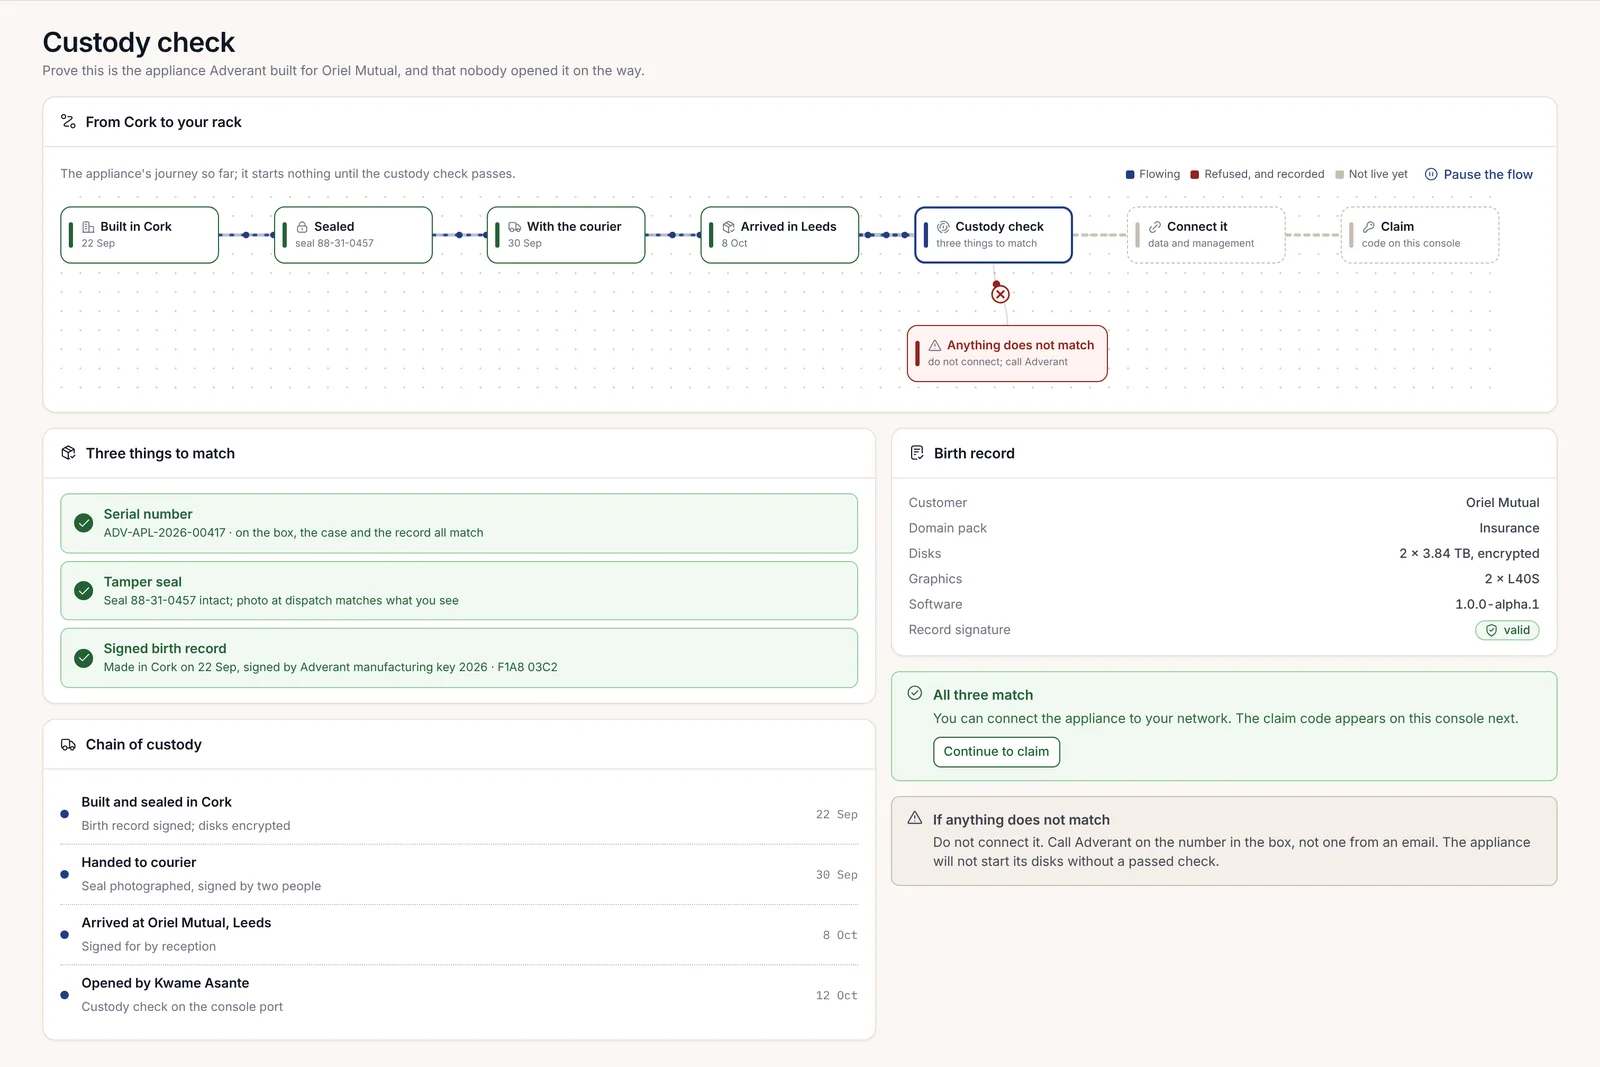
Niektórzy klienci oczekują dostarczenia serwerów gotowych do pracy, wyposażonych w procesory GPU dla ich własnych modeli. Urządzenie (appliance) pochodzi od jednego z partnerów sprzętowych Adverant i jest dostarczane na zamówienie; sam Adverant nie sprzedaje sprzętu. Po dostarczeniu urządzenia laptop podłączony do jego portu konsoli uruchamia kontrolę łańcucha nadzoru (custody check), a dyski nie uruchomią się, dopóki nie zakończy się ona pomyślnie. Trzy elementy muszą się zgadzać: numer seryjny na opakowaniu, obudowie i stronie ekranowej; nienaruszona plomba zabezpieczająca oraz metryka urządzenia podpisana przez Adverant.
Nexus Edge, w terenie
Nexus Edge działa na komputerach pokładowych satelitów, dronów, statków wodnych lub pojazdów. Komputery te są odseparowane od własnego komputera pokładowego lub sterującego danej jednostki. Na pokładzie Nexus obsługuje graf wiedzy, odczytuje pliki i uruchamia agentów na potrzeby jednej misji, kontynuując pracę nawet po zerwaniu łączności. Wyniki są przesyłane podczas kolejnego nawiązania łączności z naziemnym systemem Nexus.
Na przykład firma Corrán Orbital obsługuje satelitę obserwacji Ziemi, którego zdjęcia są analizowane na orbicie, dzięki czemu w każdym oknie łączności przesyłane jest tylko to, co istotne. Trzy zasady utrzymują urządzenie pod kontrolą:
- Pakiety misji są podpisywane przed załadowaniem. Pakiet zawiera to, czego wymaga jedna misja (mapy, modele, reguły). Nowy pakiet trafia do drugiego gniazda (slotu), dzięki czemu poprzedni pozostaje w gotowości na wypadek, gdyby nowy nie przeszedł weryfikacji, a gdy misja dobiega końca lub zadziała czujnik sabotażu, klucze na pokładzie zostają wymazane, co potwierdza podpisane pokwitowanie.
- Limity są ustalane na ziemi. Człowiek decyduje o tym, co urządzenie może zrobić samodzielnie, co musi czekać na zatwierdzenie niezależnie od czasu braku łączności, a czego nie wolno mu zrobić nigdy. W przypadku braku łączności wszystkie działania przekraczające limit oczekują.
- Urządzenie może prosić, ale nigdy wydawać poleceń. Żądania kierowane do komputera pokładowego trafiają do własnego arbitra tego komputera, który akceptuje, odrzuca lub odracza każde z nich.
Kolejność przesyłania danych na ziemię również jest ustalona. Skrzynka nadawcza na pokładzie sortuje wszystko na cztery kategorie: najpierw alerty, następnie zmiany w grafie wiedzy, potem gotowe produkty, a na końcu surowe dane. Surowe dane są przesyłane tylko wtedy, gdy analityk na ziemi o nie poprosi i poda powód, a ich transmisja odbywa się przy następnym szybkim połączeniu.
Gdy jeden z komputerów pokładowych przestaje działać, urządzenie przechodzi na niższy poziom pracy, który podtrzymuje działanie detekcji, tworzy raporty na podstawie szablonu, wstrzymuje pytania do czasu powrotu łączności i prosi arbitra komputera pokładowego o zrestartowanie modułu. Strona każdego urządzenia pokazuje te poziomy z wyprzedzeniem, dzięki czemu zespół wie, jakie zadania misja będzie nadal realizować, zanim cokolwiek ulegnie awarii.
Każde urządzenie jest rejestrowane przed wyruszeniem, a pominięte okno łączności generuje ostrzeżenie dla operatora. Agenci na urządzeniu działają w oparciu o dzierżawę z datą wygaśnięcia, dzięki czemu utracone urządzenie nie będzie dalej pracować dla nikogo. Nexus Edge to dodatek do wersji Enterprise.
Suwerenność prostymi słowami
Określenie „suwerenny” bywa używane dość swobodnie. W systemie Nexus sprowadza się ono do czterech obietnic, z których każda obowiązuje we wszystkich powyższych formach dostarczenia.
Państwa dane pozostają tam, gdzie Państwo wybrali. Podczas pierwszego uruchomienia pierwszy administrator określa miejsce przechowywania danych. W wersji Enterprise mogą Państwo wyznaczyć miejsce dla każdego rodzaju danych, a późniejsze przeniesienie któregokolwiek z nich jest monitorowanym zadaniem z uprzednim podglądem, które wymaga zatwierdzenia przez drugą osobę.
AI trafia wyłącznie do skonfigurowanych przez Państwa modeli. Każde wywołanie modelu przechodzi przez centralę AI, która kieruje je wyłącznie do modelu podłączonego i dozwolonego przez Państwa organizację. Wywołania pod jakikolwiek inny adres zewnętrzny są odrzucane z kodem EGRESS_DENIED i zliczane. Organizacja bez podłączonego modelu nie otrzymuje żadnych odpowiedzi AI; Nexus informuje o tym i pokazuje, jak podłączyć model, zamiast po cichu korzystać z cudzego.
Licencje są weryfikowane offline. Adverant podpisuje każdą licencję dwoma niezależnymi kluczami. Państwa instalacja samodzielnie weryfikuje te podpisy, bez łączenia się z kimkolwiek, a licencja, która nie przejdzie weryfikacji, jest traktowana jako nieobecna.
Nic nie wysyła danych w tle do producenta. W Państwa własnych instalacjach raportowanie stanu systemu do Adverant jest wyłączone, chyba że sami je Państwo włączą. Raz w roku Państwa administrator wysyła do Adverant zestawienie wykorzystania oparte na licznikach, które można w całości odczytać przed wysłaniem; w przypadku obiektu offline jest ono wynoszone na nośniku. Pakiet diagnostyczny (support bundle) jest wysyłany tylko wtedy, gdy poproszą Państwo o pomoc, po uprzednim wyświetleniu podglądu jego zawartości i usunięciu poufnych elementów.
Przeniesienie w późniejszym terminie
Wiele zespołów zaczyna w europejskiej chmurze Adverant i przenosi się do własnego centrum danych, gdy rozwiązanie sprawdzi się w praktyce. Rekordy, ustawienia i pakiety przenoszą się razem z Państwem. Zapieczętowane rekordy zachowują swoje pieczęcie, dzięki czemu audytor może je zweryfikować zarówno przed, jak i po przeniesieniu. Użytkownicy zachowują swój dostęp po podłączeniu firmowego systemu logowania w nowej lokalizacji.
Które rozwiązanie jest dla nas właściwe
Nie ma złego pierwszego wyboru, ponieważ zawsze mogą się Państwo przenieść. Mimo to kilka pytań pozwala rozstrzygnąć większość przypadków.
| Jeśli opisuje to Państwa sytuację | Od czego zacząć |
|---|---|
| Chcą Państwo, aby jeden zespół zaczął pracę w tym miesiącu, a hosting w UE spełnia Państwa wymogi | Chmura UE firmy Adverant |
| Posiadają Państwo zespół ds. platformy, a Państwa regulacje wymagają, aby dane pozostawały w siedzibie firmy | Państwa własny Kubernetes |
| Sieć nie ma dostępu do internetu – ze względu na politykę bezpieczeństwa lub założenia projektowe | Całkowicie offline |
| Państwa organizacja ma zadeklarowane wydatki (committed spend) w AWS, Azure lub Google Cloud | Sklep w chmurze |
| Chcą Państwo korzystać z własnych procesorów GPU bez budowania klastra | Urządzenie sprzętowe (appliance) |
| Praca odbywa się na statkach, dronach, satelitach lub zestawach polowych | Nexus Edge wraz z naziemnym systemem Nexus w jednej z pozostałych form |
Jeśli pasują dwa wiersze, proszę wybrać ten, który Państwa inspektor ds. zgodności (compliance officer) może zatwierdzić od razu. Rozdział 1.9, Pierwsze kroki, opisuje dalsze działania, natomiast rozdział 2.3, Planowanie instalacji, przedstawia tę decyzję z perspektywy zespołu IT.