

Version 1.0.0-alpha.1aktuell
Kapitel 2.28
Ihre Erweiterung veröffentlichen
Wie ein Plugin oder Pack von einem erfolgreichen Build zu den Einheiten gelangt, auf denen es läuft, und wie es wieder entfernt wird. Versionen, Release-Überprüfung, Kanäle und Installationen, Signierung, Änderungsfreigaben, der Delivery-Identity-Datensatz, Migrationen, Rollback und das Stilllegen einer Version.
Diese Seite wurde mithilfe von KI aus dem englischen Original übersetzt. Bei Unklarheiten gilt die englische Seite als Referenz. Diese Seite auf Englisch lesen
Cold chain 0.4.0 war unser erstes Release, das mehr verlangte als das vorherige. Es fügte den Versand von E-Mails und eine externe Adresse für Reefer-Alarme hinzu. Der Build war grün, die Tests waren auf allen drei synthetischen Niederlassungen erfolgreich, und dennoch blieb es zwei Tage im Dev-Space, während zwei Personen lasen, was es verlangte, und eine dritte die Adresse genehmigte. So soll sich ein Release auf Nexus anfühlen: Der Code ist der einfache Teil, und die Nachweise und die Freigaben sind das Release.
Dieses Kapitel behandelt alles zwischen einem grünen Build und einer Version, die für jede Einheit läuft, sowie die Wege zurück. Der Promotionspfad selbst, vom Dev-Space über Staging und eine Pilot-Einheit bis zu allen Einheiten, wird in Kapitel 2.24, Eine eigene Branchenlösung durchgängig erstellen, eingeführt, und ich wiederhole seine Gates hier nicht. Eine Regel bildet den Rahmen für alles. Deployments erfolgen ausschließlich über die Release-Kanäle der Installation. Es gibt keine Hintertür für eine dringende Korrektur, und niemand bearbeitet ein laufendes Image von Hand.
Versionen
Bei einem Pack-Release ändern sich drei Versionsnummern, und es lohnt sich, sie gedanklich auseinanderzuhalten.
| Was | Wo sie geführt wird | Beispiel | Regel |
|---|---|---|---|
| Das Plugin | version in nexus.manifest.json |
0.4.0 |
Semantische Version; ein Pre-Release-Suffix wie -rc.1 ist zulässig |
| Das Pack | version in pack.json |
0.4.0 |
Ändert sich mit den Linsen, Begriffen und Clustern des Packs |
| Das Wissensmodell | Die eigene Version des Modells | 1.3 bis 1.4 |
Ändert sich nur über einen Graph-Änderungsantrag |
Ein Entwicklungs-Build trägt ein Suffix, 0.4.0-dev, bis er Staging erreicht. Halten Sie die Plugin- und die Pack-Version gleich, wenn beide zusammen ausgeliefert werden; das erspart in jeder Release-Prüfung eine Diskussion darüber, zu welcher Nummer die Nachweise gehören.
Zwei weitere Versionen werden festgelegt statt gewählt. Die Template-Version des Packs (domain-pack@1.6.0 für Cold chain) wird bei der Erstellung des Packs festgelegt und ändert sich nur durch eine geprüfte Änderung. Das SDK (Software Development Kit) wird in einer exakten Version installiert, niemals als Bereich, sodass derselbe Build auch im nächsten Monat dasselbe Ergebnis liefert:
npm install --save-exact @adverant-nexus/plugin-sdk@2.50.0Auch Skills der Skills Engine haben Versionen, und sie verhalten sich anders. Jede veröffentlichte Version ist unveränderlich, und live, canary und shadow sind Labels an Versionen. Ein Zurückschalten verschiebt ein Label, und bereits laufende Ausführungen werden mit der Version abgeschlossen, mit der sie begonnen haben.
Bevor Sie eine Überprüfung anfordern: Das Manifest
Die Seite „Manifest und Berechtigungen“ vergleicht, was dieses Release deklariert, mit dem letzten Release: seine Scopes, seine Speicher, seine ausgehenden Adressen und sein Sandbox-Profil. Lesen Sie sie, bevor Sie jemanden um eine Prüfung bitten, denn sie zeigt Ihnen genau, was die Prüfer akzeptieren sollen.

Ein Release, das mehr verlangt, als sein Manifest zuvor deklariert hat, wird mit MANIFEST_SCOPE_WIDENED an seiner Stelle angehalten, bis zwei Prüfer das erweiterte Manifest akzeptieren. Eine externe Adresse benötigt zusätzlich die Genehmigung der Person, die beim Kunden für externe Adressen verantwortlich ist; diese Genehmigung wird für eine feste Laufzeit erteilt, und unsere galt für 12 Monate. Sie haben zwei Möglichkeiten: die Zeilen entfernen oder eine Prüfung anfordern. Die Seite bietet beide Schaltflächen an.
Jede Zeile auf dieser Seite wird zur Laufzeit durchgesetzt, nicht nur geprüft. Jeder Tool-Aufruf wird gegen die deklarierten Scopes geprüft, eine externe Adresse wird blockiert, sofern sie nicht aufgeführt ist, und das Sandbox-Profil erlaubt kein anderes Netzwerk. Ein Plugin, das versucht, etwas zu erreichen, das es nicht deklariert hat, wird abgewiesen, und die einzige Abhilfe ist ein neues Release, das es deklariert.
Release-Überprüfung
Die Seite „Release-Prüfung“ fasst die Nachweise für ein Release in einer Tabelle zusammen, für einen Prüfer, der nicht der Autor ist.
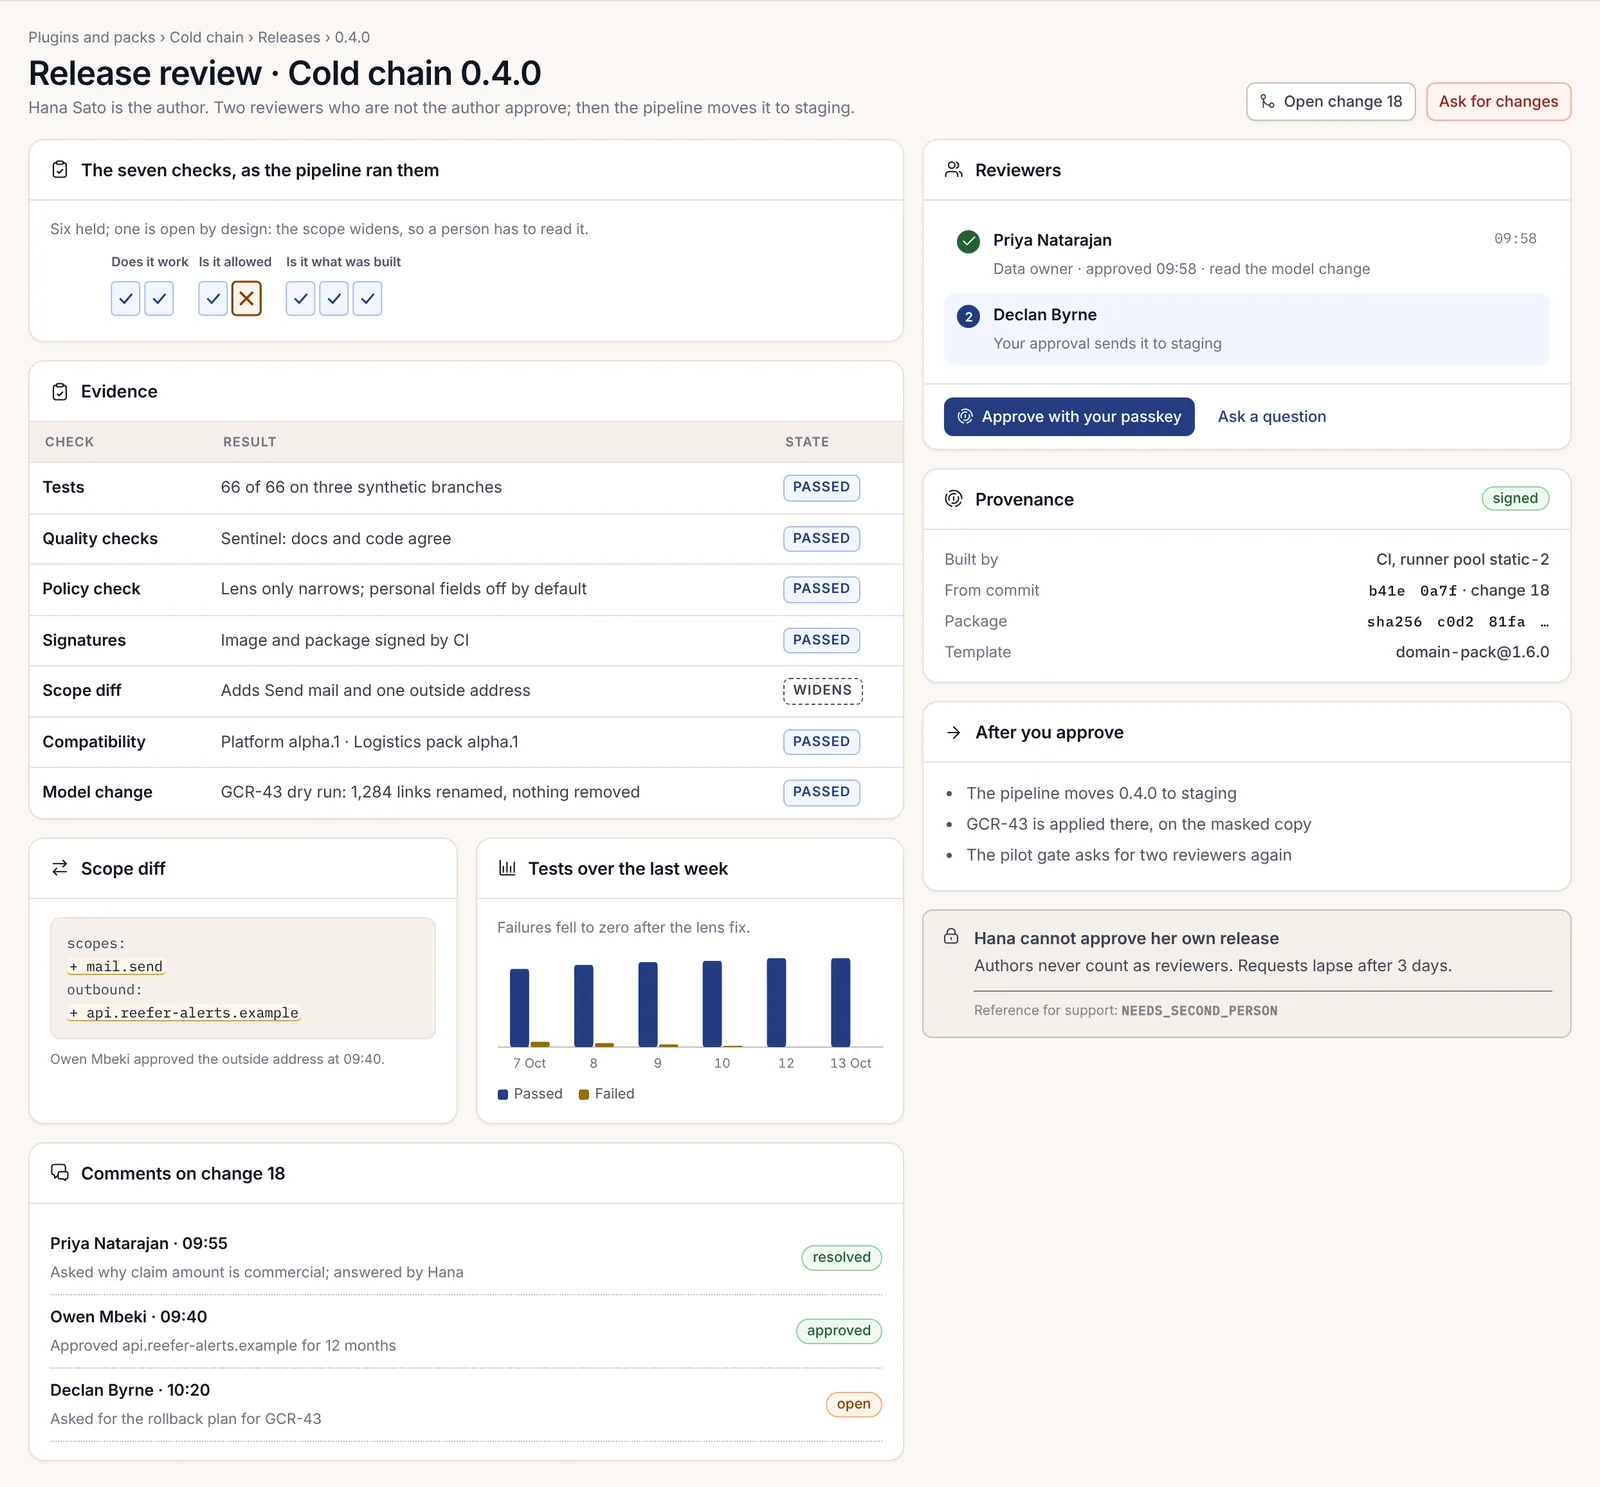
| Nachweis | Was er für 0.4.0 zeigte |
|---|---|
| Tests | 66 von 66, auf drei synthetischen Niederlassungen |
| Qualitätsprüfungen | Dokumentation und Code stimmen überein |
| Richtlinie | Jede Linse schränkt nur ein; personenbezogene Felder standardmäßig deaktiviert |
| Signaturen | Image und Paket von der Pipeline signiert |
| Scope-Diff | Fügt den Versand von E-Mails und eine externe Adresse mit deren Genehmigung hinzu |
| Kompatibilität | Die Plattformversion und die Version des Basis-Packs, gegen die getestet wurde |
| Modelländerung | Der Probelauf des Graph-Änderungsantrags: 1.284 Verknüpfungen umbenannt, nichts entfernt |
Unter der Tabelle befinden sich die Kommentare zur Änderung und die Herkunftsangaben: welche Pipeline es gebaut hat, aus welcher Änderung, der Image-Digest und das Template. Prüfer geben mit ihrem Passkey frei. Zwei Prüfer, die nicht der Autor sind, geben frei, und die Pipeline verschiebt das Release dann nach Staging. Der Autor zählt nie als Prüfer, und ein entsprechender Versuch wird mit NEEDS_SECOND_PERSON abgewiesen. Eine Prüfungsanfrage verfällt nach 3 Tagen.
Beantworten Sie die Fragen der Prüfer in den Kommentaren, nicht in einem Chatfenster. Während unserer Prüfung fragte unsere Compliance-Beauftragte, warum der Schadensbetrag als kommerziell eingestuft war, und der zweite Prüfer bat um den Rollback-Plan für die Modelländerung. Beide Antworten sind jetzt Teil der Aufzeichnungen des Releases, und genau dort wird der nächste Prüfer nachsehen.
Freigaben nach Änderungsrichtlinie
Die Release-Prüfung deckt das Release als Ganzes ab. Der Block changePolicy im Manifest geht weiter: Er legt fest, welche Klassen von Änderungen an den Deployables Ihres Plugins eine Freigabe benötigen und von wie vielen Personen.
"changePolicy": {
  "enabled": true,
  "classes": ["website", "bff", "migration"],
  "approvals": { "website": 1, "bff": 1, "migration": 2 }
}
Die drei Klassen sind website (die Web-App), bff (das Backend for Frontend) und migration (eine Datenbankmigration). Jede in classes genannte Klasse muss in approvals eine eigene Anzahl haben, von 1 bis 10. Eine Klasse, die Sie auslassen, ist ungeregelt, und das Schema verlangt, dass Sie dies als bewusste Entscheidung angeben, statt es durch Weglassen zu erreichen. Wir verlangen für Migrationen zwei Freigaben, weil eine Migration die eine Änderung ist, die sich nur schwer rückgängig machen lässt.
Freigaben werden nach unterschiedlichen Personen gezählt, und der Antragsteller gehört nie dazu. Die Regeln, die dies sicherstellen, sollten Sie kennen, denn zu jeder gehört eine Abweisung:
- Eine Freigabe durch die Person, die die Änderung vorgeschlagen hat, wird mit
TRUST_APPROVAL_SELF_APPROVALabgewiesen. - Eine Person, die eine Änderung dieser Klasse überhaupt nicht vornehmen darf, wird mit
CHANGE_CLASS_NOT_PERMITTEDabgewiesen. - Wenn ein Commit in der Änderung mit der Agent-Identität der Organisation signiert ist, beträgt das Quorum das übliche Minimum plus eins, und die eigene Stimme des Agenten zählt nicht.
- Jede Freigabe hält den Diff und den Head fest, den sie gesehen hat. Ändert sich die Änderung nach der letzten Freigabe, wird das Mergen mit
HASH_MISMATCHabgewiesen, und die Freigaben müssen für den neuen Inhalt erneut eingeholt werden.
Diese dritte Regel ist wichtig, wenn Sie mit einem KI-Coding-Tool (KI: künstliche Intelligenz) entwickeln, wie in Kapitel 2.26, Mit KI-Coding-Tools entwickeln, beschrieben. Arbeit, die ein Agent geschrieben hat, benötigt eine menschliche Freigabe mehr als Arbeit, die eine Person geschrieben hat. Planen Sie dies ein.
Signierung und Verifizierung
Jedes Image und jedes Paket wird von der Pipeline signiert, die es gebaut hat, und ein signiertes Image ist eines der Gates nach Staging. Ein Dev-Space führt von Anfang an nur signierte Images aus. Bei Enterprise legt ein Administrator für jeden Namespace fest, ob unsignierte Images protokolliert oder abgewiesen werden, und stellt die Namespaces einzeln auf Abweisen um, sodass in der Produktion am Ende nur Images laufen, die die Pipeline gebaut und signiert hat. Das Signieren ist Teil des Builds, nicht etwas, das Sie vor einem Release hinzufügen.
Die Regel, die sich durch alles zieht, lautet: Eine fehlgeschlagene Signatur ist eine Abweisung, niemals eine Warnung. Eine Prüfung, die SIG_INVALID erhält, bricht ab. Sie weicht nicht auf die unsignierte Version aus und macht nicht mit einem Vermerk im Log weiter, denn eine Warnung in einem Build-Log ist für alle, die es nicht gelesen haben, ein Bestehen.
Dieselbe Regel gilt für alles, was Sie auf Datenträgern übergeben. Ein versiegeltes Bundle für einen Air-Gapped-Kunden wird gegen Ihren öffentlichen Schlüssel verifiziert, bevor irgendetwas entpackt wird, und Kapitel 2.25, Für jede Edition entwickeln, zeigt den Befehl.
Delivery Identity
Ein Plugin wird über mehrere Dinge ausgeliefert, die jeweils einen Namen haben: seine Repositories, einen Signaturschlüssel, einen Deploy-Namespace, ein Registry-Präfix, ein Datenbankschema, eine Reihe von Domains und eine Änderungsrichtlinie. Jedes davon ist eine Stelle, an der zwei Plugins kollidieren oder ein Plugin abdriften könnte. Die Delivery-Identität ist ein signierter Datensatz pro Plugin, der alle diese Angaben enthält, sodass jede Prüfung auf dem Release-Pfad dieselbe Antwort liest und bei einer Abweichung abweist.
Sie steuern Ihren Teil über das Manifest bei und über nichts anderes: schema, db, domains, changePolicy und die Repository-URL. Die Plattform ergänzt den Datensatz um den Rest und signiert ihn. Sie benennen niemals Ihren eigenen Namespace, Ihr Registry-Präfix oder Ihren Signaturschlüssel. Diese werden Ihnen zugewiesen, und ein Manifest, das versuchte, sie zu deklarieren, würde eine Behauptung aufstellen, der die Prüfungen dann misstrauen müssten.
Der signierte Datensatz enthält elf Felder: den Slug des Plugins, die besitzende Organisation, die Organisation, die es baut, seine Repositories, den Namen seines Signaturschlüssels, seinen Deploy-Namespace, sein Registry-Präfix, sein Datenbankschema, seine Domains, seine Änderungsrichtlinie und eine kurze Liste älterer Image-Namen, die es verwendet hat, bevor sein Registry-Präfix existierte. Diese letzte Liste kann nur kürzer werden. Da sie signiert ist, kann eine neue Signatur einen Eintrag entfernen, aber nichts kann unbemerkt einen hinzufügen. Die Signatur ist Ed25519 über die standardisierte kanonische JSON-Form dieser elf Felder, sodass ein Datensatz mit „Tomás“ oder „Sinéad“ darin überall gleich verifiziert wird.
Wenn ein Release nicht zu seinem Datensatz passt, gilt die erste Abweisung:
| Code | Wann | HTTP |
|---|---|---|
DELIVERY_IDENTITY_MISSING |
Für das Plugin existiert kein Datensatz | 403 |
DELIVERY_PATH_REFUSED |
Ein Image-Push außerhalb des Registry-Präfixes, der nicht auf der signierten Liste älterer Namen steht | 403 |
NAMESPACE_MISMATCH |
Ein Deployment, das auf einen anderen Namespace zielt | 403 |
IMAGE_NAME_COLLISION |
Ein Image-Name, den bereits ein anderes Plugin beansprucht | 409 |
CHANGE_CLASS_NOT_PERMITTED |
Eine Änderungsklasse, die die Richtlinie nicht regelt | 403 |
IMAGE_NAME_COLLISION ist diejenige, die viele überrascht. Wählen Sie einen anderen Namen und verwenden Sie niemals einen wieder: Ein gemeinsam genutzter Image-Name bedeutet, dass die Promotion eines Plugins die Pods eines anderen Plugins verschieben kann.
Migrationen, festgeschrieben und bereichsbezogen
Eine Migration wird im Image Ihres Plugins ausgeliefert und läuft, bevor die neue Version startet, über den einen Migration-Runner des SDK, nexus-migrate. Sie schreiben keinen eigenen Applier. Bevor ein Release weitergehen kann, wendet derselbe Runner Ihre Migrationen Datei für Datei auf eine Wegwerf-Datenbank an, sodass eine Migration, die fehlschlägt, dort fehlschlägt. Der Shadow-Build des Templates ruft den Runner einmal pro Datei in Reihenfolge auf und protokolliert jede Datei so, wie es die Produktion tun wird.
Die Regeln des Runners sind dieselben, die die Gates prüfen, als Code geschrieben:
- Er verbindet sich als Migrator-Rolle Ihres Schemas und führt jede Datei als Eigentümer des Schemas aus. Jede andere Anmeldung, allen voran ein Superuser, wird abgewiesen. Eine Datei, die selbst versucht, die Rolle zu wechseln, wird abgewiesen, bevor irgendetwas ausgeführt wird.
- Die Tenancy-Datei mit der Nummer 0 wird nach ihrer Anwendung nie mehr bearbeitet. Eine Änderung an der Tenancy erhält eine eigene Revisionsdatei,
000_tenancy_r<N>.sql, dienexus-tenancy render --revision <N>für Sie schreibt. - Normalerweise verwaltet der Runner die Transaktion jeder Datei und weist ein
BEGINoderCOMMITdarin ab. Eine Datei, die ihre eigenen Transaktionen verwaltet, deklariert, dass sie pro Anweisung ausgeführt wird, und dann muss jedesBEGIN, das sie öffnet, abgeschlossen werden. - Er führt ein Ledger mit einer Zeile pro Datei, mit dem SHA-256 der Datei und der Art ihrer Ausführung. Eine angewendete Datei wird nie an Ort und Stelle geändert; eine Änderung ist eine neue nummerierte Datei.
npx -p @adverant-nexus/plugin-sdk@2.50.0 nexus-tenancy render --manifest nexus.manifest.json --revision 2 --out migrations/000_tenancy_r2.sqlScoped bedeutet, dass jede neue Tabelle organization_id, owner_user_id und business_unit_id enthält, dazu die Markierungsspalte is_demo, sofern gates/demo-exempt.json die Tabelle nicht mit einer Begründung ausnimmt, mit einem Primärschlüssel, der mit der Organisation beginnt, und Fremdschlüsseln, die sie mitführen, sowie erzwungener Row-Level-Security. Das Gate migrations-are-scoped prüft diese Regeln für jede Datei, und migrations-commit-what-they-open zählt nach, dass jede Datei committet, was sie öffnet. Das zweite Gate existiert, weil eine Migration, die stillschweigend zurückgerollt wurde, einmal mit 0 beendet wurde und die Tabelle, die sie hätte anlegen sollen, nie existierte.
Eine weitere Datei gehört zu jedem Release. scripts/ci/required-env gibt die Umgebungsvariablen, die Ihr Dienst zum Starten benötigt, als JSON-Array aus, entnommen aus Ihrem Config-Loader. Der Release-Pfad führt sie aus und weist ein Release ab, dessen Deployment nicht jede dieser Variablen setzt, sodass eine fehlende Variable vor dem Release erkannt wird und nicht erst durch einen Pod, der nicht startet.
node scripts/ci/required-envSkills veröffentlichen
Die beiden Arten von Skills erreichen die Nutzer auf unterschiedlichen Wegen, daher sollten Sie sie unterschiedlich veröffentlichen.
Ein Manifest-Skill, eine typisierte Zeile in skills[] Ihres Plugins, wird mit dem Plugin ausgeliefert und durchläuft dieselbe Promotion wie der Rest davon. Das Onboarding synchronisiert bei jedem Release den gesamten Skill-Satz mit der Registry. Lassen Sie einen Skill aus dem Satz weg, wird er deaktiviert, und bei Enterprise übernimmt eine Synchronisierung mit einem fehlerhaften Skill keinen davon, sodass die vorherige Version weiterläuft statt nur der Hälfte der neuen.
Ein Skill der Skills Engine wird aus der Bibliothek veröffentlicht. Bei Enterprise wartet ein Skill, der ein Schreibwerkzeug hinzufügt, darauf, dass zwei namentlich benannte Personen ihn mit ihren Passkeys freigeben, und die vorschlagende Person darf keine von beiden sein. Eine freigegebene Version läuft dann im Schattenbetrieb, danach als Canary für eine Einheit hinter benannten Prüfschwellen, danach für alle, und sie hält sich selbst an, wenn eine Prüfschwelle nicht erfüllt ist. Wenn Ihr Plugin und ein Skill der Skills Engine voneinander abhängen, veröffentlichen Sie zuerst den Skill und lassen ihn alle erreichen, bevor das Plugin-Release, das ihn aufruft, die Pilotphase verlässt.
Kanäle und Installationen
Sobald ein Release die Pilotphase durchlaufen und alle Einheiten erreicht hat, wird es auf einem Kanal angeboten, und jede Einheit wählt ihren Kanal. Ihr Administrator stimmt jedem Wechsel zu. Die Seite „Kanäle und Installationen“ zeigt, welche Einheiten welche Version ausführen, mit Fehlerraten ausschließlich als Anzahlen: Sie sehen, wie sich Ihre Erweiterung verhält, niemals, was jemand damit getan hat.

Unser Plugin carrier-sync läuft in drei Versionen gleichzeitig, und das ist normal. Die meisten Einheiten nutzen das aktuelle Release, eine Einheit bleibt auf einer älteren Version auf einem Kanal, der bis zu einem angegebenen Datum beibehalten wird, und ein Release Candidate liegt auf einem Kanal, den noch niemand gewählt hat. Wehren Sie sich nicht dagegen; eine Einheit, die für ein Audit Stabilität benötigt, hat Anspruch darauf.
Protokolle und Metriken Ihrer Erweiterung
Die Seite mit Logs und Metriken für Ihr Pack ist auf Ihre eigenen Workloads beschränkt, und zwar in den Einheiten, in die Sie Einblick haben dürfen. Sie können nach Einheit und Umgebung filtern und sehen Anzahlen, Zeiten und Zustände.
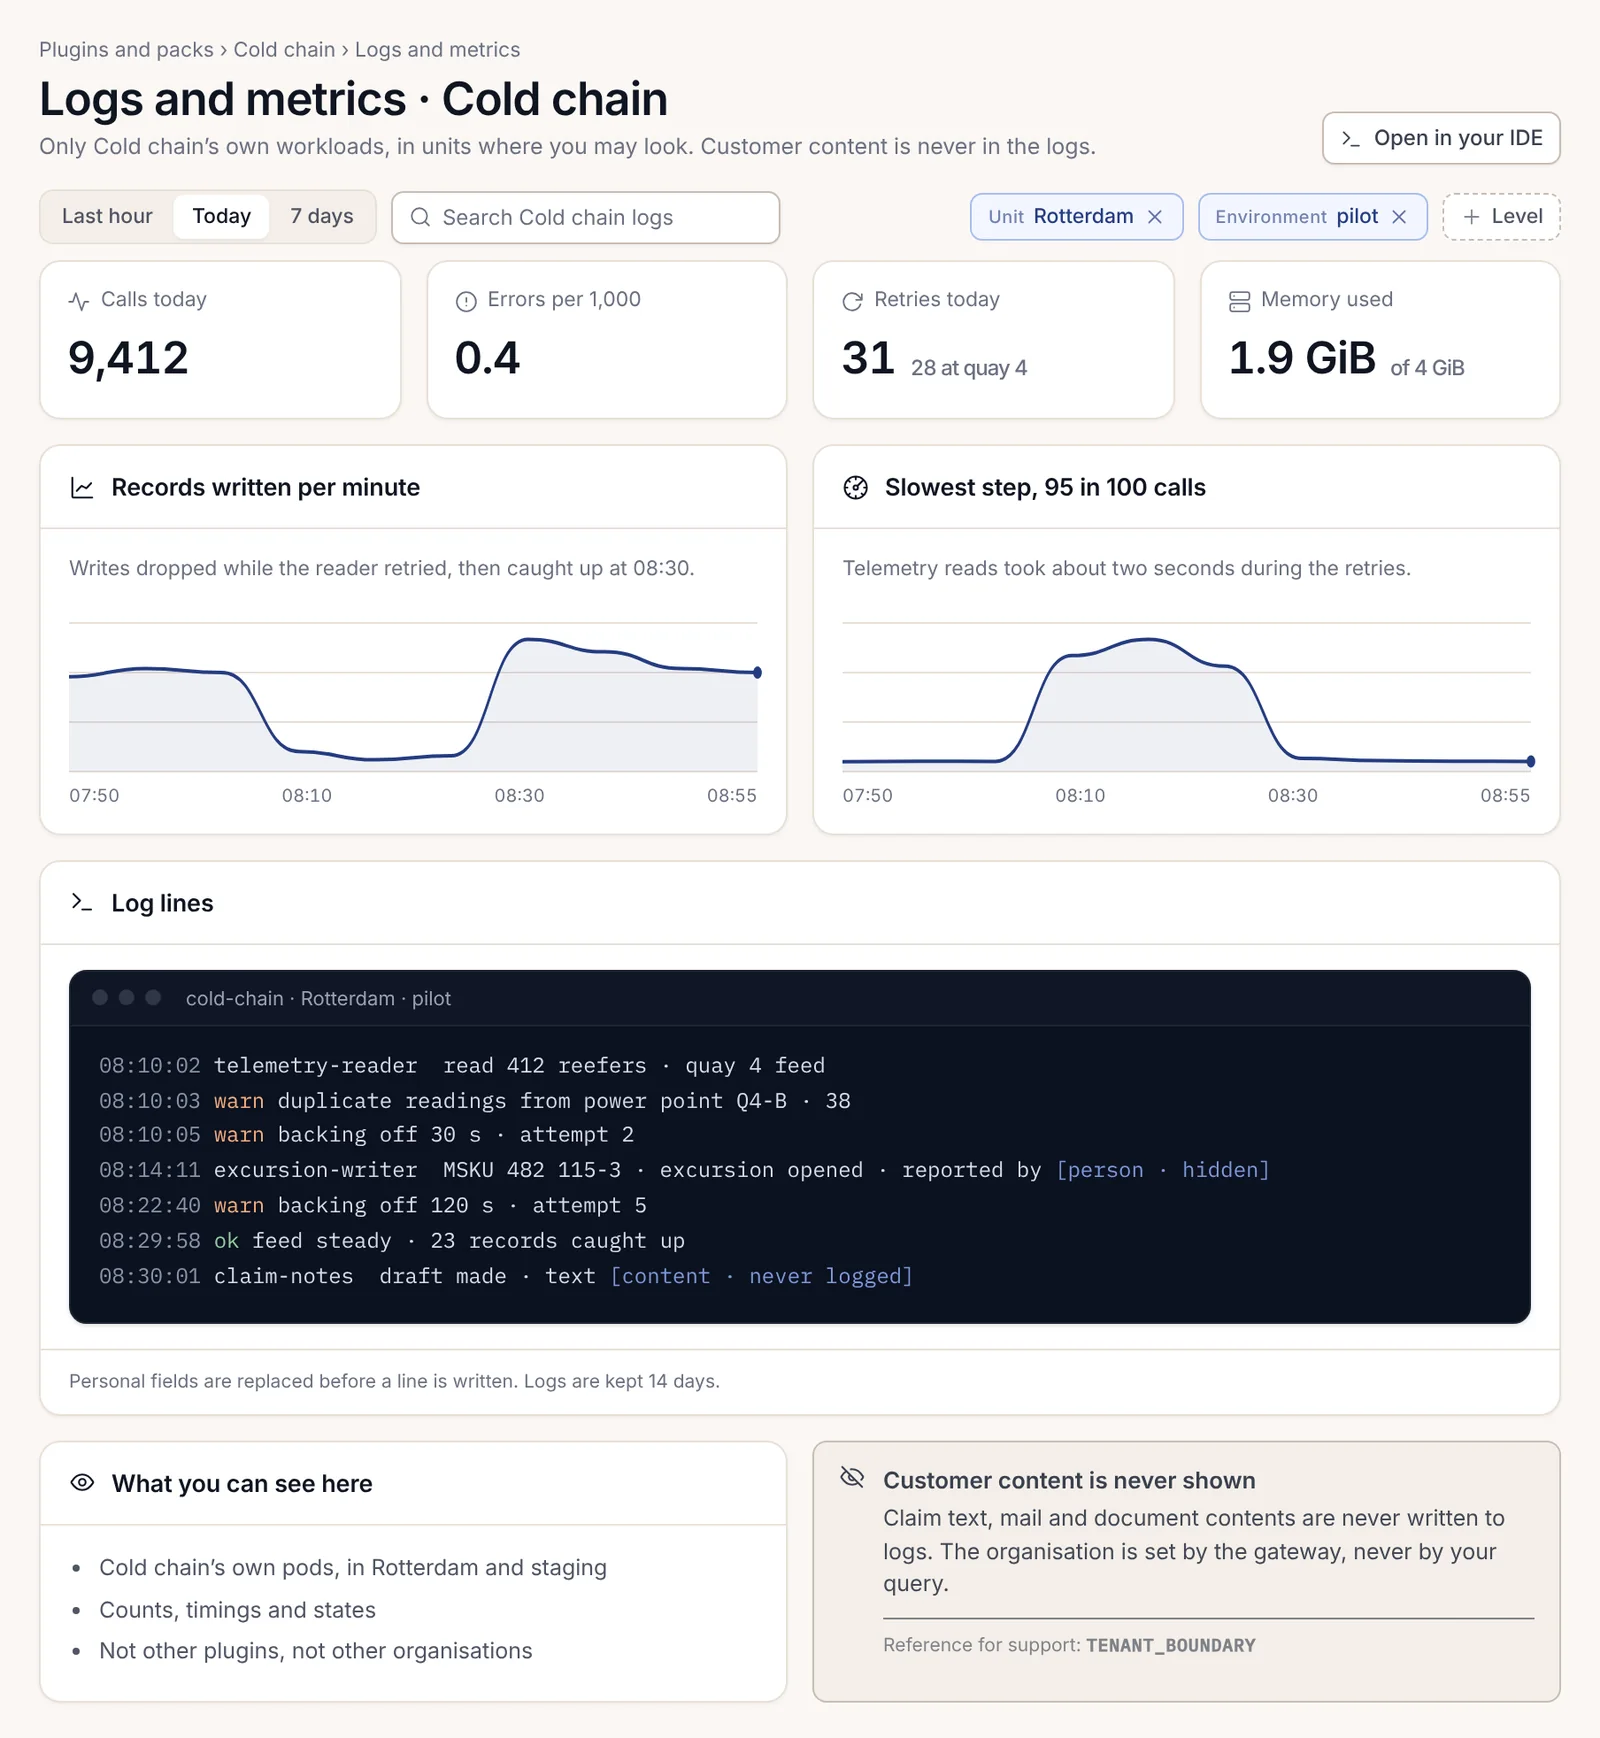
Personenbezogene Felder werden ersetzt, bevor eine Zeile geschrieben wird, und Kundeninhalte wie Schadenstexte, E-Mails oder Dokumentinhalte werden niemals in Logs geschrieben. Logs werden 14 Tage aufbewahrt. Die Organisation wird vom Gateway festgelegt, niemals durch Ihre Abfrage, sodass eine Abfrage, die eine andere Organisation nennt, mit TENANT_BOUNDARY abgelehnt wird. Der Assistent im Dock kann dieselben Logs gemeinsam mit Ihnen lesen, und nur diese: Als ich ihn fragte, warum Abweichungsdatensätze an einem Morgen verspätet eingingen, führte er 18 Minuten an Wiederholungsversuchen auf doppelte Messwerte aus der Stromversorgung eines Kais zurück.
Rollback durchführen
Es gibt zwei Arten von Rollback, und beide sind geprüfte Änderungen statt Schalter.
Beim Rollback einer Umgebung wird die vorherige Version verwendet. Jede Umgebung bewahrt sie 30 Tage lang auf. Der Rollback wird als Änderung am Release vorbereitet, zeigt vorab, was er bewirken wird, und erfordert eine zweite Person; nach der Freigabe führt die Pipeline den Rollback in etwa einer Minute durch. Jeder Rollback wird zeitlich gemessen, ebenso jede Übung, üben Sie ihn also, bevor Sie ihn brauchen. Beim Rollback einer einzelnen Einheit wird die Seite „Kanäle und Installationen“ verwendet. Der Rollback-Dialog nennt, was sich ändert (diese Einheit führt wieder die ältere Version aus, und ihre Fehlerrate wird eine Stunde lang überwacht), was bestehen bleibt (die anderen Einheiten sowie die Einstellungen und Datensätze der Einheit), den Grund und wer die zweite Person ist: der Administrator dieser Einheit.
Einstellungen und Datensätze bleiben bei einem Rollback erhalten, planen Sie daher jedes Release unter der Annahme, dass die vorherige Version erneut auf den Daten laufen könnte, die die neuere geschrieben hat. Das ist der praktische Grund, Migrationen innerhalb eines Releases, das Sie möglicherweise zurückrollen, additiv zu halten, und der Grund, weshalb wir zwei Personen bitten, jede einzelne freizugeben. Bei einer Modelländerung gilt dasselbe: Eine prüfende Person kann und sollte vor der Freigabe den Rollback-Plan eines Graph-Änderungsantrags anfordern.
Skills werden schonender zurückgerollt. Das Zurücksetzen der Live-Kennzeichnung auf eine frühere Version ist ein einziger Schritt, und bereits laufende Ausführungen werden mit der Version abgeschlossen, mit der sie begonnen haben.
Eine Version stilllegen
Ein einmal erstelltes Release wird niemals bearbeitet. Eine Version, die nicht mehr verwendet werden soll, wird zurückgezogen, und eine Korrektur wird unter einer neuen Versionsnummer ausgeliefert. Die eigenen Release-Kanäle des SDK folgen derselben Praxis: Eine fehlerhafte SDK-Version wird zurückgezogen, niemals unter derselben Nummer durch anderen Inhalt ersetzt. Übernehmen Sie das, denn eine Versionsnummer, die zwei verschiedene Builds bedeuten kann, macht jeden Nachweis dazu wertlos.
Das Zurückziehen eines Plugins oder Packs stoppt neue Installationen. Einheiten behalten die Version, die sie ausführen, bis sie wechseln; das Zurückziehen ist also ein Signal und eine Frist, kein Ausschalter. Teilen Sie den Administratoren der Einheiten mit, auf welche Version sie bis wann wechseln sollen.
Das Außerdienststellen eines Skills folgt demselben Gedanken mit einem zusätzlichen Schritt. Die Skills Engine verlagert alle verbleibenden Aufrufer auf einen Ersatz, nachdem sie die Testfälle des Ersatzes ausgeführt hat, stoppt neue Ausführungen und bewahrt die Versionen, Testfälle und versiegelten Ausführungsprotokolle auf, sodass der Skill wiederhergestellt werden kann, falls sich der Ersatz als falsch erweist.
Eine Release-Checkliste
Dies ist die Liste, die wir vor jedem Release von Cold chain durchgehen. Sie ist kurz, weil die Plattform das meiste davon für uns prüft.
- Die Versionen stimmen überein: das Manifest,
pack.jsonund das Wissensmodell, falls es sich geändert hat. - Jede Prüfschwelle ist lokal grün, ausgehend von einem sauberen Stand, und für jeden neuen Test wurde gezeigt, dass er zuerst fehlschlägt.
- Die Seite „Manifest und Berechtigungen“ zeigt keine Ausweitung, oder die Ausweitung ist beabsichtigt und die prüfenden Personen wissen, warum.
- Jede Migration ist eine neue nummerierte Datei, abgegrenzt und fehlerfrei auf eine Wegwerf-Datenbank angewendet.
scripts/ci/required-envlistet jede Variable auf, die der Dienst benötigt, und das Deployment setzt jede davon.- Der Rollback-Plan ist in der Änderung festgehalten, auch für jede Modelländerung.
- Zwei prüfende Personen, die nicht die Autorin oder der Autor sind, stehen diese Woche zur Verfügung.
Der letzte Punkt klingt banal. Er hat mehr unserer Releases verzögert als alle Prüfschwellen zusammen.