Die Felder in jedem Datensatz und woraus jedes Domain Pack besteht.
Diese Seite wurde mithilfe von KI aus dem englischen Original übersetzt. Bei Unklarheiten gilt die englische Seite als Referenz. Diese Seite auf Englisch lesen
Dieser Anhang führt die Daten auf, mit denen ein Kunde in Berührung kommt, von den Feldern jedes Datensatzes bis zu den funktionalen Bestandteilen jedes Domänenpakets. Er wird aus denselben Quellen erzeugt wie der Rest des Handbuchs und ändert sich daher, wenn diese sich ändern. Auf der Support-Website ist derselbe Inhalt eine interaktive Karte: Wählen Sie ein Paket und klicken Sie dann auf einen beliebigen Bestandteil, um zu sehen, wie er funktioniert.
Felder in jedem Datensatz
Jede Tabelle, die einem Plugin oder Paket gehört, enthält die folgenden Bereichsfelder. Lese- und Schreibzugriffe sind auf sie begrenzt, und ohne sie gibt es keine öffentliche Struktur.
Feld
Typ
Bedeutung
organization_id
uuid, nie leer
Der Mandant. Jeder Primärschlüssel und jeder Index beginnt damit.
owner_user_id
uuid, nie leer
Die Person. Bei einem persönlichen Datensatz (einem Postfach, einer privaten Ansicht) bildet sie die Grenze; bei einem Organisationsdatensatz (einer Entscheidung, einer Genehmigung) hält sie fest, wer gehandelt hat.
business_unit_id
uuid, darf leer sein
Die Grenze der Einheit. Die Spalte muss auch dort vorhanden sein, wo noch keine Einheit festgelegt ist.
demo
boolean, Standard false
Kennzeichnet eingespielte Beispielzeilen, damit sie allein anhand dieser Markierung entfernt werden können. Das Referenz-Plugin nennt sie is_demo.
Fremdschlüssel enthalten ebenfalls die Organisation, sodass eine Verknüpfung niemals auf Zeilen eines anderen Mandanten verweisen kann.
Der gemeinsame Kern
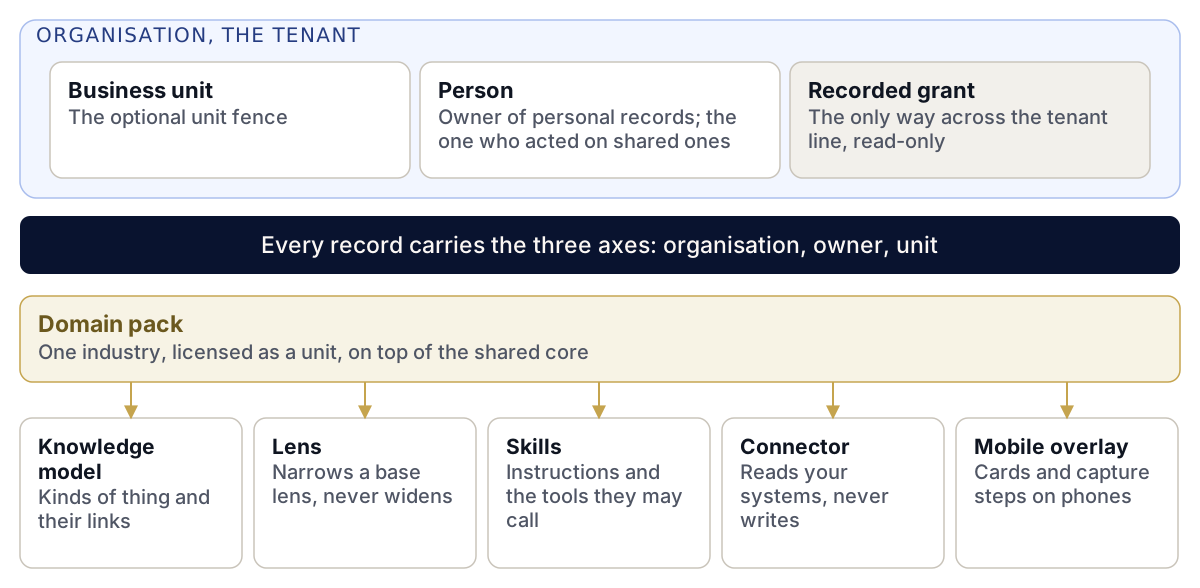
Jedes Paket baut auf demselben Kern auf. Dies sind die Teile davon, auf die sich ein Paket und seine Ansichten beziehen.
Der gemeinsame Kern. Eine Organisation umfasst ihre Einheiten und Personen. Ein Domänenpaket bringt eigene Bestandteile zusätzlich zum Kern mit, und jeder Datensatz trägt die drei Achsen.
Komponente
Was es ist
Organisation
Der Mandant. Jeder Datensatz enthält ihn. Nur eine erfasste Freigabe überschreitet diese Grenze, und diese Freigabe ist schreibgeschützt.
Geschäftseinheit
Die optionale Grenze einer Einheit innerhalb einer Organisation. Eine Pilotversion oder ein Paket kann je Einheit festgelegt werden.
Person
Eine der Personen der Organisation. Eigentümer persönlicher Datensätze und diejenige Person, die bei Organisationsdatensätzen gehandelt hat.
Linse
Was eine Rolle innerhalb eines Packs oder einer Plattform sieht, definiert als Eingrenzung einer Basis-Lens und nie als Erweiterung.
Basisansicht
Die Lens, die eine andere Lens eingrenzt und damit alles begrenzt, was die engere Lens anzeigen darf.
Domain Pack
Das Wissensmodell und die Ansichten einer Branche, als Einheit lizenziert zusammen mit den Vorlagen und Konnektoren für diese Arbeit.
Wissensmodell
Die versionierte Menge der Arten von Dingen, die ein Pack kennt, und ihrer Verknüpfungen, oft aufgebaut auf einem Basismodell aus einem anderen Pack.
Konnektor
Eine schreibgeschützte Verbindung, die nach Zeitplan Datensätze aus einem bestehenden System in das Wissensmodell eines Packs überträgt.
Skills-Engine-Skill
Ein SKILL.md-Paket: Anweisungen sowie die Werkzeuge, die es aufrufen darf. Der Assistent und die Agenten führen es aus.
Mobile Erweiterung
Der Teil eines Pack-Manifests, der festlegt, welche Karten und Erfassungsschritte auf Telefonen erscheinen und für welche Rollen.
Erfasste Freigabe
Der einzige Weg über die Mandantengrenze hinweg: eine Leseberechtigung, die die besitzende Organisation protokolliert, wobei jeder Zugriff in beiden Organisationen aufgezeichnet wird.
Drei Achsen
Der Bereich, auf den jeder Lese- und Schreibzugriff begrenzt ist: der Mandant und der Eigentümer sowie die Einheit, sofern eine festgelegt ist.
Versicherungswesen
Erfordert Enterprise. Außerdem ist das Add-on Entscheidungsräume und versiegelte Datensätze erforderlich. Für Smartphone-Ansichten werden zusätzlich Mobile Apps benötigt.
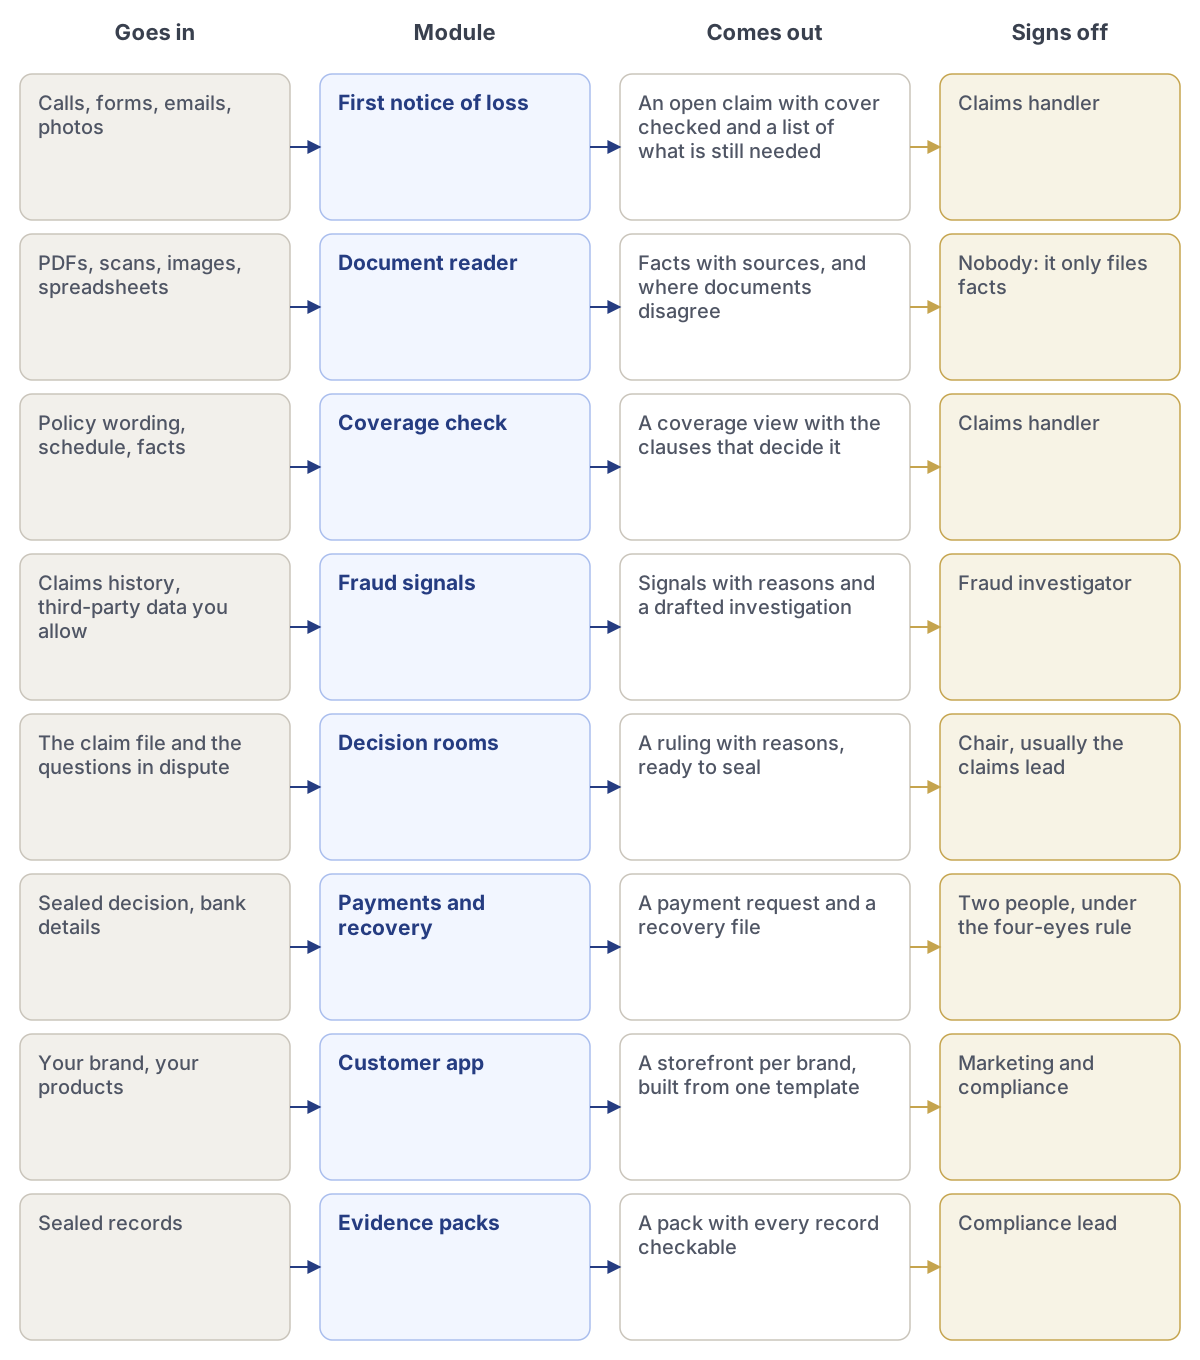
Die Module des Versicherungspakets, vom Eingang bis zur Freigabe.
Linse
Was angezeigt wird
Schadensachbearbeiter
Der Schaden, die Police, jedes Dokument und ein entworfener nächster Schritt. Fragen werden mit Quellenangaben beantwortet.
Leitung Schadenbearbeitung
Schäden, die auf eine Entscheidung warten, zu leitende Entscheidungsräume und die Gründe hinter jeder Empfehlung.
Betrugsermittler
Signale über Schäden hinweg: gemeinsame Telefonnummern, Adressen, Werkstätten und Bankkonten, in einem Graphen und auf einer Karte.
Underwriter
Was die Schäden über einen Versicherungsbestand aussagen, mit der Bedingungsformulierung, die dazu geführt hat.
Compliance und Revision
Versiegelte Datensätze, die Vorschriften, auf die jeder davon antwortet, und Nachweispakete für die Aufsicht.
Modul
Aufgabe
Eingang
Ergebnis
Freigabe durch
Schadenmeldung
Nimmt den Schaden per Telefon, Web, App oder E-Mail auf, prüft die Deckung und fragt nur nach, was fehlt.
Anrufe, Formulare, E-Mails, Fotos
Ein eröffneter Schaden mit geprüfter Deckung und einer Liste dessen, was noch benötigt wird
Schadensachbearbeiter
Dokumentenleser
Liest Berichte, Rechnungen, Gutachten und Fotos und legt jede Tatsache mit einem Link zu ihrer Seite ab.
PDFs, Scans, Bilder, Tabellen
Tatsachen mit Quellen und Stellen, an denen Dokumente sich widersprechen
Niemand: Es legt nur Tatsachen ab
Deckungsprüfung
Vergleicht die Tatsachen mit den Versicherungsbedingungen und Nachträgen und entwirft eine Deckungseinschätzung.
Versicherungsbedingungen, Police, Tatsachen
Eine Deckungseinschätzung mit den maßgeblichen Klauseln
Schadensachbearbeiter
Betrugssignale
Sucht nach Verbindungen zwischen Schäden, Personen, Telefonnummern, Adressen, Werkstätten und Konten.
Schadenhistorie, Daten Dritter, die Sie zulassen
Signale mit Begründungen und eine entworfene Ermittlung
Betrugsermittler
Entscheidungsräume
Bei größeren oder strittigen Schäden argumentiert KI (künstliche Intelligenz) für und gegen eine Zahlung, und ein Vorsitz entscheidet.
Die Schadenakte und die strittigen Fragen
Eine begründete Entscheidung, bereit zur Versiegelung
Vorsitz, in der Regel die Leitung Schadenbearbeitung
Zahlungen und Regress
Bereitet Zahlungen, Reserven und Regressschritte vor, sobald eine Entscheidung versiegelt ist.
Versiegelte Entscheidung, Bankverbindung
Ein Zahlungsauftrag und eine Regressakte
Zwei Personen, nach dem Vier-Augen-Prinzip
Kunden-App
Eine App in Ihrem Markendesign, mit der Versicherungsnehmer Schäden melden, verfolgen und mit einer Person sprechen können.
Ihre Marke, Ihre Produkte
Ein Storefront je Marke, erstellt aus einer Vorlage
Marketing und Compliance
Nachweispakete
Sammelt versiegelte Datensätze und ordnet sie Vorschriften zu, für Aufsichtsbehörden, Prüfer und Rückversicherer.
Versiegelte Datensätze
Ein Paket, in dem jeder Datensatz überprüfbar ist
Compliance-Leitung
Regel
Referenz
Worauf die Datensätze antworten
Solvency II
Richtlinie 2009/138/EG, geändert durch (EU) 2025/2
Governance, Risikomanagement und Berichterstattung. Die überarbeiteten Vorschriften gelten ab dem 30. Januar 2027.
Versicherungsvertrieb
Richtlinie (EU) 2016/97 (IDD)
Ehrlich, redlich und im bestmöglichen Interesse des Kunden handeln und die Aufzeichnungen führen, die dies belegen.
DORA (Verordnung über die digitale operationale Resilienz)
Verordnung (EU) 2022/2554
IKT-Risiko, Meldung von Vorfällen und das Register der IT-Dienstleister.
EU-KI-Verordnung
Verordnung (EU) 2024/1689, Anhang III 5(c)
Risikobewertung und Preisgestaltung in der Lebens- und Krankenversicherung gelten ab dem 2. Dezember 2027 als Hochrisiko-KI.
DSGVO (Datenschutz-Grundverordnung)
Verordnung (EU) 2016/679
Zweck, Auskunft, Löschung und der Speicherort der Daten von Anspruchstellern.
EIOPA-Stellungnahme zu KI
Stellungnahme zu KI-Governance und Risikomanagement, August 2025
Erwartungen der Aufsicht an Fairness, Erklärbarkeit und menschliche Aufsicht über KI in der Versicherung.
Was mit jeder Entscheidung versiegelt wird:
Wer entschieden hat, in welcher Rolle und wann
Die verwendeten Tatsachen, jeweils mit einem Link zu ihrer Quelle
Welche KI geholfen hat, mit welchem Modell und was sie lesen durfte
Die Vorschriften, auf die die Entscheidung antwortet, nach Artikel
Der Zeitstempel, außerhalb von Adverant bezeugt
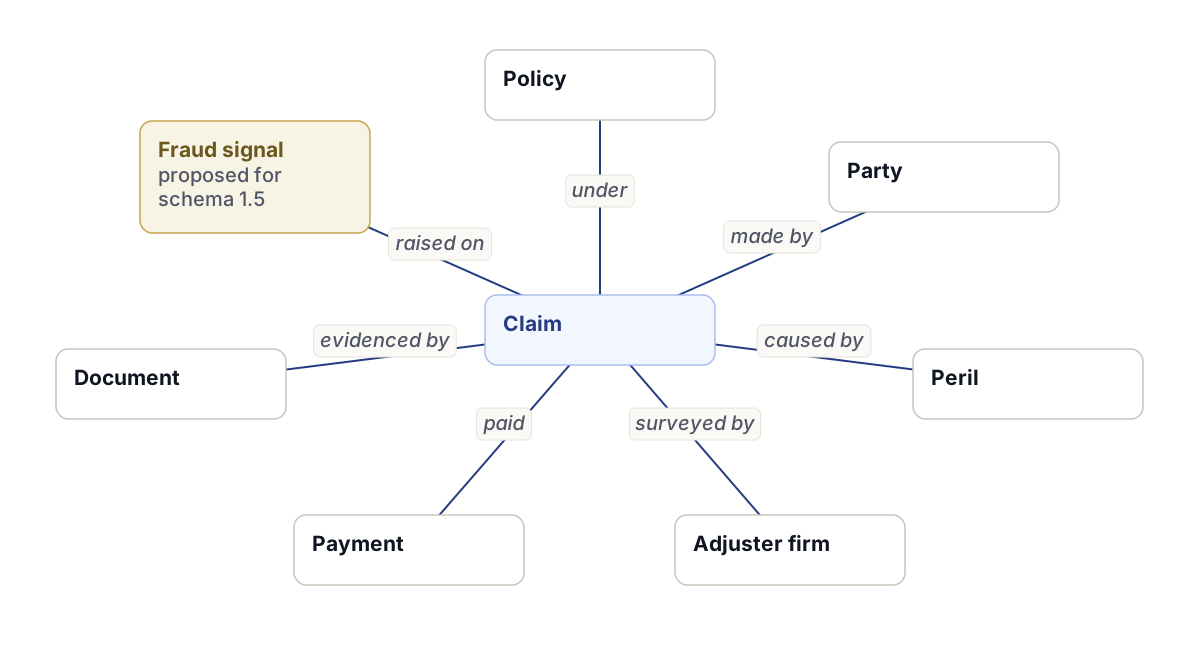
Wissensmodell: Versicherungsschema
Die Arten von Objekten im Versicherungsschema und die Verknüpfungen zwischen ihnen.
Von
Verknüpfung
Nach
Beanspruchen
unter
Richtlinie
Beanspruchen
erstellt von
Beteiligter
Beanspruchen
verursacht durch
Gefahr
Beanspruchen
begutachtet von
Sachverständigenbüro
Beanspruchen
bezahlt
Zahlung
Beanspruchen
belegt durch
Dokument
Betrugssignal
ausgelöst bei
Beanspruchen
Art
Hinweis
Richtlinie
14 Felder
Beanspruchen
22 Felder
Beteiligter
Versicherungsnehmer, Makler
Gefahr
Sturm, Überschwemmung…
Sachverständigenbüro
—
Zahlung
—
Dokument
jede Quelle
Betrugssignal
vorgeschlagen für Schema 1.5
Bankwesen und Zahlungsverkehr
Erfordert Enterprise. Für Smartphone-Ansichten werden zusätzlich Mobile Apps benötigt.
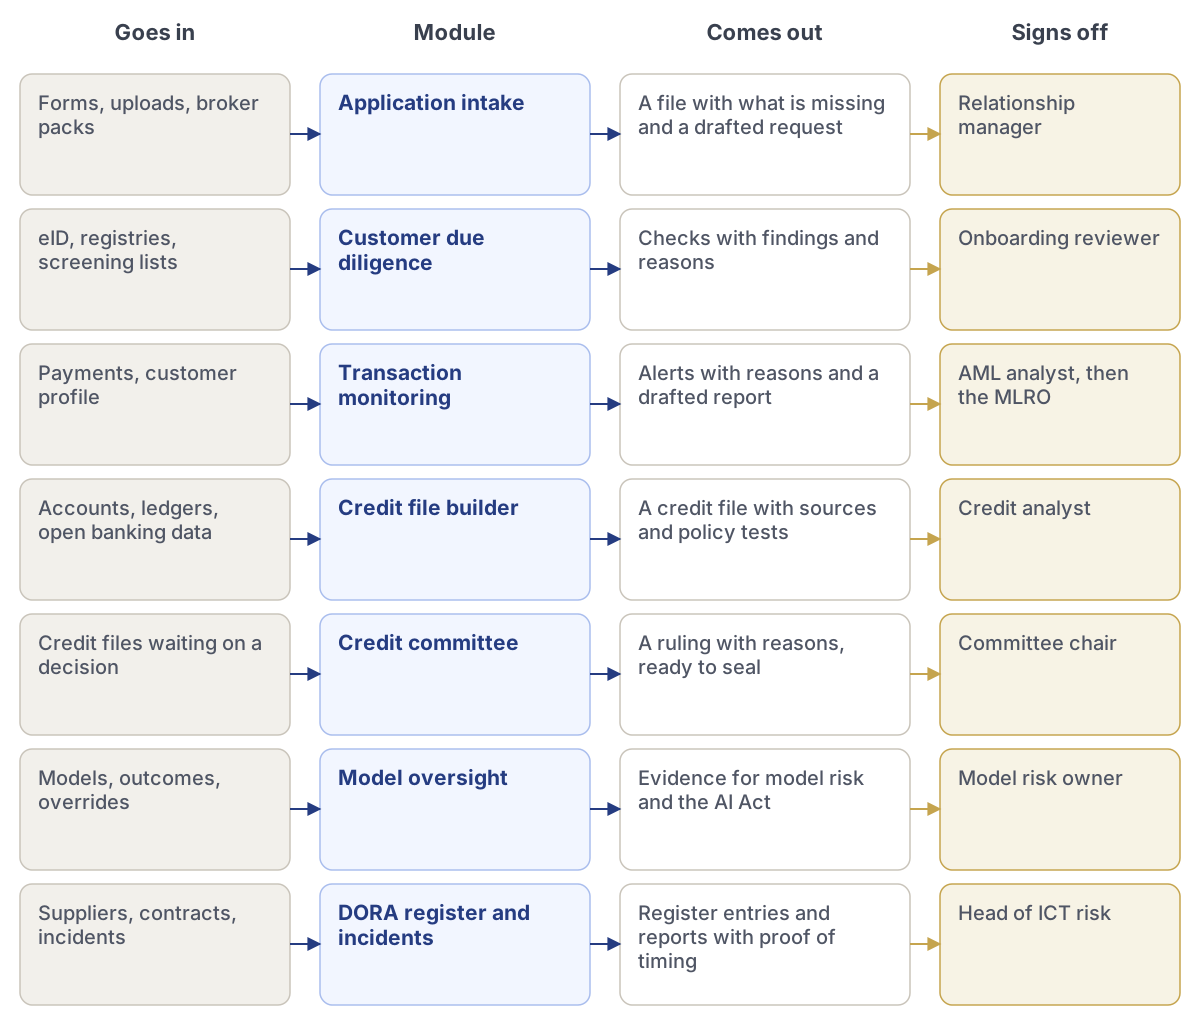
Die Module des Pakets Banken und Zahlungsverkehr, vom Eingang bis zur Freigabe.
Linse
Was angezeigt wird
Kundenbetreuer
Der Kunde, der Antrag und was noch fehlt. Entworfene Anfragen an den Kunden.
Kreditanalyst
Die Kreditakte: Zahlen mit Quellen, Richtlinienprüfungen, Kennzahlen und die entworfene Empfehlung.
Kreditausschuss
Akten, die auf eine Entscheidung warten, die Argumente dafür und dagegen und ein Raum für die Entscheidung.
Geldwäscheprävention und Onboarding
Warnmeldungen mit Begründungen, Eigentümerketten, Screening-Treffer und die Nachweise zum Schließen oder Eskalieren.
Risiko und Compliance
Das KI-Register, Vorfälle mit ihren DORA-Fristen und versiegelte Entscheidungen, den Vorschriften zugeordnet.
Modul
Aufgabe
Eingang
Ergebnis
Freigabe durch
Antragseingang
Nimmt Anträge über Web, Filiale und Vermittler entgegen und eröffnet eine Akte je Kunde.
Formulare, Uploads, Vermittlerunterlagen
Eine Akte mit den fehlenden Angaben und einer entworfenen Anfrage
Kundenbetreuer
Kundensorgfaltspflichten
Prüft Identität, Eigentumsverhältnisse und Screening und bewahrt die Nachweise für jede Prüfung auf.
eID, Register, Screening-Listen
Prüfungen mit Ergebnissen und Begründungen
Onboarding-Prüfer
Transaktionsüberwachung
Markiert ungewöhnliche Zahlungen mit dem zugrunde liegenden Muster und der Historie.
Zahlungen, Kundenprofil
Warnmeldungen mit Begründungen und eine entworfene Meldung
Geldwäsche-Analyst, danach der MLRO
Kreditakten-Erstellung
Liest Abschlüsse, Hauptbücher und Bankdaten und prüft sie anhand Ihrer Kreditrichtlinie.
Abschlüsse, Hauptbücher, Open-Banking-Daten
Eine Kreditakte mit Quellen und Richtlinienprüfungen
Kreditanalyst
Kreditausschuss
Führt den Ausschuss: Unterlagen, Argumente dafür und dagegen, Abstimmungen und die Entscheidung.
Kreditakten, die auf eine Entscheidung warten
Eine begründete Entscheidung, bereit zur Versiegelung
Ausschussvorsitz
Modellüberwachung
Verwaltet jedes Scoring-Modell mit seinem Verantwortlichen, Tests, Drift und Erklärungen.
Modelle, Ergebnisse, Übersteuerungen
Nachweise für das Modellrisiko und die KI-Verordnung
Verantwortlicher für Modellrisiko
DORA-Register und Vorfälle
Führt das Dienstleisterregister und überwacht die Meldefristen, wenn etwas ausfällt.
Dienstleister, Verträge, Vorfälle
Registereinträge und Meldungen mit Nachweis der Fristeinhaltung
Leitung IKT-Risiko
Regel
Referenz
Worauf die Datensätze antworten
DORA
Verordnung (EU) 2022/2554
IKT-Risiko, Meldung von Vorfällen, Tests und das Register der IT-Dienstleister.
EU-KI-Verordnung
Verordnung (EU) 2024/1689, Anhang III 5(b)
Die Kreditwürdigkeitsbewertung natürlicher Personen gilt ab dem 2. Dezember 2027 als Hochrisiko-KI. Betrugserkennung nicht.
Geldwäschebekämpfung
Verordnung (EU) 2024/1624 (AMLR)
Ein einheitliches EU-Regelwerk für Kundenprüfungen, anwendbar ab dem 10. Juli 2027.
Verbraucherkredit
Richtlinie (EU) 2023/2225
Kreditwürdigkeitsprüfungen und ein Recht auf menschliche Überprüfung automatisierter Entscheidungen, ab dem 20. November 2026.
Kreditvergabe
EBA/GL/2020/06
Wie Kredite bewertet, genehmigt, bepreist und überwacht werden, einschließlich automatisierter Modelle.
DSGVO
Verordnung (EU) 2016/679, Art. 22
Beschränkungen für Entscheidungen, die ausschließlich auf automatisierter Verarbeitung beruhen.
Was mit jeder Entscheidung versiegelt wird:
Wer entschieden hat, mit welchem Mandat und welchem Limit
Die verwendeten Zahlen, jeweils mit ihrer Quellseite
Das Modell und die Version, die die Bewertung erstellt haben, und was es lesen durfte
Ausnahmen von der Richtlinie und wer sie genehmigt hat
Der Zeitstempel, außerhalb von Adverant bezeugt
Kapitalmärkte und Vermögensverwaltung
Erfordert Enterprise. Außerdem ist das Add-on Entscheidungsräume und versiegelte Datensätze erforderlich. Für Smartphone-Ansichten werden zusätzlich Mobile Apps benötigt.
Die Module des Pakets Kapitalmärkte und Vermögensverwaltung, vom Eingang bis zur Freigabe.
Linse
Was angezeigt wird
Überwachungsanalyst
Warnmeldungen, die dahinterstehenden Orders und Kommunikationen und der aufzubauende Fall.
Leitung Compliance
Fälle, die auf eine Entscheidung warten, und versandbereite Meldungen an die Aufsichtsbehörde.
Research-Analyst
Research-Akten, Quellen und die Informationsbarriere um sie herum.
Vertrieb und Handel
Kunden, Orders und eigene Gespräche, wobei abgeschirmtes Research verborgen ist.
Best-Execution-Ausschuss
Ergebnisse je Handelsplatz, Ausreißer und die Gründe dafür.
Modul
Aufgabe
Eingang
Ergebnis
Freigabe durch
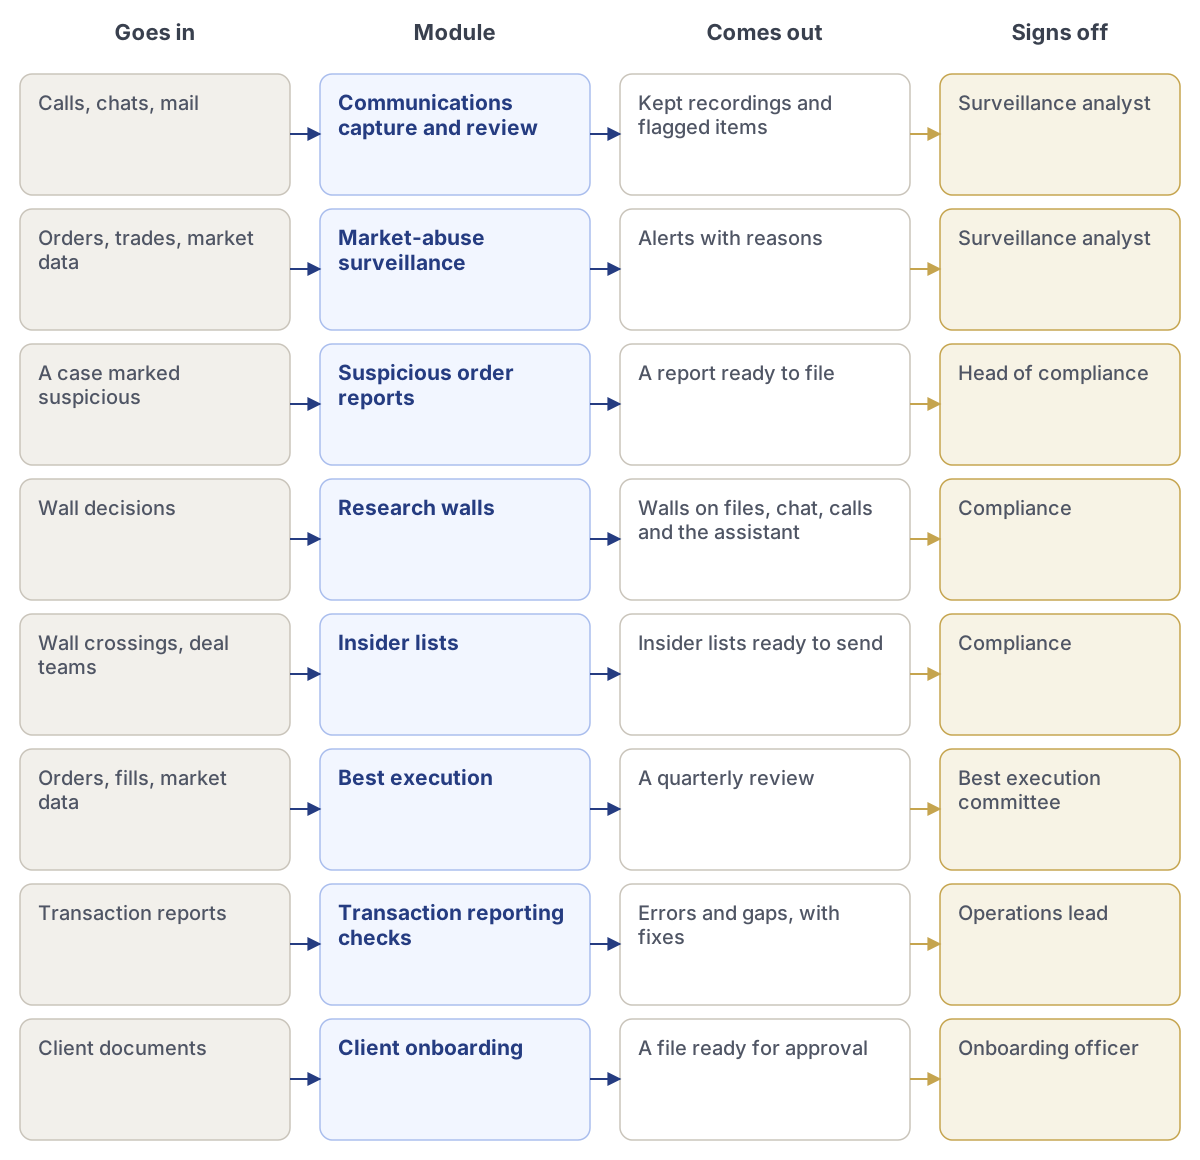
Erfassung und Prüfung der Kommunikation
Speichert Anrufe und Chats, transkribiert sie und markiert, was geprüft werden muss.
Anrufe, Chats, E-Mails
Gespeicherte Aufzeichnungen und markierte Einträge
Überwachungsanalyst
Marktmissbrauchsüberwachung
Findet ungewöhnliche Orders und Geschäfte und verknüpft sie mit der zugehörigen Kommunikation.
Orders, Geschäfte, Marktdaten
Warnmeldungen mit Begründungen
Überwachungsanalyst
Verdachtsmeldungen zu Orders
Entwirft die Meldung an die Aufsichtsbehörde aus der Fallakte.
Ein als verdächtig markierter Fall
Eine einreichungsfertige Meldung
Leitung Compliance
Research-Barrieren
Errichtet Informationsbarrieren und testet sie, bevor sie in Betrieb gehen.
Entscheidungen zu Barrieren
Barrieren für Dateien, Chat, Anrufe und den Assistenten
Compliance
Insiderlisten
Hält Insiderlisten aktuell, wenn Personen über die Barriere geholt werden.
Überschreitungen der Barriere, Deal-Teams
Versandbereite Insiderlisten
Compliance
Best Execution
Vergleicht die Ausführung je Handelsplatz mit einer Benchmark und erklärt Ausreißer.
Orders, Ausführungen, Marktdaten
Eine vierteljährliche Überprüfung
Best-Execution-Ausschuss
Prüfungen der Transaktionsmeldungen
Prüft Meldungen vor dem Versand und findet, was fehlt oder fehlerhaft ist.
Transaktionsmeldungen
Fehler und Lücken, mit Korrekturen
Leitung Operations
Kunden-Onboarding
Liest Onboarding-Unterlagen und prüft sie anhand der Regeln des Unternehmens.
Kundenunterlagen
Eine genehmigungsfertige Akte
Onboarding-Verantwortlicher
Regel
Referenz
Worauf die Datensätze antworten
MiFID II
Richtlinie 2014/65/EU
Aufgezeichnete Anrufe und Chats (Art. 16(7)) und bestmögliche Ausführung (Art. 27)
MiFIR
Verordnung (EU) Nr. 600/2014
Transaktionsmeldungen und Transparenz
MAR
Verordnung (EU) Nr. 596/2014
Meldung verdächtiger Orders (Art. 16) und Insiderlisten (Art. 18)
DORA
Verordnung (EU) 2022/2554
IKT-Risiko, Meldung von Vorfällen und IKT-Drittdienstleister
EU-KI-Verordnung
Verordnung (EU) 2024/1689
KI-Kompetenz der Mitarbeitenden und Transparenz bei KI-erzeugten Inhalten
DSGVO
Verordnung (EU) 2016/679
Kunden- und Mitarbeiterdaten in Aufzeichnungen, verwendet für einen festgelegten Zweck
Was mit jeder Entscheidung versiegelt wird:
Die Warnmeldung, die verknüpften Orders und Kommunikationen, die Prüfung durch den Analysten und die endgültige Entscheidung.
Regierung und öffentlicher Sektor
Erfordert Enterprise. Für Smartphone-Ansichten werden zusätzlich Mobile Apps benötigt.
Die Module des Pakets Verwaltung und öffentlicher Sektor, vom Eingang bis zur Freigabe.
Linse
Was angezeigt wird
Sachbearbeiter
Der Fall, Tatsachen aus den Registern mit ihren Quellen, die Einschätzung der Anspruchsberechtigung und ein entworfenes Schreiben.
Teamleitung
Wartende Fälle, zu unterzeichnende Zweitprüfungen und Muster in den Entscheidungen des Teams.
Aufsichtsbeauftragter
KI-Entscheidungen, die auf Prüfung warten, abgelehnte externe Verbindungen und das KI-Register.
Sachbearbeiter für Widersprüche
Der versiegelte Datensatz der ursprünglichen Entscheidung und alles, worauf sie beruhte.
Bürger
Der eigene Antrag, was verwendet wurde, die Entscheidung und die Begründung, in der eigenen Sprache.
Modul
Aufgabe
Eingang
Ergebnis
Freigabe durch
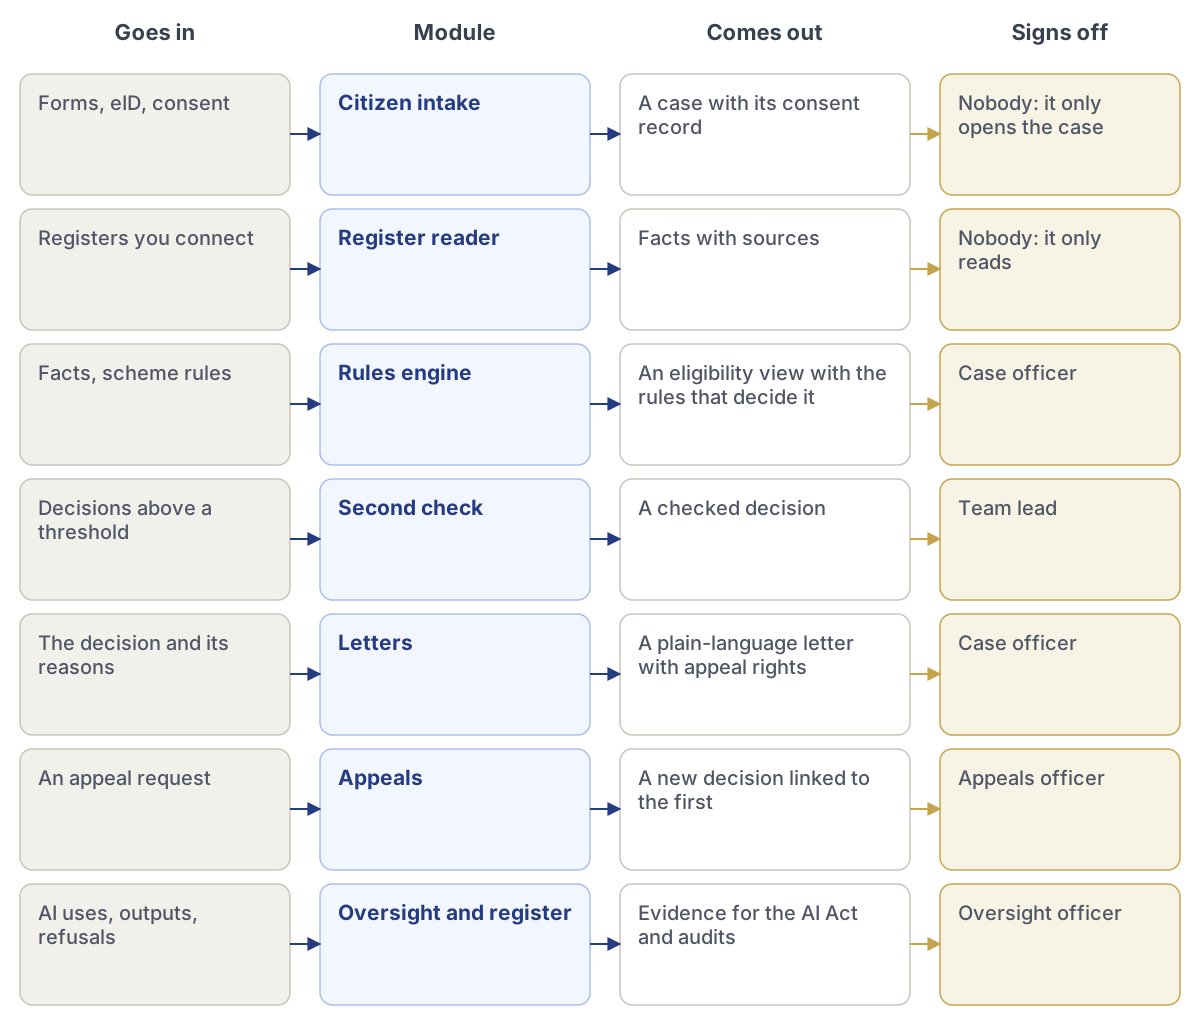
Antragseingang für Bürger
Nimmt Anträge online mit der nationalen eID entgegen und hält genau fest, welcher Weitergabe der Bürger zugestimmt hat.
Formulare, eID, Einwilligung
Ein Fall mit seinem Einwilligungsnachweis
Niemand: Es eröffnet nur den Fall
Registerleser
Liest nationale Register innerhalb des Landes und hält Zeitpunkt und Quelle jeder Tatsache fest.
Register, die Sie anbinden
Tatsachen mit Quellen
Niemand: Es liest nur
Regel-Engine
Hält Ihre Förderregeln in verständlicher Sprache fest und prüft jeden Fall anhand dieser Regeln.
Tatsachen, Förderregeln
Eine Einschätzung der Anspruchsberechtigung mit den maßgeblichen Regeln
Sachbearbeiter
Zweitprüfung
Zieht einen zweiten Sachbearbeiter hinzu, wo Betrag, Risiko oder Ihre Regeln dies erfordern.
Entscheidungen oberhalb eines Schwellenwerts
Eine geprüfte Entscheidung
Teamleitung
Schreiben
Entwirft den Bescheid aus dem versiegelten Datensatz, in der Sprache des Bürgers.
Die Entscheidung und ihre Begründung
Ein verständlich formuliertes Schreiben mit Rechtsbehelfsbelehrung
Sachbearbeiter
Widersprüche
Eröffnet einen Widerspruch zu genau dem Datensatz, den der erste Sachbearbeiter gesehen hat, für einen anderen Sachbearbeiter.
Ein Widerspruchsantrag
Eine neue Entscheidung, verknüpft mit der ersten
Sachbearbeiter für Widersprüche
Aufsicht und Register
Listet jeden KI-Einsatz, seine Risikoklasse und seine Folgenabschätzung auf und stellt Ergebnisse zur Prüfung in eine Warteschlange.
KI-Einsätze, Ergebnisse, Ablehnungen
Nachweise für die KI-Verordnung und Audits
Aufsichtsbeauftragter
Regel
Referenz
Worauf die Datensätze antworten
EU-KI-Verordnung
Verordnung (EU) 2024/1689, Anhang III 5(a)
KI, die über den Anspruch auf öffentliche Leistungen und Dienste entscheidet, ist hochriskant und erfordert menschliche Aufsicht.
Grundrechte-Folgenabschätzung
EU-KI-Verordnung, Artikel 27
Öffentliche Stellen müssen die Auswirkungen auf die Rechte von Menschen bewerten, bevor sie Hochrisiko-KI einsetzen.
Bereits eingesetzte Systeme
EU-KI-Verordnung, Artikel 111(2)
Hochrisiko-KI, die bereits von Behörden eingesetzt wird, muss die Anforderungen bis zum 2. August 2030 erfüllen.
DSGVO
Verordnung (EU) 2016/679
Rechtsgrundlage, Zweckbindung, Zugriff und die Rechte der Bürgerinnen und Bürger.
NIS2 (Richtlinie über Netz- und Informationssicherheit 2)
Richtlinie (EU) 2022/2555
Sicherheit und Meldung von Vorfällen für betroffene Einrichtungen der öffentlichen Verwaltung.
Verordnung für ein interoperables Europa
Verordnung (EU) 2024/903
Bewertung und grenzüberschreitende gemeinsame Nutzung interoperabler öffentlicher Dienste.
Europäische digitale Identität
Verordnung (EU) 2024/1183 (eIDAS 2)
Bürgerinnen und Bürger melden sich mit einer digitalen Identitätsbrieftasche an und teilen Nachweise.
Was mit jeder Entscheidung versiegelt wird:
Welcher Sachbearbeiter entschieden hat und wer es geprüft hat
Jede Tatsache mit dem Register und dem Zeitpunkt, zu dem sie gelesen wurde
Was die KI vorgeschlagen hat und ob der Sachbearbeiter zugestimmt hat
Die angewandte Regel und das versandte Schreiben
Der Zeitstempel, außerhalb von Adverant bezeugt
Gesundheitswesen
Erfordert Enterprise. Für Smartphone-Ansichten werden zusätzlich Mobile Apps benötigt.
Die Module des Pakets Gesundheitswesen, vom Eingang bis zur Freigabe.
Linse
Was angezeigt wird
Facharzt
Überweisungen, die auf eine Priorisierung warten, mit einer belegten Zusammenfassung und den fehlenden Angaben.
Terminvergabe
Wer einen Termin benötigt und wann, ohne klinische Details.
Hausarzt und Überweisender
Ob die Überweisung angenommen wurde, was angefordert wurde, und das Ergebnisschreiben.
Informations-Governance
Wer welchen Datensatz zu welchem Zweck geöffnet hat, und jeder Zugriff, der auffällig erscheint.
Systemadministrator
Zustand, Einstellungen und Benutzer. Niemals die Akte eines Patienten.
Modul
Aufgabe
Eingang
Ergebnis
Freigabe durch
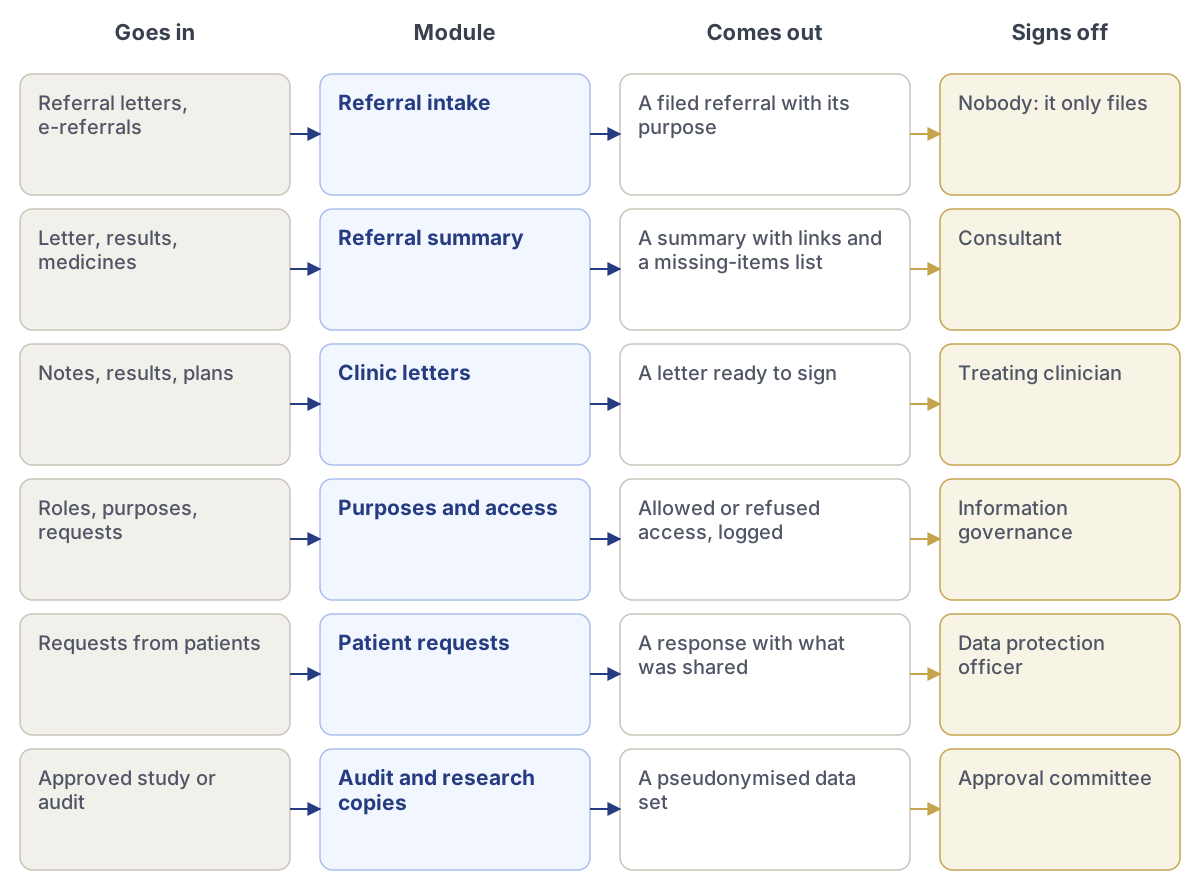
Überweisungseingang
Empfängt Überweisungen von Hausärzten und Diensten, legt sie ab und erfasst den Behandlungszweck.
Überweisungsschreiben, E-Überweisungen
Eine abgelegte Überweisung mit ihrem Zweck
Niemand: Es wird nur abgelegt
Überweisungszusammenfassung
Entwirft eine belegte Zusammenfassung und kennzeichnet für das empfangende Team, was fehlt.
Schreiben, Befunde, Medikamente
Eine Zusammenfassung mit Links und einer Liste fehlender Angaben
Facharzt
Arztbriefe
Entwirft Arztbriefe aus den Konsultationsnotizen, die der Kliniker bearbeitet und unterzeichnet.
Notizen, Befunde, Pläne
Ein unterschriftsreifer Brief
Behandelnder Kliniker
Zwecke und Zugriff
Verwaltet die Nutzungszwecke und prüft jeden Zugriff anhand dieser Zwecke.
Rollen, Zwecke, Anfragen
Erlaubter oder verweigerter Zugriff, protokolliert
Informations-Governance
Patientenanfragen
Bearbeitet Anfragen von Patienten, ihre Akten einzusehen, zu berichtigen oder zu übertragen.
Anfragen von Patienten
Eine Antwort mit den geteilten Informationen
Datenschutzbeauftragter
Kopien für Audit und Forschung
Erstellt pseudonymisierte Kopien für Audits und genehmigte Forschung und bewahrt die Genehmigung auf.
Genehmigte Studie oder genehmigtes Audit
Ein pseudonymisierter Datensatz
Genehmigungsausschuss
Regel
Referenz
Worauf die Datensätze antworten
DSGVO
Verordnung (EU) 2016/679, Art. 9
Gesundheitsdaten sind eine besondere Kategorie mit strengen Bedingungen für ihre Verwendung.
Europäischer Gesundheitsdatenraum
Verordnung (EU) 2025/327
Zugang von Patienten zu ihren Akten, Systeme für elektronische Gesundheitsakten und Sekundärnutzung von Gesundheitsdaten.
Medizinprodukte
Verordnung (EU) 2017/745 (MDR)
Software für einen medizinischen Zweck, einschließlich KI, kann ein Medizinprodukt sein.
In-vitro-Diagnostika
Verordnung (EU) 2017/746 (IVDR)
Vorschriften für Diagnostika und die Software, mit der sie betrieben werden.
EU-KI-Verordnung
Verordnung (EU) 2024/1689, Anhang I
KI in Medizinprodukten ist hochriskant. Diese Pflichten gelten ab dem 2. August 2028.
NIS2
Richtlinie (EU) 2022/2555
Sicherheit und Meldung von Vorfällen für betroffene Gesundheitsdienstleister.
Was mit jeder Entscheidung versiegelt wird:
Welcher Kliniker entschieden hat und wann
Die gelesene Zusammenfassung mit jeder Quelle
Was die KI vorgeschlagen hat und ob dem gefolgt wurde
Jeder Zugriff auf die Akte mit seinem Zweck
Der Zeitstempel, außerhalb von Adverant bezeugt
Biowissenschaften
Erfordert Enterprise. Für Smartphone-Ansichten werden zusätzlich Mobile Apps benötigt.
Die Module des Pakets Life Sciences, vom Eingang bis zur Freigabe.
Linse
Was angezeigt wird
Fallbearbeiter
Neue Sicherheitsberichte, extrahierte Fakten, Duplikatprüfungen und fertigzustellende Fallbeschreibungen.
Medizinischer Gutachter
Schwerwiegende Fälle, zu bewertende Kausalität und die Belege hinter jeder Tatsache.
Klinischer Betrieb
Abweichungen nach Prüfstelle, mögliche schwerwiegende Verstöße und deren Fristen.
Qualitätssicherung und sachkundige Person
Chargenprotokolle, Befunde und was zwischen einer Charge und ihrer Freigabe steht.
Validierungsleiter
Jeder KI-Einsatz, seine Tests, seine Grenzen und jede daran vorgenommene Änderung.
Modul
Aufgabe
Eingang
Ergebnis
Freigabe durch
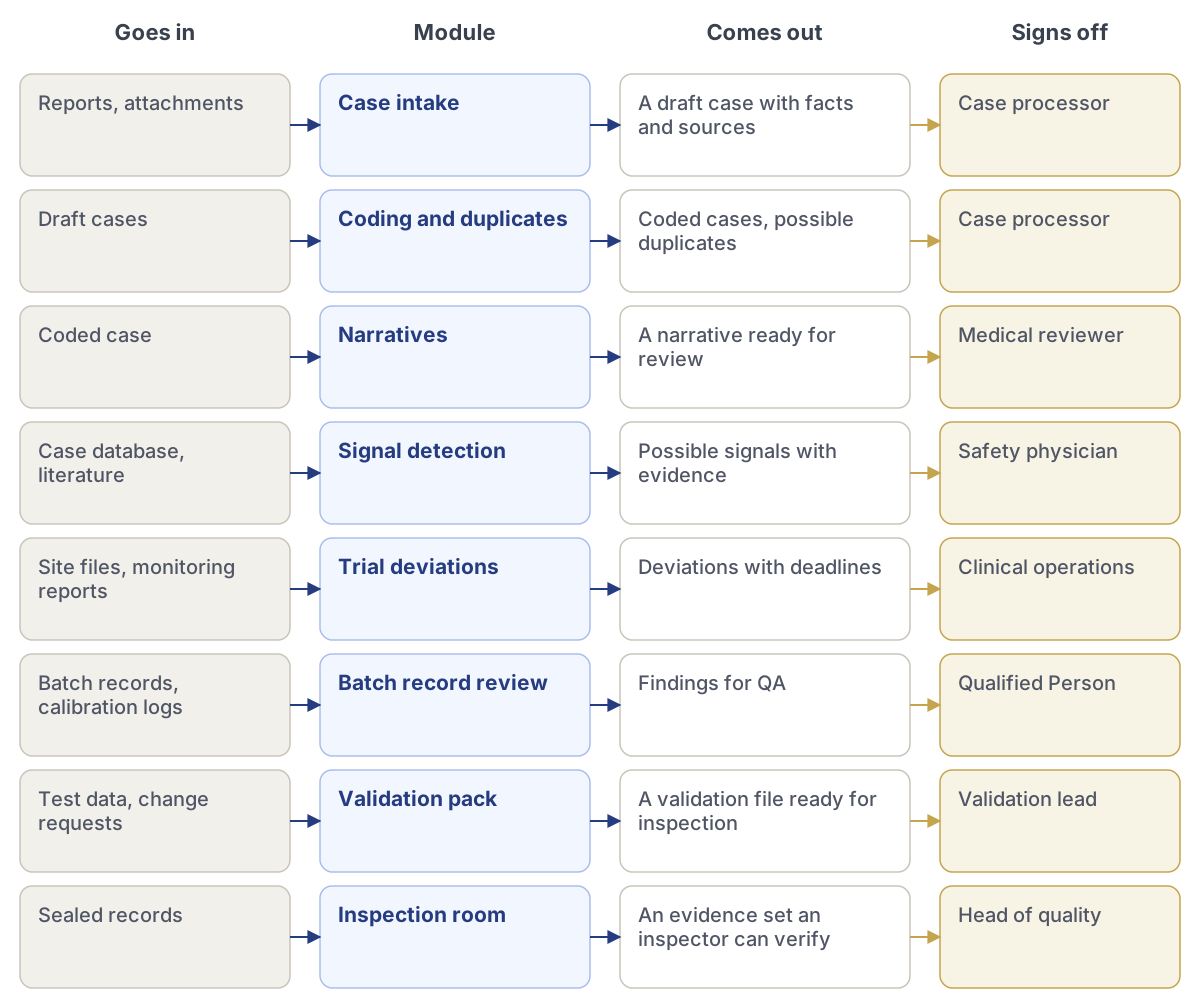
Falleingang
Liest Sicherheitsberichte aus E-Mails, Anrufen, Partner-Feeds und Fachliteratur und prüft die Mindestkriterien.
Berichte, Anhänge
Ein Fallentwurf mit Fakten und Quellen
Fallbearbeiter
Kodierung und Duplikate
Kodiert Ereignisse und Produkte und sucht nach doppelten Berichten.
Fallentwürfe
Kodierte Fälle, mögliche Duplikate
Fallbearbeiter
Fallbeschreibungen
Entwirft die Fallbeschreibung aus den Fakten, mit einer Quelle für jeden Satz.
Kodierter Fall
Eine prüfbereite Fallbeschreibung
Medizinischer Gutachter
Signalerkennung
Sucht nach Mustern über Fälle und Fachliteratur hinweg und erläutert jedes einzelne.
Falldatenbank, Fachliteratur
Mögliche Signale mit Belegen
Arzneimittelsicherheitsarzt
Prüfungsabweichungen
Liest Prüfstellenakten und Monitoringnotizen und kennzeichnet mögliche schwerwiegende Verstöße.
Prüfstellenakten, Monitoringberichte
Abweichungen mit Fristen
Klinischer Betrieb
Prüfung der Chargenprotokolle
Prüft elektronische Chargenprotokolle vor der Prüfung durch die Qualitätssicherung.
Chargenprotokolle, Kalibrierprotokolle
Befunde für die Qualitätssicherung
Sachkundige Person
Validierungspaket
Verwaltet Zweckbestimmung, Tests, Ergebnisse und Grenzen für jeden KI-Einsatz, versioniert.
Testdaten, Änderungsanträge
Eine inspektionsbereite Validierungsakte
Validierungsleiter
Inspektionsraum
Stellt versiegelte Datensätze für einen Inspektor zusammen, verknüpft mit der Regel, auf die sie antworten.
Versiegelte Datensätze
Ein Nachweispaket, das ein Inspektor überprüfen kann
Leiter Qualität
Regel
Referenz
Worauf die Datensätze antworten
EU-GMP-Anhang 11
EudraLex Band 4
Computergestützte Systeme: Validierung, Audit-Trails und elektronische Signaturen
EU-GMP-Anhang 22, Entwurf
Konsultationsentwurf, Juli 2025
KI in der GMP: Zweckbestimmung, Testdaten und Erklärbarkeit
Verordnung über klinische Prüfungen
Verordnung (EU) Nr. 536/2014
Durchführung von Prüfungen, Transparenz und Meldung schwerwiegender Verstöße
ICH E6(R3)
Gute klinische Praxis
Risikobasierte Qualität und Datenintegrität, in Kraft seit dem 23. Juli 2025
Pharmakovigilanz
Durchführungsverordnung (EU) Nr. 520/2012
Pharmakovigilanz-Systeme und ihre Qualität
MDR und IVDR
Verordnungen (EU) 2017/745 und 2017/746
Software, die ein Medizinprodukt oder Diagnostikum ist
EU-KI-Verordnung
Verordnung (EU) 2024/1689 · Anhang I
Hochrisiko-Vorschriften für KI in Medizinprodukten ab dem 2. August 2028
DSGVO
Verordnung (EU) 2016/679 · Art. 9
Verarbeitung von Gesundheitsdaten mit Rechtsgrundlage und Schutzmaßnahmen
Was mit jeder Entscheidung versiegelt wird:
Die Quelldokumente, die extrahierten Fakten, jede Bearbeitung, die Bewertung und wer sie unterzeichnet hat.
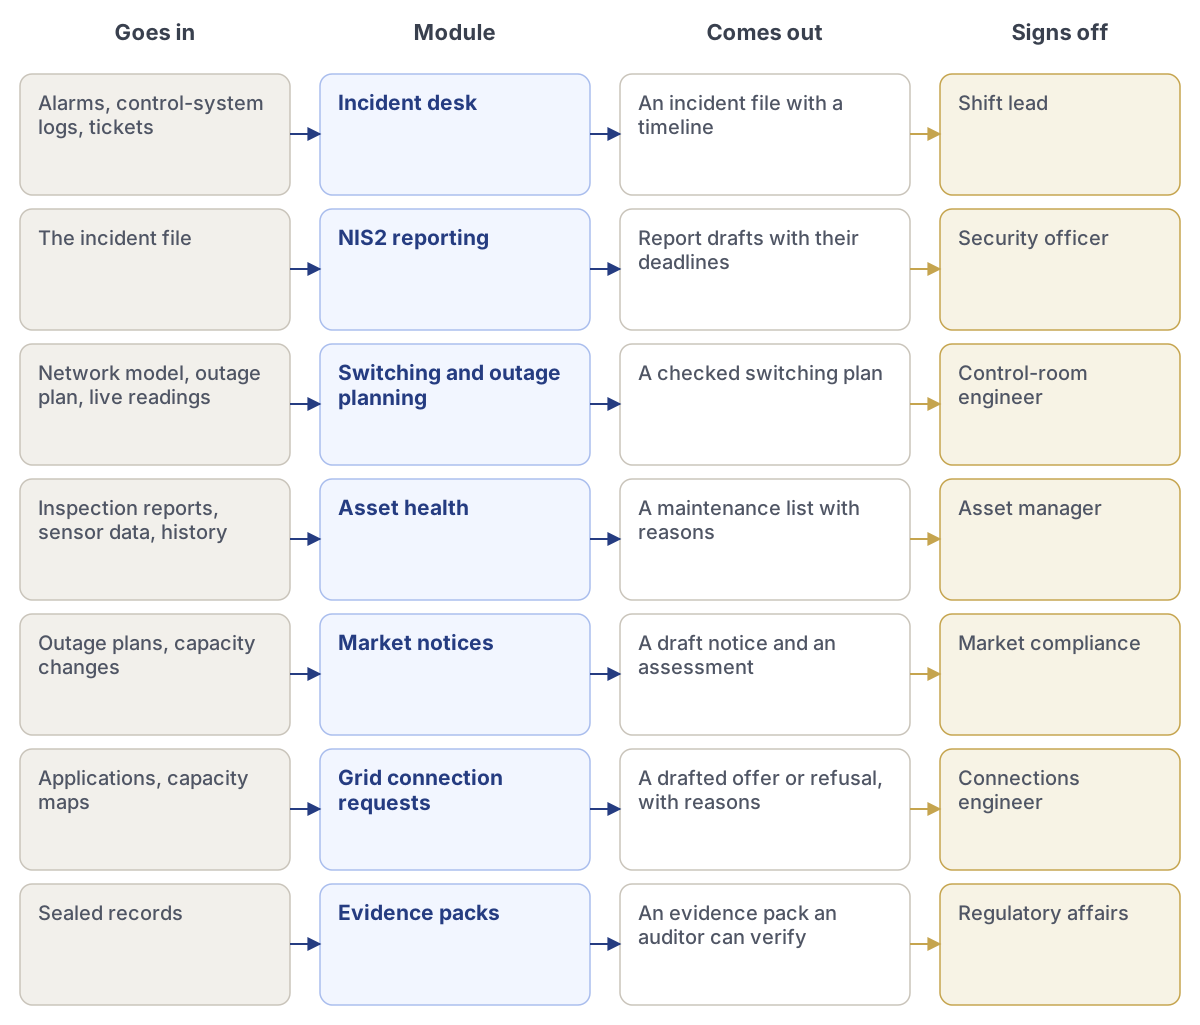
Kritische Infrastruktur und Energie
Erfordert Enterprise. Für Smartphone-Ansichten werden zusätzlich Mobile Apps benötigt.
Die Module des Pakets Kritische Infrastruktur und Energie, vom Eingang bis zur Freigabe.
Linse
Was angezeigt wird
Leitstellenmitarbeiter
Aktuelle Alarme, die wahrscheinliche Ursache mit ihren Quellen und der zu genehmigende Schaltplan.
Asset-Manager
Zustandsbewertungen, der Wartungsrückstand und was zuvor ausgefallen ist und warum.
Sicherheitsbeauftragter
Fristen für Vorfälle, die gesammelten Belege und Berichte, bereit für das nationale CSIRT.
Markt-Compliance
Ausfälle, die Insiderinformationen sein können, und die zu veröffentlichende Meldung.
Regulierungsangelegenheiten
Versiegelte Datensätze und Nachweispakete, bereit zur Übergabe an einen Prüfer oder eine Aufsichtsbehörde.
Modul
Aufgabe
Eingang
Ergebnis
Freigabe durch
Vorfallstelle
Eröffnet einen Vorfall aus Alarmen und Protokollen, gruppiert zusammengehörige Alarme und startet die Meldefristen.
Alarme, Leitsystemprotokolle, Tickets
Eine Vorfallsakte mit Zeitachse
Schichtleiter
NIS2-Meldungen
Entwirft die Frühwarnung, die Meldung und den Abschlussbericht im Format, das Ihr CSIRT erwartet.
Die Vorfallsakte
Berichtsentwürfe mit ihren Fristen
Sicherheitsbeauftragter
Schalt- und Abschaltplanung
Schlägt Schaltschritte vor und prüft jeden einzelnen anhand der Netzgrenzen und des Abschaltplans.
Netzmodell, Abschaltplan, aktuelle Messwerte
Ein geprüfter Schaltplan
Leitstellenmitarbeiter
Anlagenzustand
Führt Inspektionen, Sensortrends und Ausfallhistorie zu einer priorisierten Liste der zu prüfenden Punkte zusammen.
Inspektionsberichte, Sensordaten, Historie
Eine Wartungsliste mit Begründungen
Asset-Manager
Marktmeldungen
Kennzeichnet Ausfälle, die Insiderinformationen sein können, und entwirft die Meldung.
Abschaltpläne, Kapazitätsänderungen
Ein Meldungsentwurf und eine Bewertung
Markt-Compliance
Netzanschlussanträge
Liest Anträge, prüft sie anhand der Kapazität und der Vorschriften und entwirft die Antwort.
Anträge, Kapazitätskarten
Ein Angebots- oder Ablehnungsentwurf mit Begründungen
Netzanschlussingenieur
Nachweispakete
Stellt versiegelte Datensätze für ein Audit oder eine Inspektion zusammen, verknüpft mit der Regel, auf die sie antworten.
Versiegelte Datensätze
Ein Nachweispaket, das ein Prüfer überprüfen kann
Regulierungsangelegenheiten
Regel
Referenz
Worauf die Datensätze antworten
NIS2
Richtlinie (EU) 2022/2555
Frühwarnung innerhalb von 24 Stunden, Meldung innerhalb von 72, Abschlussbericht innerhalb eines Monats
Netzkodex für Cybersicherheit
Delegierte Verordnung (EU) 2024/1366
Cyberrisiken bei grenzüberschreitenden Stromflüssen
REMIT
Verordnung (EU) Nr. 1227/2011, geändert durch (EU) 2024/1106
Rechtzeitige Veröffentlichung von Insiderinformationen, keine Marktmanipulation
CER-Richtlinie
Richtlinie (EU) 2022/2557
Resilienz kritischer Einrichtungen
EU-KI-Verordnung
Verordnung (EU) 2024/1689 · Anhang III, Nummer 2
KI als Sicherheitskomponente der Stromversorgung ist hochriskant
DSGVO
Verordnung (EU) 2016/679
Smart-Meter- und Kundendaten, für einen festgelegten Zweck verwendet
Was mit jeder Entscheidung versiegelt wird:
Die gelesenen Alarme und Protokolle, der genehmigte Plan, die versandten Berichte und ihre Zeitpunkte.
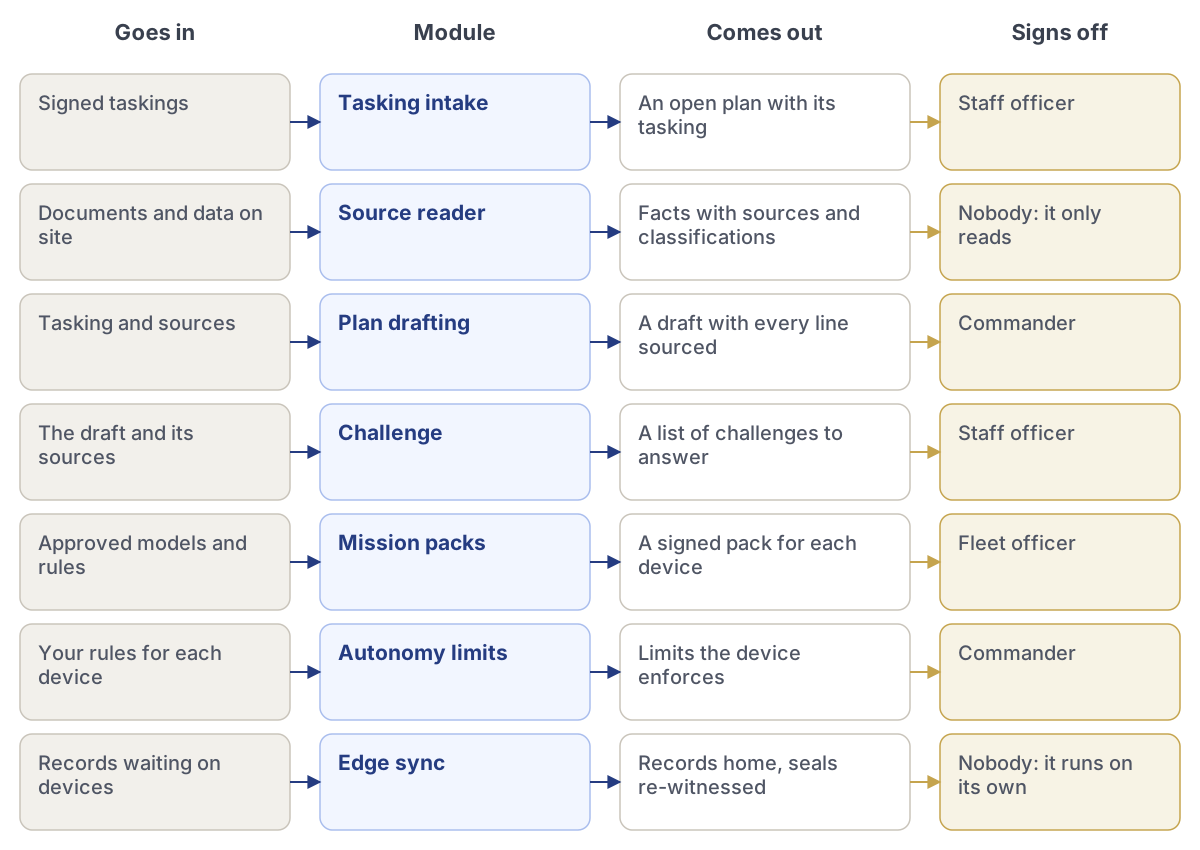
Die Module des Pakets Verteidigung und Sicherheit, vom Eingang bis zur Freigabe.
Linse
Was angezeigt wird
Kommandeur
Pläne und Berichte, die auf eine Unterschrift warten, die Quellen dahinter und der erhobene Einwand.
Stabsoffizier
Aufträge, Quellen und Planentwürfe, wobei jede Zeile mit ihrer Quelle verknüpft ist.
Bediener
Das Missionspaket auf jedem Gerät, seine Grenzen und wofür es auf eine Freigabe wartet.
Rechtsberater
Zur Prüfung gekennzeichnete Pläne, die zitierten Vorschriften und Platz zur Erfassung der Beratung.
Sicherheitsbeauftragter
Wer was mit welcher Einstufung geöffnet hat, und jede abgelehnte Anfrage.
Modul
Aufgabe
Eingang
Ergebnis
Freigabe durch
Auftragseingang
Empfängt Aufträge per signierter Nachricht oder signiertem Datenträger und prüft vor allem anderen die Signatur.
Signierte Aufträge
Ein offener Plan mit seinem Auftrag
Stabsoffizier
Quellenleser
Liest vor Ort vorliegende Befehle, Bekanntmachungen, Karten und Berichte und bewahrt die Einstufung jeder Tatsache.
Dokumente und Daten vor Ort
Fakten mit Quellen und Einstufungen
Niemand: Es liest nur
Planerstellung
Entwirft Pläne, Berichte und Nachrichten aus den Quellen, als Entwürfe gekennzeichnet.
Auftrag und Quellen
Ein Entwurf mit Quelle für jede Zeile
Kommandeur
Einwand
Eine zweite KI auf einem anderen Modell argumentiert gegen den Entwurf und listet die Risiken auf.
Der Entwurf und seine Quellen
Eine Liste zu beantwortender Einwände
Stabsoffizier
Missionspakete
Bündelt Modelle, Wissen, Agenten und Regeln für jedes Gerät, signiert und größengeprüft.
Genehmigte Modelle und Regeln
Ein signiertes Paket für jedes Gerät
Flottenoffizier
Autonomiegrenzen
Legt fest, was jedes Gerät selbstständig tun darf und was auf einen Menschen warten muss, mit gesperrten Grenzen.
Ihre Regeln für jedes Gerät
Vom Gerät durchgesetzte Grenzen
Kommandeur
Edge-Synchronisierung
Synchronisiert Datensätze während Kontaktfenstern, das Wichtigste zuerst, und lässt Siegel erneut bezeugen.
Auf Geräten wartende Datensätze
Datensätze übertragen, Siegel erneut bezeugt
Niemand: Es läuft selbstständig
Regel
Referenz
Worauf die Datensätze antworten
Anwendungsbereich der EU-KI-Verordnung
Verordnung (EU) 2024/1689, Artikel 2(3)
KI, die ausschließlich für militärische, Verteidigungs- oder nationale Sicherheitszwecke verwendet wird, fällt nicht unter die Verordnung. Dual-Use- und zivile Verwendungen schon.
Exportkontrolle für Güter mit doppeltem Verwendungszweck
Verordnung (EU) 2021/821
Kontrollen der Ausfuhr von Gütern, Software und Technologie mit doppeltem Verwendungszweck, mit den Aufzeichnungen als Nachweis.
Verbringung von Verteidigungsgütern
Richtlinie 2009/43/EG
Genehmigungen für die Verbringung von Verteidigungsgütern zwischen EU-Ländern.
Vergabe im Verteidigungsbereich
Richtlinie 2009/81/EG
Aufträge in den Bereichen Verteidigung und Sicherheit, einschließlich Versorgungs- und Informationssicherheit.
Informationssicherheit
ISO/IEC 27001:2022
Ein Managementsystem zum Schutz von Informationen, mit Nachweisen.
KI-Management
ISO/IEC 42001:2023
Richtlinien, Rollen und Kontrollen für eingesetzte KI.
Was mit jeder Entscheidung versiegelt wird:
Wer mit welcher Befugnis unterzeichnet hat
Jede Quelle mit ihrer Einstufung
Was die KI entworfen und was der Kommandeur geändert hat
Der erhobene Einwand und wie er beantwortet wurde
Ein lokaler Zeitstempel, erneut bezeugt, sobald eine Verbindung wiederhergestellt ist
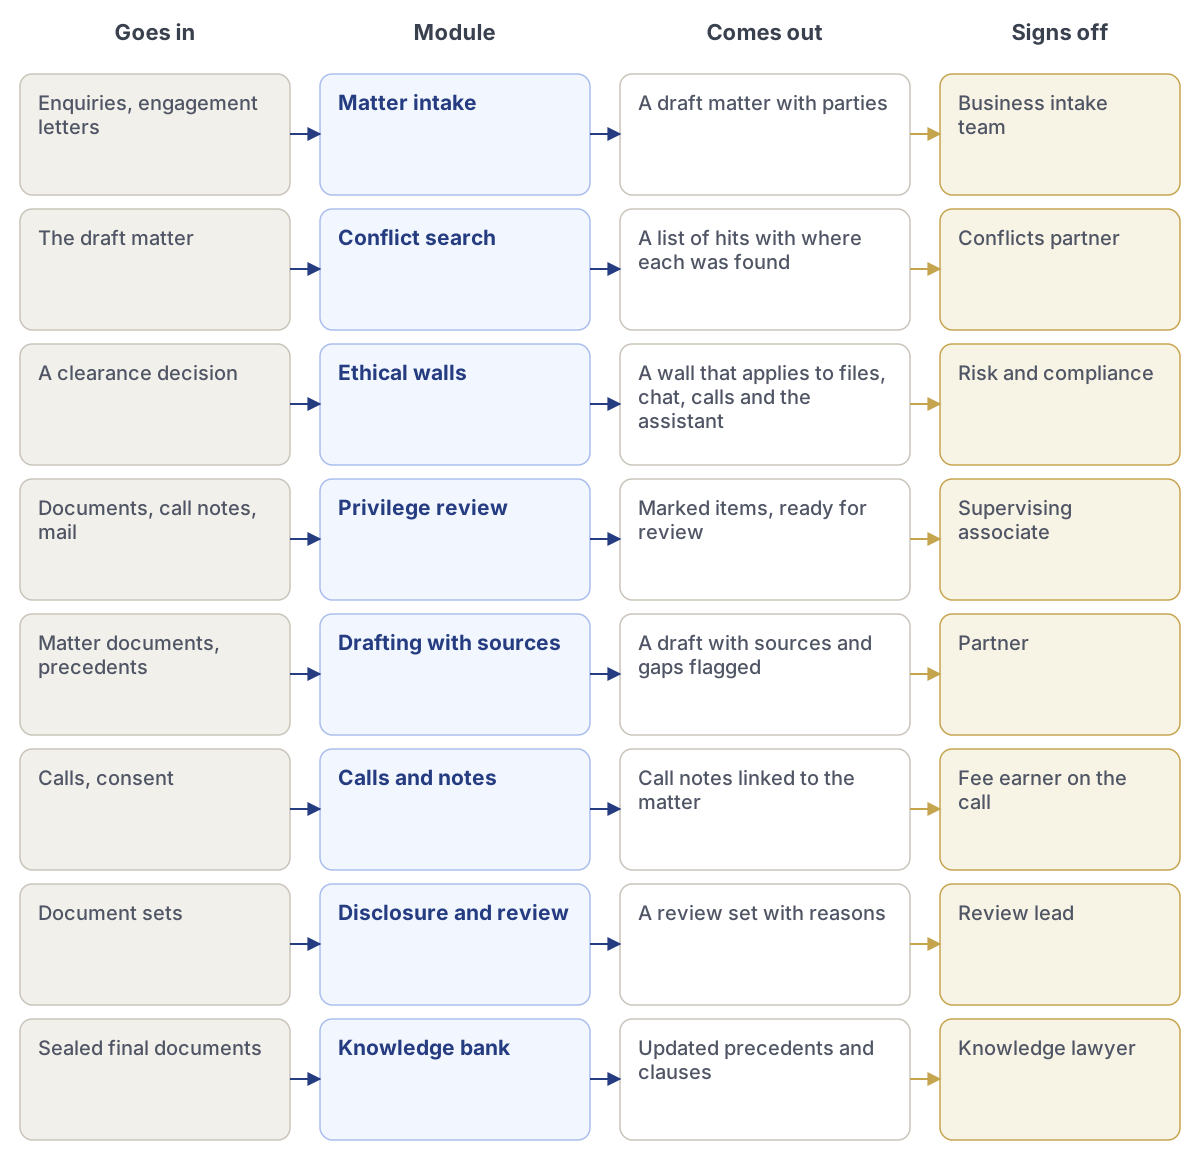
Rechtsberatung und professionelle Dienstleistungen
Erfordert Enterprise. Außerdem ist das Add-on Decision rooms and sealed records erforderlich. Außerdem ist das Add-on Mail erforderlich. Telefonansichten erfordern zusätzlich Mobile apps.
Die Module des Pakets Rechts- und freiberufliche Dienstleistungen, vom Eingang bis zur Freigabe.
Linse
Was angezeigt wird
Partner
Mandate, Fristen, Entwürfe, die auf Freigabe warten, und von der KI gekennzeichnete Risiken.
Associate
Die Mandatsakte, Recherchen mit Quellen und zu bearbeitende Entwürfe.
Konfliktprüfungsteam
Neue Anfragen, Suchtreffer und die dazu ausstehenden Entscheidungen.
Risiko und Compliance
Informationsbarrieren, blockierte Zugriffsversuche, Vertraulichkeitsvermerke und versiegelte Entscheidungen.
Knowledge Lawyer
Mustervorlagen und Klauselsammlungen, aktuell gehalten anhand versiegelter Endfassungen.
Modul
Aufgabe
Eingang
Ergebnis
Freigabe durch
Mandatsannahme
Liest Anfragen aus E-Mails, Webformularen und Anrufen und listet die Parteien und die angefragte Arbeit auf.
Anfragen, Mandatsvereinbarungen
Ein Mandatsentwurf mit Parteien
Team für Mandatsannahme
Konfliktsuche
Durchsucht jede Partei über Mandate, Kontakte, Anrufe und E-Mails hinweg, einschließlich früherer Namen.
Der Mandatsentwurf
Eine Trefferliste mit dem Fundort jedes Treffers
Partner für Interessenkonflikte
Ethical Walls
Errichtet auf Grundlage einer Entscheidung eine Ethical Wall und testet sie zunächst, wobei angezeigt wird, wer wovon ausgeschlossen würde.
Eine Freigabeentscheidung
Eine Ethical Wall, die für Dateien, Chat, Anrufe und den Assistenten gilt
Risiko und Compliance
Prüfung des Berufsgeheimnisses
Schlägt Kennzeichnungen für das Berufsgeheimnis auf Dokumenten und Notizen vor, jeweils mit Begründung.
Dokumente, Gesprächsnotizen, E-Mails
Gekennzeichnete Elemente, bereit zur Prüfung
Betreuender Associate
Entwürfe mit Quellen
Entwirft Klauseln und Schreiben aus der Mandatsakte, mit einer Quelle für jeden Satz.
Mandatsdokumente, Mustervorlagen
Ein Entwurf mit Quellen und markierten Lücken
Partner
Anrufe und Notizen
Zeichnet Anrufe mit Einwilligung auf, erstellt Notizen und wendet Ethical Walls und Kennzeichnungen für das Berufsgeheimnis an.
Anrufe, Einwilligung
Mit dem Mandat verknüpfte Gesprächsnotizen
Fee Earner im Gespräch
Offenlegung und Prüfung
Gruppiert große Dokumentenbestände, findet die relevanten Dokumente und erläutert, warum.
Dokumentenbestände
Ein Prüfbestand mit Begründungen
Prüfungsleitung
Wissensdatenbank
Hält Mustervorlagen auf Basis versiegelter Endfassungen aktuell, niemals auf Basis von Entwürfen.
Versiegelte endgültige Dokumente
Aktualisierte Mustervorlagen und Klauseln
Knowledge Lawyer
Regel
Referenz
Worauf die Datensätze antworten
DSGVO
Verordnung (EU) 2016/679
Personenbezogene Daten von Mandanten und Mitarbeitenden, verwendet für einen festgelegten Zweck
Geldwäscheverordnung
Verordnung (EU) 2024/1624
Kundenprüfungen, wenn Anwälte bei bestimmten Transaktionen tätig werden, ab dem 10. Juli 2027
EU-KI-Verordnung
Verordnung (EU) 2024/1689
KI-Kompetenz der Mitarbeitenden und Transparenz, wenn Personen mit KI interagieren
eIDAS
Verordnung (EU) Nr. 910/2014, geändert durch (EU) 2024/1183
Qualifizierte elektronische Signaturen und Siegel
CCBE-Berufsregeln
Council of Bars and Law Societies of Europe
Verschwiegenheit und Interessenkonflikte
Was mit jeder Entscheidung versiegelt wird:
Die durchsuchten Parteien, die gefundenen Treffer, die Entscheidung, wer sie getroffen hat, und die Ethical Wall in ihrer errichteten Form.
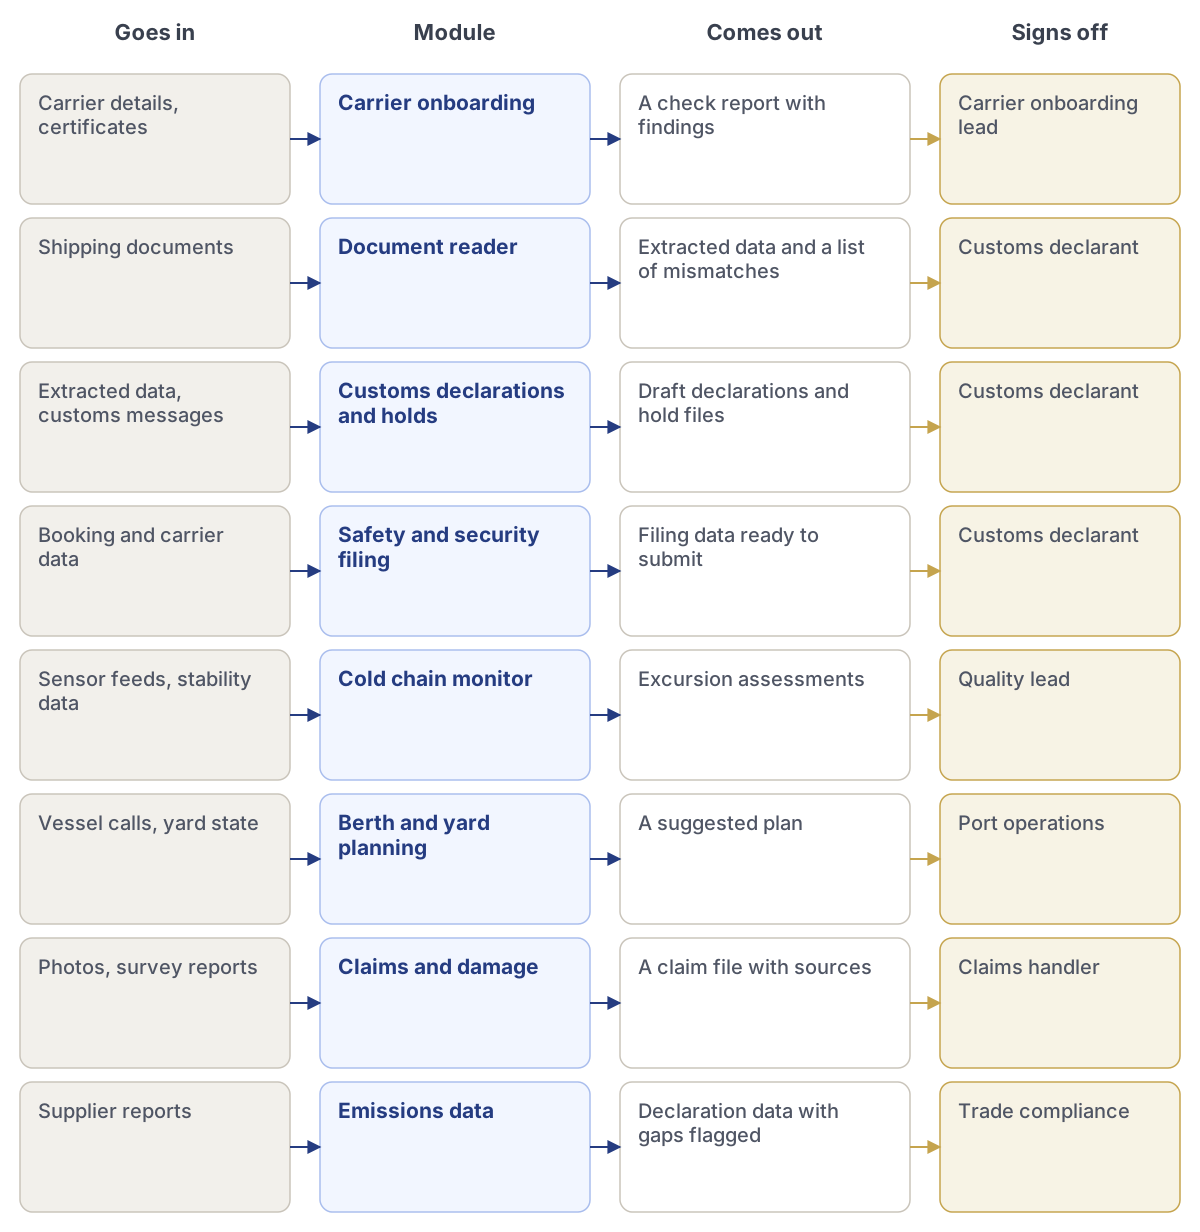
Logistik und Schifffahrt
Erfordert Enterprise. Außerdem ist das Add-on Map and GeoAI erforderlich. Für Smartphone-Bildschirme wird zusätzlich Mobile apps benötigt.
Die Module des Pakets für Logistik und Seefahrt, von den Eingaben bis zur Freigabe.
Linse
Was angezeigt wird
Zollanmelder
Zollanmeldungen, Zurückhaltungen, die zugehörigen Dokumente und die Anforderungen des Zolls.
Onboarding von Frachtführern
Neue Frachtführer, deren Prüfungen und die Feststellungen, die eine Entscheidung erfordern.
Hafenbetrieb
Liegeplätze, Umfuhren auf dem Containerlager und welche Container zum Verlassen freigegeben sind.
Qualitätsverantwortlicher
Temperaturaufzeichnungen, Abweichungen und die Stabilitätsdaten zu deren Bewertung.
Beauftragter für die Gefahrenabwehr in der Hafenanlage
Sicherheitskontrollen, Zugang und Vorfälle in der Hafenanlage.
Modul
Aufgabe
Eingang
Ergebnis
Freigabe durch
Onboarding von Frachtführern
Prüft Sanktionslisten, Lizenzen, Versicherungen und Bankverbindungen für jeden neuen Frachtführer.
Angaben zum Frachtführer, Zertifikate
Ein Prüfbericht mit Feststellungen
Verantwortlicher für das Onboarding von Frachtführern
Dokumentenleser
Liest Rechnungen, Packlisten, Konnossemente und Zertifikate und gleicht sie ab.
Versanddokumente
Extrahierte Daten und eine Liste von Abweichungen
Zollanmelder
Zollanmeldungen und Zurückhaltungen
Entwirft Zollanmeldungen und verfolgt Zurückhaltungen, Beschauen und die Anforderungen des Zolls.
Extrahierte Daten, Zollnachrichten
Entwürfe von Zollanmeldungen und Akten zu Zurückhaltungen
Zollanmelder
Sicherheitsrelevante Anmeldungen
Bereitet die Daten der summarischen Eingangsanmeldung vor, die der Zoll vor dem Eintreffen der Waren benötigt.
Buchungs- und Frachtführerdaten
Anmeldedaten, bereit zur Übermittlung
Zollanmelder
Kühlkettenüberwachung
Überwacht die Messwerte von Kühlcontainern und bewertet Abweichungen anhand von Stabilitätsdaten.
Sensordaten, Stabilitätsdaten
Bewertungen von Abweichungen
Qualitätsverantwortlicher
Liegeplatz- und Containerlagerplanung
Schlägt Bewegungen auf dem Containerlager und Liegeplatzzeiten unter Berücksichtigung von Zurückhaltungen und Beschauen vor.
Schiffsanläufe, Zustand des Containerlagers
Ein vorgeschlagener Plan
Hafenbetrieb
Ansprüche und Schäden
Erstellt eine Schadensakte aus Fotos, Besichtigungsberichten und dem versiegelten Sendungsdatensatz.
Fotos, Besichtigungsberichte
Eine Schadensakte mit Quellen
Schadensachbearbeiter
Emissionsdaten
Erfasst die grauen Emissionen von Lieferanten für CBAM-Erklärungen.
Lieferantenberichte
Erklärungsdaten mit markierten Lücken
Außenhandels-Compliance
Regel
Referenz
Worauf die Datensätze antworten
Zollkodex der Union
Verordnung (EU) Nr. 952/2013
Zollanmeldungen, Kontrollen, Zurückhaltungen und Überlassung von Waren
ICS2
Import Control System 2
Sicherheitsrelevante Daten, die vor dem Eintreffen der Waren übermittelt werden
eFTI
Verordnung (EU) 2020/1056
Behörden akzeptieren elektronische Frachtbeförderungsinformationen ab dem 9. Juli 2027
CBAM
Verordnung (EU) 2023/956
Graue Emissionen, die für Stahl, Zement, Aluminium und weitere Waren erklärt werden
Gefahrenabwehr auf Schiffen und in Hafenanlagen
Verordnung (EG) Nr. 725/2004
Maßnahmen nach dem ISPS-Code in Hafenanlagen
NIS2
Richtlinie (EU) 2022/2555
Hafen- und Verkehrsbetreiber melden erhebliche Sicherheitsvorfälle
Gute Vertriebspraxis
Leitlinien 2013/C 343/01
Temperaturkontrolle für Arzneimittel während des Transports
Was mit jeder Entscheidung versiegelt wird:
Die Zurückhaltung, die Anforderungen des Zolls, die abgeglichenen Dokumente, die Entscheidung und wer sie getroffen hat.
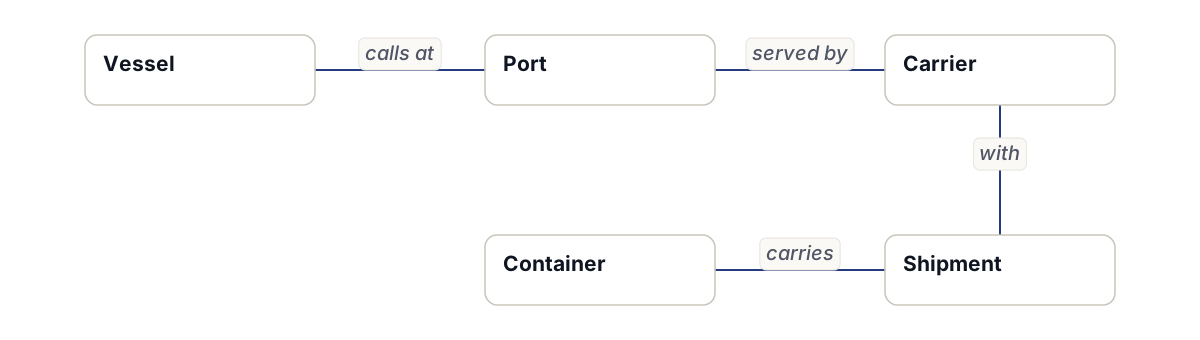
Wissensmodell: Logistik-Basismodell
Die Arten von Objekten im Logistik-Basismodell und die Verknüpfungen zwischen ihnen.
Von
Verknüpfung
Nach
Schiff
läuft an
Hafen
Hafen
bedient von
Frachtführer
Container
befördert
Sendung
Sendung
mit
Frachtführer
Ebenfalls im Modell, mit vom Paket festgelegten Verknüpfungen: Liegeplatz, Vertrag, Zollanmeldung.
Art
Hinweis
Schiff
—
Hafen
—
Frachtführer
—
Container
—
Sendung
—
Passend zu Ihrem Browser in {L} angezeigt.View in English{L} beibehaltenDiese Seite auf {L} ansehenBei Englisch bleibenSiegel-FingerabdruckDieser Browser kann die Prüfung nicht berechnen.Siegel stimmt überein.Dieser Datensatz wurde seit der Versiegelung nicht verändert.Siegel gebrochen.Dieser Text entspricht nicht dem versiegelten Stand. Aktueller FingerabdruckKlicken Sie auf „Prüfen“, um diesen Text mit seinem Siegel abzugleichen.{L} ist ausgewählt. Diese Seite wird auf {C} angezeigt, bis die Übersetzung veröffentlicht ist.Das Senden ist fehlgeschlagen. Bitte versuchen Sie es erneut oder schreiben Sie uns eine E-Mail an {L}.