

Version 1.0.0-alpha.1dernière version
Chapitre 2.2
Les éditions sous le capot
Comment Community et Enterprise sont compilées à partir d'un seul produit, comment une licence active des groupes de fonctionnalités à l'exécution, ce qu'une installation Community affiche pour une page Enterprise, et ce que cela implique pour les images que vous téléchargez et les extensions que vous développez.
Cette page a été traduite par l'IA à partir de l'original en anglais. En cas de doute, la page en anglais fait foi. Lire cette page en anglais
Deux lignes dans un fichier de valeurs décident de l'édition exécutée par une installation :
# harrow-values.yaml (Helm values): the edition of this installation
edition: enterprise
enterprise:
  enabled: true
Elles doivent concorder. Si vous définissez edition: community avec enterprise.enabled: true, le chart s'arrête avec le message « edition=community but enterprise.enabled=true: they must agree ». Si vous définissez edition sur autre chose que community ou enterprise, il s'arrête avec NEXUS_EDITION_INVALID. Ces deux valeurs déterminent les images que l'installation utilise. Ce que ces images activent ensuite relève de la licence, au moment de l'exécution, un groupe de fonctionnalités à la fois.
Ce chapitre détaille ce fonctionnement : ce que contiennent les éditions, comment un produit unique devient deux versions compilées, comment une licence se traduit par un oui ou un non au sein d'un service en cours d'exécution, et ce que cela implique lorsque vous développez vos propres outils. Le chapitre 1.6, Éditions et licences en termes simples, présente le point de vue de l'acheteur ; voici celui de l'ingénieur.
La matrice des éditions
Tout le contenu de ce chapitre provient d'un seul fichier, la matrice des éditions. Elle répertorie 97 capacités et attribue un palier à chacune. Adverant génère le catalogue des licences et les règles de menu de la console à partir de cette matrice, ainsi que la frontière entre le code ouvert et le code fermé. Lorsque la matrice évolue, tous ces éléments évoluent ensemble.
Il existe trois éditions.
| Édition | Licence | Où elle s'exécute |
|---|---|---|
| Community | Apache-2.0, open source, gratuite | Votre matériel, ou le cloud Adverant |
| Team | Licence Adverant Enterprise | Cloud Adverant : Community plus l'ensemble Team |
| Enterprise | Licence Adverant Enterprise, par groupe de fonctionnalités | Votre matériel, ou le cloud Adverant |
Une installation exécute l'une des deux éditions : la valeur edition du chart n'accepte que community et enterprise. Team est une édition cloud, et Enterprise contient également l'ensemble Team ; ainsi, sur votre propre matériel, les capacités Team (le panneau de travail ancré à côté de chaque enregistrement, les carnets partagés, la politique de mémoire pour l'organisation et le reste) sont incluses avec Enterprise.
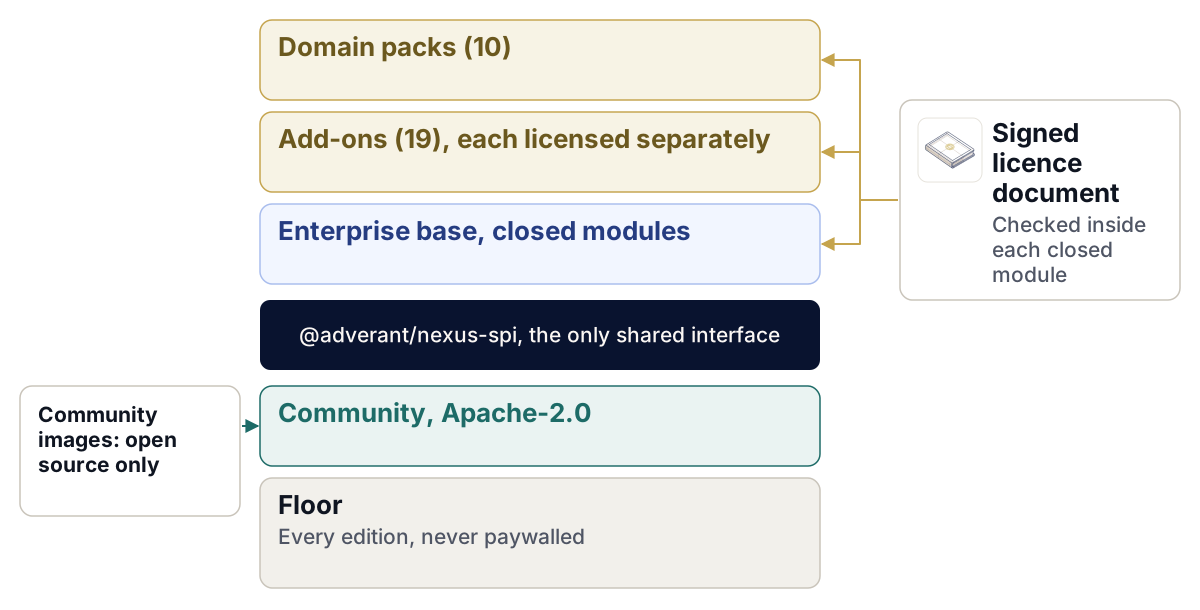
L'édition Enterprise elle-même est structurée en couches. La base Enterprise constitue le cœur fermé : plusieurs organisations et unités opérationnelles, l'application de l'authentification unique avec SAML (Security Assertion Markup Language) et la synchronisation d'annuaire, des rôles personnalisés avec approbations à quatre yeux, une rétention longue des audits, la protection des données, les pages d'opérateur et la gestion de cluster. Au-dessus de cette base se trouvent des modules complémentaires, chacun sous licence distincte, et des packs métier. Le premier module complémentaire du tableau, AI Gateway à grande échelle, répartit la charge du routeur d'IA (intelligence artificielle) entre les réplicas et les fournisseurs.
| Module complémentaire | Nécessite également |
|---|---|
| Passerelle d'IA à grande échelle | Base |
| Usine à modèles | Base |
| Idées | Base |
| Appels et voix | Base |
| Messagerie | Base |
| Autres entreprises et cloisons | Base |
| Studio de carnets | Base |
| Carte et GeoAI | Base |
| Connecteurs de données | Base |
| Agent à agent | Base |
| Salles de décision et dossiers scellés | Base |
| Opérations de revenus | Base |
| Vitrine / marque blanche | Base |
| Nexus Edge | Base |
| Applications mobiles | Base |
| Effectif d'agents | Base ; les agents sur les appareils périphériques nécessitent également Nexus Edge, les approbations sur téléphone nécessitent également Mobile apps |
| Bouclier | Base |
| Bacs à sable | Base |
| Qualité (NexusQA) | Base |
Il existe dix packs métier :
- Assurance
- Banque et paiements
- Marchés de capitaux et gestion d'actifs
- Gouvernement et secteur public
- Santé
- Sciences de la vie
- Infrastructures critiques et énergie
- Défense et sécurité
- Services juridiques et professionnels
- Logistique et maritime
Chaque pack nécessite la base Enterprise, et cinq d'entre eux nécessitent également un module complémentaire. Le pack Assurance nécessite Decision rooms et les enregistrements scellés. Il en va de même pour le pack Marchés des capitaux et gestion d'actifs. Le pack Services juridiques et professionnels nécessite ces deux éléments ainsi que Mail. Le pack Logistique et maritime nécessite Map et GeoAI. Dans le pack Défense et sécurité, les alertes de plateforme nécessitent également Nexus Edge. Les écrans pour téléphone de n'importe quel pack nécessitent également Mobile apps. Le chapitre 1.7, Packs métier et secteurs verticaux, détaille le contenu de chacun.
Groupes de fonctionnalités
L'unité désignée par une licence est le groupe de fonctionnalités. Il en existe 32 : le socle Community, l'ensemble Team, la base Enterprise, un par module complémentaire et un par pack. Chaque capacité appartient à un seul groupe ; ainsi, une licence qui mentionne « Enterprise base, Map and GeoAI, Logistics and maritime » indique précisément quelles capacités cette installation est autorisée à exécuter.
| Palier | Capacités |
|---|---|
| Community | 36 |
| Team | 6 |
| Base Enterprise | 18 |
| Modules complémentaires | 23 |
| Packs métier | 14 |
Portée d'attribution
Chaque capacité sous licence possède une portée d'attribution, qui définit à quoi s'attache une autorisation.
- La portée locataire (tenant) couvre les espaces dans lesquels les utilisateurs travaillent : Ideas, Mail, Opérations de revenus, les packs. La licence les met à la disposition de l'installation, et ils sont ensuite activés ou désactivés par organisation et par unité opérationnelle. Une nouvelle organisation n'hérite jamais d'un état où « tout est activé ».
- La portée déploiement couvre les cinq éléments qui appartiennent à l'installation dans son ensemble : l'importation de licence avec les artefacts qu'elle récupère, les formats de livraison Enterprise, les pages d'opérateur, la gestion de cluster et Nexus Edge.
Les capacités Community n'ont aucune portée d'attribution. Elles ne nécessitent aucune licence.
Un administrateur peut restreindre ce que la licence autorise, pour une organisation ou une unité. Personne ne peut l'élargir depuis l'intérieur de l'installation.
Un produit, deux builds
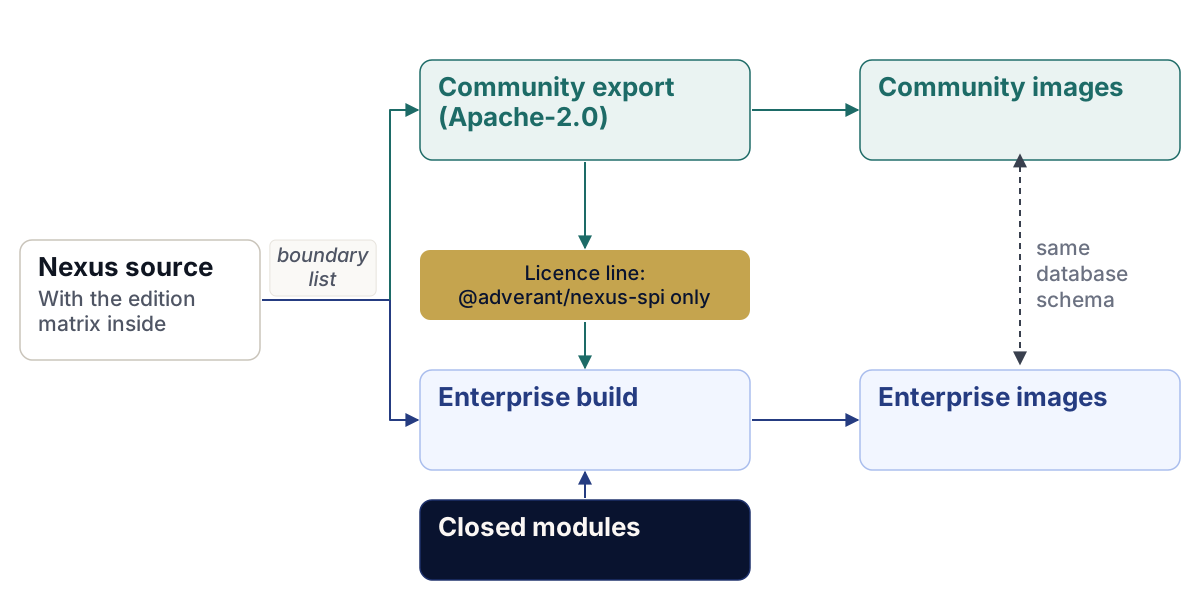
Il n'y a qu'une seule base de code Nexus. La version compilée Community en est l'exportation open source, et la version compilée Enterprise correspond à cette exportation accompagnée de modules fermés.
Une liste de frontières attribue chaque fichier suivi à une édition. Elle le fait principalement en nommant la capacité qu'un fichier implémente, et l'édition du fichier découle du palier de cette capacité : une capacité Community donne un fichier Community, et tout ce qui relève de Team, de la base, d'un module complémentaire ou d'un pack donne un fichier Enterprise. Les fichiers qui ne sont livrés dans aucune des deux éditions sont répertoriés avec un motif. Une règle prévaut sur toutes les autres : les migrations de base de données de chaque module sont livrées dans les deux éditions. Ainsi, une base de données Community et une base de données Enterprise partagent le même schéma, et le passage d'une installation de l'une à l'autre ne modifie que ce qui est activé, sans aucune donnée à migrer.
L'exportation Community comporte des en-têtes Apache-2.0 et un fichier NOTICE, et chaque paquet qu'elle contient est sous licence Apache-2.0, à l'exception du code tiers qui conserve sa propre licence (MIT, BSD et autres) et est copié tel quel, ainsi que de quelques paquets de kit de développement logiciel (SDK) et d'interface en ligne de commande (CLI) qui conservent leur propre licence MIT. La version compilée Enterprise est distribuée sous la licence Adverant Enterprise. Ses conditions n'autorisent l'utilisation que dans le cadre d'une licence écrite, pour la durée, les déploiements et les groupes de fonctionnalités que cette licence désigne. L'interdiction d'ingénierie inverse préserve explicitement les droits que vous confère la législation de l'UE d'étudier le logiciel et de le décompiler à des fins d'interopérabilité.
La ligne de démarcation des licences
Le code Enterprise n'accède à Community que par un seul paquet : @adverant/nexus-spi, l'interface de fournisseur de services (SPI). Il est sous licence Apache-2.0 et contient des interfaces et des gardes de type, sans aucune logique d'exécution propre.
| Exportation | En quoi cela consiste |
|---|---|
RouteModule |
Un module de routage sous licence : son identifiant, son groupe de fonctionnalités, les corps de requête qu'il lit et register(app, ctx) |
SpiApp |
La partie de l'application HTTP de l'hôte qu'un module manipule : use |
SpiContext |
Ce que l'hôte transmet à un module : le contrôle d'accès produit et le garde de portée, le lecteur de licence, le pool de requêtes à portée limitée, les adresses en amont, les clients de plateforme |
SpiRuntime |
Les valeurs du SDK (kit de développement logiciel) de plugin que l'hôte transmet à un module |
SpiPlane |
Les groupes d'écrans et les lectures d'écrans qu'un plan sous licence ajoute |
ScreenModule |
Un groupe d'écrans sous licence d'une console : ses routes, ses écrans et son menu |
GrantCheck |
La vérification qu'un module sous licence exécute sur son propre groupe de fonctionnalités |
Une vérification lors de la compilation impose le respect de cette ligne. Au sein du code Enterprise, une importation provenant des portées de paquets Community (@adverant/ et @adverant-nexus/) fait échouer la compilation, sauf s'il s'agit de @adverant/nexus-spi ou d'un paquet Enterprise. Il en va de même pour une importation relative qui remonte hors du dépôt, une dépendance file:, link: ou workspace: pointant vers l'extérieur, une URL Git désignant un dépôt Community et une directive Go replace pointant vers l'extérieur. De part et d'autre de la ligne, le couplage s'effectue par un protocole réseau ou un module chargé au démarrage, jamais par du code source partagé. L'interface SPI embarque même sa propre copie figée des déclarations de types du SDK de plugin, car le SDK est un paquet Community que la ligne de démarcation n'admet pas ; l'hôte transmet plutôt au module les valeurs d'exécution du SDK.
Profils de compilation
La console et le BFF (backend for frontend) sont compilés avec un profil de compilation, qui fixe les classes de code présentes dans l'image. Le profil Community contient le code Community ; le profil Enterprise contient le code Community et Enterprise. Chacun refuse de démarrer lorsque son profil contient du code qui ne correspond pas à l'édition de l'installation. Le BFF l'indique avec PROFILE_OUTSIDE_EDITION et nomme l'image à déployer à la place. Vous ne pouvez pas installer une console Enterprise sur une installation Community en modifiant simplement l'étiquette d'une image.
Comment une licence active les groupes de fonctionnalités
Une licence est un document signé. Adverant signe chaque licence avec deux clés indépendantes, et rien d'autre sur l'installation ne décide de ce qui est sous licence. Vous l'importez via les pages Licence de la console, avec nexusctl licence import <file>, ou en envoyant le document à https://<hosts.auth>/api/v1/installation/licence. Une licence n'est jamais une valeur de chart ni un fichier monté. Le chapitre 2.13, Licences, traite de l'importation et du renouvellement, ainsi que de chaque état par lequel passe une licence.
La vérification déterminante s'exécute à l'intérieur de chaque module fermé, sur le propre groupe de fonctionnalités de ce module, avant qu'il ne réponde. Il s'agit du contrat GrantCheck de l'interface SPI :
type GrantCheck = (featureGroup: string) => Promise<{ entitled: boolean; code?: "LICENCE_LOCKED" }>;La vérification réside dans le module fermé, car une vérification écrite dans du code open source pourrait tout simplement être supprimée. Une licence falsifiée équivaut à une absence de licence. Un module dont le groupe de fonctionnalités n'est pas mentionné dans la licence répond avec LICENCE_LOCKED.
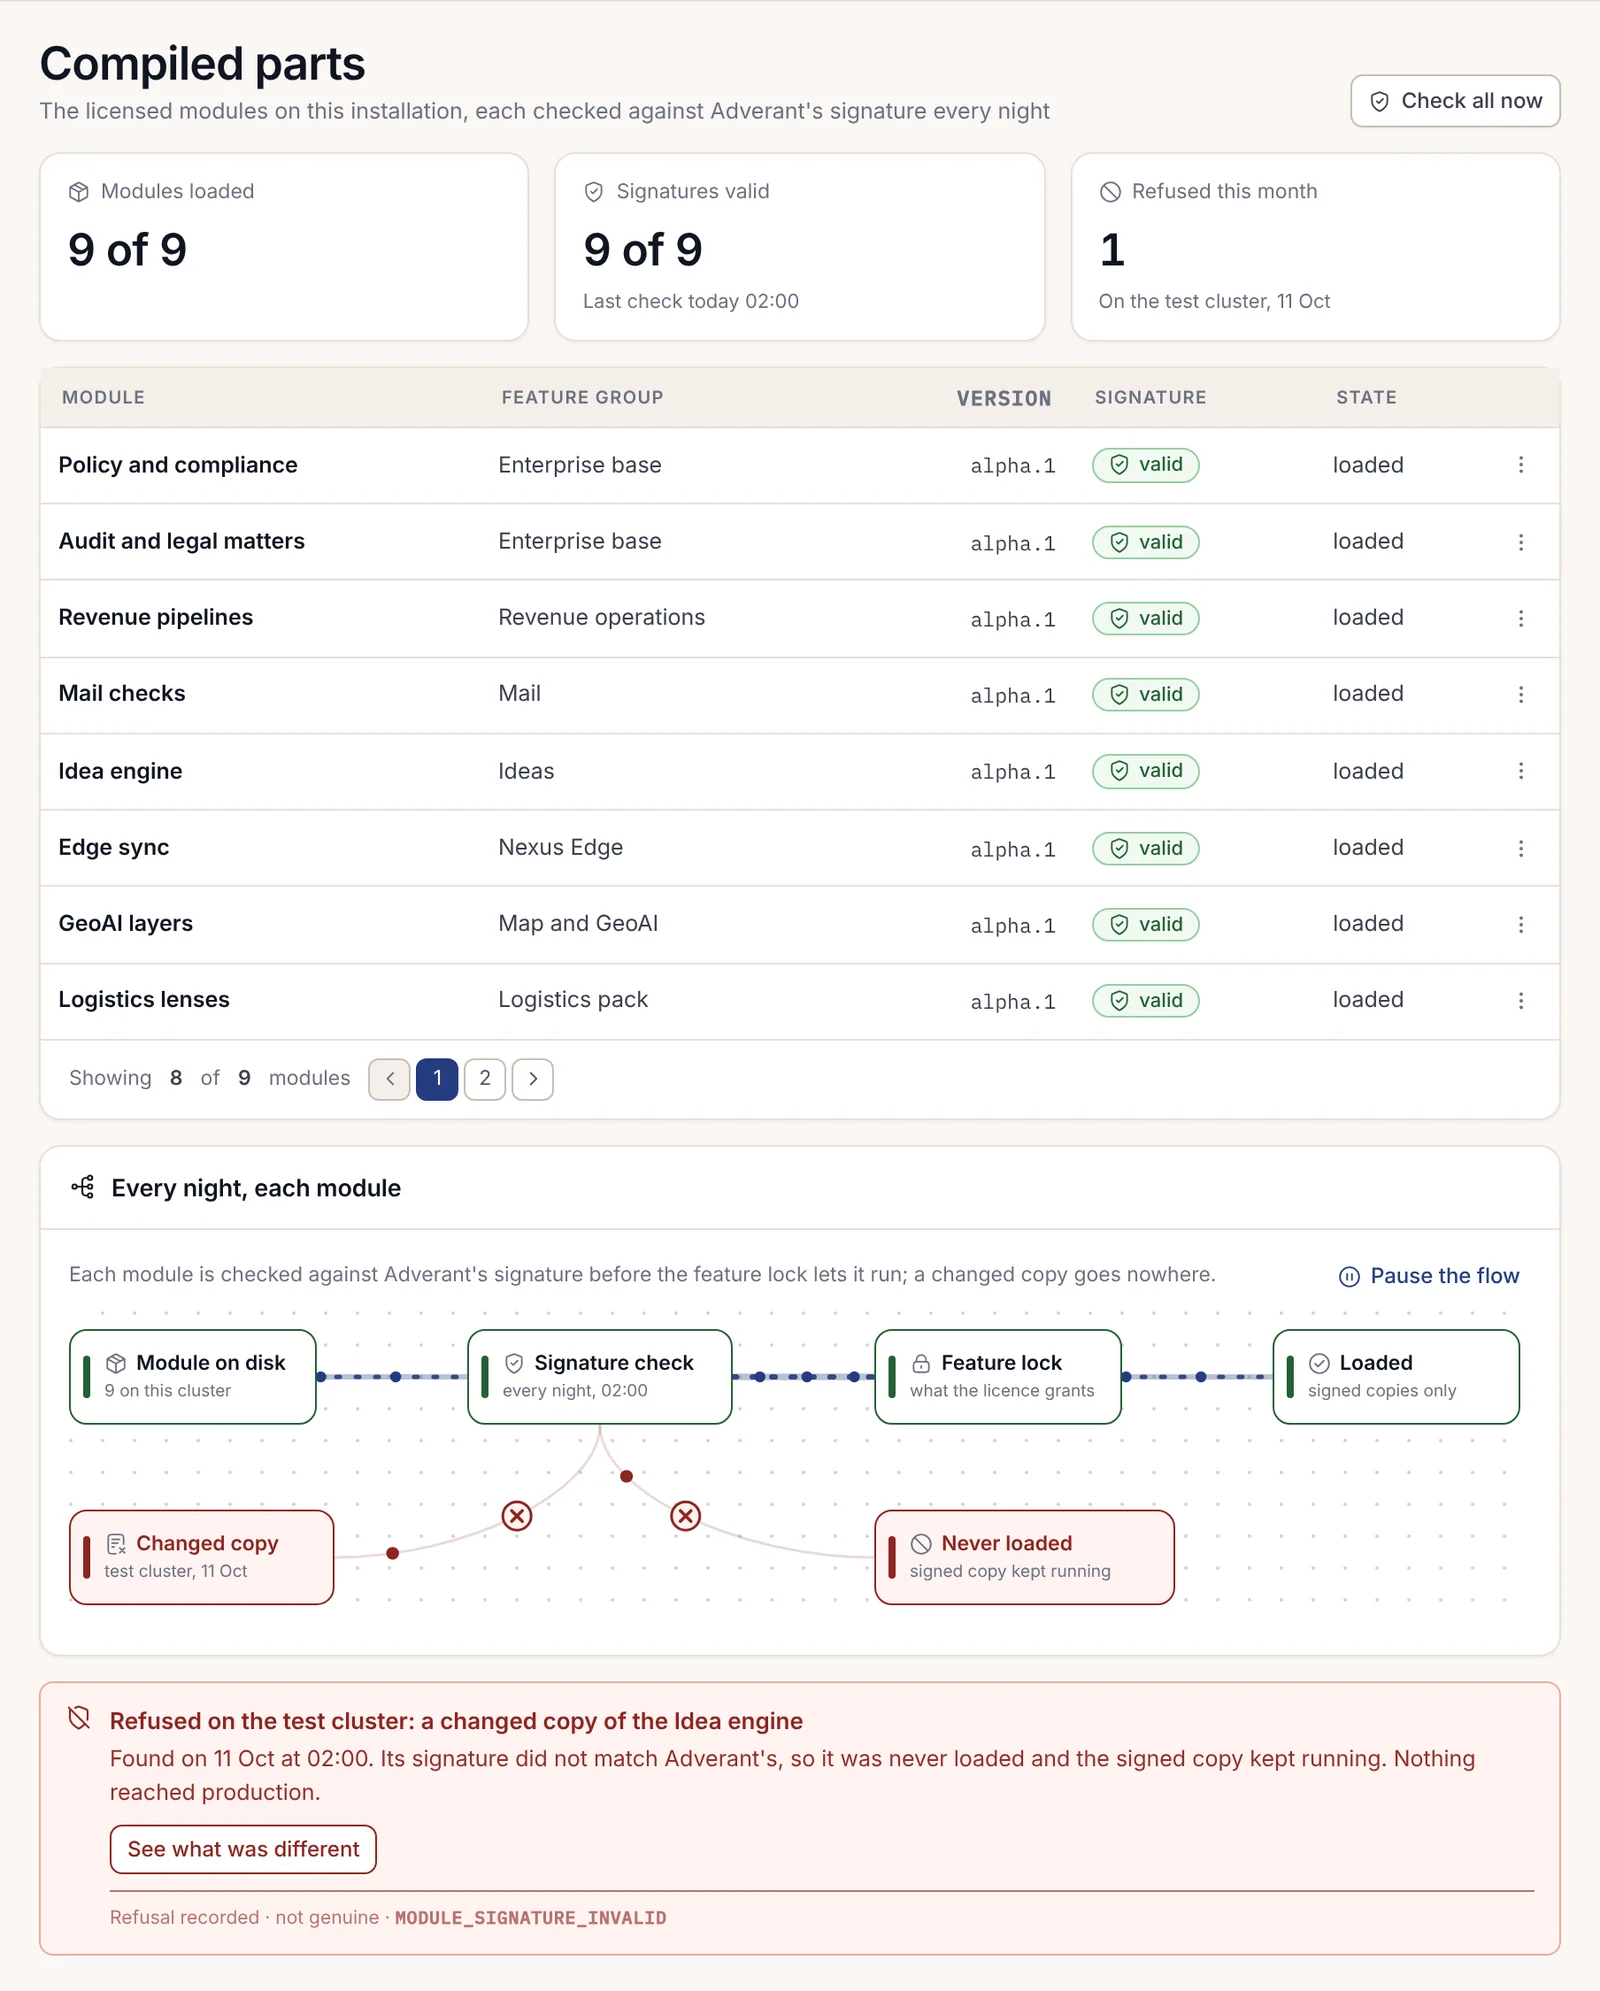
Les modules eux-mêmes sont également vérifiés. nexus-keys détient le manifeste signé des composants de la version ainsi que la clé qui l'a signé. Il vérifie chaque module compilé par rapport à ce manifeste au démarrage, puis chaque nuit à 03:53 UTC. Un module dont la signature ne correspond pas n'est jamais chargé, et la copie signée qu'il aurait dû remplacer continue de s'exécuter ; les pages d'opérateur l'affichent avec MODULE_SIGNATURE_INVALID.
Au-dessus de la vérification du module se trouve la couche d'affichage, qui décide de la manière dont une capacité apparaît à chaque utilisateur. Elle combine les autorisations de la licence avec le forfait de l'organisation et le rôle de la personne, et chaque élément de contrôle aboutit dans l'un des quatre états suivants.
| État | Ce que la personne voit |
|---|---|
| Autorisé | Le contrôle, affiché normalement |
| Aperçu | Le contrôle grisé avec un cadenas ; son ouverture explique ce dont il s'agit et qui peut l'activer |
| Masqué | Rien ; utilisé uniquement pour les éléments dont le rôle de cette personne ne doit pas connaître l'existence, comme la boîte aux lettres privée d'un autre utilisateur |
| Refusé avec un code | Un encart de refus mentionnant le code, lorsqu'une personne tente une action qui n'est pas autorisée |
La licence possède également ses propres états à mesure qu'elle approche et dépasse sa date d'expiration. Deux règles s'appliquent dans chacun d'eux : une licence n'interrompt jamais un travail en cours d'exécution, et les correctifs de sécurité ne sont jamais retenus.
Ce qu'affiche Community pour une page Enterprise
Une installation Community conserve la structure du produit. Le menu comporte les mêmes lignes qu'Enterprise, et celles relevant d'Enterprise (Ideas, Decisions, Mail, Calls, Other firms, Agents, Policies, Compliance) sont affichées en grisé avec une icône de cadenas. Rien n'est masqué pour donner l'impression que l'édition est complète, et aucune sollicitation intempestive n'apparaît.
L'ouverture d'une ligne verrouillée affiche un aperçu. Pour Ideas, il indique « Ideas fait partie d'Enterprise », suivi d'un paragraphe sur ce que fait Ideas, puis « Qui peut l'activer : votre administrateur, via une licence fournie par Adverant ». Il propose deux boutons : « Demander à votre administrateur » et « Voir ce que cela fait ». Aucun prix n'est affiché. L'ouverture de la page ne charge rien et n'envoie rien, et la présentation n'est affichée qu'une seule fois.
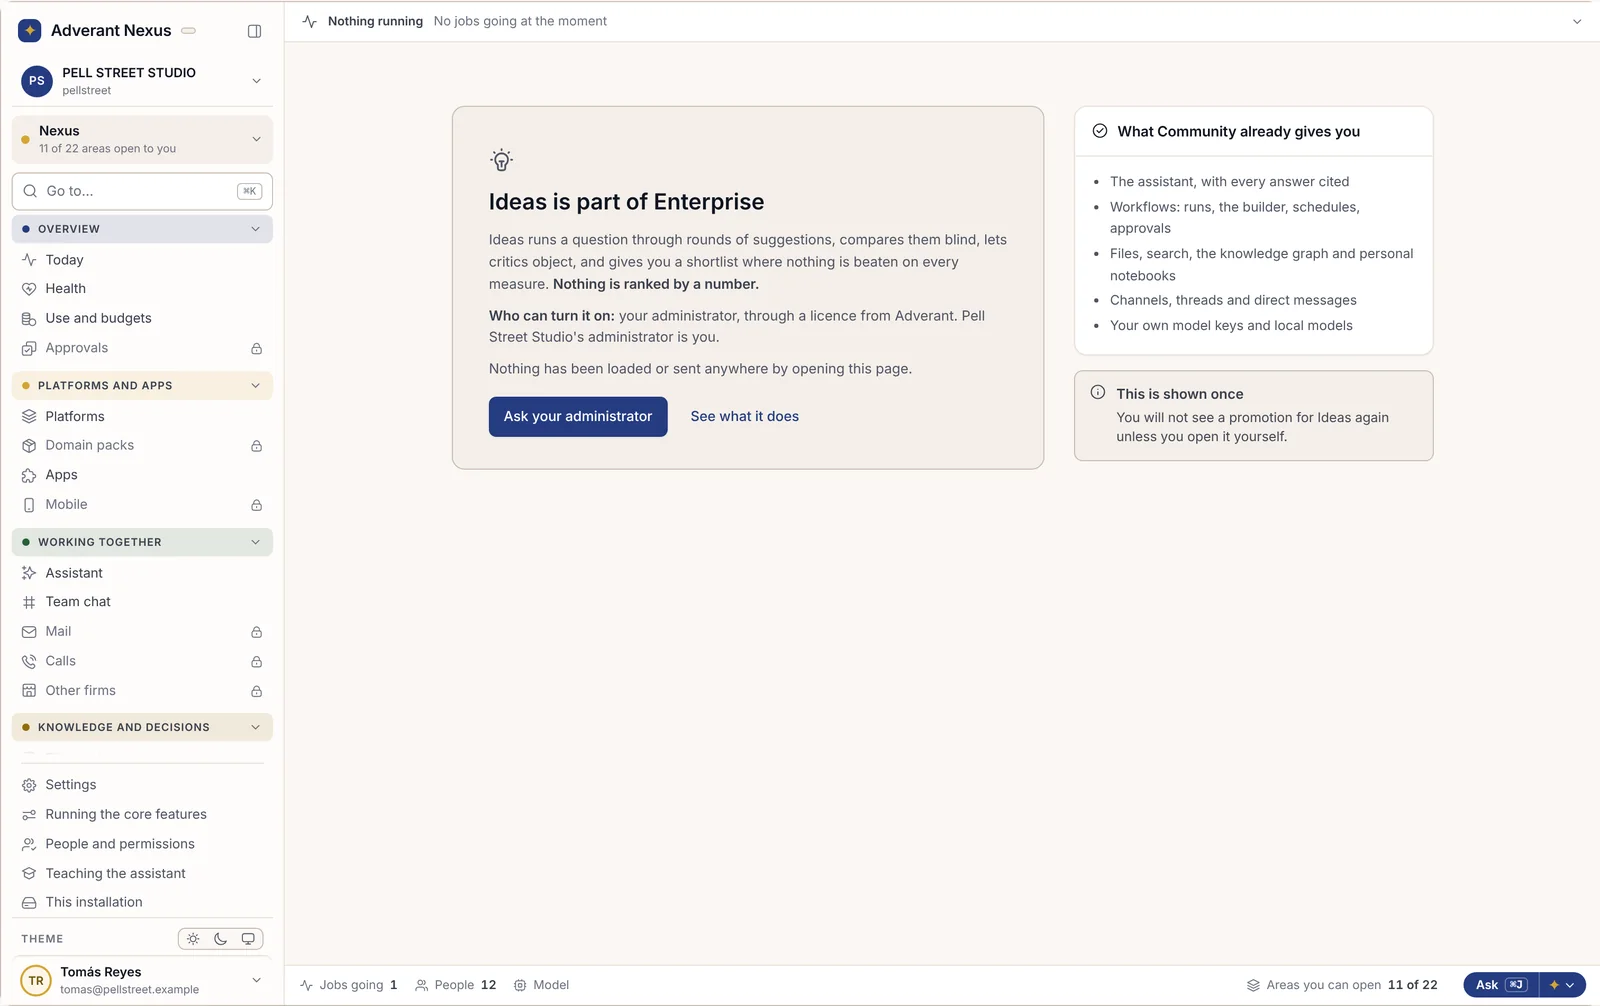
Saisir l'adresse d'une page réservée à Enterprise mène également vers un écran utile. La console Community connaît les adresses des pages qu'elle ne contient pas et renvoie chacune d'elles vers sa page d'édition, dans le cadre normal avec le menu. La page affiche l'encart de fonctionnalité verrouillée :
LICENCE_LOCKED
This page is part of Nexus Enterprise. This installation runs Nexus Community,
so the page is not here and nothing was read.
- To use it, the installation needs Nexus Enterprise: an administrator can ask Adverant about it
- Every page this installation holds is in the menu
Le code est présent à titre de référence ; les phrases s'adressent à la personne qui lit l'écran.
Le socle
Certains éléments ne sont jamais soumis à un accès payant, quelle que soit l'édition ou l'état de la licence : les fonctions de base d'administration et de sécurité, la séparation des locataires, l'exportation des données, la déconnexion et tous les écrans de refus. Une installation Community dispose de l'ensemble de ces éléments. Une installation Enterprise dont la licence a expiré les conserve également : les artefacts Enterprise cessent d'être proposés, mais le socle Community et l'exportation des données demeurent. Vous pouvez toujours récupérer vos données.

Images par édition
Chaque image d'une version est répertoriée, par empreinte (digest), dans le fichier de verrouillage des images du chart, et ce verrouillage appartient lui-même à une édition. Le chart vérifie chaque image qu'il génère par rapport au verrouillage et à l'édition que vous avez demandée. Une installation Community n'accepte que des images Community. Si vous lui demandez autre chose, elle s'arrête : « a community install takes only community images ». Un verrouillage Enterprise contient les images Community ainsi que les versions compilées Enterprise.
Cela a une incidence sur l'emplacement depuis lequel vous récupérez les images. Les images Community sont publiques, à l'adresse registry.adverant.ai/nexus/<service>@sha256:…. Les images Enterprise proviennent du même registre avec un jeton de tirage (pull token), que vous obtenez depuis la page « Pull tokens and install commands » de votre compte Adverant. Une installation Community n'a jamais besoin de ce jeton et ne contient jamais le moindre octet de code fermé.
Le chemin de mise à niveau préserve l'installation. Lorsqu'un administrateur Community importe une licence Enterprise, la console la lit et la vérifie, puis affiche les composants qu'elle va récupérer (les modules compilés ainsi que les packs et modules complémentaires désignés par la licence) avec leur taille. Chaque composant est vérifié par rapport à la clé de version d'Adverant, et les groupes sont activés un par un. Les utilisateurs et les fichiers restent tels quels, tout comme les flux de travail et les canaux, car le schéma était déjà identique. Le chapitre 2.7, Installer Enterprise et appliquer une licence, détaille cette procédure sur Kubernetes ; les sites isolés (air-gapped) importent les mêmes composants depuis un support physique, comme le décrit le chapitre 2.10, Installation en environnement isolé.
Formes de livraison et classes de protection
Nexus est livré sous six formats de livraison, que la matrice appelle des références (SKU, stock-keeping units). Les cinq formats autres qu'Edge partagent un seul lot signé et diffèrent par leur conditionnement et par la manière dont la licence est acheminée.
| SKU | En quoi cela consiste | Comment la licence arrive |
|---|---|---|
saas |
Cloud Adverant | Émise avec l'abonnement |
onprem-connected |
Helm sur votre propre Kubernetes | Récupérée par l'installation via sa connexion sortante |
airgap |
Le même lot, importé hors ligne | Importée sous forme de fichier, avec une déclaration d'utilisation signée une fois par an |
self-serve-image |
Une image machine dans votre propre compte cloud | L'image elle-même ne contient que des licences Community et d'évaluation ; les modules Enterprise arrivent une fois qu'une licence est émise, y compris lorsqu'elle est achetée sur la boutique du cloud |
appliance |
Matériel assemblé par un fabricant d'équipement d'origine (OEM), qui en est le fabricant officiel | Une licence Enterprise ; l'appliance est l'un de ses formats de livraison |
edge |
Nexus Edge, la charge utile sur les satellites et les drones, ou sur les navires et les véhicules | Une licence par plateforme ou flotte, à longue durée de vie, valide hors ligne |
La protection constitue l'autre volet de la livraison, et il convient d'être clair à ce sujet. Dès lors que du code s'exécute sur du matériel que vous contrôlez, aucune technique ne peut le rendre illisible. Adverant classe donc son code en classes de protection et décide, pour chaque format de livraison, jusqu'où chaque classe peut aller. Il existe quatre niveaux :
| Classe | Ce que cela signifie |
|---|---|
| P1, jamais livré | La logique s'exécute chez Adverant ; l'installation détient un client signé. |
| P2, scellé | Une machine virtuelle (VM) confidentielle à laquelle vous ne pouvez pas vous connecter, sur du matériel auquel vous n'avez pas accès. |
| P3, code natif renforcé | Compilé, dépouillé (stripped) et généré par titulaire de licence. Cela fait passer le temps nécessaire pour lire le code de quelques heures à plusieurs semaines. |
| P4, lisible | Du JavaScript ou TypeScript ordinaire, comme l'est le code open source. |
| Classe de protection | Cloud Adverant | Sur site connecté | Environnement isolé (air-gap) | Nexus Edge |
|---|---|---|---|---|
| Open source (l'intégralité de Community) | P4 | P4 | P4 | P4 |
| Code à très haute valeur ajoutée : l'évaluation des idées, le cœur du magasin d'enregistrements scellés, le moteur de politique de routage, les quatre moteurs de décision du pack Assurance | P1 | P3, ou P2 sous forme de VM confidentielle scellée par Adverant dans votre locataire cloud | P3 | Non livré |
| Modules serveur fermés qui prennent des décisions : code serveur des packs, passerelle mobile | P1 | P3 | P3 | Non livré |
| Code serveur du pack Défense et sécurité | P1 | P3 | P3 | P3 |
| Code de la charge utile Nexus Edge | Non livré | Non livré | Non livré | P3 |
| Définitions de clients lisibles : applications téléphoniques, écrans téléphoniques des packs | P4 | P4 | P4 | P4 |
Deux conséquences en découlent. Aucun élément protégé n'est livré dans une application téléphonique : chaque règle et chaque invite (prompt) reste sur le serveur. De plus, la valeur contenue dans les invites, les grilles d'évaluation ou les chaînes d'agents est lisible par quiconque exécute le modèle auquel elle est envoyée. Lorsque votre organisation possède le modèle, cette valeur est protégée par le contrat de licence et par rien d'autre. Chaque image TypeScript livrée est regroupée (bundled) et minifiée sans cartes sources (source maps), par souci de propreté plus que de protection.
Ce que cela implique lorsque vous développez une extension
Votre extension se situe sur le même plan que les propres modules d'Adverant. Presque tout ce chapitre s'y applique.
L'isolation, l'identité et le chemin d'IA sont fournis avec la plateforme dans les deux éditions. Un plugin construit avec @adverant-nexus/plugin-sdk hérite de la barrière de requêtes à portée limitée, du vérificateur de jeton et du répartiteur UNO, quelle que soit l'édition sur laquelle il est déployé. Le chapitre 2.19, Les règles dont hérite chaque extension, en dresse la liste.
Le contrôle d'accès par édition fonctionne de la même manière pour vous. Un plugin déclare ses identifiants de fonctionnalités dans le bloc entitlements de son manifeste (featureIdPattern, plus une courte liste alwaysOn conservée pour les vérifications d'état et la page des paramètres) et demande un verdict à la plateforme avant de servir une surface contrôlée. Le verdict n'est jamais un simple booléen. ENTITLEMENT_DENIED (403) signifie que la plateforme a répondu non. ENTITLEMENT_UNREACHABLE (502) signifie qu'il n'y a pas eu de réponse, et votre plugin doit refuser plutôt que de supposer une autorisation, car une panne interprétée comme « non autorisé » rétrograde silencieusement tous les clients à la fois. Mettez brièvement en cache un oui et ne mettez jamais en cache un refus.
Sur Community, un développeur dispose des mêmes modèles de départ que sur Enterprise, pour les plugins et les vues (lenses) aussi bien que pour les compétences (skills) et les flux de travail. Chaque développeur travaille dans un espace de développement avec des branches de données sur le serveur unique, et le code réside dans GitHub. Les modèles de packs métier et de plateforme relèvent d'Enterprise. Il en va de même pour l'élévation d'accès limitée dans le temps depuis un IDE (environnement de développement intégré) : sur Community, il n'existe pas d'environnement de production distinct vers lequel élever votre accès, et la console l'indique avec PASS_TIER_REQUIRED.

Une extension qui n'utilise que des points d'intégration Community s'exécute sans modification sur l'une ou l'autre édition. Une extension qui dépend d'un module complémentaire, Mail par exemple, apparaît comme verrouillée partout où la licence ne mentionne pas ce groupe. Le chapitre 2.25, Développer pour chaque édition, montre comment structurer une extension pour les deux éditions, et comment la tester sur chacune d'elles.