

Sécurité, confidentialité et des preuves vérifiables.
Voici comment Nexus isole chaque client, qui détient les clés, où résident vos données et comment vos registres répondent aux règles auxquelles vous êtes soumis. S'il vous manque une information, demandez-la-nous.
Conçu pour qu'une erreur reste limitée.
Chaque couche part du principe que la couche supérieure peut défaillir. Si un incident survient à un endroit, il y reste confiné.
Cloisonnement
Chaque client, entité et domaine fonctionne dans son propre espace, avec une isolation testée chaque jour.


Des clés que vous détenez
Des clés de chiffrement par espace, conservées dans votre propre gestionnaire de clés si vous le souhaitez. Supprimez la clé et les données disparaissent.


Fichiers lus dans un bac à sable
Chaque fichier importé est ouvert dans une micro-machine scellée sans accès réseau, puis détruit.
Un bouclier en périphérie
Règles de pare-feu, limitation de débit et détection de robots devant chaque plateforme, avec enregistrement de chaque modification.
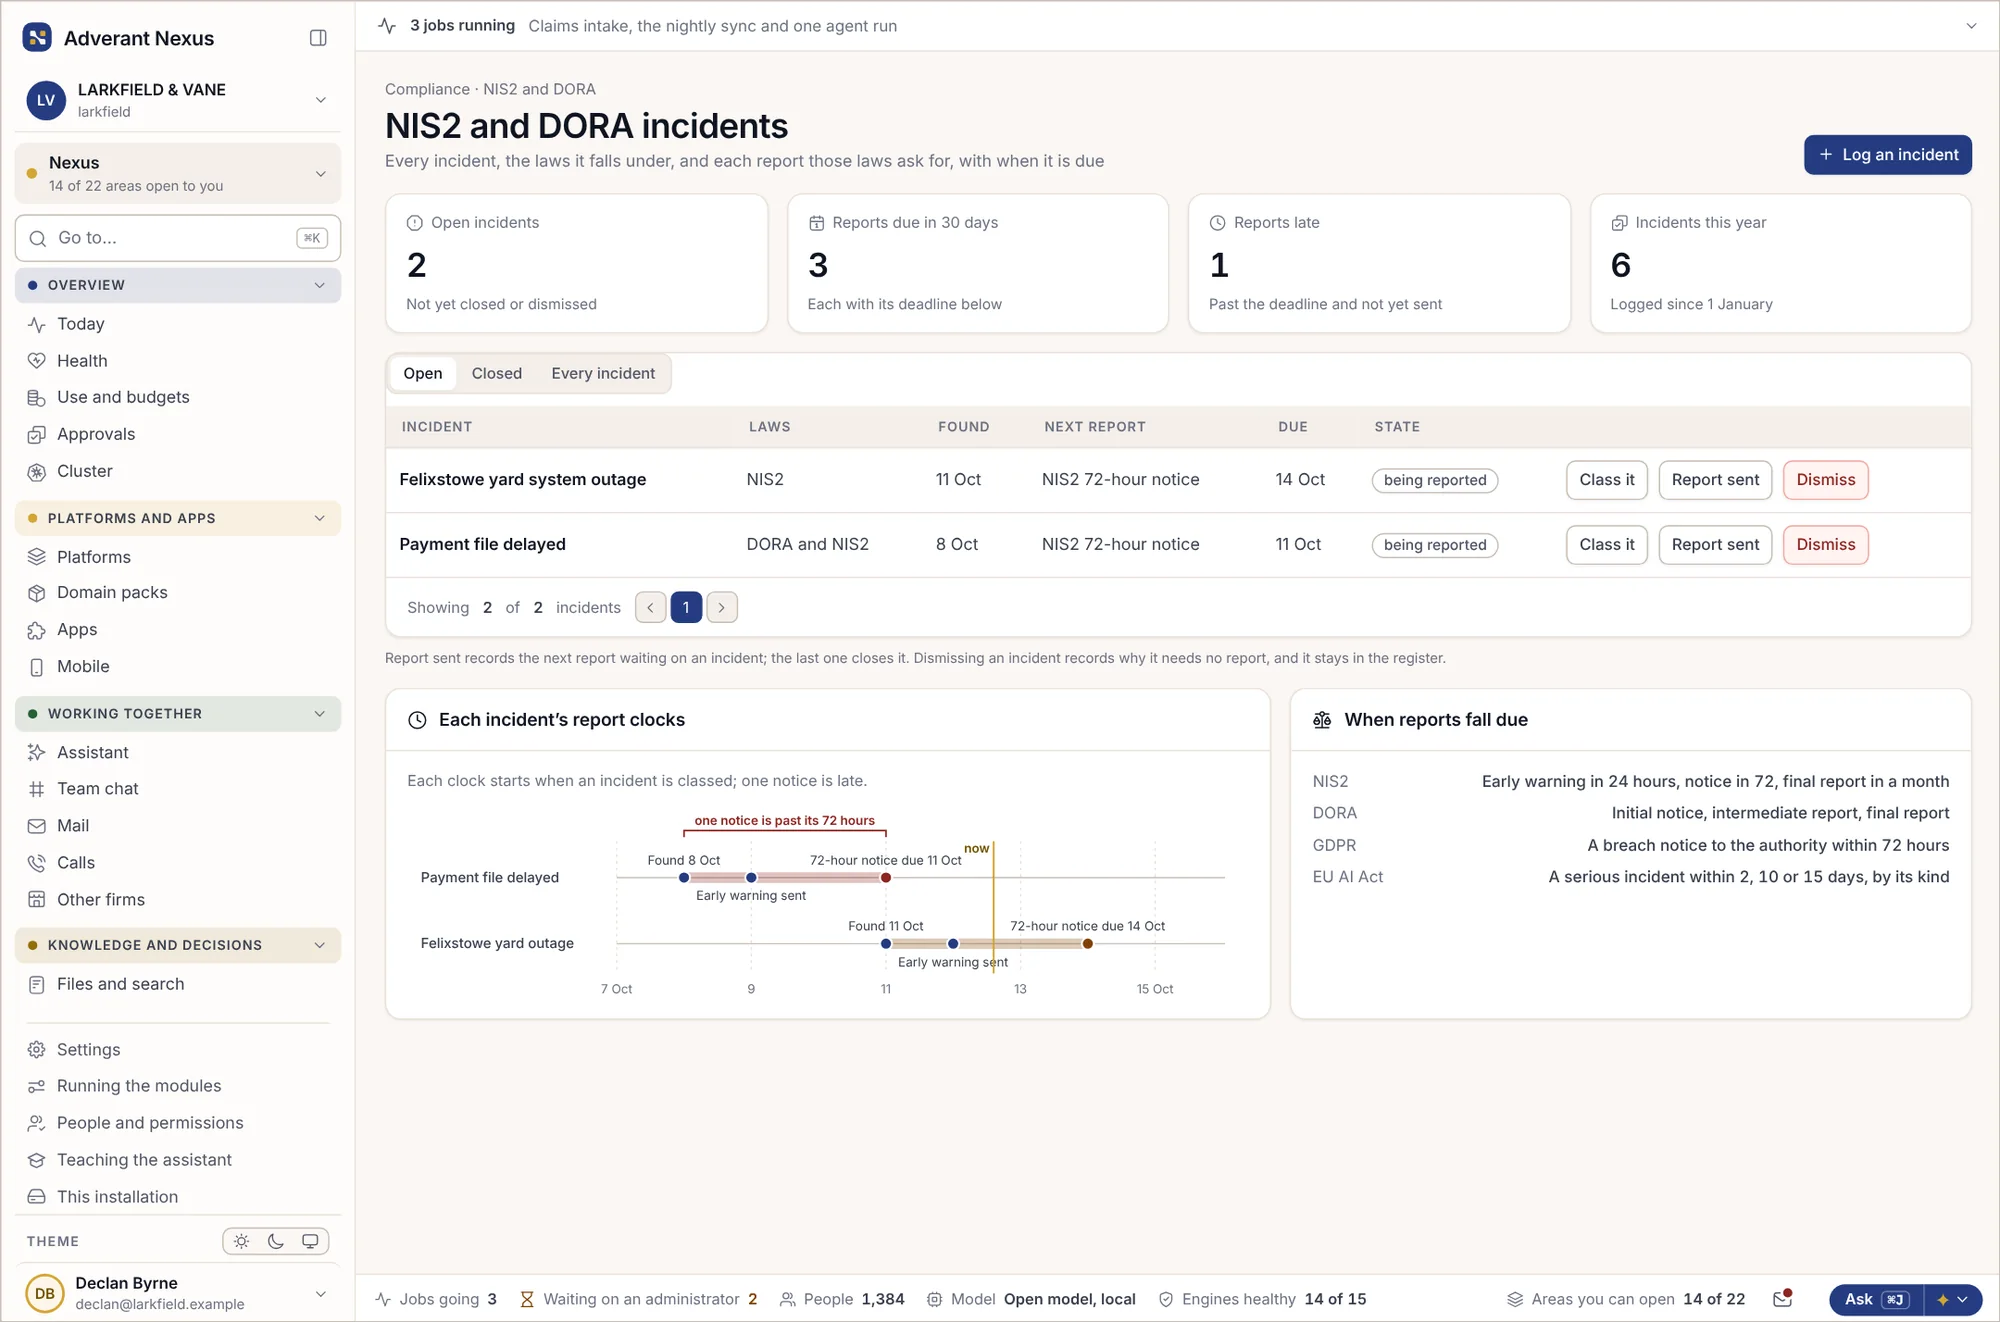
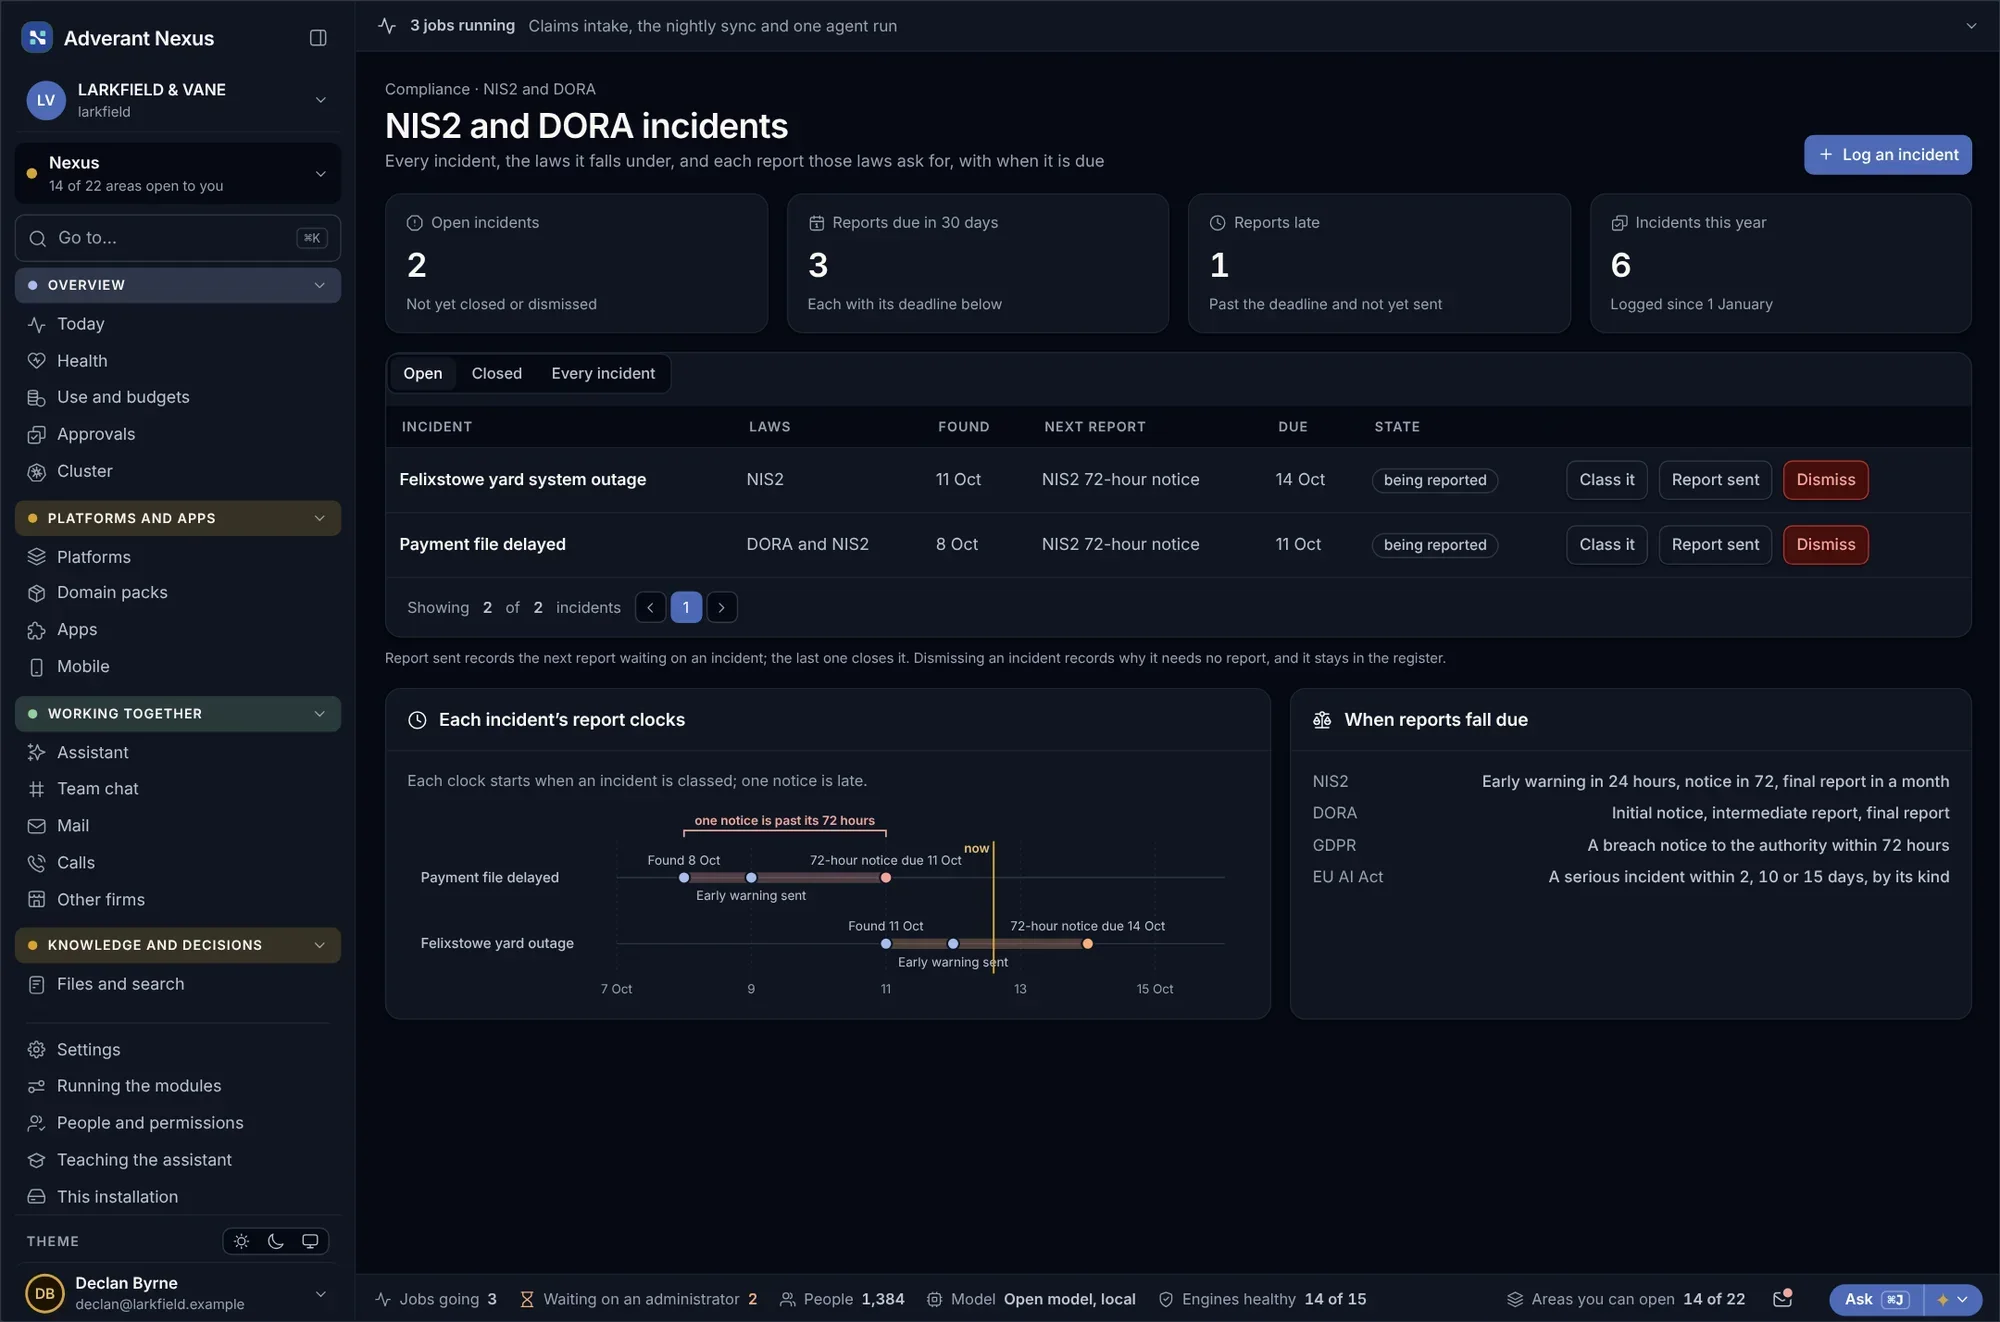
Vos données, là où vos règles l'exigent.
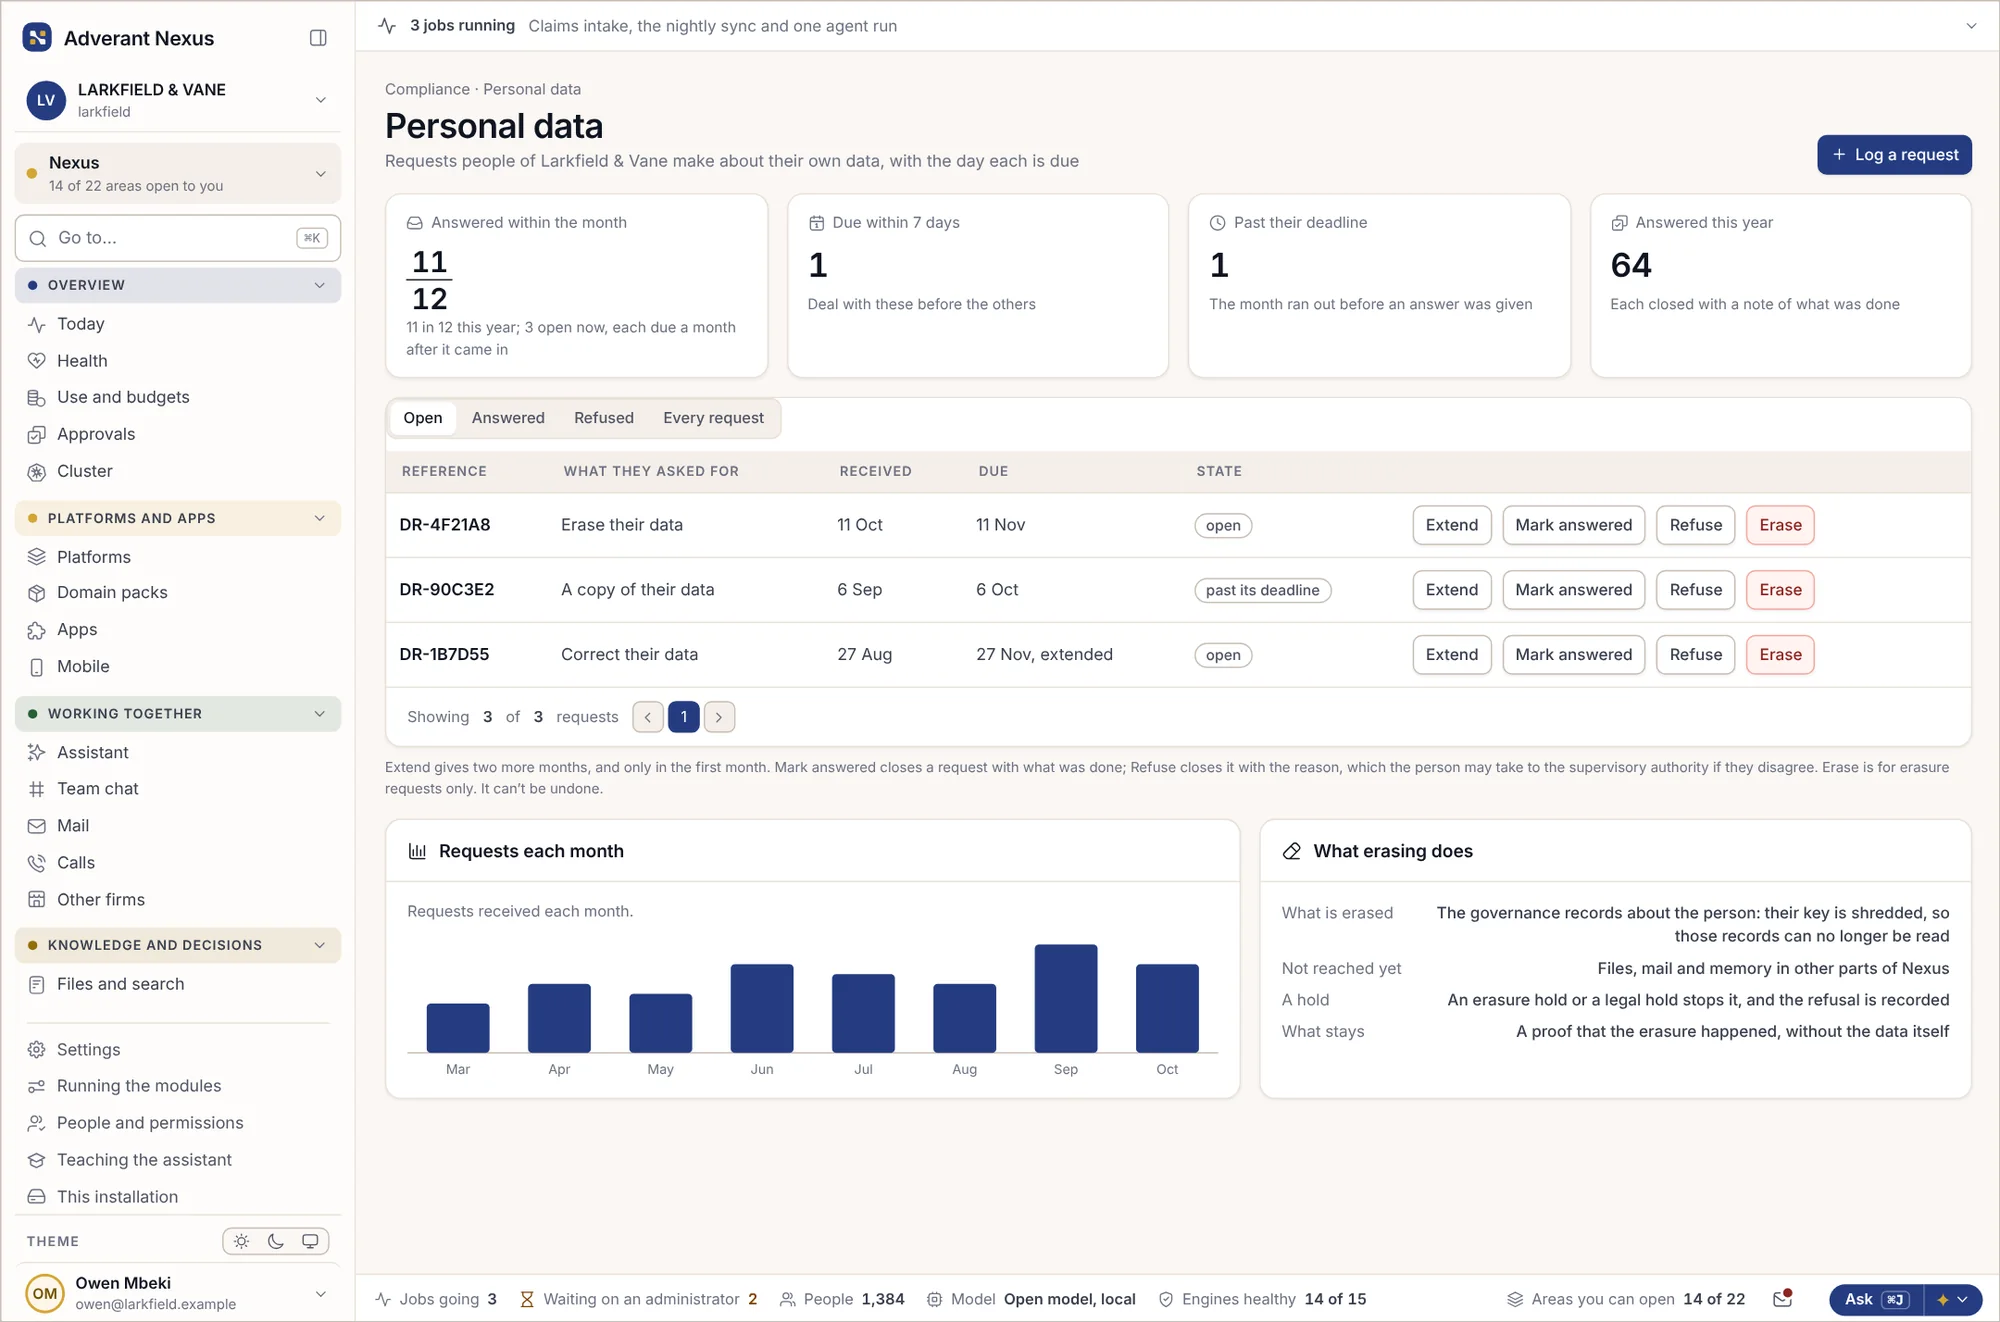
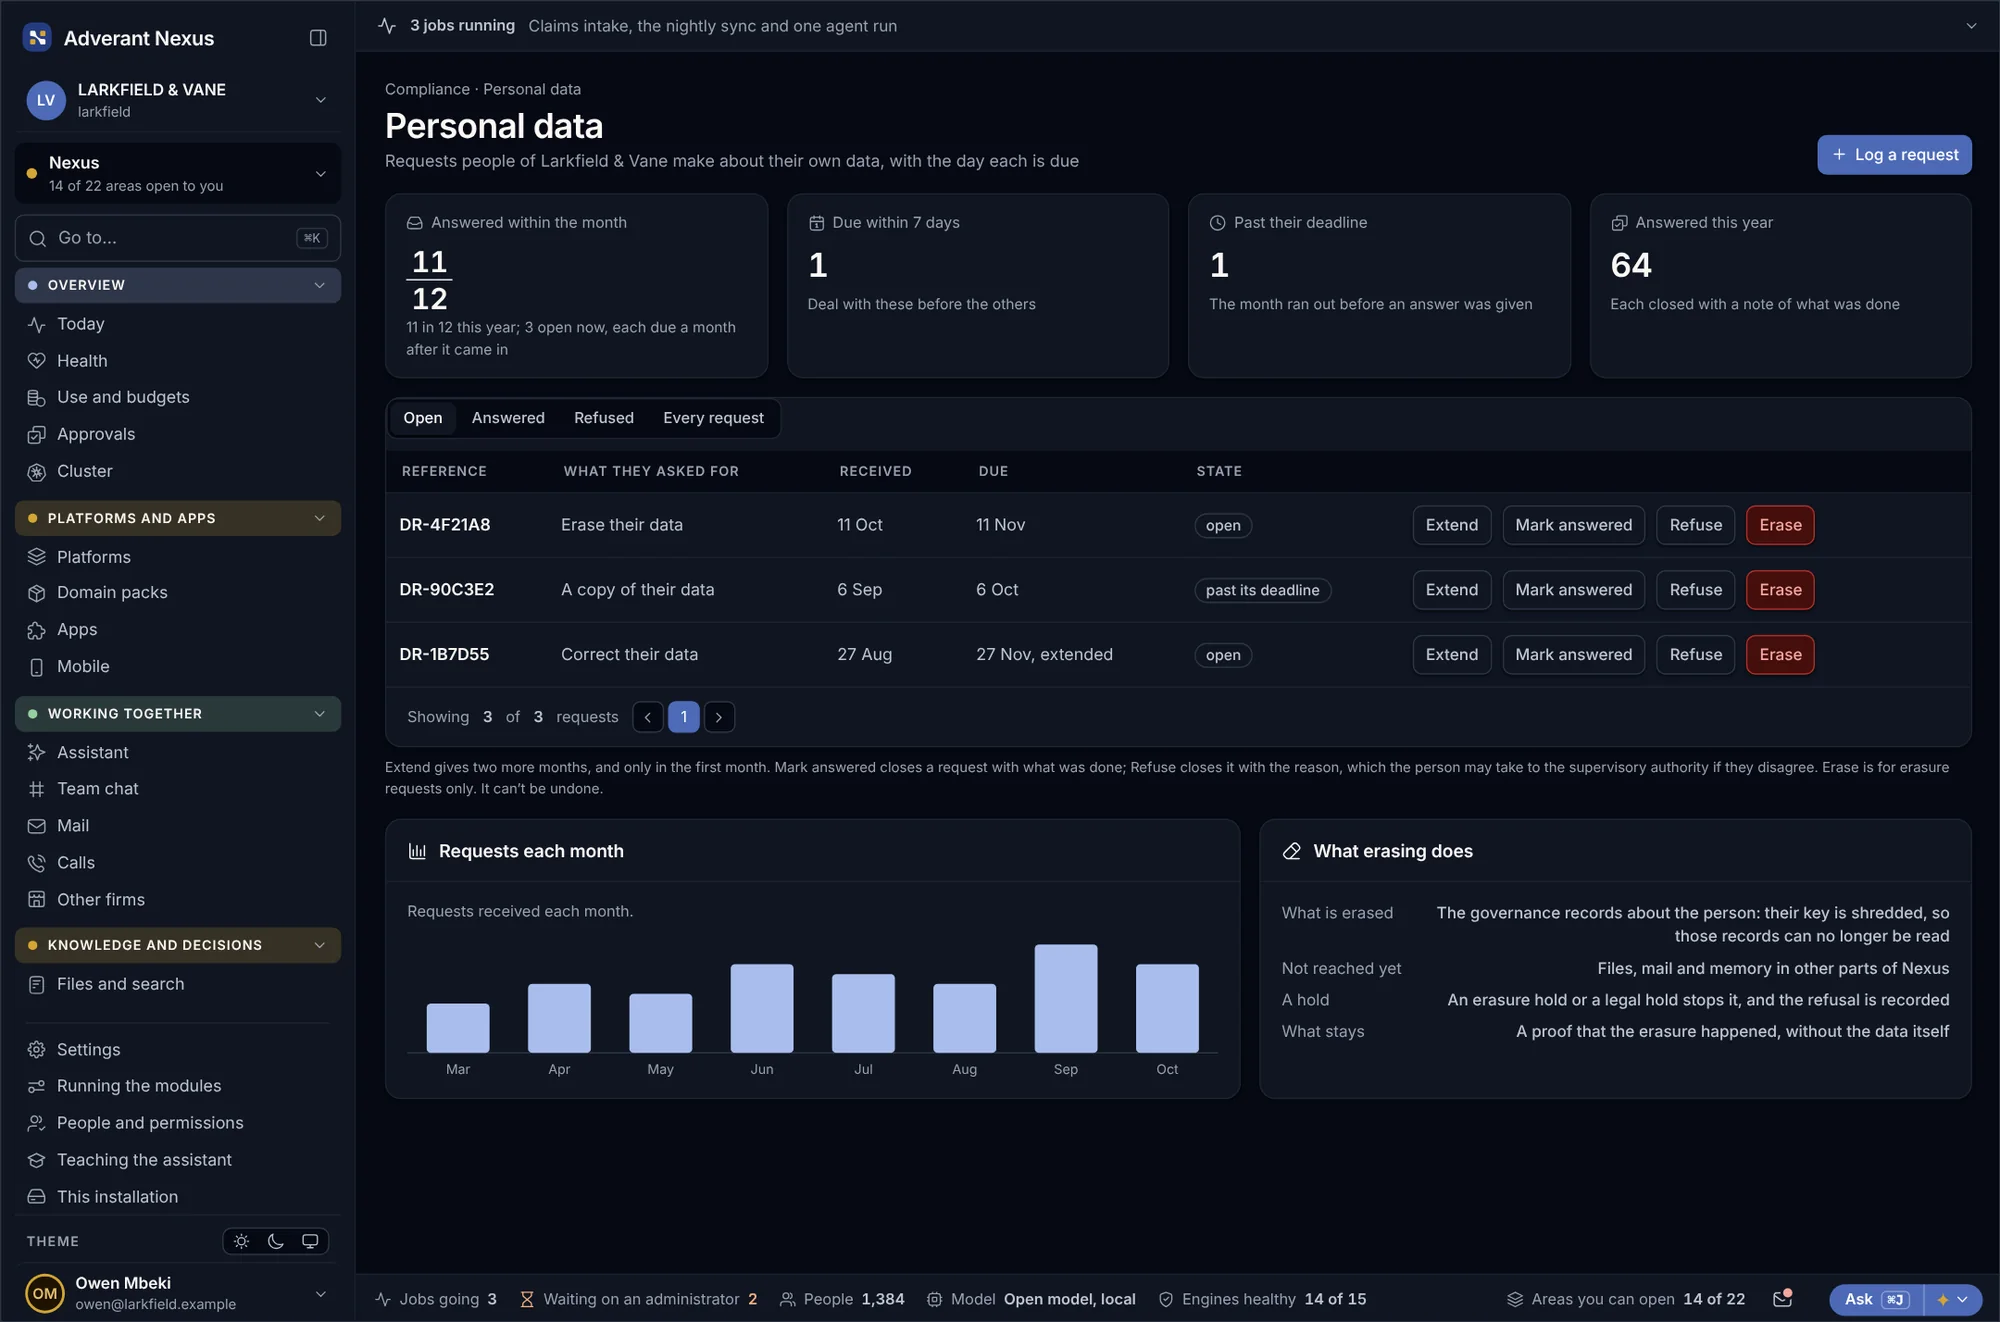
Vous choisissez où chaque type de données est hébergé et traité. Dans notre cloud UE, les données restent dans l'Union européenne. Les données personnelles peuvent être recherchées, exportées ou effacées sur demande, et la demande elle-même est consignée.
- Résidence des données définie par type de données
- Rechercher, exporter ou effacer les données d'une personne
- Une mémoire qui demande le consentement et oublie sur demande
- Nous agissons en tant que sous-traitant dans le cadre d'un accord sur le traitement des données
Lire notre politique de confidentialité et politique relative aux cookies.
Chaque obligation, reliée à sa preuve.
Chaque règle est reliée aux enregistrements scellés qui y répondent, afin qu'un auditeur puisse suivre le fil de l'article jusqu'à la preuve.
avant l'application des règles du règlement européen sur l'IA relatives à l'IA à haut risque pour l'évaluation de la solvabilité et la tarification en assurance vie et santé, le 2 décembre 2027.
DORA s'applique déjà aux banques et aux assureurs aujourd'hui. Chaque règle se résume à une question de preuve. Une plateforme bâtie sur Nexus conserve cette preuve dès la première requête.
Choisissez une date sur la frise. Le compteur décompte les jours avant l'entrée en vigueur d'une règle, puis compte les jours écoulés depuis son application.
- EU AI ActRèglement (UE) 2024/1689Contrôle humain, tenue de registres et transparence pour l'IA
- DORARèglement (EU) 2022/2554Registre des prestataires technologiques, rapports d'incidents et plans de sortie
- GDPRRèglement (EU) 2016/679Finalité, accès, effacement et localisation des données
- NIS2Directive (EU) 2022/2555Délais de notification d'incidents et sécurité de la chaîne d'approvisionnement
- ISO/IEC 420012023 · Systèmes de management de l'IAPolitiques, rôles et mesures de contrôle pour l'IA en service
- ISO/IEC 270012022 · Sécurité de l'informationMesures de l'Annexe A, preuves et audits
- Solvency IIDirective 2009/138/CEGouvernance et tenue de registres pour les assureurs
- MiFID IIDirective 2014/65/UEAppels enregistrés et cloisonnement de la recherche
Dates du règlement sur l'IA telles que modifiées par le règlement (UE) 2026/1744, l'Omnibus numérique, publié au Journal officiel le 24 juillet 2026. Ne constitue pas un conseil juridique.
La certification reste entre vous et votre auditeur.
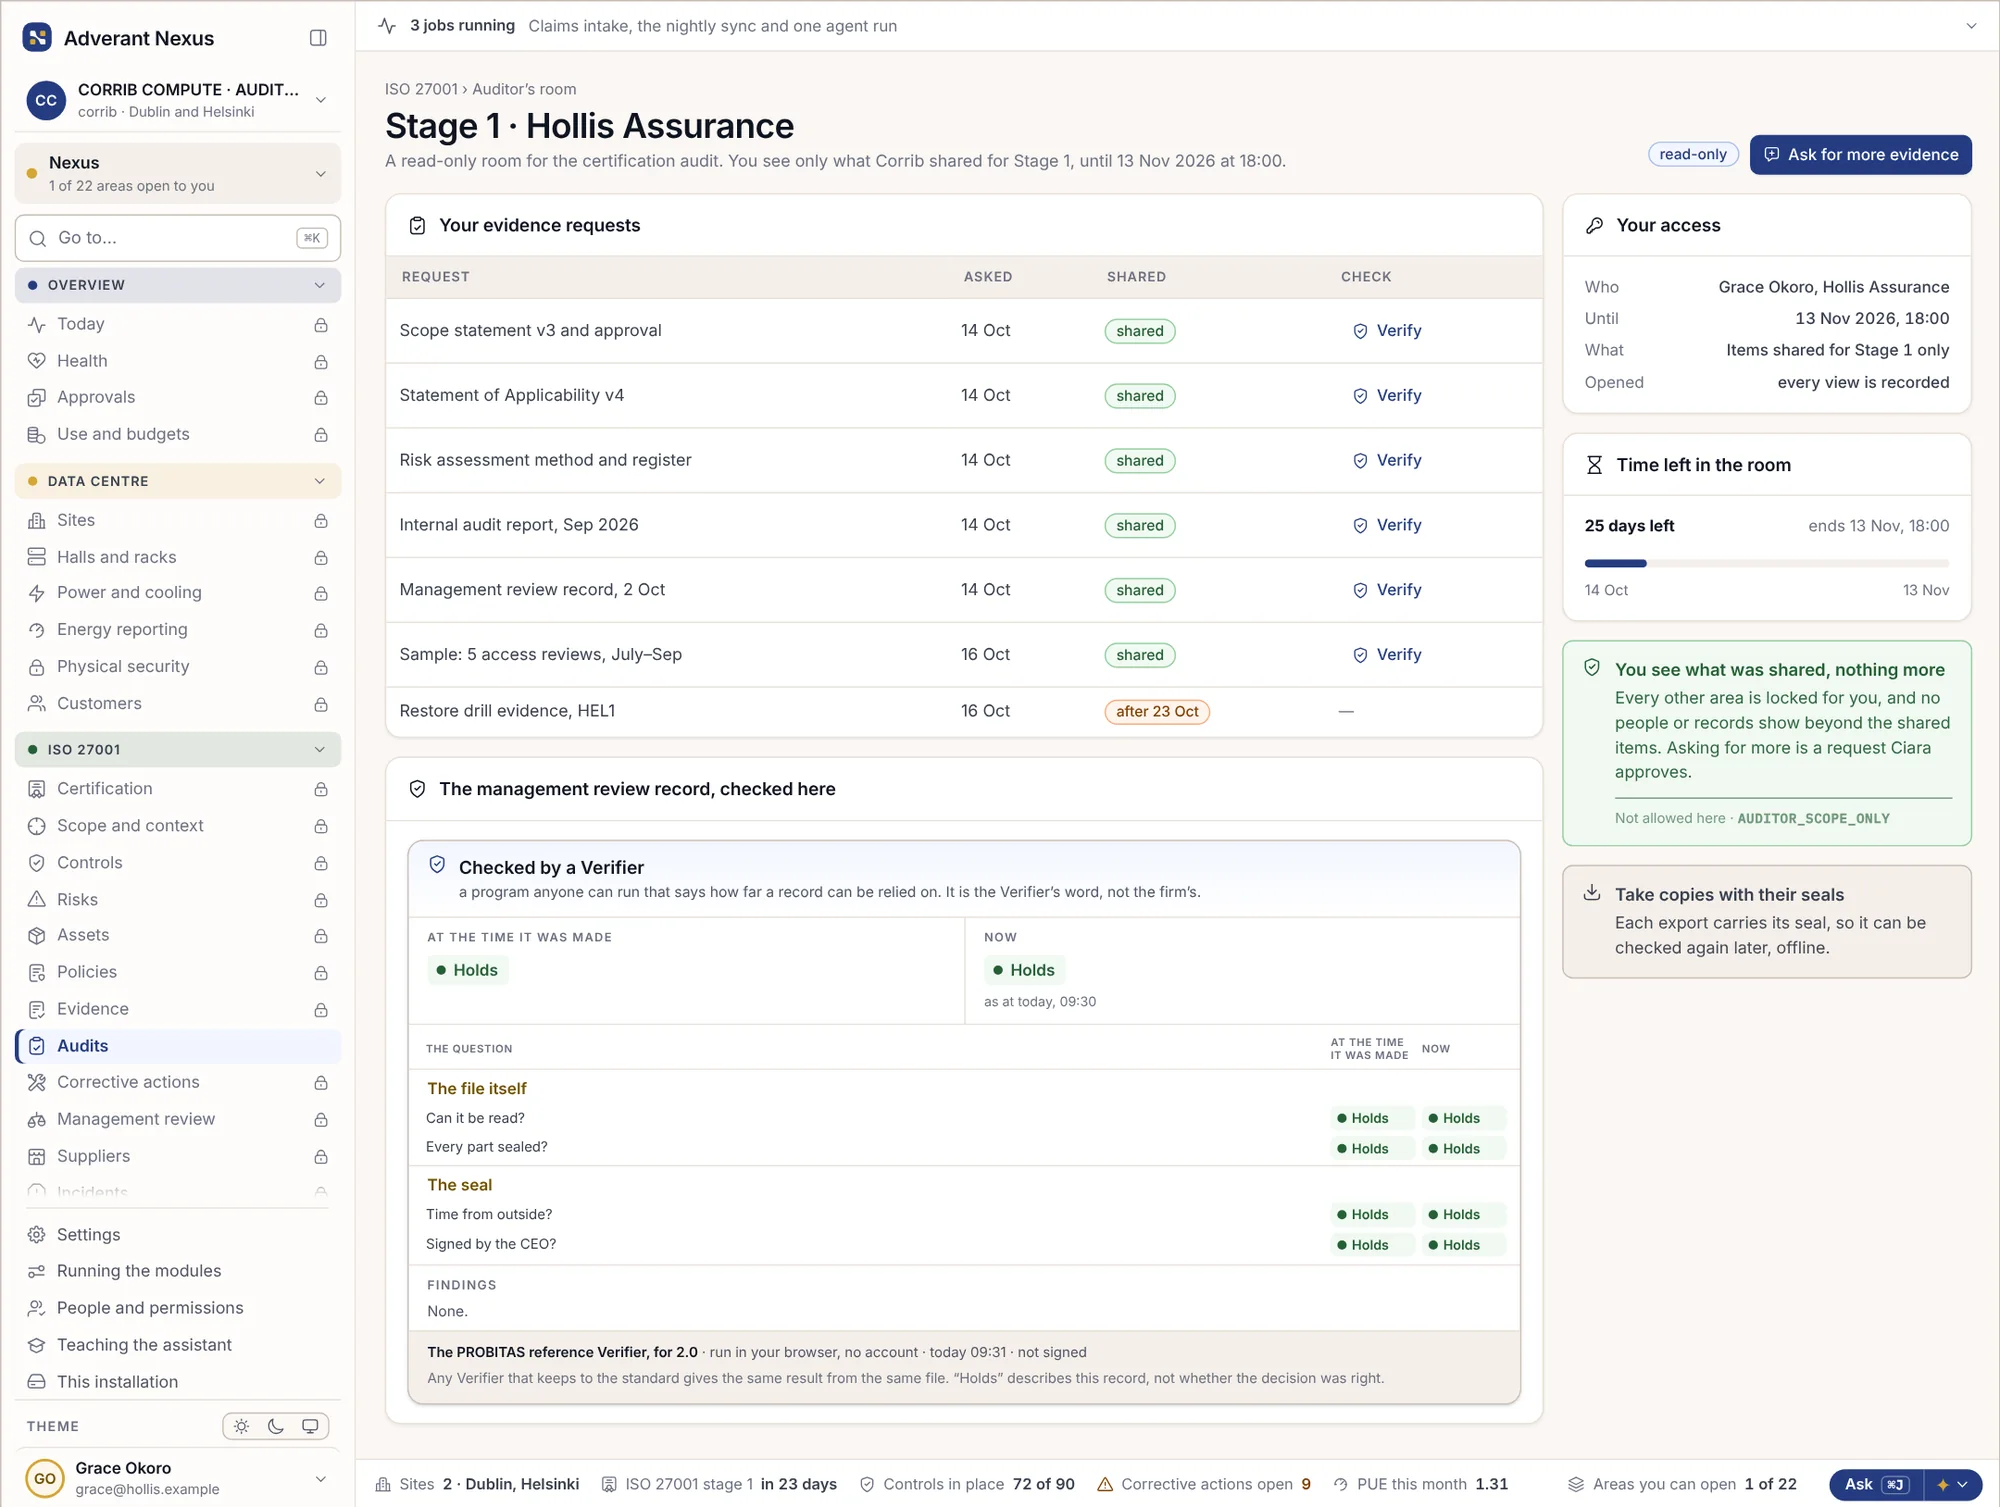
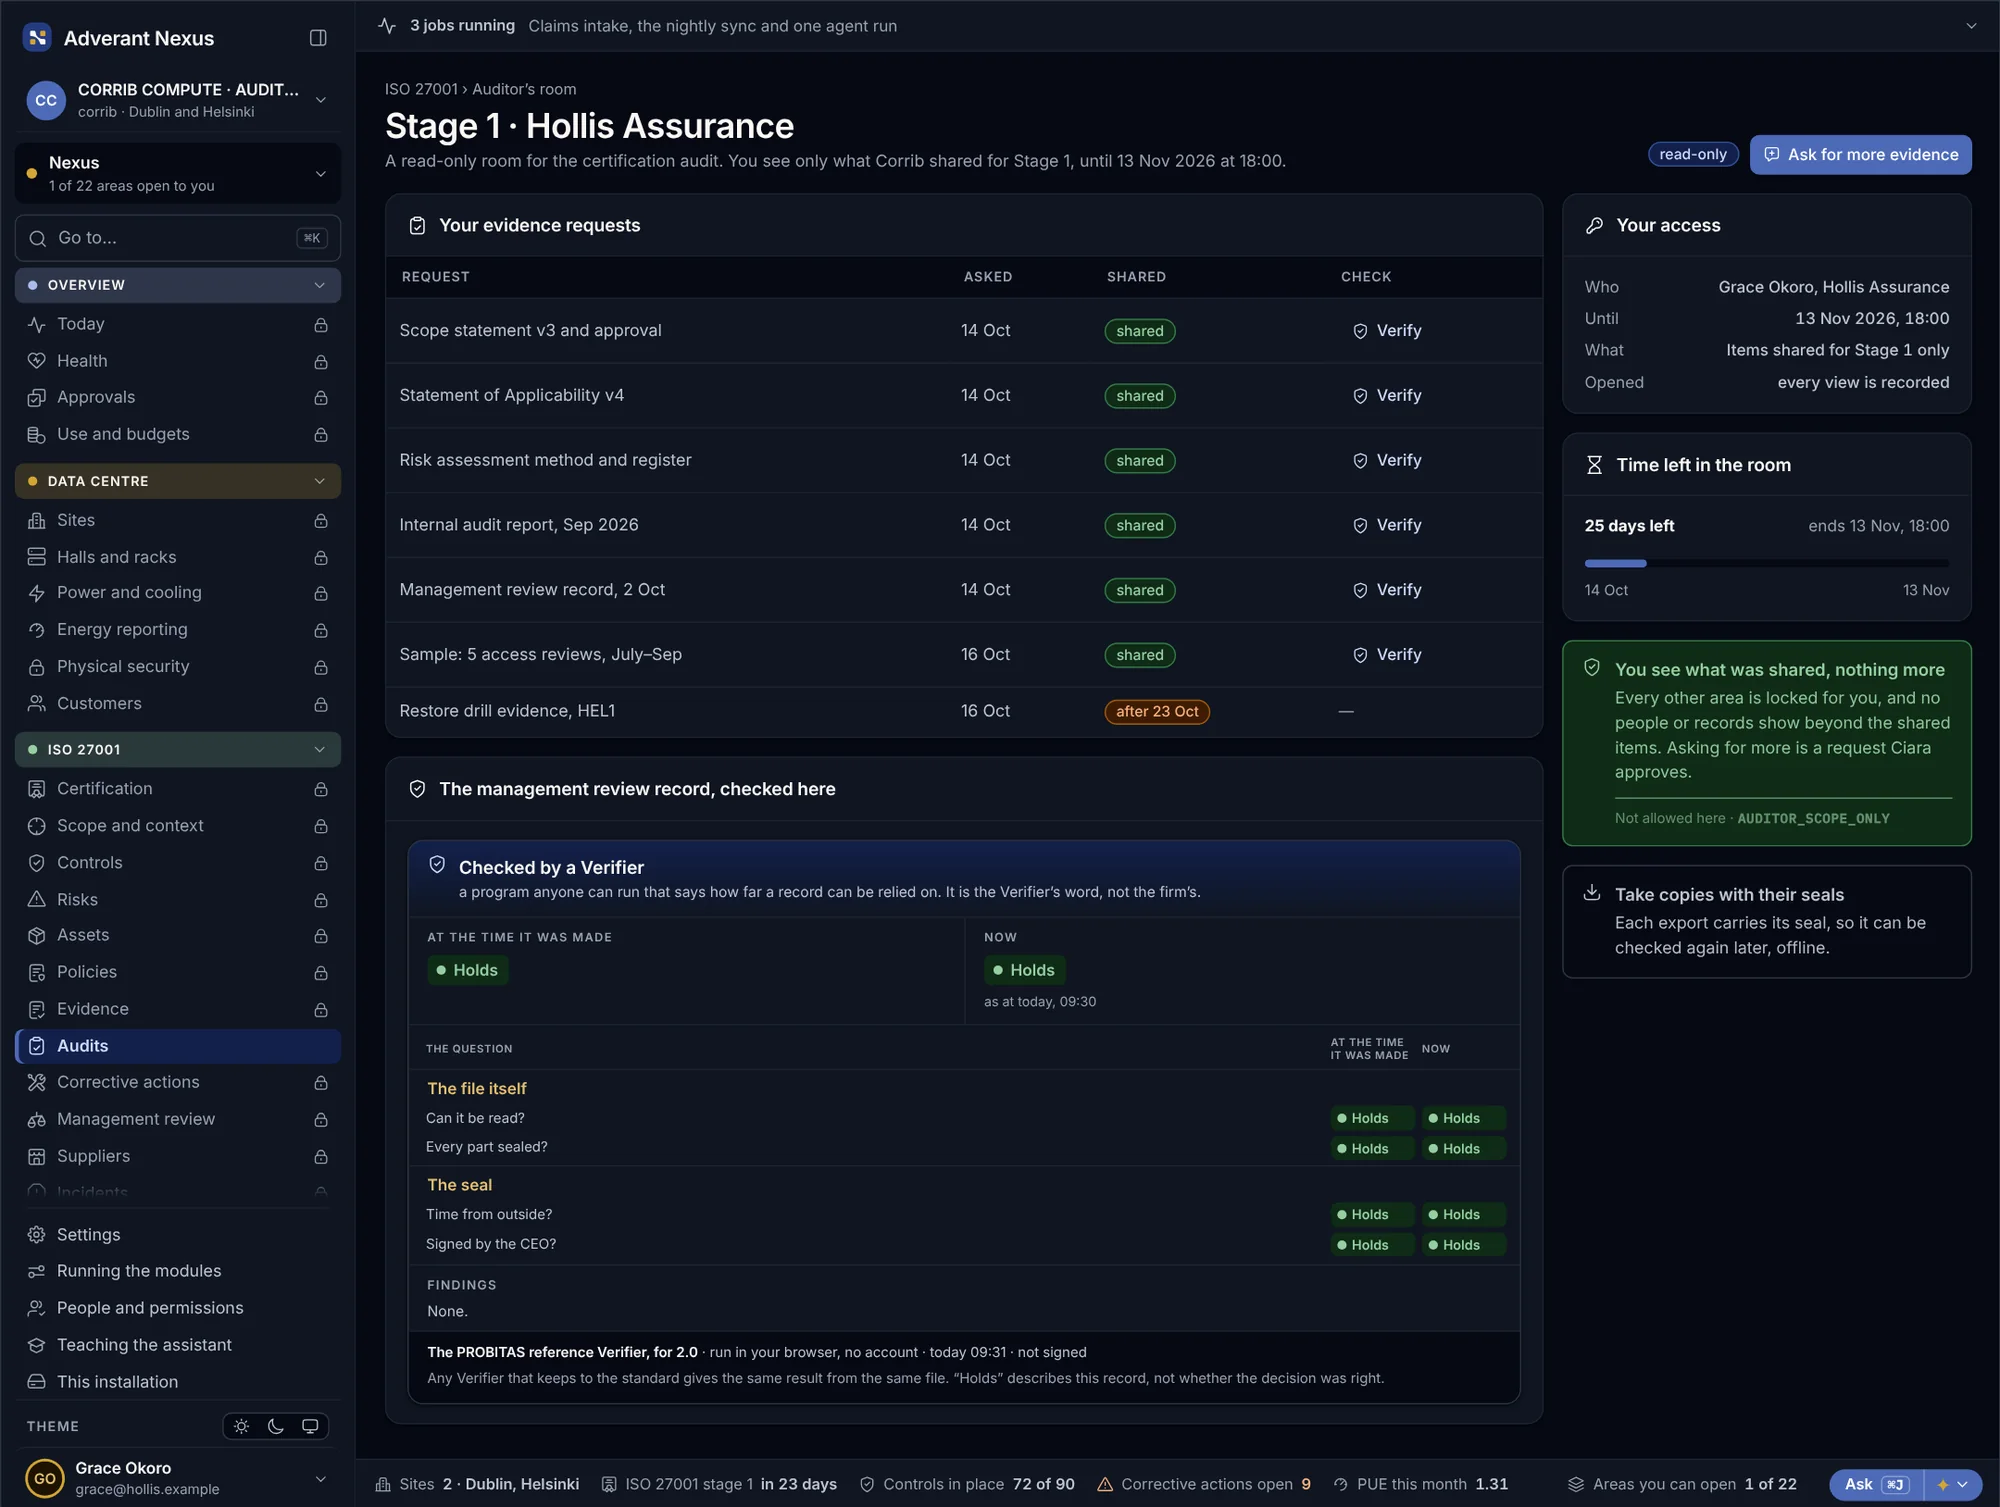
Nexus ne vous certifie pas. Il conserve les preuves dont votre auditeur a besoin : contrôles, risques, politiques, incidents et les enregistrements associés, collectés au fil de l'eau. Votre auditeur les examine dans son propre espace et se forge sa propre opinion.
- Déclaration d'applicabilité
Quels contrôles s'appliquent, pourquoi et où se trouvent les preuves.
- Des preuves collectées automatiquement
Les enregistrements sont classés par contrôle au fur et à mesure que les équipes et les agents travaillent.
- L'espace de l'auditeur
Un accès en lecture seule à ce que l'auditeur a précisément demandé.
Vous avez trouvé quelque chose ? Dites-le-nous.
Écrivez à notre équipe de sécurité. Une personne lit chaque signalement et nous vous tenons informé jusqu'à la résolution. Merci de ne réaliser aucun test sur les données d'autres clients.
Comment signaler un problème de sécuritéCe que les clients peuvent demander
Notre liste de sous-traitants ultérieurs, l'accord sur le traitement des données, les réponses aux questionnaires de sécurité et les notes d'architecture sont communiqués aux clients et prospects sous accord de confidentialité.
Demander les documentsVenez avec votre équipe de sécurité.
Nous leur présenterons en détail l'isolation, les clés, la résidence des données et les enregistrements derrière chaque décision, et nous répondrons à leur questionnaire.