

Les bons accès pour chacun, et la preuve pour chaque règle.
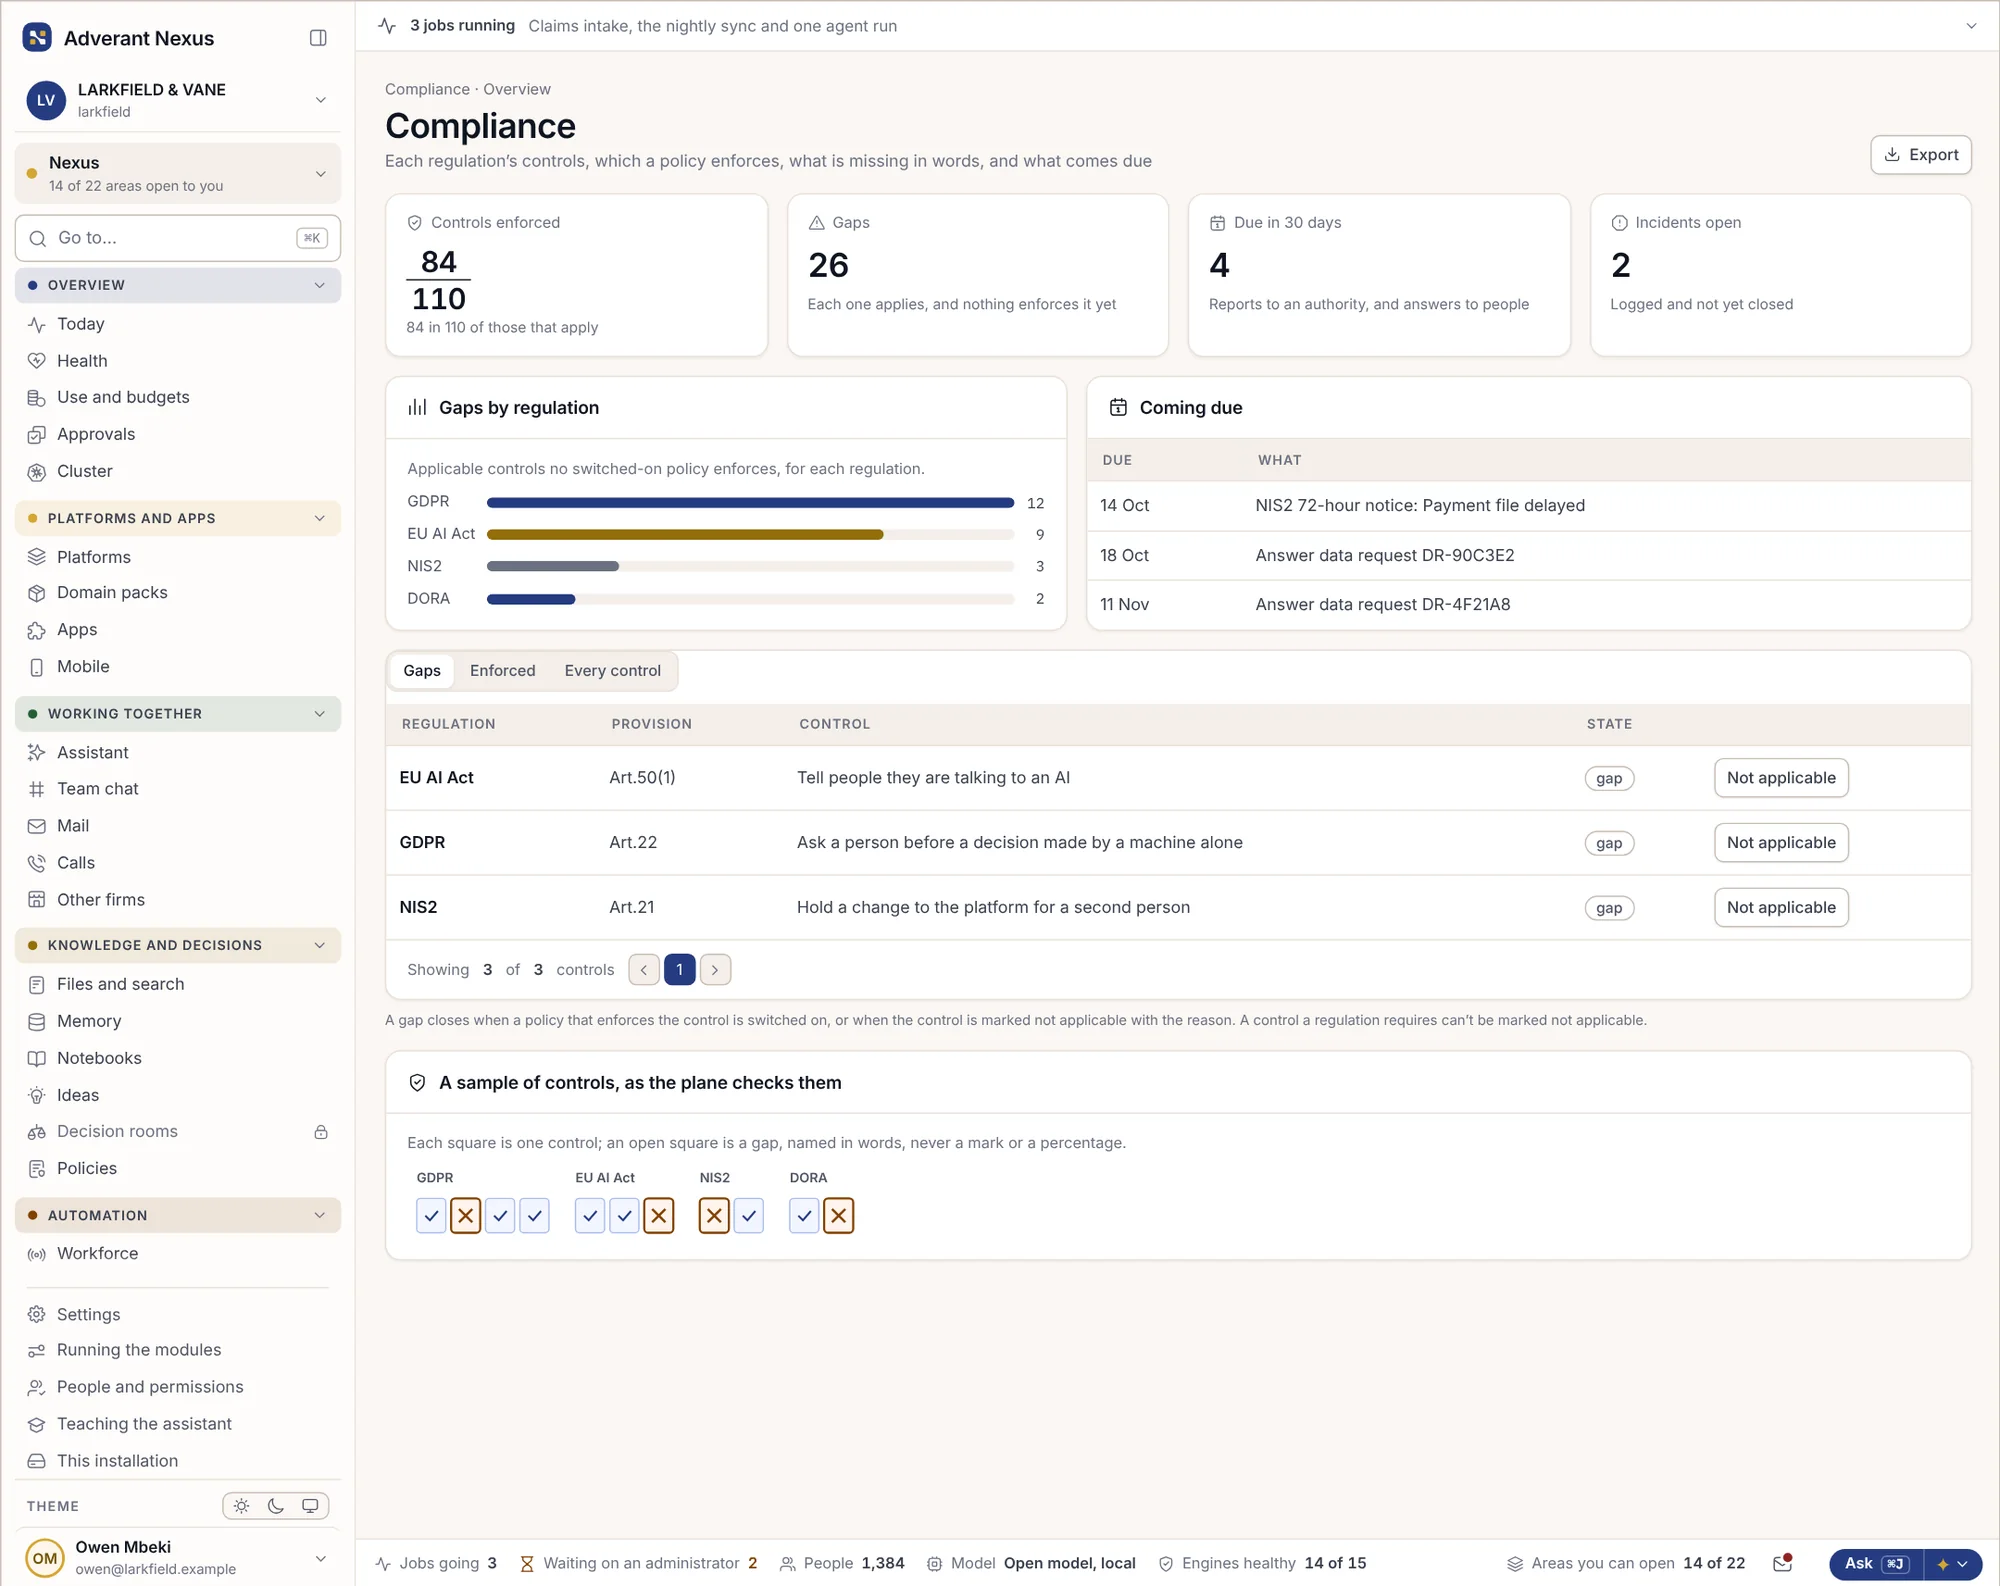
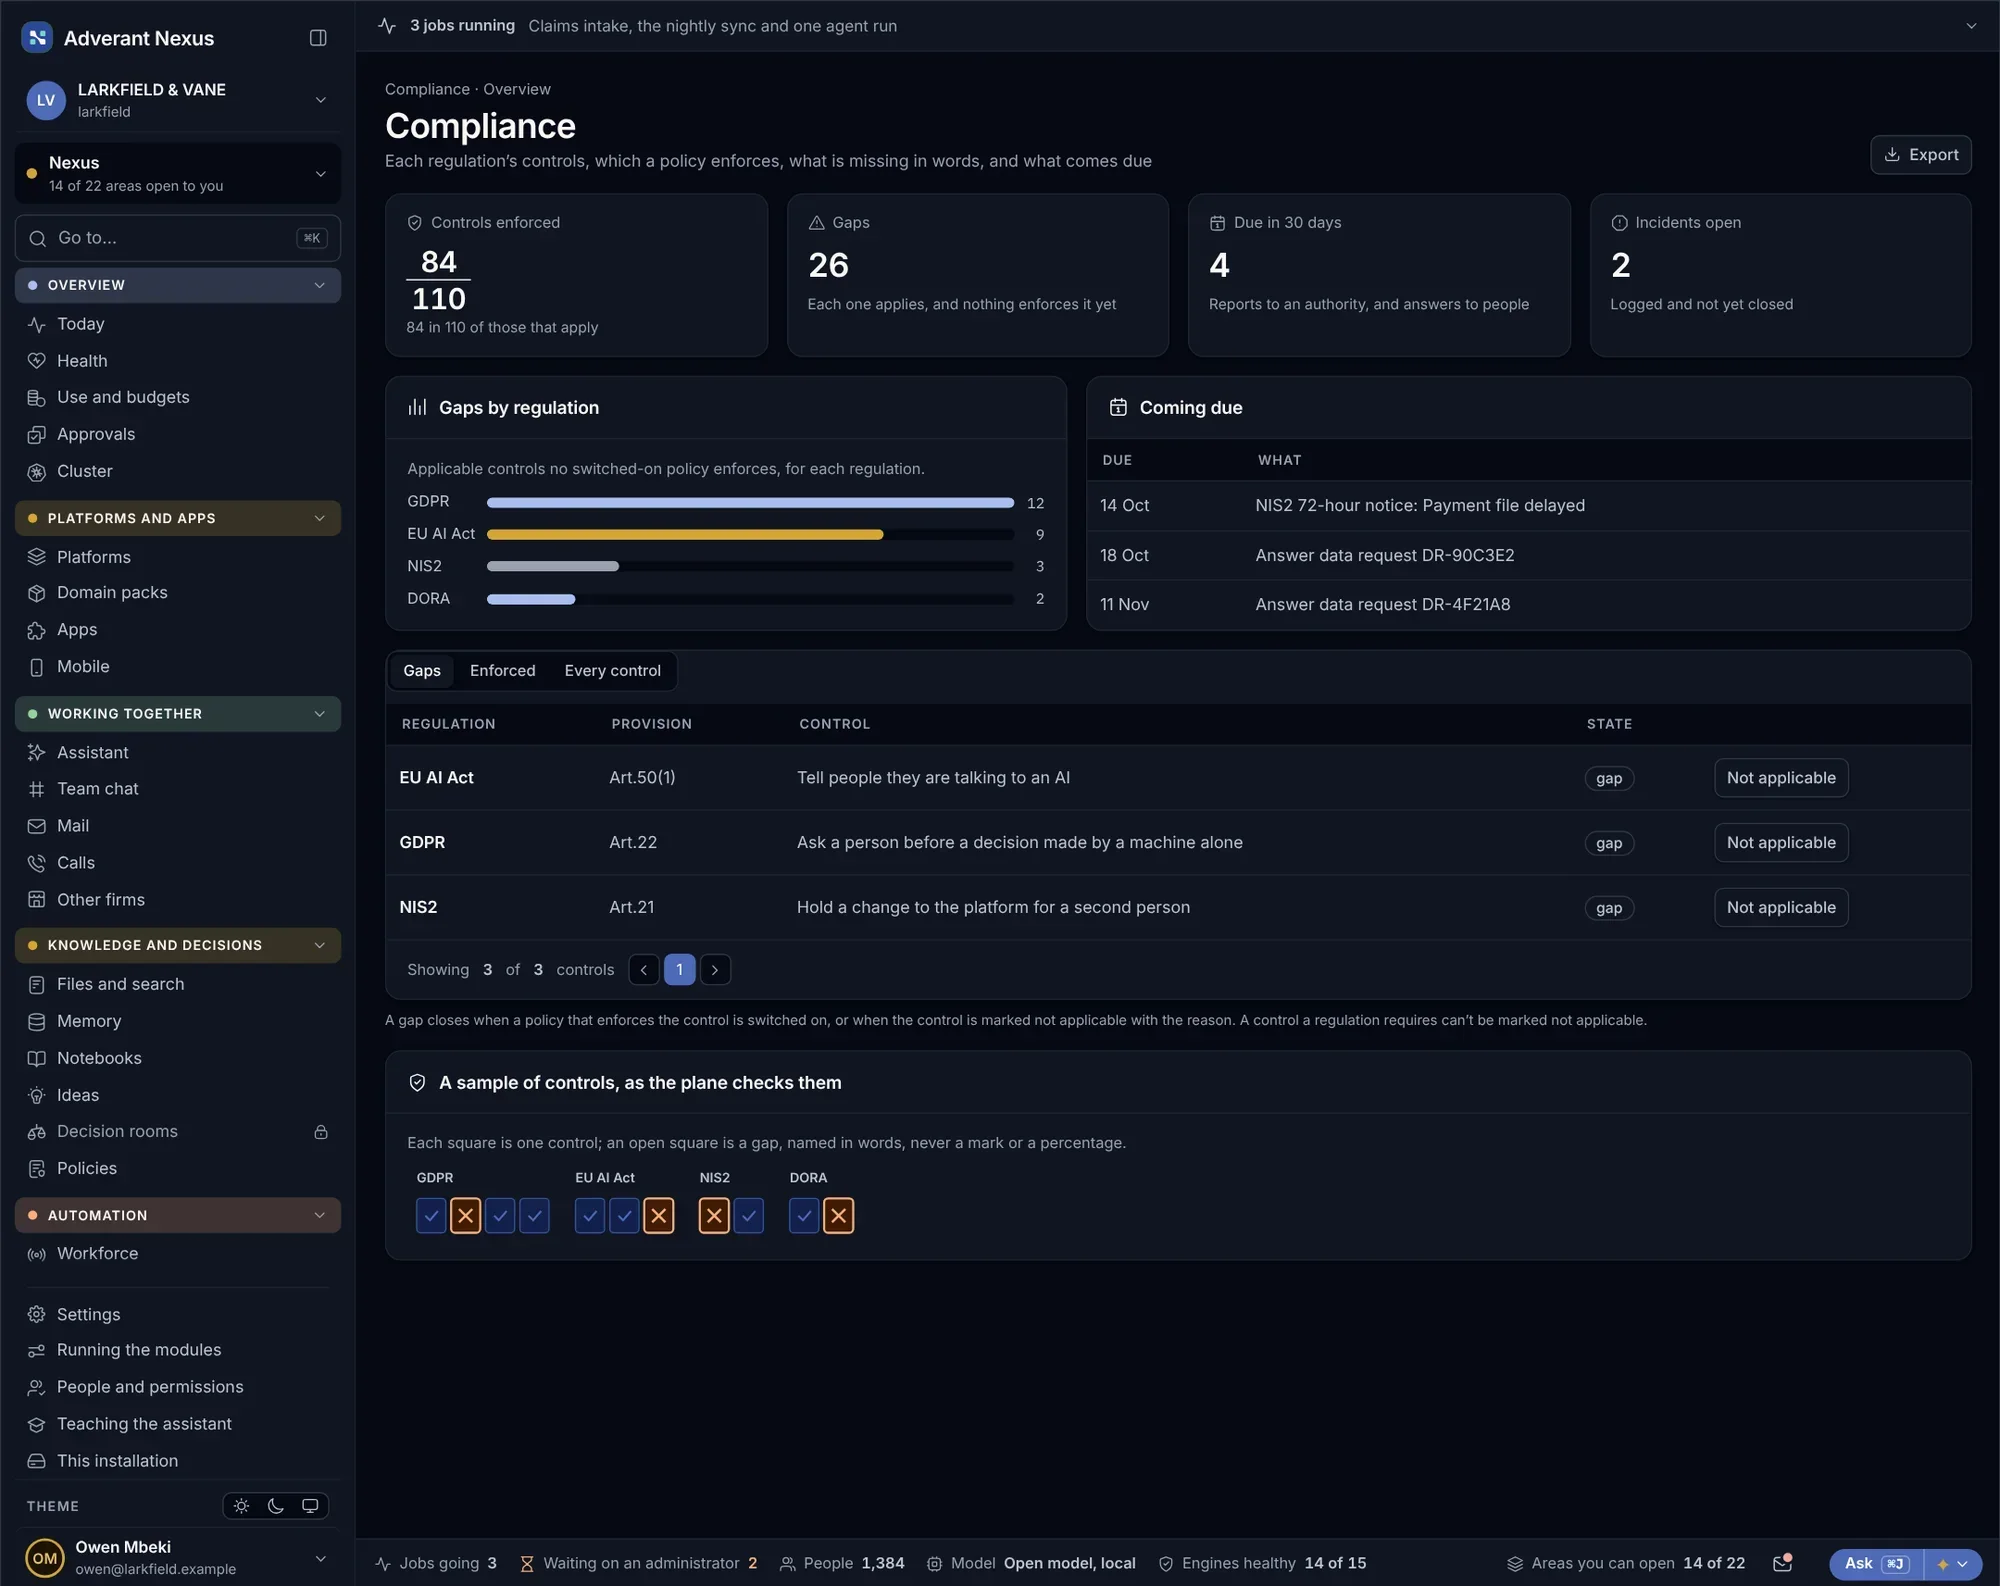
Décidez qui peut faire quoi, exigez une double vérification à la connexion et soumettez les modifications sensibles à l'approbation d'une seconde personne. Chaque contrôle est associé aux règles que vous devez respecter : une seule preuve peut ainsi servir plusieurs référentiels, et le dossier demandé par un auditeur est généré en quelques minutes.
Qui peut faire quoi, et pourquoi.
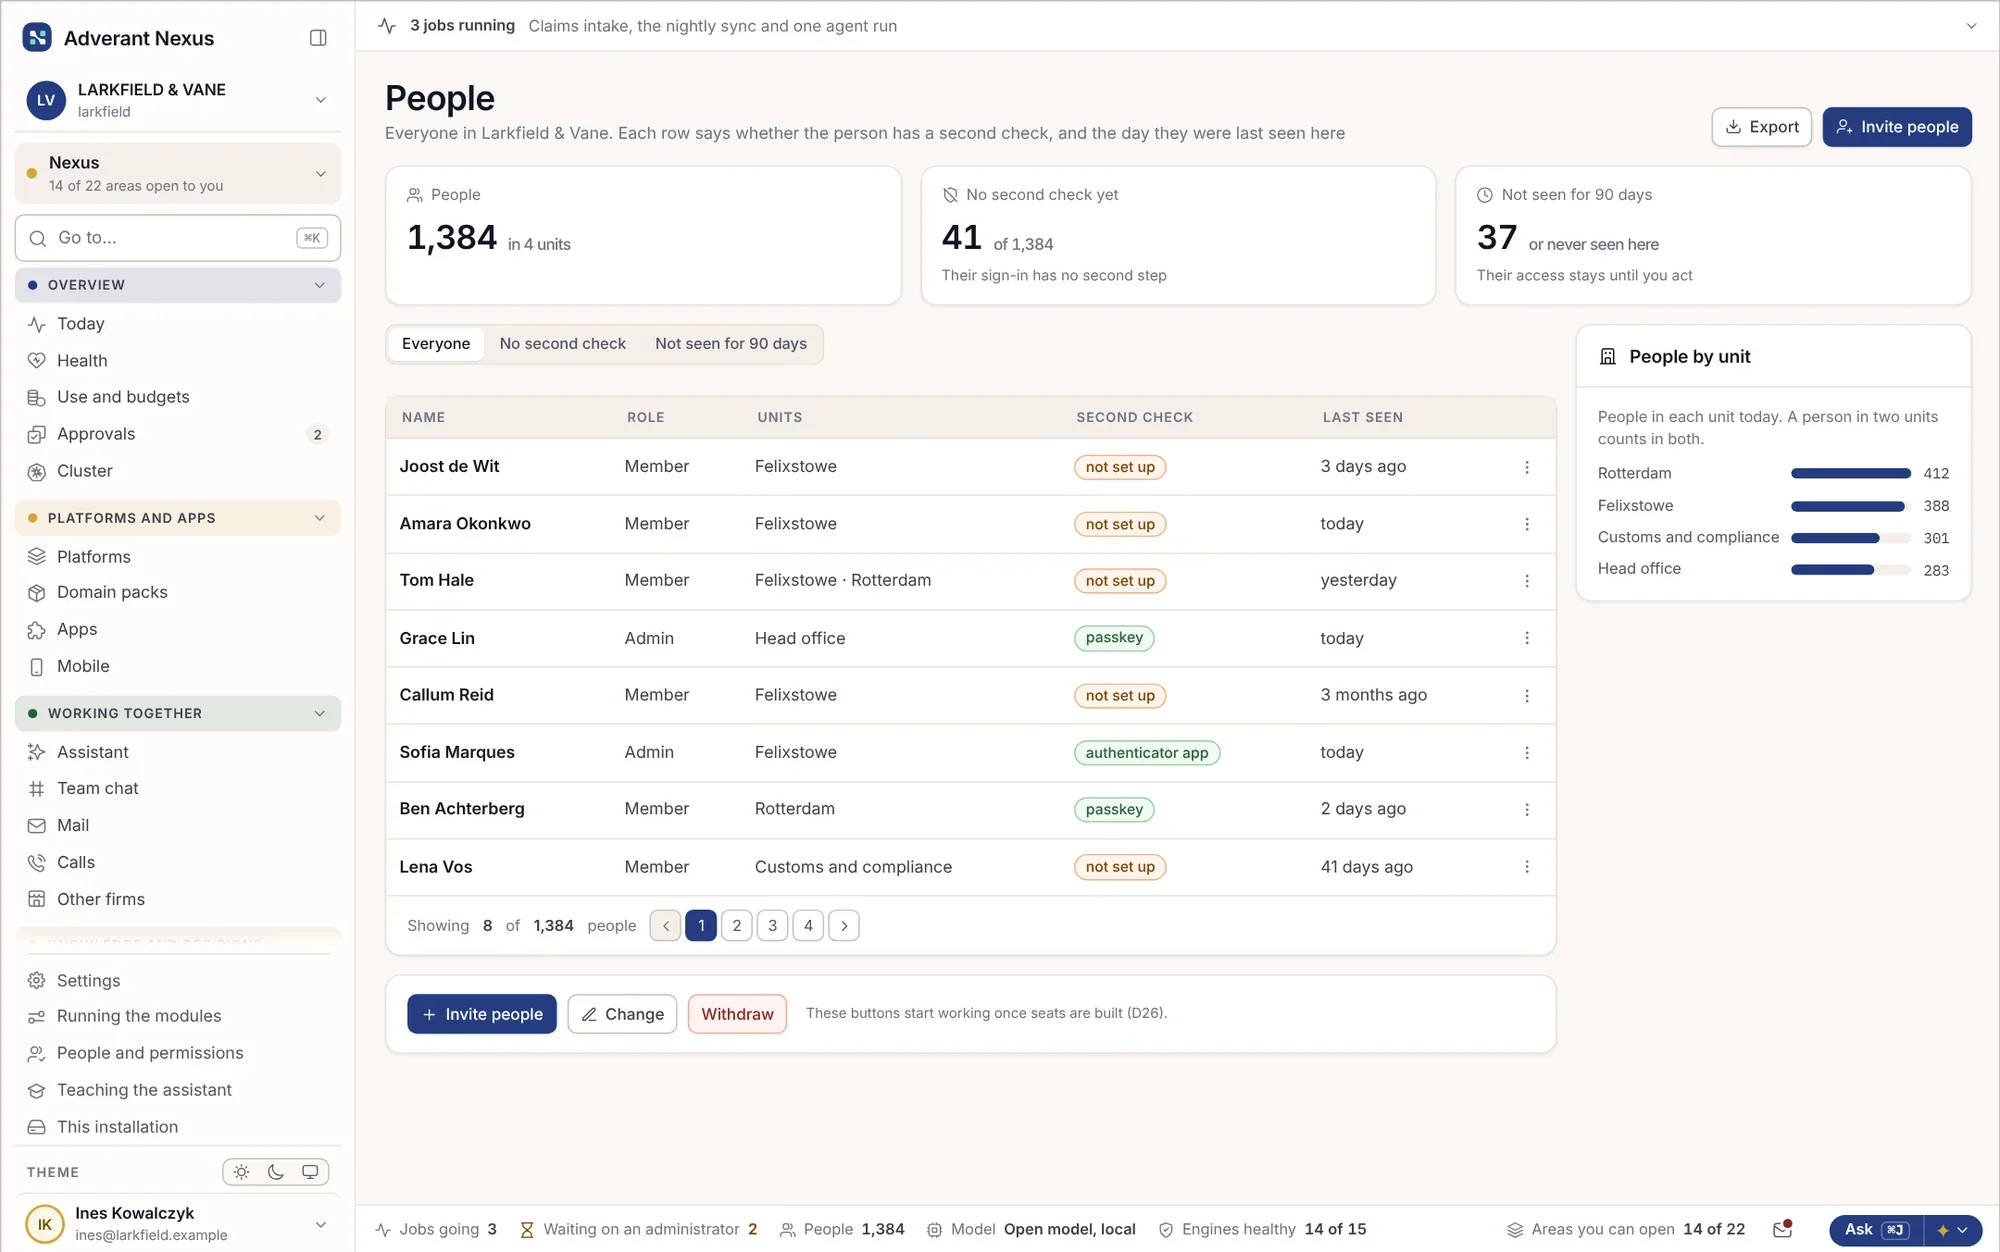
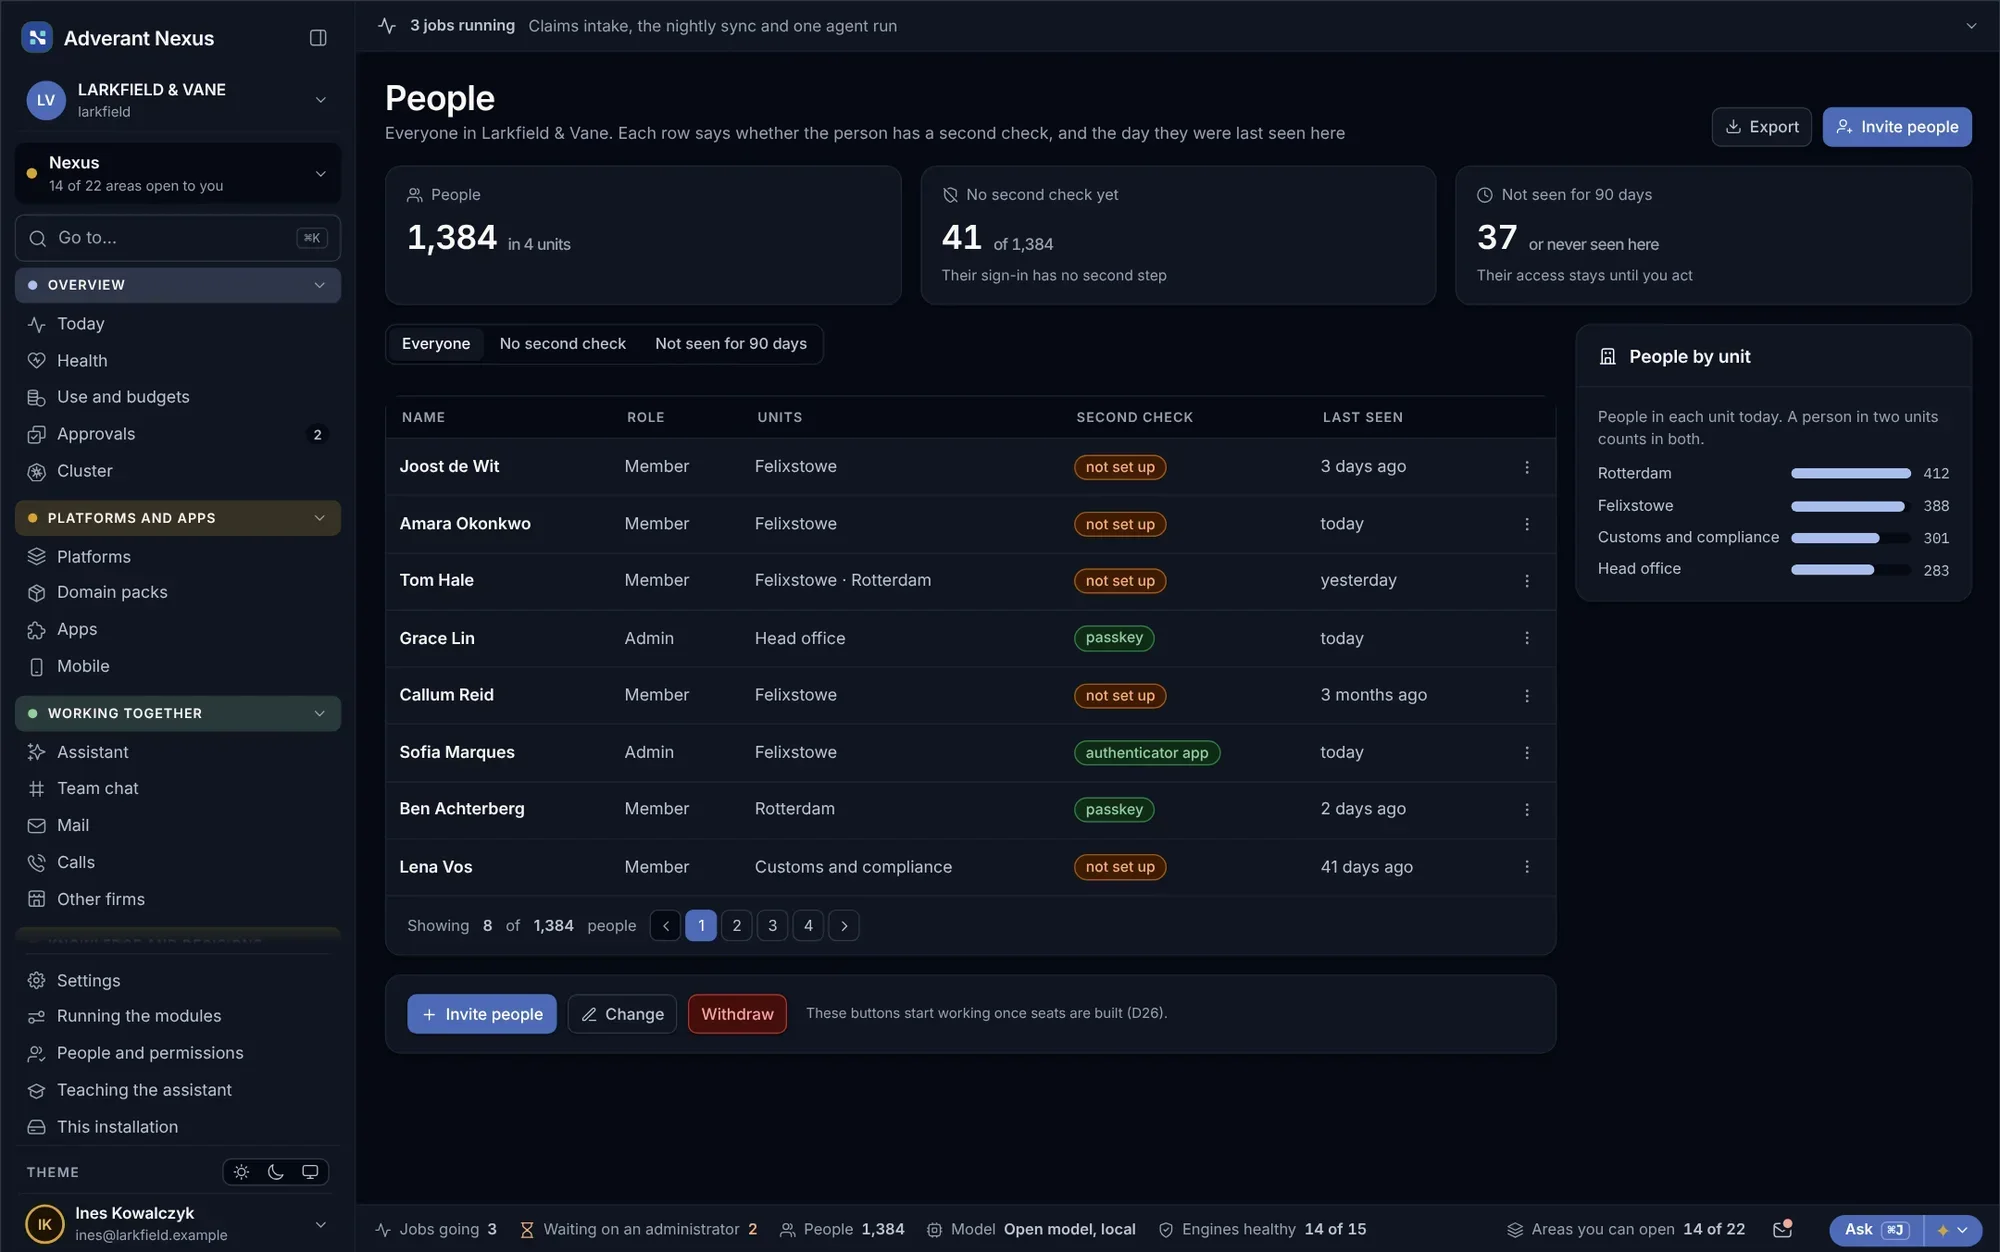
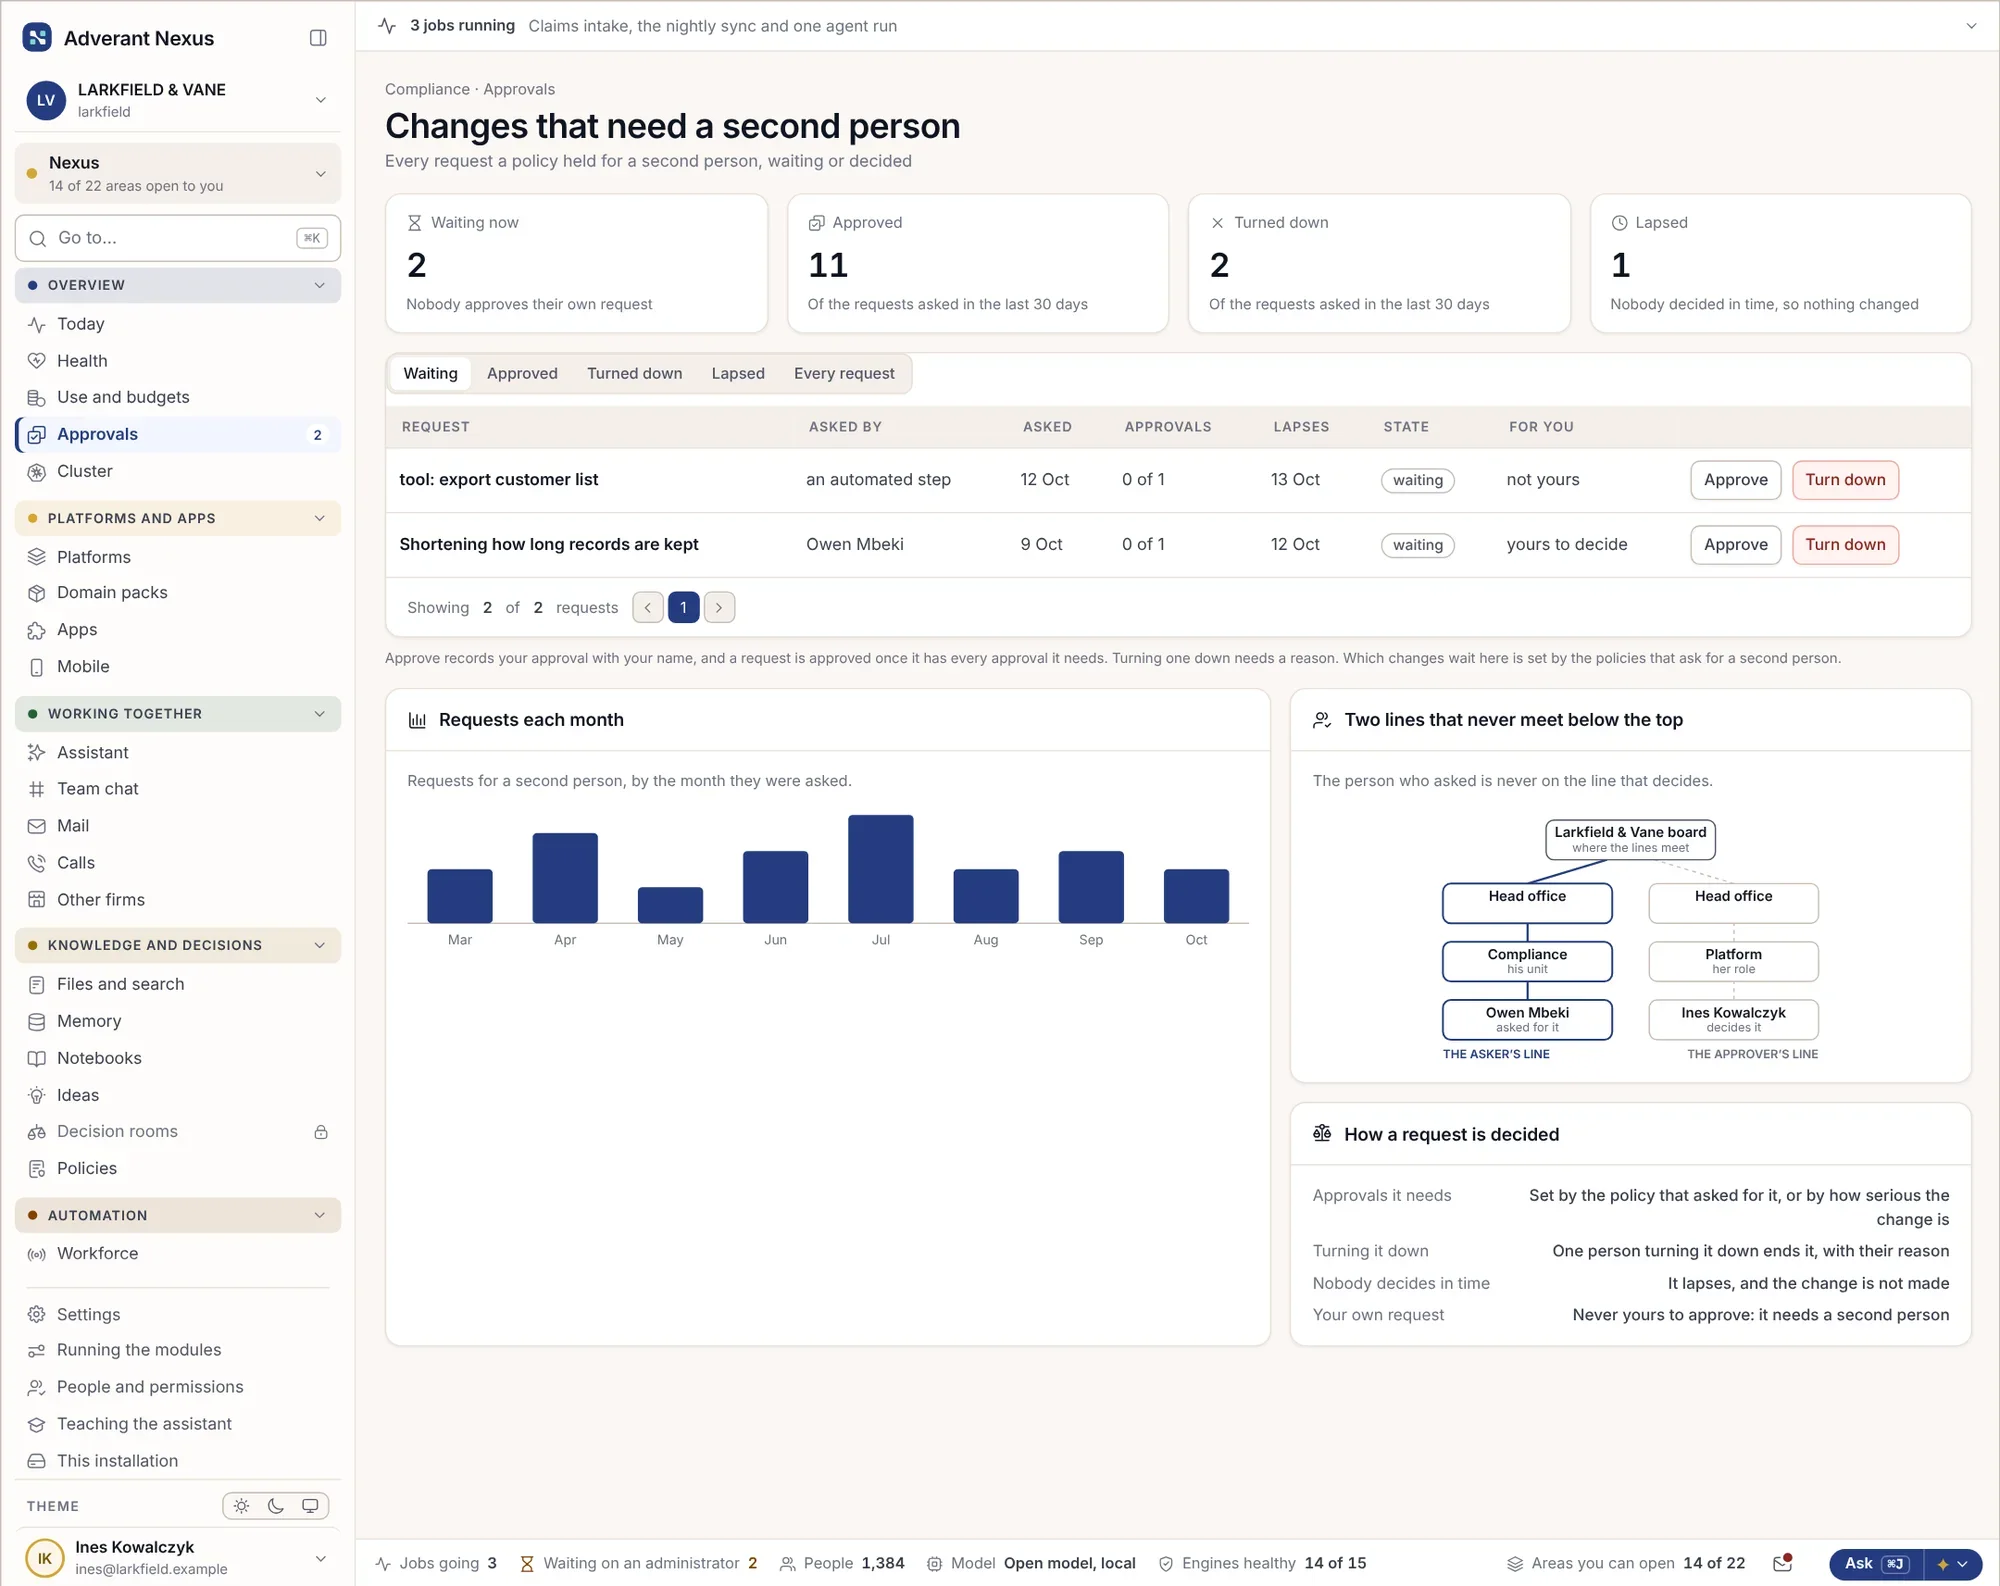
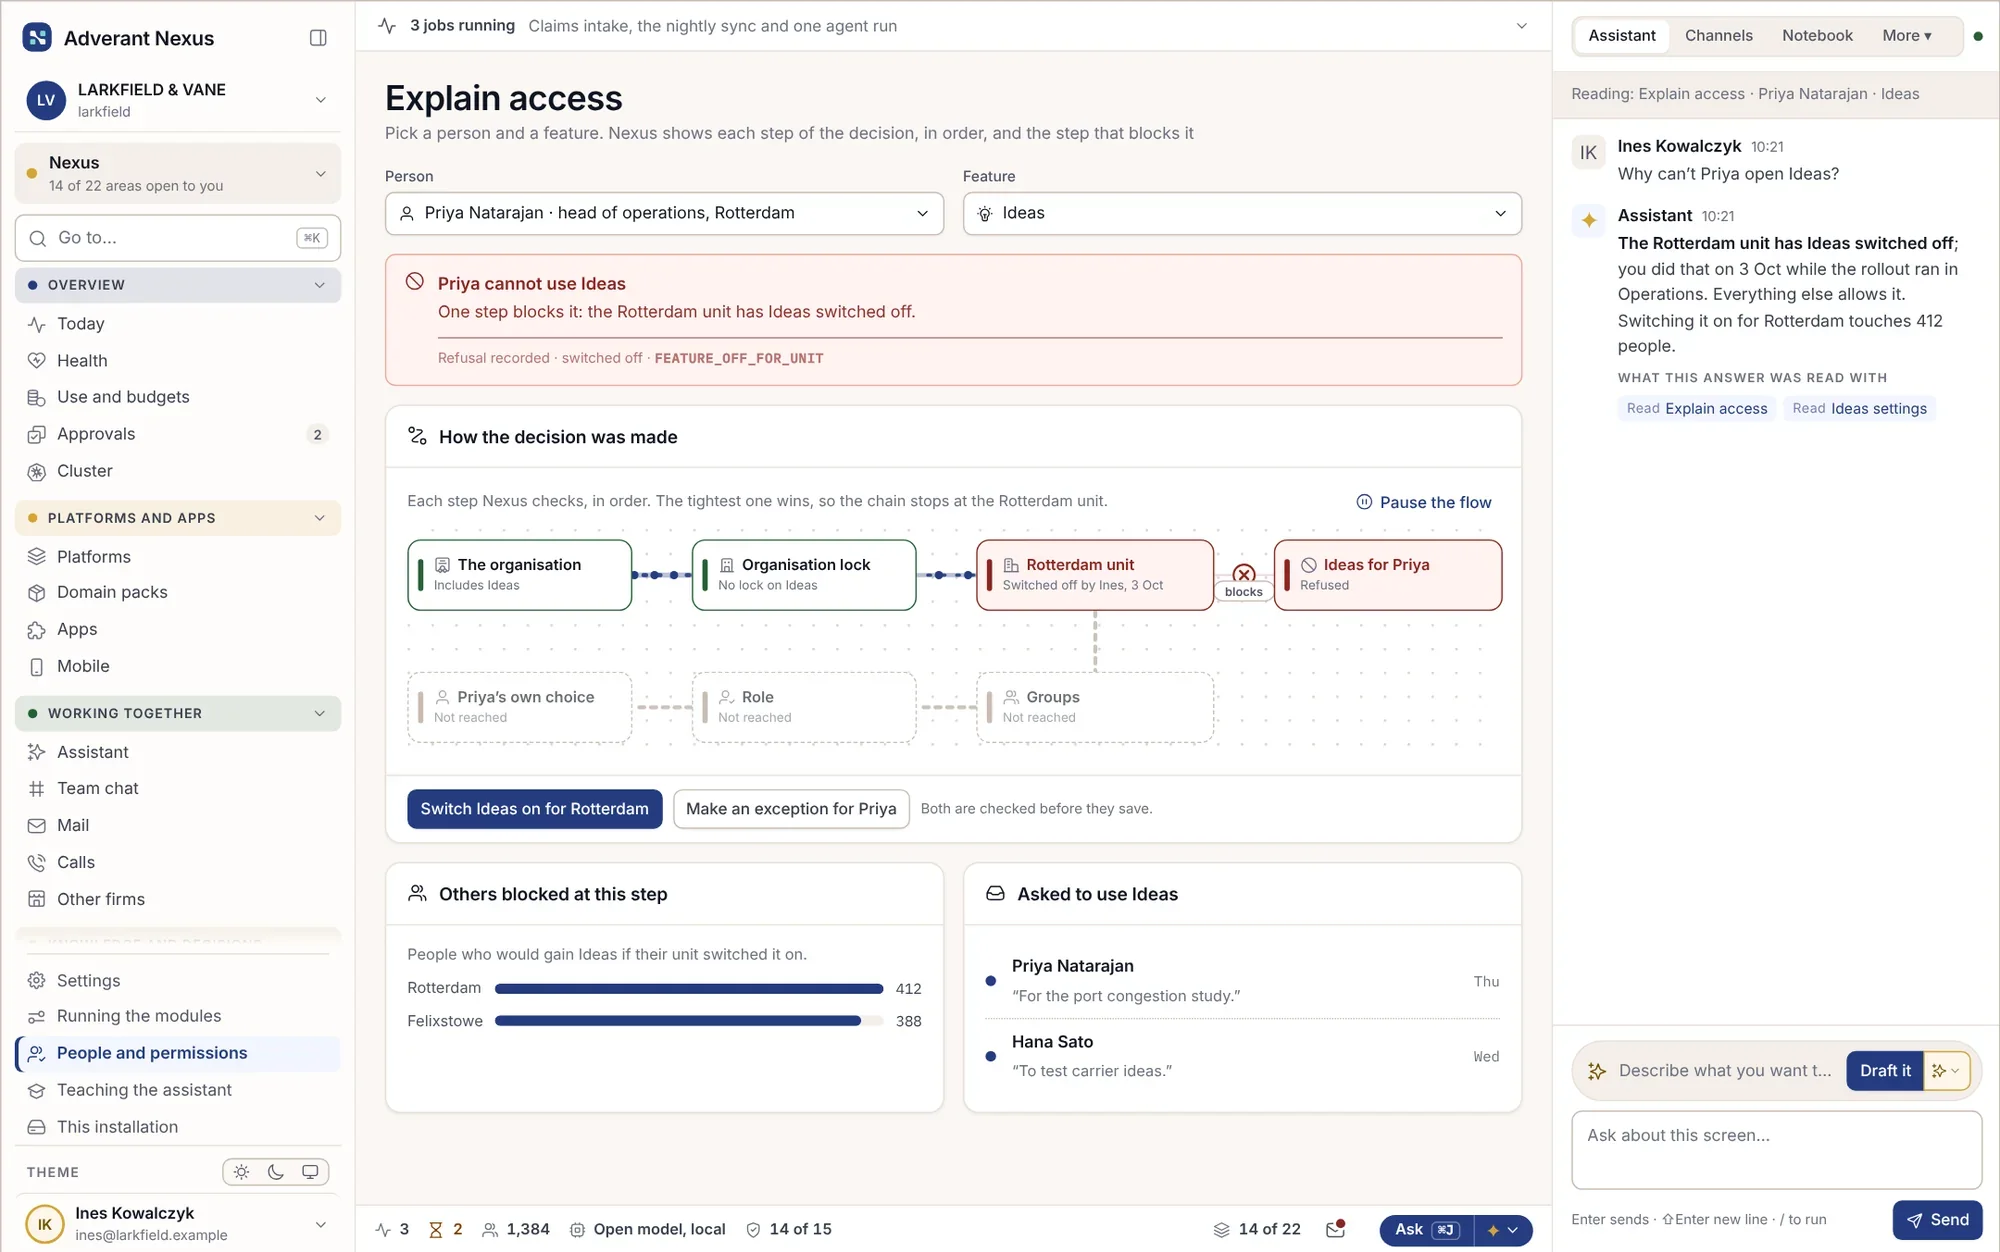
Visualisez tous les membres de l'organisation, ce que leur rôle autorise et pourquoi une personne ne peut pas accéder à une ressource. Les modifications sensibles attendent l'accord d'une seconde personne.
Personnes
- Tout le monde sur une seule liste
- Double vérification imposée
- Sessions fermées à distance
Validation à quatre yeux
- Défini par type de modification
- L'approbateur ne peut pas être le demandeur
- Chaque approbation est enregistrée
Expliquer l'accès, étape par étape
- Chaque étape affichée
- L'étape bloquante identifiée
- Corrigé au bon endroit
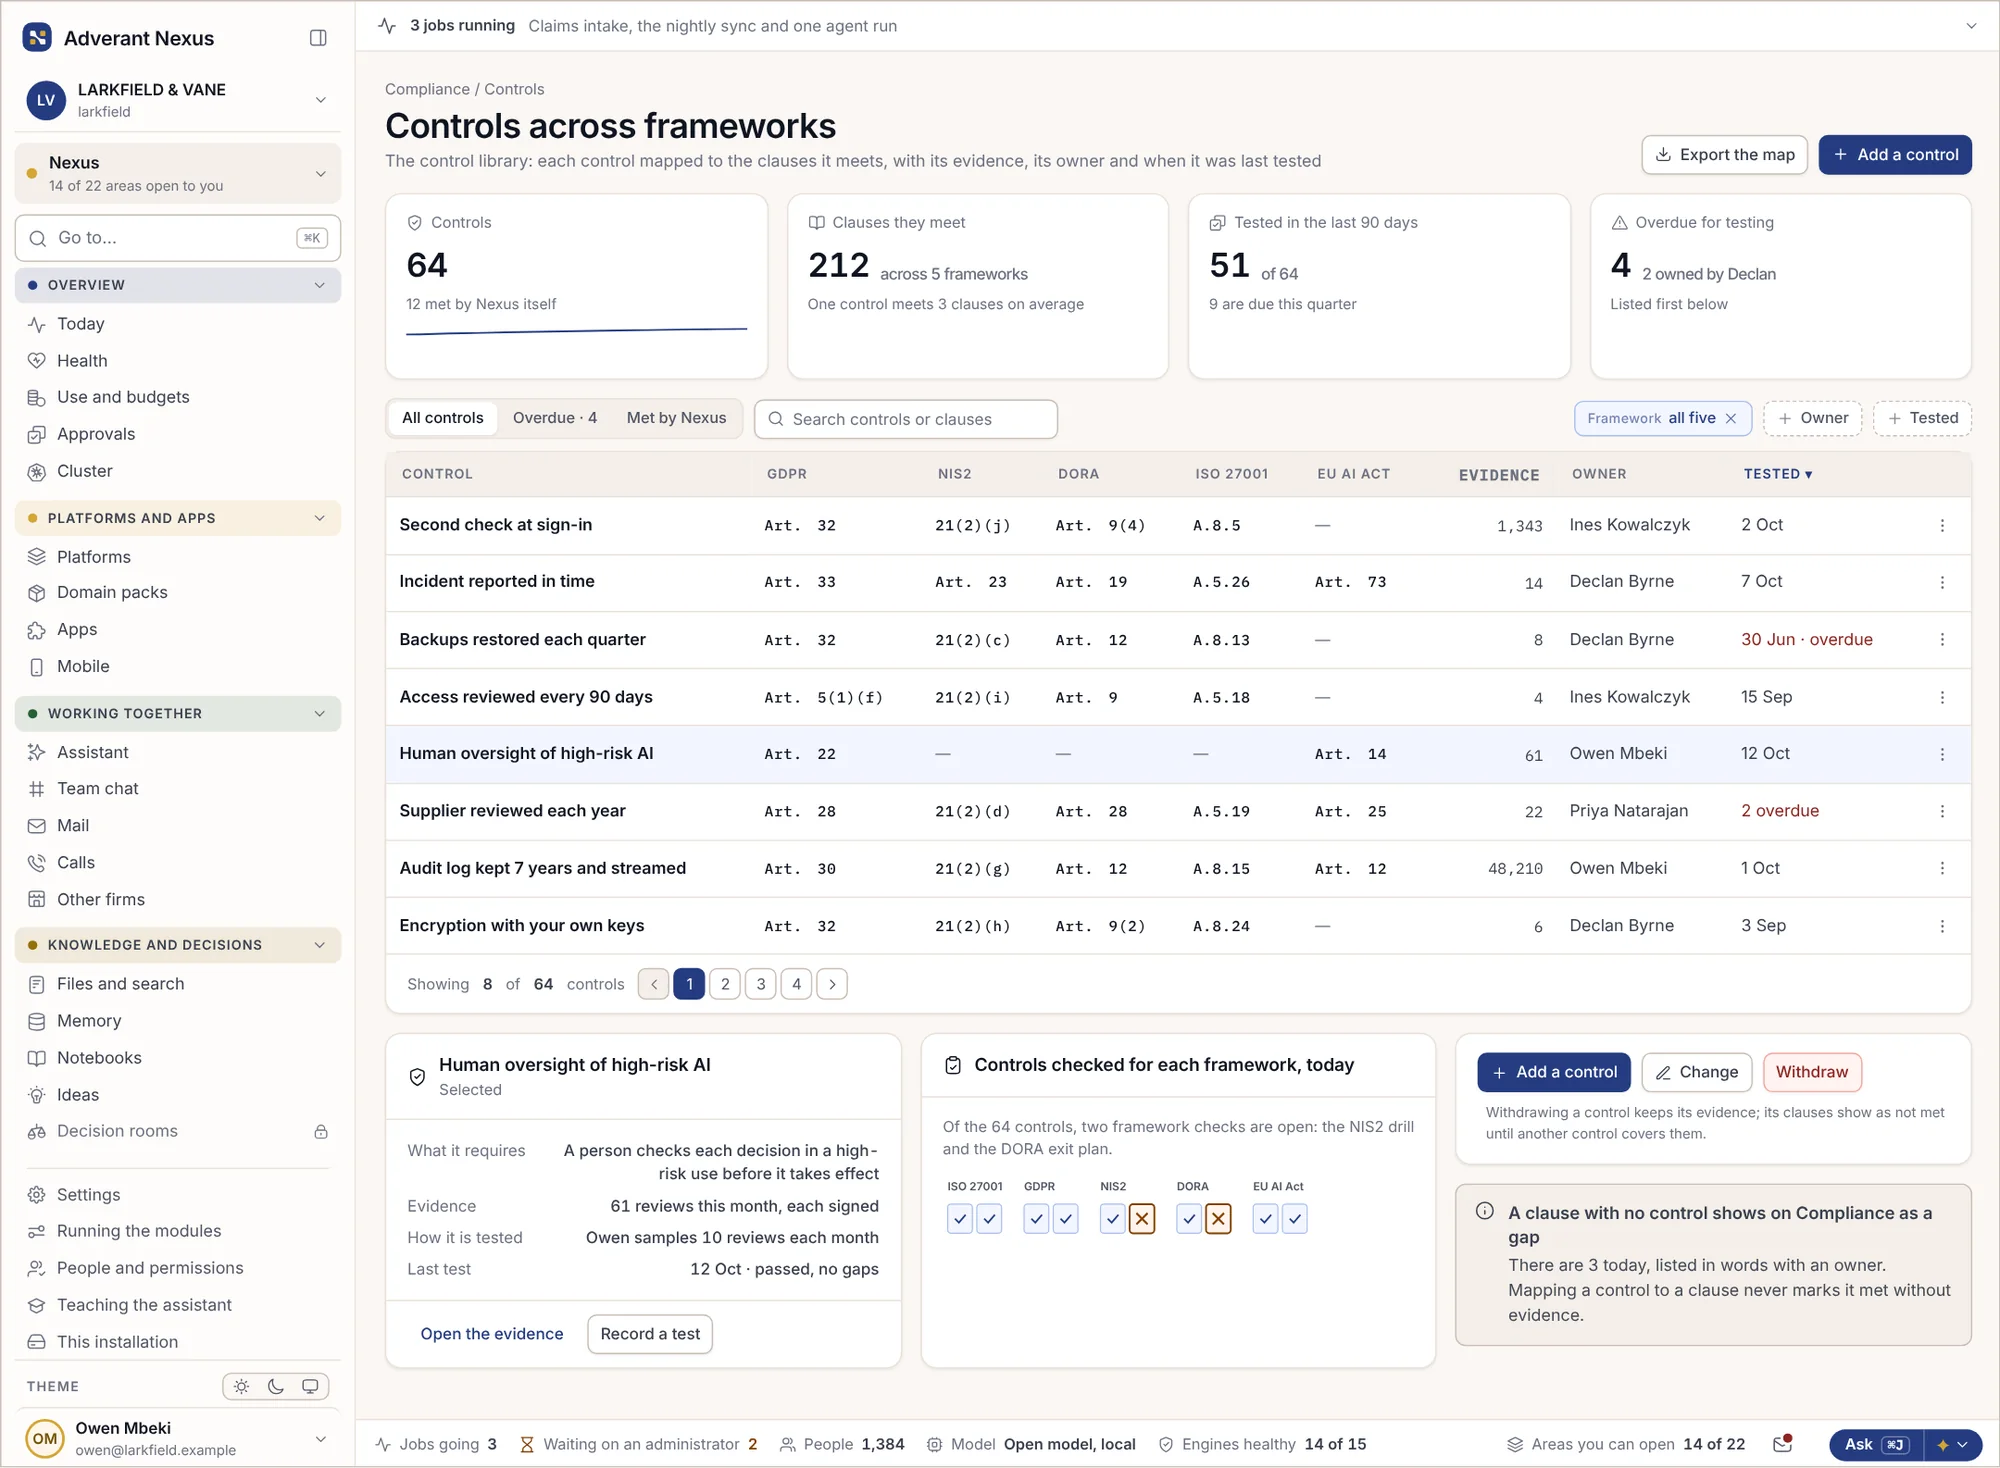
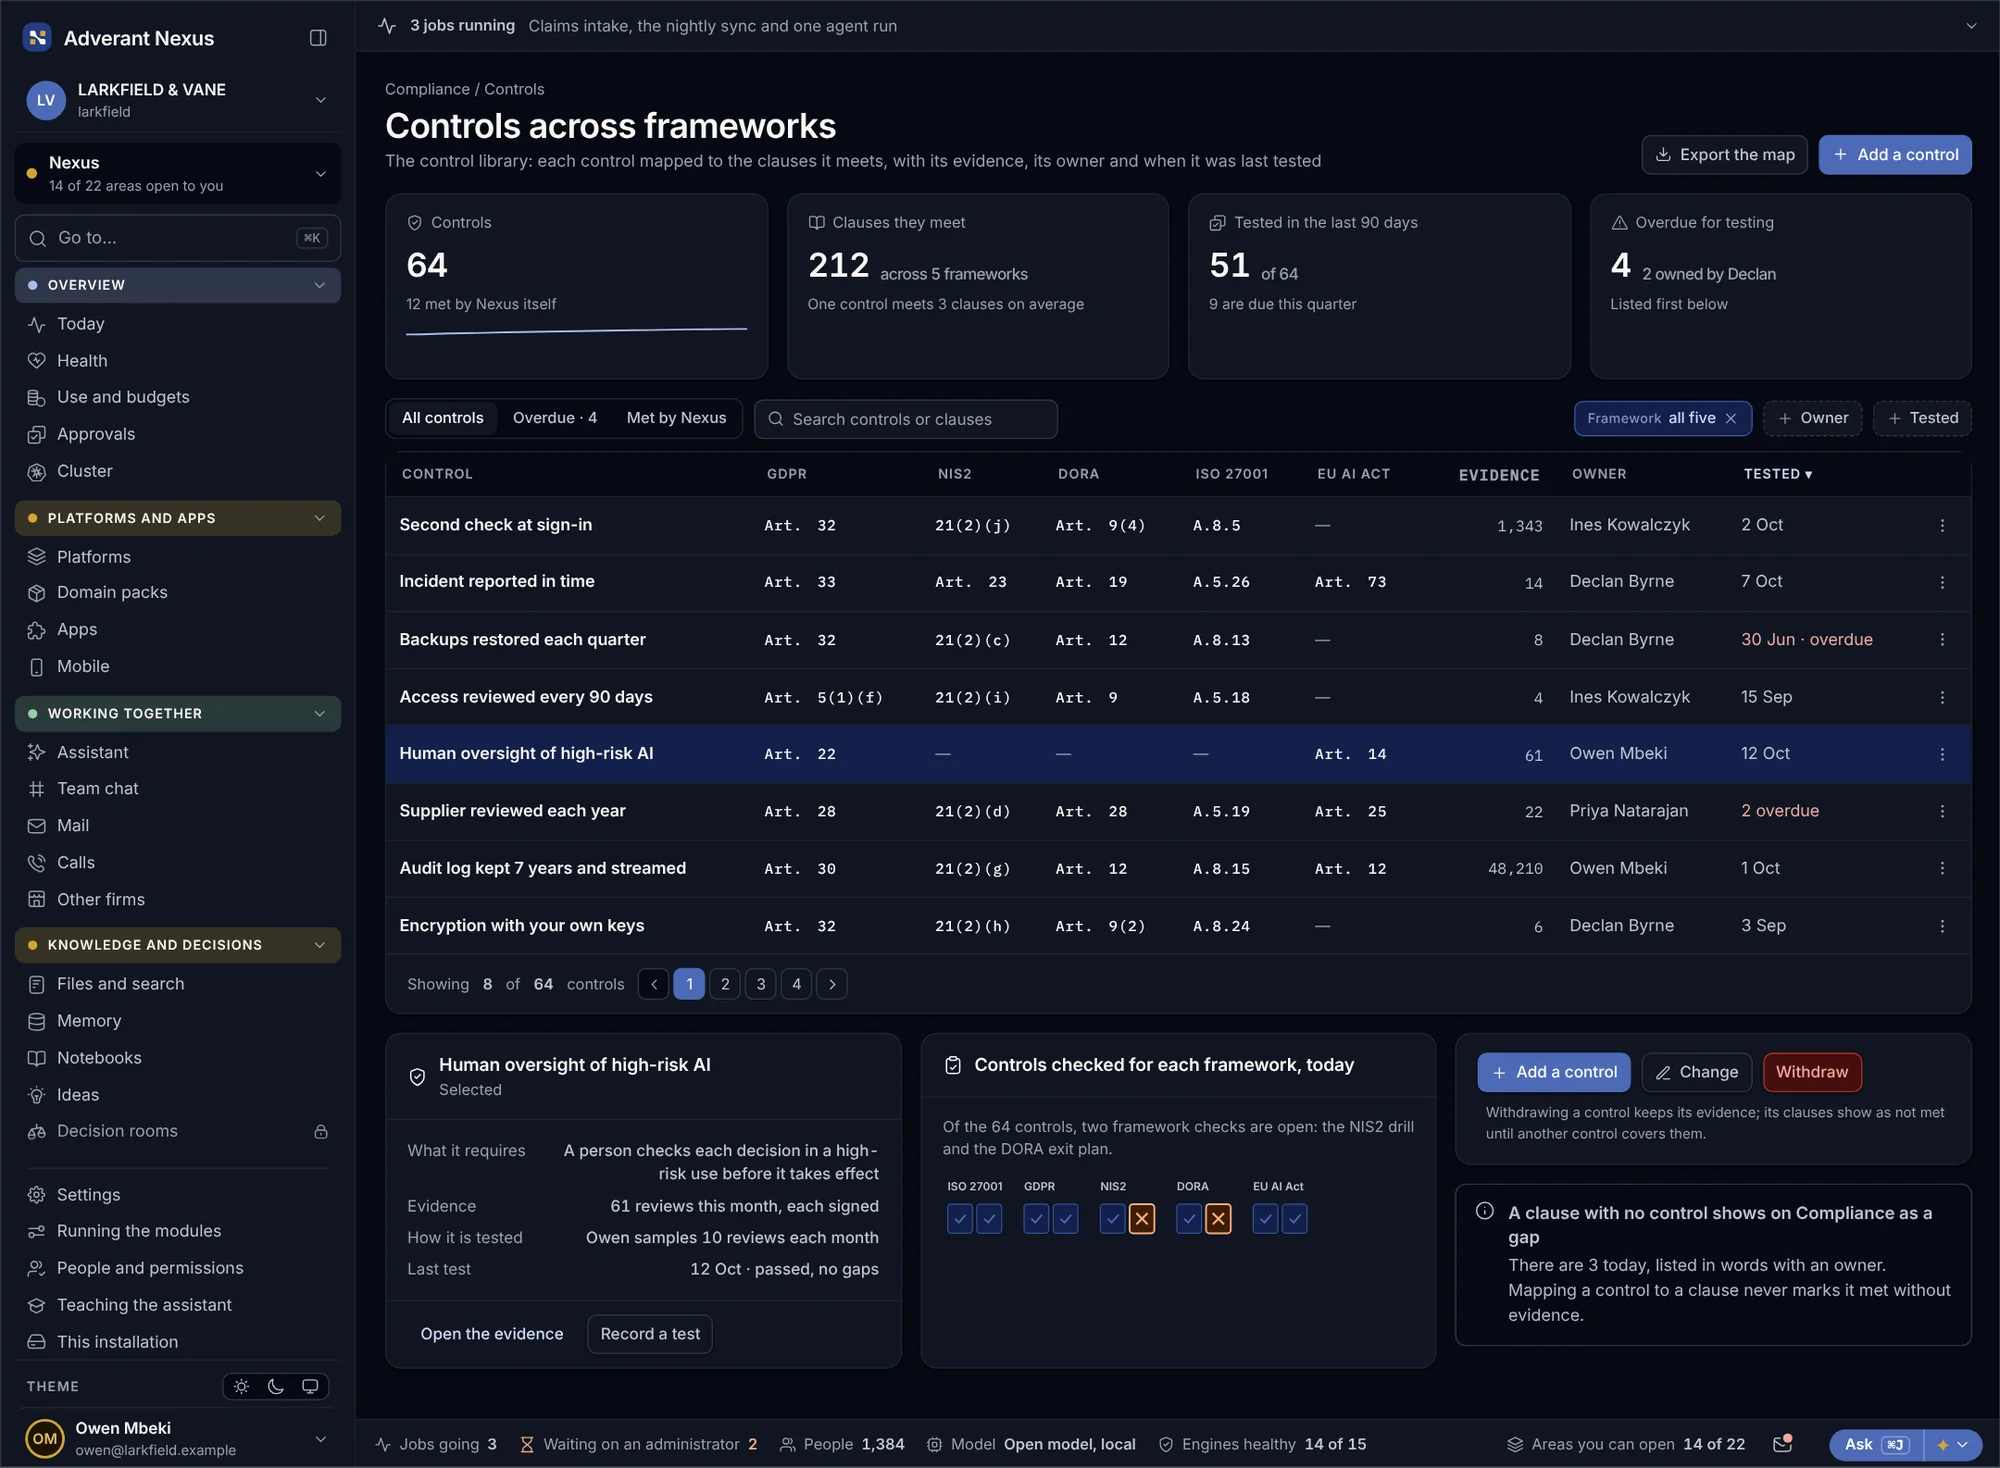
Un seul contrôle, plusieurs règles respectées.
Chaque contrôle est associé aux exigences qu'il couvre dans le RGPD, le règlement européen sur l'IA, NIS2, DORA et les normes ISO. Les preuves sont collectées automatiquement lorsque c'est possible, et le registre des usages de l'IA est maintenu à jour.
Contrôles inter-référentiels
- Associé une seule fois
- Preuves réutilisées
- Écarts signalés
Registre du règlement européen sur l'IA
- Chaque usage de l'IA répertorié
- Niveau de risque enregistré
- Un responsable pour chacun


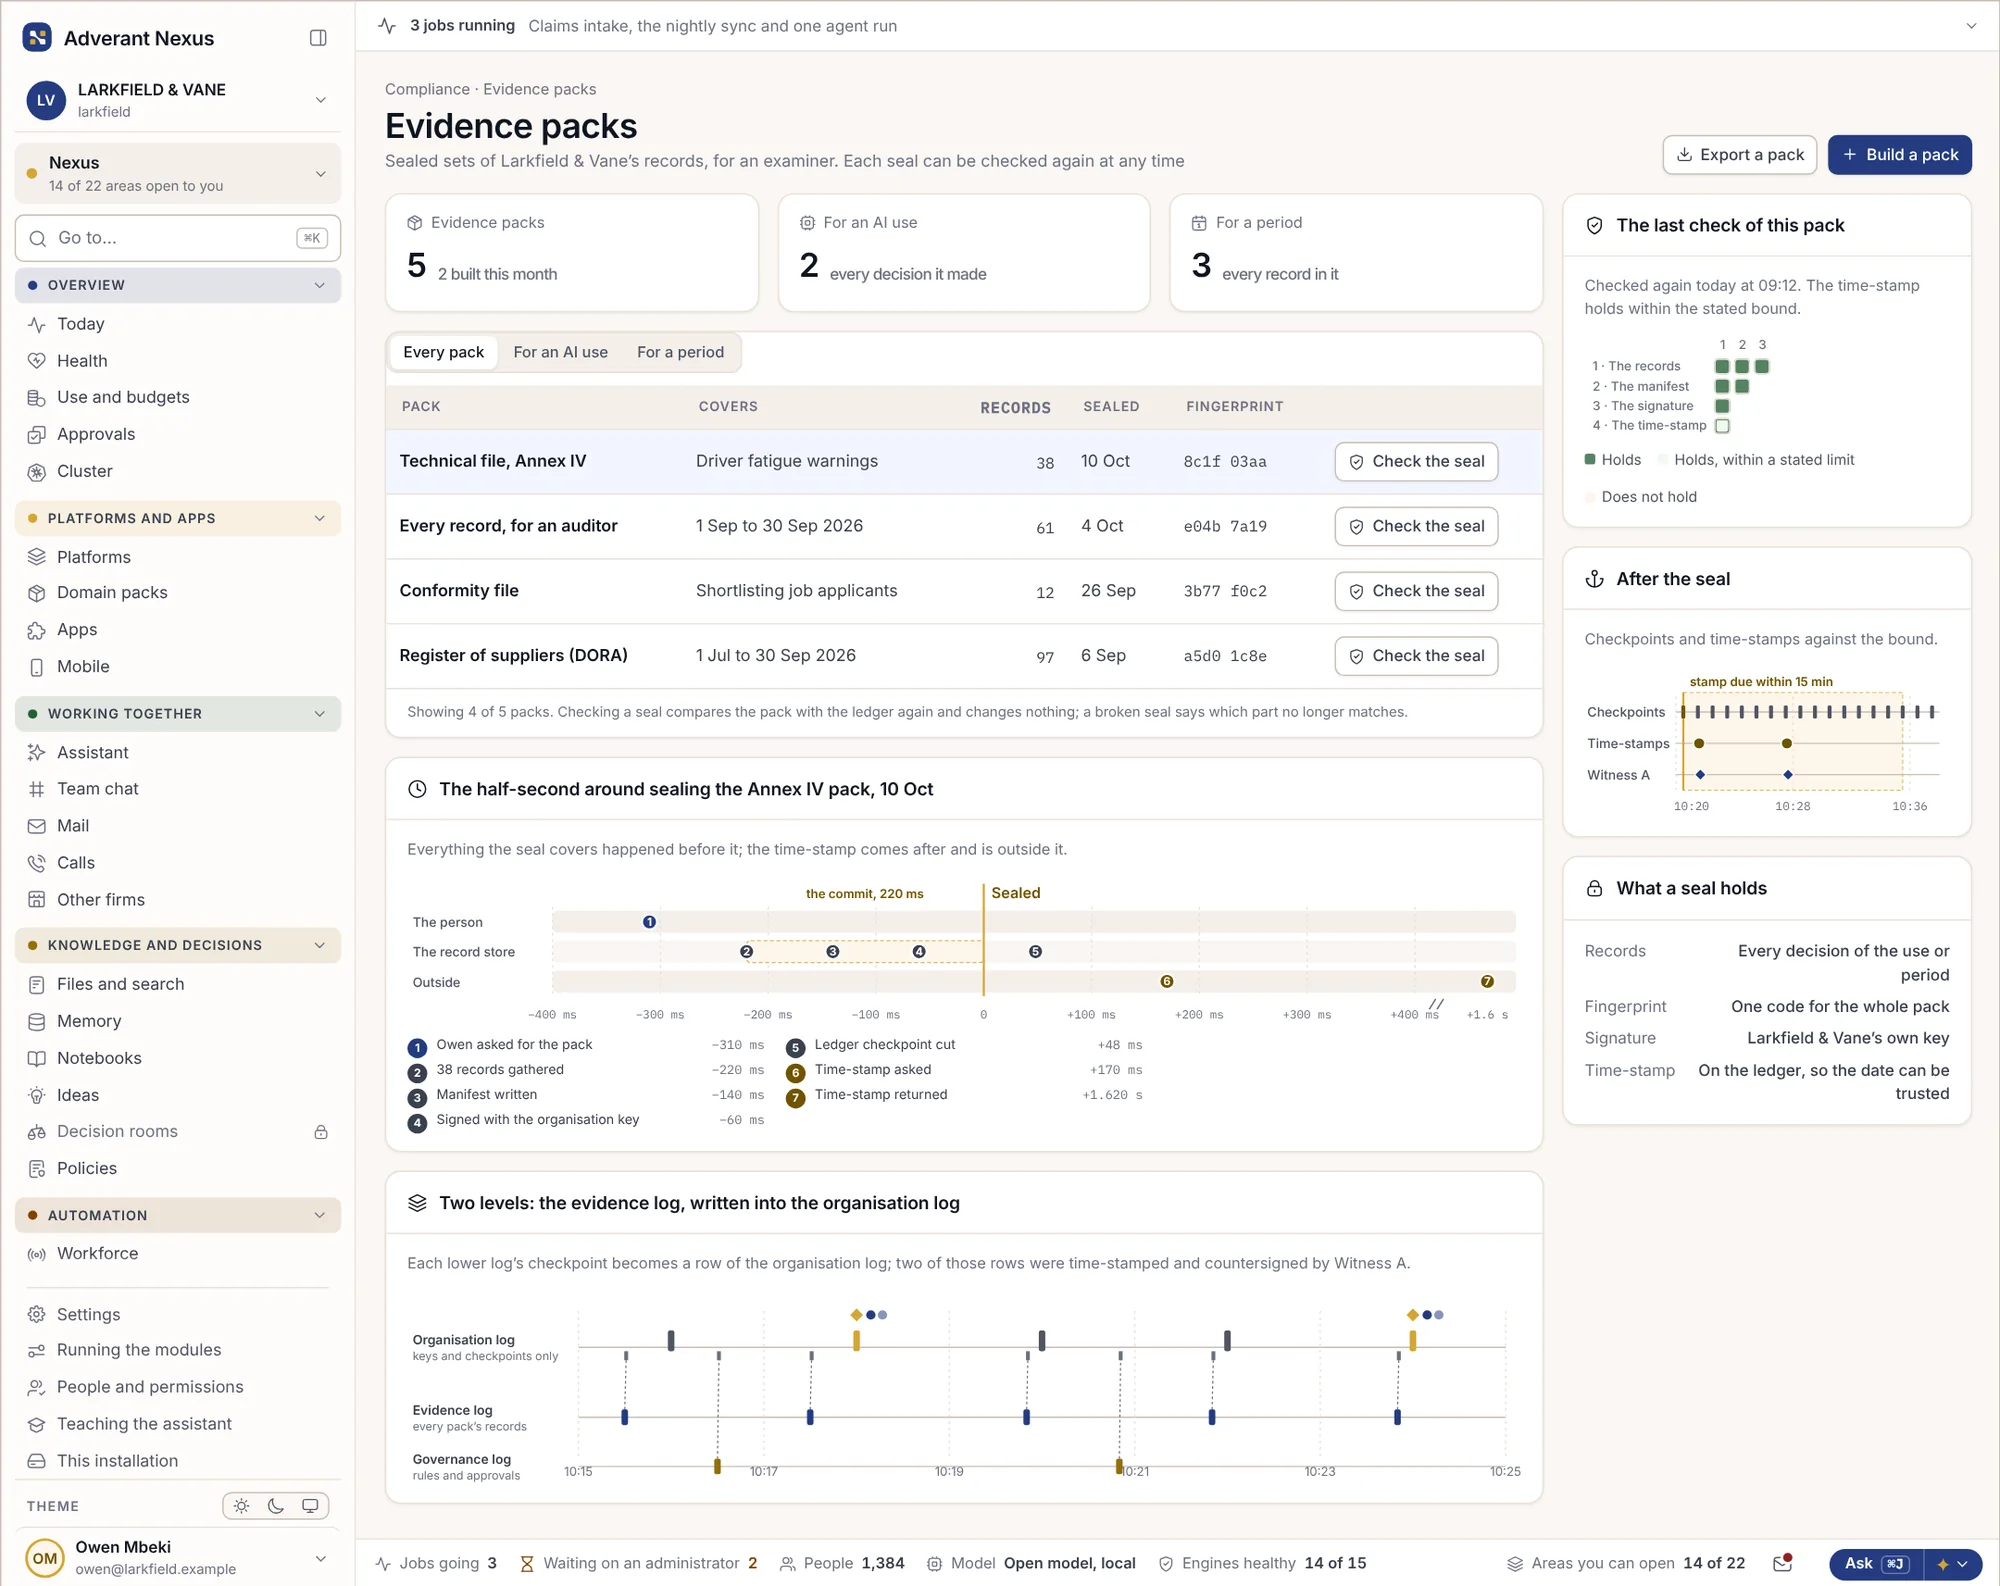
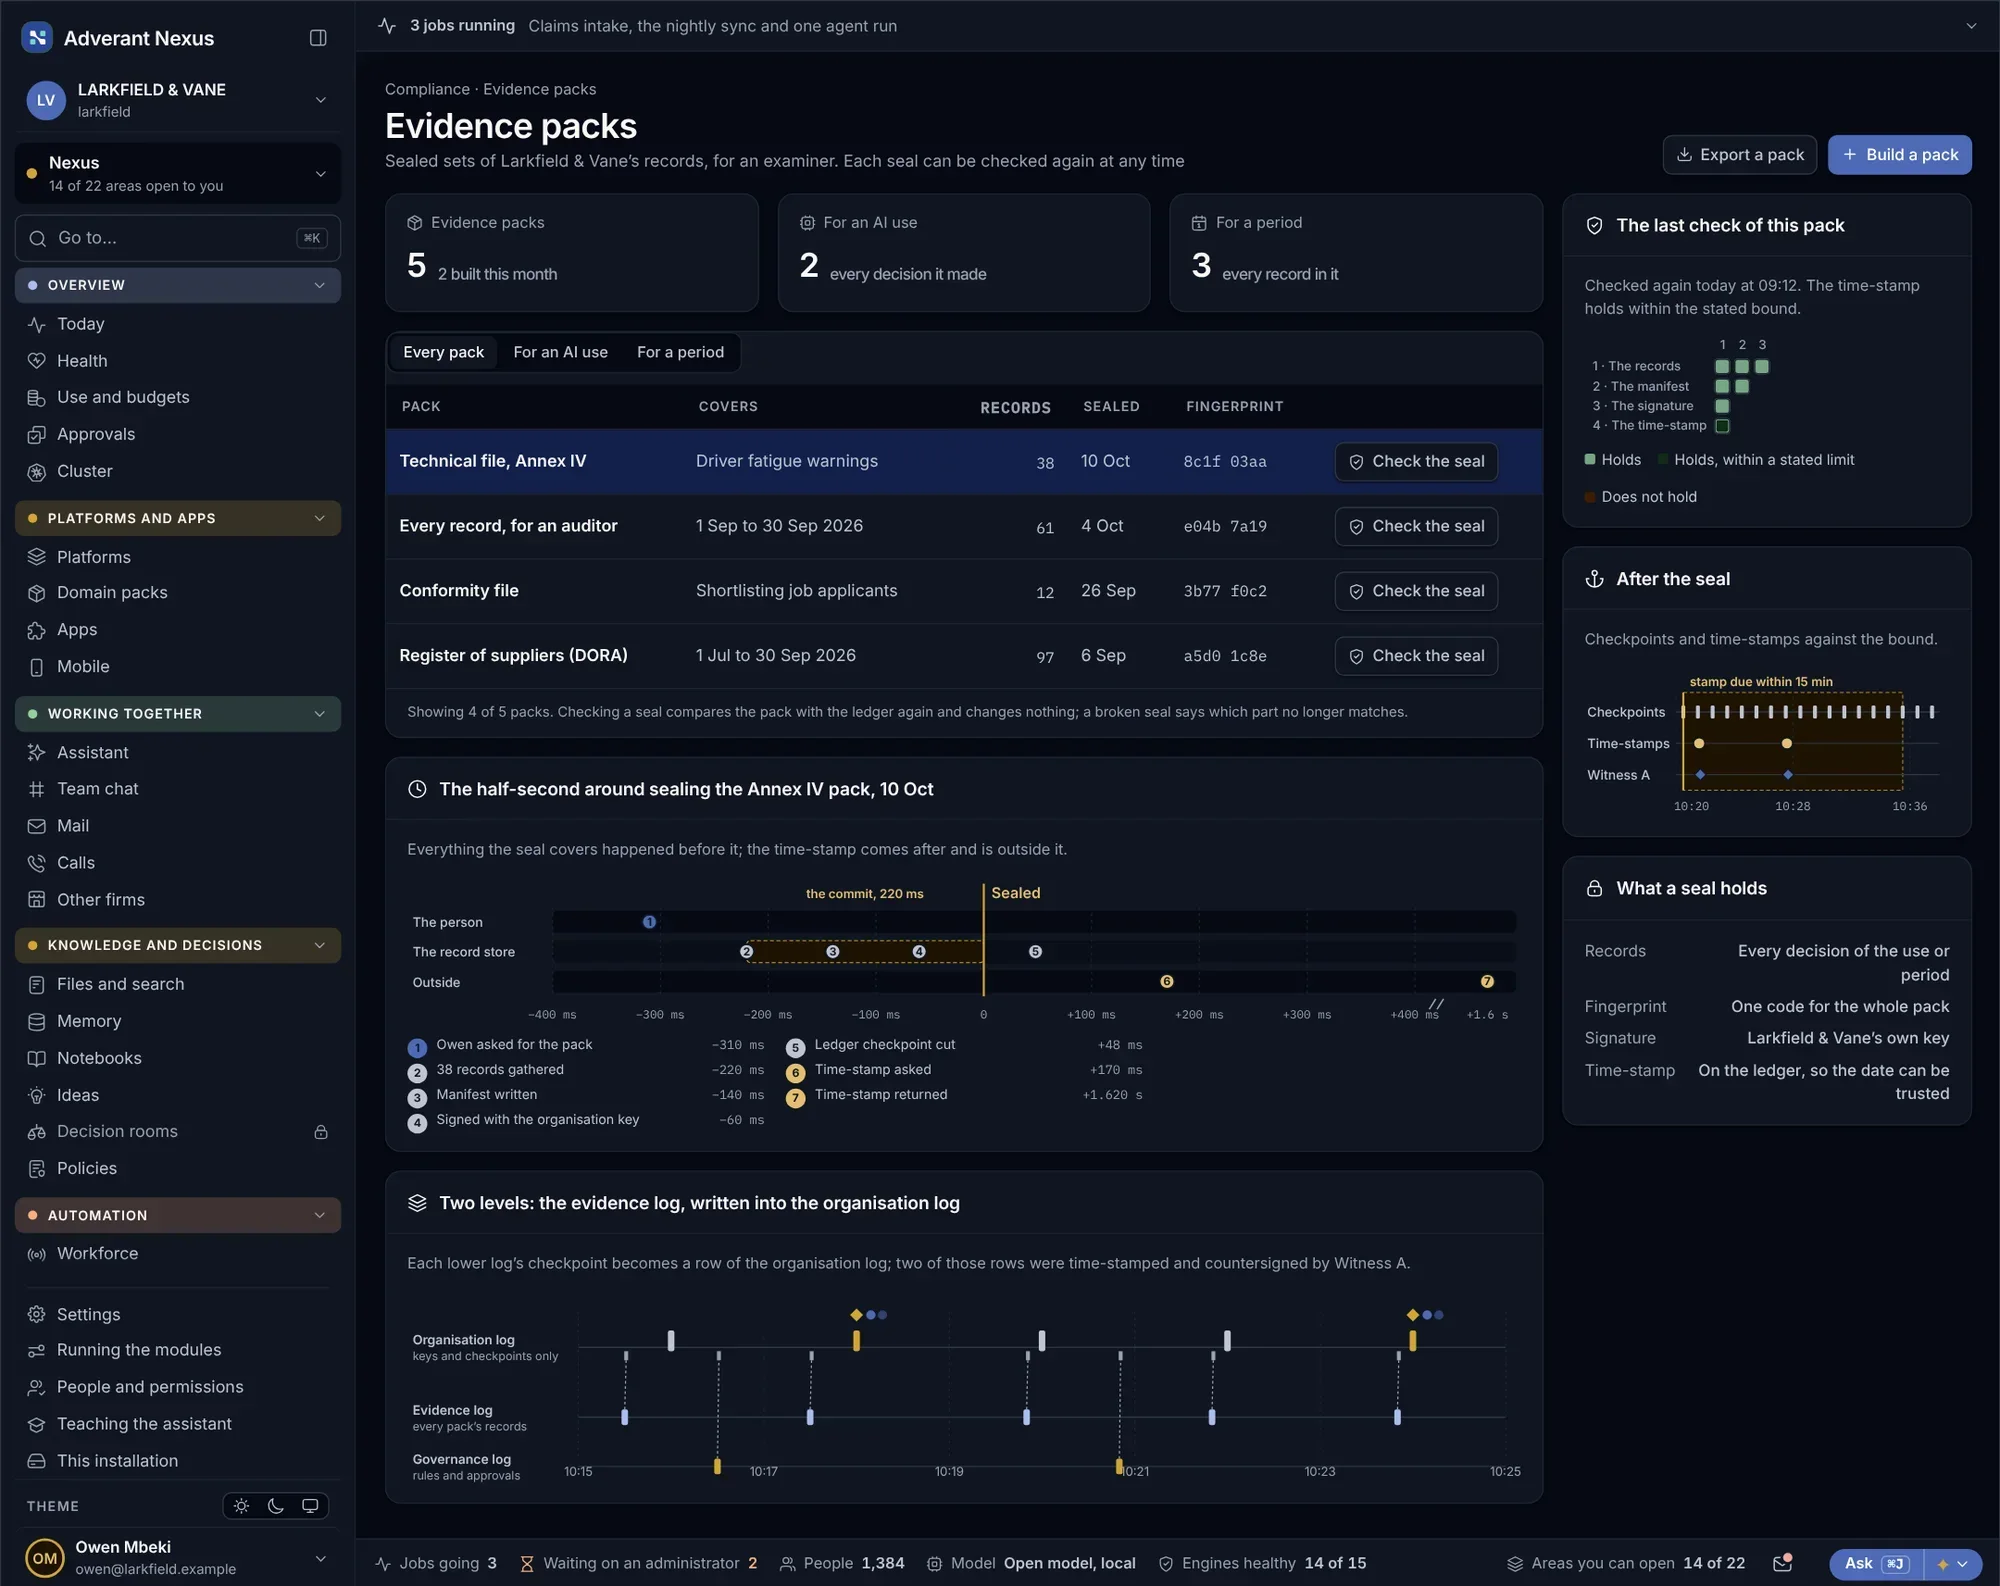
Prêt quand l'auditeur le demande.
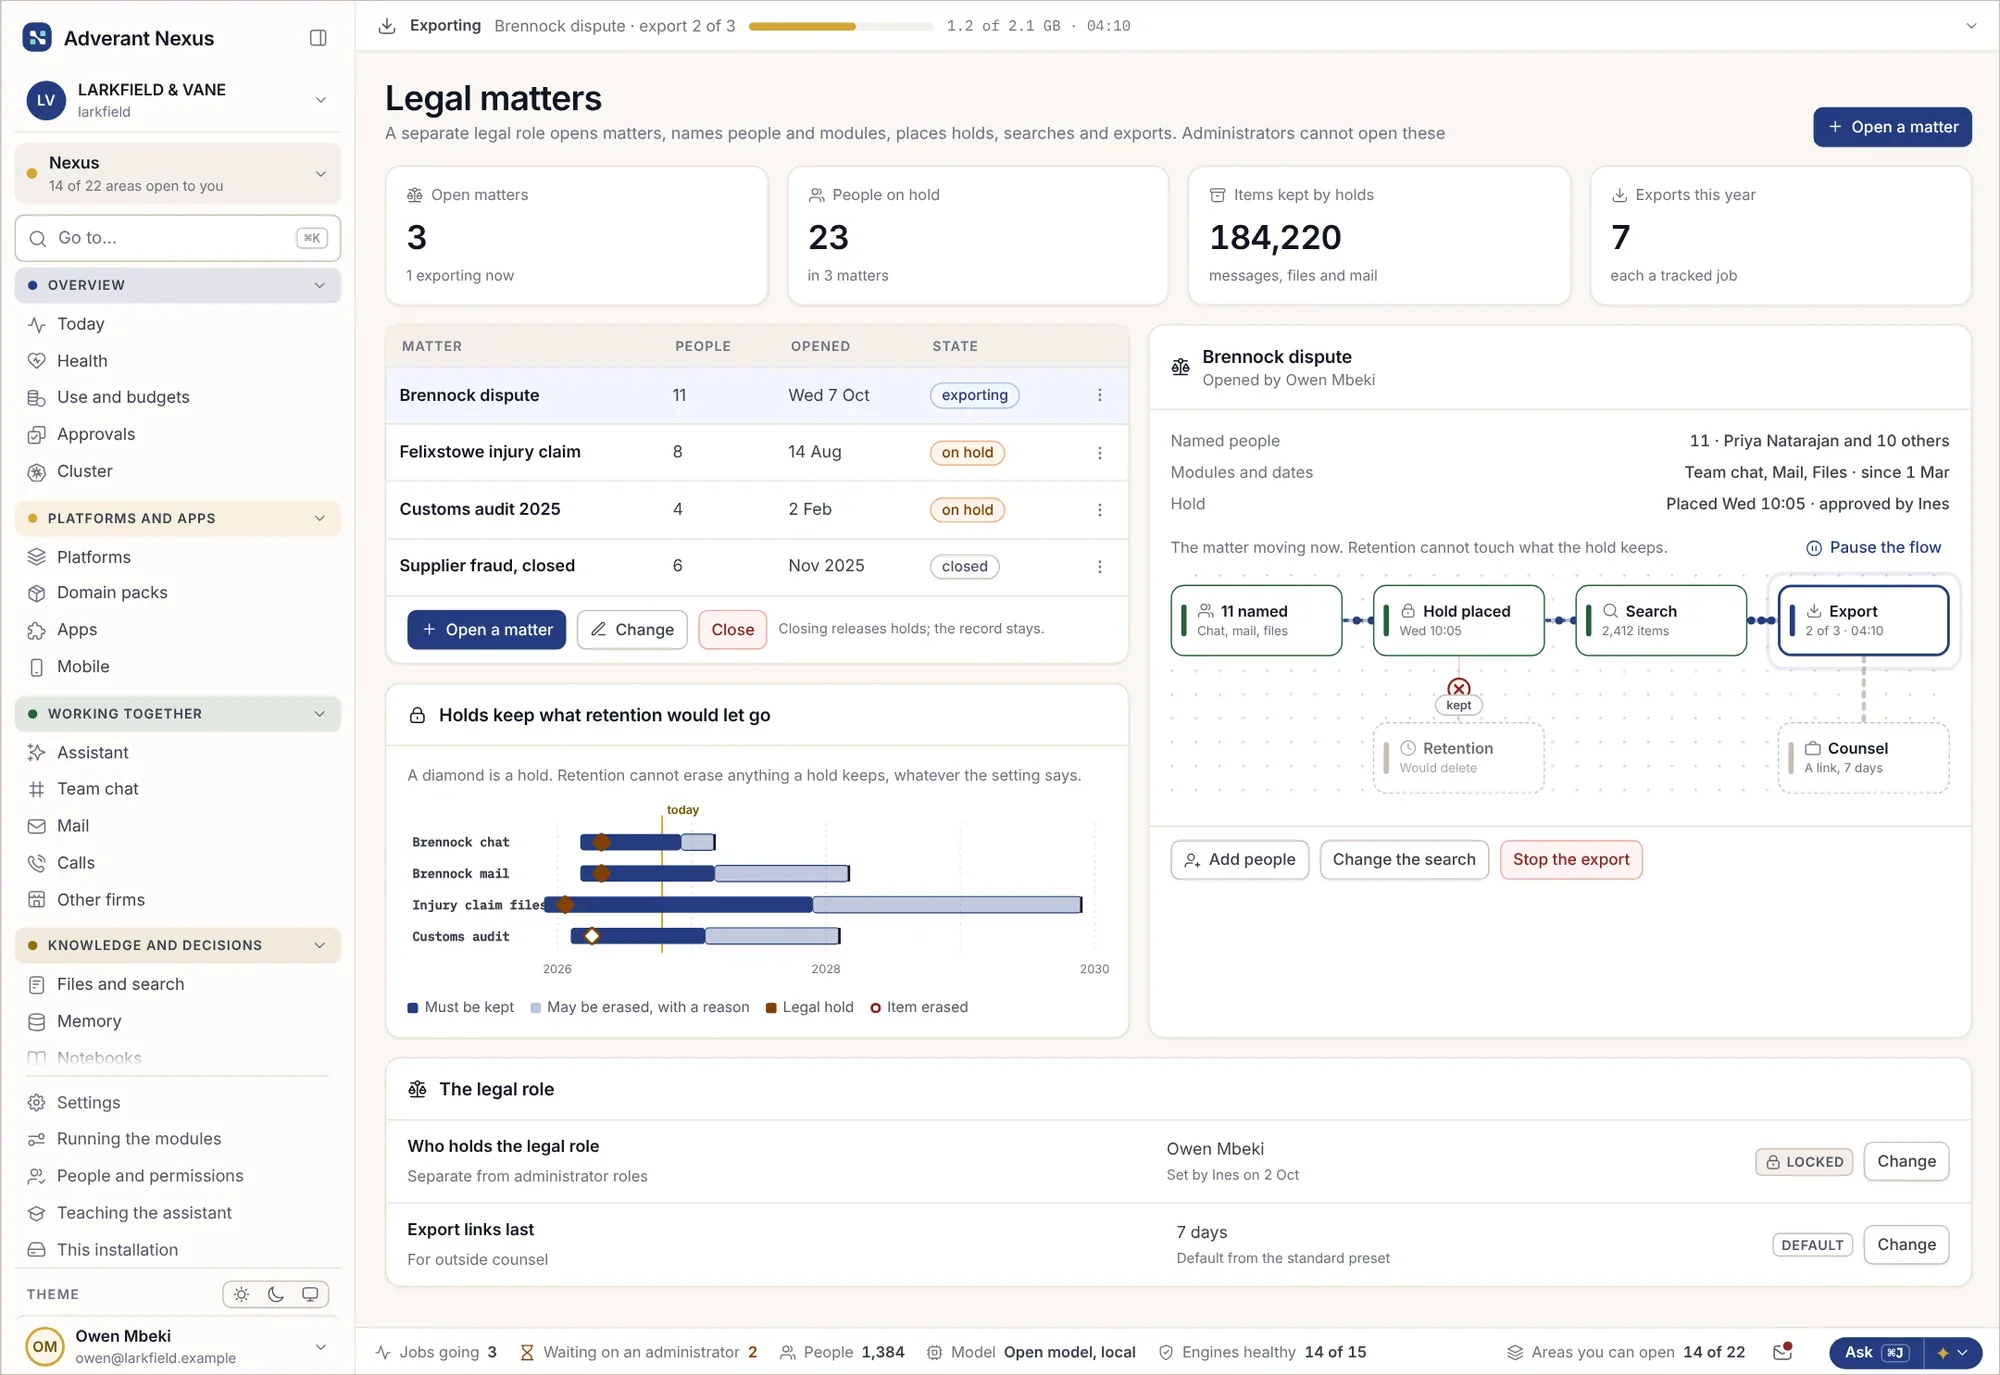
Constituez le dossier de preuves demandé par un auditeur et vérifiez qu'un ancien dossier est toujours valide. Appliquez un gel juridique et exportez exactement ce qu'il couvre.
Dossiers de preuves
- Constitué à partir des données en direct
- Scellé à l'émission
- Vérifié ultérieurement
Affaires juridiques, gels et exports
- Des gels qui bloquent la suppression
- Exports exacts des éléments gelés
- Levée de gel tracée
Accès d'urgence (« bris de glace »), bref et supervisé.
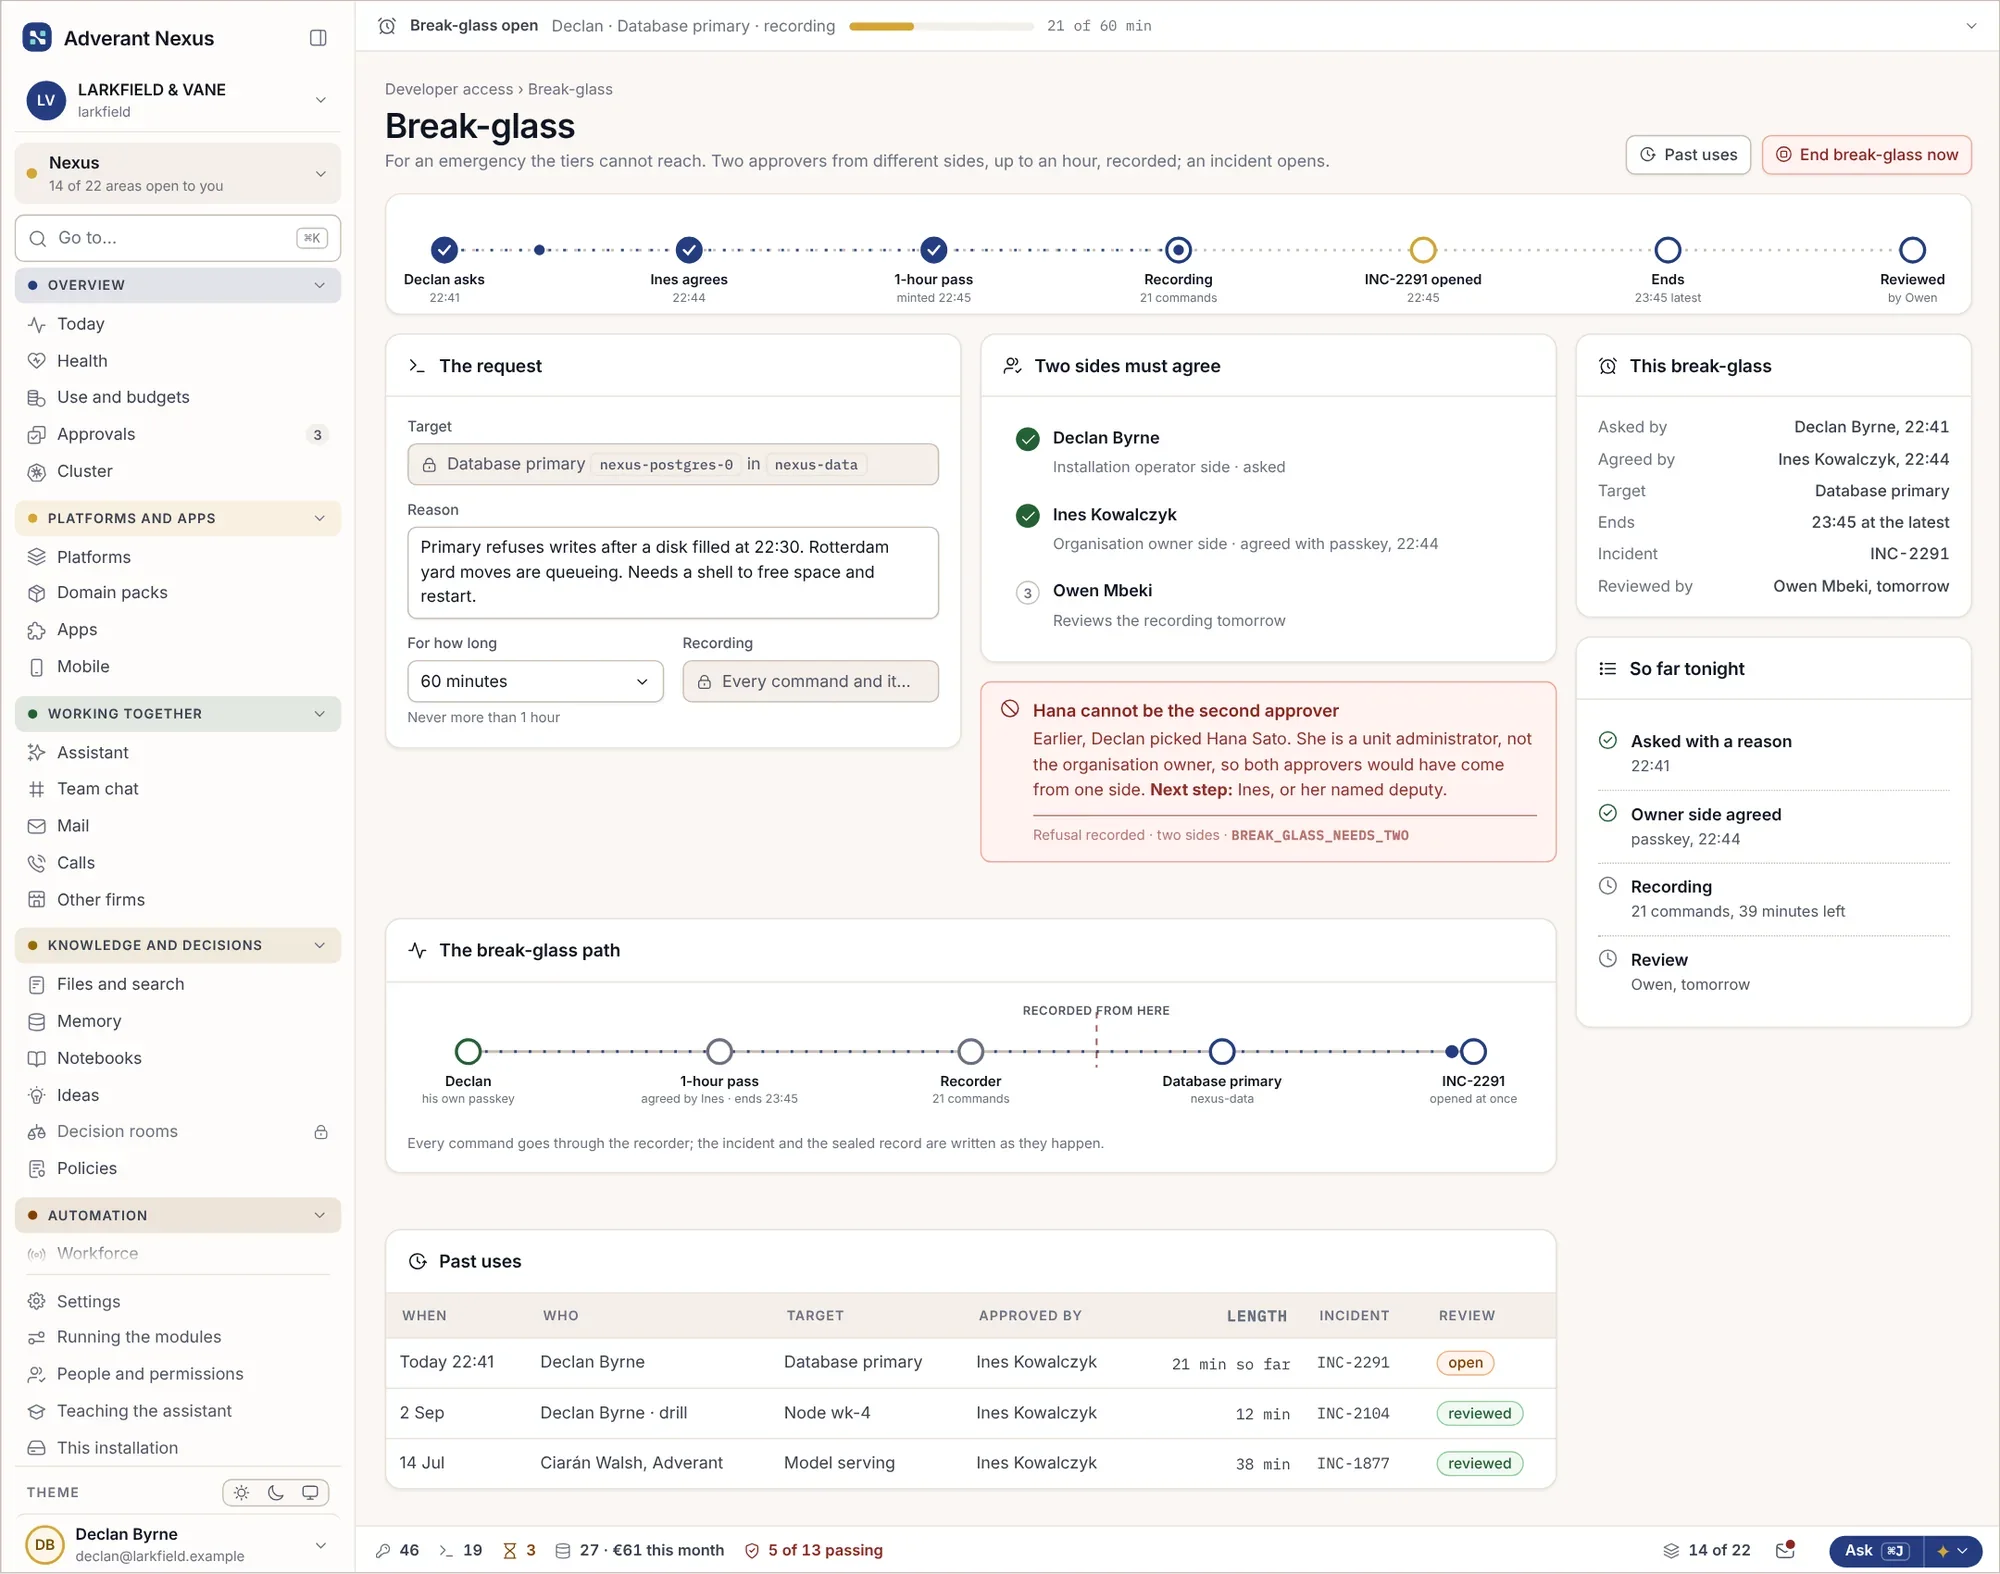
Lorsqu'un problème doit être résolu de toute urgence, un administrateur peut recevoir un accès complet pour une courte durée, sous la supervision d'une seconde personne et avec l'enregistrement de chaque action. L'accès des agents d'IA peut être gelé dans toute l'organisation en un seul geste.
- Accès complet limité dans le temps
- Seconde personne requise
- Accès des agents d'IA gelé en un geste
À propos des accès et de la conformité.
Quels sont les référentiels pris en charge ?
Le RGPD, le règlement européen sur l'IA, NIS2, DORA, l'ISO/IEC 27001 et l'ISO/IEC 42001, entre autres. Vos propres politiques peuvent également être ajoutées.
Pouvons-nous utiliser le système de connexion de notre entreprise ?
Oui. Les utilisateurs se connectent avec votre fournisseur d'identité existant, et une double vérification peut être exigée pour tout le monde.
Aller plus loin
Constituez votre prochain dossier de preuves ici.
Dites-nous ce que votre auditeur a demandé la dernière fois. Nous vous montrerons comment Nexus le génère.