

バージョン 1.0.0-alpha.1最新
第 2.13 章
ライセンス
Nexus ライセンスファイルの内容、インストール環境がオフラインでそれを確認する方法、とり得る6つの状態、およびライセンスの申請、インポート、更新、取り消しの方法について説明します。
このページは英語の原文から AI によって翻訳されました。不明な点がある場合は、英語のページを正としてご参照ください。 このページを英語で読む
Harrow Port Authorityは、インターネットへの経路を持たないharrow.exampleの自社Kubernetesクラスター上でNexus Enterpriseを実行しています。毎年、IT部門長のAoife Brennanが契約を更新し、プラットフォームエンジニアのTomás Reillyが小さなJSONファイルをネットワークの境界を越えて持ち込み、インポートします。何も再起動することはなく、ライセンスページには新しい終了日が表示されます。
この章はそのファイルについてのものです。要するに、ライセンスとは1つのインストレーションに紐付けられた1つの署名付きJSONドキュメントです。インストレーションはイメージに組み込まれた公開鍵を使用してそれ自体でライセンスを検証し、そのためにネットワーク呼び出しを行うことはありません。ライセンスがHelmの値になることは決してなく、マウントされたファイルになることもありません。ライセンスはコンソール、nexusctl、またはアプリケーションプログラミングインターフェース(API)を通じてインポートし、それ以外の場所からはインポートしません。
ライセンスドキュメント
ライセンスは、nexus-licence/v1形式の1つのJSONオブジェクトです。以下はHarrowのもので、2つの署名値は短縮されています。
{
  "format": "nexus-licence/v1",
  "licence_id": "8c1e4f2a-6b0d-4e7a-9f31-2d5c7a9e0b14",
  "issued_at": "2026-12-14T10:20:00Z",
  "type": "alpha",
  "channel": "alpha",
  "licensee": { "name": "Harrow Port Authority", "customer_id": "harrow-port-authority" },
  "scope": {
    "deployment": { "installation_id": "4b7d2e90-1c5a-4f8e-a3d6-7e0b9c2f5a18" },
    "tenants": []
  },
  "edition": "enterprise",
  "grants": [
    { "feature_group": "enterprise-base", "scope": "deployment" },
    { "feature_group": "map-and-geoai", "scope": "deployment" }
  ],
  "add_ons": ["mail"],
  "domain_packs": ["logistics-and-maritime"],
  "metric": { "kind": "per-environment", "quantity": 1 },
  "term": { "starts_on": "2027-01-01", "ends_on": "2027-12-31", "warn_days": 30, "grace_days": 30 },
  "matrix": { "version": 1, "sha256": "<64 lower-case hexadecimal characters>" },
  "signatures": {
    "ed25519": { "key_id": "licence-ed-2026a", "sig": "<86 characters>" },
    "p256": { "key_id": "licence-p256-2026a", "sig": "<86 characters>" }
  }
}
すべてのフィールドが必須であり、ドキュメント内のすべてのオブジェクトは閉じられています。形式にリストされていないメンバーは拒否されるため、署名の外側で何かが紛れ込むことはありません。
| フィールド | 保持する内容 |
|---|---|
format |
厳密にnexus-licence/v1です。以降のバージョンを含め、その他の値はいずれも拒否されます。 |
licence_id |
小文字のUUID(汎用一意識別子)です。インストレーションは各ライセンスIDを1回だけインポートします。 |
issued_at |
Adverantが発行した瞬間で、形式はYYYY-MM-DDThh:mm:ssZです。 |
type |
alpha、evaluation、またはcommercialです。 |
channel |
発行対象のリリースチャネル(alphaなど)です。署名されて保持されますが、検証処理がこれによって分岐することはありません。 |
licensee.name |
1〜200文字で、記述されたとおりに厳密に署名されます。BrennanとBrennánは、2つの異なる署名を持つ2つの異なる名前となります。 |
licensee.customer_id |
Adverantにおけるお客様の顧客IDです。小文字、数字、.、_、および-で構成されます。 |
scope.deployment.installation_id |
初回インストール時にキーサービスによって生成される、インストレーションのIDです。 |
scope.tenants |
最大1,000個の組織IDです。いずれかの付与がテナントスコープである場合を除き、空になります。 |
edition |
enterpriseまたはteamです。Enterpriseライセンスは常にenterprise-baseを付与します。 |
grants |
1〜500個の{feature_group, scope}ペアで、各グループは1回ずつ指定されます。 |
add_ons |
エディションマトリックスからのアドオンIDで、最大100個です。空の場合もあります。 |
domain_packs |
エディションマトリックスからのドメインパックIDで、最大100個です。空の場合もあります。 |
metric |
kindはper-environment、per-core、またはnamed-seatです。quantityは1以上の整数です。 |
term |
starts_onとends_onは日付です。warn_daysとgrace_daysは0から365までの整数です。 |
matrix |
グループの記述基準となるエディションマトリックスのバージョン、および監査用に保持されるそのマトリックスファイルのSHA-256です。 |
signatures |
ed25519とp256の2つの署名です。署名されない唯一のフィールドです。 |
日付はUTCの暦日であり、その日が存在していなければなりません。2028-02-29は問題ありませんが、2027-02-29は拒否されます。
両方とも必須となる2つの署名
Adverantは、2つの独立した鍵ですべてのライセンスに署名します。1つの署名はEd25519です。もう1つは、米国連邦政府のアルゴリズムを必要とする購入者が求める、NIST(米国国立標準技術研究所)のP-256曲線上のECDSA(楕円曲線デジタル署名アルゴリズム)です。どちらも同じバイト列に対して作成され、両方とも検証を通過する必要があります。片方が欠けているドキュメントや、いずれかの片方が誤っているドキュメントは、ライセンスがまったくないものとして扱われます。
署名されるバイト列は、signaturesを除いたドキュメントのRFC 8785正規形であるため、ファイル内の空白やメンバーの順序は影響しません。ライセンシーの名前、日付、または付与内容の1文字でも変更されると、別のドキュメントとなり、検証は失敗します。
検証で使用される公開鍵は、リリースビルド時に各イメージに組み込まれた信頼ルート(trust-roots)ファイル内に存在します。環境変数、フラグ、またはマウントによって別のファイルを指定することはできません。Adverantが署名鍵を置き換える場合、古い鍵が新しい鍵に署名し、次の署名付きリリースに新しい鍵が含まれます。新しい鍵で署名されたライセンスは、その鍵を含むリリースで検証されるため、鍵の変更後はインポートする前にアップグレードが必要になる場合があります(第2.17章「トラブルシューティング」を参照してください)。
タイプ、エディション、およびライセンスのカウント方法
typeは、ライセンスがどの種類の契約に基づくかを示します。
alpha: アルファリリースチャネル用のライセンスであり、Harrowが保有している種類です。evaluation: Enterpriseのセルフホスト型トライアルです。最大30日間、最大5人の指定ユーザー(メトリックはnamed-seat)に対して実行され、grace_daysは0に設定されます。この形式は、猶予期間が少しでも設定されている評価版を拒否します。commercial: 契約に基づくライセンスです。
metricは、ライセンスのカウント方法を記録します。per-environment(Harrowの本番クラスターは1つの環境です)、per-core、またはnamed-seatのいずれかです。Adverantが価格を見積もり、ライセンスには計測単位と数量のみが含まれます。
すべてのEnterpriseインストレーションにおいて、ライセンスのeditionはenterpriseです。この形式はteamも受け入れますが、その場合ライセンスはteamグループを付与し、enterprise-baseを決して付与しません。
機能グループ、アドオン、およびドメインパック
ライセンスによって人々が使用できる機能は、エディションマトリックスのIDを使用して機能グループごとにリストされます。Harrowのライセンスは、enterprise-base(カスタムロール、四つ目(4-eyes)承認、長期の監査保持、強制適用およびディレクトリ同期を伴う社内サインイン、ビジネスユニット、オペレーターページ、およびその他のEnterprise基本機能)とmap-and-geoaiを付与します。これにはmailアドオンとlogistics-and-maritimeドメインパックが含まれています。
マトリックスには組み合わせに関するルールがあり、Adverantの発行処理ではライセンスに署名する前にそれらを確認します。すべてのアドオンとすべてのパックにはenterprise-baseが必要です。一部のパックにはアドオンが必要です。物流・海事パックにはマップとGeoAIが必要であり、保険パックおよび資本市場・資産運用パックにはディシジョンルームと封印レコードが必要であり、法務・専門サービスパックにはディシジョンルームとメールが必要です。また、すべてのパックの電話画面にはモバイルアプリ・アドオンが必要です。
各付与にはスコープがあります。
deployment: グループはインストレーション全体、つまりその上のすべての組織に適用されます。tenant: グループはscope.tenantsにリストされている組織にのみ適用されます。テナントスコープの付与を持つライセンスは少なくとも1つの組織をリストする必要があり、テナントスコープの付与がない組織のリストは拒否されます。
Harrowの水先案内チームが同じインストレーション上で2つ目の組織として運営されており、その組織のみがアイデア(Ideas)を保有するとします。付与は{ "feature_group": "ideas", "scope": "tenant" }となり、水先案内組織のIDがscope.tenantsに入ります。その組織が存在する前にライセンスがインポートされた場合、インポートの応答ではそれをtenants_without_organisationの下でカウントし、組織が作成された時点で付与が適用されます。
管理者は、グループが適用される範囲を狭めることができます。グループを追加できるのは、Adverantからのライセンスのみです。

期間:警告と猶予
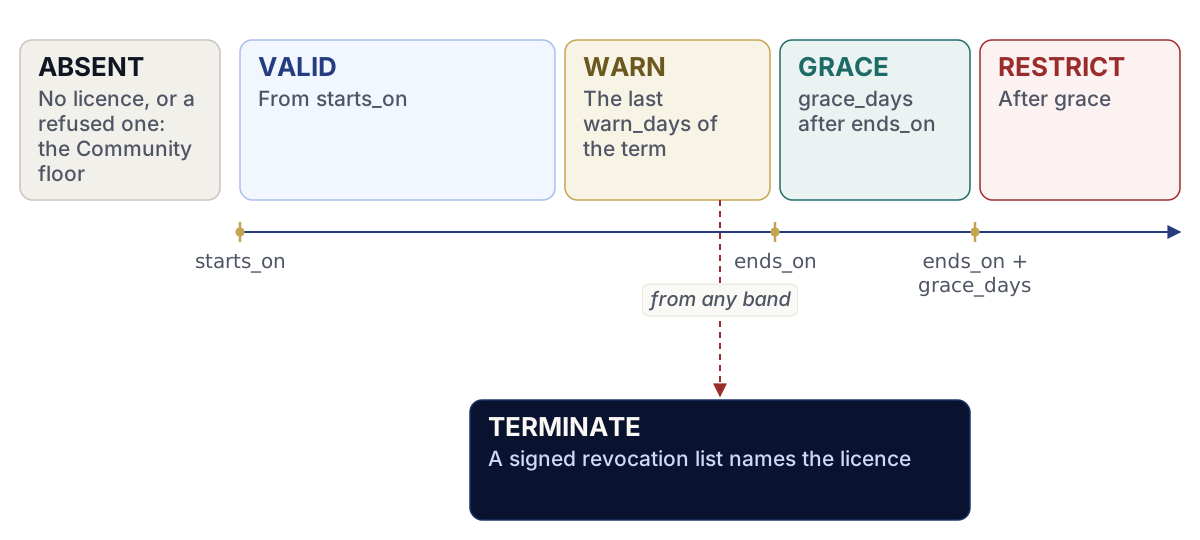
termはカレンダー上の4つの日付を設定します。starts_onからends_onまで、ライセンスは有効です。warn_daysは警告がどのくらい早く始まるかを設定し、grace_daysは終了後にすべてがどのくらいの期間動作し続けるかを設定します。契約に別段の定めがない限り、Adverantが発行するライセンスにはそれぞれ30日間が設定されています。評価版は常にgrace_daysが0です。
上記のHarrowのライセンスの場合、カレンダーは次のようになります。
| 日付 | 状態 |
|---|---|
| 2027年1月1日〜2027年12月1日 | VALID |
| 2027年12月2日〜2027年12月31日 | WARN |
| 2028年1月1日〜2028年1月30日 | GRACE |
| 2028年1月31日以降 | RESTRICT |
期間の最終日であるends_onは、まだWARNの日です。その翌日はGRACE、または猶予期間がない場合はRESTRICTになります。
6つの状態
ライセンスが読み取られるたびに、インストレーションはドキュメントと現在の日付から状態を再計算します。日付の境界を越えてキャッシュされるものはないため、スケジュールされたジョブがなくても期限切れは時間どおりに発生します。
| 状態 | 発生条件 | 実行できること |
|---|---|---|
| ABSENT | ライセンスがインポートされていないか、ドキュメントが拒否された | Communityの基本機能のみ。Enterpriseの領域は、誰がそれを有効にできるかを示すティザーとして表示されます。 |
| VALID | starts_onから、ends_onよりwarn_daysを引いた日まで |
付与されたすべてのグループが利用可能です。 |
| WARN | 期間の最後のwarn_days日間 |
利用可能ですが、管理者には終了日を示す製品内バナーが表示されます。 |
| GRACE | ends_onの後、grace_days日間 |
利用可能ですが、TodayページとライセンスページにLICENCE_IN_GRACEの通知が表示されます。 |
| RESTRICT | 猶予期間の後 | ライセンス対象グループの下で新しい作業を開始することはできません。実行中の作業は完了まで進み、読み取りとエクスポートは引き続き機能し、セキュリティ修正も引き続き届きます。 |
| TERMINATE | Adverantがライセンスを失効させた | Enterpriseアーティファクトの提供が停止されます。Communityの基本機能とデータのエクスポートは残ります。 |
どの状態であっても、実行中の作業は継続され、セキュリティ修正は届き続け、エクスポートは読み取り可能なままであり、何も削除されません。RESTRICT状態では、新しいEnterpriseの作業を開始しようとした人には、コードLICENCE_LOCKEDと更新権限を持つ人の名前が記載された拒否プレートが表示されます。
現在の日付の算出方法
時計は狂うことがあり、また意図的に巻き戻されることもあります。そのため、インストレーションが時計だけを読み取ることは決してありません。現在の日付は、2つの時点のうち遅い方になります。つまり、実時間(ウォールクロック)と、インストレーションがこれまでに確認した最新の時点である保存された下限値(フロア)の遅い方です。下限値はインポートや状態の読み取りのたびに前進し、独力で後退することは決してありません。時計を1か月巻き戻しても、期限切れのライセンスがVALIDに戻ることはなく、RESTRICTのライセンスはRESTRICTのままとなります。
時計の読み取り値が下限値よりも前の場合、状態にはLICENCE_CLOCK_BEHIND_FLOORの通知が含まれ、下限値の日付で読み取られます。時計が本当に進んでしまっていた場合(ノードが誤った日付で起動し、下限値が先に進められた場合)は、Adverantに時刻リセットトークンを依頼してください。これは、インストレーションIDとワンタイムナンスに紐付けられた、floor_toの時点を持つ小さな署名付きドキュメントです。次のリクエストを使用して、API経由でインポートします。
curl --fail-with-body -X POST https://auth.harrow.example/api/v1/installation/licence/time-reset \
  -H "Authorization: Bearer <access-token>" \
  -H "Content-Type: application/json" \
--data-binary @harrow-time-reset.json<access-token>はインストレーション管理者のアクセストークンです。トークンは、両方の署名が検証され、インストレーションIDがお客様のものであり、ナンスが使用されていない場合に適用されます。拒否されたトークンは何も変更しないため、有効なライセンスを拒否するために悪用されることは決してありません。すでに使用されたナンスを持つトークンは、LICENCE_CLOCK_BEHIND_FLOORで拒否されます。
ライセンスの申請
ライセンスは、https://account.adverant.aiにあるお客様のAdverantアカウントからリクエストおよびダウンロードします。組織内の誰がデプロイメントを申請し、ライセンスをダウンロードできるかは、アカウントの「組織とチームのロール(Organisation and team roles)」ページで設定します。
Adverantはライセンスがどのインストレーション用であるかを知る必要があり、それを伝えるには3つの方法があります。
画面のあるインストレーション用の、ワンタイムコード。インストレーションにはワンタイムコードとそのフィンガープリントが表示されます。「デプロイメントの申請(Claim a deployment)」ページでコードを貼り付け、インストレーションに表示されているものとフィンガープリントをグループごとに比較します。すべてのグループが一致したら、自組織のものとして申請すると、アカウントにライセンスが届きます。
アプライアンスまたはエッジデバイス用の、申請キー(クレームキー)。これらにはコードを表示する画面がありません。シリアル番号と申請キーは、箱および機器メーカーの注文書に印刷されています。「申請キーの入力(Enter a claim key)」ページで1つずつ入力するか、メーカーの注文ファイルをドロップして一度に複数を申請します。各キーは、お客様に出荷されたものに関するAdverantの記録と照合され、他者の注文からのキーは拒否されます。
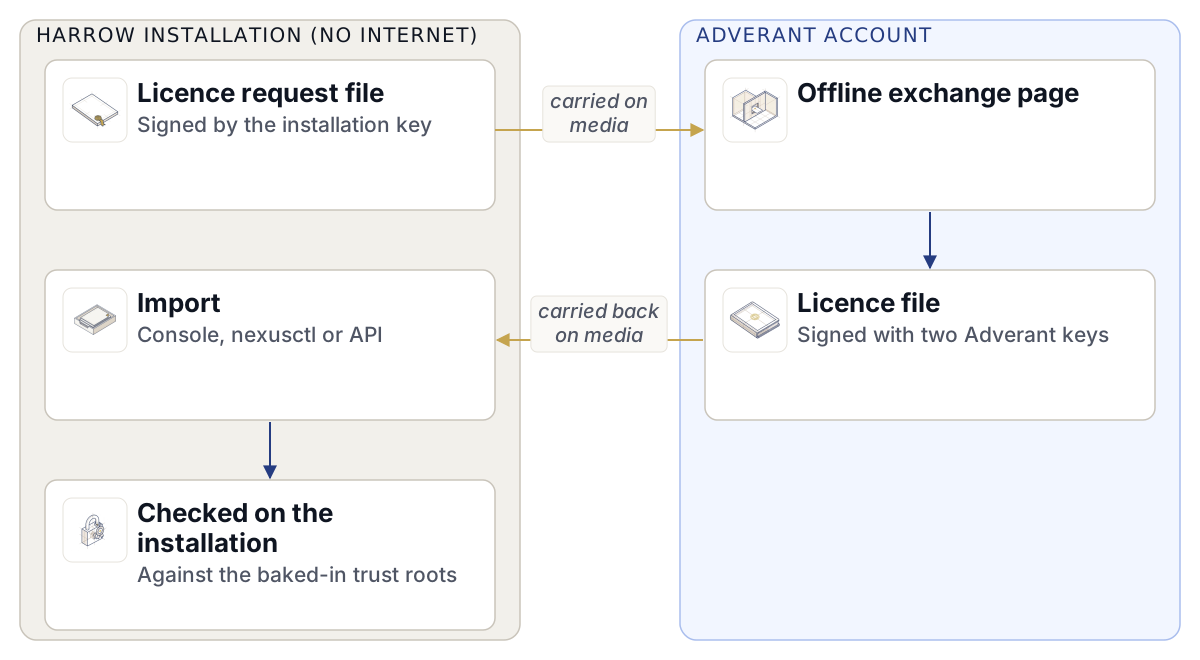
外部接続のないインストレーション用の、署名付きライセンスリクエスト。これはHarrowの経路です。インストレーション上で、管理者が「このインストレーション(This installation)」>「ライセンス(Licence)」の下でリクエストファイルを作成します。これはインストレーションIDを指定する種類licence-requestのステートメントであり、インストレーション独自のEd25519鍵で署名されています。Tomásは承認されたメディアでそれを持ち出し、「オフライン交換(Offline exchange)」ページにドロップして、返ってきたライセンスファイルをダウンロードします。このライセンスは、リクエストを作成したインストレーション上でのみ機能します。

ライセンスのインポート
取り込む方法は3つあり、いずれもnexus-auth上の同じエンドポイントに到達します。インポートできるのはインストレーション管理者のみです。つまり、インストレーションを所有する組織全体のオーナーまたは管理者(その組織にサインインしていること)、あるいはフル権限を持つプラットフォーム管理者です。それ以外の人は、ファイルが読み取られる前に拒否されます。
コンソールでの操作
新しいインストレーションでは、「ライセンスのインポート(Import the licence)」は「誰かがサインインする前の6つの項目(Six things before anyone signs in)」にある6つのチェック項目の1つです。ページにファイルをドロップすると、コンソールはインストレーション上でオフラインのままそれを検証し、機能グループをそれぞれの保護方法および期間とともにリストします。
以降のインポートは、「このインストレーション(This installation)」>「ライセンス(Licence)」から行います。「新しいライセンスのインポート(Import a new licence)」を使用するか、現在のライセンスが期限切れになっている場合は「更新されたライセンスのインポート(Import a renewed licence)」を使用します。CommunityインストレーションからEnterpriseに移行する場合は、「CommunityからEnterpriseへ(From Community to Enterprise)」を使用します。そのページでは、何かが実行される前に、まずライセンスを読み取り、何が取得され何が変更されるかを表示します。誰かが「取得して有効化(Fetch and switch on)」を選択するまで、何も取得されません。その後、インストレーションのプルトークンを使用してregistry.adverant.aiからEnterpriseのパーツが取得され、それぞれがAdverantのリリース鍵と照合された後、グループが1つずつ有効になります。その後もインストレーション自体は同じままであり、人々、ファイル、ワークフロー、チャネルもそのまま引き継がれます。


nexusctlを使用する場合
nexusctl licence import harrow-2027.licence.jsonこのコマンドはファイルを変更せずにインポートし、ライセンスの現在の状態を出力します。実行せずに実行予定の操作を出力するには、--explainを追加します。
API経由の場合
curl --fail-with-body -X POST https://auth.harrow.example/api/v1/installation/licence \
  -H "Authorization: Bearer <access-token>" \
  -H "Content-Type: application/json" \
  --data-binary @harrow-2027.licence.json
Adverantから提供されたとおりに正確にファイルを送信してください。再フォーマットしたり、別のオブジェクトでラップしたりしないでください。ボディそのものがドキュメントです。このルートはクエリ文字列を受け取らず、1 MiBを超えるボディは拒否されます。インストレーションのライセンスはトークンの組織が所有するインストレーションに属するため、組織や個人を指定するトップレベルのメンバーはTENANT_NOT_A_PARAMETERまたはACTOR_NOT_A_PARAMETERで拒否されます。
正常なインポートは201を返します。ボディには、ライセンスビュー(ID、現在の状態、ライセンシー、エディション、期間、付与、および機能グループ)、現在それを保有している組織の数、およびリストされているテナントのうちまだ組織が存在しないものの数が含まれます。ライセンス、そのSHA-256ダイジェスト、および各組織の台帳行は1つのトランザクションで書き込まれ、インポートは監査ログに記録されます。
これには2つの読み取りルートが伴います。
GET /api/v1/installation/licence/stateは、読み取りのたびに再計算される状態を返します。管理者は完全なビューを取得します。インストレーション上の組織のその他のメンバーは、通知のみを取得します。つまり、状態、通知コード(LICENCE_ENDS_SOON、LICENCE_IN_GRACE、またはLICENCE_CLOCK_BEHIND_FLOOR)、および通知が指定する日付です。ライセンシー、期間、またはグループはインストレーションの所有者に属するため、メンバーがそれらを目にすることは決してありません。GET /api/v1/installation/licence/documentは、管理者向けにインポートされたドキュメントをそのまま(raw形式で)返します。各Enterpriseモジュールはそれを取得し、独自にコンパイルして組み込まれた検証器で再度署名を確認するため、改ざんされたIDサービスがライセンスで付与されていないグループを有効にすることはできません。
すべての拒否
拒否されたインポートは、クロックの下限値(フロア)を含め何も変更せず、拒否されたことは監査ログに記録されます。
| コード | HTTP | 意味 | 対処法 |
|---|---|---|---|
LICENCE_FORMAT_INVALID |
422 | ファイルがこのビルドで読み取れるライセンスではありません。JSONではない、スキーマに合致しない、日付の順序が正しくない、またはグループが2回指定されています。 | Adverantから提供されたとおりに正確にファイルを送信してください。 |
LICENCE_SIGNATURE_INVALID |
422 | 2つの署名の一方が欠けているか、署名後にファイルが変更されています。 | Adverantに再度ファイルを依頼し、編集しないでください。 |
LICENCE_ROOT_UNKNOWN |
422 | このリリースの信頼ルートが保持していない鍵で署名されています。 | このリリースのルート用に署名されたライセンスを依頼するか、アップグレードしてください。 |
LICENCE_MATRIX_MISMATCH |
422 | このビルドが読み取らないエディションマトリックスに対して記述されているか、ビルドのカタログが認識しないグループを付与しています。 | それを読み取れるリリースにアップグレードするか、このリリースに対して記述されたライセンスを依頼してください。 |
LICENCE_OTHER_INSTALLATION |
409 | 別のインストレーションIDに対して発行されています。 | このインストレーションのID用のライセンスを依頼してください。 |
LICENCE_REVOKED |
403 | Adverantがこのライセンスを撤回しました。 | Adverantに新しいライセンスを依頼してください。 |
LICENCE_LOCKED |
403 | ライセンスがまだ開始されていません。現在の日付がstarts_onより前です。 |
開始日以降に再度インポートしてください。 |
TRANSITION_NOT_PERMITTED |
409 | このIDを持つライセンスはすでにインポートされています。 | 条件を変更する必要がある場合は、Adverantに新しいライセンスを依頼してください。 |
RECORD_NOT_FOUND |
404 | インストレーションがまだ宣言されていないため、照合するIDがありません。 | 最初の管理者ステップを完了してから、インポートしてください。 |
VALIDATION_FAILED |
400 | ボディを読み取れなかったか、1 MiBを超えているか、またはリクエストにクエリ文字列が含まれていました。 | クエリを付けず、ファイル単体をボディとして送信してください。 |
インストレーションは固定された順序で検証を行い、最初の失敗がコードを決定します。片方の署名の欠落は未知の鍵よりも前に報告され、署名が失敗したドキュメントはそれ以上読み取られることはありません。そのため、別のインストレーションを指定している改ざんされたファイルであっても、LICENCE_SIGNATURE_INVALIDを返します。
更新
更新とは、新しいlicence_idを持つ新しいライセンスです。最初のライセンスと同じ方法でインポートします。古いライセンスがどの状態に達していたとしても、即座に有効になります。WARN、GRACE、またはRESTRICTから、インストレーションは直接ライセンス付与状態に戻り、再インストールが必要なものは何もありません。また、Adverantは期間の途中で変更されたライセンス(たとえばディシジョンルームを追加するためなど)を発行することもでき、それも同じ方法でインポートします。
同じライセンスを2回インポートしようとすると、TRANSITION_NOT_PERMITTEDで拒否されます。
失効
Adverantは、失効リストに署名することでライセンスを撤回します。リストにはsequence番号があり、撤回された各ライセンスIDが、いつ、なぜ撤回されたかとともに記載されています。リストは累積的であり、各リストにはそれ以前に失効したすべてのIDが含まれます。ライセンスと同じ方法でインポートします。
curl --fail-with-body -X POST https://auth.harrow.example/api/v1/installation/licence/revocations \
  -H "Authorization: Bearer <access-token>" \
  -H "Content-Type: application/json" \
--data-binary @revocations-12.json最後にインポートされたものよりシーケンス番号が大きくないリストはTRANSITION_NOT_PERMITTEDで拒否されるため、新しいリストの代わりに古いリストを戻すことはできません。読み取れないリストや検証を通過しないリストは、ライセンスと同じコードで拒否されます。リストにお客様のライセンスが記載されると、その状態はTERMINATEになります。
外部接続のないインストレーションは、誰かがリストをインポートしたときにのみ失効を認識します。Harrowにとって、失効はソフトウェアの問題であると同時に契約の問題でもあり、Tomásは次回のデータ受け渡し時にAdverantから送られた各リストをインポートします。
ライセンスを超過したシート数
ライセンスの数量は使用に関する約束事であり、Nexusはそれを超えることを警告として扱い、ロックアウトすることは決してありません。ライセンスがカバーする数よりも多くの人がNexusを使用すると、管理者には「人々(People)」ページにプレートSEATS_OVER_LICENCEが表示されます。全員がそのまま作業を続けられます。プレートには、いつまでに是正すべきか(30日間)が示され、追加の人々がどこから来たのかが表示され、2つの解決策が提示されます。Nexusを必要としない人々を削除するか、Adverantにシートの追加を依頼するかです。シートの追加は2人目の承認者を必要とする重要な変更であり、追加のシートは年次の使用状況ステートメントでカウントされます。
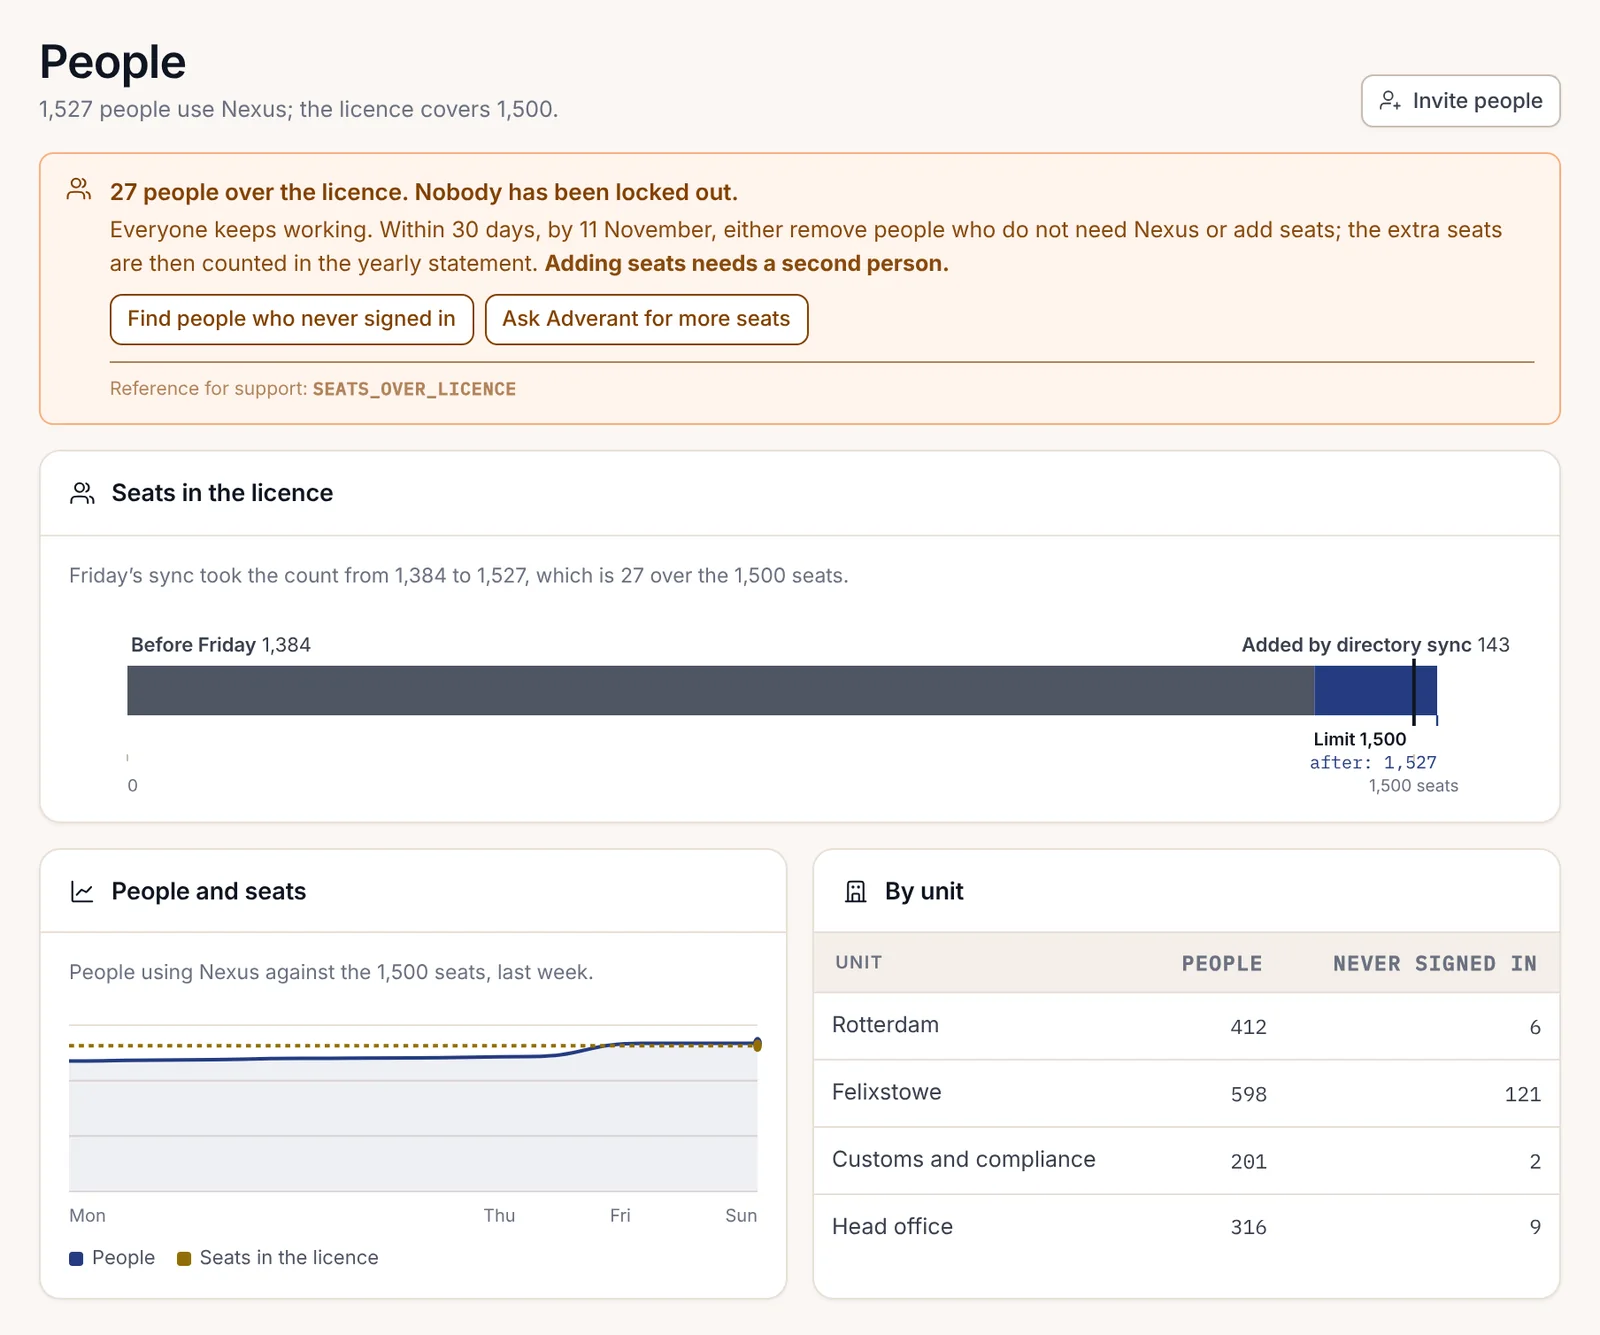
使用状況ステートメントにはカウンターのみが含まれており、外部に出す前にすべての行を確認できます。Harrowはそれをファイルとして保存し、オフライン交換を通じて持ち出します。
評価
評価版はタイプevaluationのライセンスであり、申請済みのデプロイメントに対してアカウントの「トライアル(Trials)」ページから開始されます。期間は最大30日間、対象は最大5人の指定ユーザーであり、猶予期間はありません。ends_onの翌日には直接RESTRICTに移行します。Enterpriseの領域はティザー表示に戻りますが、評価期間中に作成されたものは何も削除されません。アイデアの実行結果、作成されたポリシーのドラフト、およびメールルールはすべてそのまま保持され、ライセンスがインポートされると再び開きます。
1つの組織が一度に実行できるセルフホスト型評価版は1つだけです。