

バージョン 1.0.0-alpha.1最新
第 2.2 章
エディションの内部構造
1つの製品からCommunityとEnterpriseがどのようにビルドされるか、実行時にライセンスがどのように機能グループを有効化するか、CommunityインストールでEnterpriseページがどのように表示されるか、そしてそれがプルするイメージや構築する拡張機能にとって何を意味するかについて説明します。
このページは英語の原文から AI によって翻訳されました。不明な点がある場合は、英語のページを正としてご参照ください。 このページを英語で読む
valuesファイル内の2行が、インストール環境で実行されるエディションを決定します。
# harrow-values.yaml (Helm values): the edition of this installation
edition: enterprise
enterprise:
enabled: trueこれらは一致していなければなりません。edition: communityとenterprise.enabled: trueを設定すると、チャートは「edition=community but enterprise.enabled=true: they must agree」というメッセージを出して停止します。editionにcommunityまたはenterprise以外の値を設定すると、NEXUS_EDITION_INVALIDを出して停止します。これら2つの値が、インストール環境が取得するイメージを選択します。その後、それらのイメージが何を有効にするかは、実行時に機能グループ単位でライセンスが担う領域です。
この章ではその仕組みを解き明かします。各エディションに何が含まれているか、1つの製品がどのようにして2つのビルドになるか、稼働中のサービス内でライセンスがどのようにして可否の判定に変わるか、そして独自に何かを構築する際にそれが何を意味するかについて説明します。第1.6章「平易な言葉で解説するエディションとライセンス」は購入者の視点で書かれていますが、本章はエンジニアの視点です。
エディションマトリックス
この章のすべての内容は、エディションマトリックスという1つのファイルに基づいています。このファイルには97の機能がリストされており、それぞれにティア(階層)が割り当てられています。Adverantは、オープンコードとクローズドコードの境界線とともに、ライセンスカタログとコンソールのメニュールールをこのファイルから生成します。マトリックスが変更されると、これらすべても一緒に変更されます。
エディションは3つあります。
| エディション | ライセンス | 実行環境 |
|---|---|---|
| Community | Apache-2.0、オープンソース、無料 | お客様のハードウェア、またはAdverantクラウド |
| Team | Adverant Enterpriseライセンス | Adverantクラウド:CommunityプラスTeamセット |
| Enterprise | Adverant Enterpriseライセンス、機能グループ単位 | お客様のハードウェア、またはAdverantクラウド |
インストール環境は2つのうちのいずれかを実行します。チャートのeditionの値はcommunityとenterpriseのみを受け入れます。Teamはクラウド版のエディションであり、EnterpriseにはTeamセットも含まれているため、お客様のハードウェア上では、Teamの機能(すべてのレコードの横にドッキングされたワークパネル、共有ノートブック、組織のメモリポリシーなど)はEnterpriseに付属します。
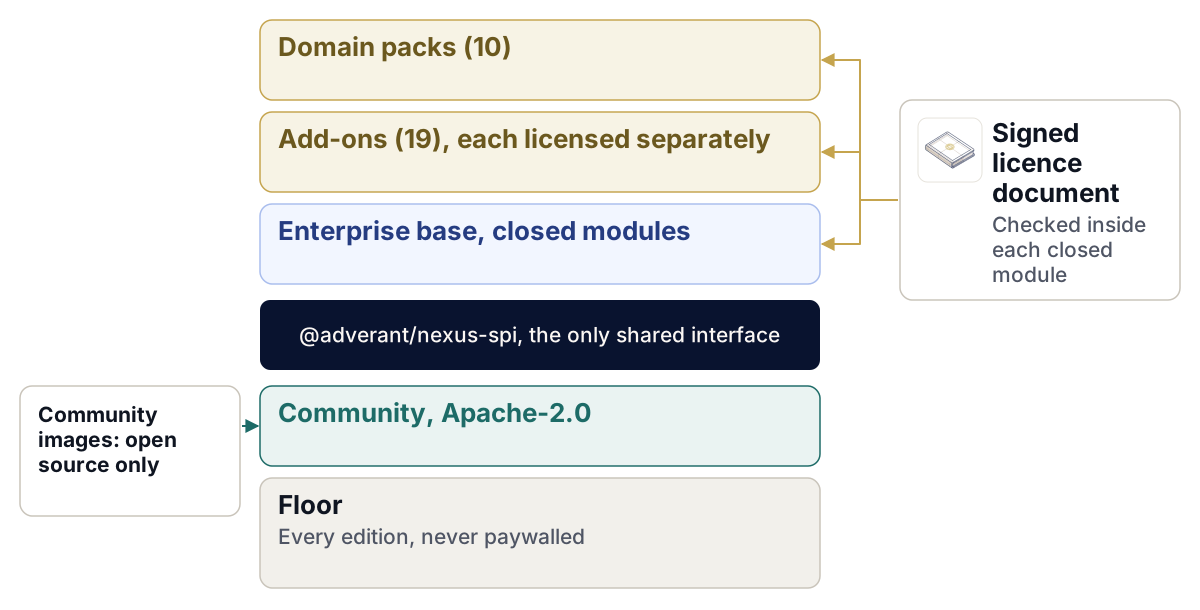
Enterprise自体は階層化されています。Enterpriseベースはクローズドなコアであり、複数の組織およびビジネスユニット、SAML(Security Assertion Markup Language)とディレクトリ同期によるシングルサインオンの強制、四眼承認を備えたカスタムロール、長期の監査保持、データ保護、オペレーターページ、およびクラスター管理が含まれます。ベースの上には、それぞれ個別にライセンスされるアドオンとドメインパックがあります。表の最初のアドオンである「AI Gateway at scale」は、AI(人工知能)ルーターの負荷をレプリカとプロバイダー間で分散します。
| アドオン | 追加で必要なもの |
|---|---|
| 大規模AIゲートウェイ | ベース |
| モデルファクトリー | ベース |
| アイデア | ベース |
| 通話と音声 | ベース |
| メール | ベース |
| 他社連携と情報障壁(ウォール) | ベース |
| ノートブックスタジオ | ベース |
| マップとGeoAI | ベース |
| データコネクタ | ベース |
| エージェント間連携 | ベース |
| 決定ルームと封印された記録 | ベース |
| レベニューオペレーション | ベース |
| ストアフロント / ホワイトラベル | ベース |
| Nexus Edge | ベース |
| モバイルアプリ | ベース |
| ワークフォース | ベース。エッジデバイス上のエージェントにはNexus Edgeも必要であり、スマートフォンでの承認にはMobile appsも必要です |
| シールド | ベース |
| サンドボックス | ベース |
| 品質管理 (NexusQA) | ベース |
10個のドメインパックがあります。
- 保険
- 銀行および決済
- 資本市場および資産運用
- 政府および公共部門
- ヘルスケア
- ライフサイエンス
- 重要インフラおよびエネルギー
- 防衛および安全保障
- 法務および専門サービス
- 物流および海事
すべてのパックにはEnterpriseベースが必要であり、そのうち5つにはアドオンも必要です。Insuranceパックには、Decision roomsとsealed recordsが必要です。Capital markets and asset managementパックも同様です。Legal and professional servicesパックには、それら2つに加えてMailが必要です。Logistics and maritimeにはMap and GeoAIが必要です。Defence and securityパックでは、プラットフォームアラートにNexus Edgeも必要です。どのパックのスマートフォン画面にもMobile appsが必要です。それぞれに何が含まれているかについては、第1.7章「ドメインパックとバーティカル」で説明しています。
機能グループ
ライセンスが指定する単位は機能グループです。これには32個あり、Communityフロア、Teamセット、Enterpriseベース、アドオンごとに1つ、パックごとに1つとなっています。すべての機能は必ず1つのグループに属するため、「Enterprise base, Map and GeoAI, Logistics and maritime」と記載されたライセンスは、このインストール環境が実行できる機能を正確に示しています。
| ティア | 機能 |
|---|---|
| Community | 36 |
| Team | 6 |
| Enterpriseベース | 18 |
| アドオン | 23 |
| ドメインパック | 14 |
付与スコープ
ライセンスされた各機能には付与スコープがあり、これは権限の付与が何に紐づくかを示します。
- テナントスコープは、人々が作業する部分(Ideas、Mail、Revenue operations、各種パック)をカバーします。ライセンスによってこれらがインストール環境で利用可能になり、その後、組織ごとおよびビジネスユニットごとにオンまたはオフに切り替えられます。新しい組織が「すべてオン」の状態を引き継ぐことは決してありません。
- デプロイメントスコープは、インストール環境全体に属する5つのもの(取得するアーティファクトを伴うライセンスのインポート、Enterpriseの提供形態、オペレーターページ、クラスター管理、およびNexus Edge)をカバーします。
Communityの機能には付与スコープがまったくありません。ライセンスは不要です。
管理者は、組織やユニットに対して、ライセンスが許可する範囲を狭めることができます。インストール環境の内部からそれを広げることは誰にもできません。
1つの製品、2つのビルド
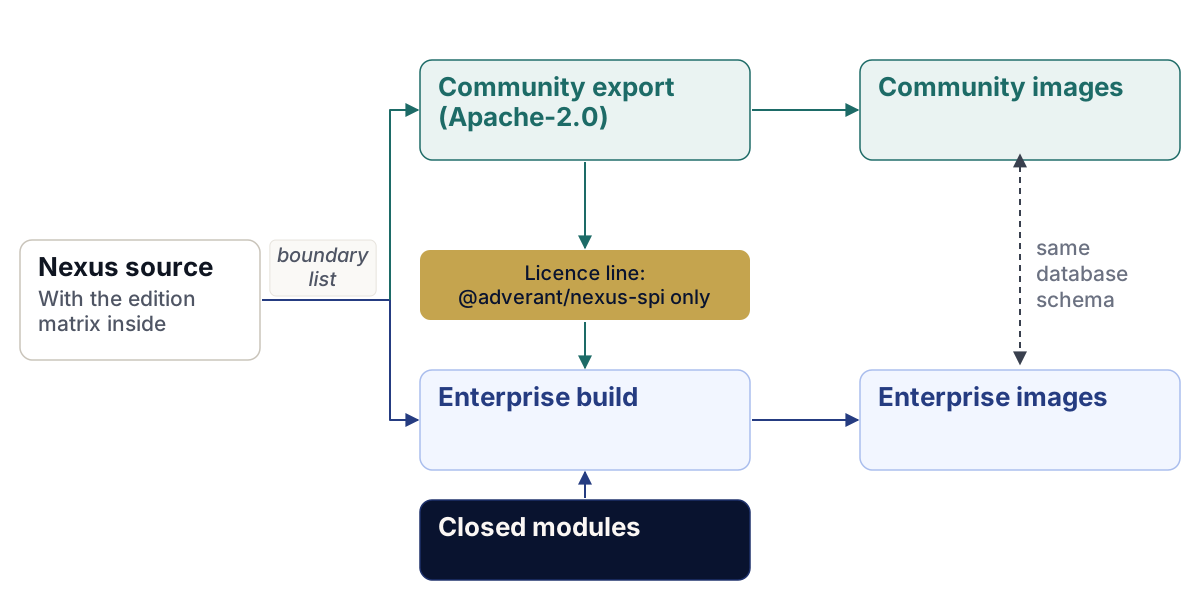
Nexusのコードベースは1つです。Communityビルドはそのオープンソースエクスポートであり、Enterpriseビルドはそのエクスポートにクローズドモジュールを加えたものです。
境界リストは、追跡されているすべてのファイルをいずれかのエディションに割り当てます。ほとんどの場合、ファイルが実装する機能の名前を指定することで割り当てを行い、ファイルのエディションはその機能のティアに従います。つまり、Communityの機能はCommunityのファイルになり、Team、ベース、アドオン、またはパックのいずれかはEnterpriseのファイルになります。どちらのエディションにも出荷されないファイルは、理由とともにリストされます。1つのルールが他のすべてのルールに優先します。それは、すべてのモジュールのデータベースマイグレーションが両方のエディションに出荷されるということです。そのため、CommunityデータベースとEnterpriseデータベースは同じスキーマを持ち、インストール環境を一方から他方へ移行することは、データ移行を伴わない、有効化される機能の切り替えとなります。
CommunityエクスポートにはApache-2.0ヘッダーとNOTICEファイルが含まれており、そこに含まれるすべてのパッケージはApache-2.0でライセンスされています。ただし、独自のライセンス(MIT、BSDなど)を保持しそのままコピーされるサードパーティコードや、独自のMITライセンスを保持するいくつかのソフトウェア開発キット(SDK)およびコマンドラインインターフェース(CLI)パッケージは除きます。Enterpriseビルドは、Adverant Enterpriseライセンスの下でライセンスされます。その規約では、書面によるライセンスの下で、そのライセンスが指定する期間、デプロイメント、および機能グループに対してのみ使用が許可されます。リバースエンジニアリングの禁止条項は、ソフトウェアを調査し、相互運用性のために逆コンパイルする権利としてEU法が与えているものを明示的に維持しています。
ライセンスライン
Enterpriseコードは、ただ1つのパッケージ、つまりサービスプロバイダーインターフェース(SPI)である@adverant/nexus-spiを通じてのみCommunityに到達します。これはApache-2.0であり、インターフェースと型ガードを保持し、独自の実行時ロジックは持ちません。
| エクスポート | その内容 |
|---|---|
RouteModule |
ライセンスされたルートモジュール:そのID、機能グループ、読み取るボディ、およびregister(app, ctx) |
SpiApp |
モジュールが触れるホストのHTTPアプリの部分:use |
SpiContext |
ホストがモジュールに渡すもの:プロダクトゲートとスコープガード、ライセンスリーダー、スコープ付きクエリプール、アップストリームアドレス、プラットフォームクライアント |
SpiRuntime |
ホストがモジュールに渡すプラグインSDK(ソフトウェア開発キット)の値 |
SpiPlane |
ライセンスされたプレーンが追加する画面グループと画面読み取り |
ScreenModule |
コンソールのライセンスされた画面グループ:そのルート、画面、およびメニュー |
GrantCheck |
ライセンスされたモジュールが自身の機能グループに対して実行するチェック |
ビルド時のチェックがこの境界線を強制します。Enterpriseコードの内部では、Communityパッケージのスコープ(@adverant/および@adverant-nexus/)からのインポートは、それが@adverant/nexus-spiまたはEnterpriseパッケージでない限り、ビルドを失敗させます。リポジトリの外に出る相対インポート、リポジトリの外を指すfile:、link:、またはworkspace:の依存関係、Communityリポジトリを指定するGit URL、およびリポジトリの外を指すGoのreplaceも同様です。この境界線を越える結合は、ネットワークプロトコルまたは起動時にロードされるモジュールであり、ソースを共有することは決してありません。SPIは、プラグインSDKの型宣言の固定されたコピーを独自に保持してさえいます。なぜなら、SDKはこの境界線が認めないCommunityパッケージだからです。代わりに、ホストがSDKの実行時の値をモジュールに渡します。
ビルドプロファイル
コンソールとBFF(バックエンド・フォー・フロントエンド)はビルドプロファイルを使用してコンパイルされ、これによりイメージ内のコードのクラスが固定されます。CommunityプロファイルはCommunityコードを保持し、EnterpriseプロファイルはCommunityコードとEnterpriseコードを保持します。それぞれ、自身のプロファイルがインストール環境のエディションにはないコードを保持している場合、起動を拒否します。BFFはPROFILE_OUTSIDE_EDITIONでその旨を伝え、代わりにデプロイすべきイメージを指定します。イメージのタグを付け替えることでCommunityのインストール環境にEnterpriseコンソールを配置することはできません。
ライセンスが機能グループを有効化する仕組み
ライセンスは署名された文書です。Adverantはすべてのライセンスに2つの独立したキーで署名し、インストール環境上の他のいかなるものも、何がライセンスされているかを決定しません。コンソールのライセンスページから、nexusctl licence import <file>を使用して、または文書をhttps://<hosts.auth>/api/v1/installation/licenceにPOSTすることでインポートします。ライセンスがチャートの値になることは決してなく、マウントされたファイルになることも決してありません。第2.13章「ライセンス」では、インポートと更新、およびライセンスが経る各状態について説明しています。
重要なチェックは、各クローズドモジュールの内部で、応答する前にそのモジュール自身の機能グループに対して実行されます。それがSPIからのGrantCheckコントラクトです。
type GrantCheck = (featureGroup: string) => Promise<{ entitled: boolean; code?: "LICENCE_LOCKED" }>;オープンソースコードで書かれたチェックは単純に削除される可能性があるため、チェックはクローズドモジュール内に存在します。偽造されたライセンスはライセンスなしとみなされます。ライセンスに自身の機能グループが記載されていないモジュールは、LICENCE_LOCKEDで応答します。
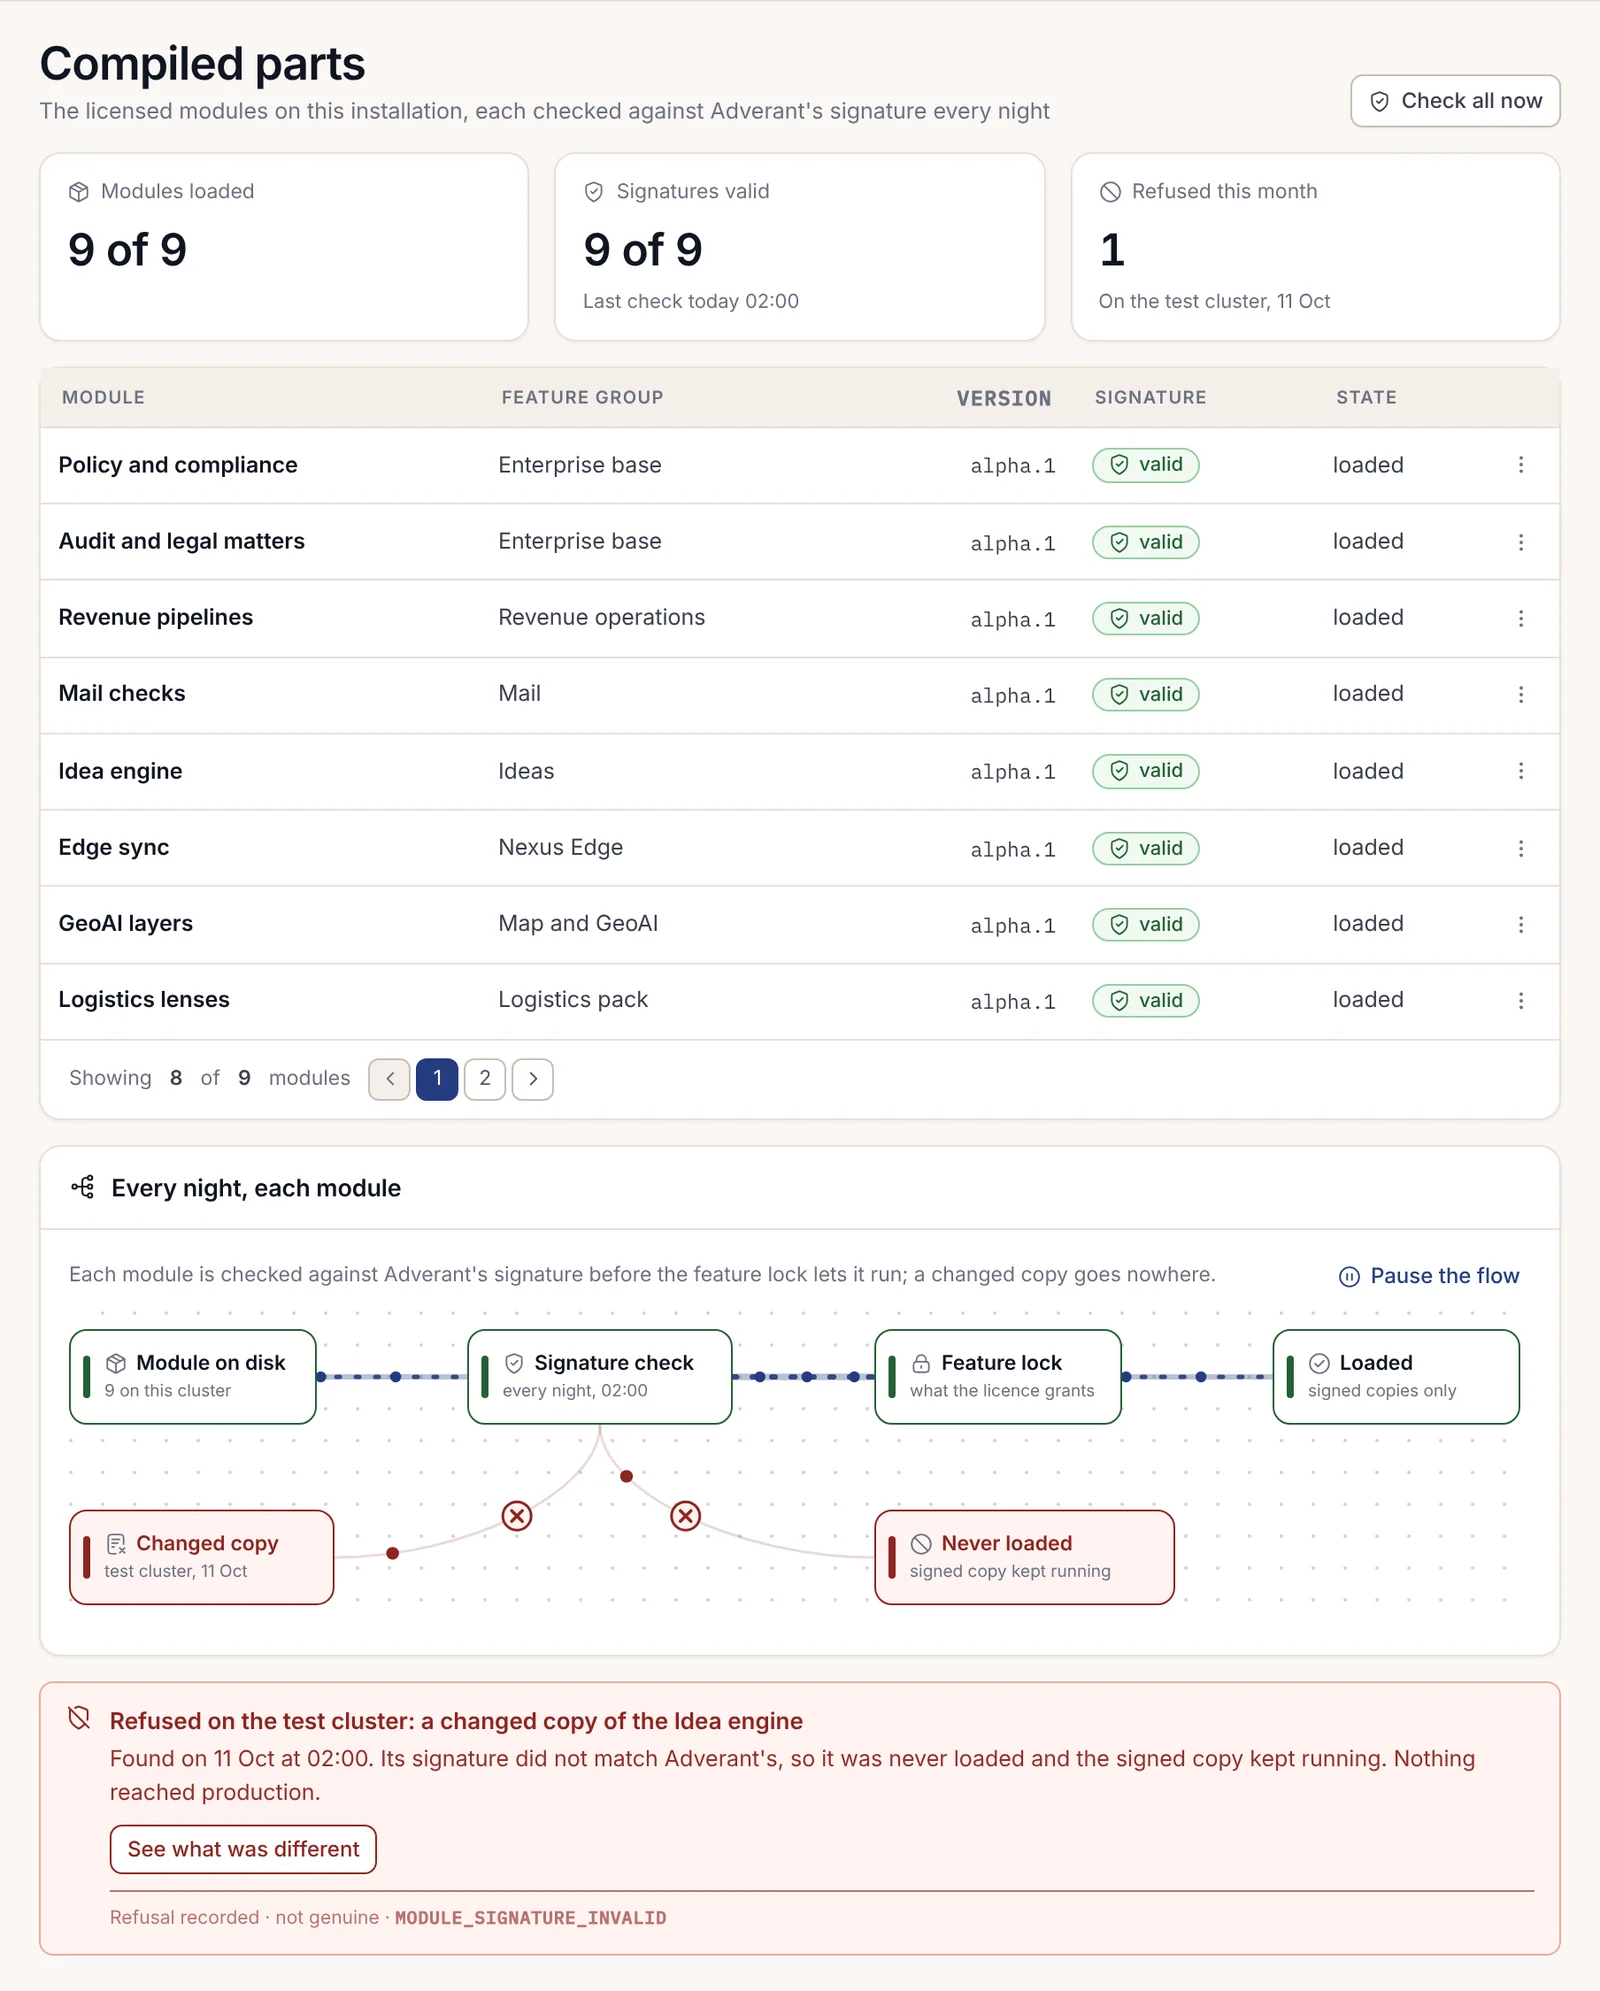
モジュール自体もチェックされます。nexus-keysは、リリースの署名済みパーツマニフェストと、それに署名したキーを保持しています。起動時、および毎晩03:53 UTCに、コンパイルされたすべてのモジュールをそのマニフェストと照合してチェックします。署名が一致しないモジュールは決してロードされず、置き換えられるはずだった署名済みのコピーが稼働し続けます。オペレーターページにはMODULE_SIGNATURE_INVALIDとともに表示されます。
モジュールチェックの上には表示レイヤーがあり、機能が各ユーザーにどのように表示されるかを決定します。これはライセンスの付与を組織のプランやユーザーのロールと組み合わせ、すべてのコントロールは最終的に4つの状態のいずれかになります。
| 状態 | ユーザーに表示されるもの |
|---|---|
| 権利あり | 通常どおり描画されたコントロール |
| ティザー | ロック付きでグレー表示されたコントロール。開くと、それが何であり、誰が有効にできるかが説明されます |
| 非表示 | 何も表示されません。他の人のプライベートメールボックスなど、このユーザーのロールが存在を知ってはならないものにのみ使用されます |
| コード付きで拒否 | 許可されていない操作を試みたときに表示される、コードを示した拒否プレート |
ライセンス自体も、終了日が近づき、それを過ぎるにつれて独自の状態を持ちます。どの状態でも2つのルールが維持されます。ライセンスが実行中の作業を停止することは決してなく、セキュリティ修正が差し控えれることも決してありません。
CommunityにおけるEnterpriseページの表示
Communityのインストール環境は製品の形状を維持します。メニューにはEnterpriseと同じ行があり、Enterpriseの項目(Ideas、Decisions、Mail、Calls、Other firms、Agents、Policies、Compliance)はロックアイコン付きでグレー表示されます。エディションを完全に見せかけるために何かが隠されることはなく、しつこく促されることもありません。
ロックされた行を開くと、ティザーが表示されます。Ideasの場合、「Ideas is part of Enterprise」と表示され、次にIdeasの機能に関する1段落の説明があり、その後に「Who can turn it on: your administrator, through a licence from Adverant」と続きます。「Ask your administrator」と「See what it does」の2つのボタンが提示されます。価格の表示はありません。ページを開いても何もロードされず、何も送信されず、プロモーションは一度だけ表示されます。
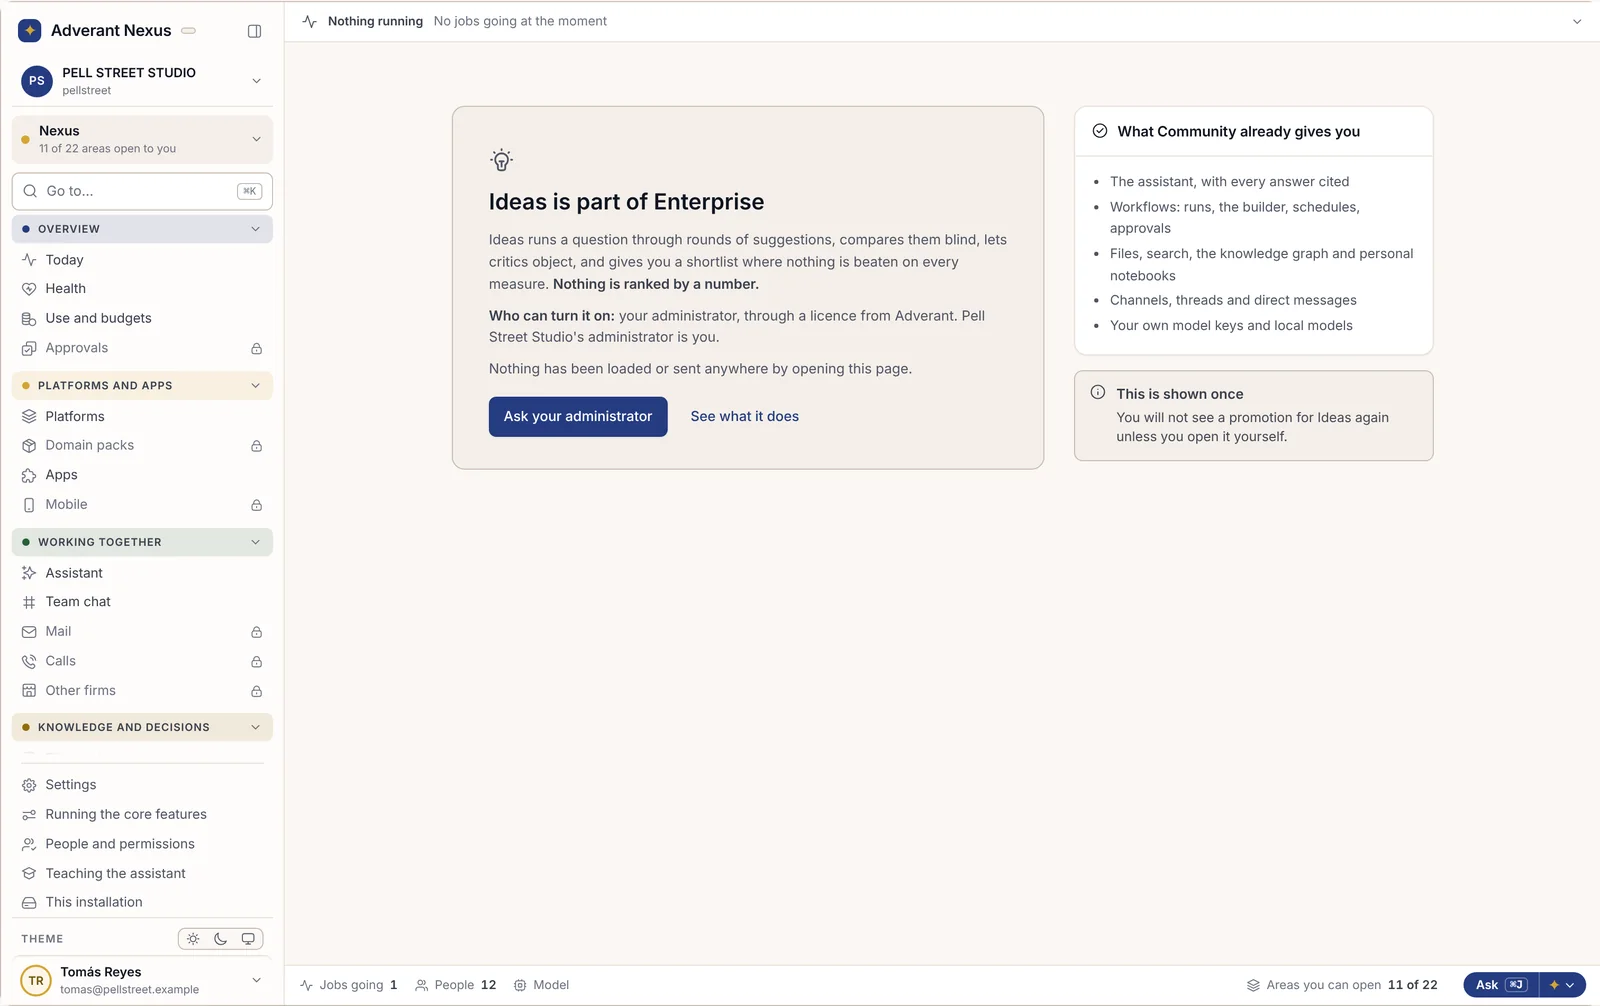
Enterprise専用ページのアドレスを直接入力した場合も、有益な場所に到達します。Communityコンソールは自身が保持していないページのアドレスを認識しており、それらのいずれに対しても、メニュー付きの通常のフレーム内にあるエディションページへと送ります。そのページにはロックされた機能のプレートが描画されます。
LICENCE_LOCKED
This page is part of Nexus Enterprise. This installation runs Nexus Community,
so the page is not here and nothing was read.
- To use it, the installation needs Nexus Enterprise: an administrator can ask Adverant about it
- Every page this installation holds is in the menu
コードは参照用であり、文章はそれを読む人のためのものです。
フロア
いかなるエディション、いかなるライセンス状態であっても、決してペイウォールの対象にならないものがあります。それは、管理とセキュリティの基本機能、テナントの分離、データエクスポート、サインアウト、およびすべての拒否画面です。Communityのインストール環境にはこれらすべてが備わっています。ライセンスが終了したEnterpriseのインストール環境もこれらを維持します。つまり、Enterpriseアーティファクトの提供は停止されますが、Communityフロアとデータエクスポートは残ります。データはいつでも取り出すことができます。

エディション別のイメージ
リリース内のすべてのイメージは、チャートのイメージロック内にダイジェストによってリストされており、ロック自体は1つのエディションに属します。チャートは、レンダリングする各イメージをロックおよび要求されたエディションと照合してチェックします。CommunityのインストールはCommunityのイメージのみを取得します。それ以外のものを要求すると、「a community install takes only community images」というメッセージを出して停止します。Enterpriseのロックは、Communityのイメージに加えてEnterpriseのビルドを保持します。
これはどこからプルするかにおいて重要になります。Communityのイメージはregistry.adverant.ai/nexus/<service>@sha256:…で公開されています。Enterpriseのイメージは同じレジストリからプルトークンを使用して取得します。このトークンは、Adverantアカウントの「Pull tokens and install commands」ページから取得できます。Communityのインストール環境はそのトークンを必要とすることは決してなく、クローズドコードを1バイトたりとも保持することはありません。
アップグレードパスはインストール環境を維持します。Communityの管理者がEnterpriseライセンスをインポートすると、コンソールはそれを読み取って検証し、取得するパーツ(コンパイル済みモジュール、およびライセンスが指定するパックとアドオン)をそのサイズとともに表示します。各パーツはAdverantのリリースキーと照合してチェックされ、グループは1つずつオンに切り替えられます。スキーマはすでに同じであったため、ユーザーとファイルはそのまま維持され、ワークフローとチャネルも同様に維持されます。第2.7章「Enterpriseのインストールとライセンスの適用」では、Kubernetes上での手順を説明しています。エアギャップ環境では、第2.10章「エアギャップインストール」で説明されているように、同じパーツをメディアからインポートします。
提供形態と保護クラス
Nexusは6つの提供形態で出荷され、マトリックスではこれらをSKU(最小管理単位)と呼んでいます。Edge以外の5つは、署名された1つのバンドルを共有しており、パッケージングとライセンスの到着方法が異なります。
| SKU | その内容 | ライセンスの到着方法 |
|---|---|---|
saas |
Adverantクラウド | サブスクリプションとともに発行されます |
onprem-connected |
お客様のKubernetes上へのHelmデプロイ | アウトバウンド接続を介してインストール環境によってプルされます |
airgap |
オフラインでインポートされる同じバンドル | 年1回の署名付き使用状況申告書とともに、ファイルとしてインポートされます |
self-serve-image |
お客様のクラウドアカウント内のマシンイメージ | イメージ自体はCommunityライセンスと評価用ライセンスのみを保持します。Enterpriseモジュールは、クラウドのストアを通じて購入されたものを含め、ライセンスが発行された時点で到着します |
appliance |
記録上の製造元であるOEM(相手先ブランド製造業者)によって構築されたハードウェア | Enterpriseライセンス。アプライアンスはその提供形態の1つです |
edge |
Nexus Edge、衛星やドローン、または船舶や車両上のペイロード | プラットフォームまたはフリートごとに1つのライセンス。長期間有効で、オフライン中も有効です |
保護は提供のもう半分の側面であり、率直に述べておく価値があります。お客様が管理するハードウェア上でコードが実行される以上、それを読み取り不能にする技術は存在しません。そのため、Adverantはコードを保護クラスに分類し、提供形態ごとに各クラスがどこまで移動できるかを決定しています。以下の4つのレベルがあります。
| クラス | 意味 |
|---|---|
| P1、出荷されない | ロジックはAdverantで実行されます。インストール環境は署名済みのクライアントを保持します。 |
| P2、封印済み | 触れることのできないハードウェア上の、ログインすることのできないコンフィデンシャル仮想マシン(VM)。 |
| P3、強化されたネイティブコード | ライセンシーごとにコンパイル、ストリップ、およびビルドされます。コードの読み取りにかかるコストを数時間から数週間へと引き上げます。 |
| P4、読み取り可能 | オープンソースと同様の、通常のJavaScriptまたはTypeScript。 |
| 保護クラス | Adverantクラウド | 接続されたオンプレミス | エアギャップ | Nexus Edge |
|---|---|---|---|---|
| オープンソース(Communityのすべて) | P4 | P4 | P4 | P4 |
| 最も価値の高いコード:アイデアスコアリング、封印されたレコードストアのコア、ルーティングポリシーエンジン、Insuranceパックの4つの決定エンジン | P1 | P3、またはお客様のクラウドテナンシー内のAdverantによって封印されたコンフィデンシャルVMとしてのP2 | P3 | 出荷されない |
| 決定を行うクローズドサーバーモジュール:パックのサーバーコード、モバイルゲートウェイ | P1 | P3 | P3 | 出荷されない |
| Defence and securityパックのサーバーコード | P1 | P3 | P3 | P3 |
| Nexus Edgeのペイロードコード | 出荷されない | 出荷されない | 出荷されない | P3 |
| 読み取り可能なクライアント定義:スマートフォンアプリ、パックのスマートフォン画面 | P4 | P4 | P4 | P4 |
これから2つの帰結が導かれます。保護されたものはスマートフォンアプリには一切出荷されず、すべてのルールとプロンプトはサーバーにとどまります。また、プロンプト、ルーブリック、またはエージェントチェーン内で運ばれる価値は、送信先のモデルを実行する者であれば誰にでも読み取り可能です。お客様の組織がモデルを所有している場合、その価値はライセンス契約によってのみ保護され、他の何によっても保護されません。出荷されるすべてのTypeScriptイメージはソースマップなしでバンドルおよびミニファイされますが、これは保護というよりも整理整頓のためです。
拡張機能を構築する上でこれが意味すること
お客様の拡張機能は、Adverant自身のモジュールと同じ境界線上に位置します。この章のほぼすべてがそれに当てはまります。
分離、アイデンティティ、およびAIパスは、両方のエディションでプラットフォームに付属しています。@adverant-nexus/plugin-sdkで構築されたプラグインは、どちらのエディションに配置されても、スコープ付きクエリフェンス、トークン検証ツール、およびUNOディスパッチを継承します。第2.19章「すべての拡張機能が継承するルール」にそれらがリストされています。
エディションによる制限(ゲーティング)も同様に機能します。プラグインはマニフェストのentitlementsブロック(featureIdPattern、およびヘルスチェックと設定ページ用に保持される短いalwaysOnリスト)で自身の機能IDを宣言し、制限されたサーフェスを提供する前にプラットフォームに判定を求めます。判定は単なるブール値では決してありません。ENTITLEMENT_DENIED(403)はプラットフォームがノーと答えたことを意味します。ENTITLEMENT_UNREACHABLE(502)は応答がなかったことを意味し、プラグインは推測するのではなく拒否しなければなりません。なぜなら、障害を「権利なし」として読み取ると、すべての顧客が一度に密かにダウングレードされてしまうからです。イエスの結果は短時間キャッシュし、拒否の結果は決してキャッシュしないでください。
Communityでは、開発者はスキルやワークフローだけでなく、プラグインやレンズについてもEnterpriseと同じ開始テンプレートを入手できます。各開発者は1つのサーバー上のデータブランチを持つ開発スペースで作業し、コードはGitHubに置かれます。ドメインパックとプラットフォームのテンプレートはEnterprise専用です。IDE(統合開発環境)からの時間制限付きのアクセス権昇格も同様です。Communityにはアクセス権を昇格させる対象となる個別の本番環境が存在しないため、コンソールはPASS_TIER_REQUIREDでその旨を伝えます。

Communityのシームのみを使用する拡張機能は、変更なしでどちらのエディションでも実行できます。たとえばMailなどのアドオンに依存する拡張機能は、ライセンスがそのグループを指定していない場所ではどこでもロックされた状態で表示されます。第2.25章「各エディション向けの構築」では、両方に対応するように拡張機能を構造化する方法と、それぞれに対してテストする方法を示しています。