

バージョン 1.0.0-alpha.1最新
第 2.27 章
ビルドシナリオ
単一のスキルからエアギャップ配信まで、13のビルドをまとめたクックブックです。各レシピでは、目標、構成要素、手順とコマンド、動作を証明するゲート、そしてエディションや配信形態によって変わる点を説明します。
このページは英語の原文から AI によって翻訳されました。不明な点がある場合は、英語のページを正としてご参照ください。 このページを英語で読む
ここに挙げるのは、Corrán Orbital の社内やお客様のもとで誰かが「Nexus に X をさせたい」と言ったときに私が手に取るレシピです。どれも意図的に短くしています。各手順の背景にある考え方は、本章より前の章で説明しています。第 2.20 章「Skills」、ソフトウェア開発キットを扱う第 2.21 章「Plugin SDK」、続いて第 2.23 章「ドメインパック」と、その後に続く構築に関する 3 つの章です。ここでは、目標、使用する構成要素、手順、コマンド、成功を確認するゲート、そしてエディションと提供形態に関する注意事項を示します。
最も重要なのはゲートです。レシピは、そのゲートがグリーンになった時点で完了となります。本章のゲートはいずれも、ご自身で実行できるもの、またはプラットフォームが代わりに実行するものであり、条件を満たさない場合は 0 以外の終了コードを返すか、コードを示して拒否します。
| シナリオ | 主な構成要素 | それを証明するゲート | エディション |
|---|---|---|---|
| 新しい Skills Engine スキル | SKILL.md パッケージ |
エラー 0 件の skill:validate |
Community および Enterprise |
host_callback を持つマニフェストスキル |
プラグインマニフェストの skills[] |
create-nexus-plugin validateおよびnexus-gates |
Community および Enterprise |
| 既存パックの拡張 | inheritsを伴うpack.json |
パイロットゲートでのレンズポリシーチェック | Enterprise およびパックライセンス |
| 新しいパックをゼロから作成 | ドメインパックのゴールデンパス | ステージングおよびパイロットのゲート | Enterprise |
| データコネクター | plugin_queue スキル |
validate、nexus-gates、送信の拒否 |
Community および Enterprise |
| MCP(Model Context Protocol)ツール | マニフェストの mcpTools[] |
validate(トップレベルのコンビネーターなし) |
Community および Enterprise |
| ホワイトラベルのストアフロント | マニフェストの domains と branding |
scope-adherence の公開ルール |
Enterprise および Storefront アドオン |
| Edge ミッションパック | ミッションパック | オンボードのテストケース、3 つのうち 2 つの署名 | Enterprise および Nexus Edge アドオン |
| エアギャップ環境への提供 | 封印済みバンドル | nexus-airgap verify |
Enterprise |
| Enterprise 専用モジュール | @adverant/nexus-spi |
ライセンス境界ゲート、エディション別ビルド | Enterprise |
| オープンコアのフォークまたは拡張 | Community のソース | テスト、lint、型チェック | Community |
| Team エディションのクラウドアプリ | パブリッシャークラスター | 署名済みリリース、レビュー、顧客への付与 | Team |
| 既存の社内アプリのラッピング | /plugin-create |
migrate, validate, nexus-gates |
Community および Enterprise |
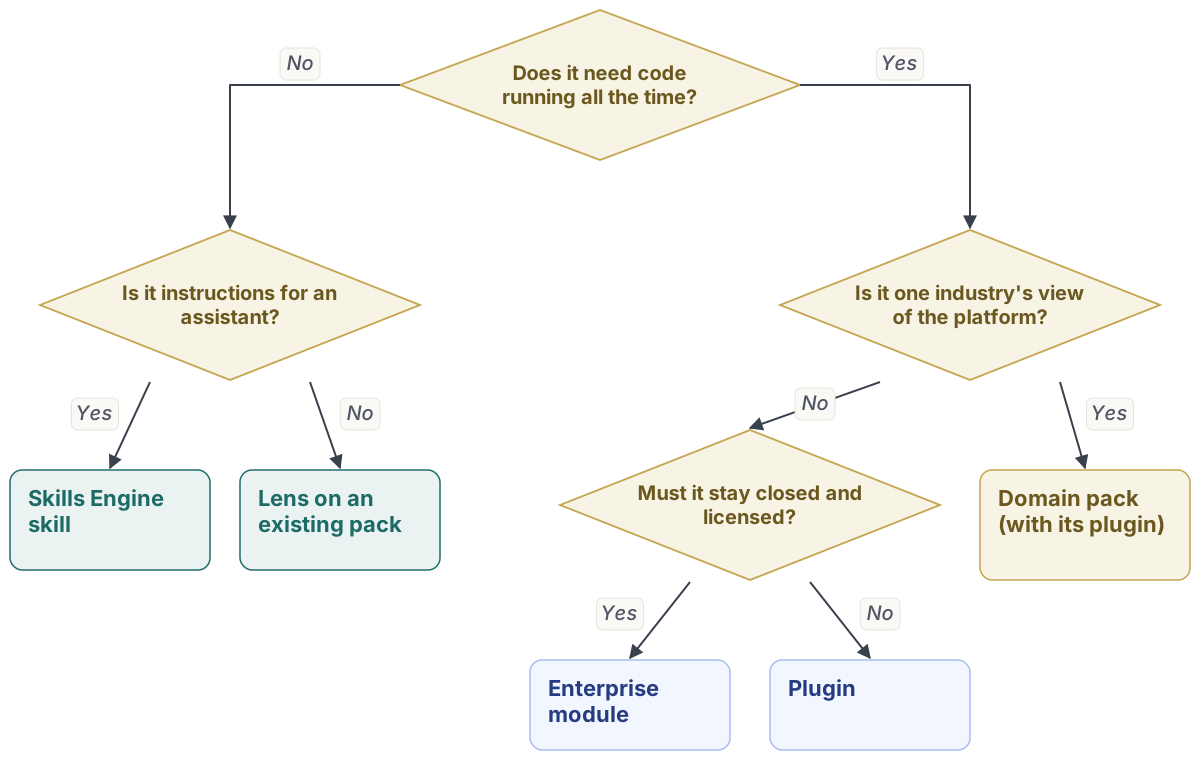
1. 新しいSkills Engineスキル
目標は、アシスタント、エージェント、ワークフロー、開発者ツールのいずれからも実行できる、再利用可能な指示の単位を作ることです。たとえば、通関申告をそのルールに照らしてチェックするものなどです。構成要素は、スキル名を付けたフォルダー内の SKILL.md パッケージ、トリガーとタグ用の任意の skill.yaml、そして同梱する任意の scripts/ フォルダーです。
skills/<slug>/を作成し、フロントマターを付けてSKILL.mdを記述します。フロントマターにはname(ケバブケースで、フォルダー名と同一)、description(最大 500 文字)、allowed-tools、および任意でtriggers、capabilities、versionを含めます。- 本文はモデル向けに記述します。スキルを使用する場面、手順、例、そして決して行ってはならないことを書きます。
- テストケースを追加します。スキルが従ってはならない指示を入力に仕込んだケースを 1 つ含めてください。
- 検証し、アップロード計画を確認してから、アップロードします。
- 公開します。書き込みツールを追加するスキルは、指名された 2 名がパスキーで承認するまで保留され、提案者は自身の変更を承認できません。
npm run skill:validate skills/check-a-customs-filing
npm run skill:upload skills/check-a-customs-filing --dry-run
npm run skill:upload skills/check-a-customs-filing
ゲートは skill:validate であり、何かを公開する前にエラー 0 件を報告する必要があります。ブロックするエラーは、名前または説明の欠落、およびスラッグまたはジョブタイプの重複です。すでに公開済みの内容をアップロードすると既存のバージョン(CONTENT_HASH_ALREADY_PUBLISHED)が返されるため、アップロードは安全に繰り返せます。
Community では、作成ツール全体、ライブラリ、バージョン、切り戻し、インポート、テストを利用できます。Enterprise では、公開時にシャドウとカナリアも経由します。承認されたバージョンはまずシャドウで実行され、次に指名されたゲートの下で 1 つのユニットで実行され、その後全体で実行されます。ゲートを満たさない場合は自動的に停止します。エアギャップ環境のお客様の場合、スキルは事前署名された状態で封印済みバンドルに含めて提供されます(シナリオ 9)。
2. host_callbackを持つマニフェストスキル
目標は、プラットフォームがディスパッチできる決定論的な計算処理をご自身のプラグイン内に実装することです。たとえば、計測値から逸脱記録を作成するものなどです。使用するのは、マニフェストの skills[] にティア host_callback で追加する行と、SDK のサービスガードで保護したバックエンドの /internal ルートです。
- スキルを宣言します。lower_snake 形式の
id、tier: "host_callback"、プラグインの信頼上限以下のclassification、inputSchema、outputSchema、および 1 秒から 6 時間の範囲のtimeoutMsを指定します。 hostCallbackを記入します。ご自身の Service 名、そのポート、/internal/skills/excursion_openのような相対パス、両方のバイト上限(maxRequestBytesとmaxResponseBytes)、およびtenantHeader: "X-Organization-ID"を指定します。api.endpoints[]でルートをauth: "service-key"またはauth: "internal"として宣言し、requireServiceまたはserviceMiddlewareで保護します。ユーザースコープガードは決して使用しないでください。- 検証してゲートを実行し、オンボーディングによって
compileRegistry経由でスキルをレジストリに同期させます。レジストリの SQL を手で書くことは決してありません。
npx -p @adverant-nexus/plugin-sdk@2.50.0 create-nexus-plugin validate nexus.manifest.json
npx -p @adverant-nexus/plugin-sdk@2.50.0 nexus-gates --self-test
validate は、同期の前にレジストリ同期自体のルールを適用し、違反はそれぞれ受信側のコードで拒否されます。スキーム、//、またはバックスラッシュを含むパスはクロスオリジンとして拒否されます。バイト上限の欠落は ENDPOINT_BYTE_CAP_REQUIRED、別のティアのフィールドは FIELD_NOT_FOR_TIER、範囲外のタイムアウトは TIMEOUT_OUT_OF_BOUNDS となります。続いて nexus-gates が、/internal ルートにサービスガードが付いており、internal または service-key として宣言されていることを確認します。この 2 つのゲートが証明となります。
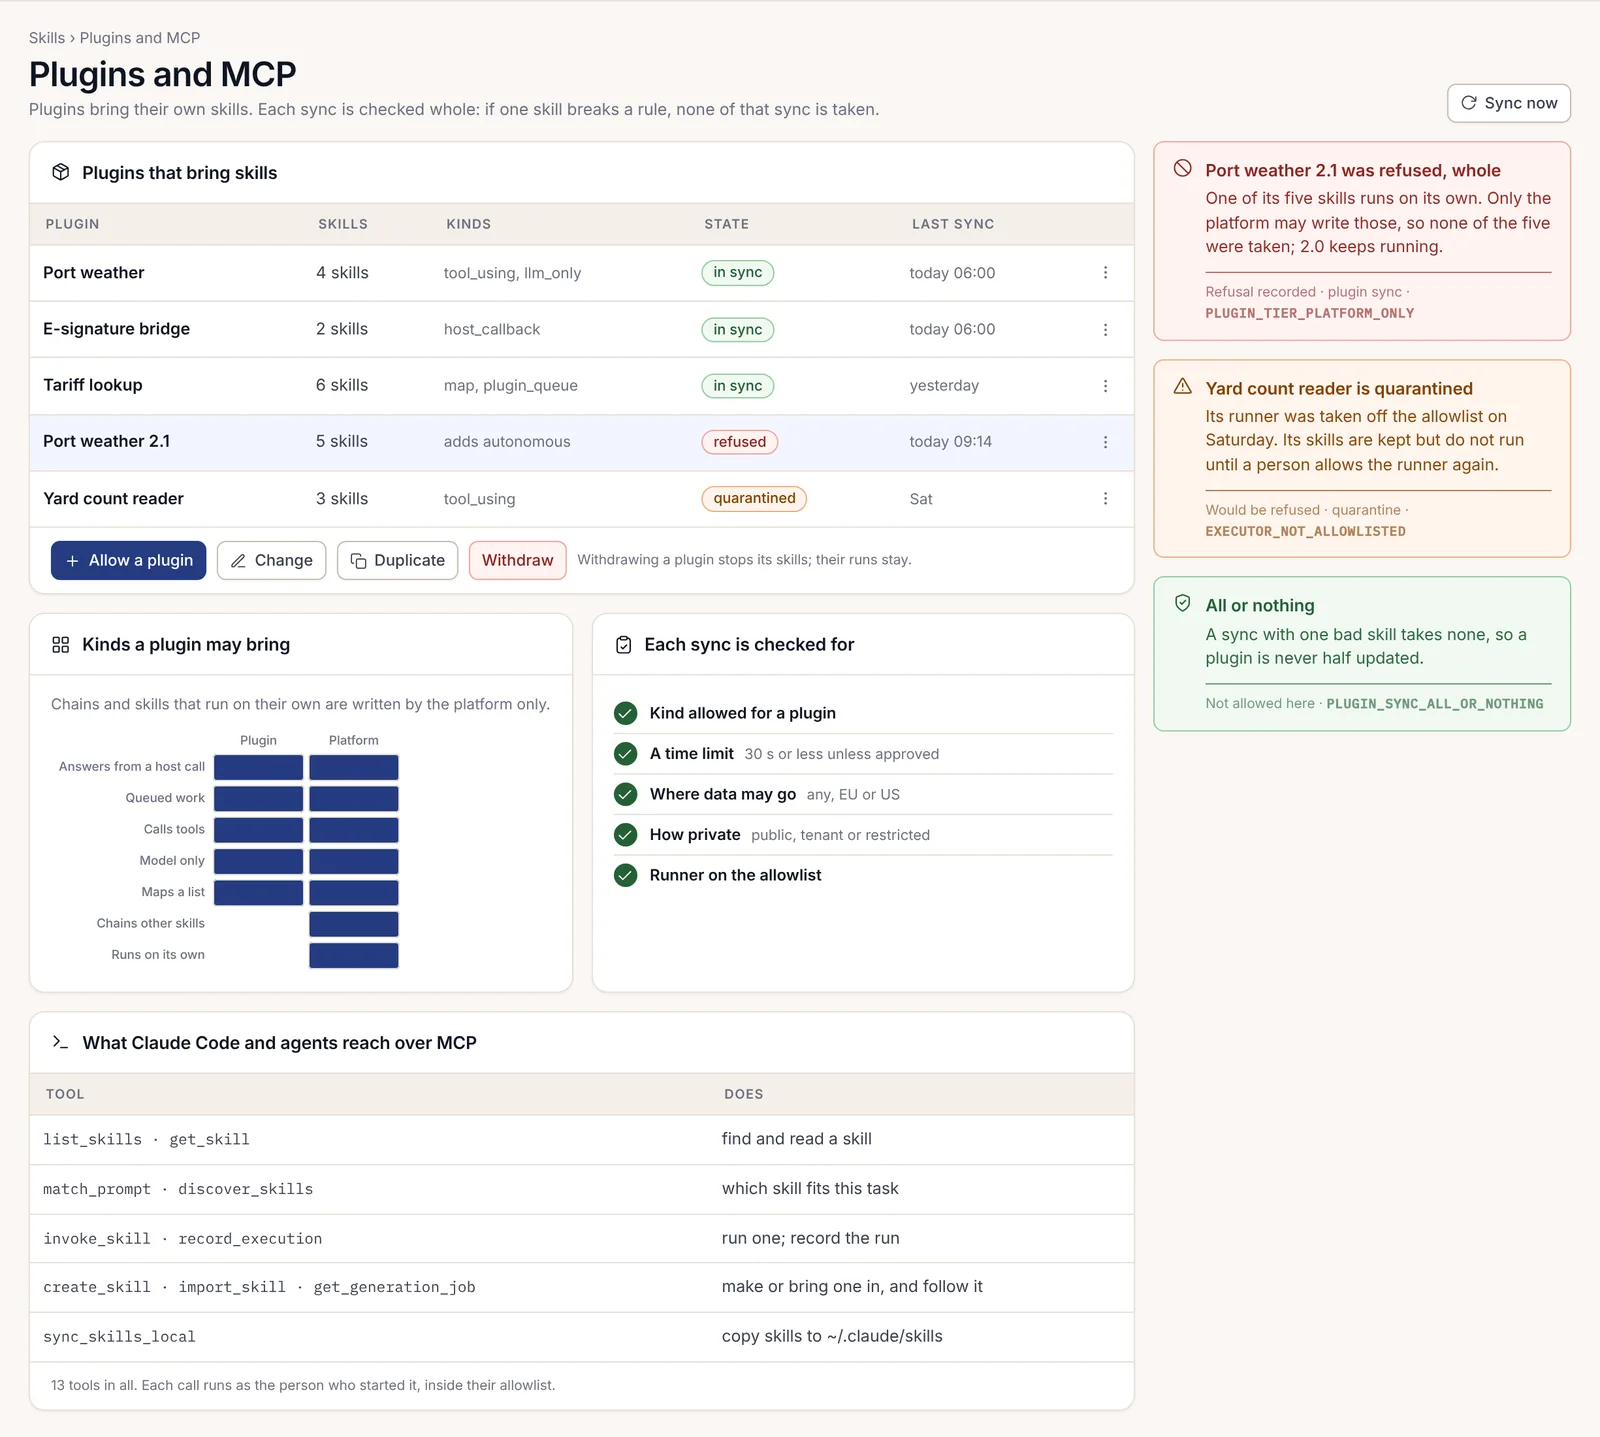
同期は宣言的です。省略したスキルは無効化されるため、毎回スキルセット全体を送信し、200 以外のステータスではデプロイ手順を失敗させてください。Enterprise では、プラグインの同期は全体としてチェックされます。1 つのスキルがルールに違反すると、その同期は一切取り込まれず(PLUGIN_SYNC_ALL_OR_NOTHING)、以前のバージョンが引き続き稼働します。コミュニティ信頼のプラグインは、モデルに到達するティアである tool_using と llm_only を使用できません。これらには信頼レベル core または verified が必要です。
3. 既存パックの拡張
目標は、既存パックの大部分を再利用する新しい業界またはサブ業界を作ることです。たとえば、Insurance パックの構造の上に融資とカード紛争を載せるものなどです。構成要素は、inherits で親を指定し、独自のレンズクラスターと用語のみを追加する pack.json です。
- ドメインパックのゴールデンパスでパックを開始し、
inheritsを親パックの ID に設定します。 - 独自の
lensクラスターを追加し、それぞれに席、目的、用語集の参照を設定します。 - 用語集に用語を追加し、それぞれに平易な説明を付けます。表記どおりに表示する必要がある用語には
exactを付けます。 - 独自のレンズを描くのではなく、共有レンズを再利用してください。複数のパックが必要とする規制、たとえば外部委託テクノロジーの登録簿などは、1 つの共有レンズです。
- ライセンスの連鎖を確認します。パックは親のアドオン要件を継承します。
- 合成ブランチ上で、各レンズを特定の人物としてプレビューします。
{ "id": "fintech", "name": "Banking and payments", "version": "0.1", "inherits": "insurance" }証明となるのはパイロットゲートのポリシーチェックであり、各レンズがベースを絞り込むだけであること、および個人情報フィールドが既定でオフであることを確認します。ベースが非表示にしているものを表示しようとするレンズは LENS_CANNOT_WIDEN で拒否されます。ライセンス面では、親が必要とするアドオンがない場合、コンソールはパックのライセンス発行を拒否します。Insurance パックには Decision rooms と封印済み記録が必要です。
ドメインパックは Enterprise 向けで、パックごとにライセンスされます。パックのモバイル画面には Mobile apps アドオンも必要です。子パックはシェル、コンポーネント、記述ルールを変更できません。
4. ゼロからの新規パック作成
目標は、1 つの業界から見た Nexus を作ることです。つまり、その業界のナレッジモデル、各ロールのレンズ、規制が求めるエビデンス、そしてデータを最新に保つプラグインです。第 2.24 章「カスタムバーティカルをエンドツーエンドで構築する」でこの構築を詳しく説明しています。ここでは要約版を示します。
- ドメインパックのゴールデンパスを実行し、パックを記述します。目的、ユニット、ベースモデル、対応付ける規制を記述します。
- ベースモデル上にナレッジモデルを構築し、各プロパティを追加するたびに分類します。
- 計画を読み、パスキーでそのフィンガープリントを確認してから作成します。
- Lens builder でレンズを形作ります。各レンズはベースレンズを絞り込むものとします。
- プラグインと、パックに必要な Skills Engine スキルを作成します。
- 重視する例外的なケースを含むシード付き合成データを生成し、各レンズを特定の人物としてプレビューします。
- 開発スペースからステージング、パイロットユニット、そして全ユニットへと昇格させます。
証明となるのは昇格ゲートです。ステージングへの昇格には合成ブランチ上ですべてのテストが成功していること、次に作成者以外の 2 名のレビュアー、その後パイロットで 14 日間エラー率が 1,000 件中 1 件未満であることが求められます。どの手順も省略できません(GATE_CANNOT_BE_SKIPPED)。パックは Enterprise 向けです。Community ではドメインパックのゴールデンパスは提供されません。
5. データコネクター
目標は、外部システムのデータをスケジュールに従ってプラグイン自身のテーブルに取り込むことです。たとえば、ターミナルオペレーティングシステムからのゲートイベントなどです。構成要素は、plugin_queue スキル、キューを取得するワーカー、対象テーブルのマイグレーション、そしてマニフェストで宣言する送信先アドレスです。
queueNameを<plugin name>.<name>と表記したplugin_queueスキルを宣言します。コロンは使用できず、オーケストレーターが直接キューに投入するため、名前はマニフェストに記載されている必要があります。- キューを取得して外部システムを呼び出すワーカーを作成します。
- 外部システムのアドレスを送信先アドレスとして宣言します。記載されていないものはすべてブロックされます。
- 受信したデータはご自身のスキーマに保存し、すべての行に
organization_id、owner_user_id、business_unit_idを付けます。 - 外部システムの認証情報は環境から名前で読み取り、その変数を
scripts/ci/required-envに記載します。 - 取得処理はワークフローエンジンである UNO 経由でディスパッチし、エンジンを直接呼び出すタイマーは決して使用しないでください。
npx -p @adverant-nexus/plugin-sdk@2.50.0 create-nexus-plugin validate nexus.manifest.json
npx -p @adverant-nexus/plugin-sdk@2.50.0 nexus-gates --only no-credentials --only no-direct-compute --only migrations-are-scoped
node scripts/ci/required-env
validate は、キュー名とタイムアウトをレジストリ同期のルールに照らしてチェックします。3 つのゲートにより、モデルの認証情報がないこと、直接の計算処理がないこと、テーブルが適切にスコープされていることが証明されます。--only は実行範囲を絞り込み、その旨をサマリーに表示するため、プッシュ前には nexus-gates を完全に実行してください。実行時には、マニフェストで宣言されていないアドレスへの呼び出しはエッジで EGRESS_NOT_DECLARED により停止されます。
ドライブ、Wiki、メールストア、レガシーシステムへのプラットフォーム独自のコネクターは、変更キャプチャとリネージュを含め、Data connectors アドオンで提供されます。ご自身で構築するコネクターはプラグインであり、どのエディションでも動作します。後続のリリースで送信先アドレスを追加することは権限の拡大にあたり、2 名のレビュアーが承認するまで保留されます。
6. MCPツール
目標は、Claude Code、エージェント、その他の MCP(Model Context Protocol)クライアントが呼び出せるツールを作ることです。たとえば、船舶の検査履歴を照会するものなどです。構成要素は、マニフェストの mcpTools[] 内のエントリーで、name、description、inputSchema を持ちます。
- ツールに名前を付け、平易に説明します。モデルはこの説明を読んで、ツールを呼び出すかどうかを判断します。
inputSchemaは 1 つのオブジェクトスキーマとして記述します。トップレベルにoneOf、allOf、anyOfを置かないでください。- ツールを提供するルートは、他のすべての
/apiルートと同様にスコープガードの背後に置き、テナンシーが呼び出し元のトークンから決まるようにします。 - マニフェストを検証します。
npx -p @adverant-nexus/plugin-sdk@2.50.0 create-nexus-plugin validate nexus.manifest.json証明となるのは validate です。トップレベルのコンビネーターは作成時に拒否されます。実行時にはそれをインポートするすべての MCP サブエージェントでツールが失敗し、ツールは存在するのに誰も呼び出せない状態になるためです。
Enterprise では、IDE(統合開発環境)が呼び出せるすべてのツールが Workbench のツールカタログに、そのティア、変更を伴うかどうか、固定されたフィンガープリント、使用を許可されたロールとともに掲載されます。新しいリリースでツールの説明が変更された場合、カタログは人がその変更をレビューするまでツールを保留します。これは意図的なものです。説明の変更は、ツールがモデルに本来求めるべきでないことを求め始める手口になり得るからです。呼び出し元のパスの範囲外への呼び出しは CONNECTION_SCOPE_EXCEEDED で拒否されます。
7. ホワイトラベルのストアフロント
目標は、お客様のさらにその顧客が、お客様のドメインとブランドで、Adverant の痕跡なしに利用するアプリを作ることです。構成要素は、マニフェストの domains ブロックと branding ブロック、SDK のサインインヘルパー、そしてお客様の Storefront / white-label アドオンです。
- お客様のドメインを
domains[]にprimaryとして、必要に応じてaliasesとともに記載します。 brandingを記入します。appName、tagline、primaryColor、accentColor、ドメインと同一のpasskeyRpId、およびoauthClientRefを指定します。- SDK のサインインヘルパーを通じてユーザーをサインインさせ、その 2 つの公開ルートを
auth: "public"とallowAnonymous: trueで正確に宣言します。 - フロントエンドからの呼び出しはすべて、Backend for Frontend の許可リストプロキシを経由させます。クライアントにサービスのアドレスを決して記載しないでください。
- 決済はお客様の管理者に任せます。管理者がゲートウェイを接続し、ブランド付きのチェックアウトを設定します。
npx -p @adverant-nexus/plugin-sdk@2.50.0 nexus-gates --only scope-adherence --only api-contract証明となるのは scope-adherence です。ガードのない /api ルートは、マニフェストがそのメソッドとパスを正確に公開として宣言しており、かつそのパスがサインインルートのいずれかである場合にのみ許可されます。それ以外の公開宣言は失敗し、許可される 2 つのパスが示されます。続いて api-contract が、宣言されたルートと実際のルートを双方向で差分比較します。definePlugin は、相対的な同一オリジンのパスでない frontend.basePath も拒否します。
ホワイトラベルは、Enterprise の Storefront / white-label アドオンであり、決済のライセンスも含みます。カード情報が Nexus に触れることはありません。ブランドはお客様の管理者が所有し、プラットフォームはそれをお客様のコードからではなく組織から解決します。
8. Edgeミッションパック
目標は、Nexus Edge を実行する衛星またはドローン向けの新規または更新されたミッションです。たとえば、海上監視ミッションに船舶探索アダプターを追加する場合などです。構成要素はミッションパックであり、地上で構築および署名されます。
- ミッションパックの構築ページで現在のパックから開始してください。このページは旧バージョンから新バージョンの草案を作成し、すべての変更箇所を示します。
- ミッションに必要な部分のみを変更してください。大きな部分である言語モデルとオントロジーは、可能な限り安定した状態に保ってください。
- 各ボードが実行する内容に引き続き適合するよう、すべての縮退段階で配置表を確認してください。
- 同じボードを備えたベンチ装置で、パックのオンボードテストケースを実行してください。
- 署名に回してください。3 名中 2 名の署名が必要です。
- 1 つのプラットフォームにリリースしてください。パックはアイドルスロットに配置され、オンボードでテストケースに合格した後にのみ有効化されます。
- 1 週間問題がなければ、次のプラットフォームに展開してください。
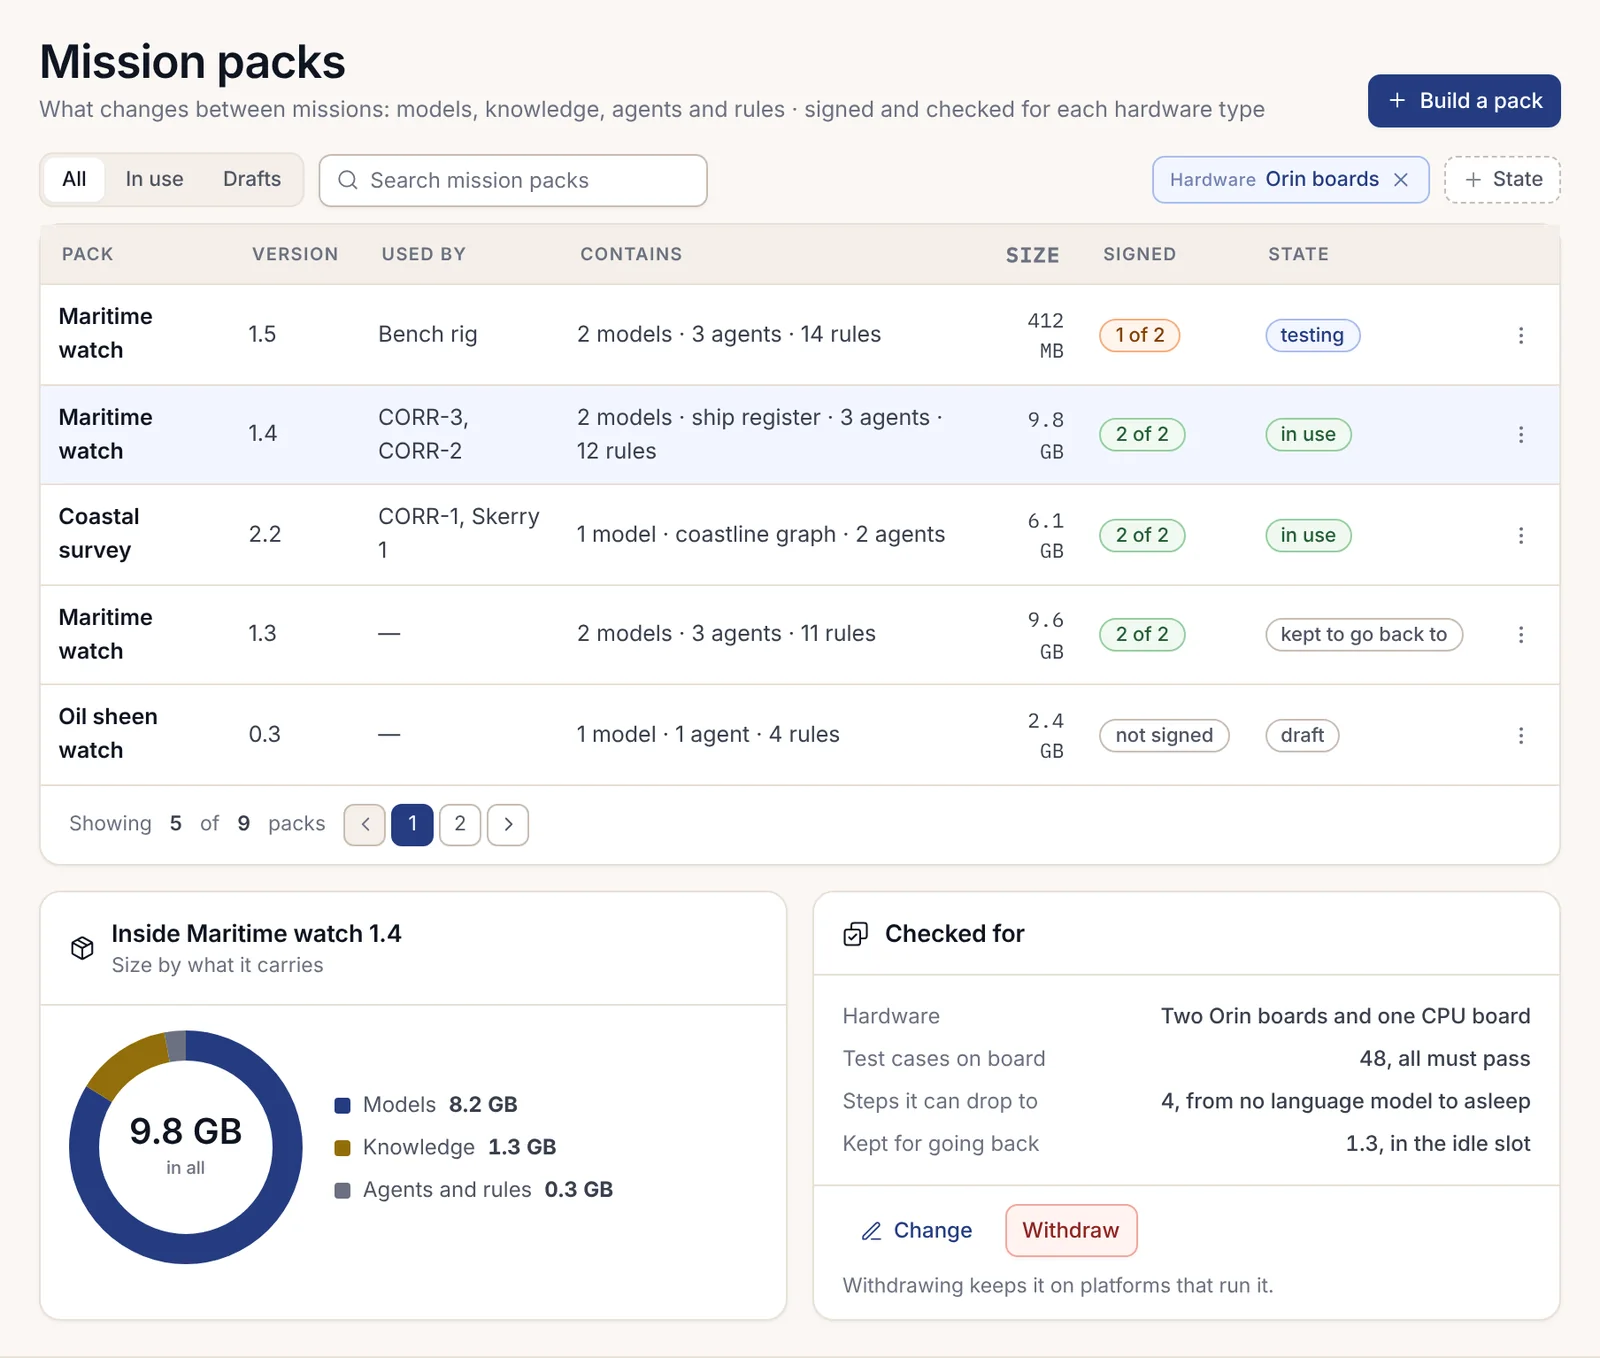
このレシピにはコマンドはありません。コンソールの Nexus Edge ページで実施します。証明となるのはオンボードテストケースと 2 つの署名であり、パックが有効化される前にテストケースはすべて合格する必要があります。オンボードでテストが失敗した場合、プラットフォームは以前のパックのまま維持され、失敗の情報は次の通過時に地上へ送られます。検証されていないハードウェアへのパックのインストールは PACK_NOT_CHECKED_FOR_HARDWARE で拒否されます。
Nexus Edge はアドオンであり、プラットフォーム単位またはフリート単位でライセンスされます。パックはプラットフォームが通信圏外にある間も有効です。アップリンクは帯域が狭いため、それを前提にサイズを計画してください。当社の 1.5 リリースは 412 MB でしたが、新しい言語モデルを含むパックは 9.8 GB でした。
9. 顧客へのエアギャップ配信
目標は、ネットワークに接続されていない顧客のサイトに、貴社のプラグインまたはパックをインストールすることです。構成要素は、@adverant/nexus-sovereign による封印済みバンドル、貴社のリリース署名鍵、および顧客自身のリリースチャネルです。
- 接続環境のお客様の場合とまったく同じ方法でプラグインとそのイメージをビルドし、すべてのゲートが合格の状態にしてください。
airgapプロファイルで封印済みバンドルを作成してください。バンドルには、イメージ、マイグレーション、事前署名済みスキル、およびライセンス情報を含む SBOM(ソフトウェア部品表)が含まれます。- Ed25519 リリース鍵で署名してください。
- クリーンなマシンでご自身で検証してください。
- バンドルはメディアで送付し、公開鍵とバンドルの SHA-256 は別の経路で送付してください。
- お客様のオペレーターが貴社の鍵でバンドルを検証し、その後、自社のリリースチャネルを通じてリリースを取り込みます。
nexus-airgap bundle
nexus-airgap verify --bundle cold-chain-0.4.0.tar.gz --trusted-key corran-release.pub.pem --profile airgap
nexus-airgap bundle はバンドル構成からバンドルをビルドします。証明となるのは、お客様側での nexus-airgap verify です。これはすべてのファイルを再ハッシュし、マニフェストに記載されていないファイルを拒否し、信頼された署名者を要求し、ネットワーク許可リストが空でないバンドルを拒否します。変更されたファイルは BUNDLE_INTEGRITY_VIOLATION で失敗します。これを回避するために厳格なチェックを無効にすることは、決してあってはなりません。
エアギャップ環境へのインストールは Enterprise の機能です。バンドル内のいかなるものも、インストール時に何かを取得してはなりません。プラグインが必要とするモデルは、AI(人工知能)Provider Router を通じて、お客様自身のモデルサーバーから提供されます。
10. Enterprise専用モジュール
目標は、オープンコアに接続するクローズドなライセンス機能です。たとえば、Enterprise のお客様にのみ販売される長期保存の監査証跡などです。構成要素はインターフェースパッケージ @adverant/nexus-spi のみであり、Community からはそれ以外のものを使用しません。
- ビルド済みインターフェースパッケージのバイト単位で固定されたコピーを、
SHA256SUMSによる固定とともに、ローカルのfile:パッケージとしてリポジトリに保持してください。 - それに対して
RouteModule(コンソール画面の場合はScreenModule)を、それが対応する機能グループとともに記述してください。 - すべてのルートを
ctx.requireScopeの背後で実行し、応答する前にモジュール自身の権限付与を確認してください。 - 組織に利用資格がない場合は
LICENCE_LOCKEDで拒否し、機能のティーザーを表示してください。データは決して表示しないでください。 - リポジトリをライセンス境界に従わせ、その後、各エディションの構成済みツリーをビルドしてください。
npm ci
npm test
npm run build
証明となるのはライセンス境界ルールです。インターフェースパッケージ以外の Community スコープからのインポートは禁止、リポジトリ外への相対インポートは禁止、リポジトリ外の file:、link:、workspace: 依存関係は禁止です。そのうえで、上記の 3 つのコマンドが、作業ツリーだけでなく各エディションの構成済みツリーで合格する必要があります。第 2.25 章「エディションごとのビルド」にモジュールの骨組みがあります。
モジュールは、ライセンスにその機能グループが含まれるインストール環境において、起動時に Community サービスに読み込まれます。その権限付与がない場合は拒否されるため、同じビルドをあらゆる環境に出荷でき、ライセンスのない環境では何も動作しません。
11. オープンコアのフォークまたは拡張
目標は、Community 自体への変更であり、ご自身のフォークで保持するか、コントリビュートとして還元します。構成要素は、Apache License, Version 2.0 の下にある Community のソースです。
- リポジトリをフォークし、
mainからブランチを作成してください。 - 実現したいことがプラグインまたはスキルで可能な場合は、そちらを優先してください。コアへの変更は、リリースのたびにお客様ご自身で保守することになります。
- 変更がなければ失敗するテストとともに変更を行ってください。
- 何かを提案する前に、プロジェクトが実行するチェックを実行してください。
- NOTICE ファイルを保持し、成果物の出所を示す以外の目的で Adverant の名称や商標を使用しないでください。
git checkout -b feature/your-change
npm test
npm run lint
npm run typecheck
証明となるのは、これら 3 つのチェックの合格と、各新規テストが変更前に失敗していたことの証拠です。フォークにおいても、オープンコアの 1 つの特性を維持してください。Community は、キーもネットワークもなしに、ローカルモデル上でエージェントをエンドツーエンドで実行できます。これを壊す変更は、Community を単独で使用可能にしている要素を壊すことになります。
これは Community 専用です。クローズドのままにする必要があるものは、代わりに Enterprise モジュール(シナリオ 10)に含めてください。そうすることで、ライセンス境界が誰でも示せる場所に保たれます。
12. Teamエディションのクラウドアプリ
目標は、Team のお客様がインストールできるアプリです。Team は Adverant クラウド上でのみ動作するため、アプリはカタログを通じてのみお客様に届きます。構成要素は、プラグインとパブリッシャークラスター(サンプルデータを備えた、Adverant クラウド上のお客様専用の仮想クラスター)です。
- パブリッシャークラスター上で、サンプルデータのみを使用してビルドおよびテストしてください。
- アプリが必要とするものはすべてマニフェストで宣言し、それ以外は宣言しないでください。
- Adverant による審査とカタログ掲載のため、署名済みでリリースしてください。
- 各お客様がアプリをインストールし、宣言された各スコープをユニット単位で付与します。
証明は 2 つの部分から成ります。署名済みで審査を経たリリースにより、カタログに掲載されます。その後、お客様の権限付与によって、アプリがお客様のサイトでアクセスできる範囲が決まり、宣言されていない呼び出しは CONNECTION_SCOPE_EXCEEDED で拒否されます。不足しているスコープは、お客様が審査する新しいリリースでのみ追加できます。
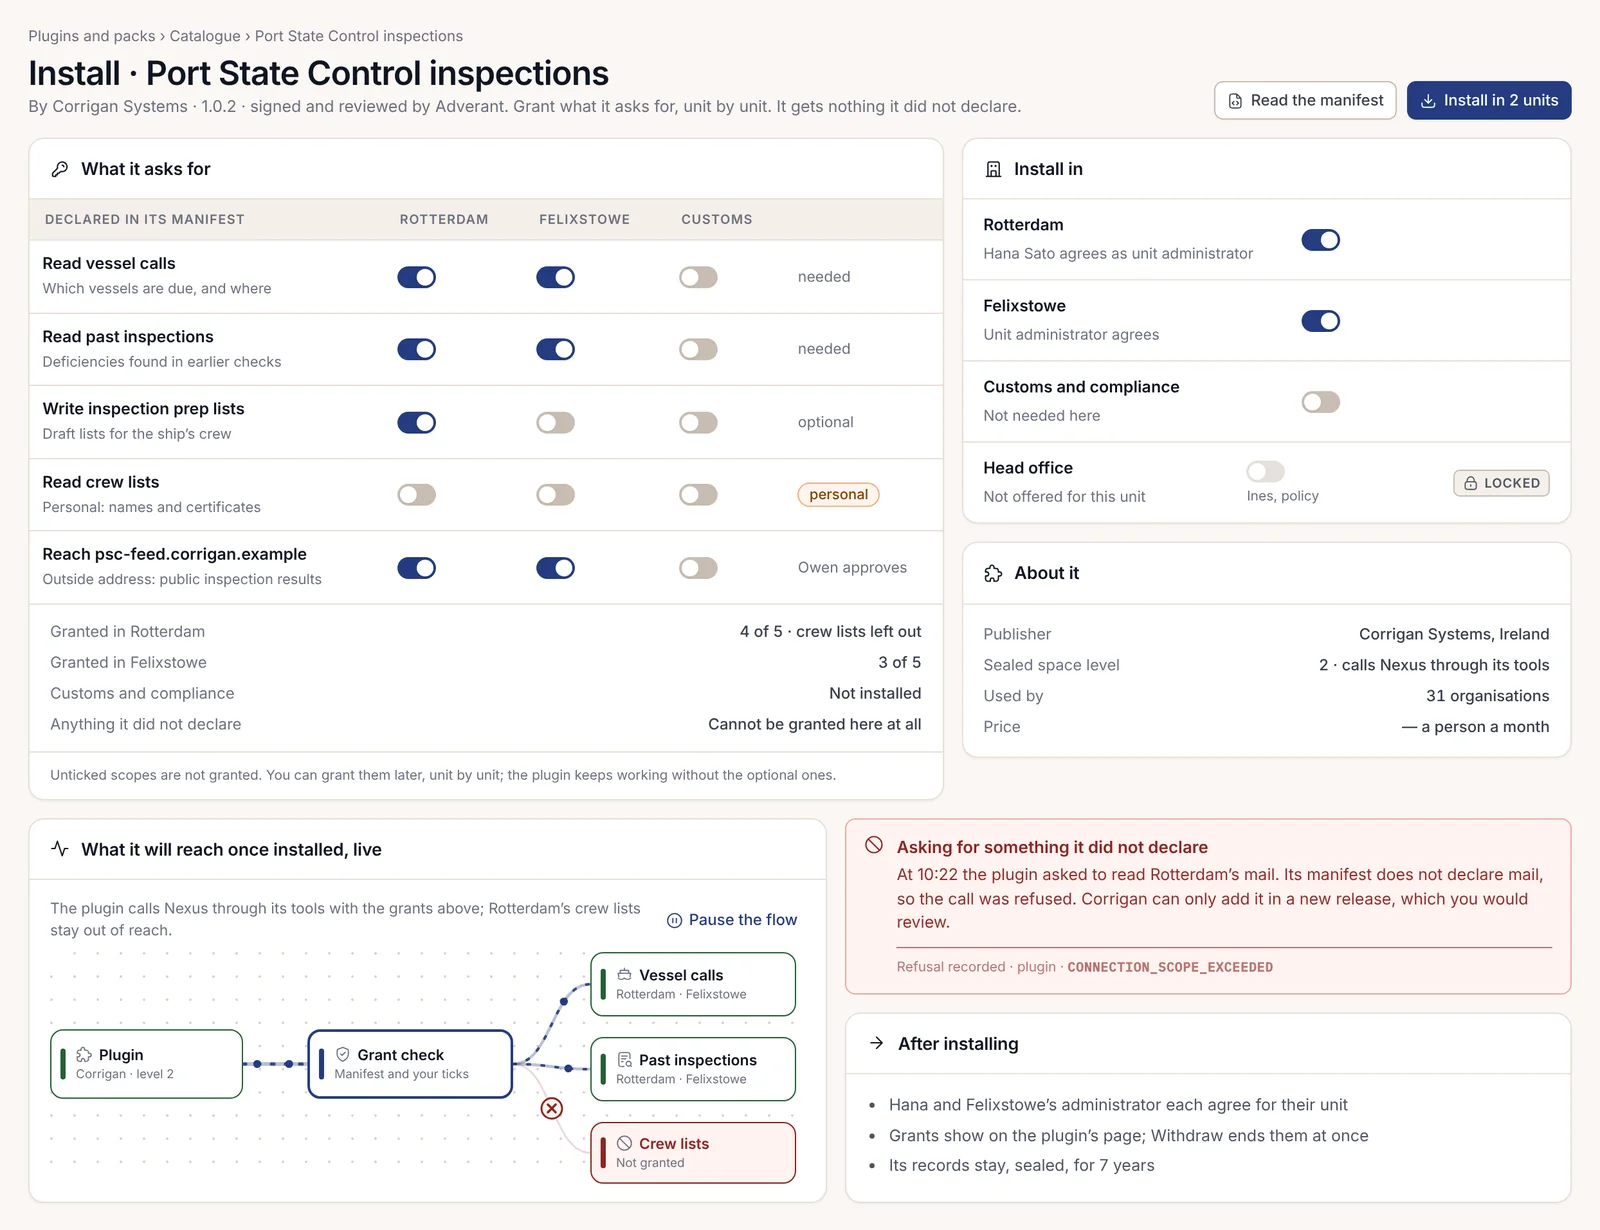
パブリッシャークラスターにはどのお客様への経路もなく、そこでお客様のデータを要求すると TENANT_BOUNDARY で拒否されます。お客様はテスト結果を共有できますが、データを共有することはありません。Team にはワークフロー運用機能が含まれているため、アプリがワークフローを同梱する場合、Team のお客様は自らそれを環境間で昇格できます。
13. 既存の社内アプリのプラグインとしてのラップ
目標は、自社ですでに運用しているアプリを Nexus に取り込み、サインイン、分離、ガバナンスを継承させることです。構成要素は、最初の草案用の /plugin-create スキルと、仕上げ用の SDK のマニフェストツールおよびゲートです。
- リポジトリを指定して
/plugin-createを実行してください。コードを分析してラッピング戦略を選択し、バックエンド、マイグレーション、ユーザーインターフェース(UI)、マニフェスト、テストを生成します。 - マニフェストを v2 コントラクトに引き上げてください。
migrateは 3 つの規則文を追加し、domainをdomains[]に移動します。また、エントリポイントを勝手に作成することは拒否します。 - ラッパーがヘッダーから読み取るテナント値は、すべて SDK のスコープガードに置き換えてください。
- すべてのテーブルに
organization_id、owner_user_id、business_unit_idを追加し、テナントを先頭とする主キーを設定してください。 - すべてのルートをその権限とともに宣言し、拒否台帳を導入してください。
- ゲートがすべて合格になるまで実行してください。
npx -p @adverant-nexus/plugin-sdk@2.50.0 create-nexus-plugin migrate nexus.manifest.json --write
npx -p @adverant-nexus/plugin-sdk@2.50.0 create-nexus-plugin validate nexus.manifest.json
npx -p @adverant-nexus/plugin-sdk@2.50.0 nexus-gates --self-test証明となるのは、nexus-gates が 0 で終了し、scope-adherence、one-fence、migrations-are-scoped、crud-adherence、api-contract がすべて合格することです。初回の実行ではその大半が失敗すると想定してください。当社の場合、草案がブラウザーで設定可能なヘッダーを信頼していたため、すべてのルートがスコープ未設定として報告されました。ゲートには、意図的に修正スイッチがありません。
ラップされたアプリはどのエディションでも動作します。デプロイはインストール環境のリリースチャネルを通じてのみ行われるため、草案が作成したデプロイメントファイルは無視してください。時間がかかるのは分離作業です。実際のアプリでは、数時間ではなく数日を見込んでください。