

すべてのドメインを保護し、 すべての変更を承認のもとに。
Shieldは、Nexus上のあらゆるプラットフォームの前段に配置されます。ドメイン、証明書、ファイアウォールルールを管理し、自動化された攻撃やトラフィックの急増(フラッド)を遮断するほか、アクセス集中時には訪問者をウェイティングルームで待機させます。ShieldのAIエージェントが変更を提案し、人がそれを承認します。すべての変更は段階的に適用され、改ざんできない状態で記録(封印)されます。
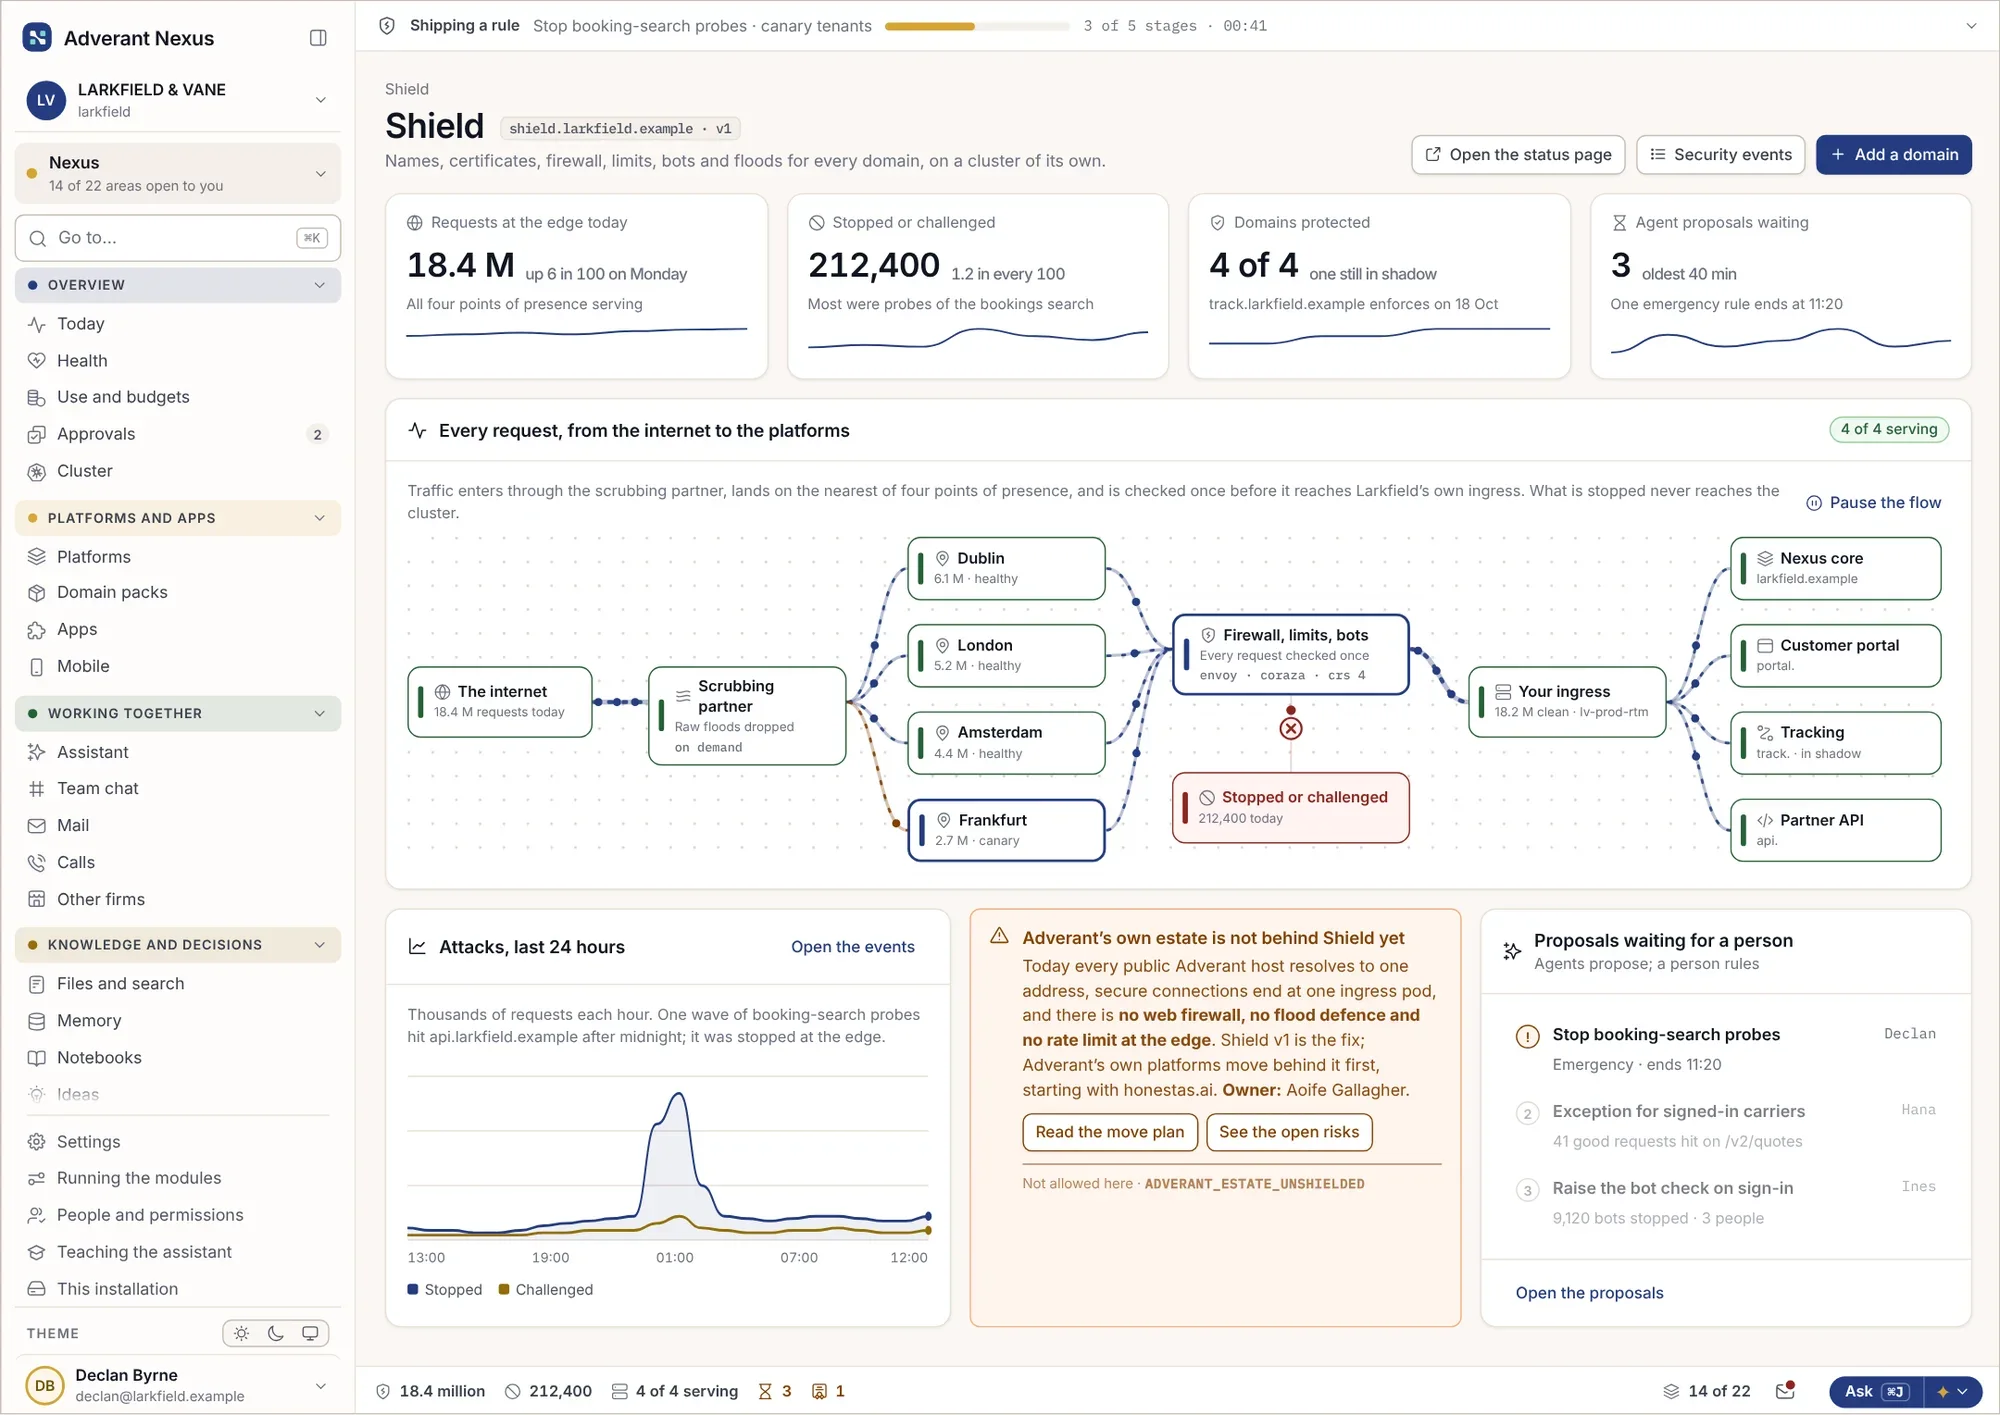
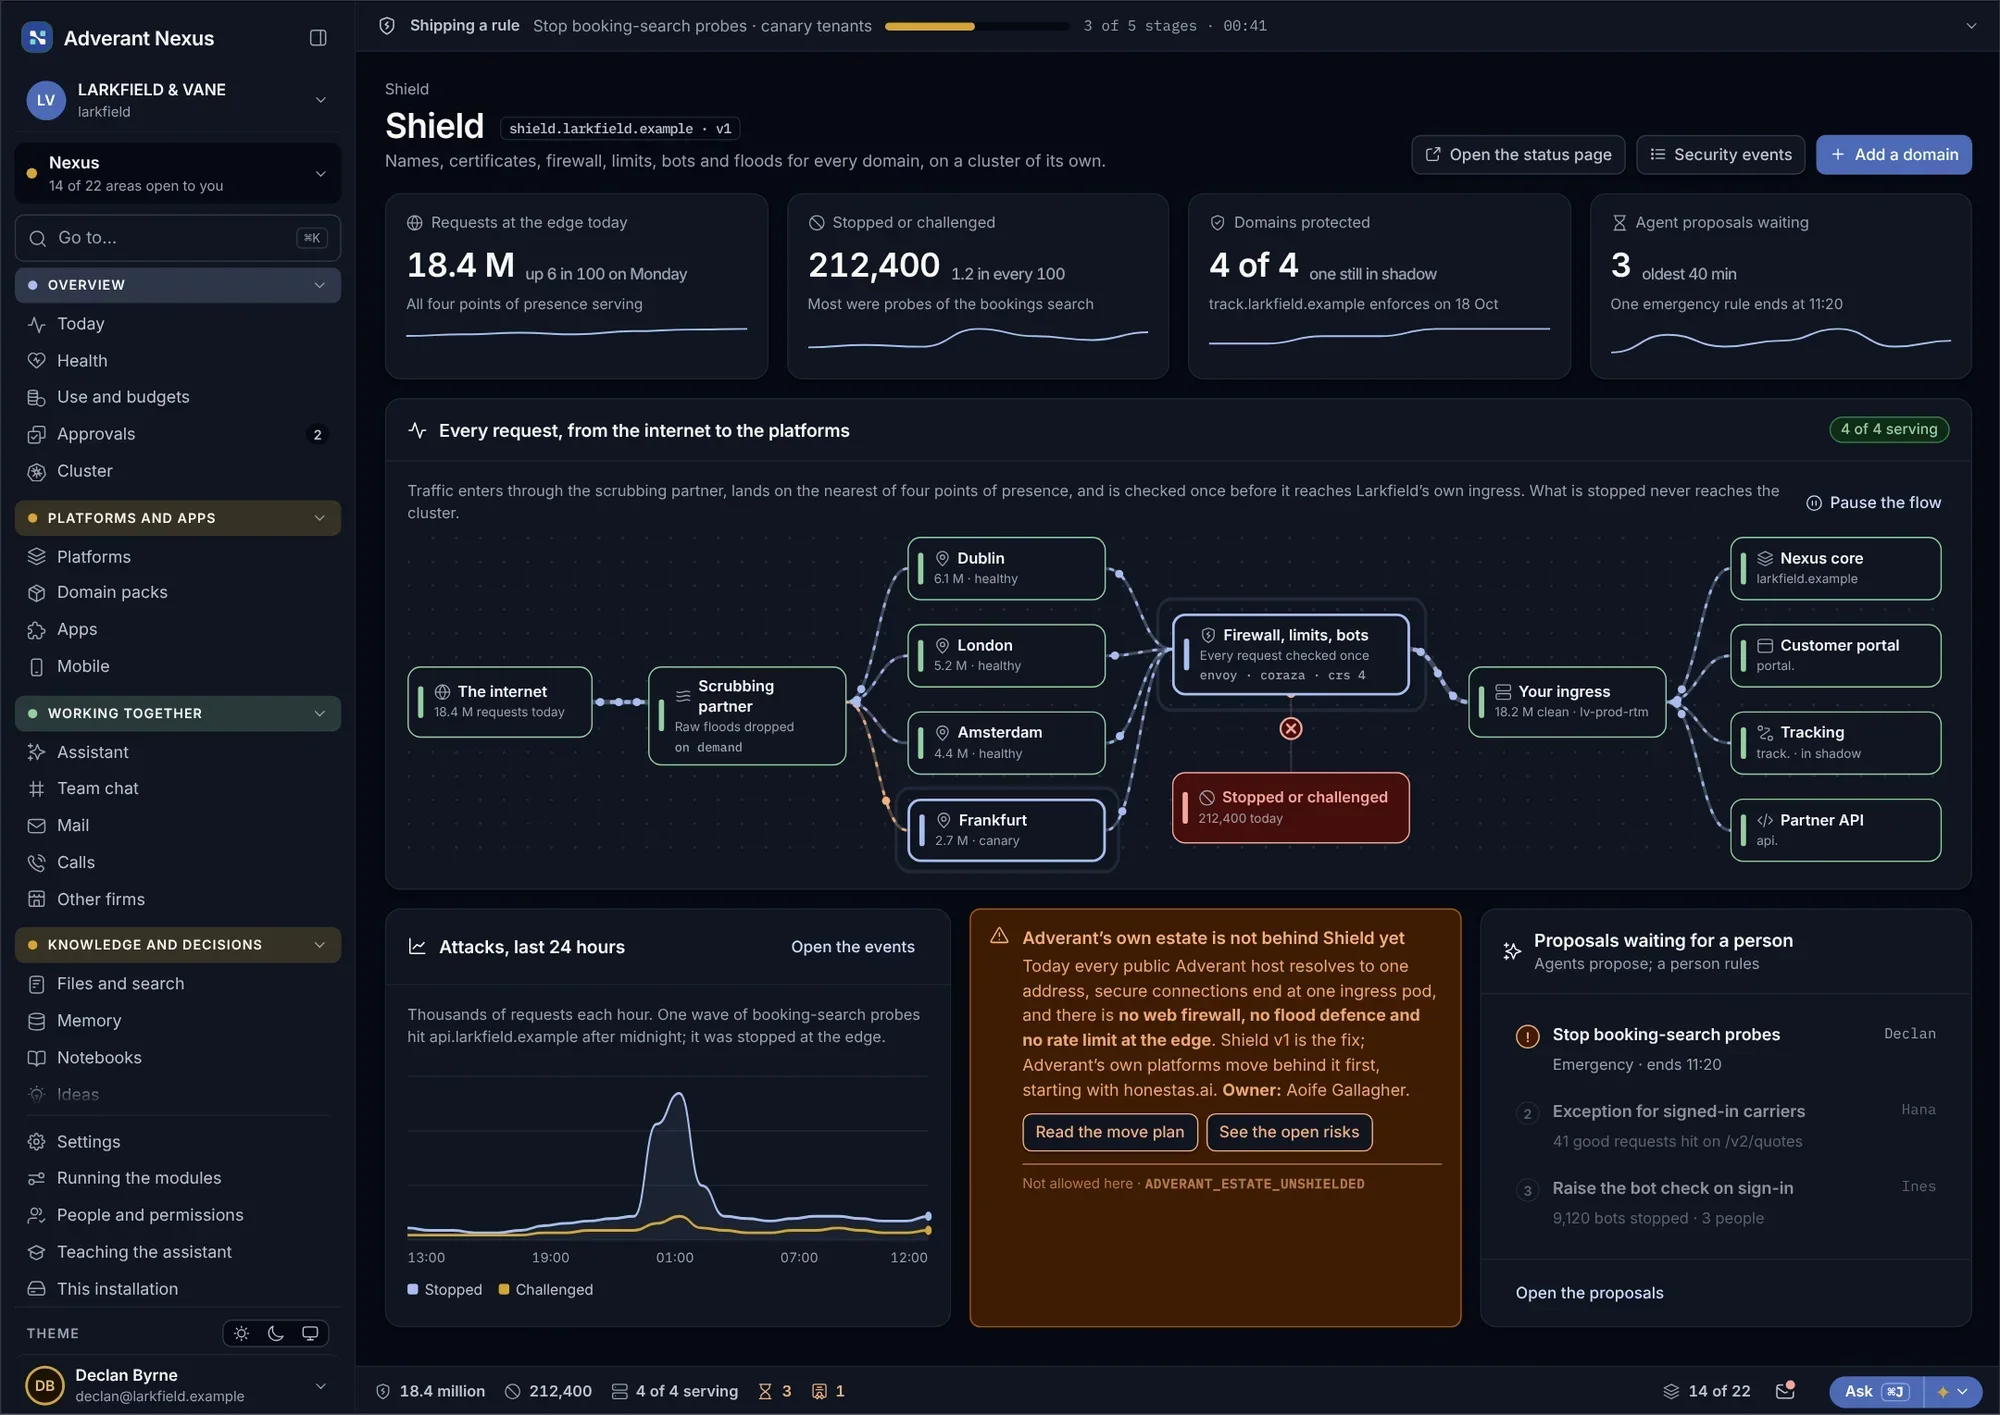
昨日のトラフィックでルールを検証し、 今日のトラフィックを保護。
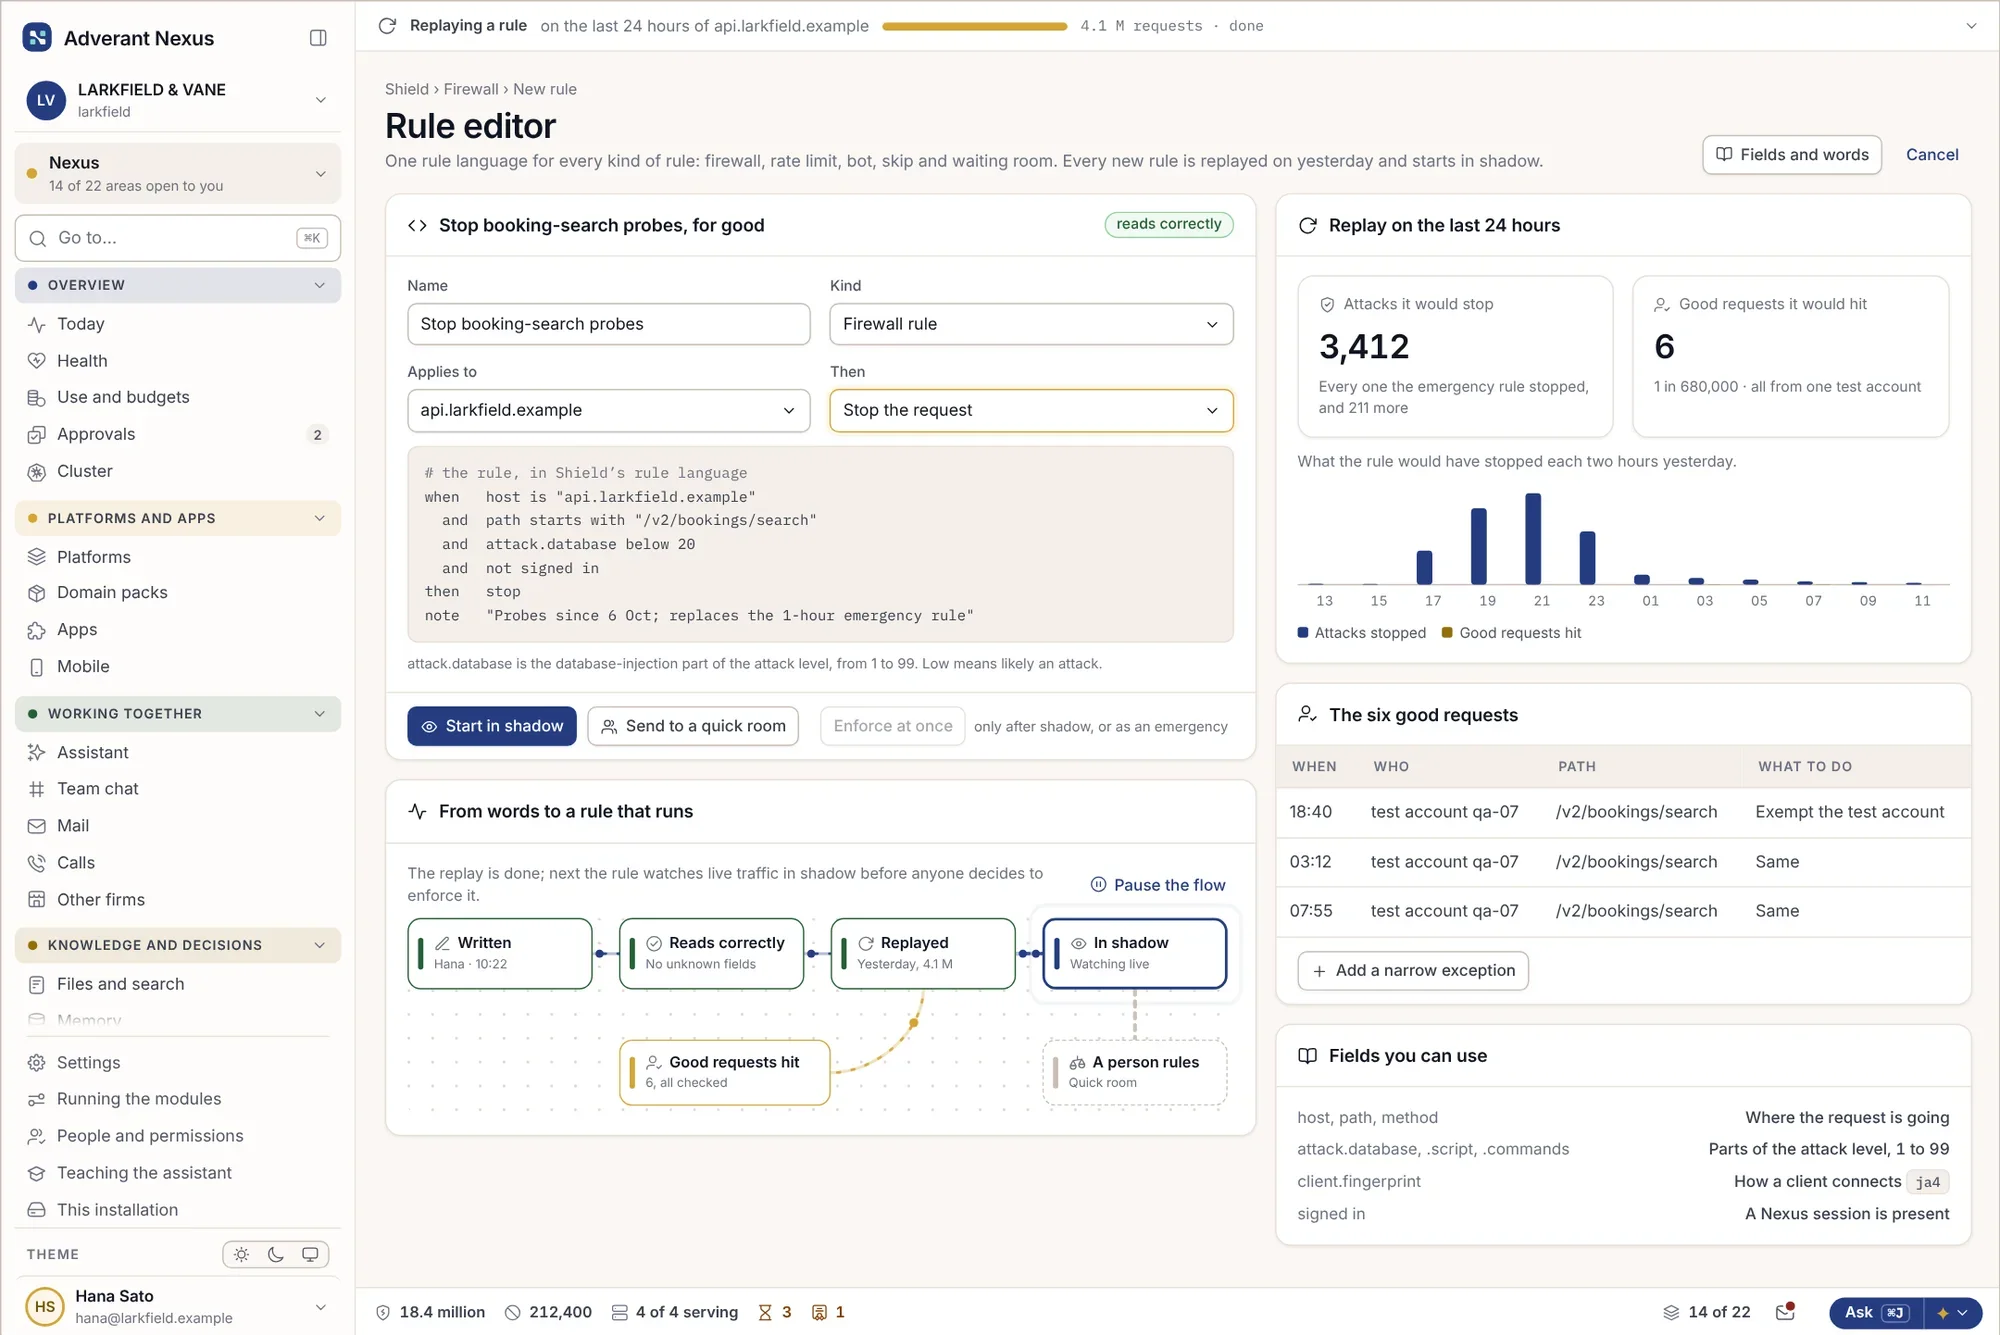
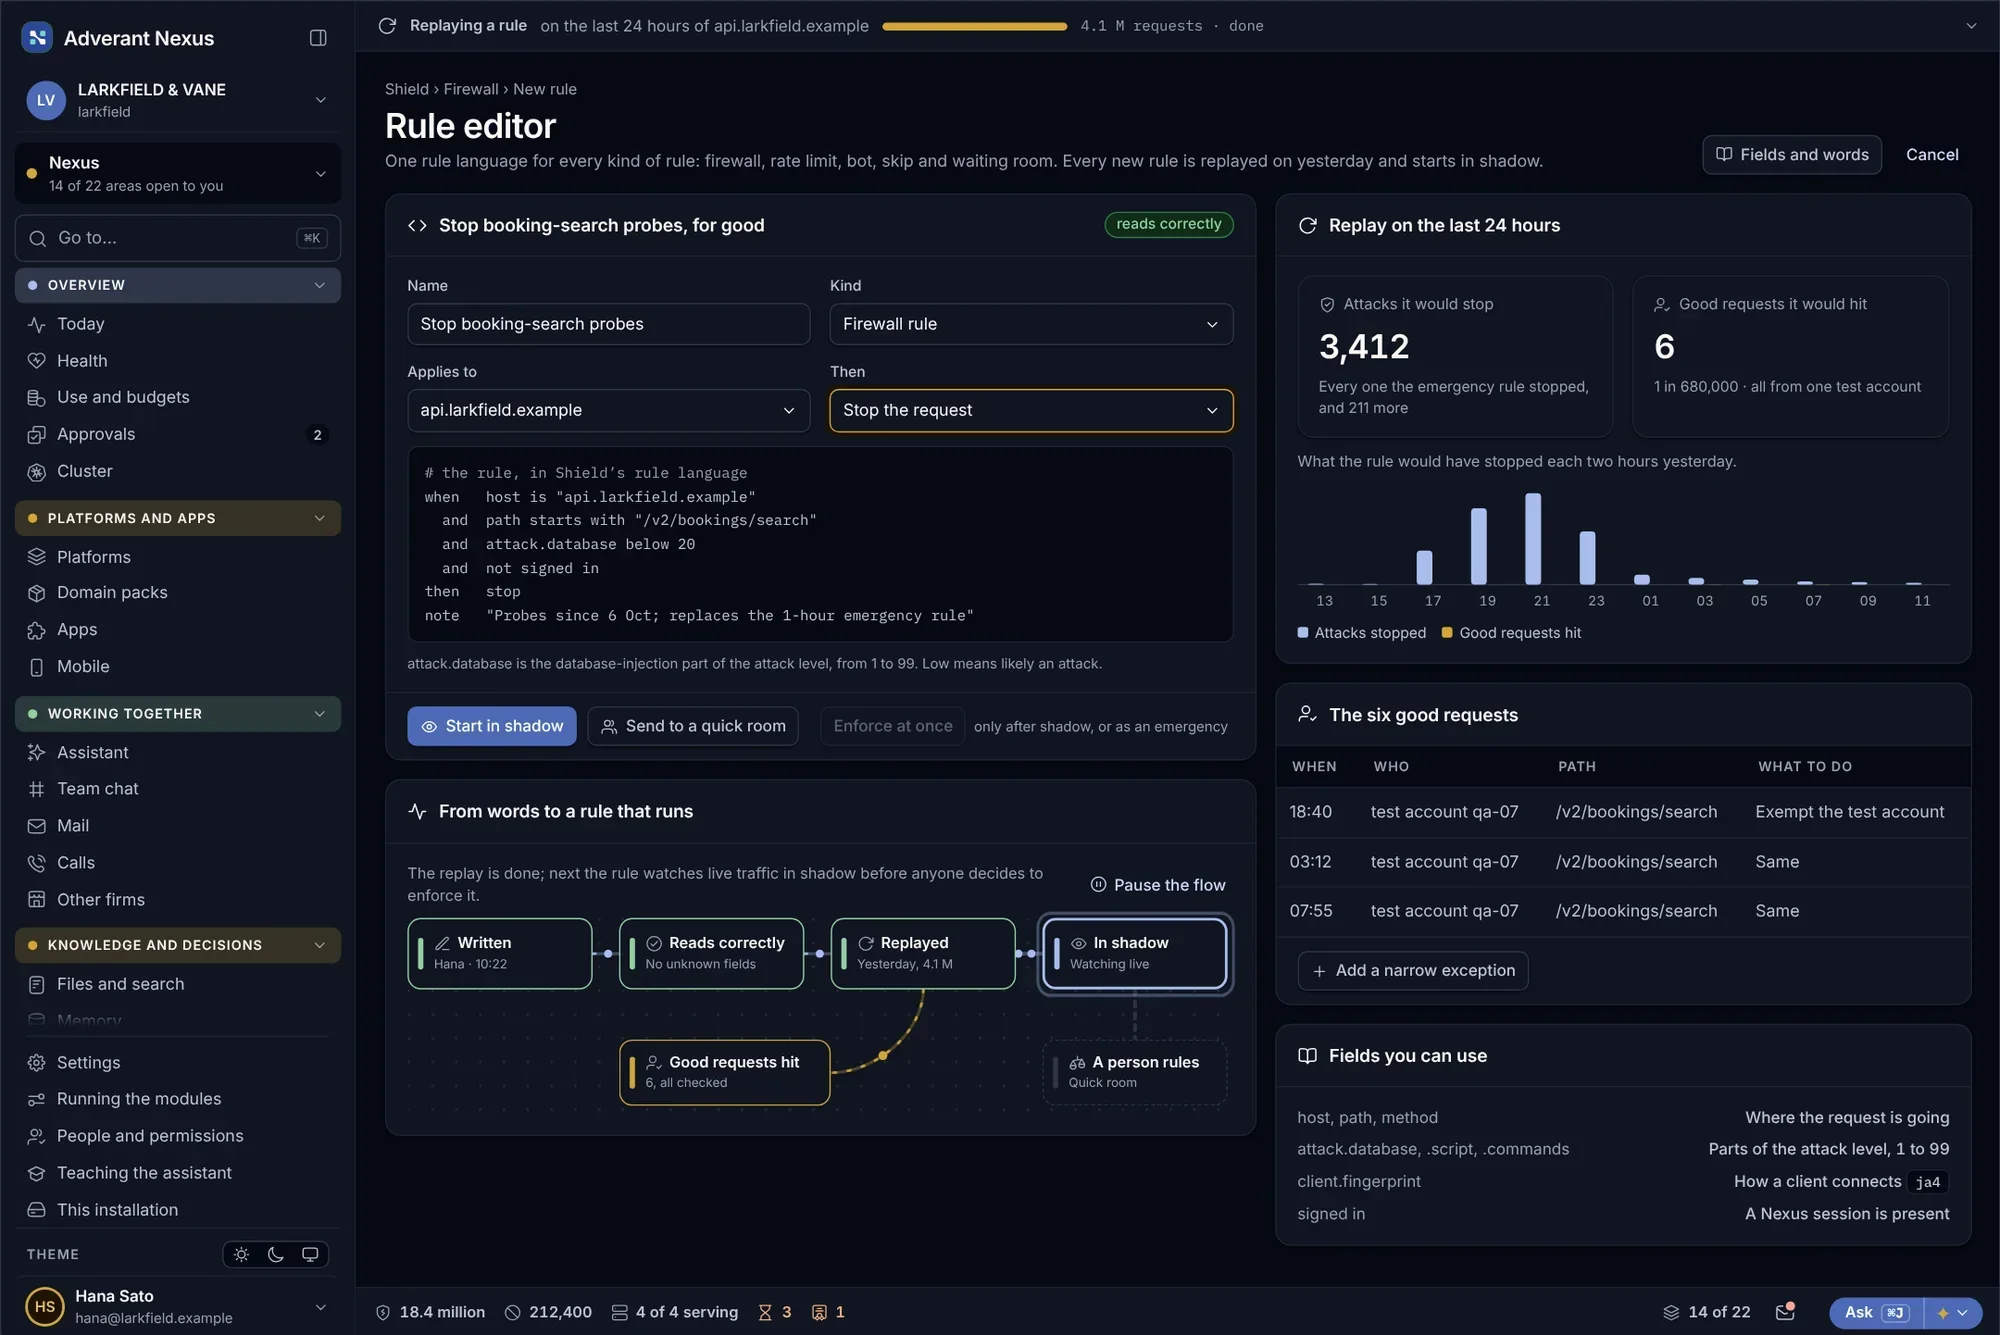
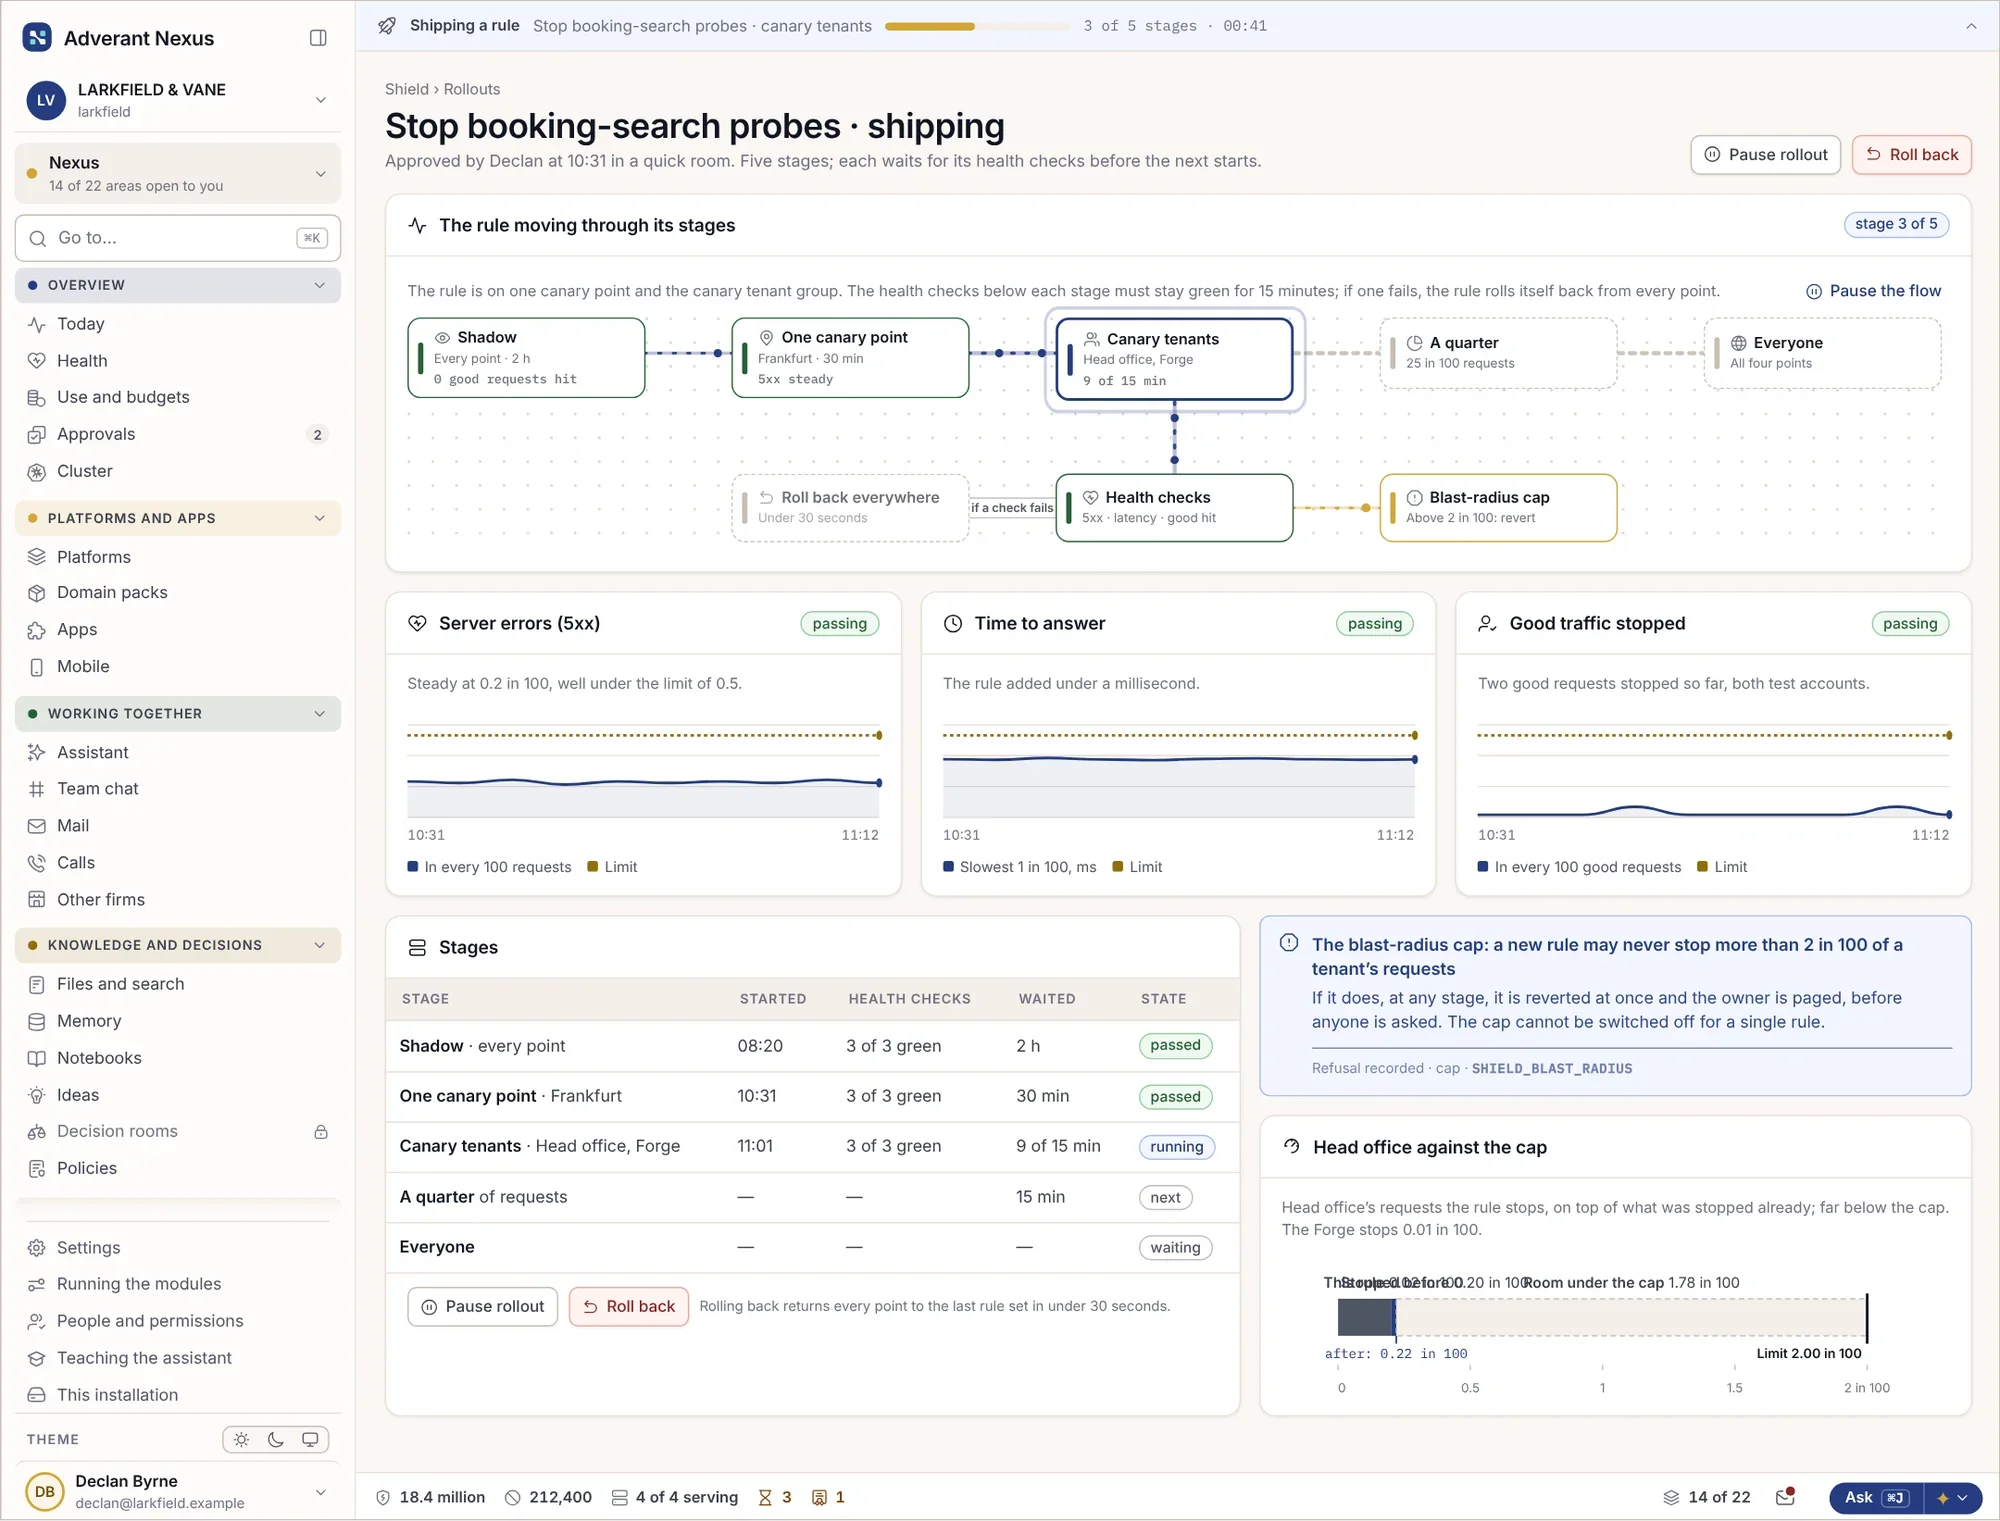
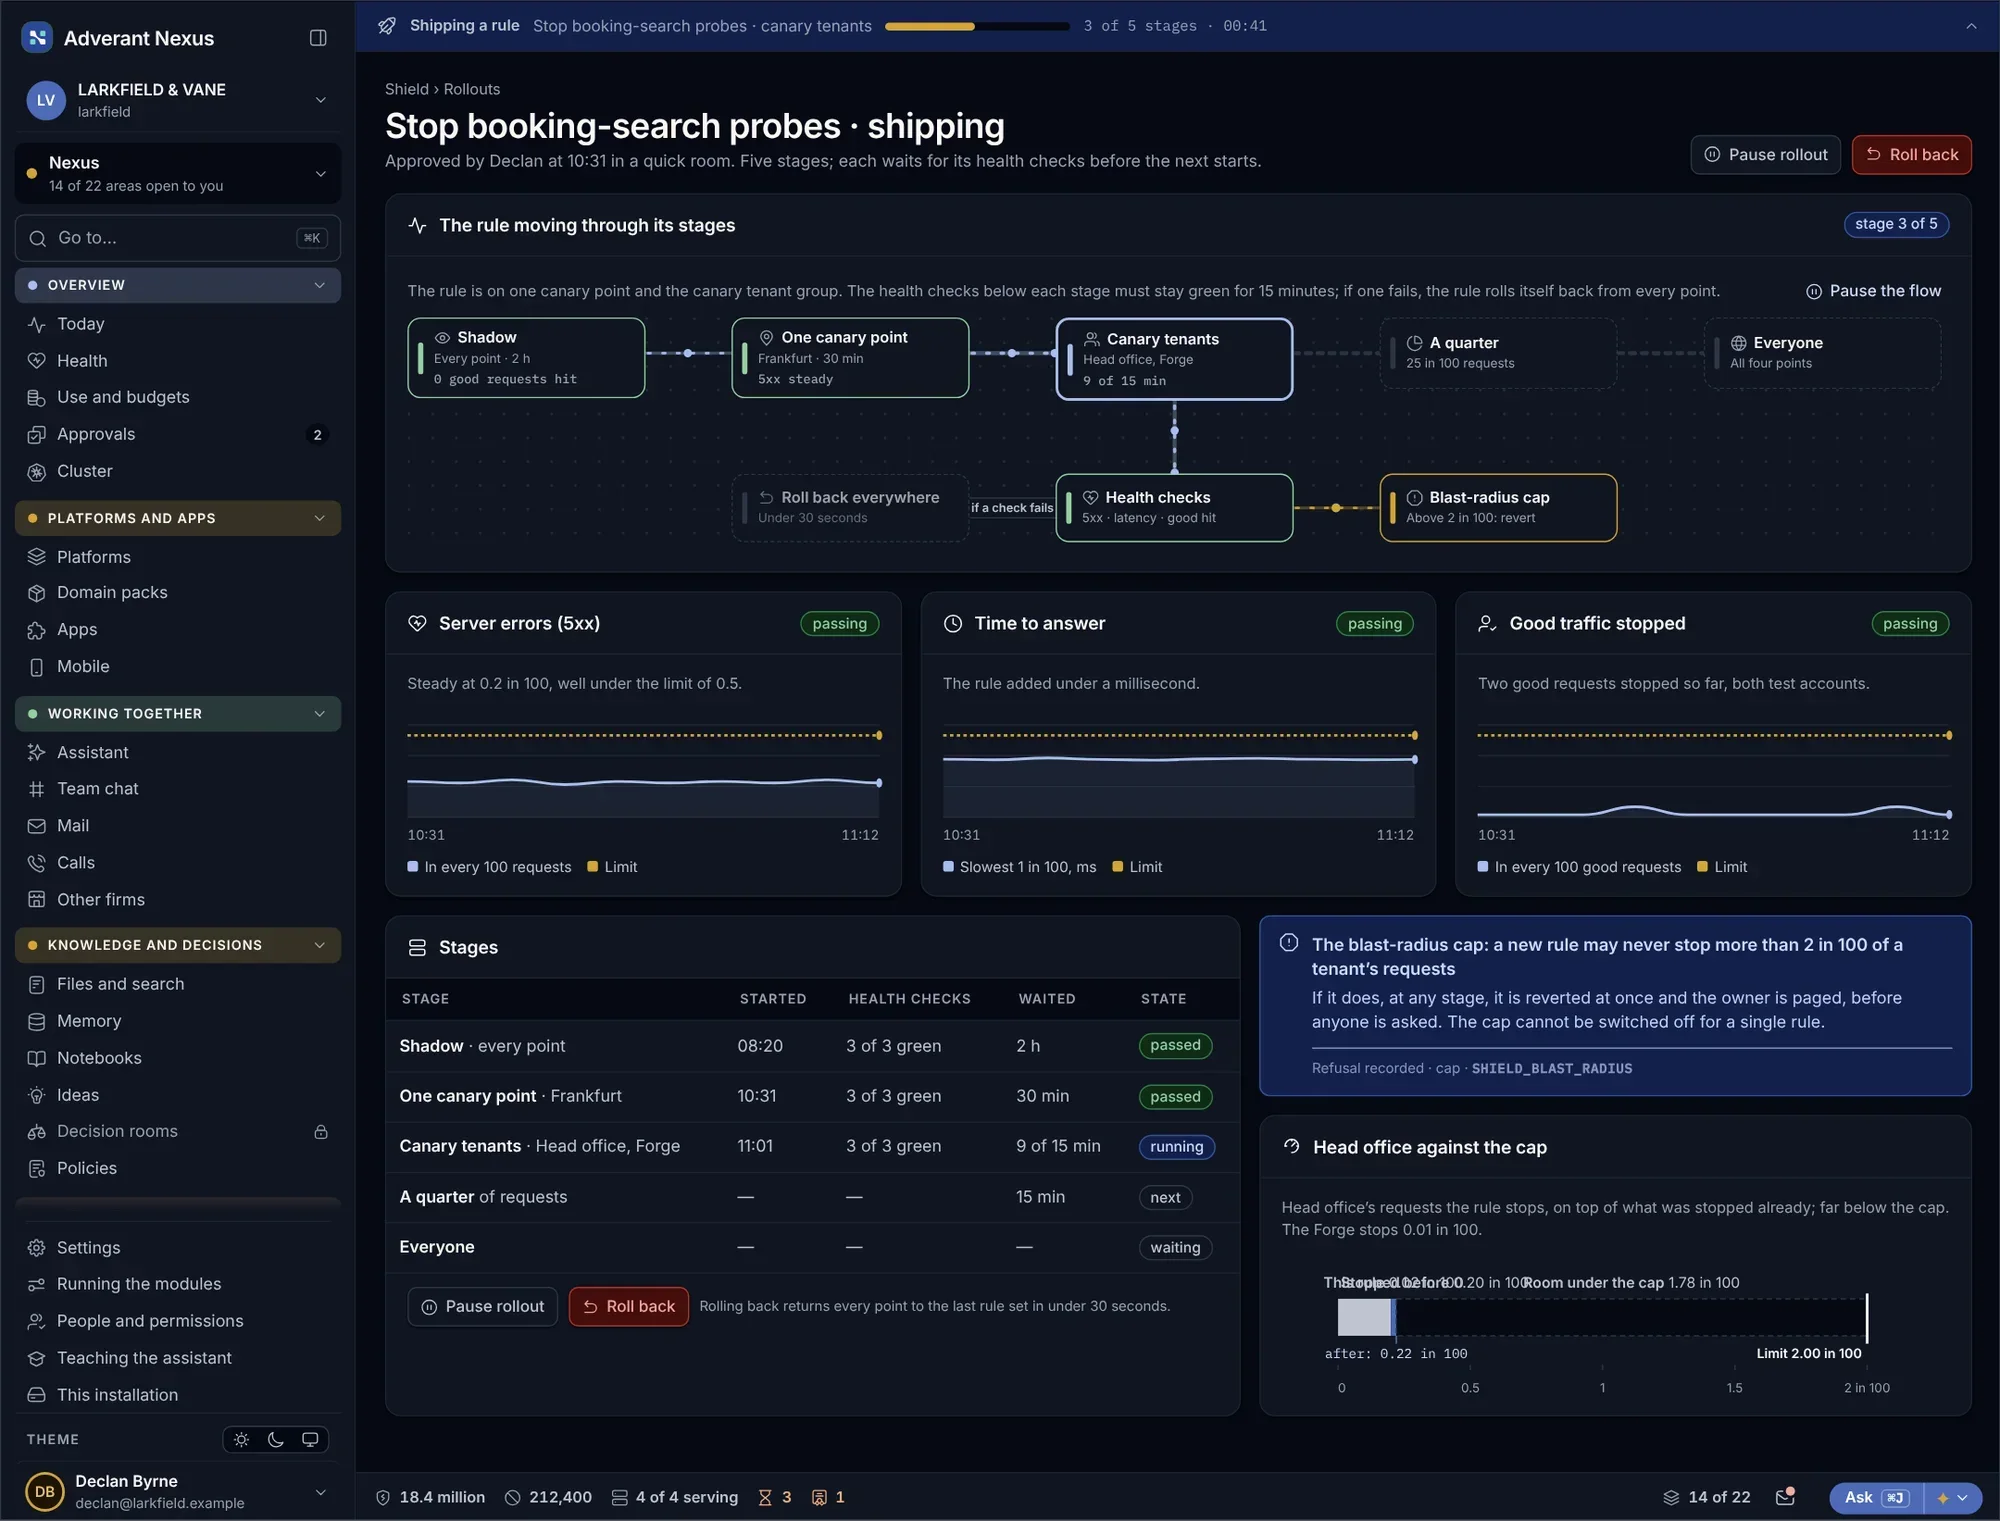
特定のルートに対するルールを作成し、昨日のトラフィックに適用した場合の結果を確認できます。ルールは段階的にリリースされ、問題が見つかればどの段階でも停止できます。
ルールエディター
- 平易な言葉で記述できるルール
- 昨日のトラフィックで検証済み
- 慎重に整理された優先順位
ロールアウト進行中
- 段階的なロールアウト
- ワンクリックで停止
- すべての段階を記録
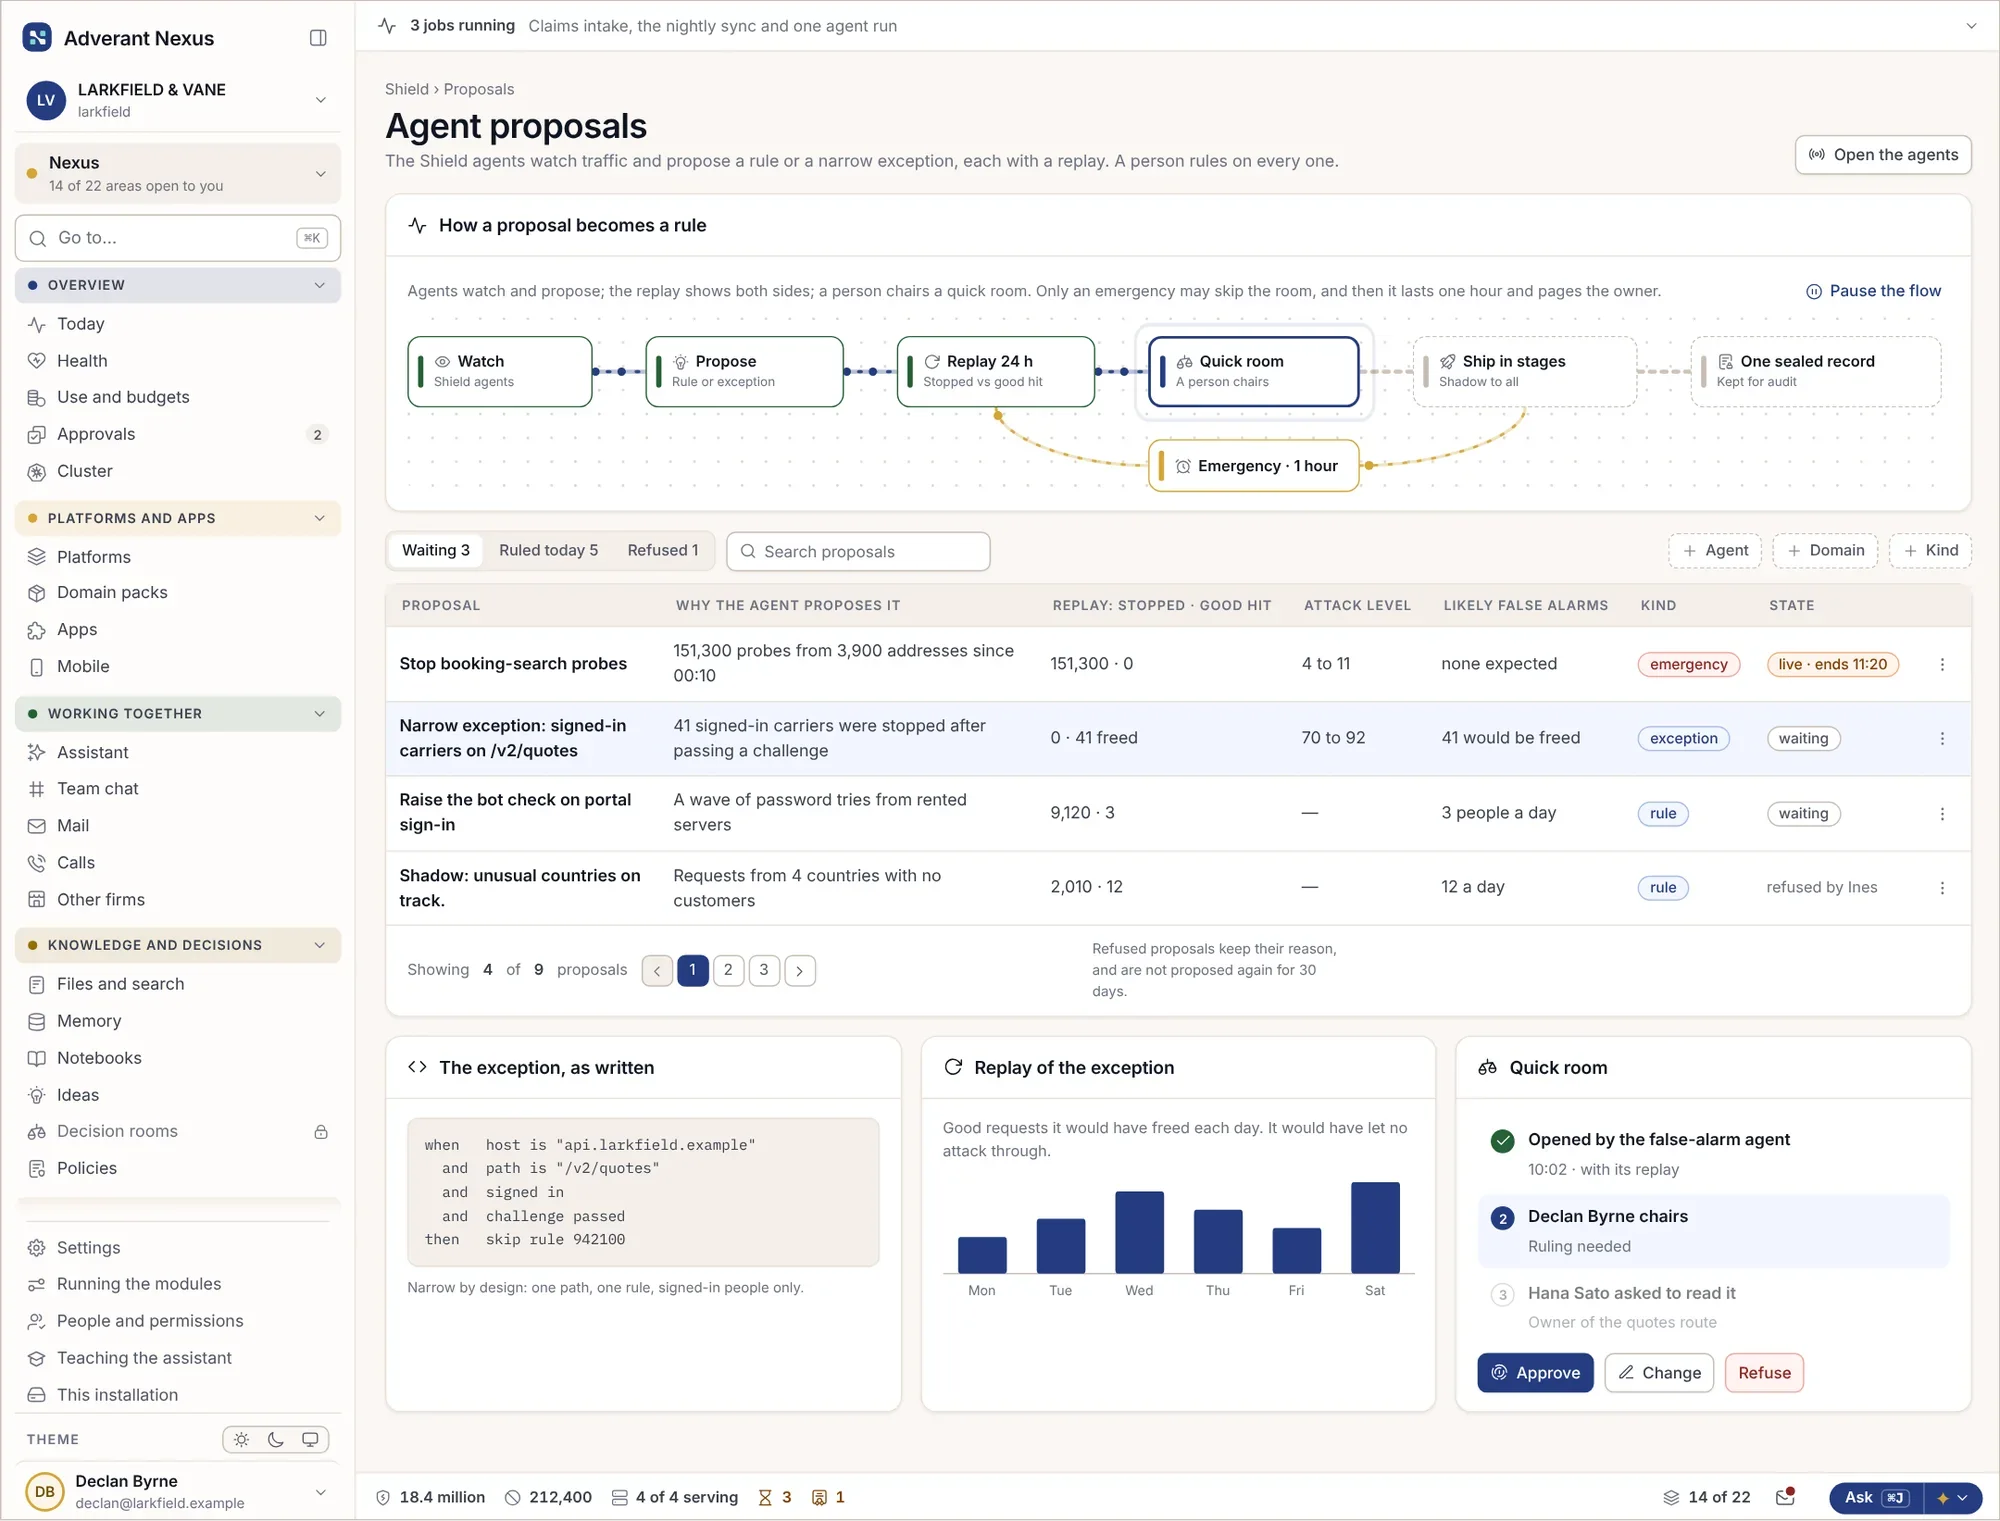
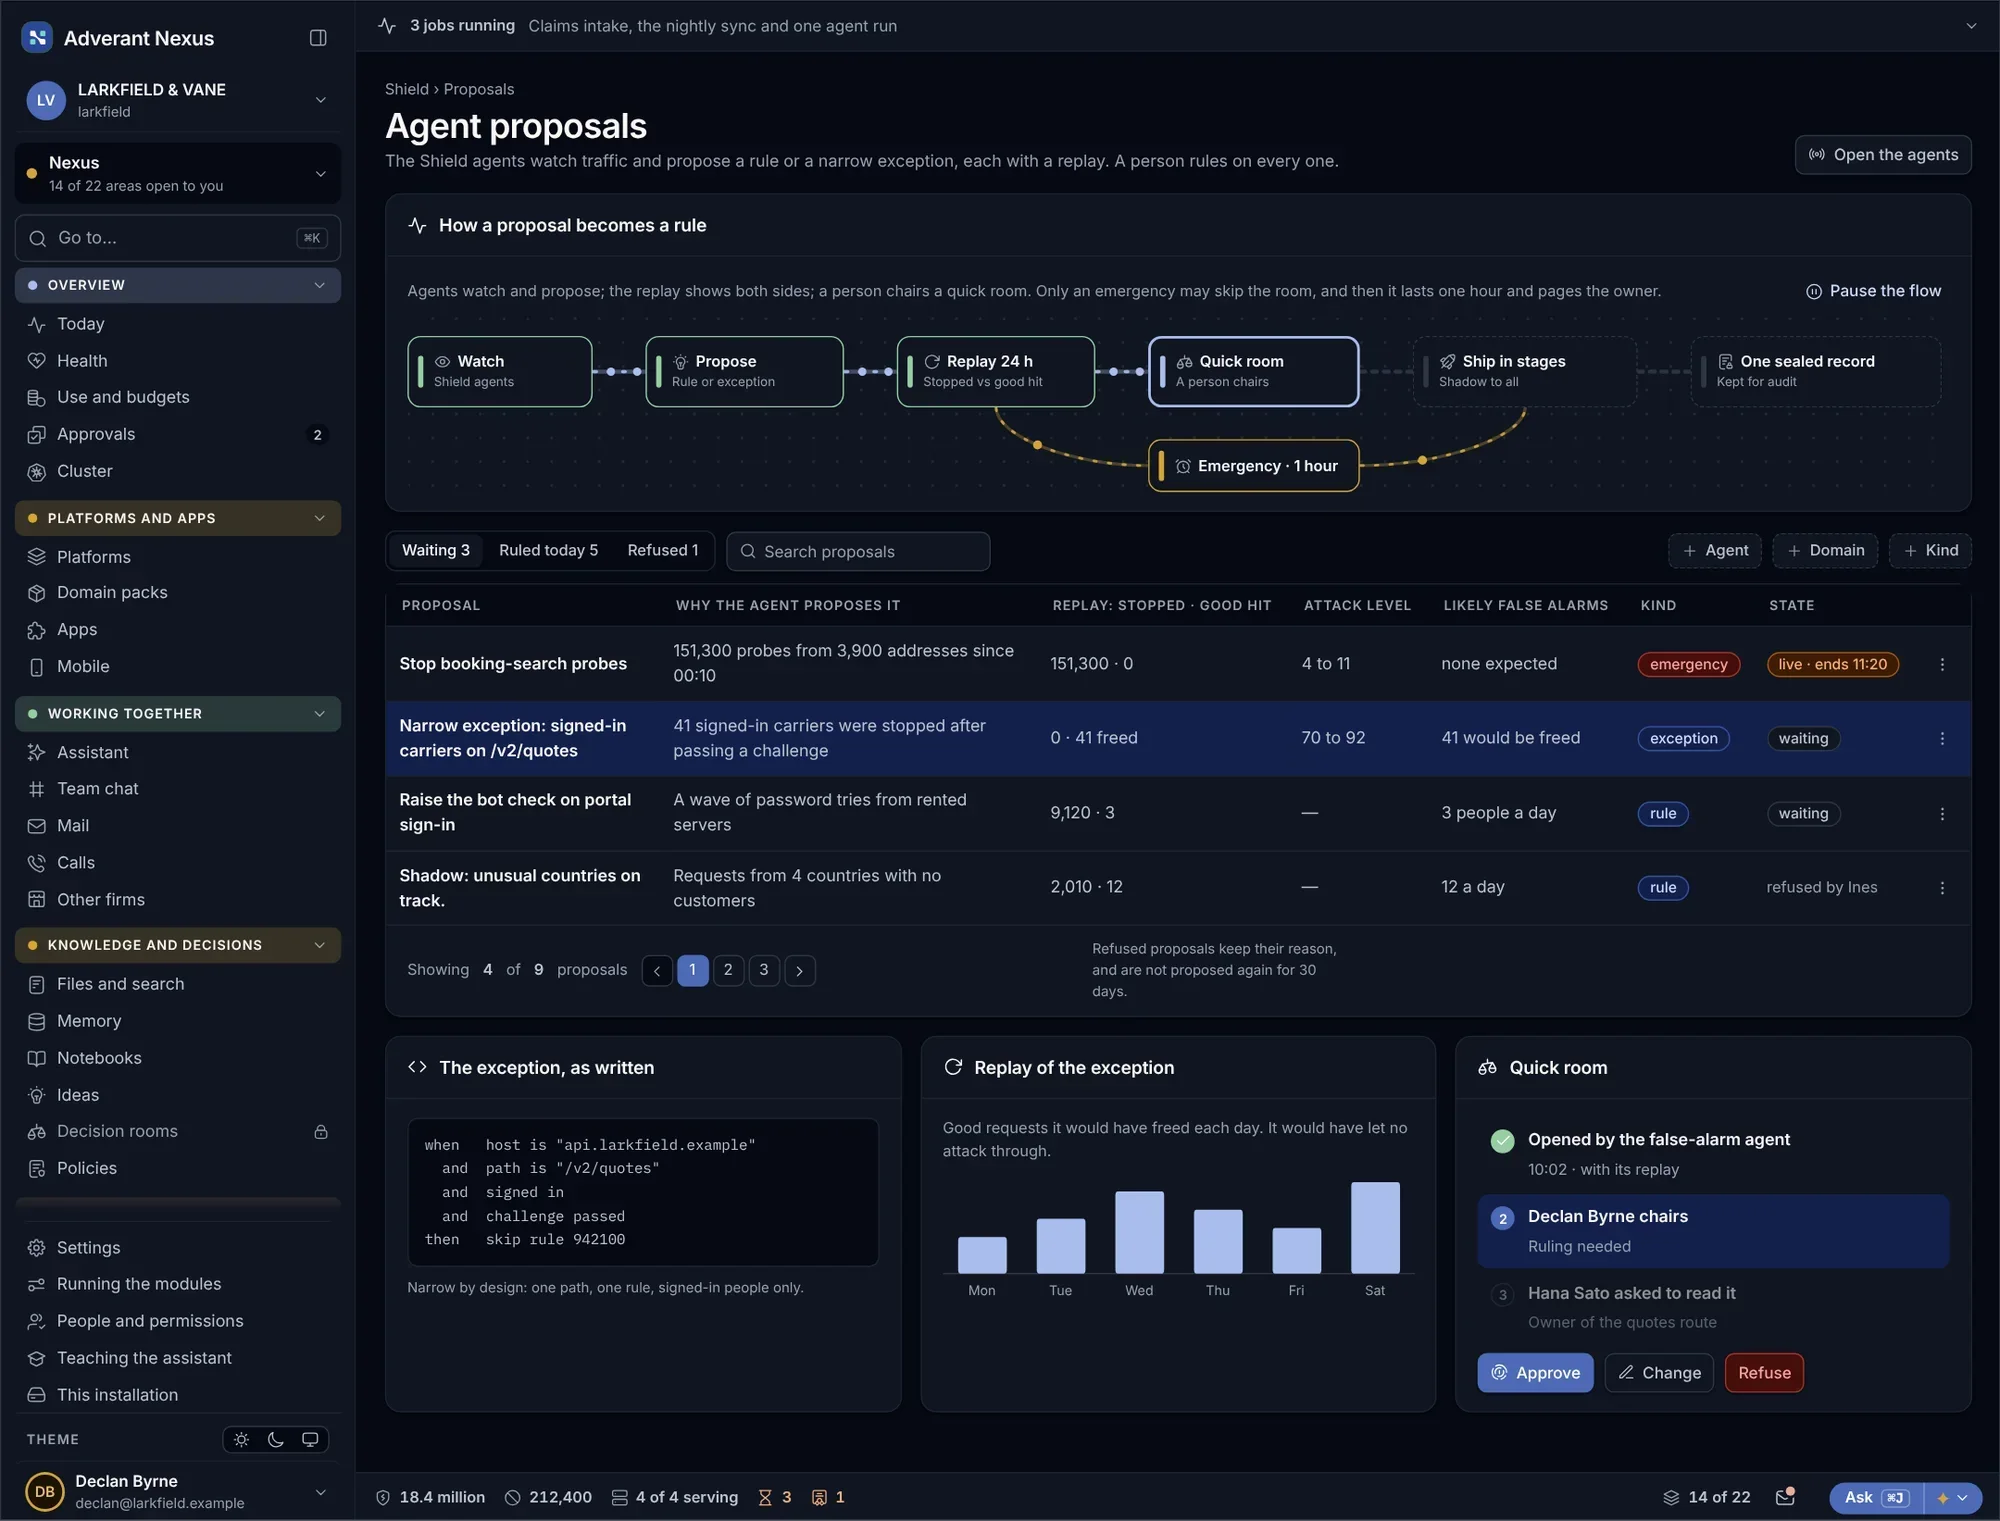
エージェントによる提案。 決断するのは人。
ShieldのAIエージェントはトラフィックを監視し、毎朝、ルールの厳格化、クローラーの許可、証明書の修正などの変更を提案します。人が承認するまで変更は一切適用されず、すべての変更は封印(確定記録)されます。
- 根拠を伴う変更提案
- 人による承認または却下
- すべての変更を封印・記録
ローンチ当日も安定稼働。 トラフィック急増にも揺るがない堅牢性。
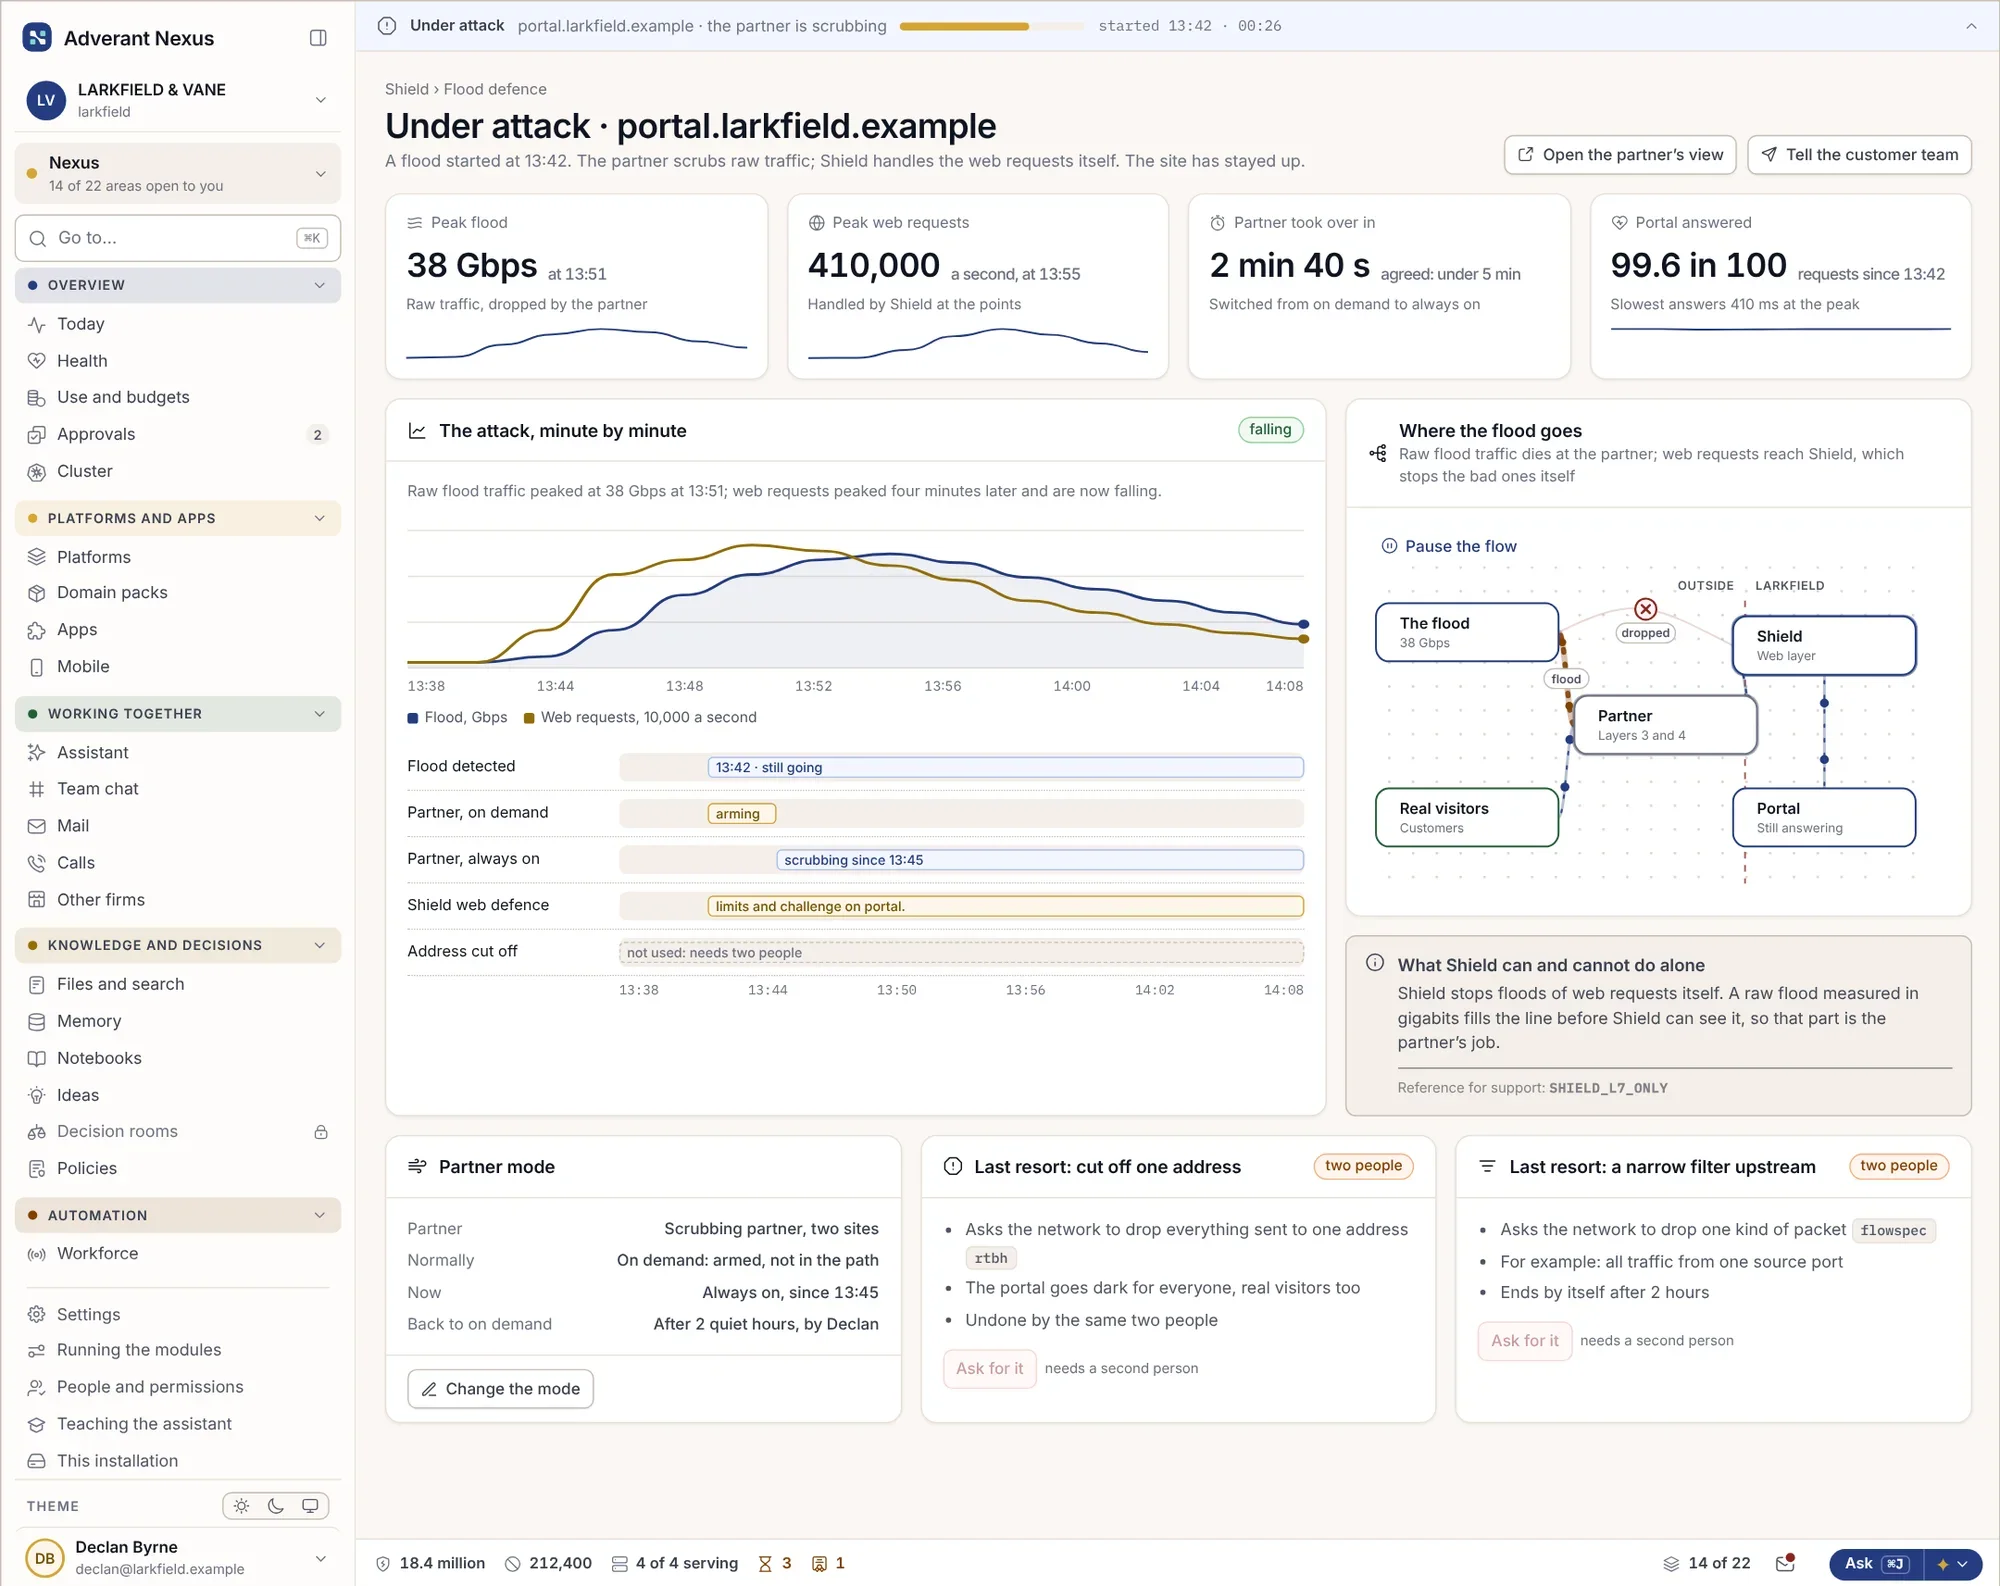
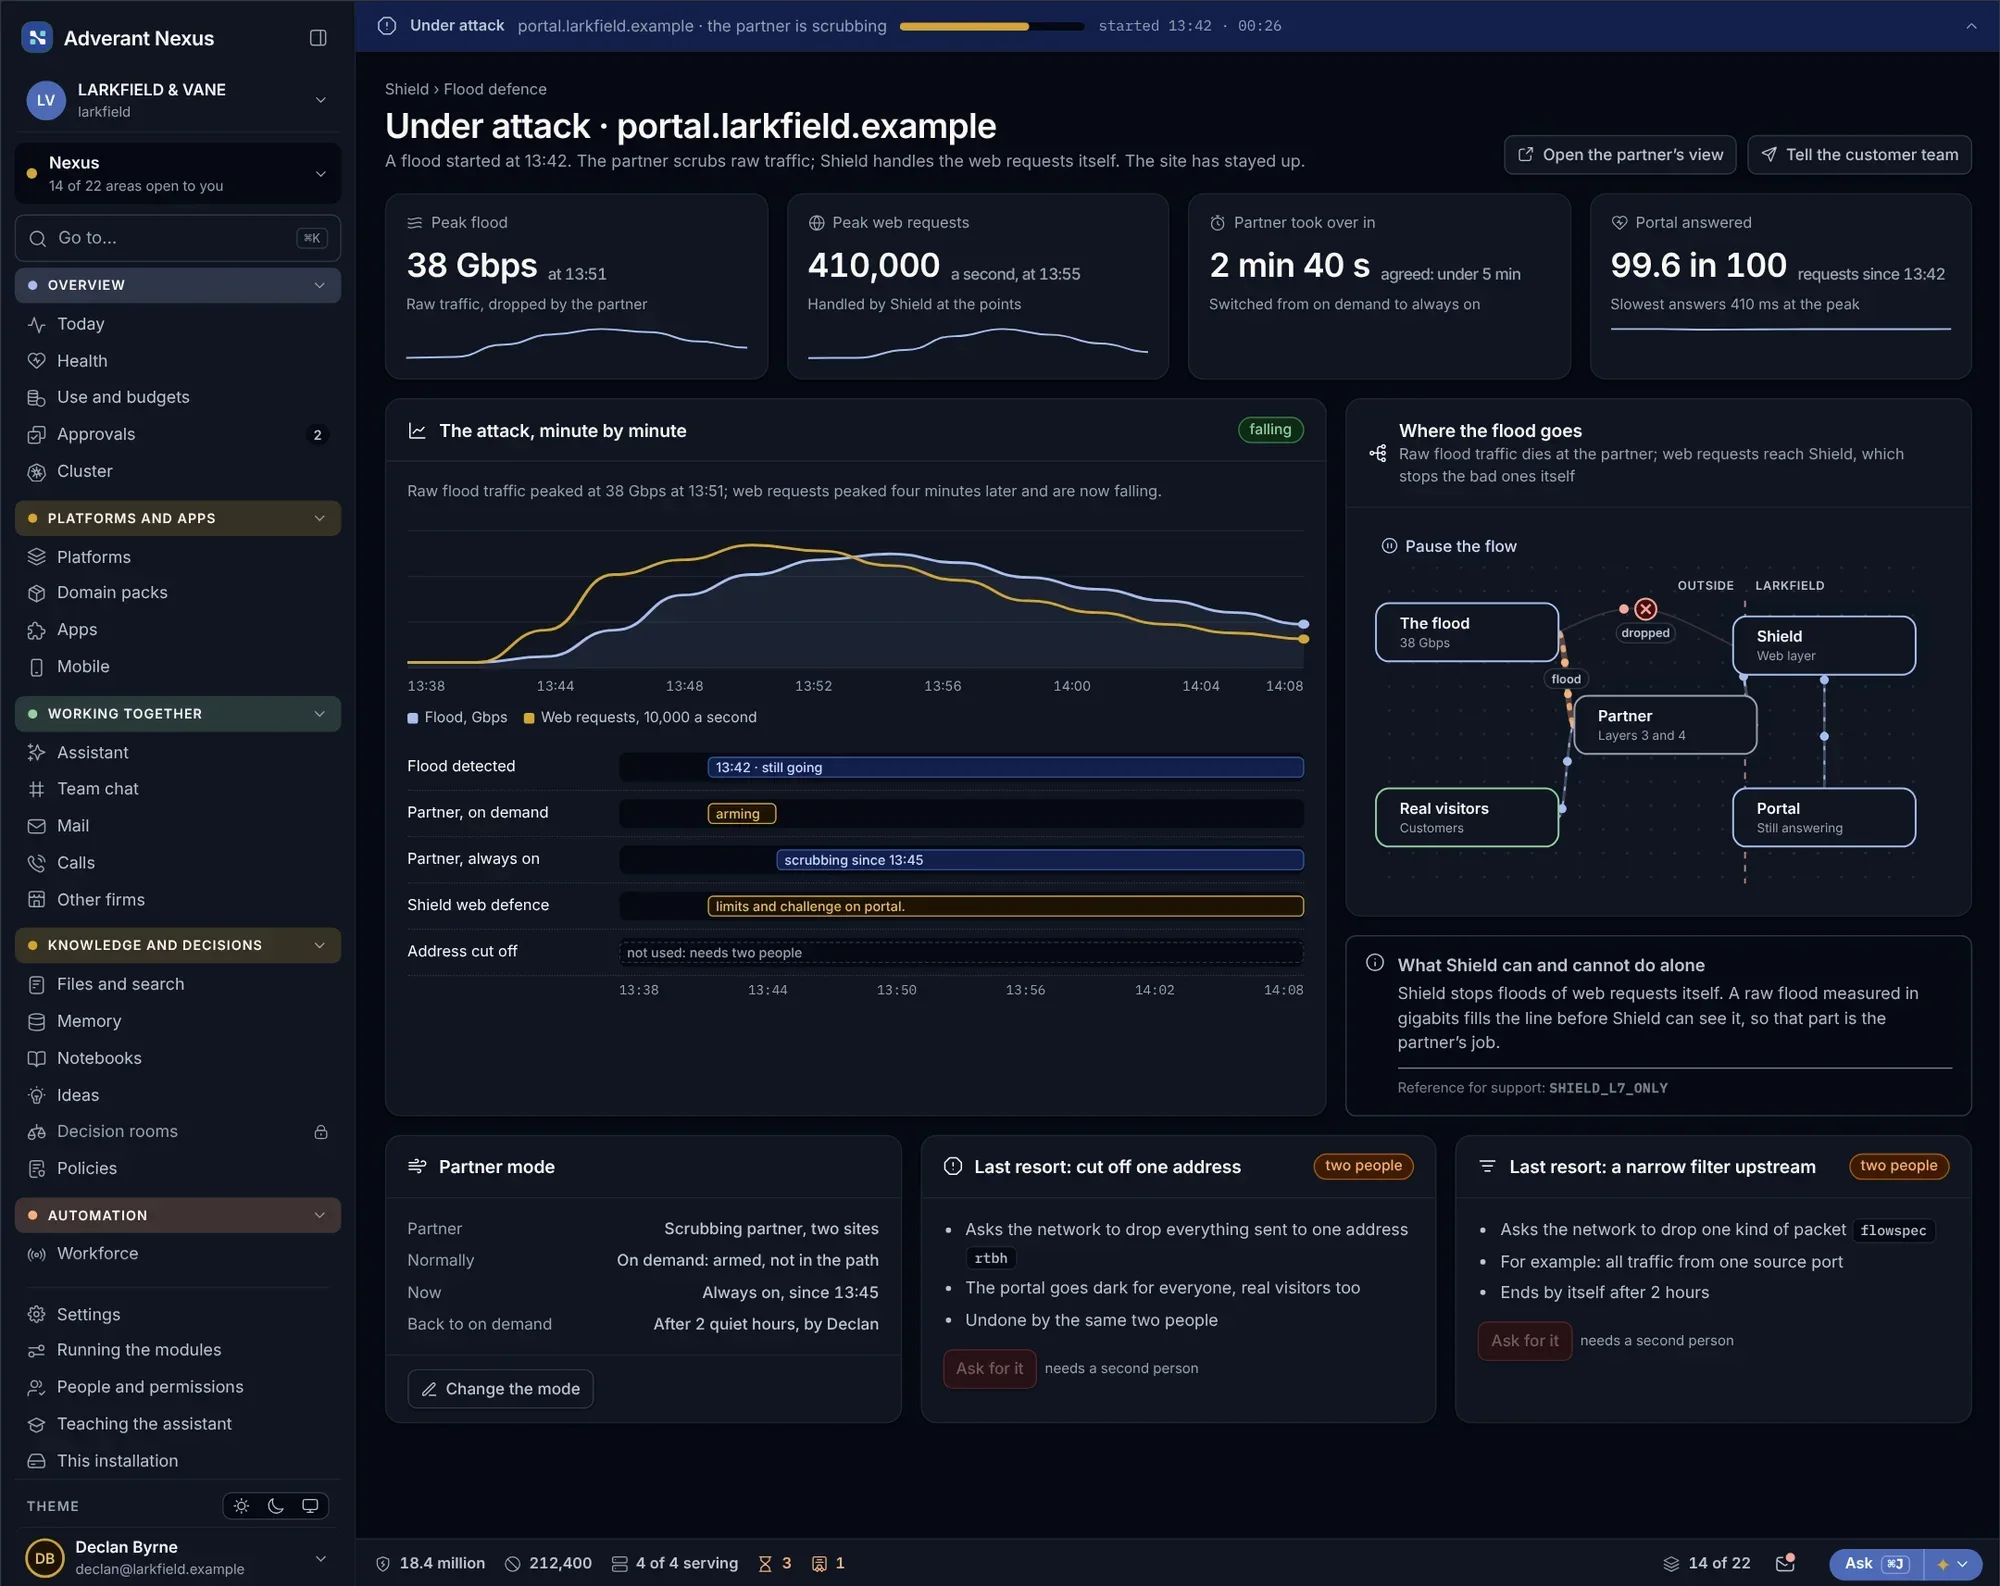
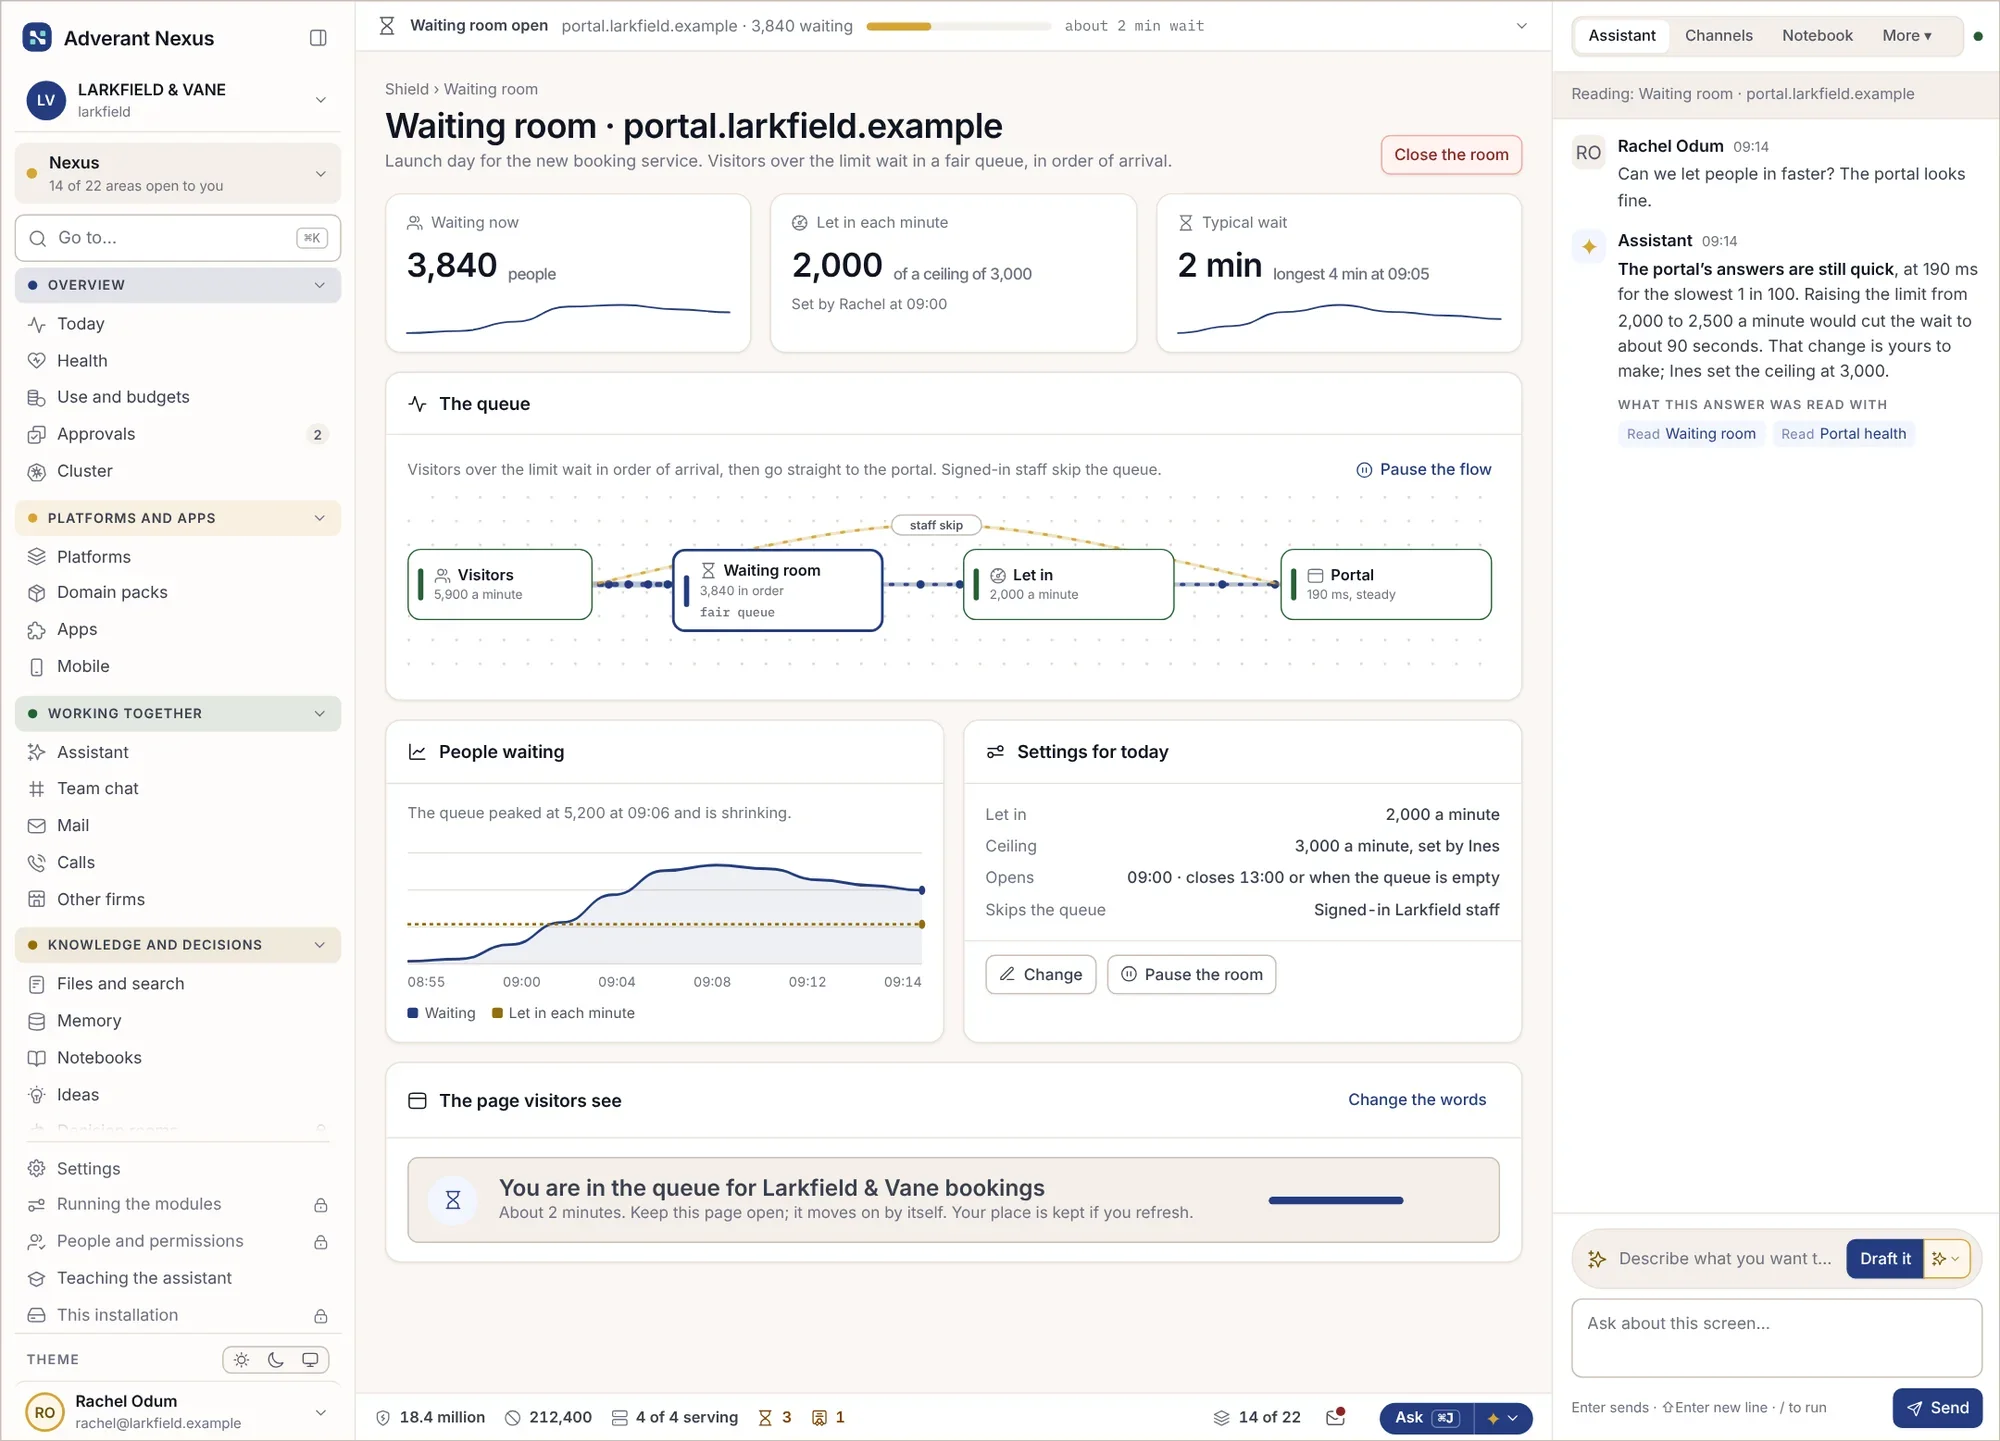
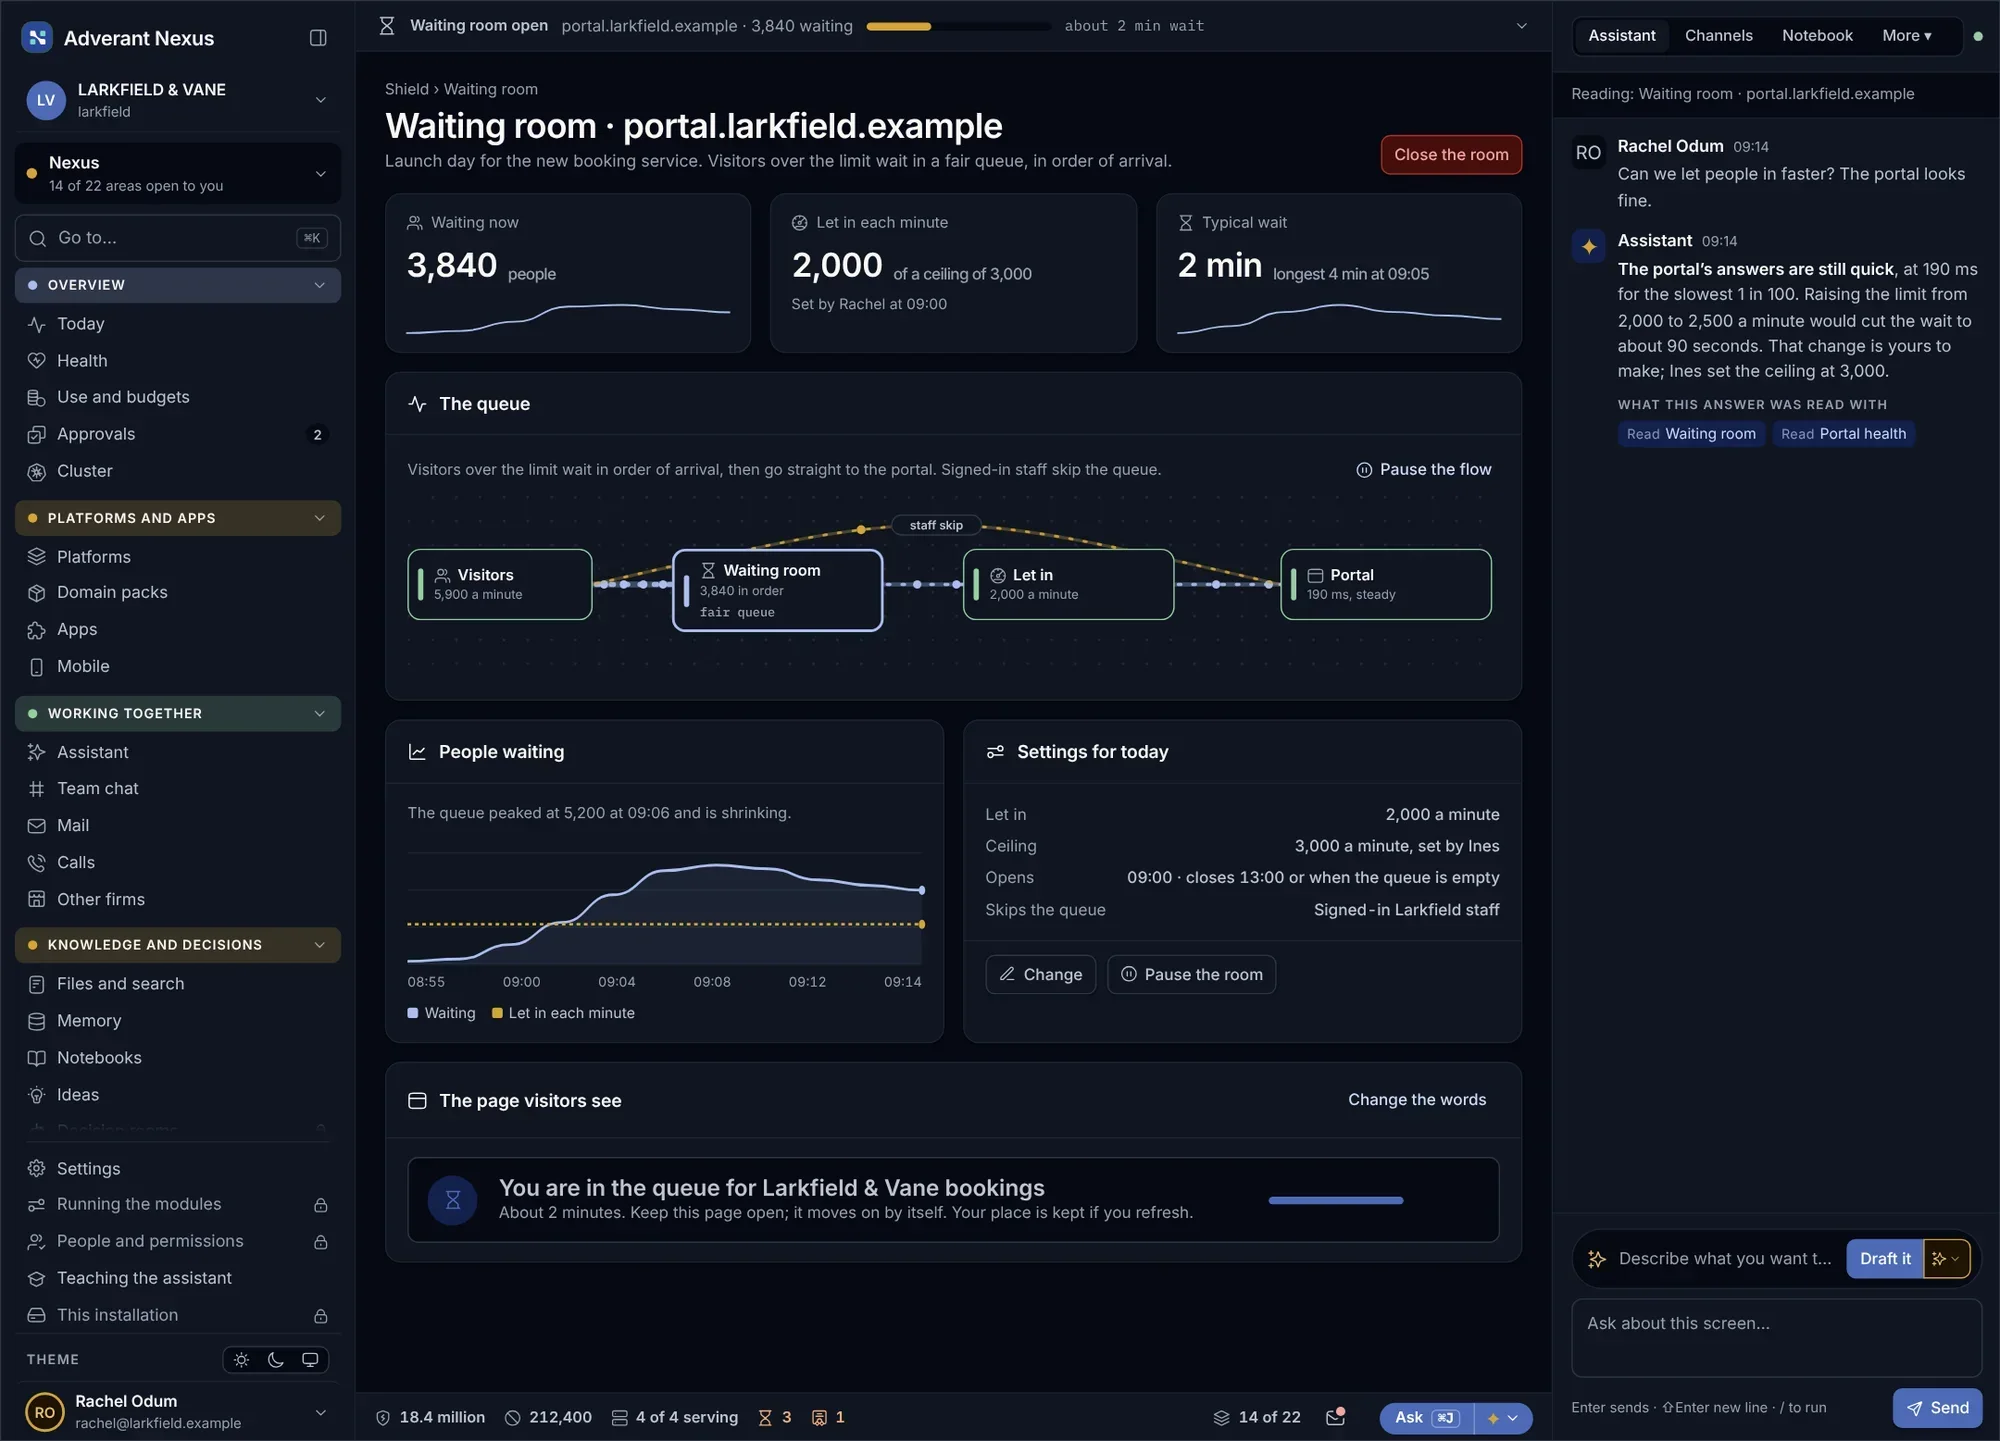
トラフィックが殺到した際、Shieldはプラットフォームに到達する前に不正な通信を除去(スクラビング)します。アクセスが集中する日には、ウェイティングルーム機能がポータルの安定を保ち、訪問者に予測待ち時間を案内します。
DDoS対策とスクラビング
- 到達前にトラフィックを浄化
- 攻撃状況のリアルタイム表示
- 収束後は自動で通常稼働へ
ウェイティングルーム
- 公平な順番待ち管理
- 待ち時間の表示
- 段階的なアクセス開放
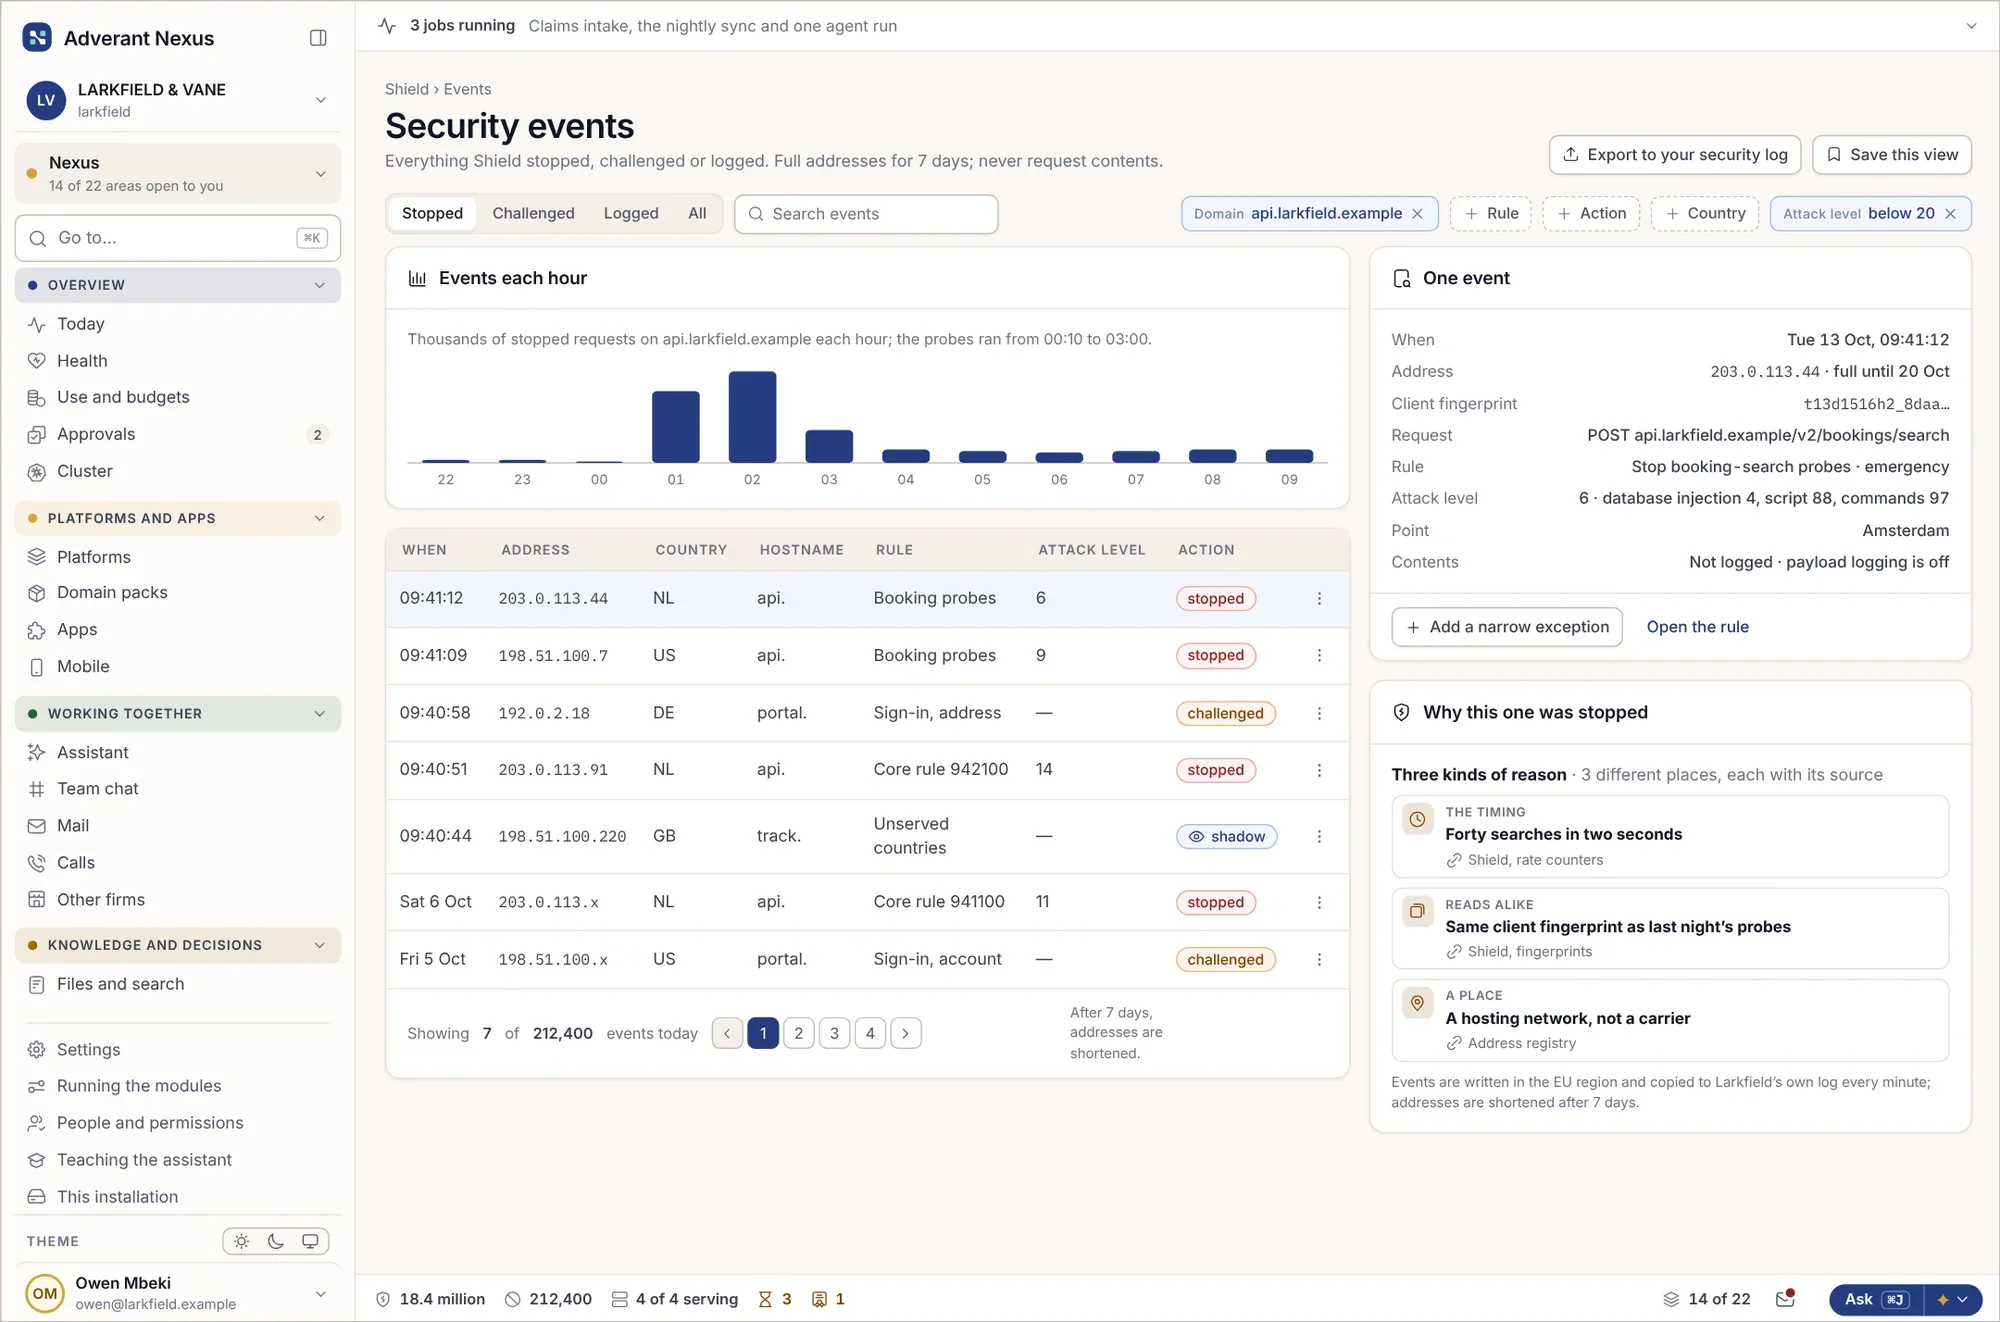
遮断された通信と、 その理由まで明確に。
ブロックされたすべてのリクエストは、それを遮断したルールとともに一覧表示されます。誤ってブロックされた正常なリクエストは、限定的な例外設定によって通過させることができます。イベントは自社のセキュリティログに送信され、プラットフォームはShieldからのトラフィックのみを受け入れるため、バイパスされることはありません。
- ブロック結果と適用ルールの明示
- 誤検知を限定的な例外で解除
- オリジンをShield経由に限定
Shieldについて。
前段に別のプロバイダーを配置する必要はありますか?
いいえ、必要ありません。ただし、他社サービスと併用することは可能です。多くの企業はShieldを単独で運用するか、フォールバックとして第2のプロバイダーを組み合わせて運用しています。
Shieldはすべてのプラットフォームに対応していますか?
はい。Nexus上のすべてのプラットフォームおよびドメインパックをShieldの背後に配置でき、それぞれに独自のドメインとルールを設定できます。
詳しく見る
まずは1つのドメインをShieldの背後に。
最もトラフィックの多いドメインをご用意ください。先週であればShieldが何を遮断していたかをお見せします。