Appendice G: Dizionario dei dati e modelli di conoscenza
I campi presenti in ogni record e di cosa è composto ciascun pacchetto di dominio.
Questa pagina è stata tradotta dall'IA a partire dall'originale in inglese. In caso di dubbi, fa fede la pagina in inglese. Legga questa pagina in inglese
Questa appendice elenca i dati con cui un cliente entra in contatto, dai campi presenti in ogni record fino ai componenti operativi di ciascun pacchetto di dominio. È generata dalle stesse fonti del resto del manuale, quindi cambia quando cambiano queste. Sul sito di assistenza lo stesso contenuto è una mappa interattiva: scelga un pacchetto, quindi faccia clic su qualsiasi componente per vedere come funziona.
Campi presenti in ogni record
Ogni tabella di proprietà di un plugin o di un pacchetto contiene i campi di ambito riportati di seguito. Letture e scritture sono delimitate in base a essi, e non esiste alcuna struttura pubblica senza di essi.
Campo
Tipo
Significato
organization_id
uuid, mai vuoto
Il tenant. Ogni chiave primaria e ogni indice iniziano con esso.
owner_user_id
uuid, mai vuoto
La persona. In un record personale (una casella di posta, una vista privata) costituisce il limite di accesso; in un record dell'organizzazione (una decisione, un'approvazione) registra chi ha agito.
business_unit_id
uuid, può essere vuoto
Il limite di unità. La colonna deve esistere anche dove non è ancora impostata alcuna unità.
demo
booleano, predefinito false
Contrassegna le righe di esempio precaricate, in modo che possano essere rimosse solo in base al contrassegno. Il plugin di riferimento lo chiama is_demo.
Anche le chiavi esterne contengono l'organizzazione, in modo che un collegamento non possa mai puntare alle righe di un altro tenant.
Il core condiviso
Ogni pacchetto si basa sullo stesso nucleo. Questi sono i componenti del nucleo a cui fanno riferimento un pacchetto e le sue viste.
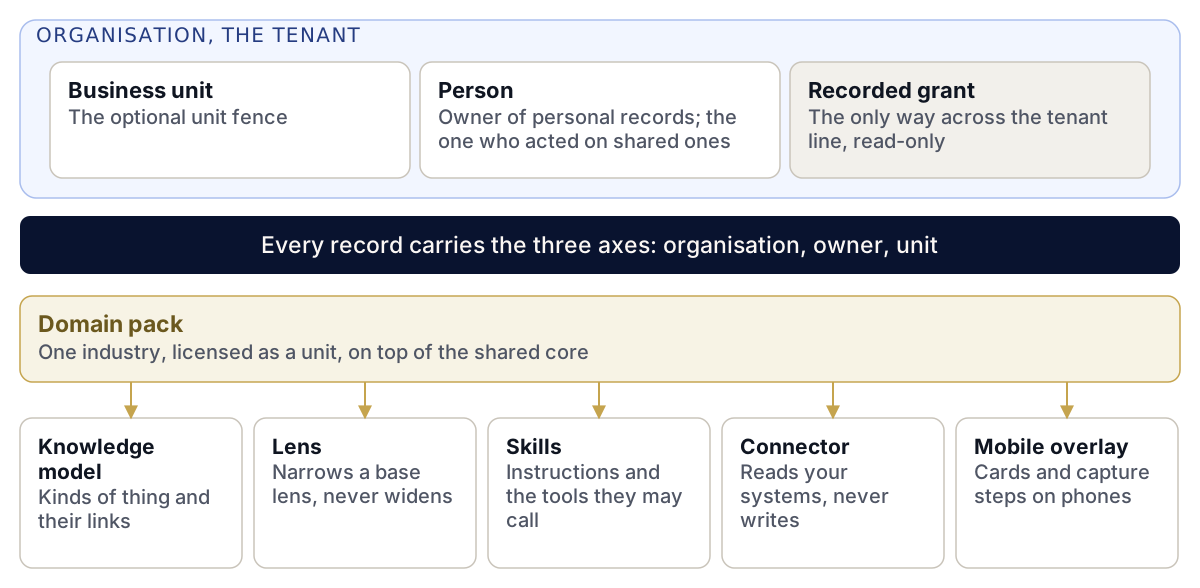
Il nucleo condiviso. Un'organizzazione contiene le proprie unità e persone. Un pacchetto di dominio aggiunge i propri componenti al nucleo, e ogni record contiene i tre assi.
Componente
Cos'è
Organizzazione
Il tenant. Ogni record lo contiene. Solo una concessione registrata lo oltrepassa, e tale concessione è di sola lettura.
Unità aziendale
Il limite facoltativo di unità all'interno di un'organizzazione. Una release pilota o un pacchetto può essere impostato per unità.
Persona
Una delle persone dell'organizzazione. Titolare dei record personali e autore delle azioni sui record dell'organizzazione.
Lente
Ciò che un ruolo vede all'interno di un pack o di una piattaforma, definito come restrizione di una lente di base e mai come ampliamento.
Vista di base
La lente che un'altra lente restringe, la quale delimita tutto ciò che la lente più ristretta può mostrare.
Pacchetto di settore
Il modello di conoscenza e le viste di un settore, concessi in licenza come un'unica unità insieme ai modelli e ai connettori per tale attività.
Modello di conoscenza
L'insieme versionato dei tipi di entità che un pack conosce e dei loro collegamenti, spesso costruito su un modello di base di un altro pack.
Connettore
Un collegamento in sola lettura che importa periodicamente i record da un sistema esistente nel modello di conoscenza di un pack.
Skill dello Skills Engine
Un pacchetto SKILL.md: istruzioni più gli strumenti che può richiamare. L'assistente e gli agenti lo eseguono.
Interfaccia mobile
La parte del manifest di un pack che indica quali schede e passaggi di acquisizione compaiono sui telefoni e per quali ruoli.
Concessione registrata
L'unico modo per attraversare il confine del tenant: un'autorizzazione di sola lettura registrata dall'organizzazione titolare, con ogni consultazione registrata in entrambe le organizzazioni.
Tre assi
L'ambito su cui è delimitata ogni lettura e scrittura: il tenant e il titolare, più l'unità ove impostata.
Assicurazioni
Richiede Enterprise. Richiede inoltre il componente aggiuntivo denominato Sale decisionali e record sigillati. Le schermate per telefono richiedono anche App mobili.
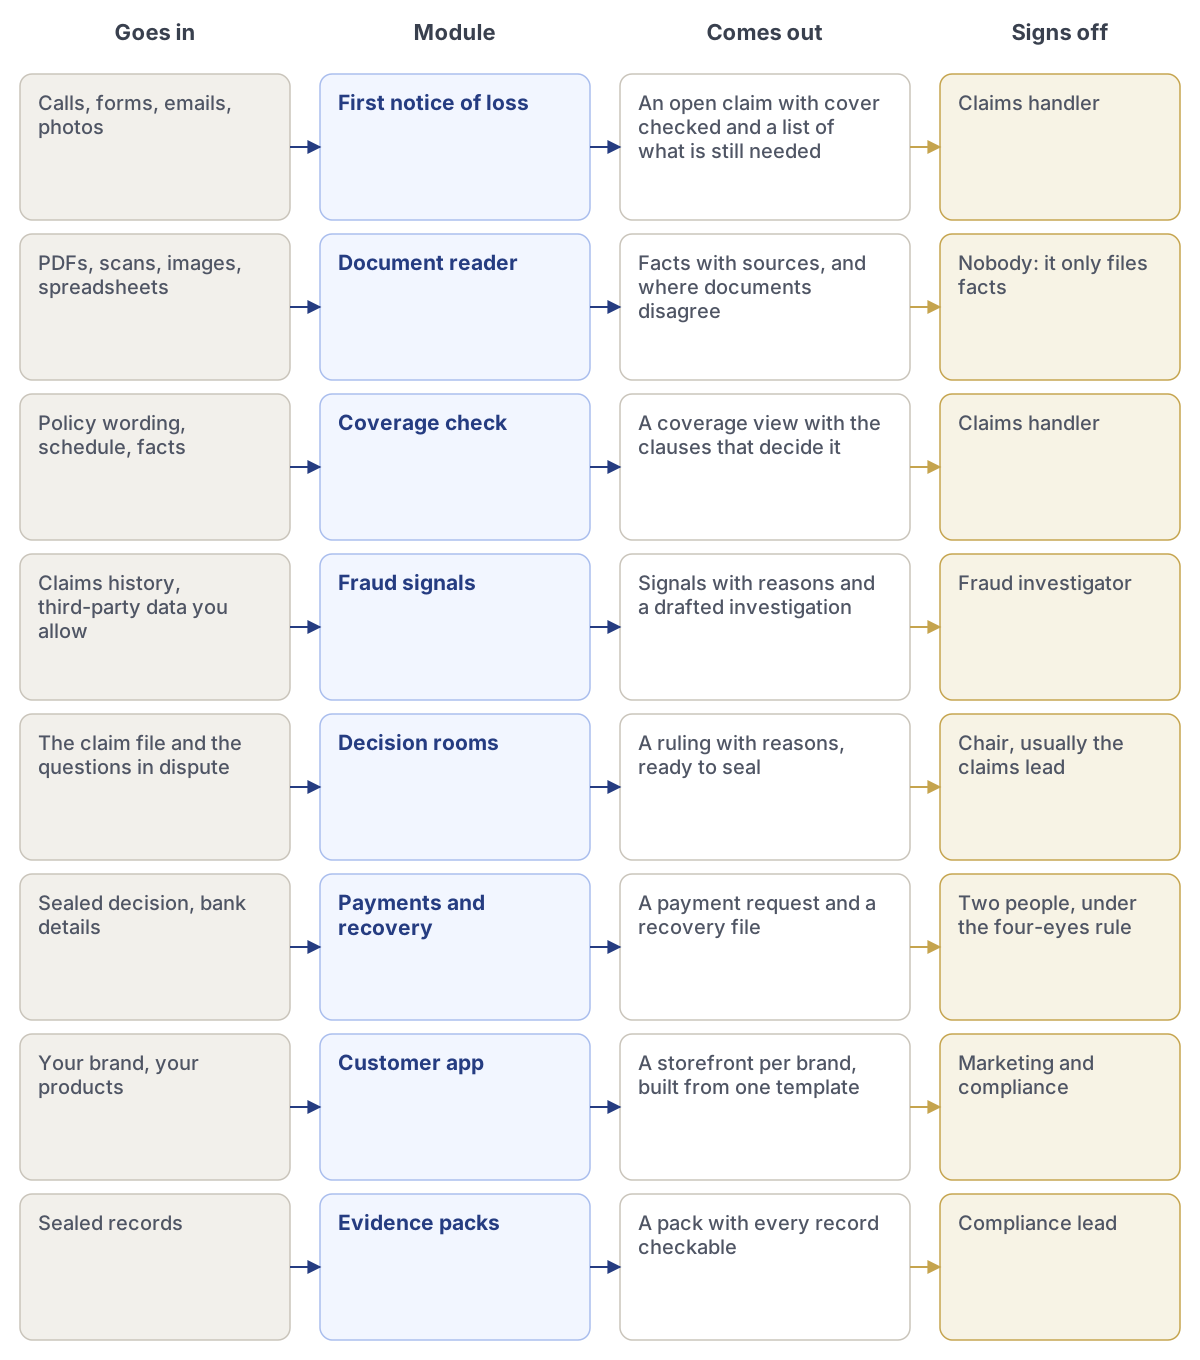
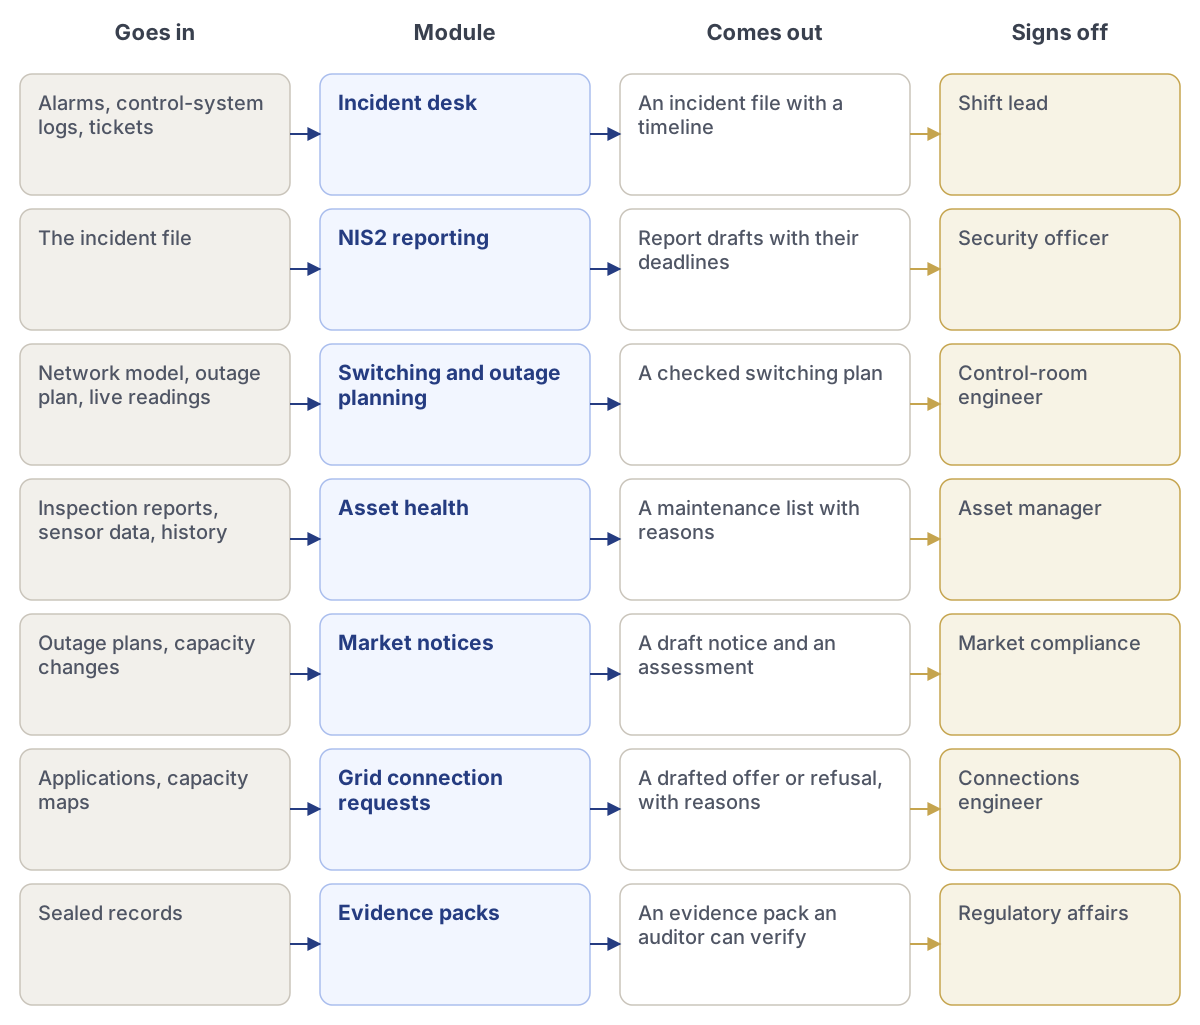
I moduli del pacchetto Assicurazioni, da ciò che entra a chi approva.
Lente
Cosa mostra
Liquidatore sinistri
Il sinistro, la polizza, ogni documento e una bozza del passo successivo. Risposte alle domande con le fonti.
Responsabile sinistri
Sinistri in attesa di decisione, sale decisionali da presiedere e le motivazioni alla base di ogni raccomandazione.
Investigatore antifrode
Segnali tra sinistri: telefoni, indirizzi, riparatori e conti bancari condivisi, su un grafo e su una mappa.
Sottoscrittore
Cosa rivelano i sinistri su un portafoglio, con la formulazione che li ha causati.
Conformità e audit
Record sigillati, le norme a cui ciascuno risponde e i pacchetti di prove per l'autorità di vigilanza.
Modulo
Cosa fa
In entrata
In uscita
Approva
Prima denuncia di sinistro
Riceve il sinistro tramite telefono, web, app o email, verifica la copertura e richiede solo ciò che manca.
Chiamate, moduli, email, foto
Un sinistro aperto con copertura verificata e un elenco di ciò che è ancora necessario
Liquidatore sinistri
Lettore di documenti
Legge rapporti, fatture, perizie e foto e archivia ogni fatto con un collegamento alla relativa pagina.
PDF, scansioni, immagini, fogli di calcolo
Fatti con le fonti e i punti in cui i documenti non concordano
Nessuno: archivia solo fatti
Verifica della copertura
Confronta i fatti con le condizioni di polizza e le appendici e redige una valutazione della copertura.
Condizioni di polizza, scheda di polizza, fatti
Una valutazione della copertura con le clausole determinanti
Liquidatore sinistri
Segnali di frode
Cerca collegamenti tra sinistri, persone, telefoni, indirizzi, riparatori e conti.
Storico dei sinistri, dati di terzi da Lei autorizzati
Segnali con motivazioni e una bozza di indagine
Investigatore antifrode
Sale decisionali
Per i sinistri più rilevanti o contestati, l'IA (intelligenza artificiale) argomenta a favore e contro il pagamento, e un presidente decide.
Il fascicolo del sinistro e le questioni controverse
Una decisione motivata, pronta per essere sigillata
Presidente, di solito il responsabile sinistri
Pagamenti e recuperi
Prepara pagamenti, riserve e azioni di surrogazione una volta sigillata la decisione.
Decisione sigillata, coordinate bancarie
Una richiesta di pagamento e un fascicolo di recupero
Due persone, secondo il principio dei quattro occhi
App per i clienti
Un'app personalizzata con il Suo marchio per consentire agli assicurati di denunciare, seguire e parlare con una persona.
Il Suo marchio, i Suoi prodotti
Una vetrina per ogni marchio, costruita da un unico modello
Marketing e conformità
Pacchetti di prove
Raccoglie i record sigillati e li associa alle norme per autorità di vigilanza, revisori e riassicuratori.
Record sigillati
Un pacchetto con ogni record verificabile
Responsabile della conformità
Regola
Riferimento
A cosa rispondono i record
Solvency II
Direttiva 2009/138/CE, come modificata da (UE) 2025/2
Governance, gestione dei rischi e reporting. Le norme riviste si applicano dal 30 gennaio 2027.
Distribuzione assicurativa
Direttiva (UE) 2016/97 (IDD)
Agire in modo onesto, equo e nel migliore interesse del cliente, e conservare i record che lo dimostrano.
DORA (Regolamento sulla resilienza operativa digitale)
Regolamento (UE) 2022/2554
Rischio ICT, segnalazione degli incidenti e registro dei fornitori tecnologici.
AI Act dell'UE
Regolamento (UE) 2024/1689, allegato III 5(c)
La valutazione dei rischi e la determinazione dei prezzi nelle assicurazioni vita e malattia costituiscono IA ad alto rischio dal 2 dicembre 2027.
GDPR (Regolamento generale sulla protezione dei dati)
Regolamento (UE) 2016/679
Finalità, accesso, cancellazione e luogo in cui risiedono i dati dei richiedenti.
Parere EIOPA sull'IA
Parere sulla governance e sulla gestione dei rischi dell'IA, agosto 2025
Le aspettative delle autorità di vigilanza in materia di equità, spiegabilità e supervisione umana dell'IA nel settore assicurativo.
Cosa viene sigillato con ogni decisione:
Chi ha deciso, in quale ruolo e quando
I fatti utilizzati, ciascuno con un collegamento alla propria fonte
Quale IA ha contribuito, con quale modello e cosa le era consentito leggere
Le norme a cui risponde la decisione, per articolo
La marca temporale, attestata al di fuori di Adverant
Modello di conoscenza: schema Assicurazioni
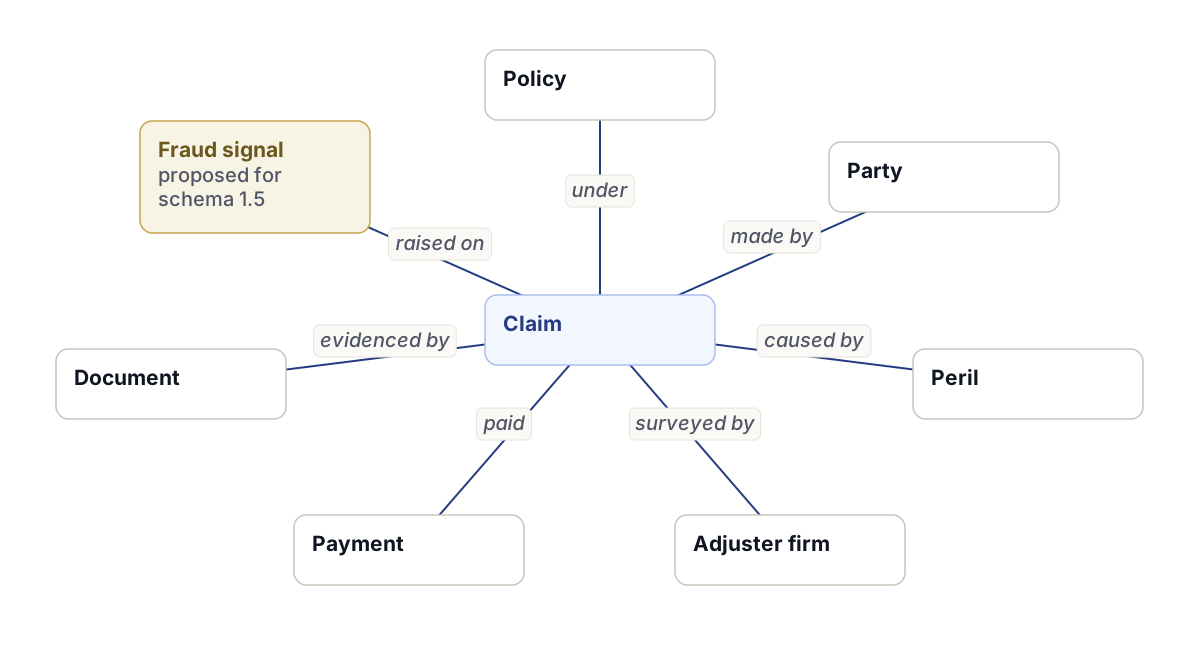
I tipi di entità nello schema assicurativo e i collegamenti tra di essi.
Da
Collegamento
A
Rivendicare
ai sensi di
Criterio
Rivendicare
presentato da
Parte
Rivendicare
causato da
Evento
Rivendicare
periziato da
Società peritale
Rivendicare
pagato
Pagamento
Rivendicare
documentato da
Documento
Segnale di frode
sollevato su
Rivendicare
Tipo
Nota
Criterio
14 campi
Rivendicare
22 campi
Parte
assicurato, broker
Evento
tempesta, alluvione…
Società peritale
—
Pagamento
—
Documento
ogni fonte
Segnale di frode
proposto per lo schema 1.5
Banche e pagamenti
Richiede Enterprise. Le schermate per telefono richiedono anche App mobili.
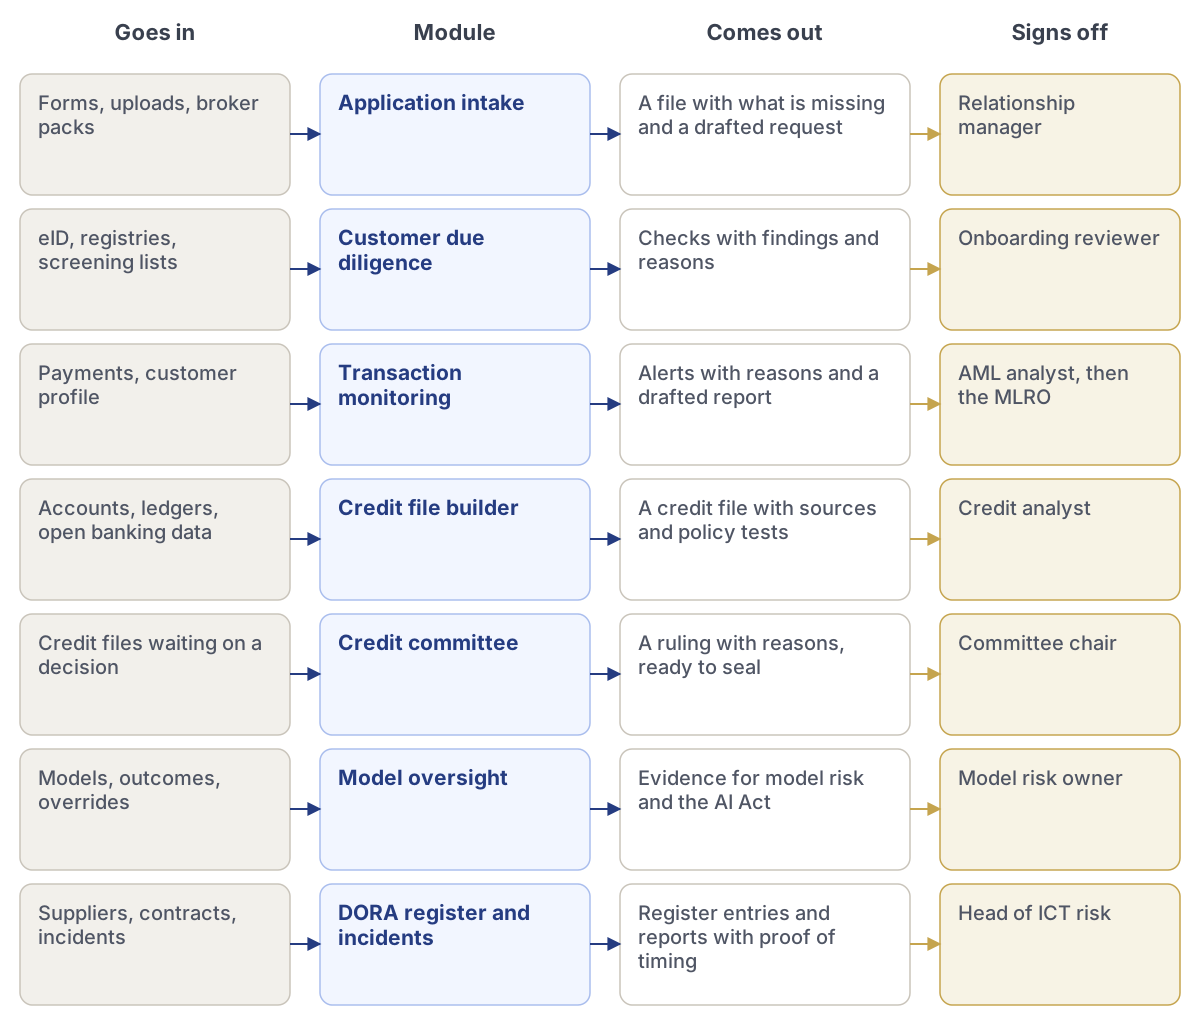
I moduli del pacchetto Banche e pagamenti, da ciò che entra a chi approva.
Lente
Cosa mostra
Gestore della relazione
Il cliente, la domanda e ciò che manca ancora. Bozze di richieste al cliente.
Analista del credito
Il fascicolo di credito: dati con le fonti, verifiche di policy, indici e la bozza di raccomandazione.
Comitato crediti
Fascicoli in attesa di decisione, le argomentazioni a favore e contro e una sala in cui decidere.
Antiriciclaggio e onboarding
Avvisi con motivazioni, catene di proprietà, riscontri di screening e le prove per chiudere o escalare.
Rischio e conformità
Il registro dell'IA, gli incidenti con le relative scadenze DORA e le decisioni sigillate associate alle norme.
Modulo
Cosa fa
In entrata
In uscita
Approva
Acquisizione delle domande
Riceve le domande da web, filiale e broker e apre un fascicolo per cliente.
Moduli, caricamenti, pacchetti dei broker
Un fascicolo con ciò che manca e una bozza di richiesta
Gestore della relazione
Adeguata verifica della clientela
Verifica identità, assetto proprietario e screening, e conserva le prove di ciascuno.
eID, registri, liste di screening
Verifiche con risultanze e motivazioni
Revisore dell'onboarding
Monitoraggio delle transazioni
Segnala pagamenti insoliti con lo schema e lo storico che li sottendono.
Pagamenti, profilo del cliente
Avvisi con motivazioni e una bozza di segnalazione
Analista antiriciclaggio, quindi l'MLRO
Generatore del fascicolo di credito
Legge bilanci, libri contabili e dati bancari e li verifica rispetto alla Sua policy creditizia.
Bilanci, libri contabili, dati open banking
Un fascicolo di credito con le fonti e le verifiche di policy
Analista del credito
Comitato crediti
Gestisce il comitato: documenti, argomentazioni a favore e contro, voti e decisione.
Fascicoli di credito in attesa di decisione
Una decisione motivata, pronta per essere sigillata
Presidente del comitato
Supervisione dei modelli
Conserva ogni modello di scoring con il relativo responsabile, test, deriva e spiegazioni.
Modelli, esiti, deroghe
Prove per il rischio di modello e per l'AI Act
Responsabile del rischio di modello
Registro e incidenti DORA
Mantiene il registro dei fornitori e gestisce le scadenze di segnalazione quando qualcosa si guasta.
Fornitori, contratti, incidenti
Voci di registro e segnalazioni con prova delle tempistiche
Responsabile del rischio ICT
Regola
Riferimento
A cosa rispondono i record
DORA
Regolamento (UE) 2022/2554
Rischio ICT, segnalazione degli incidenti, test e registro dei fornitori tecnologici.
AI Act dell'UE
Regolamento (UE) 2024/1689, allegato III 5(b)
Il credit scoring delle persone costituisce IA ad alto rischio dal 2 dicembre 2027. Il rilevamento delle frodi no.
Antiriciclaggio
Regolamento (UE) 2024/1624 (AMLR)
Un unico corpus normativo dell'UE per le verifiche sulla clientela, applicabile dal 10 luglio 2027.
Credito al consumo
Direttiva (UE) 2023/2225
Verifiche del merito creditizio e diritto al riesame umano delle decisioni automatizzate, dal 20 novembre 2026.
Concessione dei prestiti
EBA/GL/2020/06
Come i prestiti vengono valutati, approvati, prezzati e monitorati, inclusi i modelli automatizzati.
GDPR
Regolamento (UE) 2016/679, art. 22
Limiti alle decisioni basate unicamente sul trattamento automatizzato.
Cosa viene sigillato con ogni decisione:
Chi ha deciso, con quale mandato e limite
I dati utilizzati, ciascuno con la relativa pagina di origine
Il modello e la versione che hanno assegnato il punteggio, e cosa potevano leggere
Le eccezioni alla policy e chi le ha approvate
La marca temporale, attestata al di fuori di Adverant
Mercati dei capitali e gestione patrimoniale
Richiede Enterprise. Richiede inoltre il componente aggiuntivo denominato Sale decisionali e record sigillati. Le schermate per telefono richiedono anche App mobili.
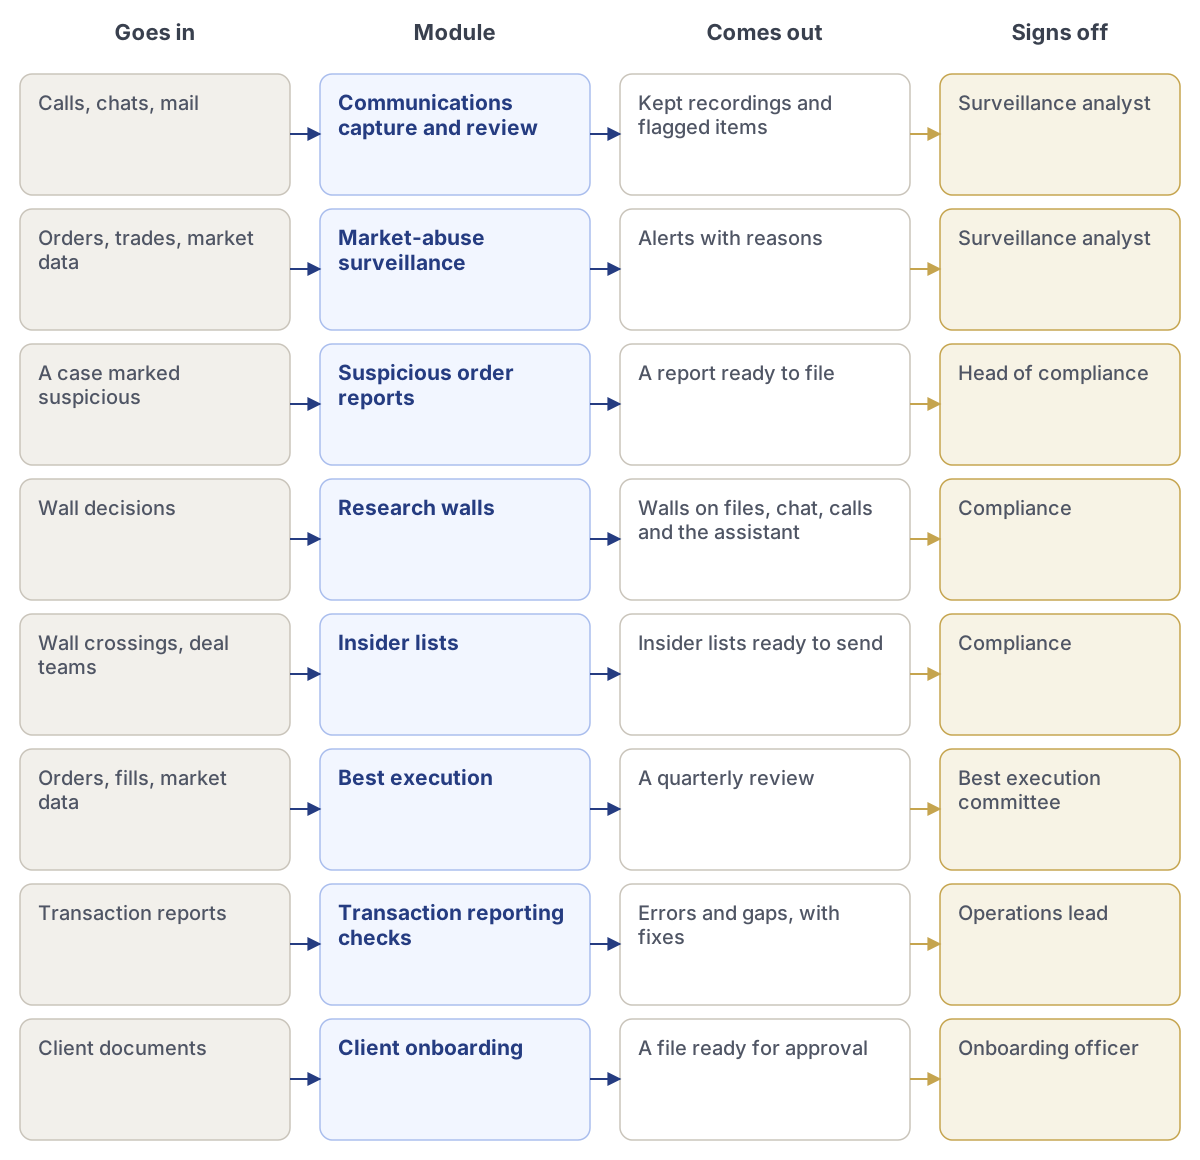
I moduli del pacchetto Mercati dei capitali e gestione patrimoniale, da ciò che entra a chi approva.
Lente
Cosa mostra
Analista di sorveglianza
Avvisi, gli ordini e le comunicazioni che li sottendono e il caso da costruire.
Responsabile della conformità
Casi in attesa di decisione e segnalazioni all'autorità di vigilanza pronte per l'invio.
Analista di ricerca
Fascicoli di ricerca, fonti e la barriera che li circonda.
Vendite e trading
Clienti, ordini e le proprie chiamate, con la ricerca protetta da barriere nascosta.
Comitato per la best execution
Risultati per sede di esecuzione, valori anomali e le relative motivazioni.
Modulo
Cosa fa
In entrata
In uscita
Approva
Acquisizione e revisione delle comunicazioni
Conserva chiamate e chat, le trascrive e segnala ciò che richiede un controllo.
Chiamate, chat, posta
Registrazioni conservate ed elementi segnalati
Analista di sorveglianza
Sorveglianza sugli abusi di mercato
Individua ordini e operazioni insoliti e li collega alle comunicazioni correlate.
Ordini, operazioni, dati di mercato
Avvisi con motivazioni
Analista di sorveglianza
Segnalazioni di ordini sospetti
Redige la segnalazione all'autorità di vigilanza a partire dal fascicolo del caso.
Un caso contrassegnato come sospetto
Una segnalazione pronta per l'invio
Responsabile della conformità
Barriere della ricerca
Crea barriere informative e le verifica prima che entrino in funzione.
Decisioni sulle barriere
Barriere su file, chat, chiamate e assistente
Conformità
Elenchi delle persone con accesso a informazioni privilegiate
Mantiene aggiornati gli elenchi delle persone con accesso a informazioni privilegiate man mano che le persone vengono fatte attraversare la barriera.
Attraversamenti della barriera, team di operazione
Elenchi delle persone con accesso a informazioni privilegiate pronti per l'invio
Conformità
Best execution
Confronta l'esecuzione con un benchmark per sede di esecuzione e spiega i valori anomali.
Ordini, eseguiti, dati di mercato
Una revisione trimestrale
Comitato per la best execution
Controlli sulle segnalazioni delle operazioni
Controlla le segnalazioni prima dell'invio e individua ciò che manca o è errato.
Segnalazioni delle operazioni
Errori e lacune, con le correzioni
Responsabile delle operazioni
Onboarding dei clienti
Legge i documenti di onboarding e li verifica rispetto alle regole della società.
Documenti del cliente
Un fascicolo pronto per l'approvazione
Addetto all'onboarding
Regola
Riferimento
A cosa rispondono i record
MiFID II
Direttiva 2014/65/UE
Registrazione di chiamate e chat (art. 16(7)) e best execution (art. 27)
MiFIR
Regolamento (UE) n. 600/2014
Segnalazione delle operazioni e trasparenza
MAR
Regolamento (UE) n. 596/2014
Segnalazione degli ordini sospetti (art. 16) ed elenchi delle persone con accesso a informazioni privilegiate (art. 18)
DORA
Regolamento (UE) 2022/2554
Rischio ICT, segnalazioni degli incidenti e fornitori terzi
AI Act dell'UE
Regolamento (UE) 2024/1689
Alfabetizzazione in materia di IA per il personale e trasparenza per i contenuti generati dall'IA
GDPR
Regolamento (UE) 2016/679
Dati di clienti e personale nelle registrazioni, utilizzati per una finalità dichiarata
Cosa viene sigillato con ogni decisione:
L'avviso, gli ordini e le comunicazioni collegati, la revisione dell'analista e la decisione finale.
Enti governativi e settore pubblico
Richiede Enterprise. Le schermate per telefono richiedono anche App mobili.
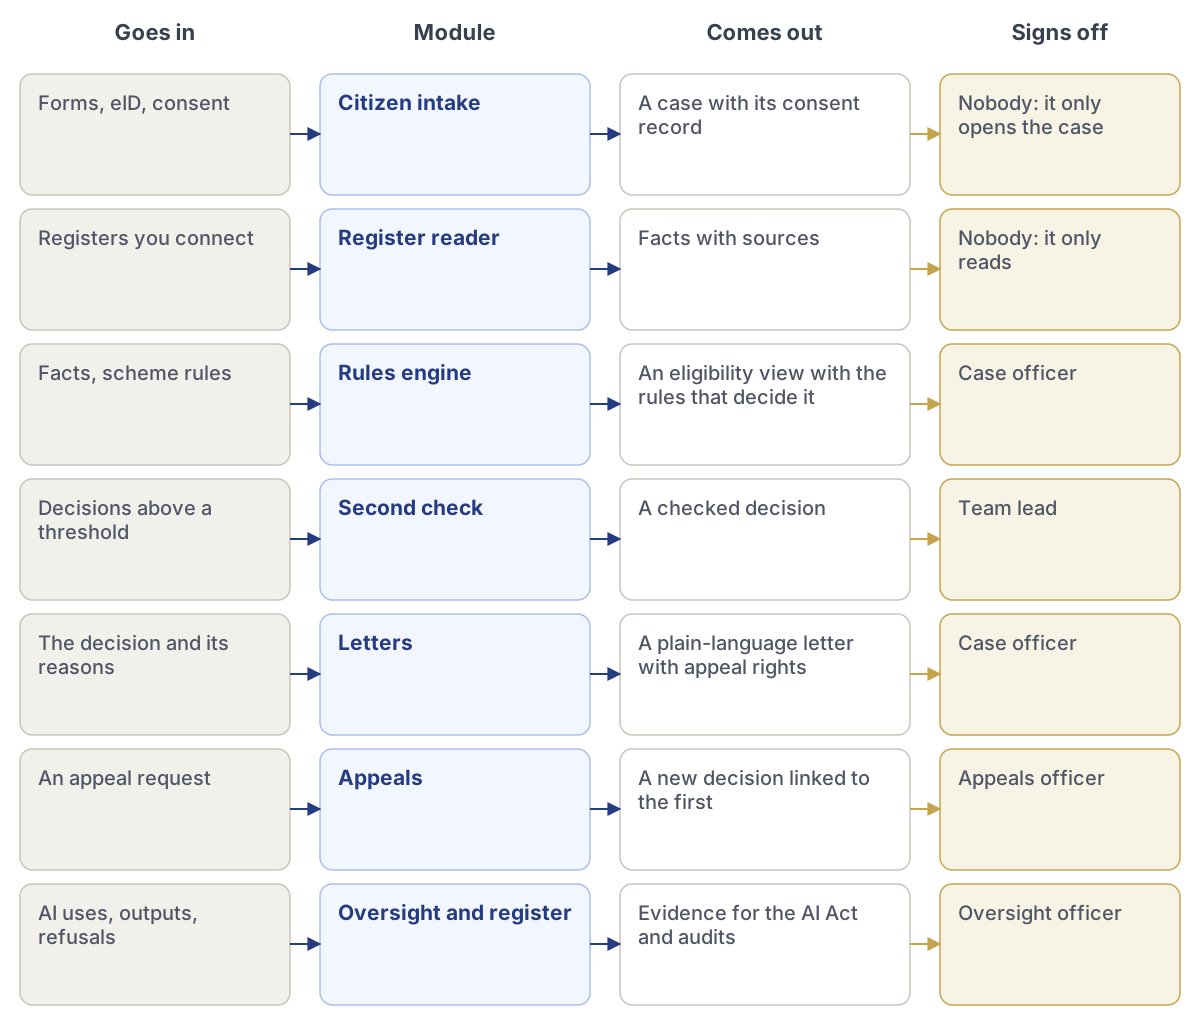
I moduli del pacchetto Pubblica amministrazione e settore pubblico, da ciò che entra a chi approva.
Lente
Cosa mostra
Funzionario istruttore
La pratica, i fatti tratti dai registri con le relative fonti, la valutazione di ammissibilità e una bozza di lettera.
Responsabile del team
Pratiche in attesa, secondi controlli da firmare e schemi ricorrenti nelle decisioni del team.
Funzionario di controllo
Decisioni dell'IA in attesa di revisione, rifiuti di connessioni esterne e il registro dell'IA.
Funzionario dei ricorsi
Il record sigillato della decisione originale e tutto ciò su cui si basava.
Cittadino
La propria domanda, ciò che è stato utilizzato, la decisione e la motivazione, nella propria lingua.
Modulo
Cosa fa
In entrata
In uscita
Approva
Acquisizione delle domande dei cittadini
Riceve le domande online con l'eID nazionale e registra esattamente ciò che il cittadino ha accettato di condividere.
Moduli, eID, consenso
Una pratica con il relativo record di consenso
Nessuno: apre solo la pratica
Lettore dei registri
Legge i registri nazionali all'interno del Paese e conserva l'ora e la fonte di ogni fatto.
Registri da Lei collegati
Fatti con le fonti
Nessuno: si limita a leggere
Motore di regole
Conserva le regole del Suo programma in linguaggio semplice e verifica ogni pratica rispetto a esse.
Fatti, regole del programma
Una valutazione di ammissibilità con le regole determinanti
Funzionario istruttore
Secondo controllo
Aggiunge un secondo funzionario quando l'importo, il rischio o le Sue regole lo richiedono.
Decisioni al di sopra di una soglia
Una decisione verificata
Responsabile del team
Lettere
Redige la lettera di decisione a partire dal record sigillato, nella lingua del cittadino.
La decisione e le relative motivazioni
Una lettera in linguaggio semplice con l'indicazione dei diritti di ricorso
Funzionario istruttore
Ricorsi
Apre un ricorso sullo stesso fascicolo esaminato dal primo funzionario, assegnandolo a un funzionario diverso.
Una richiesta di ricorso
Una nuova decisione collegata alla prima
Funzionario dei ricorsi
Supervisione e registro
Elenca ogni uso dell'IA, la relativa classe di rischio e la valutazione d'impatto, e mette in coda gli output per la revisione.
Usi dell'IA, output, rifiuti
Prove per l'AI Act e per gli audit
Funzionario di controllo
Regola
Riferimento
A cosa rispondono i record
AI Act dell'UE
Regolamento (UE) 2024/1689, Allegato III 5(a)
L'IA utilizzata per decidere l'ammissibilità a prestazioni e servizi pubblici è ad alto rischio e richiede la supervisione umana.
Valutazione d'impatto sui diritti
AI Act dell'UE, articolo 27
Gli enti pubblici devono valutare l'effetto sui diritti delle persone prima di utilizzare un'IA ad alto rischio.
Sistemi già in uso
AI Act dell'UE, articolo 111(2)
L'IA ad alto rischio già utilizzata dalle autorità pubbliche deve essere conforme entro il 2 agosto 2030.
GDPR
Regolamento (UE) 2016/679
Base giuridica, limitazione delle finalità, accesso e diritti del cittadino.
NIS2 (Network and Information Security Directive 2)
Direttiva (UE) 2022/2555
Sicurezza e notifica degli incidenti per gli enti della pubblica amministrazione che rientrano nell'ambito di applicazione.
Interoperable Europe Act
Regolamento (UE) 2024/903
Valutazione e condivisione di servizi pubblici interoperabili a livello transfrontaliero.
Identità digitale europea
Regolamento (UE) 2024/1183 (eIDAS 2)
Cittadini che accedono e condividono attestazioni con un portafoglio di identità digitale.
Cosa viene sigillato con ogni decisione:
Quale funzionario ha deciso e chi ha verificato
Ogni dato con il registro e l'ora in cui è stato letto
Che cosa ha suggerito l'IA e se il funzionario era d'accordo
La norma applicata e la lettera inviata
La marca temporale, attestata al di fuori di Adverant
Sanità
Richiede Enterprise. Le schermate per telefono richiedono anche App mobili.
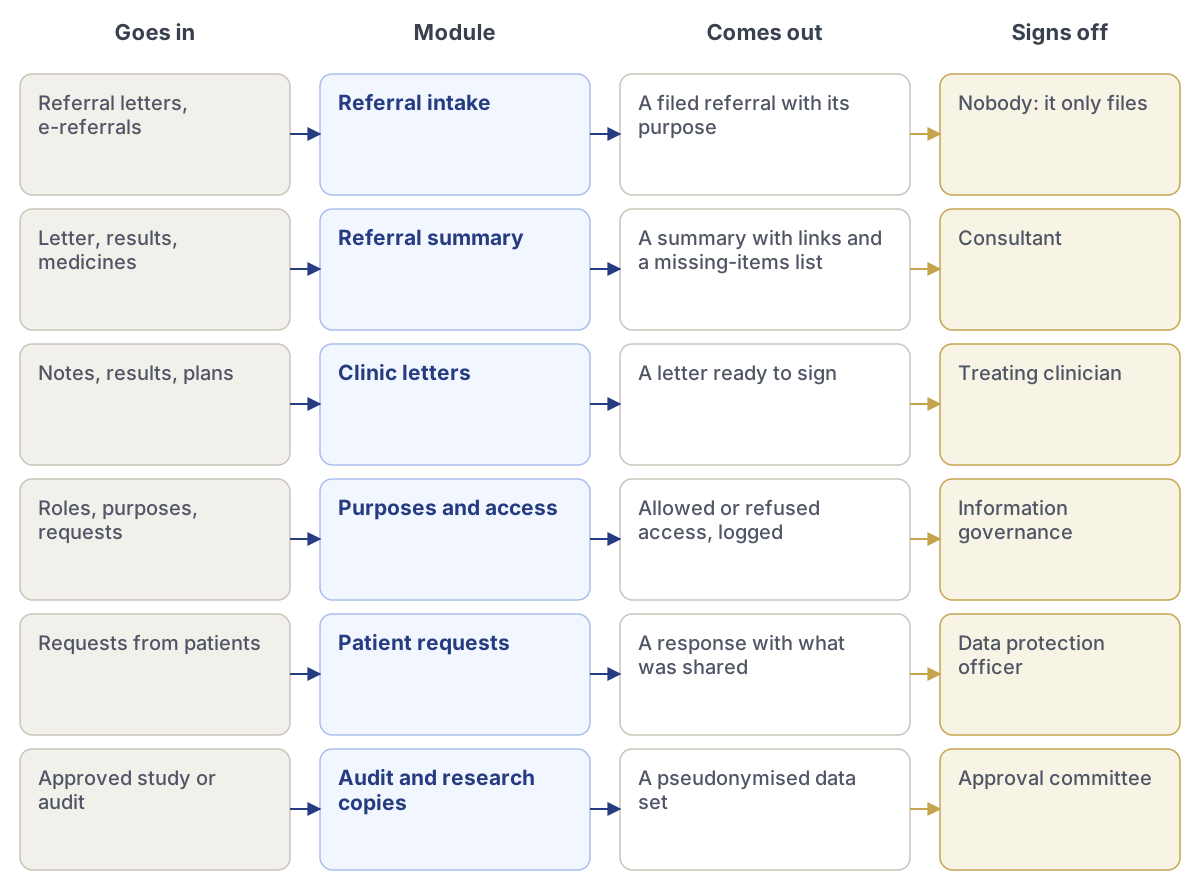
I moduli del pacchetto Sanità, da ciò che entra a chi approva.
Lente
Cosa mostra
Medico specialista
Richieste in attesa di una priorità, con un riepilogo documentato e ciò che manca.
Team prenotazioni
Chi necessita di un appuntamento e quando, senza i dettagli clinici.
Medico di base e inviante
Se la richiesta è stata accettata, che cosa è stato richiesto e la lettera di esito.
Governance delle informazioni
Chi ha aperto quale cartella, per quale finalità, e ogni accesso che appare anomalo.
Amministratore di sistema
Stato, impostazioni e utenti. Mai la cartella di un paziente.
Modulo
Cosa fa
In entrata
In uscita
Approva
Ricezione delle richieste
Riceve le richieste dai medici di base e dai servizi, le archivia e registra la finalità di cura.
Lettere di invio, richieste elettroniche
Una richiesta archiviata con la relativa finalità
Nessuno: si limita ad archiviare
Riepilogo della richiesta
Redige un riepilogo documentato e segnala ciò che manca al team ricevente.
Lettera, risultati, farmaci
Un riepilogo con collegamenti e un elenco degli elementi mancanti
Medico specialista
Lettere ambulatoriali
Redige le lettere ambulatoriali a partire dalle note della visita, affinché il medico le modifichi e le firmi.
Note, risultati, piani
Una lettera pronta per la firma
Medico curante
Finalità e accessi
Conserva le finalità d'uso e verifica ogni accesso rispetto a esse.
Ruoli, finalità, richieste
Accesso consentito o negato, registrato
Governance delle informazioni
Richieste dei pazienti
Gestisce le richieste dei pazienti di consultare, rettificare o trasferire le proprie cartelle.
Richieste dei pazienti
Una risposta con quanto condiviso
Responsabile della protezione dei dati
Copie per audit e ricerca
Crea copie pseudonimizzate per audit e ricerche approvate, conservando l'approvazione.
Studio o audit approvato
Un set di dati pseudonimizzato
Comitato di approvazione
Regola
Riferimento
A cosa rispondono i record
GDPR
Regolamento (UE) 2016/679, Art. 9
I dati sanitari sono una categoria particolare, con condizioni rigorose per il loro utilizzo.
Spazio europeo dei dati sanitari
Regolamento (UE) 2025/327
Accesso dei pazienti alle proprie cartelle, sistemi di cartelle cliniche e uso secondario dei dati sanitari.
Dispositivi medici
Regolamento (UE) 2017/745 (MDR)
Il software destinato a uno scopo medico, inclusa l'IA, può essere un dispositivo medico.
Diagnostica in vitro
Regolamento (UE) 2017/746 (IVDR)
Norme per i dispositivi diagnostici e il software che li fa funzionare.
AI Act dell'UE
Regolamento (UE) 2024/1689, Allegato I
L'IA nei dispositivi medici è ad alto rischio. I relativi obblighi si applicano dal 2 agosto 2028.
NIS2
Direttiva (UE) 2022/2555
Sicurezza e notifica degli incidenti per gli operatori sanitari che rientrano nell'ambito di applicazione.
Cosa viene sigillato con ogni decisione:
Quale medico ha deciso e quando
Il riepilogo che ha letto, con ciascuna fonte
Che cosa ha suggerito l'IA e se è stato seguito
Ogni accesso alla cartella, con la relativa finalità
La marca temporale, attestata al di fuori di Adverant
Scienze della vita
Richiede Enterprise. Le schermate per telefono richiedono anche App mobili.
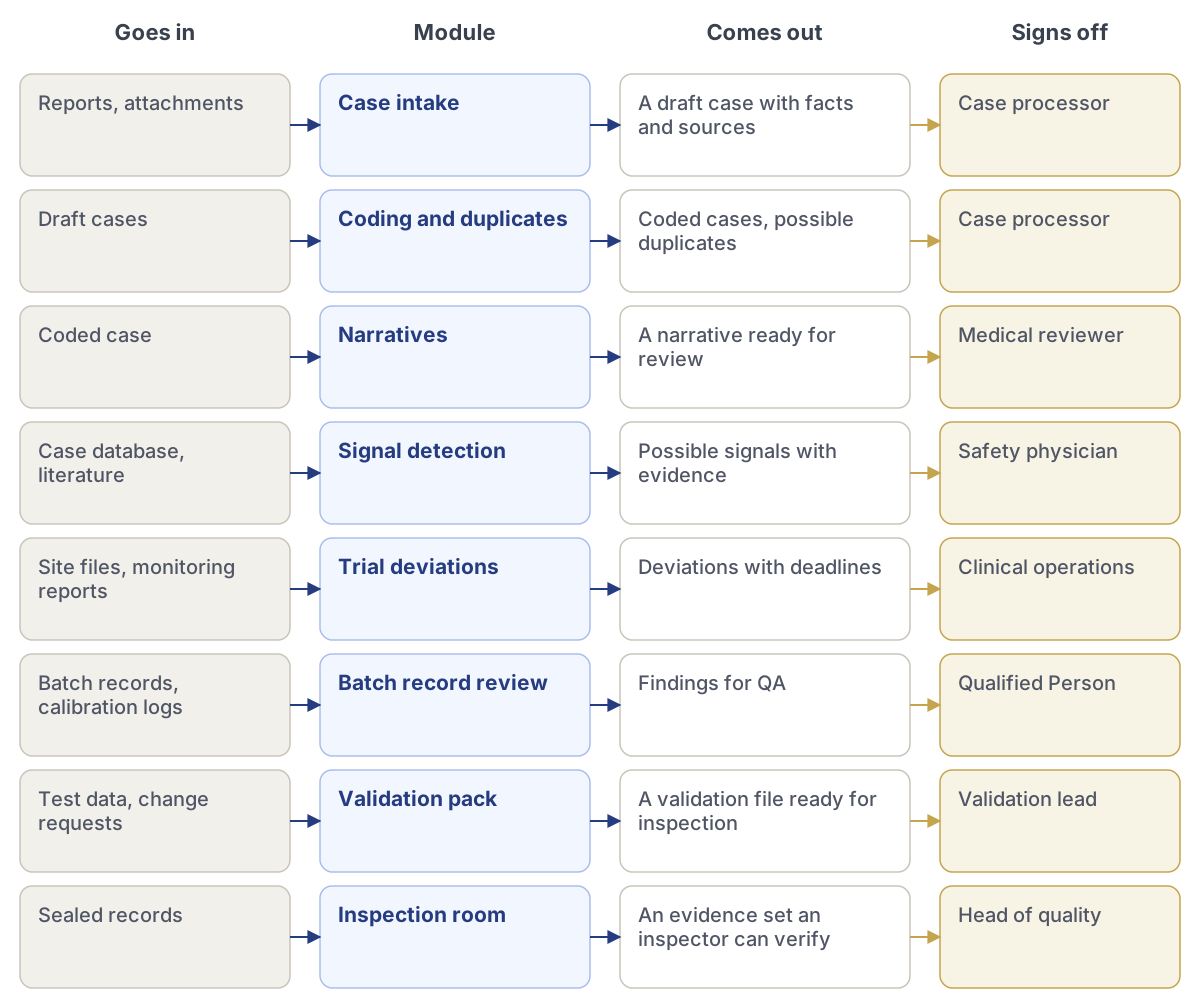
I moduli del pacchetto Scienze della vita, da ciò che entra a chi approva.
Lente
Cosa mostra
Addetto alla gestione dei casi
Nuove segnalazioni di sicurezza, dati estratti, controlli dei duplicati e narrative da completare.
Revisore medico
Casi gravi, causalità da valutare e le prove alla base di ogni dato.
Operazioni cliniche
Deviazioni per centro, possibili violazioni gravi e relative scadenze.
Assicurazione qualità e Persona qualificata
Registrazioni dei lotti, rilievi e ciò che separa un lotto dal rilascio.
Responsabile della convalida
Ogni uso dell'IA, i relativi test, i limiti e ogni modifica apportata.
Modulo
Cosa fa
In entrata
In uscita
Approva
Ricezione dei casi
Legge le segnalazioni di sicurezza da email, chiamate, flussi dei partner e letteratura, e verifica i criteri minimi.
Segnalazioni, allegati
Una bozza di caso con dati e fonti
Addetto alla gestione dei casi
Codifica e duplicati
Codifica eventi e prodotti e cerca segnalazioni duplicate.
Bozze di casi
Casi codificati, possibili duplicati
Addetto alla gestione dei casi
Narrative
Redige la narrativa del caso a partire dai dati, con una fonte per ogni frase.
Caso codificato
Una narrativa pronta per la revisione
Revisore medico
Rilevamento dei segnali
Cerca schemi ricorrenti tra casi e letteratura e spiega ciascuno di essi.
Database dei casi, letteratura
Possibili segnali con prove
Medico responsabile della sicurezza
Deviazioni negli studi clinici
Legge i fascicoli dei centri e le note di monitoraggio e segnala possibili violazioni gravi.
Fascicoli dei centri, rapporti di monitoraggio
Deviazioni con scadenze
Operazioni cliniche
Revisione delle registrazioni dei lotti
Verifica le registrazioni elettroniche dei lotti prima della revisione QA.
Registrazioni dei lotti, registri di taratura
Rilievi per la QA
Persona qualificata
Pacchetto di convalida
Conserva uso previsto, test, risultati e limiti per ogni uso dell'IA, con controllo delle versioni.
Dati di test, richieste di modifica
Un fascicolo di convalida pronto per l'ispezione
Responsabile della convalida
Sala ispezioni
Raccoglie i record sigillati per un ispettore, collegati alla norma a cui rispondono.
Record sigillati
Un insieme di prove verificabile da un ispettore
Responsabile della qualità
Regola
Riferimento
A cosa rispondono i record
Allegato 11 delle GMP UE
EudraLex Volume 4
Sistemi computerizzati: convalida, audit trail e firme elettroniche
Allegato 22 delle GMP UE, bozza
Bozza in consultazione, luglio 2025
IA in ambito GMP: uso previsto, dati di test e spiegabilità
Regolamento sulla sperimentazione clinica
Regolamento (UE) n. 536/2014
Conduzione degli studi, trasparenza e notifica delle violazioni gravi
ICH E6(R3)
Buona pratica clinica
Qualità basata sul rischio e integrità dei dati, in vigore dal 23 luglio 2025
Farmacovigilanza
Regolamento di esecuzione (UE) n. 520/2012
Sistemi di farmacovigilanza e relativa qualità
MDR e IVDR
Regolamenti (UE) 2017/745 e 2017/746
Software che costituisce un dispositivo medico o diagnostico
AI Act dell'UE
Regolamento (UE) 2024/1689 · Allegato I
Norme per l'alto rischio applicabili all'IA nei dispositivi medici dal 2 agosto 2028
GDPR
Regolamento (UE) 2016/679 · Art. 9
Dati sanitari trattati con una base giuridica e garanzie adeguate
Cosa viene sigillato con ogni decisione:
I documenti di origine, i dati estratti, ogni modifica, la valutazione e chi l'ha firmata.
Infrastrutture critiche ed energia
Richiede Enterprise. Le schermate per telefono richiedono anche App mobili.
I moduli del pacchetto Infrastrutture critiche ed energia, da ciò che entra a chi approva.
Lente
Cosa mostra
Ingegnere di sala controllo
Allarmi in tempo reale, la causa probabile con le relative fonti e il piano di manovra da approvare.
Asset manager
Indici di salute, arretrato di manutenzione e ciò che si è guastato in passato e perché.
Responsabile della sicurezza
Scadenze degli incidenti, prove raccolte e rapporti pronti per il CSIRT nazionale.
Conformità di mercato
Indisponibilità che potrebbero costituire informazioni privilegiate e la comunicazione da pubblicare.
Affari regolatori
Record sigillati e pacchetti di prove, pronti da consegnare a un auditor o a un'autorità di regolamentazione.
Modulo
Cosa fa
In entrata
In uscita
Approva
Desk incidenti
Apre un incidente a partire da allarmi e log, raggruppa gli allarmi correlati e avvia i termini di notifica.
Allarmi, log del sistema di controllo, ticket
Un fascicolo dell'incidente con una cronologia
Capoturno
Notifiche NIS2
Redige il preallarme, la notifica e la relazione finale nel formato previsto dal Suo CSIRT.
Il fascicolo dell'incidente
Bozze dei rapporti con le relative scadenze
Responsabile della sicurezza
Pianificazione di manovre e indisponibilità
Propone le fasi di manovra e verifica ciascuna rispetto ai limiti di rete e al piano delle indisponibilità.
Modello di rete, piano delle indisponibilità, letture in tempo reale
Un piano di manovra verificato
Ingegnere di sala controllo
Salute degli asset
Combina ispezioni, andamenti dei sensori e storico dei guasti in un elenco ordinato di ciò da esaminare.
Rapporti di ispezione, dati dei sensori, storico
Un elenco di manutenzione con le motivazioni
Asset manager
Comunicazioni al mercato
Segnala le indisponibilità che potrebbero costituire informazioni privilegiate e redige la comunicazione.
Piani delle indisponibilità, variazioni di capacità
Una bozza di comunicazione e una valutazione
Conformità di mercato
Richieste di connessione alla rete
Legge le domande, le verifica rispetto alla capacità e alle norme e redige la risposta.
Domande, mappe della capacità
Una bozza di offerta o di rifiuto, con le motivazioni
Ingegnere delle connessioni
Pacchetti di prove
Raccoglie i record sigillati per un audit o un'ispezione, collegati alla norma a cui rispondono.
Record sigillati
Un pacchetto di prove verificabile da un auditor
Affari regolatori
Regola
Riferimento
A cosa rispondono i record
NIS2
Direttiva (UE) 2022/2555
Preallarme entro 24 ore, notifica entro 72, relazione finale entro un mese
Codice di rete sulla cibersicurezza
Regolamento delegato (UE) 2024/1366
Rischio informatico nei flussi transfrontalieri di energia elettrica
REMIT
Regolamento (UE) n. 1227/2011, come modificato dal (UE) 2024/1106
Informazioni privilegiate pubblicate tempestivamente, nessuna manipolazione del mercato
Direttiva CER
Direttiva (UE) 2022/2557
Resilienza dei soggetti critici
AI Act dell'UE
Regolamento (UE) 2024/1689 · Allegato III, punto 2
L'IA come componente di sicurezza della fornitura di energia elettrica è ad alto rischio
GDPR
Regolamento (UE) 2016/679
Dati dei contatori intelligenti e dei clienti, utilizzati per una finalità dichiarata
Cosa viene sigillato con ogni decisione:
Gli allarmi e i log letti, il piano come approvato, i rapporti inviati e i relativi orari.
Difesa e sicurezza
Richiede Enterprise. Le schermate per telefono richiedono anche Mobile apps. Gli avvisi della piattaforma richiedono Nexus Edge.
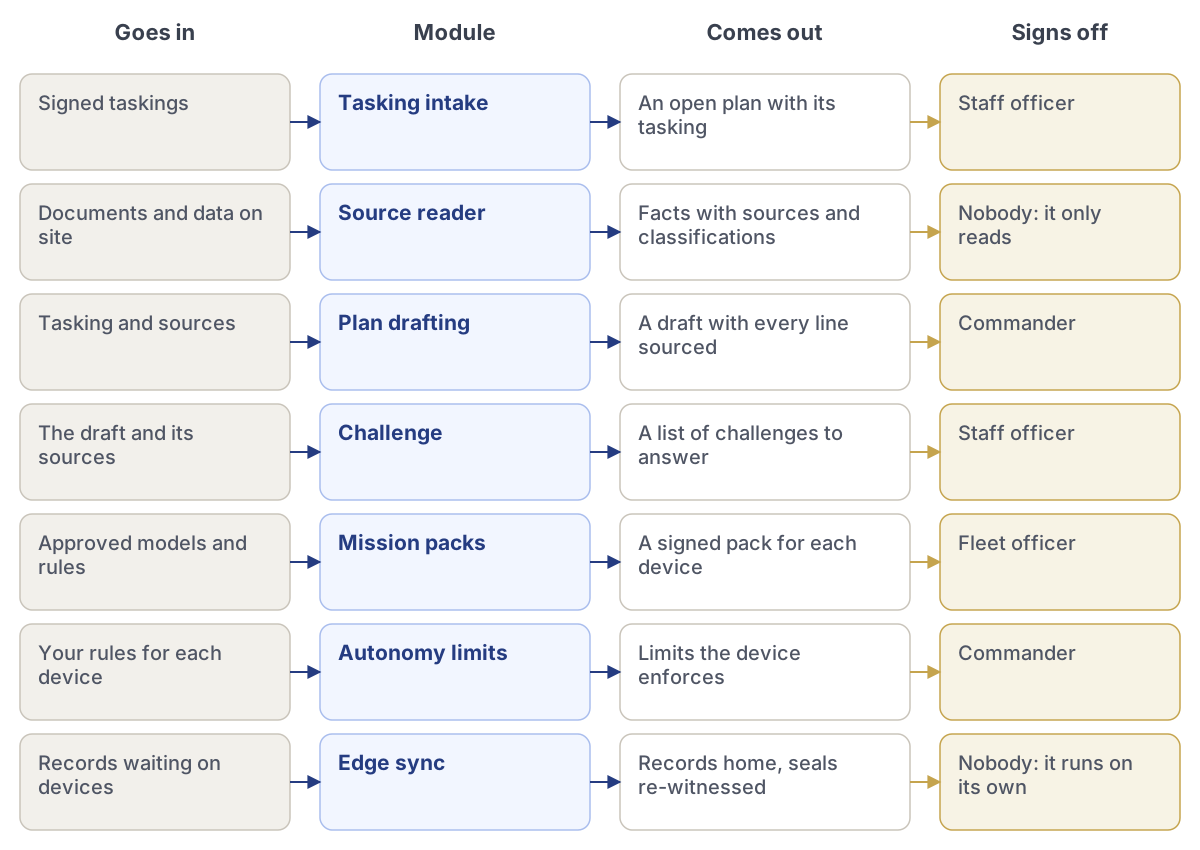
I moduli del pacchetto Difesa e sicurezza, da ciò che entra a chi approva.
Lente
Cosa mostra
Comandante
Piani e rapporti in attesa di firma, le fonti su cui si basano e le obiezioni sollevate.
Ufficiale di stato maggiore
Incarichi, fonti e bozze di piani, con ogni riga collegata alla propria fonte.
Operatore
Il pacchetto di missione su ciascun dispositivo, i suoi limiti e ciò che attende di essere autorizzato a fare.
Consulente legale
Piani segnalati per la revisione, le norme che citano e uno spazio per registrare il parere.
Responsabile della sicurezza
Chi ha aperto che cosa, con quale classifica di segretezza, e ogni richiesta rifiutata.
Modulo
Cosa fa
In entrata
In uscita
Approva
Ricezione degli incarichi
Riceve gli incarichi tramite messaggio firmato o supporto firmato e verifica la firma prima di ogni altra cosa.
Incarichi firmati
Un piano aperto con il relativo incarico
Ufficiale di stato maggiore
Lettore delle fonti
Legge ordini, avvisi, mappe e rapporti conservati in sede e mantiene la classifica di segretezza di ogni dato.
Documenti e dati in sede
Dati con fonti e classifiche di segretezza
Nessuno: si limita a leggere
Redazione dei piani
Redige piani, rapporti e messaggi a partire dalle fonti, contrassegnati come bozze.
Incarico e fonti
Una bozza con ogni riga documentata
Comandante
Contraddittorio
Una seconda IA basata su un modello diverso argomenta contro la bozza ed elenca i rischi.
La bozza e le relative fonti
Un elenco di obiezioni a cui rispondere
Ufficiale di stato maggiore
Mission pack
Raggruppa modelli, conoscenze, agenti e regole per ciascun dispositivo, firmati e con verifica delle dimensioni.
Modelli e regole approvati
Un pacchetto firmato per ciascun dispositivo
Responsabile della flotta
Limiti di autonomia
Stabilisce che cosa ciascun dispositivo può fare autonomamente e che cosa deve attendere una persona, con limiti bloccati.
Le Sue regole per ciascun dispositivo
Limiti applicati dal dispositivo
Comandante
Sincronizzazione edge
Sincronizza i record durante le finestre di contatto, a partire dai più importanti, e fa ricertificare i sigilli.
Record in attesa sui dispositivi
Record rientrati, sigilli ricertificati
Nessuno: funziona in autonomia
Regola
Riferimento
A cosa rispondono i record
Ambito di applicazione dell'AI Act dell'UE
Regolamento (UE) 2024/1689, articolo 2(3)
L'IA utilizzata esclusivamente per scopi militari, di difesa o di sicurezza nazionale è esclusa dal Regolamento. Gli usi a duplice uso e civili non lo sono.
Controllo delle esportazioni a duplice uso
Regolamento (UE) 2021/821
Controlli sull'esportazione di prodotti, software e tecnologie a duplice uso, con i record che lo dimostrano.
Trasferimenti nel settore della difesa
Direttiva 2009/43/CE
Licenze per il trasferimento di prodotti per la difesa tra paesi dell'UE.
Appalti nel settore della difesa
Direttiva 2009/81/CE
Contratti nei settori della difesa e della sicurezza, inclusa la sicurezza dell'approvvigionamento e delle informazioni.
Sicurezza delle informazioni
ISO/IEC 27001:2022
Un sistema di gestione per proteggere le informazioni, con prove.
Gestione dell'IA
ISO/IEC 42001:2023
Politiche, ruoli e controlli per l'IA in uso.
Cosa viene sigillato con ogni decisione:
Chi ha firmato, con quale autorità
Ogni fonte con la relativa classifica di segretezza
Che cosa ha redatto l'IA e che cosa ha modificato il comandante
L'obiezione sollevata e come è stata affrontata
Una marca temporale locale, ricertificata quando il collegamento viene ripristinato
Servizi legali e professionali
Richiede Enterprise. Richiede inoltre il componente aggiuntivo denominato Decision rooms and sealed records. Richiede inoltre il componente aggiuntivo denominato Mail. Le schermate per telefono richiedono anche Mobile apps.
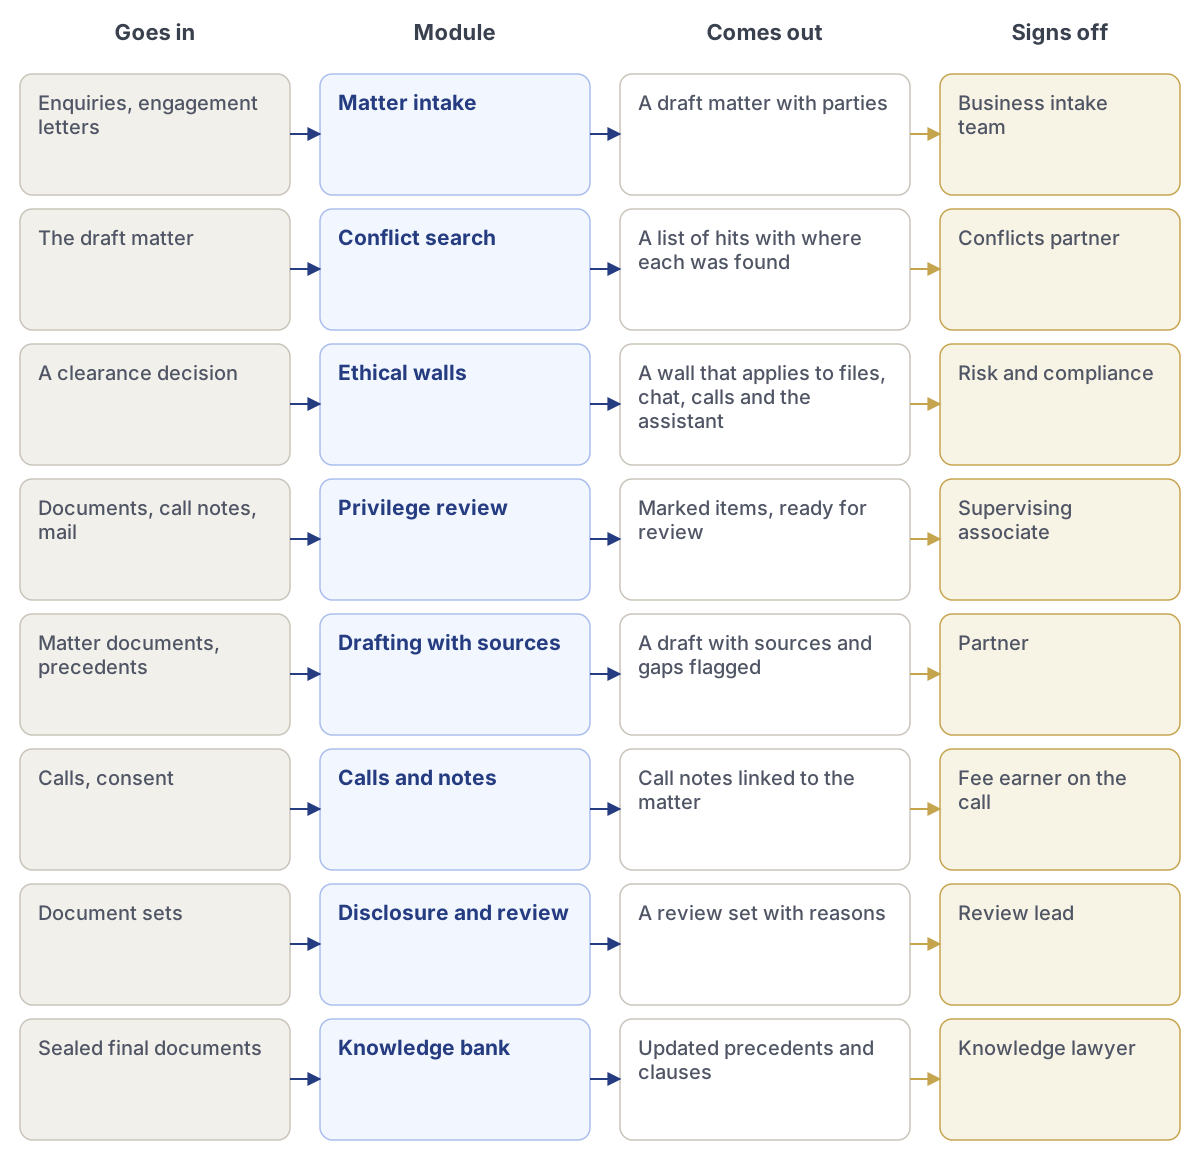
I moduli del pacchetto Servizi legali e professionali, da ciò che entra a chi approva.
Lente
Cosa mostra
Partner
Pratiche, scadenze, bozze in attesa di approvazione e rischi segnalati dall'IA.
Associate
Il fascicolo della pratica, ricerche con fonti e bozze su cui lavorare.
Team conflitti di interesse
Nuove richieste, risultati delle ricerche e le decisioni che li attendono.
Rischio e conformità
Barriere informative, tentativi bloccati, contrassegni di riservatezza e decisioni sigillate.
Knowledge lawyer
Precedenti e raccolte di clausole, mantenuti aggiornati a partire dalle versioni finali sigillate.
Modulo
Cosa fa
In entrata
In uscita
Approva
Apertura delle pratiche
Legge le richieste da posta, moduli web e chiamate, ed elenca le parti e l'attività richiesta.
Richieste, lettere di incarico
Una bozza di pratica con le parti
Team apertura pratiche
Ricerca dei conflitti di interesse
Ricerca ogni parte in pratiche, contatti, chiamate e posta, compresi i nomi precedenti.
La bozza della pratica
Un elenco di corrispondenze con il punto in cui ciascuna è stata trovata
Partner responsabile dei conflitti
Barriere informative
Costruisce una barriera a partire da una decisione e la verifica prima, mostrando chi verrebbe bloccato e da cosa.
Una decisione di nulla osta
Una barriera che si applica a file, chat, chiamate e all'assistente
Rischio e conformità
Revisione del segreto professionale
Suggerisce contrassegni di segreto professionale su documenti e note, con la motivazione per ciascuno.
Documenti, note delle chiamate, posta
Elementi contrassegnati, pronti per la revisione
Associate supervisore
Redazione con fonti
Redige clausole e lettere a partire dal fascicolo della pratica, con una fonte per ogni frase.
Documenti della pratica, precedenti
Una bozza con le fonti e le lacune segnalate
Partner
Chiamate e note
Registra le chiamate con il consenso, redige le note e applica barriere e contrassegni di segreto professionale.
Chiamate, consenso
Note delle chiamate collegate alla pratica
Professionista presente alla chiamata
Disclosure e revisione
Raggruppa grandi insiemi di documenti, individua quelli pertinenti e ne spiega il motivo.
Insiemi di documenti
Un insieme di revisione con le motivazioni
Responsabile della revisione
Banca della conoscenza
Mantiene aggiornati i precedenti a partire dalle versioni finali sigillate, mai dalle bozze.
Documenti finali sigillati
Precedenti e clausole aggiornati
Knowledge lawyer
Regola
Riferimento
A cosa rispondono i record
GDPR
Regolamento (UE) 2016/679
Dati personali di clienti e personale, utilizzati per una finalità dichiarata
Regolamento AML
Regolamento (UE) 2024/1624
Verifiche sulla clientela quando gli avvocati operano in determinate transazioni, dal 10 luglio 2027
AI Act dell'UE
Regolamento (UE) 2024/1689
Alfabetizzazione in materia di IA per il personale e trasparenza quando le persone interagiscono con l'IA
eIDAS
Regolamento (UE) n. 910/2014, come modificato dal (UE) 2024/1183
Firme e sigilli elettronici qualificati
Codice deontologico del CCBE
Consiglio degli Ordini forensi europei
Riservatezza e conflitti di interesse
Cosa viene sigillato con ogni decisione:
Le parti ricercate, le corrispondenze trovate, la decisione, chi l'ha presa e la barriera così come costruita.
Logistica e settore marittimo
Richiede Enterprise. Richiede inoltre il componente aggiuntivo denominato Map and GeoAI. Le schermate per telefono richiedono anche Mobile apps.
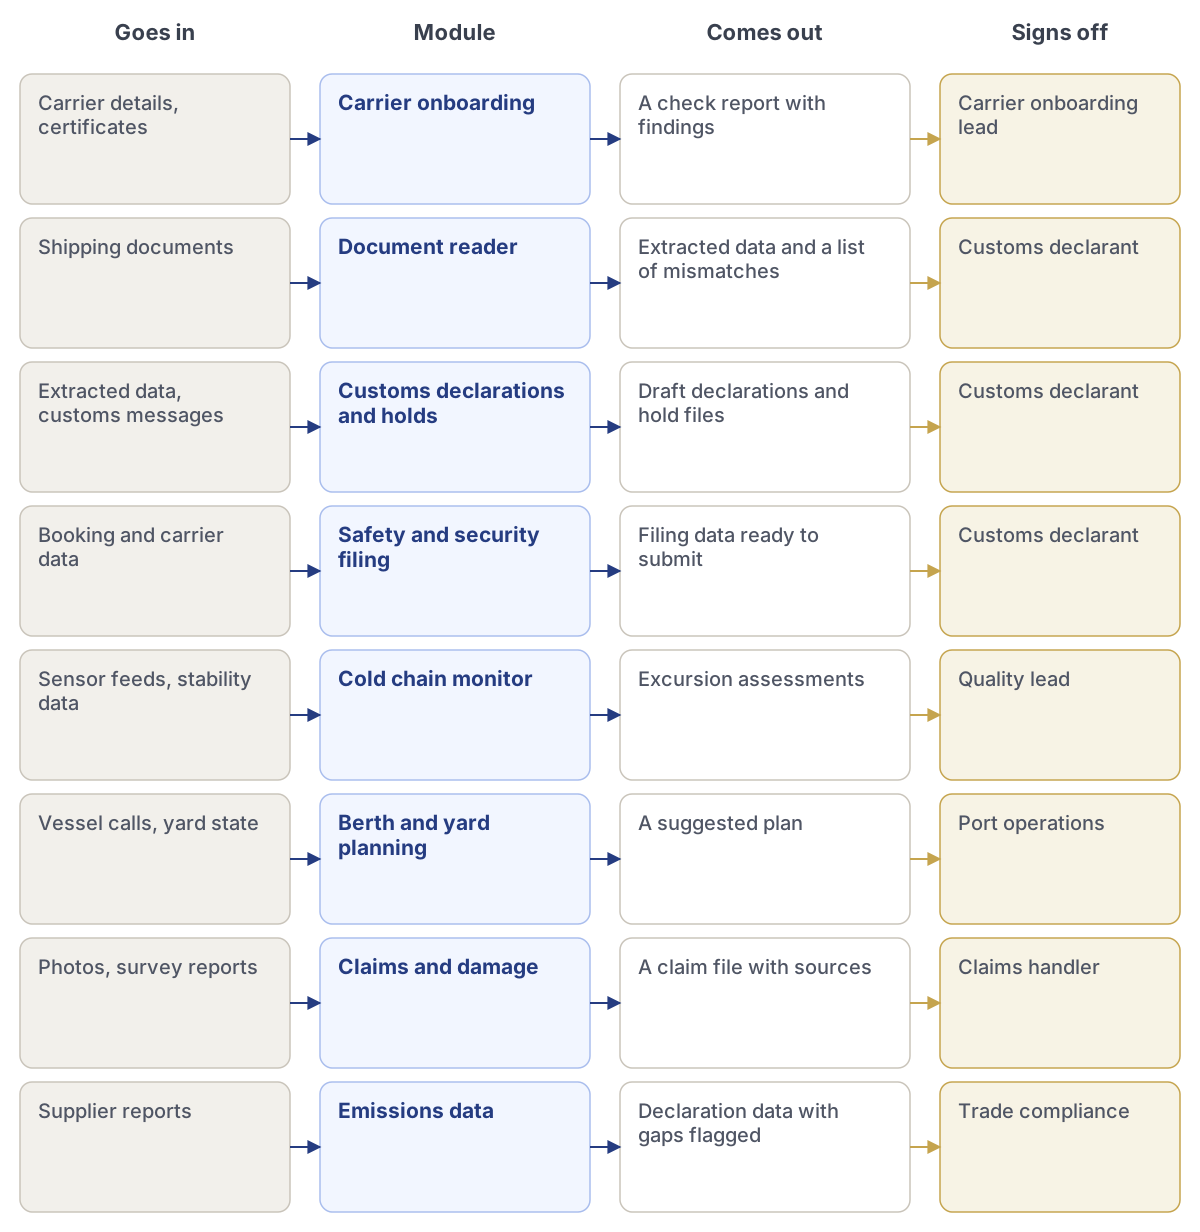
I moduli del pacchetto Logistica e marittimo, da ciò che entra a chi approva.
Lente
Cosa mostra
Dichiarante doganale
Dichiarazioni, blocchi, i documenti alla base e ciò che la dogana ha richiesto.
Onboarding dei vettori
Nuovi vettori, le relative verifiche e i rilievi che richiedono una decisione.
Operazioni portuali
Ormeggi, movimentazioni nel piazzale e quali container sono autorizzati a uscire.
Responsabile qualità
Registrazioni di temperatura, escursioni e i dati di stabilità per valutarle.
Funzionario di sicurezza dell'impianto portuale
Controlli di sicurezza, accessi e incidenti presso l'impianto portuale.
Modulo
Cosa fa
In entrata
In uscita
Approva
Onboarding dei vettori
Verifica liste di sanzioni, licenze, assicurazioni e coordinate bancarie per ogni nuovo vettore.
Dati del vettore, certificati
Un rapporto di verifica con i rilievi
Responsabile dell'onboarding dei vettori
Lettore di documenti
Legge fatture, liste di colli, polizze di carico e certificati, e li confronta.
Documenti di spedizione
Dati estratti e un elenco di discrepanze
Dichiarante doganale
Dichiarazioni doganali e blocchi
Redige le dichiarazioni e segue blocchi, ispezioni e ciò che la dogana ha richiesto.
Dati estratti, messaggi doganali
Bozze di dichiarazioni e fascicoli dei blocchi
Dichiarante doganale
Dichiarazione di sicurezza
Prepara i dati della dichiarazione sommaria di entrata richiesti dalla dogana prima dell'arrivo delle merci.
Dati di prenotazione e del vettore
Dati della dichiarazione pronti per l'invio
Dichiarante doganale
Monitoraggio della catena del freddo
Sorveglia le letture dei container refrigerati e valuta le escursioni in base ai dati di stabilità.
Flussi dei sensori, dati di stabilità
Valutazioni delle escursioni
Responsabile qualità
Pianificazione di ormeggi e piazzale
Suggerisce movimentazioni nel piazzale e finestre di ormeggio tenendo conto di blocchi e ispezioni.
Scali delle navi, stato del piazzale
Un piano suggerito
Operazioni portuali
Reclami e danni
Costruisce un fascicolo di reclamo a partire da foto, rapporti di perizia e dal registro sigillato della spedizione.
Foto, rapporti di perizia
Un fascicolo di reclamo con le fonti
Liquidatore sinistri
Dati sulle emissioni
Raccoglie dai fornitori i dati sulle emissioni incorporate per le dichiarazioni CBAM.
Rapporti dei fornitori
Dati della dichiarazione con le lacune segnalate
Conformità commerciale
Regola
Riferimento
A cosa rispondono i record
Codice doganale dell'Unione
Regolamento (UE) n. 952/2013
Dichiarazioni, controlli, blocchi e svincolo delle merci
ICS2
Import Control System 2
Dati di sicurezza dichiarati prima dell'arrivo delle merci
eFTI
Regolamento (UE) 2020/1056
Le autorità accettano le informazioni elettroniche sul trasporto merci dal 9 luglio 2027
CBAM
Regolamento (UE) 2023/956
Emissioni incorporate dichiarate per acciaio, cemento, alluminio e altro
Sicurezza delle navi e degli impianti portuali
Regolamento (CE) n. 725/2004
Misure del Codice ISPS presso gli impianti portuali
NIS2
Direttiva (UE) 2022/2555
Gli operatori portuali e dei trasporti segnalano gli incidenti significativi
Buona pratica di distribuzione
Linee guida 2013/C 343/01
Controllo della temperatura dei medicinali durante il trasporto
Cosa viene sigillato con ogni decisione:
Il blocco, ciò che la dogana ha richiesto, i documenti confrontati, la decisione e chi l'ha presa.
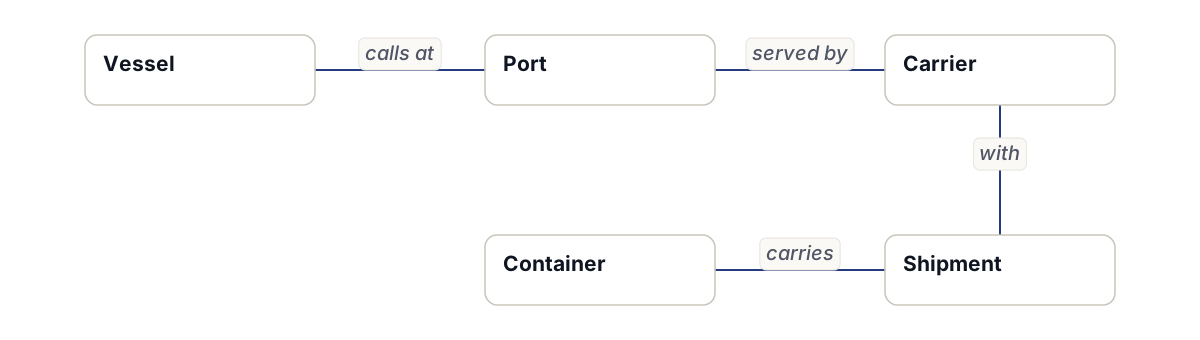
Modello di conoscenza: modello base della logistica
I tipi di entità del modello base della logistica e i collegamenti tra di essi.
Da
Collegamento
A
Nave
fa scalo a
Porta
Porta
servito da
Vettore
Container
trasporta
Spedizione
Spedizione
con
Vettore
Sono presenti nel modello anche, con i collegamenti definiti dal pacchetto: Ormeggio, Contratto, Dichiarazione doganale.
Tipo
Nota
Nave
—
Porta
—
Vettore
—
Container
—
Spedizione
—
Mostrato in {L} in base alle impostazioni del browser.View in EnglishMantieni {L}Visualizza questa pagina in {L}Resta in ingleseImpronta del sigilloQuesto browser non può eseguire la verifica.Il sigillo corrisponde.Questo record non è stato modificato da quando è stato sigillato.Sigillo compromesso.Questo testo non corrisponde a quello sigillato. Impronta attualePremi Verifica per confrontare questo testo con il suo sigillo.Hai selezionato {L}. Questa pagina è mostrata in {C} fino alla pubblicazione della traduzione.Invio non riuscito. Riprova o scrivici a {L}.