

Uno spazio privato per ogni cliente e unità.
Nexus gira su Kubernetes. Ogni cliente, business unit e dominio riceve il proprio spazio, con chiavi, budget e limiti dedicati. Aggiungete l'unità successiva senza toccare la precedente.
Tre livelli di separazione. Verificati ogni giorno.
La separazione non è un'impostazione che qualcuno può dimenticare. È integrata nel funzionamento stesso di Nexus e viene verificata ogni giorno da test automatici di isolamento.
Cliente
Ogni cliente ha il proprio spazio sul cluster, i propri archivi dati e le proprie chiavi di crittografia. Nulla è condiviso per impostazione predefinita.
Business unit
Le unità all'interno di un cliente ricevono impostazioni, budget e limiti propri. Un'unità può avere regole più restrittive rispetto all'organizzazione, mai più permissive.
Dominio
Sinistri, credito o una singola missione risiedono ciascuno nel proprio dominio, con il proprio modello di conoscenza e le proprie persone.
Attivate un dominio per un'unità, poi per la successiva.
Un gruppo può gestire i sinistri auto in un paese e i rami commerciali in un altro, ciascuno con il proprio team, le proprie regole e il proprio budget, sulla stessa piattaforma.
- Chiavi dedicate
Ogni spazio può conservare le proprie chiavi, anche nel vostro key store se preferite.
- Budget dedicati
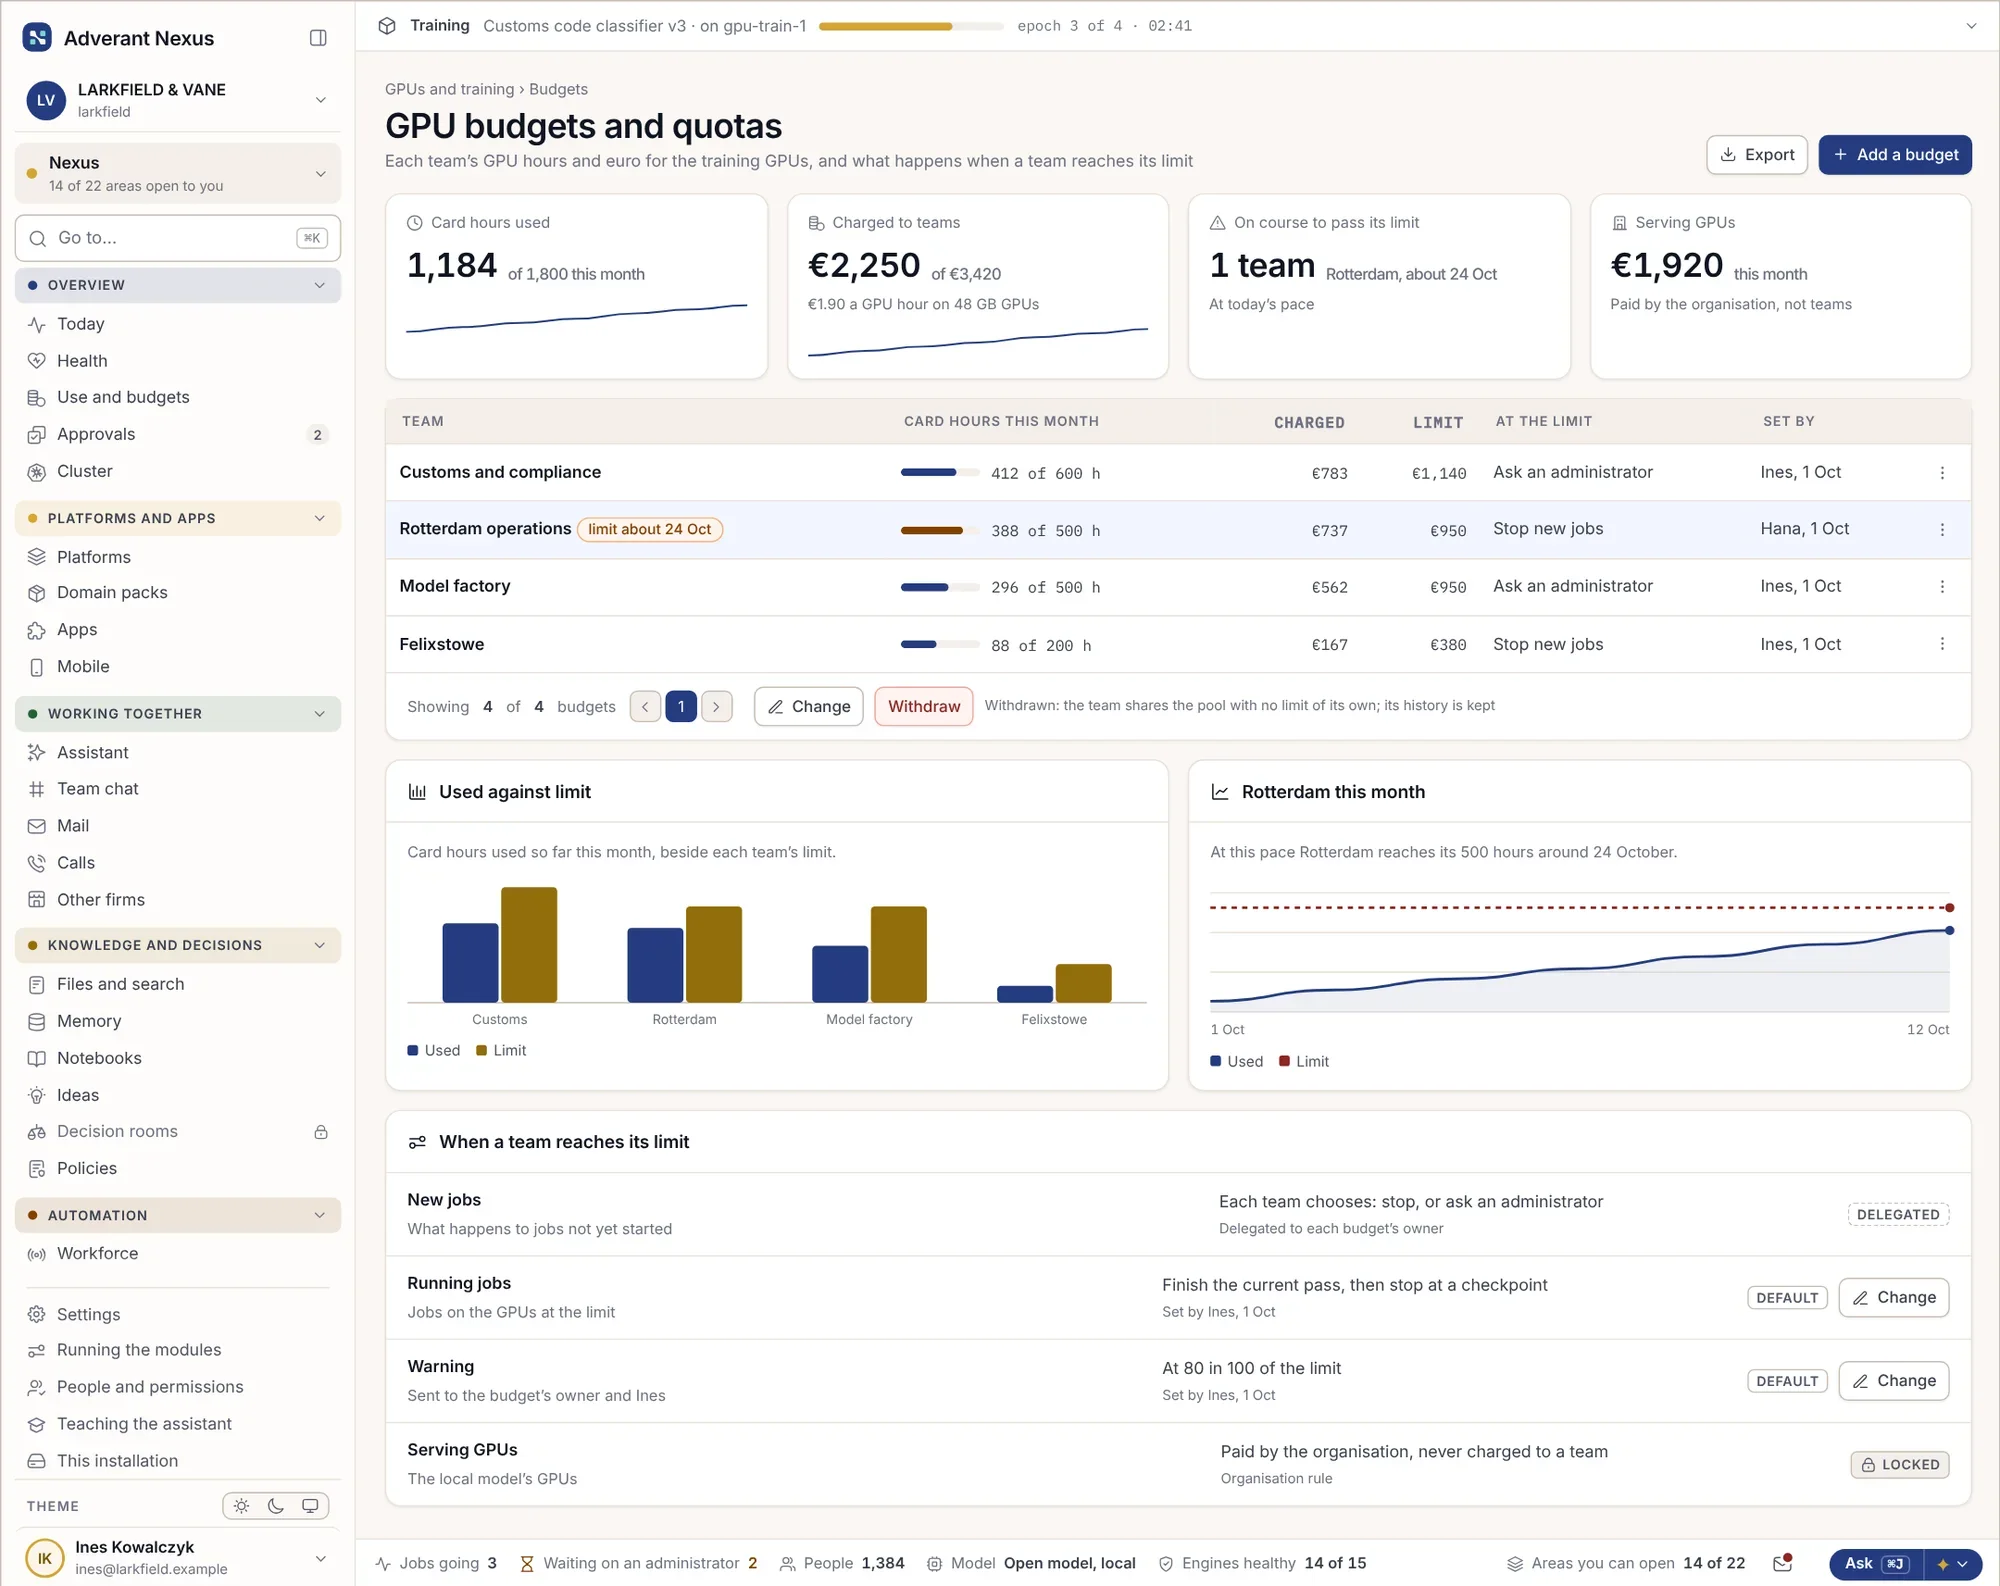
L'utilizzo dell'IA viene contabilizzato e limitato per singola unità, con un responsabile designato per ciascun budget.
- Limiti dedicati
Limiti di frequenza, limiti del piano e regole sui dati impostati per ciascuna unità.
Aggiungete capacità prima che qualcuno debba attendere.
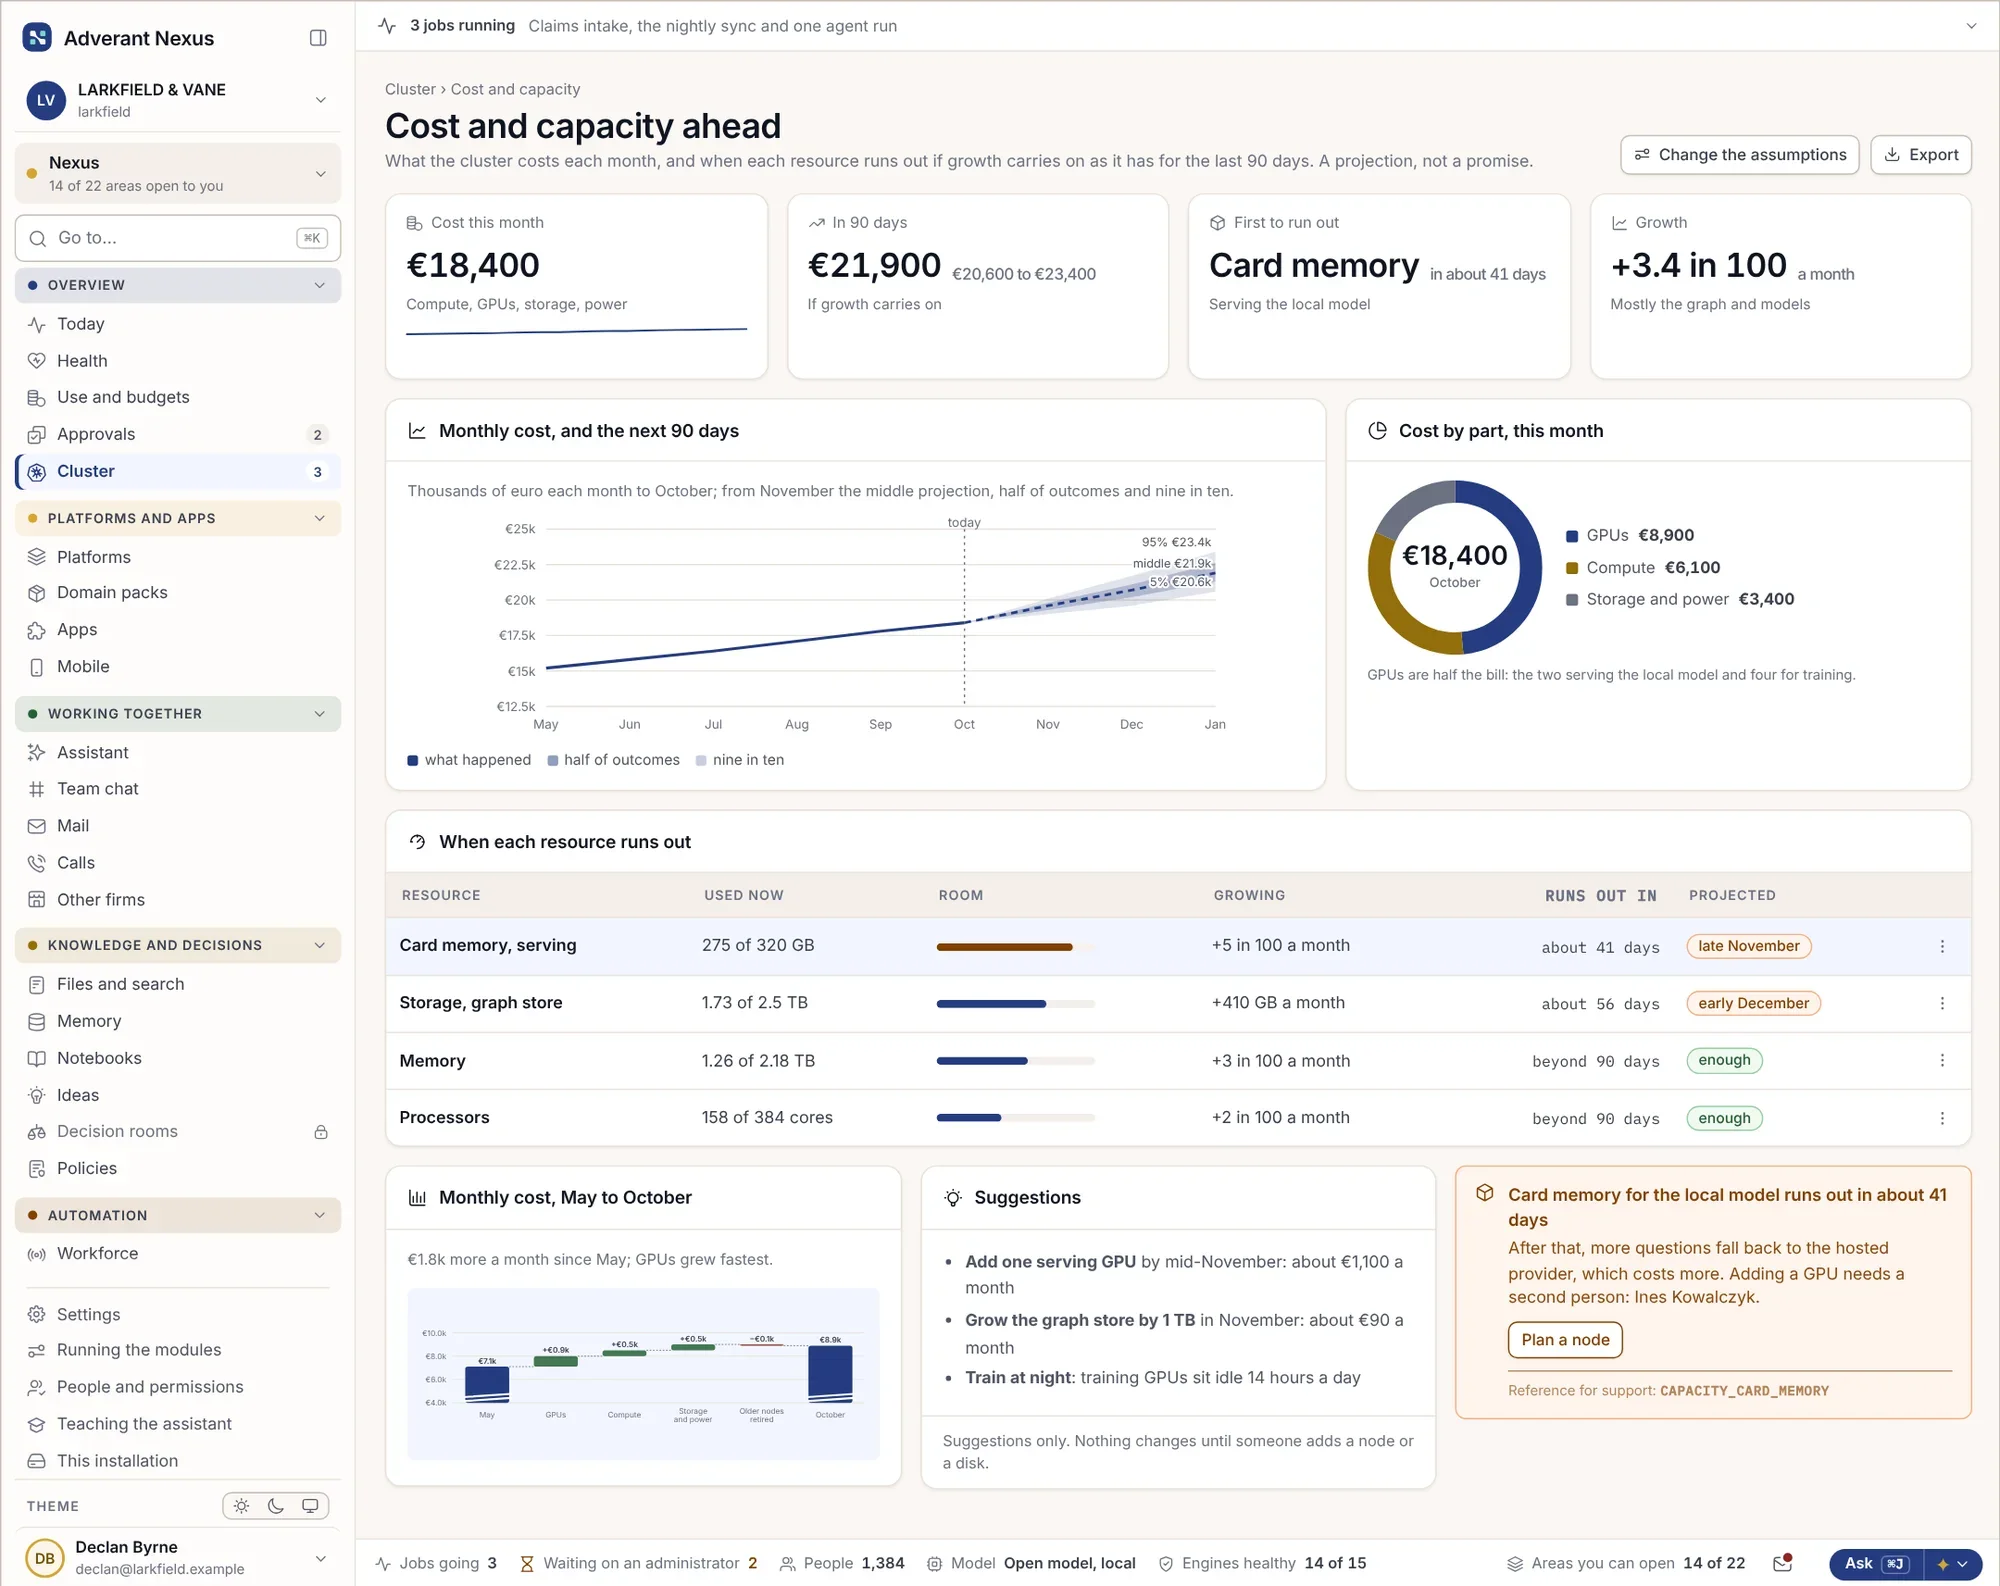
I carichi di lavoro aumentano quando le code crescono e si riducono quando si svuotano. La pianificazione della capacità guarda avanti, così potete prevedere le GPU e lo spazio di archiviazione per il trimestre successivo prima di averne bisogno.
- Scalabilità basata sulla lunghezza della coda, non su stime
- Quote eque affinché un'unità non possa penalizzarne un'altra
- Previsione di costi e capacità per unità
Domande su scalabilità e separazione.
Dobbiamo gestire Kubernetes internamente?
No. Nel nostro cloud UE lo gestiamo noi per voi. Se desiderate Nexus nel vostro data center, può girare sul vostro Kubernetes o su server che installiamo per voi.
Due unità possono condividere dati?
Solo se una regola lo consente, e solo per i dati specificati dalla regola. Gli spazi condivisi mostrano un avviso affinché le persone sappiano chi altro può vederli.
Come viene testata la separazione?
I test automatici di isolamento provano a oltrepassare ogni confine tutti i giorni e i risultati vengono conservati come prova per i vostri revisori.
Approfondimenti
Pianificate la prima unità, e anche la decima.
Raccontateci come è strutturata oggi la vostra organizzazione. Vi mostreremo come ogni parte ottiene il proprio spazio su Nexus.