Fälten på varje post och vad varje domänpaket består av.
Denna sida har översatts av AI från det engelska originalet. Om något är oklart är den engelska sidan referensen. Läs denna sida på engelska
Denna bilaga förtecknar de data som en kund möter, från fälten på varje post upp till de fungerande delarna i varje domänpaket. Den genereras från samma källor som resten av boken och ändras därför när de ändras. På supportwebbplatsen finns samma innehåll som en interaktiv karta: välj ett paket och klicka sedan på valfri del för att se hur den fungerar.
Fält på varje post
Varje tabell som ett plugin eller ett paket äger har omfångsfälten nedan. Läsningar och skrivningar avgränsas utifrån dem, och det finns ingen publik form utan dem.
Fält
Typ
Betydelse
organization_id
uuid, aldrig tom
Klientorganisationen. Varje primärnyckel och varje index börjar med den.
owner_user_id
uuid, aldrig tom
Personen. På en personlig post (en brevlåda, en privat vy) är den avgränsningen; på en organisationspost (ett beslut, ett godkännande) anger den vem som agerade.
business_unit_id
uuid, kan vara tom
Enhetsavgränsningen. Kolumnen måste finnas även där ingen enhet ännu har angetts.
demo
boolean, standardvärde false
Markerar inlagda exempelrader så att de kan tas bort enbart utifrån markeringen. Referenspluginet kallar den is_demo.
Främmande nycklar innehåller även organisationen, så att en länk aldrig kan peka in i en annan klientorganisations rader.
Den delade kärnan
Varje paket bygger på samma kärna. Detta är de delar av den som ett paket och dess linser hänvisar till.
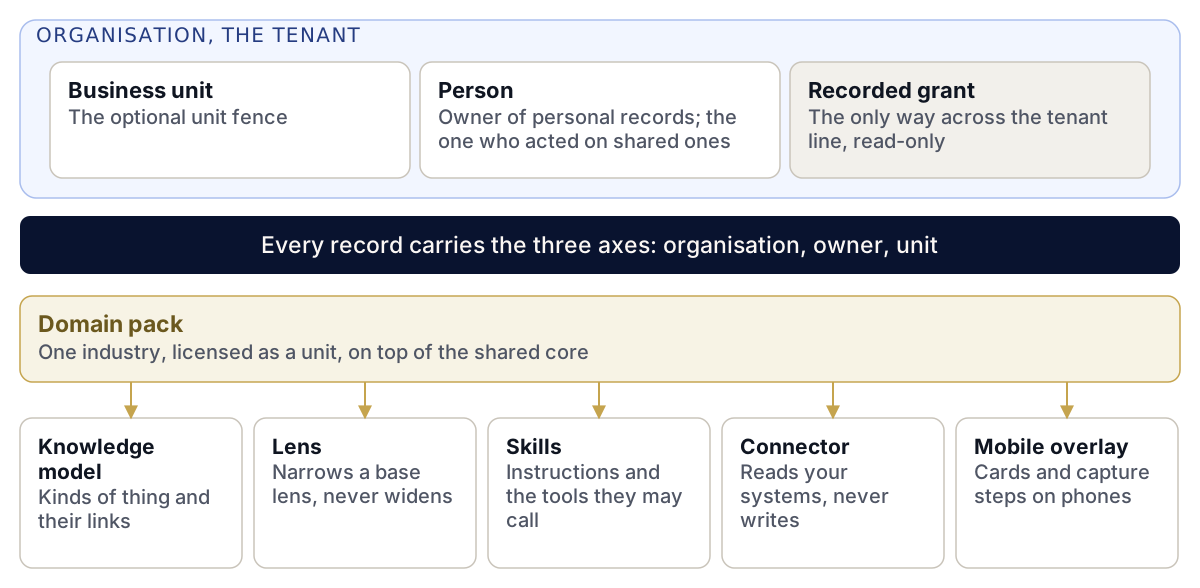
Den gemensamma kärnan. En organisation innehåller sina enheter och personer. Ett domänpaket lägger till sina egna delar ovanpå kärnan, och varje post bär de tre axlarna.
Del
Vad det är
Organisation
Klientorganisationen. Varje post bär den. Endast en registrerad behörighet korsar den, och den behörigheten är skrivskyddad.
Affärsenhet
Den valfria enhetsavgränsningen inom en organisation. En pilotversion eller ett paket kan anges per enhet.
Person
En av organisationens personer. Ägare till personliga poster och den som agerade på organisationsposter.
Lins
Det som en roll ser inom ett paket eller en plattform, definierat som en inskränkning av en baslins och aldrig en utvidgning.
Baslins
Den lins som en annan lins snävar in, och som avgränsar allt som den snävare linsen får visa.
Domänpaket
En branschs kunskapsmodell och linser, licensierade som en enhet tillsammans med mallarna och anslutningarna för det arbetet.
Kunskapsmodell
Den versionshanterade uppsättningen av de slags saker som ett paket känner till och hur de hänger ihop, ofta byggd på en basmodell från ett annat paket.
Anslutning
En skrivskyddad länk som enligt ett schema hämtar poster från ett befintligt system till ett pakets kunskapsmodell.
Skills Engine-färdighet
Ett SKILL.md-paket: instruktioner plus de verktyg det får anropa. Assistenten och agenterna kör det.
Mobilt lager
Den del av ett paketmanifest som anger vilka kort och registreringssteg som visas på telefoner och för vilka roller.
Registrerad behörighet
Den enda vägen över tenantgränsen, en skrivskyddad behörighet som den innehavande organisationen registrerar, där varje åtkomst loggas i båda organisationerna.
Tre axlar
Omfånget som varje läsning och skrivning avgränsas utifrån: klientorganisationen och ägaren, plus enheten där en sådan har angetts.
Försäkring
Kräver Enterprise. Kräver även tillägget Beslutsrum och förseglade poster. Telefonskärmar kräver även Mobilappar.
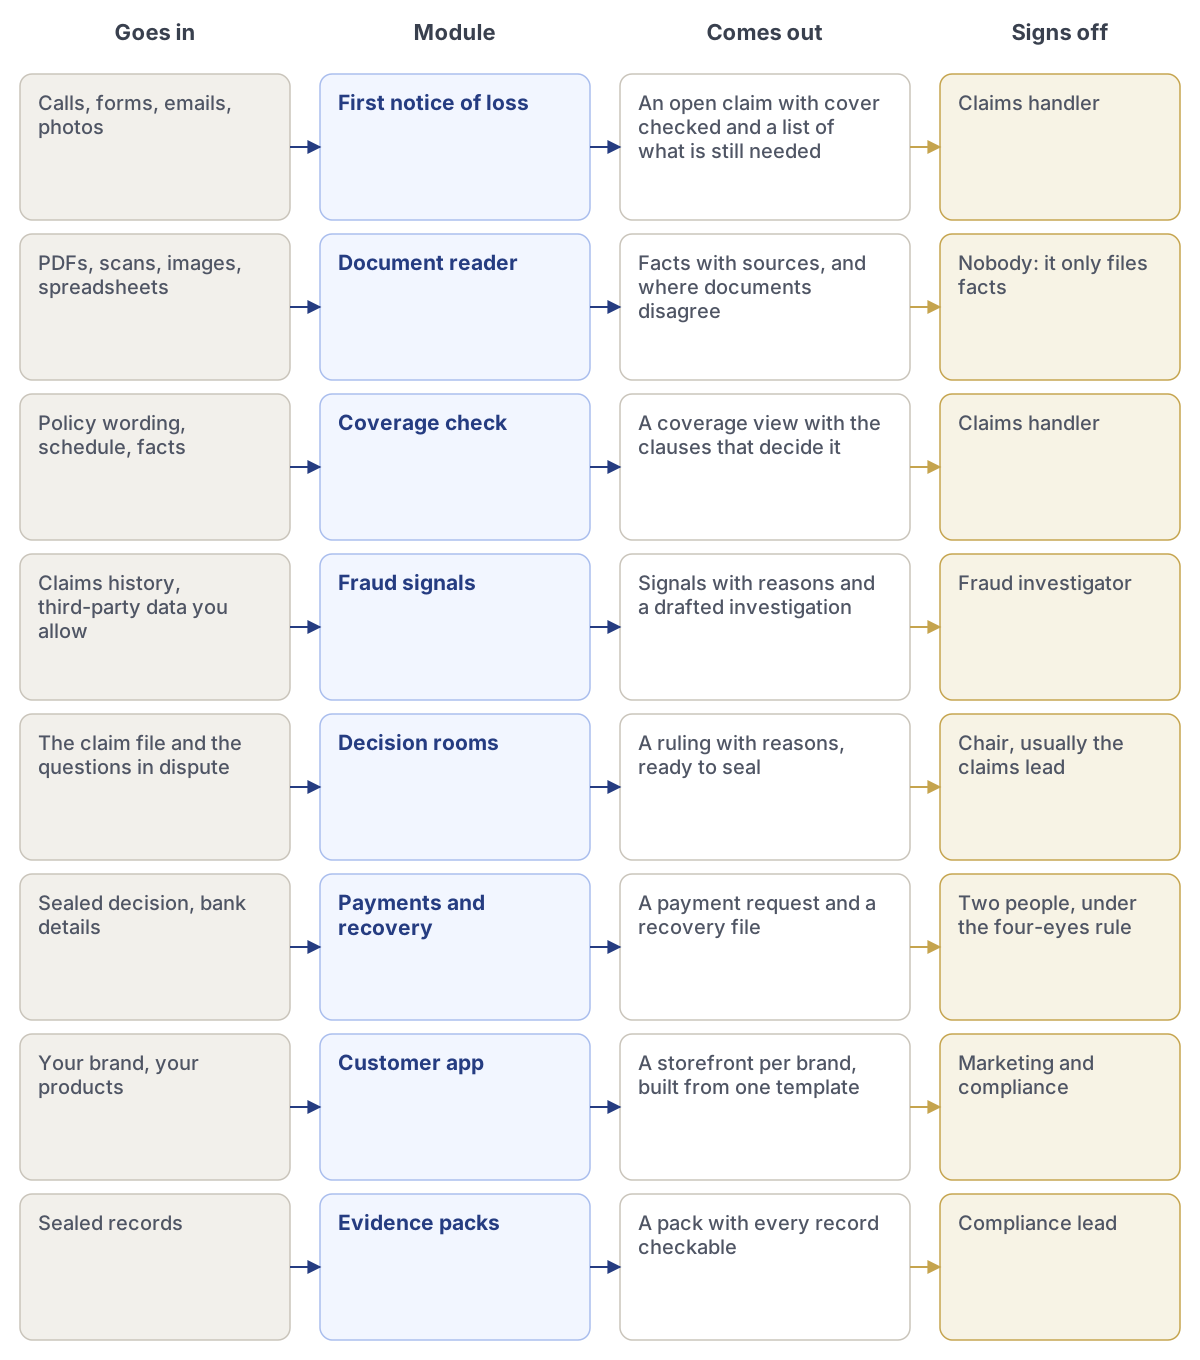
Försäkringspaketets moduler, från vad som går in till vem som godkänner.
Lins
Vad den visar
Skadehandläggare
Skadeärendet, försäkringen, varje dokument och ett utkast till nästa steg. Frågor besvaras med källor.
Skadechef
Skadeärenden som väntar på beslut, beslutsrum att leda och skälen bakom varje rekommendation.
Bedrägeriutredare
Signaler över flera skadeärenden: delade telefoner, adresser, reparatörer och bankkonton, i en graf och på en karta.
Riskbedömare
Vad skadeärendena säger om ett försäkringsbestånd, med de formuleringar som orsakade det.
Regelefterlevnad och revision
Förseglade poster, de regler som var och en besvarar och bevispaket för tillsynsmyndigheten.
Modul
Vad den gör
Går in
Kommer ut
Godkänner
Första skadeanmälan
Tar emot skadeärendet via telefon, webb, app eller e-post, kontrollerar försäkringsskyddet och frågar bara efter det som saknas.
Samtal, formulär, e-post, foton
Ett öppet skadeärende med kontrollerat försäkringsskydd och en lista över vad som fortfarande behövs
Skadehandläggare
Dokumentläsare
Läser rapporter, fakturor, besiktningar och foton och arkiverar varje faktum med en länk till dess sida.
PDF-filer, skanningar, bilder, kalkylblad
Fakta med källor, och var dokumenten går isär
Ingen: den arkiverar bara fakta
Kontroll av försäkringsskydd
Jämför fakta med försäkringsvillkoren och tilläggen och tar fram ett utkast till bedömning av försäkringsskyddet.
Försäkringsvillkor, försäkringsbrev, fakta
En bedömning av försäkringsskyddet med de klausuler som avgör den
Skadehandläggare
Bedrägerisignaler
Söker efter kopplingar mellan skadeärenden, personer, telefoner, adresser, reparatörer och konton.
Skadehistorik, tredjepartsdata som ni tillåter
Signaler med skäl och ett utkast till utredning
Bedrägeriutredare
Beslutsrum
För större eller omtvistade skadeärenden argumenterar AI (artificiell intelligens) för och emot utbetalning, och en ordförande avgör.
Skadeakten och de omtvistade frågorna
Ett avgörande med skäl, klart att försegla
Ordförande, vanligtvis skadechefen
Utbetalningar och återkrav
Förbereder utbetalningar, reserver och regressåtgärder när ett beslut har förseglats.
Förseglat beslut, bankuppgifter
En betalningsbegäran och en återkravsakt
Två personer, enligt fyraögonsprincipen
Kundapp
En varumärkesanpassad app där försäkringstagare kan anmäla, följa upp och tala med en person.
Ert varumärke, era produkter
En butiksfront per varumärke, byggd från en mall
Marknadsföring och regelefterlevnad
Bevispaket
Samlar förseglade poster och kopplar dem till regler för tillsynsmyndigheter, revisorer och återförsäkrare.
Förseglade poster
Ett paket där varje post kan kontrolleras
Ansvarig för regelefterlevnad
Regel
Referens
Vad posterna besvarar
Solvens II
Direktiv 2009/138/EG, ändrat genom (EU) 2025/2
Styrning, riskhantering och rapportering. Reviderade regler gäller från den 30 januari 2027.
Försäkringsdistribution
Direktiv (EU) 2016/97 (IDD)
Att agera hederligt, rättvist och i kundens bästa intresse, och att föra de register som visar det.
DORA (förordningen om digital operativ motståndskraft)
Förordning (EU) 2022/2554
IKT-risk, incidentrapportering och registret över teknikleverantörer.
EU:s AI-förordning
Förordning (EU) 2024/1689, bilaga III 5 c
Riskbedömning och prissättning inom liv- och sjukförsäkring är AI med hög risk från den 2 december 2027.
GDPR (dataskyddsförordningen)
Förordning (EU) 2016/679
Ändamål, åtkomst, radering och var de skadelidandes data lagras.
Eiopas yttrande om AI
Yttrande om styrning och riskhantering av AI, augusti 2025
Tillsynsmyndigheternas förväntningar på rättvisa, förklarbarhet och mänsklig tillsyn av AI inom försäkring.
Detta förseglas med varje beslut:
Vem som beslutade, i vilken roll och när
De fakta som användes, var och en med en länk till sin källa
Vilken AI som bidrog, med vilken modell och vad den fick läsa
De regler som beslutet besvarar, per artikel
Tidsstämpeln, bevittnad utanför Adverant
Kunskapsmodell: försäkringsschema
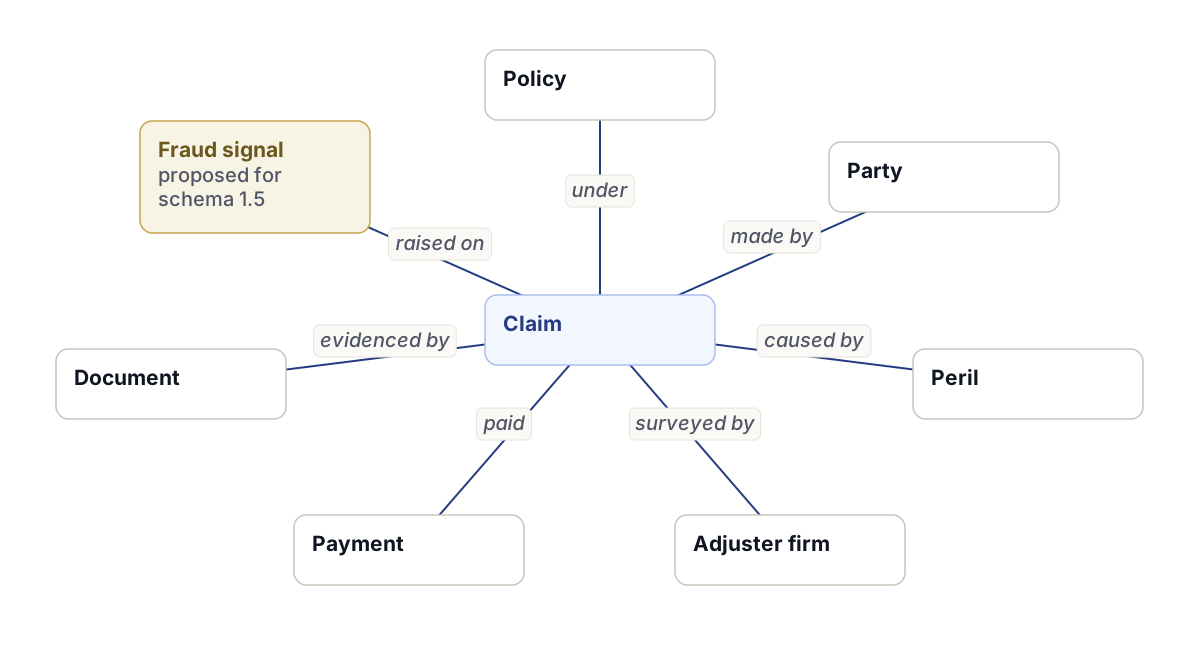
Typerna av objekt i försäkringsschemat och kopplingarna mellan dem.
Från
Koppling
Till
Gör anspråk
enligt
Policy
Gör anspråk
gjord av
Part
Gör anspråk
orsakad av
Fara
Gör anspråk
besiktigad av
Skadereglerarfirma
Gör anspråk
betalade
Utbetalning
Gör anspråk
styrkt av
Dokument
Bedrägerisignal
väckt för
Gör anspråk
Typ
Obs
Policy
14 fält
Gör anspråk
22 fält
Part
försäkringstagare, mäklare
Fara
storm, översvämning…
Skadereglerarfirma
—
Utbetalning
—
Dokument
varje källa
Bedrägerisignal
föreslagen för schema 1.5
Bank och betalningar
Kräver Enterprise. Telefonskärmar kräver även Mobilappar.
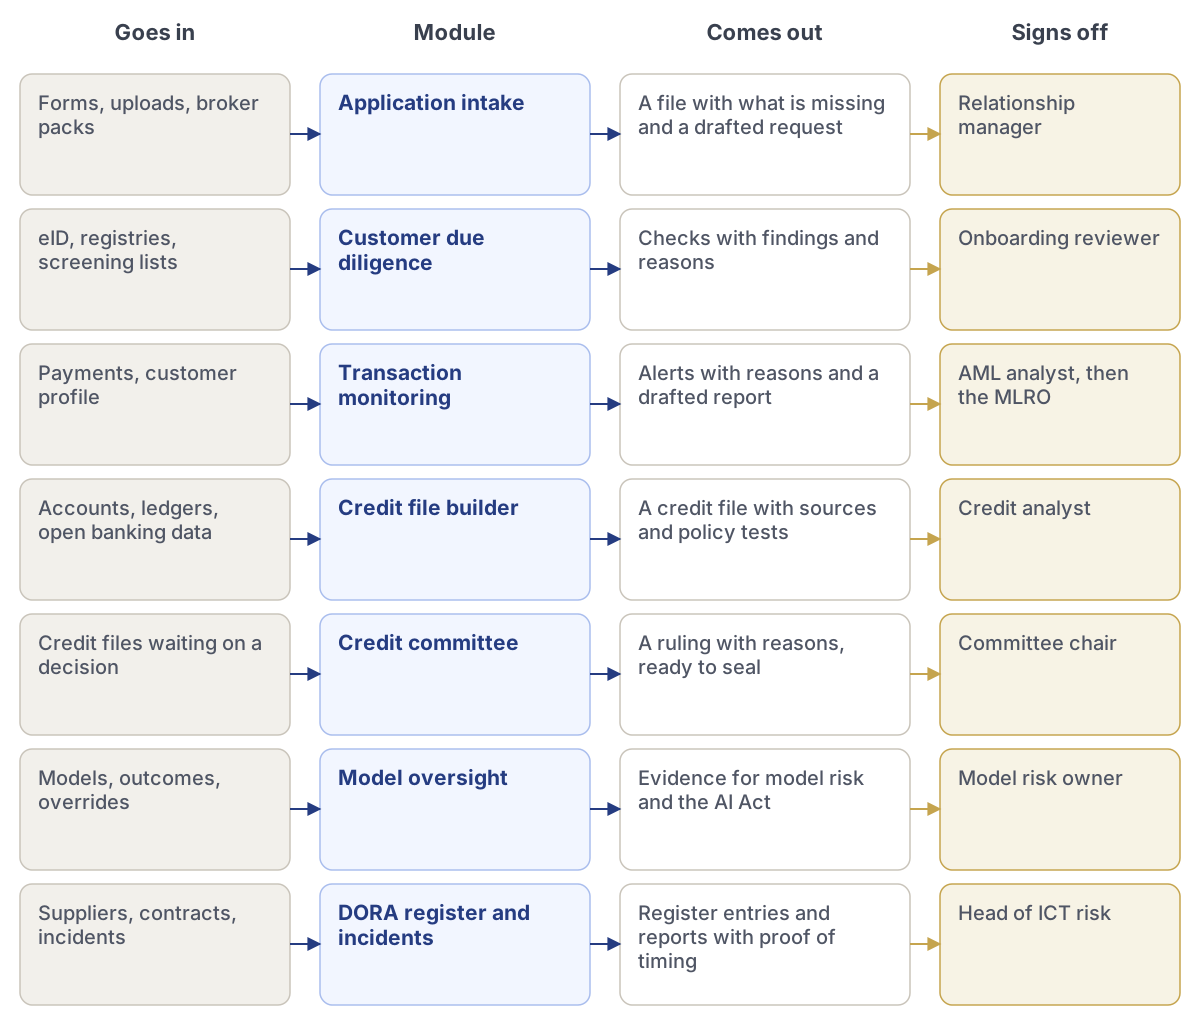
Bank- och betalningspaketets moduler, från vad som går in till vem som godkänner.
Lins
Vad den visar
Kundansvarig
Kunden, ansökan och vad som fortfarande saknas. Utkast till förfrågningar till kunden.
Kreditanalytiker
Kreditakten: siffror med källor, policytester, nyckeltal och utkastet till rekommendation.
Kreditkommitté
Akter som väntar på beslut, argumenten för och emot och ett rum att avgöra i.
Penningtvätt och kundintag
Larm med skäl, ägarkedjor, screeningträffar och underlaget för att stänga eller eskalera.
Risk och regelefterlevnad
AI-registret, incidenter med sina DORA-tidsfrister och förseglade beslut kopplade till reglerna.
Modul
Vad den gör
Går in
Kommer ut
Godkänner
Ansökningsintag
Tar emot ansökningar från webb, kontor och mäklare och öppnar en akt per kund.
Formulär, uppladdningar, mäklarpaket
En akt med det som saknas och ett utkast till förfrågan
Kundansvarig
Kundkännedom
Kontrollerar identitet, ägarförhållanden och screening, och sparar underlaget för var och en.
eID, register, screeninglistor
Kontroller med resultat och skäl
Granskare av kundintag
Transaktionsövervakning
Flaggar ovanliga betalningar med mönstret och historiken bakom dem.
Betalningar, kundprofil
Larm med skäl och ett utkast till rapport
AML-analytiker, därefter MLRO
Kreditaktsbyggare
Läser bokslut, huvudböcker och bankdata och testar dem mot er kreditpolicy.
Bokslut, huvudböcker, open banking-data
En kreditakt med källor och policytester
Kreditanalytiker
Kreditkommitté
Leder kommittén: underlag, argumenten för och emot, omröstningar och avgörandet.
Kreditakter som väntar på beslut
Ett avgörande med skäl, klart att försegla
Kommitténs ordförande
Modelltillsyn
Håller varje scoringmodell samman med dess ägare, tester, drift och förklaringar.
Modeller, utfall, åsidosättanden
Underlag för modellrisk och AI-förordningen
Modellriskägare
DORA-register och incidenter
Håller leverantörsregistret och hanterar rapporteringsfristerna när något går sönder.
Leverantörer, avtal, incidenter
Registerposter och rapporter med bevis på tidpunkter
Chef för IKT-risk
Regel
Referens
Vad posterna besvarar
DORA
Förordning (EU) 2022/2554
IKT-risk, incidentrapportering, testning och registret över teknikleverantörer.
EU:s AI-förordning
Förordning (EU) 2024/1689, bilaga III 5 b
Kreditbedömning av personer är AI med hög risk från den 2 december 2027. Bedrägeriupptäckt är det inte.
Penningtvättsbekämpning
Förordning (EU) 2024/1624 (AMLR)
En gemensam EU-regelbok för kundkontroller, som gäller från den 10 juli 2027.
Konsumentkrediter
Direktiv (EU) 2023/2225
Kreditprövning och rätt till mänsklig granskning av automatiserade beslut, från den 20 november 2026.
Kreditgivning
EBA/GL/2020/06
Hur lån bedöms, beviljas, prissätts och övervakas, inklusive automatiserade modeller.
GDPR
Förordning (EU) 2016/679, art. 22
Begränsningar för beslut som enbart grundas på automatiserad behandling.
Detta förseglas med varje beslut:
Vem som beslutade, med vilket mandat och vilken gräns
De siffror som användes, var och en med sin källsida
Modellen och versionen som gjorde bedömningen, och vad den kunde läsa
Policyundantag och vem som godkände dem
Tidsstämpeln, bevittnad utanför Adverant
Kapitalmarknader och kapitalförvaltning
Kräver Enterprise. Kräver även tillägget Beslutsrum och förseglade poster. Telefonskärmar kräver även Mobilappar.
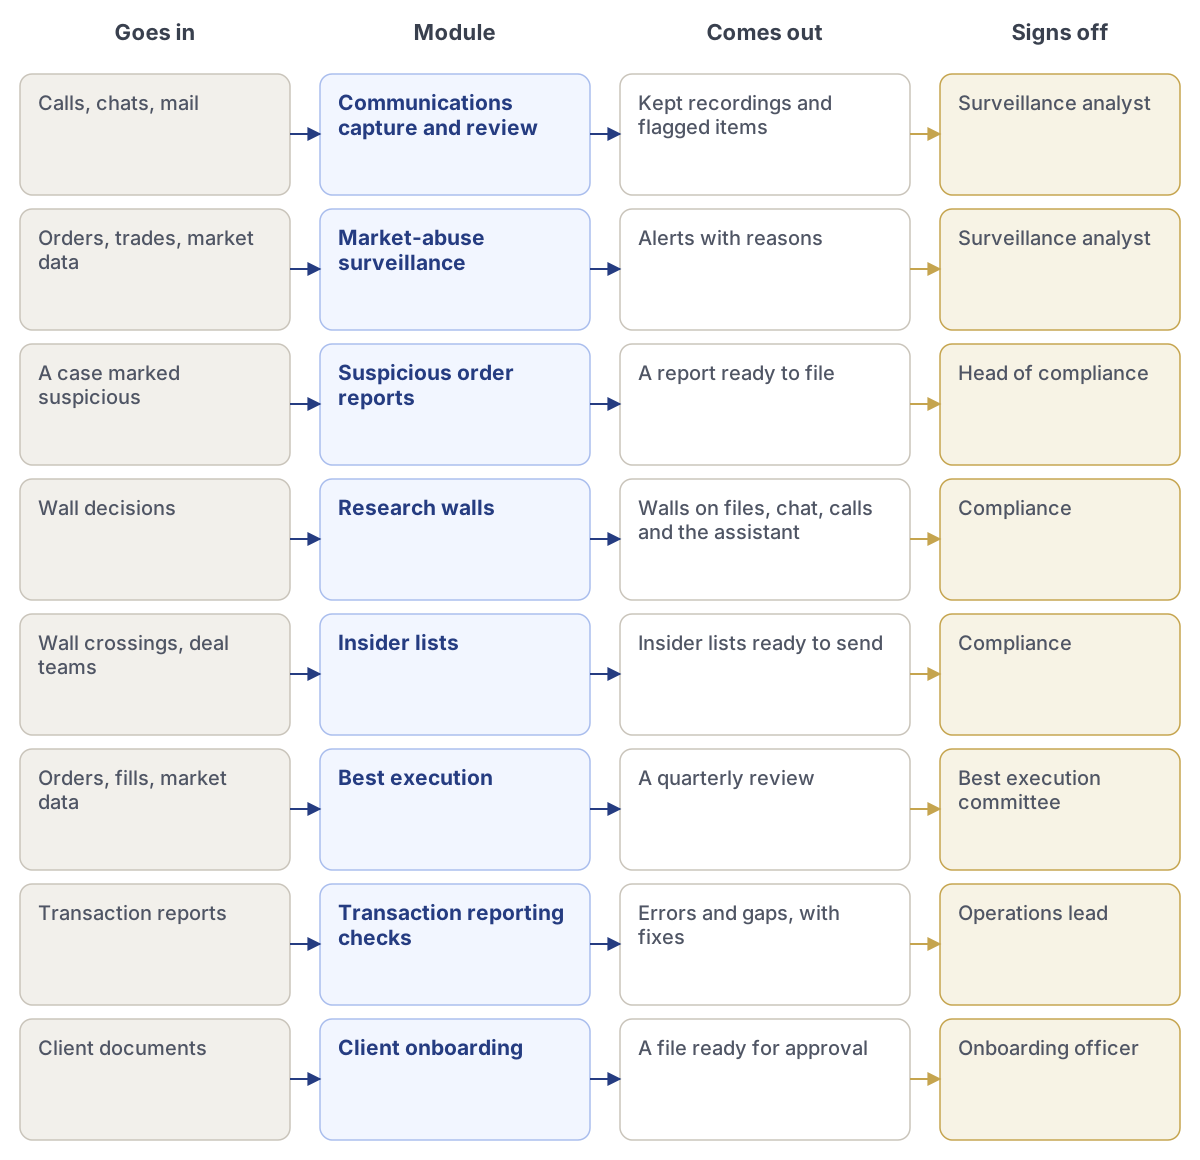
Kapitalmarknads- och kapitalförvaltningspaketets moduler, från vad som går in till vem som godkänner.
Lins
Vad den visar
Övervakningsanalytiker
Larm, de order och den kommunikation som ligger bakom dem, och ärendet att bygga upp.
Chef för regelefterlevnad
Ärenden som väntar på beslut och rapporter till tillsynsmyndigheten som är klara att skicka.
Analytiker
Analysakter, källor och den informationsbarriär som omger dem.
Försäljning och handel
Kunder, order och egna samtal, med analys bakom informationsbarriärer dold.
Kommitté för bästa orderutförande
Resultat per handelsplats, avvikelser och skälen bakom dem.
Modul
Vad den gör
Går in
Kommer ut
Godkänner
Inspelning och granskning av kommunikation
Sparar samtal och chattar, transkriberar dem och flaggar det som behöver granskas.
Samtal, chattar, e-post
Sparade inspelningar och flaggade poster
Övervakningsanalytiker
Övervakning av marknadsmissbruk
Hittar ovanliga order och affärer och kopplar dem till den kommunikation som omger dem.
Order, affärer, marknadsdata
Larm med skäl
Övervakningsanalytiker
Rapporter om misstänkta order
Tar fram ett utkast till rapporten till tillsynsmyndigheten utifrån ärendeakten.
Ett ärende markerat som misstänkt
En rapport klar att lämna in
Chef för regelefterlevnad
Informationsbarriärer för analys
Bygger informationsbarriärer och testar dem innan de tas i drift.
Beslut om barriärer
Barriärer för filer, chatt, samtal och assistenten
Regelefterlevnad
Insiderförteckningar
Håller insiderförteckningarna aktuella när personer förs över barriären.
Barriärpassager, affärsteam
Insiderförteckningar klara att skicka
Regelefterlevnad
Bästa orderutförande
Jämför utförandet med ett jämförelseindex per handelsplats och förklarar avvikelser.
Order, avslut, marknadsdata
En kvartalsvis granskning
Kommitté för bästa orderutförande
Kontroller av transaktionsrapportering
Kontrollerar rapporter innan de skickas och hittar det som saknas eller är fel.
Transaktionsrapporter
Fel och luckor, med korrigeringar
Driftsansvarig
Kundintag
Läser kundintagsdokument och kontrollerar dem mot företagets regler.
Kunddokument
En akt klar för godkännande
Handläggare för kundintag
Regel
Referens
Vad posterna besvarar
MiFID II
Direktiv 2014/65/EU
Inspelade samtal och chattar (art. 16.7) och bästa orderutförande (art. 27)
MiFIR
Förordning (EU) nr 600/2014
Transaktionsrapportering och transparens
MAR
Förordning (EU) nr 596/2014
Rapporterade misstänkta order (art. 16) och insiderförteckningar (art. 18)
DORA
Förordning (EU) 2022/2554
IKT-risk, incidentrapporter och tredjepartsleverantörer
EU:s AI-förordning
Förordning (EU) 2024/1689
AI-kunnighet för personal och transparens för AI-genererat innehåll
GDPR
Förordning (EU) 2016/679
Kund- och personaldata i inspelningar, använda för ett angivet ändamål
Detta förseglas med varje beslut:
Larmet, de kopplade orderna och kommunikationen, analytikerns granskning och det slutliga beslutet.
Myndigheter och offentlig sektor
Kräver Enterprise. Telefonskärmar kräver även Mobilappar.
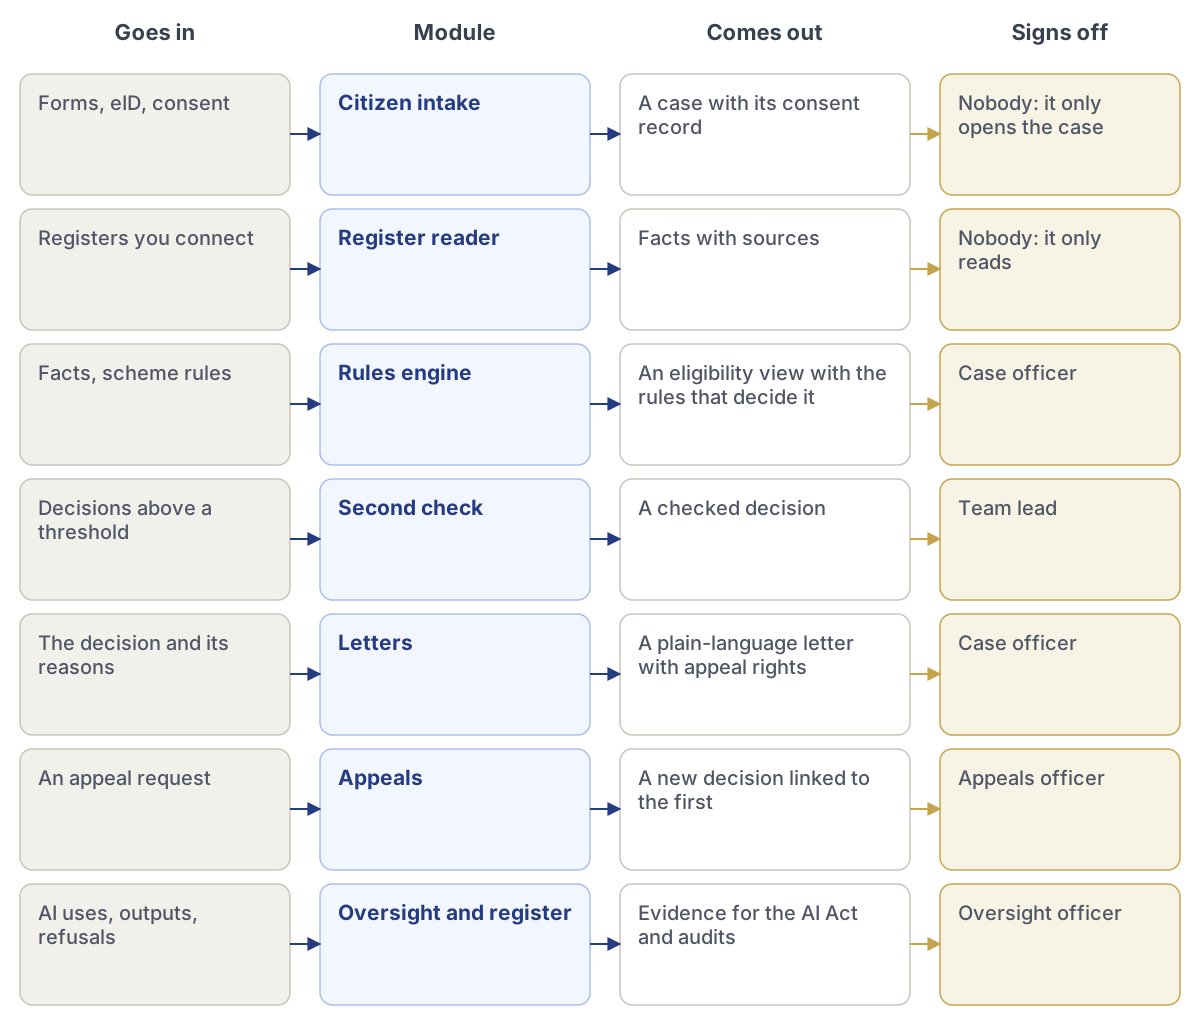
Paketet för myndigheter och offentlig sektors moduler, från vad som går in till vem som godkänner.
Lins
Vad den visar
Handläggare
Ärendet, fakta från registren med sina källor, behörighetsbedömningen och ett utkast till brev.
Teamledare
Väntande ärenden, andra kontroller att signera och mönster i teamets beslut.
Tillsynsansvarig
AI-beslut som väntar på granskning, avslag på externa anslutningar och AI-registret.
Handläggare för överklaganden
Den förseglade posten för det ursprungliga beslutet och allt det grundades på.
Medborgare
Den egna ansökan, vad som användes, beslutet och skälet, på medborgarens eget språk.
Modul
Vad den gör
Går in
Kommer ut
Godkänner
Medborgarintag
Tar emot ansökningar online med den nationella e-legitimationen och registrerar exakt vad medborgaren har samtyckt till att dela.
Formulär, eID, samtycke
Ett ärende med sin samtyckespost
Ingen: den öppnar bara ärendet
Registerläsare
Läser nationella register inom landet och sparar tidpunkt och källa för varje faktum.
Register som ni ansluter
Fakta med källor
Ingen: den läser bara
Regelmotor
Håller era regler för stödordningar i klartext och prövar varje ärende mot dem.
Fakta, regler för stödordningar
En behörighetsbedömning med de regler som avgör den
Handläggare
Andra kontroll
Lägger till en andra handläggare där beloppet, risken eller era regler kräver det.
Beslut över ett tröskelvärde
Ett kontrollerat beslut
Teamledare
Brev
Tar fram ett utkast till beslutsbrevet utifrån den förseglade posten, på medborgarens språk.
Beslutet och dess skäl
Ett brev på klarspråk med information om rätten att överklaga
Handläggare
Överklaganden
Öppnar ett överklagande på exakt den post som den första handläggaren såg, för en annan handläggare.
En begäran om överklagande
Ett nytt beslut kopplat till det första
Handläggare för överklaganden
Tillsyn och register
Förtecknar varje AI-användning, dess riskklass och dess konsekvensbedömning, och köar utdata för granskning.
AI-användningar, utdata, avslag
Underlag för AI-förordningen och revisioner
Tillsynsansvarig
Regel
Referens
Vad posterna besvarar
EU:s AI-förordning
Förordning (EU) 2024/1689, bilaga III 5(a)
AI som används för att avgöra rätt till offentliga förmåner och tjänster är högrisk och kräver mänsklig tillsyn.
Konsekvensbedömning avseende rättigheter
EU:s AI-förordning, artikel 27
Offentliga organ måste bedöma effekten på människors rättigheter innan de använder högrisk-AI.
System som redan används
EU:s AI-förordning, artikel 111(2)
Högrisk-AI som redan används av offentliga myndigheter måste uppfylla kraven senast den 2 augusti 2030.
GDPR
Förordning (EU) 2016/679
Rättslig grund, ändamålsbegränsning, åtkomst och medborgarens rättigheter.
NIS2 (direktivet om nätverks- och informationssäkerhet 2)
Direktiv (EU) 2022/2555
Säkerhet och incidentrapportering för berörda offentliga förvaltningsorgan.
Förordningen om ett kompatibelt Europa
Förordning (EU) 2024/903
Bedömning och delning av interoperabla offentliga tjänster över gränserna.
Europeisk digital identitet
Förordning (EU) 2024/1183 (eIDAS 2)
Medborgare som loggar in och delar intyg med en digital identitetsplånbok.
Detta förseglas med varje beslut:
Vilken handläggare som beslutade och vem som kontrollerade det
Varje uppgift med registret och tidpunkten då den lästes
Vad AI föreslog och om handläggaren instämde
Den regel som tillämpades och det brev som skickades
Tidsstämpeln, bevittnad utanför Adverant
Hälso- och sjukvård
Kräver Enterprise. Telefonskärmar kräver även Mobilappar.
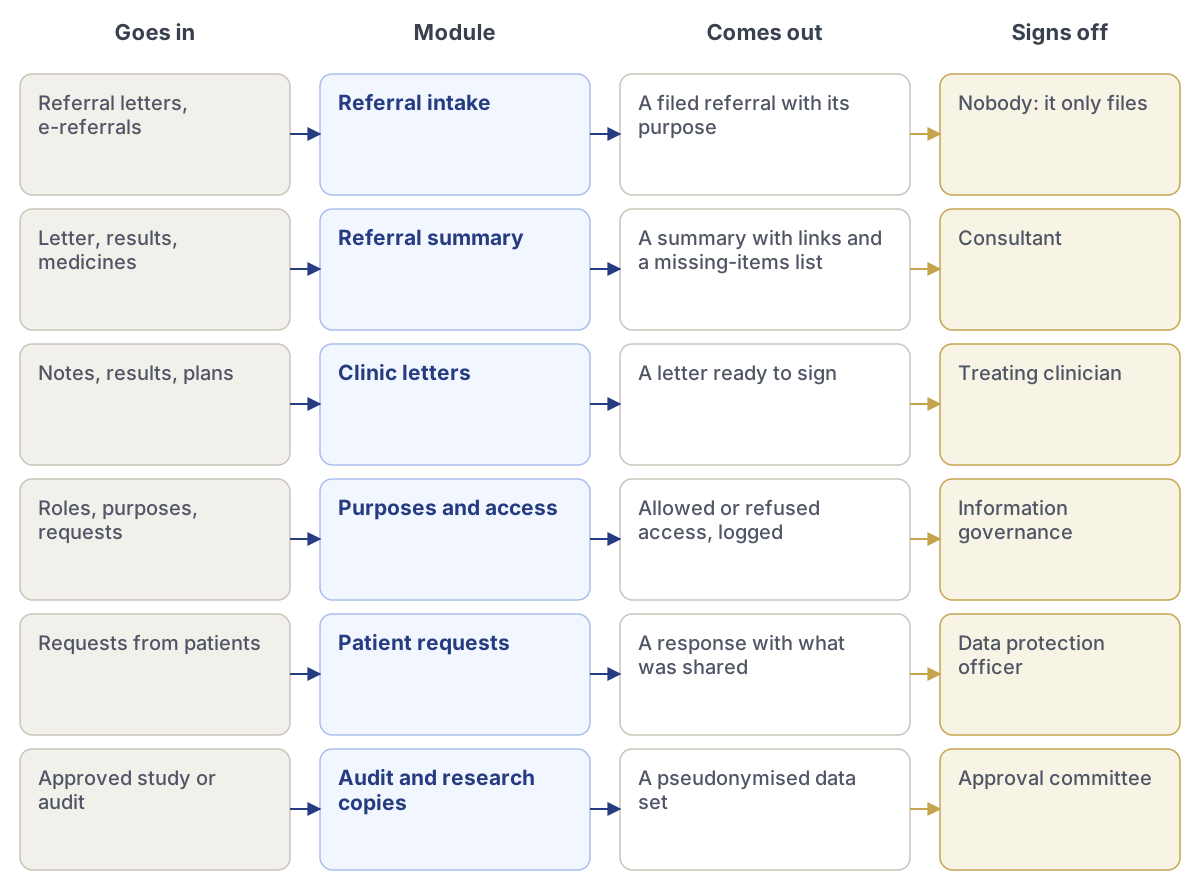
Moduler i paketet för hälso- och sjukvård, från vad som går in till vem som godkänner.
Lins
Vad den visar
Specialistläkare
Remisser som väntar på prioritering, med en källhänvisad sammanfattning och vad som saknas.
Bokningsteam
Vem som behöver en tid och när, utan de kliniska detaljerna.
Allmänläkare och remittent
Om remissen accepterades, vad som efterfrågades och brevet om utfallet.
Informationsstyrning
Vem som öppnade vilken journal, i vilket syfte, och all åtkomst som verkar felaktig.
Systemadministratör
Hälsa, inställningar och användare. Aldrig en patients journal.
Modul
Vad den gör
Går in
Kommer ut
Godkänner
Remissmottagning
Tar emot remisser från allmänläkare och verksamheter, arkiverar dem och registrerar vårdens syfte.
Remissbrev, e-remisser
En arkiverad remiss med dess syfte
Ingen: den arkiverar endast
Remissammanfattning
Utarbetar ett utkast till en källhänvisad sammanfattning och flaggar vad som saknas för det mottagande teamet.
Brev, provsvar, läkemedel
En sammanfattning med länkar och en lista över saknade uppgifter
Specialistläkare
Mottagningsbrev
Utarbetar utkast till mottagningsbrev utifrån besöksanteckningarna som klinikern kan redigera och signera.
Anteckningar, provsvar, planer
Ett brev klart att signera
Behandlande kliniker
Ändamål och åtkomst
Håller användningsändamålen och kontrollerar varje åtkomst mot dem.
Roller, ändamål, förfrågningar
Beviljad eller nekad åtkomst, loggad
Informationsstyrning
Patientförfrågningar
Hanterar patienters begäran om att se, rätta eller flytta sina journaler.
Förfrågningar från patienter
Ett svar med vad som delades
Dataskyddsombud
Kopior för granskning och forskning
Skapar pseudonymiserade kopior för granskning och godkänd forskning, med godkännandet bevarat.
Godkänd studie eller granskning
En pseudonymiserad datamängd
Godkännandekommitté
Regel
Referens
Vad posterna besvarar
GDPR
Förordning (EU) 2016/679, art. 9
Hälsouppgifter är en särskild kategori, med strikta villkor för hur de får användas.
Europeiska hälsodataområdet
Förordning (EU) 2025/327
Patienters tillgång till sina journaler, journalsystem och sekundär användning av hälsodata.
Medicintekniska produkter
Förordning (EU) 2017/745 (MDR)
Programvara avsedd för ett medicinskt ändamål, inklusive AI, kan vara en medicinteknisk produkt.
Medicintekniska produkter för in vitro-diagnostik
Förordning (EU) 2017/746 (IVDR)
Regler för diagnostiska produkter och den programvara som driver dem.
EU:s AI-förordning
Förordning (EU) 2024/1689, bilaga I
AI i medicintekniska produkter är högrisk. Dessa skyldigheter gäller från den 2 augusti 2028.
NIS2
Direktiv (EU) 2022/2555
Säkerhet och incidentrapportering för berörda vårdgivare.
Detta förseglas med varje beslut:
Vilken kliniker som beslutade, och när
Sammanfattningen de läste, med varje källa
Vad AI föreslog och om det följdes
Varje åtkomst till journalen, med dess ändamål
Tidsstämpeln, bevittnad utanför Adverant
Life science
Kräver Enterprise. Telefonskärmar kräver även Mobilappar.
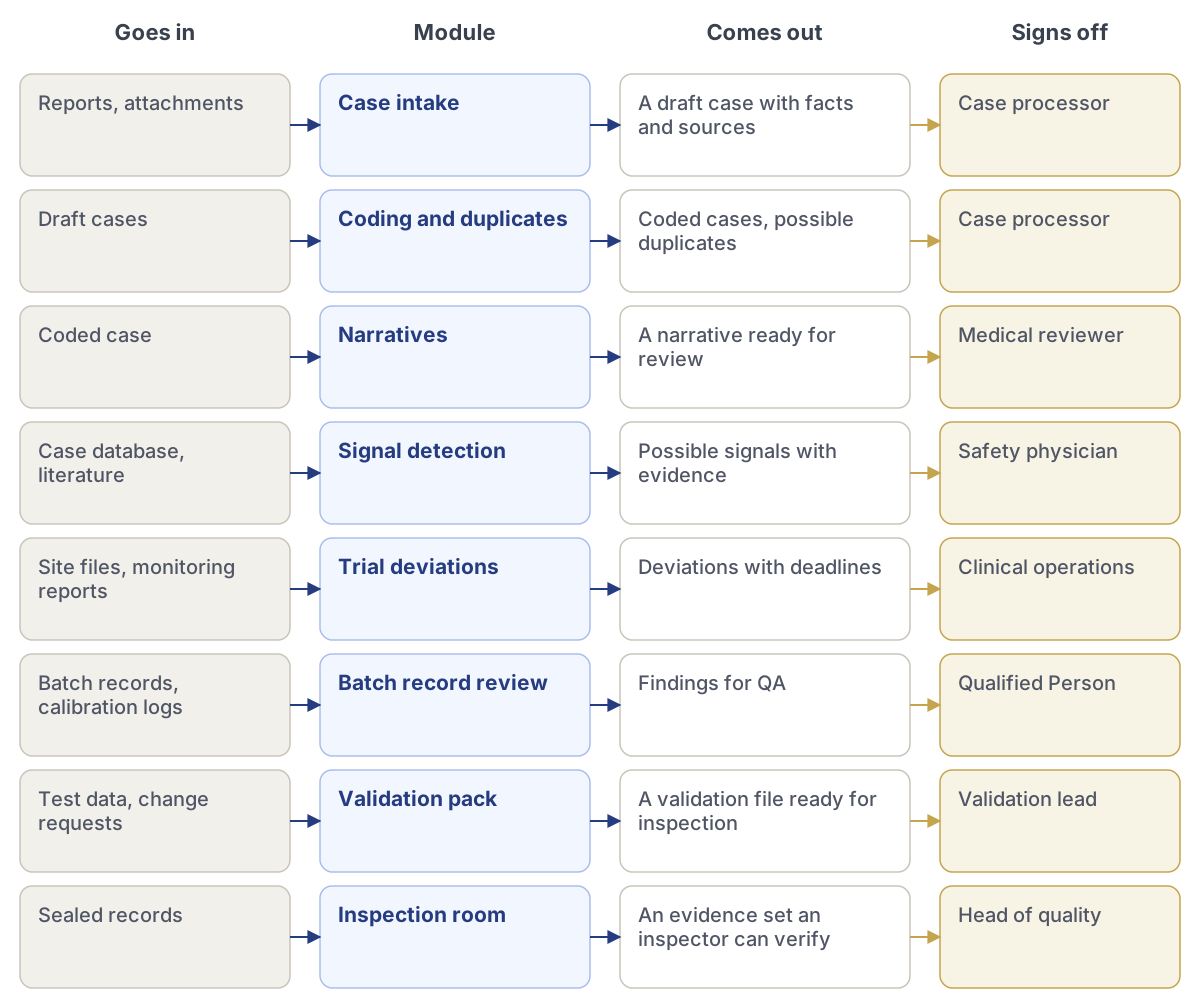
Moduler i paketet för life science, från vad som går in till vem som godkänner.
Lins
Vad den visar
Ärendehandläggare
Nya säkerhetsrapporter, extraherade uppgifter, dubblettkontroller och narrativ att färdigställa.
Medicinsk granskare
Allvarliga fall, orsakssamband att bedöma och underlaget bakom varje uppgift.
Klinisk verksamhet
Avvikelser per prövningsställe, möjliga allvarliga överträdelser och deras tidsfrister.
Kvalitetssäkring och sakkunnig person
Tillverkningsprotokoll, avvikelsefynd och vad som står mellan en batch och frisläppning.
Valideringsansvarig
Varje AI-användning, dess tester, dess begränsningar och varje ändring som gjorts i den.
Modul
Vad den gör
Går in
Kommer ut
Godkänner
Ärendemottagning
Läser säkerhetsrapporter från e-post, samtal, partnerflöden och litteratur, och kontrollerar minimikriterierna.
Rapporter, bilagor
Ett ärendeutkast med uppgifter och källor
Ärendehandläggare
Kodning och dubbletter
Kodar händelser och produkter och letar efter dubblettrapporter.
Ärendeutkast
Kodade ärenden, möjliga dubbletter
Ärendehandläggare
Narrativ
Utarbetar ett utkast till ärendets narrativ utifrån uppgifterna, med en källa för varje mening.
Kodat ärende
Ett narrativ klart för granskning
Medicinsk granskare
Signaldetektering
Letar efter mönster i ärenden och litteratur och förklarar vart och ett.
Ärendedatabas, litteratur
Möjliga signaler med underlag
Säkerhetsläkare
Avvikelser i prövningar
Läser prövningsställets filer och monitoreringsanteckningar och flaggar möjliga allvarliga överträdelser.
Prövningsställets filer, monitoreringsrapporter
Avvikelser med tidsfrister
Klinisk verksamhet
Granskning av tillverkningsprotokoll
Kontrollerar elektroniska tillverkningsprotokoll före granskning av QA.
Tillverkningsprotokoll, kalibreringsloggar
Fynd för QA
Sakkunnig person
Valideringspaket
Bevarar avsedd användning, tester, resultat och begränsningar för varje AI-användning, versionshanterat.
Testdata, ändringsbegäranden
En valideringsfil klar för inspektion
Valideringsansvarig
Inspektionsrum
Samlar förseglade poster för en inspektör, kopplade till den regel de besvarar.
Förseglade poster
En uppsättning underlag som en inspektör kan verifiera
Kvalitetschef
Regel
Referens
Vad posterna besvarar
EU GMP bilaga 11
EudraLex volym 4
Datoriserade system: validering, granskningsspår och e-signaturer
EU GMP bilaga 22, utkast
Remissutkast, juli 2025
AI inom GMP: avsedd användning, testdata och förklarbarhet
Förordningen om kliniska prövningar
Förordning (EU) nr 536/2014
Genomförande av prövningar, transparens och anmälan av allvarliga överträdelser
ICH E6(R3)
God klinisk sed
Riskbaserad kvalitet och dataintegritet, i kraft från den 23 juli 2025
Farmakovigilans
Genomförandeförordning (EU) nr 520/2012
Farmakovigilanssystem och deras kvalitet
MDR och IVDR
Förordningarna (EU) 2017/745 och 2017/746
Programvara som är en medicinteknisk eller diagnostisk produkt
EU:s AI-förordning
Förordning (EU) 2024/1689 · bilaga I
Högriskregler för AI i medicintekniska produkter från den 2 augusti 2028
GDPR
Förordning (EU) 2016/679 · art. 9
Hälsouppgifter som hanteras med rättslig grund och skyddsåtgärder
Detta förseglas med varje beslut:
Källdokumenten, de extraherade uppgifterna, varje redigering, bedömningen och vem som signerade den.
Kritisk infrastruktur och energi
Kräver Enterprise. Telefonskärmar kräver även Mobilappar.
Moduler i paketet för kritisk infrastruktur och energi, från vad som går in till vem som godkänner.
Lins
Vad den visar
Driftcentralsingenjör
Aktiva larm, den sannolika orsaken med dess källor och kopplingsplanen att godkänna.
Tillgångsförvaltare
Hälsopoäng, underhållskön och vad som har gått sönder tidigare och varför.
Säkerhetsansvarig
Incidentklockor, insamlat underlag och rapporter klara för den nationella CSIRT-enheten.
Marknadsefterlevnad
Avbrott som kan utgöra insiderinformation, och meddelandet att publicera.
Regulatoriska frågor
Förseglade poster och underlagspaket, klara att lämna till en revisor eller tillsynsmyndighet.
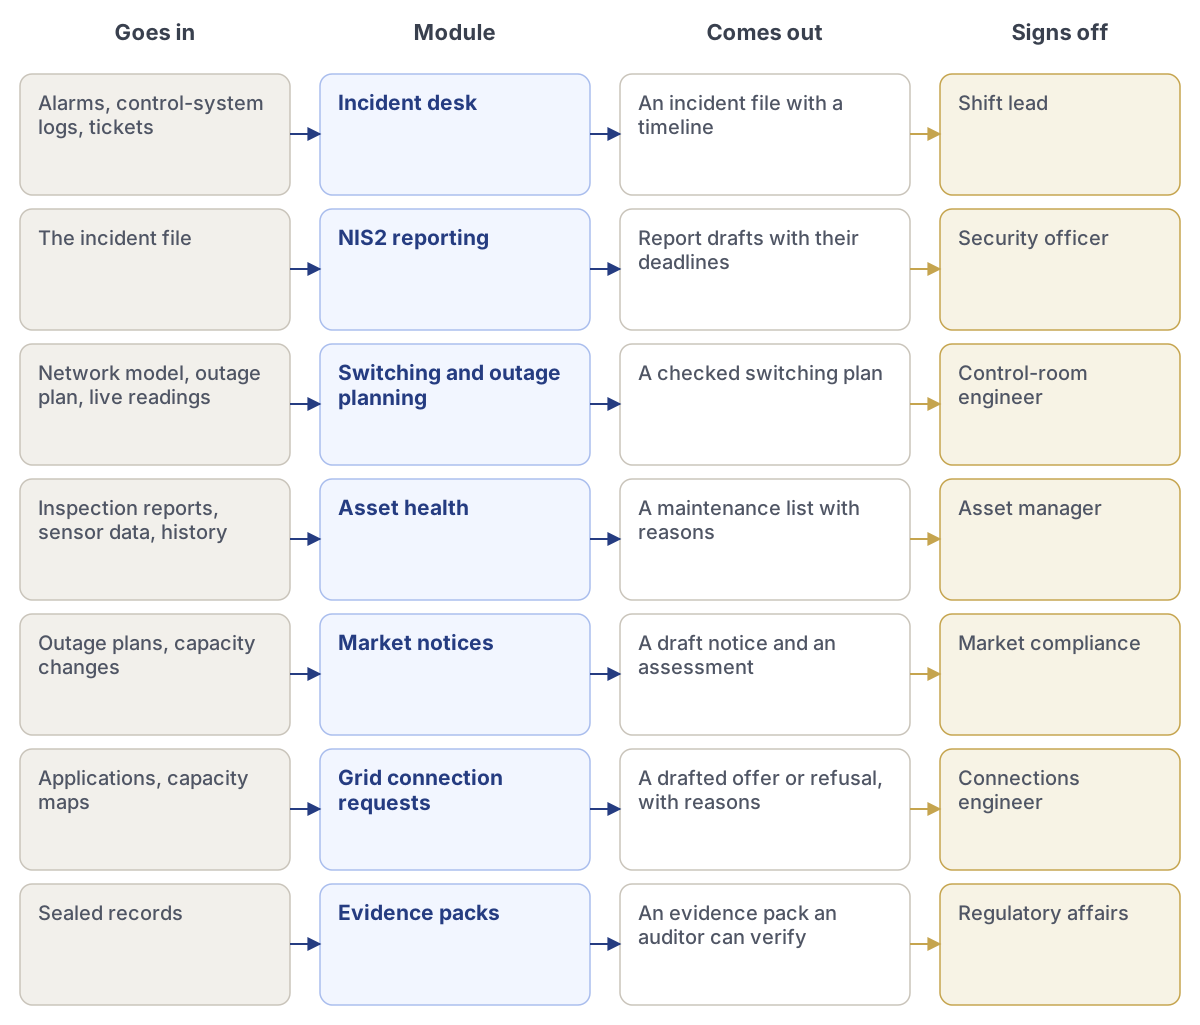
Modul
Vad den gör
Går in
Kommer ut
Godkänner
Incidentdesk
Öppnar en incident utifrån larm och loggar, grupperar relaterade larm och startar rapporteringsklockorna.
Larm, styrsystemloggar, ärenden
En incidentfil med en tidslinje
Skiftledare
NIS2-rapportering
Utarbetar utkast till den tidiga varningen, anmälan och slutrapporten i det format som er CSIRT förväntar sig.
Incidentfilen
Rapportutkast med deras tidsfrister
Säkerhetsansvarig
Kopplings- och avbrottsplanering
Föreslår kopplingssteg och kontrollerar vart och ett mot nätets gränser och avbrottsplanen.
Nätmodell, avbrottsplan, aktuella mätvärden
En kontrollerad kopplingsplan
Driftcentralsingenjör
Tillgångarnas hälsa
Kombinerar inspektioner, sensortrender och felhistorik till en rangordnad lista över vad som bör ses över.
Inspektionsrapporter, sensordata, historik
En underhållslista med motiveringar
Tillgångsförvaltare
Marknadsmeddelanden
Flaggar avbrott som kan utgöra insiderinformation och utarbetar ett utkast till meddelandet.
Avbrottsplaner, kapacitetsförändringar
Ett utkast till meddelande och en bedömning
Marknadsefterlevnad
Ansökningar om nätanslutning
Läser ansökningar, kontrollerar dem mot kapaciteten och reglerna och utarbetar ett utkast till svar.
Ansökningar, kapacitetskartor
Ett utkast till erbjudande eller avslag, med motiveringar
Anslutningsingenjör
Bevispaket
Samlar förseglade poster för en revision eller inspektion, kopplade till den regel de besvarar.
Förseglade poster
Ett underlagspaket som en revisor kan verifiera
Regulatoriska frågor
Regel
Referens
Vad posterna besvarar
NIS2
Direktiv (EU) 2022/2555
Tidig varning inom 24 timmar, anmälan inom 72, slutrapport inom en månad
Nätföreskrifter om cybersäkerhet
Delegerad förordning (EU) 2024/1366
Cyberrisker i gränsöverskridande elflöden
REMIT
Förordning (EU) nr 1227/2011, i dess lydelse enligt (EU) 2024/1106
Insiderinformation publicerad i tid, ingen marknadsmanipulation
CER-direktivet
Direktiv (EU) 2022/2557
Kritiska entiteters motståndskraft
EU:s AI-förordning
Förordning (EU) 2024/1689 · bilaga III, punkt 2
AI som säkerhetskomponent i elförsörjningen är högrisk
GDPR
Förordning (EU) 2016/679
Data från smarta mätare och kunddata, använda för ett angivet ändamål
Detta förseglas med varje beslut:
De larm och loggar som lästes, planen så som den godkändes, de rapporter som skickades och deras tidpunkter.
Försvar och säkerhet
Kräver Enterprise. Mobilskärmar kräver även Mobile apps. Plattformsvarningar kräver Nexus Edge.
Moduler i paketet för försvar och säkerhet, från vad som går in till vem som godkänner.
Lins
Vad den visar
Befälhavare
Planer och rapporter som väntar på signatur, källorna bakom dem och de invändningar som rests.
Stabsofficer
Uppdrag, källor och planutkast, med varje rad kopplad till sin källa.
Operatör
Uppdragspaketet på varje enhet, dess begränsningar och vad den väntar på att få tillåtelse att göra.
Juridisk rådgivare
Planer som flaggats för granskning, de regler de hänvisar till och utrymme att registrera råd.
Säkerhetsansvarig
Vem som öppnade vad, på vilken säkerhetsklass, och varje nekad begäran.
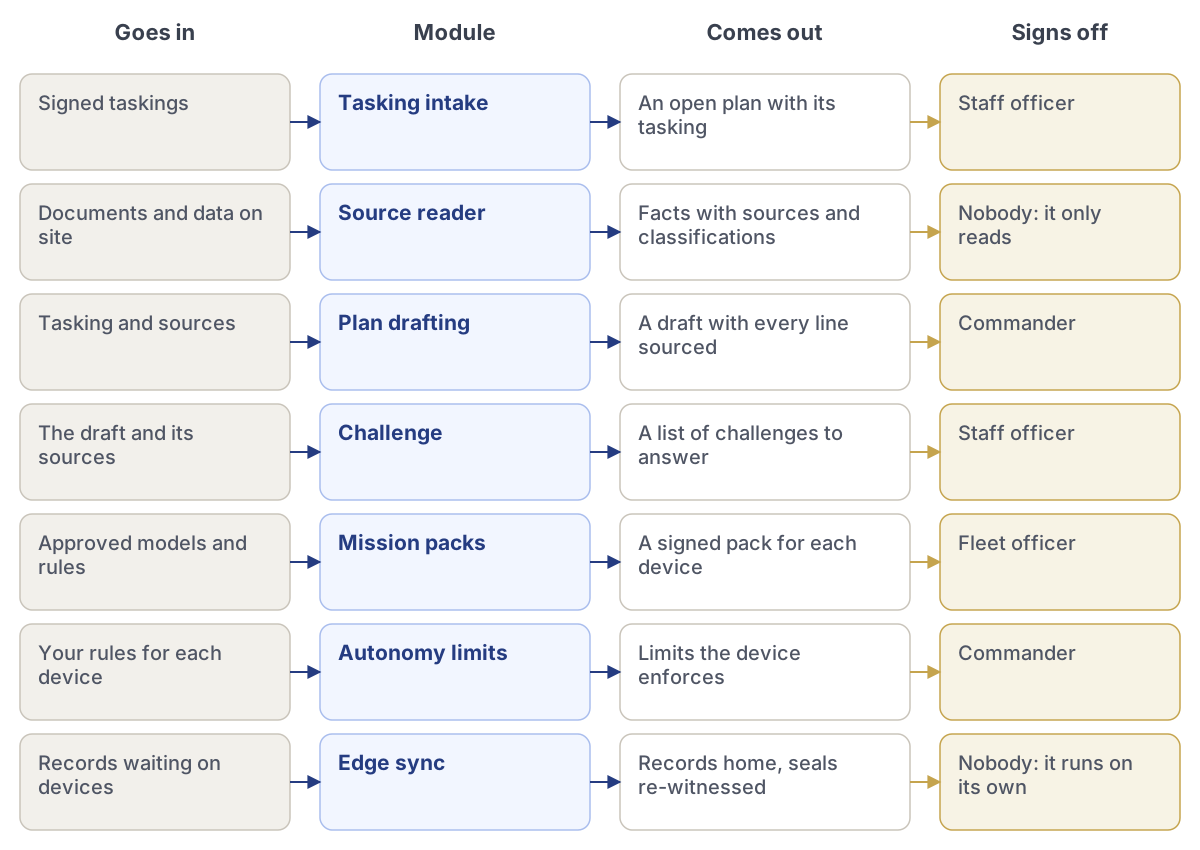
Modul
Vad den gör
Går in
Kommer ut
Godkänner
Uppdragsmottagning
Tar emot uppdrag via signerat meddelande eller signerade medier och kontrollerar signaturen före allt annat.
Signerade uppdrag
En öppen plan med dess uppdrag
Stabsofficer
Källäsare
Läser order, meddelanden, kartor och rapporter som finns på plats och bevarar säkerhetsklassen för varje uppgift.
Dokument och data på plats
Uppgifter med källor och säkerhetsklasser
Ingen: den läser bara
Planutarbetning
Utarbetar utkast till planer, rapporter och meddelanden utifrån källorna, märkta som utkast.
Uppdrag och källor
Ett utkast med källa för varje rad
Befälhavare
Invändning
En andra AI på en annan modell argumenterar mot utkastet och listar riskerna.
Utkastet och dess källor
En lista över invändningar att besvara
Stabsofficer
Uppdragspaket
Paketerar modeller, kunskap, agenter och regler för varje enhet, signerat och storlekskontrollerat.
Godkända modeller och regler
Ett signerat paket för varje enhet
Flottansvarig
Autonomigränser
Anger vad varje enhet får göra på egen hand och vad som måste vänta på en person, med låsta gränser.
Era regler för varje enhet
Gränser som enheten upprätthåller
Befälhavare
Edge-synkronisering
Synkroniserar poster under kontaktfönster, viktigast först, och bevittnar förseglingar på nytt.
Poster som väntar på enheter
Poster hemförda, förseglingar bevittnade på nytt
Ingen: den körs på egen hand
Regel
Referens
Vad posterna besvarar
Tillämpningsområde för EU:s AI-förordning
Förordning (EU) 2024/1689, artikel 2(3)
AI som uteslutande används för militära ändamål, försvarsändamål eller ändamål som rör nationell säkerhet omfattas inte av förordningen. Det gör däremot användning med dubbla användningsområden och civil användning.
Exportkontroll av produkter med dubbla användningsområden
Förordning (EU) 2021/821
Kontroller av export av produkter, programvara och teknik med dubbla användningsområden, med de poster som visar det.
Överföringar av försvarsprodukter
Direktiv 2009/43/EG
Tillstånd för överföring av försvarsrelaterade produkter mellan EU-länder.
Upphandling på försvarsområdet
Direktiv 2009/81/EG
Kontrakt inom försvar och säkerhet, inklusive försörjningstrygghet och informationssäkerhet.
Informationssäkerhet
ISO/IEC 27001:2022
Ett ledningssystem för att skydda information, med underlag.
AI-ledning
ISO/IEC 42001:2023
Policyer, roller och kontroller för AI som används.
Detta förseglas med varje beslut:
Vem som signerade, med vilken befogenhet
Varje källa med dess säkerhetsklass
Vad AI utarbetade och vad befälhavaren ändrade
Invändningen som restes och hur den besvarades
En lokal tidsstämpel, bevittnad på nytt när en förbindelse återkommer
Juridik och konsulttjänster
Kräver Enterprise. Det kräver även tillägget Decision rooms and sealed records. Det kräver även tillägget Mail. Mobilskärmar kräver även Mobile apps.
Moduler i paketet för juridiska och professionella tjänster, från vad som går in till vem som godkänner.
Lins
Vad den visar
Delägare
Ärenden, tidsfrister, utkast som väntar på godkännande och risker som AI har flaggat.
Biträdande jurist
Ärendeakten, research med källor och utkast att arbeta med.
Jävsteam
Nya förfrågningar, sökträffar och de beslut som väntar på dem.
Risk och regelefterlevnad
Informationsbarriärer, blockerade försök, sekretessmarkeringar och förseglade beslut.
Kunskapsjurist
Mallar och klausulbanker, som hålls aktuella utifrån förseglade slutversioner.
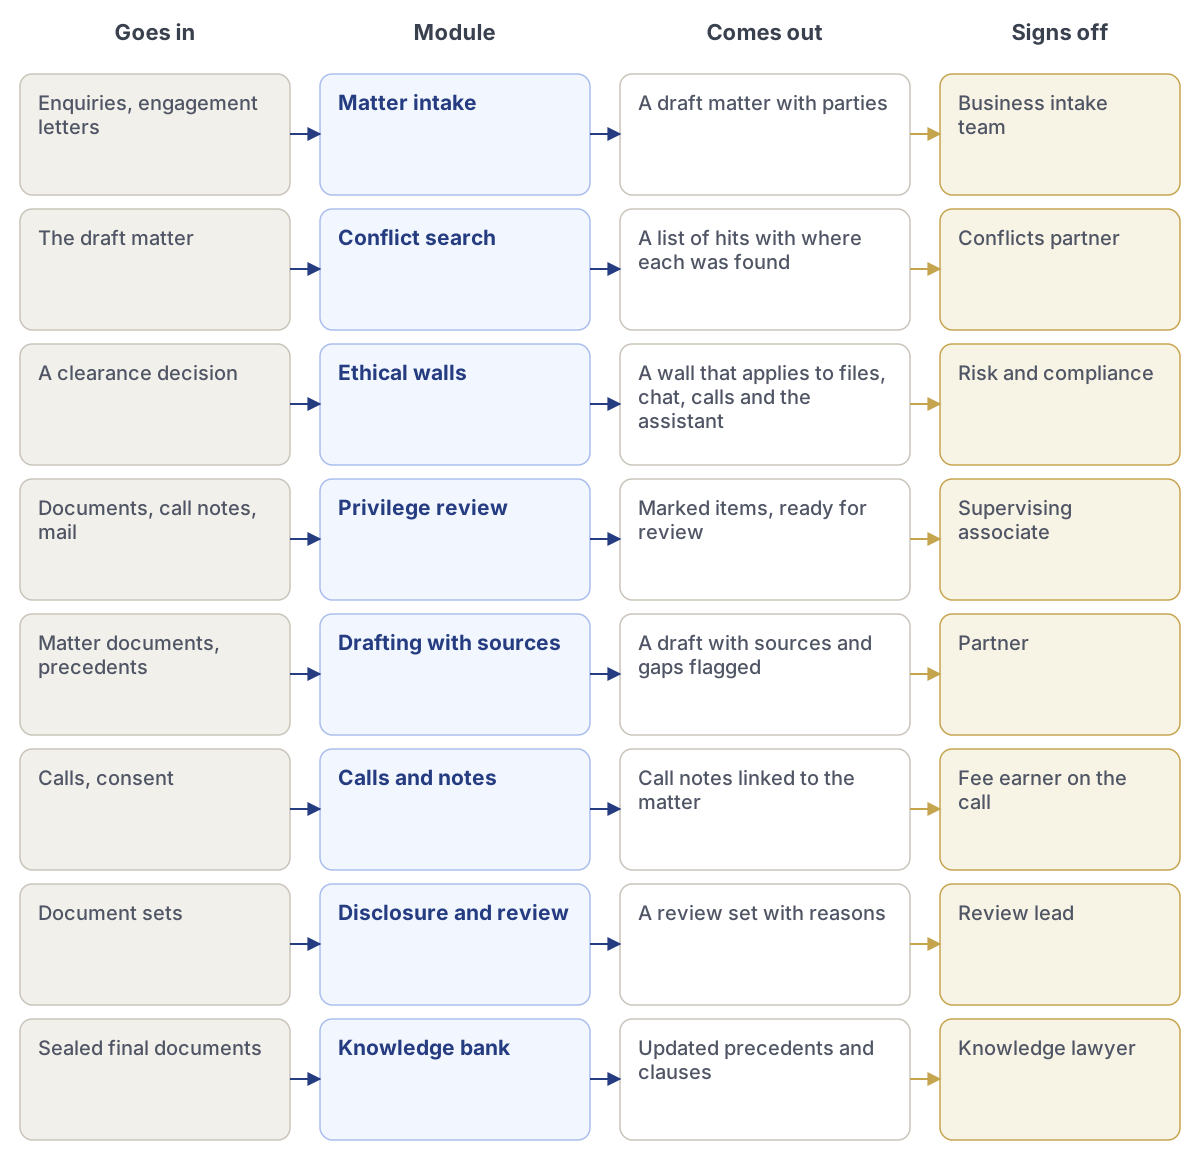
Modul
Vad den gör
Går in
Kommer ut
Godkänner
Ärendemottagning
Läser förfrågningar från e-post, webbformulär och samtal, och listar parterna och det arbete som efterfrågas.
Förfrågningar, uppdragsbrev
Ett ärendeutkast med parter
Team för affärsmottagning
Jävskontroll
Söker varje part i ärenden, kontakter, samtal och e-post, inklusive tidigare namn.
Utkastet till ärende
En lista över träffar med var varje träff hittades
Jävsansvarig delägare
Informationsbarriärer
Bygger en barriär utifrån ett beslut och testar den först, och visar vem som skulle blockeras och från vad.
Ett jävsbeslut
En barriär som gäller för filer, chatt, samtal och assistenten
Risk och regelefterlevnad
Granskning av sekretesskydd
Föreslår sekretessmarkeringar på dokument och anteckningar, med skälet för varje markering.
Dokument, samtalsanteckningar, e-post
Markerade poster, klara för granskning
Handledande biträdande jurist
Utkast med källor
Skriver utkast till klausuler och brev utifrån ärendets akt, med en källa för varje mening.
Ärendedokument, mallar
Ett utkast med källor och flaggade luckor
Delägare
Samtal och anteckningar
Spelar in samtal med samtycke, skriver anteckningar och tillämpar barriärer och sekretessmarkeringar.
Samtal, samtycke
Samtalsanteckningar kopplade till ärendet
Debiterande jurist i samtalet
Edition och granskning
Grupperar stora dokumentmängder, hittar de relevanta dokumenten och förklarar varför.
Dokumentmängder
En granskningsmängd med motiveringar
Granskningsansvarig
Kunskapsbank
Håller mallar aktuella utifrån förseglade slutversioner, aldrig utifrån utkast.
Förseglade slutliga dokument
Uppdaterade mallar och klausuler
Kunskapsjurist
Regel
Referens
Vad posterna besvarar
GDPR
Förordning (EU) 2016/679
Personuppgifter om klienter och personal, som används för ett angivet ändamål
Penningtvättsförordningen
Förordning (EU) 2024/1624
Kundkontroller när advokater agerar i vissa transaktioner, från den 10 juli 2027
EU:s AI-förordning
Förordning (EU) 2024/1689
AI-kunnighet för personalen och transparens när människor interagerar med AI
eIDAS
Förordning (EU) nr 910/2014, i dess lydelse enligt (EU) 2024/1183
Kvalificerade elektroniska underskrifter och stämplar
CCBE:s etiska regler
Council of Bars and Law Societies of Europe
Tystnadsplikt och intressekonflikter
Detta förseglas med varje beslut:
De parter som sökts, de träffar som hittats, beslutet, vem som fattade det och barriären så som den byggdes.
Logistik och sjöfart
Kräver Enterprise. Kräver även tillägget Map and GeoAI. Telefonskärmar kräver även Mobile apps.
Modulerna i paketet för logistik och sjöfart, från vad som går in till vem som godkänner.
Lins
Vad den visar
Tulldeklarant
Deklarationer, kvarhållanden, de underliggande dokumenten och vad tullen har begärt.
Registrering av transportörer
Nya transportörer, kontrollerna av dem och de iakttagelser som kräver ett beslut.
Hamnverksamhet
Kajplatser, förflyttningar på terminalytan och vilka containrar som är klarerade att lämna.
Kvalitetsansvarig
Temperaturregistreringar, avvikelser och de stabilitetsdata som behövs för att bedöma dem.
Hamnskyddschef
Säkerhetskontroller, tillträde och incidenter vid hamnanläggningen.
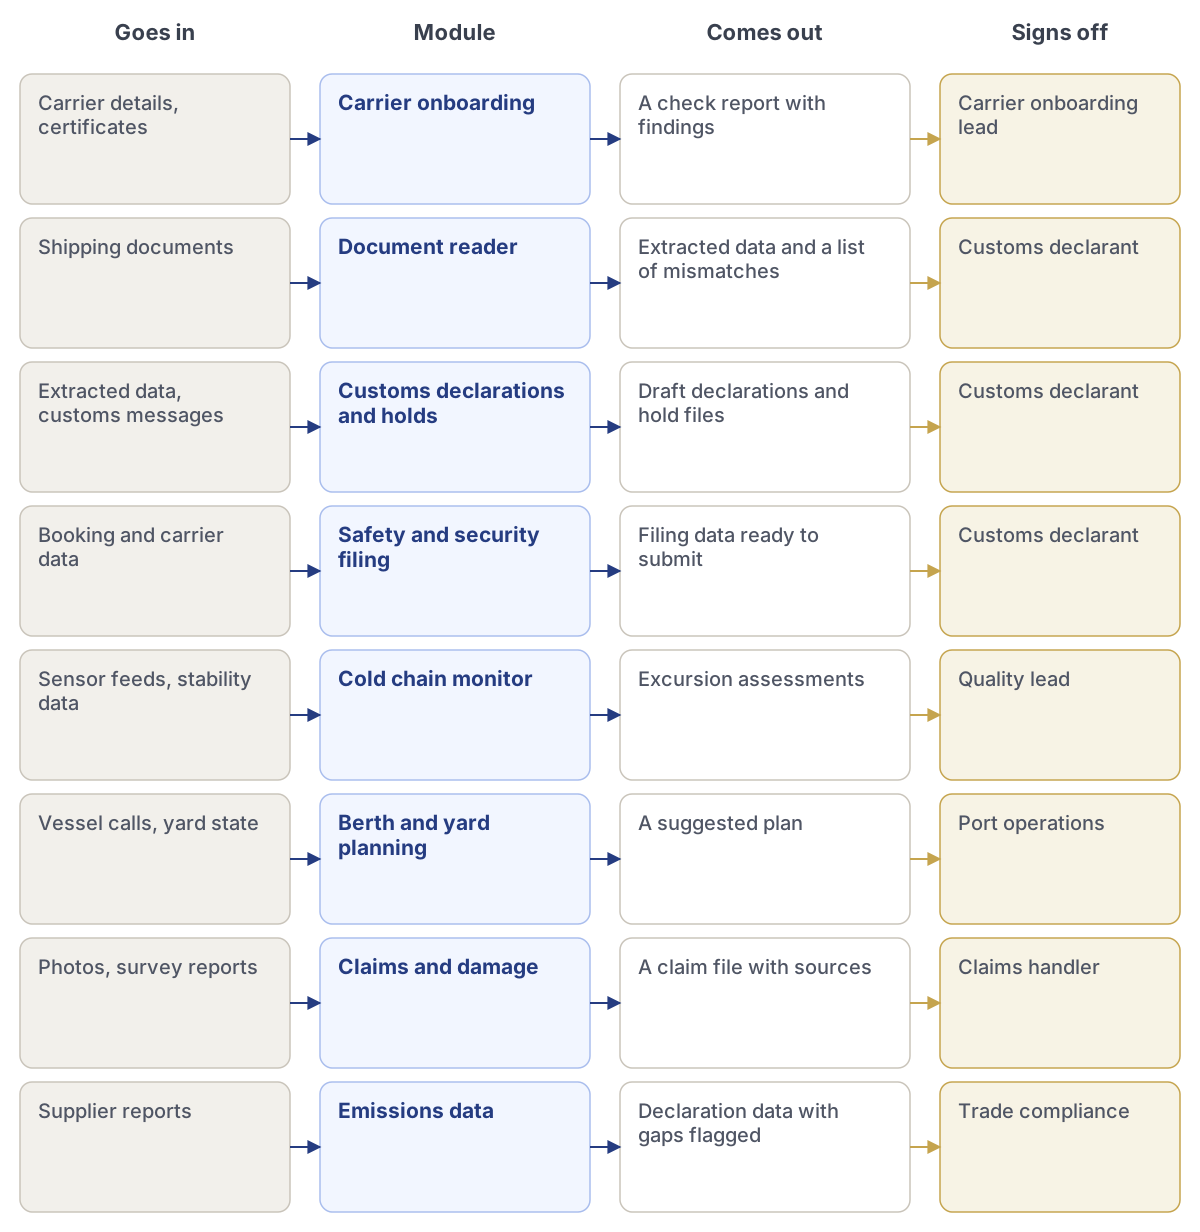
Modul
Vad den gör
Går in
Kommer ut
Godkänner
Registrering av transportörer
Kontrollerar sanktionslistor, tillstånd, försäkringar och bankuppgifter för varje ny transportör.
Transportöruppgifter, certifikat
En kontrollrapport med iakttagelser
Ansvarig för registrering av transportörer
Dokumentläsare
Läser fakturor, packsedlar, konossement och certifikat och jämför dem.
Fraktdokument
Extraherade data och en lista över avvikelser
Tulldeklarant
Tulldeklarationer och kvarhållanden
Skriver utkast till deklarationer och följer kvarhållanden, inspektioner och vad tullen har begärt.
Extraherade data, tullmeddelanden
Utkast till deklarationer och akter för kvarhållanden
Tulldeklarant
Inlämning av säkerhets- och skyddsuppgifter
Förbereder de summariska införseldeklarationsuppgifter som tullen behöver innan varorna anländer.
Boknings- och transportörsdata
Uppgifter klara att lämna in
Tulldeklarant
Övervakning av kylkedjan
Bevakar avläsningar från kylcontainrar och bedömer avvikelser mot stabilitetsdata.
Sensorflöden, stabilitetsdata
Bedömningar av avvikelser
Kvalitetsansvarig
Planering av kajplatser och terminalyta
Föreslår förflyttningar på terminalytan och kajplatstider med hänsyn till kvarhållanden och inspektioner.
Fartygsanlöp, terminalytans status
En föreslagen plan
Hamnverksamhet
Skadeanspråk och skador
Sammanställer en skadeakt utifrån foton, besiktningsrapporter och den förseglade sändningsposten.
Foton, besiktningsrapporter
En skadeakt med källor
Skadehandläggare
Utsläppsdata
Samlar in data om inbäddade utsläpp från leverantörer för CBAM-deklarationer.
Leverantörsrapporter
Deklarationsdata med flaggade luckor
Handelsefterlevnad
Regel
Referens
Vad posterna besvarar
Unionens tullkodex
Förordning (EU) nr 952/2013
Deklarationer, kontroller, kvarhållanden och frigörande av varor
ICS2
Import Control System 2
Säkerhets- och skyddsuppgifter som lämnas in innan varorna anländer
eFTI
Förordning (EU) 2020/1056
Myndigheter godtar elektronisk godstransportinformation från den 9 juli 2027
CBAM
Förordning (EU) 2023/956
Inbäddade utsläpp deklareras för stål, cement, aluminium med mera
Sjöfartsskydd och hamnskydd
Förordning (EG) nr 725/2004
Åtgärder enligt ISPS-koden vid hamnanläggningar
NIS2
Direktiv (EU) 2022/2555
Hamn- och transportoperatörer rapporterar betydande incidenter
God distributionssed
Riktlinjer 2013/C 343/01
Temperaturkontroll för läkemedel under transport
Detta förseglas med varje beslut:
Kvarhållandet, vad tullen begärde, de jämförda dokumenten, beslutet och vem som fattade det.
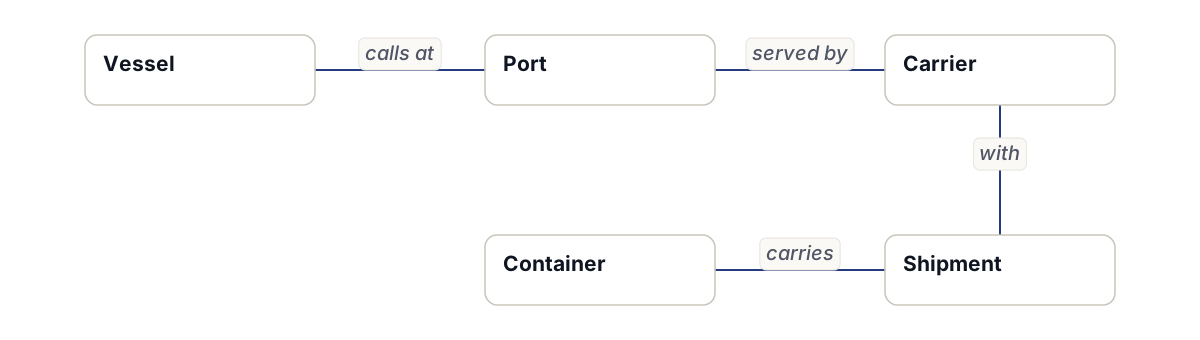
Kunskapsmodell: Logistikens basmodell
De typer av objekt som finns i logistikens basmodell och kopplingarna mellan dem.
Från
Koppling
Till
Fartyg
anlöper
Hamn
Hamn
betjänas av
Transportör
Container
transporterar
Sändning
Sändning
med
Transportör
Finns också i modellen, med kopplingar som anges av paketet: Kajplats, Avtal, Tulldeklaration.
Typ
Obs
Fartyg
—
Hamn
—
Transportör
—
Container
—
Sändning
—
Visas på {L} för att matcha din webbläsare.View in EnglishBehåll {L}Visa sidan på {L}Fortsätt på engelskaSigillavtryckDen här webbläsaren kan inte utföra kontrollen.Sigillet stämmer.Denna post har inte ändrats sedan den förseglades.Sigillet är brutet.Den här texten stämmer inte med det som förseglades. Avtryck nuTryck på Kontrollera för att jämföra texten med dess sigill.{L} är valt. Den här sidan visas på {C} tills översättningen har publicerats.Det gick inte att skicka. Försök igen eller mejla oss på {L}.