

Rätt behörighet för varje person, och bevis för varje regel.
Bestäm vem som får göra vad, kräv extra kontroll vid inloggning och låt en andra person godkänna riskfyllda ändringar. Varje kontroll kopplas till de regler ni måste uppfylla, så att ett och samma bevis kan täcka flera ramverk och underlaget som revisorn begär skapas på några minuter.
Vem som får göra vad, och varför.
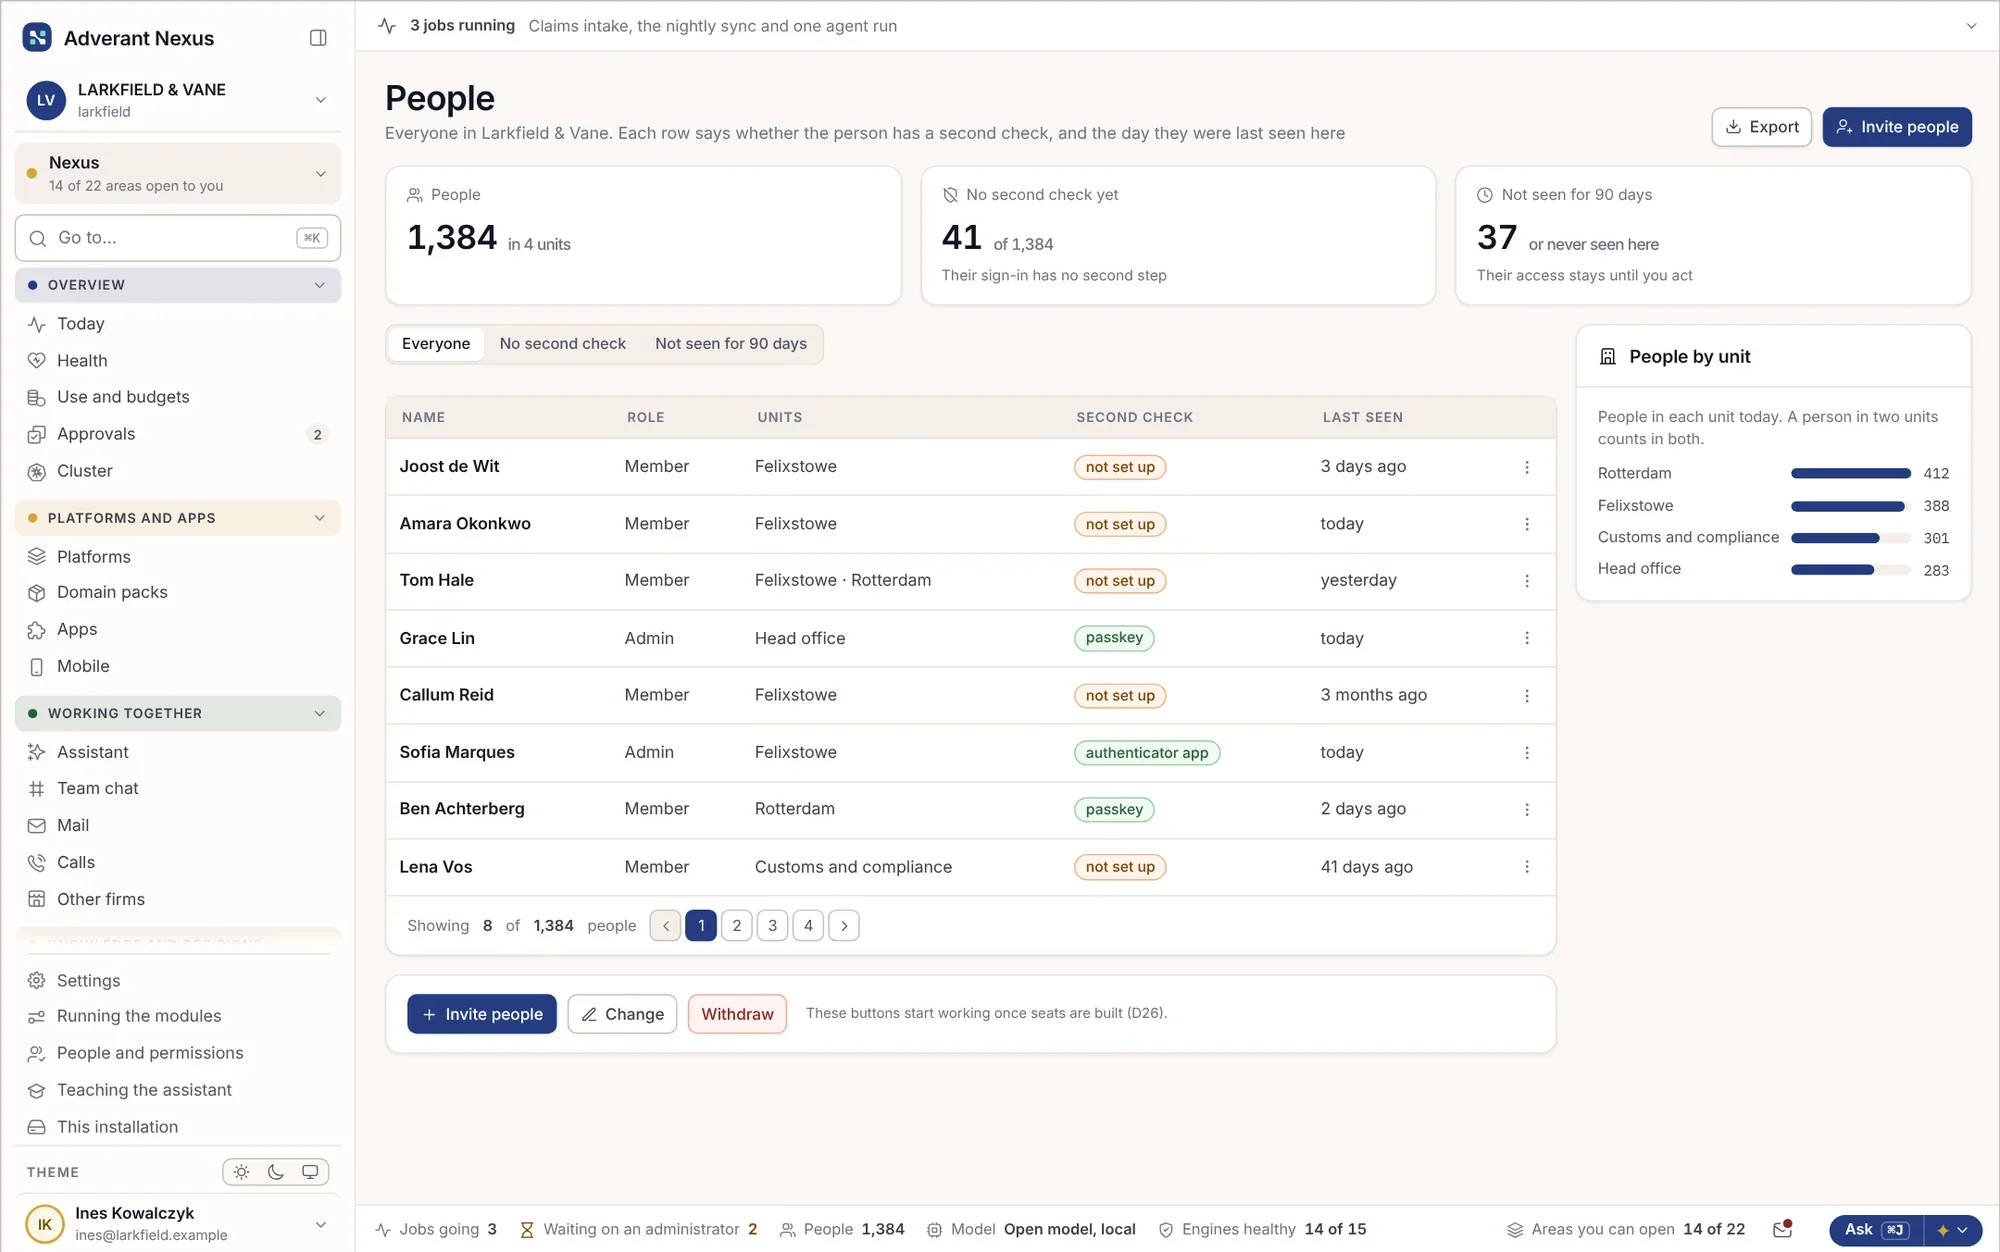
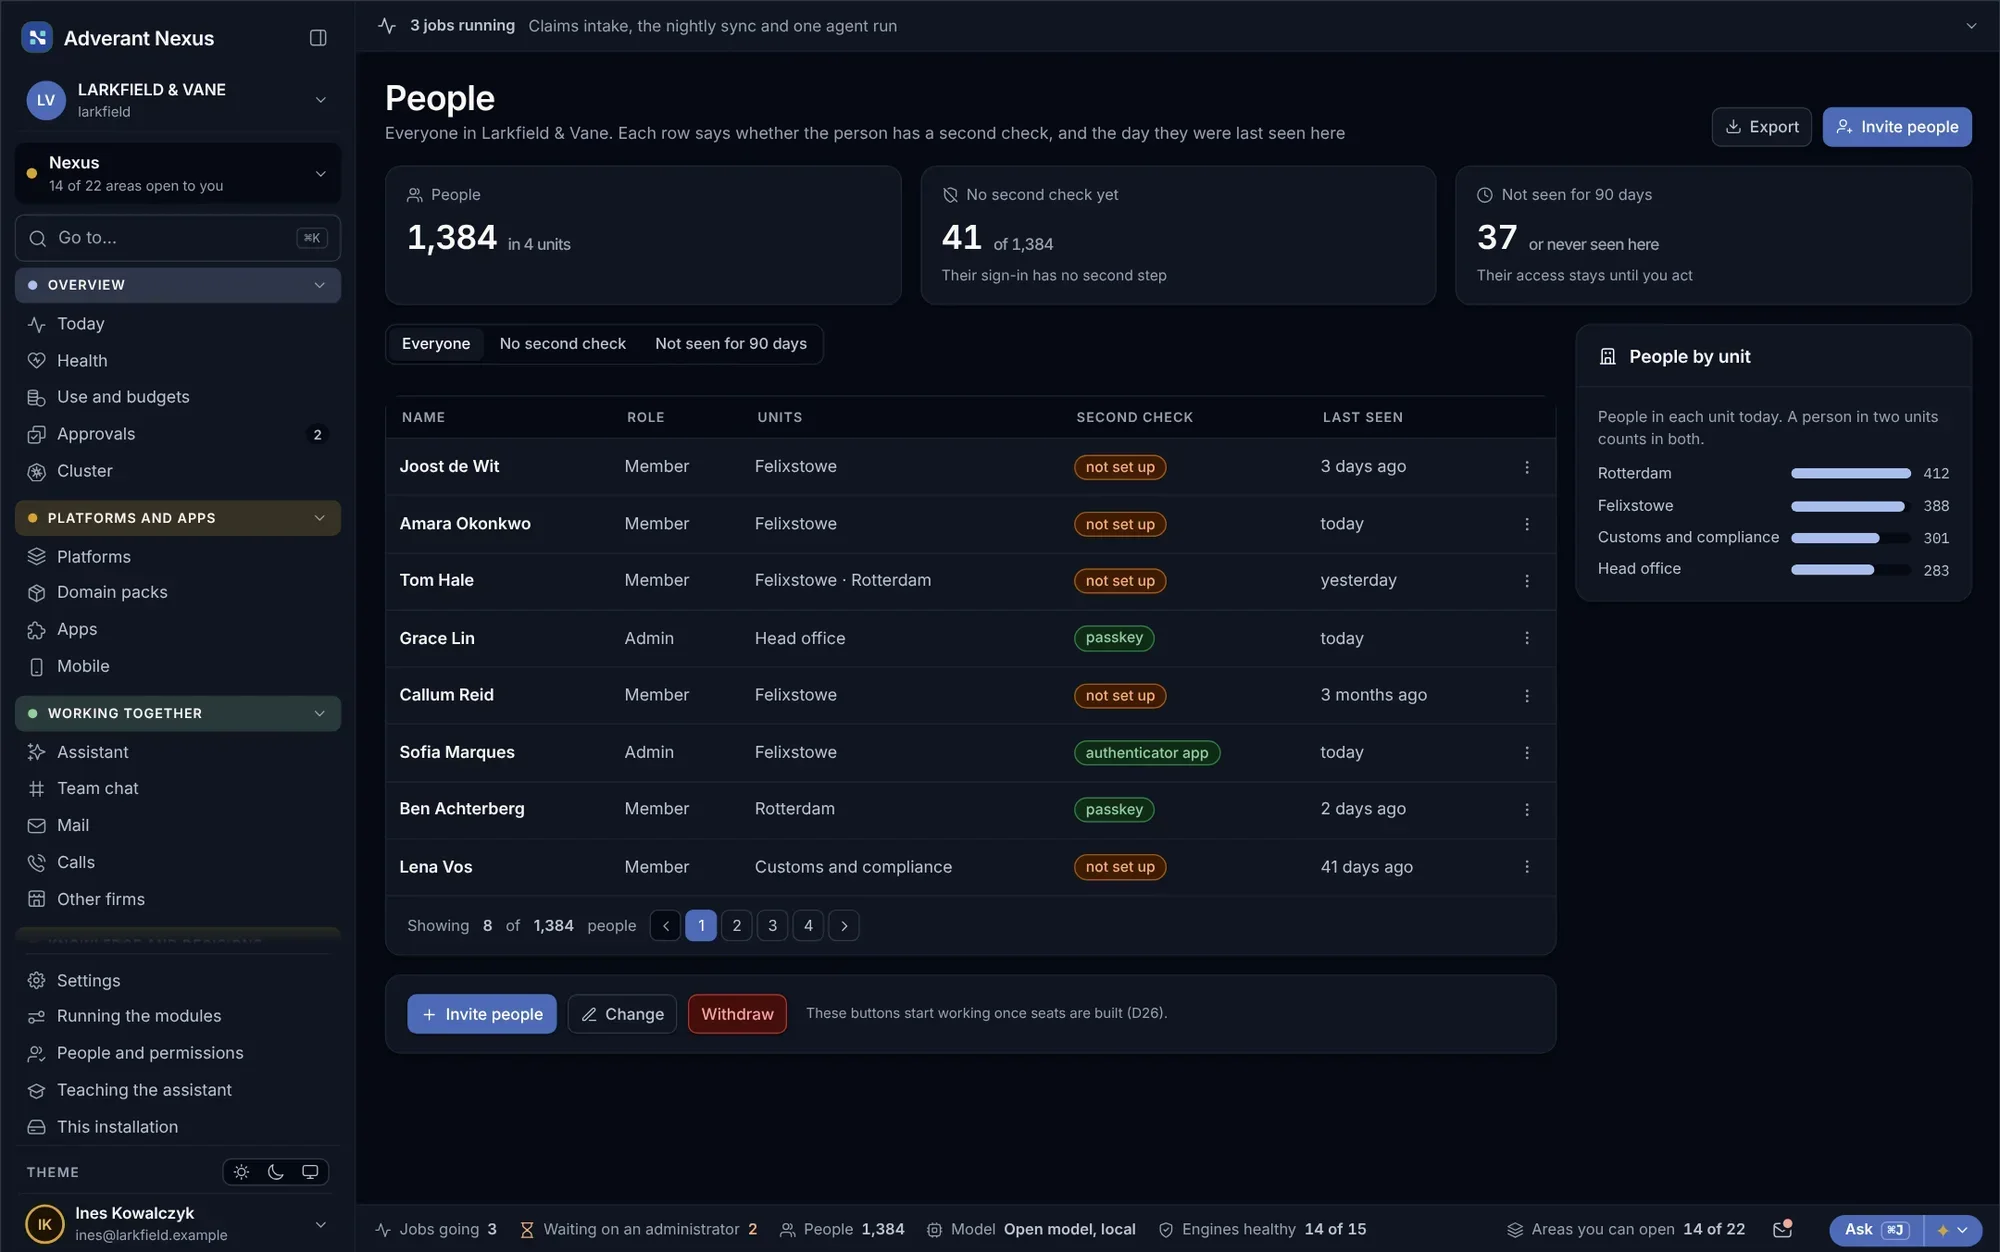
Se alla i organisationen, vad deras roll tillåter och varför någon inte kommer åt en viss funktion. Riskfyllda ändringar inväntar en andra person.
Personer
- Alla i en lista
- Extra kontroll vid inloggning krävs
- Sessioner avslutas på distans
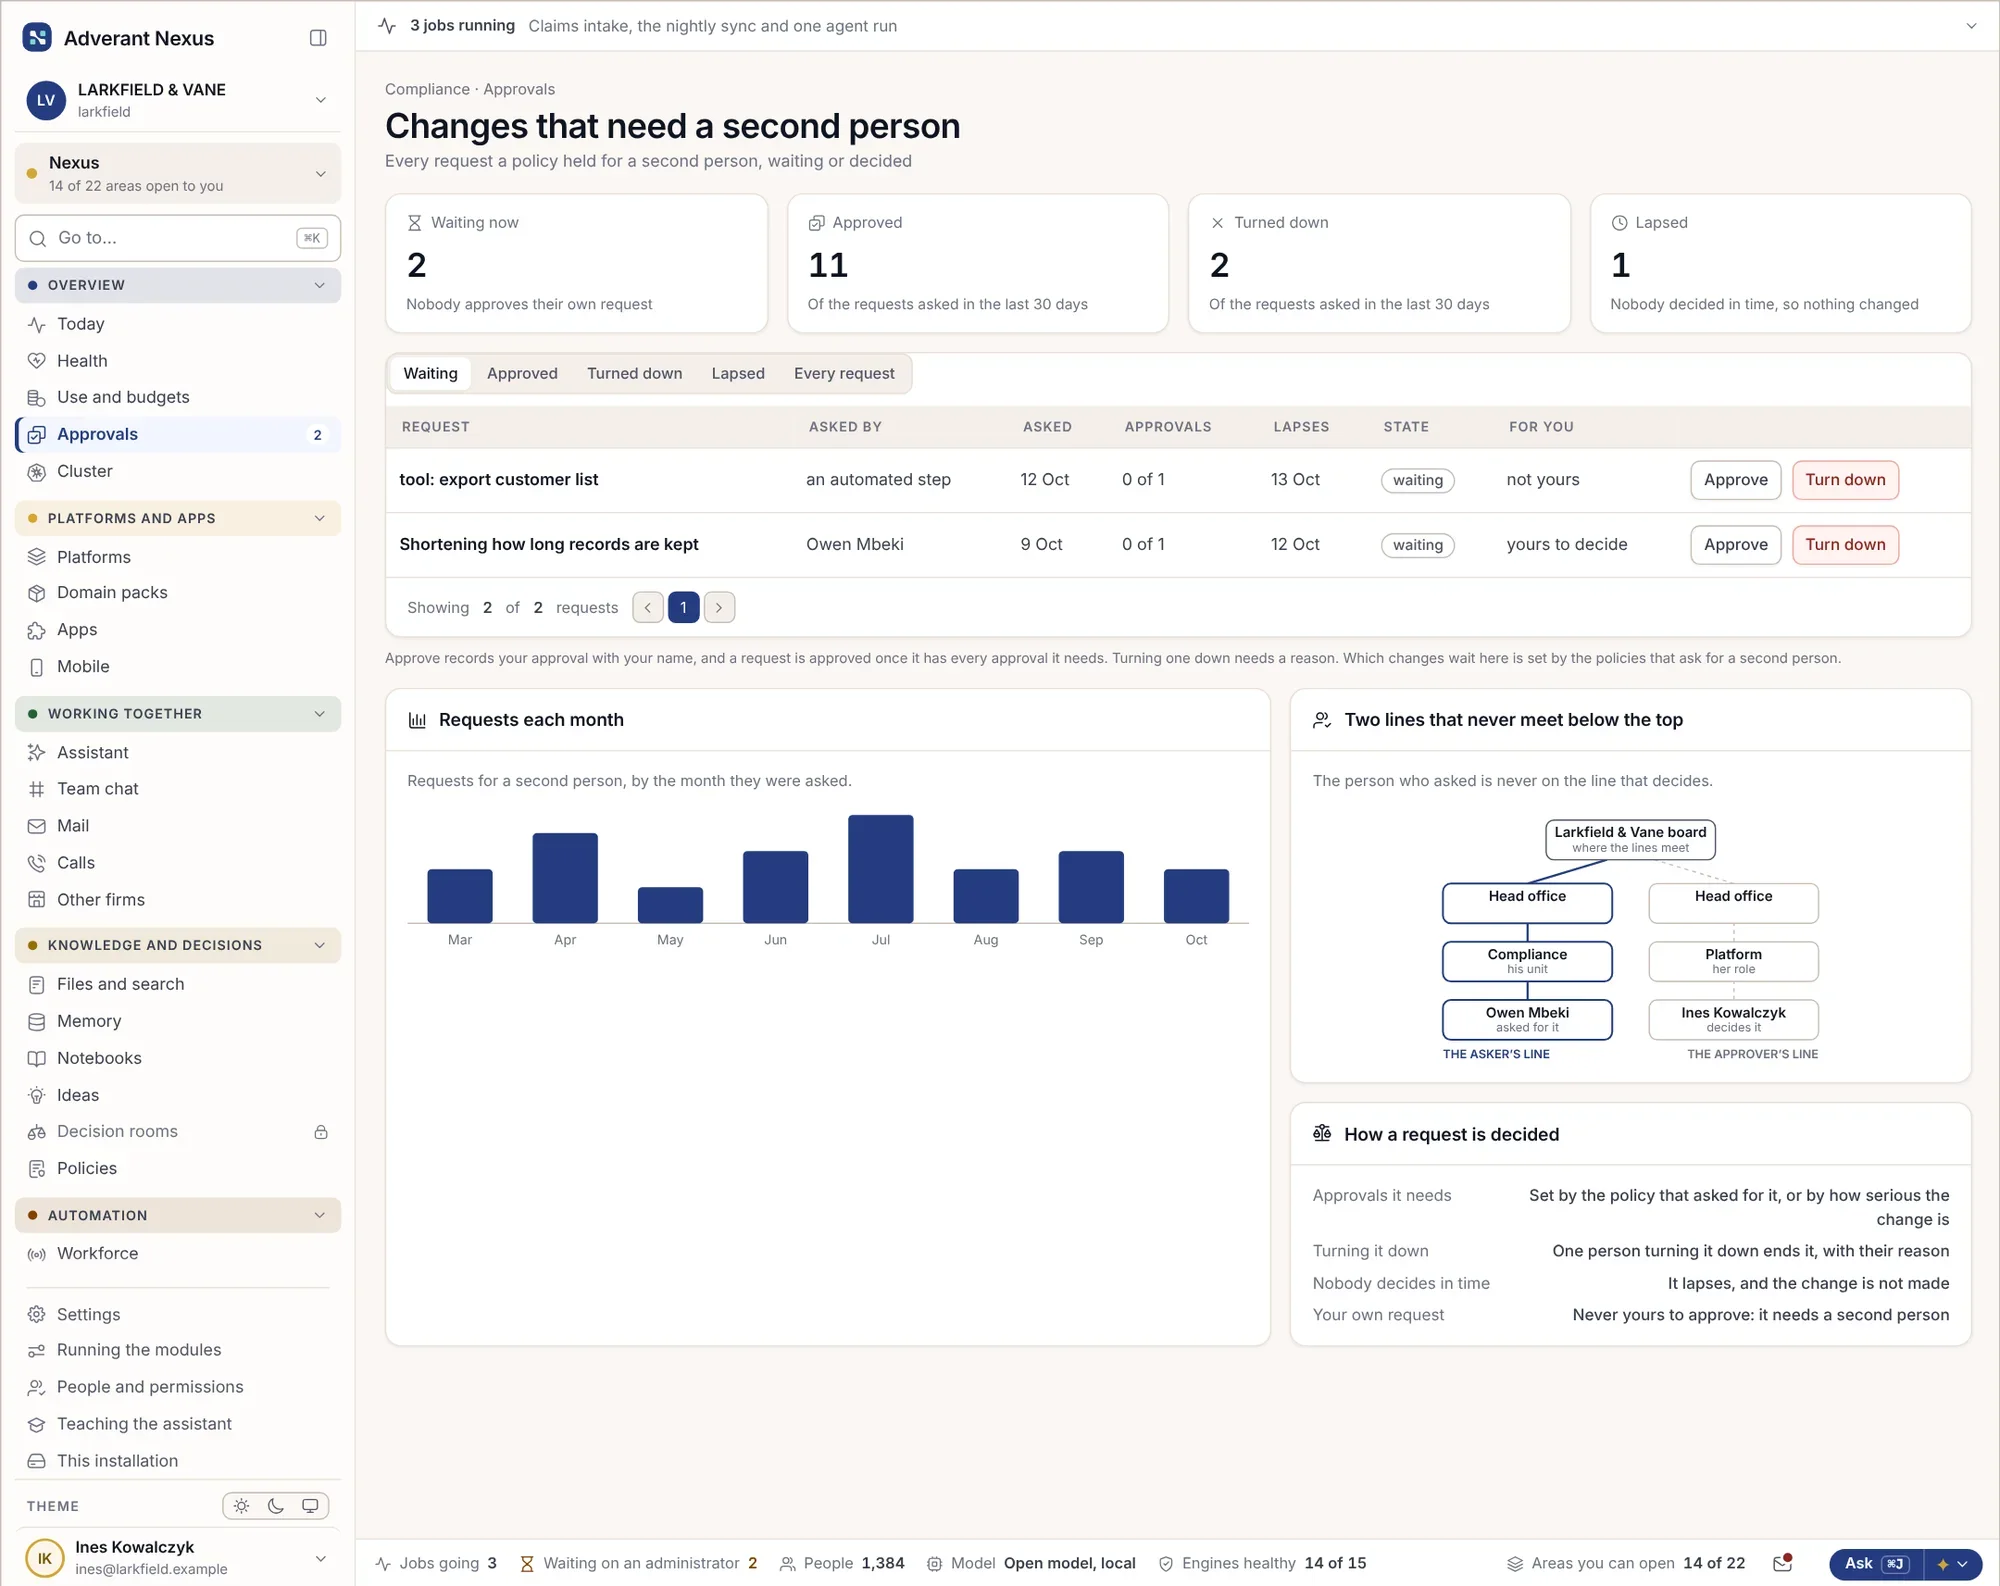
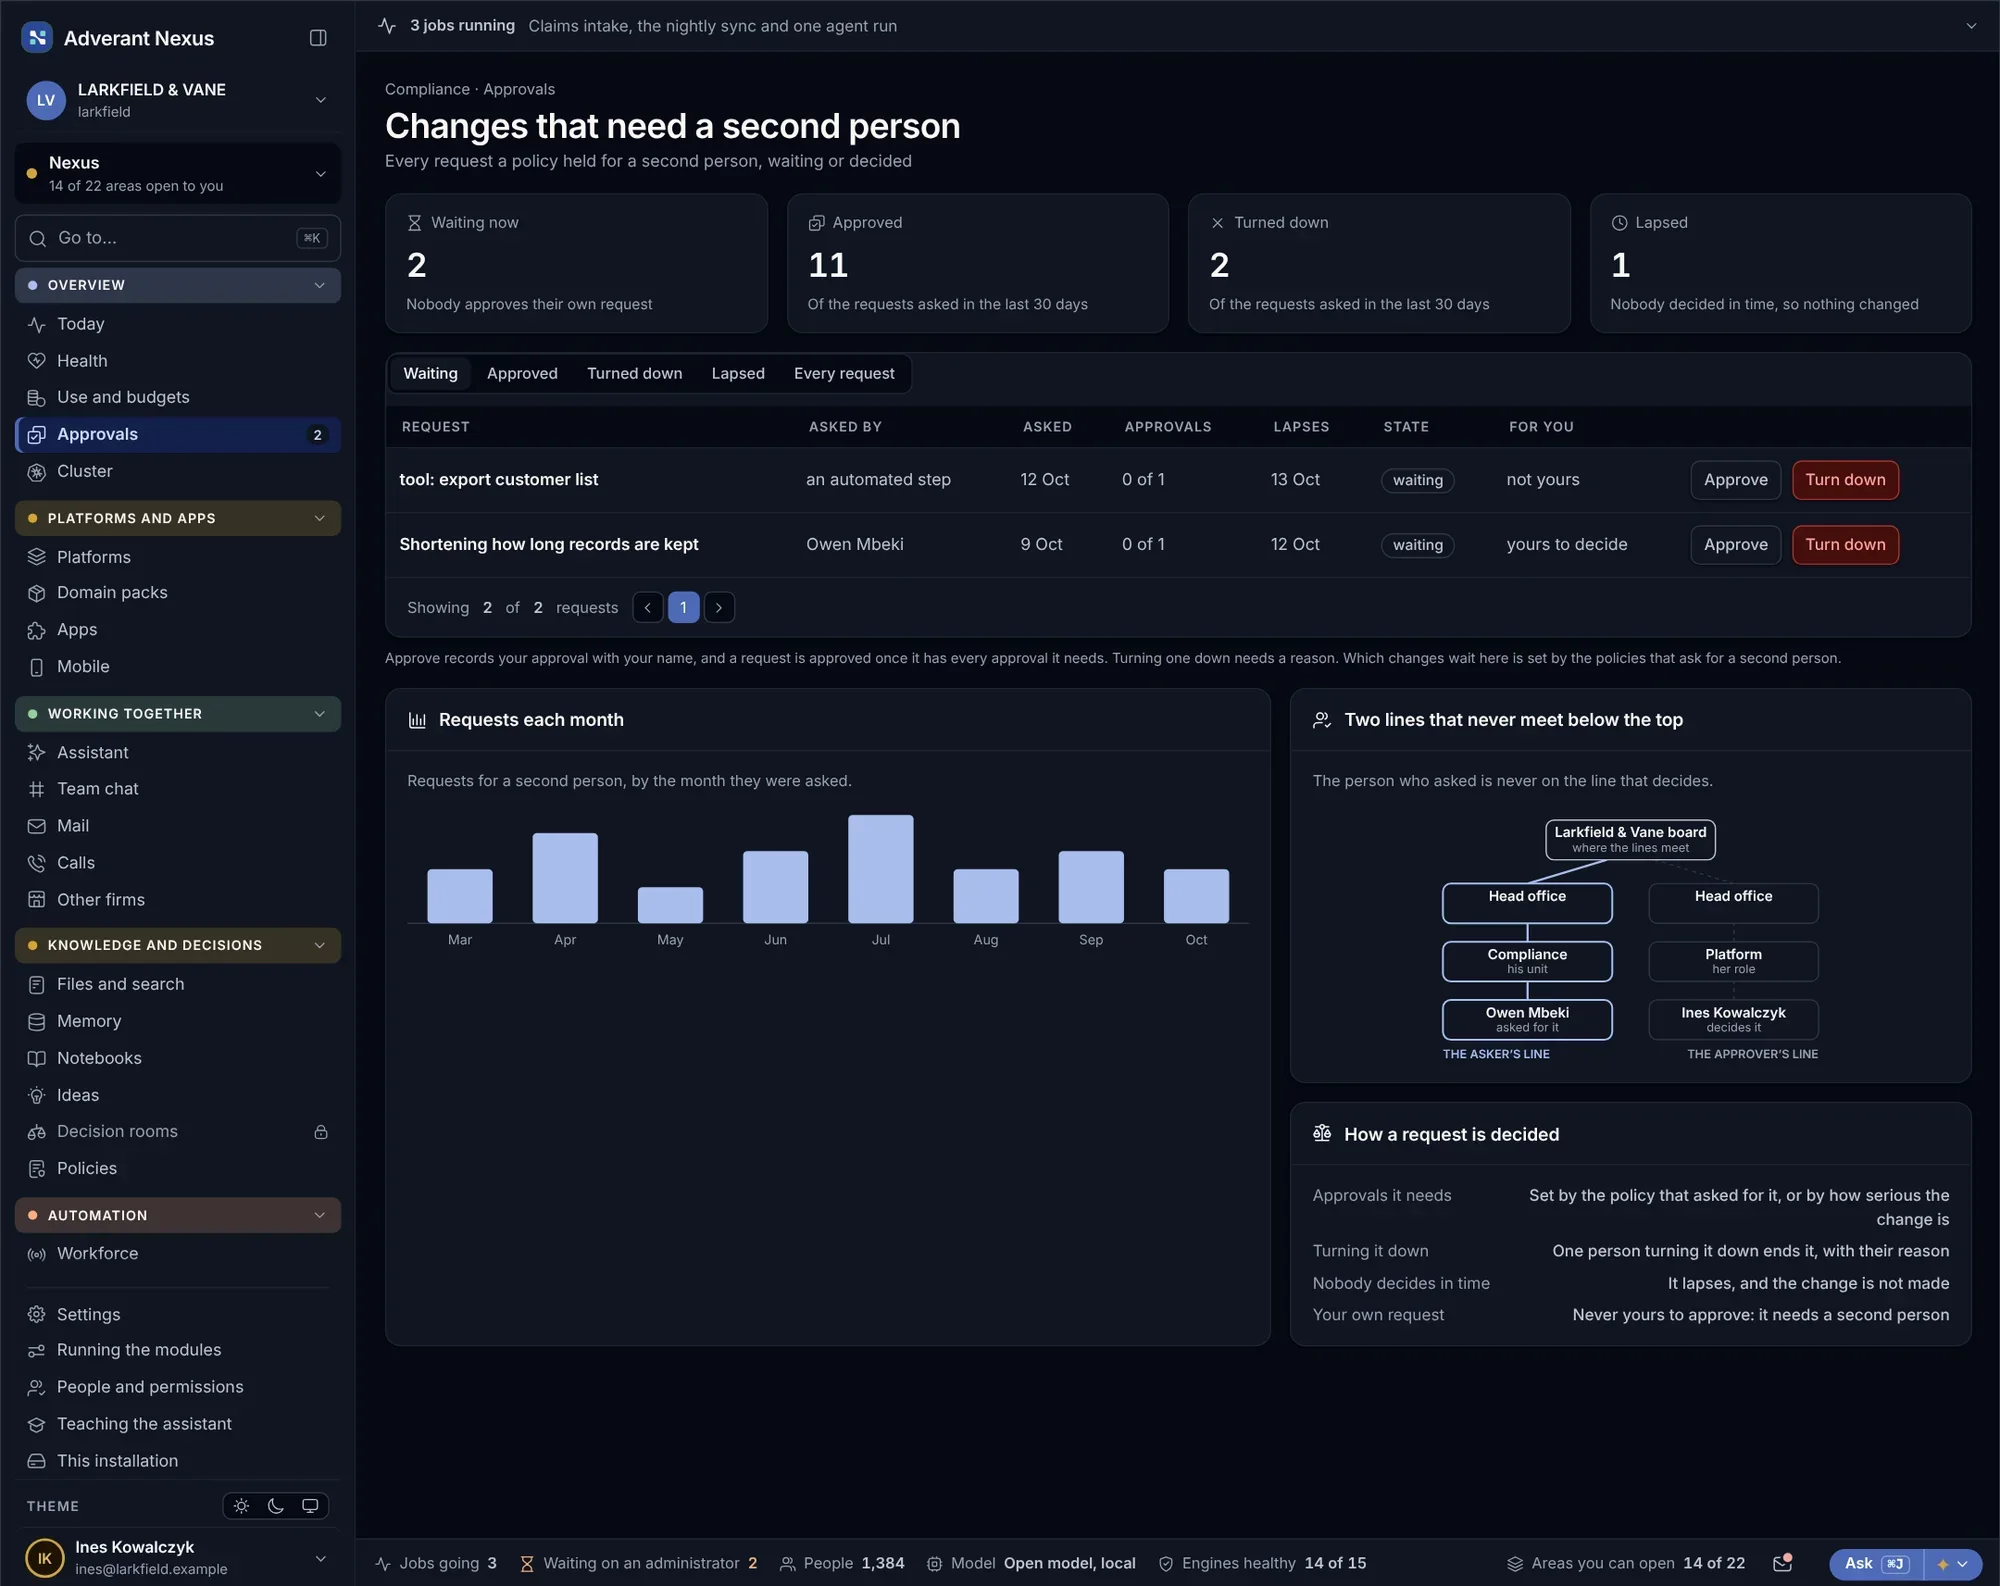
Fyra-ögon-godkännanden
- Väljs per typ av ändring
- Den som godkänner kan inte vara beställaren
- Varje godkännande loggas
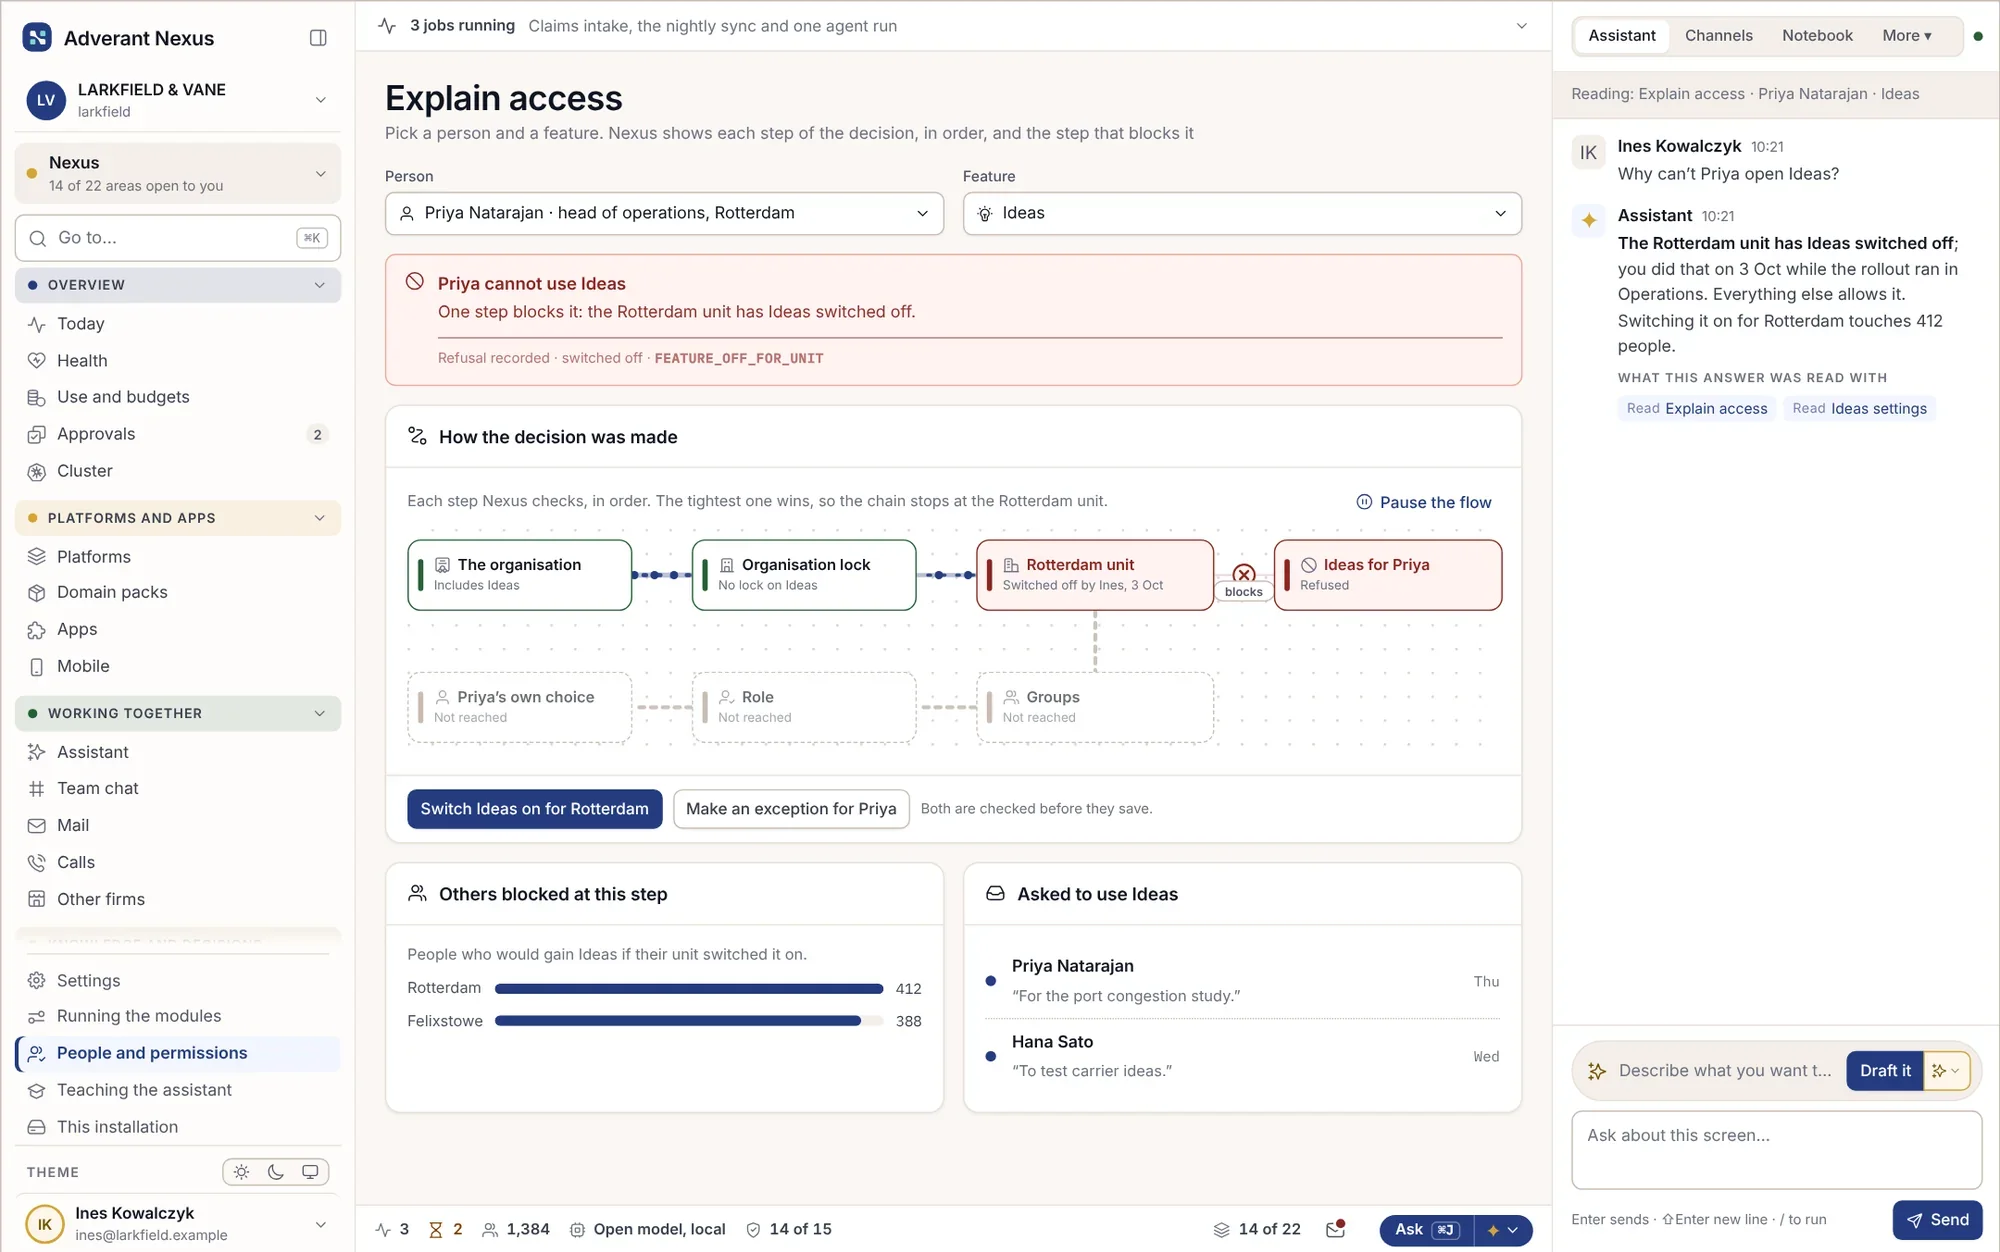
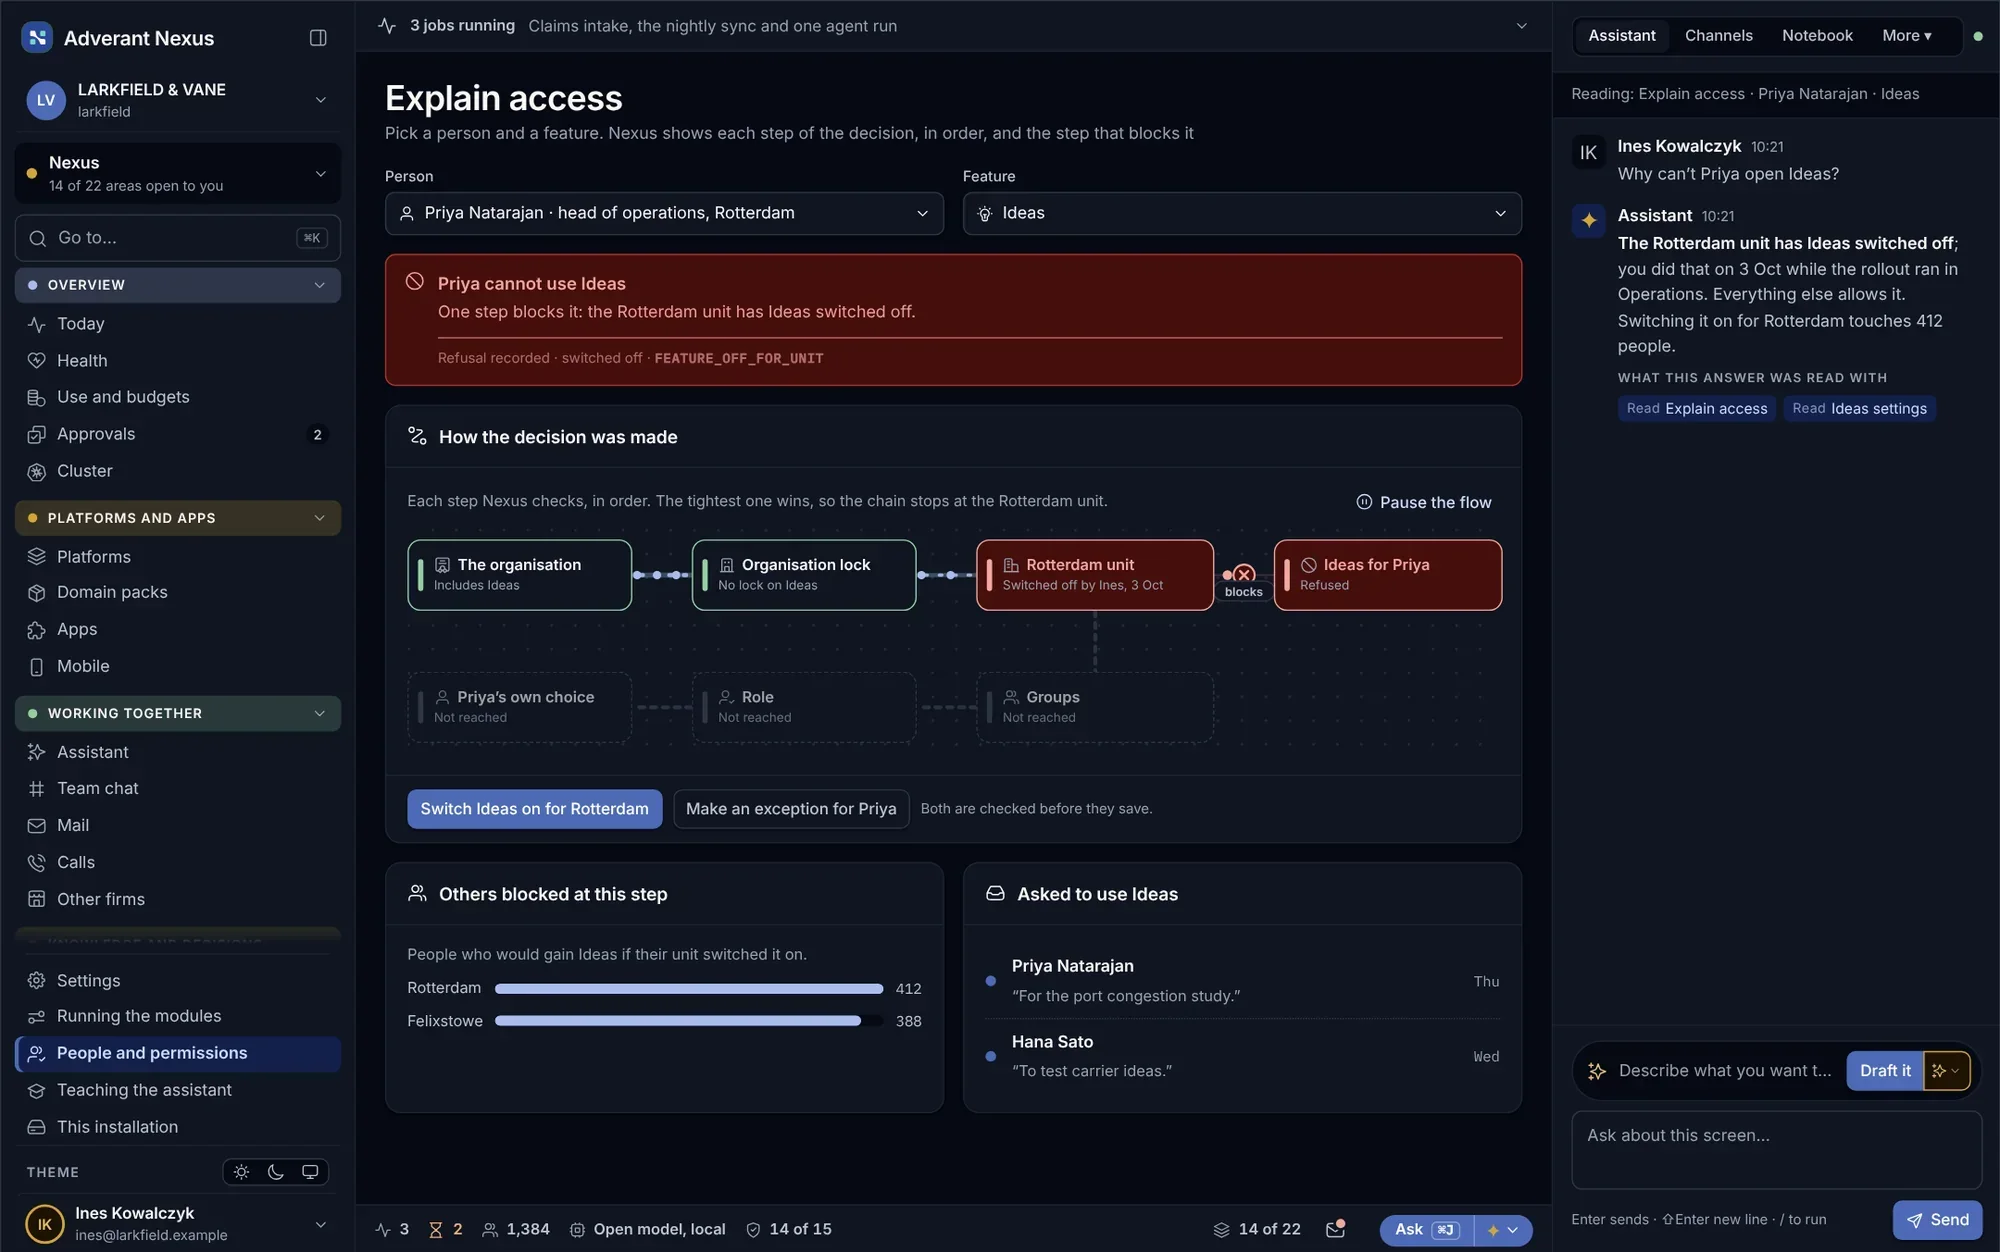
Förklara behörighet, steg för steg
- Varje steg visas
- Det blockerande steget pekas ut
- Åtgärdas på rätt plats
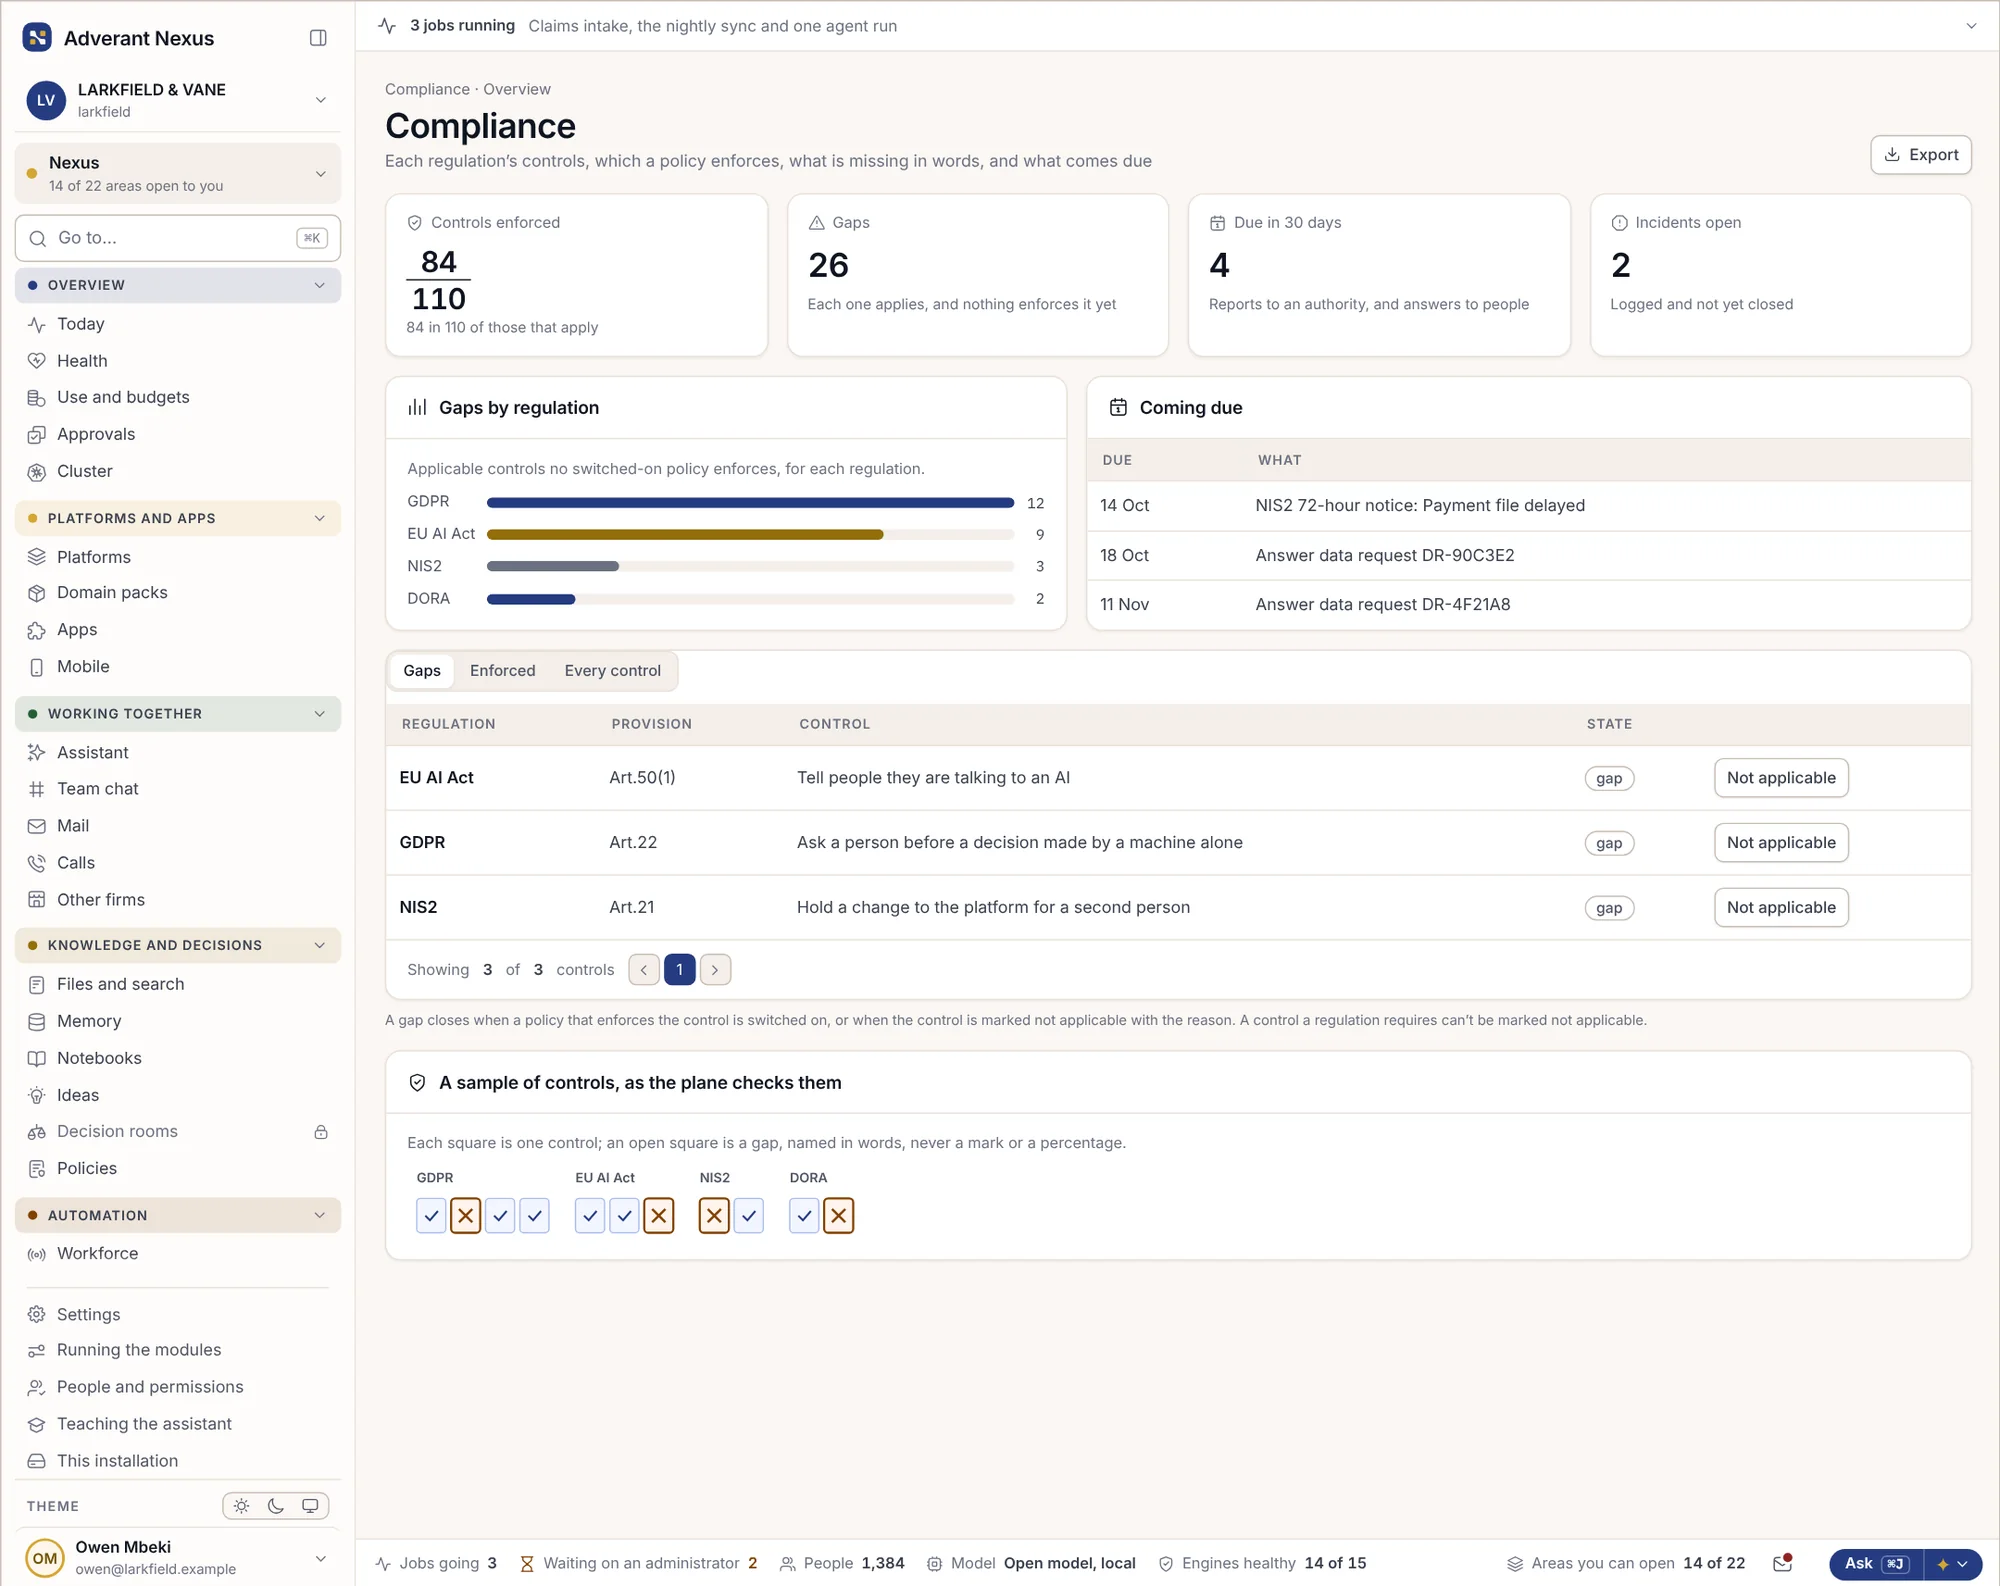
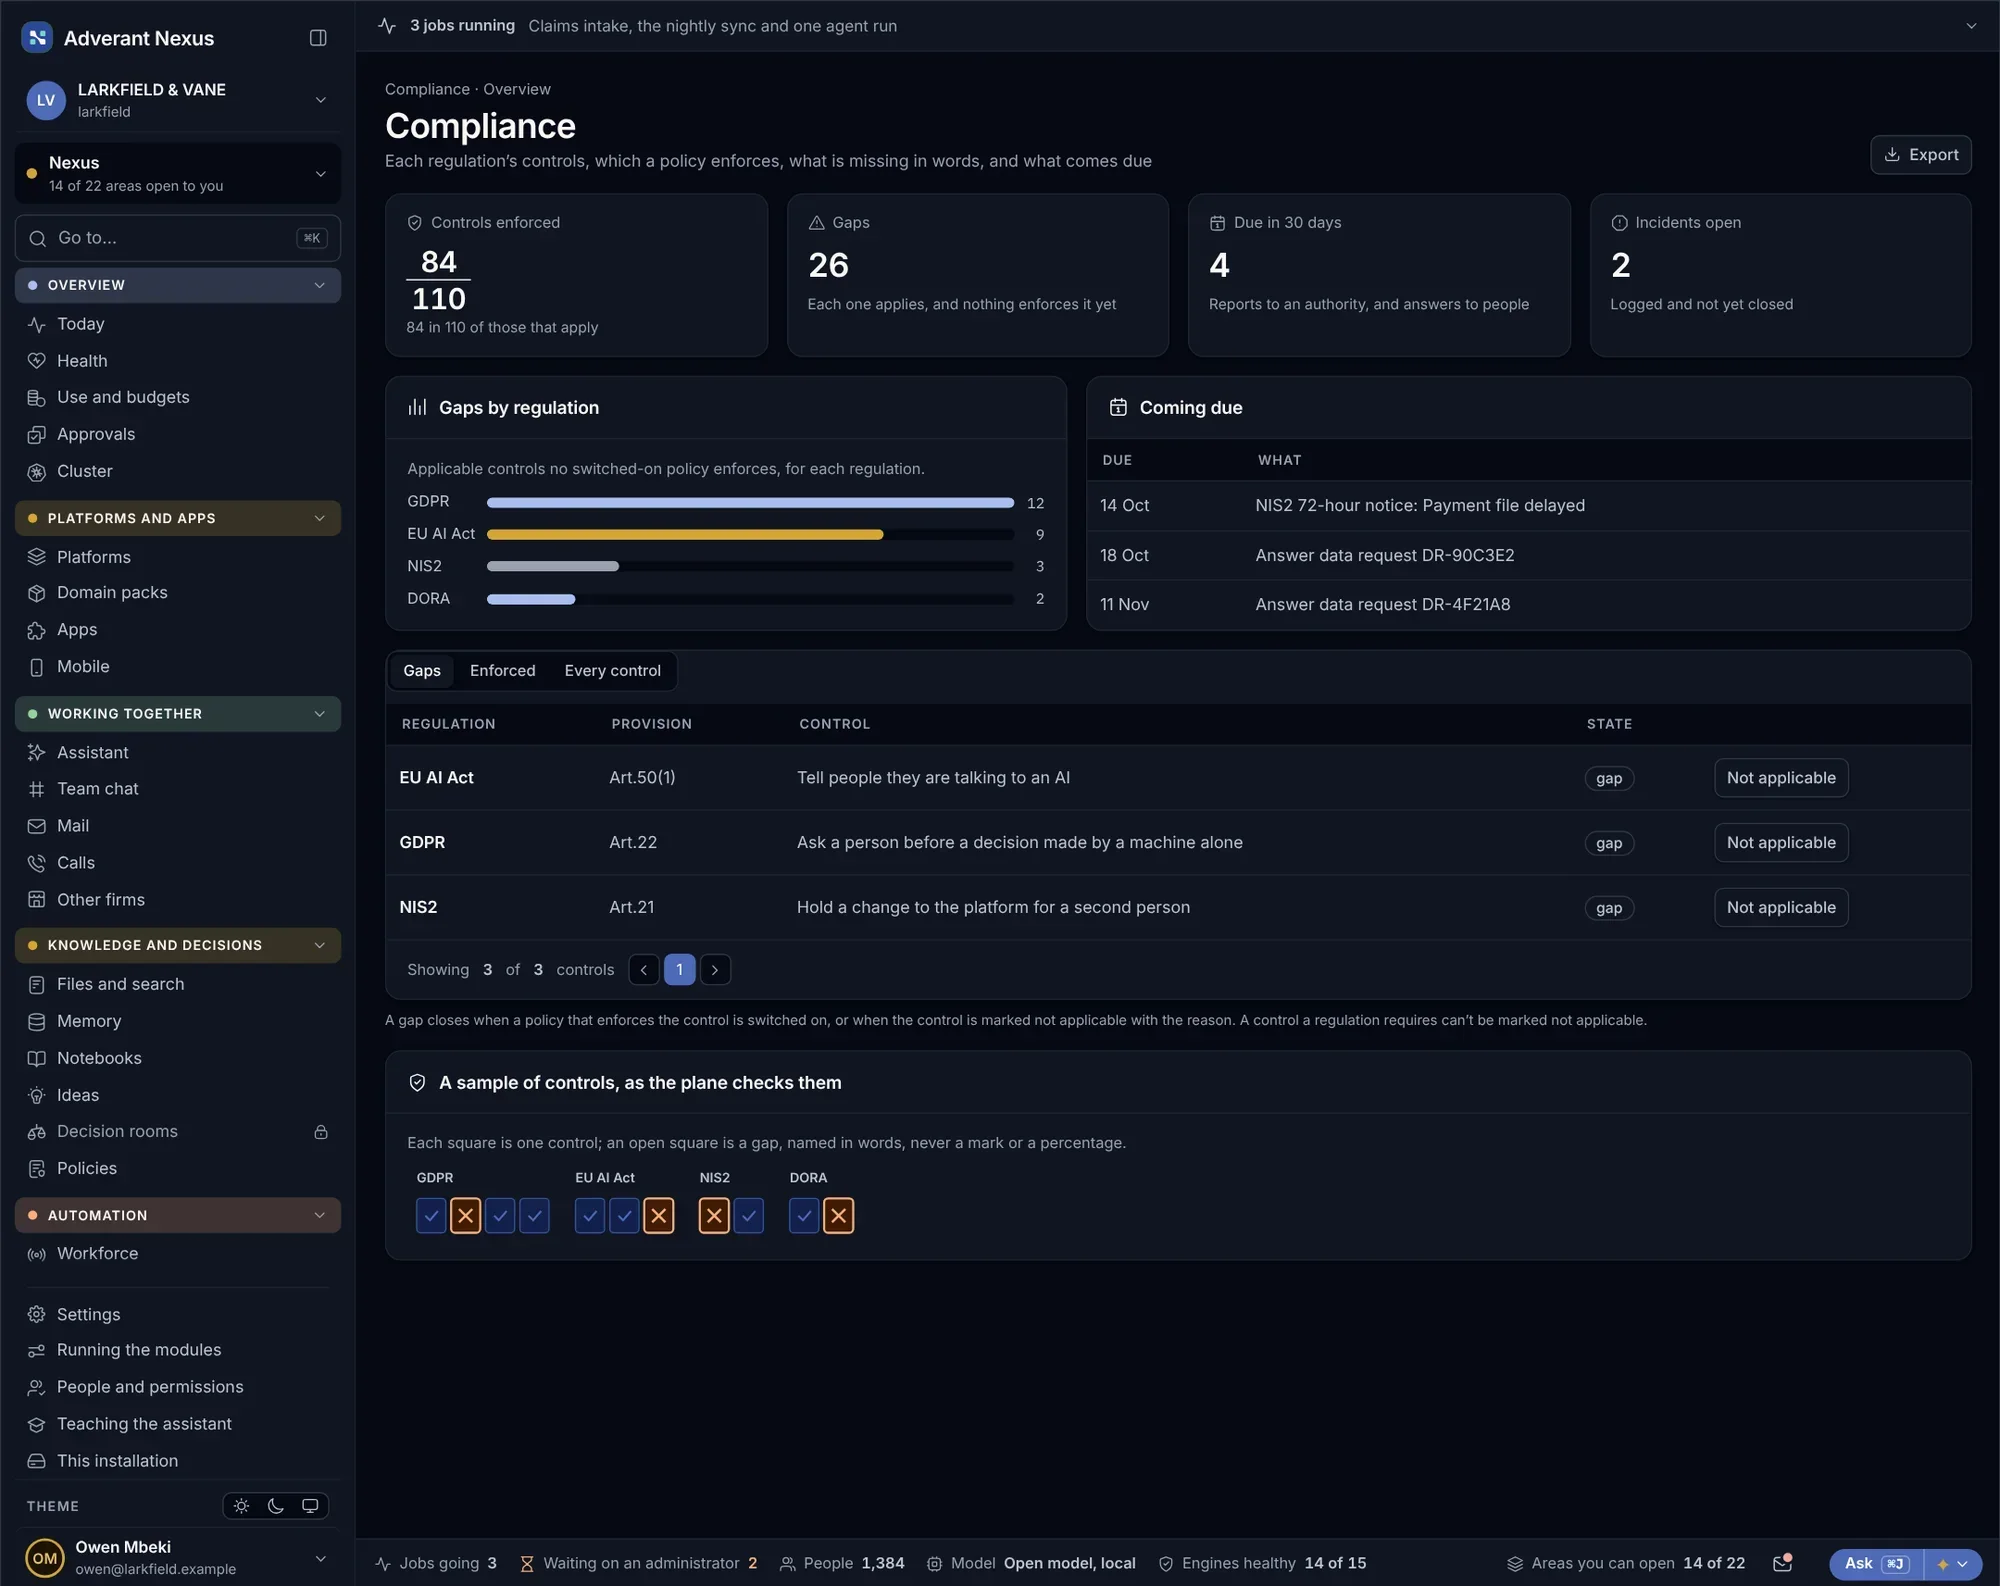
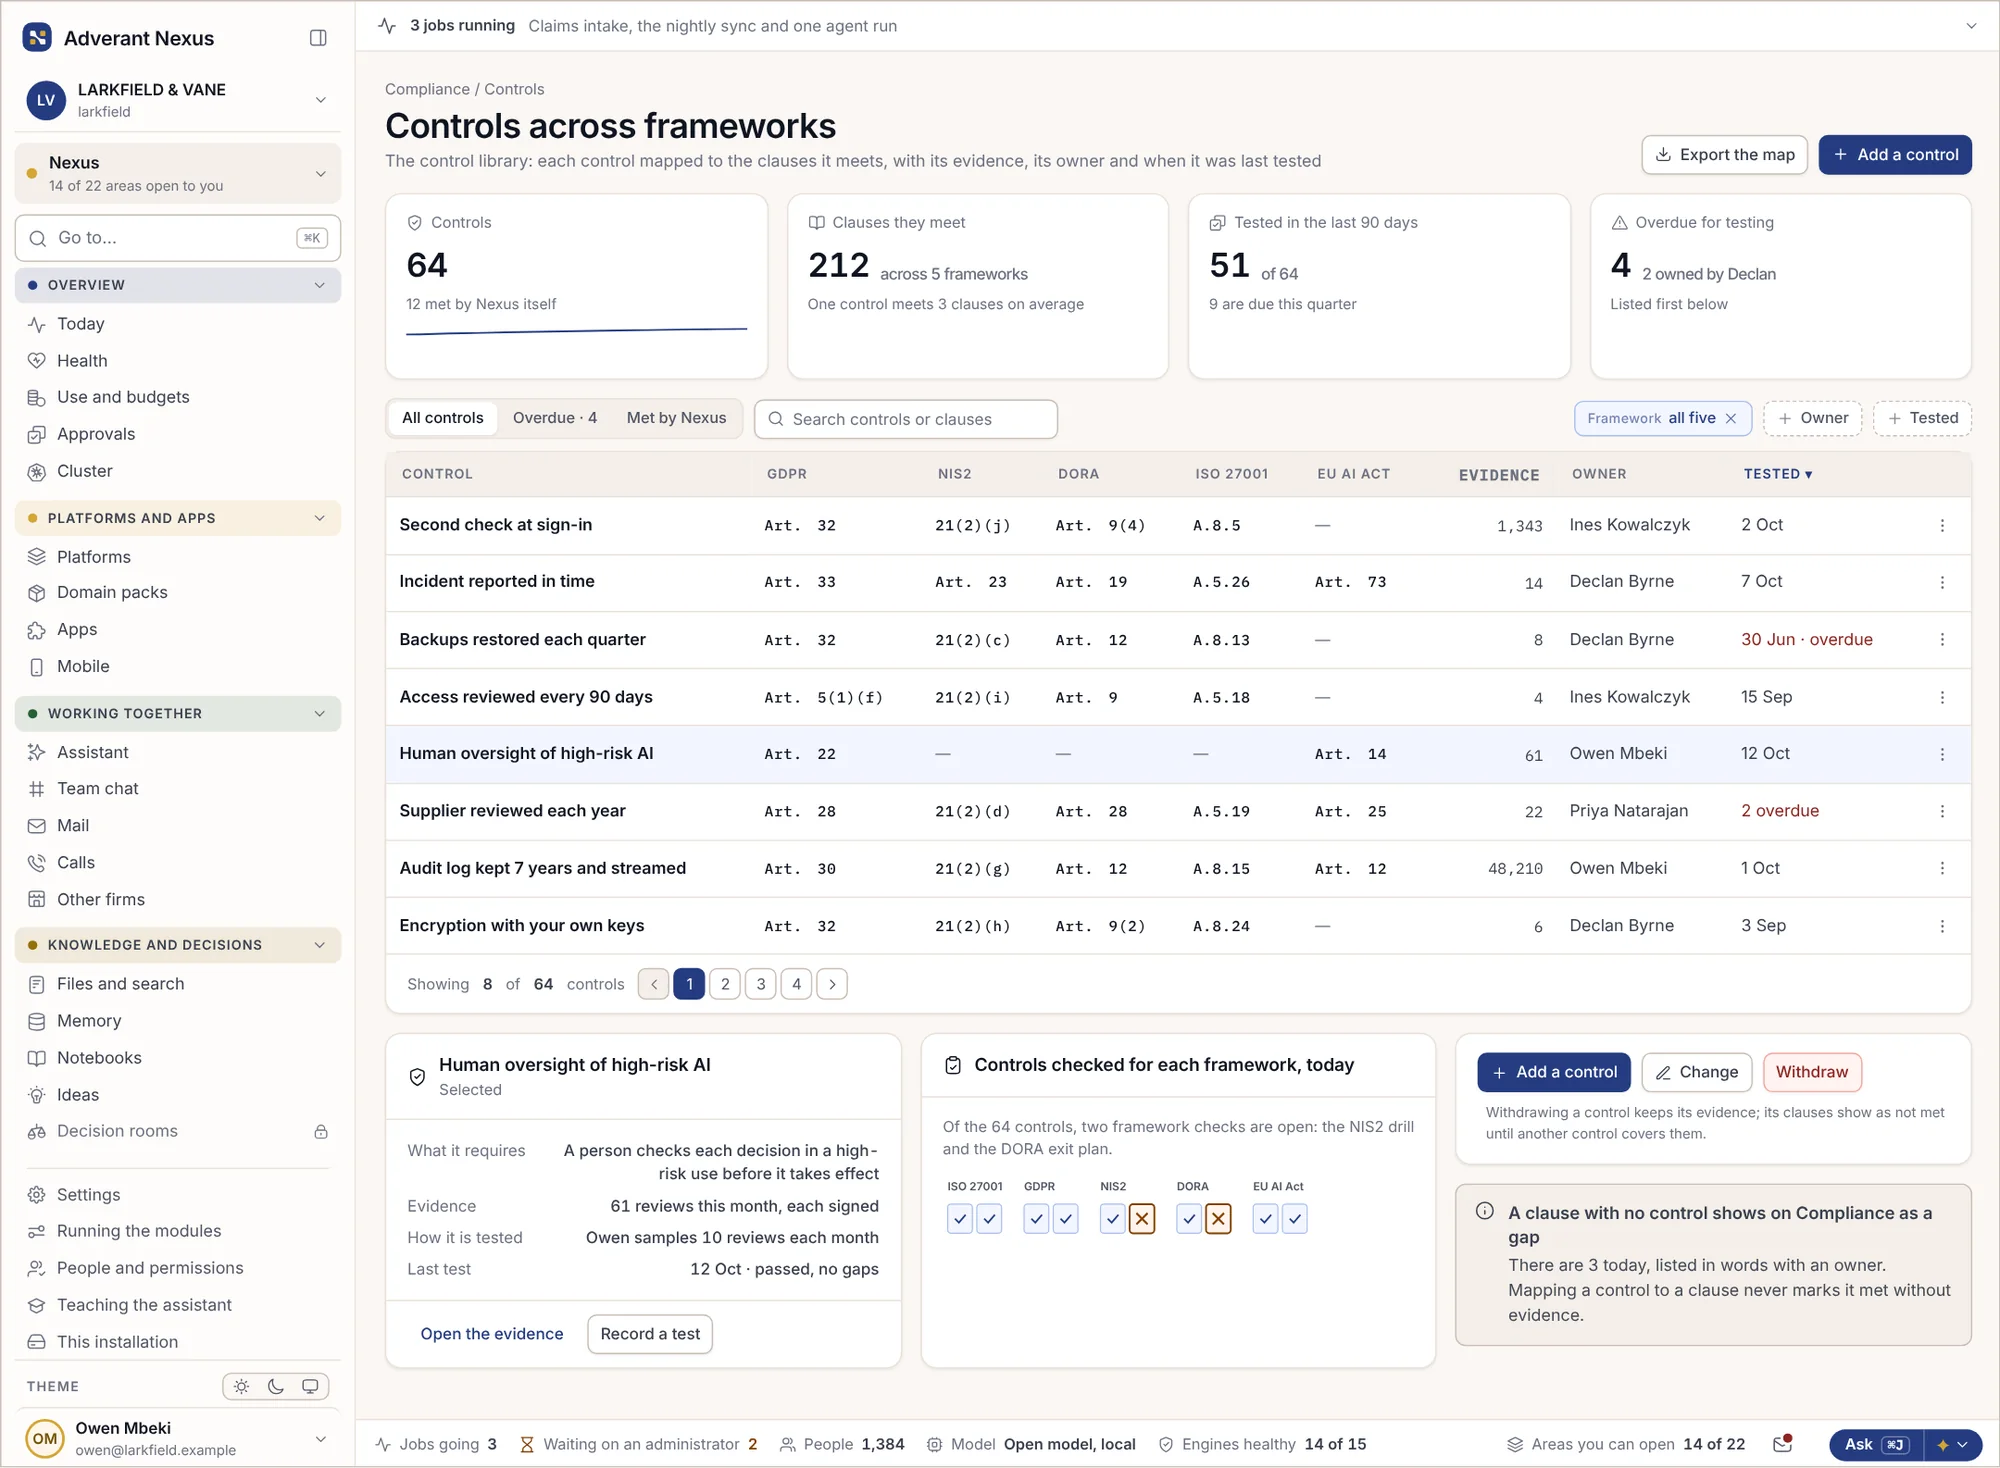
En kontroll, många regler uppfyllda.
Varje kontroll är kopplad till de regler den uppfyller i GDPR, EU:s AI-förordning, NIS2, DORA och ISO-standarder. Bevis samlas in automatiskt där det är möjligt, och registret över AI-användning hålls uppdaterat.
Kontroller över flera ramverk
- Kopplad en gång
- Bevis återanvänds
- Luckor visas
Register för EU:s AI-förordning
- All AI-användning listad
- Riskklass registrerad
- En ansvarig för varje


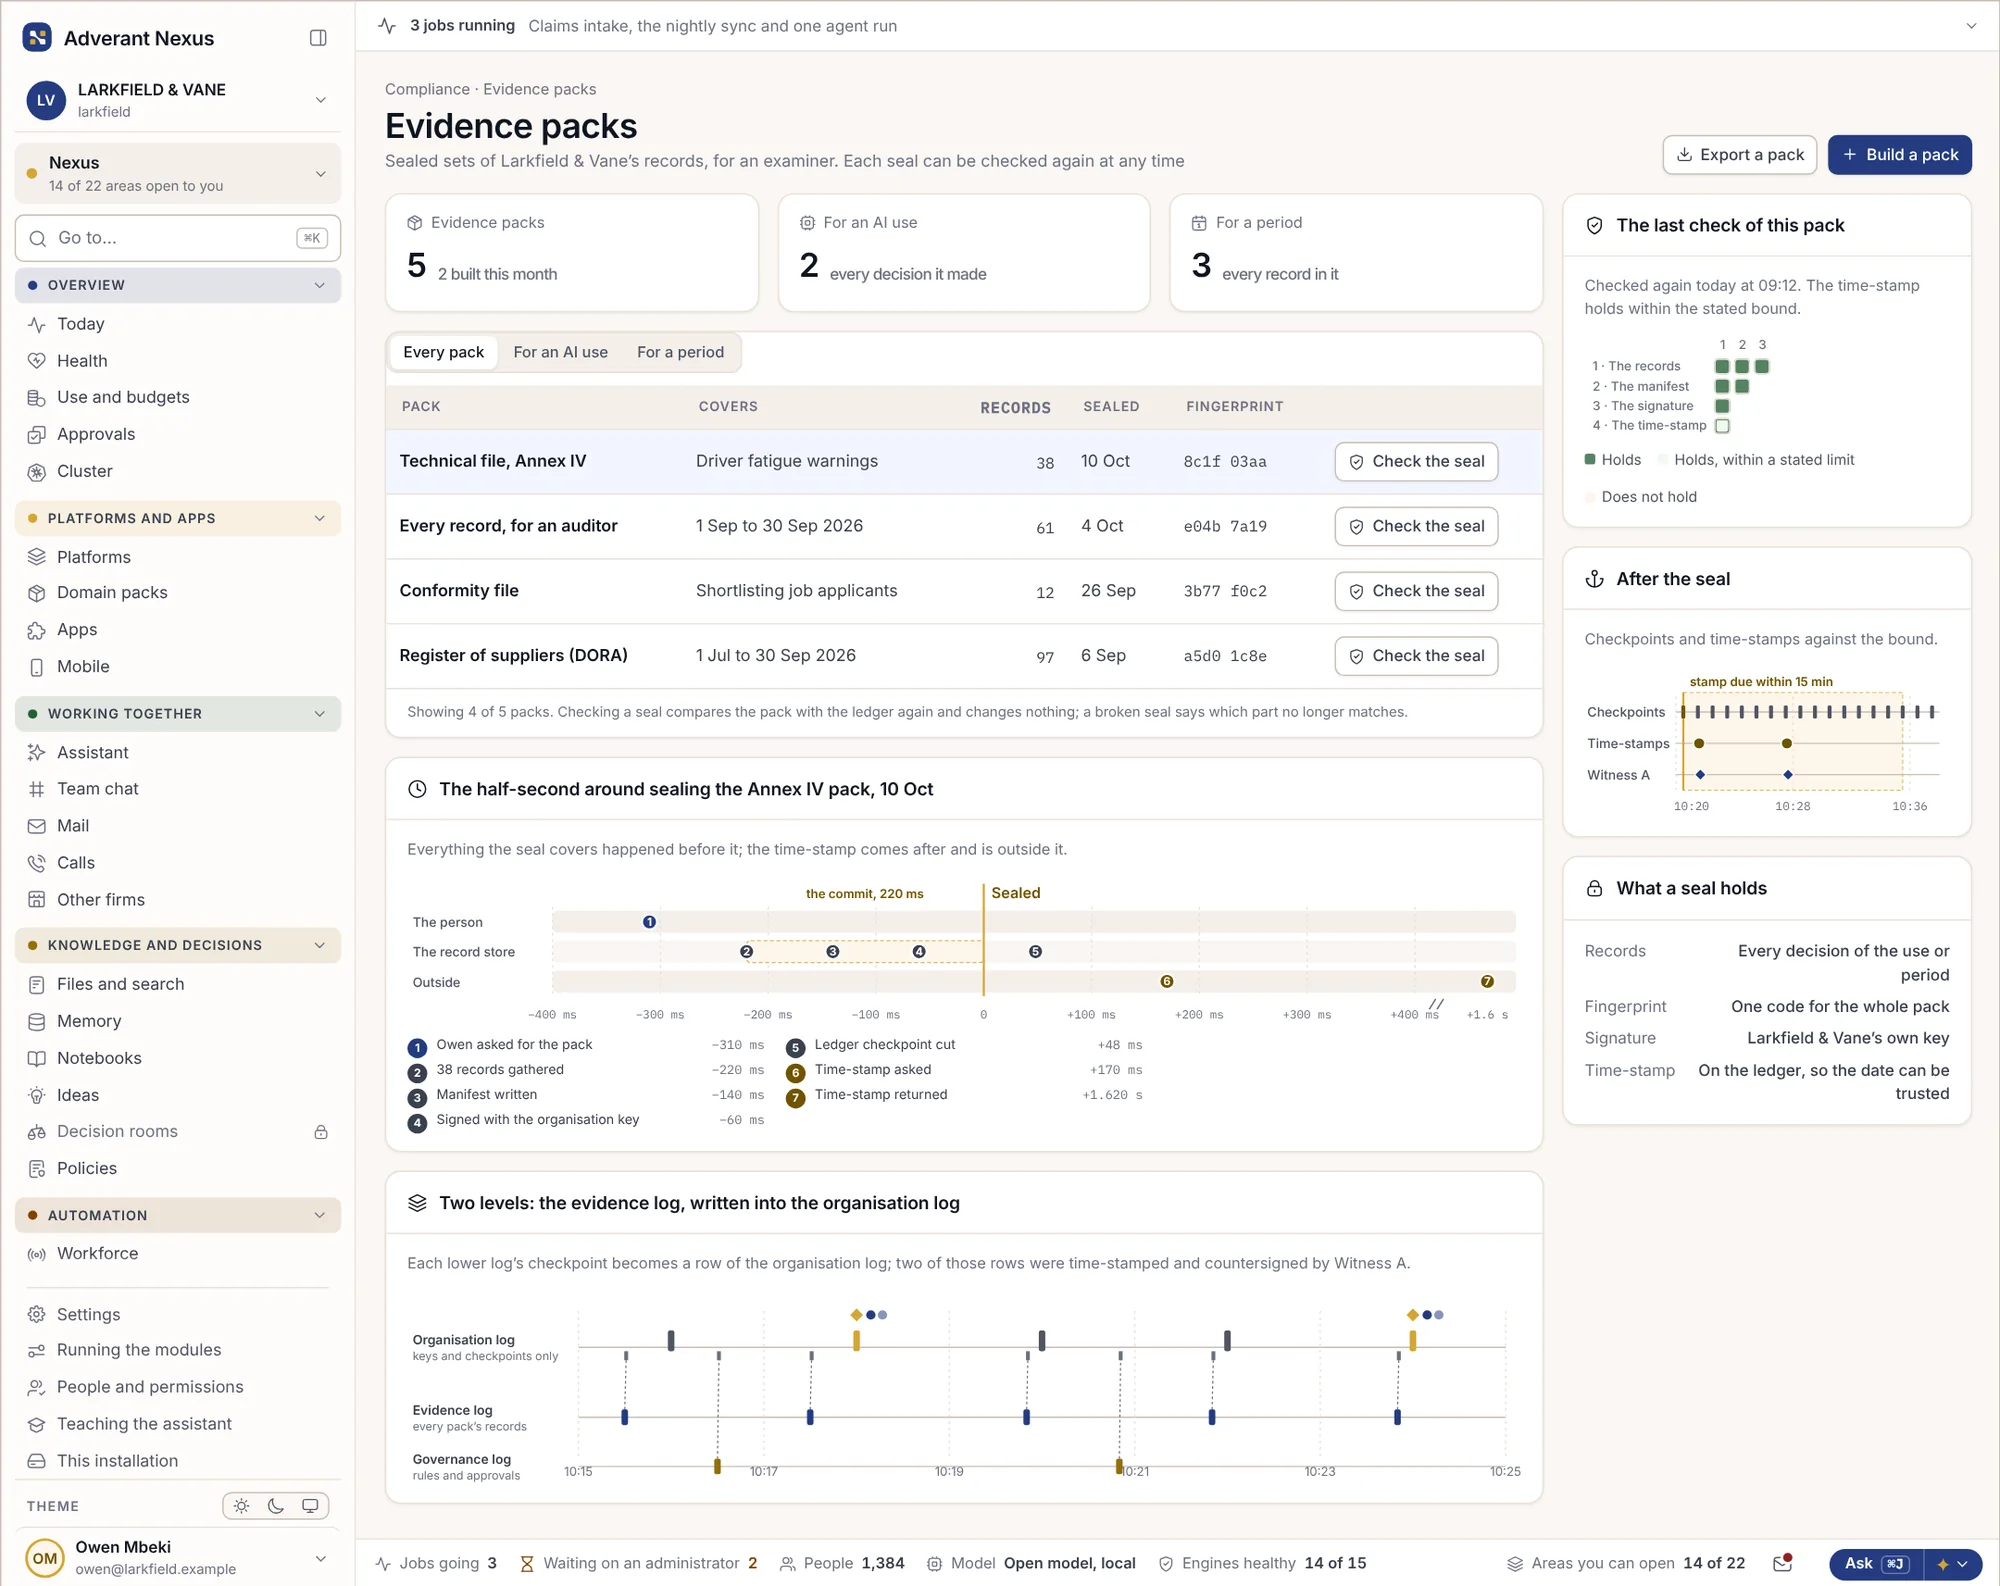
Redo när revisorn frågar.
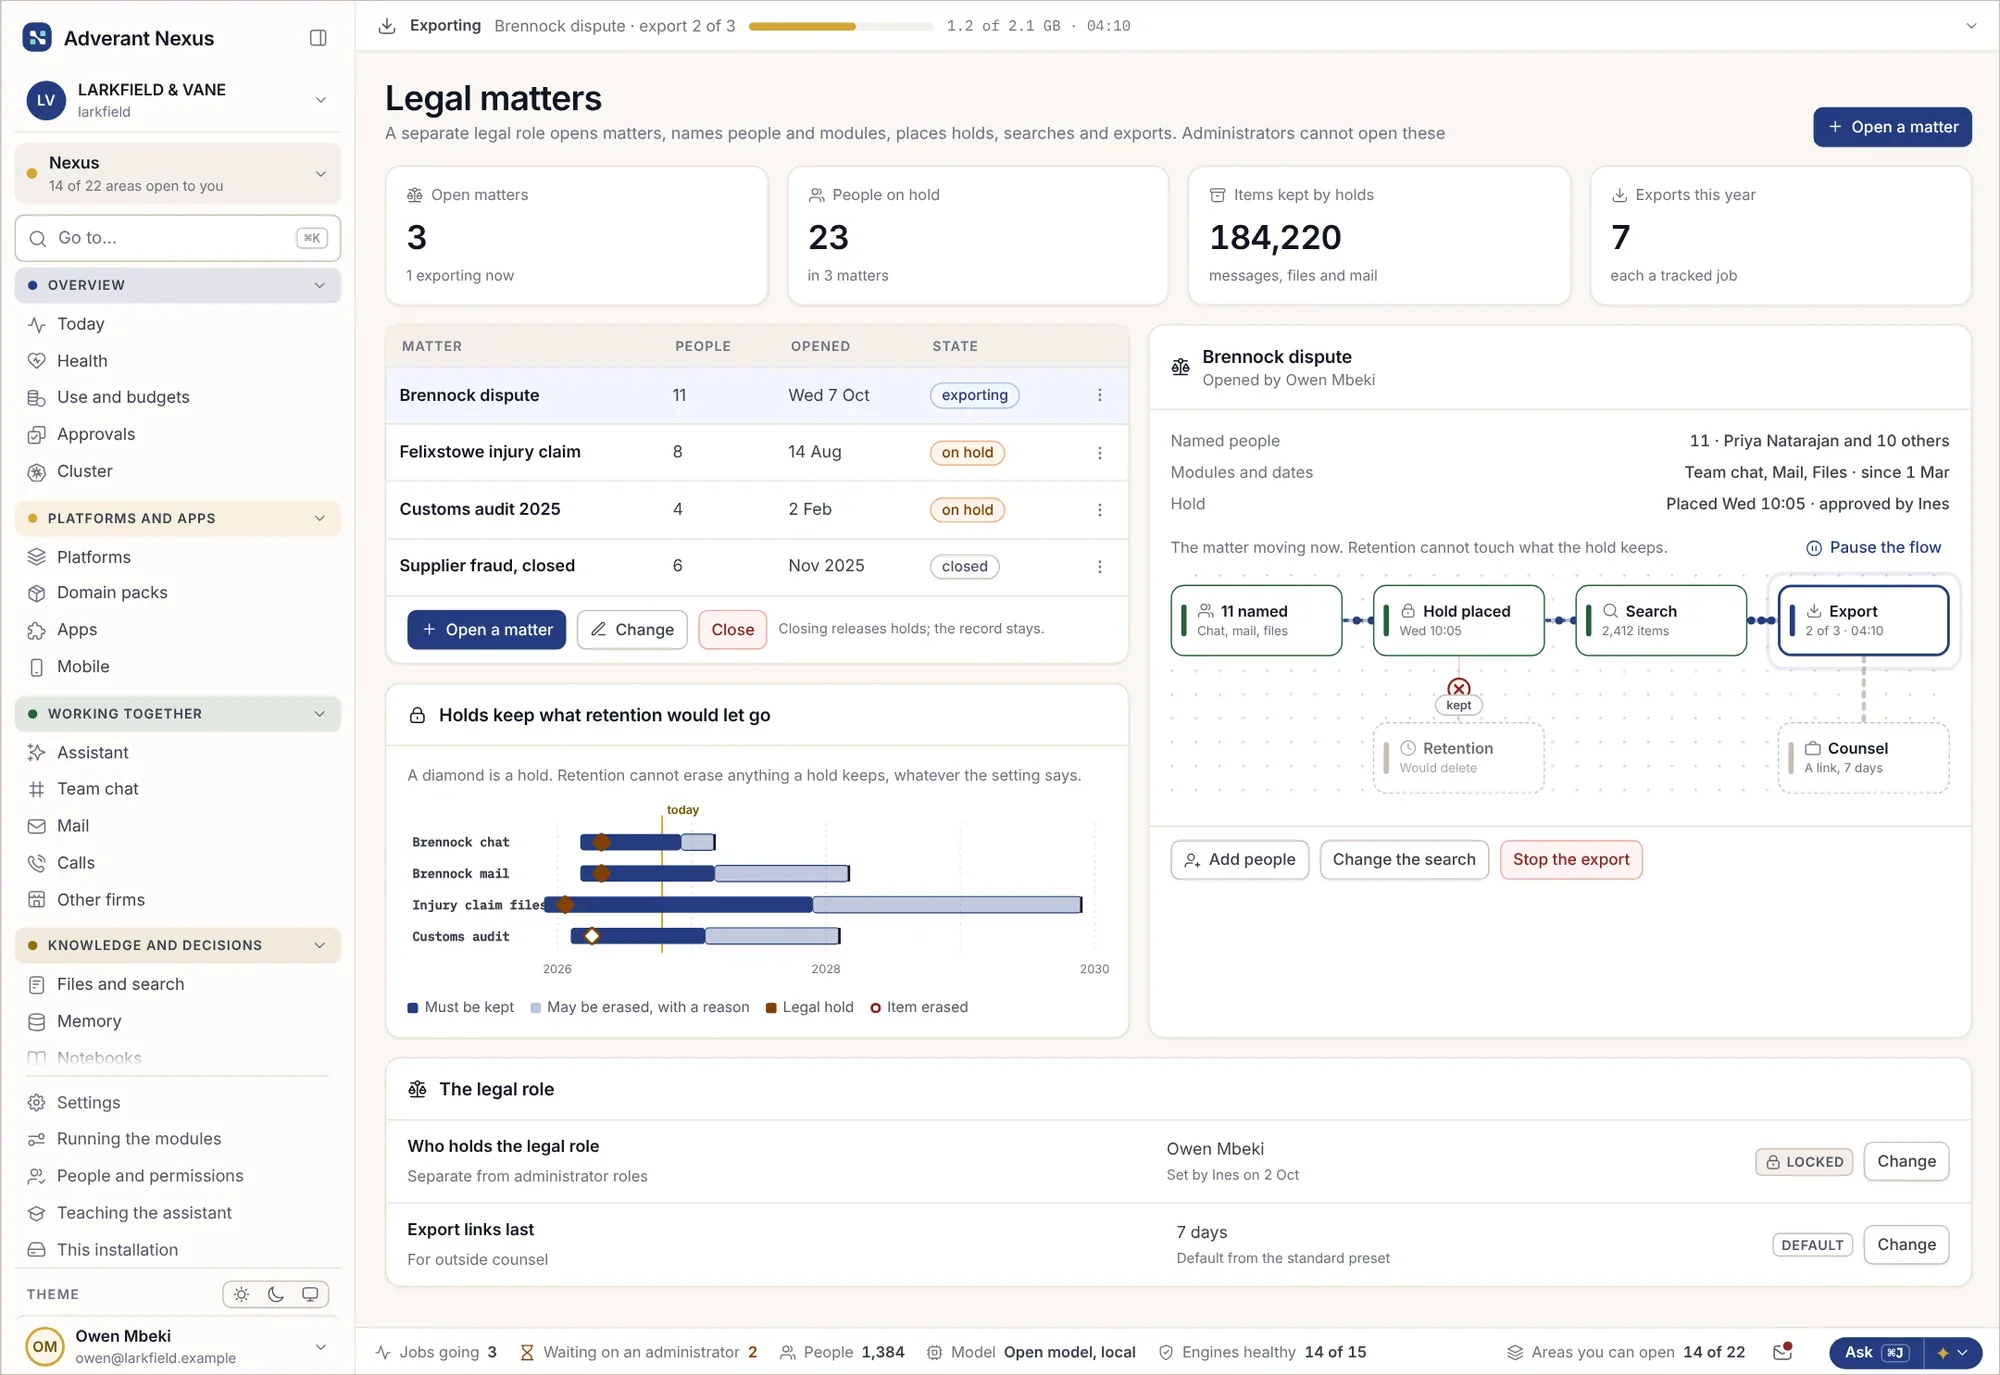
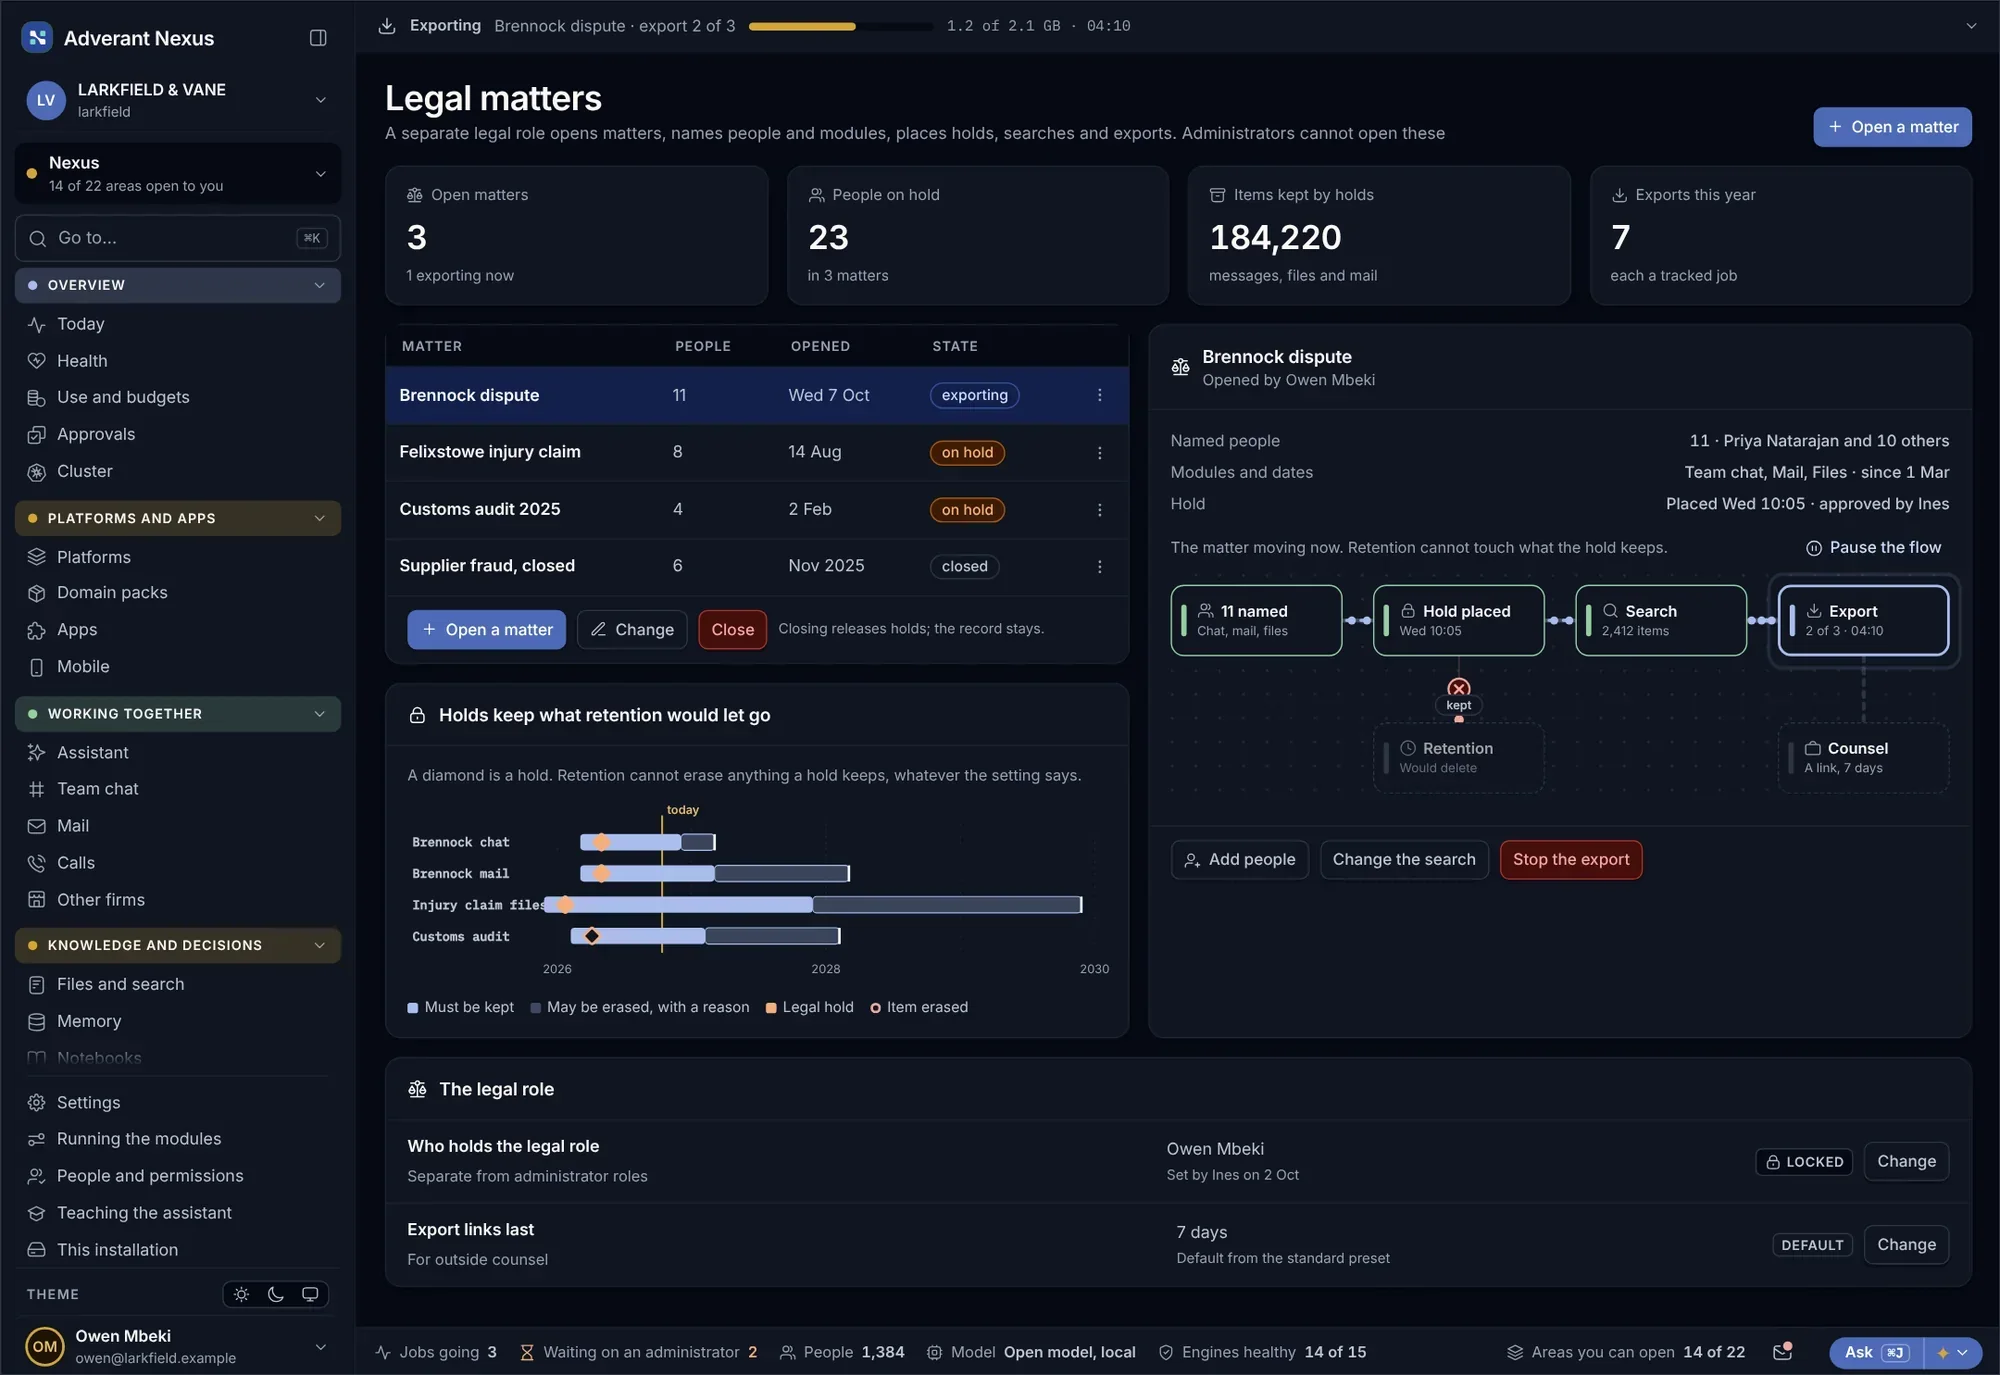
Skapa det bevispaket som revisorn efterfrågar och kontrollera att ett äldre fortfarande är giltigt. Sätt en bevarandespärr (legal hold) och exportera exakt det som omfattas.
Bevispaket
- Byggs från aktiva register
- Förseglas vid utfärdande
- Kontrolleras senare
Juridiska ärenden, bevarandespärrar och exporter
- Spärrar som hindrar radering
- Exporter av exakt det som spärrats
- Frisläpps med spårbar logg
Nödåtkomst (break-glass), kortvarig och bevittnad.
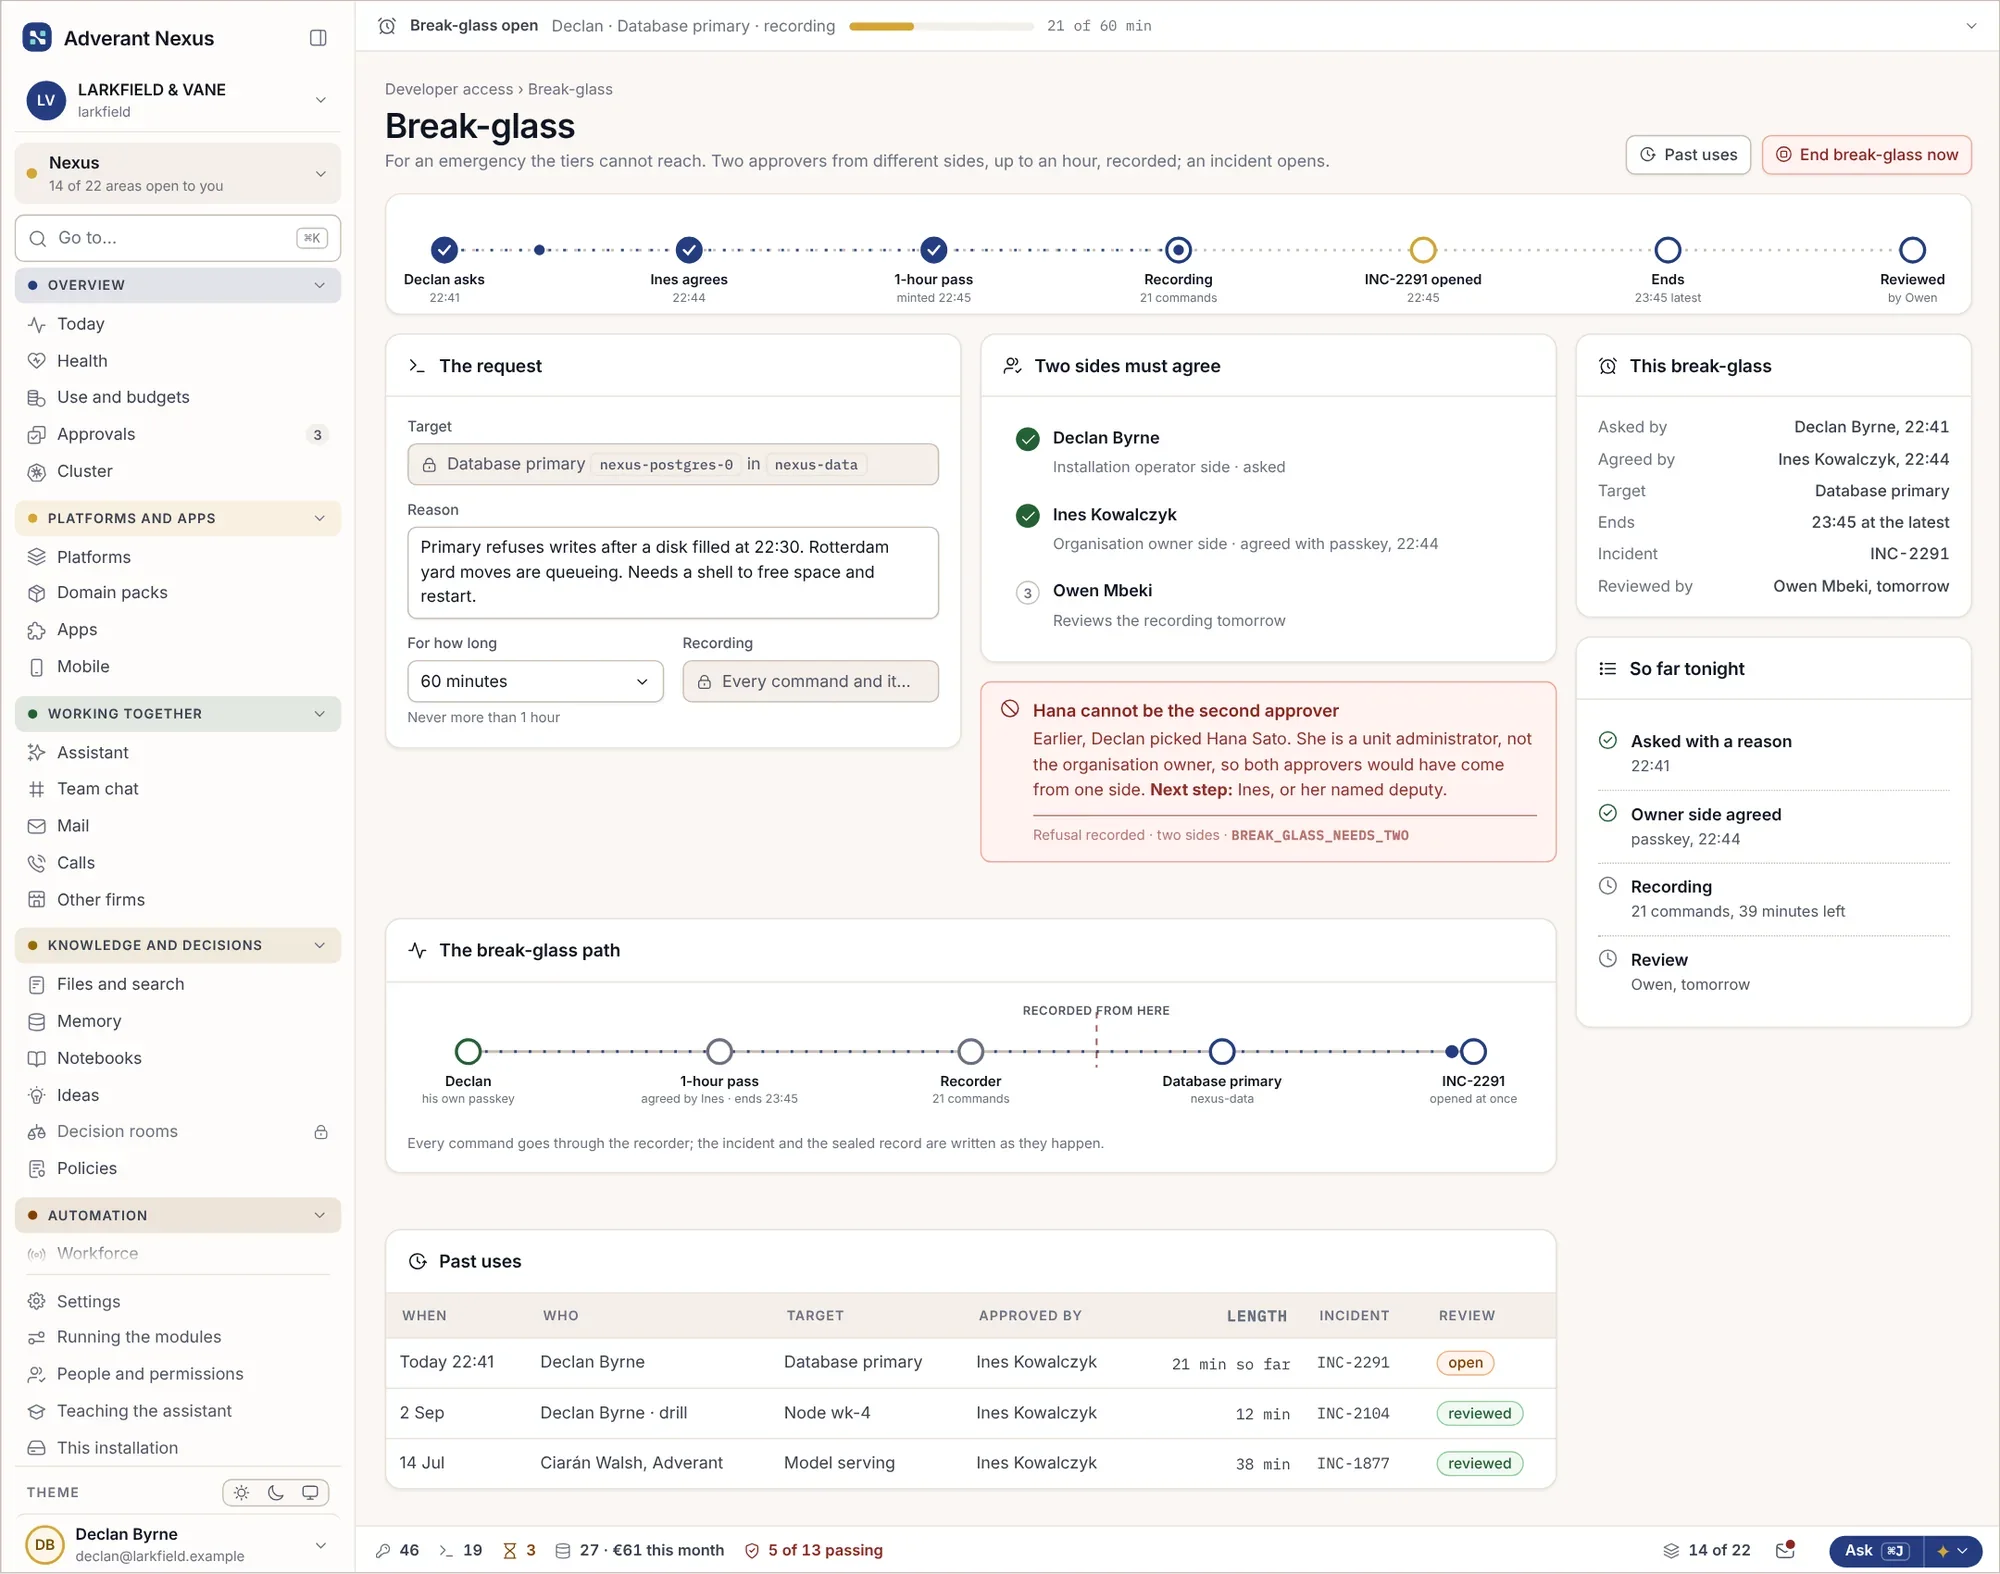
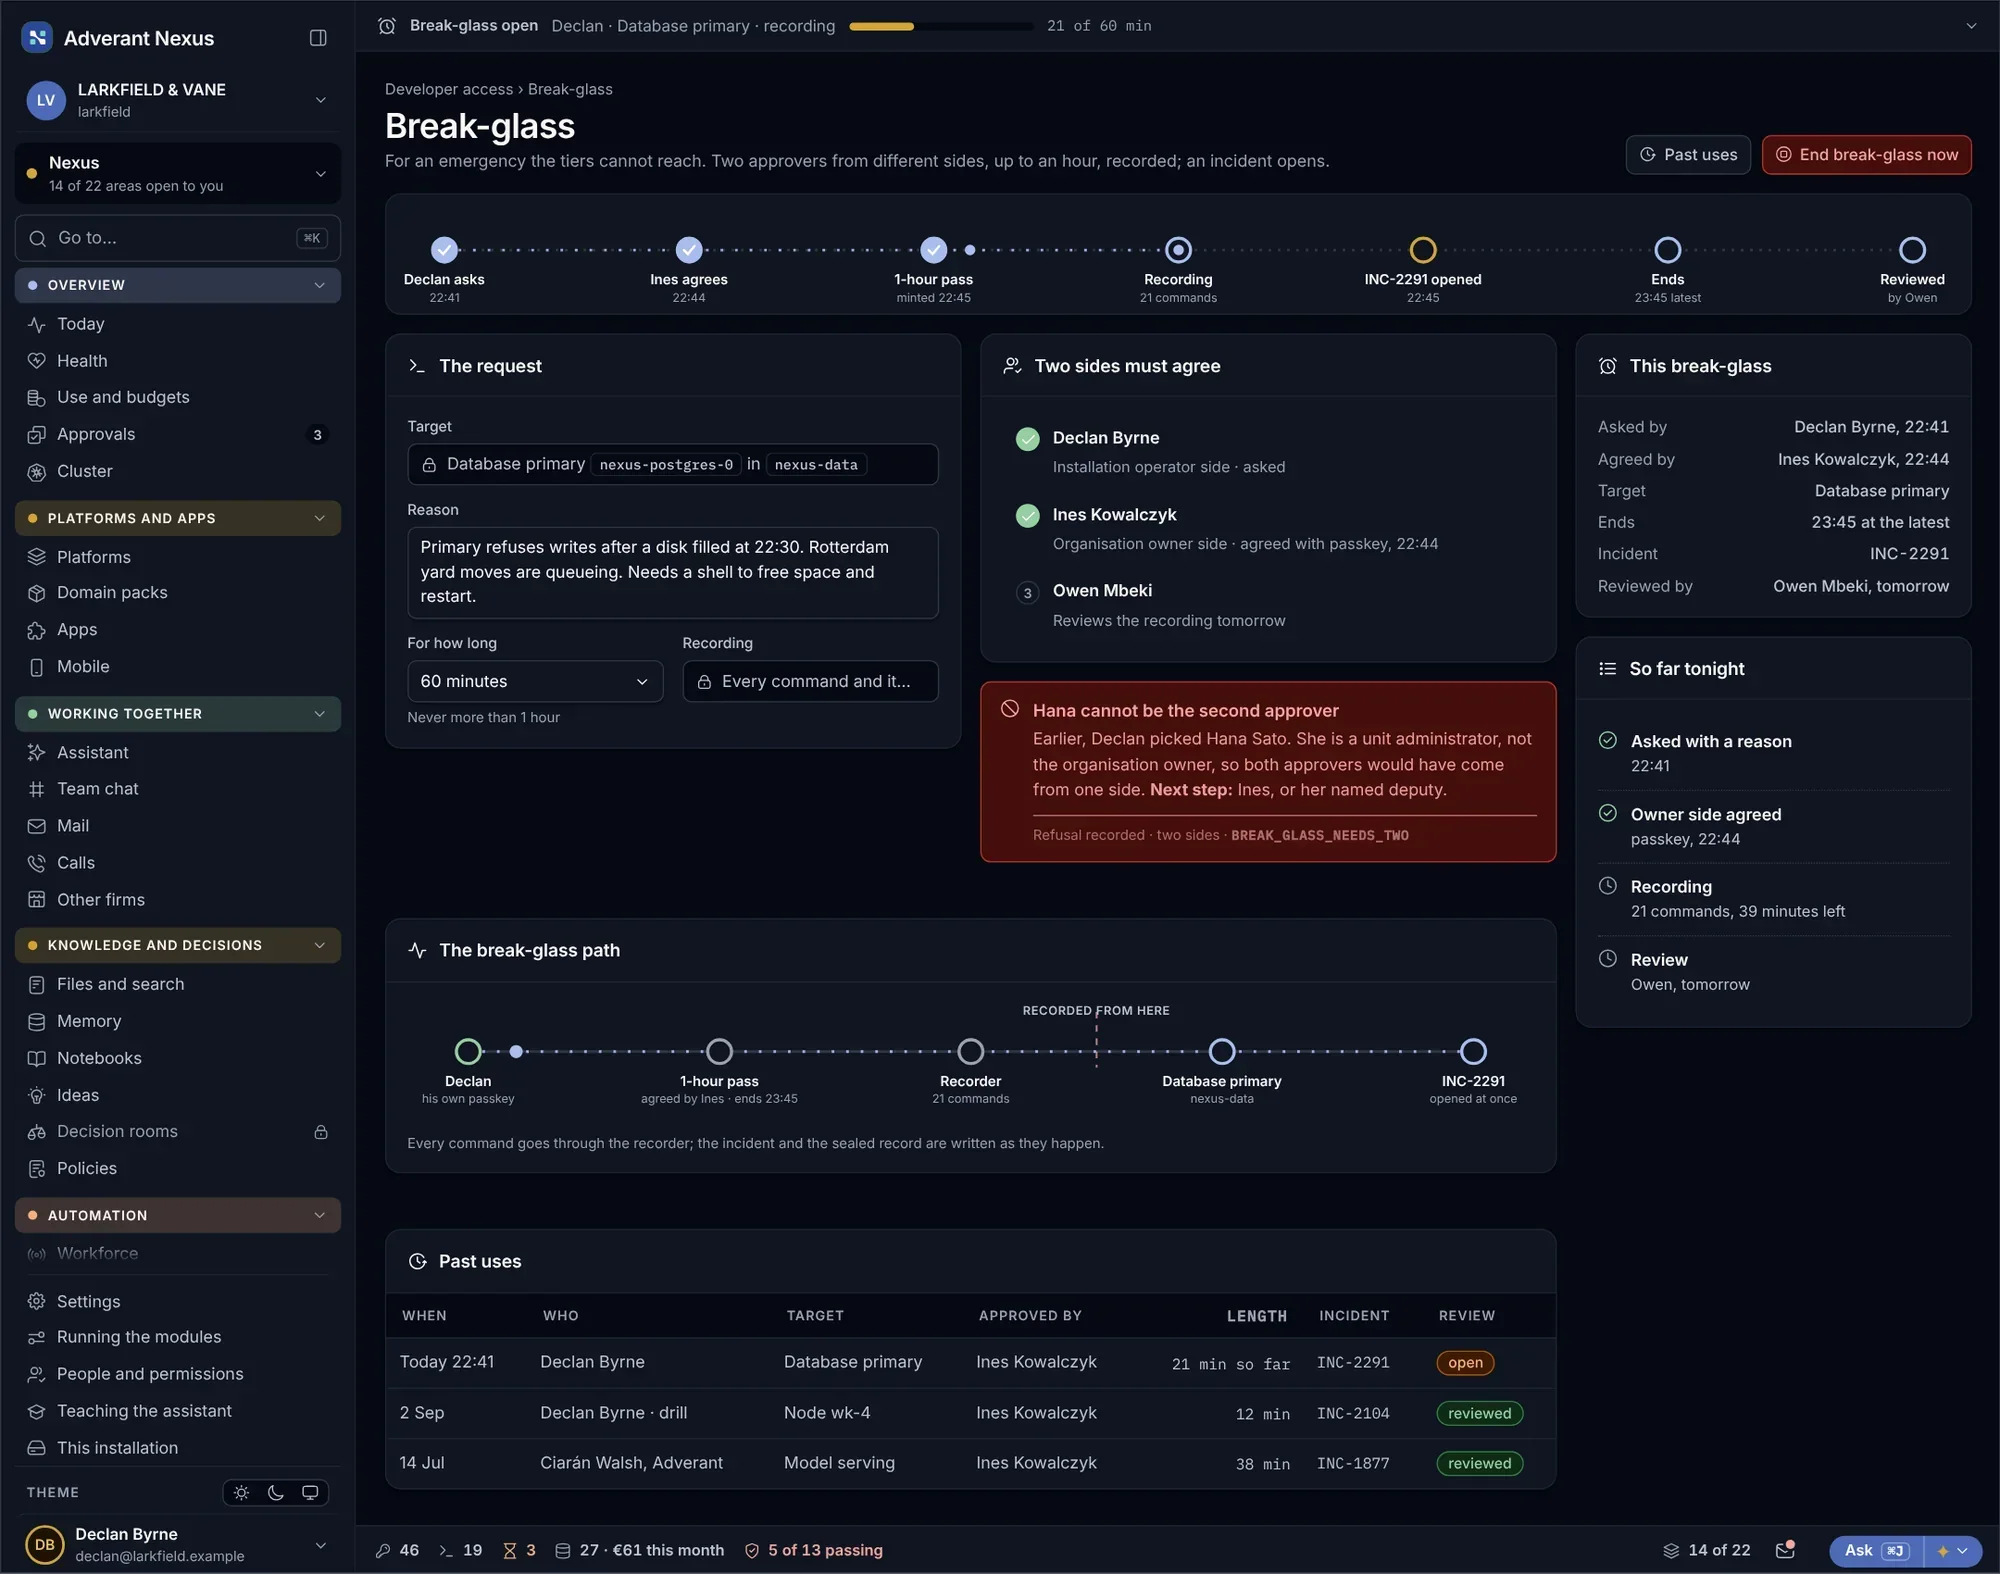
När något måste åtgärdas akut kan en administratör ges full behörighet under en kort tid, med en andra person som övervakar och där varje steg loggas. Åtkomsten för AI-agenter kan frysas i hela organisationen i ett enda steg.
- Tidsbegränsad full behörighet
- En andra person krävs
- Åtkomst för AI-agenter fryses i ett steg
Om behörighet och efterlevnad.
Vilka ramverk är kopplade?
GDPR, EU:s AI-förordning, NIS2, DORA, ISO/IEC 27001 och ISO/IEC 42001 med flera. Era egna policyer kan också läggas till.
Kan vi använda vår befintliga företagsinloggning?
Ja. Användarna loggar in med er befintliga identitetsleverantör, och extra kontroll vid inloggning kan krävas för alla.
Fördjupning
Bygg ert nästa bevispaket här.
Berätta vad er revisor bad om förra gången, så visar vi hur Nexus tar fram det.