

Versión 1.0.0-alpha.1 más reciente
Capítulo 2.27
Escenarios de compilación
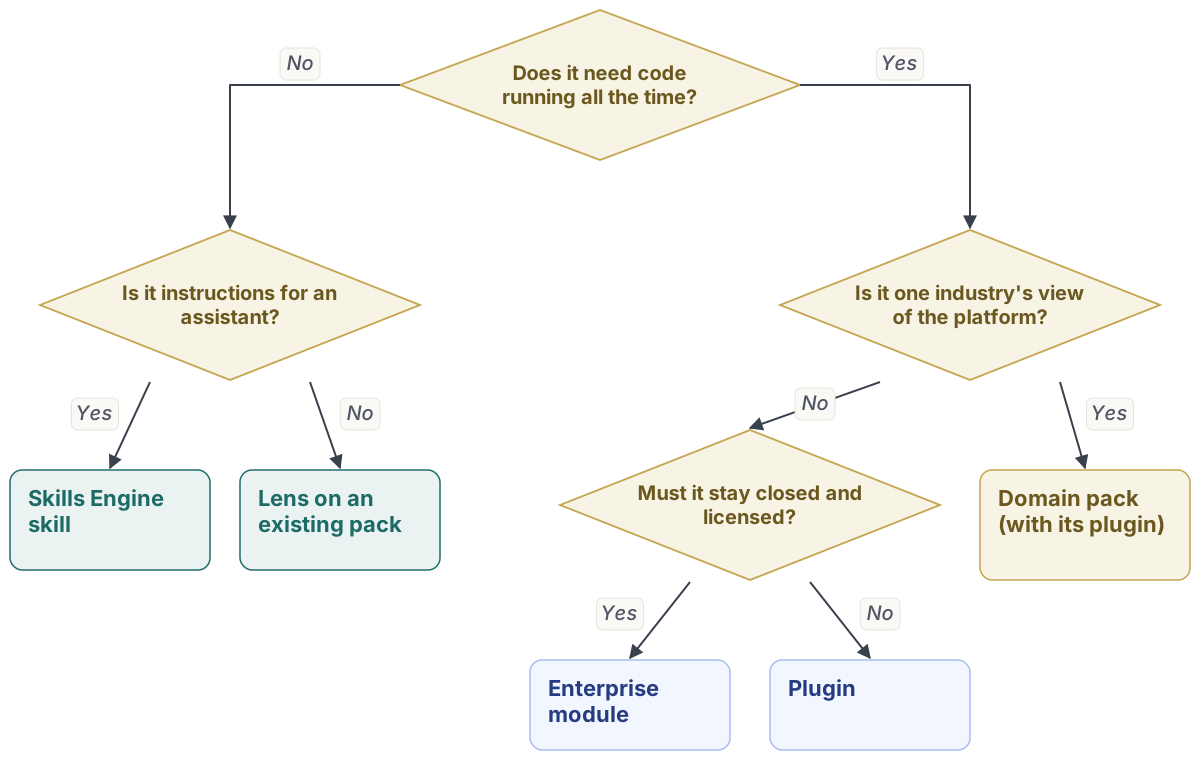
Un recetario de trece compilaciones, desde una única habilidad hasta una entrega en un entorno aislado (air-gapped). Cada receta ofrece el objetivo, los bloques de construcción, los pasos y comandos, el control que demuestra que ha funcionado y qué cambia según la edición y la forma de entrega.
Esta página fue traducida por IA a partir del original en inglés. Si algo no está claro, la página en inglés es la referencia. Leer esta página en inglés
Estas son las recetas a las que recurro cuando alguien en Corrán Orbital, o en un cliente, dice «queremos que Nexus haga X». Cada una es breve a propósito. El razonamiento detrás de los pasos se encuentra en los capítulos anteriores a este: el capítulo 2.20, Habilidades, y el capítulo 2.21, El SDK de plugins, que cubre el kit de desarrollo de software, seguidos del capítulo 2.23, Paquetes de dominio, y los tres capítulos posteriores sobre construcción. Aquí encontrará el objetivo, qué bloques de construcción utilizar, los pasos, los comandos, el control que le indica que funcionó y las notas sobre la edición y la entrega.
El control es lo que más importa. Una receta está terminada cuando su control está en verde. Cada control de este capítulo es algo que usted puede ejecutar o que la plataforma ejecuta por usted, y cada uno finaliza con un valor distinto de cero o rechaza la operación con un código cuando no se cumple.
| Escenario | Bloque de construcción principal | El control que lo demuestra | Edición |
|---|---|---|---|
| Una nueva habilidad de Skills Engine | Paquete SKILL.md |
skill:validate con cero errores |
Community y Enterprise |
Una habilidad de manifiesto con host_callback |
Manifiesto del plugin skills[] |
create-nexus-plugin validate y nexus-gates |
Community y Enterprise |
| Ampliación de un paquete existente | pack.json con inherits |
Comprobación de políticas de lentes en el control piloto | Enterprise y una licencia de paquete |
| Un paquete nuevo desde cero | Ruta óptima de paquete de dominio | Controles de preproducción y piloto | Enterprise |
| Un conector de datos | Habilidad plugin_queue |
validate, nexus-gates, rechazo de salida |
Community y Enterprise |
| Una herramienta MCP (Model Context Protocol) | mcpTools[] del manifiesto |
validate (sin combinadores de nivel superior) |
Community y Enterprise |
| Un escaparate de marca blanca | domains y branding del manifiesto |
Regla pública de scope-adherence |
Enterprise y el complemento Storefront |
| Un paquete de misión Edge | Paquete de misión | Casos de prueba a bordo, dos de tres firmas | Enterprise y el complemento Nexus Edge |
| Una entrega en entorno aislado (air-gapped) | Paquete sellado | nexus-airgap verify |
Enterprise |
| Un módulo exclusivo de Enterprise | @adverant/nexus-spi |
Control de línea de licencia, compilaciones por edición | Enterprise |
| Bifurcación o ampliación del núcleo abierto | El código fuente de Community | Pruebas, lint y comprobación de tipos | Community |
| Una aplicación en la nube de la edición Team | Clúster de editor | Versión firmada, revisión, concesión del cliente | Team |
| Encapsulado de una aplicación interna existente | /plugin-create |
migrate, validate, nexus-gates |
Community y Enterprise |
1. Una nueva habilidad de Skills Engine
El objetivo es una instrucción reutilizable que el asistente, los agentes, los flujos de trabajo y las herramientas de desarrollo puedan ejecutar, como verificar una declaración de aduanas frente a sus reglas. Sus bloques de construcción son un paquete SKILL.md en una carpeta con el nombre de la habilidad, un archivo opcional skill.yaml para disparadores y etiquetas, y una carpeta opcional scripts/ empaquetada junto con él.
- Cree
skills/<slug>/y escribaSKILL.mdcon metadatos de cabecera (frontmatter):name(en formato kebab-case, igual al nombre de la carpeta),description(hasta 500 caracteres),allowed-tools, y opcionalmentetriggers,capabilitiesyversion. - Escriba el cuerpo para el modelo: cuándo usar la habilidad, sus pasos, ejemplos y lo que nunca debe hacer.
- Añada casos de prueba. Incluya uno con una instrucción infiltrada en la entrada que la habilidad no deba seguir.
- Valide, revise el plan de carga y, a continuación, súbalo.
- Publique. Una habilidad que añade una herramienta de escritura se retiene hasta que dos personas designadas la aprueban con claves de acceso (passkeys), y quien propone el cambio no puede aprobarlo por sí mismo.
npm run skill:validate skills/check-a-customs-filing
npm run skill:upload skills/check-a-customs-filing --dry-run
npm run skill:upload skills/check-a-customs-filing
El control es skill:validate, que debe informar cero errores antes de que se pueda publicar nada. Los errores bloqueantes son la falta de nombre o descripción y un identificador (slug) o tipo de trabajo duplicado. Subir contenido que ya está publicado devuelve la versión existente (CONTENT_HASH_ALREADY_PUBLISHED), por lo que es seguro repetir la carga.
Community obtiene el creador completo, la biblioteca, las versiones, la reversión a versiones anteriores, la importación y las pruebas. En Enterprise, la publicación también pasa por ejecución en sombra (shadow) y despliegue canario (canary): la versión aprobada se ejecuta en sombra, luego para una unidad tras controles específicos, después para todos, y se detiene automáticamente si no se supera un control. Para un cliente con un entorno aislado (air-gapped), las habilidades viajan prefirmadas dentro del paquete sellado (escenario 9).
2. Una habilidad de manifiesto con host_callback
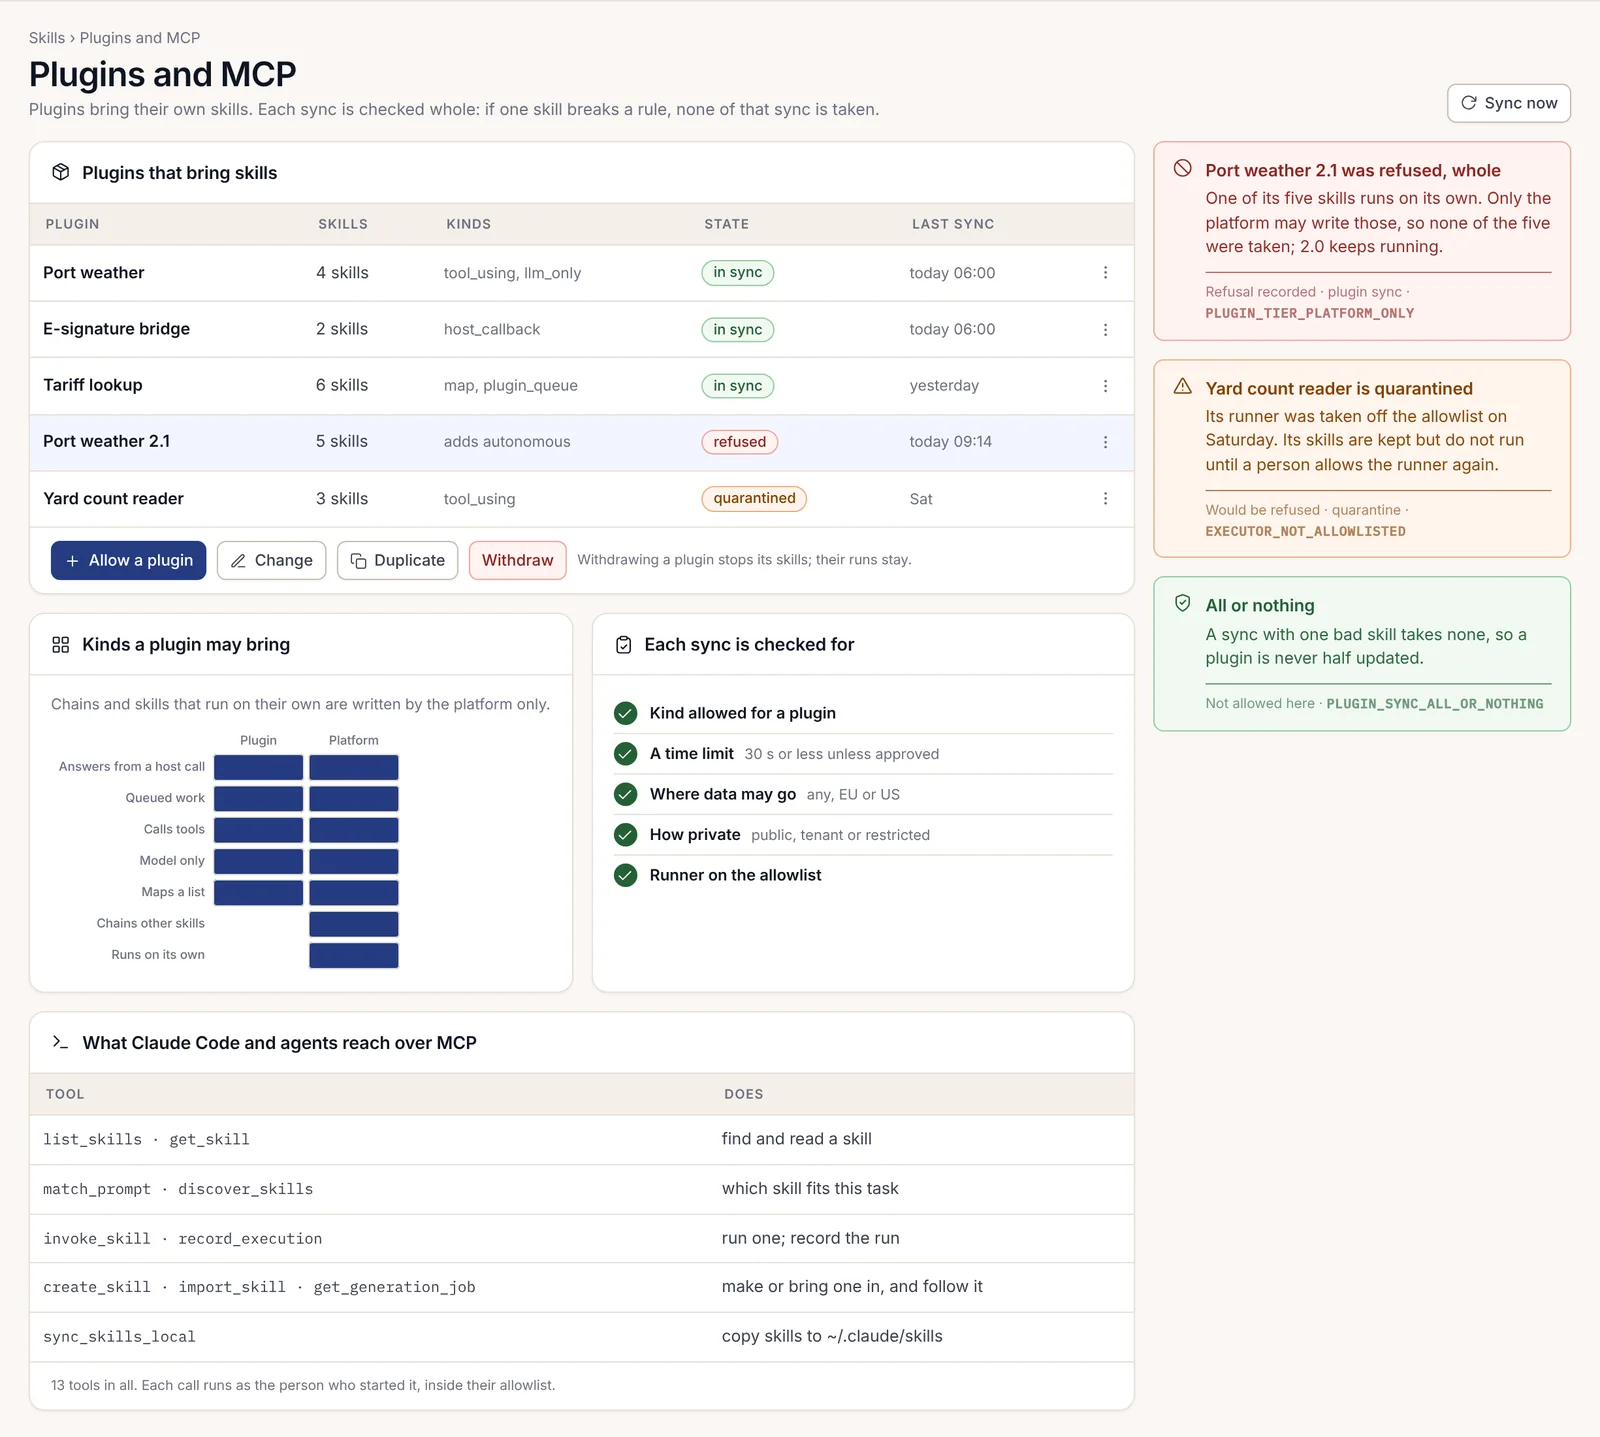
El objetivo es el cómputo determinista en su propio plugin para que la plataforma pueda despacharlo, como abrir un registro de desviación a partir de una lectura. Utilizará una fila en skills[] del manifiesto con el nivel host_callback, y una ruta /internal en su backend protegida por la guardia de servicio del SDK.
- Declare la habilidad:
iden formato lower_snake,tier: "host_callback", unclassificationigual o inferior al límite de confianza de su plugin,inputSchema,outputSchemay untimeoutMsde entre 1 segundo y 6 horas. - Complete
hostCallback: el nombre de su propio Service, su puerto, una ruta relativa como/internal/skills/excursion_open, ambos límites de bytes (maxRequestBytesymaxResponseBytes), ytenantHeader: "X-Organization-ID". - Declare la ruta en
api.endpoints[]conauth: "service-key"oauth: "internal", y protéjala conrequireServiceoserviceMiddleware, nunca con la guardia de ámbito de usuario. - Valide, ejecute los controles y deje que el proceso de incorporación sincronice las habilidades con el registro a través de
compileRegistry. Nunca escriba SQL del registro a mano.
npx -p @adverant-nexus/plugin-sdk@2.50.0 create-nexus-plugin validate nexus.manifest.json
npx -p @adverant-nexus/plugin-sdk@2.50.0 nexus-gates --self-test
validate aplica las propias reglas de sincronización del registro antes de sincronizar nada, rechazando cada incumplimiento con el código del receptor. Una ruta con un esquema, // o una barra invertida se rechaza por ser de origen cruzado (cross-origin). La falta de un límite de bytes devuelve ENDPOINT_BYTE_CAP_REQUIRED, un campo de otro nivel devuelve FIELD_NOT_FOR_TIER y un tiempo de espera fuera del rango devuelve TIMEOUT_OUT_OF_BOUNDS. A continuación, nexus-gates comprueba que la ruta /internal lleve la guardia de servicio y esté declarada como internal o service-key. Ese par de controles constituye la prueba.
La sincronización es declarativa. Envíe el conjunto completo de habilidades cada vez, ya que cualquier habilidad que omita quedará deshabilitada, y haga que su paso de despliegue falle ante cualquier estado distinto de 200. En Enterprise, la sincronización de un plugin se comprueba en su totalidad: si una habilidad infringe una regla, no se aplica nada de esa sincronización (PLUGIN_SYNC_ALL_OR_NOTHING) y la versión anterior sigue ejecutándose. Un plugin con nivel de confianza de comunidad no puede usar los niveles que acceden a un modelo, tool_using y llm_only; estos requieren confianza core o verified.
3. Ampliación de un paquete existente
El objetivo es un nuevo sector o subsector que reutilice la mayor parte de un paquete existente, como préstamos y disputas de tarjetas sobre la estructura del paquete de Seguros. El bloque de construcción es un pack.json que nombra a su paquete padre en inherits y añade únicamente sus propios grupos de lentes y términos.
- Inicie el paquete con la ruta óptima de paquete de dominio y, a continuación, establezca
inheritscon el identificador del paquete padre. - Añada sus propios grupos
lens, cada uno con sus puestos, propósito y referencia de léxico. - Añada sus palabras al léxico con una definición sencilla para cada una. Marque un término como
exactcuando deba mostrarse tal cual está escrito. - Reutilice lentes compartidas en lugar de diseñar las suyas propias: un régimen que varios paquetes necesitan, como un registro de tecnología subcontratada, es una única lente compartida.
- Compruebe la cadena de licencias. Su paquete hereda los requisitos de complementos de su paquete padre.
- Previsualice cada lente asumiendo el rol de una persona en una rama sintética.
{ "id": "fintech", "name": "Banking and payments", "version": "0.1", "inherits": "insurance" }La prueba es la comprobación de políticas del control piloto, que confirma que cada lente solo restringe su base y mantiene los campos personales desactivados de forma predeterminada. Una lente que intente mostrar lo que su base oculta es rechazada con LENS_CANNOT_WIDEN. En cuanto a las licencias, la consola se niega a emitir una licencia para su paquete sin los complementos que necesita su paquete padre; el paquete de Seguros requiere Salas de decisión y registros sellados.
Los paquetes de dominio son de la edición Enterprise y se licencian por paquete. Las pantallas para teléfono de un paquete también necesitan el complemento Aplicaciones móviles. Un paquete hijo no puede cambiar la interfaz base (shell), los componentes ni las reglas de redacción.
4. Un paquete nuevo desde cero
El objetivo es la vista de un sector sobre Nexus: su modelo de conocimiento, las lentes para cada rol, las evidencias que exigen sus normas y el plugin que mantiene sus datos actualizados. El capítulo 2.24, Construcción de una solución vertical personalizada de principio a fin, recorre esta creación al detalle; aquí se presenta la versión resumida.
- Ejecute la ruta óptima de paquete de dominio y describa el paquete: propósito, unidades, el modelo base y las normas que asigna.
- Construya el modelo de conocimiento sobre un modelo base y clasifique cada propiedad a medida que la añada.
- Lea el plan, confirme su huella digital con su clave de acceso (passkey) y créelo.
- Dé forma a las lentes en el Creador de lentes, haciendo que cada una restrinja una lente base.
- Escriba el plugin y cualquier habilidad de Skills Engine que el paquete necesite.
- Genere datos sintéticos inicializados con los casos atípicos que le interesen y previsualice cada lente asumiendo el rol de una persona.
- Promocione desde el espacio de desarrollo a preproducción, a una unidad piloto y, finalmente, a todas las unidades.
La prueba son los controles de promoción: todas las pruebas superadas en las ramas sintéticas hacia preproducción, luego dos revisores que no sean el autor y, después, 14 días en la fase piloto con menos de 1 error por cada 1,000 operaciones. No se puede omitir ningún paso (GATE_CANNOT_BE_SKIPPED). Los paquetes son de la edición Enterprise. En Community no se ofrece la ruta óptima de paquete de dominio.
5. Un conector de datos
El objetivo es que los datos de un sistema externo fluyan hacia las tablas propias de su plugin según una programación, como los eventos de puerta de un sistema operativo de terminal. Los bloques de construcción son una habilidad plugin_queue, un trabajador (worker) que extrae tareas de su cola, una migración para la tabla de destino y una dirección de salida declarada en el manifiesto.
- Declare una habilidad
plugin_queueconqueueNameescrito como<plugin name>.<name>. No se permiten dos puntos y el nombre debe estar en el manifiesto, porque el orquestador pone las tareas en cola directamente en él. - Escriba el trabajador que extrae tareas de la cola y llama al sistema externo.
- Declare la dirección del sistema externo como una dirección de salida. Todo lo que no esté en la lista será bloqueado.
- Almacene lo que llega en su propio esquema, con
organization_id,owner_user_idybusiness_unit_iden cada fila. - Lea la credencial del sistema externo por su nombre desde el entorno y enumere la variable en
scripts/ci/required-env. - Despache las extracciones a través de UNO, el motor de flujos de trabajo, nunca mediante un temporizador que llame a los motores directamente.
npx -p @adverant-nexus/plugin-sdk@2.50.0 create-nexus-plugin validate nexus.manifest.json
npx -p @adverant-nexus/plugin-sdk@2.50.0 nexus-gates --only no-credentials --only no-direct-compute --only migrations-are-scoped
node scripts/ci/required-env
validate comprueba el nombre de la cola y el tiempo de espera frente a las reglas de sincronización del registro. Los tres controles demuestran que no hay credenciales de modelo, ni cómputo directo, y que la tabla tiene el ámbito correctamente definido. Ejecute el comando nexus-gates completo antes de subir los cambios (push), ya que --only acota la ejecución y así lo indica en su resumen. En tiempo de ejecución, una llamada a una dirección que el manifiesto no haya declarado es detenida en el perímetro con EGRESS_NOT_DECLARED.
Los conectores propios de la plataforma para unidades de almacenamiento, wikis, almacenes de correo y sistemas heredados, con captura de cambios y linaje, se incluyen con el complemento Conectores de datos. Un conector que construya usted mismo es un plugin y funciona en cualquier edición. Añadir una dirección de salida en una versión posterior supone una ampliación de permisos y se retiene hasta que dos revisores la acepten.
6. Una herramienta MCP
El objetivo es una herramienta a la que Claude Code, los agentes y otros clientes MCP (Model Context Protocol) puedan llamar, como consultar el historial de inspecciones de un buque. El bloque de construcción es una entrada en mcpTools[] del manifiesto, con un name, una description y un inputSchema.
- Asigne un nombre a la herramienta y descríbala con claridad. La descripción es lo que lee un modelo para decidir si debe llamarla.
- Escriba el
inputSchemacomo un único esquema de objeto. No coloqueoneOf,allOfnianyOfen su nivel superior. - Mantenga la ruta que sirve a la herramienta detrás de la guardia de ámbito, como cualquier otra ruta
/api, de modo que la asignación de inquilino (tenancy) provenga del token de quien realiza la llamada. - Valide el manifiesto.
npx -p @adverant-nexus/plugin-sdk@2.50.0 create-nexus-plugin validate nexus.manifest.jsonLa prueba es validate: un combinador de nivel superior se rechaza en tiempo de creación, porque en tiempo de ejecución haría que la herramienta fallara para cada subagente MCP que la importe, y la herramienta existiría sin que nadie pudiera llamarla.
En Enterprise, cada herramienta a la que puede llamar un IDE (entorno de desarrollo integrado) se enumera en el catálogo de herramientas de Workbench con su nivel, si realiza modificaciones, una huella digital fijada y los roles que pueden utilizarla. Si la descripción de su herramienta cambia en una nueva versión, el catálogo retiene la herramienta hasta que una persona revise el cambio. Esto es deliberado: un cambio en la descripción es la vía por la que una herramienta puede empezar a pedirle a un modelo algo que no debería. Una llamada a cualquier elemento fuera del pase de quien realiza la llamada es rechazada con CONNECTION_SCOPE_EXCEEDED.
7. Un escaparate de marca blanca
El objetivo es una aplicación que utilicen los propios clientes de su cliente, en el dominio del cliente y con su marca, sin rastro de Adverant. Los bloques de construcción son los bloques domains y branding del manifiesto, las funciones auxiliares de inicio de sesión del SDK y el complemento Storefront / marca blanca del cliente.
- Coloque el dominio del cliente en
domains[]comoprimary, con cualquieraliases. - Complete
branding:appName,tagline,primaryColor,accentColor, unpasskeyRpIdigual al dominio yoauthClientRef. - Inicie la sesión de las personas mediante las funciones auxiliares de inicio de sesión del SDK y declare sus dos rutas públicas exactamente, con
auth: "public"yallowAnonymous: true. - Envíe cada llamada del frontend a través del proxy de lista permitida del backend para frontend. Nunca coloque una dirección de servicio en el cliente.
- Deje los pagos en manos del administrador del cliente, que es quien conecta las pasarelas y configura el proceso de pago con su marca.
npx -p @adverant-nexus/plugin-sdk@2.50.0 nexus-gates --only scope-adherence --only api-contractLa prueba es scope-adherence. Admite una ruta /api sin guardia únicamente cuando el manifiesto declara ese método y ruta exactos como públicos y la ruta es una de las rutas de inicio de sesión; cualquier otra declaración pública falla e indica las dos rutas permitidas. A continuación, api-contract compara las diferencias entre las rutas declaradas y las reales en ambas direcciones. definePlugin también rechaza un frontend.basePath que no sea una ruta relativa del mismo origen.
La funcionalidad de marca blanca corresponde al complemento Storefront / marca blanca en Enterprise, que también incluye la licencia para pagos. Los datos de las tarjetas nunca tocan Nexus. El administrador del cliente es el propietario de la marca, y la plataforma la resuelve a partir de la organización en lugar de hacerlo desde su código.
8. Un paquete de misión de Edge
El objetivo es una misión nueva o actualizada para un satélite o dron que ejecute Nexus Edge, como añadir un adaptador de localización de buques a una misión de vigilancia marítima. El bloque de construcción es un paquete de misión, compilado y firmado en tierra.
- Parta del paquete actual en la página Construir un paquete de misión, que genera un borrador de la nueva versión a partir de la anterior y marca cada cambio.
- Cambie solo lo que la misión necesite. Mantenga estables las partes de gran tamaño, el modelo de lenguaje y la ontología, siempre que pueda.
- Compruebe la tabla de ubicación en cada nivel de degradación, para que cada placa siga teniendo capacidad para lo que ejecuta.
- Ejecute los casos de prueba a bordo del paquete en un banco de pruebas con las mismas placas.
- Envíelo a firmar: se necesitan dos de tres firmas.
- Láncelo en una plataforma. Se instala en la ranura inactiva y solo se activa después de que sus casos de prueba se superen a bordo.
- Despliéguelo en la siguiente plataforma tras una semana sin incidencias.
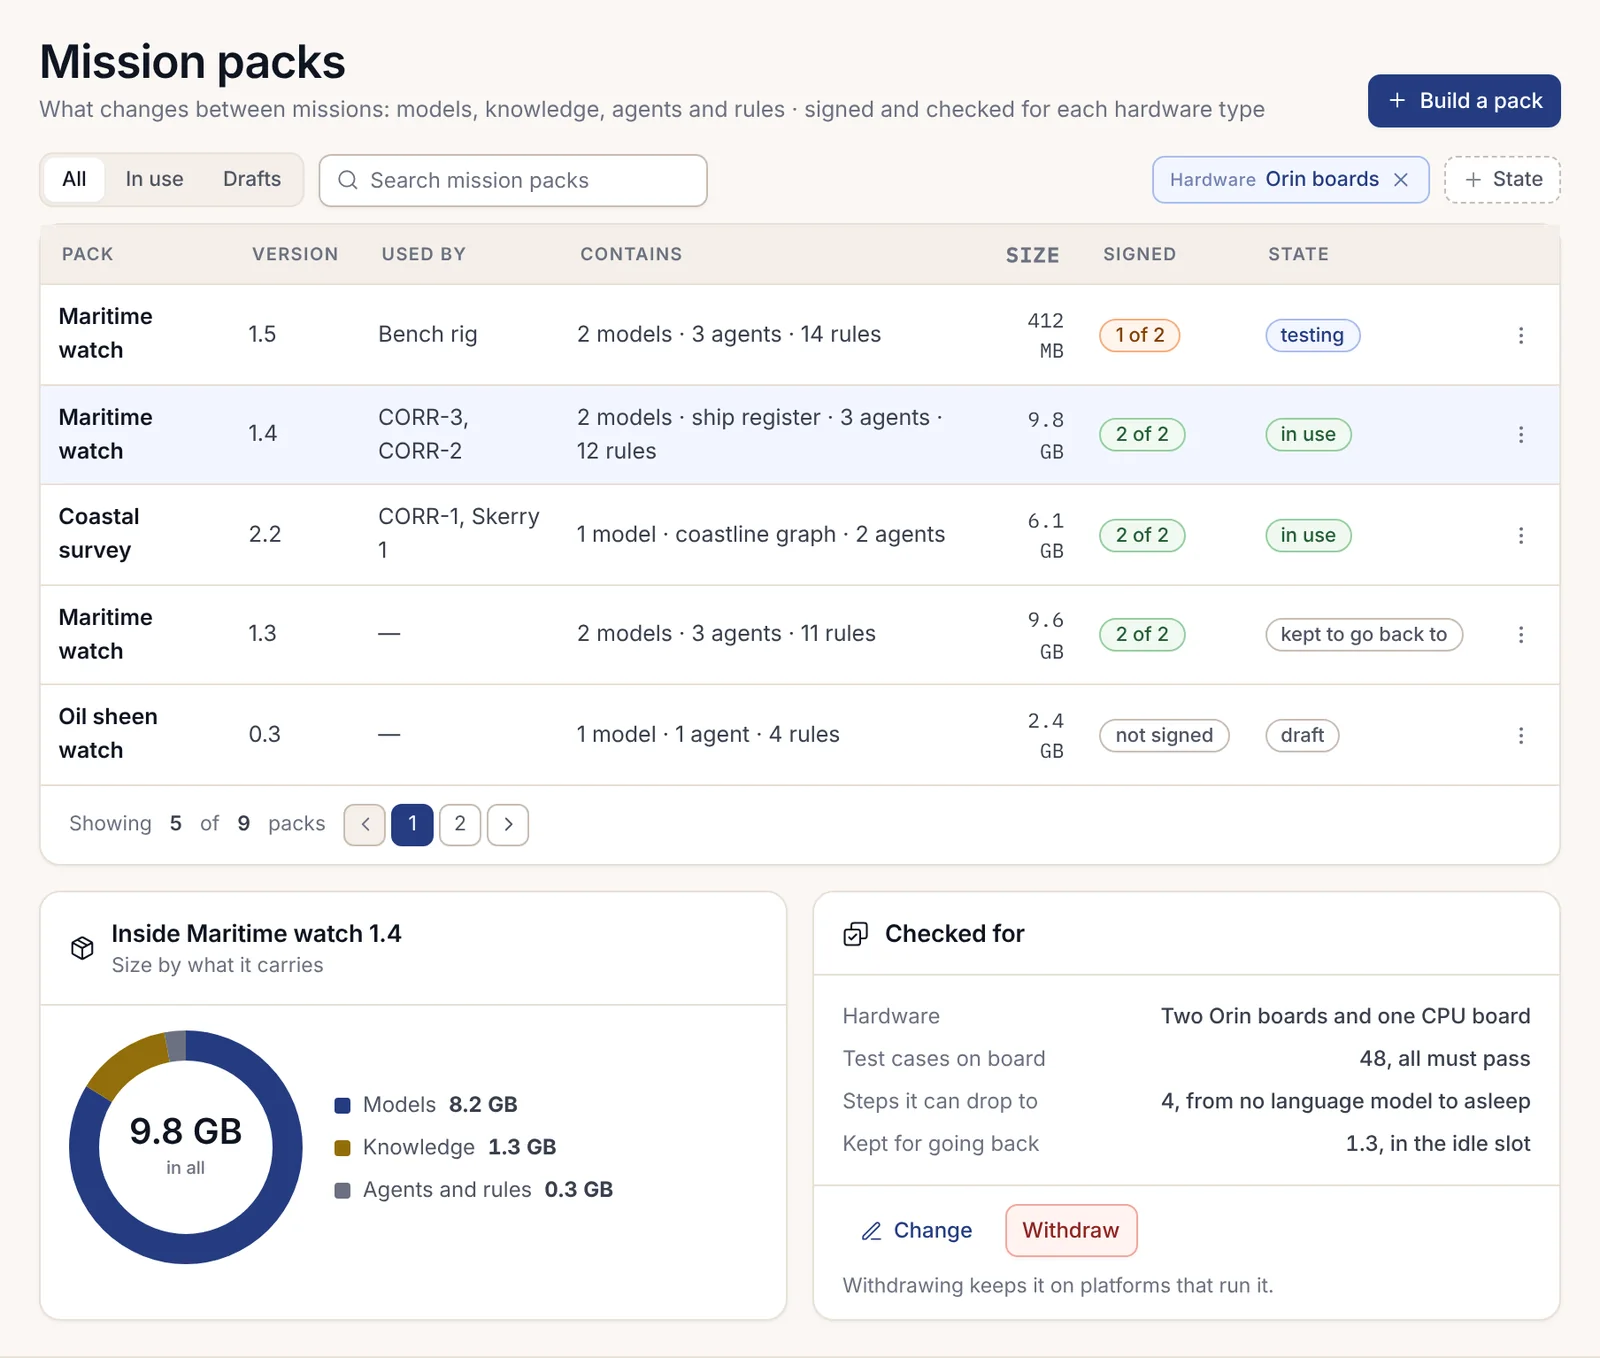
No hay comandos en esta receta; se realiza en las páginas de Nexus Edge de la consola. La prueba son los casos de prueba a bordo, todos los cuales deben superarse antes de activar el paquete, y las dos firmas. Si una prueba falla a bordo, la plataforma permanece en su paquete anterior y el fallo se descarga en el siguiente pase. Instalar un paquete en un hardware para el que no fue verificado se rechaza con PACK_NOT_CHECKED_FOR_HARDWARE.
Nexus Edge es un complemento, con licencia por plataforma o por flota. Los paquetes siguen siendo válidos mientras una plataforma está sin contacto. El enlace ascendente tiene poco ancho de banda, por lo que debe planificar los tamaños teniéndolo en cuenta: nuestra versión 1.5 ocupaba 412 MB, frente a los 9.8 GB de un paquete con un nuevo modelo de lenguaje.
9. Una entrega en entorno aislado (air-gapped) a un cliente
El objetivo es instalar su plugin o paquete en las instalaciones de un cliente sin conexión a la red. Los bloques de construcción son un paquete sellado generado con @adverant/nexus-sovereign, su clave de firma de versiones y los canales de distribución propios del cliente.
- Compile el plugin y sus imágenes exactamente igual que para un cliente conectado, con todos los controles en verde.
- Cree un paquete sellado con el perfil
airgap, que contenga las imágenes, las migraciones, las habilidades prefirmadas y una SBOM (lista de materiales de software) con las licencias. - Fírmelo con su clave de versión Ed25519.
- Verifíquelo usted mismo en una máquina limpia.
- Envíe el paquete en un soporte físico y envíe su clave pública y el hash SHA-256 del paquete por una vía separada.
- El operador del cliente verifica el paquete con su clave y, a continuación, incorpora la versión a través de sus propios canales de distribución.
nexus-airgap bundle
nexus-airgap verify --bundle cold-chain-0.4.0.tar.gz --trusted-key corran-release.pub.pem --profile airgap
nexus-airgap bundle construye el paquete a partir de su configuración de empaquetado. La prueba es nexus-airgap verify en el lado del cliente. Vuelve a calcular el hash de cada archivo, rechaza cualquier archivo que no figure en el manifiesto, exige un firmante de confianza y rechaza cualquier paquete cuya lista de redes permitidas no esté vacía. Un archivo modificado falla con BUNDLE_INTEGRITY_VIOLATION. Nadie debería desactivar nunca la comprobación estricta para eludir esto.
Las instalaciones en entornos aislados (air-gapped) corresponden a la edición Enterprise. Ningún elemento del paquete puede descargar nada durante la instalación, y cualquier modelo que el plugin necesite proviene del propio servidor de modelos del cliente a través del Enrutador de proveedores de IA (inteligencia artificial).
10. Un módulo exclusivo para Enterprise
El objetivo es una capacidad cerrada y sujeta a licencia que se acopla al núcleo abierto, como un registro de auditoría de retención prolongada vendido únicamente a clientes de Enterprise. El bloque de construcción es el paquete de interfaz @adverant/nexus-spi, y ningún otro elemento de Community.
- Mantenga una copia fijada byte a byte del paquete de interfaz compilado en su repositorio como un paquete local
file:, con su fijaciónSHA256SUMS. - Escriba un
RouteModule(o unScreenModulepara las pantallas de la consola) contra dicha interfaz, indicando el grupo de funcionalidades al que da servicio. - Ejecute cada ruta detrás de
ctx.requireScopey compruebe la concesión propia del módulo antes de responder. - Rechace la solicitud con
LICENCE_LOCKEDcuando la organización no tenga los derechos correspondientes y muestre el avance promocional de la funcionalidad, nunca sus datos. - Mantenga el repositorio dentro de los límites de la línea de licencia y, a continuación, compile el árbol compuesto de cada edición.
npm ci
npm test
npm run build
La prueba es la regla de la línea de licencia: ninguna importación desde un ámbito de Community excepto el paquete de interfaz, ninguna importación relativa fuera del repositorio y ninguna dependencia file:, link: o workspace: externa a él. Además, los tres comandos anteriores deben superarse en el árbol compuesto de cada edición, no solo en su árbol de trabajo. El capítulo 2.25, Compilación para cada edición, contiene el esqueleto del módulo.
Un módulo se carga en un servicio de Community al iniciar, en aquellas instalaciones cuya licencia incluye su grupo de funcionalidades. Sin esa concesión se rechaza la carga, por lo que la misma compilación se distribuye a todas partes y no hace nada allí donde no tiene licencia.
11. Bifurcación o ampliación del núcleo abierto
El objetivo es realizar un cambio en la propia edición Community, ya sea para mantenerlo en su bifurcación (fork) o para contribuirlo de vuelta al proyecto. El bloque de construcción es el código fuente de Community bajo la licencia Apache License, Version 2.0.
- Bifurque el repositorio y cree una rama a partir de
main. - Prefiera crear un plugin o una habilidad si lo que busca puede implementarse así. Un cambio en el núcleo tendrá que mantenerlo usted mismo en cada nueva versión.
- Realice el cambio acompañado de pruebas que fallen sin él.
- Ejecute las comprobaciones que ejecuta el proyecto antes de proponer nada.
- Conserve el archivo NOTICE y no utilice los nombres ni las marcas comerciales de Adverant más allá de indicar el origen del trabajo.
git checkout -b feature/your-change
npm test
npm run lint
npm run typecheck
La prueba consiste en superar esas tres comprobaciones, además de la evidencia de que cada prueba nueva fallaba antes de su cambio. Mantenga intacta una propiedad del núcleo abierto en su bifurcación: Community ejecuta un agente de principio a fin en un modelo local sin clave y sin red. Un cambio que rompa eso rompe lo que hace que Community sea utilizable por sí mismo.
Esto es exclusivo para Community. Cualquier elemento que deba permanecer cerrado pertenece en su lugar a un módulo de Enterprise (escenario 10), de modo que la línea de licencia permanezca en un lugar claramente identificable por cualquiera.
12. Una aplicación en la nube para la edición Team
El objetivo es una aplicación que los clientes de la edición Team puedan instalar. Team se ejecuta únicamente en la nube de Adverant, por lo que la aplicación solo llega a ellos a través del catálogo. Los bloques de construcción son un plugin y un clúster de editor: su propio clúster virtual en la nube de Adverant con datos de muestra.
- Compile y realice las pruebas en el clúster de editor, únicamente con datos de muestra.
- Declare todo lo que la aplicación necesita en su manifiesto, y nada más.
- Publique una versión firmada para su revisión por parte de Adverant y su inclusión en el catálogo.
- Cada cliente la instala, concediendo cada ámbito declarado unidad por unidad.
La prueba consta de dos partes. La versión firmada y revisada le permite entrar en el catálogo. Después, la concesión del cliente decide a qué puede acceder la aplicación en su entorno, y cualquier llamada que no haya declarado es rechazada con CONNECTION_SCOPE_EXCEEDED. Solo puede añadir un ámbito faltante en una nueva versión que el cliente revise.
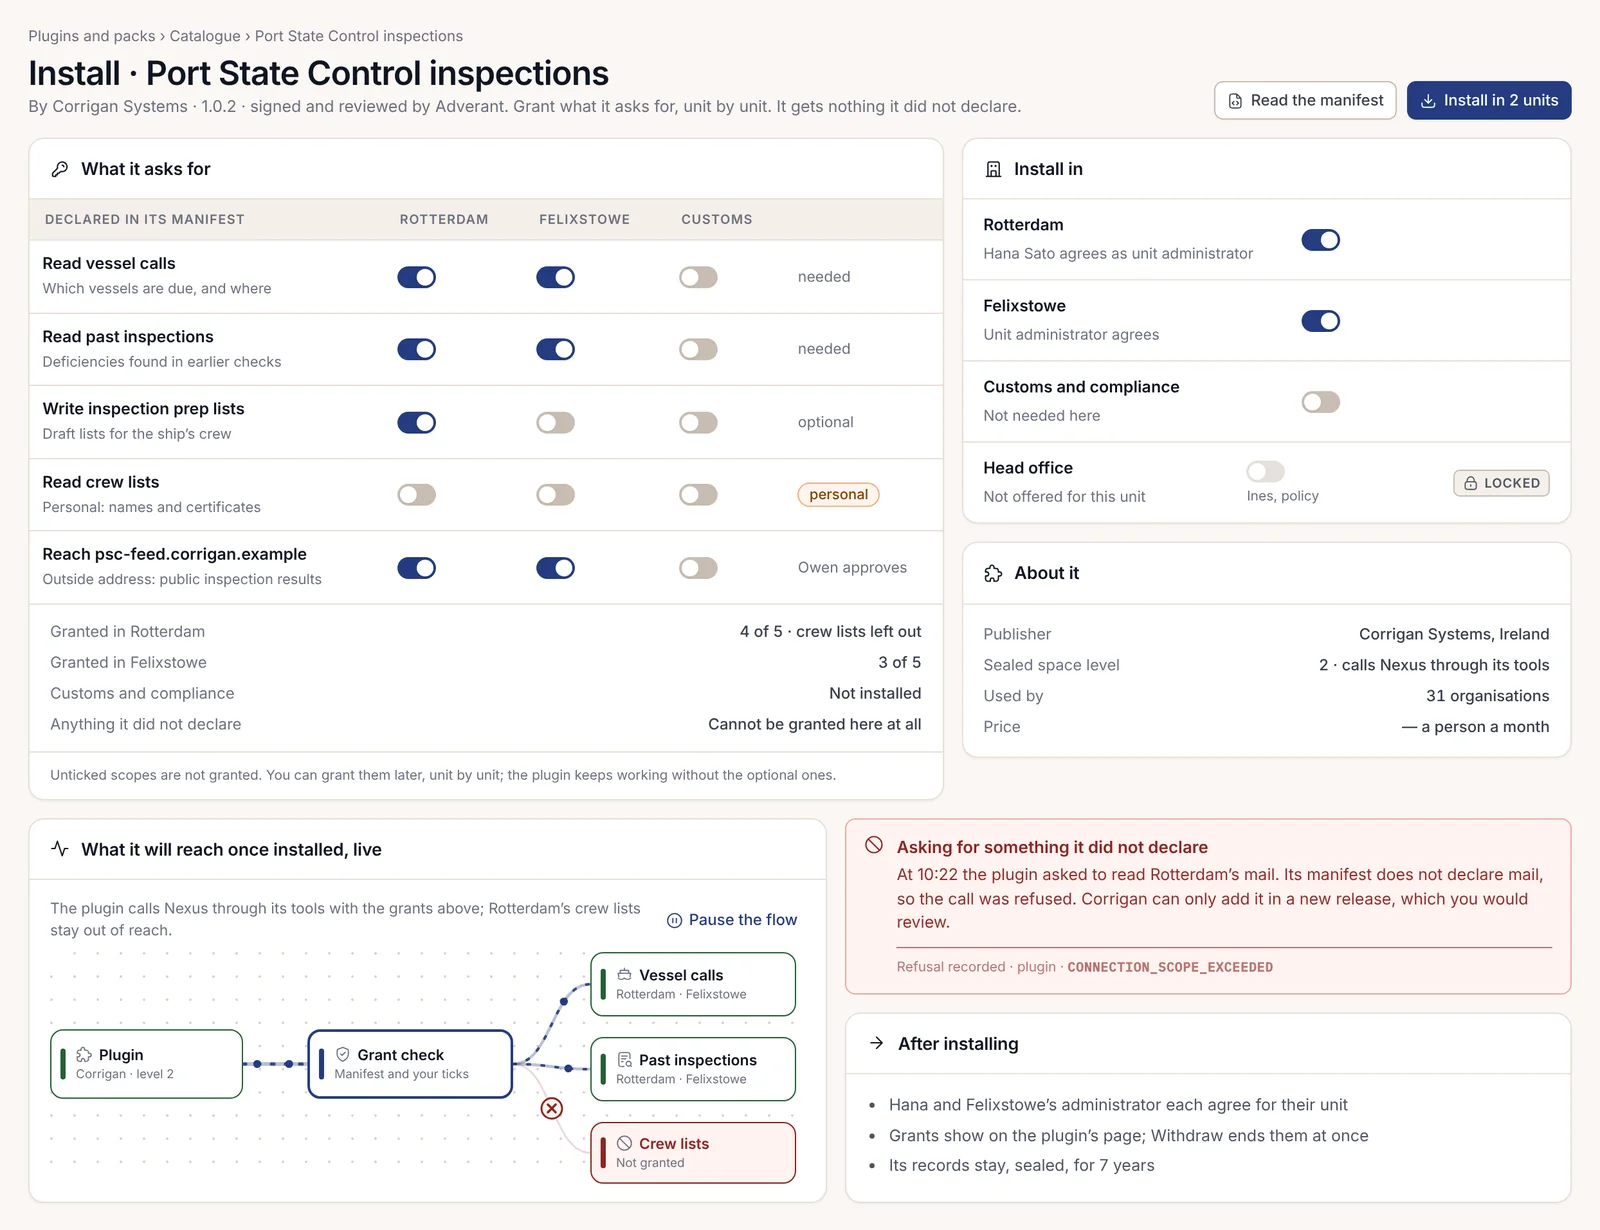
Un clúster de editor no tiene ruta hacia ningún cliente, y solicitar los datos de un cliente desde allí se rechaza con TENANT_BOUNDARY. Los clientes pueden compartir resultados de pruebas con usted, pero nunca sus datos. Team incluye la capacidad de operaciones de flujos de trabajo, por lo que si su aplicación incluye flujos de trabajo, los clientes de Team pueden promocionarlos entre entornos por sí mismos.
13. Encapsulado de una aplicación interna existente como un complemento
El objetivo es incorporar a Nexus una aplicación que su empresa ya ejecuta, para que herede el inicio de sesión, el aislamiento y la gobernanza. Los bloques de construcción son la habilidad /plugin-create para el primer borrador, y las herramientas de manifiesto y controles del SDK para terminarla.
- Ejecute
/plugin-createcon el repositorio. Analiza el código y elige una estrategia de encapsulado; a continuación, genera el backend, las migraciones, la interfaz de usuario (UI), el manifiesto y las pruebas. - Actualice el manifiesto al contrato v2.
migrateañade las tres sentencias normativas y muevedomainadomains[], negándose a inventar un punto de entrada. - Reemplace cualquier valor de inquilino (tenant) que el envoltorio lea de las cabeceras por la guardia de ámbito del SDK.
- Añada
organization_id,owner_user_idybusiness_unit_ida cada tabla, con claves primarias encabezadas por el inquilino. - Declare cada ruta con su derecho correspondiente e instale el libro mayor de rechazos.
- Ejecute los controles hasta que estén en verde.
npx -p @adverant-nexus/plugin-sdk@2.50.0 create-nexus-plugin migrate nexus.manifest.json --write
npx -p @adverant-nexus/plugin-sdk@2.50.0 create-nexus-plugin validate nexus.manifest.json
npx -p @adverant-nexus/plugin-sdk@2.50.0 nexus-gates --self-test
La prueba es que nexus-gates finalice con código 0, superando scope-adherence, one-fence, migrations-are-scoped, crud-adherence y api-contract. Espere que la primera ejecución falle en la mayoría de ellos; la nuestra informó de que todas las rutas carecían de ámbito, porque el borrador confiaba en cabeceras que el navegador podía establecer. Los controles no tienen un parámetro de corrección automática, a propósito.
Las aplicaciones empaquetadas funcionan en cualquier edición. El despliegue se realiza únicamente a través de los canales de lanzamiento de la instalación, por lo que debe ignorar cualquier archivo de despliegue que haya generado el borrador. El trabajo de aislamiento es lo que requiere más tiempo: planifique días para una aplicación real, no horas.