Apéndice G: Diccionario de datos y modelos de conocimiento
Los campos de cada registro y de qué se compone cada paquete de dominio.
Esta página fue traducida por IA a partir del original en inglés. Si algo no está claro, la página en inglés es la referencia. Leer esta página en inglés
Este apéndice enumera los datos con los que se encuentra un cliente, desde los campos de cada registro hasta las piezas de trabajo de cada paquete de dominio. Se genera a partir de las mismas fuentes que el resto del libro, por lo que cambia cuando ellas cambian. En el sitio de soporte, el mismo contenido es un mapa interactivo: elija un paquete y, a continuación, haga clic en cualquier pieza para ver cómo funciona.
Campos de cada registro
Toda tabla que pertenece a un plugin o paquete lleva los campos de ámbito que se indican a continuación. Las lecturas y escrituras se delimitan por ellos, y no existe ninguna forma pública sin ellos.
Campo
Tipo
Significado
organization_id
uuid, nunca vacío
El inquilino. Toda clave primaria y todo índice comienzan por él.
owner_user_id
uuid, nunca vacío
La persona. En un registro personal (un buzón, una vista privada) es el límite; en un registro de la organización (una decisión, una aprobación) registra quién actuó.
business_unit_id
uuid, puede estar vacío
El límite de unidad. La columna debe existir incluso cuando todavía no se ha establecido ninguna unidad.
demo
booleano, valor predeterminado false
Marca las filas de ejemplo precargadas para que puedan eliminarse solo mediante el marcador. El plugin de referencia lo denomina is_demo.
Las claves foráneas también llevan la organización, de modo que un vínculo nunca puede apuntar a las filas de otro inquilino.
El núcleo compartido
Todos los paquetes se construyen sobre el mismo núcleo. Estas son las partes del núcleo a las que hacen referencia un paquete y sus vistas.
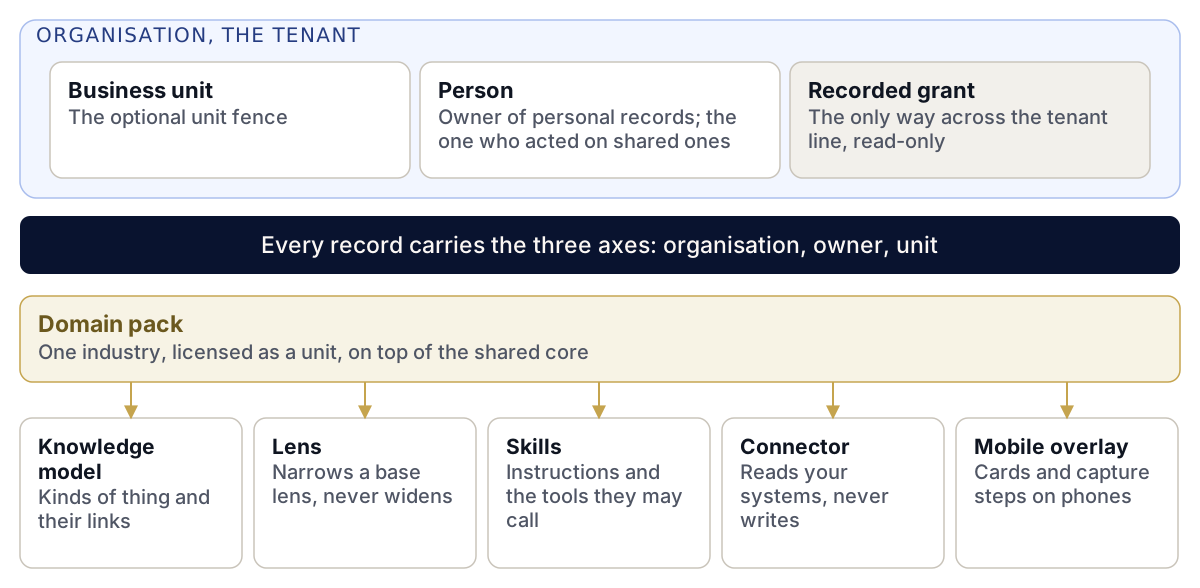
El núcleo compartido. Una organización contiene sus unidades y personas. Un paquete de dominio aporta sus propias piezas sobre el núcleo, y cada registro lleva los tres ejes.
Componente
Qué es
Organización
El inquilino. Todo registro lo lleva. Solo una concesión registrada lo atraviesa, y esa concesión es de solo lectura.
Unidad de negocio
El límite de unidad opcional dentro de una organización. Una versión piloto o un paquete pueden configurarse por unidad.
Persona
Una de las personas de la organización. Propietaria de los registros personales y quien actuó en los registros de la organización.
Lente
Lo que un rol ve dentro de un pack o una plataforma, definido como una restricción de una lente base y nunca como una ampliación.
Vista base
La lente que otra lente restringe, y que delimita todo lo que la lente más restringida puede mostrar.
Paquete de dominio
El modelo de conocimiento y las vistas de un sector, licenciados como una unidad junto con las plantillas y los conectores para ese trabajo.
Modelo de conocimiento
El conjunto versionado de tipos de elementos que conoce un pack y cómo se relacionan, a menudo construido sobre un modelo base de otro pack.
Conector
Un enlace de solo lectura que incorpora periódicamente registros de un sistema existente al modelo de conocimiento de un pack.
Habilidad del Skills Engine
Un paquete SKILL.md: instrucciones más las herramientas que puede invocar. El asistente y los agentes lo ejecutan.
Capa móvil
La parte del manifiesto de un pack que indica qué tarjetas y pasos de captura aparecen en los teléfonos y para qué roles.
Concesión registrada
La única vía para cruzar el límite entre inquilinos: un permiso de solo lectura que registra la organización titular, con cada consulta registrada en ambas organizaciones.
Tres ejes
El ámbito que delimita cada lectura y escritura: el inquilino y el propietario, más la unidad cuando se ha establecido una.
Seguros
Requiere Enterprise. También requiere el complemento denominado Salas de decisión y registros sellados. Las pantallas para teléfono también requieren Aplicaciones móviles.
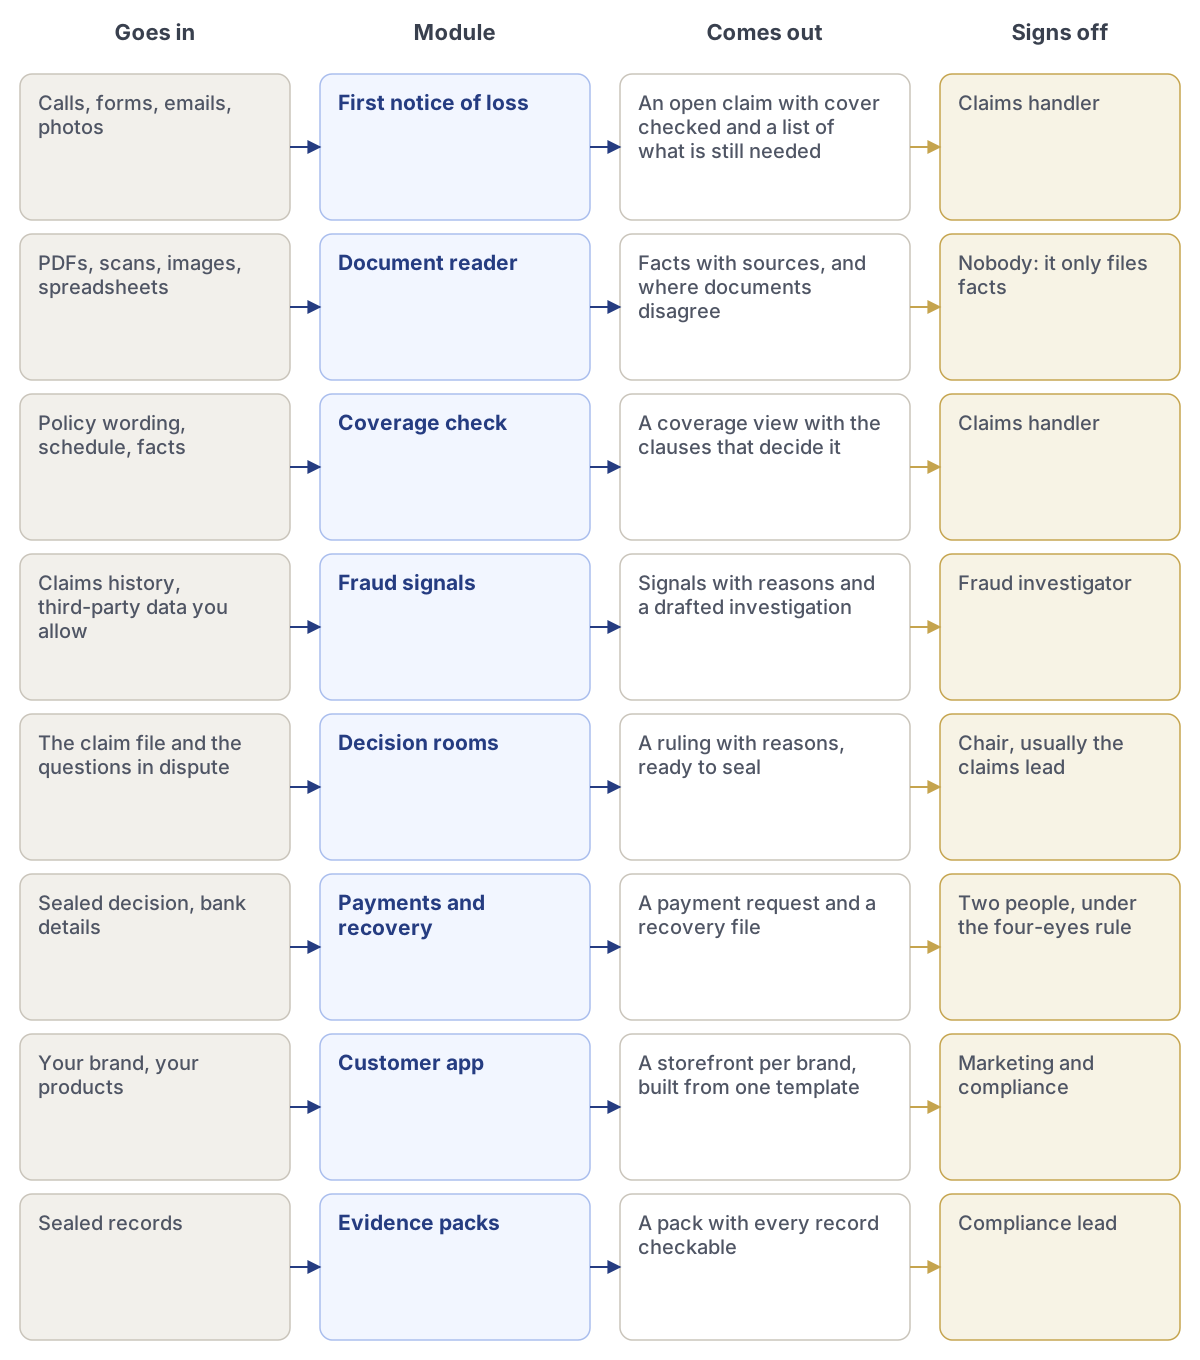
Los módulos del paquete Seguros, desde lo que entra hasta quién da la aprobación.
Lente
Qué muestra
Tramitador de siniestros
El siniestro, la póliza, todos los documentos y un siguiente paso redactado. Preguntas respondidas con fuentes.
Responsable de siniestros
Siniestros pendientes de decisión, salas de decisión que presidir y los motivos de cada recomendación.
Investigador de fraude
Señales entre siniestros: teléfonos, direcciones, talleres y cuentas bancarias compartidos, en un grafo y un mapa.
Suscriptor
Lo que los siniestros revelan sobre una cartera de negocio, con la redacción que lo causó.
Cumplimiento y auditoría
Registros sellados, las normas a las que responde cada uno y paquetes de evidencias para el supervisor.
Módulo
Qué hace
Entra
Sale
Aprueba
Primera notificación de siniestro
Recibe el siniestro por teléfono, web, aplicación o correo electrónico, comprueba la cobertura y solicita únicamente lo que falta.
Un siniestro abierto con la cobertura comprobada y una lista de lo que aún se necesita
Tramitador de siniestros
Lector de documentos
Lee informes, facturas, peritajes y fotos y archiva cada hecho con un vínculo a su página.
PDF, escaneos, imágenes, hojas de cálculo
Hechos con fuentes, y dónde discrepan los documentos
Nadie: solo archiva hechos
Comprobación de cobertura
Compara los hechos con el condicionado de la póliza y los suplementos y redacta una valoración de cobertura.
Condicionado de la póliza, condiciones particulares, hechos
Una valoración de cobertura con las cláusulas que la determinan
Tramitador de siniestros
Señales de fraude
Busca vínculos entre siniestros, personas, teléfonos, direcciones, talleres y cuentas.
Historial de siniestros, datos de terceros que usted autorice
Señales con motivos y una investigación redactada
Investigador de fraude
Salas de decisión
Para siniestros de mayor cuantía o en disputa, la IA (inteligencia artificial) argumenta a favor y en contra del pago, y un presidente resuelve.
El expediente del siniestro y las cuestiones en disputa
Una resolución motivada, lista para sellar
Presidente, normalmente el responsable de siniestros
Pagos y recobros
Prepara pagos, reservas y pasos de subrogación una vez sellada una decisión.
Decisión sellada, datos bancarios
Una solicitud de pago y un expediente de recobro
Dos personas, conforme a la regla de los cuatro ojos
Aplicación para clientes
Una aplicación con su marca para que los asegurados declaren, hagan seguimiento y hablen con una persona.
Su marca, sus productos
Un escaparate por marca, creado a partir de una plantilla
Marketing y cumplimiento
Paquetes de evidencias
Reúne los registros sellados y los asocia a las normas para supervisores, auditores y reaseguradores.
Registros sellados
Un paquete con todos los registros verificables
Responsable de cumplimiento
Regla
Referencia
A qué responden los registros
Solvency II
Directiva 2009/138/CE, modificada por (UE) 2025/2
Gobernanza, gestión de riesgos e información. Las normas revisadas se aplican a partir del 30 de enero de 2027.
Distribución de seguros
Directiva (UE) 2016/97 (IDD)
Actuar con honestidad, imparcialidad y en el mejor interés del cliente, y conservar los registros que lo demuestren.
DORA (Reglamento de Resiliencia Operativa Digital)
Reglamento (UE) 2022/2554
Riesgo de TIC, notificación de incidentes y el registro de proveedores tecnológicos.
Ley de IA de la UE
Reglamento (UE) 2024/1689, anexo III 5(c)
La evaluación de riesgos y la fijación de precios en seguros de vida y salud son IA de alto riesgo a partir del 2 de diciembre de 2027.
RGPD (Reglamento General de Protección de Datos)
Reglamento (UE) 2016/679
Finalidad, acceso, supresión y dónde residen los datos de los reclamantes.
Dictamen de EIOPA sobre la IA
Dictamen sobre gobernanza y gestión de riesgos de la IA, agosto de 2025
Expectativas de los supervisores en materia de equidad, explicabilidad y supervisión humana de la IA en los seguros.
Qué se sella con cada decisión:
Quién decidió, en qué función y cuándo
Los hechos utilizados, cada uno con un vínculo a su fuente
Qué IA ayudó, con qué modelo y qué se le permitió leer
Las normas a las que responde la decisión, por artículo
La marca de tiempo, atestiguada fuera de Adverant
Modelo de conocimiento: esquema de Seguros
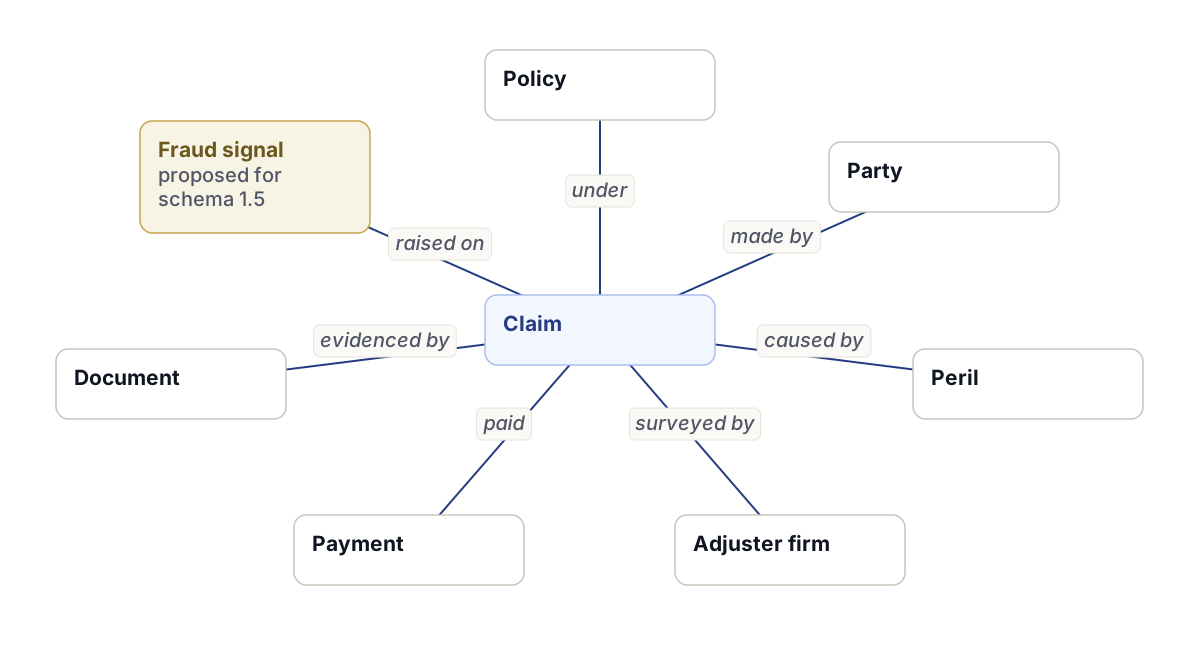
Los tipos de elementos del esquema de seguros y los vínculos entre ellos.
Desde
Vínculo
Hacia
Reclamar
bajo
Política
Reclamar
presentado por
Parte
Reclamar
causado por
Riesgo
Reclamar
peritado por
Empresa de peritaje
Reclamar
pagado
Pago
Reclamar
acreditado por
Documento
Señal de fraude
generada sobre
Reclamar
Tipo
Nota
Política
14 campos
Reclamar
22 campos
Parte
asegurado, corredor
Riesgo
tormenta, inundación…
Empresa de peritaje
—
Pago
—
Documento
todas las fuentes
Señal de fraude
propuesto para el esquema 1.5
Banca y pagos
Requiere Enterprise. Las pantallas para teléfono también requieren Aplicaciones móviles.
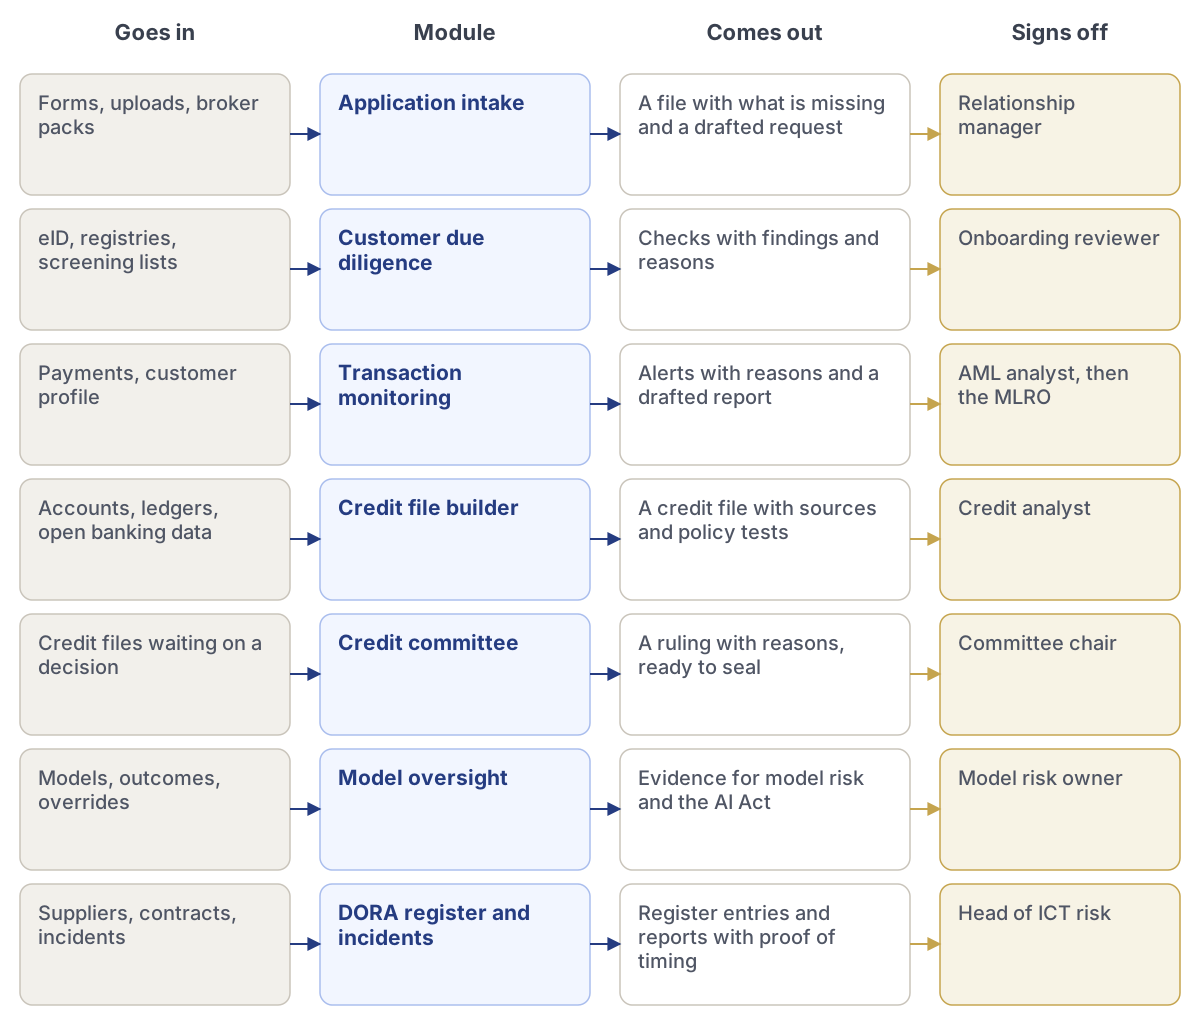
Los módulos del paquete Banca y pagos, desde lo que entra hasta quién da la aprobación.
Lente
Qué muestra
Gestor de relaciones
El cliente, la solicitud y lo que aún falta. Solicitudes redactadas al cliente.
Analista de crédito
El expediente de crédito: cifras con fuentes, pruebas de política, ratios y la recomendación redactada.
Comité de crédito
Expedientes pendientes de decisión, los argumentos a favor y en contra, y una sala en la que resolver.
PBC y alta de clientes
Alertas con motivos, cadenas de titularidad, coincidencias de cribado y las evidencias para cerrar o escalar.
Riesgos y cumplimiento
El registro de IA, los incidentes con sus plazos DORA y las decisiones selladas asociadas a las normas.
Módulo
Qué hace
Entra
Sale
Aprueba
Recepción de solicitudes
Recibe solicitudes por la web, las sucursales y los intermediarios y abre un expediente por cliente.
Formularios, archivos subidos, paquetes de intermediarios
Un expediente con lo que falta y una solicitud redactada
Gestor de relaciones
Diligencia debida del cliente
Comprueba la identidad, la titularidad y el cribado, y conserva las evidencias de cada uno.
eID, registros, listas de cribado
Comprobaciones con hallazgos y motivos
Revisor de alta de clientes
Supervisión de transacciones
Señala pagos inusuales con el patrón y el historial que los respaldan.
Pagos, perfil del cliente
Alertas con motivos y un informe redactado
Analista de PBC y, después, el MLRO
Generador de expedientes de crédito
Lee cuentas, libros contables y datos bancarios y los contrasta con su política de crédito.
Cuentas, libros contables, datos de banca abierta
Un expediente de crédito con fuentes y pruebas de política
Analista de crédito
Comité de crédito
Gestiona el comité: documentación, argumentos a favor y en contra, votaciones y la resolución.
Expedientes de crédito pendientes de decisión
Una resolución motivada, lista para sellar
Presidente del comité
Supervisión de modelos
Mantiene cada modelo de puntuación con su propietario, pruebas, deriva y explicaciones.
Modelos, resultados, anulaciones
Evidencias para el riesgo de modelo y la Ley de IA
Propietario del riesgo de modelo
Registro e incidentes DORA
Mantiene el registro de proveedores y gestiona los plazos de notificación cuando algo falla.
Proveedores, contratos, incidentes
Entradas del registro e informes con prueba de los plazos
Responsable de riesgo de TIC
Regla
Referencia
A qué responden los registros
DORA
Reglamento (UE) 2022/2554
Riesgo de TIC, notificación de incidentes, pruebas y el registro de proveedores tecnológicos.
Ley de IA de la UE
Reglamento (UE) 2024/1689, anexo III 5(b)
La calificación crediticia de personas es IA de alto riesgo a partir del 2 de diciembre de 2027. La detección de fraude no lo es.
Prevención del blanqueo de capitales
Reglamento (UE) 2024/1624 (AMLR)
Un único reglamento de la UE para las comprobaciones de clientes, aplicable a partir del 10 de julio de 2027.
Crédito al consumo
Directiva (UE) 2023/2225
Evaluaciones de solvencia y derecho a la revisión humana de las decisiones automatizadas, a partir del 20 de noviembre de 2026.
Concesión de préstamos
EBA/GL/2020/06
Cómo se evalúan, aprueban, valoran y supervisan los préstamos, incluidos los modelos automatizados.
RGPD
Reglamento (UE) 2016/679, art. 22
Límites a las decisiones basadas únicamente en el tratamiento automatizado.
Qué se sella con cada decisión:
Quién decidió, con qué mandato y límite
Las cifras utilizadas, cada una con su página de origen
El modelo y la versión que lo puntuaron, y lo que podía leer
Las excepciones a la política y quién las aprobó
La marca de tiempo, atestiguada fuera de Adverant
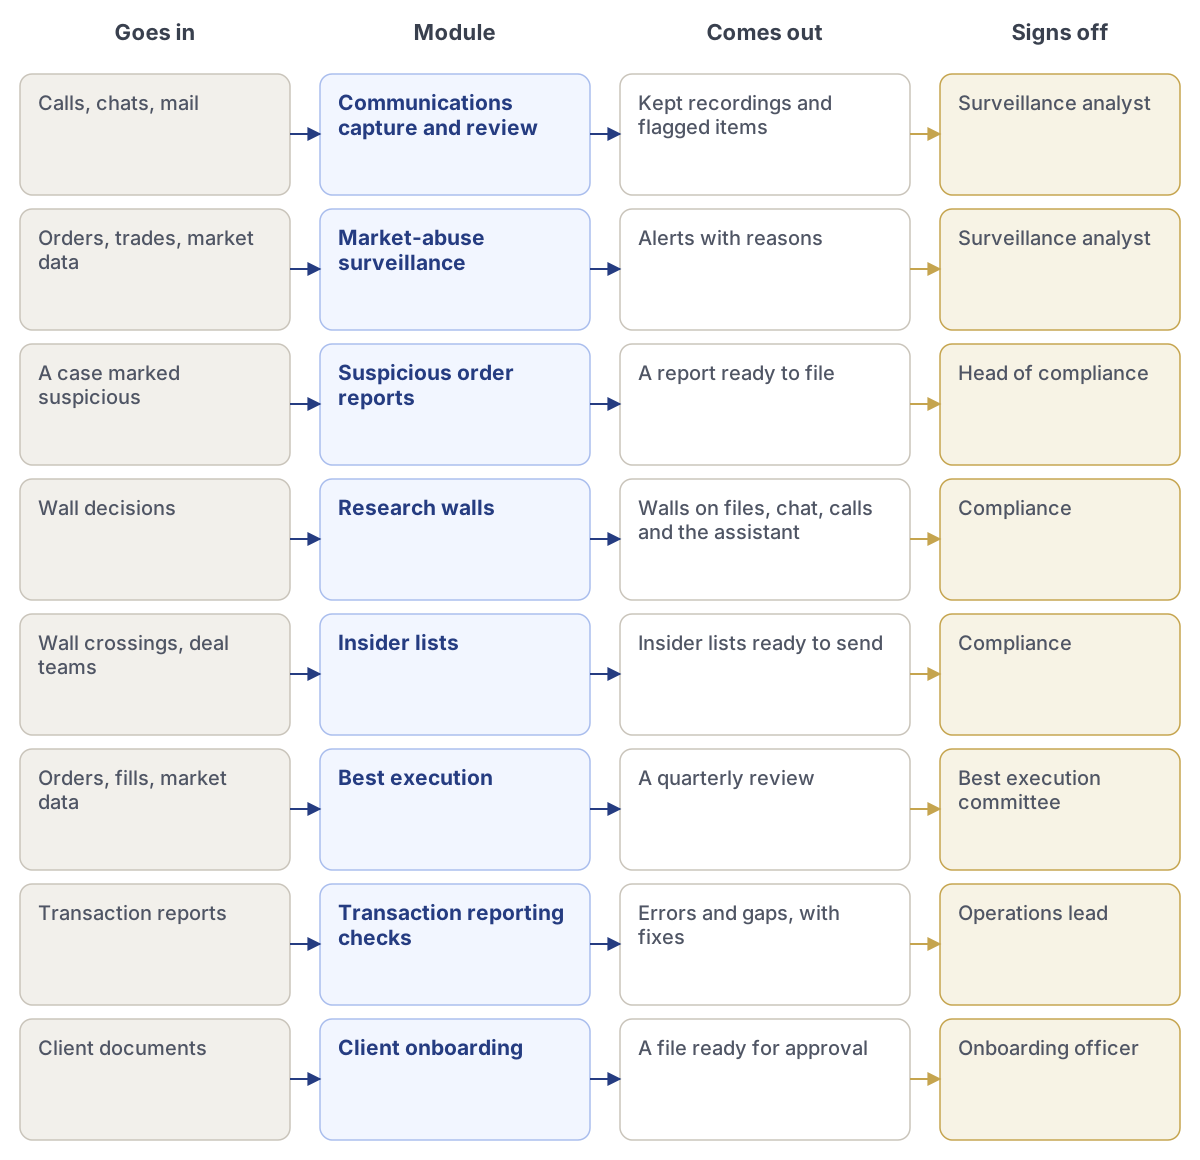
Mercados de capitales y gestión de activos
Requiere Enterprise. También requiere el complemento denominado Salas de decisión y registros sellados. Las pantallas para teléfono también requieren Aplicaciones móviles.
Los módulos del paquete Mercados de capitales y gestión de activos, desde lo que entra hasta quién da la aprobación.
Lente
Qué muestra
Analista de vigilancia
Alertas, las órdenes y comunicaciones que las originan, y el caso que construir.
Director de cumplimiento
Casos pendientes de decisión e informes al regulador listos para enviar.
Analista de research
Expedientes de research, fuentes y la barrera que los rodea.
Ventas y trading
Clientes, órdenes y sus propias llamadas, con el research tras barrera oculto.
Comité de mejor ejecución
Resultados por centro de negociación, valores atípicos y sus motivos.
Módulo
Qué hace
Entra
Sale
Aprueba
Captura y revisión de comunicaciones
Conserva llamadas y chats, los transcribe y señala lo que debe revisarse.
Llamadas, chats, correo
Grabaciones conservadas y elementos señalados
Analista de vigilancia
Vigilancia del abuso de mercado
Detecta órdenes y operaciones inusuales y las vincula a las comunicaciones relacionadas.
Órdenes, operaciones, datos de mercado
Alertas con motivos
Analista de vigilancia
Comunicaciones de órdenes sospechosas
Redacta la comunicación al regulador a partir del expediente del caso.
Un caso marcado como sospechoso
Una comunicación lista para presentar
Director de cumplimiento
Barreras de research
Crea barreras de información y las prueba antes de activarlas.
Decisiones sobre barreras
Barreras en archivos, chat, llamadas y el asistente
Cumplimiento
Listas de iniciados
Mantiene actualizadas las listas de iniciados a medida que se incorporan personas al otro lado de la barrera.
Cruces de barrera, equipos de operaciones
Listas de iniciados listas para enviar
Cumplimiento
Mejor ejecución
Compara la ejecución con una referencia por centro de negociación y explica los valores atípicos.
Órdenes, ejecuciones, datos de mercado
Una revisión trimestral
Comité de mejor ejecución
Comprobaciones de comunicación de operaciones
Comprueba las comunicaciones antes de enviarlas y detecta lo que falta o es incorrecto.
Comunicaciones de operaciones
Errores y carencias, con correcciones
Responsable de operaciones
Alta de clientes
Lee la documentación de alta y la contrasta con las normas de la entidad.
Documentos del cliente
Un expediente listo para su aprobación
Responsable de alta de clientes
Regla
Referencia
A qué responden los registros
MiFID II
Directiva 2014/65/UE
Grabación de llamadas y chats (art. 16(7)) y mejor ejecución (art. 27)
MiFIR
Reglamento (UE) n.º 600/2014
Comunicación de operaciones y transparencia
MAR
Reglamento (UE) n.º 596/2014
Comunicación de órdenes sospechosas (art. 16) y listas de iniciados (art. 18)
DORA
Reglamento (UE) 2022/2554
Riesgo de TIC, notificación de incidentes y proveedores terceros
Ley de IA de la UE
Reglamento (UE) 2024/1689
Alfabetización en IA para el personal y transparencia para el contenido generado por IA
RGPD
Reglamento (UE) 2016/679
Datos de clientes y del personal en las grabaciones, utilizados para una finalidad declarada
Qué se sella con cada decisión:
La alerta, las órdenes y comunicaciones vinculadas, la revisión del analista y la decisión final.
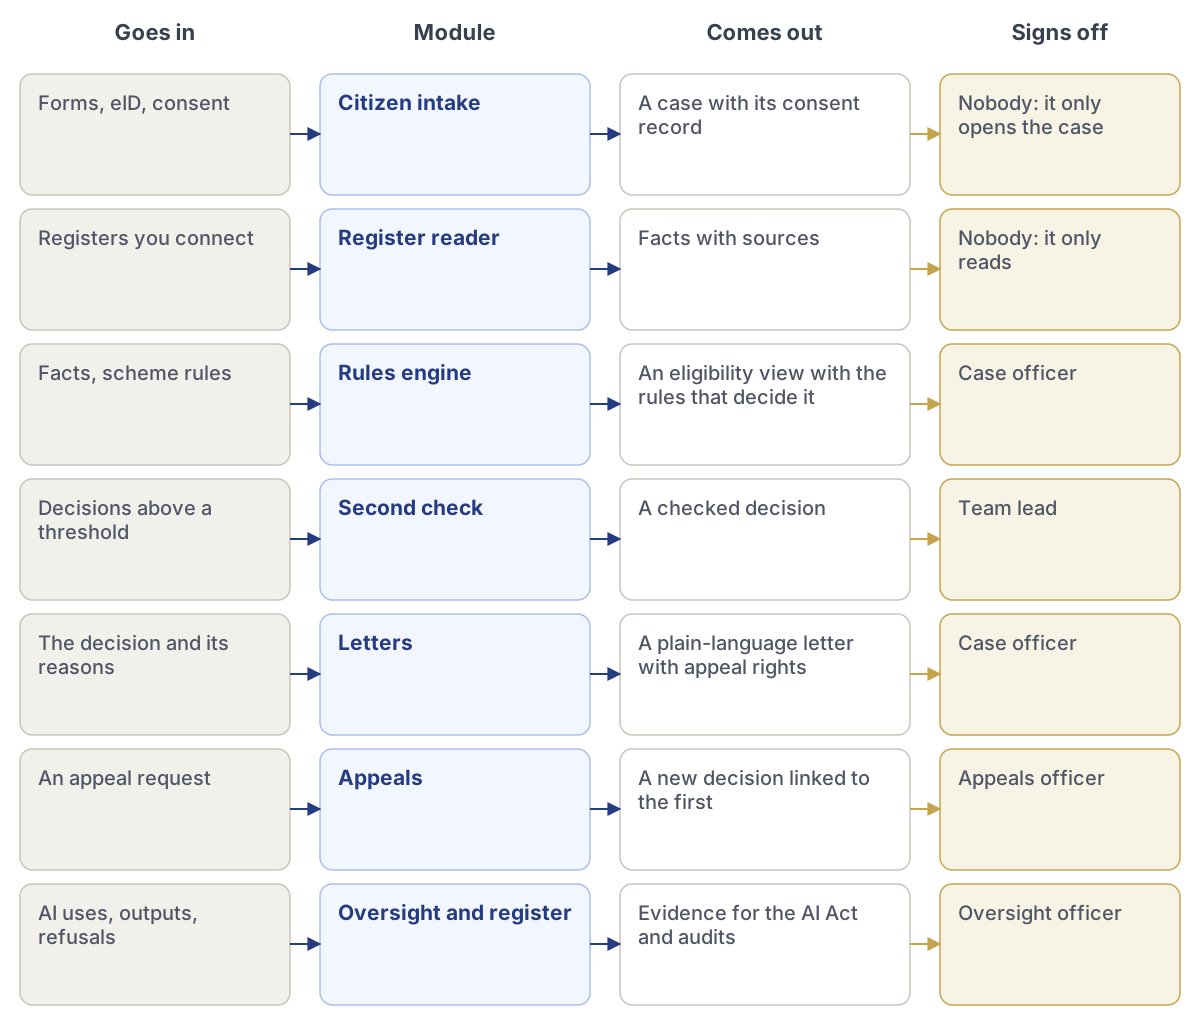
Gobierno y sector público
Requiere Enterprise. Las pantallas para teléfono también requieren Aplicaciones móviles.
Los módulos del paquete Administración y sector público, desde lo que entra hasta quién da la aprobación.
Lente
Qué muestra
Tramitador de expedientes
El expediente, los hechos de los registros con sus fuentes, la valoración de elegibilidad y una carta redactada.
Jefe de equipo
Expedientes pendientes, segundas comprobaciones que firmar y patrones en las decisiones del equipo.
Responsable de supervisión
Decisiones de IA pendientes de revisión, rechazos de conexiones externas y el registro de IA.
Responsable de recursos
El registro sellado de la decisión original y todo aquello en lo que se basó.
Ciudadano
Su propia solicitud, lo que se utilizó, la decisión y el motivo, en su idioma.
Módulo
Qué hace
Entra
Sale
Aprueba
Recepción de solicitudes ciudadanas
Recibe solicitudes en línea con el eID nacional y registra exactamente lo que el ciudadano aceptó compartir.
Formularios, eID, consentimiento
Un expediente con su registro de consentimiento
Nadie: solo abre el expediente
Lector de registros
Lee los registros nacionales dentro del país y conserva la hora y la fuente de cada hecho.
Registros que usted conecte
Hechos con fuentes
Nadie: solo lee
Motor de reglas
Contiene las reglas de su programa en lenguaje claro y contrasta cada expediente con ellas.
Hechos, reglas del programa
Una valoración de elegibilidad con las reglas que la determinan
Tramitador de expedientes
Segunda comprobación
Añade un segundo funcionario cuando el importe, el riesgo o sus reglas lo exigen.
Decisiones por encima de un umbral
Una decisión comprobada
Jefe de equipo
Cartas
Redacta la carta de decisión a partir del registro sellado, en el idioma del ciudadano.
La decisión y sus motivos
Una carta en lenguaje claro con los derechos de recurso
Tramitador de expedientes
Recursos
Abre un recurso sobre el mismo expediente exacto que vio el primer funcionario, para un funcionario distinto.
Una solicitud de recurso
Una nueva decisión vinculada a la primera
Responsable de recursos
Supervisión y registro
Enumera cada uso de la IA, su clase de riesgo y su evaluación de impacto, y pone en cola los resultados para su revisión.
Usos de la IA, resultados, denegaciones
Pruebas para el Reglamento de IA y las auditorías
Responsable de supervisión
Regla
Referencia
A qué responden los registros
Ley de IA de la UE
Reglamento (UE) 2024/1689, anexo III, punto 5, letra a)
La IA utilizada para decidir la elegibilidad para prestaciones y servicios públicos es de alto riesgo y requiere supervisión humana.
Evaluación de impacto en los derechos
Reglamento de IA de la UE, artículo 27
Los organismos públicos deben evaluar el efecto sobre los derechos de las personas antes de utilizar IA de alto riesgo.
Sistemas ya en uso
Reglamento de IA de la UE, artículo 111, apartado 2
La IA de alto riesgo ya utilizada por las autoridades públicas debe cumplir antes del 2 de agosto de 2030.
RGPD
Reglamento (UE) 2016/679
Base jurídica, limitación de la finalidad, acceso y derechos del ciudadano.
NIS2 (Directiva sobre seguridad de las redes y sistemas de información 2)
Directiva (UE) 2022/2555
Seguridad y notificación de incidentes para los organismos de la administración pública incluidos en su ámbito.
Ley sobre la Europa Interoperable
Reglamento (UE) 2024/903
Evaluación y puesta en común de servicios públicos interoperables a escala transfronteriza.
Identidad Digital Europea
Reglamento (UE) 2024/1183 (eIDAS 2)
Ciudadanos que inician sesión y comparten pruebas con una cartera de identidad digital.
Qué se sella con cada decisión:
Qué funcionario decidió y quién lo comprobó
Cada dato con el registro y la hora en que se leyó
Qué sugirió la IA y si el funcionario estuvo de acuerdo
La norma aplicada y la carta enviada
La marca de tiempo, atestiguada fuera de Adverant
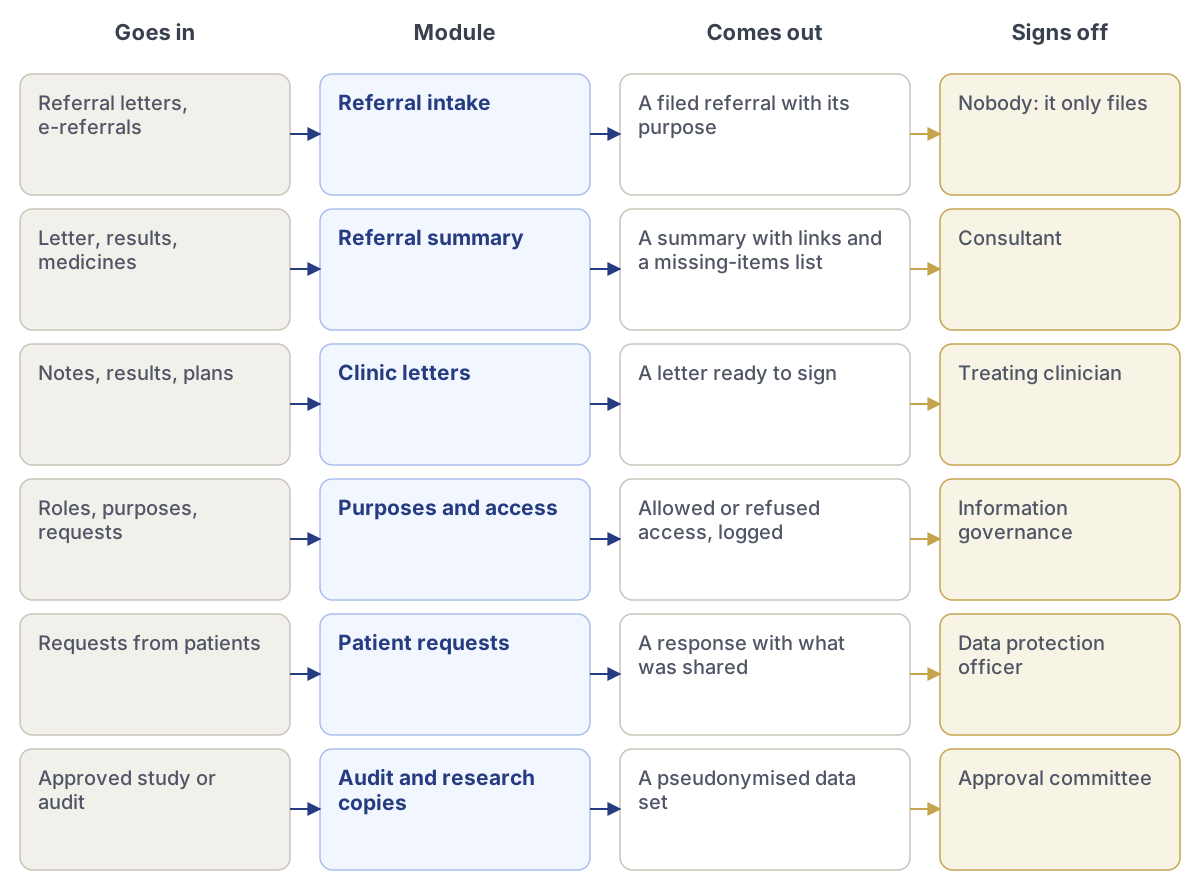
Atención sanitaria
Requiere Enterprise. Las pantallas para teléfono también requieren Aplicaciones móviles.
Los módulos del paquete de Sanidad, desde lo que entra hasta quién da la aprobación.
Lente
Qué muestra
Médico especialista
Derivaciones pendientes de prioridad, con un resumen con fuentes y lo que falta.
Equipo de citaciones
Quién necesita una cita y cuándo, sin el detalle clínico.
Médico de cabecera y derivador
Si se aceptó la derivación, qué se solicitó y la carta de resultado.
Gobernanza de la información
Quién abrió qué historia, con qué finalidad, y cualquier acceso que parezca indebido.
Administrador del sistema
Estado, configuración y usuarios. Nunca la historia de un paciente.
Módulo
Qué hace
Entra
Sale
Aprueba
Recepción de derivaciones
Recibe derivaciones de médicos de cabecera y servicios, las archiva y registra la finalidad asistencial.
Cartas de derivación, derivaciones electrónicas
Una derivación archivada con su finalidad
Nadie: solo archiva
Resumen de la derivación
Redacta un resumen con fuentes y señala lo que falta para el equipo receptor.
Carta, resultados, medicamentos
Un resumen con enlaces y una lista de elementos que faltan
Médico especialista
Cartas clínicas
Redacta cartas clínicas a partir de las notas de la consulta para que el profesional clínico las edite y firme.
Notas, resultados, planes
Una carta lista para firmar
Profesional clínico responsable
Finalidades y acceso
Conserva las finalidades de uso y comprueba cada acceso con respecto a ellas.
Funciones, finalidades, solicitudes
Acceso permitido o denegado, registrado
Gobernanza de la información
Solicitudes de pacientes
Gestiona las solicitudes de los pacientes para consultar, rectificar o trasladar sus historias.
Solicitudes de pacientes
Una respuesta con lo que se compartió
Delegado de protección de datos
Copias para auditoría e investigación
Crea copias seudonimizadas para auditoría e investigación aprobada, conservando la aprobación.
Estudio o auditoría aprobados
Un conjunto de datos seudonimizado
Comité de aprobación
Regla
Referencia
A qué responden los registros
RGPD
Reglamento (UE) 2016/679, art. 9
Los datos de salud son una categoría especial, con condiciones estrictas para su uso.
Espacio Europeo de Datos Sanitarios
Reglamento (UE) 2025/327
Acceso de los pacientes a sus historias, sistemas de historia clínica y uso secundario de los datos de salud.
Productos sanitarios
Reglamento (UE) 2017/745 (MDR)
El software destinado a una finalidad médica, incluida la IA, puede ser un producto sanitario.
Diagnóstico in vitro
Reglamento (UE) 2017/746 (IVDR)
Normas para los productos de diagnóstico y el software que los hace funcionar.
Ley de IA de la UE
Reglamento (UE) 2024/1689, anexo I
La IA en productos sanitarios es de alto riesgo. Esas obligaciones se aplican a partir del 2 de agosto de 2028.
NIS2
Directiva (UE) 2022/2555
Seguridad y notificación de incidentes para los prestadores de asistencia sanitaria incluidos en su ámbito.
Qué se sella con cada decisión:
Qué profesional clínico decidió y cuándo
El resumen que leyó, con cada fuente
Qué sugirió la IA y si se siguió
Cada acceso a la historia, con su finalidad
La marca de tiempo, atestiguada fuera de Adverant
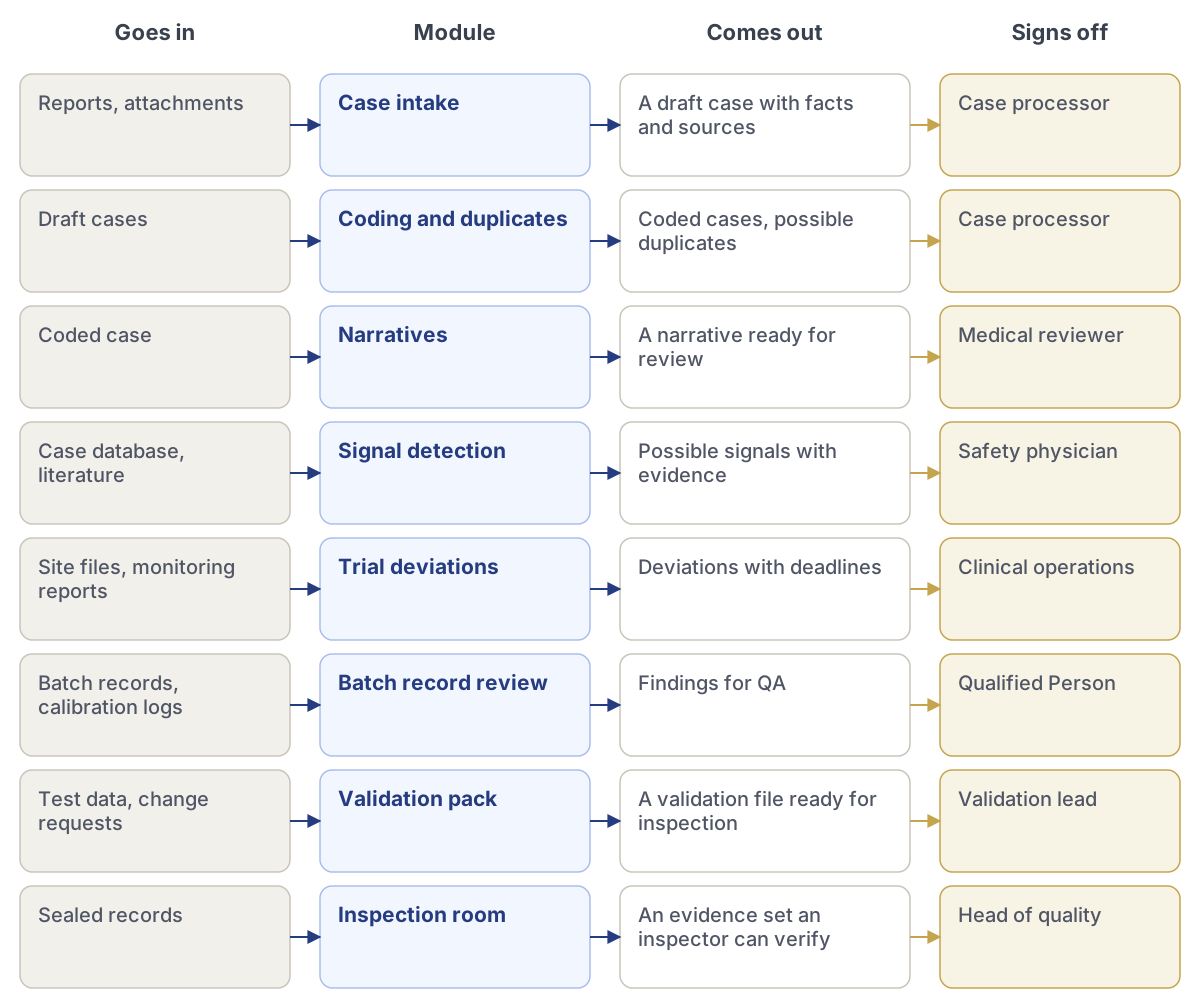
Ciencias de la vida
Requiere Enterprise. Las pantallas para teléfono también requieren Aplicaciones móviles.
Los módulos del paquete de Ciencias de la vida, desde lo que entra hasta quién da la aprobación.
Lente
Qué muestra
Procesador de casos
Nuevos informes de seguridad, datos extraídos, comprobaciones de duplicados y narrativas por terminar.
Revisor médico
Casos graves, causalidad por evaluar y las pruebas que respaldan cada dato.
Operaciones clínicas
Desviaciones por centro, posibles infracciones graves y sus plazos.
Garantía de calidad y Persona Cualificada
Registros de lote, hallazgos y lo que separa un lote de su liberación.
Responsable de validación
Cada uso de la IA, sus pruebas, sus límites y cada cambio realizado en él.
Módulo
Qué hace
Entra
Sale
Aprueba
Recepción de casos
Lee informes de seguridad procedentes de correo electrónico, llamadas, fuentes de socios y literatura, y comprueba los criterios mínimos.
Informes, archivos adjuntos
Un borrador de caso con datos y fuentes
Procesador de casos
Codificación y duplicados
Codifica acontecimientos y productos y busca informes duplicados.
Borradores de casos
Casos codificados, posibles duplicados
Procesador de casos
Narrativas
Redacta la narrativa del caso a partir de los datos, con una fuente para cada frase.
Caso codificado
Una narrativa lista para revisión
Revisor médico
Detección de señales
Busca patrones entre casos y literatura y explica cada uno.
Base de datos de casos, literatura
Posibles señales con pruebas
Médico de seguridad
Desviaciones del ensayo
Lee los archivos de los centros y las notas de monitorización y señala posibles infracciones graves.
Archivos de centros, informes de monitorización
Desviaciones con plazos
Operaciones clínicas
Revisión de registros de lote
Comprueba los registros electrónicos de lote antes de la revisión de QA.
Registros de lote, registros de calibración
Hallazgos para QA
Persona Cualificada
Paquete de validación
Conserva el uso previsto, las pruebas, los resultados y los límites de cada uso de la IA, con control de versiones.
Datos de prueba, solicitudes de cambio
Un expediente de validación listo para inspección
Responsable de validación
Sala de inspección
Reúne registros sellados para un inspector, vinculados a la norma a la que responden.
Registros sellados
Un conjunto de pruebas que un inspector puede verificar
Director de calidad
Regla
Referencia
A qué responden los registros
Anexo 11 de las GMP de la UE
EudraLex, volumen 4
Sistemas informatizados: validación, registros de auditoría y firmas electrónicas
Anexo 22 de las GMP de la UE, borrador
Borrador de consulta, julio de 2025
IA en GMP: uso previsto, datos de prueba y explicabilidad
Reglamento sobre ensayos clínicos
Reglamento (UE) n.º 536/2014
Realización de ensayos, transparencia y notificación de infracciones graves
ICH E6(R3)
Buena práctica clínica
Calidad basada en el riesgo e integridad de los datos, en vigor desde el 23 de julio de 2025
Farmacovigilancia
Reglamento de Ejecución (UE) n.º 520/2012
Sistemas de farmacovigilancia y su calidad
MDR e IVDR
Reglamentos (UE) 2017/745 y 2017/746
Software que es un producto sanitario o de diagnóstico
Ley de IA de la UE
Reglamento (UE) 2024/1689 · Anexo I
Normas de alto riesgo para la IA en productos sanitarios a partir del 2 de agosto de 2028
RGPD
Reglamento (UE) 2016/679 · Art. 9
Datos de salud tratados con una base jurídica y garantías
Qué se sella con cada decisión:
Los documentos de origen, los datos extraídos, cada edición, la evaluación y quién la firmó.
Infraestructura crítica y energía
Requiere Enterprise. Las pantallas para teléfono también requieren Aplicaciones móviles.
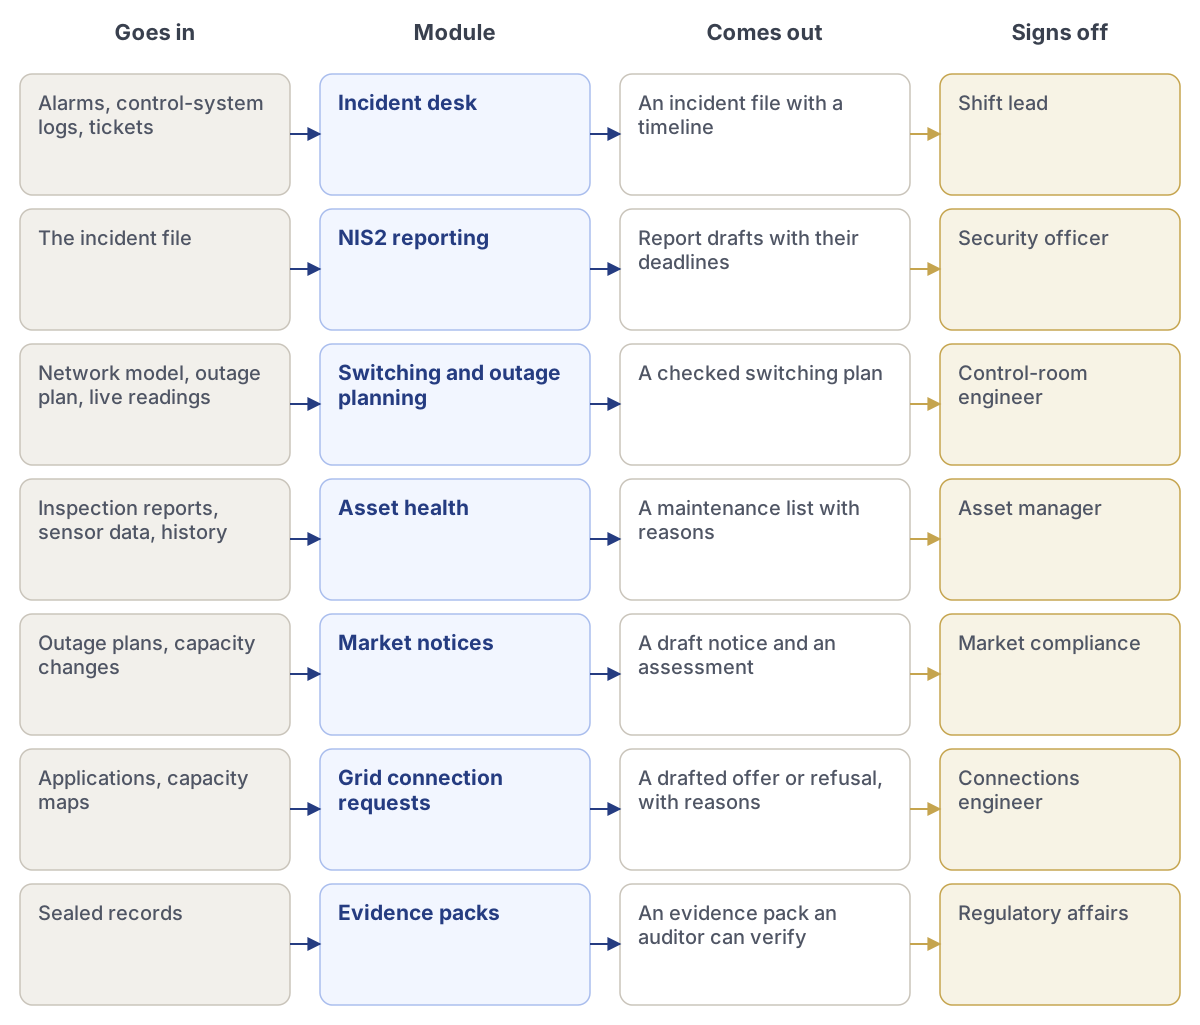
Los módulos del paquete de Infraestructuras críticas y energía, desde lo que entra hasta quién da la aprobación.
Lente
Qué muestra
Ingeniero de sala de control
Alarmas en tiempo real, la causa probable con sus fuentes y el plan de maniobras por aprobar.
Gestor de activos
Puntuaciones de estado, el trabajo de mantenimiento pendiente y lo que falló antes y por qué.
Responsable de seguridad
Plazos de incidentes, las pruebas recopiladas e informes listos para el CSIRT nacional.
Cumplimiento de mercado
Indisponibilidades que pueden ser información privilegiada y el aviso que debe publicarse.
Asuntos regulatorios
Registros sellados y paquetes de pruebas, listos para entregar a un auditor o regulador.
Módulo
Qué hace
Entra
Sale
Aprueba
Centro de incidentes
Abre un incidente a partir de alarmas y registros, agrupa las alarmas relacionadas e inicia los plazos de notificación.
Alarmas, registros del sistema de control, tickets
Un expediente de incidente con una cronología
Jefe de turno
Notificación NIS2
Redacta la alerta temprana, la notificación y el informe final en el formato que espera su CSIRT.
El expediente del incidente
Borradores de informes con sus plazos
Responsable de seguridad
Planificación de maniobras e indisponibilidades
Propone pasos de maniobra y comprueba cada uno con respecto a los límites de la red y el plan de indisponibilidades.
Modelo de red, plan de indisponibilidades, lecturas en tiempo real
Un plan de maniobras comprobado
Ingeniero de sala de control
Estado de los activos
Combina inspecciones, tendencias de sensores e historial de fallos en una lista priorizada de lo que conviene revisar.
Informes de inspección, datos de sensores, historial
Una lista de mantenimiento con motivos
Gestor de activos
Avisos de mercado
Señala las indisponibilidades que pueden ser información privilegiada y redacta el aviso.
Planes de indisponibilidad, cambios de capacidad
Un borrador de aviso y una evaluación
Cumplimiento de mercado
Solicitudes de conexión a la red
Lee las solicitudes, las comprueba con respecto a la capacidad y las normas, y redacta la respuesta.
Solicitudes, mapas de capacidad
Una oferta o denegación redactada, con motivos
Ingeniero de conexiones
Paquetes de evidencias
Reúne registros sellados para una auditoría o una inspección, vinculados a la norma a la que responden.
Registros sellados
Un paquete de pruebas que un auditor puede verificar
Asuntos regulatorios
Regla
Referencia
A qué responden los registros
NIS2
Directiva (UE) 2022/2555
Alerta temprana en 24 horas, notificación en 72, informe final en el plazo de un mes
Código de red sobre ciberseguridad
Reglamento Delegado (UE) 2024/1366
Riesgo cibernético en los flujos transfronterizos de electricidad
REMIT
Reglamento (UE) n.º 1227/2011, modificado por el (UE) 2024/1106
Información privilegiada publicada a tiempo, sin manipulación del mercado
Directiva CER
Directiva (UE) 2022/2557
Resiliencia de las entidades críticas
Ley de IA de la UE
Reglamento (UE) 2024/1689 · Anexo III, punto 2
La IA como componente de seguridad del suministro eléctrico es de alto riesgo
RGPD
Reglamento (UE) 2016/679
Datos de contadores inteligentes y de clientes, utilizados para una finalidad declarada
Qué se sella con cada decisión:
Las alarmas y los registros leídos, el plan tal como se aprobó, los informes enviados y sus horas.
Defensa y seguridad
Requiere Enterprise. Las pantallas del teléfono también requieren Mobile apps. Las alertas de la plataforma requieren Nexus Edge.
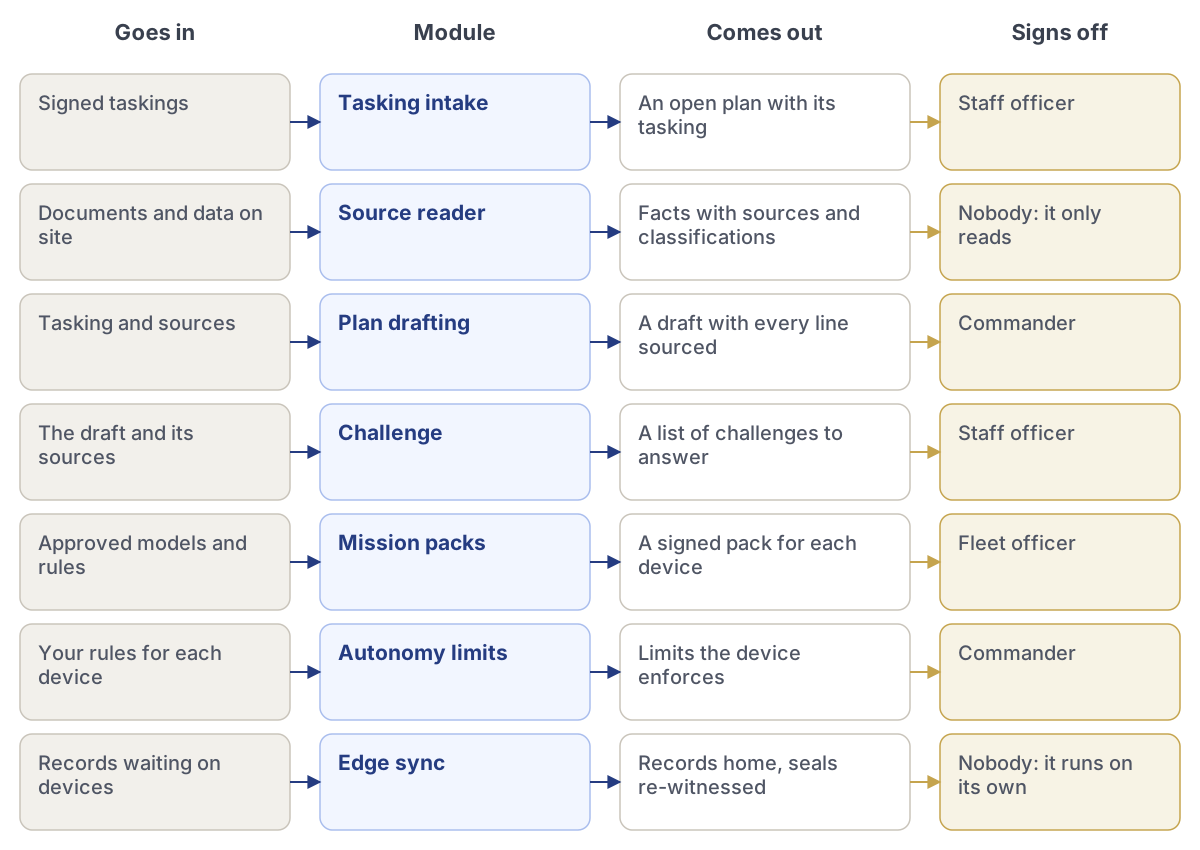
Los módulos del paquete de Defensa y seguridad, desde lo que entra hasta quién da la aprobación.
Lente
Qué muestra
Comandante
Planes e informes pendientes de firma, las fuentes que los respaldan y la objeción planteada.
Oficial de Estado Mayor
Cometidos, fuentes y planes redactados, con cada línea vinculada a su fuente.
Operador
El paquete de misión de cada dispositivo, sus límites y lo que está a la espera de que se le permita hacer.
Asesor jurídico
Planes marcados para revisión, las normas que citan y un espacio para registrar el asesoramiento.
Responsable de seguridad
Quién abrió qué, con qué clasificación, y cada solicitud denegada.
Módulo
Qué hace
Entra
Sale
Aprueba
Recepción de cometidos
Recibe cometidos mediante mensaje firmado o soporte firmado y comprueba la firma antes que nada.
Cometidos firmados
Un plan abierto con su cometido
Oficial de Estado Mayor
Lector de fuentes
Lee órdenes, avisos, mapas e informes almacenados in situ y conserva la clasificación de cada dato.
Documentos y datos in situ
Datos con fuentes y clasificaciones
Nadie: solo lee
Redacción de planes
Redacta planes, informes y mensajes a partir de las fuentes, marcados como borradores.
Cometido y fuentes
Un borrador con cada línea respaldada por una fuente
Comandante
Objeción
Una segunda IA, con un modelo distinto, argumenta en contra del borrador y enumera los riesgos.
El borrador y sus fuentes
Una lista de objeciones por responder
Oficial de Estado Mayor
Paquetes de misión
Agrupa modelos, conocimiento, agentes y normas para cada dispositivo, firmados y con el tamaño comprobado.
Modelos y normas aprobados
Un paquete firmado para cada dispositivo
Oficial de flota
Límites de autonomía
Establece lo que cada dispositivo puede hacer por sí solo y lo que debe esperar a una persona, con límites bloqueados.
Sus normas para cada dispositivo
Límites que aplica el dispositivo
Comandante
Sincronización en el borde
Sincroniza los registros durante las ventanas de contacto, empezando por los más importantes, y vuelve a atestiguar los sellos.
Registros pendientes en los dispositivos
Registros recibidos en la base, sellos atestiguados de nuevo
Nadie: funciona por sí solo
Regla
Referencia
A qué responden los registros
Ámbito del Reglamento de IA de la UE
Reglamento (UE) 2024/1689, artículo 2, apartado 3
La IA utilizada exclusivamente con fines militares, de defensa o de seguridad nacional queda fuera del Reglamento. Los usos de doble uso y civiles, no.
Control de exportaciones de doble uso
Reglamento (UE) 2021/821
Controles sobre la exportación de productos, software y tecnología de doble uso, con los registros que lo demuestran.
Transferencias de defensa
Directiva 2009/43/CE
Licencias para el traslado de productos relacionados con la defensa entre países de la UE.
Contratación en materia de defensa
Directiva 2009/81/CE
Contratos en materia de defensa y seguridad, incluida la seguridad del suministro y de la información.
Seguridad de la información
ISO/IEC 27001:2022
Un sistema de gestión para mantener la información segura, con pruebas.
Gestión de la IA
ISO/IEC 42001:2023
Políticas, funciones y controles para la IA en uso.
Qué se sella con cada decisión:
Quién firmó y con qué autoridad
Cada fuente con su clasificación
Qué redactó la IA y qué cambió el comandante
La objeción planteada y cómo se respondió
Una marca de tiempo local, atestiguada de nuevo cuando se restablece un enlace
Servicios jurídicos y profesionales
Requiere Enterprise. También requiere el complemento llamado Decision rooms and sealed records. También requiere el complemento llamado Mail. Las pantallas del teléfono también requieren Mobile apps.
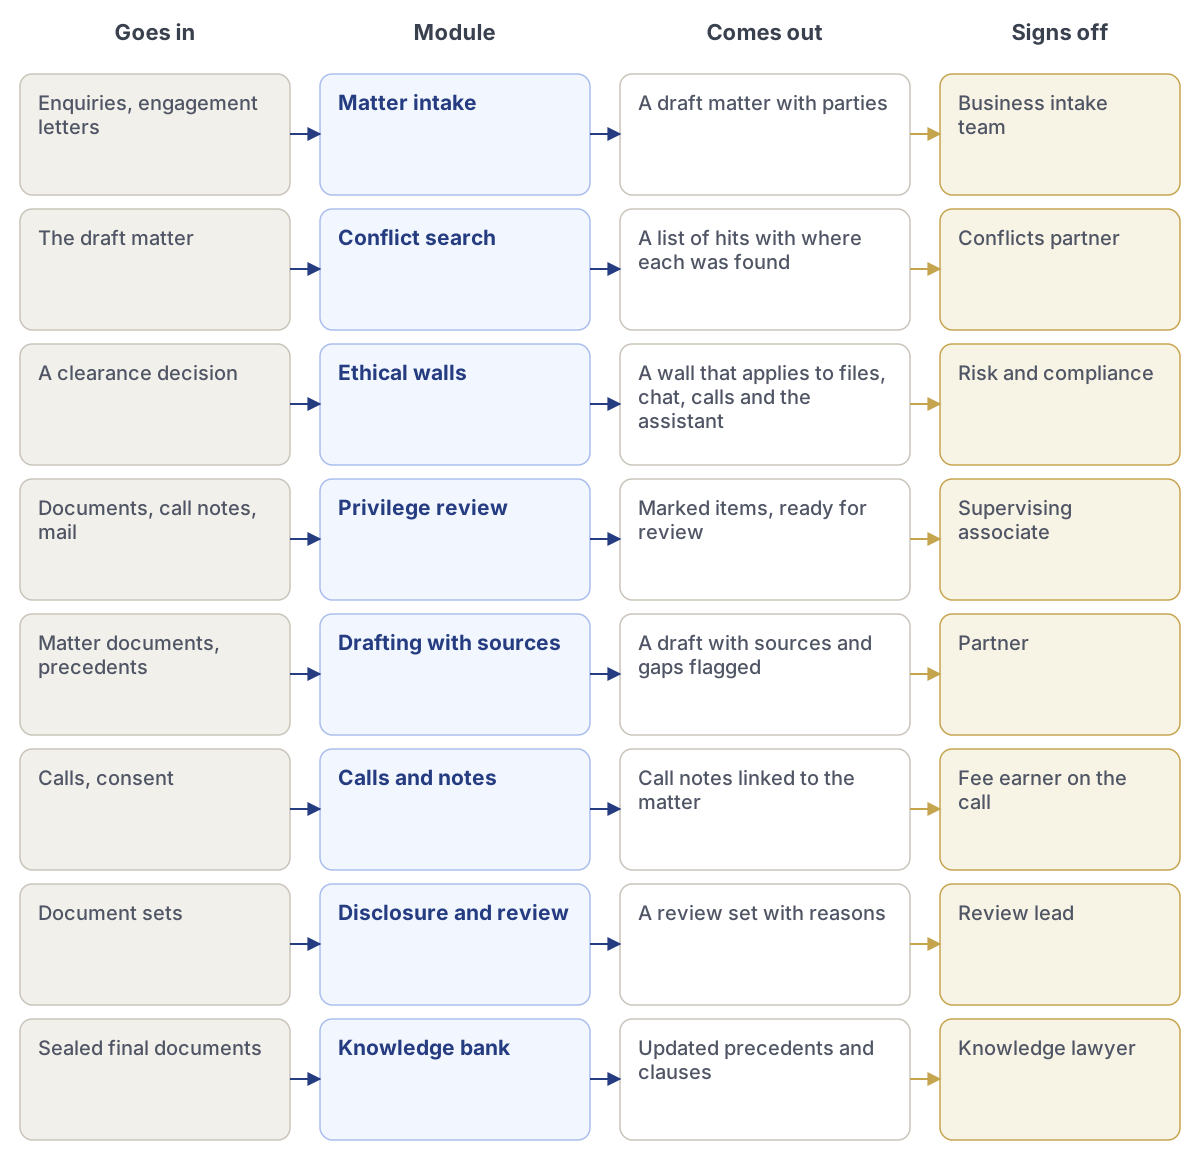
Los módulos del paquete de Servicios jurídicos y profesionales, desde lo que entra hasta quién da la aprobación.
Lente
Qué muestra
Socio
Asuntos, plazos, borradores pendientes de aprobación y riesgos que ha señalado la IA.
Asociado
El expediente del asunto, la investigación con fuentes y los borradores en los que trabajar.
Equipo de conflictos
Nuevas consultas, coincidencias de búsqueda y las decisiones que están pendientes de ellas.
Riesgos y cumplimiento
Barreras, intentos bloqueados, marcas de confidencialidad y decisiones selladas.
Abogado de gestión del conocimiento
Precedentes y bancos de cláusulas, mantenidos al día a partir de versiones finales selladas.
Módulo
Qué hace
Entra
Sale
Aprueba
Apertura de asuntos
Lee consultas procedentes del correo, formularios web y llamadas, y enumera las partes y el trabajo solicitado.
Consultas, cartas de encargo
Un borrador de asunto con las partes
Equipo de admisión de asuntos
Búsqueda de conflictos
Busca cada parte en asuntos, contactos, llamadas y correo, incluidos nombres anteriores.
El borrador del asunto
Una lista de coincidencias con el lugar donde se encontró cada una
Socio de conflictos
Barreras éticas
Crea una barrera a partir de una decisión y la prueba primero, mostrando a quién se bloquearía y de qué.
Una decisión de autorización
Una barrera que se aplica a archivos, chat, llamadas y al asistente
Riesgos y cumplimiento
Revisión de secreto profesional
Sugiere marcas de secreto profesional en documentos y notas, con el motivo de cada una.
Documentos, notas de llamadas, correo
Elementos marcados, listos para revisión
Asociado supervisor
Redacción con fuentes
Redacta cláusulas y cartas a partir del expediente del asunto, con una fuente para cada frase.
Documentos del asunto, precedentes
Un borrador con fuentes y lagunas señaladas
Socio
Llamadas y notas
Graba llamadas con consentimiento, redacta notas y aplica barreras y marcas de secreto profesional.
Llamadas, consentimiento
Notas de llamadas vinculadas al asunto
Profesional facturador en la llamada
Exhibición documental y revisión
Agrupa grandes conjuntos de documentos, encuentra los relevantes y explica por qué.
Conjuntos de documentos
Un conjunto de revisión con motivos
Responsable de revisión
Banco de conocimiento
Mantiene los precedentes actualizados a partir de versiones finales selladas, nunca de borradores.
Documentos finales sellados
Precedentes y cláusulas actualizados
Abogado de gestión del conocimiento
Regla
Referencia
A qué responden los registros
RGPD
Reglamento (UE) 2016/679
Datos personales de clientes y personal, utilizados para un fin declarado
Reglamento de PBC
Reglamento (UE) 2024/1624
Verificaciones de clientes cuando los abogados intervienen en determinadas operaciones, a partir del 10 de julio de 2027
Ley de IA de la UE
Reglamento (UE) 2024/1689
Alfabetización en IA para el personal y transparencia cuando las personas interactúan con IA
eIDAS
Reglamento (UE) n.º 910/2014, modificado por el (UE) 2024/1183
Firmas y sellos electrónicos cualificados
Código Deontológico del CCBE
Council of Bars and Law Societies of Europe
Confidencialidad y conflictos de intereses
Qué se sella con cada decisión:
Las partes buscadas, las coincidencias encontradas, la decisión, quién la tomó y la barrera tal como se creó.
Logística y sector marítimo
Requiere Enterprise. También requiere el complemento llamado Map and GeoAI. Las pantallas de teléfono también requieren Mobile apps.
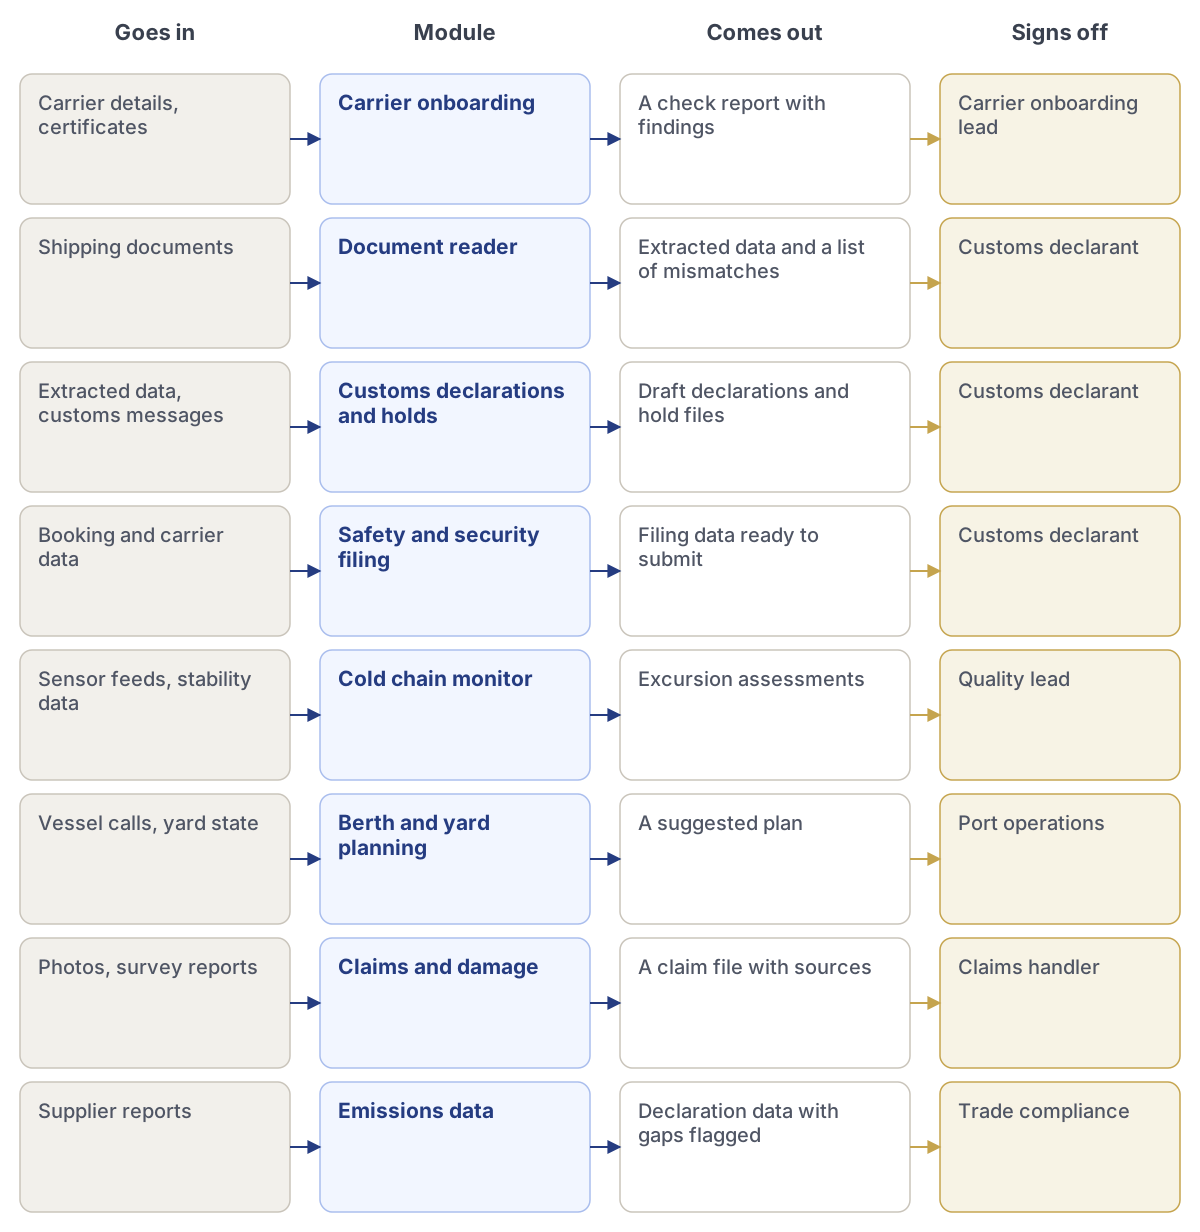
Los módulos del paquete de Logística y marítimo, desde lo que entra hasta quién da la aprobación.
Lente
Qué muestra
Declarante de aduanas
Declaraciones, retenciones, los documentos que las respaldan y lo que solicitó la aduana.
Alta de transportistas
Nuevos transportistas, sus verificaciones y las conclusiones que requieren una decisión.
Operaciones portuarias
Atraques, movimientos en patio y qué contenedores están autorizados para salir.
Responsable de calidad
Registros de temperatura, desviaciones y los datos de estabilidad para evaluarlas.
Oficial de protección de la instalación portuaria
Controles de seguridad, accesos e incidentes en la instalación portuaria.
Módulo
Qué hace
Entra
Sale
Aprueba
Alta de transportistas
Comprueba listas de sanciones, licencias, seguros y datos bancarios de cada nuevo transportista.
Datos del transportista, certificados
Un informe de verificación con conclusiones
Responsable de alta de transportistas
Lector de documentos
Lee facturas, listas de embalaje, conocimientos de embarque y certificados, y los compara.
Documentos de envío
Datos extraídos y una lista de discrepancias
Declarante de aduanas
Declaraciones y retenciones aduaneras
Redacta declaraciones y realiza el seguimiento de retenciones, inspecciones y lo que solicitó la aduana.
Datos extraídos, mensajes de aduanas
Borradores de declaraciones y expedientes de retención
Declarante de aduanas
Presentación de datos de protección y seguridad
Prepara los datos de la declaración sumaria de entrada que la aduana necesita antes de que lleguen las mercancías.
Datos de reserva y del transportista
Datos de presentación listos para enviar
Declarante de aduanas
Monitor de cadena de frío
Supervisa las lecturas de los contenedores refrigerados y evalúa las desviaciones frente a los datos de estabilidad.
Flujos de sensores, datos de estabilidad
Evaluaciones de desviaciones
Responsable de calidad
Planificación de atraques y patio
Sugiere movimientos en patio y franjas de atraque teniendo en cuenta retenciones e inspecciones.
Escalas de buques, estado del patio
Un plan sugerido
Operaciones portuarias
Reclamaciones y daños
Crea un expediente de reclamación a partir de fotos, informes de peritaje y el registro sellado del envío.
Fotos, informes de peritaje
Un expediente de reclamación con fuentes
Tramitador de siniestros
Datos de emisiones
Recopila de los proveedores datos de emisiones implícitas para las declaraciones del CBAM.
Informes de proveedores
Datos de declaración con lagunas señaladas
Cumplimiento comercial
Regla
Referencia
A qué responden los registros
Código Aduanero de la Unión
Reglamento (UE) n.º 952/2013
Declaraciones, controles, retenciones y levante de mercancías
ICS2
Import Control System 2
Datos de protección y seguridad presentados antes de que lleguen las mercancías
eFTI
Reglamento (UE) 2020/1056
Las autoridades aceptan información electrónica sobre el transporte de mercancías a partir del 9 de julio de 2027
CBAM
Reglamento (UE) 2023/956
Emisiones implícitas declaradas para acero, cemento, aluminio y más
Protección de buques e instalaciones portuarias
Reglamento (CE) n.º 725/2004
Medidas del Código PBIP en las instalaciones portuarias
NIS2
Directiva (UE) 2022/2555
Los operadores portuarios y de transporte notifican los incidentes significativos
Buenas Prácticas de Distribución
Directrices 2013/C 343/01
Control de temperatura de los medicamentos en tránsito
Qué se sella con cada decisión:
La retención, lo que solicitó la aduana, los documentos comparados, la decisión y quién la tomó.
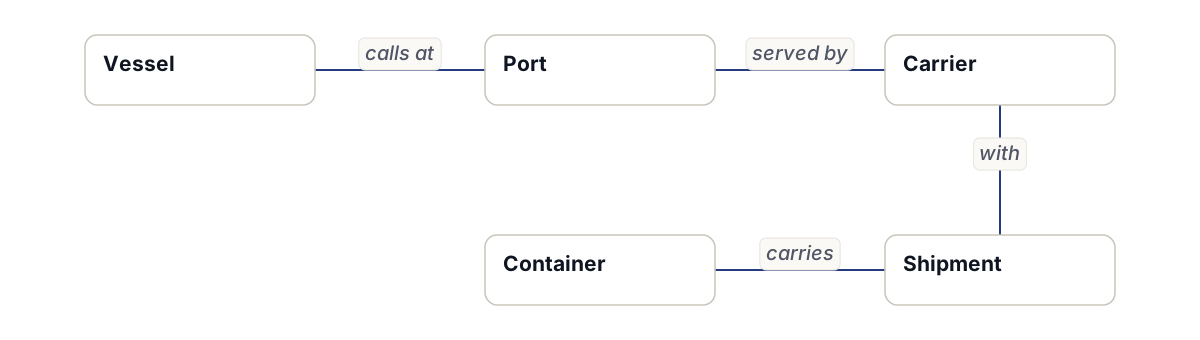
Modelo de conocimiento: modelo base de logística
Los tipos de elementos del modelo base de logística y los vínculos entre ellos.
Desde
Vínculo
Hacia
Buque
hace escala en
Puerto
Puerto
atendido por
Transportista
Contenedor
transporta
Envío
Envío
con
Transportista
También en el modelo, con sus vínculos definidos por el paquete: Atraque, Contrato, Declaración aduanera.
Tipo
Nota
Buque
—
Puerto
—
Transportista
—
Contenedor
—
Envío
—
Mostrado en {L} según su navegador.View in EnglishMantener {L}Ver esta página en {L}Seguir en inglésHuella del selloEste navegador no puede calcular la comprobación.El sello coincide.Este registro no ha cambiado desde que se selló.Sello roto.Este texto no coincide con el sellado. Huella actualPulse Comprobar para comparar este texto con su sello.Se ha seleccionado {L}. Esta página se muestra en {C} hasta que se publique su traducción.No se ha podido enviar. Inténtelo de nuevo o escríbanos a {L}.