

El acceso adecuado para cada persona y la prueba para cada norma.
Decida quién puede hacer qué, exija una segunda verificación de inicio de sesión y retenga los cambios de riesgo para que los apruebe una segunda persona. Cada control está vinculado a las normas que debe cumplir, de modo que una misma evidencia sirve para varios marcos normativos y el paquete que solicita un auditor se genera en cuestión de minutos.
Quién puede hacer qué y por qué.
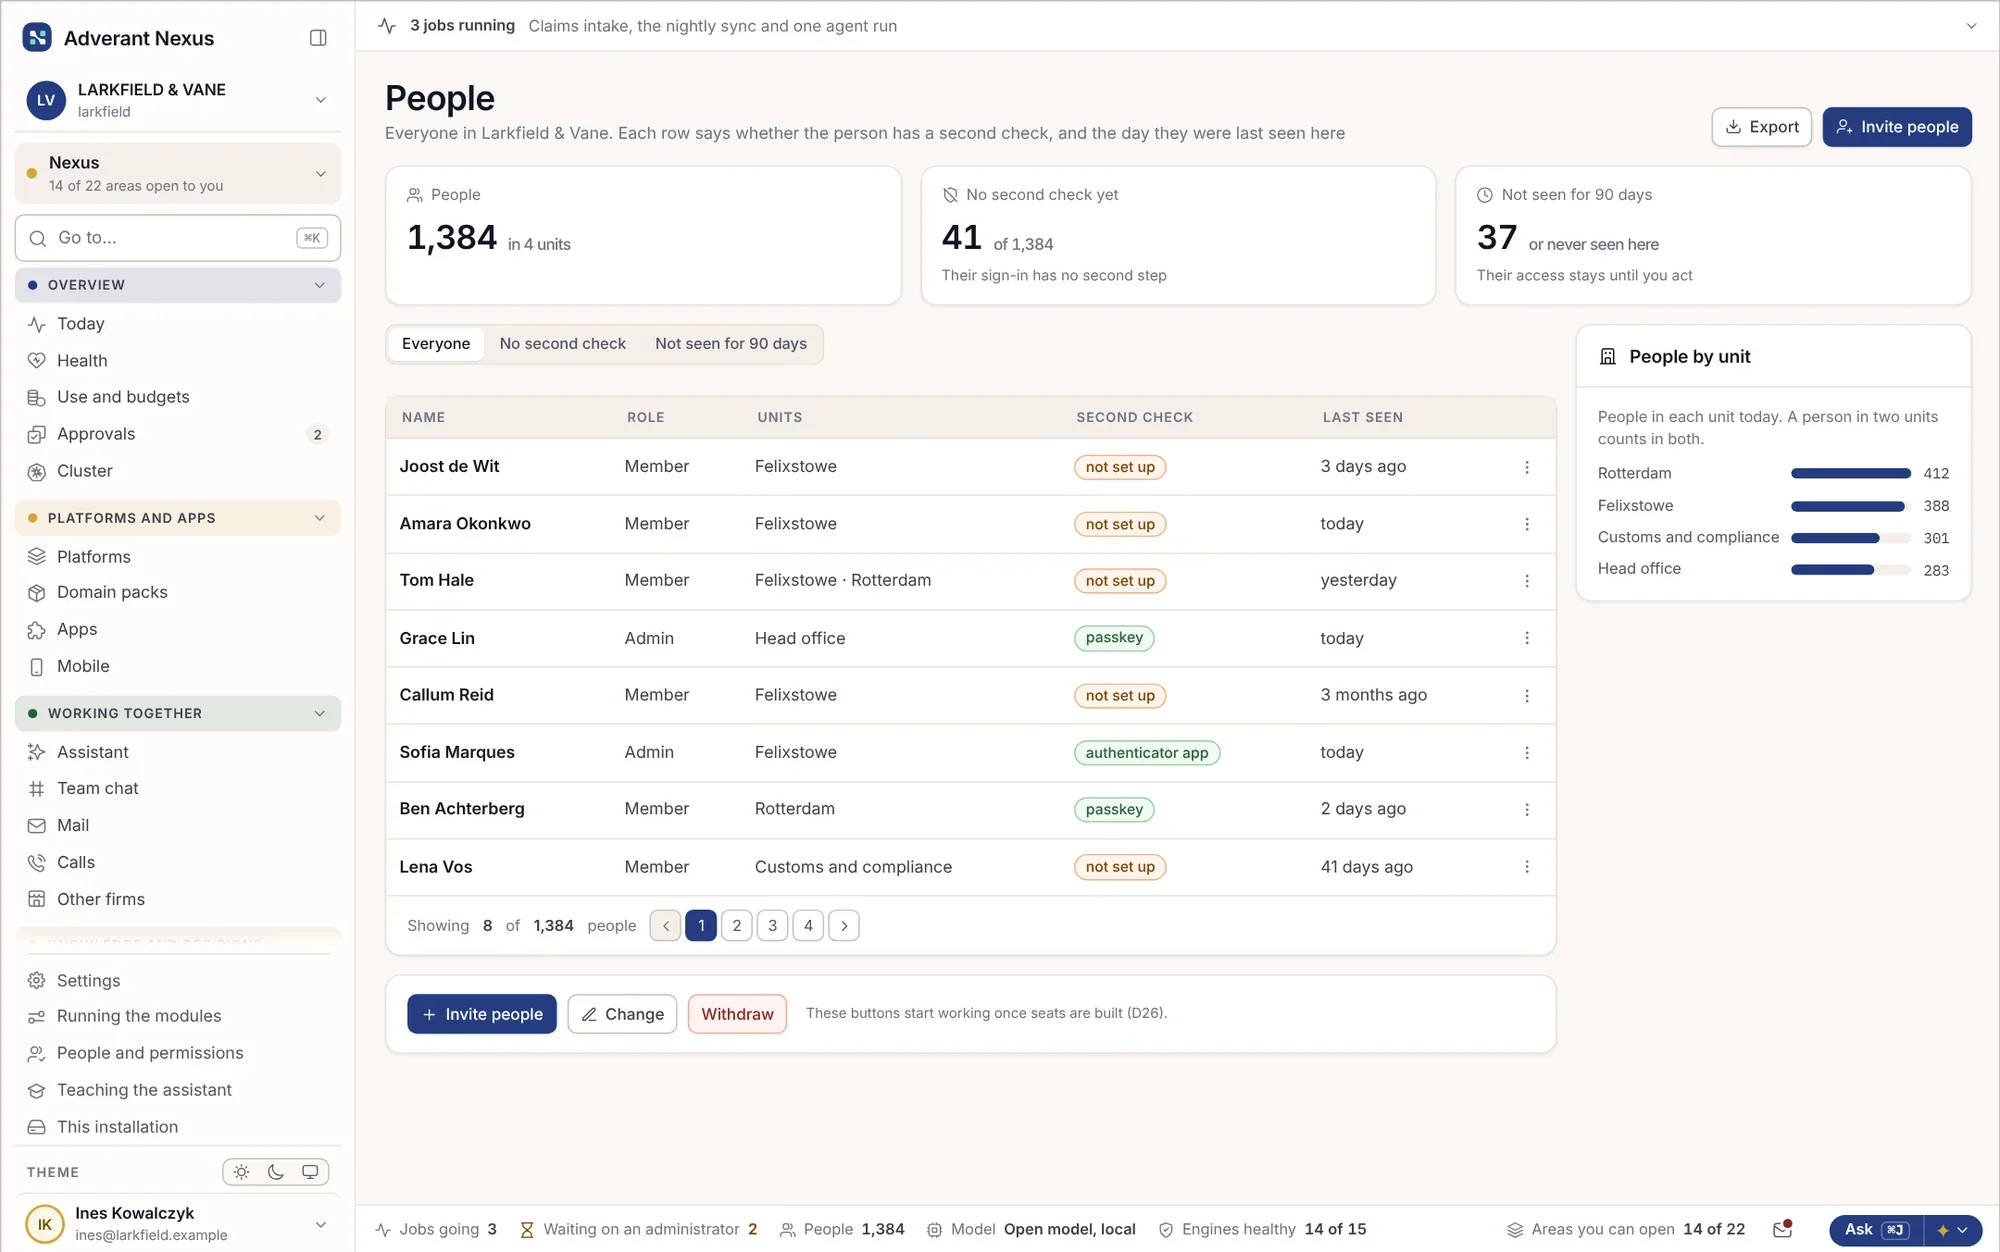
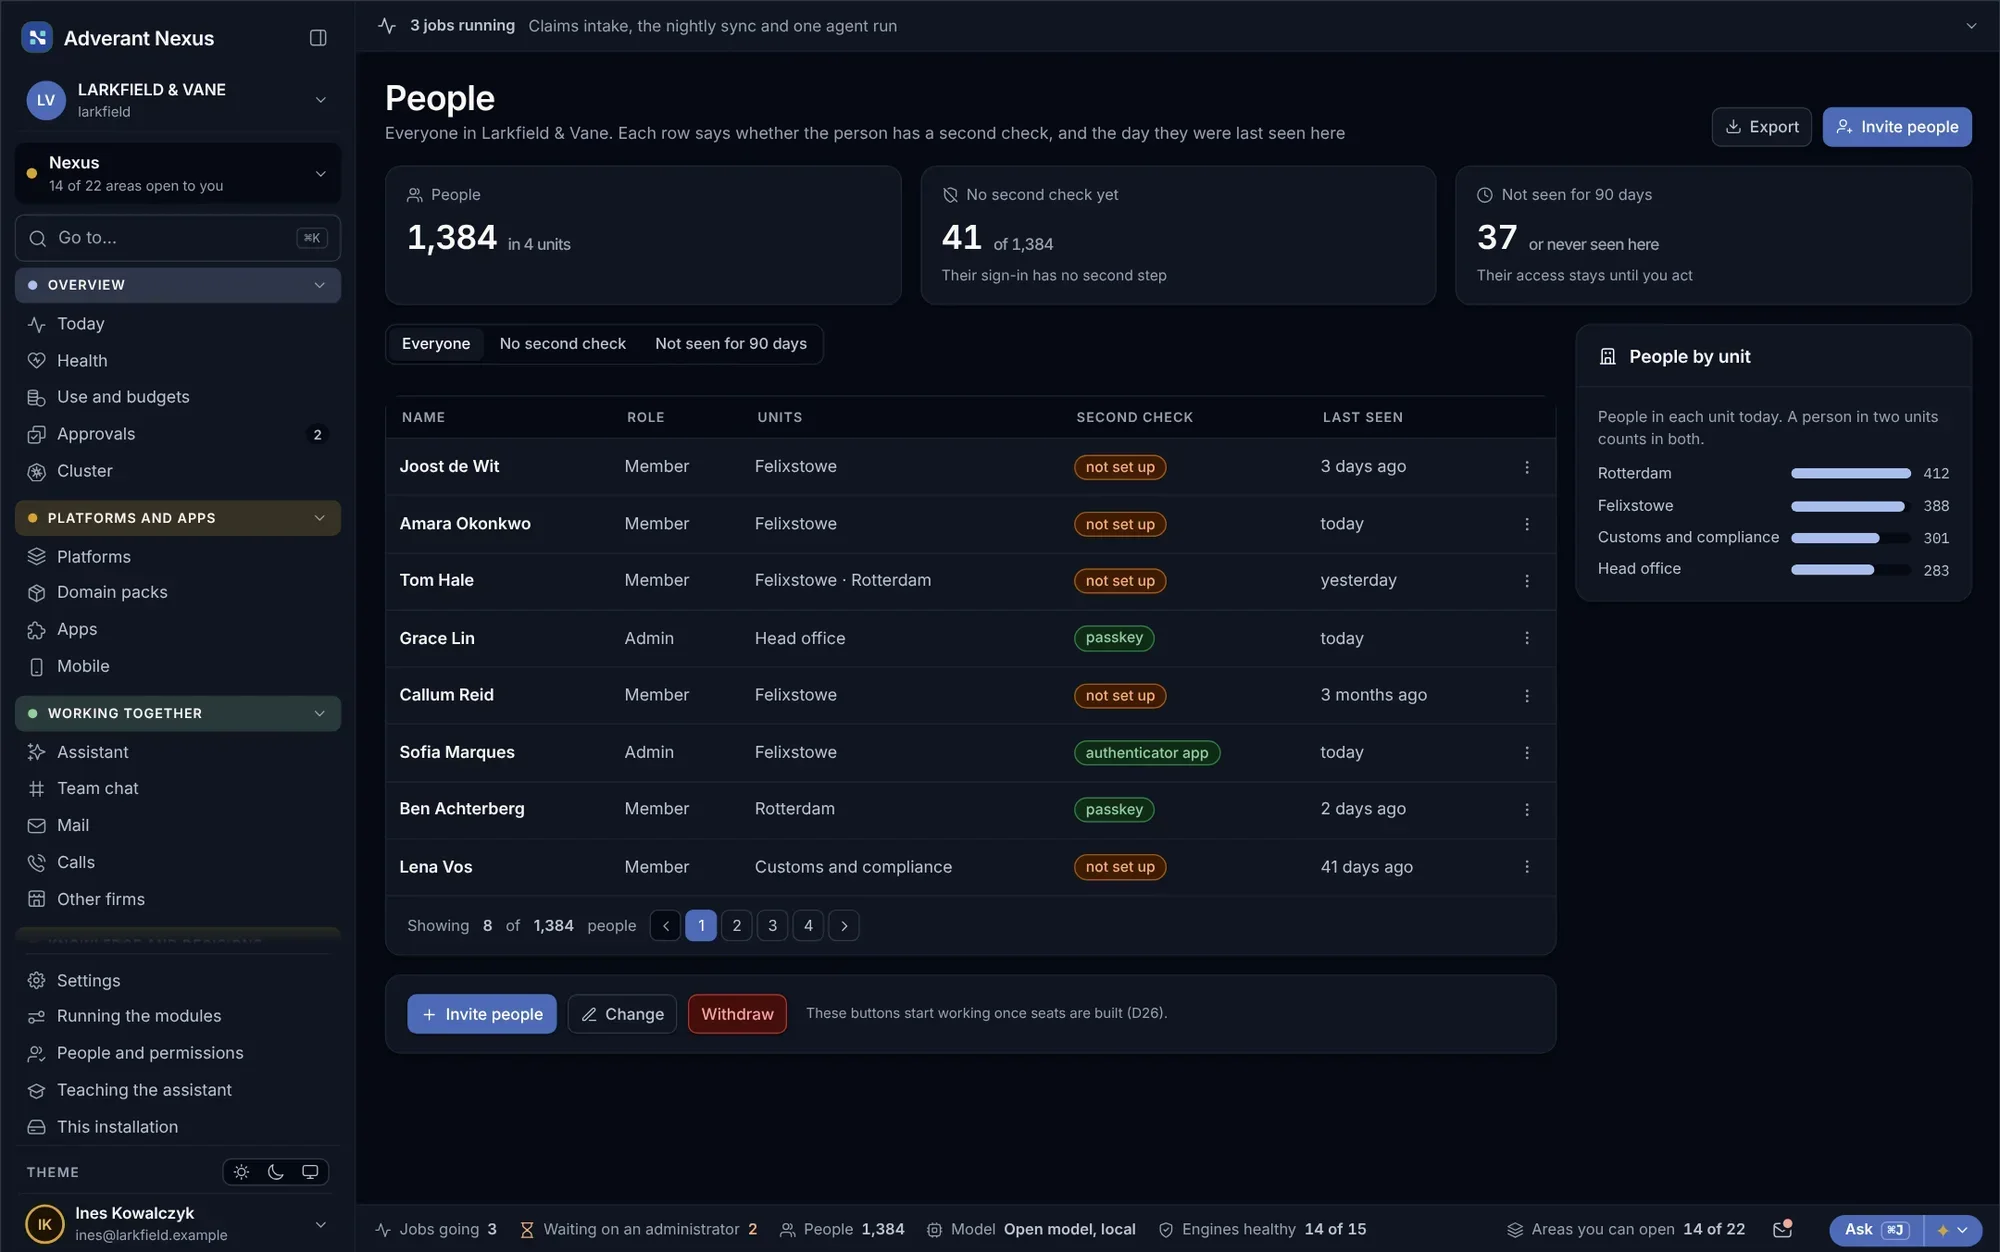
Vea a todas las personas de la organización, qué permite su rol y por qué alguien no puede acceder a algo. Los cambios de riesgo esperan a una segunda persona.
Personas
- Todos en una sola lista
- Segundas verificaciones obligatorias
- Cierre remoto de sesiones
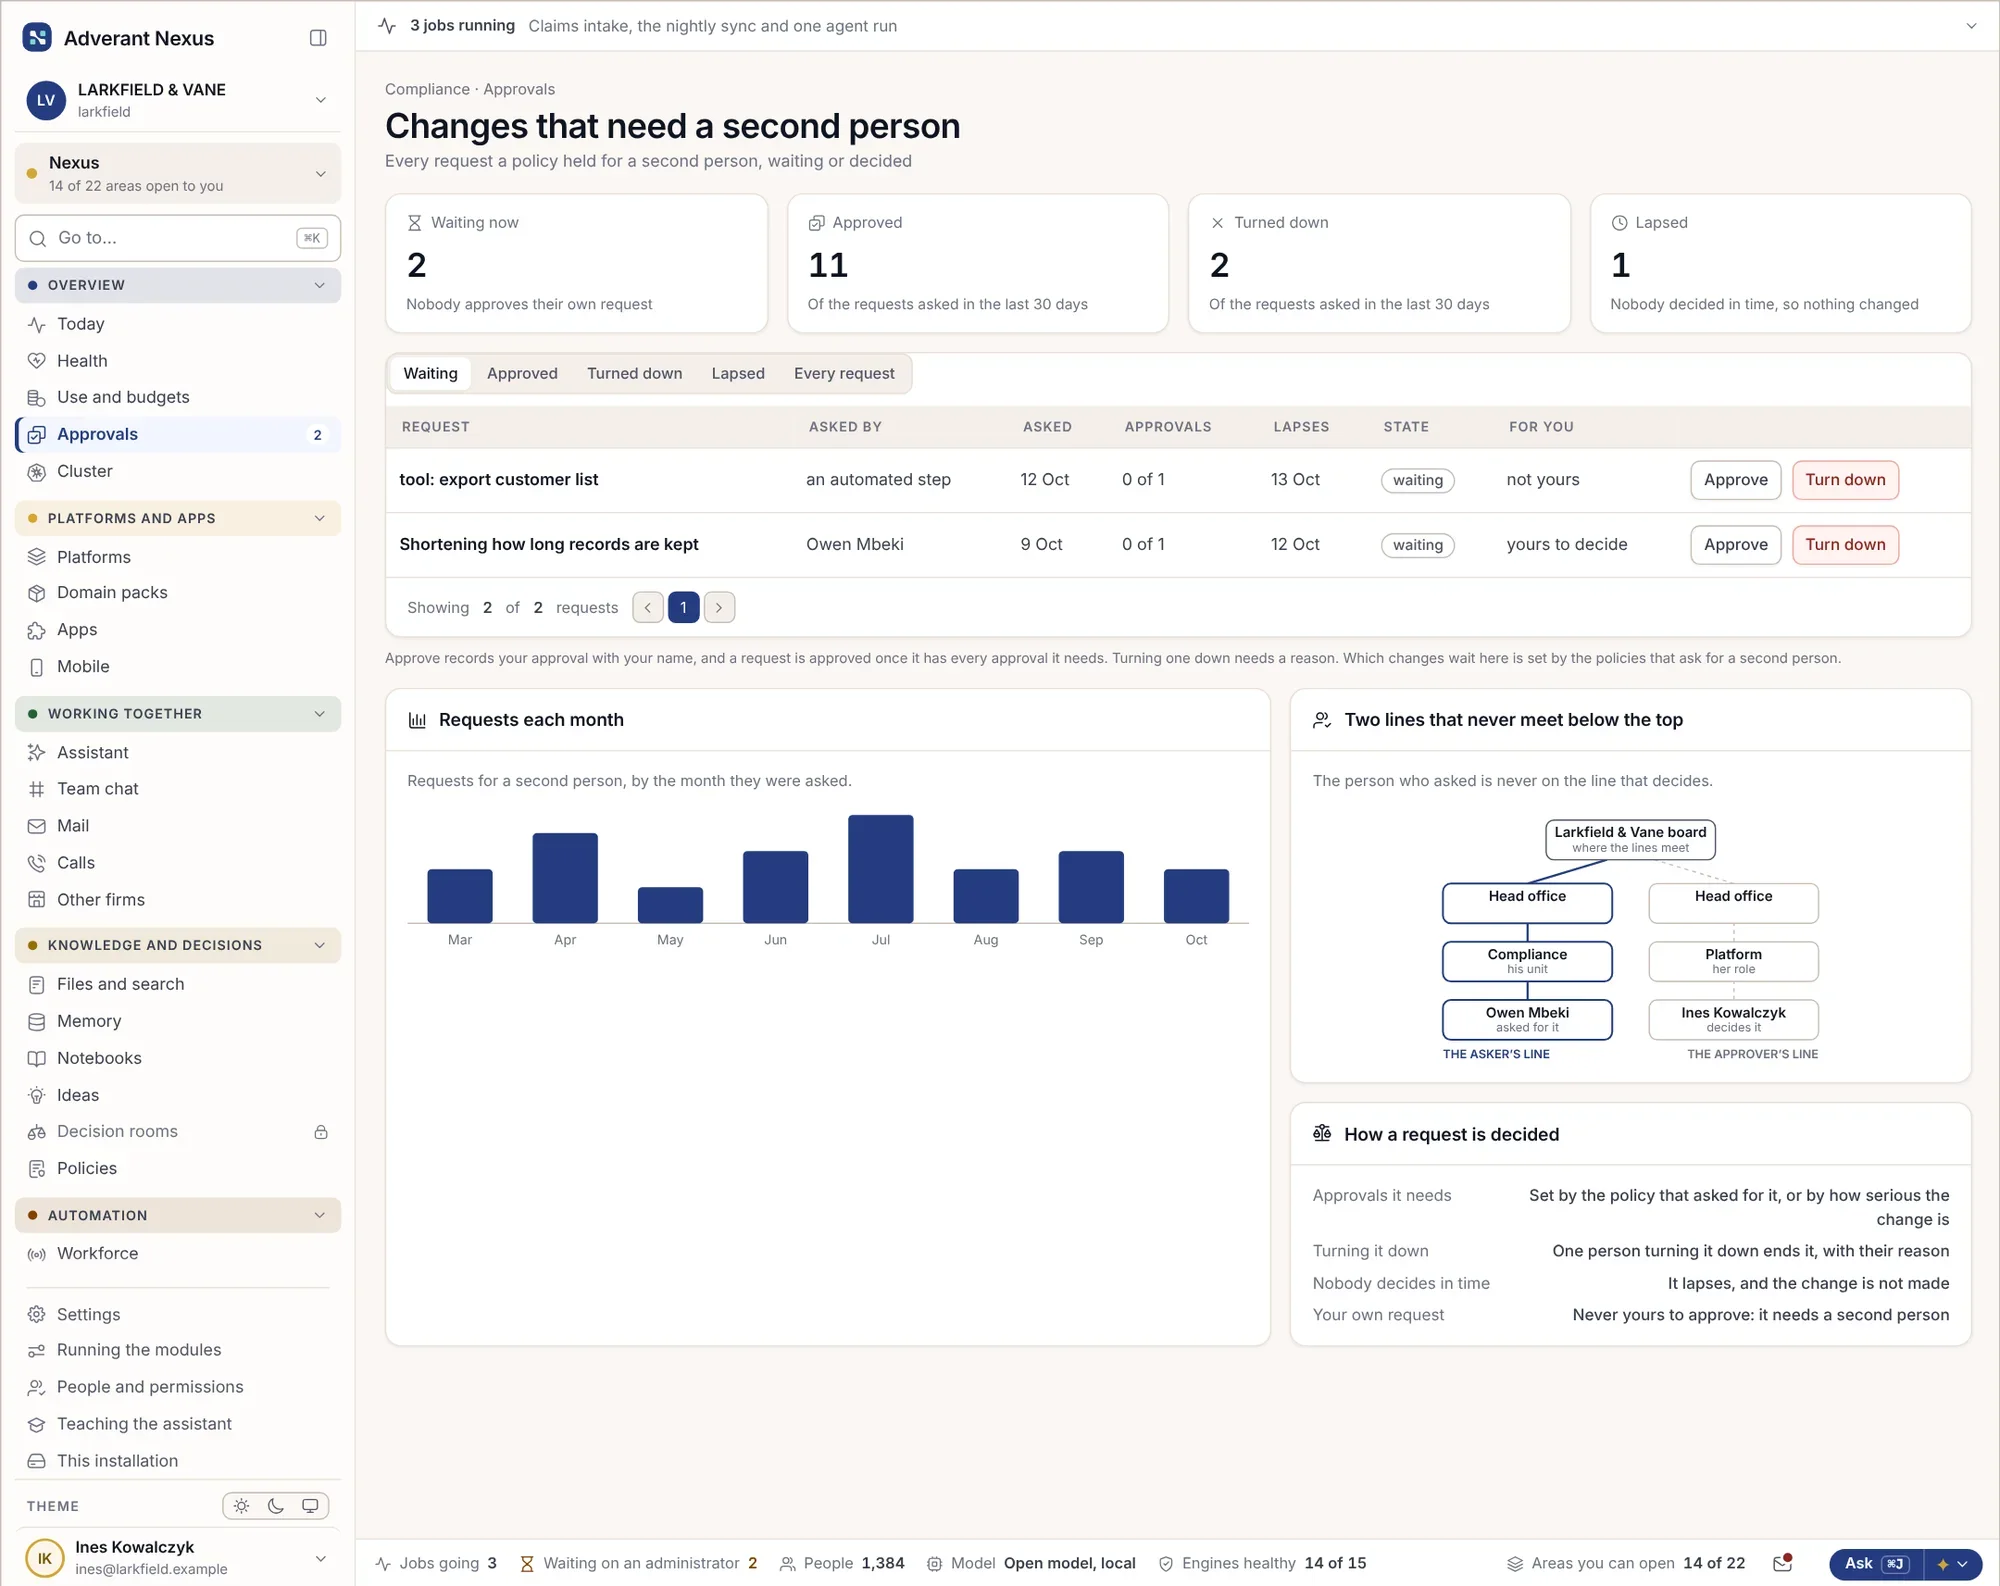
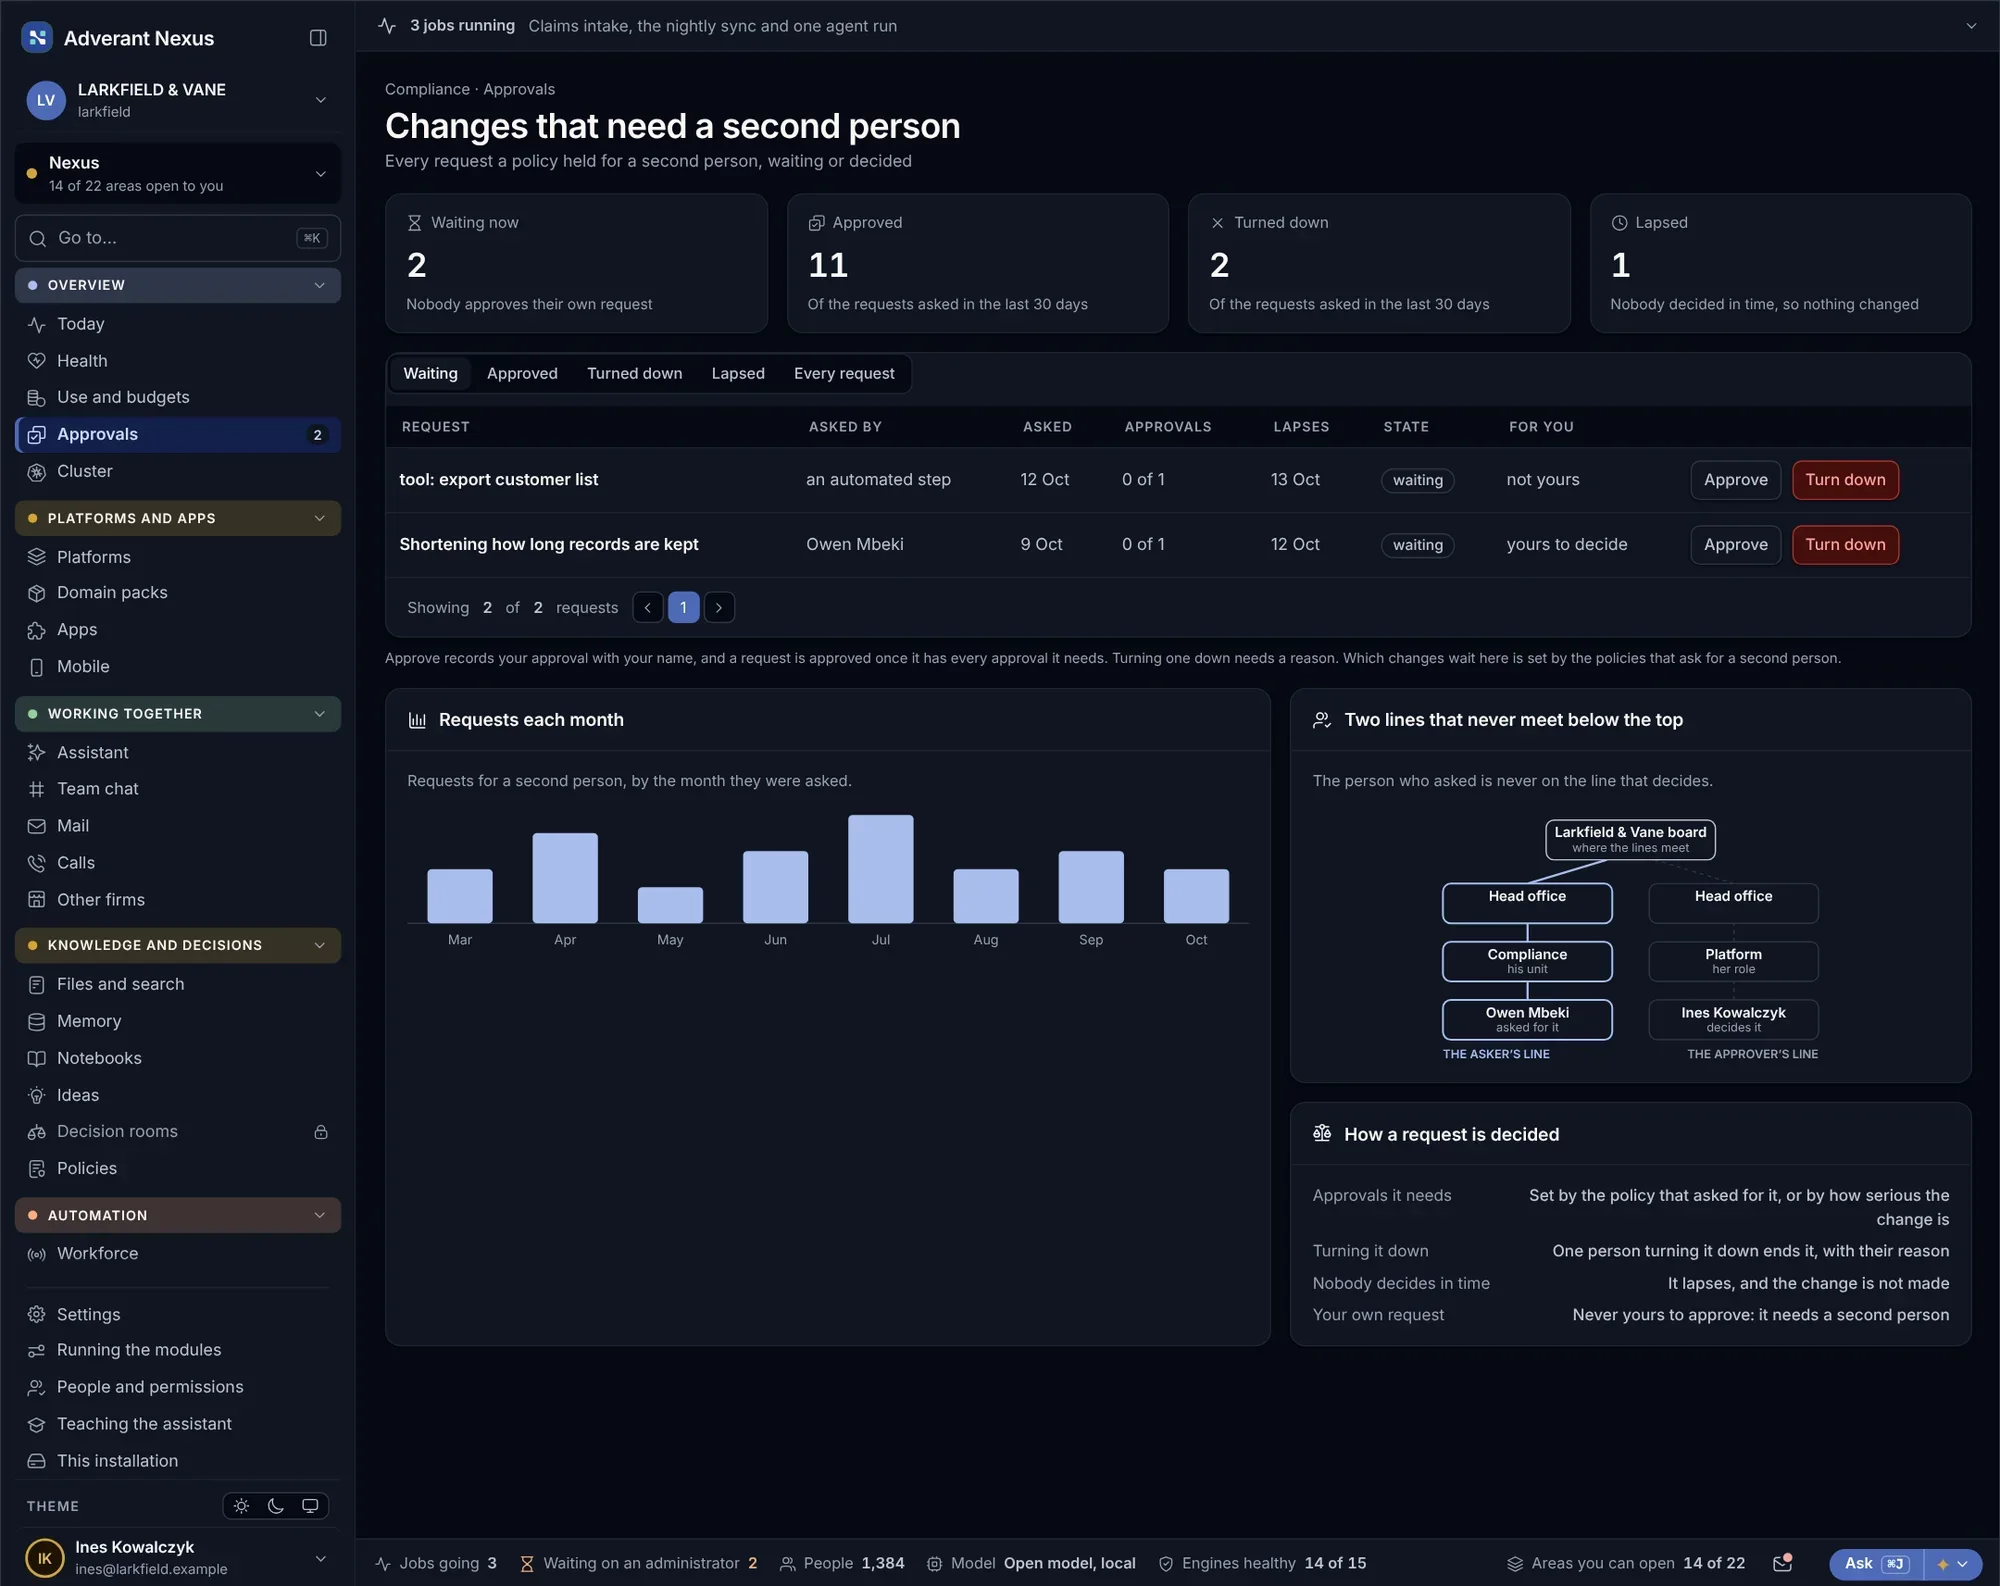
Aprobación por cuatro ojos
- Definido según el tipo de cambio
- El aprobador no puede ser el solicitante
- Cada aprobación queda registrada
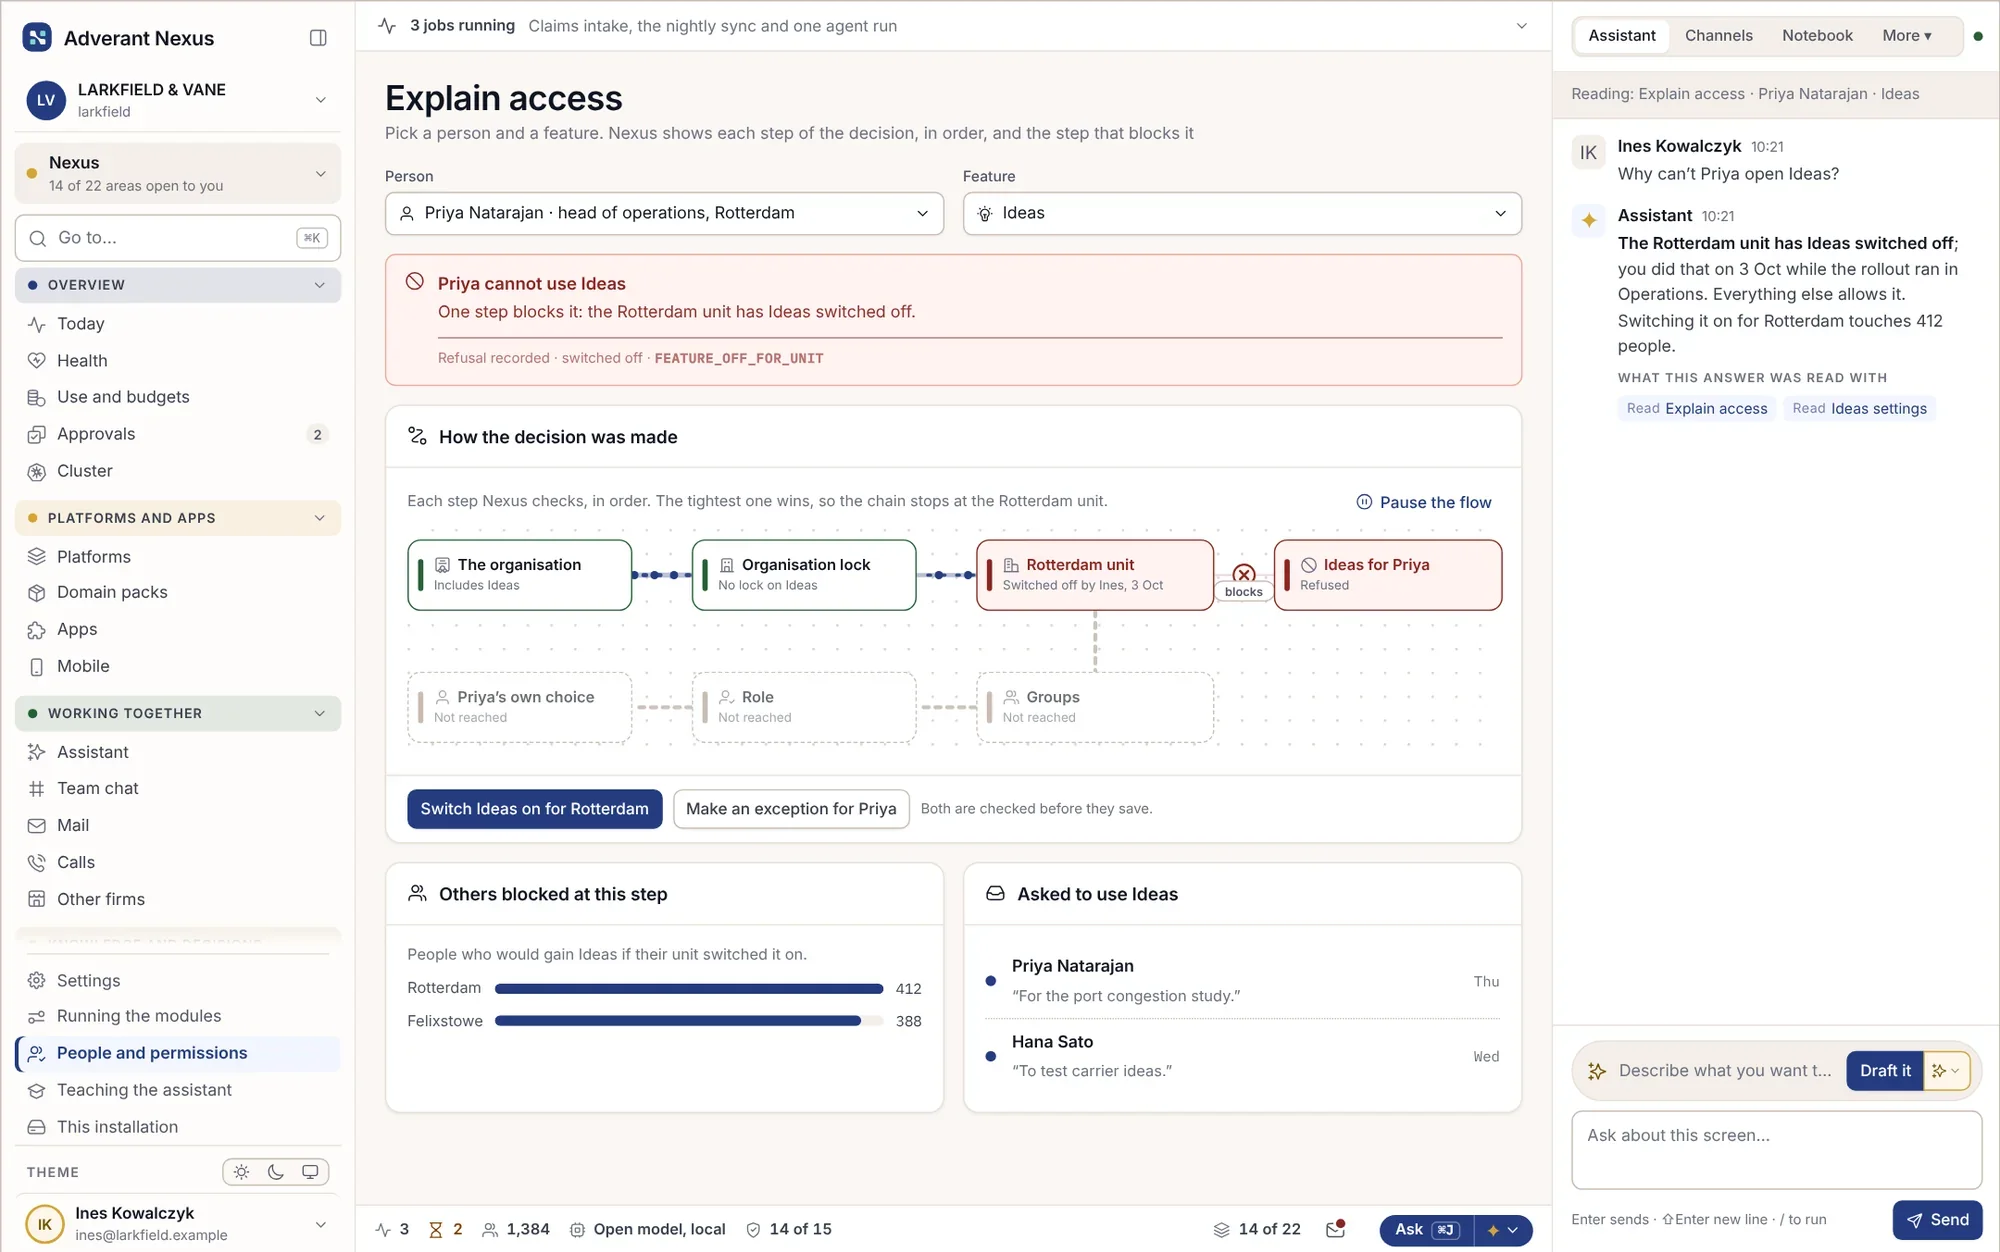
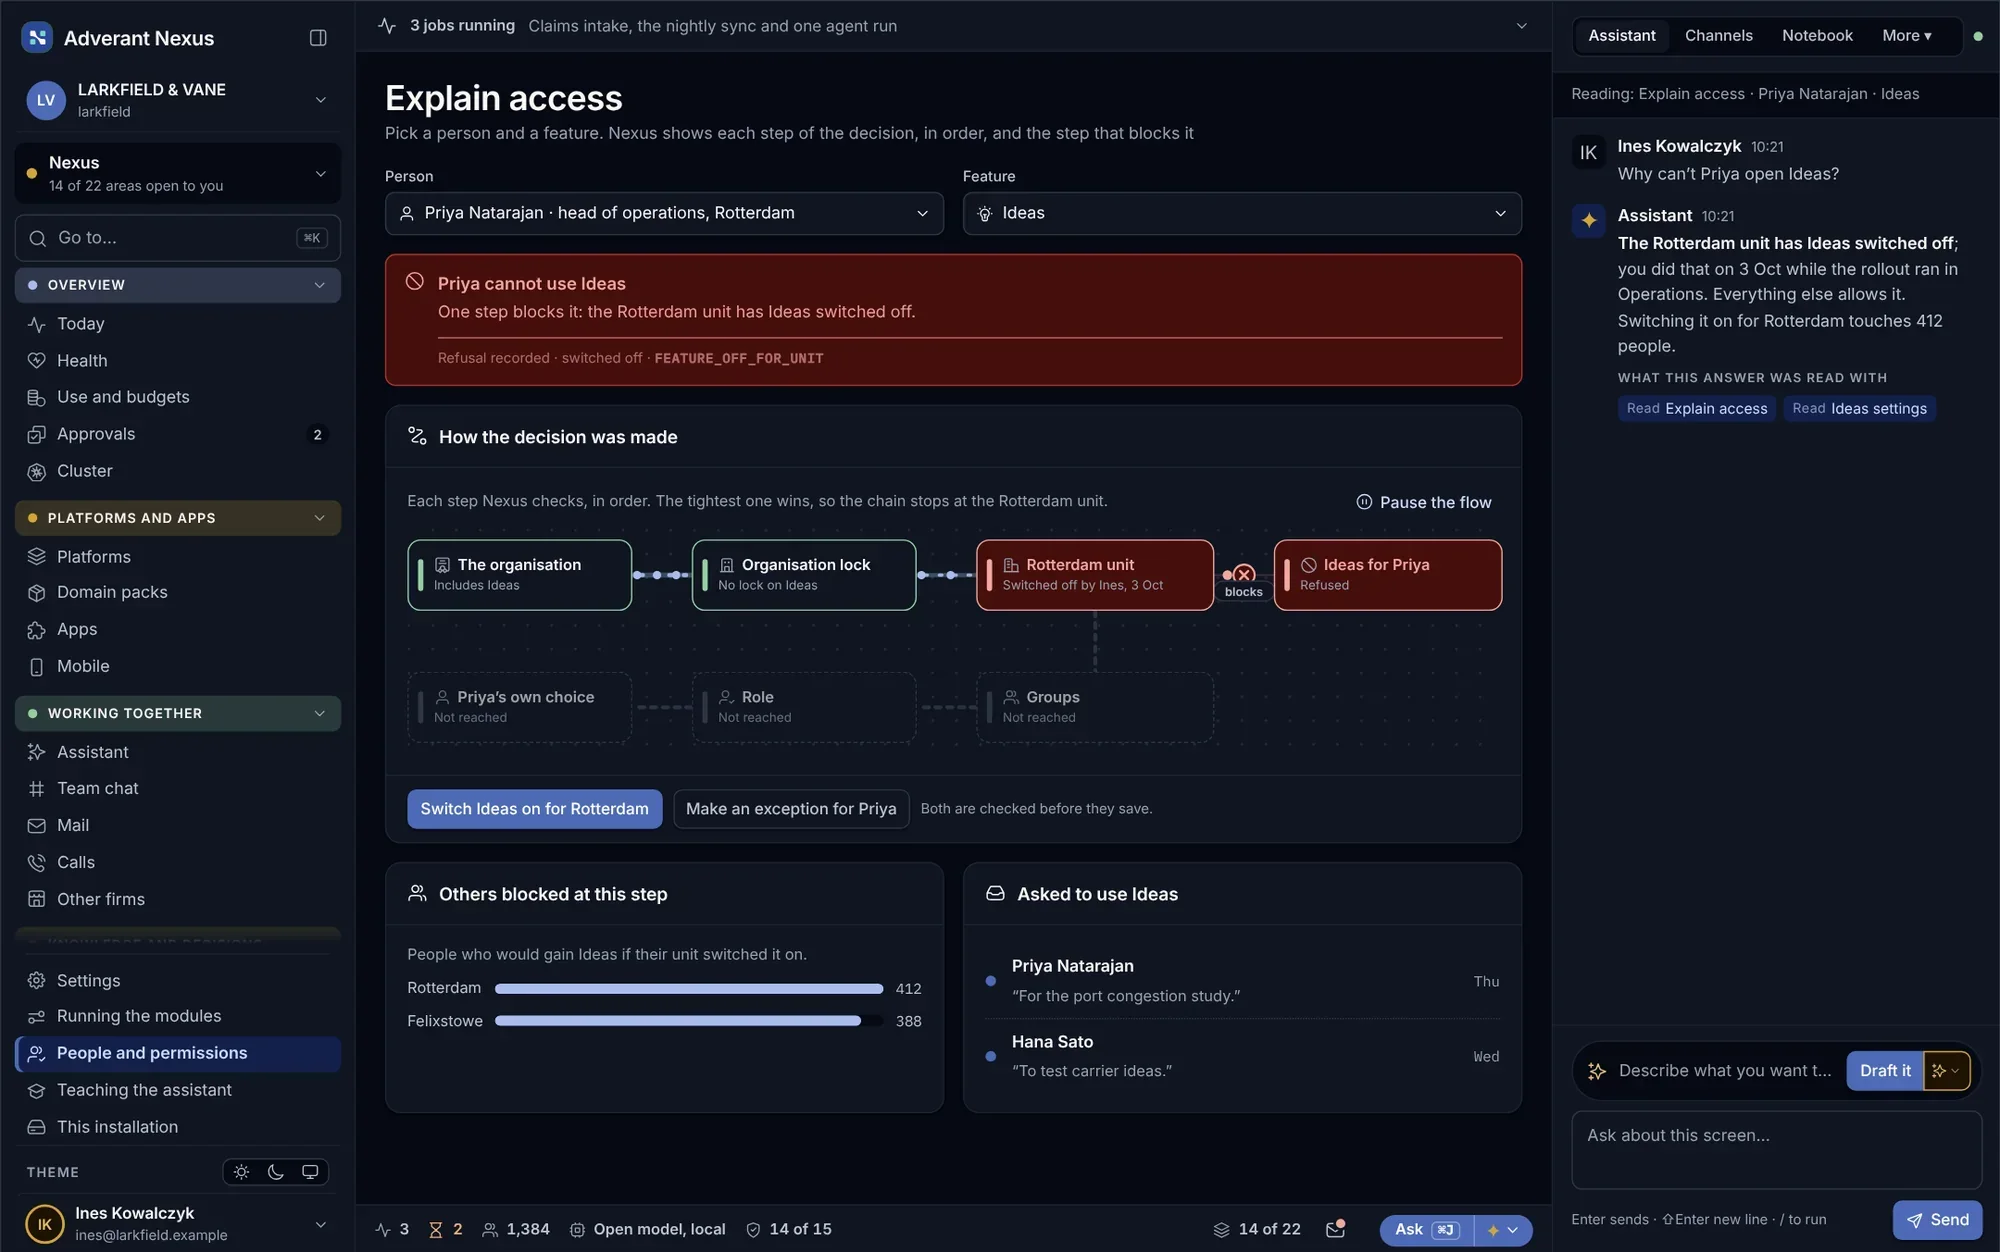
Explicación del acceso, paso a paso
- Cada paso visible
- El paso que bloquea, identificado
- Corregido donde corresponde
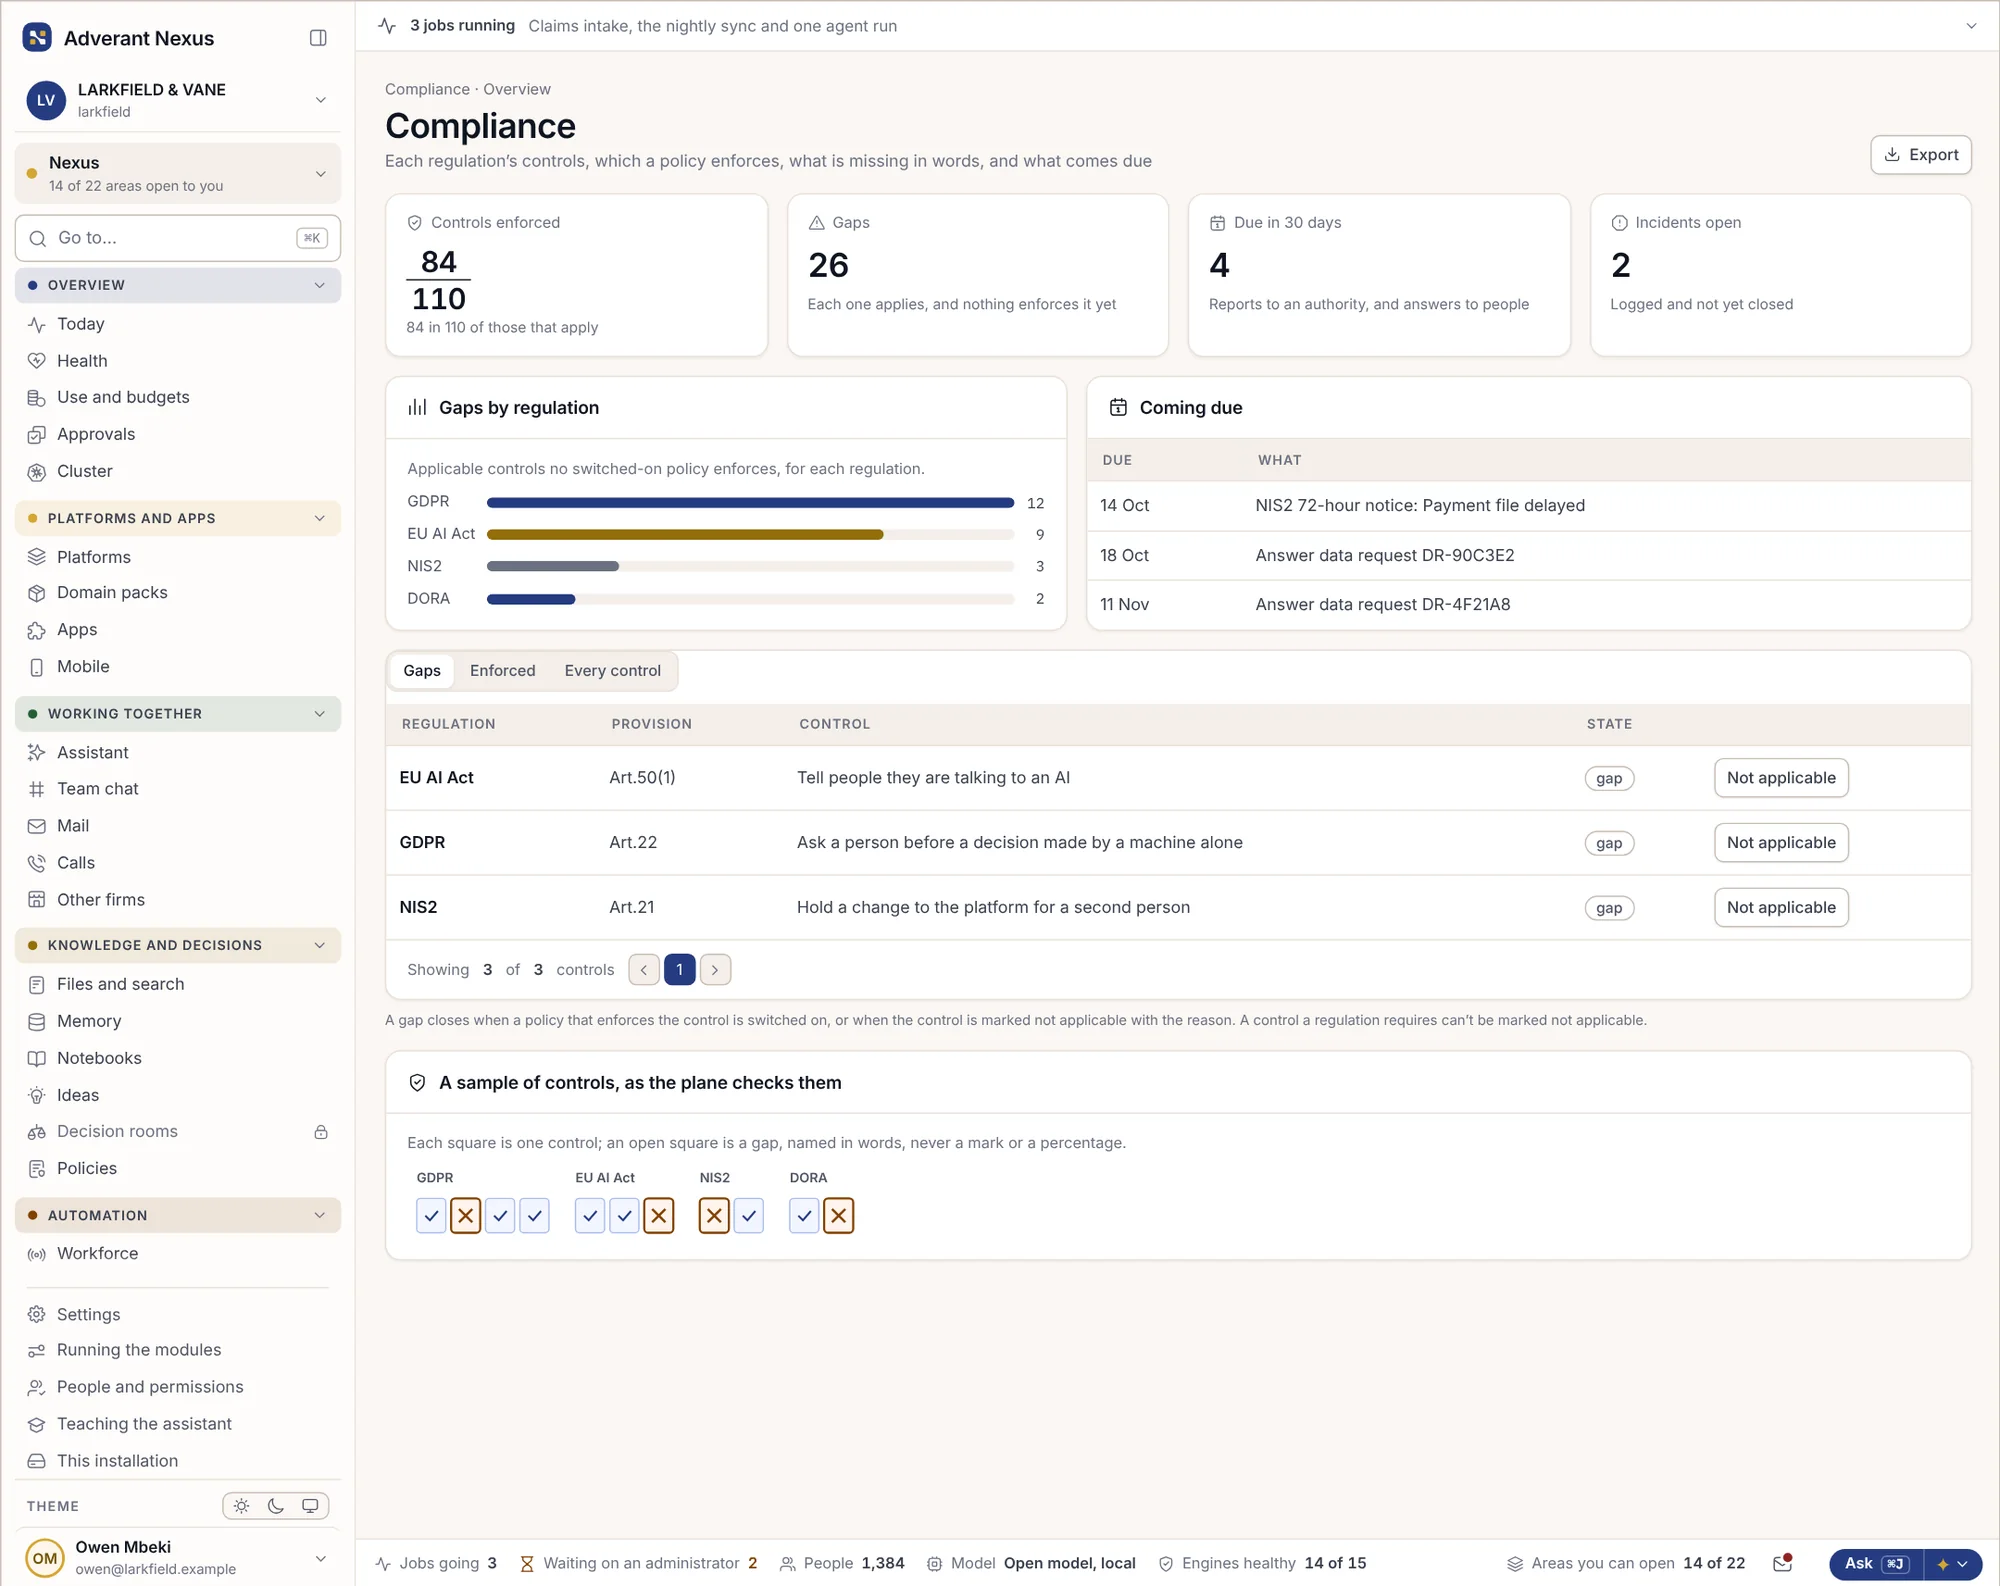
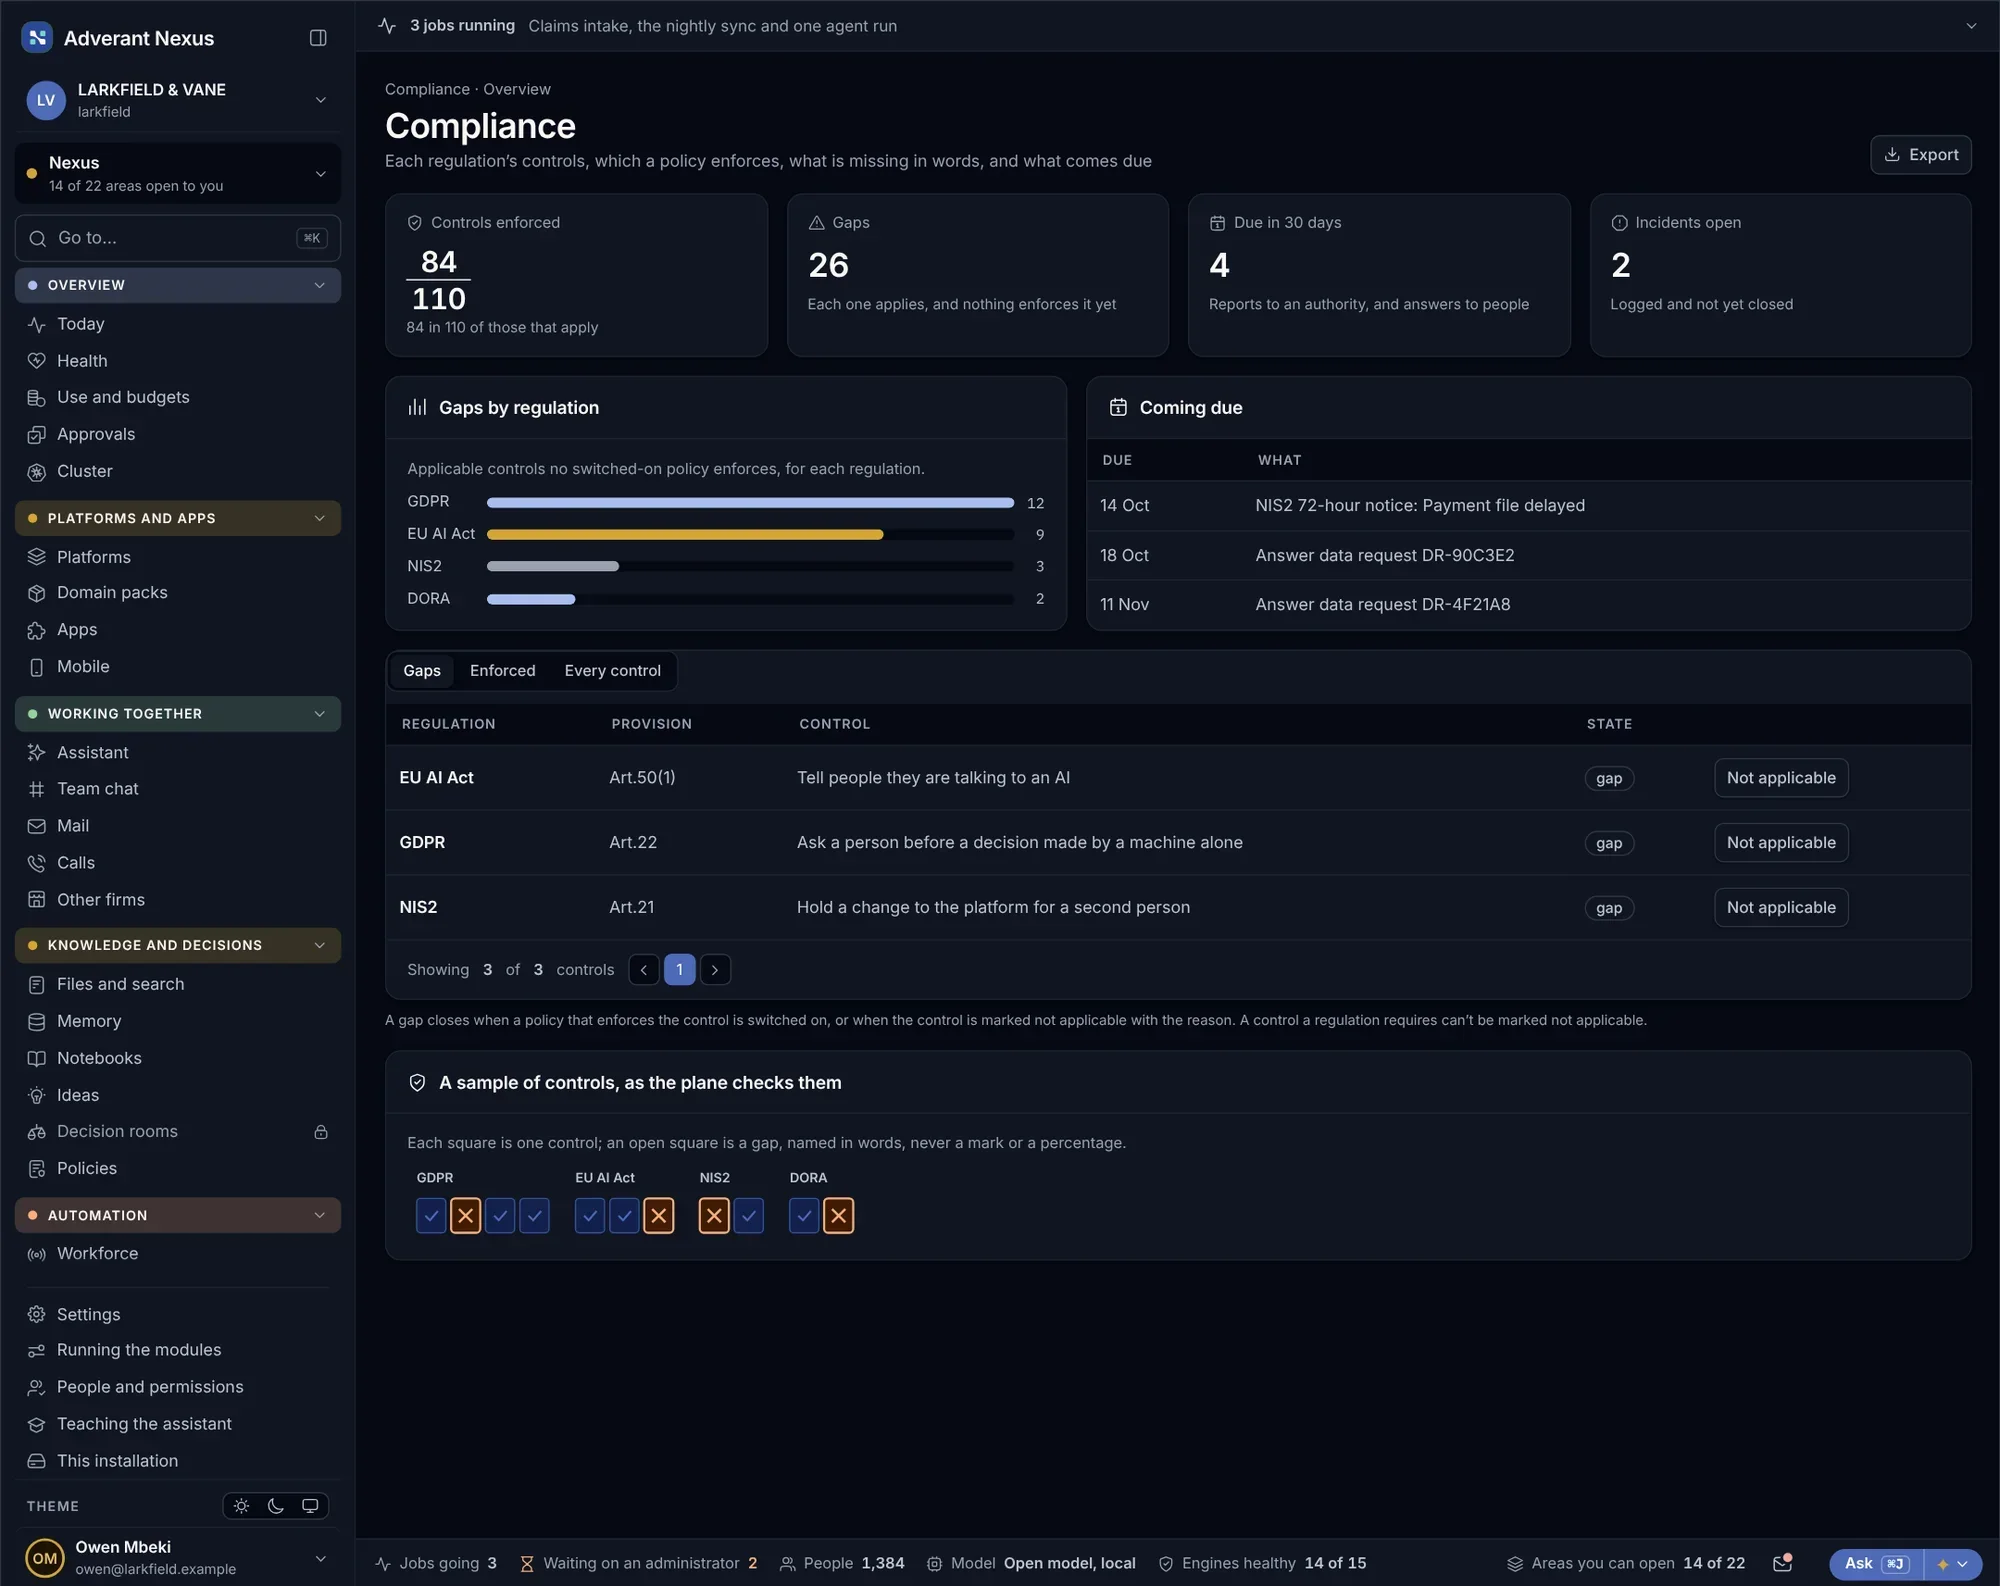
Un control, muchas normas cumplidas.
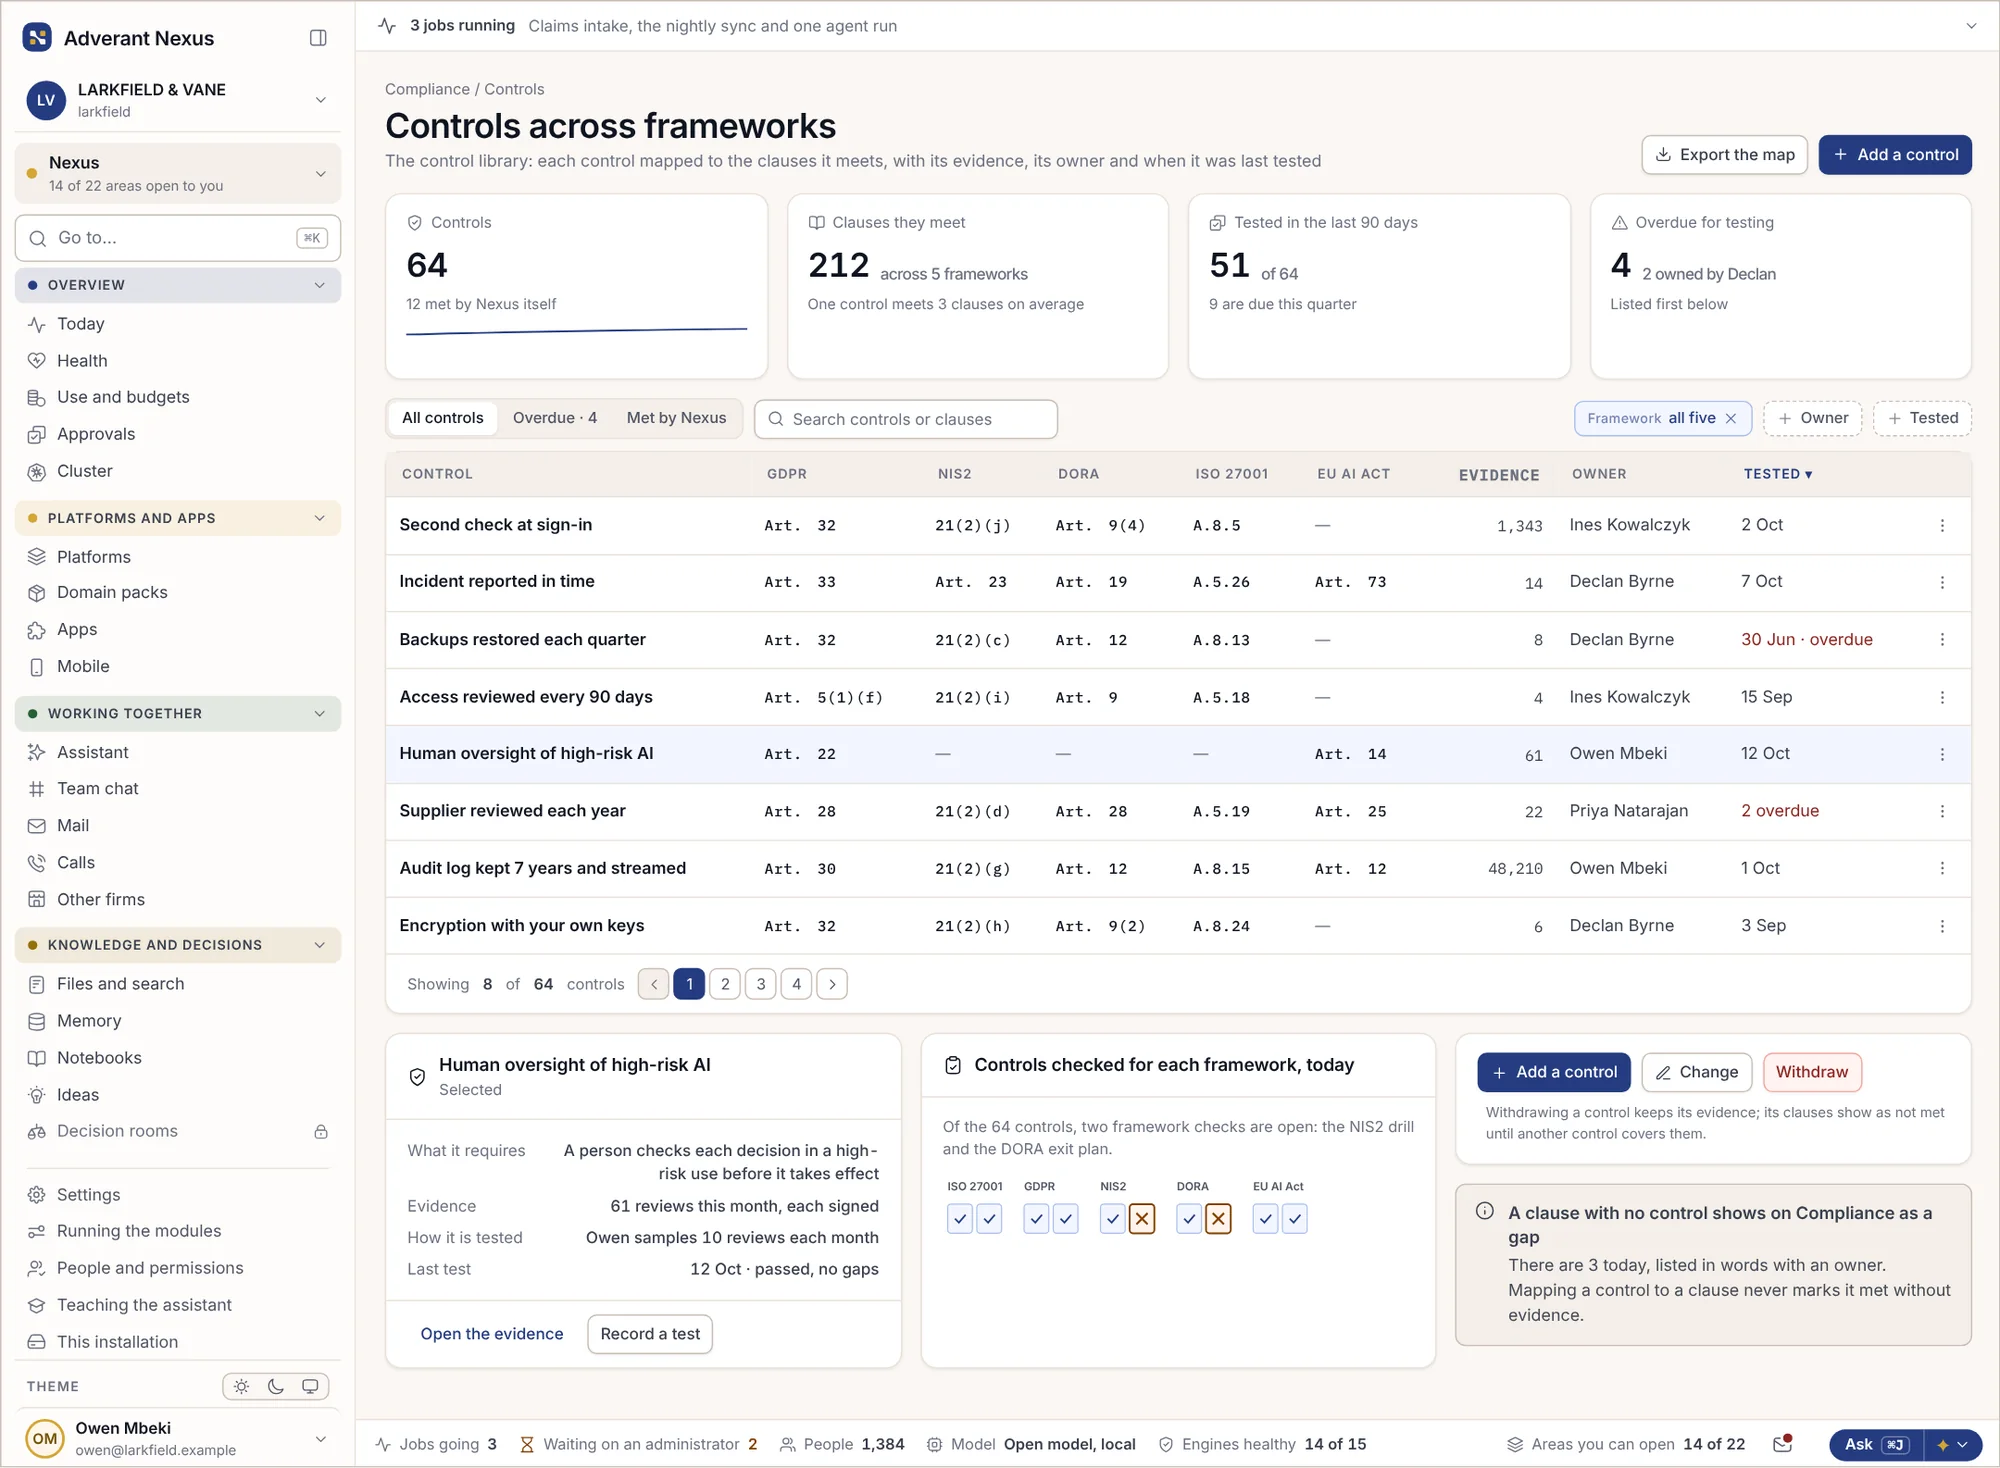
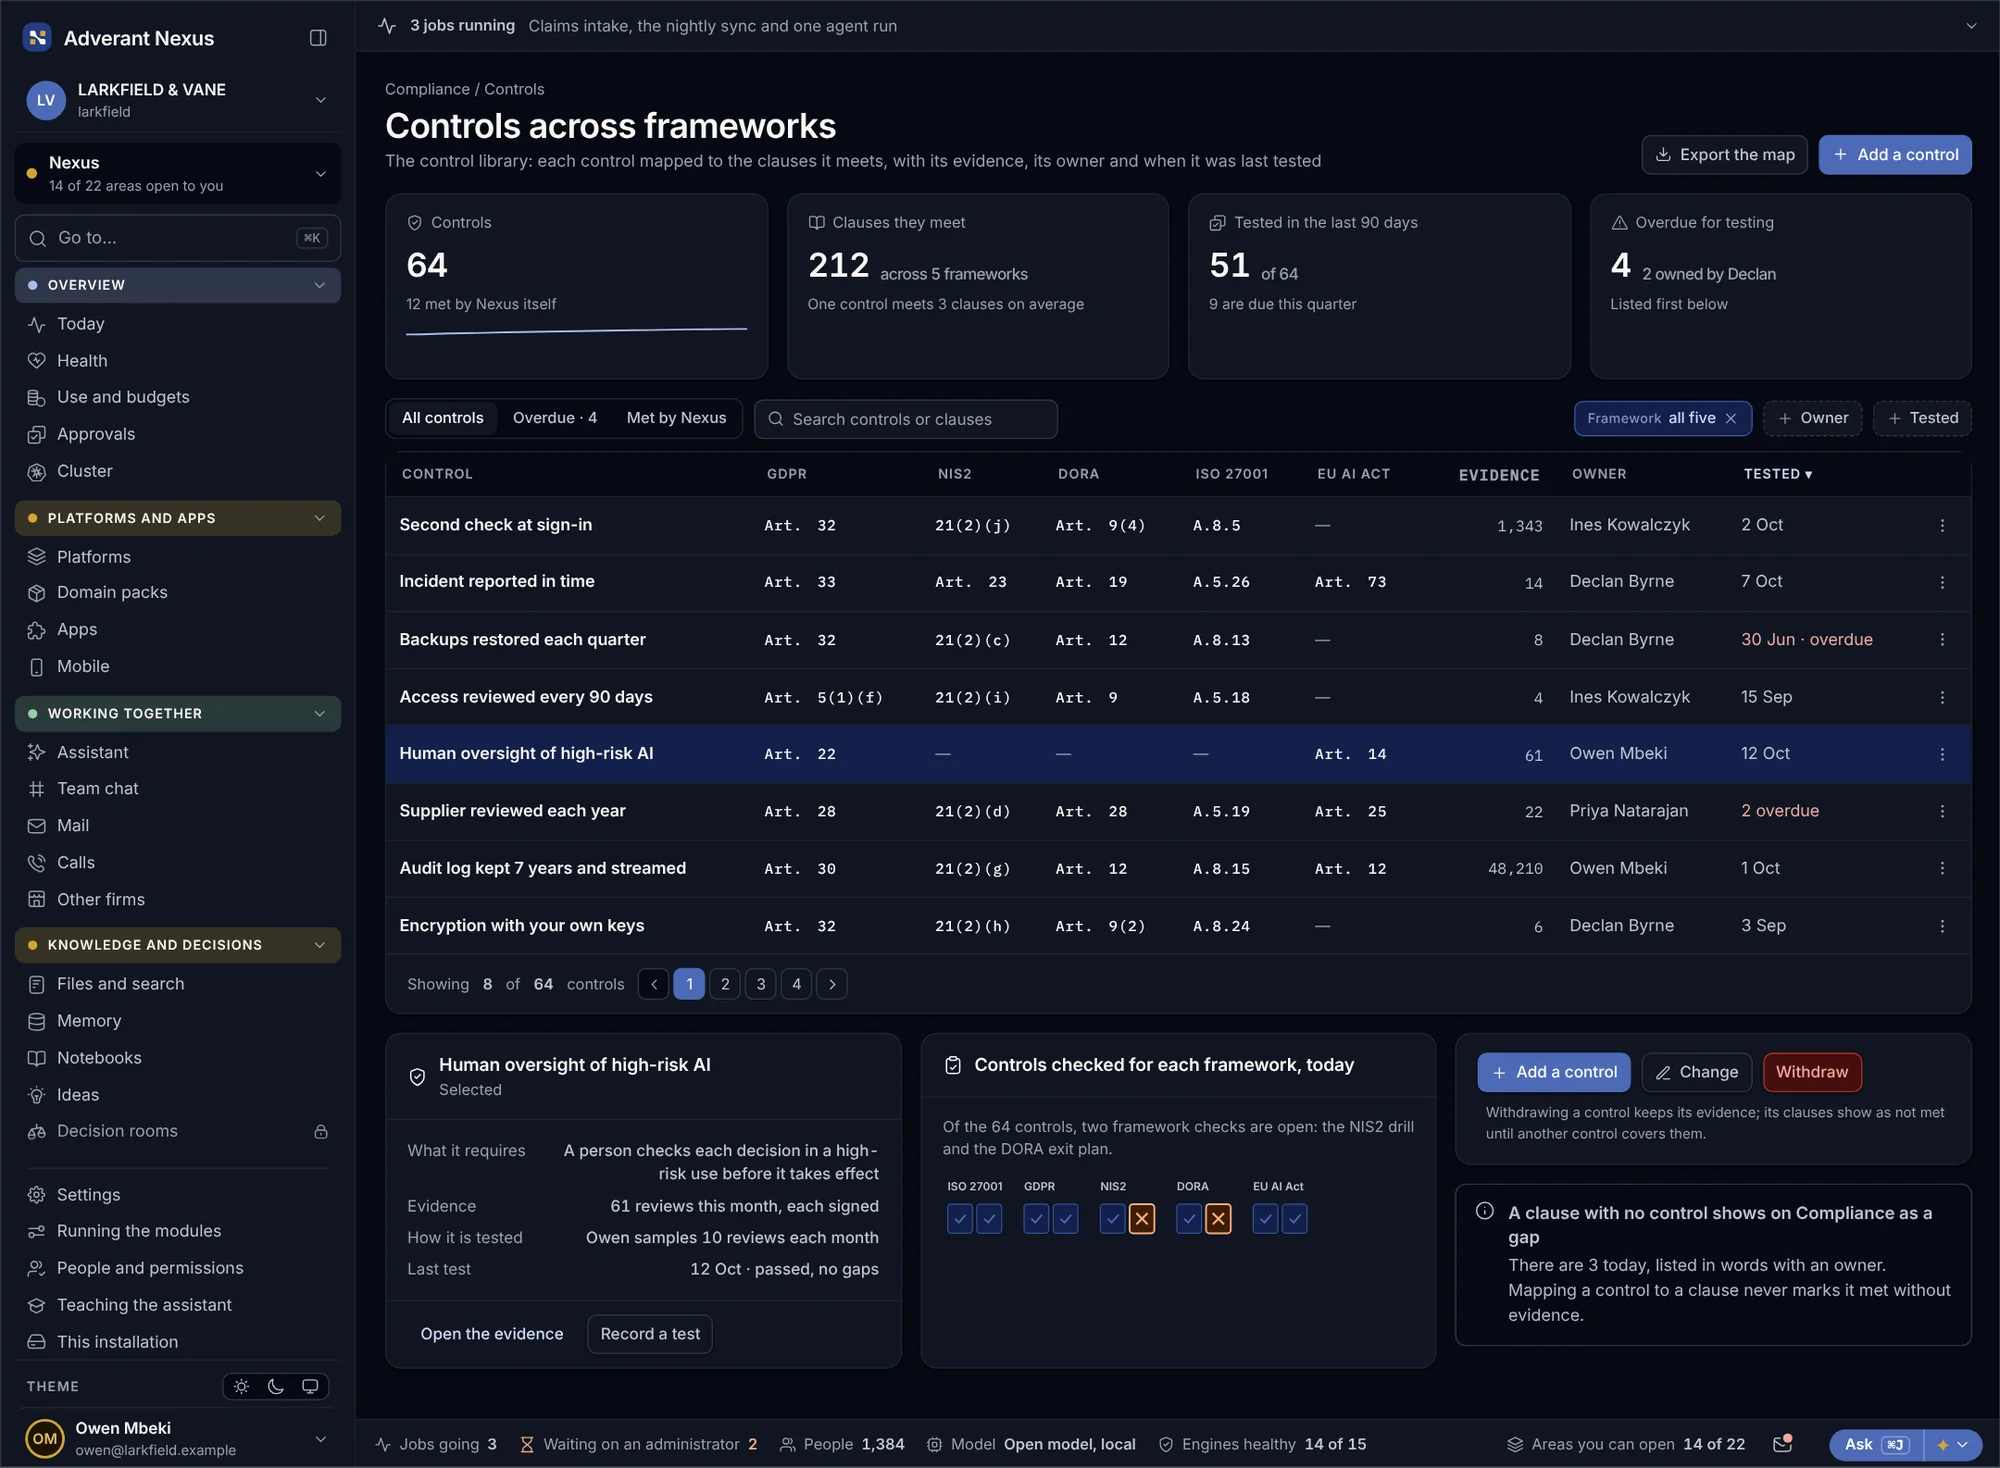
Cada control se vincula a las normas que cumple en el RGPD, el Reglamento de IA de la UE, NIS2, DORA y las normas ISO. Las evidencias se recopilan automáticamente siempre que es posible y el registro de usos de IA se mantiene al día.
Controles entre marcos normativos
- Vinculado una sola vez
- Evidencias reutilizadas
- Brechas identificadas
Registro del Reglamento de IA de la UE
- Cada uso de IA inventariado
- Categoría de riesgo registrada
- Un responsable para cada uno


Listo cuando el auditor lo pida.
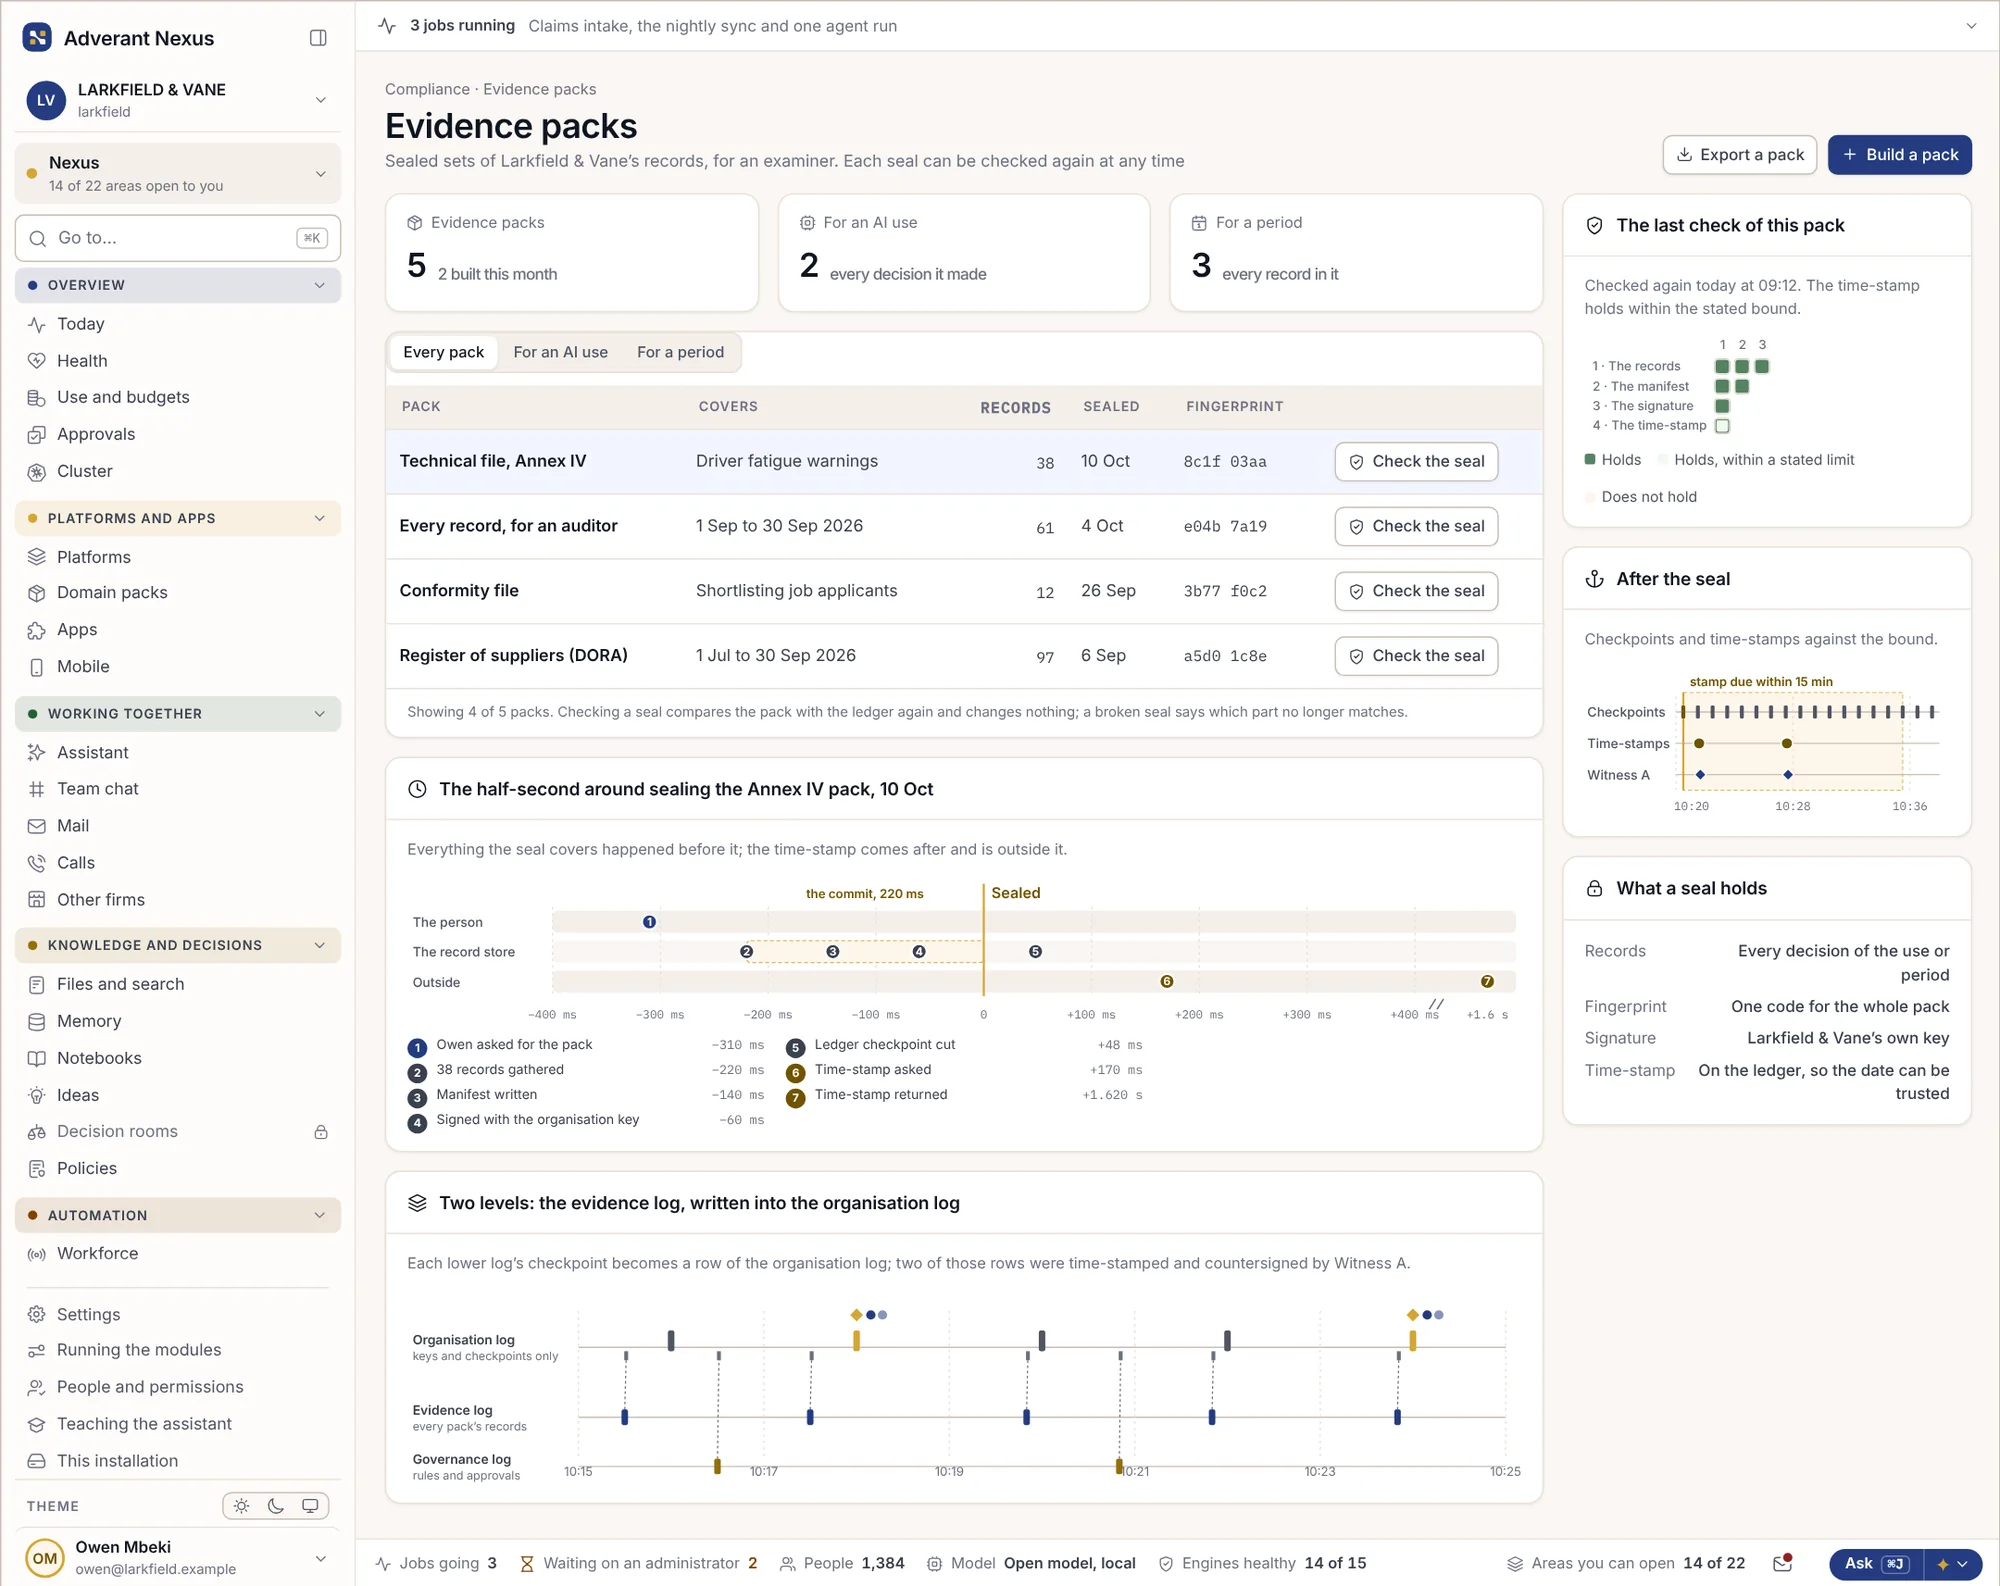
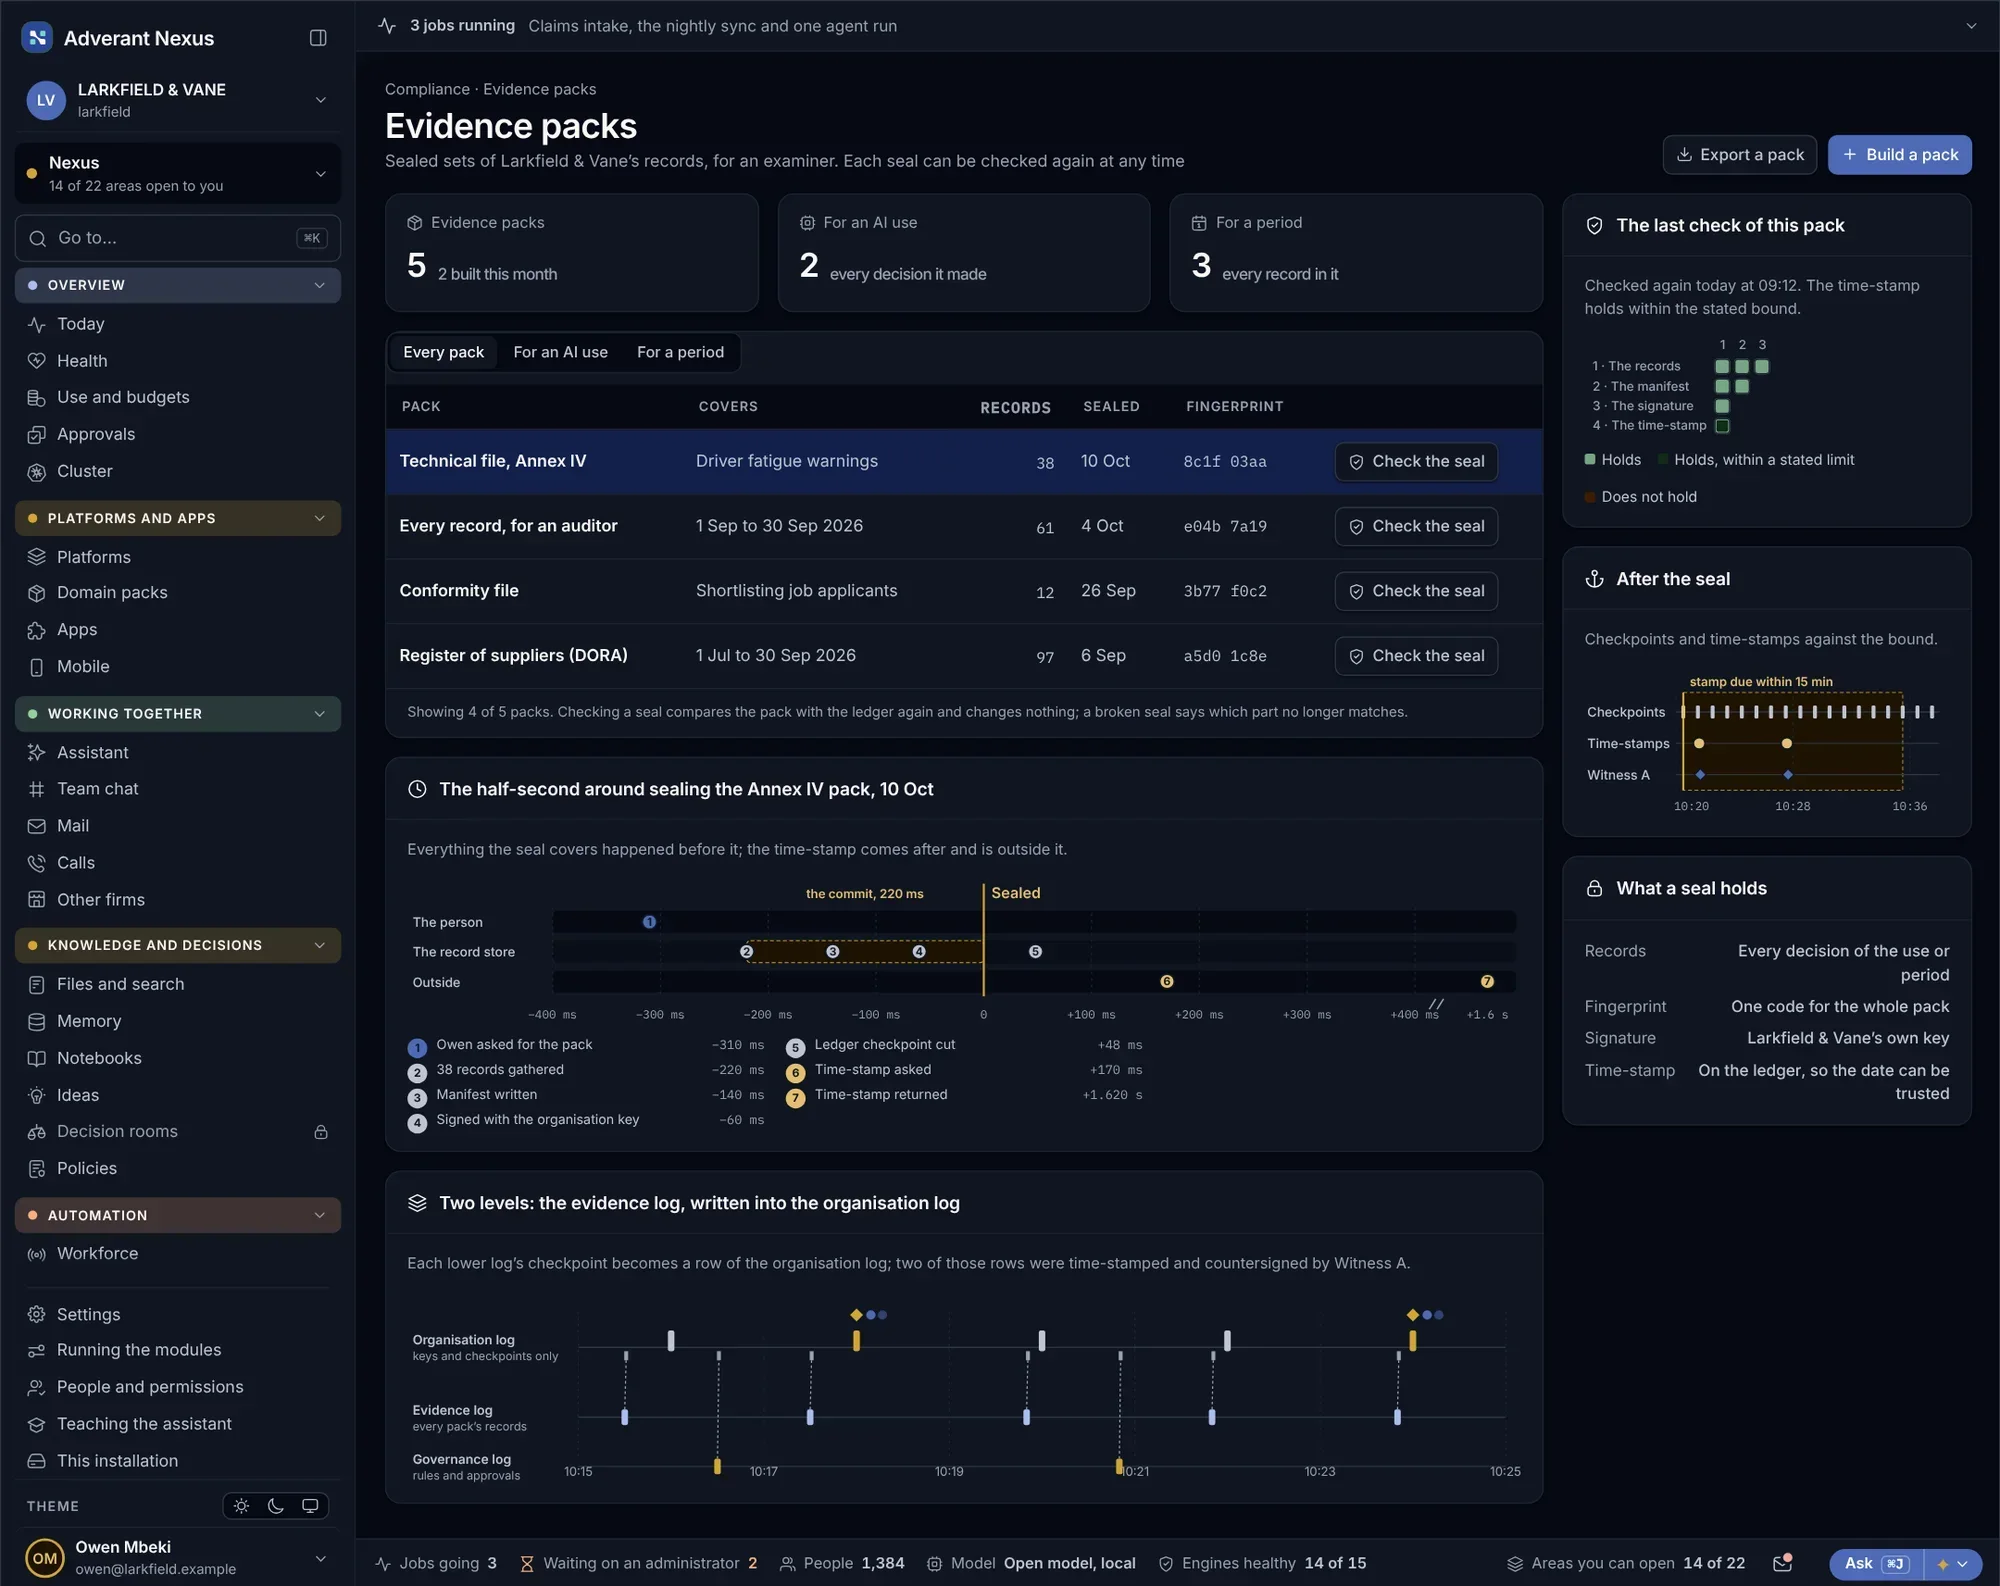
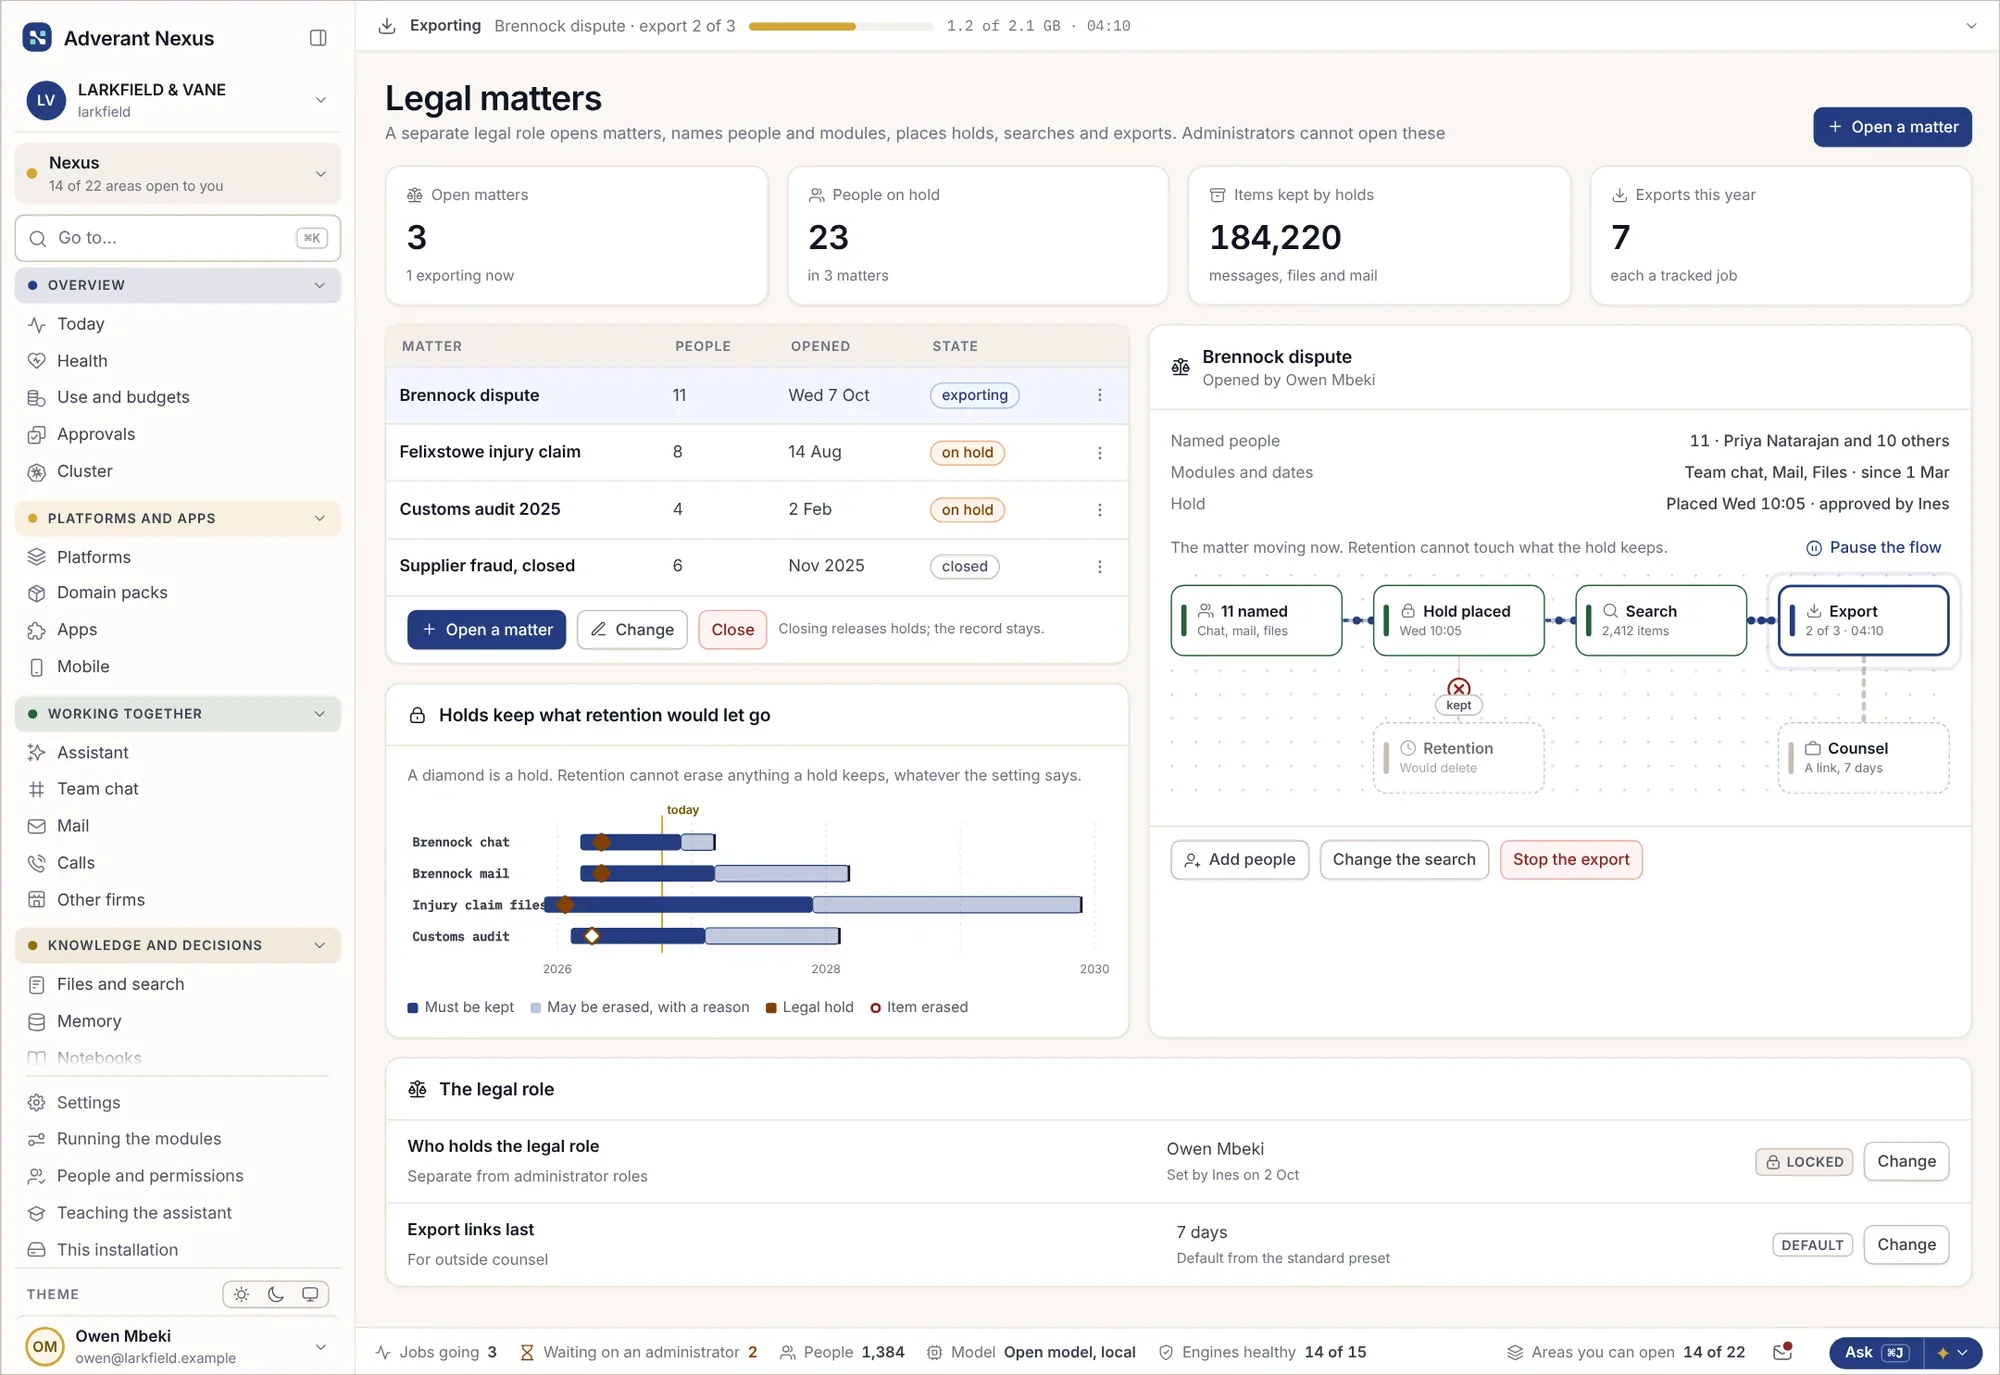
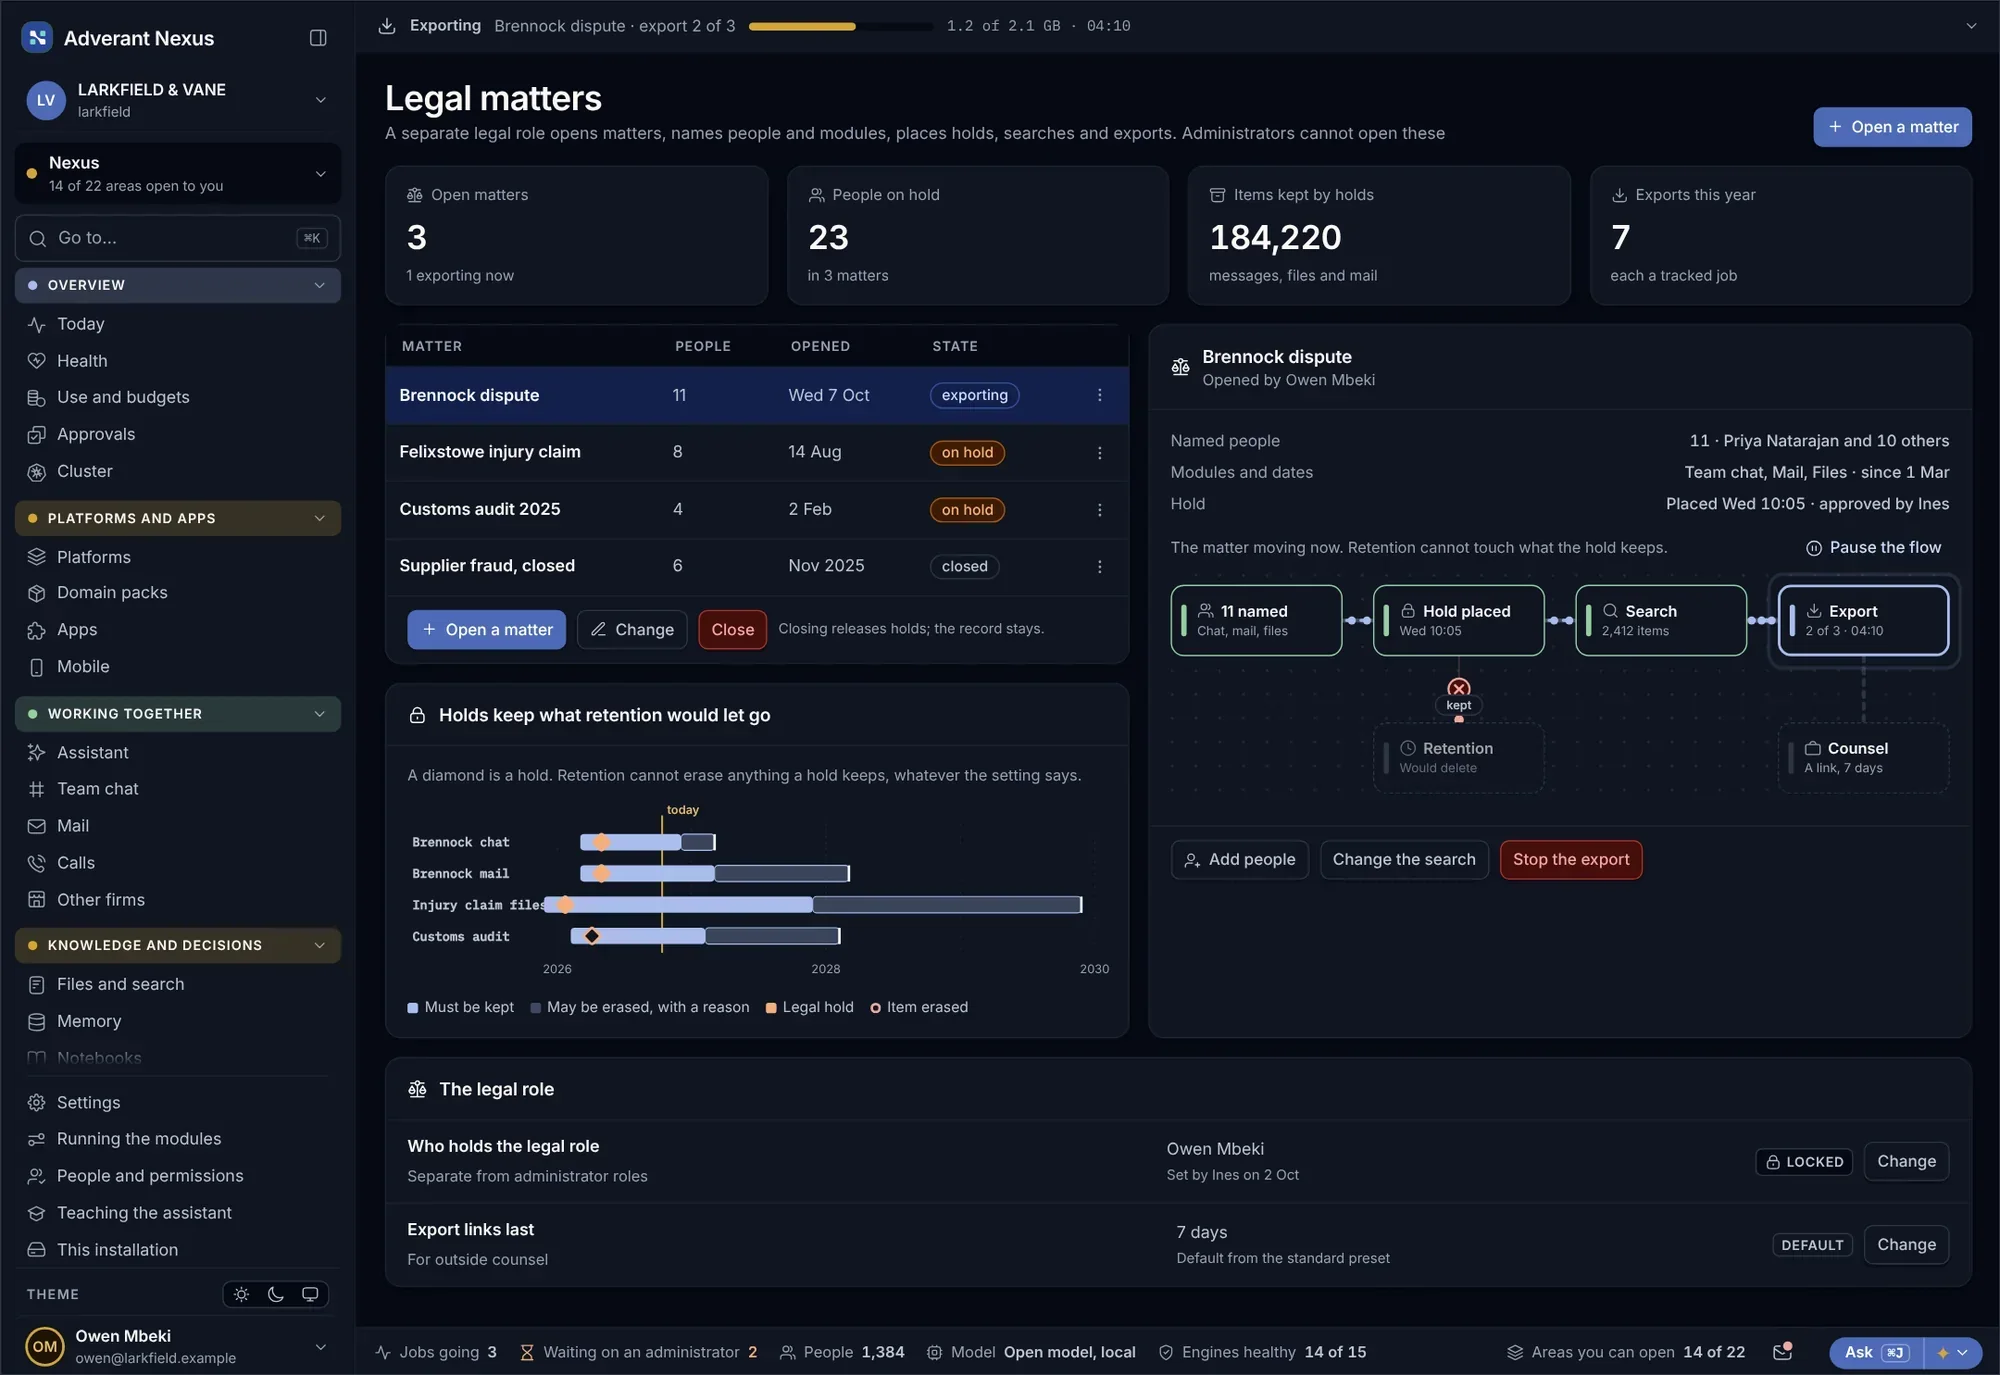
Genere el paquete de evidencias que solicita un auditor y compruebe que uno anterior sigue siendo válido. Aplique una retención legal y exporte exactamente lo que abarca.
Paquetes de evidencias
- Generado a partir de registros activos
- Sellado al emitirse
- Comprobado posteriormente
Asuntos legales, retenciones y exportaciones
- Retenciones que impiden el borrado
- Exportación exacta de lo retenido
- Liberado con registro
Acceso de emergencia, breve y supervisado.
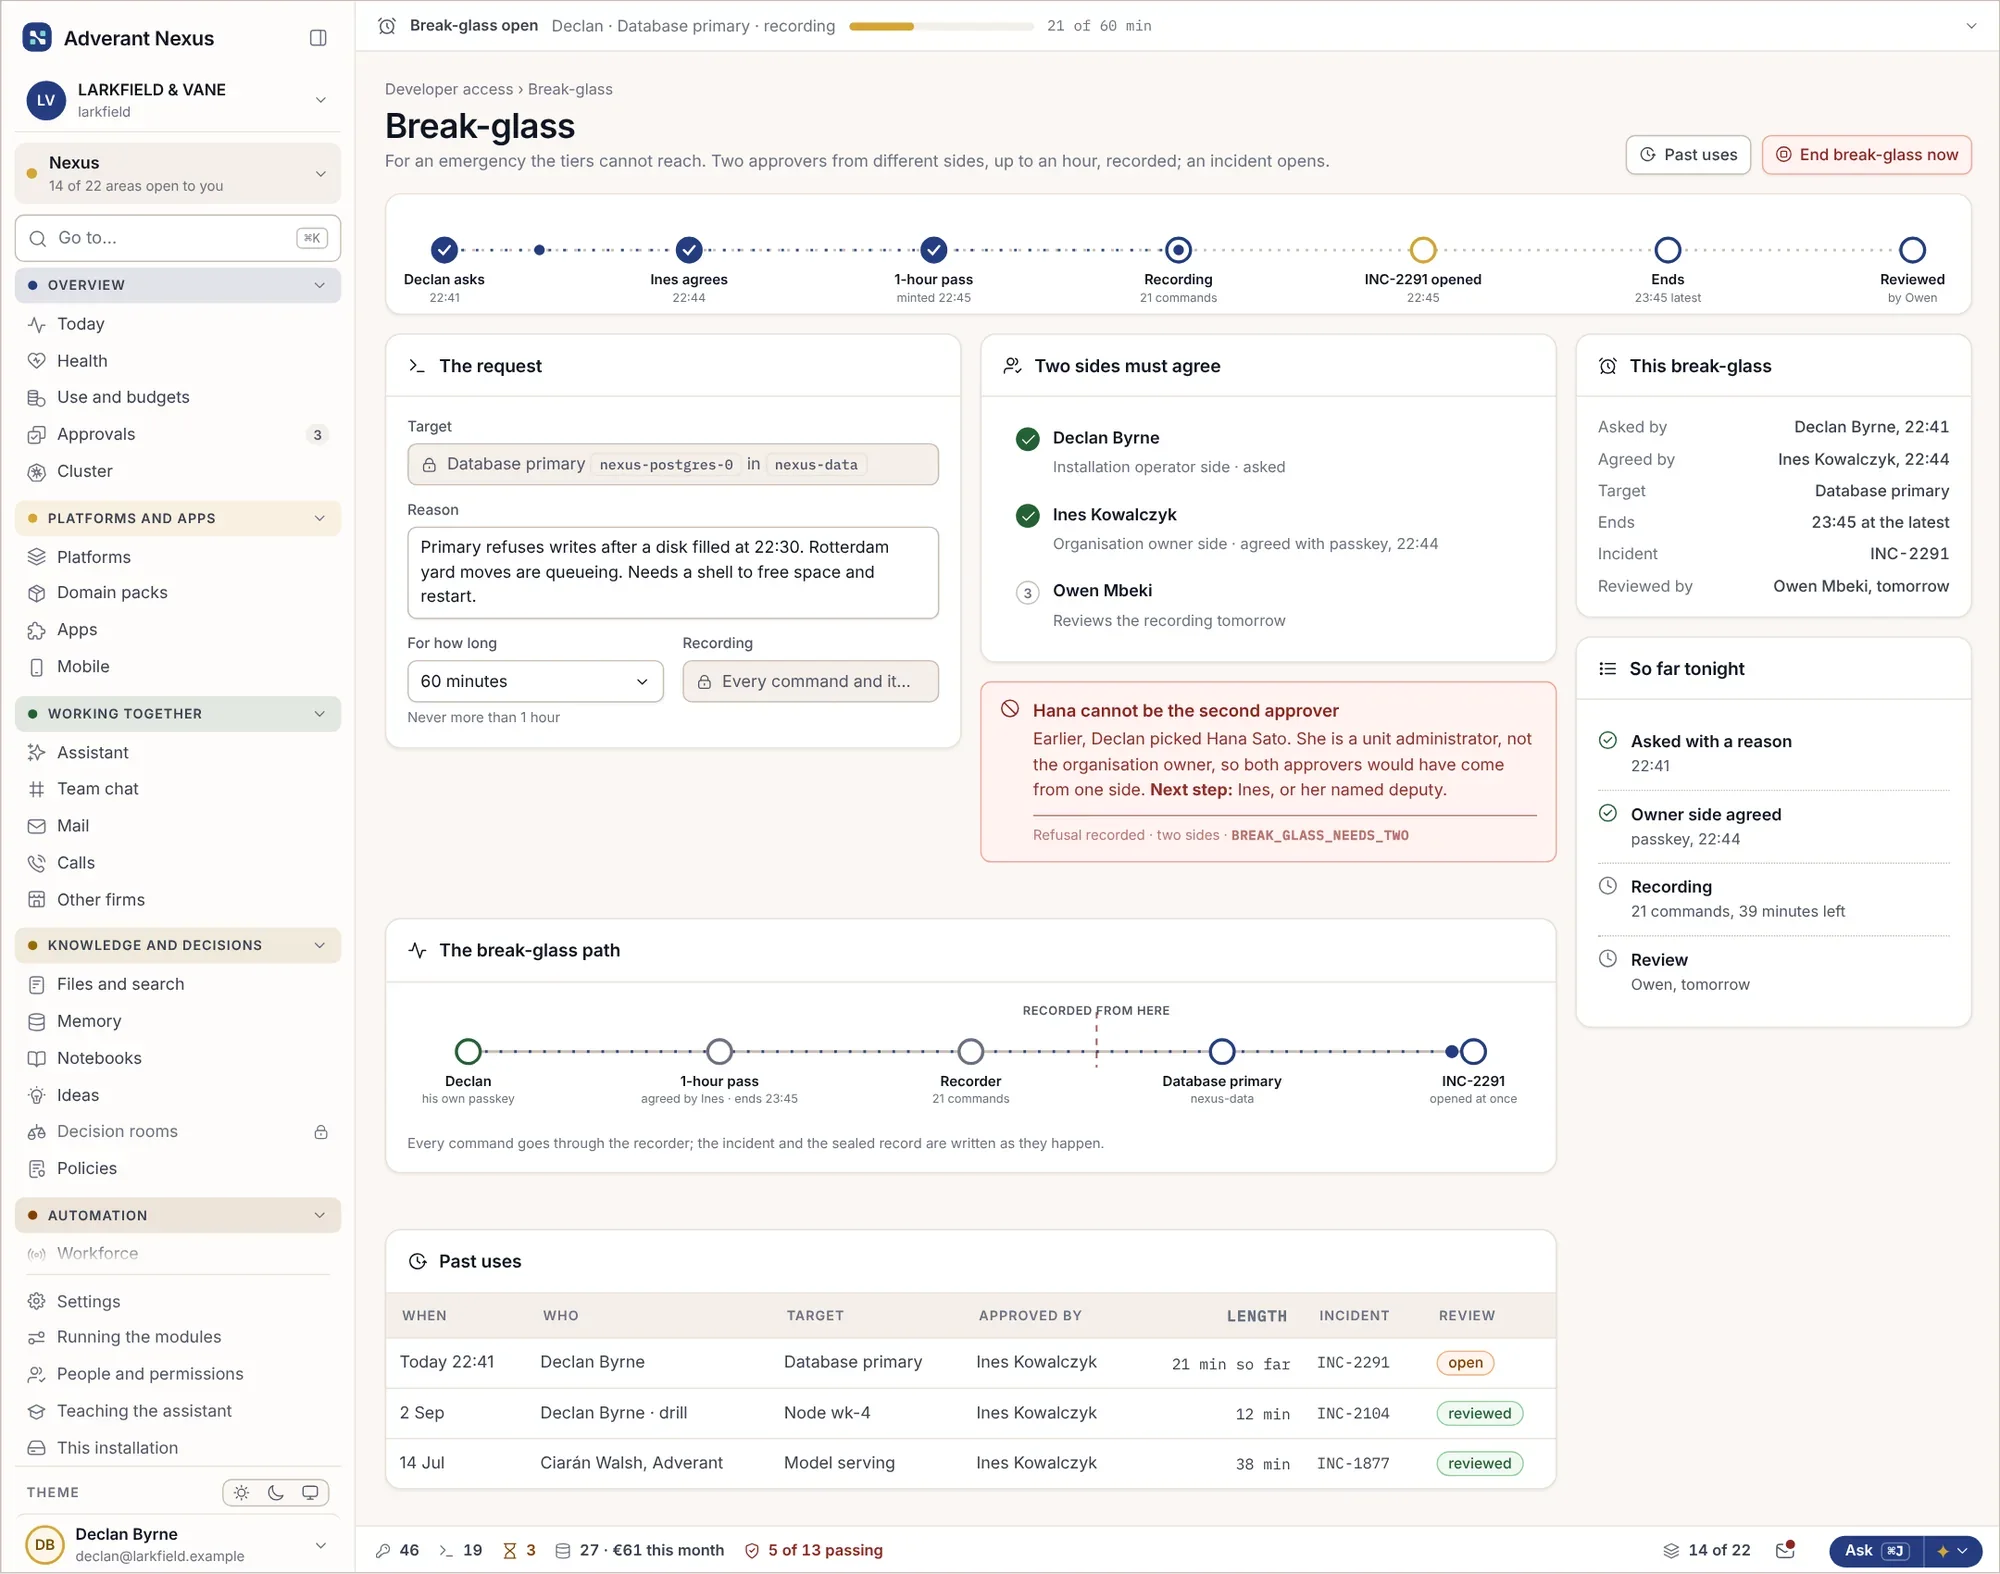
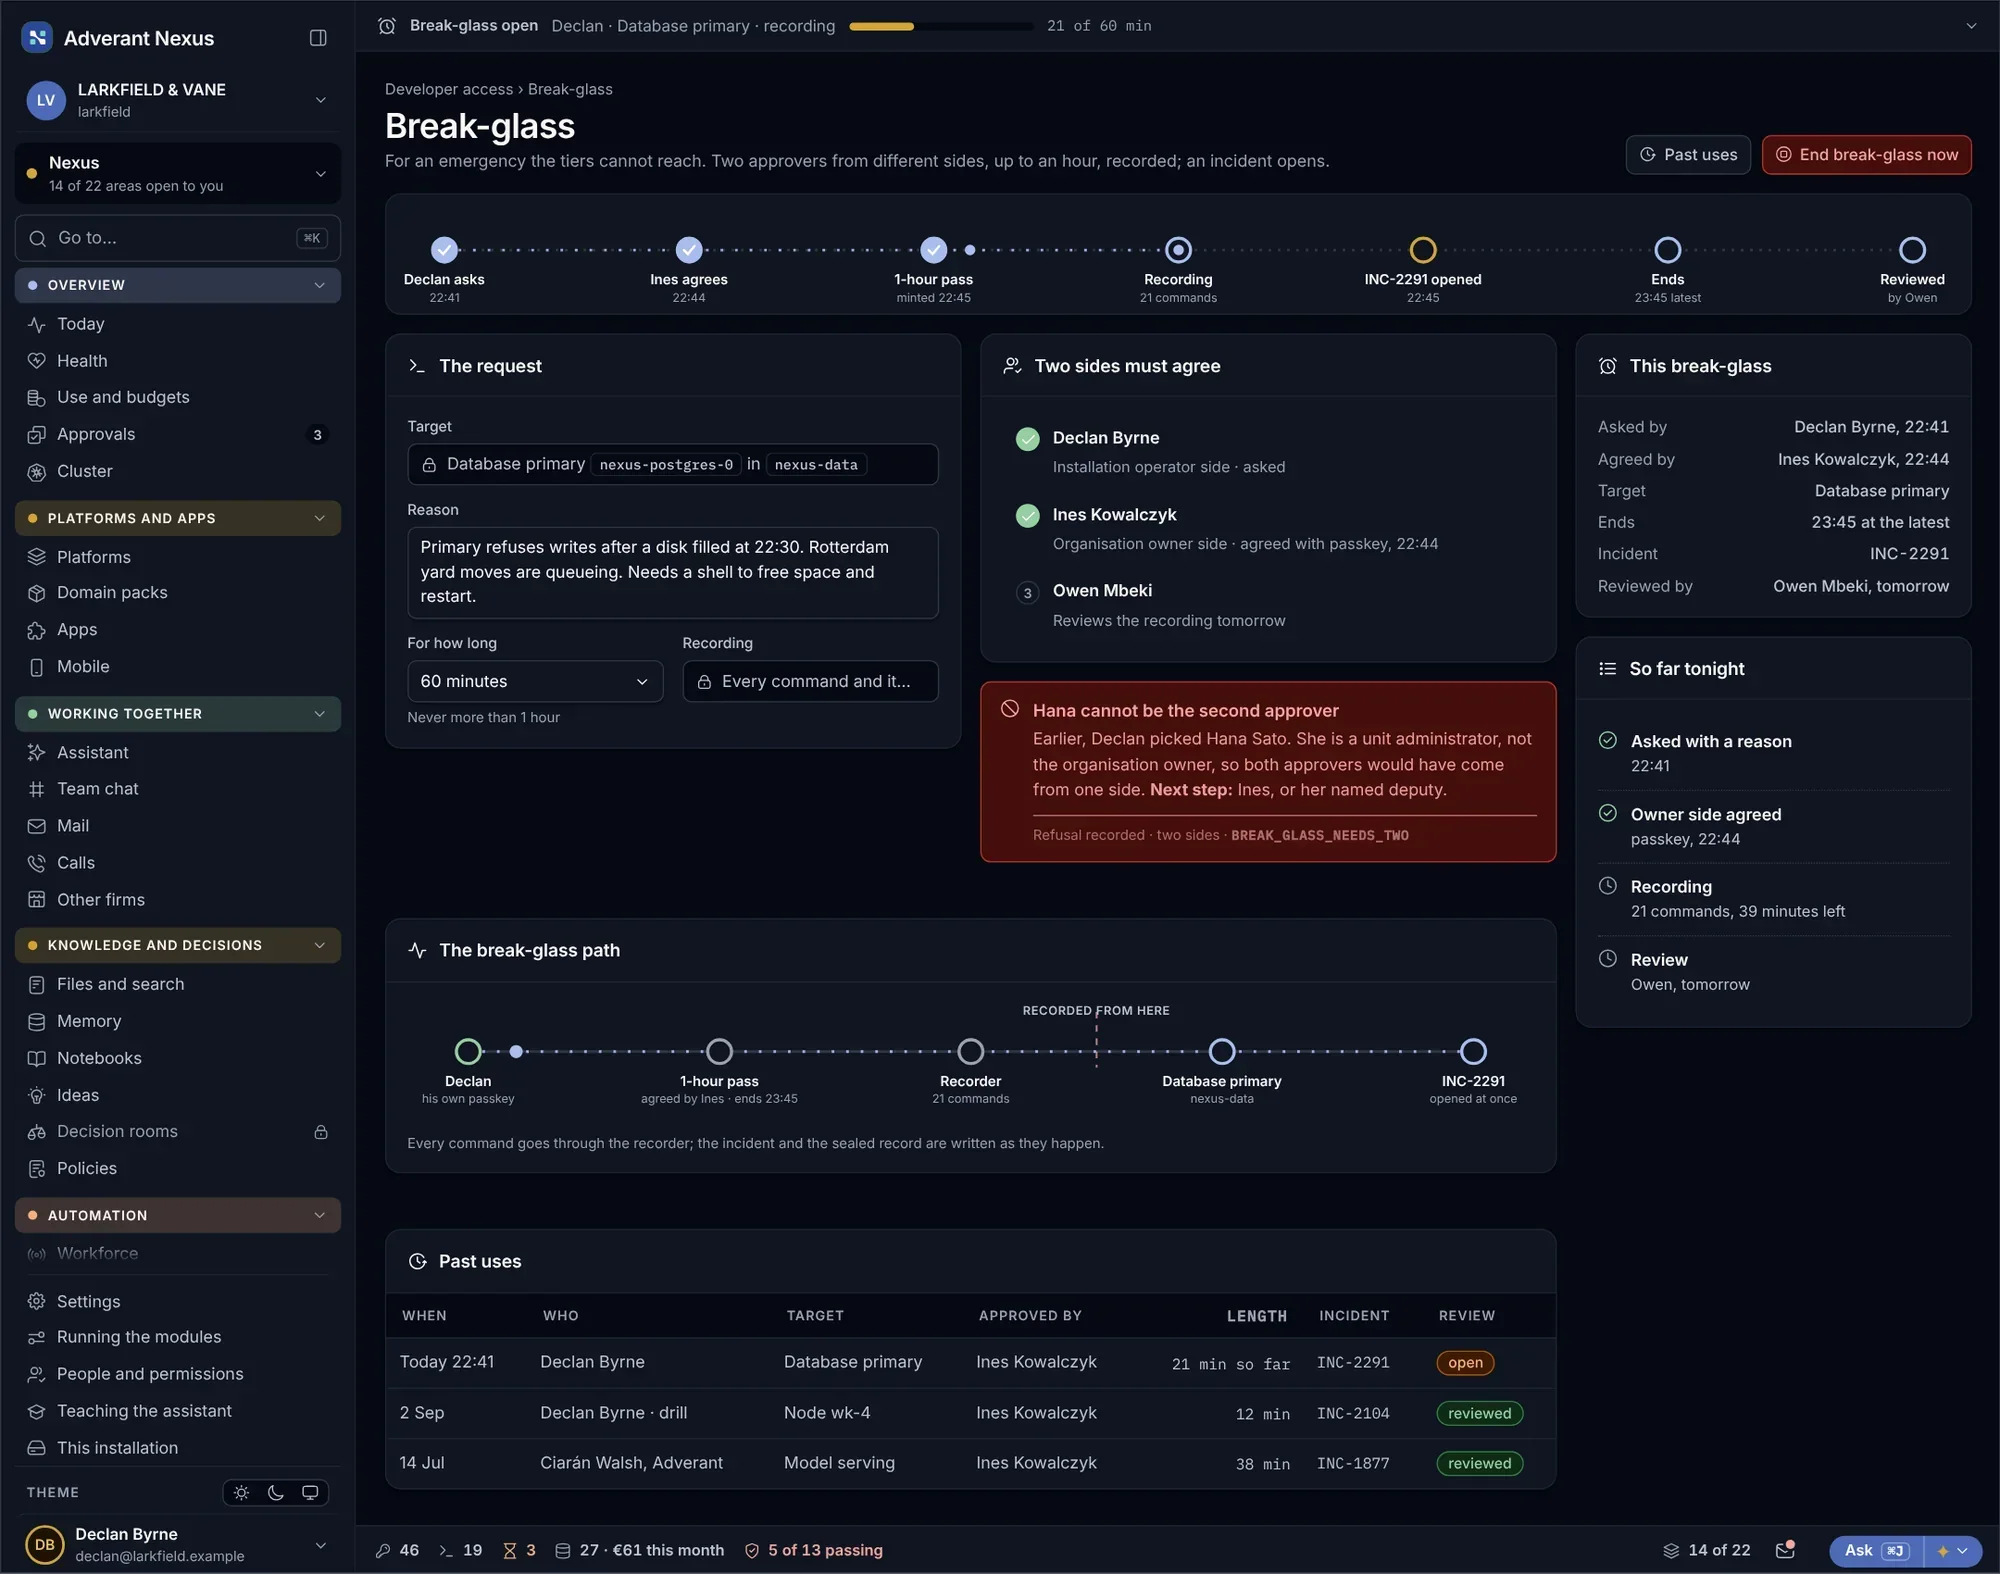
Cuando hay que solucionar algo con urgencia, se puede conceder acceso total a un administrador durante un tiempo breve, bajo la supervisión de una segunda persona y con cada paso registrado. El acceso de los agentes de IA puede congelarse en toda la organización de una sola vez.
- Acceso total por tiempo limitado
- Segunda persona obligatoria
- Acceso de agentes de IA congelado de una vez
Sobre el acceso y el cumplimiento.
¿Qué marcos normativos están vinculados?
El RGPD, el Reglamento de IA de la UE, NIS2, DORA, ISO/IEC 27001 e ISO/IEC 42001, entre otros. También puede añadir sus propias políticas.
¿Podemos utilizar el inicio de sesión de nuestra empresa?
Sí. Los usuarios inician sesión con su proveedor de identidad actual y se puede exigir una segunda verificación para todos.
Profundizar
Genere aquí su próximo paquete de evidencias.
Cuéntenos qué le pidió su auditor la última vez. Le mostraremos cómo lo genera Nexus.