Anexa G: Dicționar de date și modele de cunoștințe
Câmpurile din fiecare înregistrare și din ce este alcătuit fiecare pachet de domeniu.
Această pagină a fost tradusă cu ajutorul IA din originalul în limba engleză. Dacă există neclarități, pagina în limba engleză rămâne cea de referință. Citiți această pagină în limba engleză
Această anexă prezintă datele cu care lucrează un client, de la câmpurile de pe fiecare înregistrare până la componentele funcționale ale fiecărui pachet de domeniu. Este generată din aceleași surse ca restul cărții, astfel încât se modifică atunci când se modifică și acestea. Pe site-ul de asistență, același conținut este o hartă interactivă: alegeți un pachet, apoi faceți clic pe orice componentă pentru a vedea cum funcționează.
Câmpurile din fiecare înregistrare
Fiecare tabel deținut de un plugin sau de un pachet conține câmpurile de domeniu de mai jos. Citirile și scrierile sunt delimitate pe baza lor și nu există nicio structură publică fără ele.
Câmp
Tip
Semnificație
organization_id
uuid, niciodată gol
Entitatea client (tenant). Fiecare cheie primară și fiecare index încep cu aceasta.
owner_user_id
uuid, niciodată gol
Persoana. Pe o înregistrare personală (o căsuță poștală, o vizualizare privată) aceasta reprezintă delimitarea; pe o înregistrare a organizației (o decizie, o aprobare) aceasta consemnează cine a acționat.
business_unit_id
uuid, poate fi gol
Delimitarea pe unitate. Coloana trebuie să existe chiar și acolo unde nu este încă setată nicio unitate.
demo
boolean, implicit false
Marchează rândurile de exemplu prepopulate, astfel încât acestea să poată fi eliminate doar pe baza marcajului. Pluginul de referință îl denumește is_demo.
Cheile externe conțin și organizația, astfel încât o legătură nu poate indica niciodată către rândurile altei entități client.
Nucleul comun
Fiecare pachet se bazează pe același nucleu. Acestea sunt componentele sale la care fac referire un pachet și perspectivele sale.
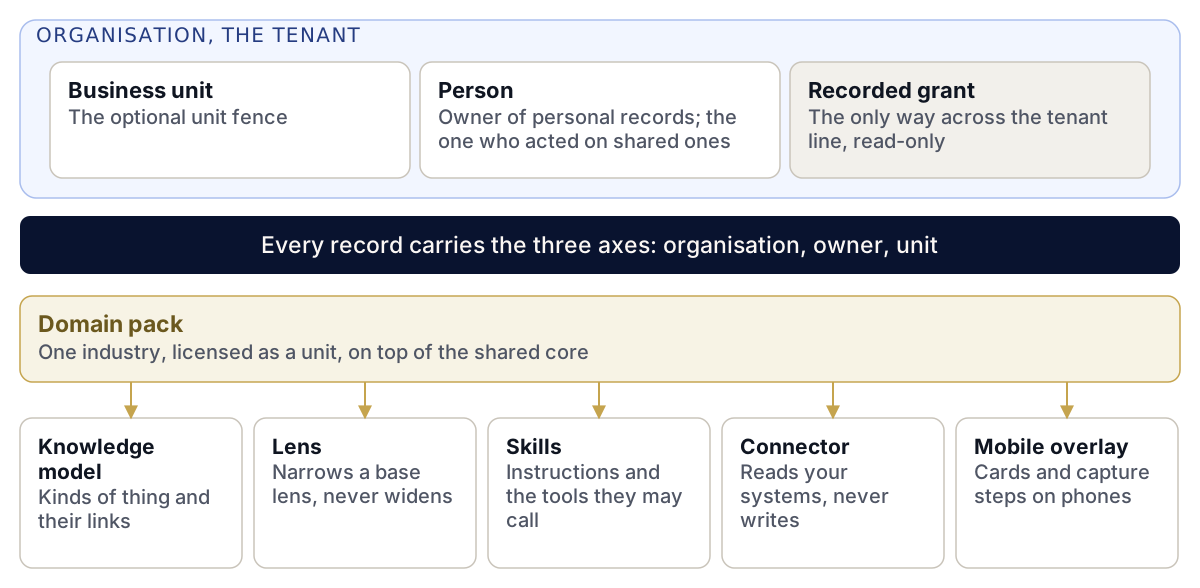
Nucleul comun. O organizație conține unitățile și persoanele sale. Un pachet de domeniu adaugă propriile componente peste nucleu, iar fiecare înregistrare conține cele trei axe.
Componentă
Ce reprezintă
Organizație
Entitatea client (tenant). Fiecare înregistrare o conține. Doar un acord înregistrat o poate traversa, iar acel acord este doar pentru citire.
Unitate de afaceri
Delimitarea opțională pe unitate în cadrul unei organizații. O versiune pilot sau un pachet pot fi setate pentru fiecare unitate.
Persoană
Una dintre persoanele organizației. Proprietarul înregistrărilor personale și cel care a acționat asupra înregistrărilor organizației.
Lentilă
Ceea ce vede un rol în cadrul unui pachet sau al unei platforme, definit ca o restrângere a unei lentile de bază și niciodată ca o extindere.
Perspectivă de bază
Lentila pe care o altă lentilă o restrânge și care delimitează tot ce poate afișa lentila mai restrânsă.
Pachet de domeniu
Modelul de cunoștințe și perspectivele unui sector de activitate, licențiate ca un tot unitar împreună cu șabloanele și conectorii pentru activitatea respectivă.
Model de cunoștințe
Setul versionat de tipuri de lucruri pe care le cunoaște un pachet și de legături dintre ele, adesea construit pe un model de bază dintr-un alt pachet.
Conector
O legătură doar pentru citire care aduce, după un program, înregistrări dintr-un sistem existent în modelul de cunoștințe al unui pachet.
Abilitate Skills Engine
Un pachet SKILL.md: instrucțiuni plus instrumentele pe care le poate apela. Asistentul și agenții îl execută.
Interfața mobilă
Partea din manifestul unui pachet care precizează ce carduri și pași de captură apar pe telefoane și pentru ce roluri.
Acord înregistrat
Singura cale de trecere a graniței dintre tenanți, o permisiune doar de citire pe care o înregistrează organizația deținătoare, fiecare consultare fiind jurnalizată în ambele organizații.
Trei axe
Domeniul pe baza căruia este delimitată fiecare citire și scriere: entitatea client și proprietarul, plus unitatea, acolo unde este setată.
Asigurări
Necesită Enterprise. Necesită și suplimentul numit Camere de decizie și înregistrări sigilate. Ecranele pentru telefon necesită și Aplicații mobile.
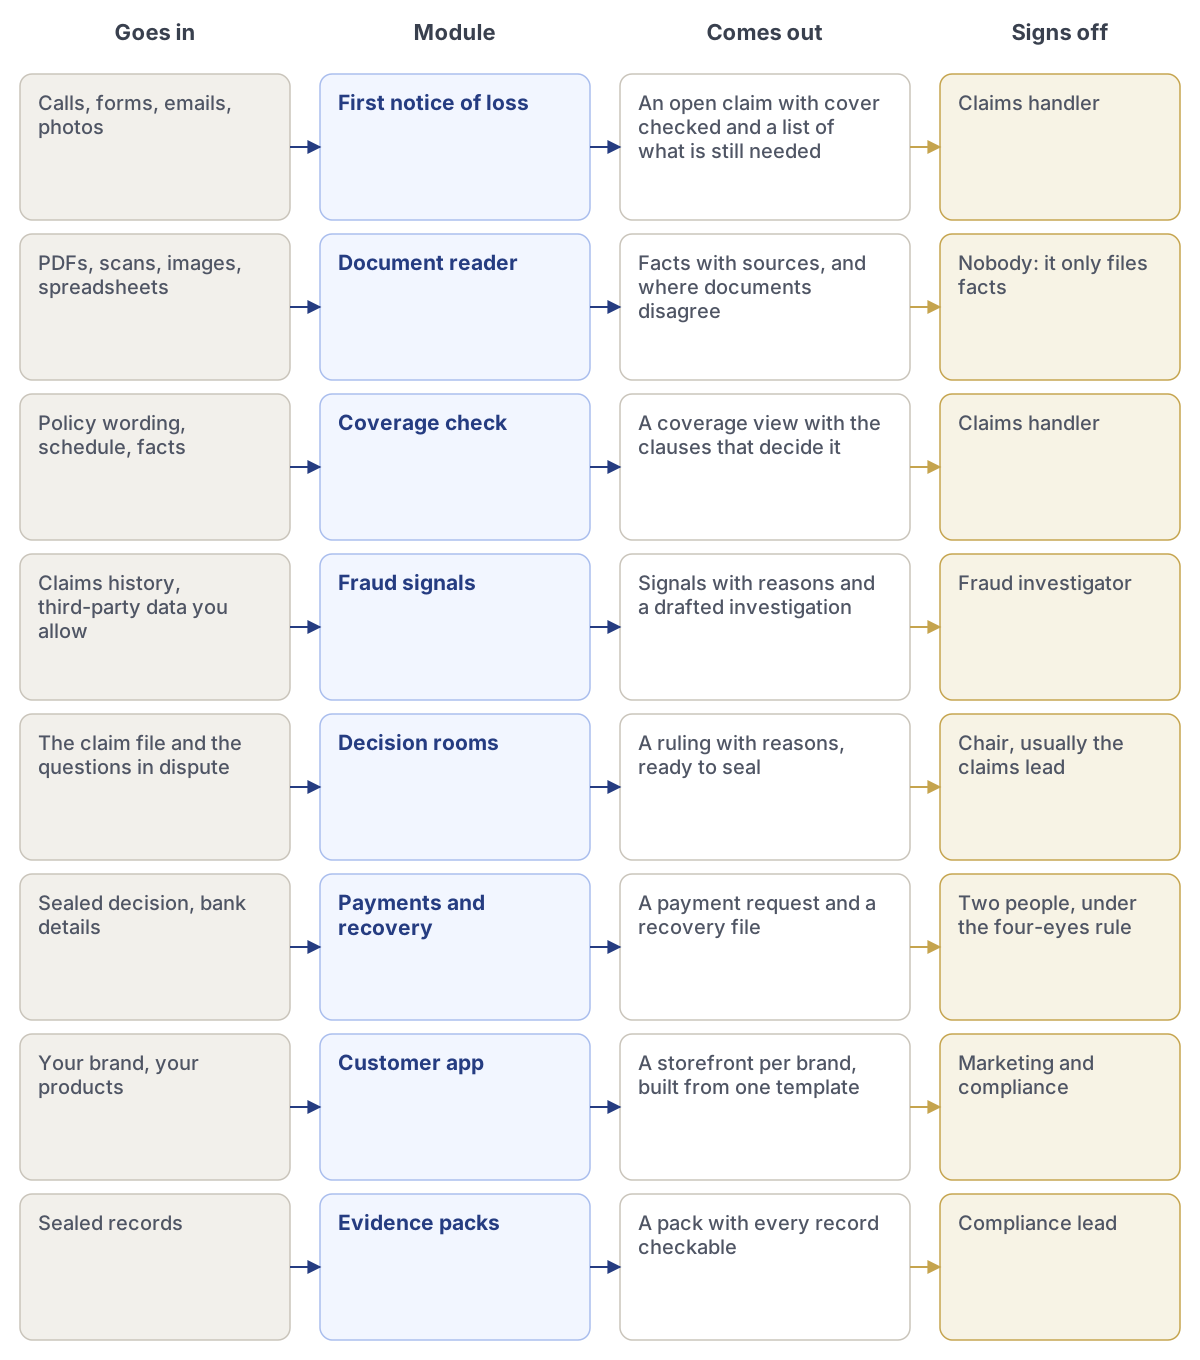
Modulele pachetului Asigurări, de la datele de intrare până la cine aprobă.
Lentilă
Ce afișează
Responsabil daune
Dosarul de daună, polița, fiecare document și un pas următor redactat. Întrebări cu răspunsuri însoțite de surse.
Coordonator daune
Daunele care așteaptă o decizie, camerele de decizie de prezidat și motivele din spatele fiecărei recomandări.
Investigator fraude
Semnale între daune: telefoane, adrese, service-uri și conturi bancare comune, pe un graf și pe o hartă.
Subscriitor
Ce arată daunele despre un portofoliu de afaceri, cu formularea care a cauzat situația.
Conformitate și audit
Înregistrările sigilate, regulile cărora le răspunde fiecare și pachetele de dovezi pentru autoritatea de supraveghere.
Modul
Ce face
Intrare
Ieșire
Aprobă
Avizarea daunei
Preia dauna prin telefon, web, aplicație sau e-mail, verifică acoperirea și solicită doar ceea ce lipsește.
Apeluri, formulare, e-mailuri, fotografii
O daună deschisă, cu acoperirea verificată și o listă cu ce mai este necesar
Responsabil daune
Cititor de documente
Citește rapoarte, facturi, constatări și fotografii și înregistrează fiecare fapt cu o legătură către pagina sa.
PDF-uri, documente scanate, imagini, foi de calcul
Fapte cu surse și punctele în care documentele se contrazic
Nimeni: doar înregistrează fapte
Verificarea acoperirii
Compară faptele cu formularea poliței și cu anexele și redactează o evaluare a acoperirii.
Formularea poliței, specificația, fapte
O evaluare a acoperirii, cu clauzele care o determină
Responsabil daune
Semnale de fraudă
Caută legături între daune, persoane, telefoane, adrese, service-uri și conturi.
Istoricul daunelor, date de la terți pe care le permiteți
Semnale cu motive și o investigație redactată
Investigator fraude
Camere de decizie
Pentru daunele mai mari sau contestate, IA (inteligența artificială) argumentează pentru și împotriva plății, iar un președinte decide.
Dosarul daunei și aspectele contestate
O hotărâre motivată, gata de sigilare
Președinte, de obicei coordonatorul daunelor
Plăți și recuperări
Pregătește plățile, rezervele și pașii de subrogare după ce o decizie este sigilată.
Decizie sigilată, date bancare
O cerere de plată și un dosar de recuperare
Două persoane, conform regulii celor patru ochi
Aplicație pentru clienți
O aplicație cu marca proprie prin care asigurații pot raporta, urmări și discuta cu o persoană.
Marca dumneavoastră, produsele dumneavoastră
Un magazin online pentru fiecare marcă, construit dintr-un singur șablon
Marketing și conformitate
Pachete de dovezi
Colectează înregistrările sigilate și le asociază regulilor pentru autoritățile de supraveghere, auditori și reasigurători.
Înregistrări sigilate
Un pachet în care fiecare înregistrare poate fi verificată
Coordonator conformitate
Regulă
Referință
La ce răspund înregistrările
Solvency II
Directiva 2009/138/CE, astfel cum a fost modificată prin (UE) 2025/2
Guvernanță, managementul riscurilor și raportare. Regulile revizuite se aplică de la 30 ianuarie 2027.
Distribuția de asigurări
Directiva (UE) 2016/97 (IDD)
Acționarea în mod onest, corect și în interesul cel mai bun al clientului, precum și păstrarea înregistrărilor care să o demonstreze.
DORA (Regulamentul privind reziliența operațională digitală)
Regulamentul (UE) 2022/2554
Riscul TIC, raportarea incidentelor și registrul furnizorilor de tehnologie.
Regulamentul UE privind IA
Regulamentul (UE) 2024/1689, Anexa III 5(c)
Evaluarea riscurilor și stabilirea prețurilor în asigurările de viață și de sănătate reprezintă IA cu risc ridicat de la 2 decembrie 2027.
GDPR (Regulamentul general privind protecția datelor)
Regulamentul (UE) 2016/679
Scopul, accesul, ștergerea și locul în care sunt stocate datele solicitanților de despăgubiri.
Avizul EIOPA privind IA
Aviz privind guvernanța IA și managementul riscurilor, august 2025
Așteptările autorităților de supraveghere privind echitatea, explicabilitatea și supravegherea umană a IA în asigurări.
Ce se sigilează împreună cu fiecare decizie:
Cine a decis, în ce rol și când
Faptele utilizate, fiecare cu o legătură către sursa sa
Ce IA a contribuit, cu ce model și ce i s-a permis să citească
Regulile cărora le răspunde decizia, pe articole
Marca temporală, certificată în afara Adverant
Model de cunoștințe: schema Asigurări
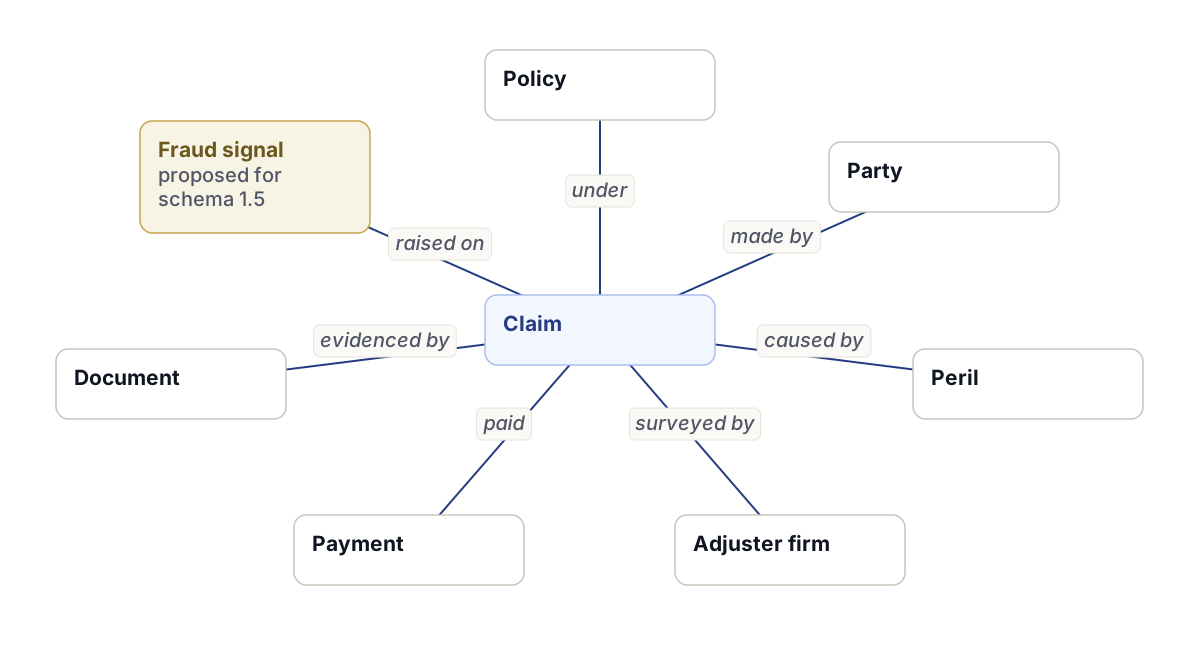
Tipurile de elemente din schema de asigurări și legăturile dintre ele.
De la
Legătură
Către
Revendicare
în baza
Politică
Revendicare
făcută de
Parte
Revendicare
cauzată de
Risc asigurat
Revendicare
constatată de
Firmă de constatare daune
Revendicare
plătită
Plată
Revendicare
dovedită prin
Document
Semnal de fraudă
semnalat pentru
Revendicare
Tip
Notă
Politică
14 câmpuri
Revendicare
22 de câmpuri
Parte
asigurat, broker
Risc asigurat
furtună, inundație…
Firmă de constatare daune
—
Plată
—
Document
fiecare sursă
Semnal de fraudă
propus pentru schema 1.5
Bănci și plăți
Necesită Enterprise. Ecranele pentru telefon necesită și Aplicații mobile.
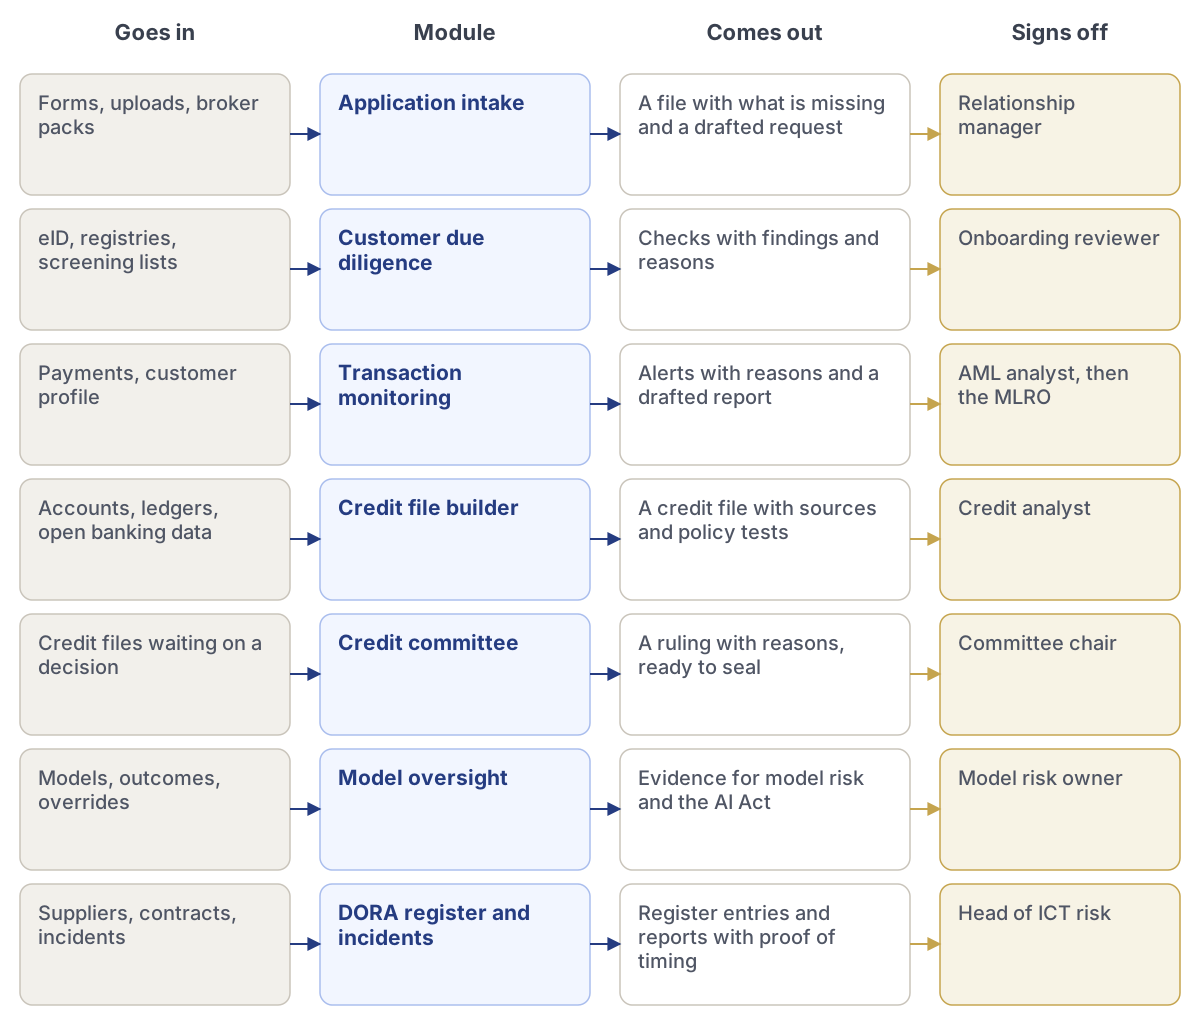
Modulele pachetului Servicii bancare și plăți, de la datele de intrare până la cine aprobă.
Lentilă
Ce afișează
Manager de relații cu clienții
Clientul, cererea și ceea ce încă lipsește. Solicitări redactate către client.
Analist de credit
Dosarul de credit: cifre cu surse, teste de politică, indicatori și recomandarea redactată.
Comitet de credit
Dosarele care așteaptă o decizie, argumentele pentru și împotrivă și o cameră în care se decide.
AML și integrarea clienților
Alerte cu motive, lanțuri de proprietate, rezultate ale verificărilor și dovezile pentru închidere sau escaladare.
Risc și conformitate
Registrul IA, incidentele cu termenele DORA aferente și deciziile sigilate asociate regulilor.
Modul
Ce face
Intrare
Ieșire
Aprobă
Preluarea cererilor
Preia cererile de pe web, din sucursale și de la brokeri și deschide un singur dosar pentru fiecare client.
Formulare, încărcări, pachete de la brokeri
Un dosar cu ce lipsește și o solicitare redactată
Manager de relații cu clienții
Due diligence privind clientela
Verifică identitatea, structura de proprietate și listele de verificare și păstrează dovezile pentru fiecare.
eID, registre, liste de verificare
Verificări cu constatări și motive
Evaluator integrare clienți
Monitorizarea tranzacțiilor
Semnalează plățile neobișnuite, cu tiparul și istoricul din spatele lor.
Plăți, profilul clientului
Alerte cu motive și un raport redactat
Analist AML, apoi MLRO
Generator de dosare de credit
Citește situațiile financiare, registrele contabile și datele bancare și le testează în raport cu politica dumneavoastră de creditare.
Situații financiare, registre contabile, date open banking
Un dosar de credit cu surse și teste de politică
Analist de credit
Comitet de credit
Gestionează comitetul: documentele, argumentele pentru și împotrivă, voturile și hotărârea.
Dosare de credit care așteaptă o decizie
O hotărâre motivată, gata de sigilare
Președintele comitetului
Supravegherea modelelor
Ține evidența fiecărui model de scoring, cu proprietarul, testele, deriva și explicațiile sale.
Modele, rezultate, derogări
Dovezi pentru riscul de model și Regulamentul privind IA
Proprietarul riscului de model
Registrul DORA și incidente
Ține registrul furnizorilor și gestionează termenele de raportare atunci când apare o defecțiune.
Furnizori, contracte, incidente
Înregistrări în registru și rapoarte cu dovada încadrării în termen
Șeful riscului TIC
Regulă
Referință
La ce răspund înregistrările
DORA
Regulamentul (UE) 2022/2554
Riscul TIC, raportarea incidentelor, testarea și registrul furnizorilor de tehnologie.
Regulamentul UE privind IA
Regulamentul (UE) 2024/1689, Anexa III 5(b)
Evaluarea bonității persoanelor reprezintă IA cu risc ridicat de la 2 decembrie 2027. Detectarea fraudelor nu este.
Combaterea spălării banilor
Regulamentul (UE) 2024/1624 (AMLR)
Un set unic de reguli UE pentru verificarea clienților, aplicabil de la 10 iulie 2027.
Credite de consum
Directiva (UE) 2023/2225
Evaluarea bonității și dreptul la revizuire umană a deciziilor automatizate, de la 20 noiembrie 2026.
Acordarea de credite
EBA/GL/2020/06
Modul în care creditele sunt evaluate, aprobate, stabilite ca preț și monitorizate, inclusiv prin modele automatizate.
GDPR
Regulamentul (UE) 2016/679, art. 22
Limitări privind deciziile bazate exclusiv pe prelucrarea automată.
Ce se sigilează împreună cu fiecare decizie:
Cine a decis, cu ce mandat și în ce limită
Cifrele utilizate, fiecare cu pagina sa sursă
Modelul și versiunea care au calculat scorul și ce putea citi
Excepțiile de la politică și cine le-a aprobat
Marca temporală, certificată în afara Adverant
Piețe de capital și administrarea activelor
Necesită Enterprise. Necesită și suplimentul numit Camere de decizie și înregistrări sigilate. Ecranele pentru telefon necesită și Aplicații mobile.
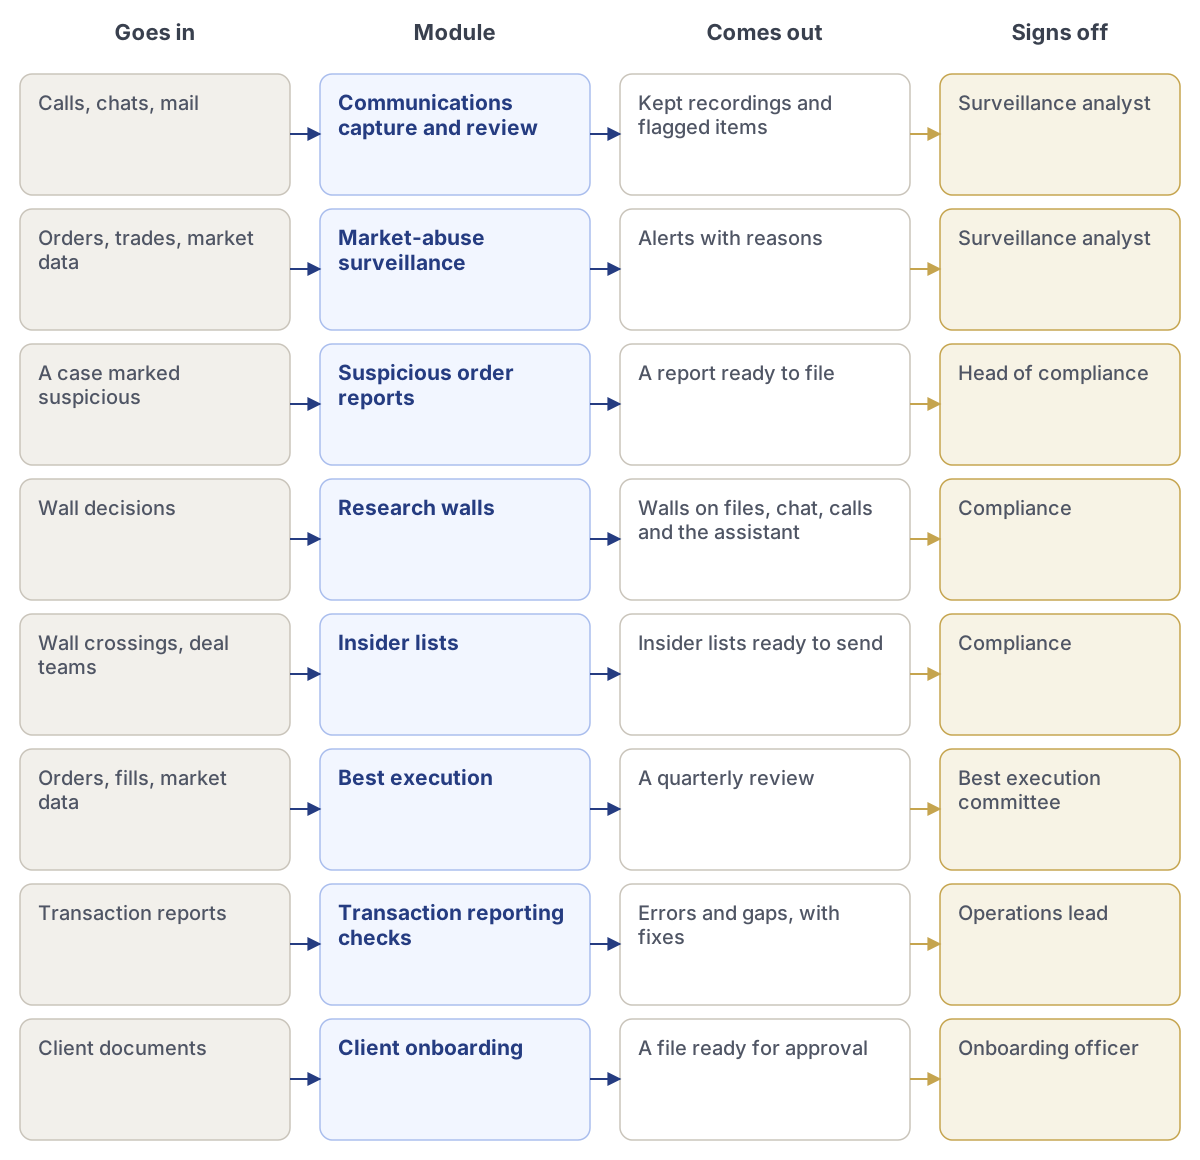
Modulele pachetului Piețe de capital și administrarea activelor, de la datele de intrare până la cine aprobă.
Lentilă
Ce afișează
Analist de supraveghere
Alertele, ordinele și comunicările din spatele lor și cazul de construit.
Șeful departamentului de conformitate
Cazuri care așteaptă o decizie și rapoarte către autoritatea de reglementare gata de trimis.
Analist de cercetare
Dosare de cercetare, surse și bariera informațională din jurul lor.
Vânzări și tranzacționare
Clienți, ordine și propriile apeluri, cu cercetarea aflată în spatele barierelor ascunsă.
Comitetul pentru executarea optimă
Rezultatele pe locuri de tranzacționare, valorile atipice și motivele din spatele lor.
Modul
Ce face
Intrare
Ieșire
Aprobă
Înregistrarea și revizuirea comunicărilor
Păstrează apelurile și conversațiile, le transcrie și semnalează ceea ce trebuie verificat.
Apeluri, conversații, corespondență
Înregistrări păstrate și elemente semnalate
Analist de supraveghere
Supravegherea abuzului de piață
Identifică ordinele și tranzacțiile neobișnuite și le leagă de comunicările din jurul lor.
Ordine, tranzacții, date de piață
Alerte cu motive
Analist de supraveghere
Rapoarte privind ordinele suspecte
Redactează raportul către autoritatea de reglementare pe baza dosarului cazului.
Un caz marcat ca suspect
Un raport gata de depunere
Șeful departamentului de conformitate
Bariere de cercetare
Construiește bariere informaționale și le testează înainte de a fi activate.
Decizii privind barierele
Bariere pe fișiere, conversații, apeluri și asistent
Conformitate
Liste de persoane cu acces la informații privilegiate
Menține actualizate listele de persoane cu acces la informații privilegiate pe măsură ce persoanele trec bariera.
Treceri ale barierei, echipe de tranzacție
Liste de persoane cu acces la informații privilegiate gata de trimis
Conformitate
Executarea optimă
Compară executarea cu un etalon pe locuri de tranzacționare și explică valorile atipice.
Ordine, executări, date de piață
O revizuire trimestrială
Comitetul pentru executarea optimă
Verificări ale raportării tranzacțiilor
Verifică rapoartele înainte de a fi trimise și identifică ce lipsește sau este greșit.
Rapoarte de tranzacții
Erori și lacune, cu remedieri
Coordonator operațiuni
Integrarea clienților
Citește documentele de integrare și le verifică în raport cu regulile firmei.
Documentele clientului
Un dosar gata de aprobare
Responsabil integrare clienți
Regulă
Referință
La ce răspund înregistrările
MiFID II
Directiva 2014/65/UE
Apeluri și conversații înregistrate (art. 16 alin. (7)) și executarea optimă (art. 27)
MiFIR
Regulamentul (UE) nr. 600/2014
Raportarea tranzacțiilor și transparența
MAR
Regulamentul (UE) nr. 596/2014
Raportarea ordinelor suspecte (art. 16) și listele de persoane cu acces la informații privilegiate (art. 18)
DORA
Regulamentul (UE) 2022/2554
Riscul TIC, rapoartele de incident și furnizorii terți
Regulamentul UE privind IA
Regulamentul (UE) 2024/1689
Alfabetizarea în domeniul IA pentru personal și transparența pentru conținutul generat de IA
GDPR
Regulamentul (UE) 2016/679
Datele clienților și ale personalului din înregistrări, utilizate într-un scop declarat
Ce se sigilează împreună cu fiecare decizie:
Alerta, ordinele și comunicările asociate, revizuirea analistului și decizia finală.
Guvern și sectorul public
Necesită Enterprise. Ecranele pentru telefon necesită și Aplicații mobile.
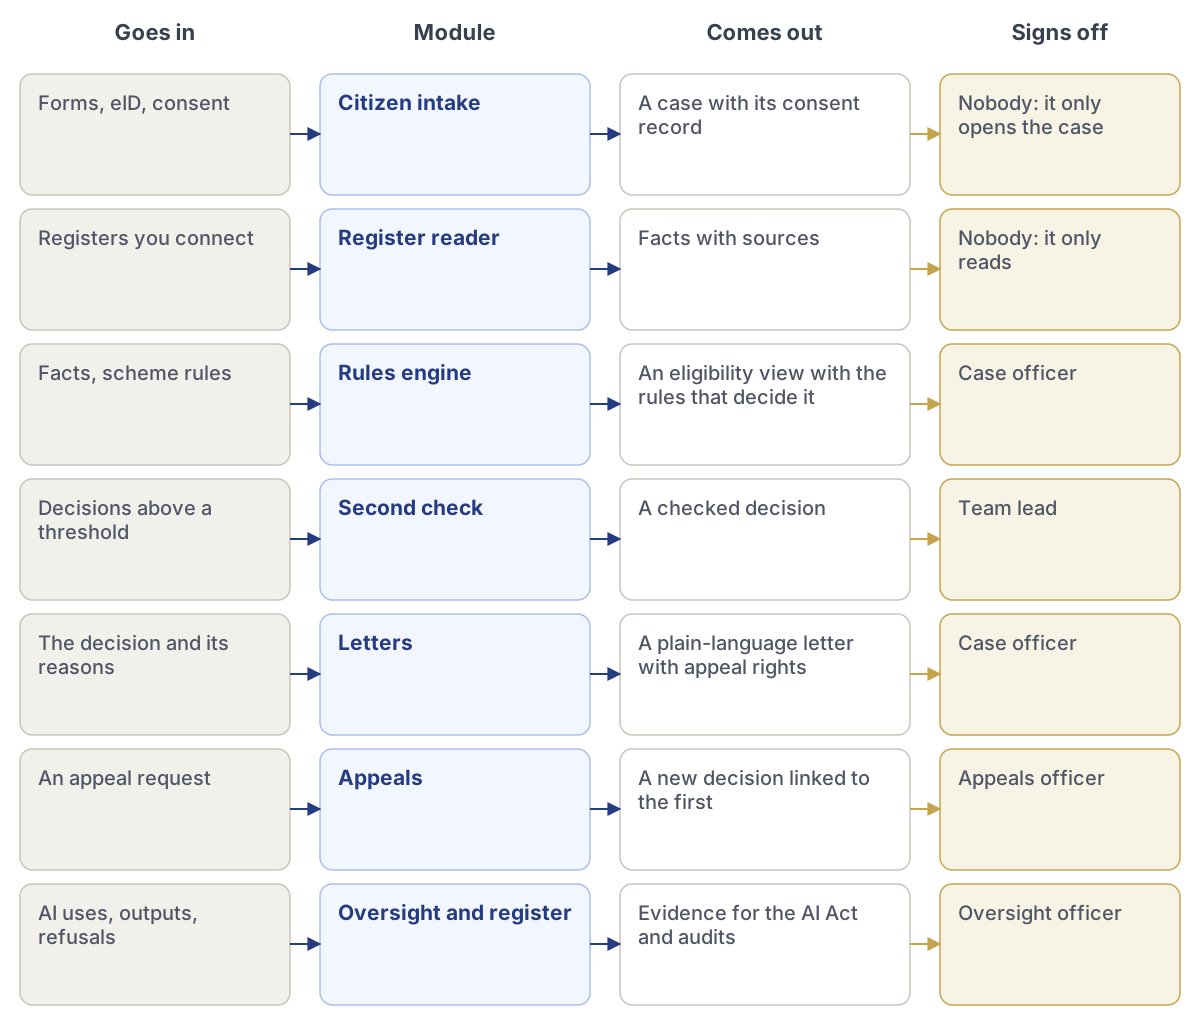
Modulele pachetului Administrație și sector public, de la datele de intrare până la cine aprobă.
Lentilă
Ce afișează
Responsabil de caz
Cazul, faptele din registre cu sursele lor, evaluarea eligibilității și o scrisoare redactată.
Coordonator de echipă
Cazuri în așteptare, verificări secundare de semnat și tipare în deciziile echipei.
Responsabil cu supravegherea
Decizii IA care așteaptă revizuire, refuzuri ale conexiunilor externe și registrul IA.
Responsabil contestații
Înregistrarea sigilată a deciziei inițiale și tot ce a stat la baza acesteia.
Cetățean
Propria cerere, ce a fost utilizat, decizia și motivul acesteia, în limba sa.
Modul
Ce face
Intrare
Ieșire
Aprobă
Preluarea cererilor cetățenilor
Preia cererile online cu eID-ul național și înregistrează exact ce a acceptat cetățeanul să partajeze.
Formulare, eID, consimțământ
Un caz cu înregistrarea consimțământului aferentă
Nimeni: doar deschide cazul
Cititor de registre
Citește registrele naționale în interiorul țării și păstrează momentul și sursa fiecărui fapt.
Registrele pe care le conectați
Fapte cu surse
Nimeni: doar citește
Motor de reguli
Păstrează regulile programului dumneavoastră în limbaj simplu și testează fiecare caz în raport cu acestea.
Fapte, regulile programului
O evaluare a eligibilității, cu regulile care o determină
Responsabil de caz
A doua verificare
Adaugă un al doilea funcționar acolo unde suma, riscul sau regulile dumneavoastră o impun.
Decizii peste un prag
O decizie verificată
Coordonator de echipă
Scrisori
Redactează scrisoarea de decizie pe baza înregistrării sigilate, în limba cetățeanului.
Decizia și motivele acesteia
O scrisoare în limbaj simplu, cu drepturile de contestare
Responsabil de caz
Contestații
Deschide o contestație pe exact aceeași înregistrare pe care a văzut-o primul funcționar, pentru un alt funcționar.
O cerere de contestație
O nouă decizie legată de prima
Responsabil contestații
Supraveghere și registru
Enumeră fiecare utilizare a IA, clasa sa de risc și evaluarea sa de impact și pune rezultatele în coada de revizuire.
Utilizări ale IA, rezultate, refuzuri
Dovezi pentru Regulamentul privind IA și pentru audituri
Responsabil cu supravegherea
Regulă
Referință
La ce răspund înregistrările
Regulamentul UE privind IA
Regulamentul (UE) 2024/1689, Anexa III 5(a)
IA utilizată pentru a decide eligibilitatea pentru prestații și servicii publice este cu risc ridicat, fiind necesară supravegherea umană.
Evaluarea impactului asupra drepturilor
Regulamentul UE privind IA, articolul 27
Organismele publice trebuie să evalueze efectul asupra drepturilor persoanelor înainte de a utiliza IA cu risc ridicat.
Sisteme deja în uz
Regulamentul UE privind IA, articolul 111 alineatul (2)
IA cu risc ridicat deja utilizată de autoritățile publice trebuie să fie conformă până la 2 august 2030.
GDPR
Regulamentul (UE) 2016/679
Temeiul legal, limitarea scopului, accesul și drepturile cetățeanului.
NIS2 (Directiva privind securitatea rețelelor și a informațiilor 2)
Directiva (UE) 2022/2555
Securitatea și raportarea incidentelor pentru organismele administrației publice care intră în domeniul de aplicare.
Regulamentul privind o Europă interoperabilă
Regulamentul (UE) 2024/903
Evaluarea și partajarea serviciilor publice interoperabile la nivel transfrontalier.
Identitatea digitală europeană
Regulamentul (UE) 2024/1183 (eIDAS 2)
Cetățeni care se autentifică și partajează dovezi cu un portofel de identitate digitală.
Ce se sigilează împreună cu fiecare decizie:
Ce funcționar a decis și cine a verificat
Fiecare fapt, cu registrul și momentul în care a fost citit
Ce a sugerat IA și dacă funcționarul a fost de acord
Regula aplicată și scrisoarea trimisă
Marca temporală, certificată în afara Adverant
Sănătate
Necesită Enterprise. Ecranele pentru telefon necesită și Aplicații mobile.
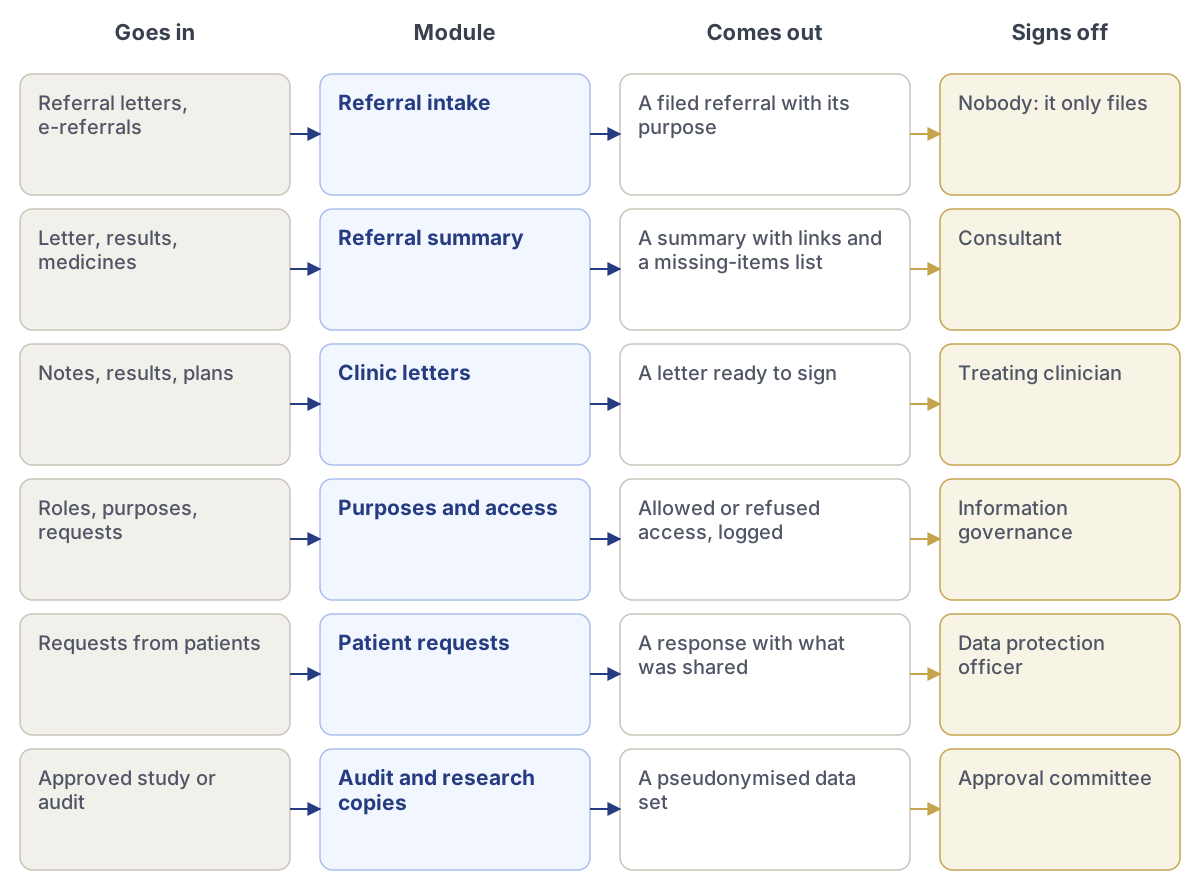
Modulele pachetului Sănătate, de la ce intră până la cine aprobă.
Lentilă
Ce afișează
Medic specialist
Trimiteri care așteaptă o prioritate, cu un rezumat cu surse și ce lipsește.
Echipa de programări
Cine are nevoie de o programare și când, fără detaliile clinice.
Medic de familie și medic care trimite
Dacă trimiterea a fost acceptată, ce s-a solicitat și scrisoarea cu rezultatul.
Guvernanța informațiilor
Cine a deschis ce înregistrare, în ce scop, și orice acces care pare nepotrivit.
Administrator de sistem
Starea sistemului, setări și utilizatori. Niciodată dosarul unui pacient.
Modul
Ce face
Intrare
Ieșire
Aprobă
Primirea trimiterilor
Primește trimiteri de la medicii de familie și de la servicii, le înregistrează și consemnează scopul îngrijirii.
Bilete de trimitere, trimiteri electronice
O trimitere înregistrată, cu scopul ei
Nimeni: doar înregistrează
Rezumatul trimiterii
Redactează un rezumat cu surse și semnalează ce lipsește pentru echipa care primește.
Scrisoare, rezultate, medicamente
Un rezumat cu linkuri și o listă cu elementele lipsă
Medic specialist
Scrisori medicale
Redactează scrisori medicale din notele de consultație, pe care clinicianul le editează și le semnează.
Note, rezultate, planuri
O scrisoare gata de semnat
Clinicianul curant
Scopuri și acces
Păstrează scopurile de utilizare și verifică fiecare acces în raport cu acestea.
Roluri, scopuri, cereri
Acces permis sau refuzat, înregistrat în jurnal
Guvernanța informațiilor
Cererile pacienților
Gestionează cererile pacienților de a-și vedea, corecta sau transfera dosarele.
Cereri de la pacienți
Un răspuns cu ceea ce a fost partajat
Responsabil cu protecția datelor
Copii pentru audit și cercetare
Creează copii pseudonimizate pentru audit și cercetare aprobată, păstrând aprobarea.
Studiu sau audit aprobat
Un set de date pseudonimizat
Comisia de aprobare
Regulă
Referință
La ce răspund înregistrările
GDPR
Regulamentul (UE) 2016/679, art. 9
Datele privind sănătatea sunt o categorie specială, cu condiții stricte de utilizare.
Spațiul european al datelor privind sănătatea
Regulamentul (UE) 2025/327
Accesul pacienților la dosarele lor, sistemele de dosare medicale și utilizarea secundară a datelor privind sănătatea.
Dispozitive medicale
Regulamentul (UE) 2017/745 (MDR)
Software-ul destinat unui scop medical, inclusiv IA, poate fi un dispozitiv medical.
Diagnostic in vitro
Regulamentul (UE) 2017/746 (IVDR)
Reguli pentru dispozitivele de diagnostic și software-ul care le rulează.
Regulamentul UE privind IA
Regulamentul (UE) 2024/1689, Anexa I
IA din dispozitivele medicale este cu risc ridicat. Aceste obligații se aplică de la 2 august 2028.
NIS2
Directiva (UE) 2022/2555
Securitatea și raportarea incidentelor pentru furnizorii de servicii medicale care intră în domeniul de aplicare.
Ce se sigilează împreună cu fiecare decizie:
Ce clinician a decis și când
Rezumatul pe care l-a citit, cu fiecare sursă
Ce a sugerat IA și dacă sugestia a fost urmată
Fiecare acces la dosar, cu scopul său
Marca temporală, certificată în afara Adverant
Științele vieții
Necesită Enterprise. Ecranele pentru telefon necesită și Aplicații mobile.
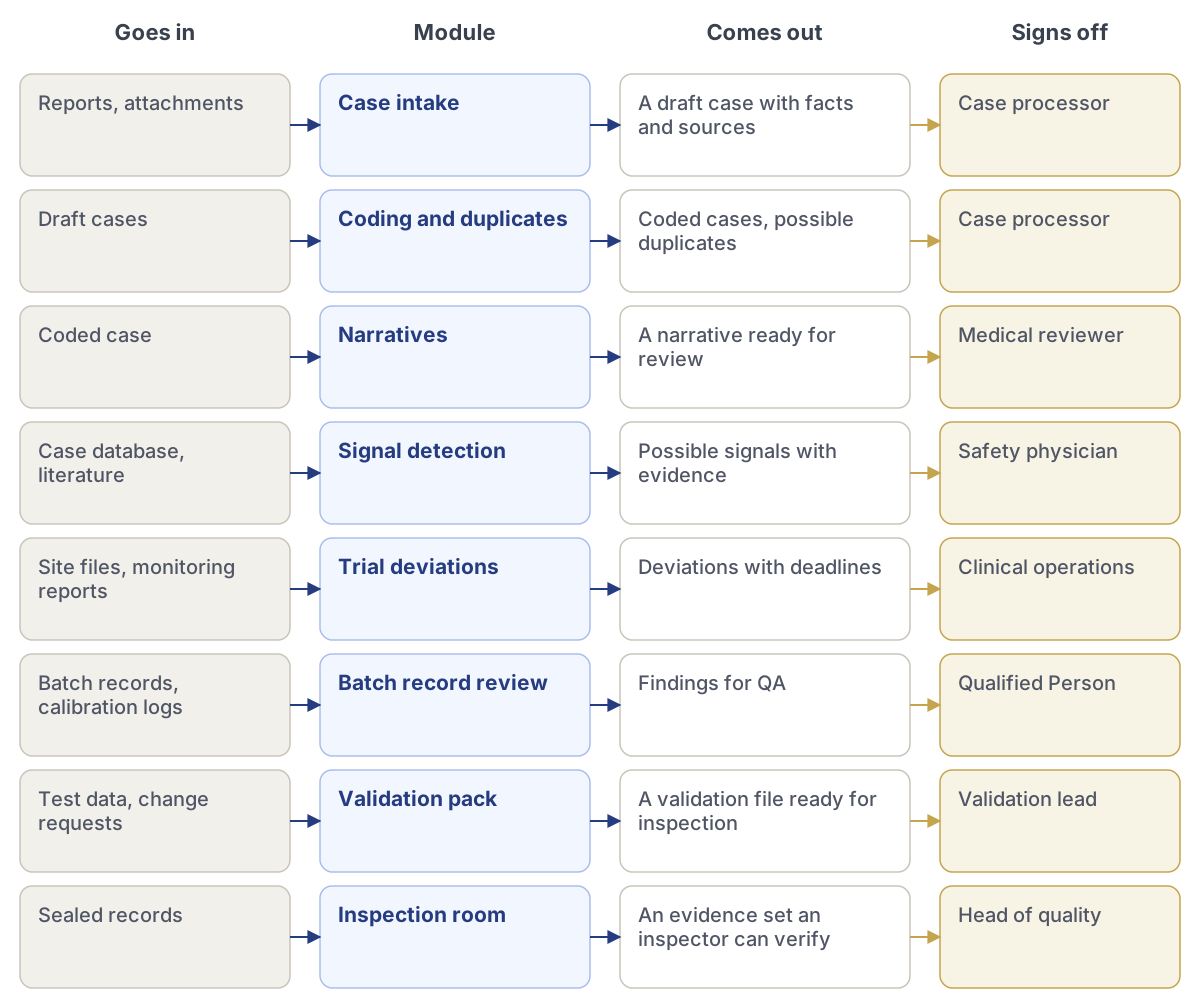
Modulele pachetului Științele vieții, de la ce intră până la cine aprobă.
Lentilă
Ce afișează
Procesator de cazuri
Rapoarte noi de siguranță, fapte extrase, verificări de duplicate și narațiuni de finalizat.
Evaluator medical
Cazuri grave, cauzalitatea de evaluat și dovezile din spatele fiecărui fapt.
Operațiuni clinice
Abateri pe centre, posibile încălcări grave și termenele acestora.
Asigurarea calității și Persoana calificată
Înregistrări de serie, constatări și ce stă între o serie și eliberarea ei.
Responsabil de validare
Fiecare utilizare a IA, testele sale, limitele sale și fiecare modificare adusă.
Modul
Ce face
Intrare
Ieșire
Aprobă
Primirea cazurilor
Citește rapoartele de siguranță din e-mail, apeluri, fluxuri de la parteneri și literatura de specialitate și verifică criteriile minime.
Rapoarte, atașamente
Un caz preliminar cu fapte și surse
Procesator de cazuri
Codificare și duplicate
Codifică evenimentele și produsele și caută rapoarte duplicate.
Cazuri preliminare
Cazuri codificate, posibile duplicate
Procesator de cazuri
Narațiuni
Redactează narațiunea cazului din fapte, cu o sursă pentru fiecare propoziție.
Caz codificat
O narațiune gata de revizuire
Evaluator medical
Detectarea semnalelor
Caută tipare în cazuri și în literatura de specialitate și îl explică pe fiecare.
Baza de date de cazuri, literatura de specialitate
Semnale posibile, cu dovezi
Medic de siguranță
Abateri în studii clinice
Citește dosarele centrelor și notele de monitorizare și semnalează posibilele încălcări grave.
Dosarele centrelor, rapoarte de monitorizare
Abateri cu termene
Operațiuni clinice
Revizuirea înregistrărilor de serie
Verifică înregistrările electronice de serie înainte de revizuirea QA.
Înregistrări de serie, jurnale de calibrare
Constatări pentru QA
Persoana calificată
Pachet de validare
Păstrează utilizarea prevăzută, testele, rezultatele și limitele pentru fiecare utilizare a IA, cu versiuni.
Date de test, cereri de modificare
Un dosar de validare pregătit pentru inspecție
Responsabil de validare
Sala de inspecție
Reunește înregistrări sigilate pentru un inspector, legate de regula la care răspund.
Înregistrări sigilate
Un set de dovezi pe care un inspector îl poate verifica
Director de calitate
Regulă
Referință
La ce răspund înregistrările
EU GMP Anexa 11
EudraLex Volumul 4
Sisteme computerizate: validare, piste de audit și semnături electronice
EU GMP Anexa 22, proiect
Proiect supus consultării, iulie 2025
IA în GMP: utilizarea prevăzută, datele de test și explicabilitatea
Regulamentul privind studiile clinice
Regulamentul (UE) nr. 536/2014
Desfășurarea studiilor, transparența și notificarea încălcărilor grave
ICH E6(R3)
Bună practică clinică
Calitate bazată pe risc și integritatea datelor, în vigoare de la 23 iulie 2025
Farmacovigilență
Regulamentul de punere în aplicare (UE) nr. 520/2012
Sistemele de farmacovigilență și calitatea acestora
MDR și IVDR
Regulamentele (UE) 2017/745 și 2017/746
Software care este un dispozitiv medical sau de diagnostic
Regulamentul UE privind IA
Regulamentul (UE) 2024/1689 · Anexa I
Reguli privind riscul ridicat pentru IA din dispozitivele medicale, de la 2 august 2028
GDPR
Regulamentul (UE) 2016/679 · art. 9
Date privind sănătatea prelucrate cu un temei legal și garanții
Ce se sigilează împreună cu fiecare decizie:
Documentele sursă, faptele extrase, fiecare modificare, evaluarea și cine a semnat-o.
Infrastructură critică și energie
Necesită Enterprise. Ecranele pentru telefon necesită și Aplicații mobile.
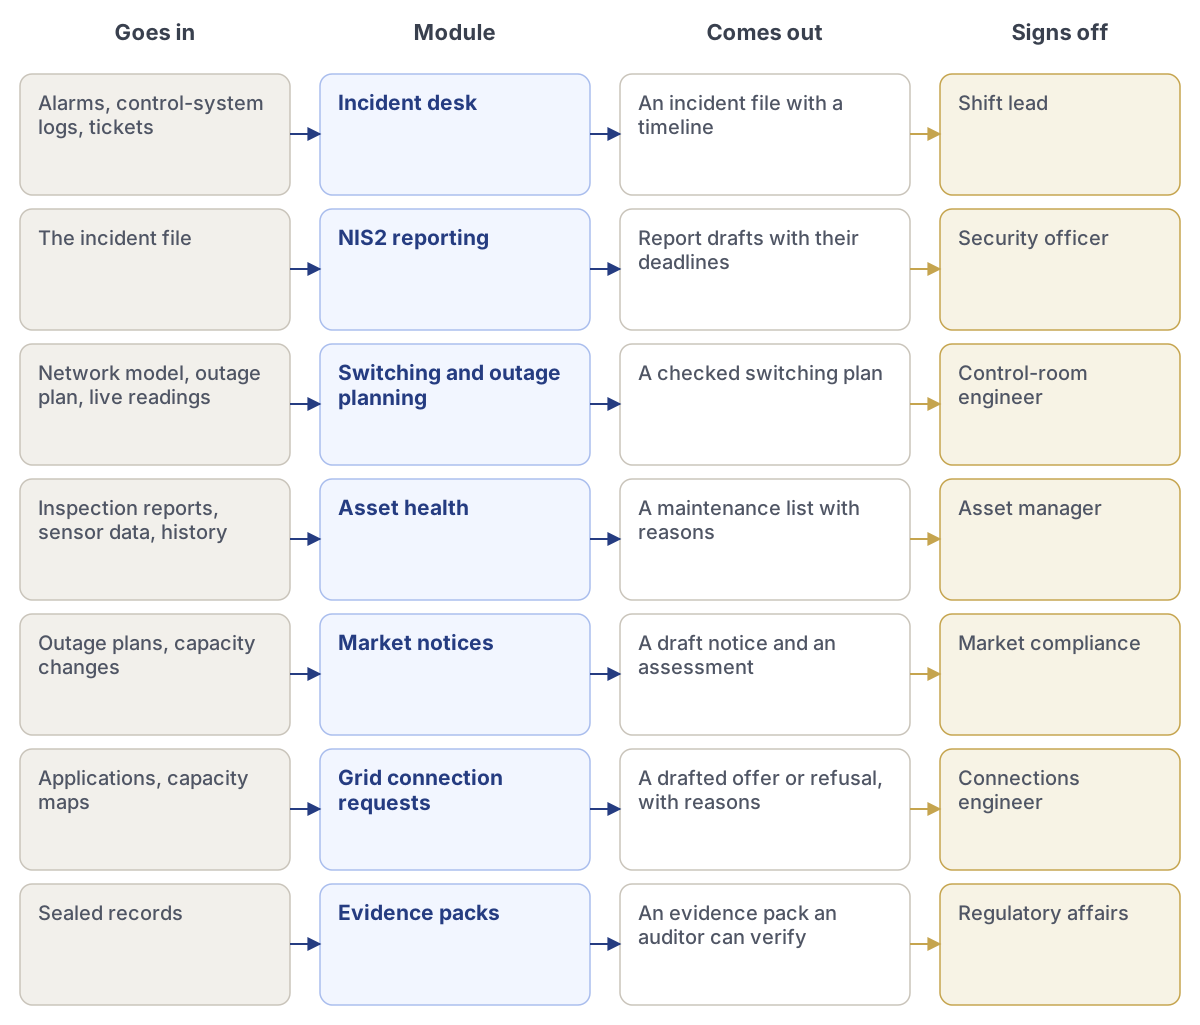
Modulele pachetului Infrastructură critică și energie, de la ce intră până la cine aprobă.
Lentilă
Ce afișează
Inginer de dispecerat
Alarme în timp real, cauza probabilă cu sursele sale și planul de manevre de aprobat.
Manager de active
Scoruri de stare, restanțele de mentenanță și ce s-a defectat anterior și de ce.
Responsabil de securitate
Termenele incidentelor, dovezile colectate și rapoarte pregătite pentru CSIRT-ul național.
Conformitate pe piață
Întreruperi care pot constitui informații privilegiate și notificarea de publicat.
Afaceri de reglementare
Înregistrări sigilate și pachete de dovezi, pregătite pentru a fi predate unui auditor sau unei autorități de reglementare.
Modul
Ce face
Intrare
Ieșire
Aprobă
Biroul de incidente
Deschide un incident pe baza alarmelor și jurnalelor, grupează alarmele corelate și pornește termenele de raportare.
Alarme, jurnale ale sistemului de control, tichete
Un dosar de incident cu o cronologie
Șef de tură
Raportare NIS2
Redactează avertizarea timpurie, notificarea și raportul final în formatul așteptat de CSIRT-ul dumneavoastră.
Dosarul incidentului
Proiecte de rapoarte, cu termenele lor
Responsabil de securitate
Planificarea manevrelor și a întreruperilor
Propune pași de manevră și verifică fiecare pas în raport cu limitele rețelei și planul de întreruperi.
Modelul rețelei, planul de întreruperi, citiri în timp real
Un plan de manevre verificat
Inginer de dispecerat
Starea activelor
Combină inspecțiile, tendințele senzorilor și istoricul defecțiunilor într-o listă ordonată a ceea ce trebuie examinat.
Rapoarte de inspecție, date de la senzori, istoric
O listă de mentenanță, cu motive
Manager de active
Notificări către piață
Semnalează întreruperile care pot constitui informații privilegiate și redactează notificarea.
Planuri de întreruperi, modificări de capacitate
Un proiect de notificare și o evaluare
Conformitate pe piață
Cereri de racordare la rețea
Citește cererile, le verifică în raport cu capacitatea și regulile și redactează răspunsul.
Cereri, hărți de capacitate
O ofertă sau un refuz redactat, cu motive
Inginer de racordare
Pachete de dovezi
Reunește înregistrări sigilate pentru un audit sau o inspecție, legate de regula la care răspund.
Înregistrări sigilate
Un pachet de dovezi pe care un auditor îl poate verifica
Afaceri de reglementare
Regulă
Referință
La ce răspund înregistrările
NIS2
Directiva (UE) 2022/2555
Avertizare timpurie în 24 de ore, notificare în 72, raport final în termen de o lună
Codul de rețea privind securitatea cibernetică
Regulamentul delegat (UE) 2024/1366
Riscul cibernetic în fluxurile transfrontaliere de energie electrică
REMIT
Regulamentul (UE) nr. 1227/2011, astfel cum a fost modificat prin (UE) 2024/1106
Informații privilegiate publicate la timp, fără manipularea pieței
Directiva CER
Directiva (UE) 2022/2557
Reziliența entităților critice
Regulamentul UE privind IA
Regulamentul (UE) 2024/1689 · Anexa III, punctul 2
IA ca componentă de siguranță a alimentării cu energie electrică este cu risc ridicat
GDPR
Regulamentul (UE) 2016/679
Date de la contoare inteligente și date ale clienților, utilizate într-un scop declarat
Ce se sigilează împreună cu fiecare decizie:
Alarmele și jurnalele citite, planul așa cum a fost aprobat, rapoartele trimise și momentele trimiterii.
Apărare și securitate
Necesită Enterprise. Ecranele pentru telefon necesită și Mobile apps. Alertele platformei necesită Nexus Edge.
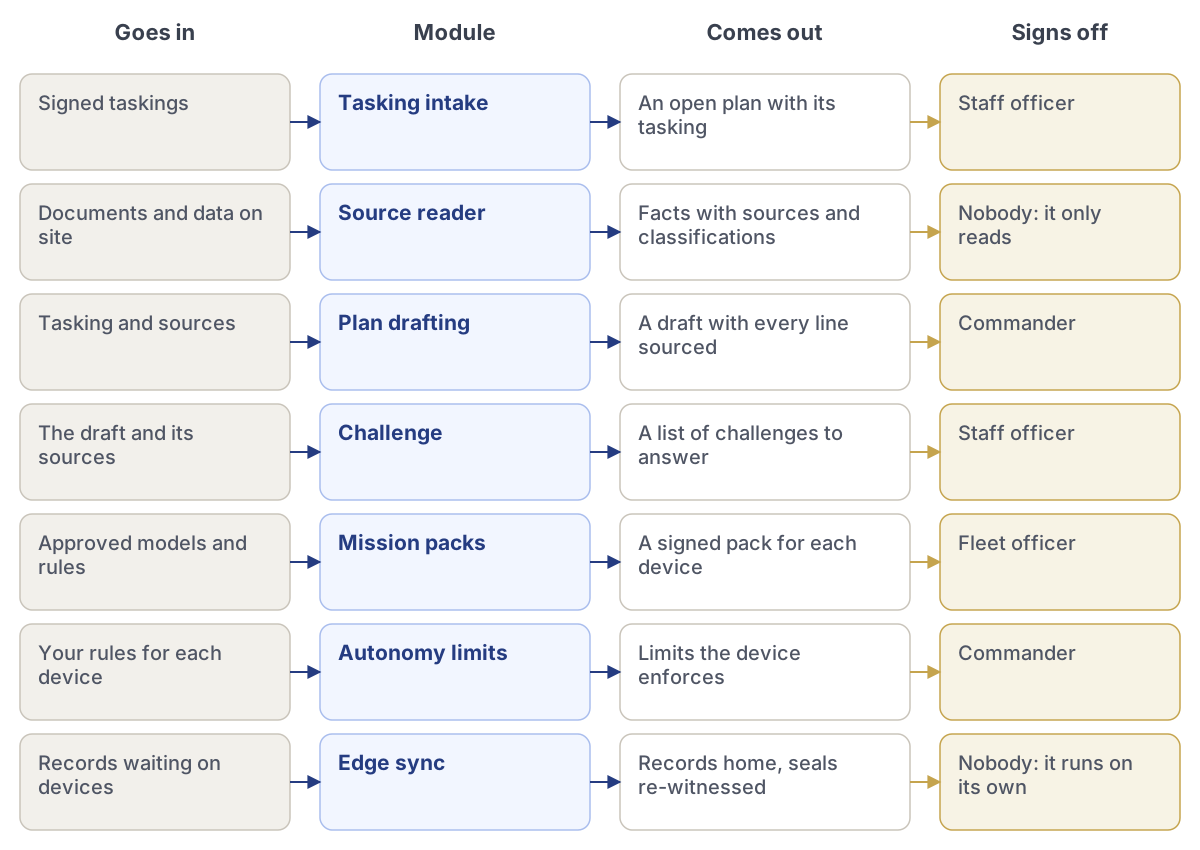
Modulele pachetului Apărare și securitate, de la ce intră până la cine aprobă.
Lentilă
Ce afișează
Comandant
Planuri și rapoarte care așteaptă o semnătură, sursele din spatele lor și obiecțiile ridicate.
Ofițer de stat major
Misiuni, surse și planuri redactate, cu fiecare rând legat de sursa sa.
Operator
Pachetul de misiune de pe fiecare dispozitiv, limitele sale și ce așteaptă permisiunea de a face.
Consilier juridic
Planuri semnalate pentru revizuire, regulile pe care le citează și spațiu pentru consemnarea avizului.
Responsabil de securitate
Cine a deschis ce, la ce nivel de clasificare, și fiecare cerere refuzată.
Modul
Ce face
Intrare
Ieșire
Aprobă
Primirea misiunilor
Primește misiuni prin mesaj semnat sau suport semnat și verifică semnătura înainte de orice altceva.
Misiuni semnate
Un plan deschis, cu misiunea sa
Ofițer de stat major
Cititor de surse
Citește ordinele, notificările, hărțile și rapoartele păstrate la fața locului și păstrează clasificarea fiecărui fapt.
Documente și date la fața locului
Fapte cu surse și clasificări
Nimeni: doar citește
Redactarea planurilor
Redactează planuri, rapoarte și mesaje din surse, marcate ca proiecte.
Misiune și surse
Un proiect cu fiecare rând documentat cu sursă
Comandant
Contestare
O a doua IA, pe un alt model, argumentează împotriva proiectului și enumeră riscurile.
Proiectul și sursele sale
O listă de obiecții la care trebuie răspuns
Ofițer de stat major
Pachete de misiune
Grupează modelele, cunoștințele, agenții și regulile pentru fiecare dispozitiv, semnate și cu dimensiunea verificată.
Modele și reguli aprobate
Un pachet semnat pentru fiecare dispozitiv
Ofițer de flotă
Limite de autonomie
Stabilește ce poate face fiecare dispozitiv singur și ce trebuie să aștepte o persoană, cu limite blocate.
Regulile dumneavoastră pentru fiecare dispozitiv
Limite pe care dispozitivul le aplică
Comandant
Sincronizare Edge
Sincronizează înregistrările în ferestrele de contact, cele mai importante primele, și re-atestă sigiliile.
Înregistrări în așteptare pe dispozitive
Înregistrări ajunse la bază, sigilii re-atestate
Nimeni: funcționează singur
Regulă
Referință
La ce răspund înregistrările
Domeniul de aplicare al Regulamentului UE privind IA
IA utilizată exclusiv în scopuri militare, de apărare sau de securitate națională nu intră sub incidența regulamentului. Utilizările cu dublă utilizare și cele civile intră.
Controlul exporturilor de produse cu dublă utilizare
Regulamentul (UE) 2021/821
Controale asupra exportului de produse, software și tehnologie cu dublă utilizare, cu înregistrările care să o demonstreze.
Transferuri în domeniul apărării
Directiva 2009/43/CE
Licențe pentru transferul produselor din domeniul apărării între țările UE.
Achiziții în domeniul apărării
Directiva 2009/81/CE
Contracte în domeniul apărării și securității, inclusiv securitatea aprovizionării și a informațiilor.
Securitatea informațiilor
ISO/IEC 27001:2022
Un sistem de management pentru protejarea informațiilor, cu dovezi.
Managementul IA
ISO/IEC 42001:2023
Politici, roluri și controale pentru IA în uz.
Ce se sigilează împreună cu fiecare decizie:
Cine a semnat și cu ce autoritate
Fiecare sursă, cu clasificarea sa
Ce a redactat IA și ce a modificat comandantul
Obiecția ridicată și modul în care i s-a răspuns
O marcă temporală locală, atestată din nou când legătura revine
Servicii juridice și profesionale
Necesită Enterprise. Necesită și suplimentul numit Decision rooms and sealed records. Necesită și suplimentul numit Mail. Ecranele pentru telefon necesită și Mobile apps.
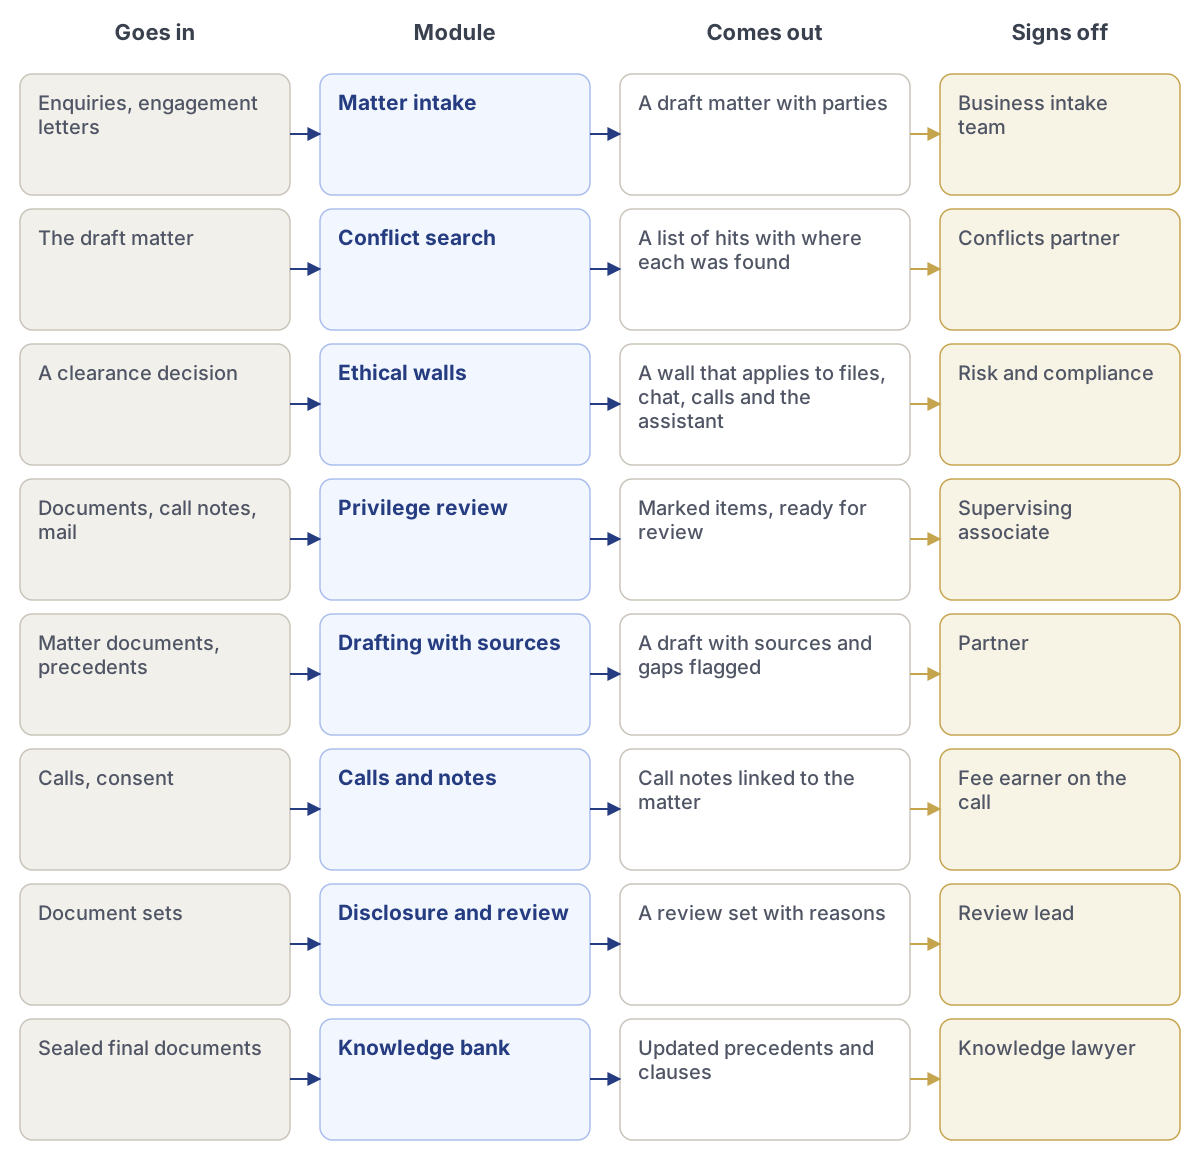
Modulele pachetului Servicii juridice și profesionale, de la ce intră până la cine aprobă.
Lentilă
Ce afișează
Partener
Dosare, termene, proiecte care așteaptă aprobarea și riscurile semnalate de IA.
Avocat colaborator
Dosarul cauzei, cercetare cu surse și proiecte de lucrat.
Echipa pentru conflicte de interese
Solicitări noi, rezultate ale căutărilor și deciziile care le așteaptă.
Risc și conformitate
Bariere informaționale, încercări blocate, marcaje de confidențialitate și decizii sigilate.
Avocat specializat în managementul cunoștințelor
Precedente și biblioteci de clauze, actualizate din versiunile finale sigilate.
Modul
Ce face
Intrare
Ieșire
Aprobă
Primirea dosarelor
Citește solicitările din e-mail, formulare web și apeluri și enumeră părțile și lucrarea solicitată.
Solicitări, scrisori de angajament
Un dosar preliminar, cu părțile
Echipa de preluare a clienților
Căutarea conflictelor de interese
Caută fiecare parte în dosare, contacte, apeluri și e-mailuri, inclusiv după numele anterioare.
Proiectul de dosar
O listă de rezultate, cu locul în care a fost găsit fiecare
Partener responsabil de conflicte
Bariere etice
Construiește o barieră pe baza unei decizii și o testează mai întâi, arătând cine ar fi blocat și de la ce.
O decizie de avizare
O barieră care se aplică fișierelor, chatului, apelurilor și asistentului
Risc și conformitate
Analiza privilegiului profesional
Sugerează marcaje de privilegiu pentru documente și note, cu motivul fiecăruia.
Documente, note de apel, e-mailuri
Elemente marcate, pregătite pentru analiză
Avocat coordonator
Redactare cu surse
Redactează clauze și scrisori pe baza dosarului, cu o sursă pentru fiecare frază.
Documentele dosarului, precedente
Un proiect cu surse și lacune semnalate
Partener
Apeluri și note
Înregistrează apelurile cu consimțământ, redactează note și aplică barierele și marcajele de privilegiu.
Apeluri, consimțământ
Note de apel legate de dosar
Avocatul care participă la apel
Divulgare și analiză
Grupează seturi mari de documente, le identifică pe cele relevante și explică de ce.
Seturi de documente
Un set de analiză cu motive
Coordonatorul analizei
Banca de cunoștințe
Menține precedentele actualizate pe baza versiunilor finale sigilate, niciodată pe baza proiectelor.
Documente finale sigilate
Precedente și clauze actualizate
Avocat specializat în managementul cunoștințelor
Regulă
Referință
La ce răspund înregistrările
GDPR
Regulamentul (UE) 2016/679
Date cu caracter personal ale clienților și personalului, utilizate pentru un scop declarat
Regulamentul AML
Regulamentul (UE) 2024/1624
Verificarea clienților atunci când avocații acționează în anumite tranzacții, începând cu 10 iulie 2027
Regulamentul UE privind IA
Regulamentul (UE) 2024/1689
Alfabetizare în domeniul IA pentru personal și transparență atunci când oamenii interacționează cu IA
eIDAS
Regulamentul (UE) nr. 910/2014, modificat prin (UE) 2024/1183
Semnături și sigilii electronice calificate
Codul deontologic CCBE
Consiliul Barourilor și Societăților de Drept din Europa
Confidențialitate și conflicte de interese
Ce se sigilează împreună cu fiecare decizie:
Părțile verificate, rezultatele găsite, decizia, cine a luat-o și bariera așa cum a fost construită.
Logistică și transport maritim
Necesită Enterprise. Necesită și suplimentul numit Map and GeoAI. Ecranele pentru telefon necesită și Mobile apps.
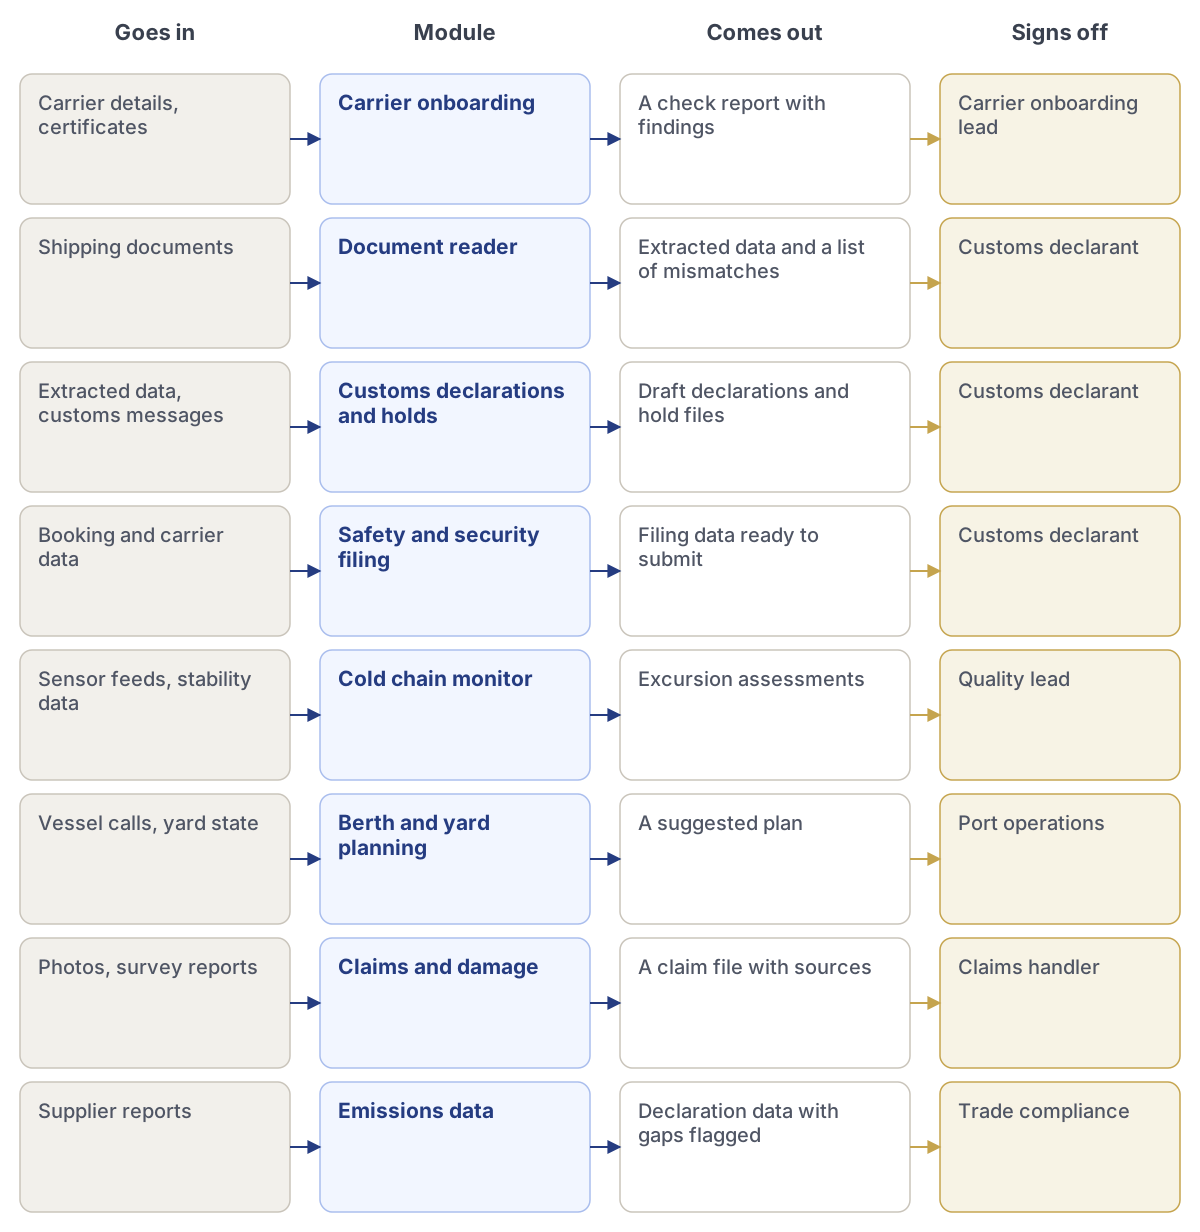
Modulele pachetului Logistică și transport maritim, de la datele de intrare până la cine aprobă.
Lentilă
Ce afișează
Declarant vamal
Declarații, rețineri, documentele care stau la baza lor și ce a solicitat vama.
Integrarea transportatorilor
Transportatori noi, verificările acestora și constatările care necesită o decizie.
Operațiuni portuare
Dane, mutări în terminal și containerele care au autorizație de plecare.
Responsabil cu calitatea
Înregistrări de temperatură, abateri și datele de stabilitate pentru evaluarea lor.
Ofițer de securitate portuară
Verificări de securitate, acces și incidente în instalația portuară.
Modul
Ce face
Intrare
Ieșire
Aprobă
Integrarea transportatorilor
Verifică listele de sancțiuni, licențele, asigurările și datele bancare pentru fiecare transportator nou.
Datele transportatorului, certificate
Un raport de verificare cu constatări
Coordonator pentru integrarea transportatorilor
Cititor de documente
Citește facturi, liste de colisaj, conosamente și certificate și le compară.
Documente de transport
Date extrase și o listă de neconcordanțe
Declarant vamal
Declarații vamale și rețineri
Redactează declarații și urmărește reținerile, inspecțiile și ce a solicitat vama.
Date extrase, mesaje vamale
Proiecte de declarații și dosare de reținere
Declarant vamal
Depunerea datelor de siguranță și securitate
Pregătește datele declarației sumare de intrare de care vama are nevoie înainte de sosirea mărfurilor.
Date de rezervare și ale transportatorului
Date pregătite pentru depunere
Declarant vamal
Monitorizarea lanțului frigorific
Urmărește citirile containerelor frigorifice și evaluează abaterile în raport cu datele de stabilitate.
Fluxuri de la senzori, date de stabilitate
Evaluări ale abaterilor
Responsabil cu calitatea
Planificarea danelor și a terminalului
Sugerează mutări în terminal și intervale la dană ținând cont de rețineri și inspecții.
Escale ale navelor, starea terminalului
Un plan propus
Operațiuni portuare
Daune și despăgubiri
Întocmește un dosar de daună pe baza fotografiilor, a rapoartelor de expertiză și a înregistrării sigilate a expediției.
Fotografii, rapoarte de expertiză
Un dosar de daună cu surse
Responsabil daune
Date privind emisiile
Colectează de la furnizori datele privind emisiile încorporate pentru declarațiile CBAM.
Rapoarte ale furnizorilor
Date pentru declarație, cu lacunele semnalate
Conformitate comercială
Regulă
Referință
La ce răspund înregistrările
Codul vamal al Uniunii
Regulamentul (UE) nr. 952/2013
Declarații, controale, rețineri și liberul de vamă al mărfurilor
ICS2
Import Control System 2
Date de siguranță și securitate depuse înainte de sosirea mărfurilor
eFTI
Regulamentul (UE) 2020/1056
Autoritățile acceptă informații electronice privind transportul de mărfuri începând cu 9 iulie 2027
CBAM
Regulamentul (UE) 2023/956
Emisii încorporate declarate pentru oțel, ciment, aluminiu și altele
Securitatea navelor și a instalațiilor portuare
Regulamentul (CE) nr. 725/2004
Măsurile Codului ISPS în instalațiile portuare
NIS2
Directiva (UE) 2022/2555
Operatorii portuari și de transport raportează incidentele semnificative
Bune practici de distribuție
Ghidul 2013/C 343/01
Controlul temperaturii pentru medicamente în tranzit
Ce se sigilează împreună cu fiecare decizie:
Reținerea, ce a solicitat vama, documentele comparate, decizia și cine a luat-o.
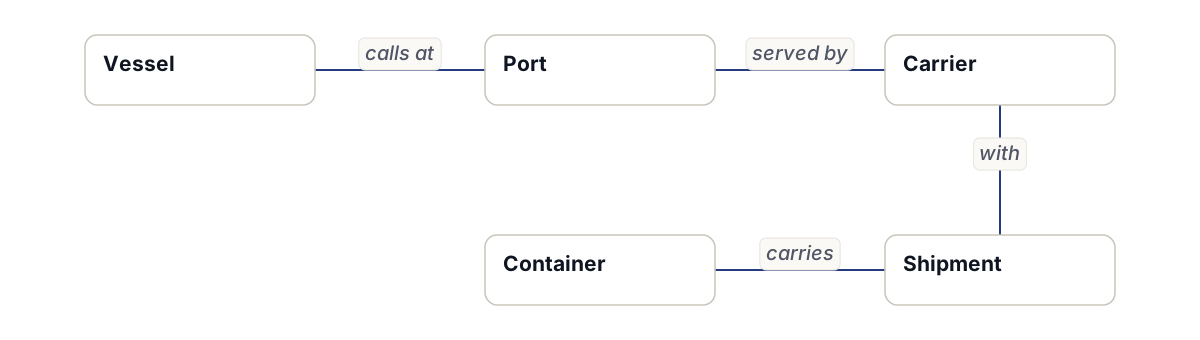
Model de cunoștințe: modelul de bază pentru logistică
Tipurile de entități din modelul de bază pentru logistică și legăturile dintre ele.
De la
Legătură
Către
Navă
face escală la
Port
Port
deservit de
Transportator
Container
transportă
Expediție
Expediție
cu
Transportator
Tot în model, cu legăturile stabilite de pachet: Dană, Contract, Declarație vamală.
Tip
Notă
Navă
—
Port
—
Transportator
—
Container
—
Expediție
—
Afișat în {L} pentru a corespunde browserului dumneavoastră.View in EnglishPăstrați {L}Vizualizați această pagină în {L}Rămâneți în englezăAmprenta sigiliuluiAcest browser nu poate calcula verificarea.Sigiliul corespunde.Această înregistrare nu a fost modificată de când a fost sigilată.Sigiliu compromis.Acest text nu este cel care a fost sigilat. Amprenta acumApăsați pe Verificare pentru a compara acest text cu sigiliul său.S-a selectat {L}. Această pagină este afișată în {C} până la publicarea traducerii.Mesajul nu a putut fi trimis. Vă rugăm să încercați din nou sau să ne scrieți la {L}.