

Accesul potrivit pentru fiecare persoană și dovada pentru fiecare regulă.
Decideți cine ce poate face, solicitați o a doua verificare la autentificare și rețineți modificările riscante pentru a fi aprobate de o a doua persoană. Fiecare control este asociat cerințelor pe care trebuie să le îndepliniți, astfel încât o singură dovadă poate servi mai multor cadre de reglementare, iar pachetul cerut de un auditor este generat în câteva minute.
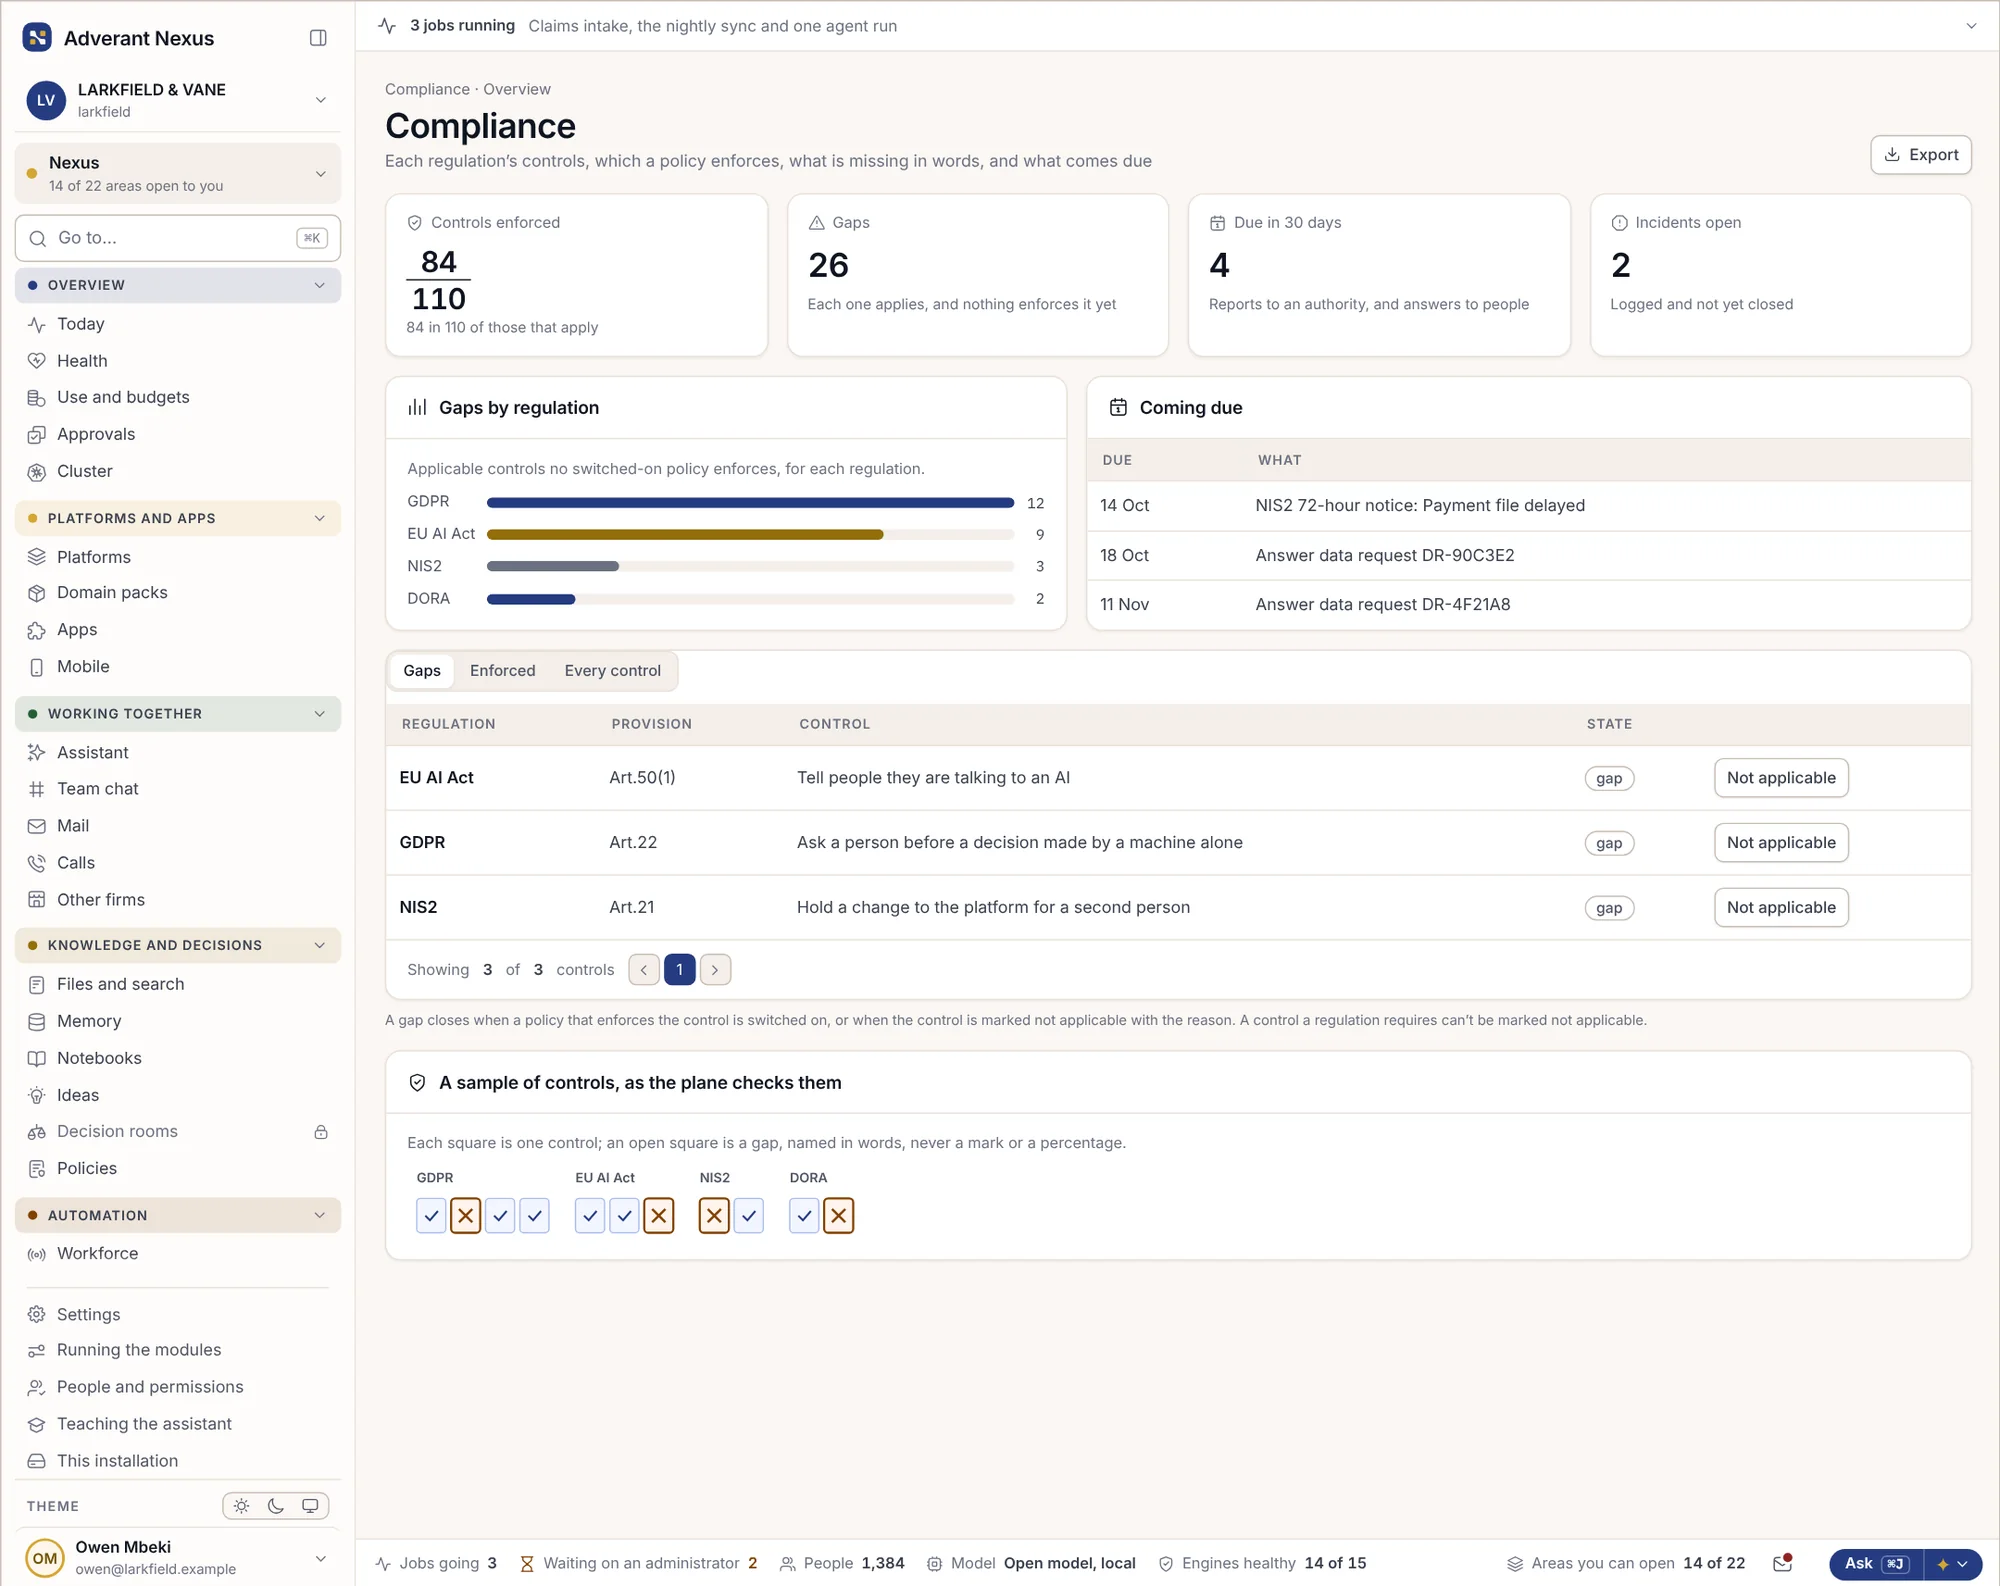
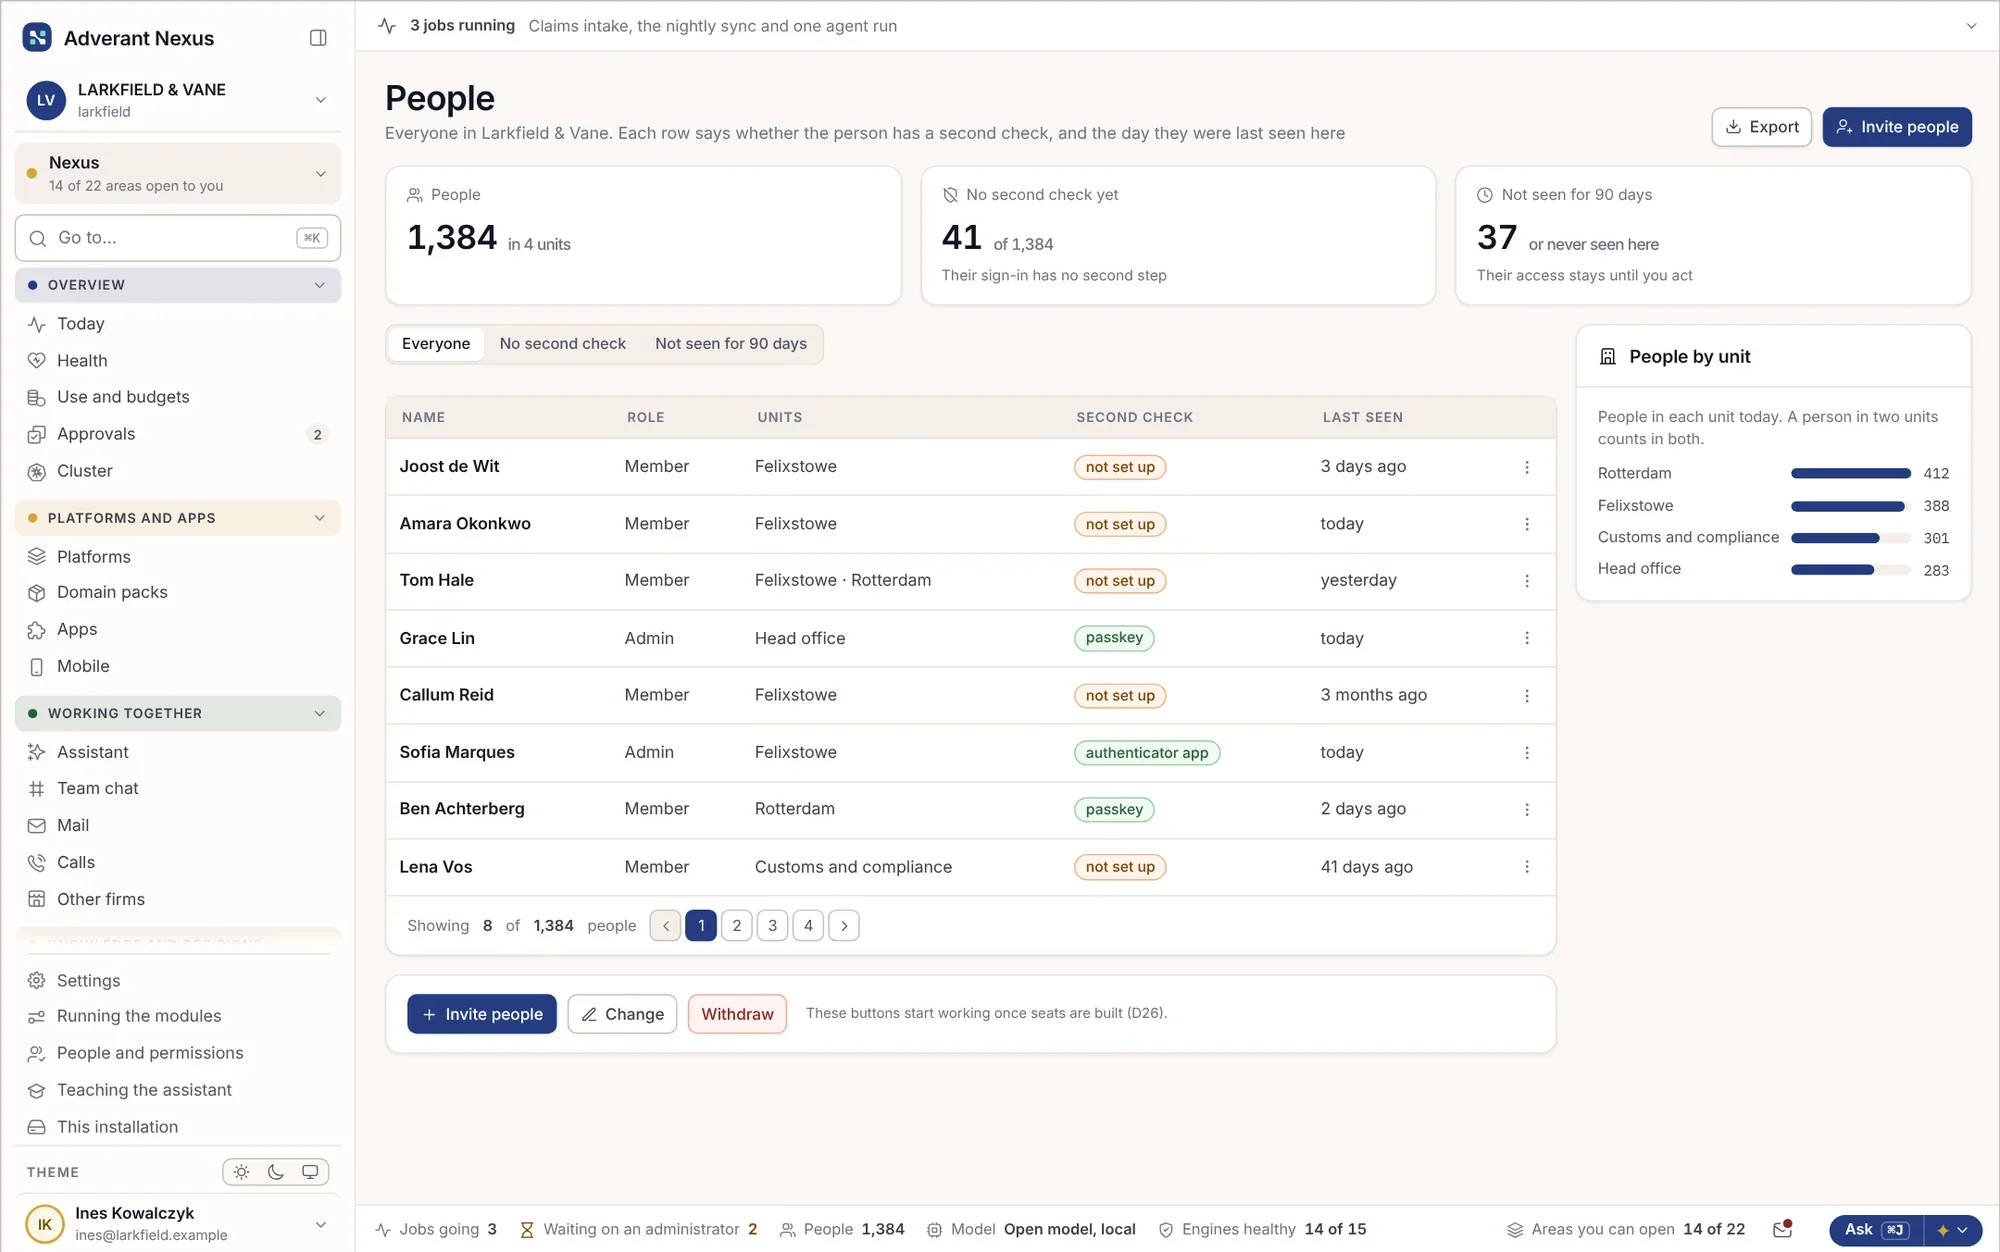
Cine ce poate face și de ce.
Vedeți toți membrii organizației, ce permite rolul fiecăruia și de ce cineva nu poate accesa o resursă. Modificările riscante așteaptă aprobarea unei a doua persoane.
Persoane
- Toți utilizatorii într-o singură listă
- A doua verificare obligatorie
- Sesiuni închise de la distanță
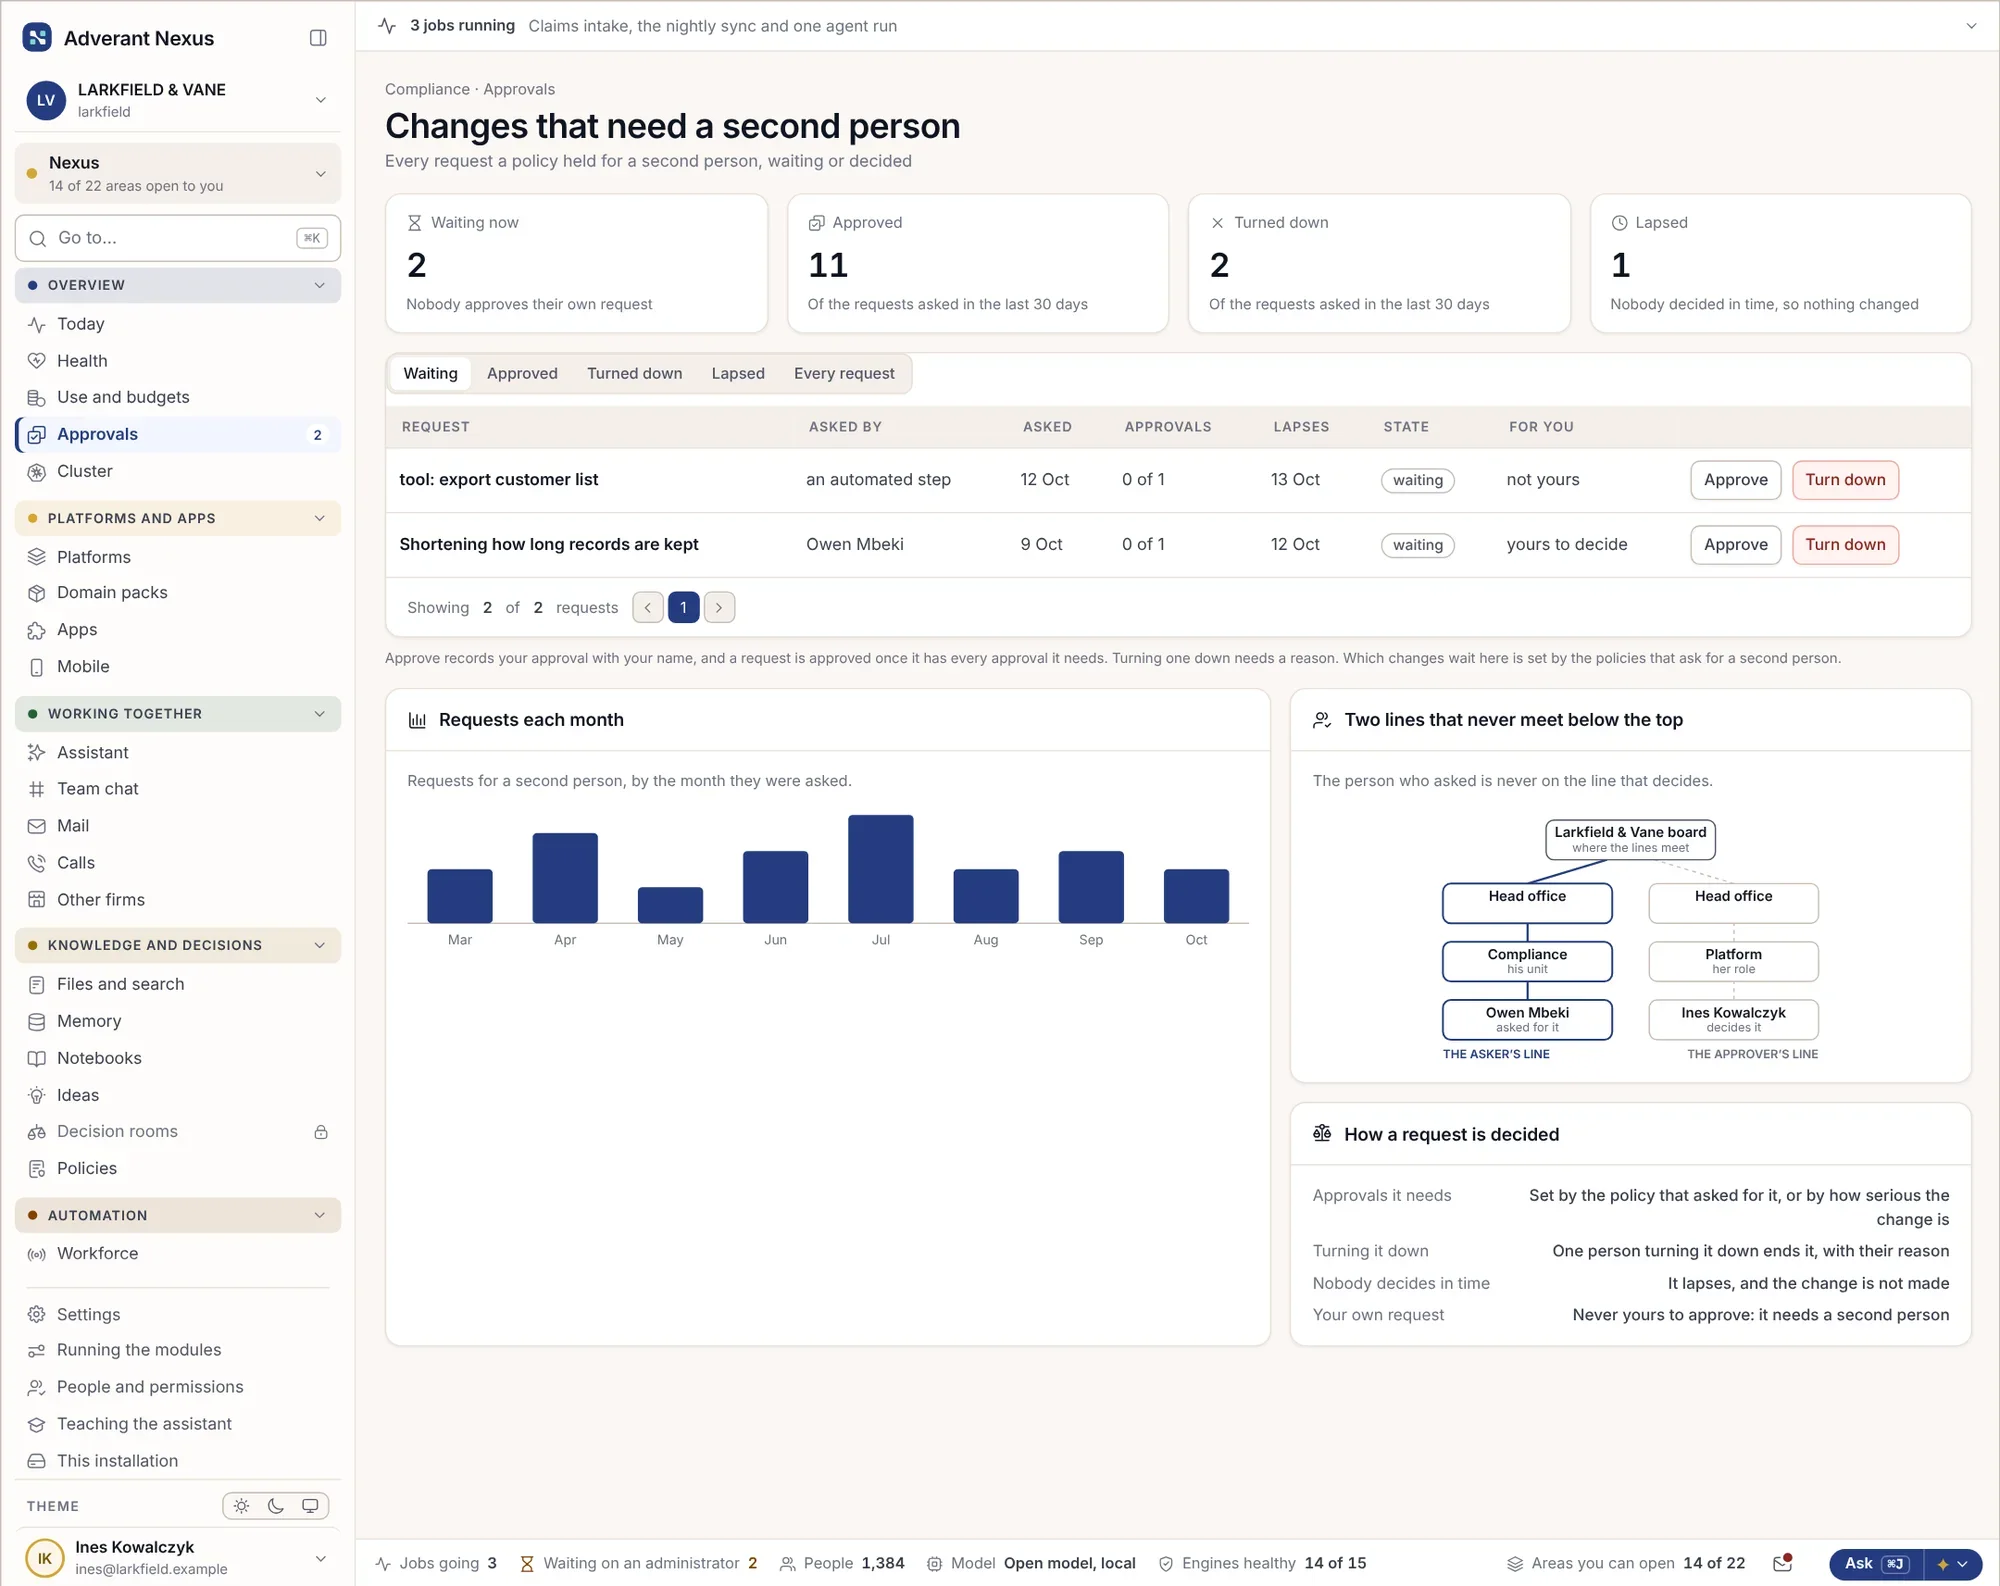
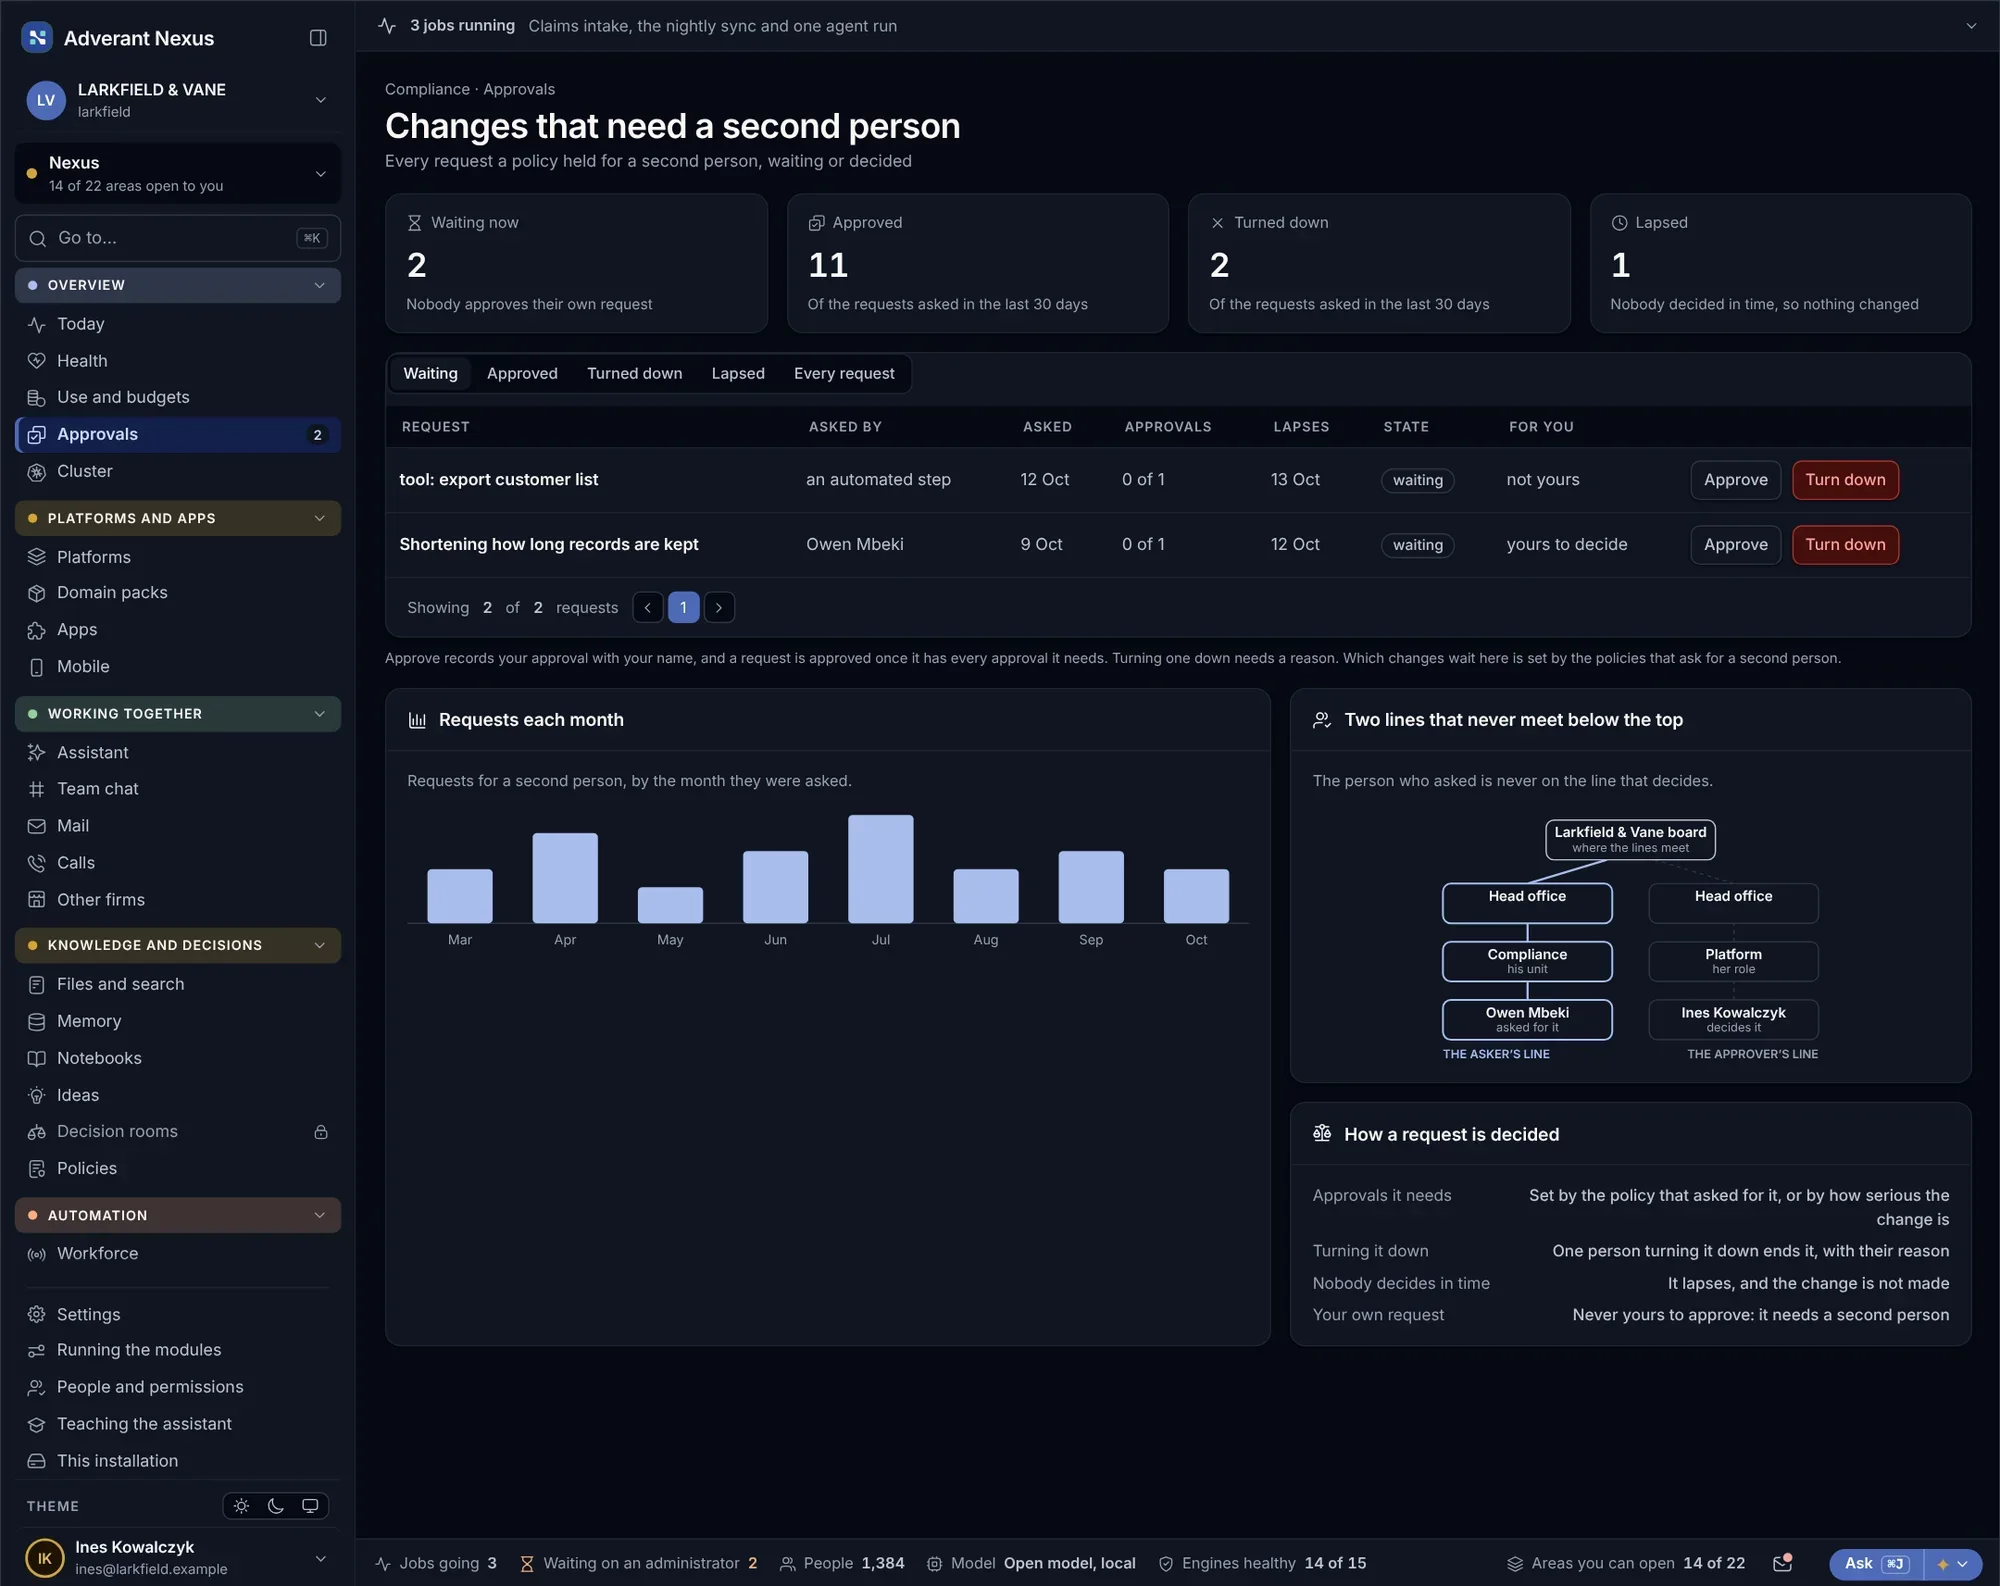
Aprobări la patru ochi
- Ales pe tip de modificare
- Aprobatorul nu poate fi solicitantul
- Fiecare aprobare este înregistrată
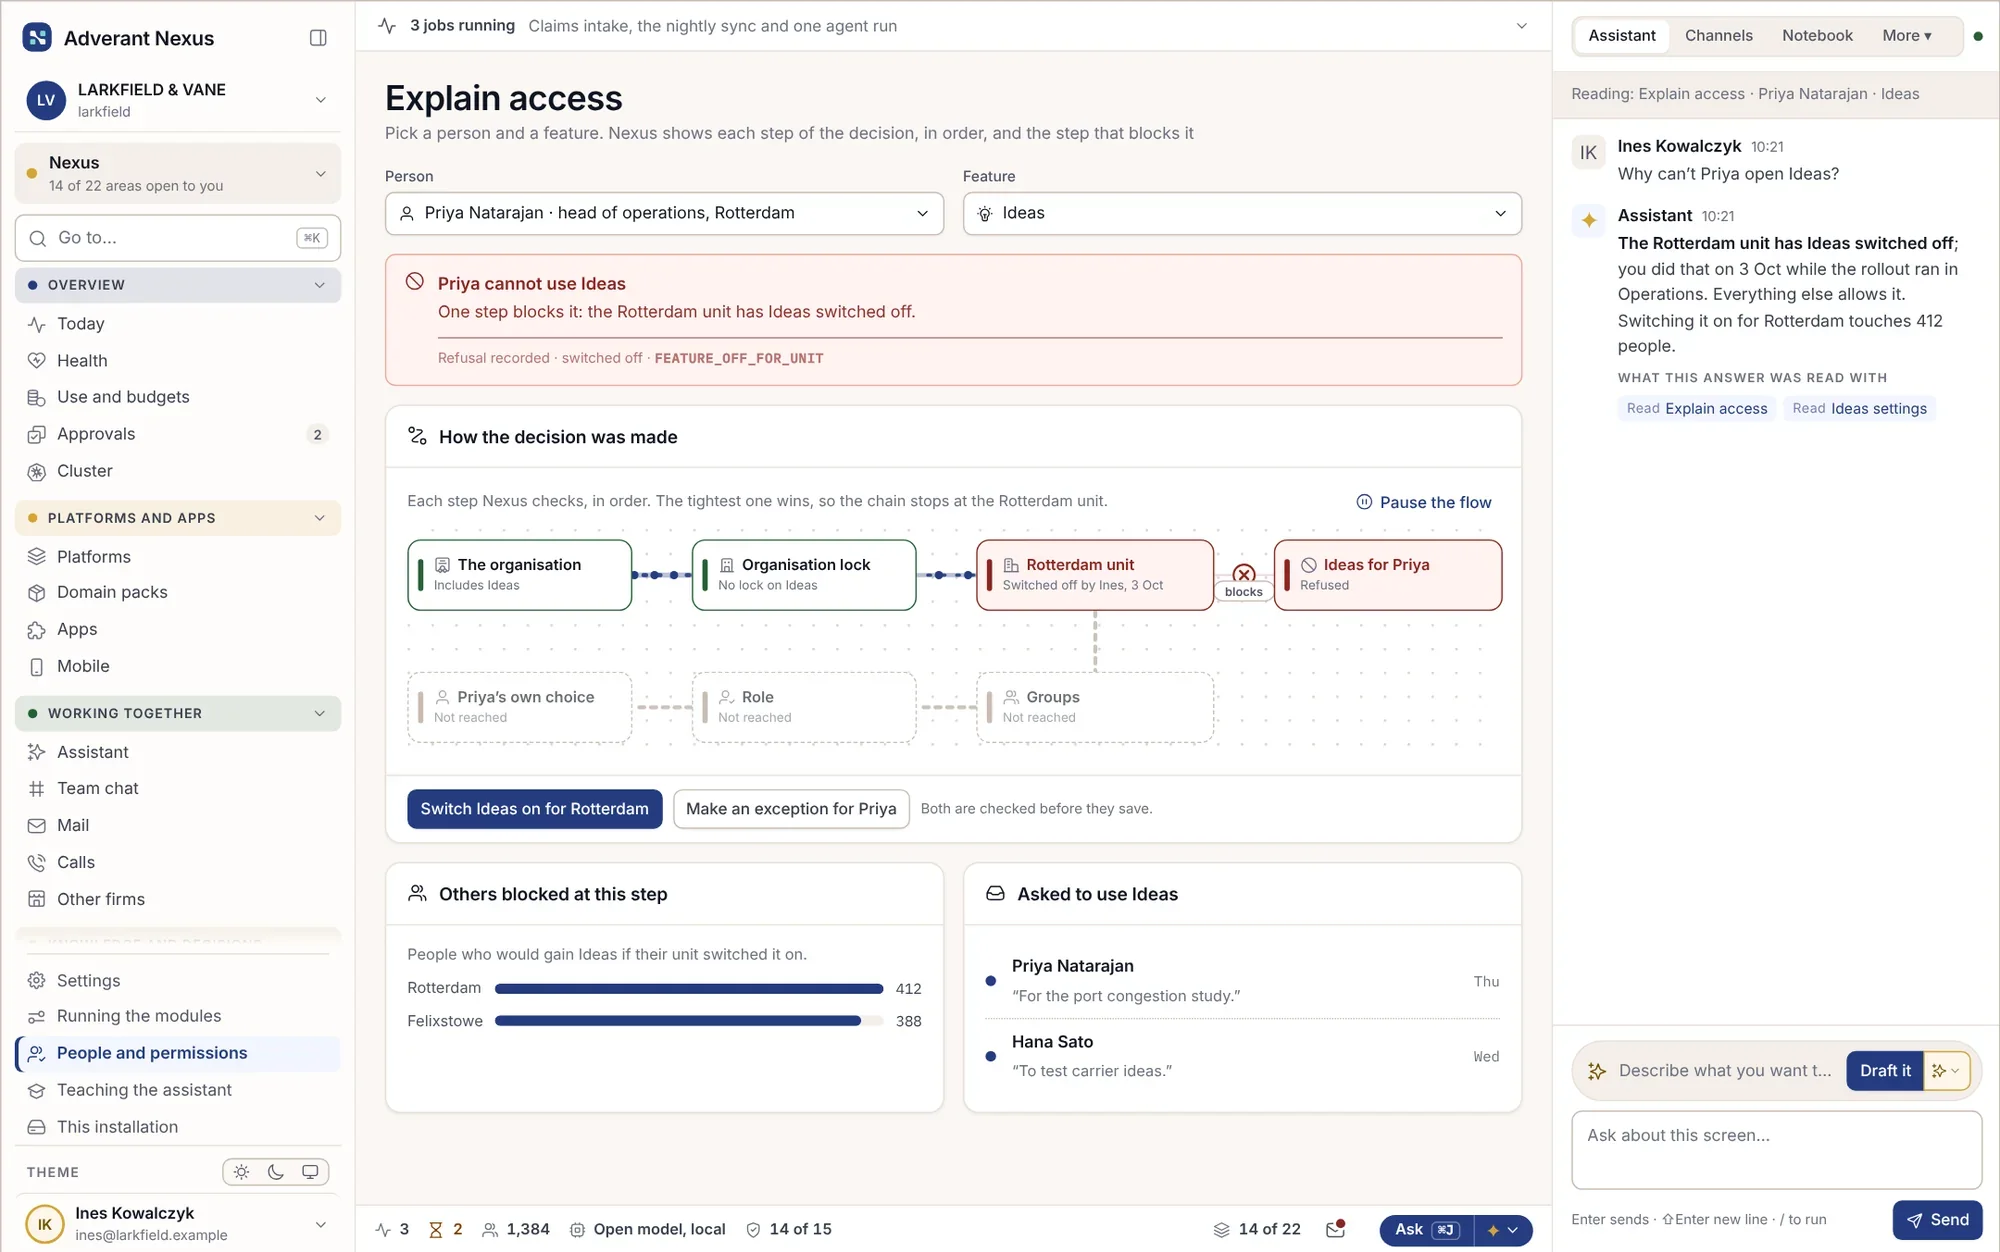
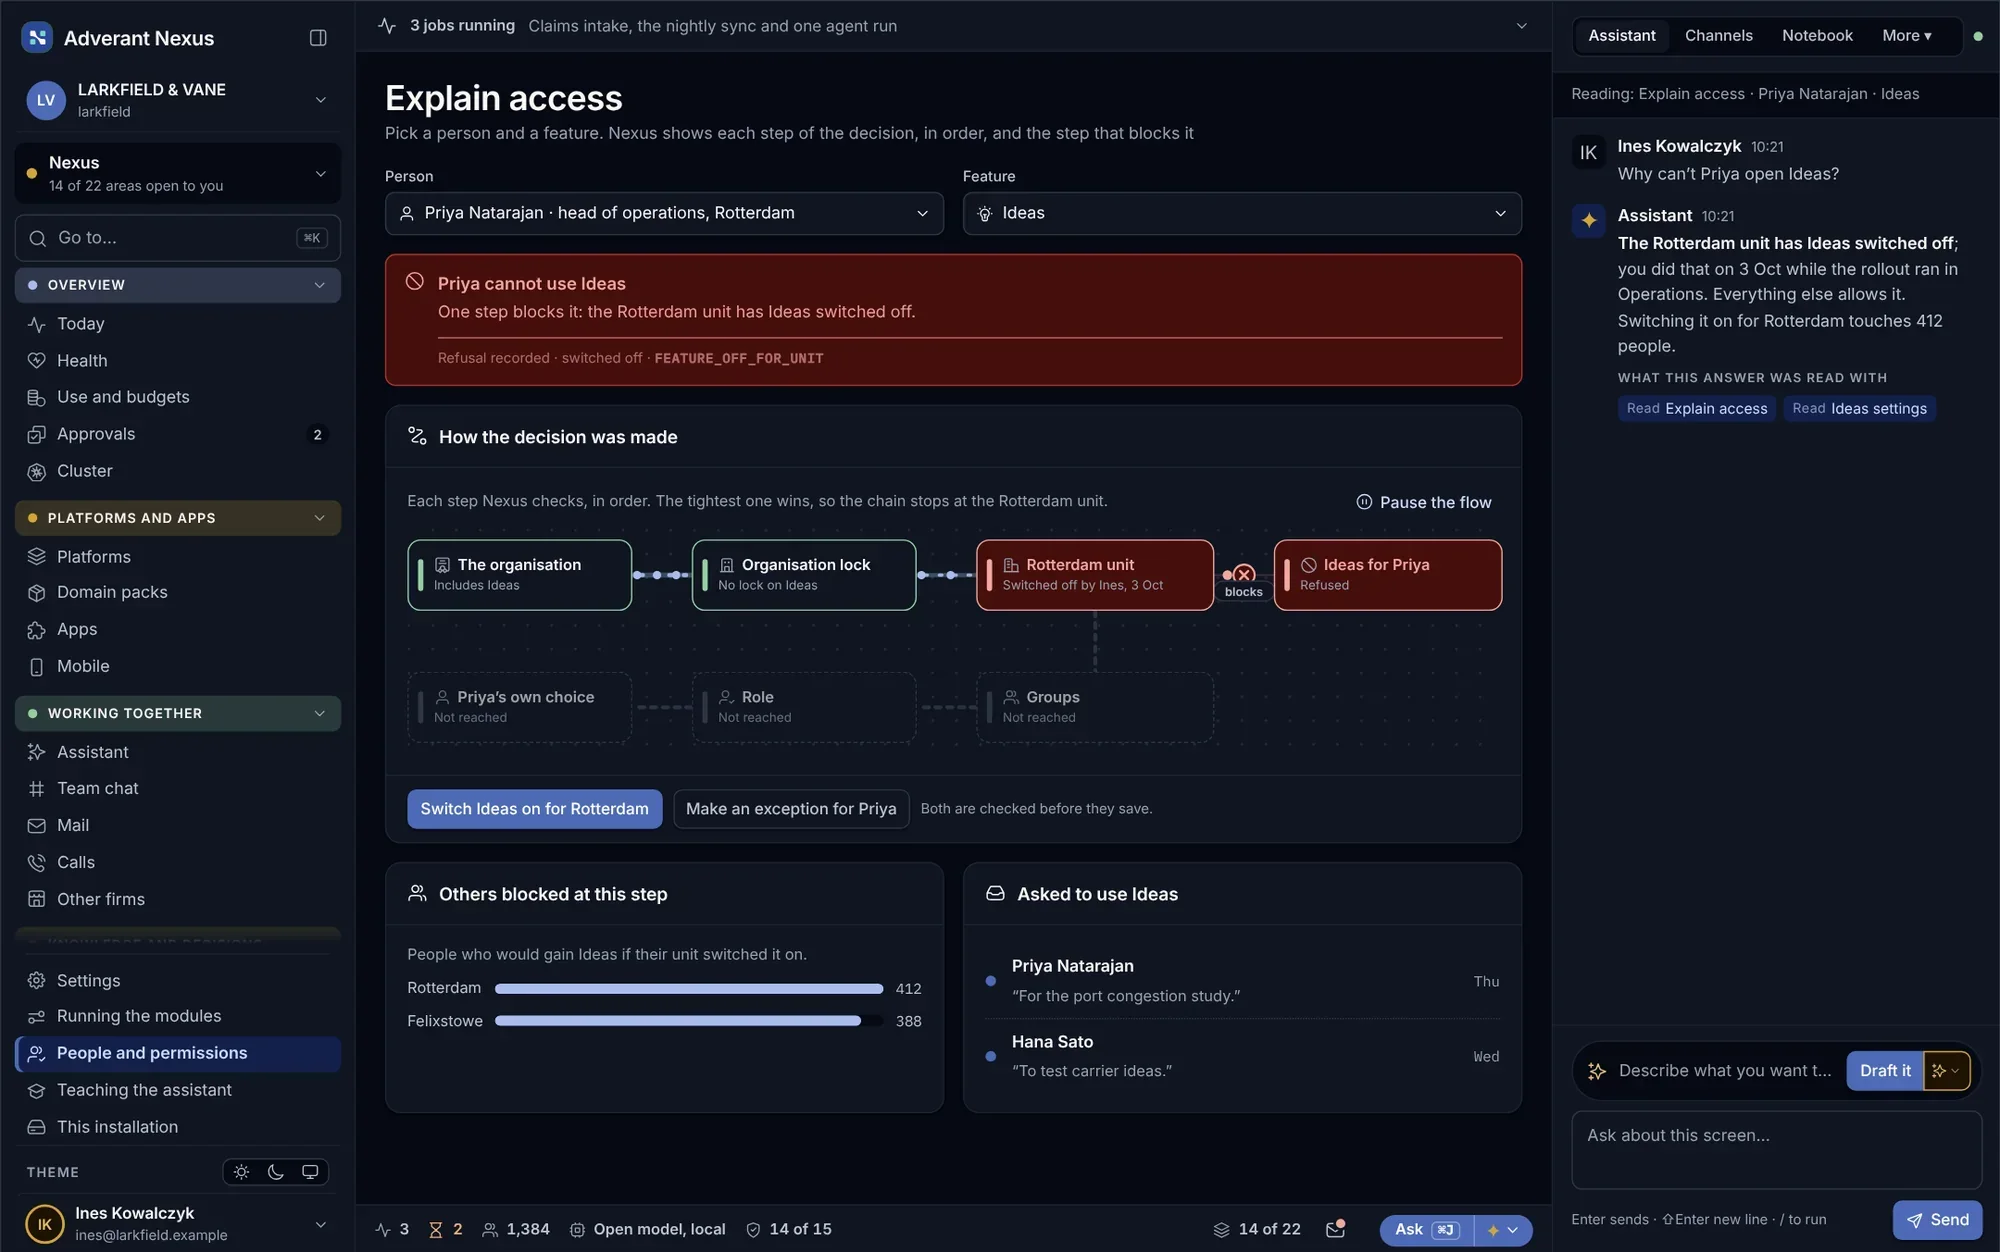
Explicarea accesului, pas cu pas
- Fiecare pas este afișat
- Pasul care blochează este indicat
- Corectat exact unde trebuie
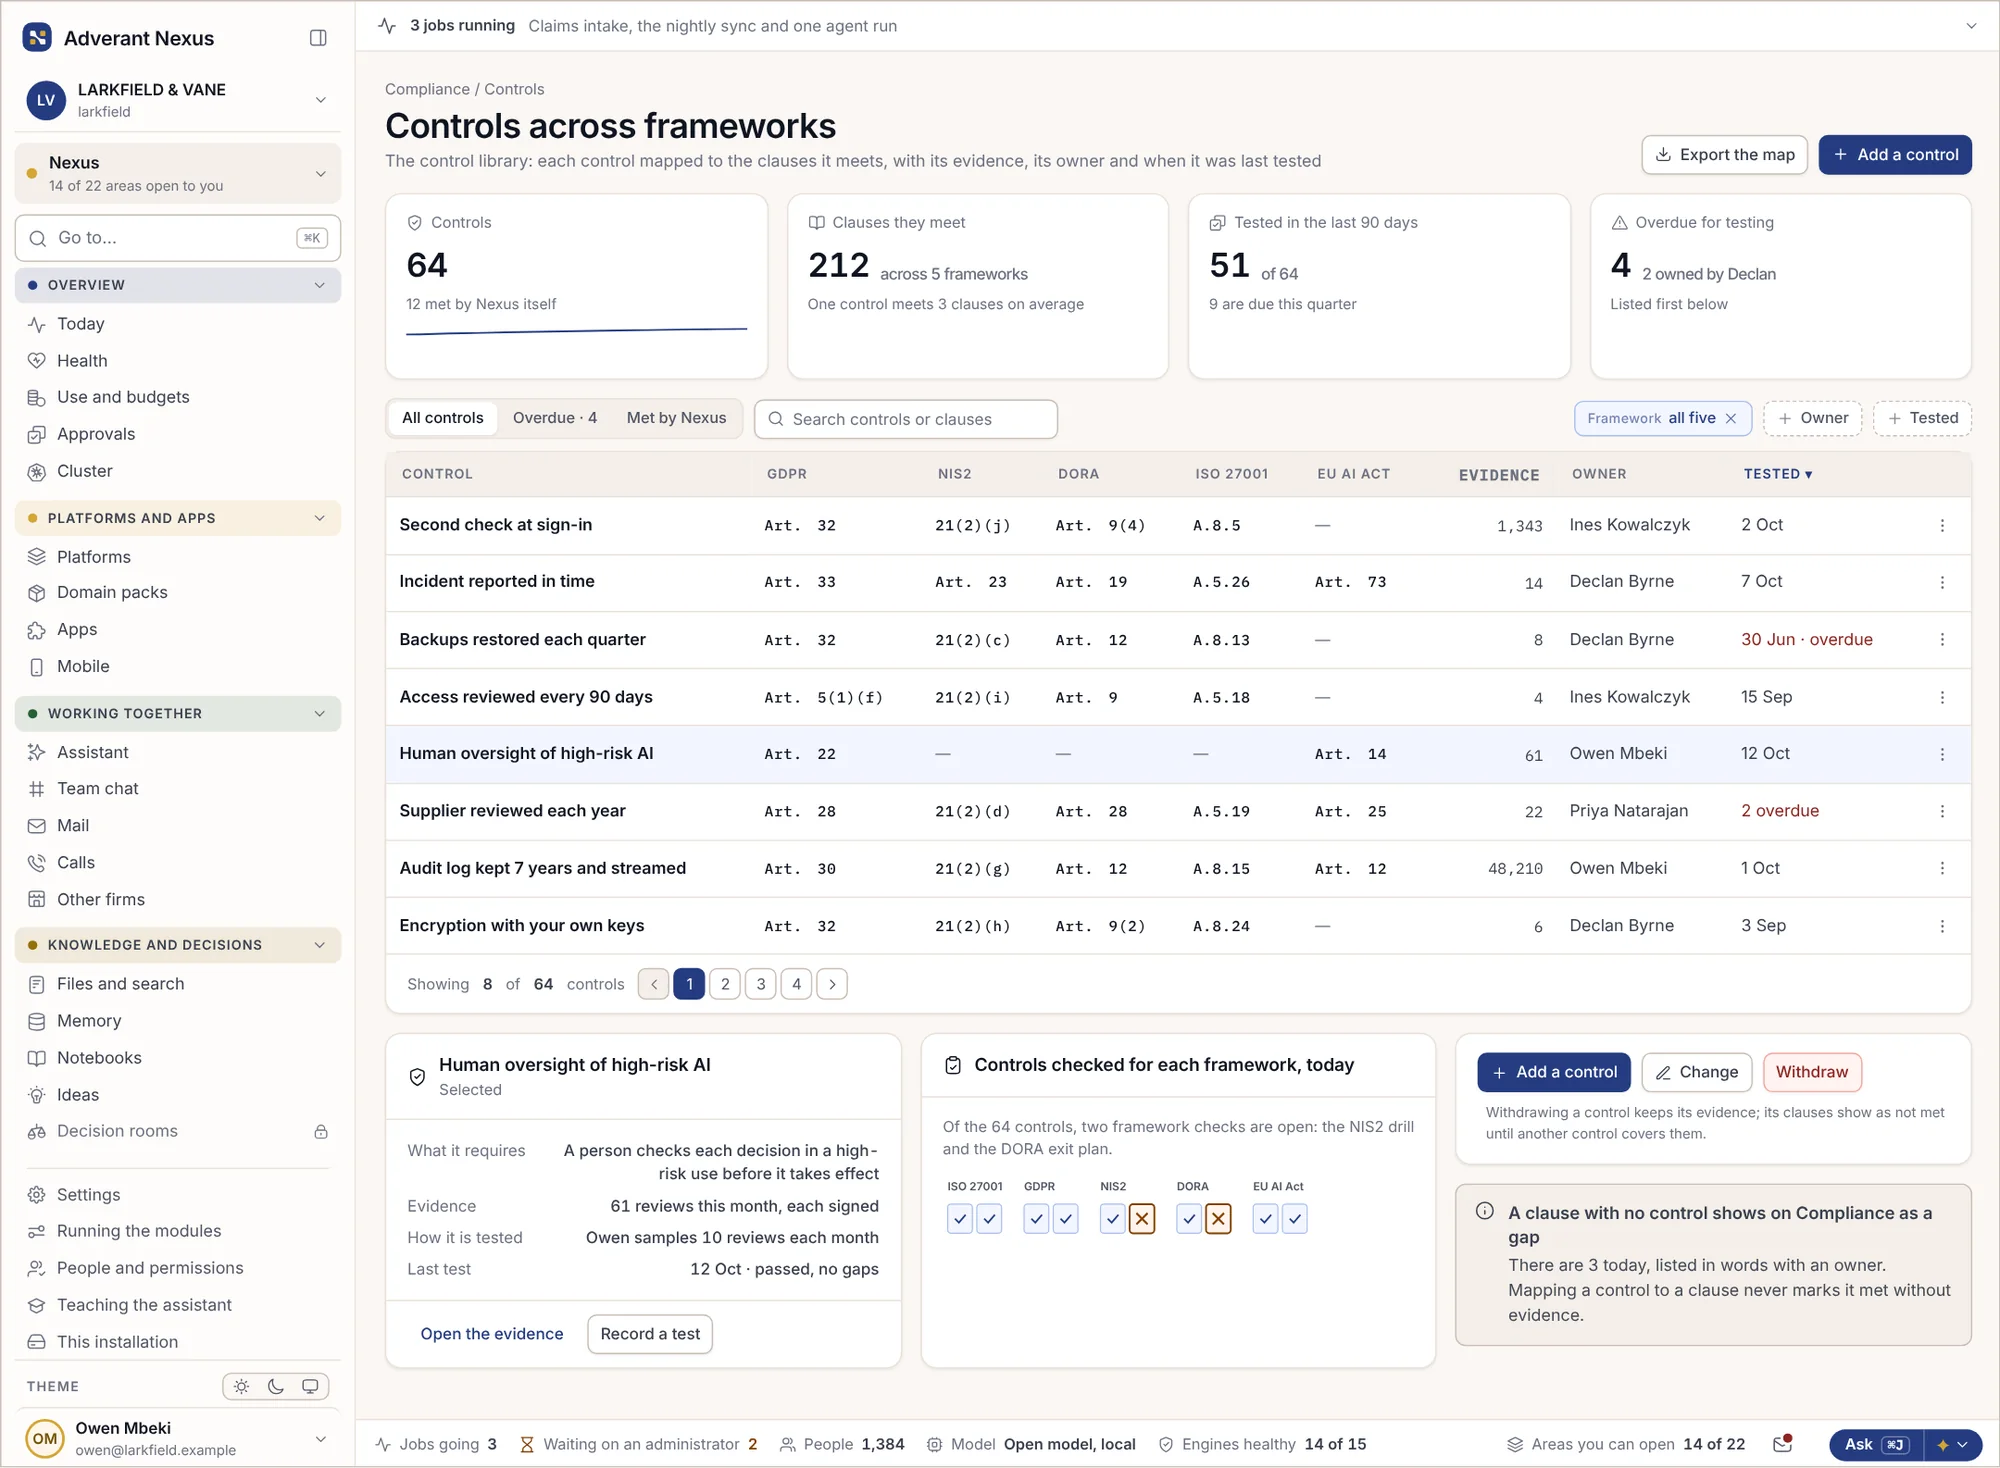
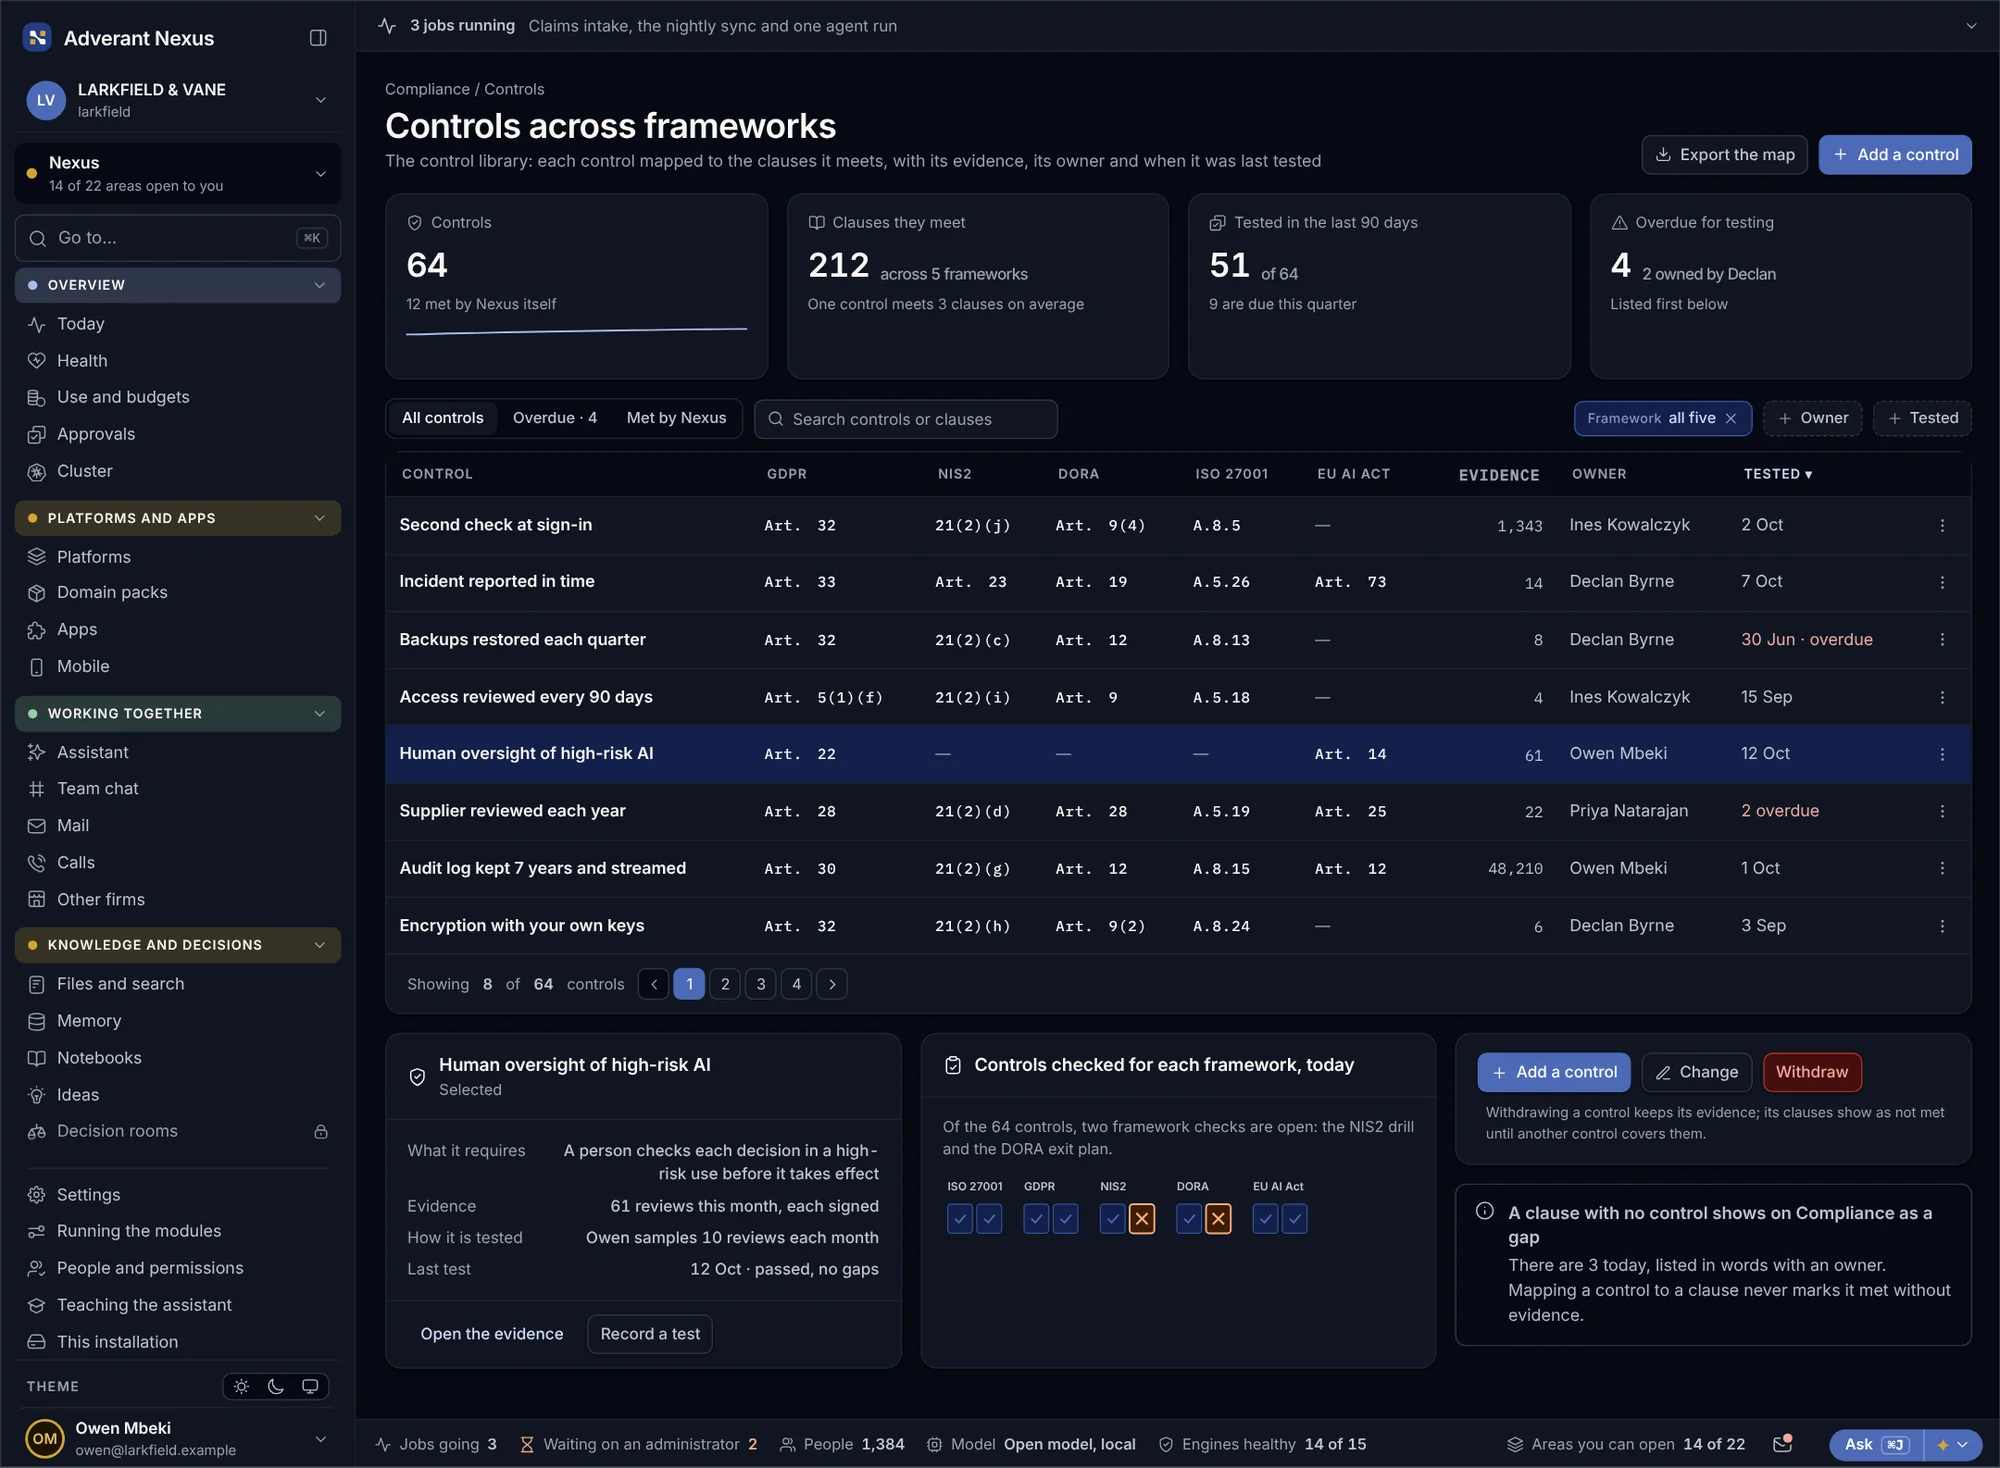
Un singur control, mai multe reguli îndeplinite.
Fiecare control este asociat regulilor pe care le îndeplinește din RGPD, Regulamentul privind IA, NIS2, DORA și standardele ISO. Dovezile sunt colectate automat acolo unde este posibil, iar registrul utilizărilor IA este menținut la zi.
Controale comune mai multor cadre
- Asociat o singură dată
- Dovezi reutilizate
- Lipsuri evidențiate
Registrul pentru Regulamentul privind IA
- Fiecare utilizare a IA este listată
- Clasa de risc este înregistrată
- Un responsabil pentru fiecare


Gata atunci când îl cere auditorul.
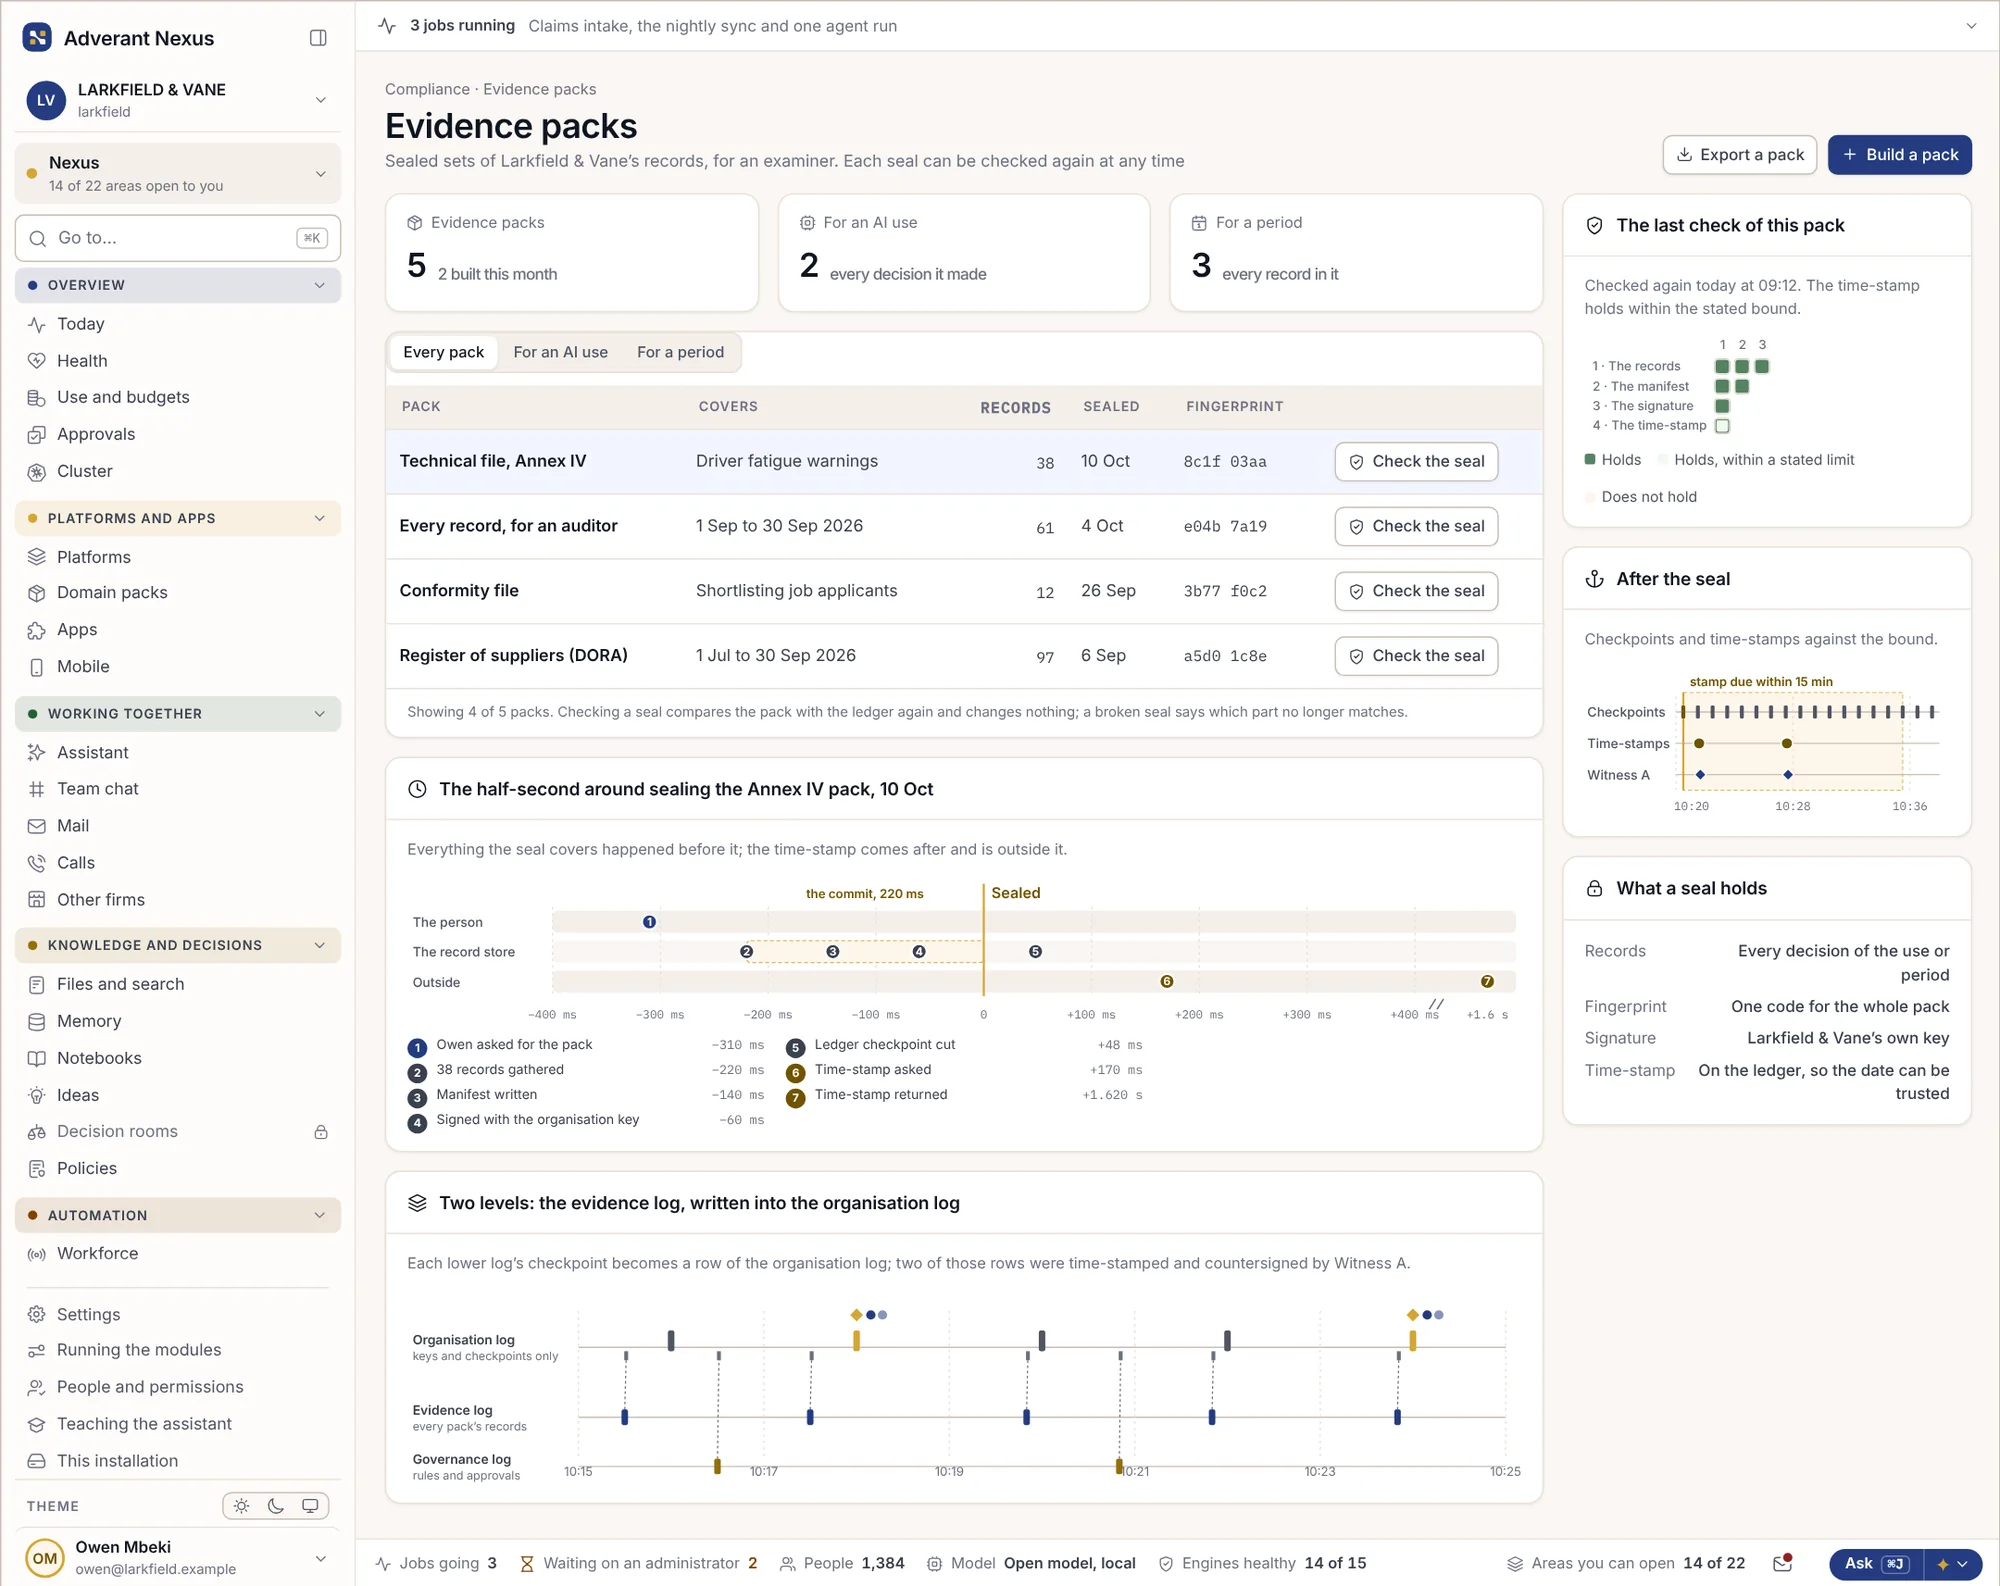
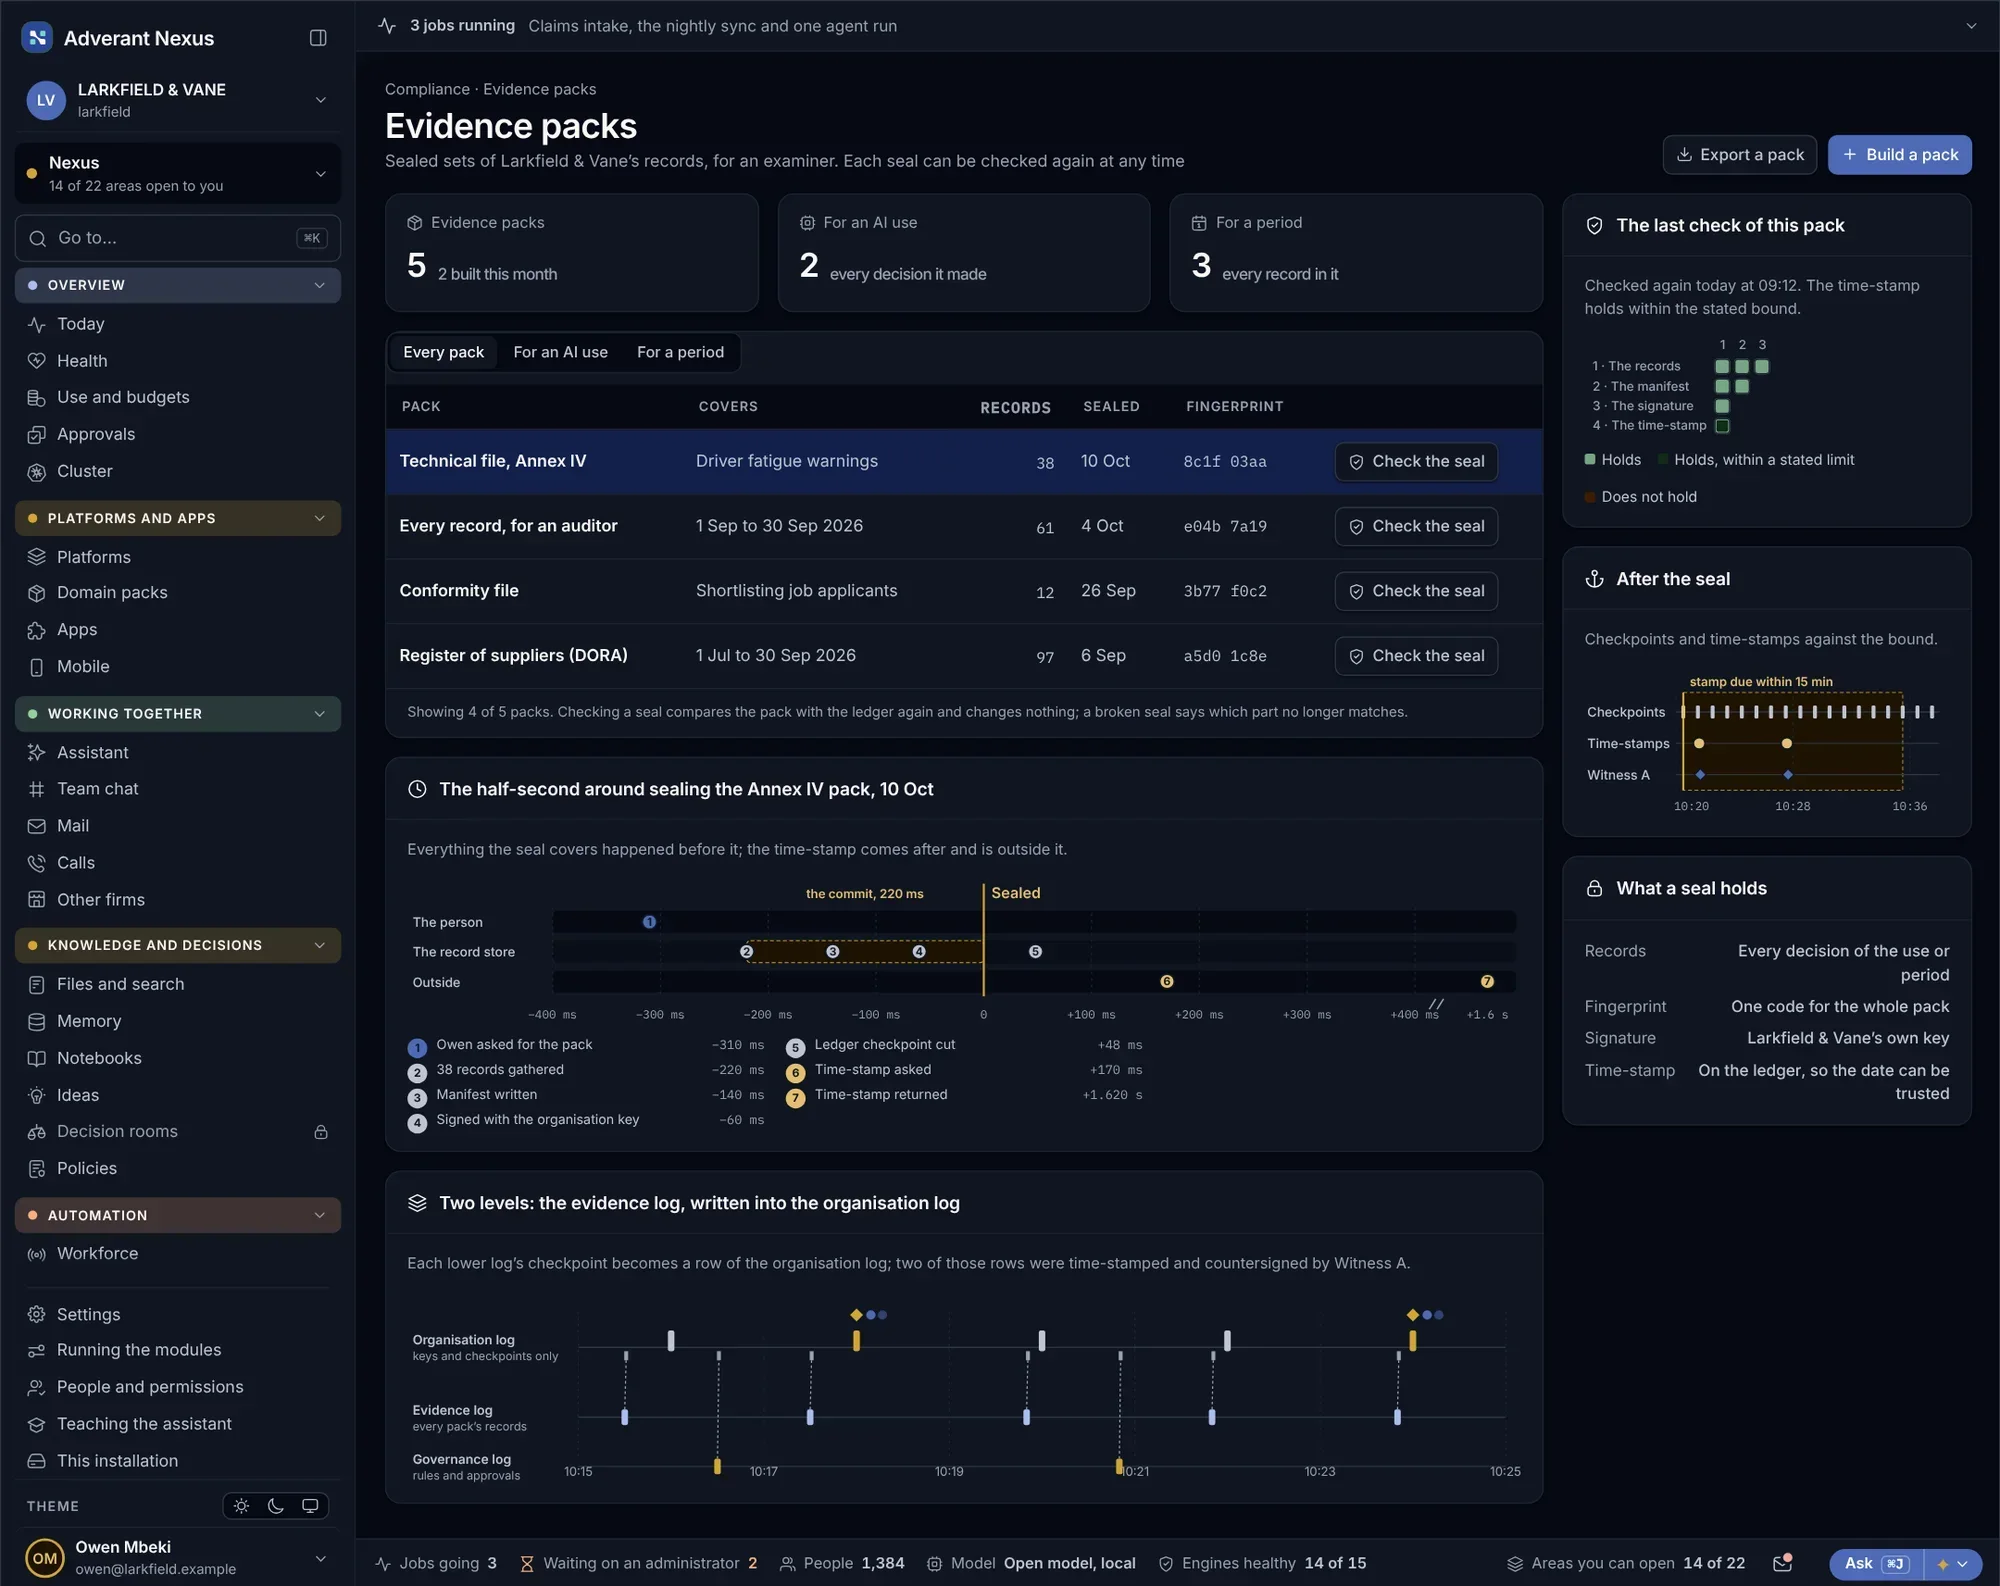
Generați pachetul de dovezi pe care îl solicită auditorul și verificați dacă unul mai vechi este încă valabil. Instituiți o blocare juridică și exportați exact datele acoperite de aceasta.
Pachete de dovezi
- Generat din înregistrări active
- Sigilat la emitere
- Verificat ulterior
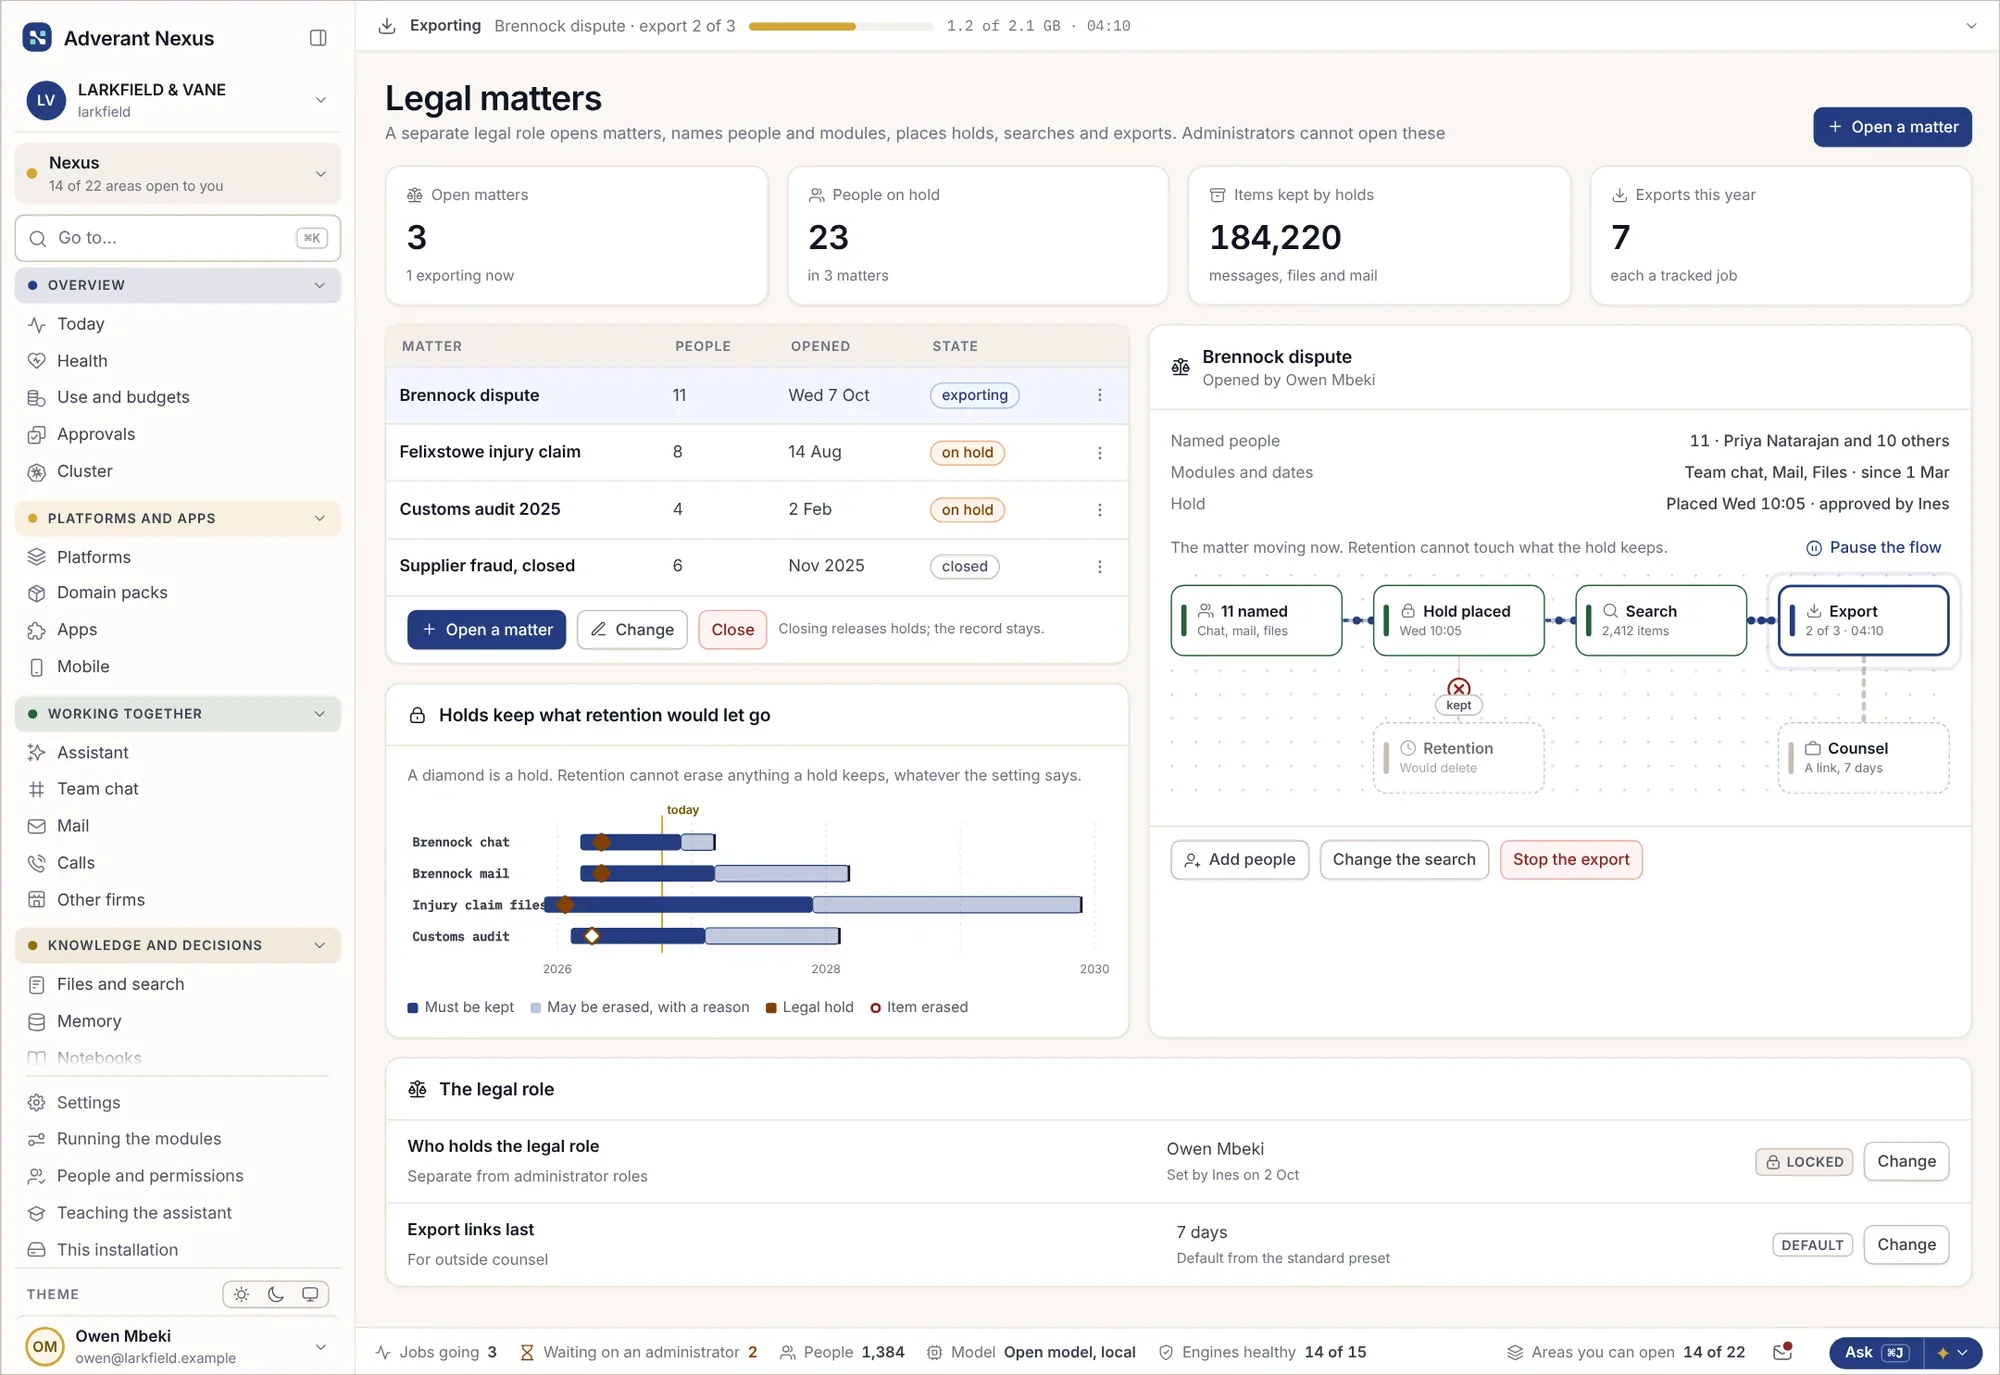
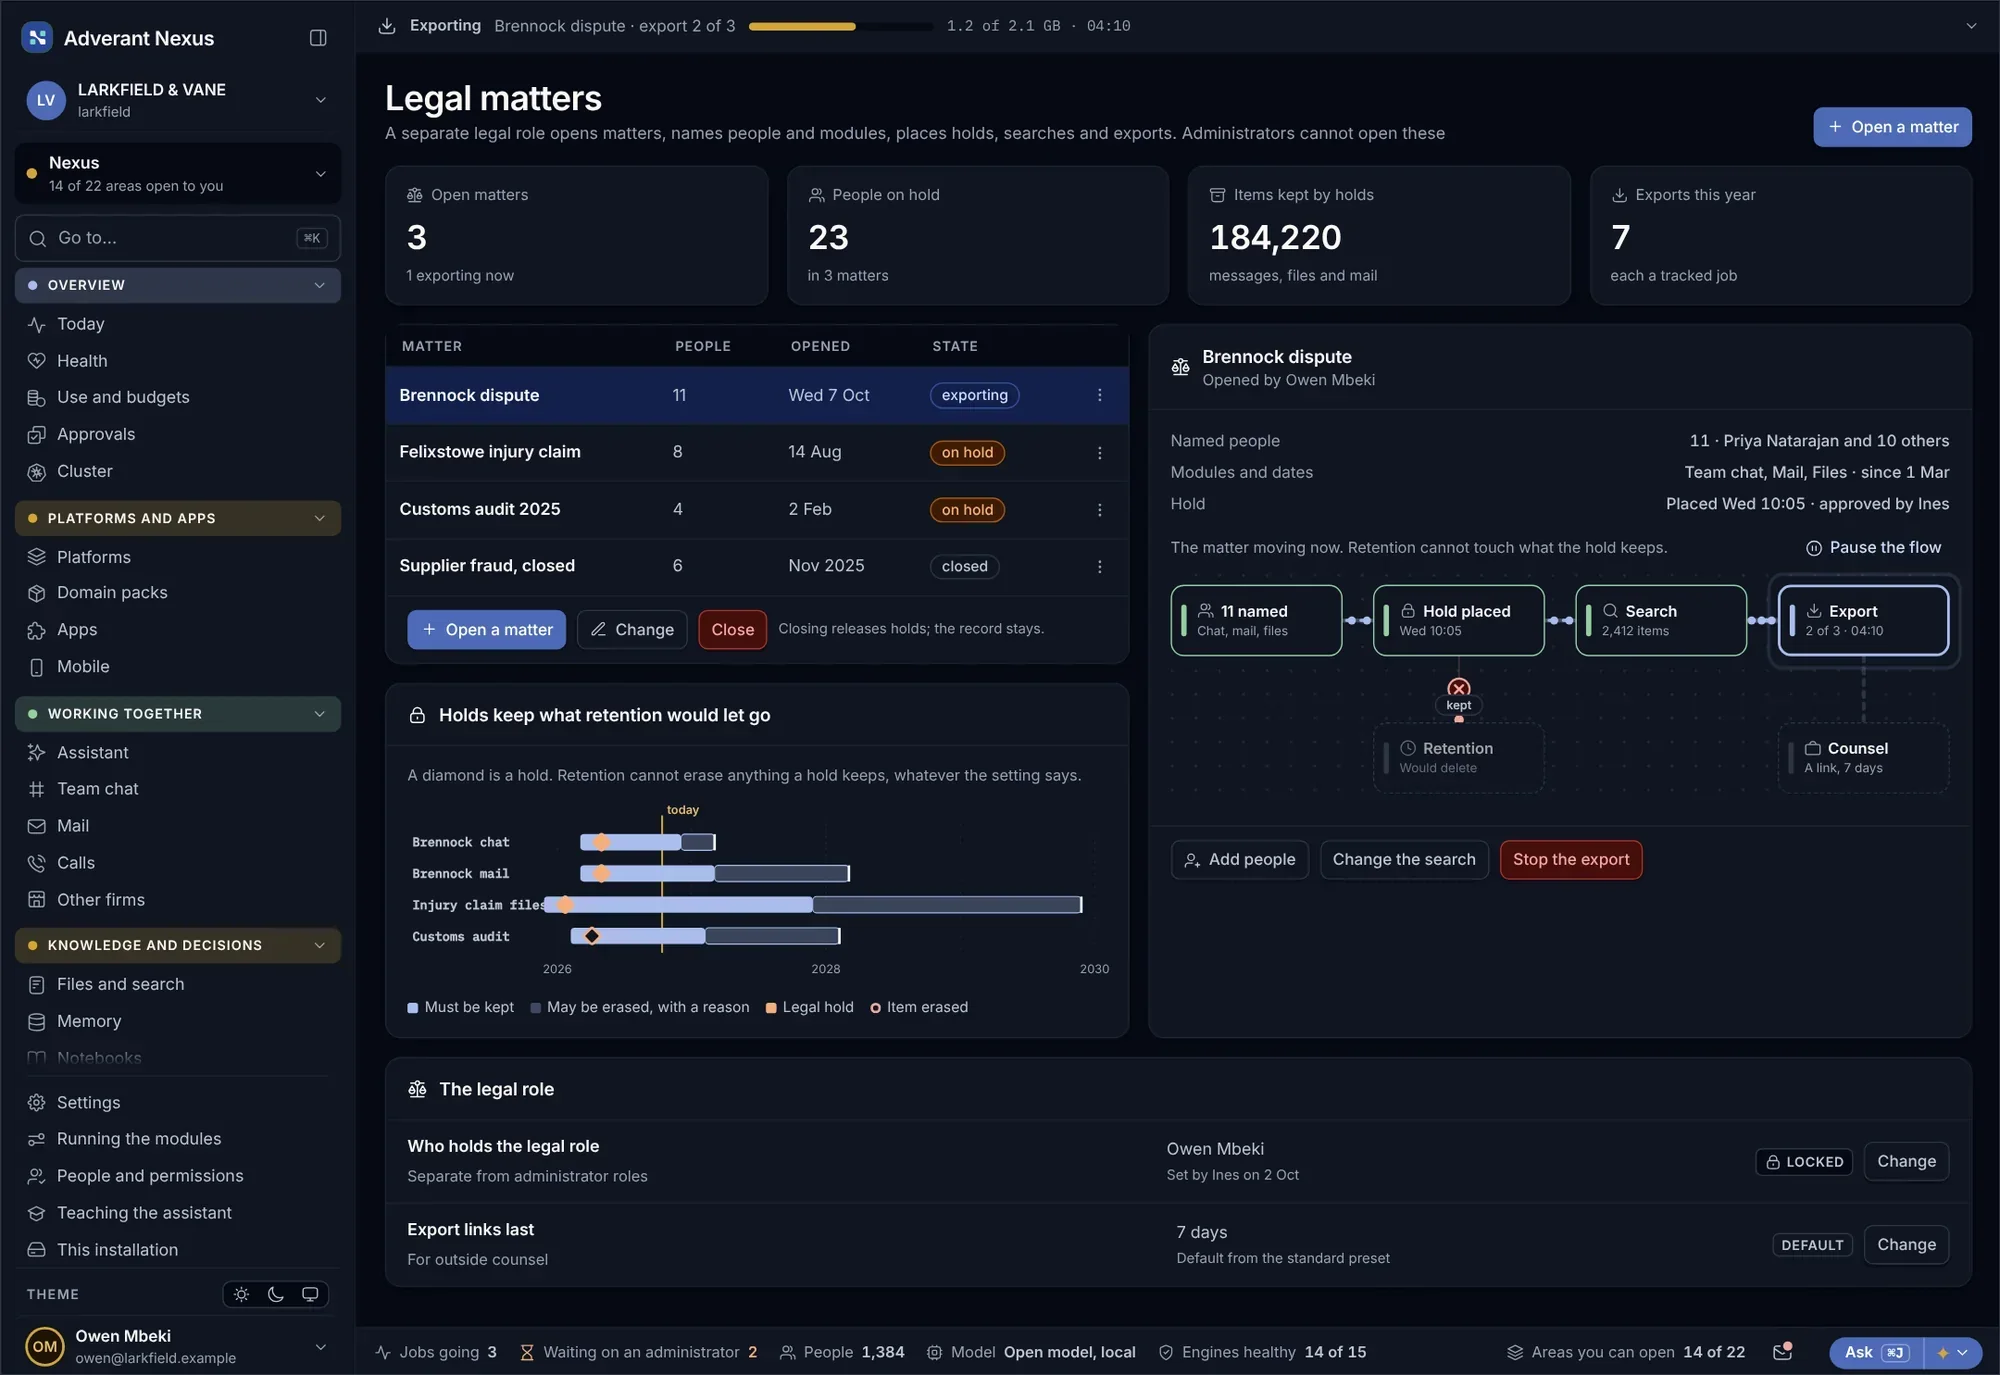
Cauze juridice, blocări și exporturi
- Blocări care opresc ștergerea
- Exporturi cu exact ceea ce este reținut
- Deblocat cu înregistrare
Acces de urgență, scurt și supravegheat.
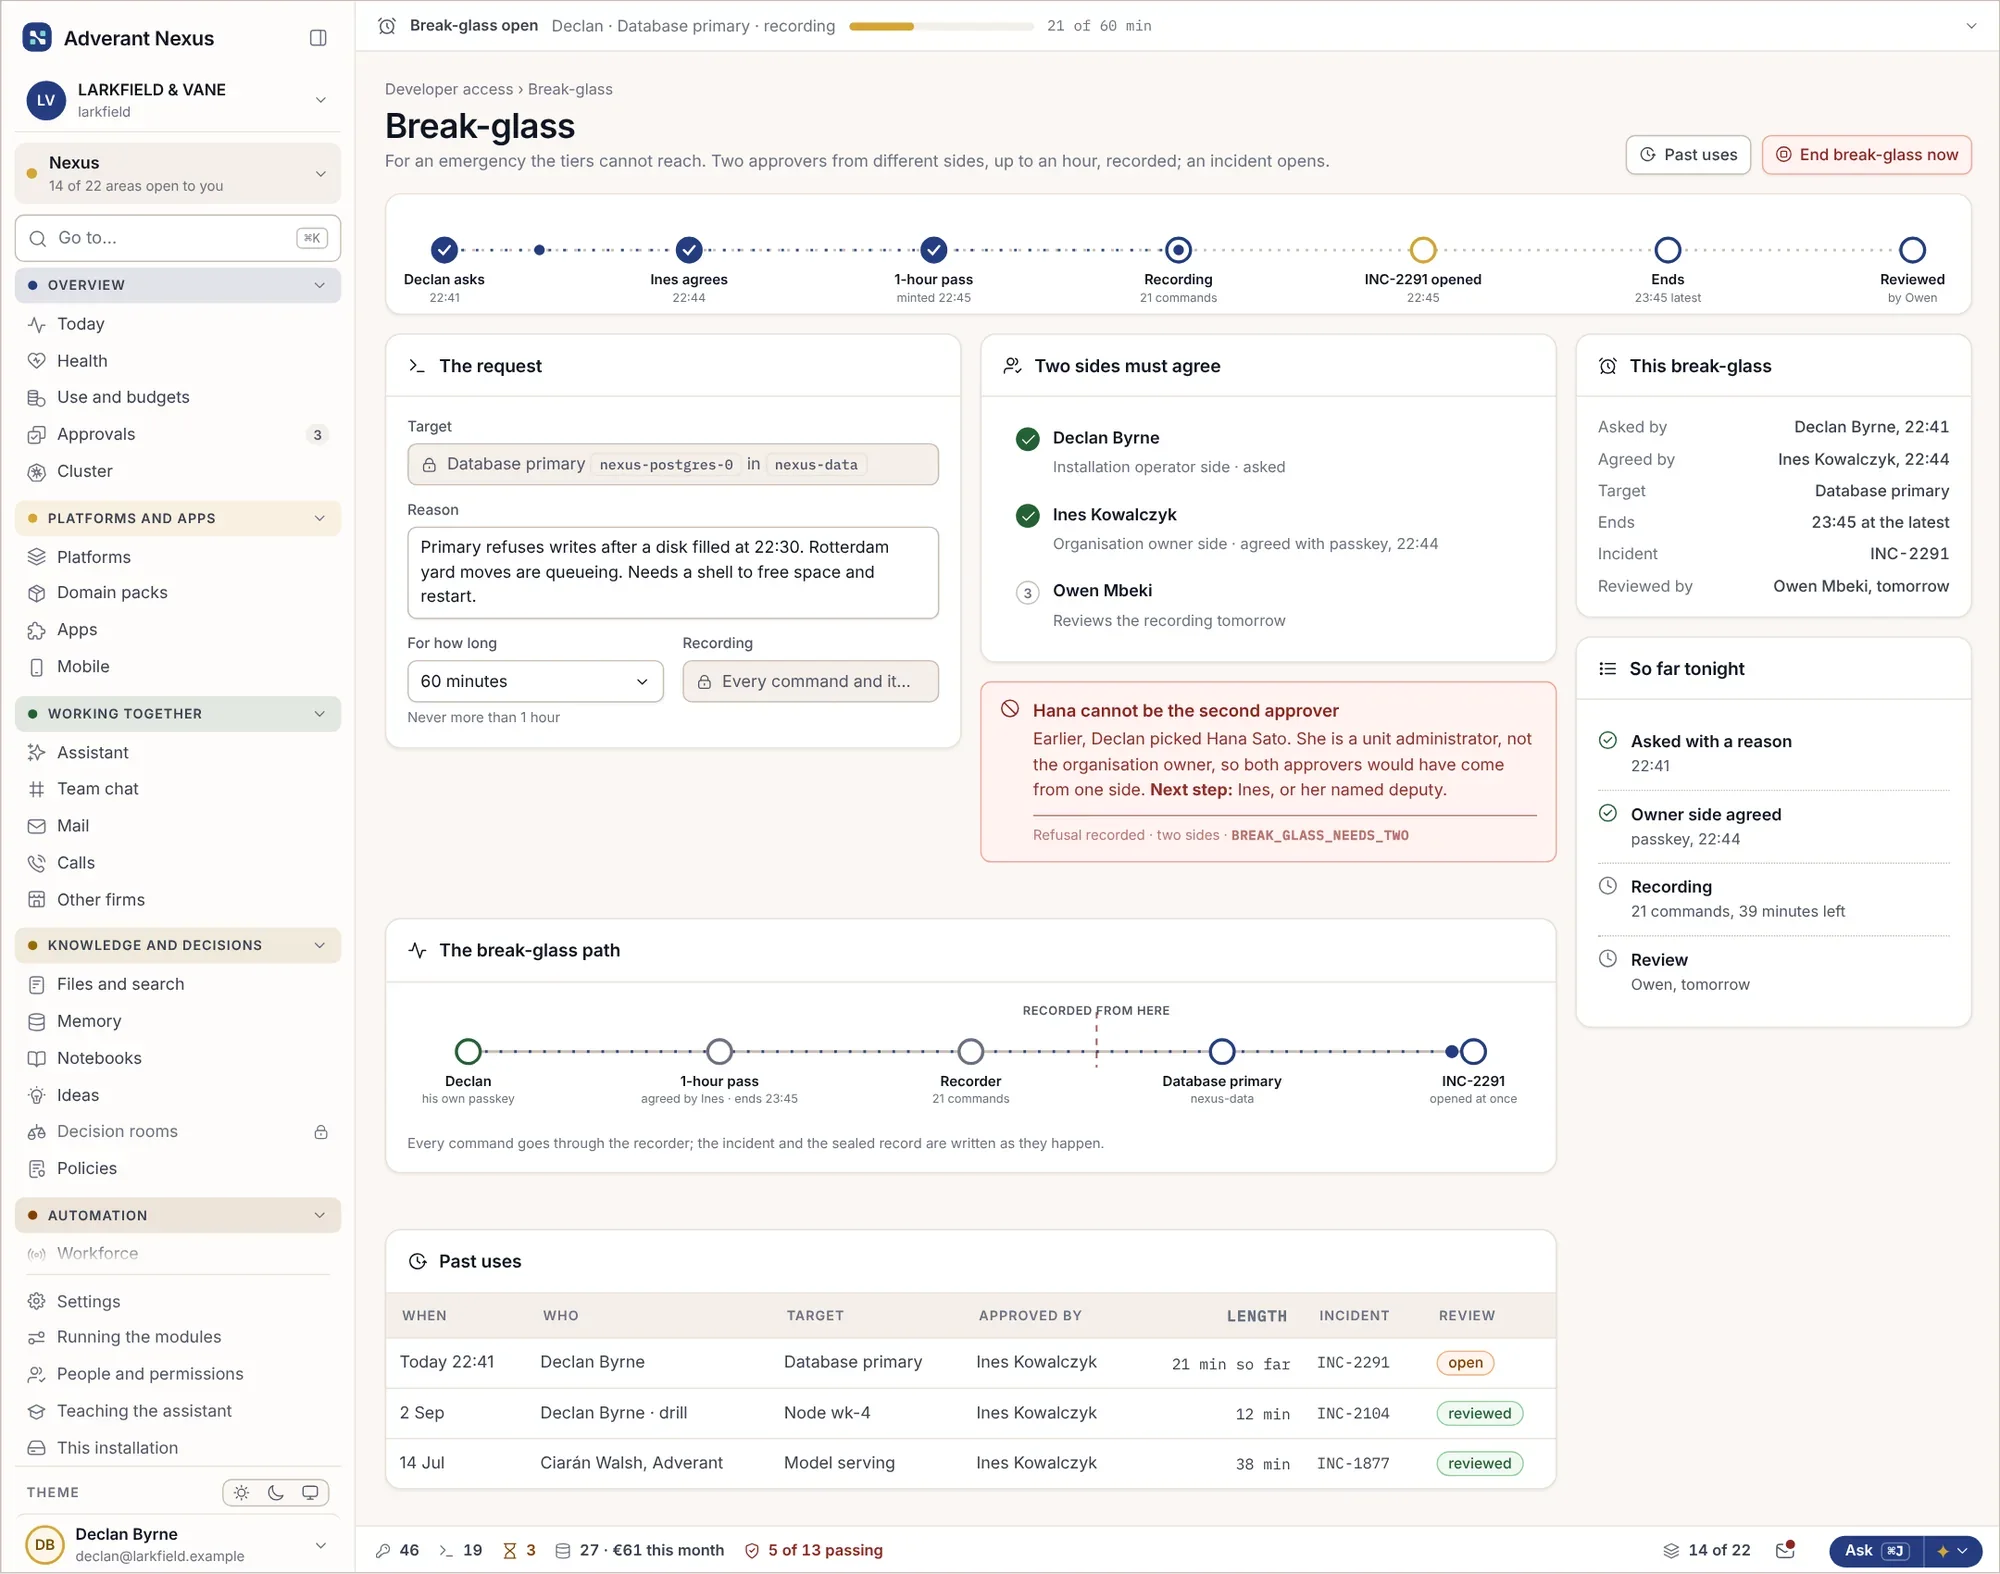
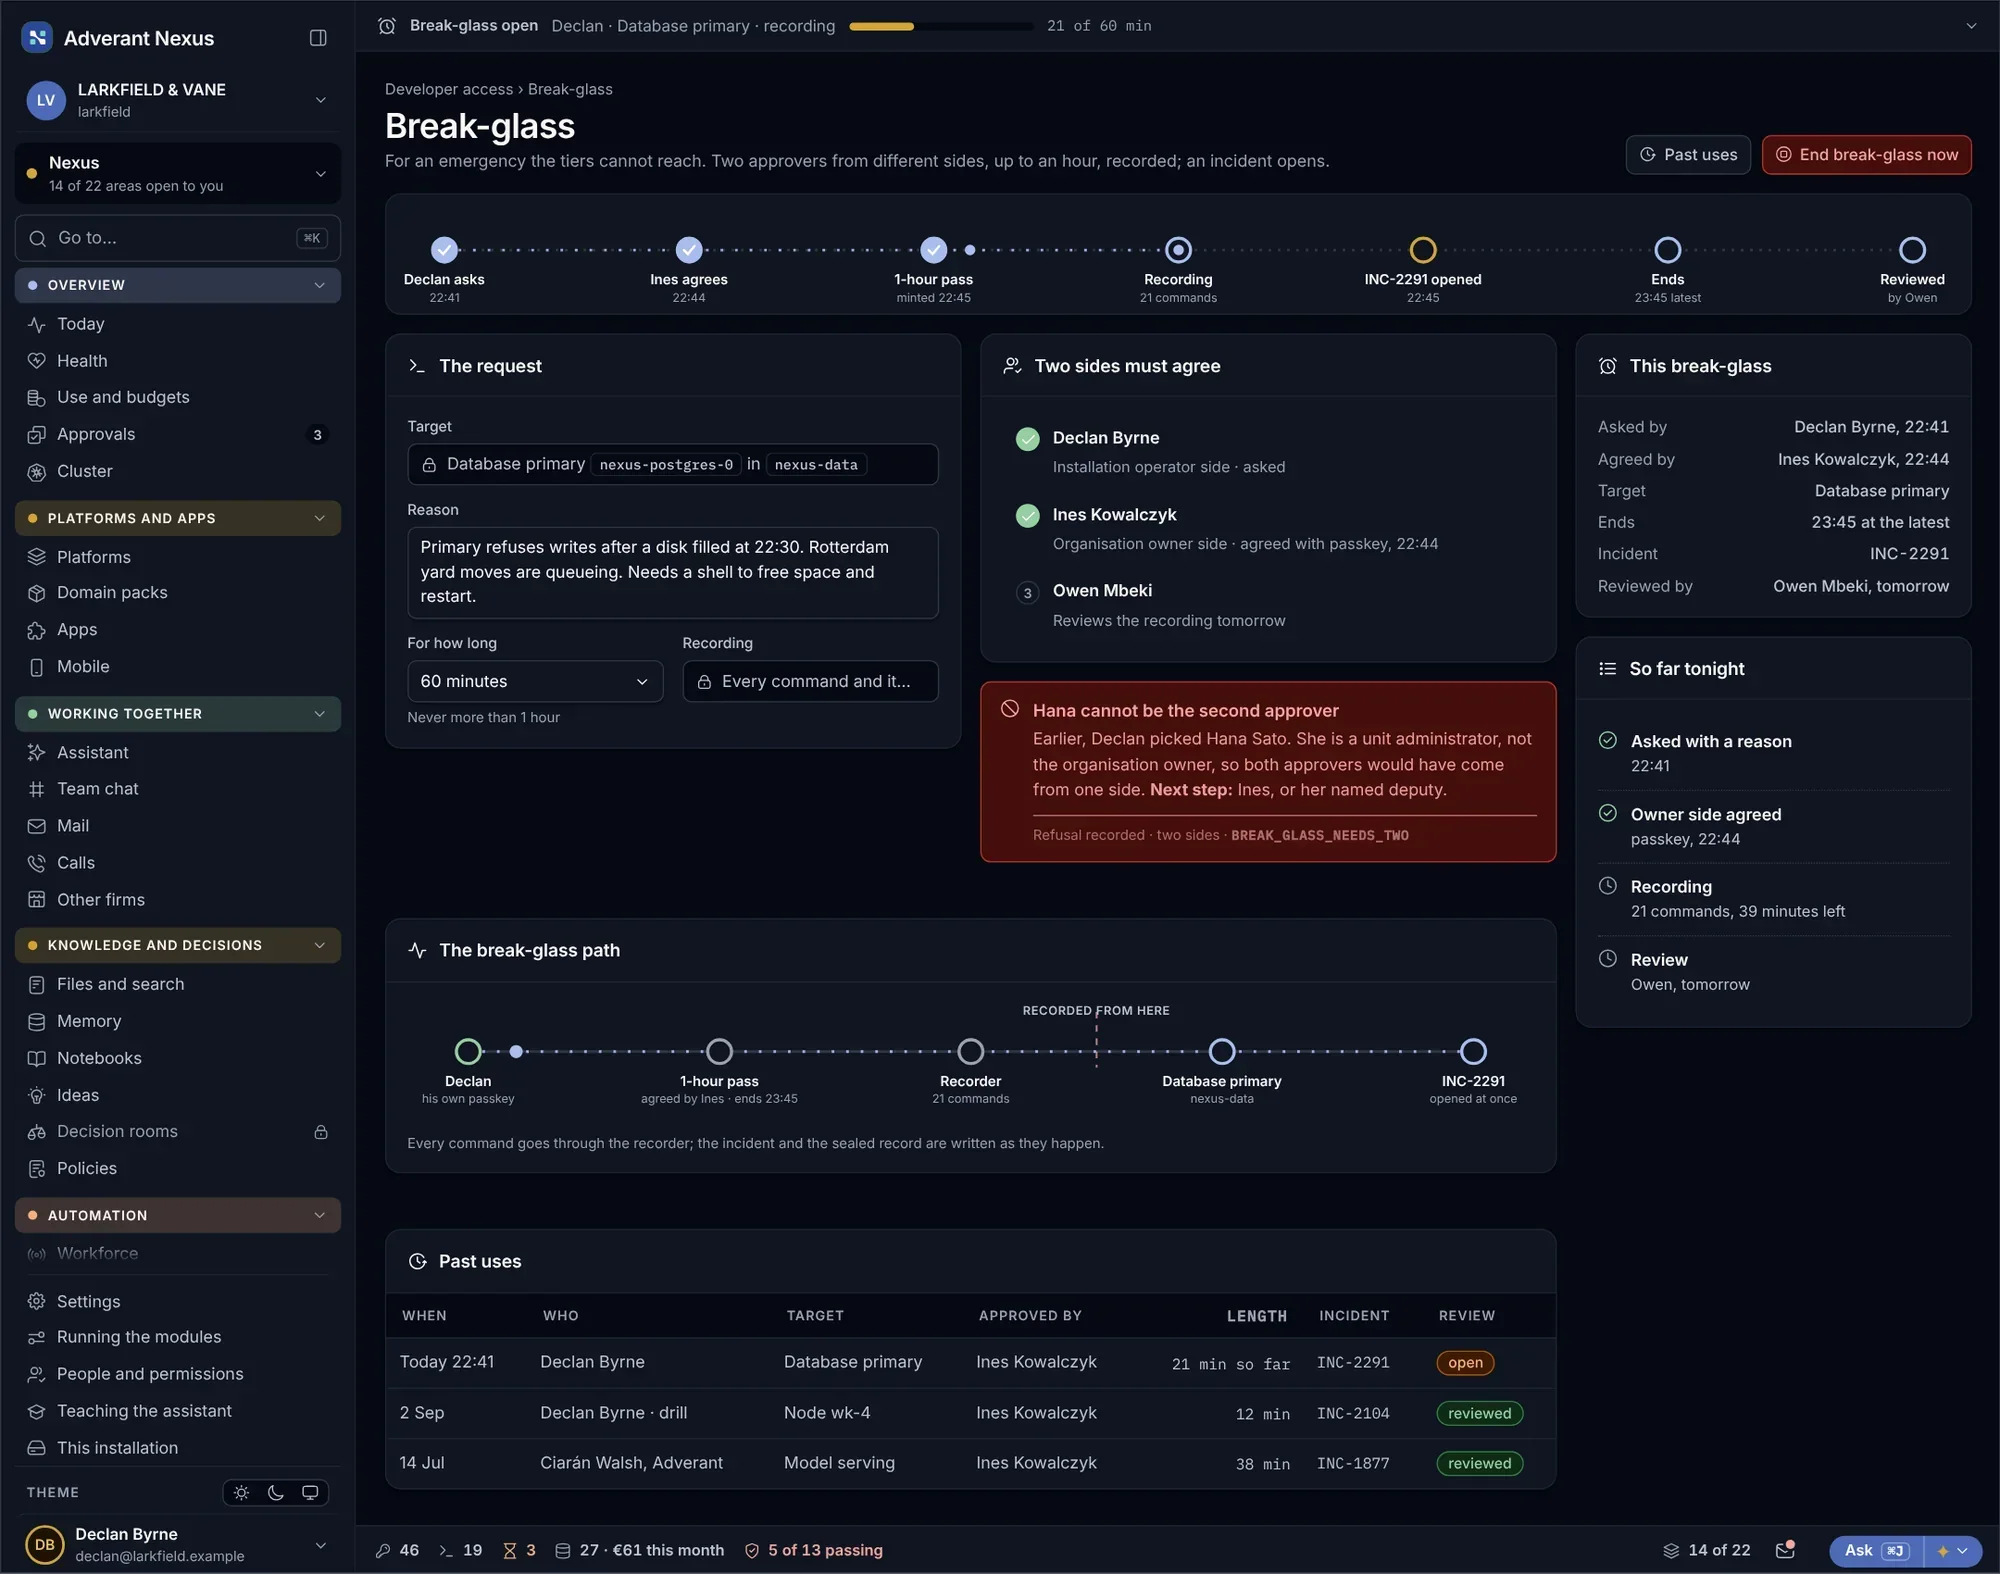
Când ceva trebuie remediat urgent, unui administrator i se poate acorda acces complet pentru o perioadă scurtă, sub supravegherea unei a doua persoane și cu fiecare pas înregistrat. Accesul agenților IA poate fi înghețat în întreaga organizație printr-o singură acțiune.
- Acces complet limitat în timp
- A doua persoană este obligatorie
- Accesul agenților IA înghețat dintr-o mișcare
Despre acces și conformitate.
Ce cadre de reglementare sunt asociate?
RGPD, Regulamentul privind IA, NIS2, DORA, ISO/IEC 27001 și ISO/IEC 42001, printre altele. Pot fi adăugate și propriile dumneavoastră politici.
Putem folosi sistemul de autentificare al companiei noastre?
Da. Utilizatorii se autentifică prin furnizorul dumneavoastră de identitate existent, iar a doua verificare poate fi impusă pentru toată lumea.
Aflați mai multe
Generați aici următorul pachet de dovezi.
Spuneți-ne ce v-a cerut auditorul data trecută. Vă vom arăta cum îl generează Nexus.