

Un spațiu privat pentru fiecare client și divizie.
Nexus rulează pe Kubernetes. Fiecare client, divizie și domeniu primește propriul spațiu, cu propriile chei, bugete și limite. Adăugați următoarea divizie fără a o afecta pe cea anterioară.
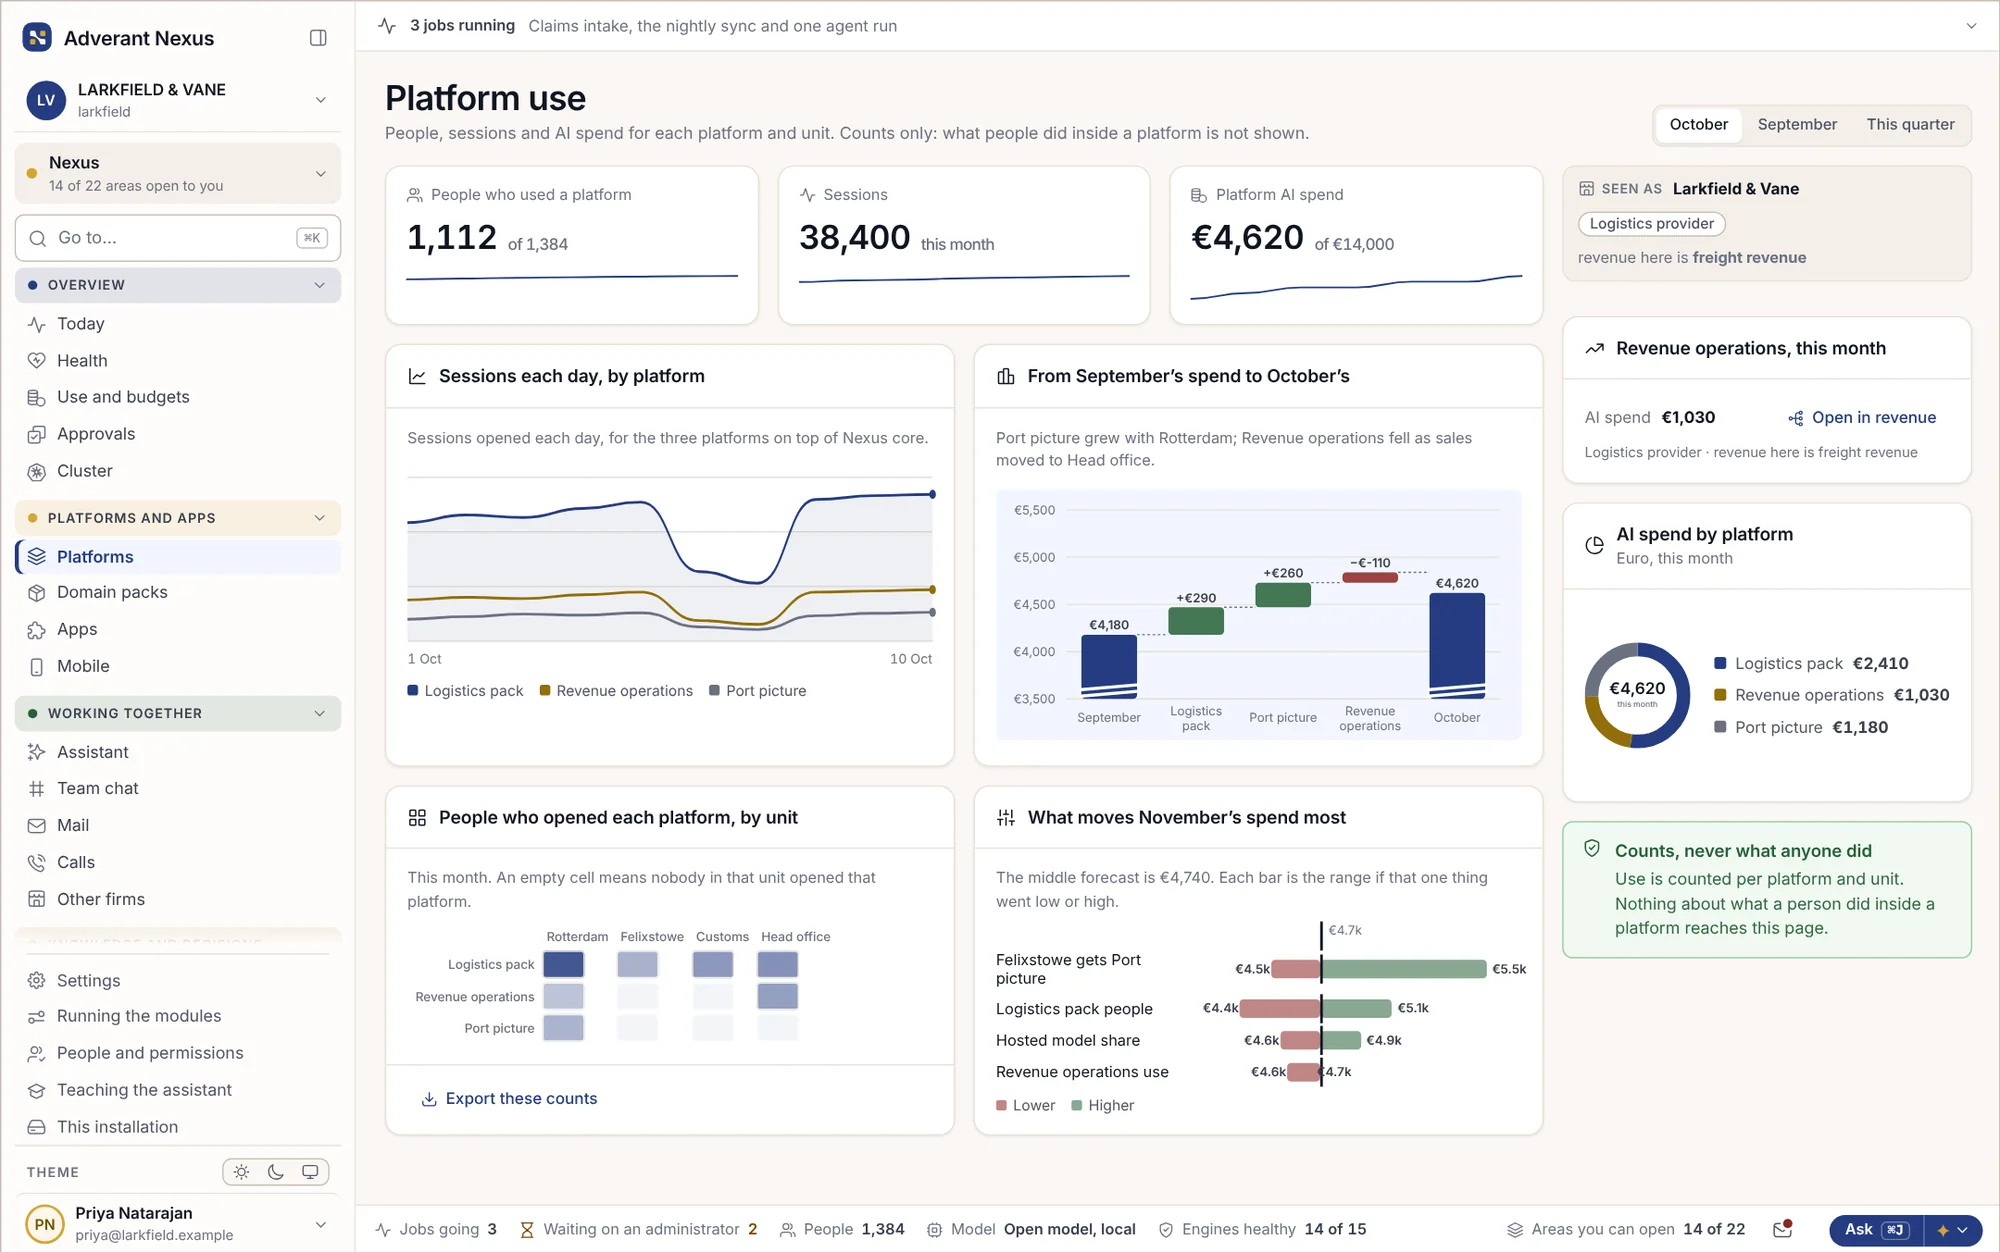
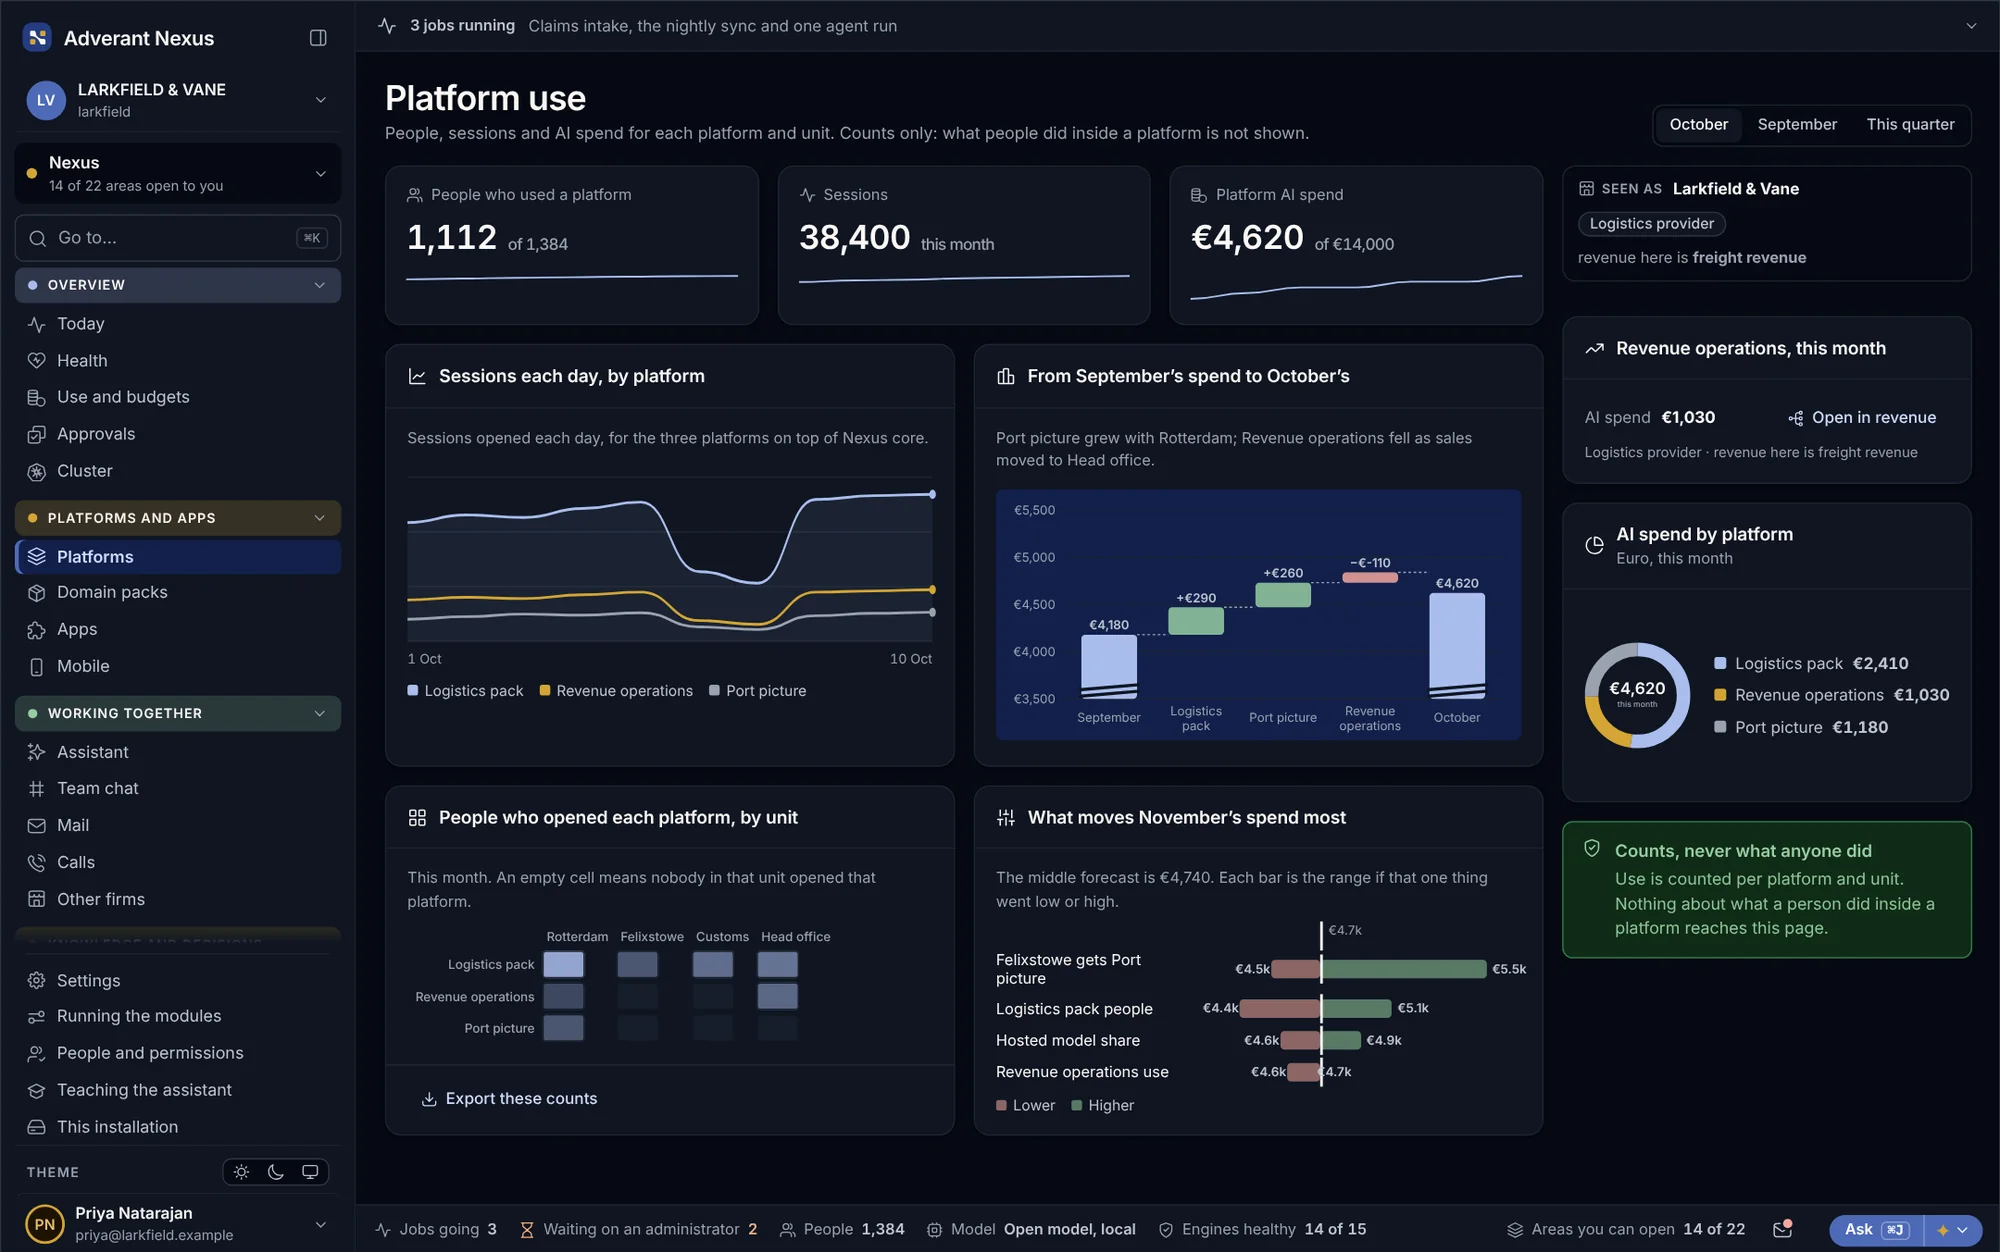
Trei niveluri de separare. Verificate zilnic.
Separarea nu este o setare pe care cineva o poate uita. Este integrată în modul de funcționare al Nexus, iar autotestele de izolare o verifică în fiecare zi.
Client
Fiecare client are propriul spațiu pe cluster, propriile medii de stocare a datelor și propriile chei de criptare. Nimic nu este partajat în mod implicit.
Divizie
Diviziile din cadrul unui client primesc propriile setări, bugete și limite. O divizie poate avea reguli mai stricte decât organizația, dar niciodată mai permisive.
Domeniu
Daunele, creditele sau o misiune specifică funcționează fiecare în propriul domeniu, cu propriul model de cunoștințe și propriii utilizatori.
Activați un domeniu pentru o divizie, apoi pentru următoarea.
Un grup poate gestiona daunele auto într-o țară și asigurările comerciale în alta, fiecare cu propria echipă, propriile reguli și propriul buget, pe aceeași platformă.
- Chei proprii
Fiecare spațiu își poate păstra propriile chei, chiar în sistemul dumneavoastră de gestiune a cheilor, dacă preferați.
- Bugete proprii
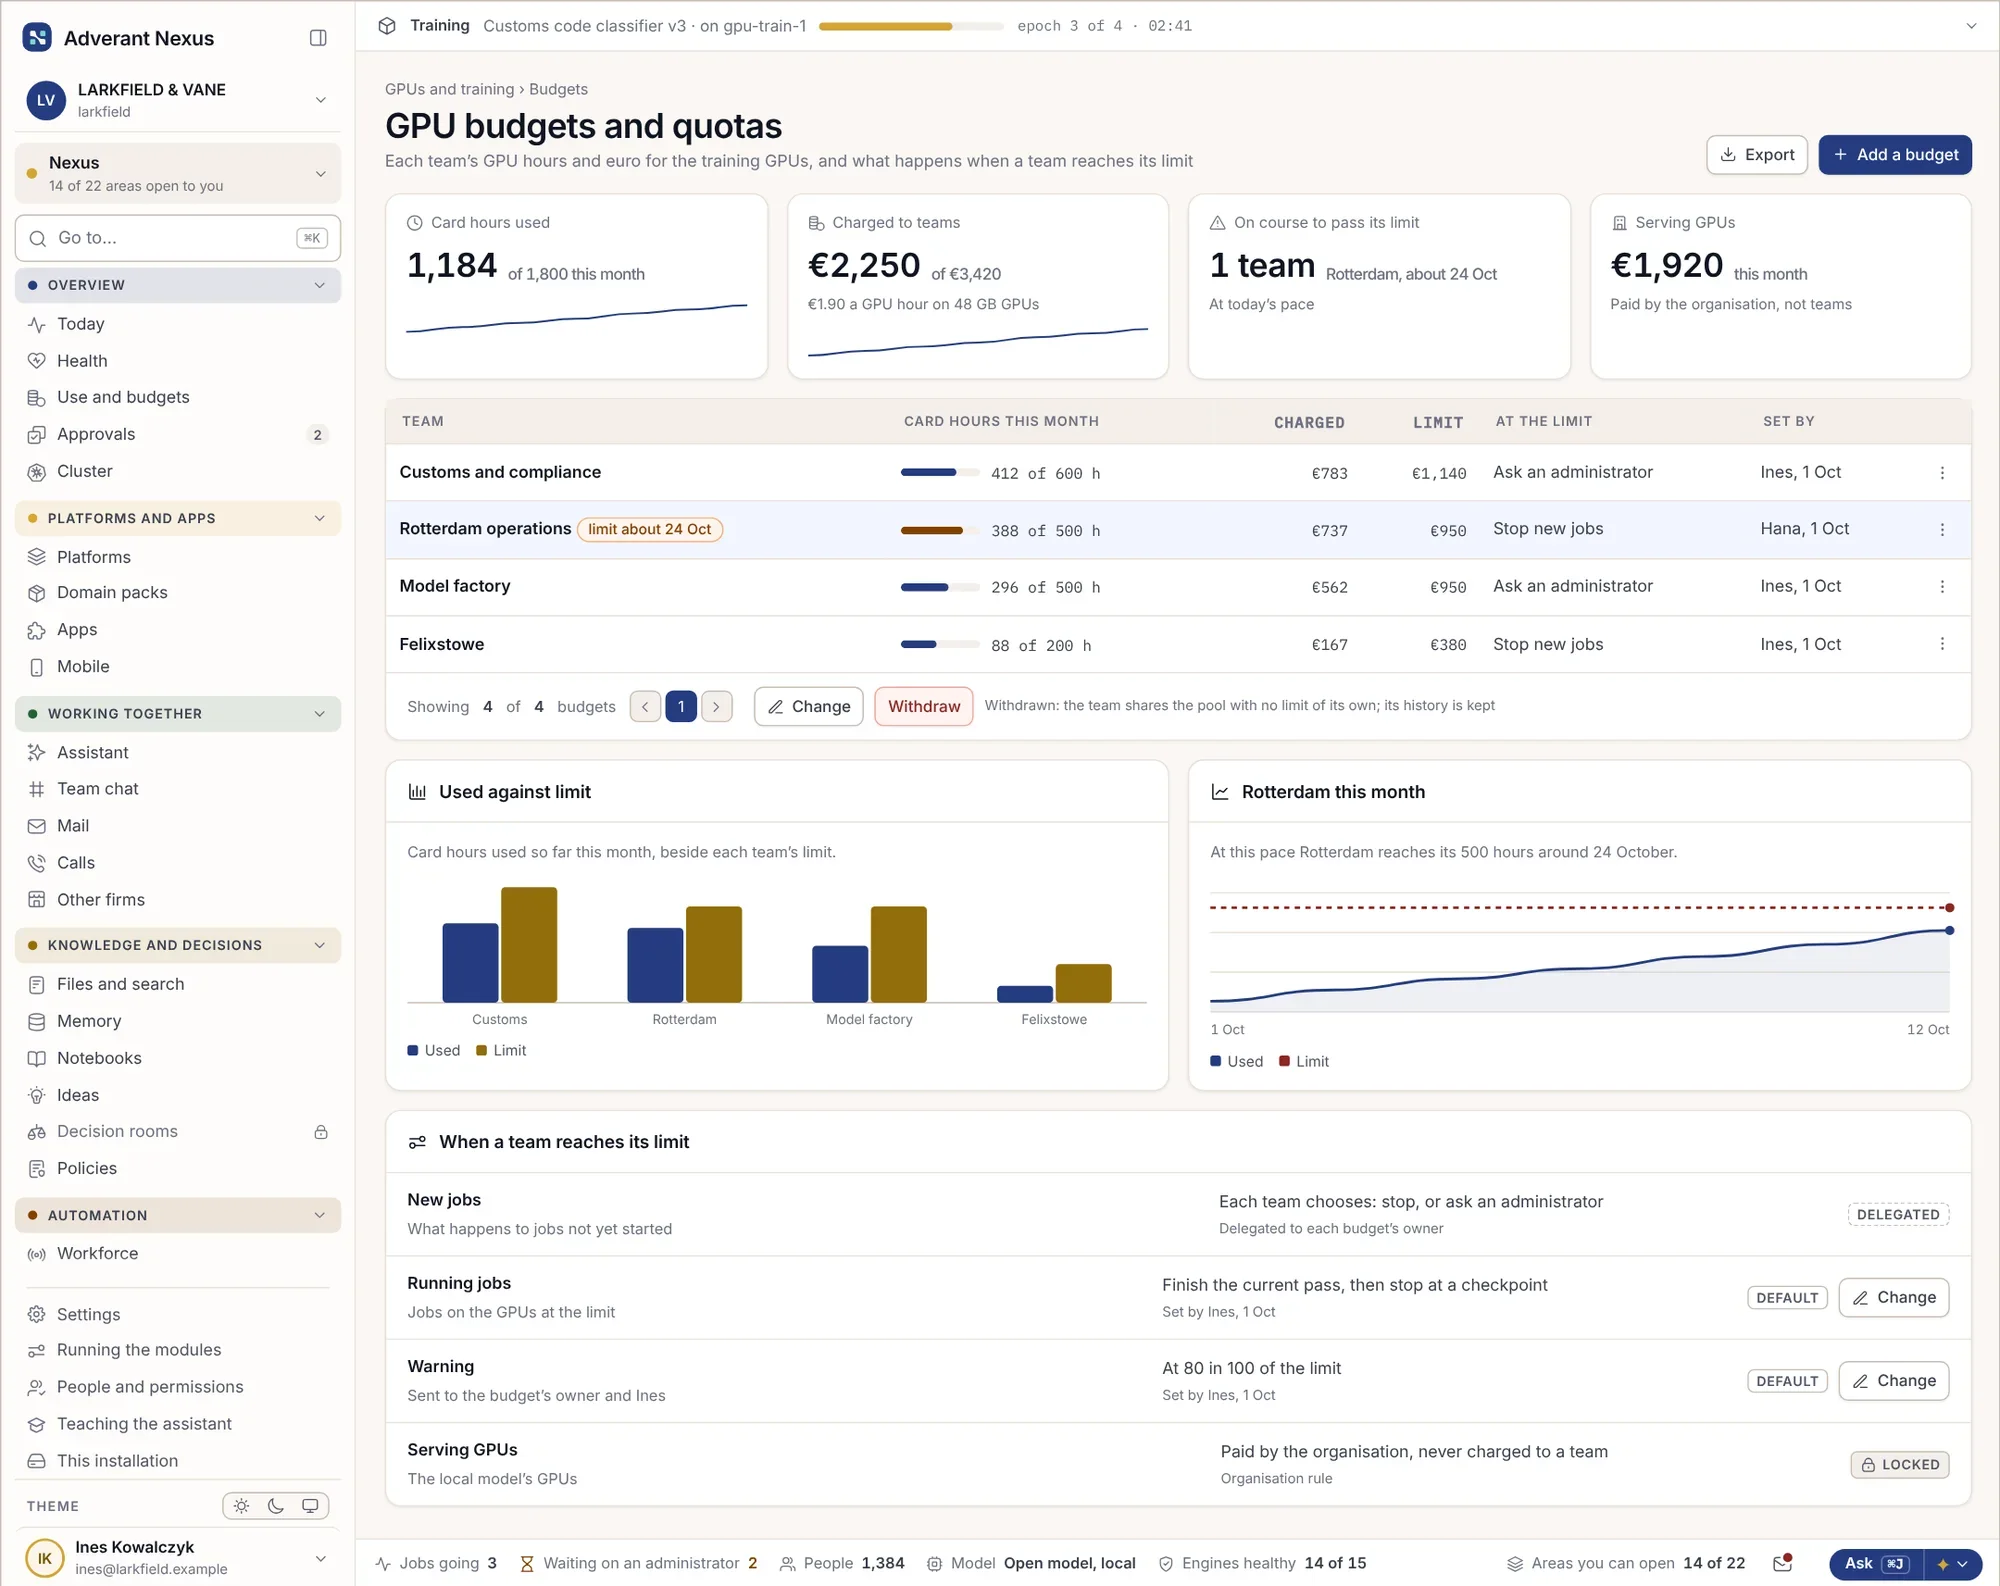
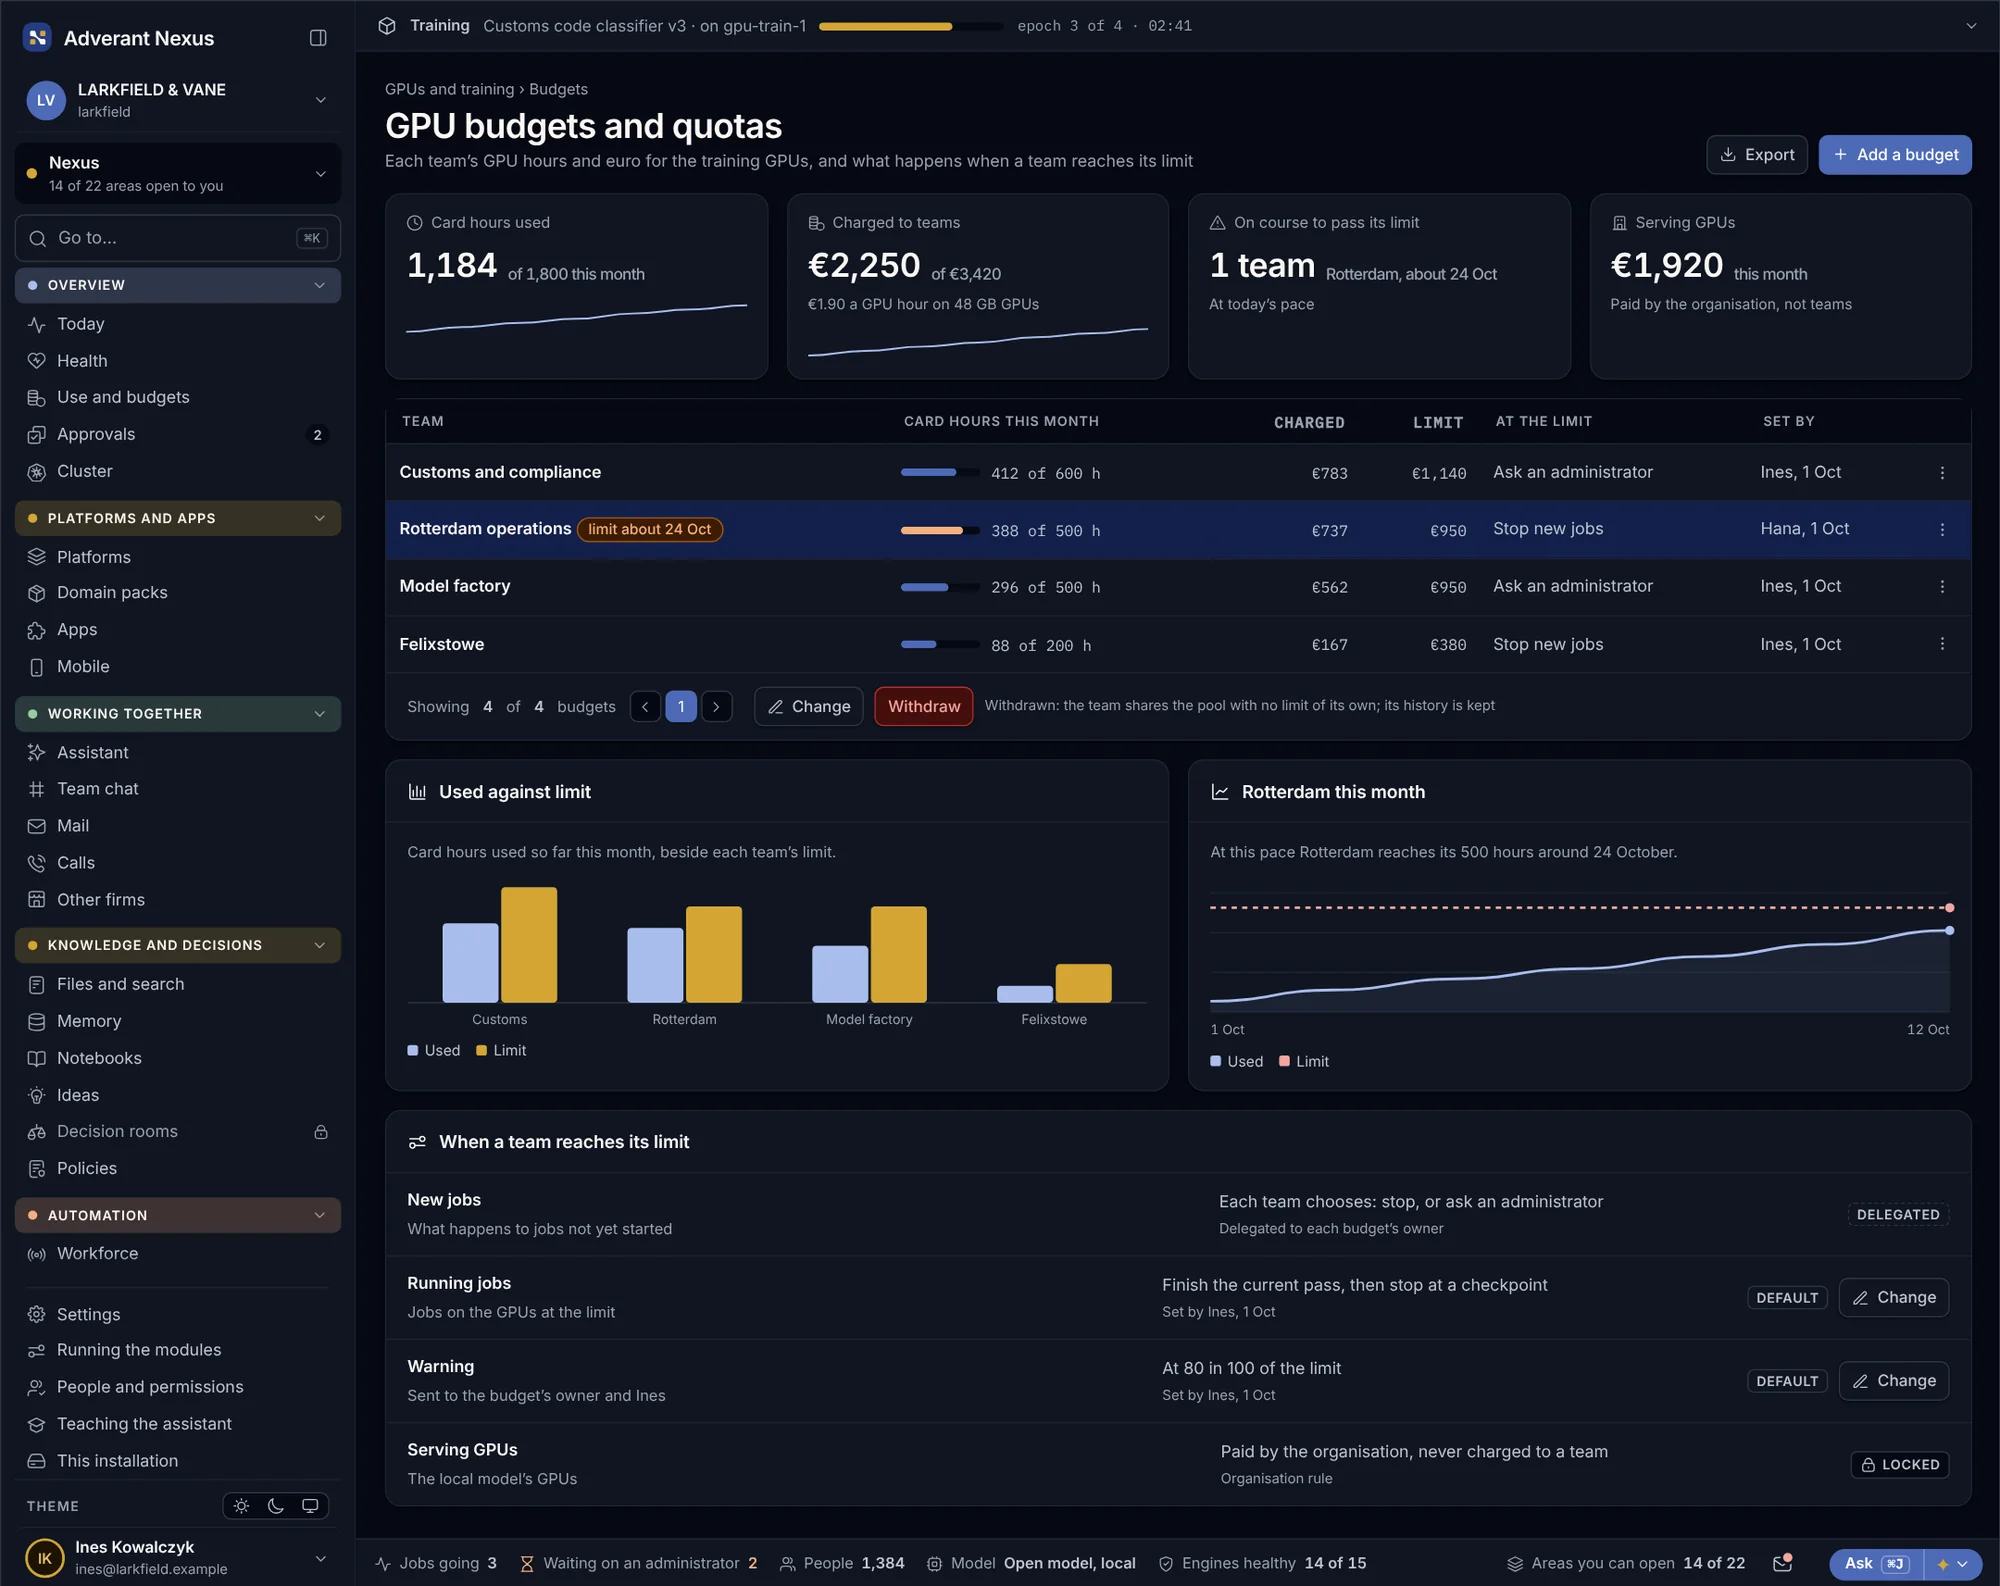
Utilizarea IA este contorizată și plafonată per divizie, cu un responsabil desemnat pentru fiecare buget.
- Limite proprii
Limite de rată, limite de plan și reguli privind datele, stabilite pentru fiecare divizie.
Adăugați capacitate înainte ca cineva să aștepte.
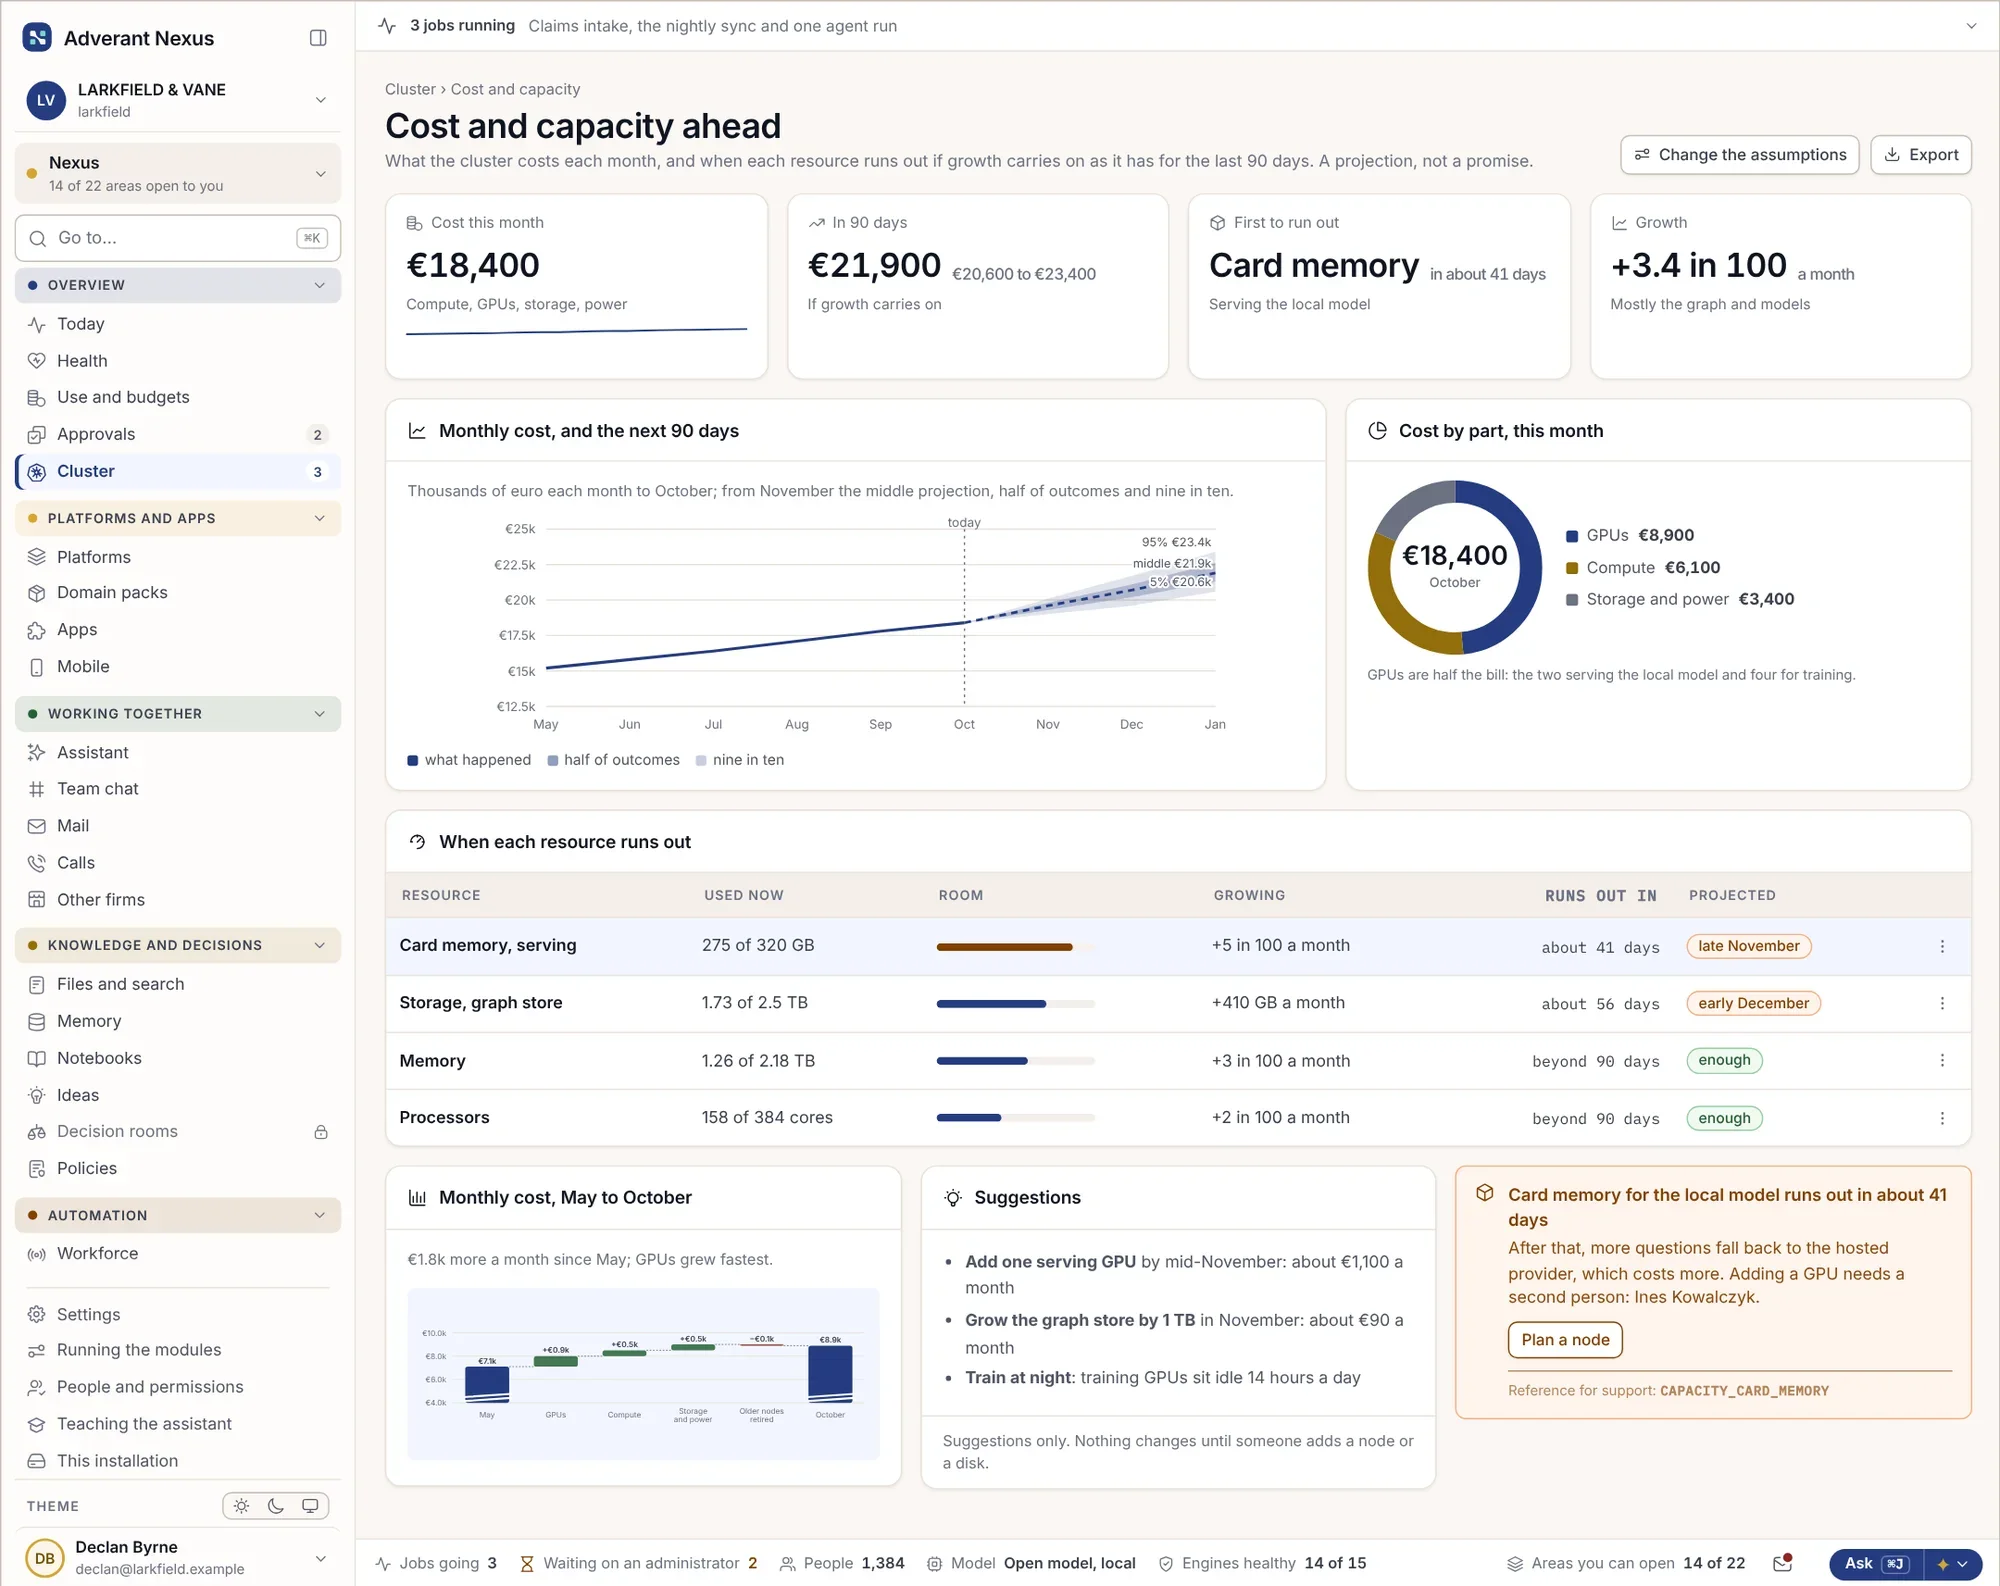
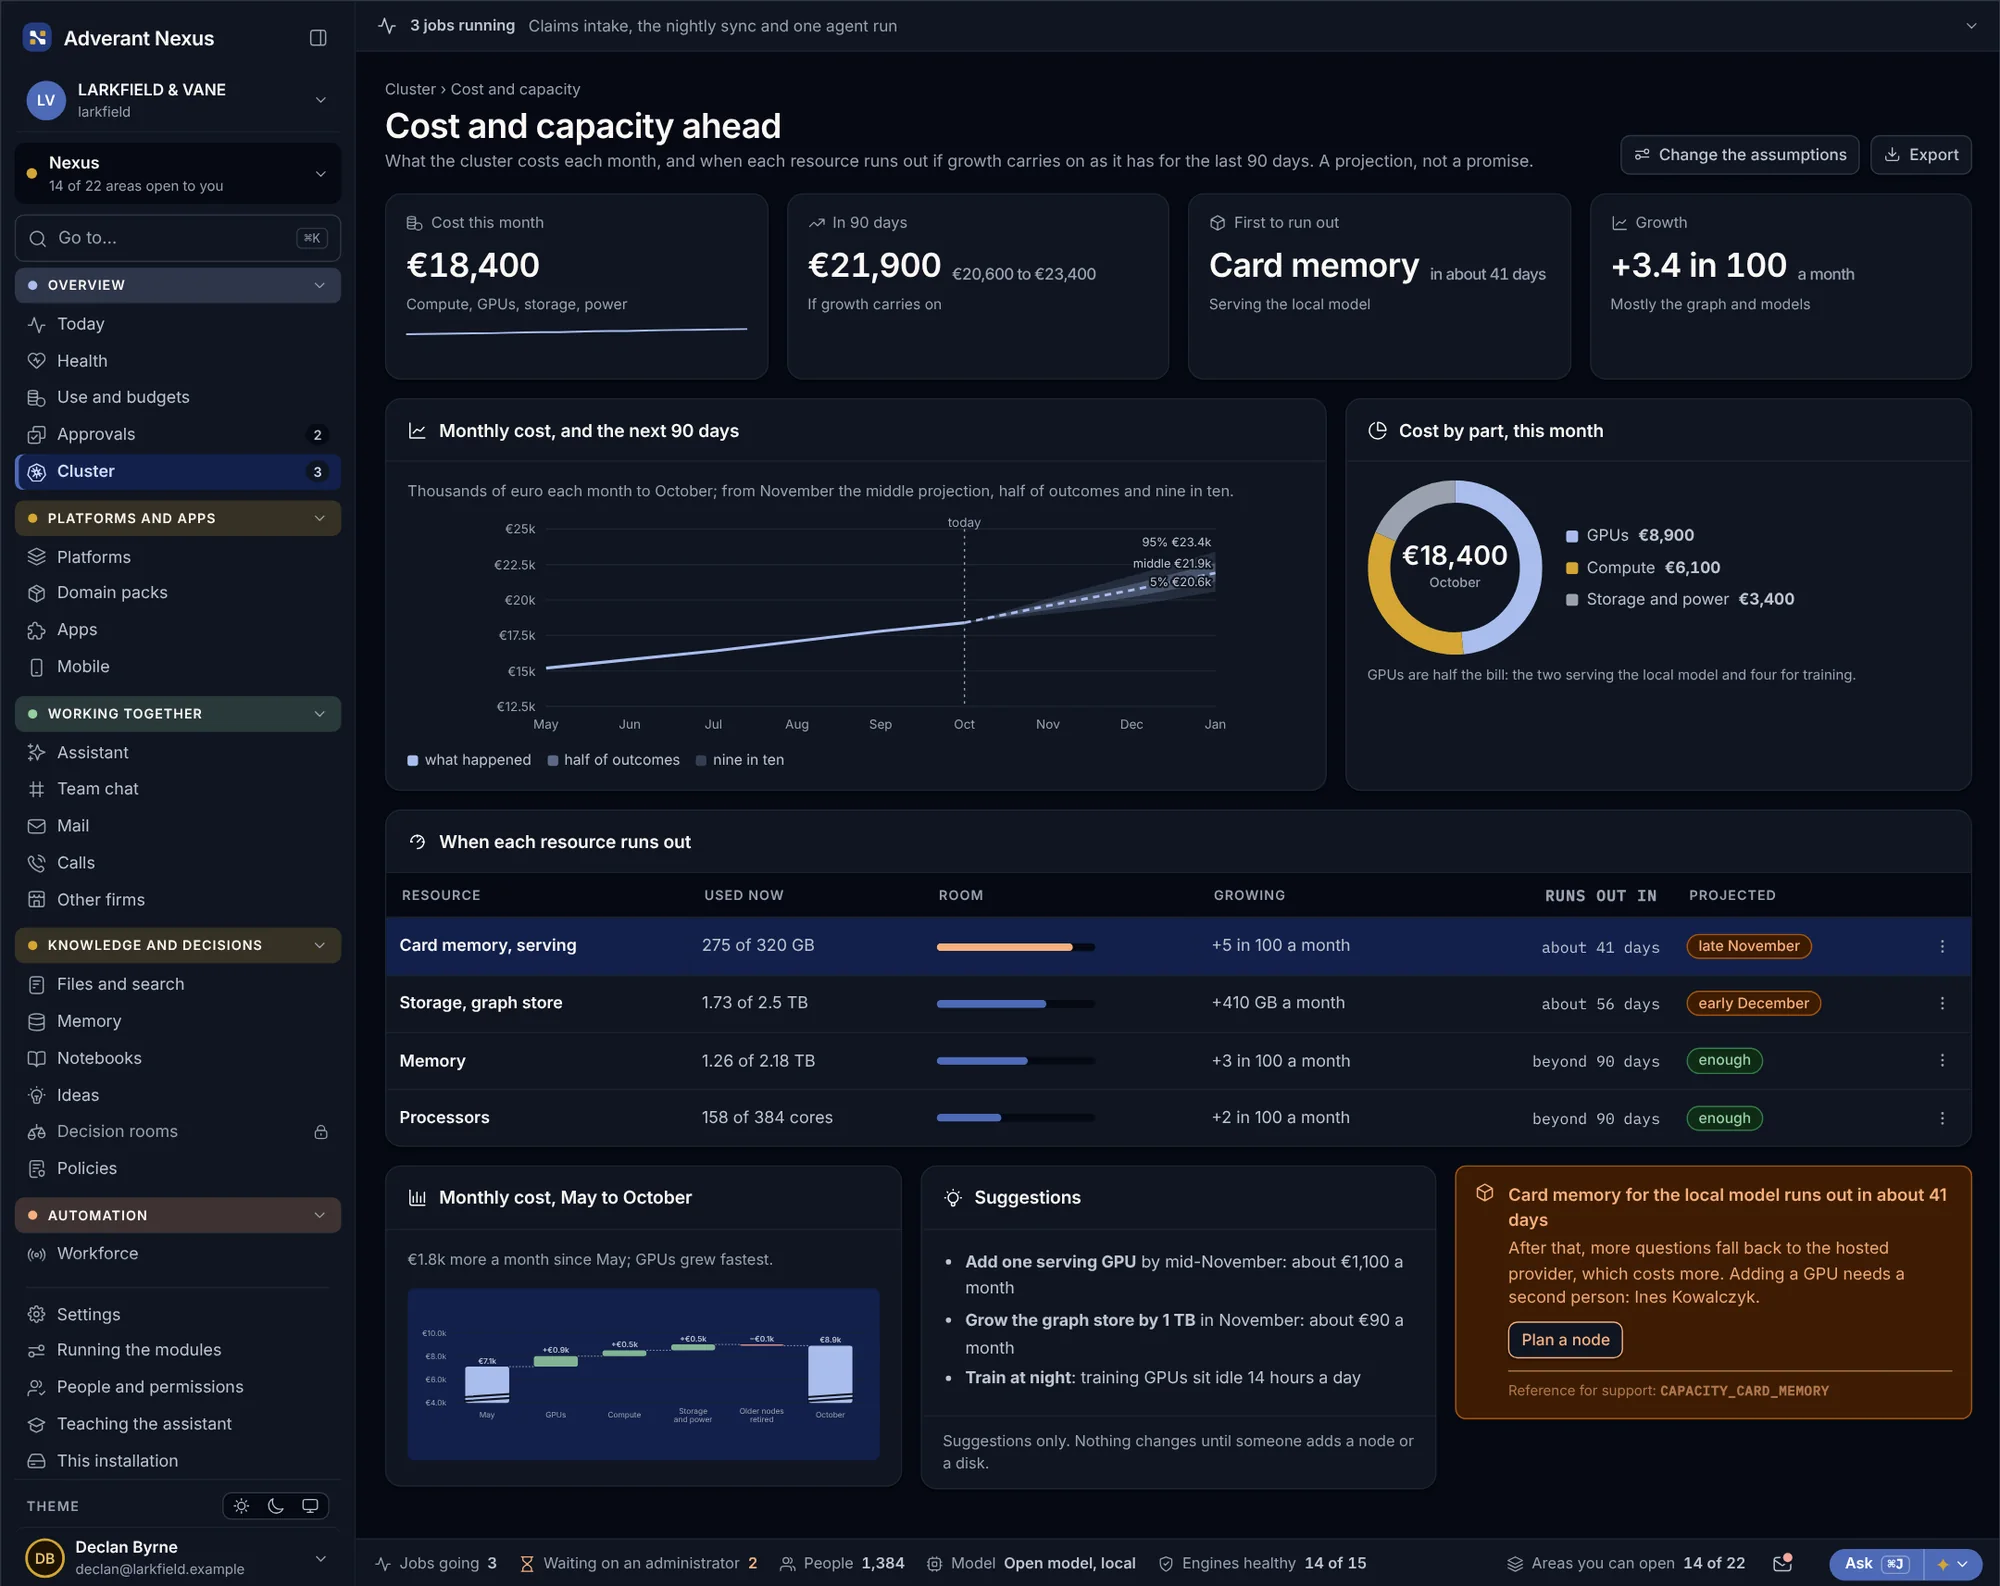
Sarcinile de lucru se extind când cozile de așteptare cresc și se reduc când acestea se eliberează. Planificarea capacității este predictivă, astfel încât puteți estima necesarul de GPU și stocare pentru trimestrul următor înainte de a avea nevoie de ele.
- Scalare în funcție de dimensiunea cozii, nu pe baza presupunerilor
- Alocare echitabilă, astfel încât o divizie să nu poată bloca resursele alteia
- Prognoză de costuri și capacitate per divizie
Despre scalare și separare.
Trebuie să administrăm singuri Kubernetes?
Nu. În cloudul nostru din UE, îl administrăm noi pentru dumneavoastră. Dacă doriți Nexus în propriul centru de date, acesta rulează pe infrastructura dumneavoastră Kubernetes sau pe servere pe care le instalăm noi pentru dumneavoastră.
Pot două divizii să partajeze date?
Doar dacă o regulă permite acest lucru și doar datele specificate în acea regulă. Spațiile partajate afișează un banner, astfel încât utilizatorii să știe cine mai are acces la ele.
Cum este testată separarea?
Autotestele de izolare încearcă zilnic să treacă de fiecare limită, iar rezultatele sunt păstrate ca dovezi pentru auditorii dumneavoastră.
Aflați mai multe
Planificați prima divizie, dar și pe a zecea.
Spuneți-ne cum este structurată organizația dumneavoastră astăzi. Vă vom arăta cum fiecare entitate primește propriul spațiu în Nexus.