AutentificareProgramați o prezentare
Anexe: Referință
Versiune 1.0.0-alpha.1cea mai recentă

Anexă

Anexa F: Arhitectura pe scurt

Întreaga platformă, nucleul deschis și ceea ce este licențiat peste acesta, fiecare mod de a rula Nexus și fiecare dintre cele zece pachete de domeniu, câte o diagramă pentru fiecare.

Această pagină a fost tradusă cu ajutorul IA din originalul în limba engleză. Dacă există neclarități, pagina în limba engleză rămâne cea de referință. Citiți această pagină în limba engleză

Aceste diagrame prezintă întregul Nexus pe una sau două pagini. Prima arată fiecare serviciu și depozit de date pe care le rulează o instalare. A doua arată ce părți sunt open source și ce părți sunt licențiate. Alte șapte arată modurile de rulare a Nexus, iar ultimele zece arată ce adaugă fiecare pachet de domeniu nucleului comun. Fiecare trimite înapoi la capitolul care o explică în întregime.

Întreaga platformă

Fiecare instalare rulează același set de servicii dintr-un singur chart Helm, în spațiul de nume nexus. Persoanele și instrumentele accesează trei adrese publice. Tot restul rămâne în interiorul clusterului. Capitolul 2.1, Arhitectură, prezintă pe rând fiecare serviciu, iar Anexa D: Servicii și porturi, enumeră porturile.
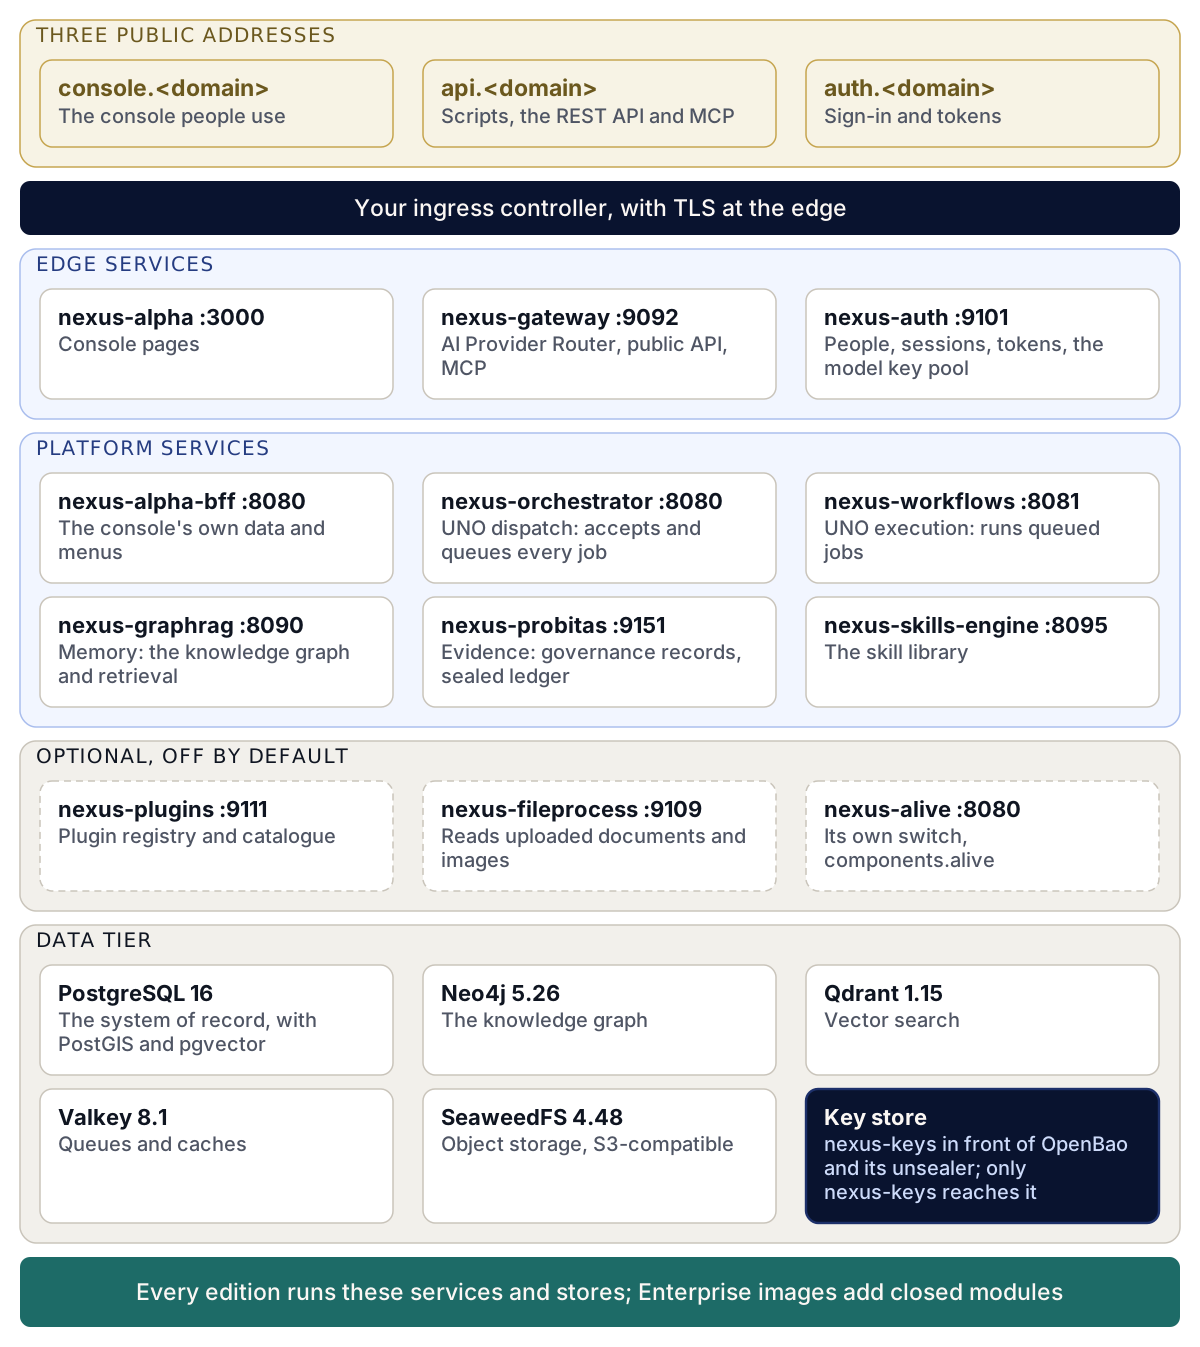
Cinci grupuri suprapuse: cele trei adrese publice (console, api și auth pe domeniul dumneavoastră); o bandă întunecată pentru controlerul de ingress, cu Transport Layer Security (TLS) la margine; servicii de margine (nexus-alpha, nexus-gateway, nexus-auth); servicii de platformă (nexus-alpha-bff, nexus-orchestrator, nexus-workflows, nexus-graphrag, nexus-probitas, nexus-skills-engine); trei servicii opționale desenate cu linie întreruptă (nexus-plugins, nexus-fileprocess, nexus-alive); și nivelul de date (PostgreSQL 16, Neo4j 5.26, Qdrant 1.15, Valkey 8.1, SeaweedFS 4.48 și depozitul de chei din spatele nexus-keys). O bandă la bază indică faptul că fiecare ediție rulează aceste servicii și depozite de date.
Fiecare serviciu și depozit de date al unei instalări, de la cele trei adrese publice până la nivelul de date și depozitul de chei.

Nucleul deschis și ceea ce este licențiat peste acesta

Community este nucleul deschis, gratuit sub licența Apache-2.0. Enterprise adaugă module închise, care accesează nucleul deschis printr-o singură interfață publicată și prin nimic altceva. Suplimentele și pachetele de domeniu sunt licențiate peste Enterprise. Capitolul 2.2, Edițiile în detaliu, explică linia de licențiere și modul în care o licență activează grupuri de funcționalități, iar Anexa B: Matricea edițiilor, enumeră fiecare capabilitate pe ediții.
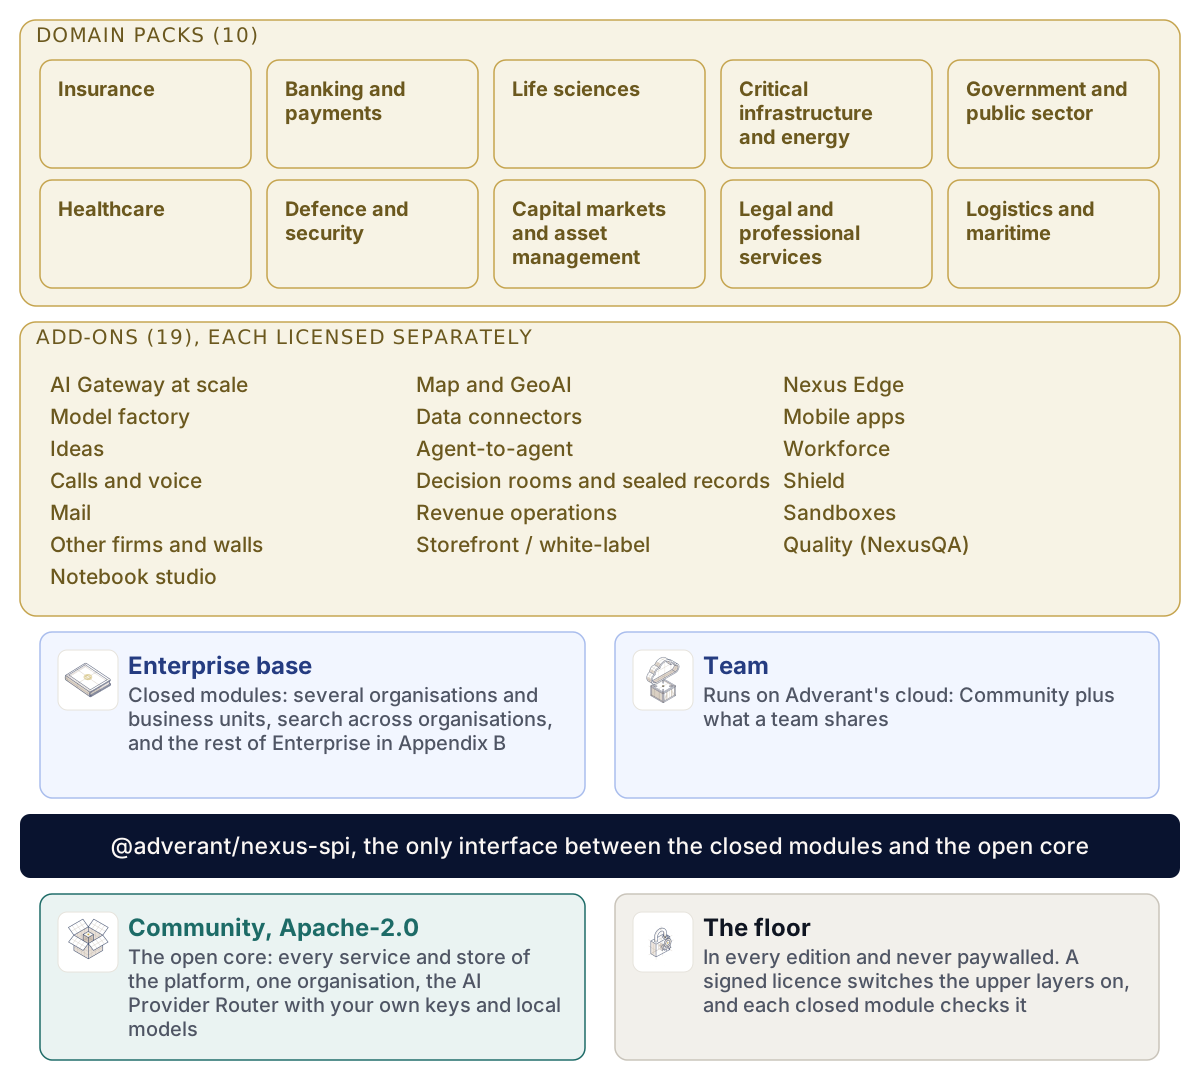
De jos în sus: nucleul deschis (Community, Apache-2.0) alături de baza pe care o păstrează fiecare ediție; o bandă întunecată pentru @adverant/nexus-spi, singura interfață dintre modulele închise și nucleul deschis; Enterprise de bază și Team; cele 19 suplimente, cu numele lor; și cele zece pachete de domeniu, cu numele lor.
Nucleul deschis la bază, interfața comună unică la mijloc și straturile licențiate deasupra acesteia.

Moduri de a rula Nexus

Versiunea este aceeași versiune semnată oriunde ar rula. Ceea ce se schimbă este cine operează hardware-ul, cum sosesc actualizările și cum ajunge licența. Capitolul 1.8, Unde rulează Nexus, le compară din perspectiva unui cumpărător. Capitolele de instalare, de la 2.6 la 2.10, sunt ghidurile practice.
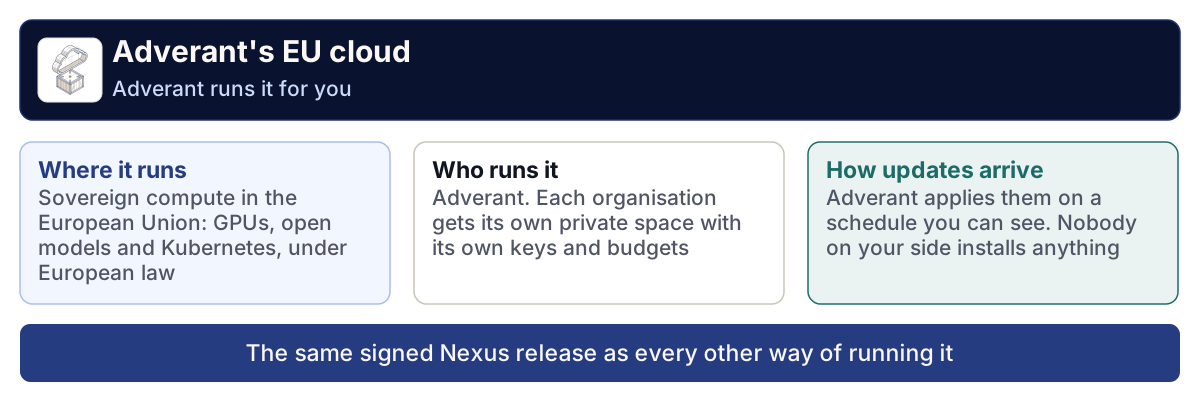
Sub un titlu întunecat, „Cloudul UE al Adverant”, carduri indică unde rulează și cum este actualizat, deasupra unei benzi pentru versiunea semnată unică.
Cloudul Adverant din Uniunea Europeană. Adverant îl operează, iar fiecare organizație are propriul spațiu privat.
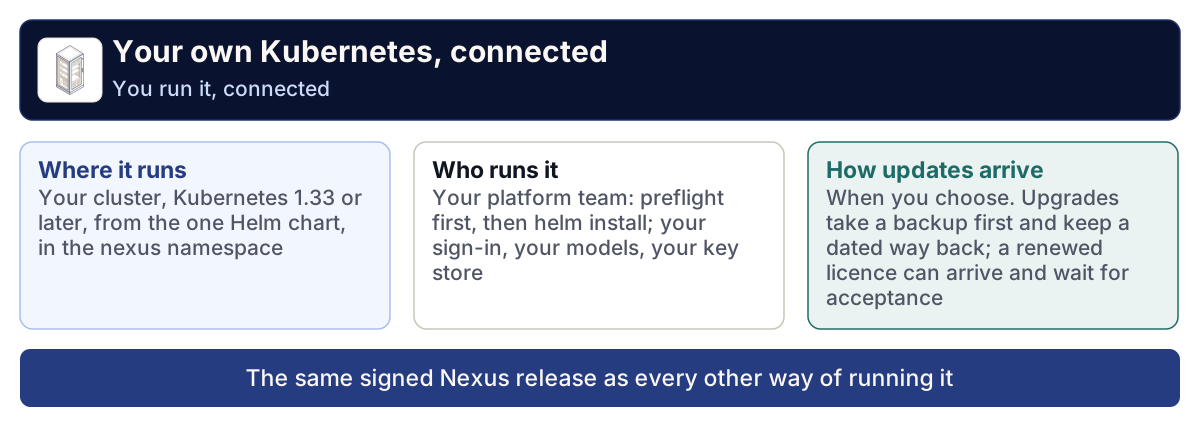
Sub un titlu întunecat, „Propriul dumneavoastră Kubernetes, conectat”, carduri indică unde rulează și cum este actualizat, deasupra unei benzi pentru versiunea semnată unică.
Propriul dumneavoastră cluster Kubernetes, conectat. Echipa dumneavoastră de platformă instalează chartul după ce verificările preliminare sunt trecute și alege când să facă actualizarea.
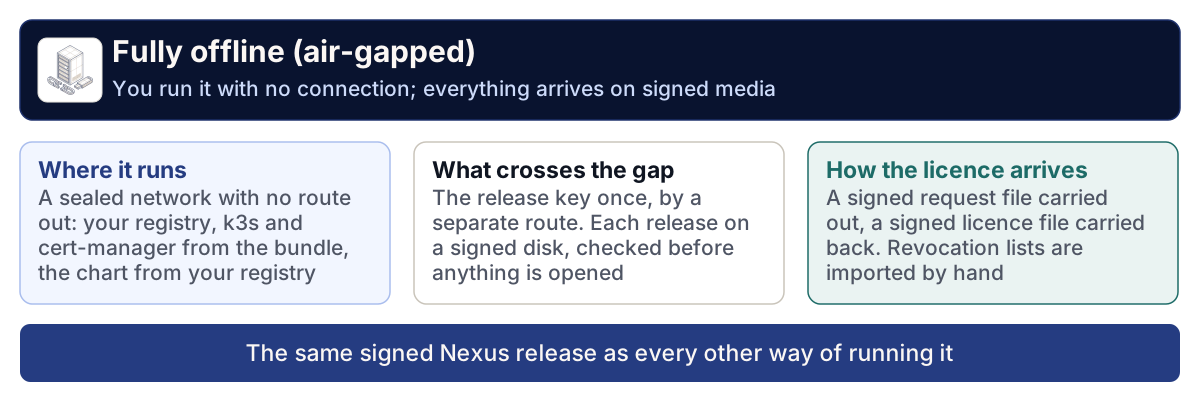
Sub un titlu întunecat, „Complet offline (izolat fizic)”, carduri indică unde rulează și cum este actualizat, deasupra unei benzi pentru versiunea semnată unică.
Un sit complet offline. Cheia de versiune este transferată o singură dată pe o cale separată, iar fiecare versiune ulterioară sosește pe un disc semnat.
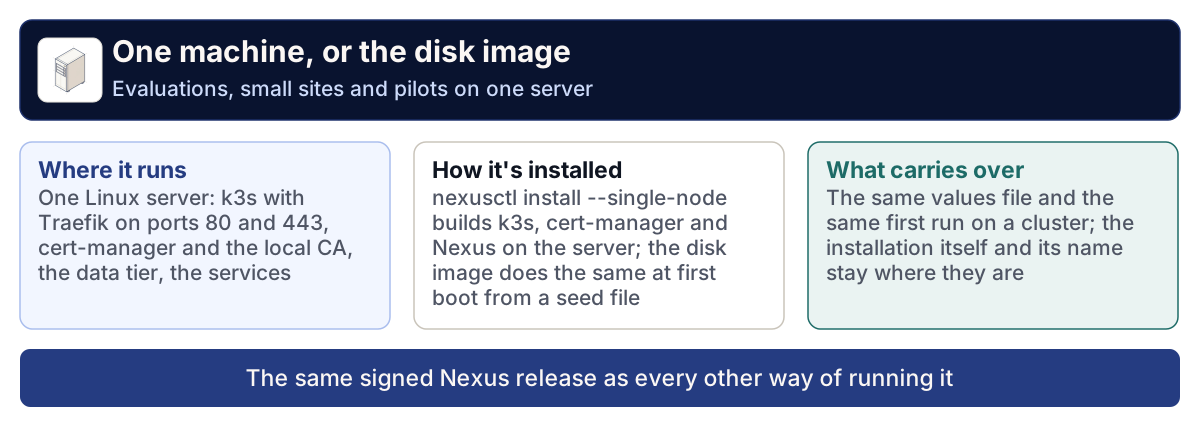
Sub un titlu întunecat, „O singură mașină sau imaginea de disc”, carduri indică unde rulează și cum este actualizat, deasupra unei benzi pentru versiunea semnată unică.
Un singur server Linux, configurat cu nexusctl sau din imaginea de disc a programului de instalare. Capitolele 2.8 și 2.9 le acoperă pe amândouă.
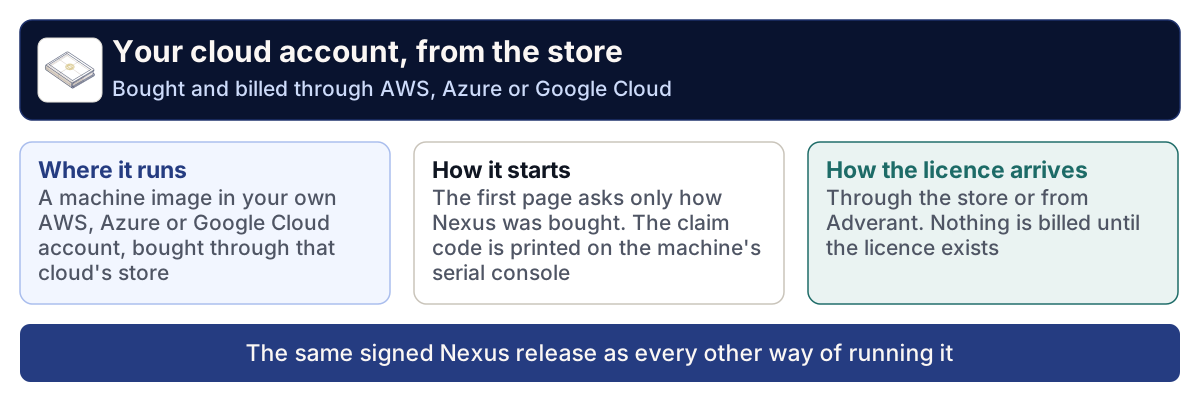
Sub un titlu întunecat, „Contul dumneavoastră de cloud, din magazin”, carduri indică unde rulează și cum este actualizat, deasupra unei benzi pentru versiunea semnată unică.
O imagine de mașină în propriul dumneavoastră cont de cloud, achiziționată prin magazinul furnizorului de cloud.
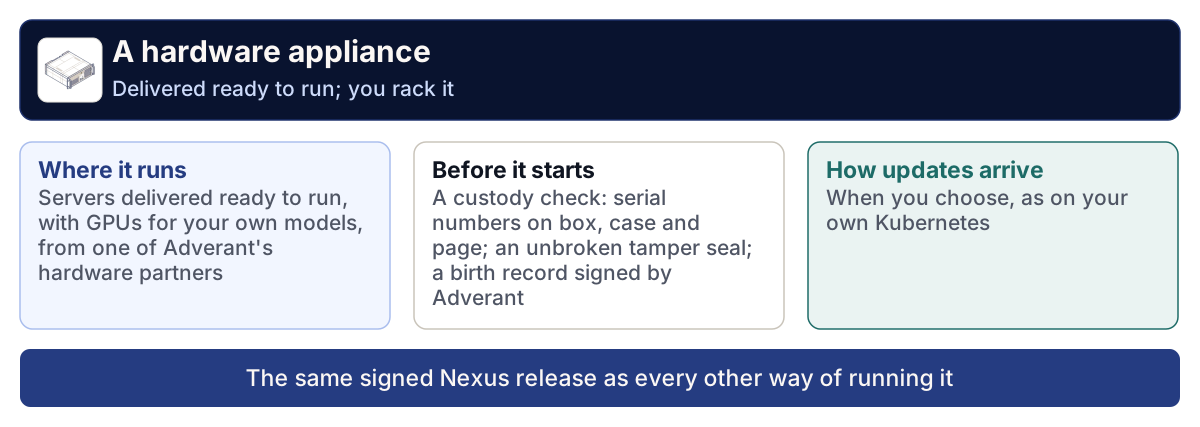
Sub un titlu întunecat, „Un dispozitiv hardware”, carduri indică unde rulează și cum este actualizat, deasupra unei benzi pentru versiunea semnată unică.
Un dispozitiv hardware de la unul dintre partenerii hardware ai Adverant, care își verifică propriul lanț de custodie înainte de pornire.
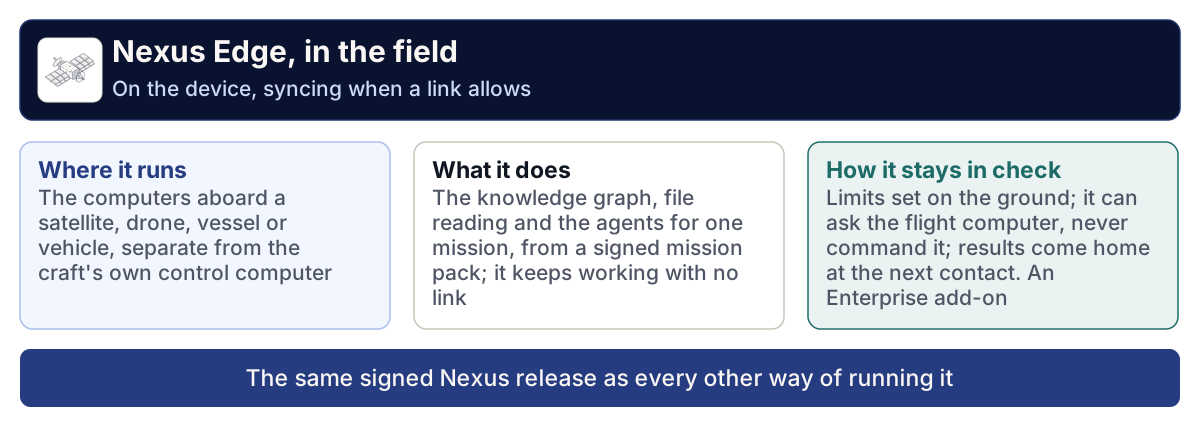
Sub un titlu întunecat, „Nexus Edge, pe teren”, carduri indică unde rulează și cum este actualizat, deasupra unei benzi pentru versiunea semnată unică.
Nexus Edge pe computerele de la bordul unei nave aflate pe teren. Funcționează autonom între contacte și transmite rezultatele la următorul contact.

Pachete de domeniu

Un pachet de domeniu adaugă nucleului comun perspectivele și șabloanele unei industrii, împreună cu modelul său de cunoștințe și ecranele pentru telefon. Nu modifică niciodată interfața de bază. Fiecare diagramă de mai jos arată ce aduce pachetul, de ce are nevoie în afară de Enterprise și nucleul comun pe care se sprijină. Capitolul 1.7, Pachete de domeniu și verticale, explică pachetele în termeni simpli, iar capitolul 2.23, Pachete de domeniu, arată cum se construiește unul.
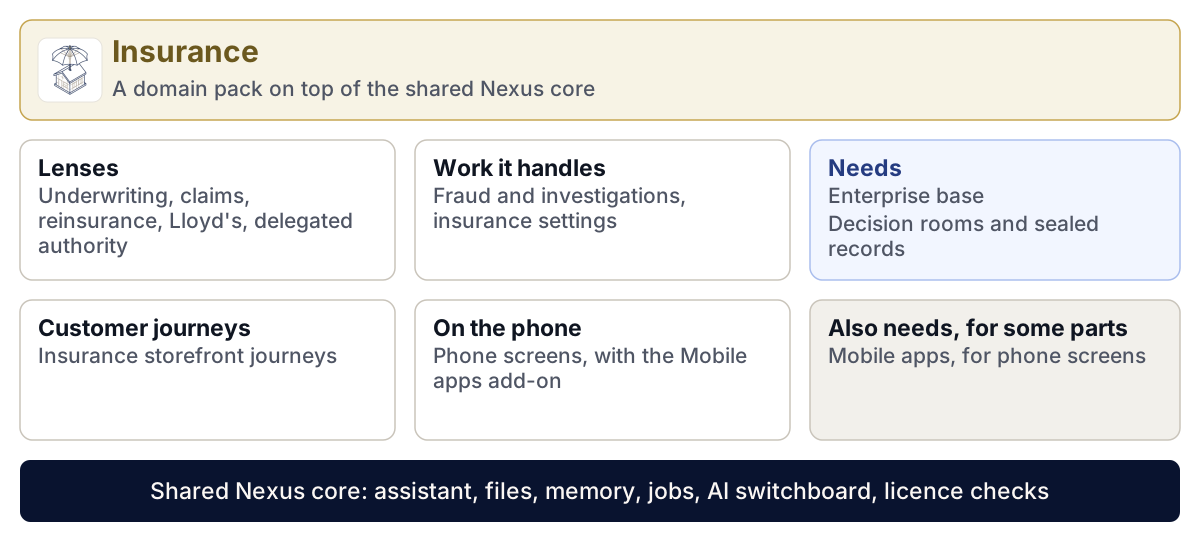
Sub un titlu auriu, „Asigurări”, carduri arată ce aduce pachetul și de ce are nevoie, deasupra nucleului comun Nexus.
Pachetul Asigurări și de ce are nevoie.
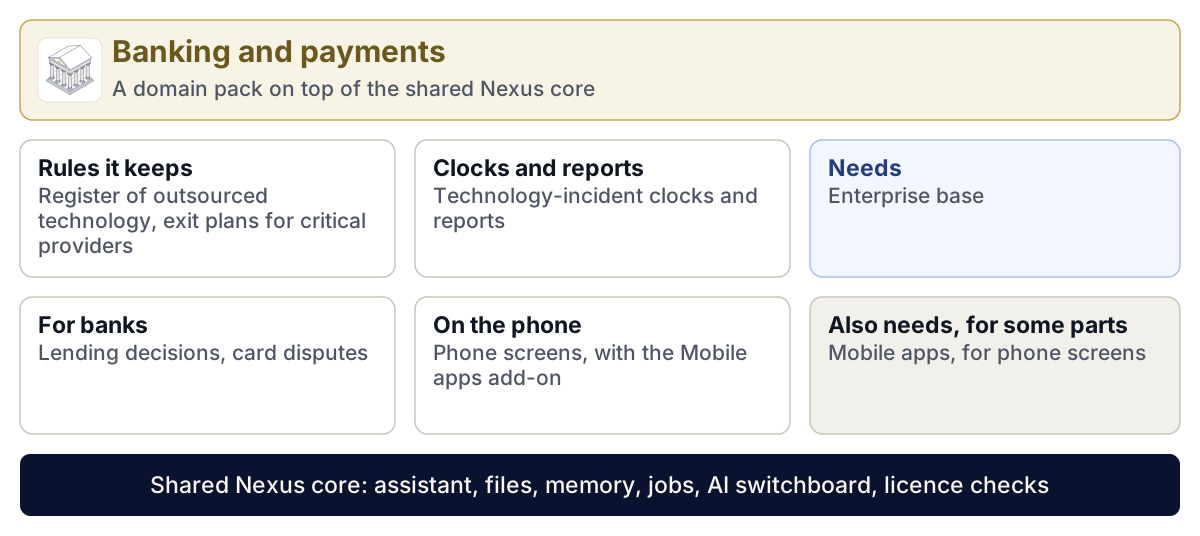
Sub un titlu auriu, „Servicii bancare și plăți”, carduri arată ce aduce pachetul și de ce are nevoie, deasupra nucleului comun Nexus.
Pachetul Servicii bancare și plăți și de ce are nevoie.
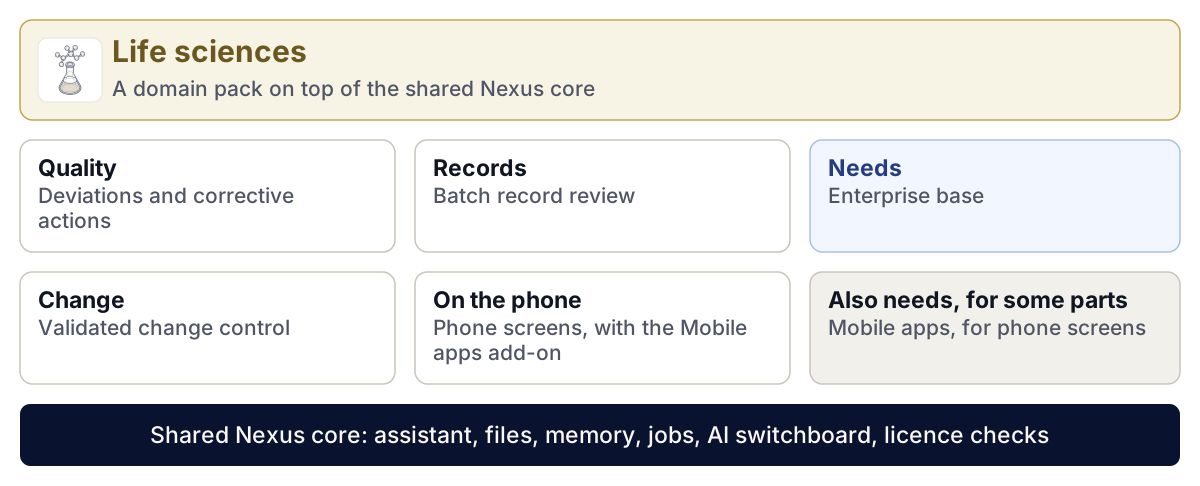
Sub un titlu auriu, „Științele vieții”, carduri arată ce aduce pachetul și de ce are nevoie, deasupra nucleului comun Nexus.
Pachetul Științele vieții și de ce are nevoie.
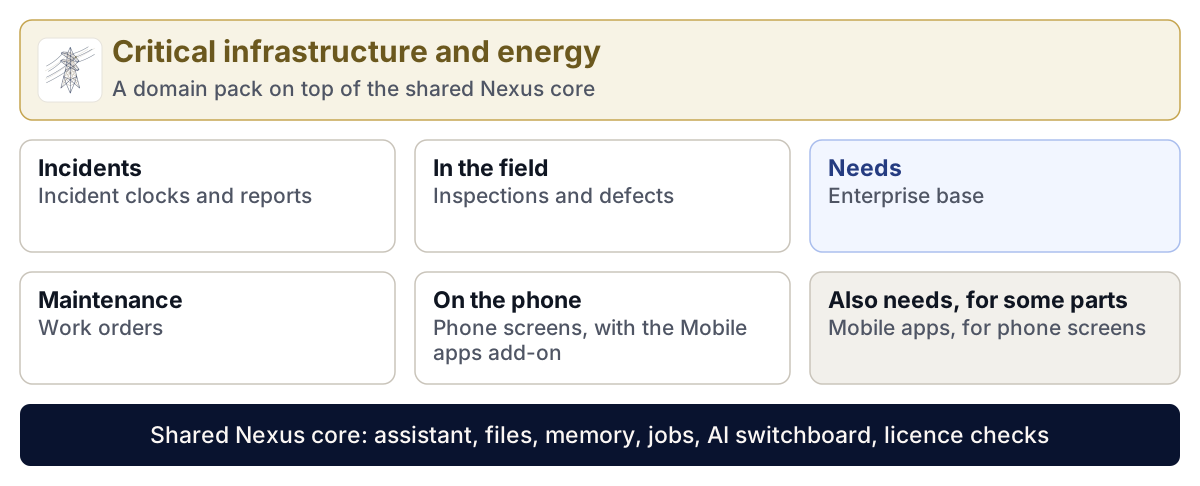
Sub un titlu auriu, „Infrastructură critică și energie”, carduri arată ce aduce pachetul și de ce are nevoie, deasupra nucleului comun Nexus.
Pachetul Infrastructură critică și energie și de ce are nevoie.
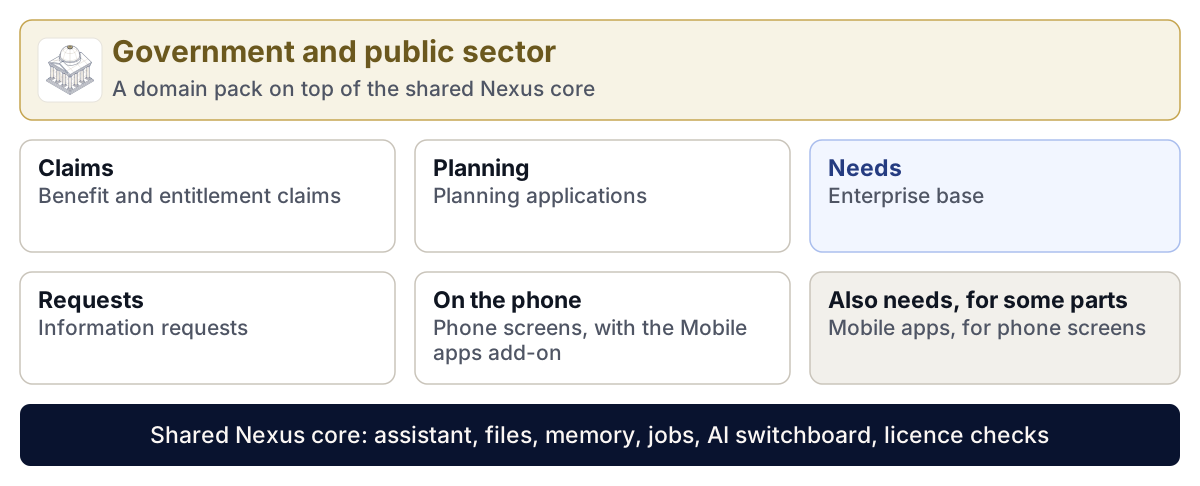
Sub un titlu auriu, „Guvern și sector public”, carduri arată ce aduce pachetul și de ce are nevoie, deasupra nucleului comun Nexus.
Pachetul Guvern și sector public și de ce are nevoie.
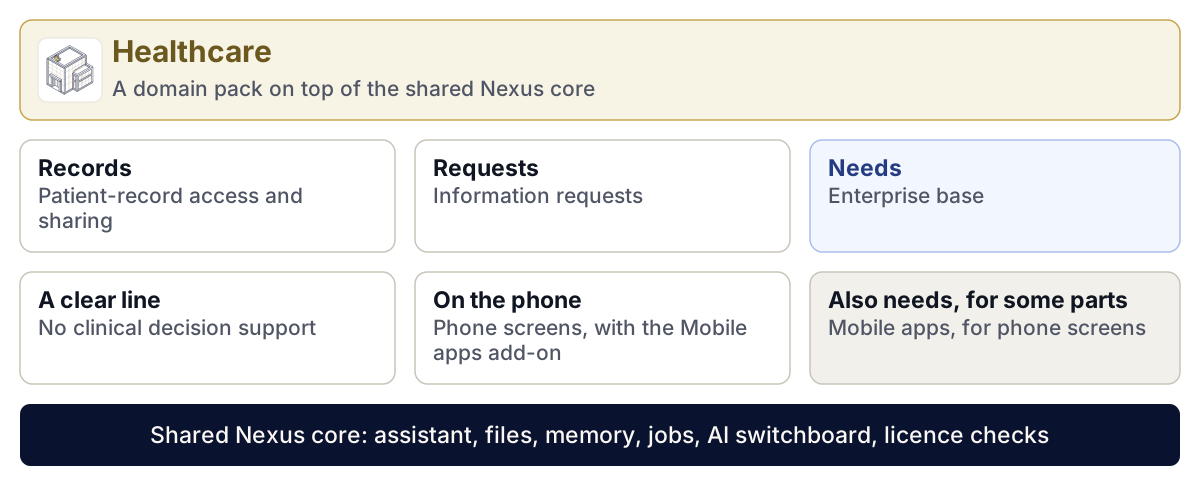
Sub un titlu auriu, „Sănătate”, carduri arată ce aduce pachetul și de ce are nevoie, deasupra nucleului comun Nexus.
Pachetul Sănătate și de ce are nevoie. Nu conține sprijin pentru decizii clinice.
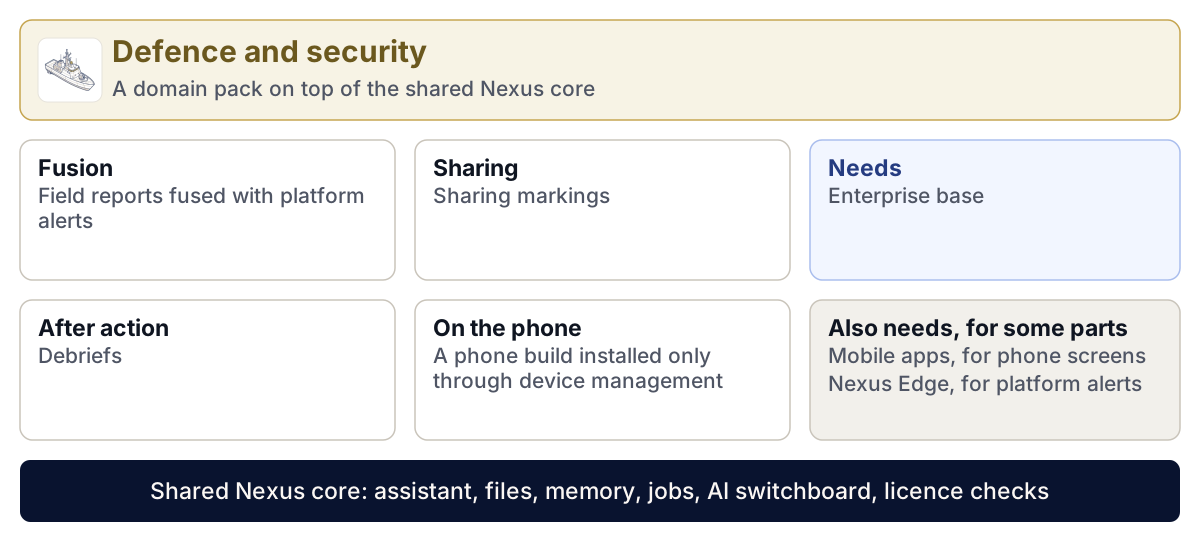
Sub un titlu auriu, „Apărare și securitate”, carduri arată ce aduce pachetul și de ce are nevoie, deasupra nucleului comun Nexus.
Pachetul Apărare și securitate și de ce are nevoie. Alertele sale de platformă necesită și Nexus Edge.
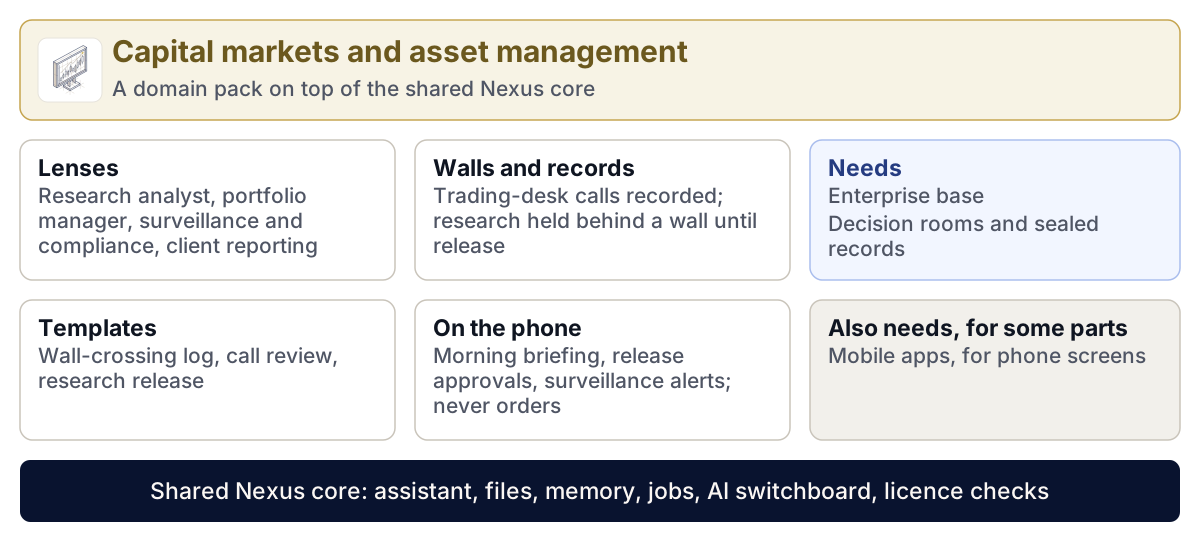
Sub un titlu auriu, „Piețe de capital și administrarea activelor”, carduri arată ce aduce pachetul și de ce are nevoie, deasupra nucleului comun Nexus.
Pachetul Piețe de capital și administrarea activelor și de ce are nevoie.
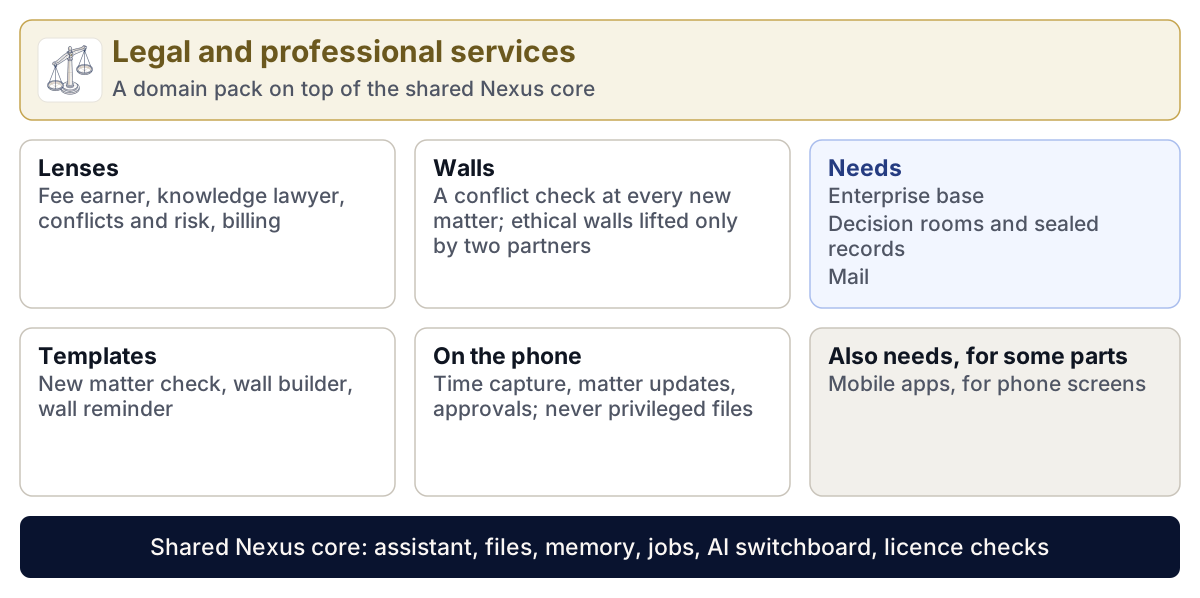
Sub un titlu auriu, „Servicii juridice și profesionale”, carduri arată ce aduce pachetul și de ce are nevoie, deasupra nucleului comun Nexus.
Pachetul Servicii juridice și profesionale și de ce are nevoie.
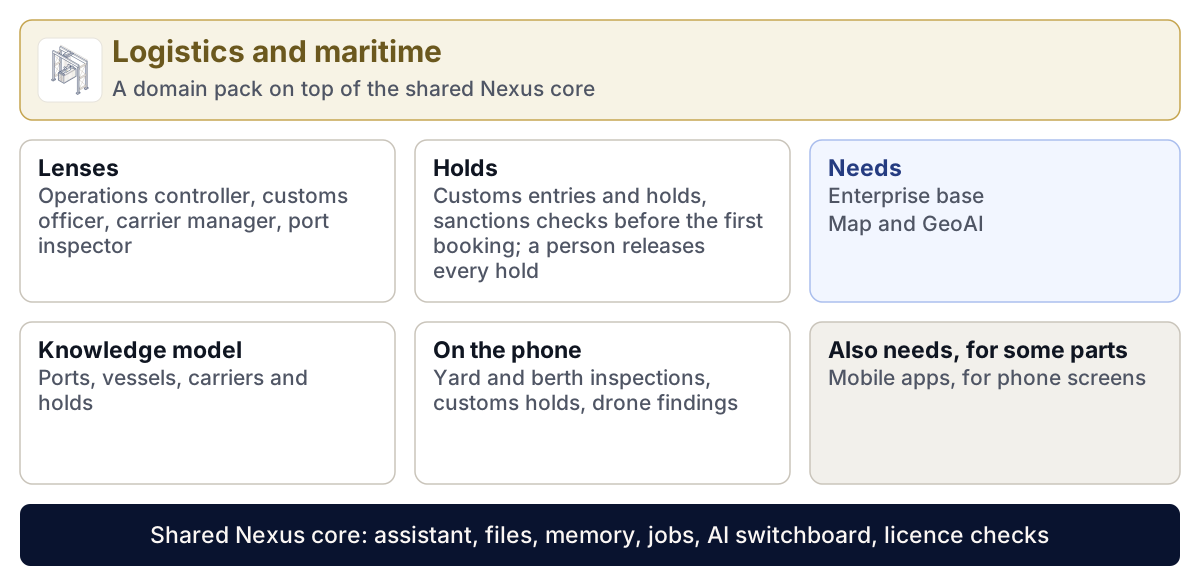
Sub un titlu auriu, „Logistică și transport maritim”, carduri arată ce aduce pachetul și de ce are nevoie, deasupra nucleului comun Nexus.
Pachetul Logistică și transport maritim și de ce are nevoie.