Версія 1.0.0-alpha.1найновіша
Розділ 1.1
Що таке Nexus і для кого він призначений
Що Adverant Nexus робить для організації, для кого він створений і як поєднуються його частини — простими словами на прикладі Harrow Port Authority. Наприкінці — опис трьох редакцій в одному абзаці.
Цю сторінку перекладено за допомогою ШІ з англійського оригіналу. Якщо щось незрозуміло, орієнтуйтеся на англійську версію сторінки. Читати цю сторінку англійською
Ciara Holloway керує портовими операціями в Harrow Port Authority. У вівторок уранці вона хоче дізнатися, чи змінило останнє обстеження підрядника з днопоглиблення обмеження глибини на зовнішніх причалах. Рік тому таке запитання означало три електронні листи, спільний диск, якому ніхто не довіряв, і телефонний дзвінок єдиному інженеру, який це пам'ятав. Тепер вона вводить це запитання в Nexus. Відповідь надходить у кількох реченнях, і кожне речення вказує на сторінку звіту про обстеження та пункт договору, звідки взято інформацію. Якщо щось було приховано, тому що їй не дозволено це бачити, у відповіді про це зазначено.
Жодні дані не залишили власних серверів Harrow. Порт запускає Nexus на власному обладнанні без підключення до інтернету, і модель, яка написала відповідь, також працює там.
Цей невеликий обмін даними і є головним призначенням Nexus. Бачення Adverant щодо цього коротке: кожна організація мислить на максимумі своїх можливостей. Опис в один рядок ще коротший: поверніть свої знання додому.
Суверенний робочий простір на базі ШІ
Nexus — це робочий простір для всієї організації, побудований навколо штучного інтелекту (ШІ), який контролює сама організація. Люди ставлять запитання й отримують відповіді на основі того, що організація вже знає. Вони спілкуються в каналах і гілках обговорень, ведуть записники та передають рутинні завдання робочим процесам і агентам. Кожна частина системи використовує той самий перелік співробітників і ті самі правила доступу, і кожна частина записує дані в єдиний журнал подій.
«Суверенний» — це слово, яке вирізняє систему з-поміж інших, і на практиці воно означає три речі. Nexus працює там, де дозволяють ваші правила: у хмарі Adverant у Європейському Союзі, у вашому власному кластері Kubernetes, на об'єкті взагалі без інтернету або у польових умовах на кораблі чи дроні. Система використовує обрані вами моделі — як хмарні, від яких ви маєте ключ, так і локальні на ваших власних відеокартах. А знання залишаються вашими. Вони зчитуються там, де зберігаються, не копіюються в чужу хмару, і ви можете забрати їх усі із собою, якщо вирішите припинити користування.
Для кого він призначений
Nexus створено для регульованих європейських організацій, які мусять зберігати контроль над своїми знаннями. Страхові компанії та банки — очевидний приклад. Так само як і державні органи, юридичні фірми та порти на кшталт Harrow. Усі вони мають спільну проблему: рано чи пізно хтось запитає, хто дозволив ШІ діяти і на підставі яких доказів. Це може бути регулятор чи аудитор, а в невдалий рік — і суд. Більшість інструментів ШІ не можуть дати належну відповідь на це запитання, оскільки журнали подій належать постачальнику, а дані зберігаються в його хмарі.
Усередині такої організації різних людей турбують різні аспекти. Керівник, який підписує бюджет, хоче знати, що витрати на ШІ не вийдуть з-під контролю і що постачальник не зможе утримувати дані в заручниках. Фахівець із комплаєнсу хоче, щоб кожне важливе рішення очікувало на затвердження конкретною особою, і щоб докази були готові ще до того, як про них запитає аудитор. Керівник ІТ-відділу хоче рішення, яке працює на їхній власній інфраструктурі і не стане ще однією ненадійною платформою, яку треба рятувати о третій годині ночі. А люди, які користуються системою щодня, хочуть отримувати відповіді із зазначенням джерел і бути впевненими, що ніхто не зазирає їм через плече.
У Harrow першою, кого потрібно було переконати, стала Aoife Brennan, керівниця ІТ-відділу. Її запитання полягало в тому, де зберігатимуться дані. Її інженер платформи, Tomás Reilly, хотів знати, що станеться, якщо модель вийде з ладу. На обидва запитання є прості відповіді, і ви знайдете їх у розділі 1.4 «ШІ на ваших умовах» та розділі 1.8 «Де працює Nexus».
Яку проблему він вирішує
Більшість організацій уже мають відповіді, які шукають їхні співробітники. Проблема в тому, де ці відповіді знаходяться: у пошті, на спільних дисках, у десятку спеціалізованих бізнес-систем і в головах людей, які зараз у відпустці. Пілотні проєкти зі ШІ обіцяють це виправити, але багато з них так і не просуваються далі демонстрації. А ті, яким це вдається, зазвичай набувають однієї з двох форм.
Перший варіант — орендувати робочий простір у великого американського постачальника в пакеті з офісними ліцензіями. Це працює, але знання організації переміщуються в чужу хмару і прив'язуються до моделей одного постачальника. Для регульованого замовника, чиї правила закупівель тепер вимагають чіткої інформації про те, де зберігаються дані та хто має до них доступ, таке рішення важко обґрунтувати.
Другий варіант — створити все самостійно. Команда інженерів підключає пошук і чат до моделей, потім додає правила доступу, далі — журнал аудиту, за ним — бюджети, проєкт за проєктом, роками. У результаті кожна галузь наново створює ті самі компоненти.
Nexus пропонує третій шлях. Компоненти, які потрібні кожному проєкту зі ШІ навколо самої моделі, вже готові: база знань, правила доступу, журнал записів, маршрутизація викликів моделей і бюджети. Система встановлюється поруч із тими системами, які організація вже використовує, і зчитує з них дані, нічого в них не змінюючи. Щоб почати, нічого не потрібно замінювати, і першою може стартувати лише одна команда.
Як він влаштований
Усередині Nexus складається з п'яти частин, які працюють разом. Вам не обов'язково знати, як вони влаштовані, щоб користуватися ними, але корисно розуміти, за що відповідає кожна з них.
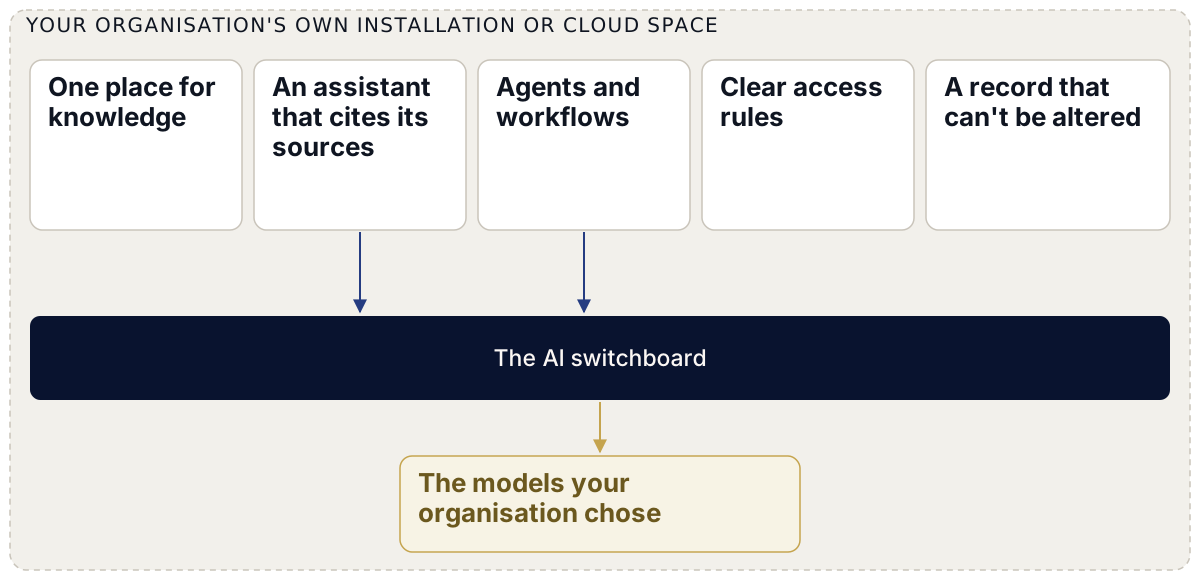
Єдине місце для знань
Ваші документи та пошта наповнюють єдиний граф знань разом із записами з підключених вами систем. Уявіть це як власну пошукову систему для бізнесу, тільки вона ще й відстежує зв'язки. Запитання про підрядника веде до його договорів і рахунків-фактур, а також до листування щодо них, навіть якщо в жодному з цих документів не використовуються однакові слова. Кожен вхідний файл спочатку відкривається в окремій ізольованій віртуальній машині, тож небезпечне вкладення ніколи не зачепить нічого іншого. А пошук показує кожній людині лише те, що їй дозволено відкривати. Документи, які користувач не може відкрити, виключаються як із результатів пошуку, так і з підрахунку кількості.
Асистент, який посилається на джерела
Кожна відповідь містить перелік джерел, на основі яких її сформовано, подібно до бібліографії, а кожне твердження містить посилання на відповідну сторінку чи запис. Якщо правила приховали якусь інформацію, у відповіді про це зазначається на плашці поруч. Коли асистент чогось не знає, він прямо про це каже, а не вгадує.
Агенти та робочі процеси
Робочі процеси запускаються подіями, що відбуваються у вашому бізнесі: надійшов лист, накладено блокування, закінчився місяць. Вони виконуються там, де ви можете за ними спостерігати, і зупиняються, очікуючи на конкретну особу на будь-якому етапі, що потребує ухвалення рішення. Агенти йдуть на крок далі й працюють самостійно, але кожен агент має власника, бюджет і вимикач, і жоден із них не починає роботу з рівнем доступу вищим за «спочатку запитати».
Чіткі правила доступу
Ви один раз налаштовуєте, хто що може бачити й робити — для всієї організації та її підрозділів, — і кожна частина Nexus дотримується цих правил, включно зі ШІ. Адміністратори керують системою, не читаючи нічиєї роботи. Вони бачать імена, кількість і статуси, але ніколи — сам вміст. У розділі 1.3 «Ваша організація, її люди та що залишається приватним» це описано детально.
Запис, який неможливо змінити
Кожне запитання й відповідь записуються в момент їх появи, як і кожне рішення. Важливі рішення потрапляють до захищеного запису з позначкою часу, отриманою з-поза меж інсталяції. Якщо пізніше змінити бодай один символ, перевірка не пройде, а аудитор може виконати таку перевірку за допомогою безкоштовного верифікатора без потреби в обліковому записі.
Поруч із цими компонентами працює комутатор ШІ. Застосунки й агенти ніколи не викликають модель напряму. Вони звертаються до комутатора, який надсилає кожен виклик до моделі та локації, дозволених вашими правилами, списує витрати з бюджету, закріпленого за конкретним власником, і ніколи не читає зміст запиту. Про це йдеться у розділі 1.4 «ШІ на ваших умовах».
Що потрібно від вас
Перш ніж почати, варто знати кілька речей.
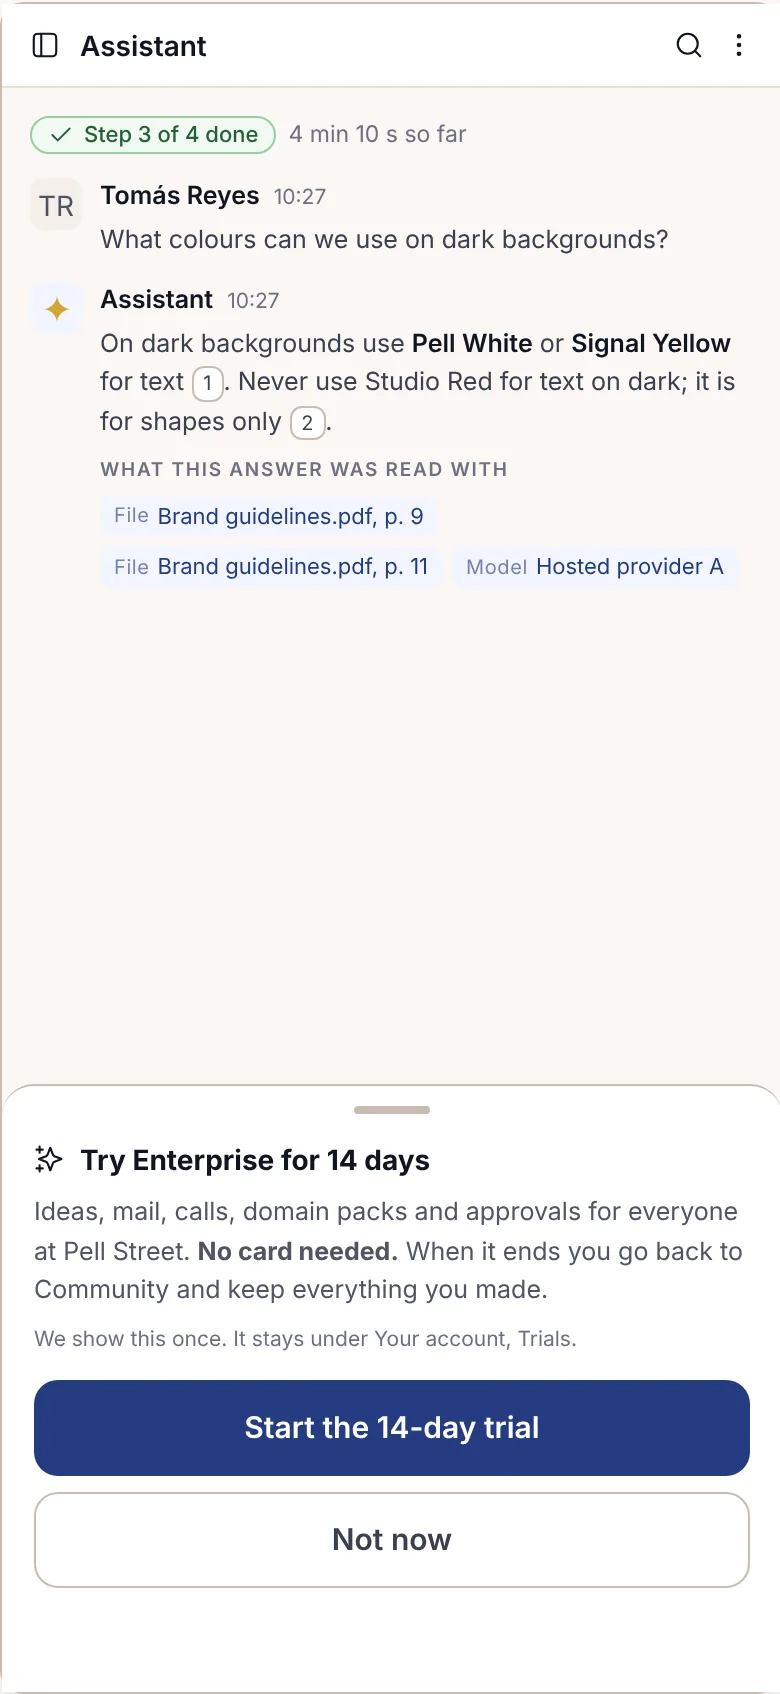
Системі потрібна модель. Організація, яка не підключила ключ моделі або локальну модель, не отримуватиме відповідей від ШІ, і система прямо повідомить про це на екрані, підказавши, як саме підключити модель. Тут немає спільного ключа Adverant, який би непомітно заповнював цю прогалину.
Системі потрібні відповідальні особи. Хтось має визначити правила доступу й бюджети, а також вирішити, які етапи повинні очікувати на підтвердження людиною. Nexus дозволяє легко налаштувати ці рішення і легко переглянути їх пізніше, але не може ухвалити їх замість вас.
І деякі початкові вибори є остаточними. Коли Nexus встановлюється на вашій власній інфраструктурі, кілька параметрів позначаються як фіксовані під час налаштування, серед них і назва інсталяції, оскільки їхня зміна пізніше порушить записи, які від них залежать. Ваша ІТ-команда побачить їх позначеними ще до того, як будь-хто увійде в систему.
Редакції в одному абзаці
Nexus випускається у трьох редакціях, які мають однакові екрани. Community є безкоштовною та з відкритим вихідним кодом за ліцензією Apache-2.0. Вона надає одній організації помічника та пошук за її файлами, а також особисті блокноти, базові канали та робочі процеси з 30-денним журналом аудиту. Team працює у хмарі Adverant і додає те, чим користується команда спільно: наприклад, робочу панель, закріплену поруч із кожною сторінкою, та спільні блокноти. Enterprise є ліцензованою. Вона додає бізнес-підрозділи та погодження за принципом чотирьох очей, обов'язковий корпоративний вхід, тривале зберігання журналів аудиту та сторінки відповідності вимогам, а також способи запуску Nexus на вашій власній інфраструктурі. Доповнення та галузеві пакети встановлюються поверх неї. Підписана ліцензія визначає, що саме увімкнено, а не інша збірка. Розділ 1.6, «Редакції та ліцензії простими словами», пояснює редакції та те, як ліцензія працює для бізнесу.