

Працює без з'єднання. Чернетки потребують підпису.
Оборонний пакет працює на вашому власному обладнанні: на кораблях, передових позиціях і дронах — без жодного зовнішнього з'єднання. ШІ вивчає джерела та готує проєкти планів, звітів і варіантів дій. Ніщо не стає наказом, доки це не підпише людина.
- Завдання
- Розвідувальне патрулювання
- Район
- Сектор Північ 4
- Вікно
- 22–24 жовт.
- Зв'язок
- Офлайн · за замовчуванням
- Патрульне судно
- NTG Kestrel
- Дрони
- 3, пакет морського спостереження
- Наземна станція
- Передова точка B
- Погода
- Стан моря — 4 бали, стихає
Два обльоти дронами на світанку вздовж судноплавного шляху1. Судно утримує позицію в північному квадраті2. Маршрути обльотів оминають зону відчуження вітроелектростанції3.
Це лише чернетка, доки її не підпише командир. Жодних зовнішніх з'єднань.
Швидша робота штабу. Командування залишається за людьми.
Офіцери штабу витрачають години на збір джерел для планів і звітів. Пакет опрацьовує дані й готує чернетки локально з посиланням на кожне джерело, залишаючи всі рішення за тими, хто має на це повноваження.


Жодної передачі даних назовні
Моделі, бази знань та оновлення надходять на підписаних носіях. Пакет ніколи не потребує зовнішнього з'єднання і не намагається його встановити.
Чернетки потребують підпису
Плани, звіти та повідомлення, підготовлені ШІ, позначаються як чернетки, доки їх не підпише уповноважена особа. Лише після цього вони набувають чинності.
ШІ, що працює на периферії
Дрони, судна та передові позиції запускають власні моделі у встановлених вами межах і синхронізуються, коли з'являється зв'язок.
Один пакет. Свій ракурс для кожної ролі.
Командири, офіцери штабу, оператори та фахівці з безпеки бачать лише те, що дозволено їхньою роллю та рівнем допуску.
- Командир
Плани та звіти, що очікують на підпис, їхні першоджерела та висунуті зауваження.
- Офіцер штабу
Завдання, джерела та проєкти планів, де кожен рядок пов'язаний із першоджерелом.
- Оператор
Пакет місії на кожному пристрої, його обмеження та дії, що очікують на дозвіл.
- Юридичний радник
Плани, позначені для перевірки, норми, на які вони посилаються, і місце для запису висновків.
- Офіцер з безпеки
Хто і що відкривав, з яким грифом секретності, а також усі відхилені запити.
Від отримання завдання до підписаного плану.
Один шлях для кожного завдання — зі зв'язком чи без нього — щоб кожна дія залишала однаковий слід в обліку.
Отримання завдання
Завдання надходять підписаним повідомленням або на підписаному носії. Пакет відкриває план і перевіряє підпис.
Аналіз джерел
Система зчитує накази, зведення, карти та звіти, що зберігаються локально. Кожен факт зберігає прив'язку до свого джерела та грифа секретності.
Проєкт і критичний аналіз
ШІ готує проєкт плану. Другий ШІ на базі іншої моделі опонує йому та перелічує можливі ризики.
Підпис і запечатування
Командир підписує план або повертає на доопрацювання. План, його джерела та підпис криптографічно запечатуються на місці.
Екрани для штабу та операторів.
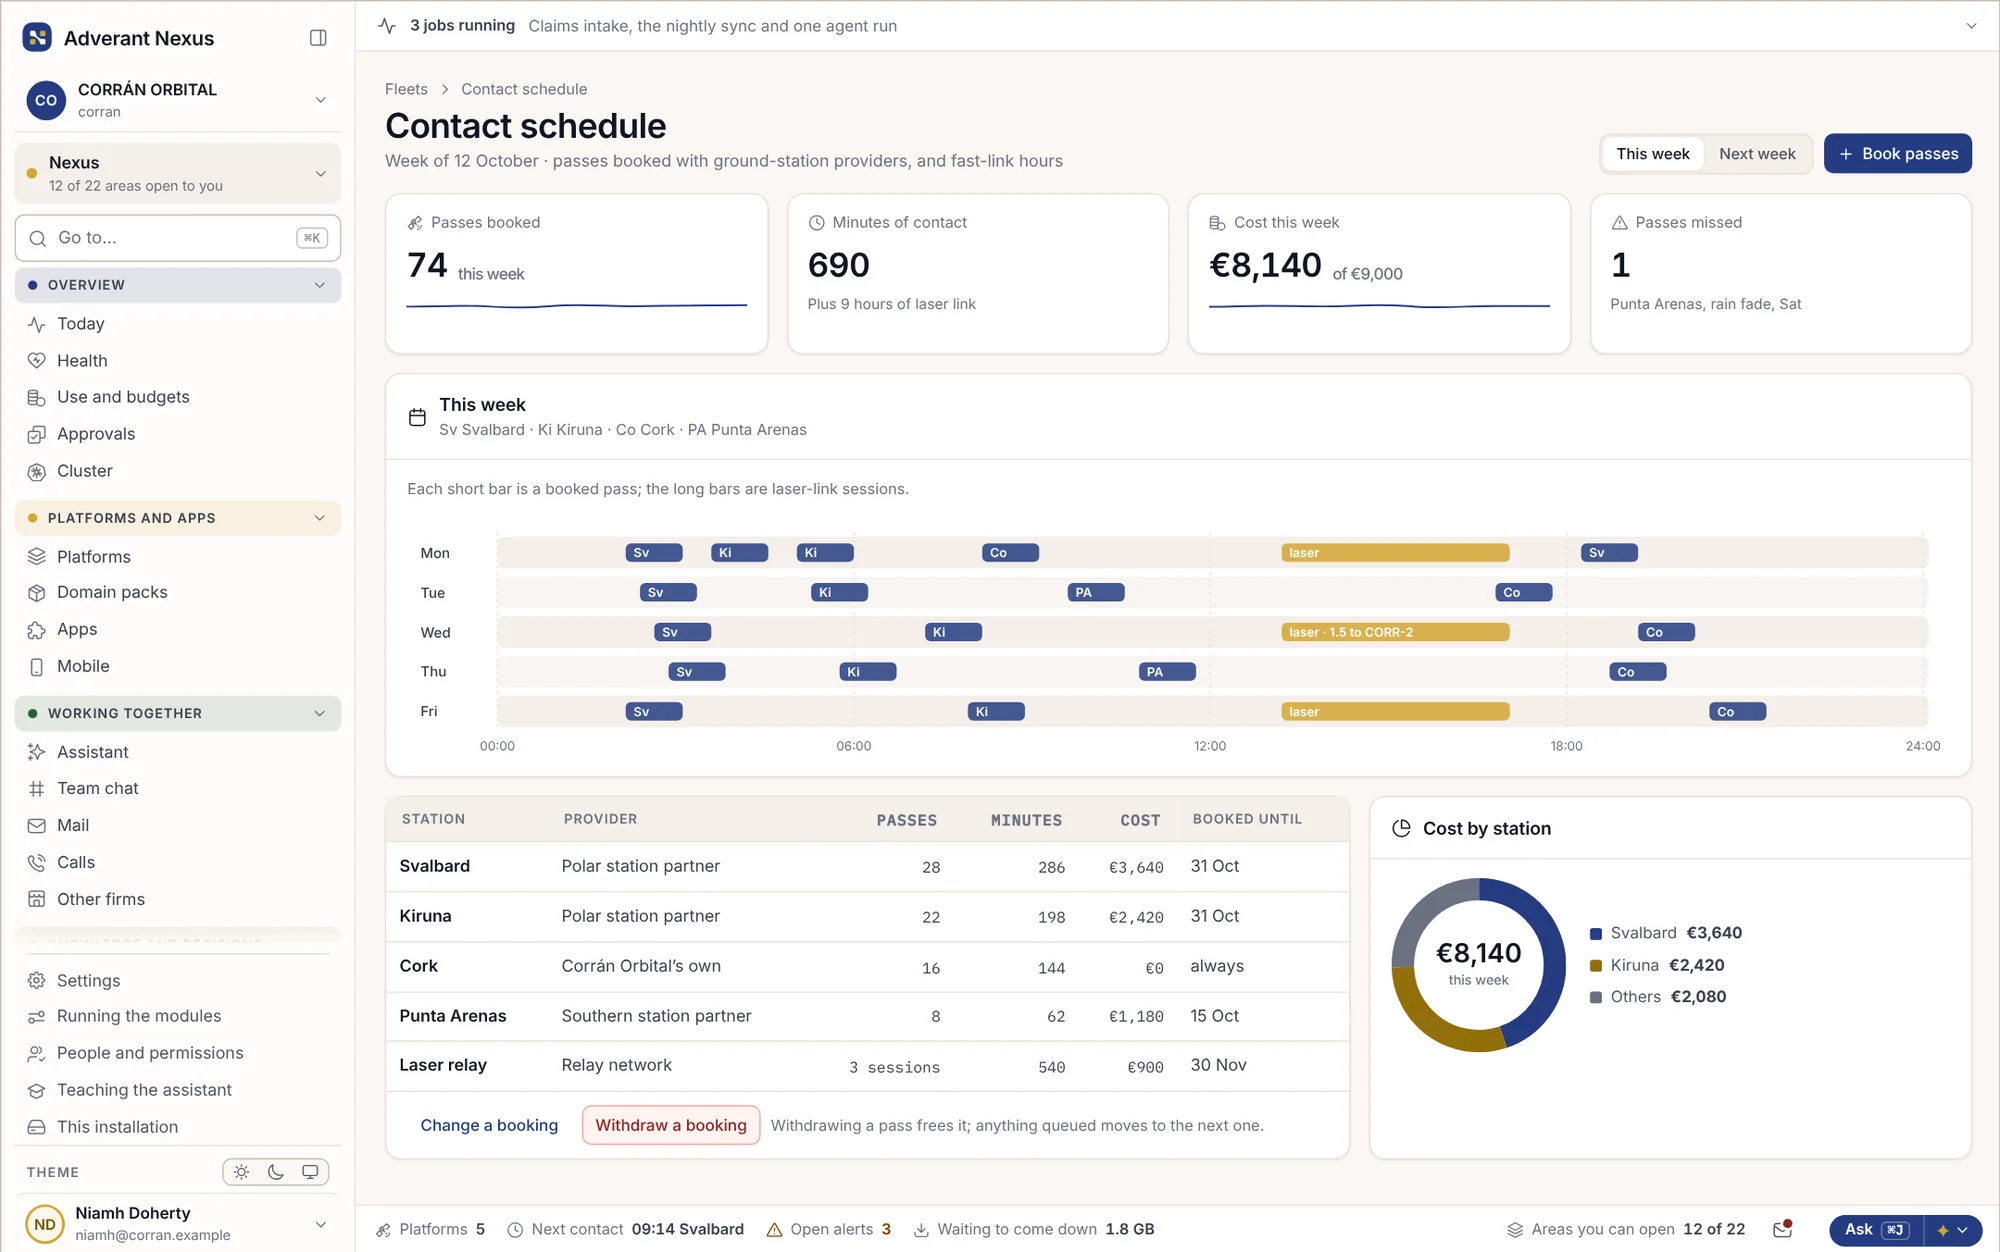
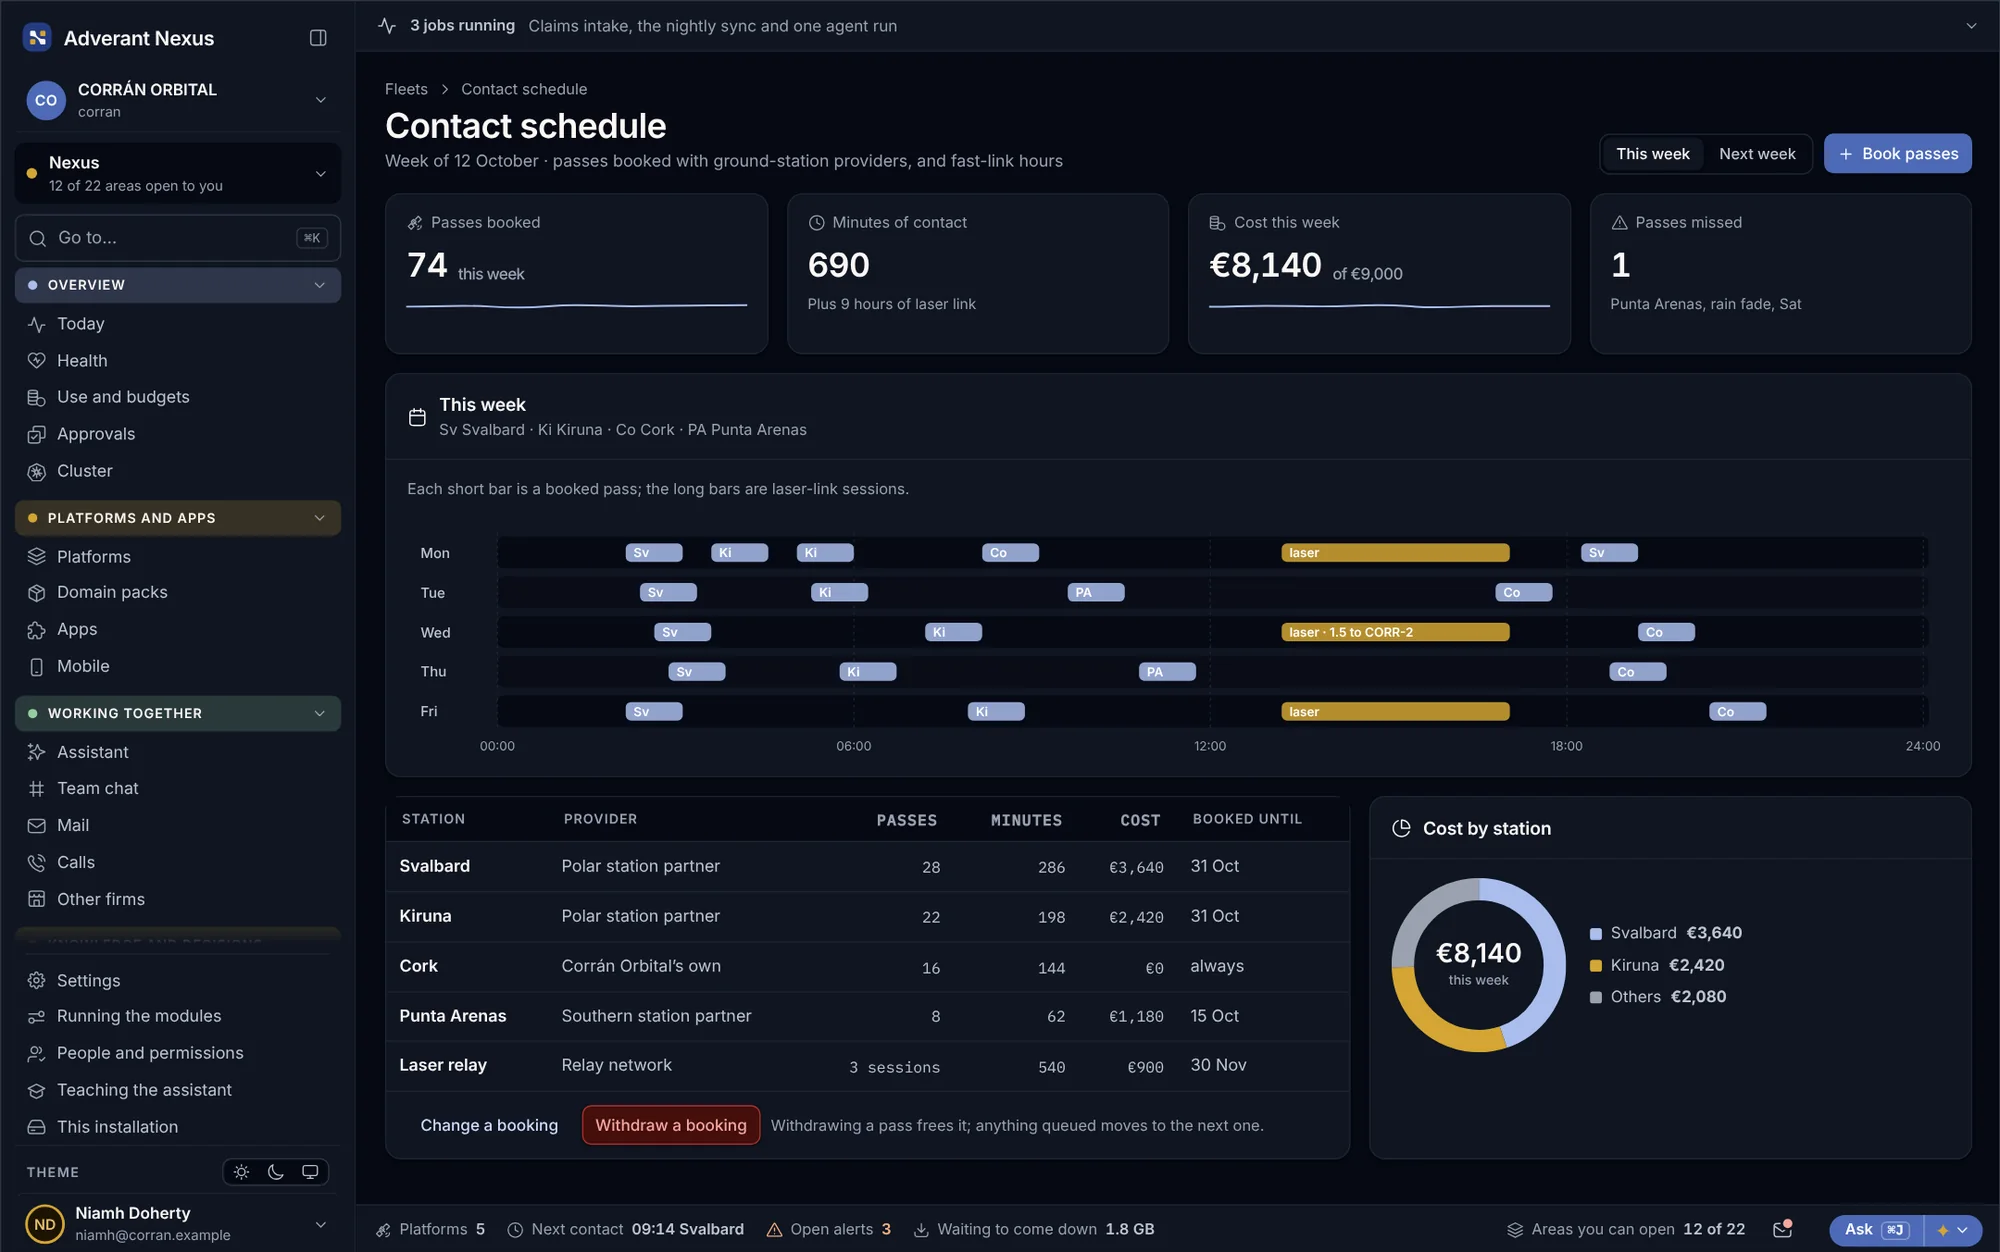
Приклади екранів для умовної оперативної групи. Екрани продукту показують ядро Nexus, на якому працює пакет.
Чернетки з першоджерелами
Кожен рядок проєкту плану посилається на наказ, зведення чи звіт, з якого він походить. Документ має статус чернетки, доки його хтось не підпише.
- Завдання
- Розвідувальне патрулювання
- Район
- Сектор Північ 4
- Вікно
- 22–24 жовт.
- Зв'язок
- Офлайн · за замовчуванням
- Патрульне судно
- NTG Kestrel
- Дрони
- 3, пакет морського спостереження
- Наземна станція
- Передова точка B
- Погода
- Стан моря — 4 бали, стихає
Два обльоти дронами на світанку вздовж судноплавного шляху1. Судно утримує позицію в північному квадраті2. Маршрути обльотів оминають зону відчуження вітроелектростанції3.
Це лише чернетка, доки її не підпише командир. Жодних зовнішніх з'єднань.
Що містить кожен пристрій
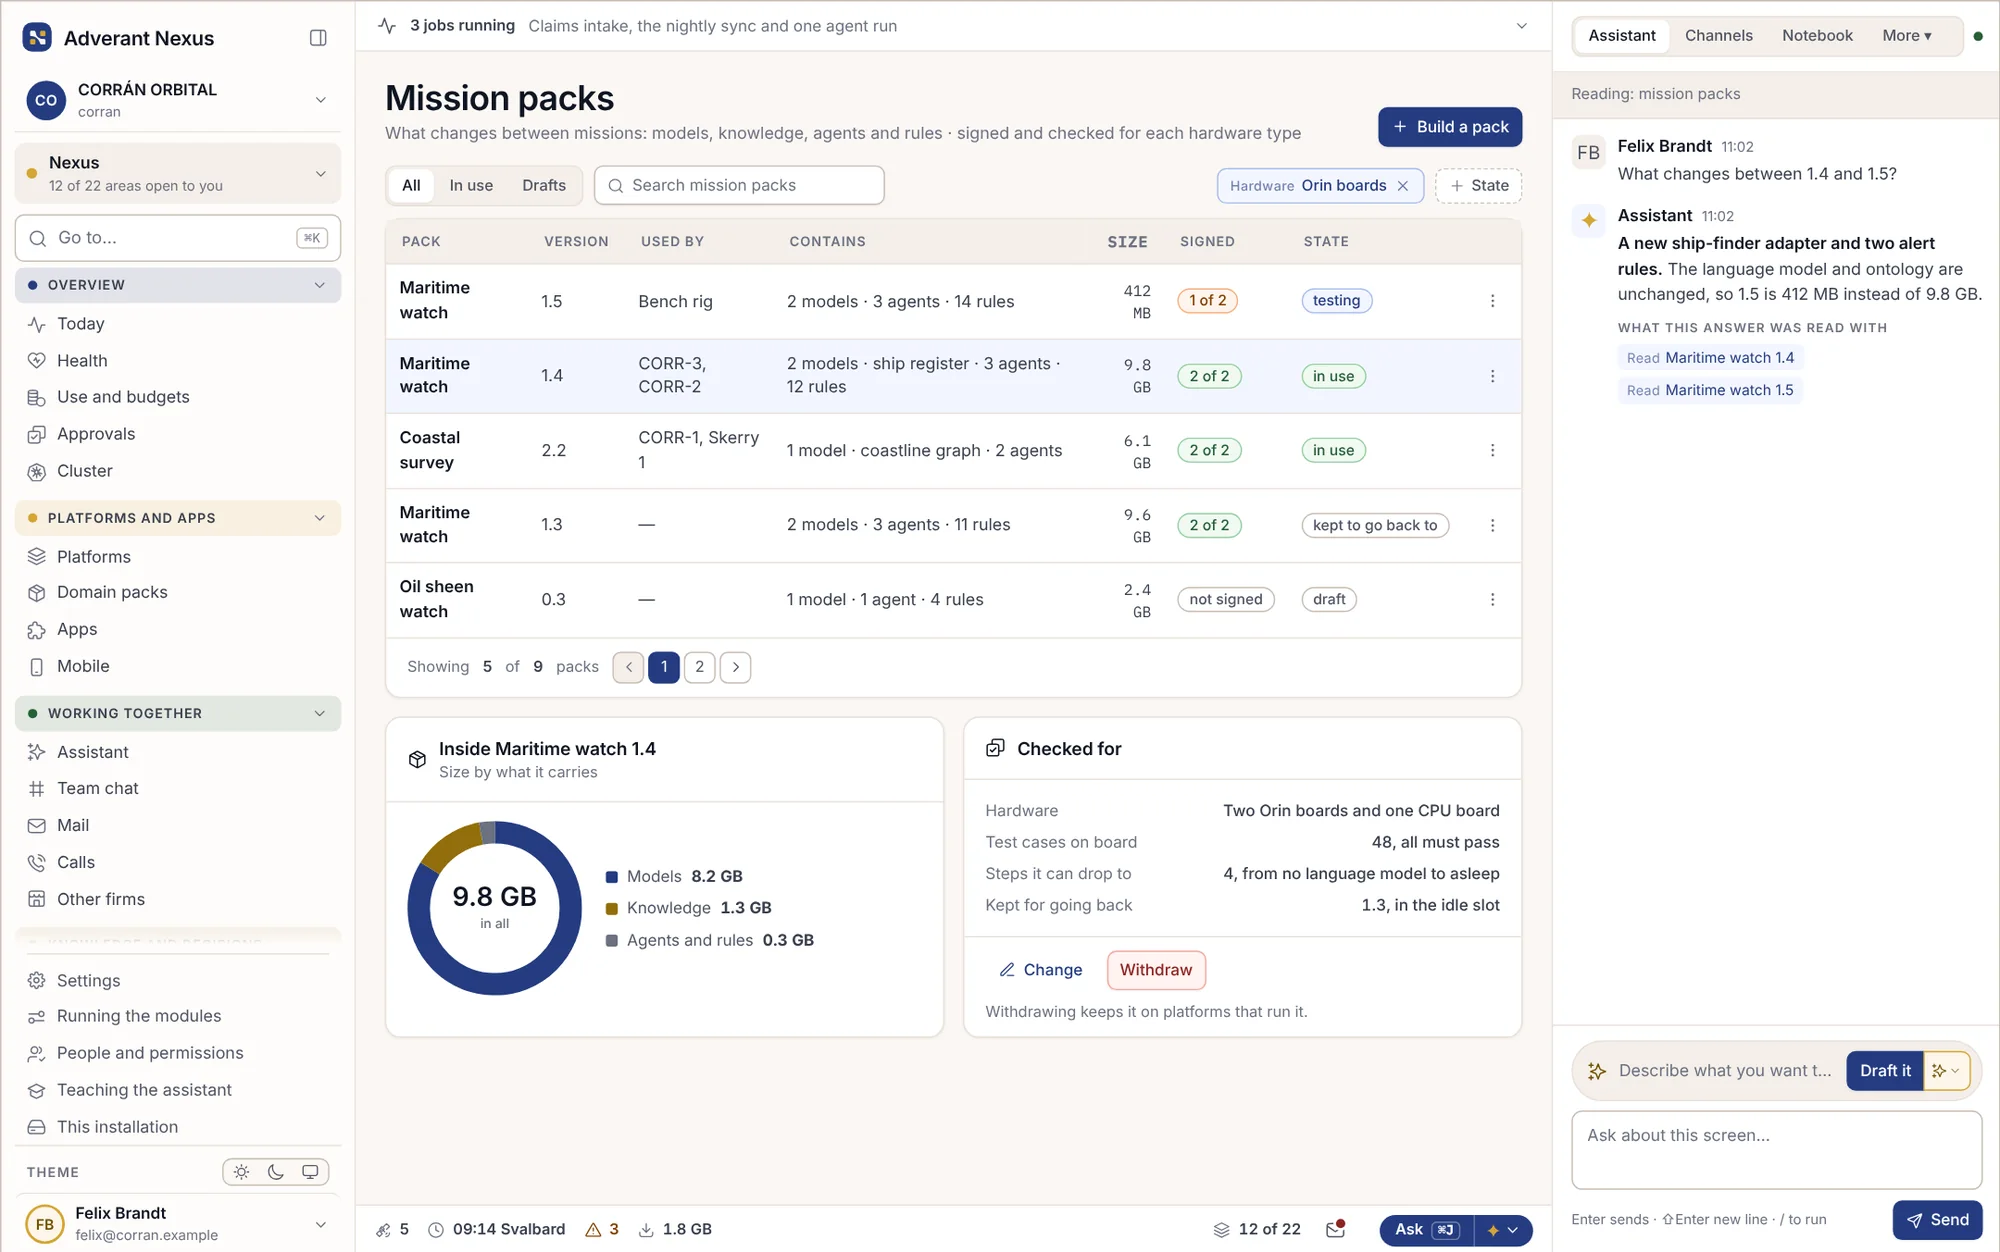
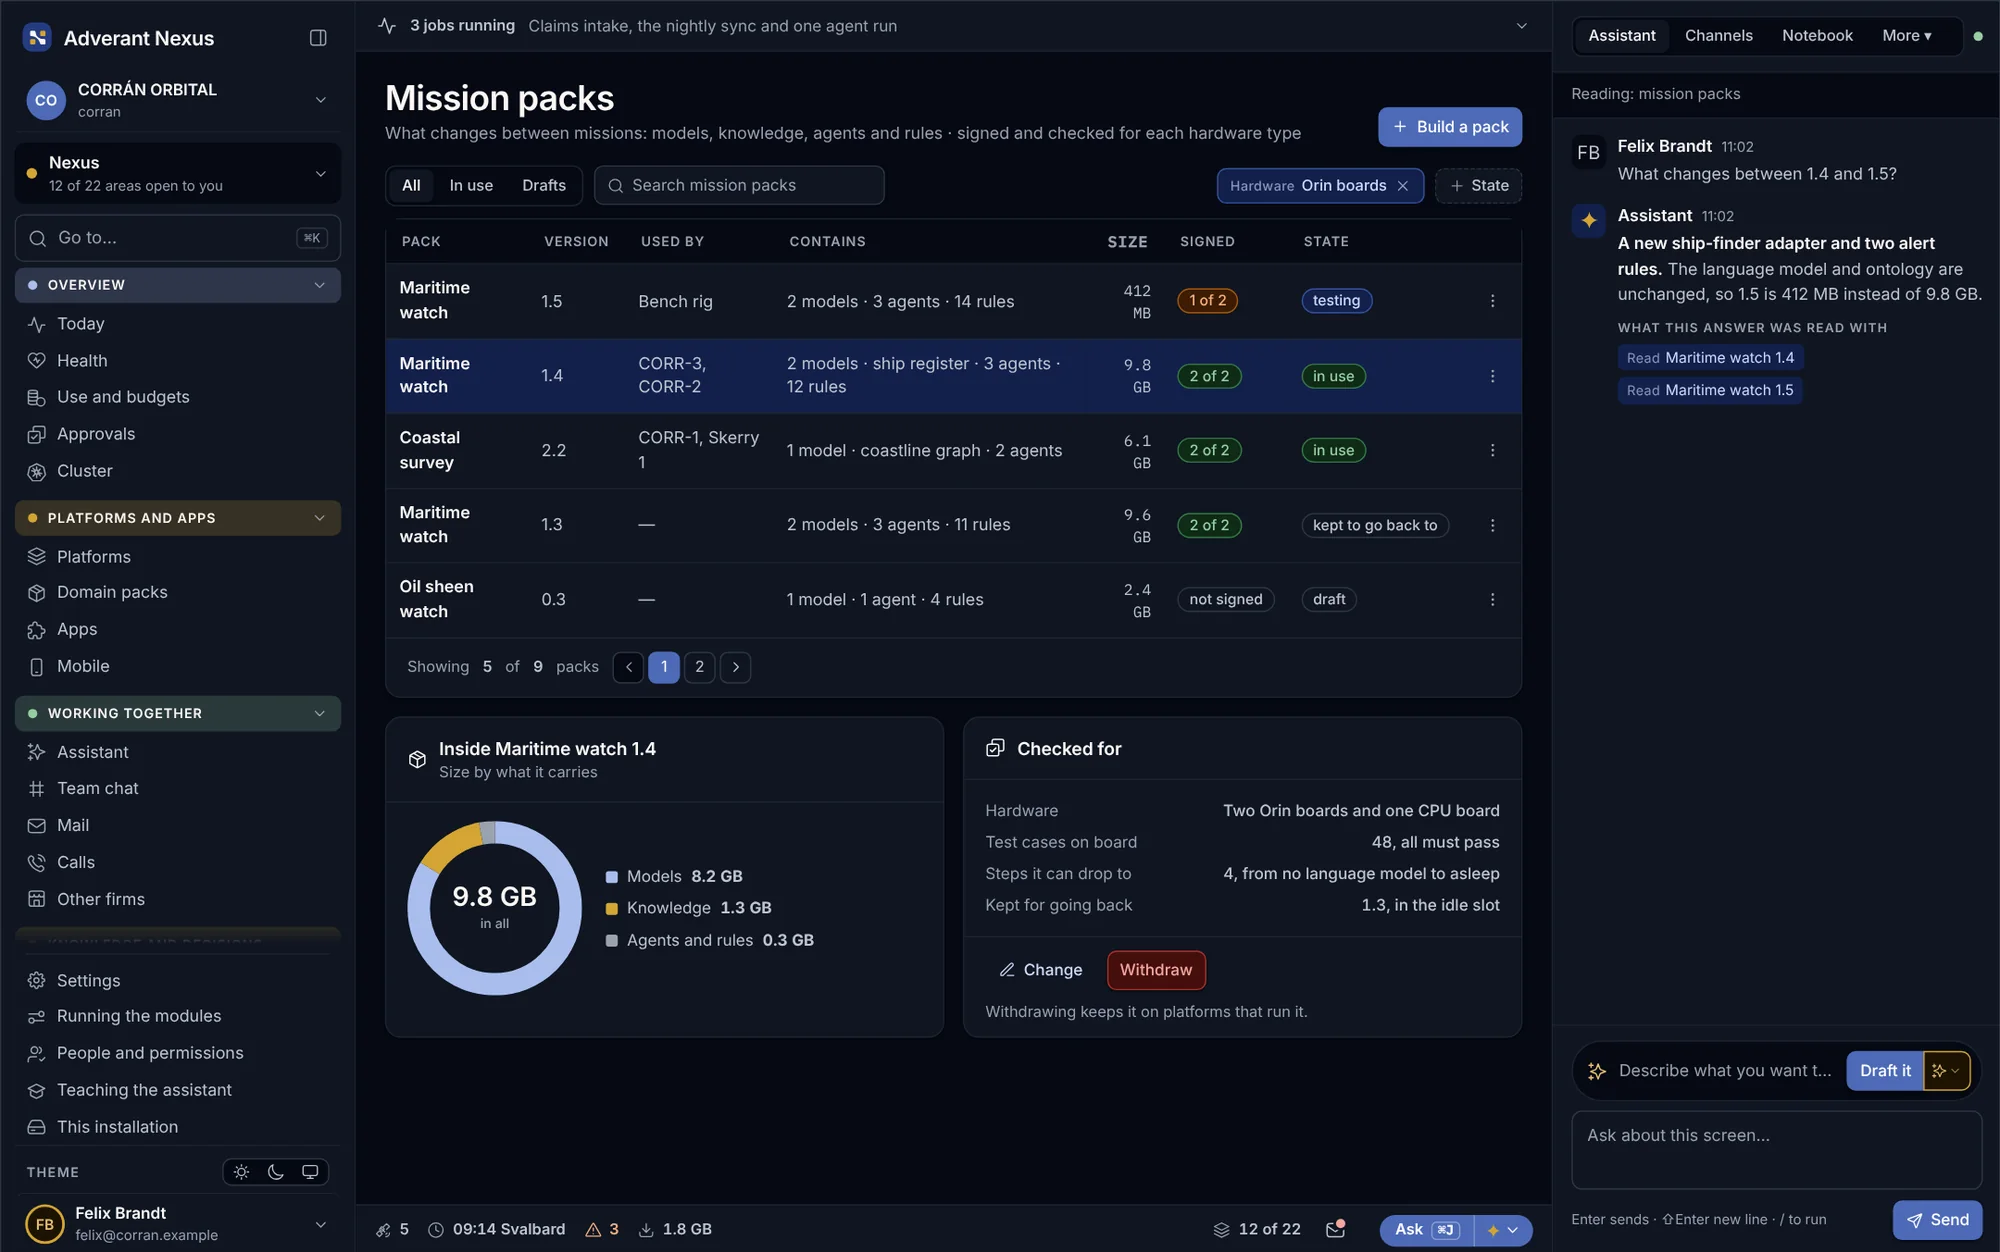
Пакети місій об'єднують моделі, знання, агентів і правила для одного типу завдань. Кожен пакет підписано та перевірено на сумісність з обладнанням, на якому він працюватиме.
Що пристрій може робити самостійно
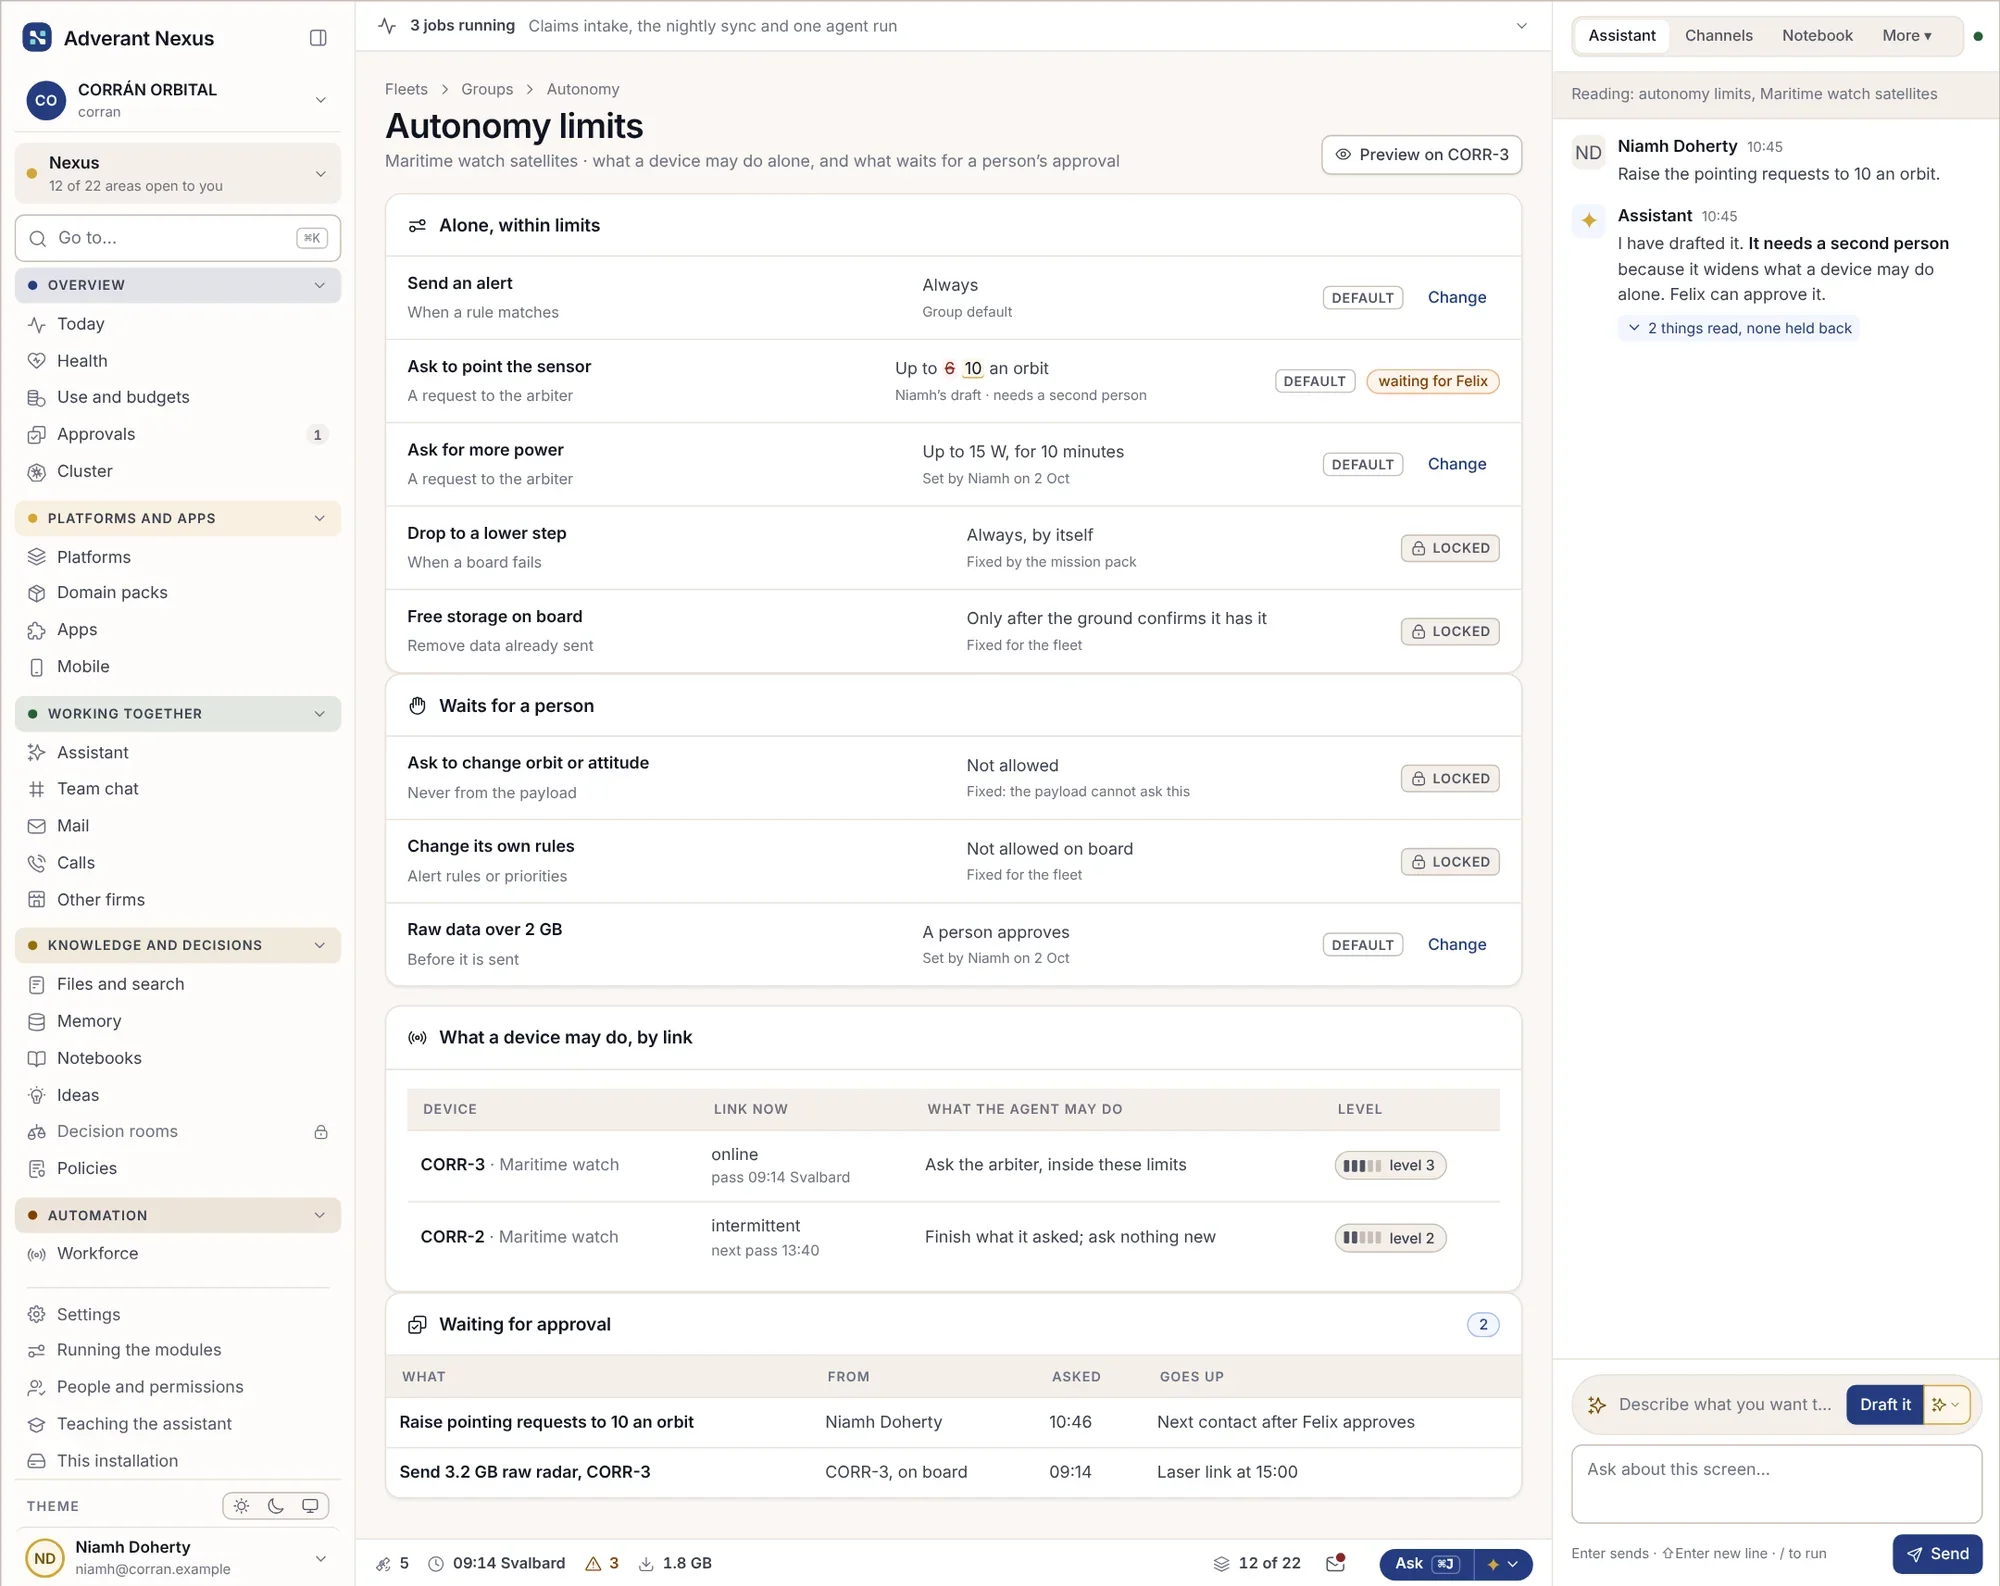
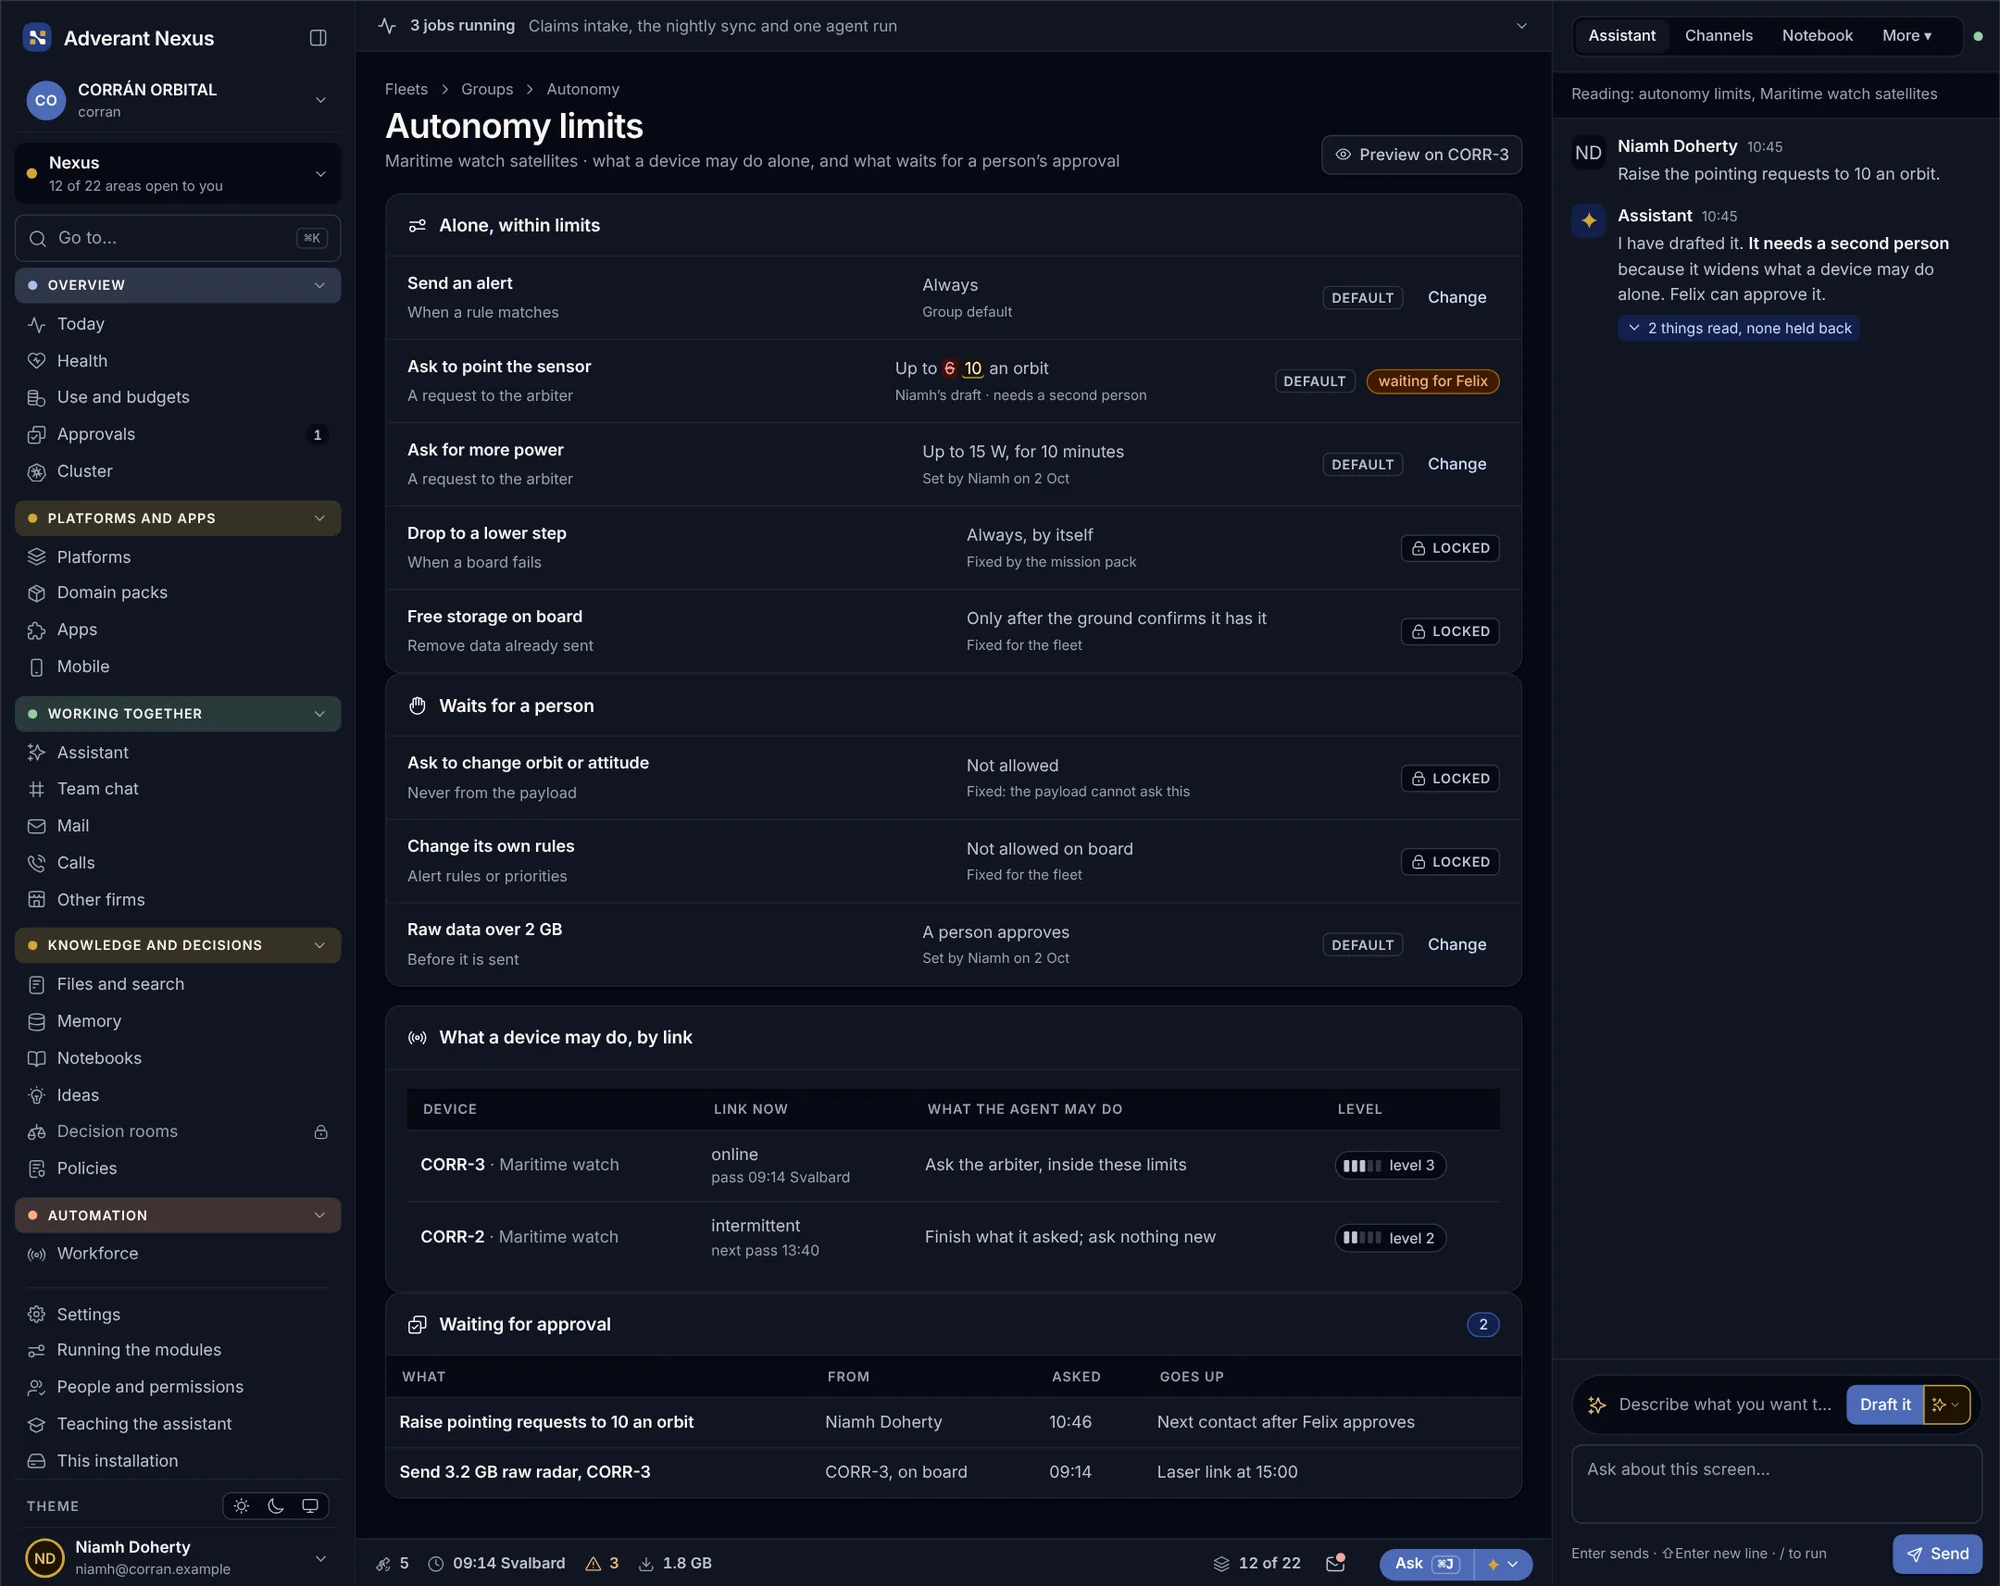
Для кожного пристрою ви визначаєте, що він може робити самостійно у заданих межах, а що має чекати на рішення людини. Деякі обмеження заблоковано, щоб пристрій не міг їх змінити.
Синхронізація за наявності зв'язку
Пристрої синхронізуються під час запланованих сеансів зв'язку. Пакет знає, які дані очікують у черзі, і надсилає найважливіші записи першими.
Кожен підпис запечатується на місці.
Коли командир ставить підпис, сам план, джерела, на які він спирається, висунуті зауваження та підпис запечатуються разом локально — без потреби у зв'язку.
- Хто підписав і з якими повноваженнями
- Кожне джерело з його грифом секретності
- Що підготував ШІ та що змінив командир
- Висунуті зауваження та відповіді на них
- Локальна позначка часу, що повторно засвідчується після відновлення зв'язку
Ваші інспектори та юридичні радники можуть перевірити цілісність печатки на місці в офлайн-режимі. Перевірити печатку →

 Підписаний план · MP-2026-0412Зразок
Створено з урахуванням правил управління обороною.
Оборонна діяльність насамперед підпорядковується національним правилам. Пакет веде облік, якого вимагають ваші інспектори, юристи та партнери, і узгоджує його з нормами ЄС там, де вони застосовуються.
- Сфера дії Акта ЄС про ШІРегламент (EU) 2024/1689, стаття 2(3)ШІ, що використовується виключно для військових, оборонних цілей або цілей національної безпеки, не підпадає під дію цього Акта. Це виключення не стосується технологій подвійного та цивільного призначення.
- Експортний контроль товарів подвійного використанняРегламент (EU) 2021/821Контроль за експортом товарів, програмного забезпечення та технологій подвійного використання з веденням відповідної звітності.
- Оборонні поставкиДиректива 2009/43/ECЛіцензії на переміщення продукції оборонного призначення між країнами ЄС.
- Оборонні закупівліДиректива 2009/81/ECКонтракти у сферах оборони та безпеки, включно з безпекою постачання та захистом інформації.
- Інформаційна безпекаISO/IEC 27001:2022Система управління для захисту інформації з формуванням доказової бази.
- Управління ШІISO/IEC 42001:2023Політики, ролі та засоби контролю для використання ШІ.
Не є юридичною консультацією. Питання сертифікації та правових висновків вирішуються виключно між вами та вашими радниками.
Сім модулів. З'єднання не потрібне.
Кожен модуль працює локально на єдиному ядрі Nexus. Відкрийте будь-який з них, щоб побачити вхідні дані, результати та відповідальних за затвердження.
Приймання завдань
Приймає завдання через підписані повідомлення або носії та насамперед перевіряє підпис.
- На вході
- Підписані завдання
- На виході
- Відкритий план із завданням
- Погоджує
- Офіцер штабу
Модуль читання джерел
Зчитує накази, зведення, карти та звіти, що зберігаються локально, зберігаючи гриф секретності кожного факту.
- На вході
- Локальні документи та дані
- На виході
- Факти з джерелами та грифами секретності
- Погоджує
- Ніхто: модуль працює лише на читання
Підготовка плану
Готує проєкти планів, звітів і повідомлень на основі джерел, позначаючи їх як чернетки.
- На вході
- Завдання та джерела
- На виході
- Чернетка з посиланням на джерело у кожному рядку
- Погоджує
- Командир
Перевірка
Другий ШІ на базі іншої моделі опонує проєкту та перелічує ризики.
- На вході
- Чернетка та її джерела
- На виході
- Перелік зауважень, які потребують відповіді
- Погоджує
- Офіцер штабу
Пакети місій
Формує пакети з моделей, баз знань, агентів і правил для кожного пристрою з підписом і перевіркою розміру.
- На вході
- Затверджені моделі та правила
- На виході
- Підписаний пакет для кожного пристрою
- Погоджує
- Офіцер управління парком
Межі автономності
Визначає, що кожен пристрій може робити самостійно, а що має чекати на рішення людини, із заблокованими межами.
- На вході
- Ваші правила для кожного пристрою
- На виході
- Обмеження, які контролює сам пристрій
- Погоджує
- Командир
Периферійна синхронізація
Синхронізує записи під час сеансів зв'язку (спочатку найважливіші) та повторно засвідчує печатки.
- На вході
- Записи, що очікують на пристроях
- На виході
- Записи передано до штабу, печатки повторно засвідчено
- Погоджує
- Ніхто: працює автономно
Працює там, де виконується робота.
Оборонний пакет за замовчуванням працює повністю офлайн. Його також можна розгорнути у вашому захищеному дата-центрі та на пристроях у полі.
Повністю офлайн
Жодних зовнішніх з'єднань. Оновлення надходять на підписаних носіях.


Ваш захищений дата-центр
На вашому власному Kubernetes, на вашому акредитованому об'єкті.


Мобільний пристрій
Захищений модуль для кораблів і передових позицій.
На пристрої
Дрони та судна несуть власні моделі й обмеження.
Запитання від оборонних команд.
Чи підключається система коли-небудь до Adverant?
Ні. Оборонний пакет працює без жодних зовнішніх з'єднань. Моделі, бази знань і оновлення надходять на підписаних носіях, а скомпрометовані оновлення відхиляються.
Чи може ШІ віддавати накази?
Ні. Усе, що генерує ШІ, є чернеткою, доки її не підпише уповноважена особа. Пристрої діють лише в межах, встановлених командиром, а певні дії завжди потребують рішення людини.
Чи застосовується Акт ЄС про ШІ?
Ні, якщо ШІ використовується виключно у військових цілях, для оборони чи національної безпеки. Проте він застосовується до технологій подвійного та цивільного призначення, і пакет у будь-якому разі веде повний облік.
Які моделі використовуються?
Затверджені вами моделі працюють на вашому обладнанні. Нічого не передається до зовнішніх хмарних моделей.
Як обробляється інформація з обмеженим доступом?
Кожен факт зберігає свій гриф секретності. Люди та ШІ-агенти бачать лише те, що дозволяє їхній рівень допуску, а кожен відхилений запит реєструється в журналі.
Що відбувається, коли пристрій втрачає зв'язок?
Він продовжує працювати в межах своїх обмежень і веде записи. Коли з'являється вікно зв'язку, найважливіші записи синхронізуються першими, а криптографічні печатки проходять повторне засвідчення.
Інші пакети
Випробуйте оборонний пакет на вашому об'єкті.
Ми привеземо обладнання та виконаємо тестове завдання разом із вашими фахівцями — без жодного підключення до мереж за межами приміщення.