

Належний доступ для кожної людини і підтвердження для кожної вимоги.
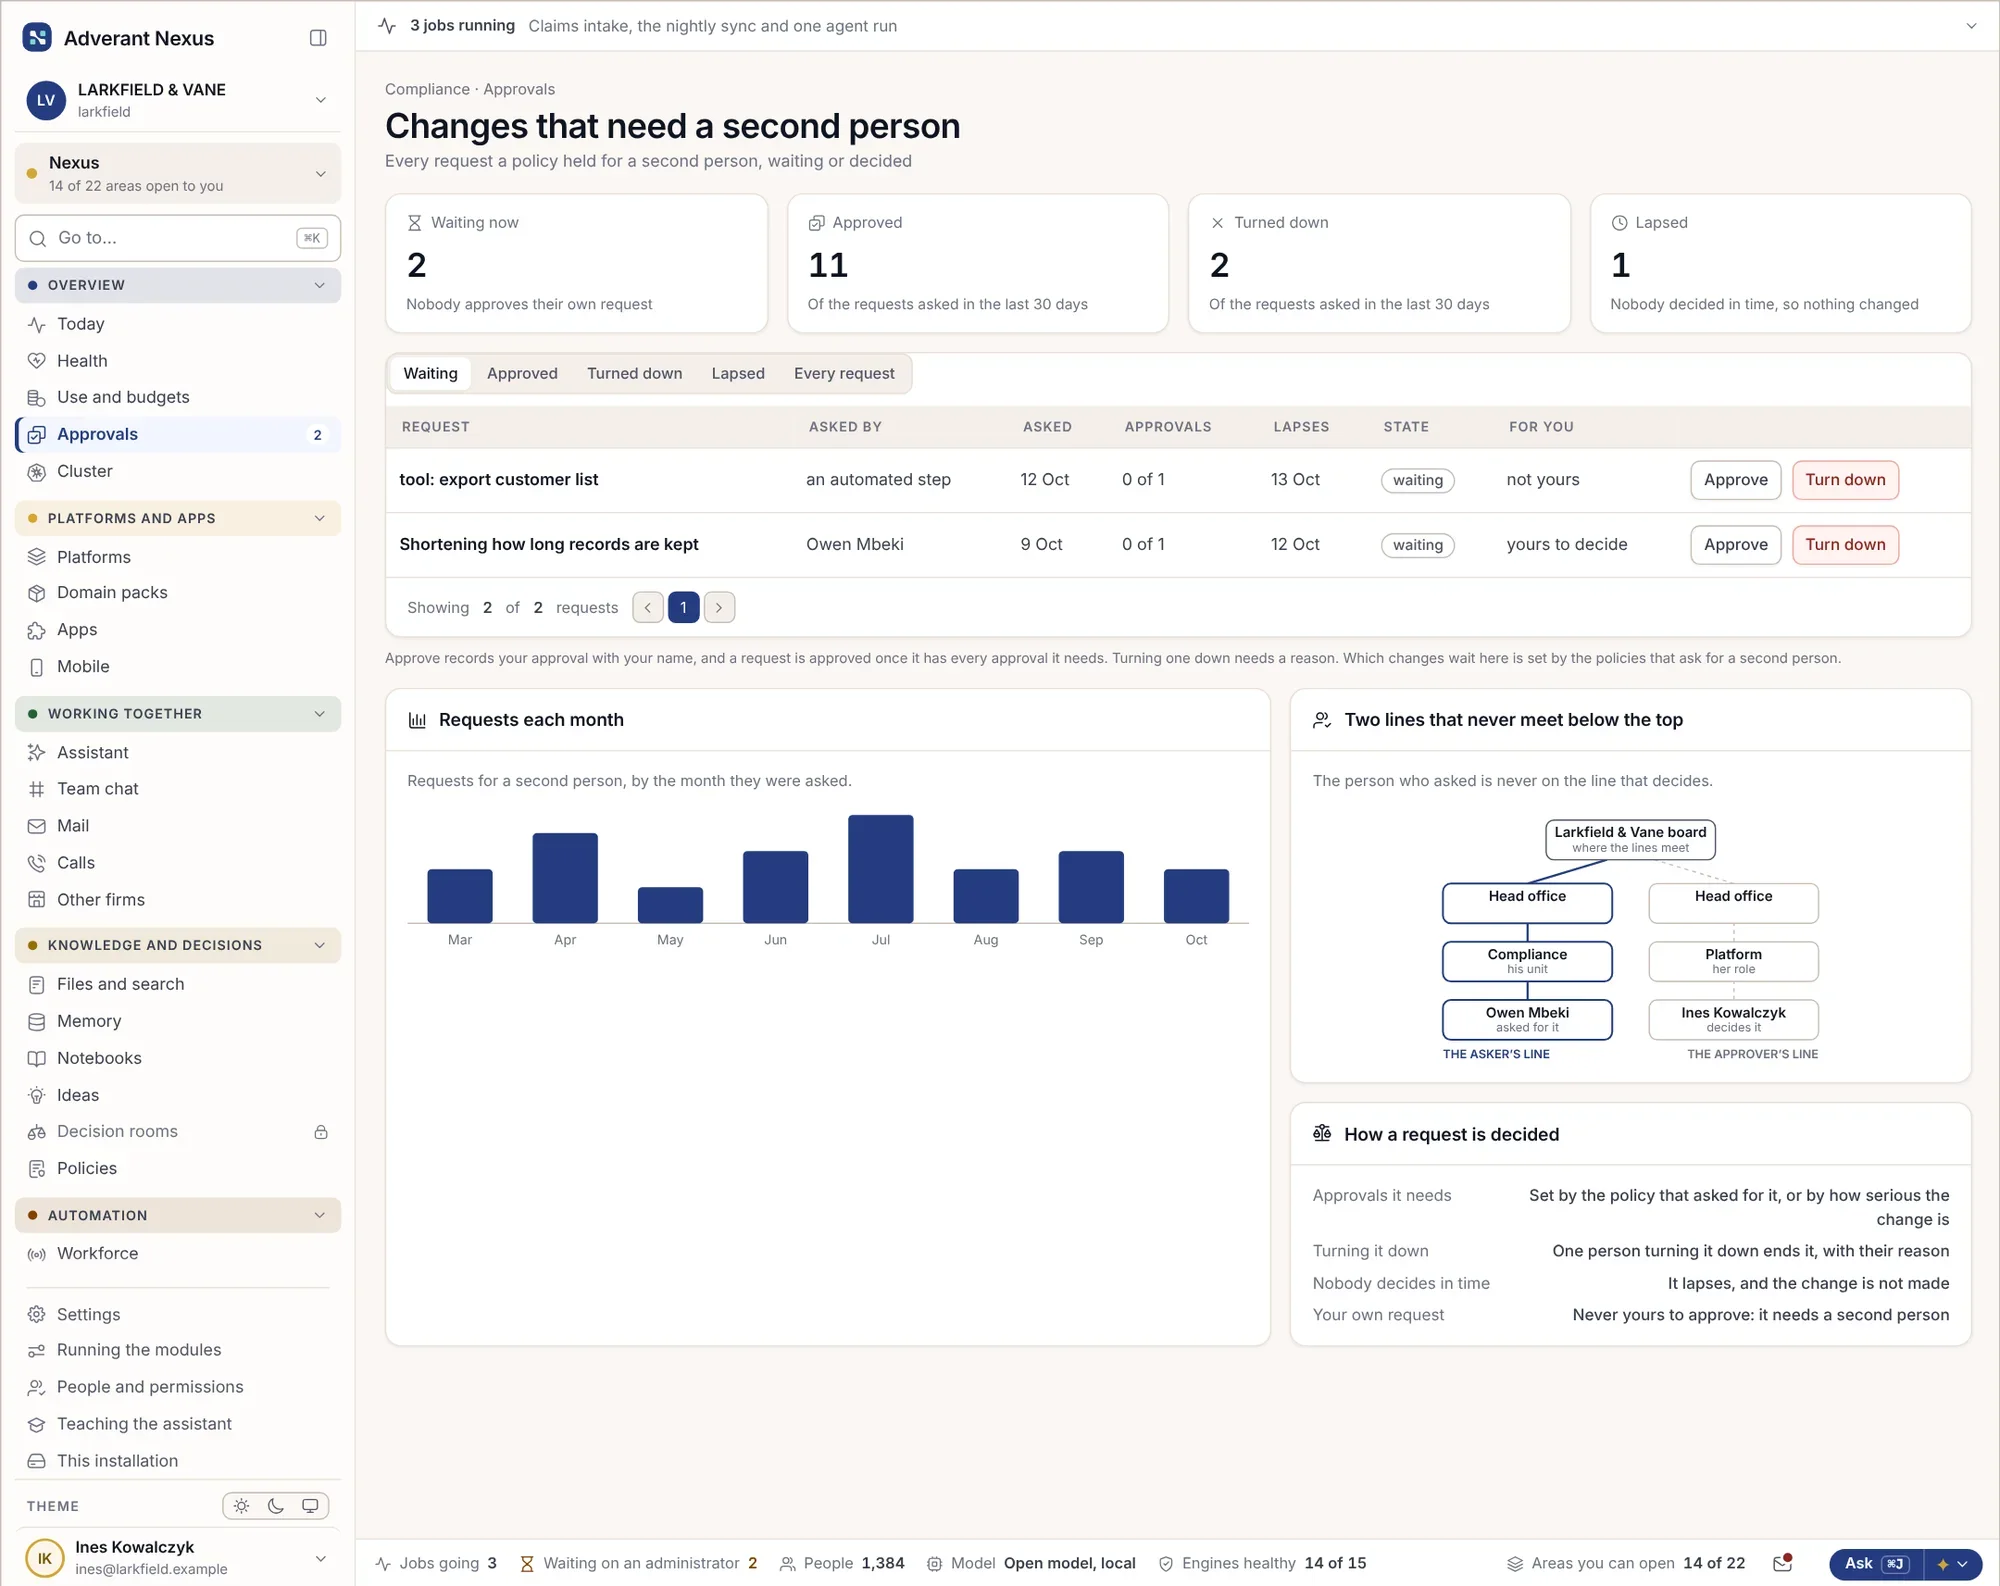
Визначайте, хто і що може робити, вимагайте повторну перевірку під час входу та передавайте ризиковані зміни на затвердження другій особі. Кожен захід контролю прив’язано до вимог, яких ви мусите дотримуватися, тож один доказ підходить одразу для кількох стандартів, а пакет для аудитора формується за лічені хвилини.
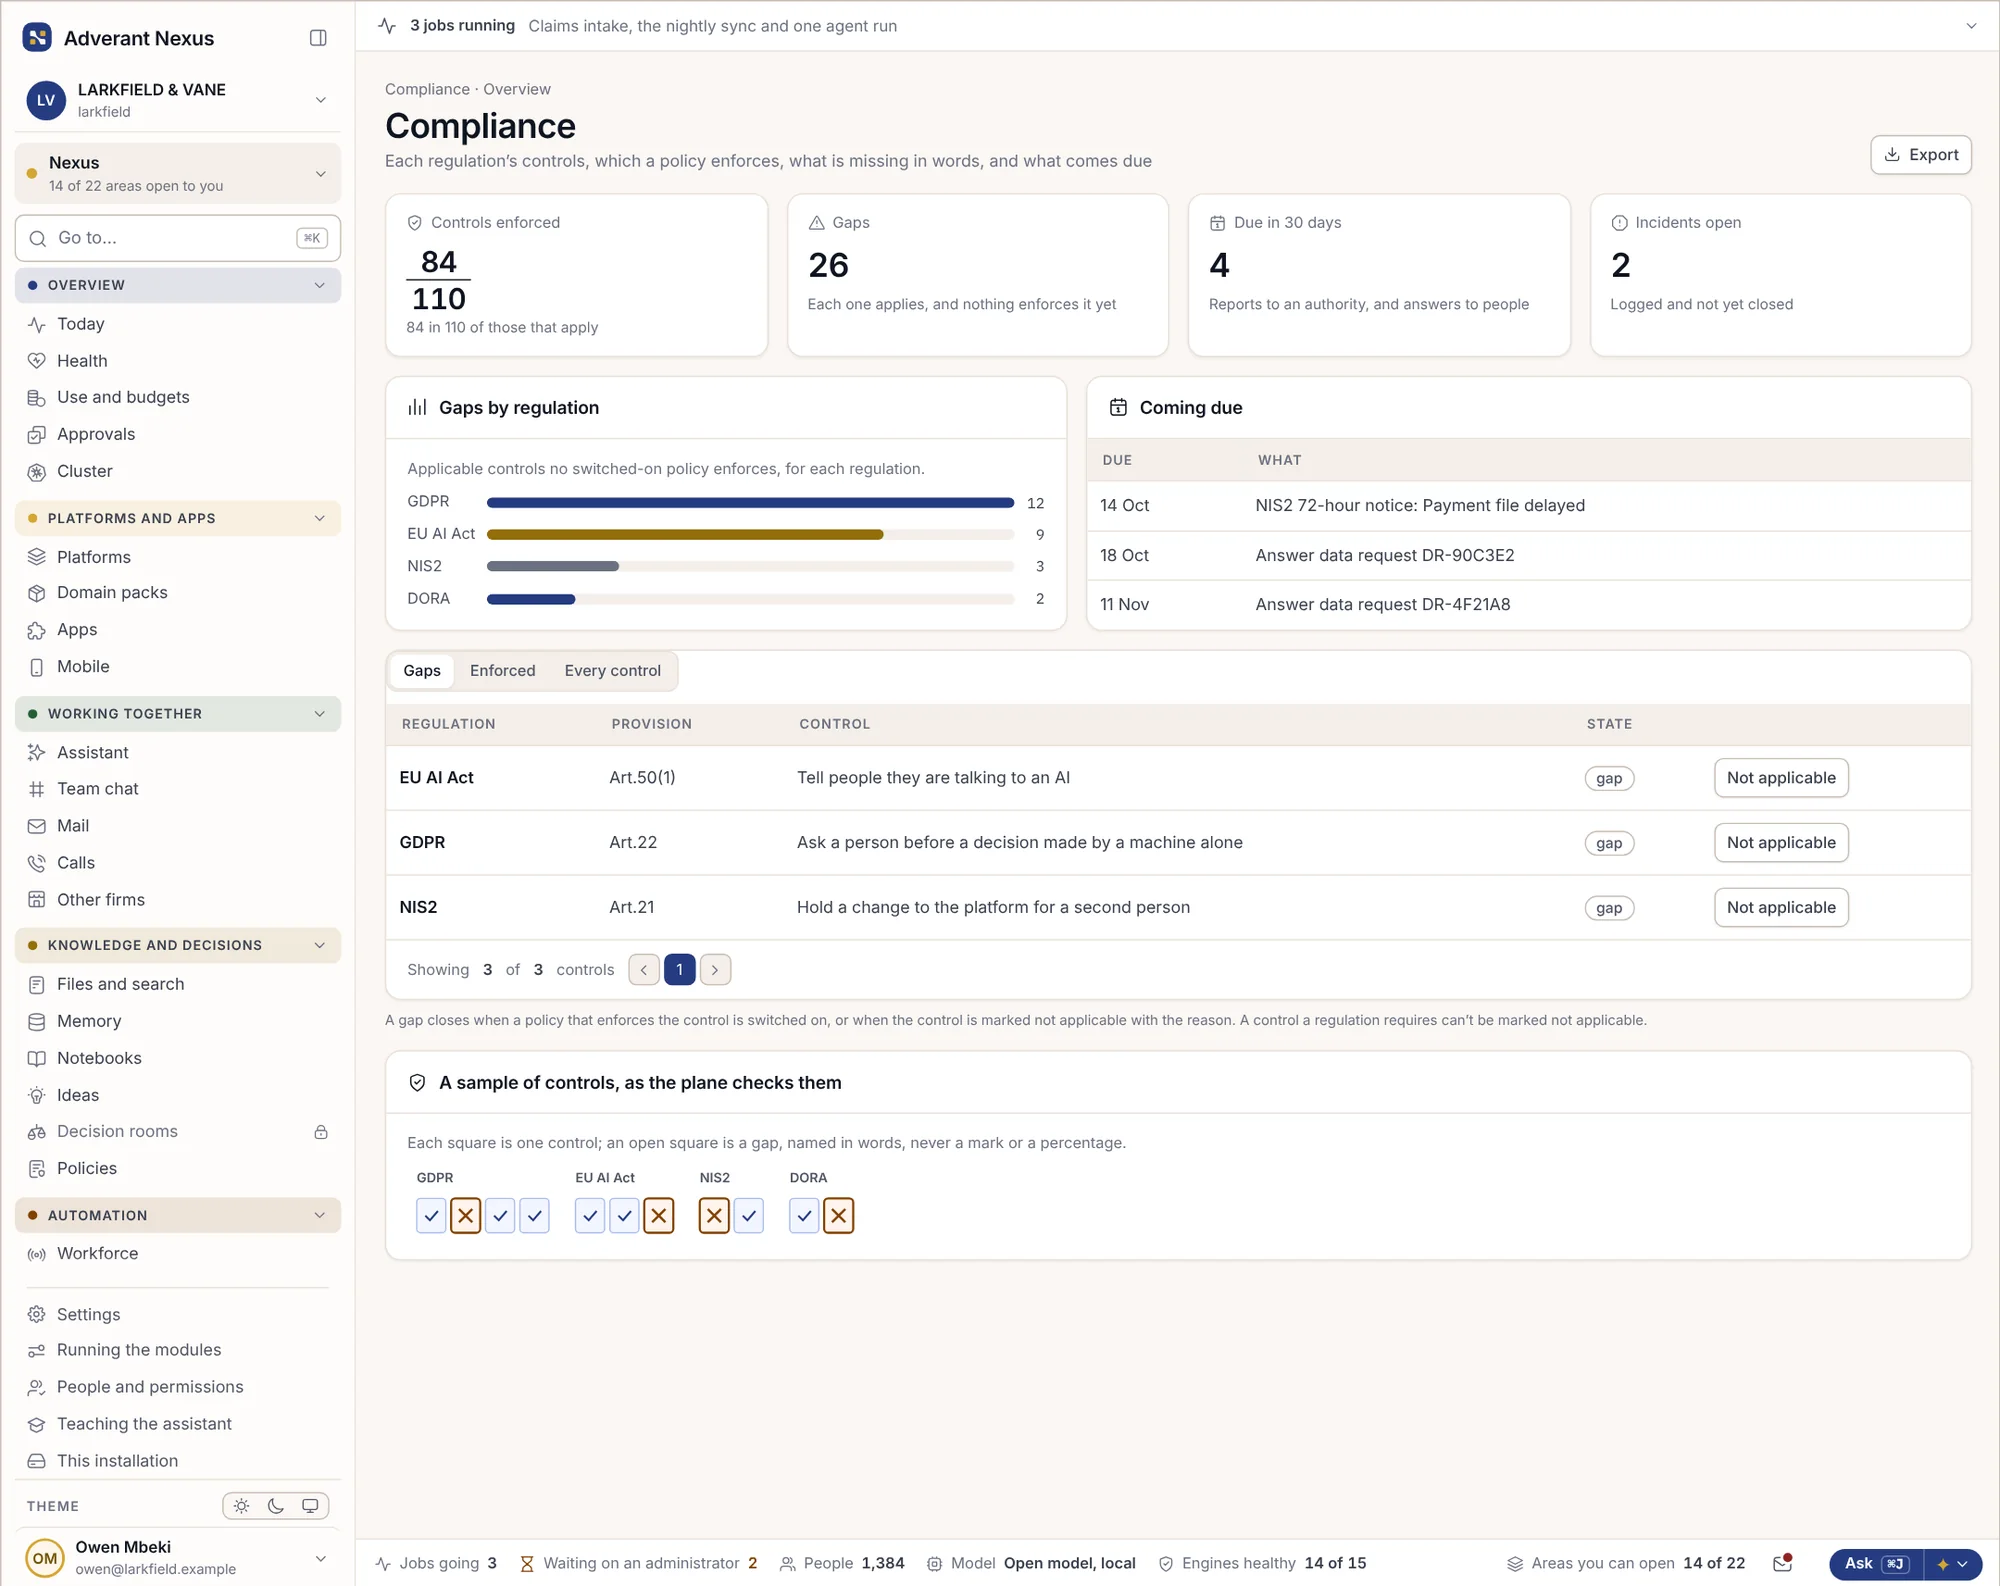
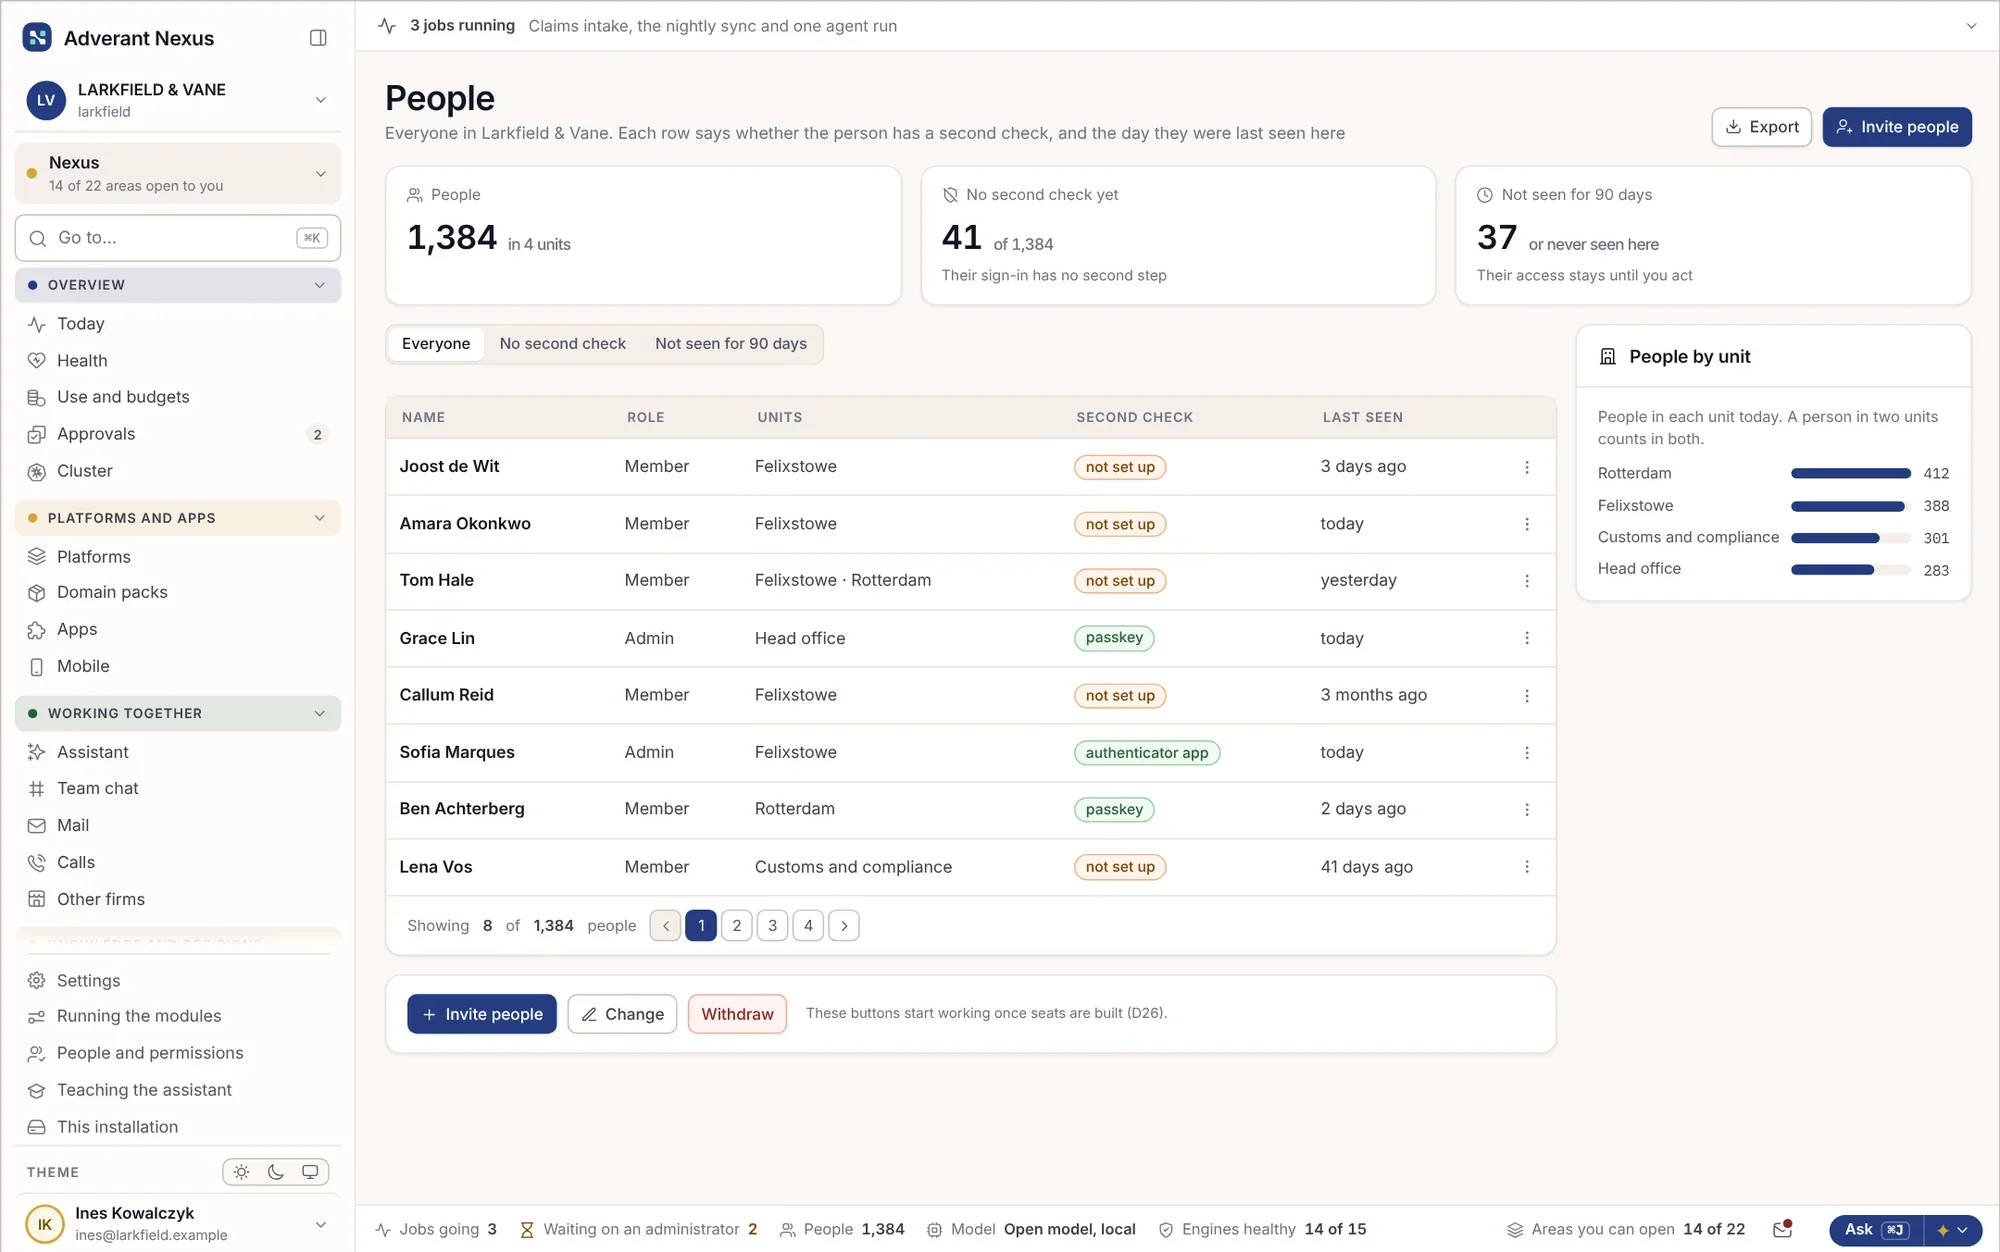
Хто і що може робити, і чому.
Бачте всіх працівників організації, що дозволяє їхня роль і чому хтось не має доступу до певного ресурсу. Ризиковані зміни очікують на затвердження другою особою.
Люди
- Усі працівники в одному списку
- Обов’язкова додаткова перевірка
- Дистанційне завершення сеансів
Принцип чотирьох очей
- Налаштування для кожного типу змін
- Ініціатор не може сам затвердити запит
- Кожне затвердження фіксується
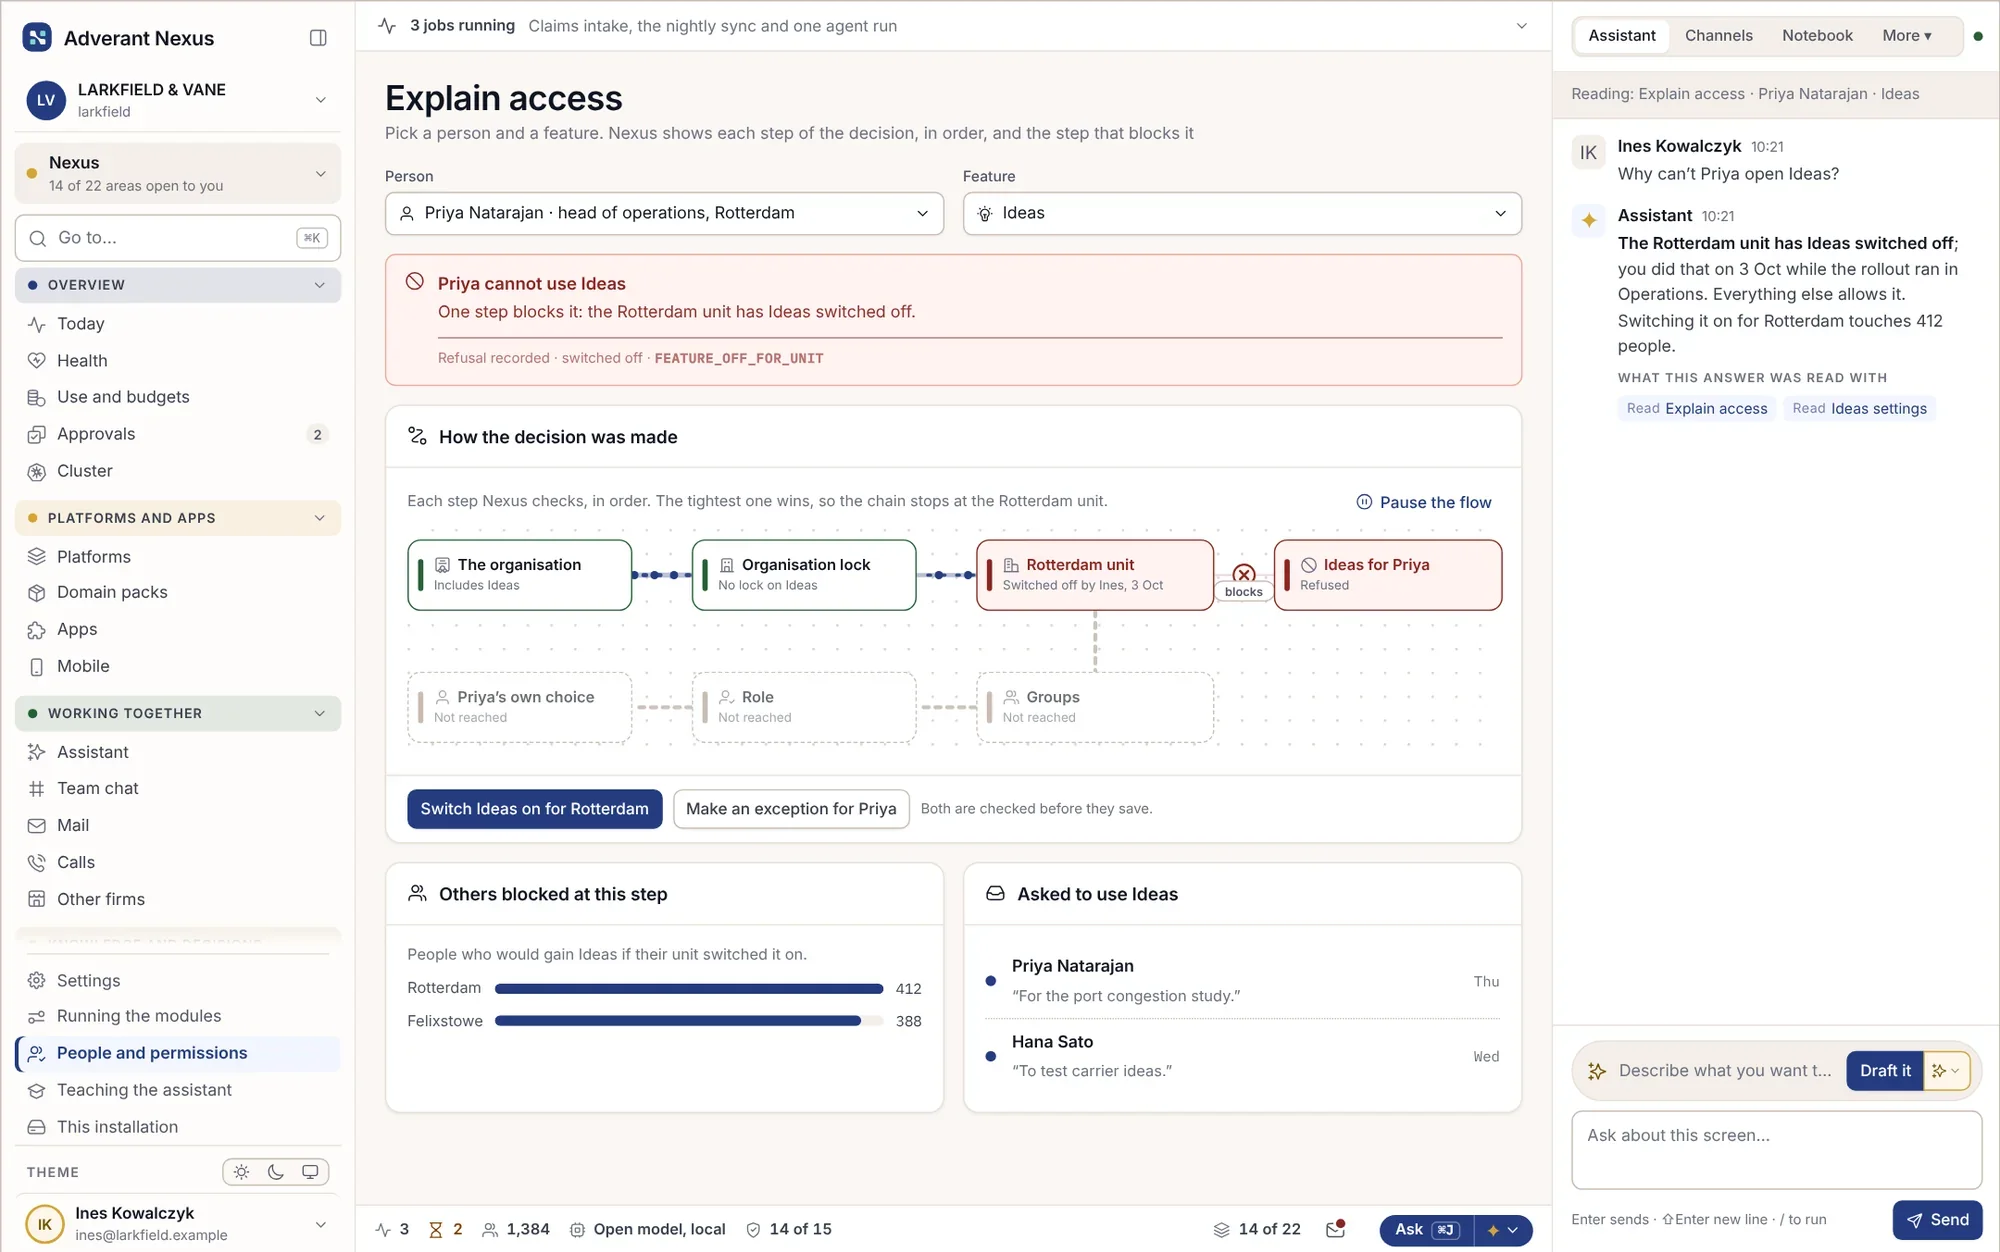
Покрокове пояснення доступу
- Показано кожен крок
- Вказано крок, що блокує доступ
- Виправлення саме там, де потрібно
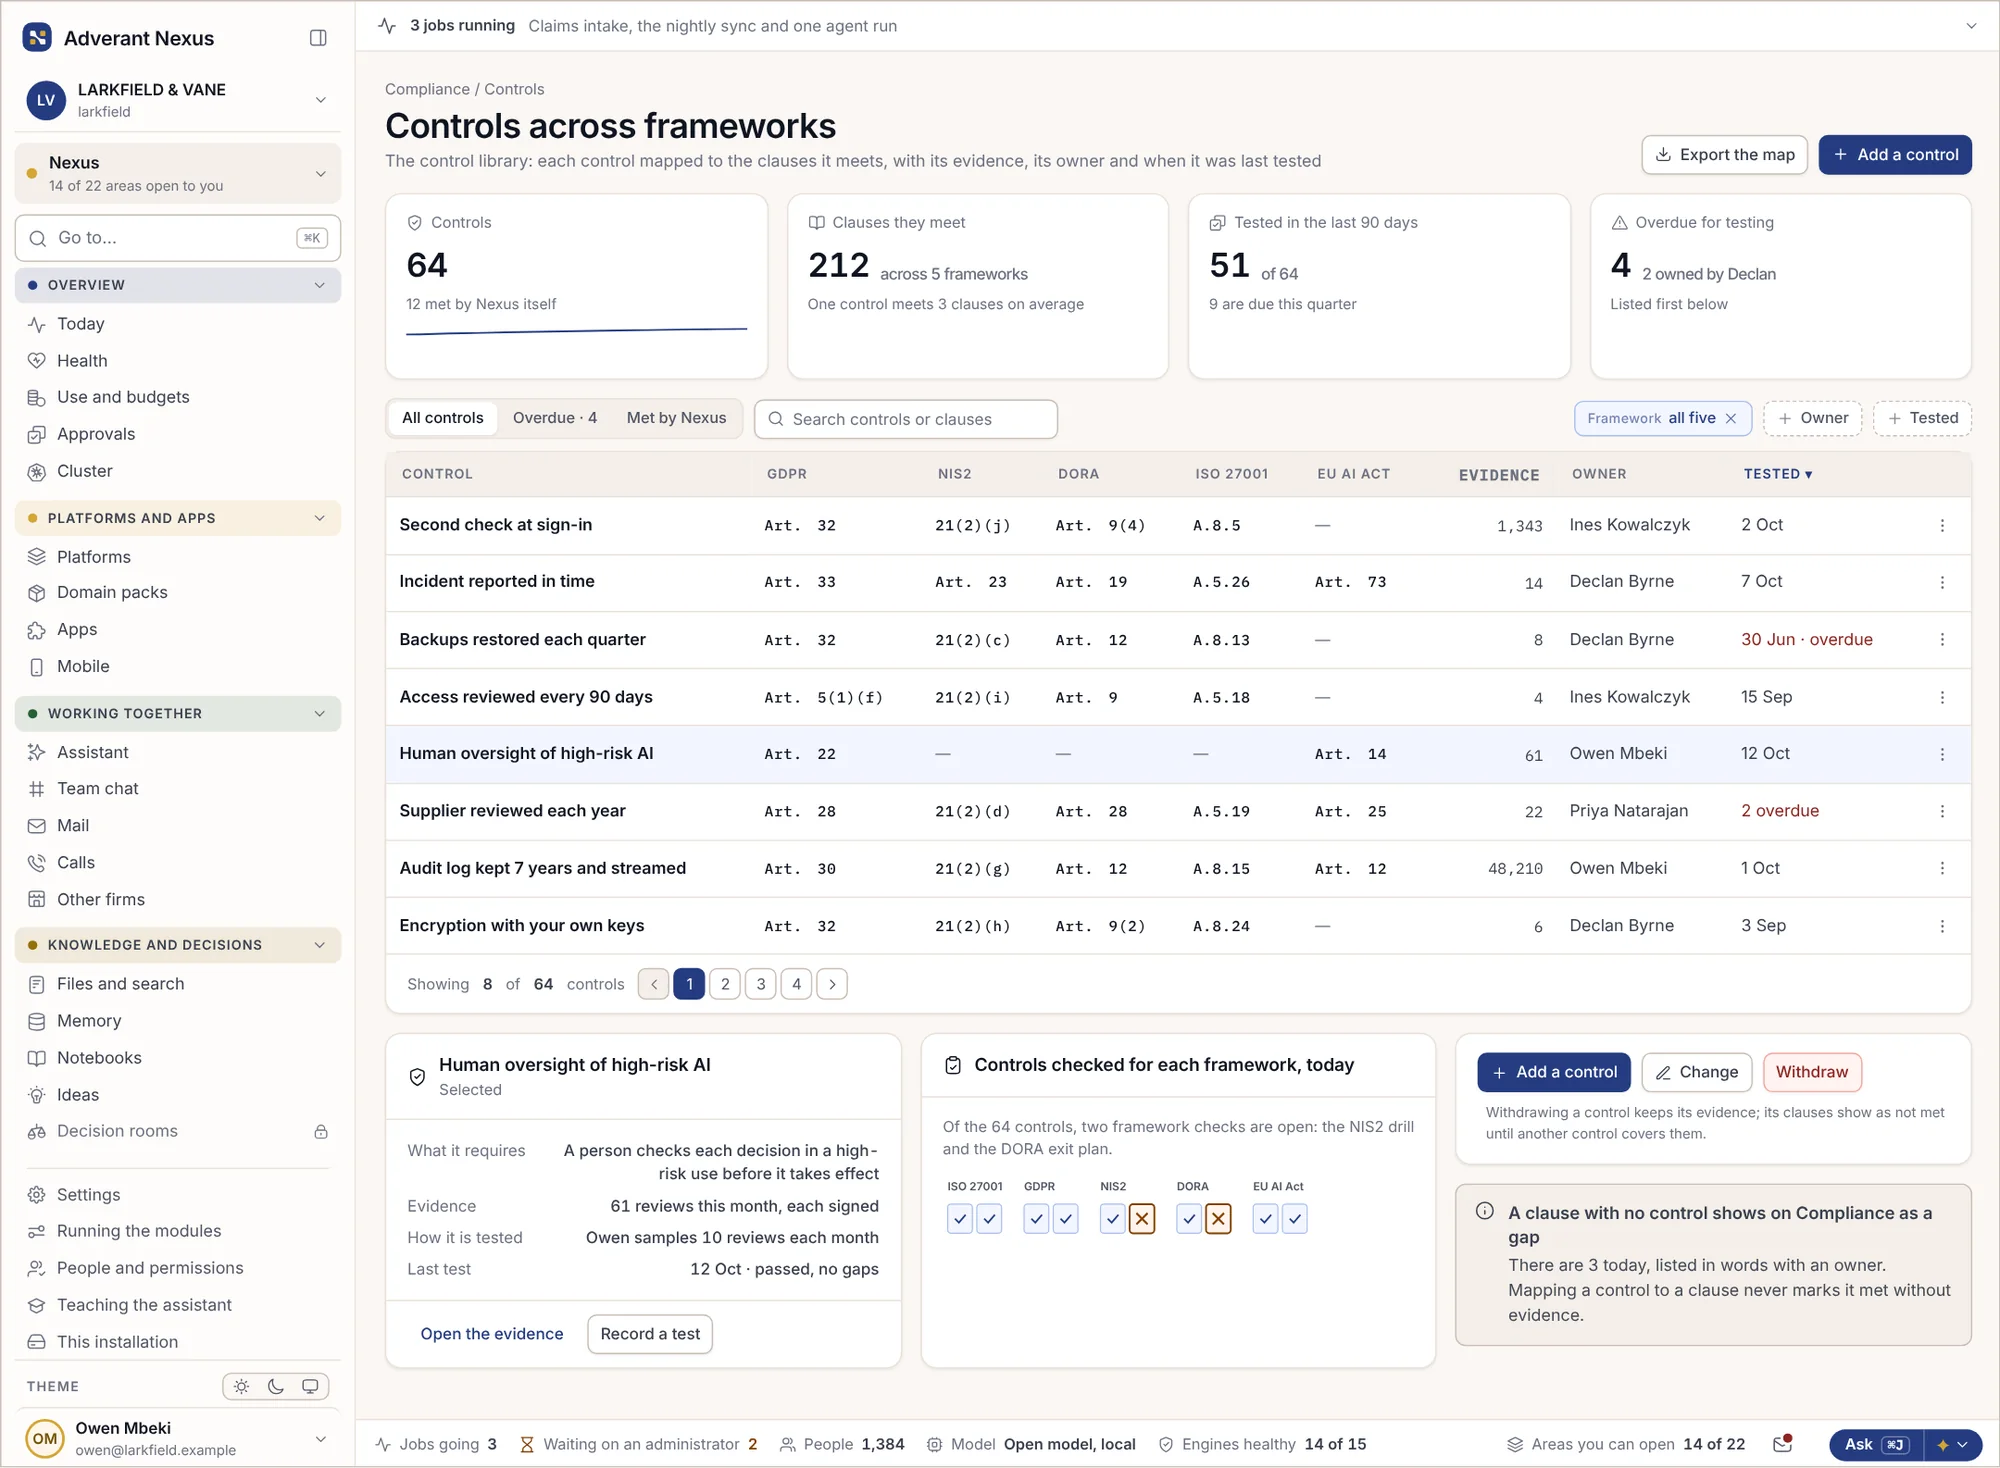
Один контроль — відповідність багатьом вимогам.
Кожен захід контролю прив’язано до вимог GDPR, Закону ЄС про ШІ, NIS2, DORA та стандартів ISO. Докази збираються автоматично, де це можливо, а реєстр використання ШІ підтримується в актуальному стані.
Контрольні заходи для різних стандартів
- Прив’язано один раз
- Повторне використання доказів
- Виявлення прогалин
Реєстр згідно із Законом ЄС про ШІ
- Перелік усіх випадків використання ШІ
- Зафіксовано клас ризику
- Відповідальна особа для кожного випадку


Готово, коли запитає аудитор.
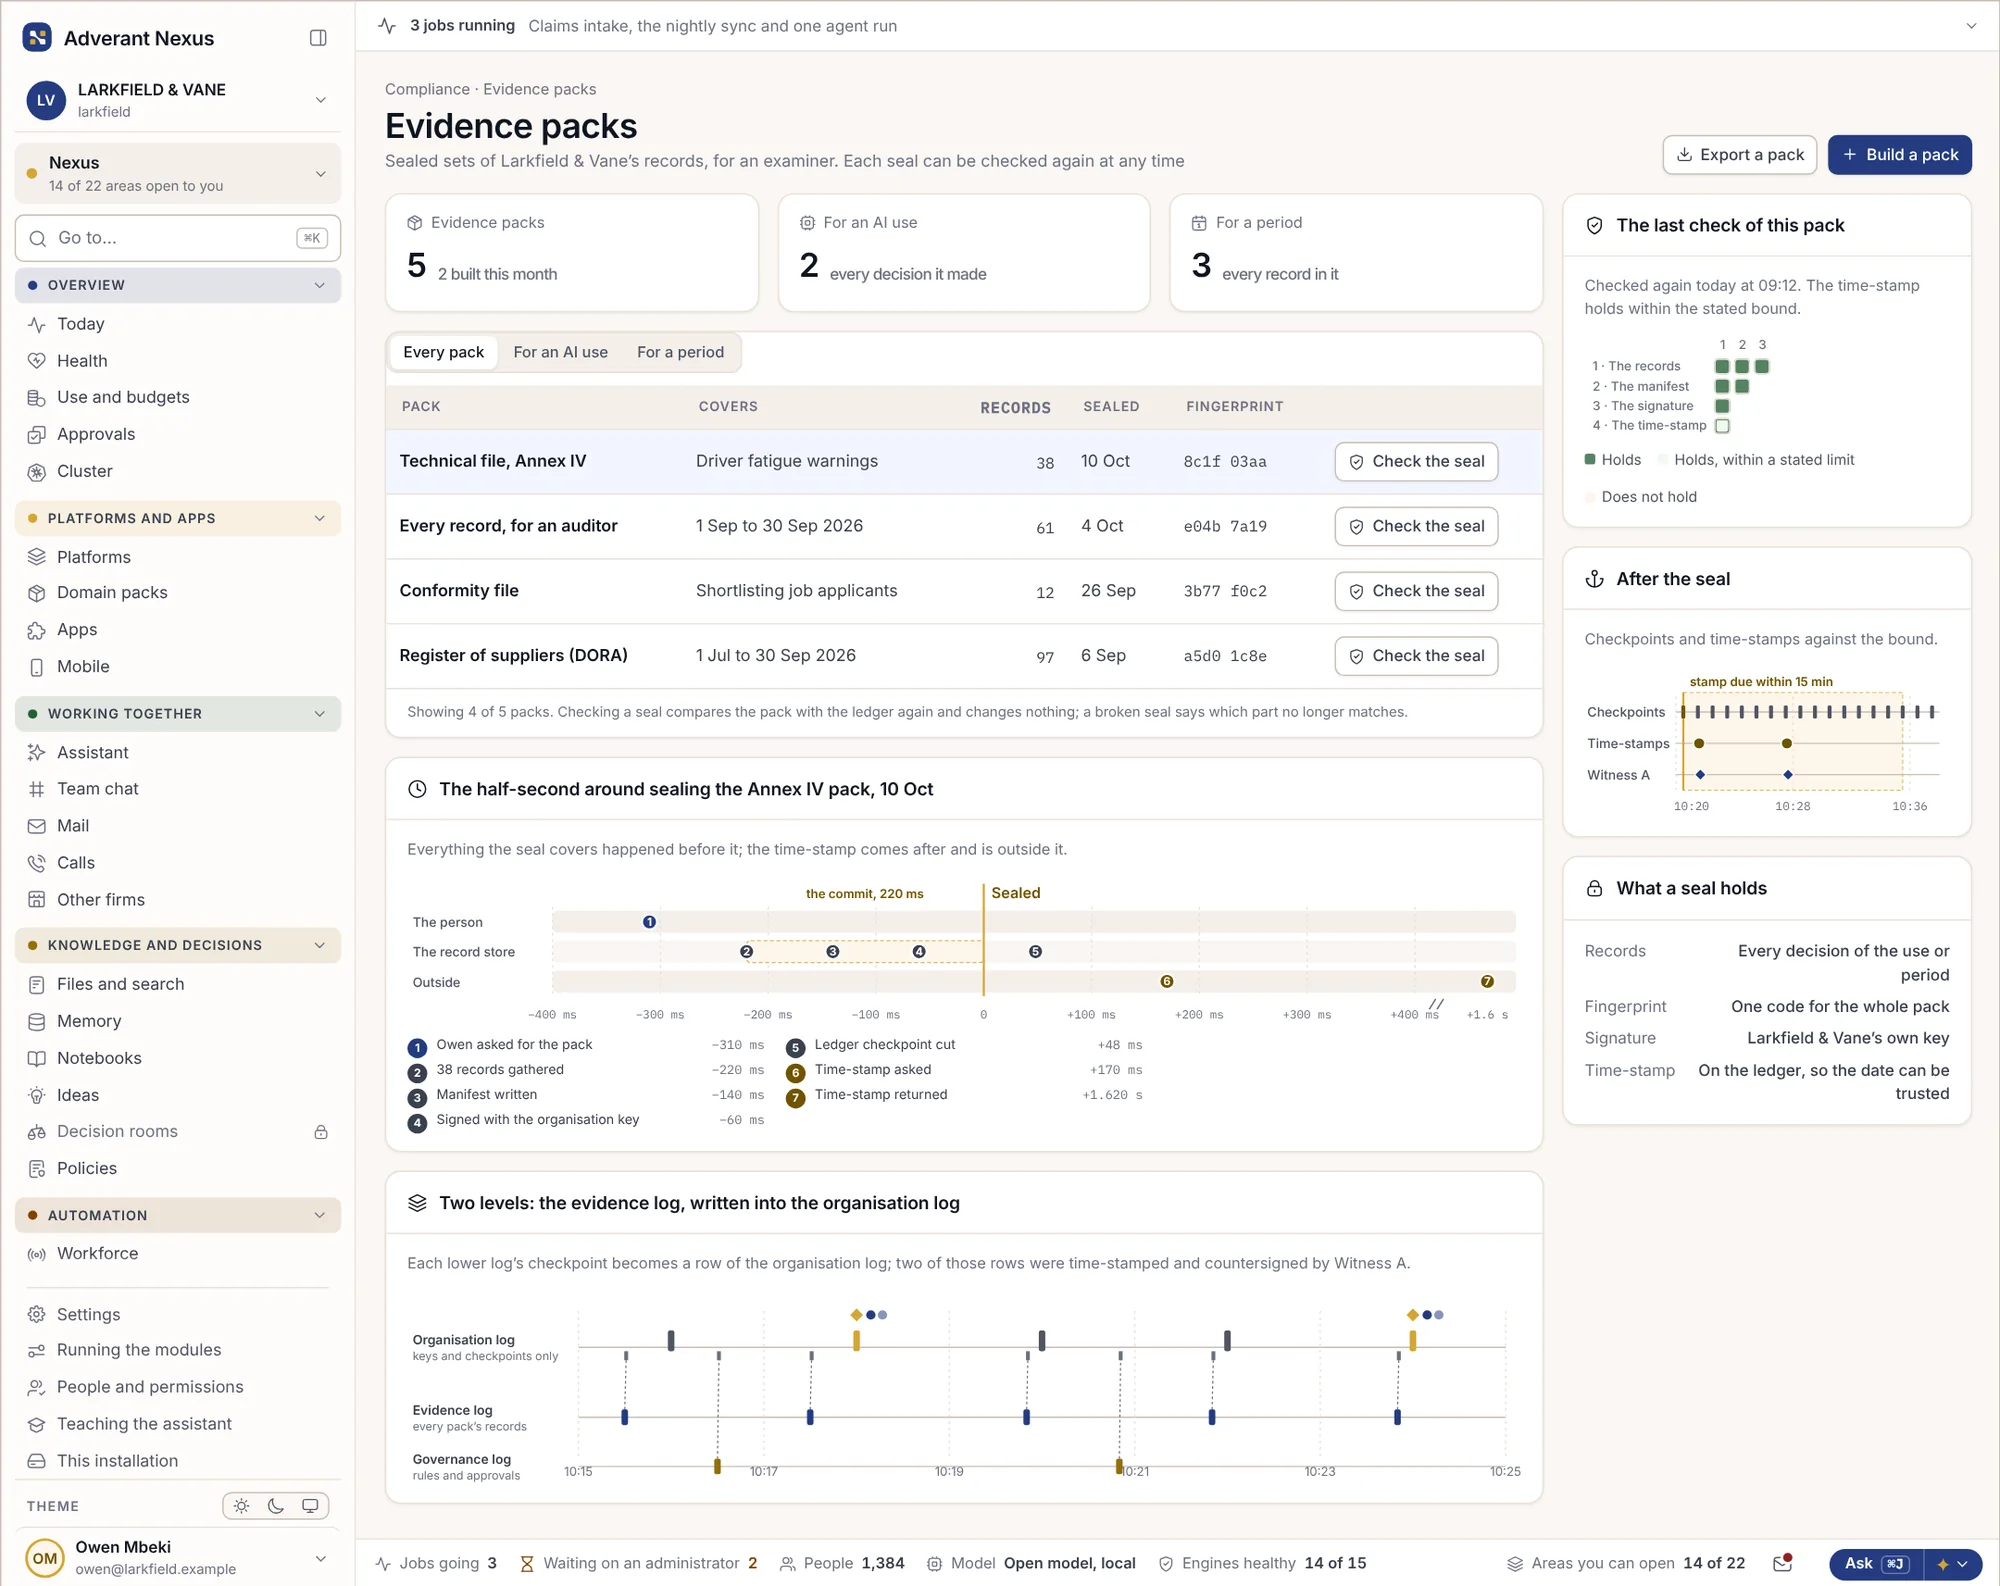
Формуйте пакет доказів на запит аудитора та перевіряйте чинність попередніх пакетів. Накладайте юридичне утримання та експортуйте саме ті дані, на які воно поширюється.
Пакети доказів
- Сформовано з актуальних записів
- Запечатано під час випуску
- Можна перевірити згодом
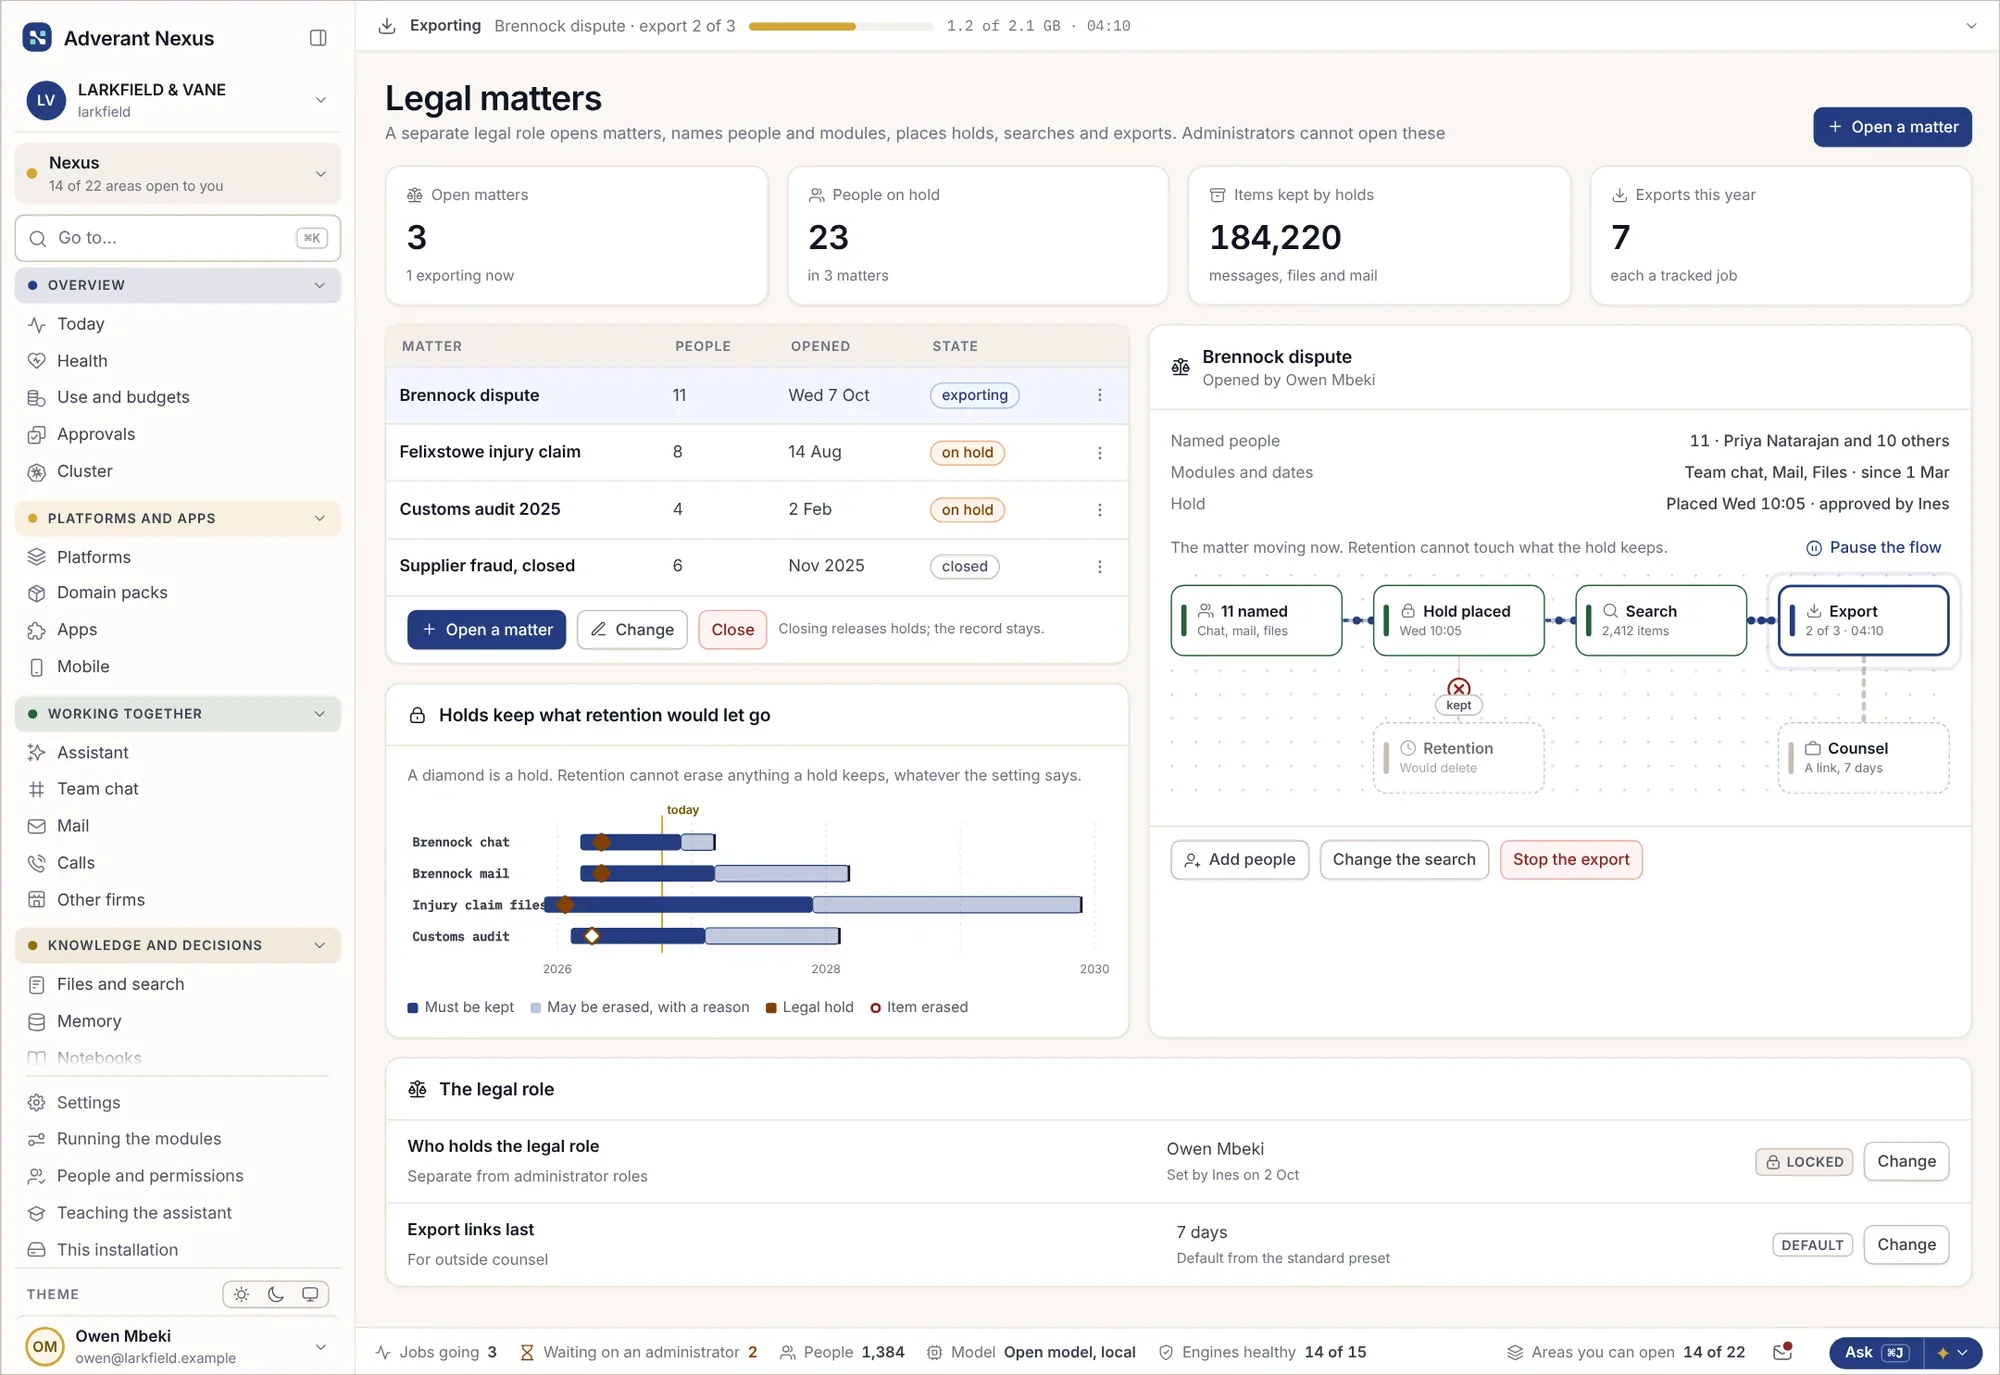
Юридичні справи, утримання та експорт даних
- Утримання, що унеможливлює видалення
- Експорт саме тих даних, що утримуються
- Зняття утримання із фіксацією в журналі
Екстрений доступ — короткочасний і під наглядом.
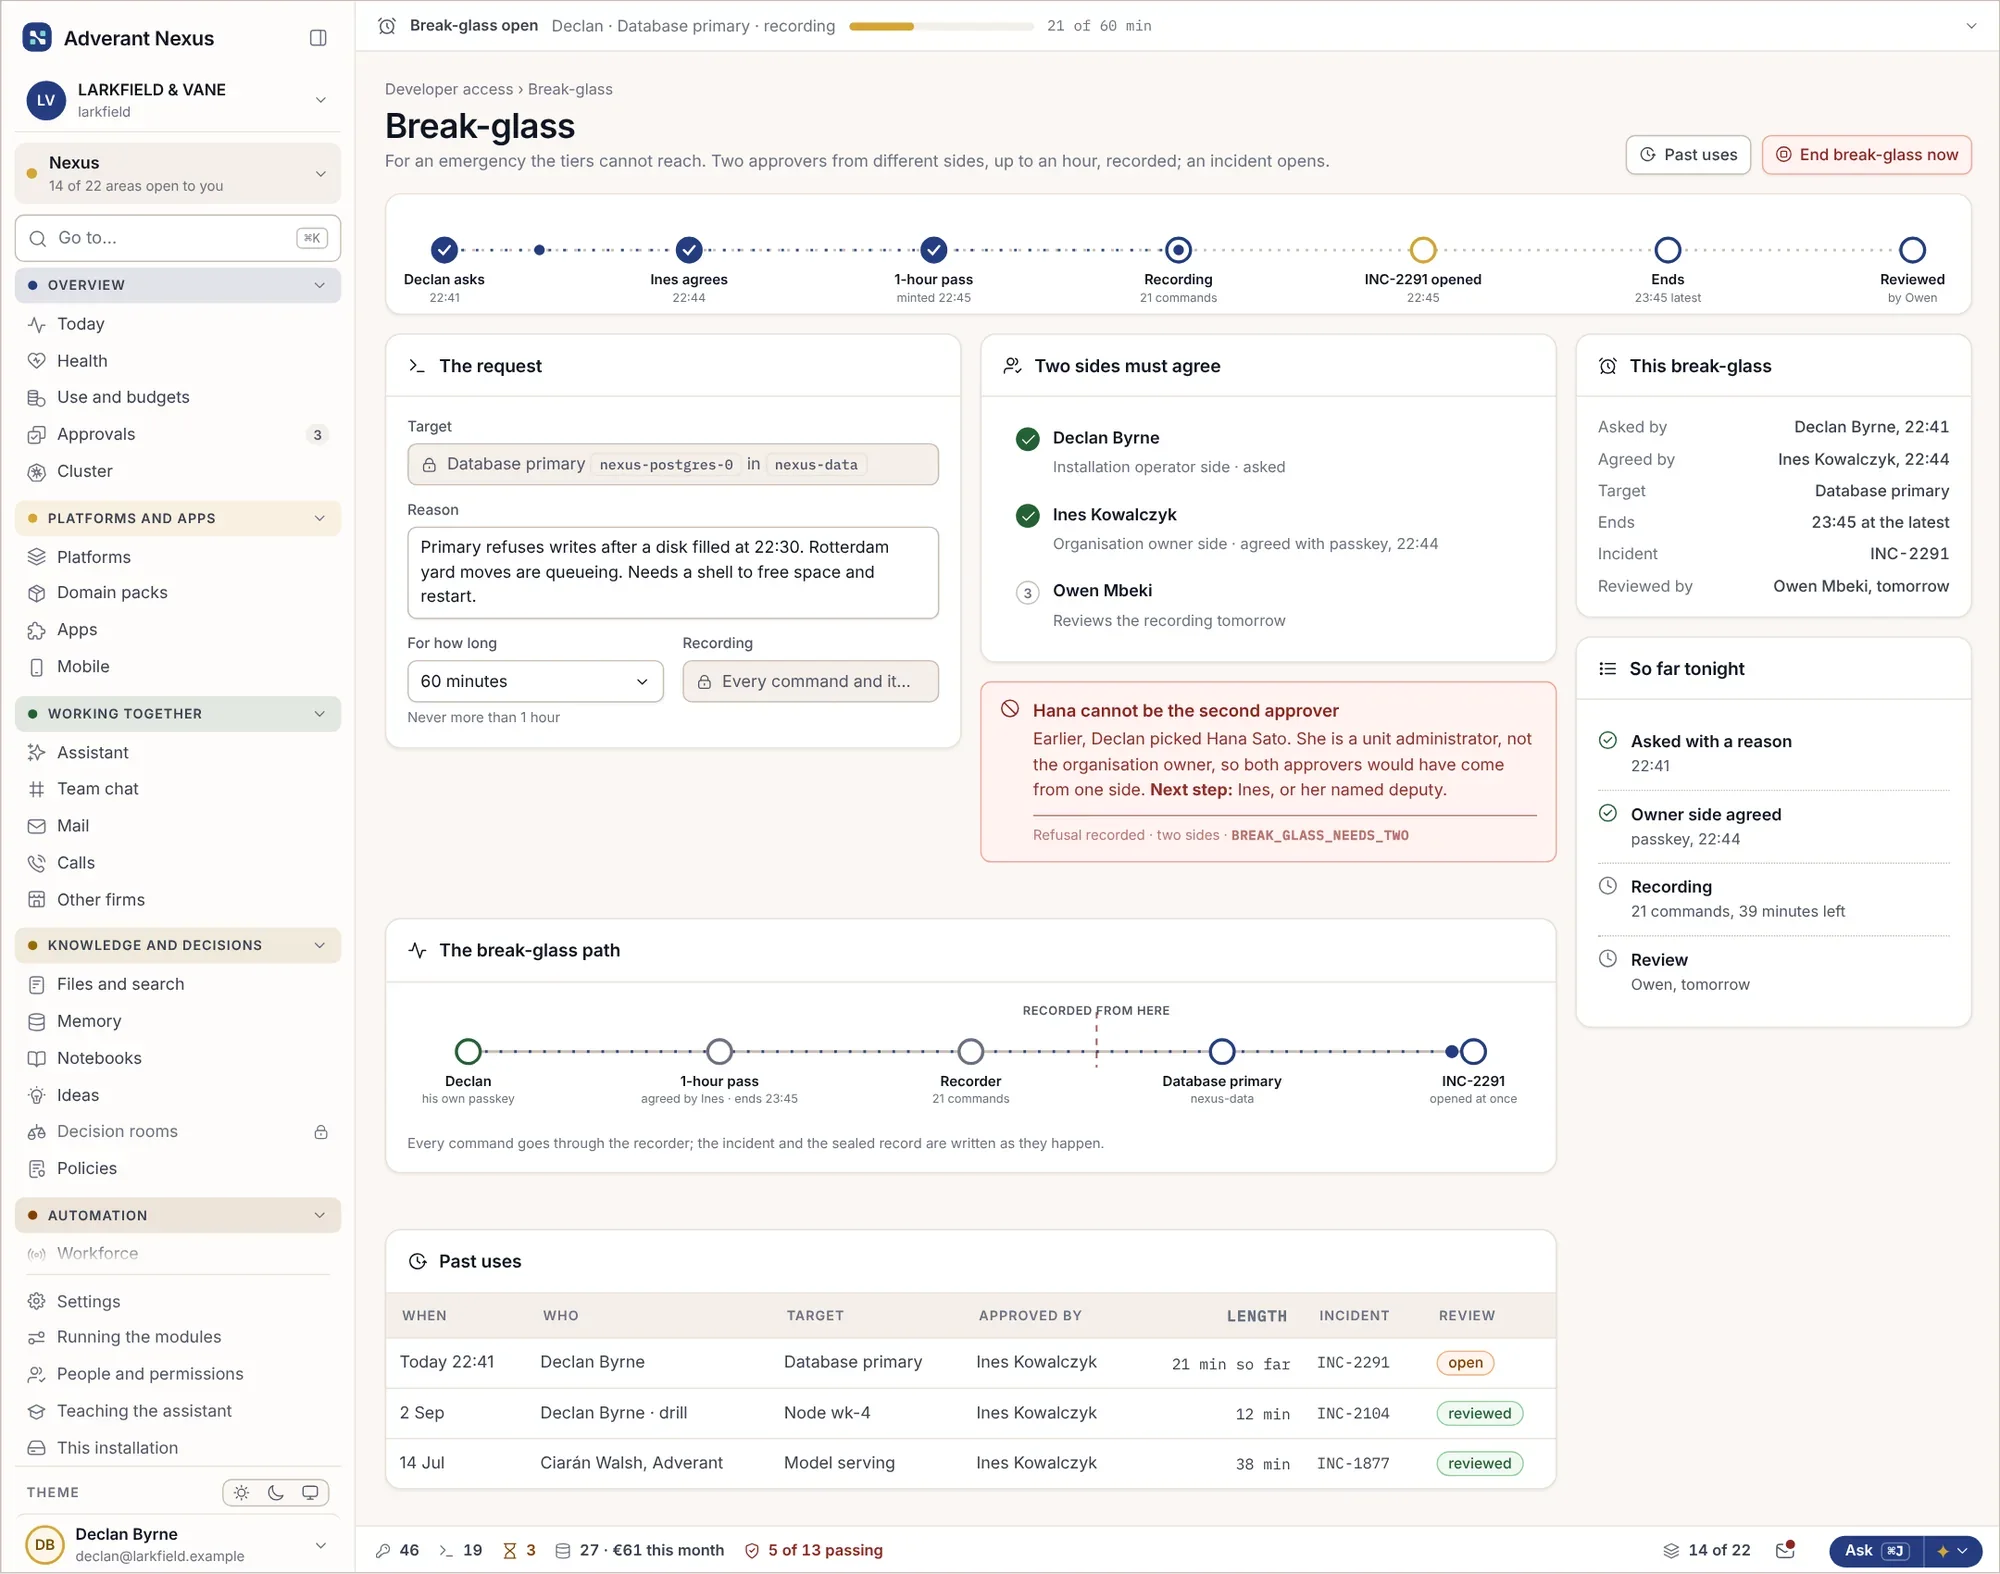
Коли щось потрібно терміново виправити, адміністратор може отримати повний доступ на короткий час — під наглядом другої особи та з фіксацією кожного кроку. Доступ ШІ-агентів можна миттєво заморозити в межах усієї організації.
- Повний доступ, обмежений у часі
- Обов’язкова присутність другої особи
- Миттєве заморожування доступу ШІ-агентів
Про доступ і відповідність вимогам.
Які стандарти та регламенти підтримуються?
Зокрема GDPR, Закон ЄС про ШІ, NIS2, DORA, ISO/IEC 27001 та ISO/IEC 42001. Ви також можете додати власні внутрішні політики.
Чи можемо ми використовувати корпоративний вхід?
Так. Працівники входять через вашого наявного провайдера ідентифікації, а додаткову перевірку можна зробити обов’язковою для всіх.
Детальніше
Сформуйте свій наступний пакет доказів тут.
Розкажіть, що ваш аудитор запитував минулого разу. Ми покажемо, як Nexus сформує цей пакет.