

O acesso certo para cada pessoa, e a prova para cada regra.
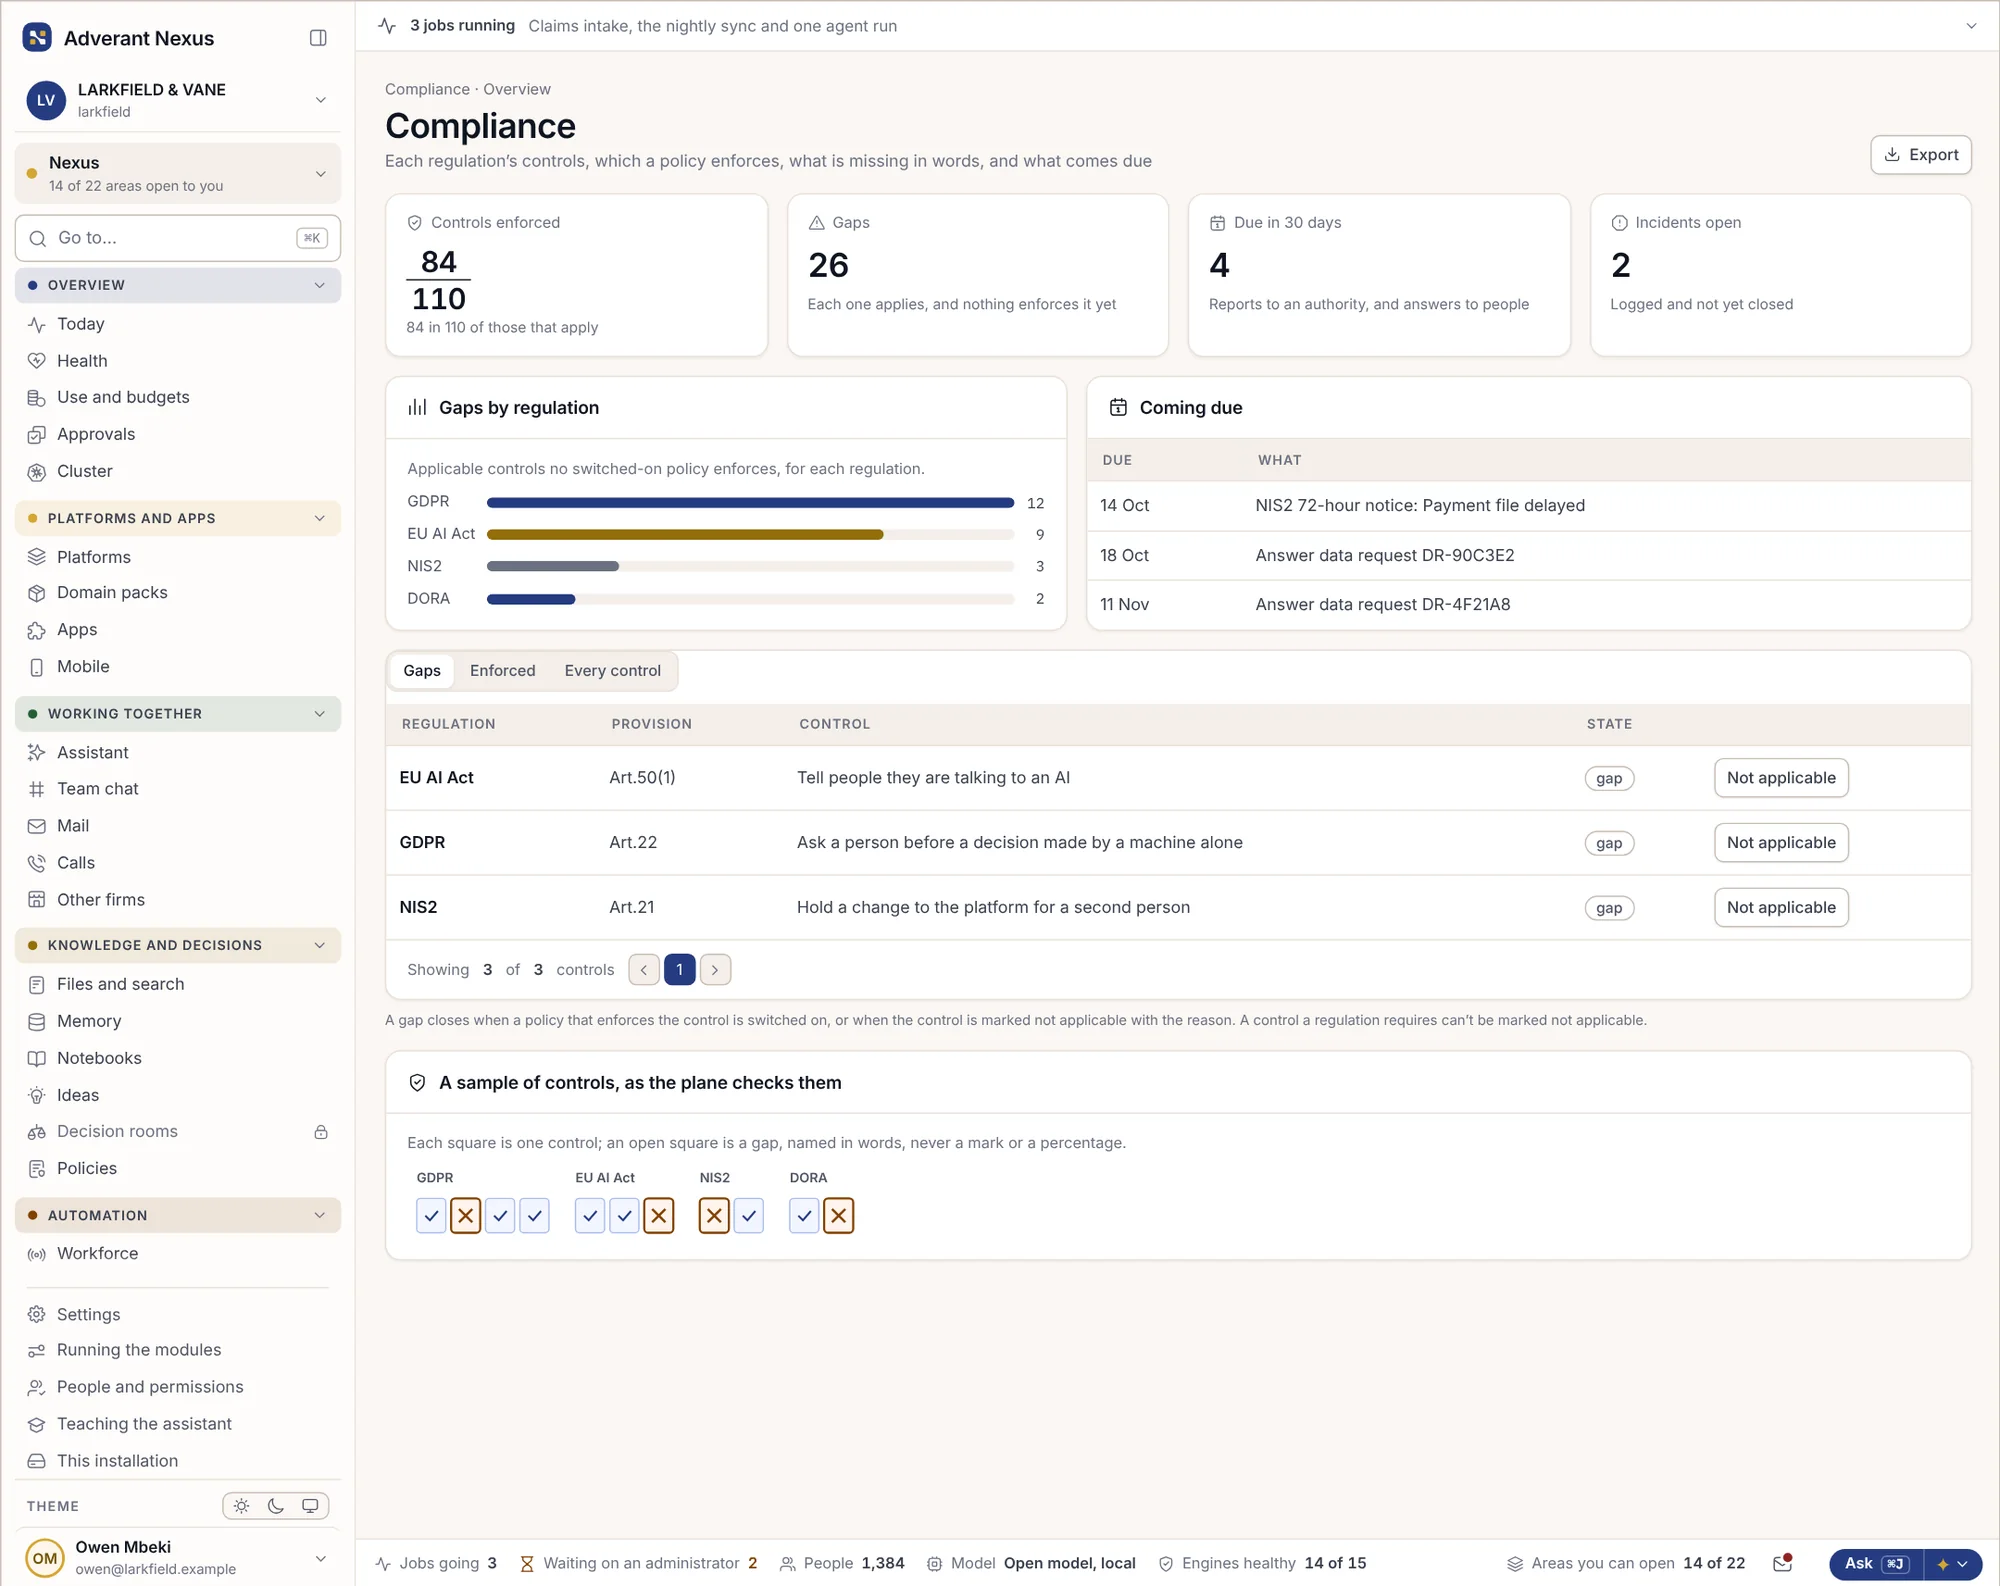
Decida quem pode fazer o quê, exija uma segunda verificação de início de sessão e retenha alterações de risco para aprovação por uma segunda pessoa. Cada controlo está associado às regras que tem de cumprir, pelo que uma única prova pode servir vários referenciais, e o pacote de evidências pedido por um auditor é gerado em minutos.
Quem pode fazer o quê, e porquê.
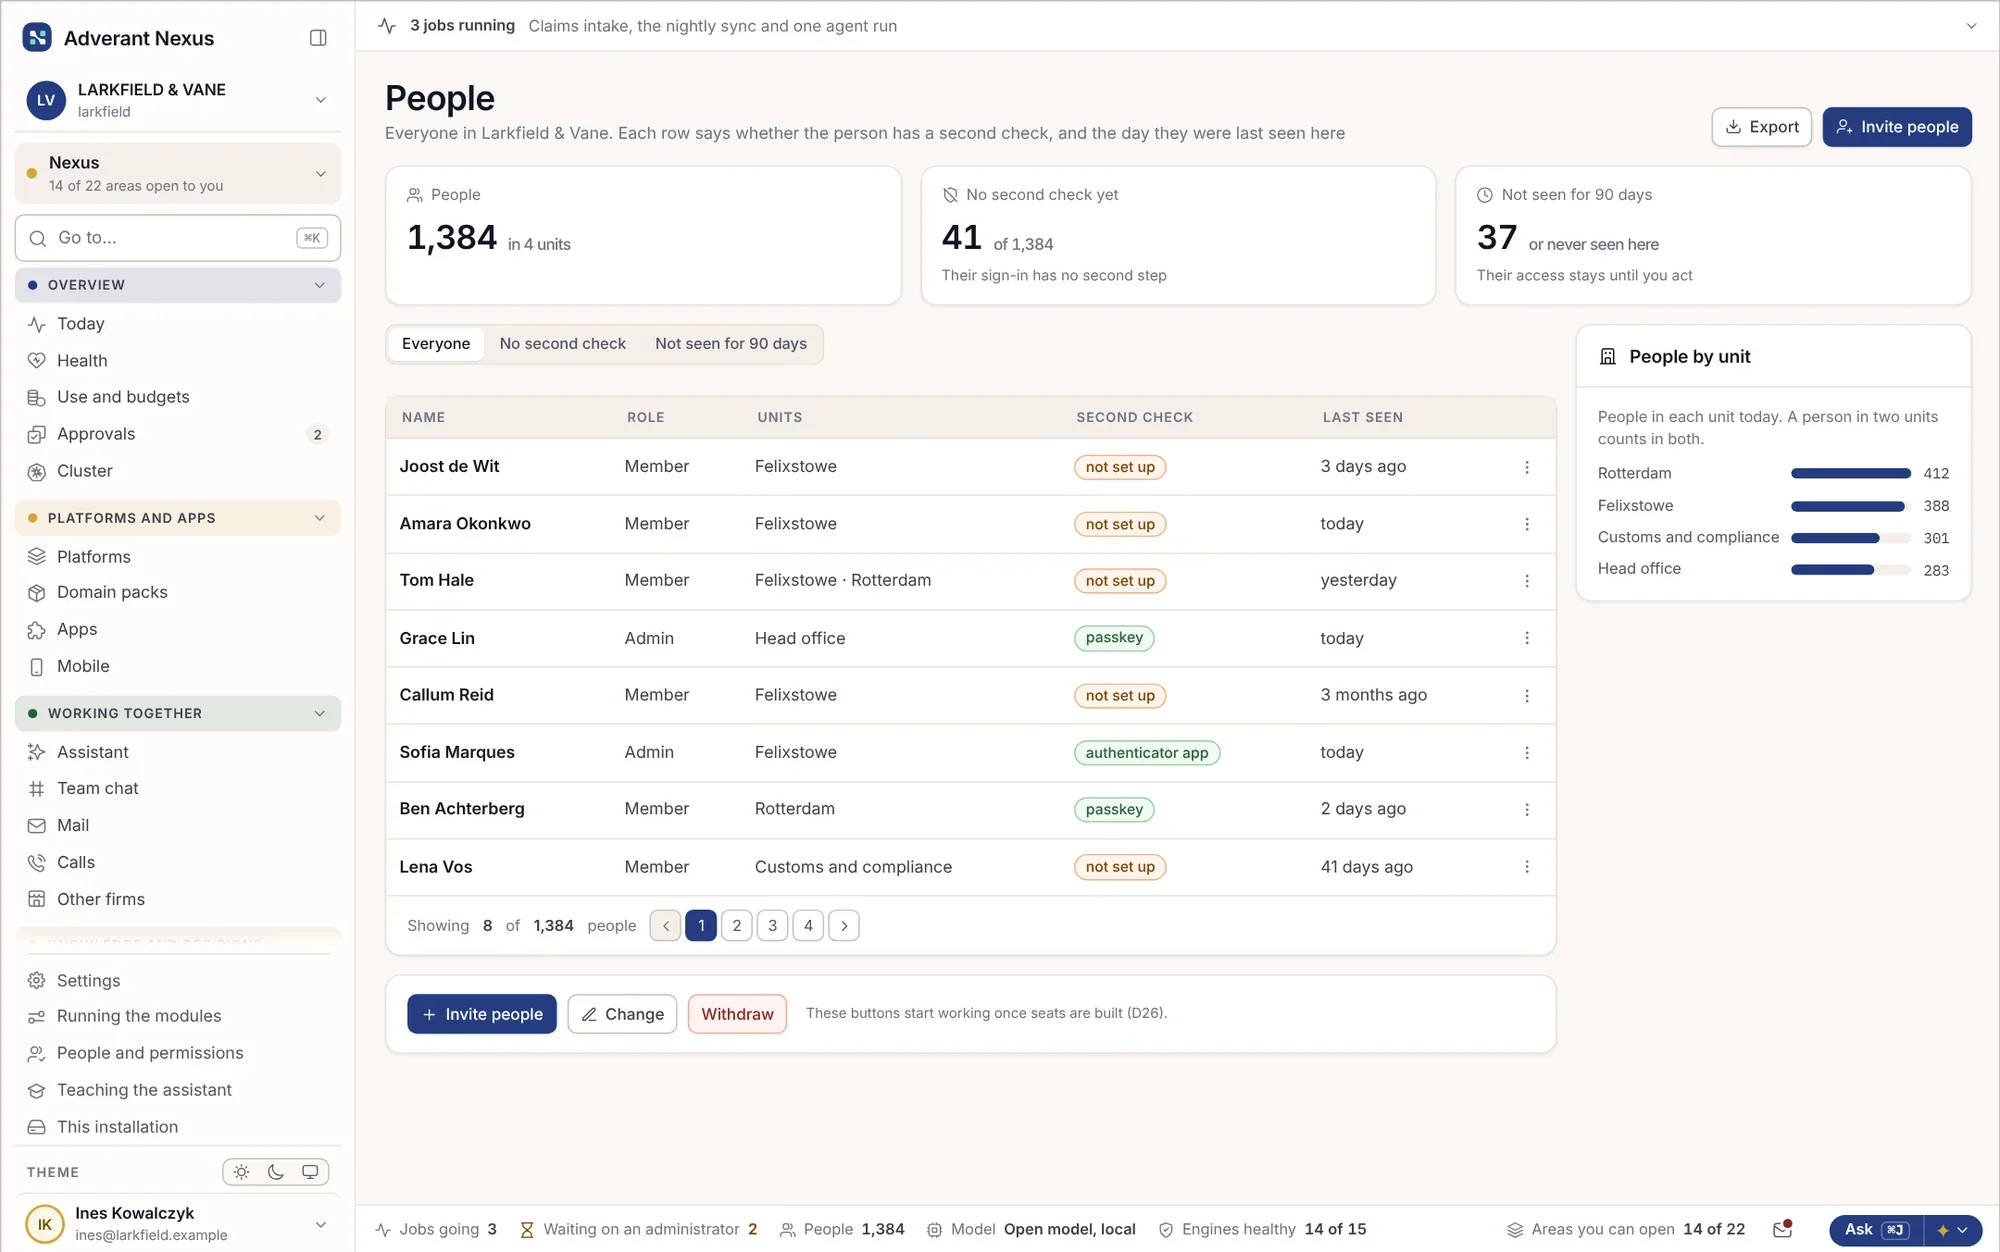
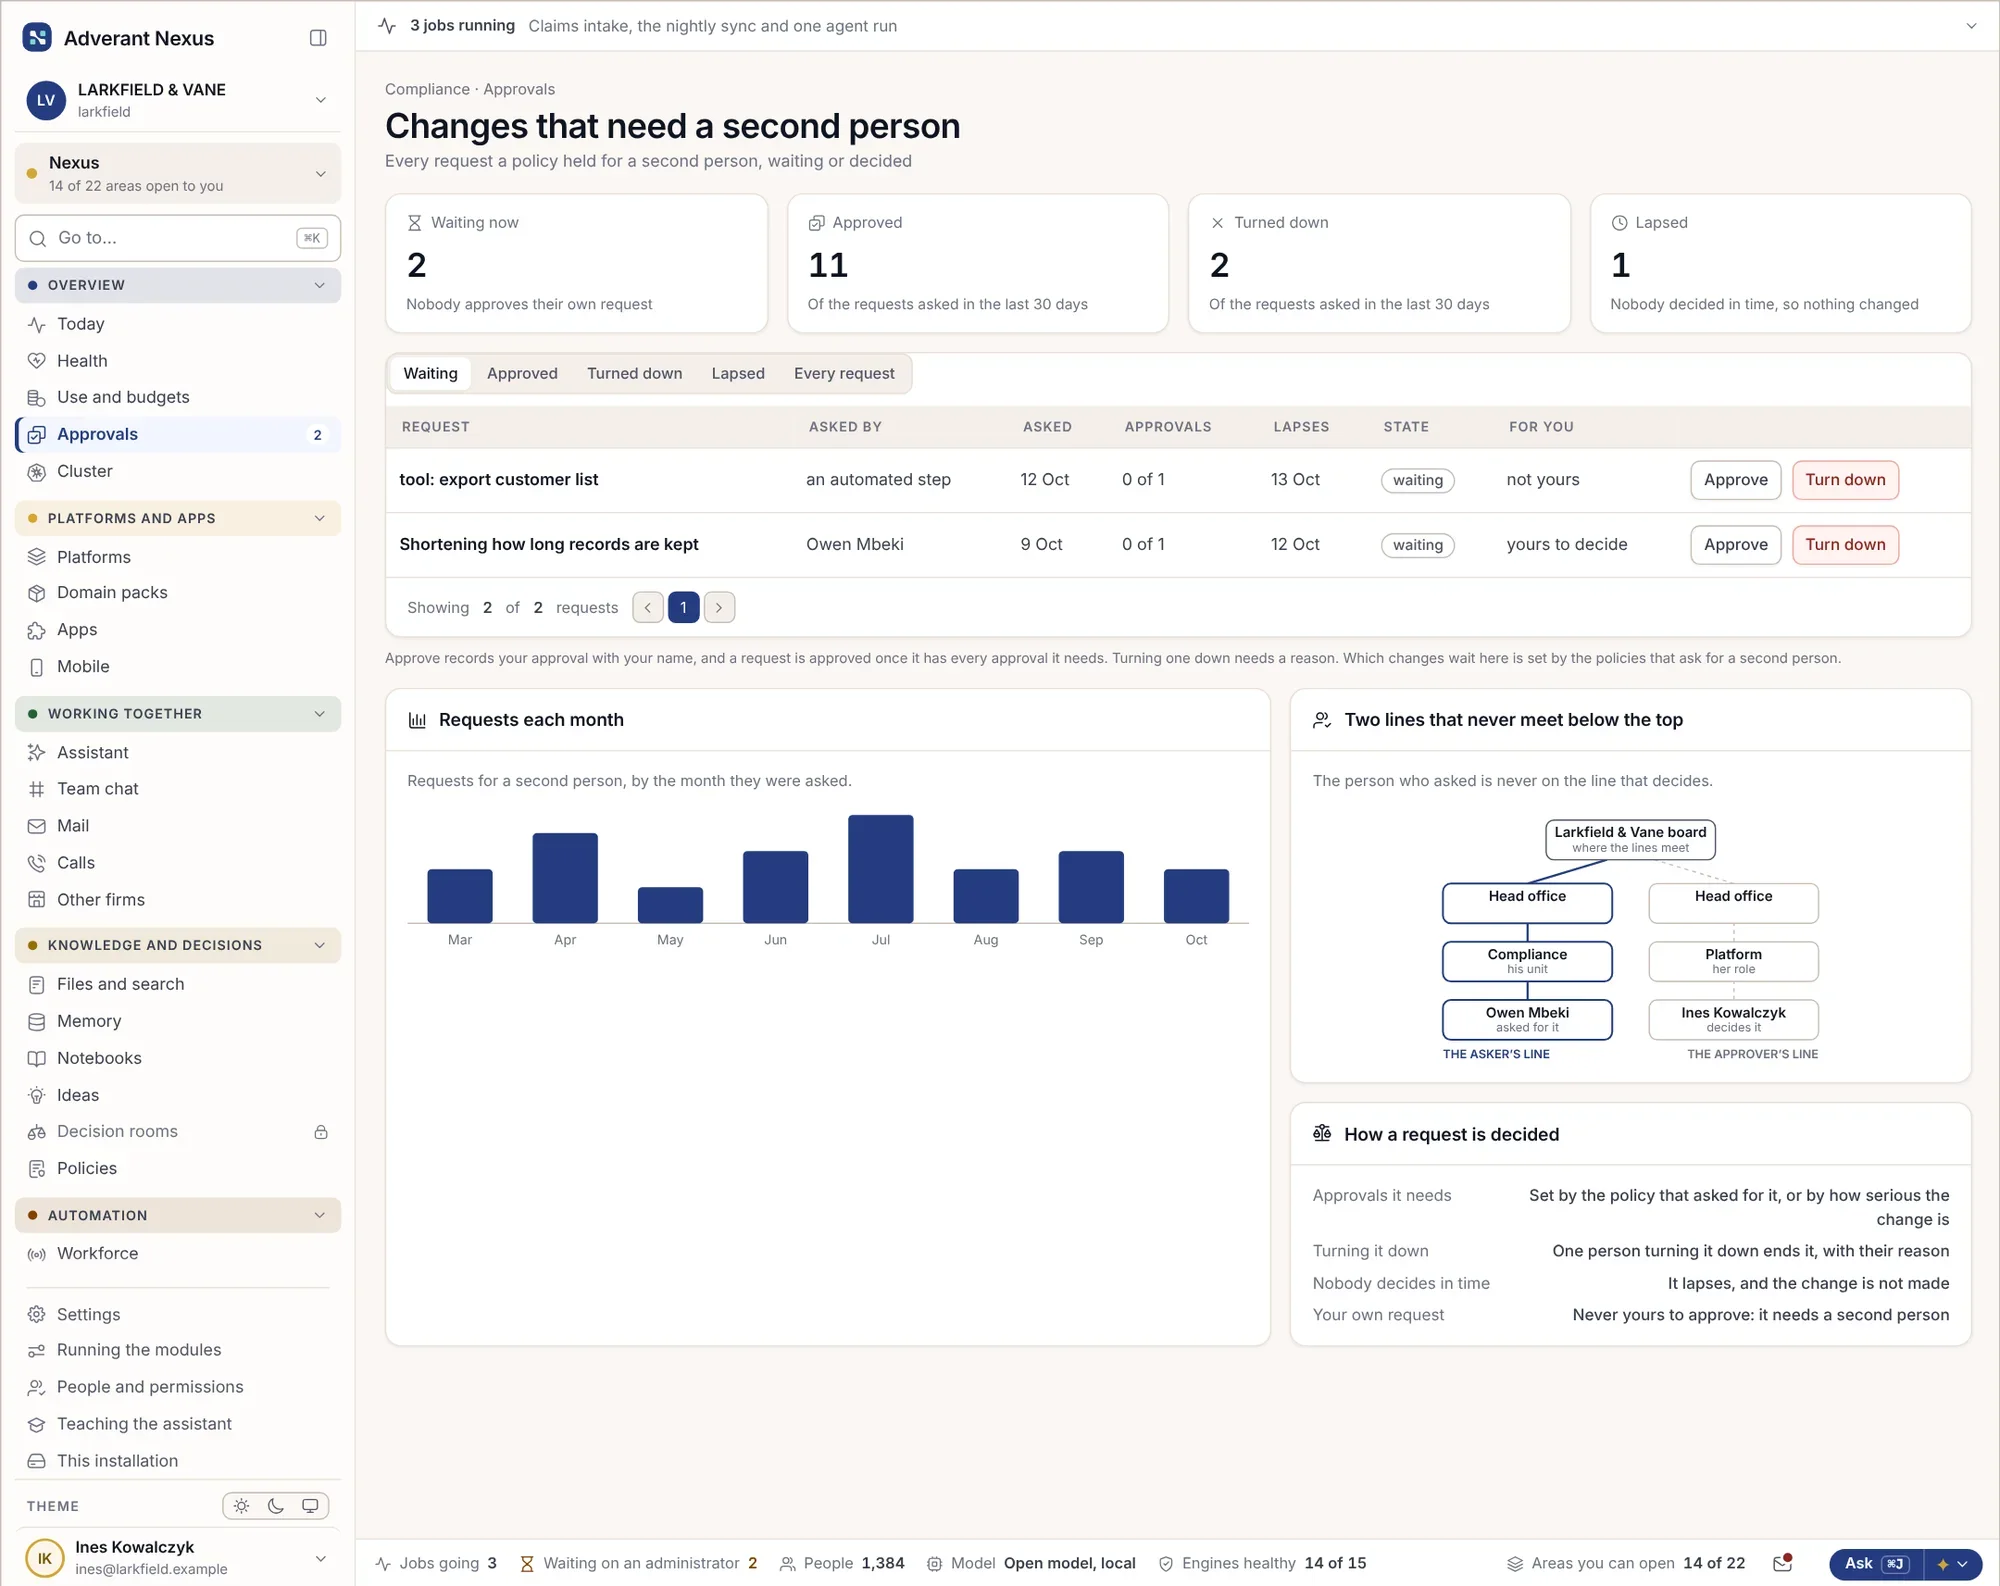
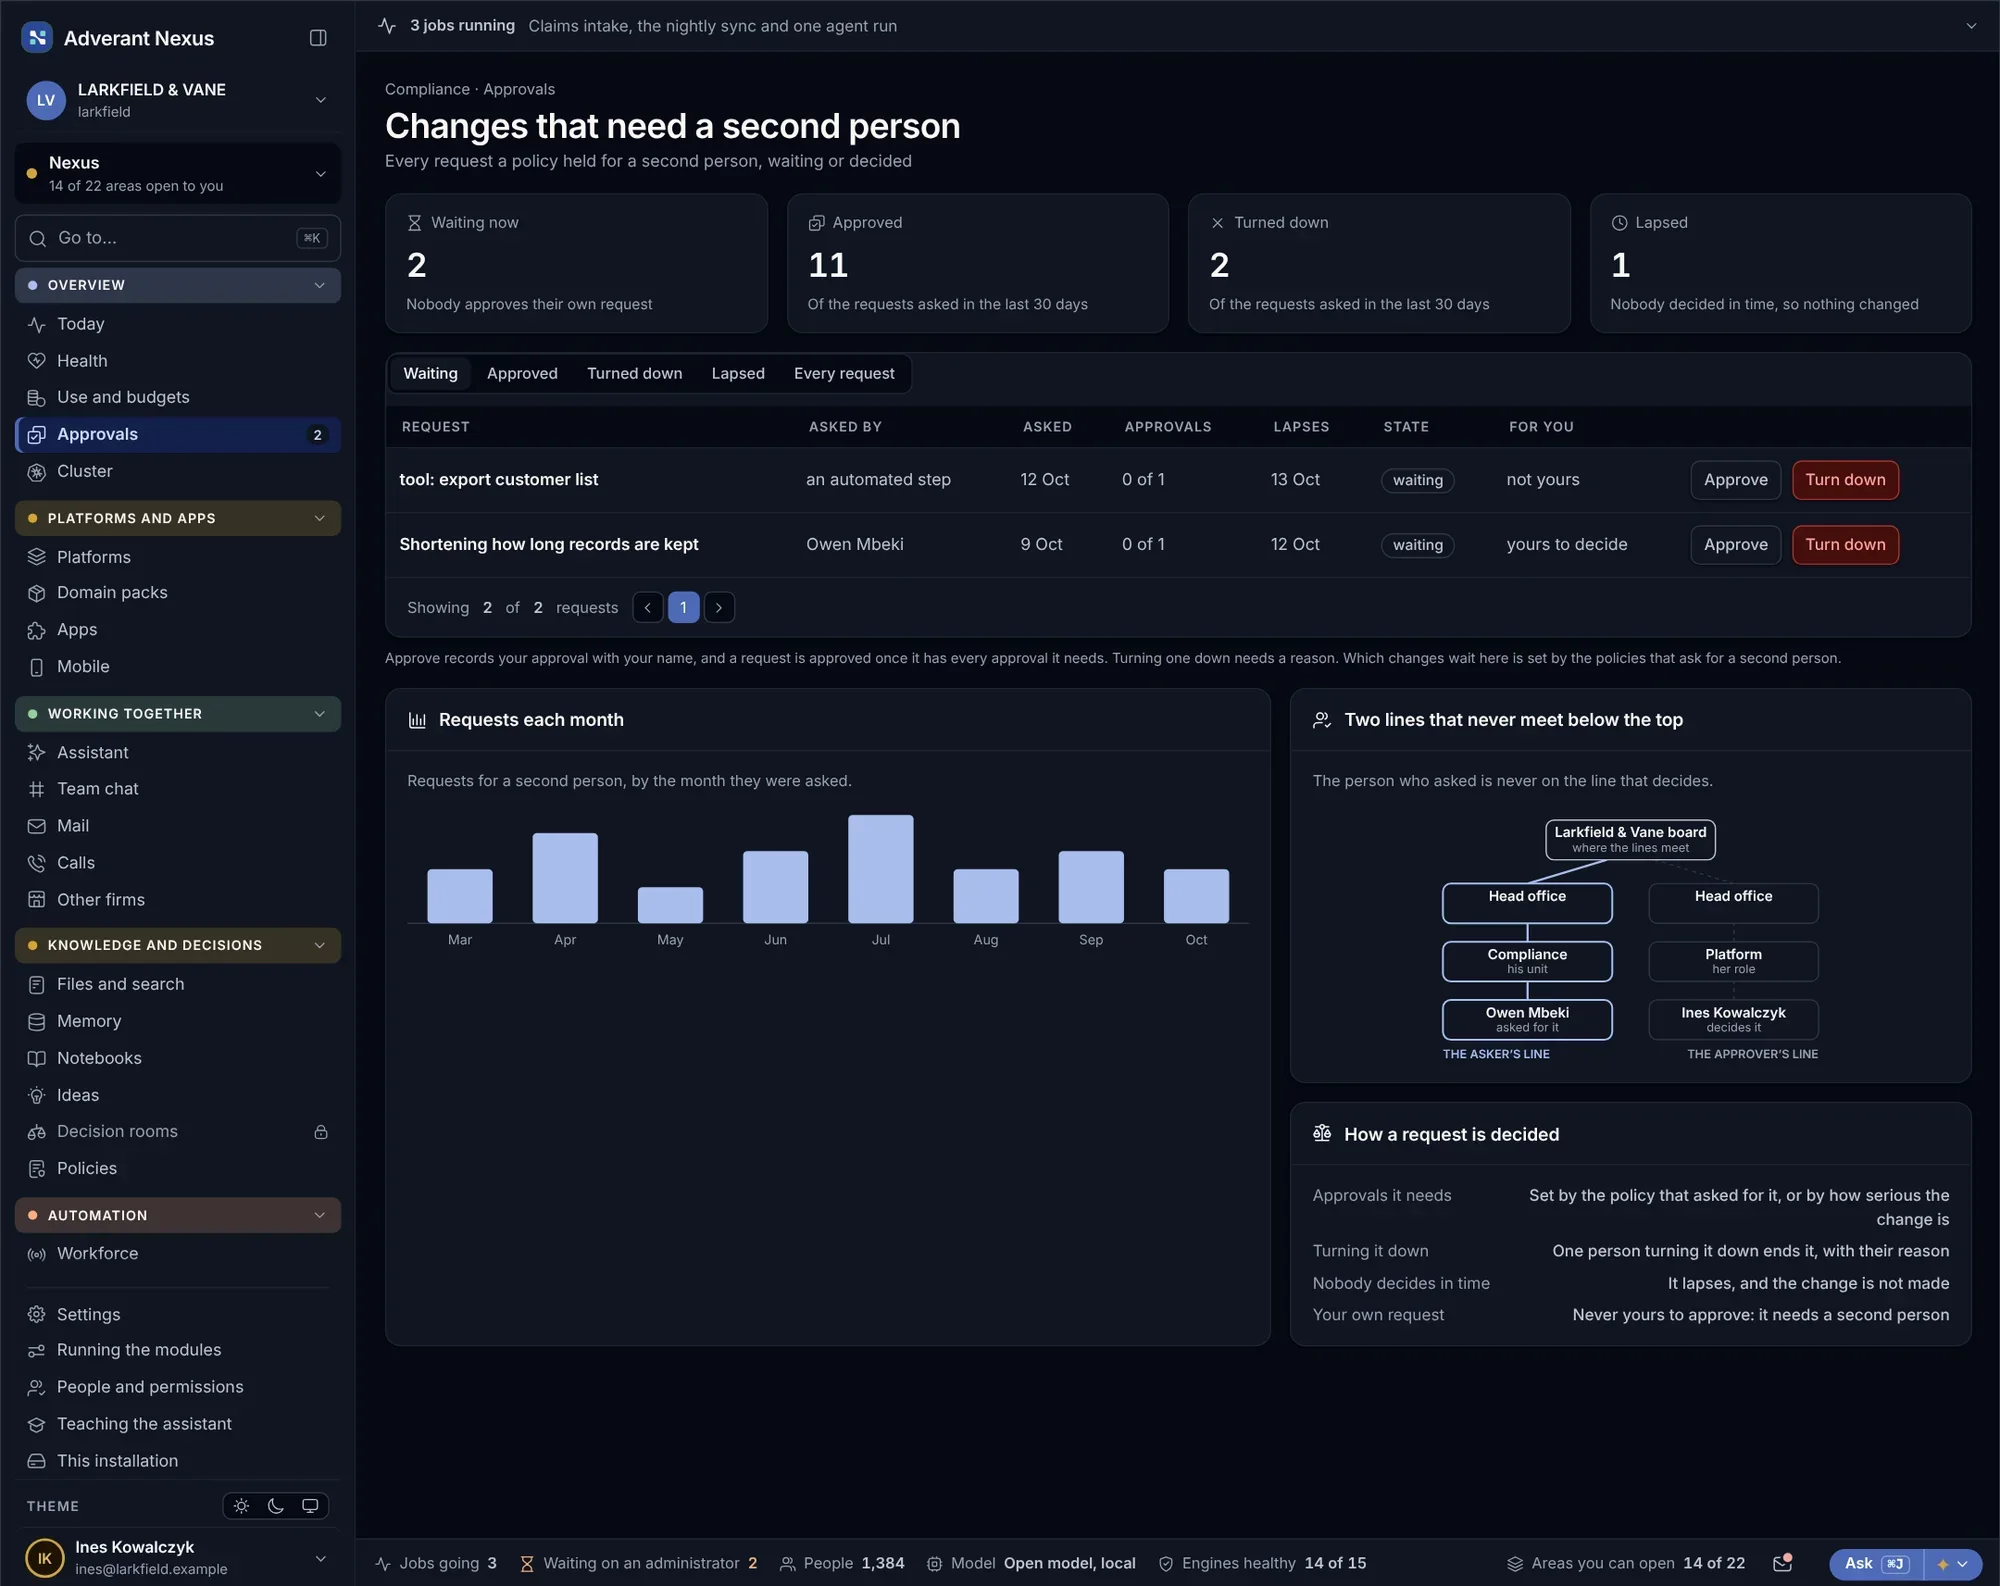
Veja todas as pessoas da organização, o que a sua função permite e porque é que alguém não consegue aceder a algo. As alterações de risco aguardam por uma segunda pessoa.
Pessoas
- Todos numa única lista
- Segundas verificações obrigatórias
- Sessões terminadas remotamente
Aprovações a quatro olhos
- Definido por tipo de alteração
- Quem aprova não pode ser quem pede
- Todas as aprovações registadas
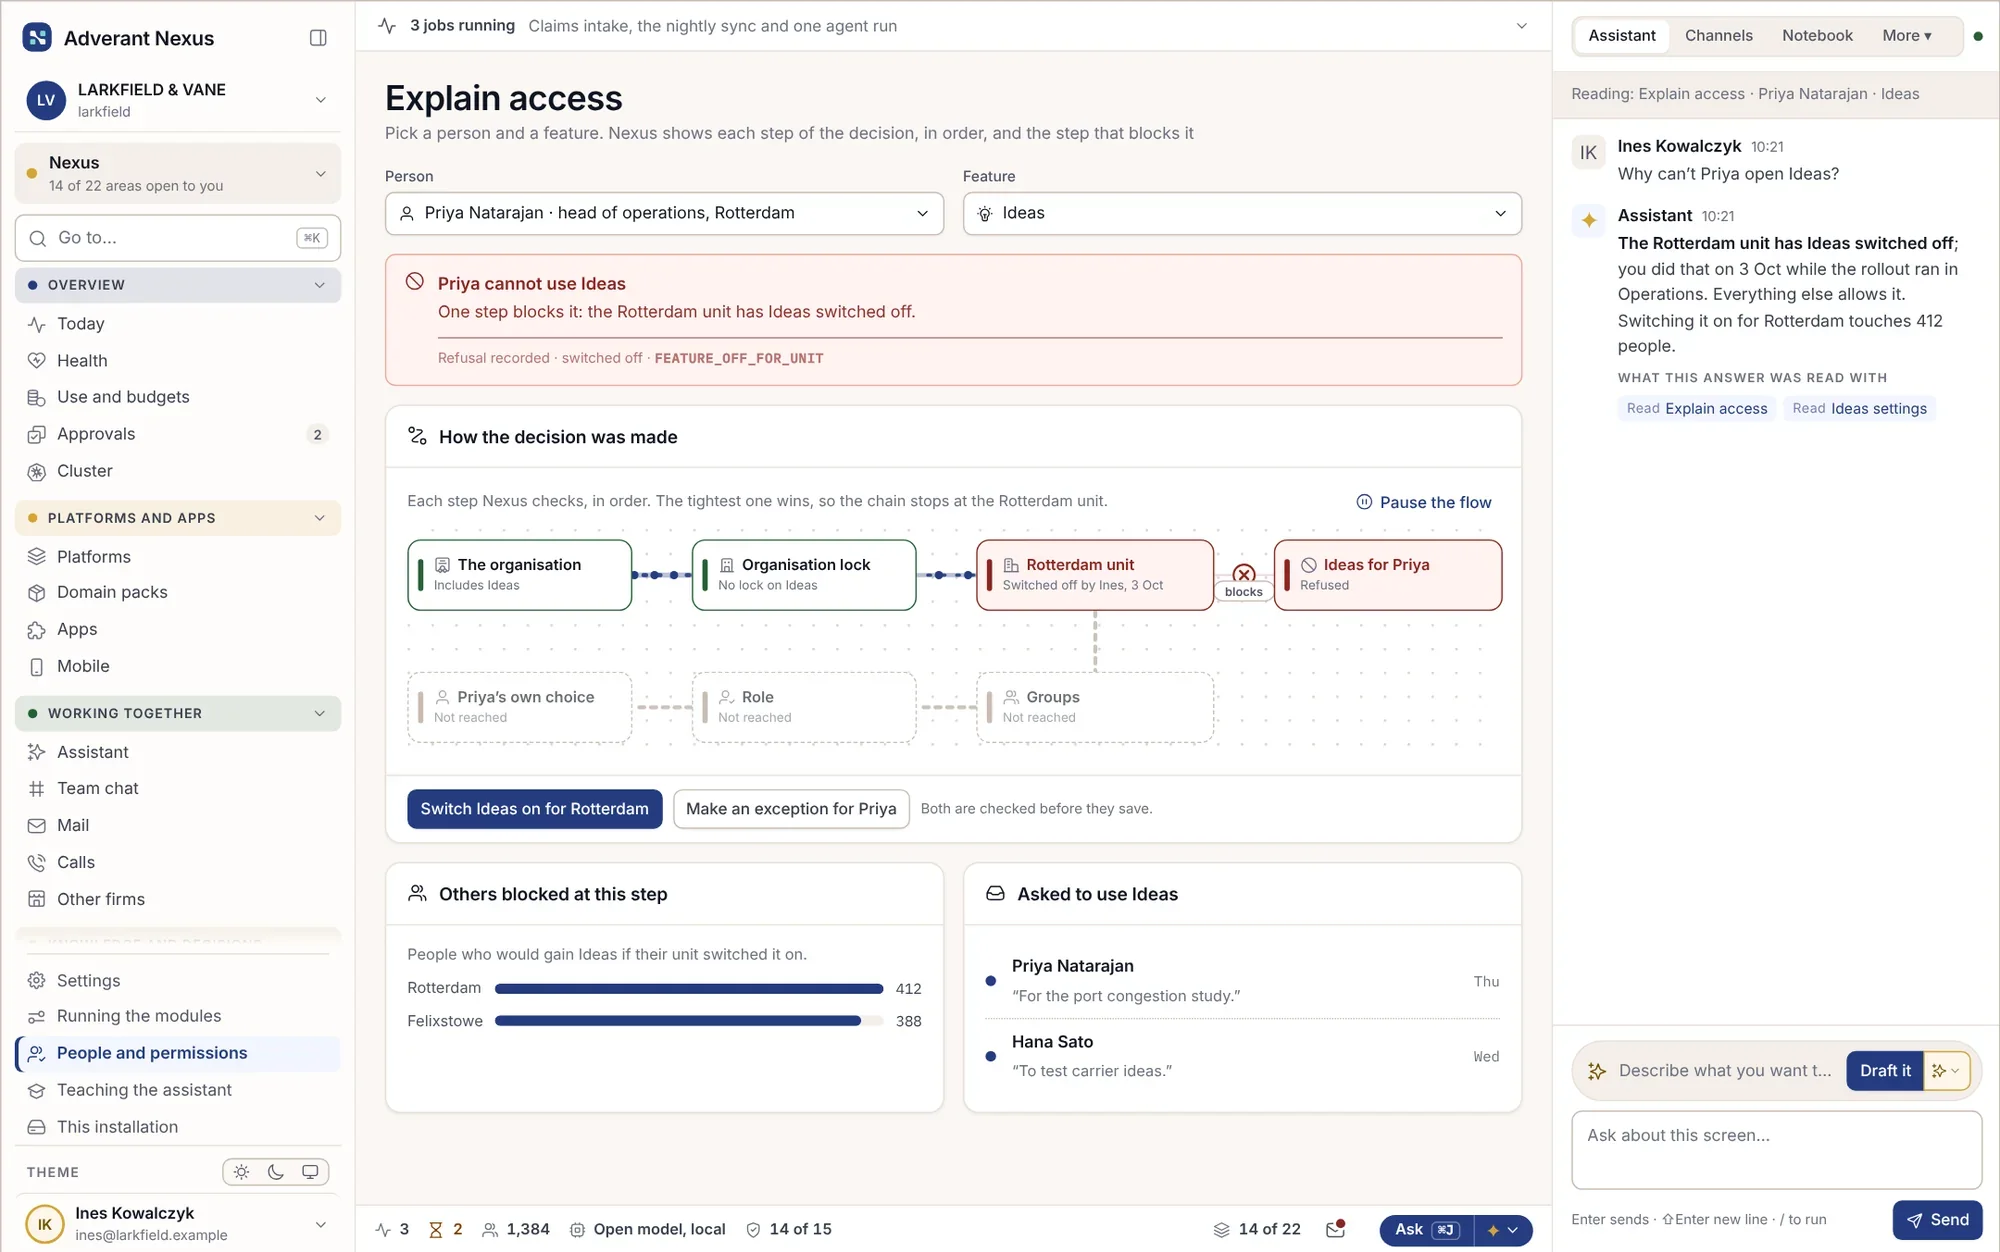
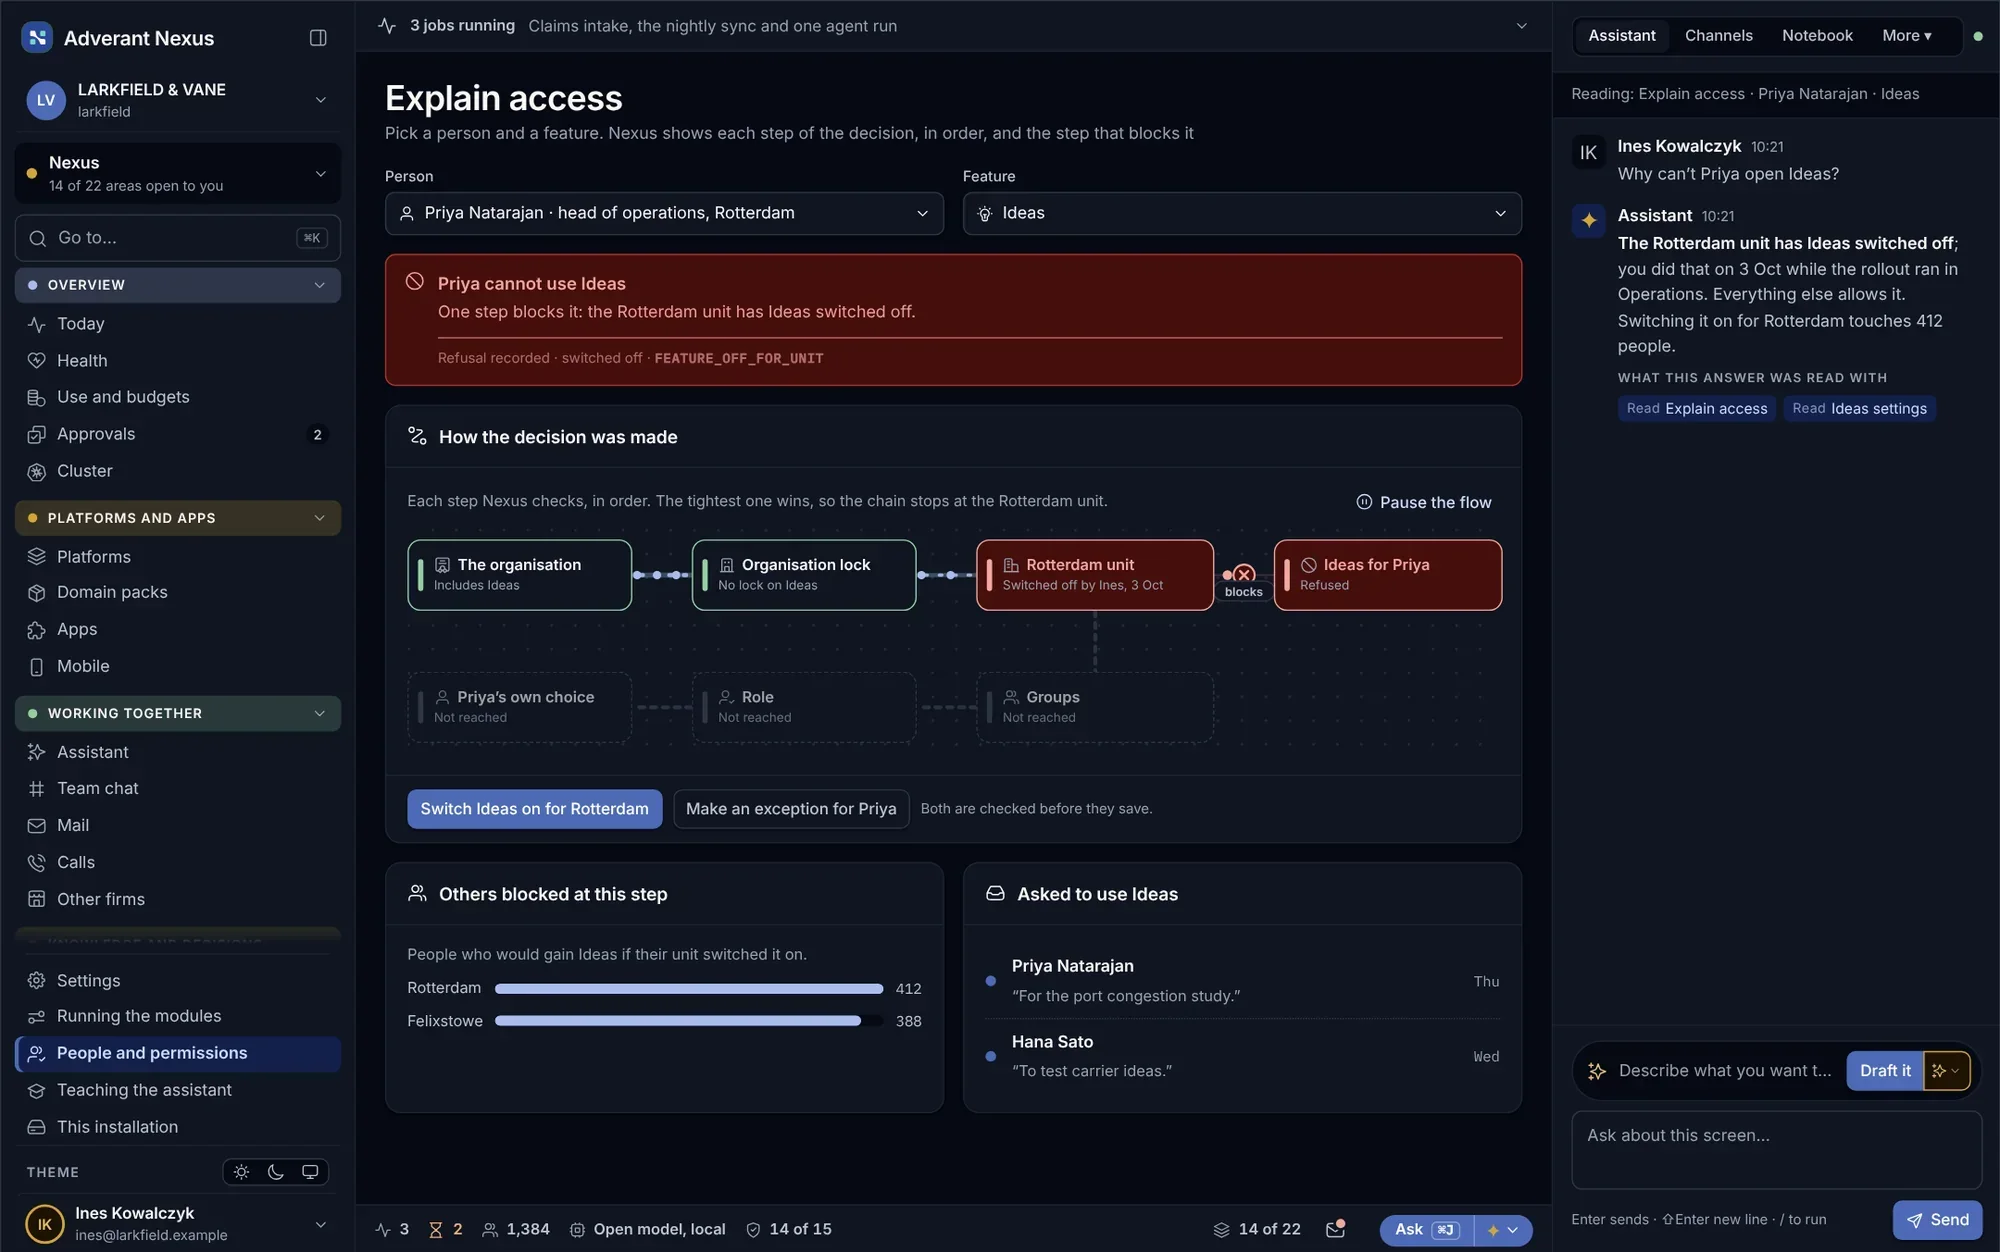
Explicar o acesso, passo a passo
- Todos os passos visíveis
- O passo que bloqueia identificado
- Corrigido no sítio certo
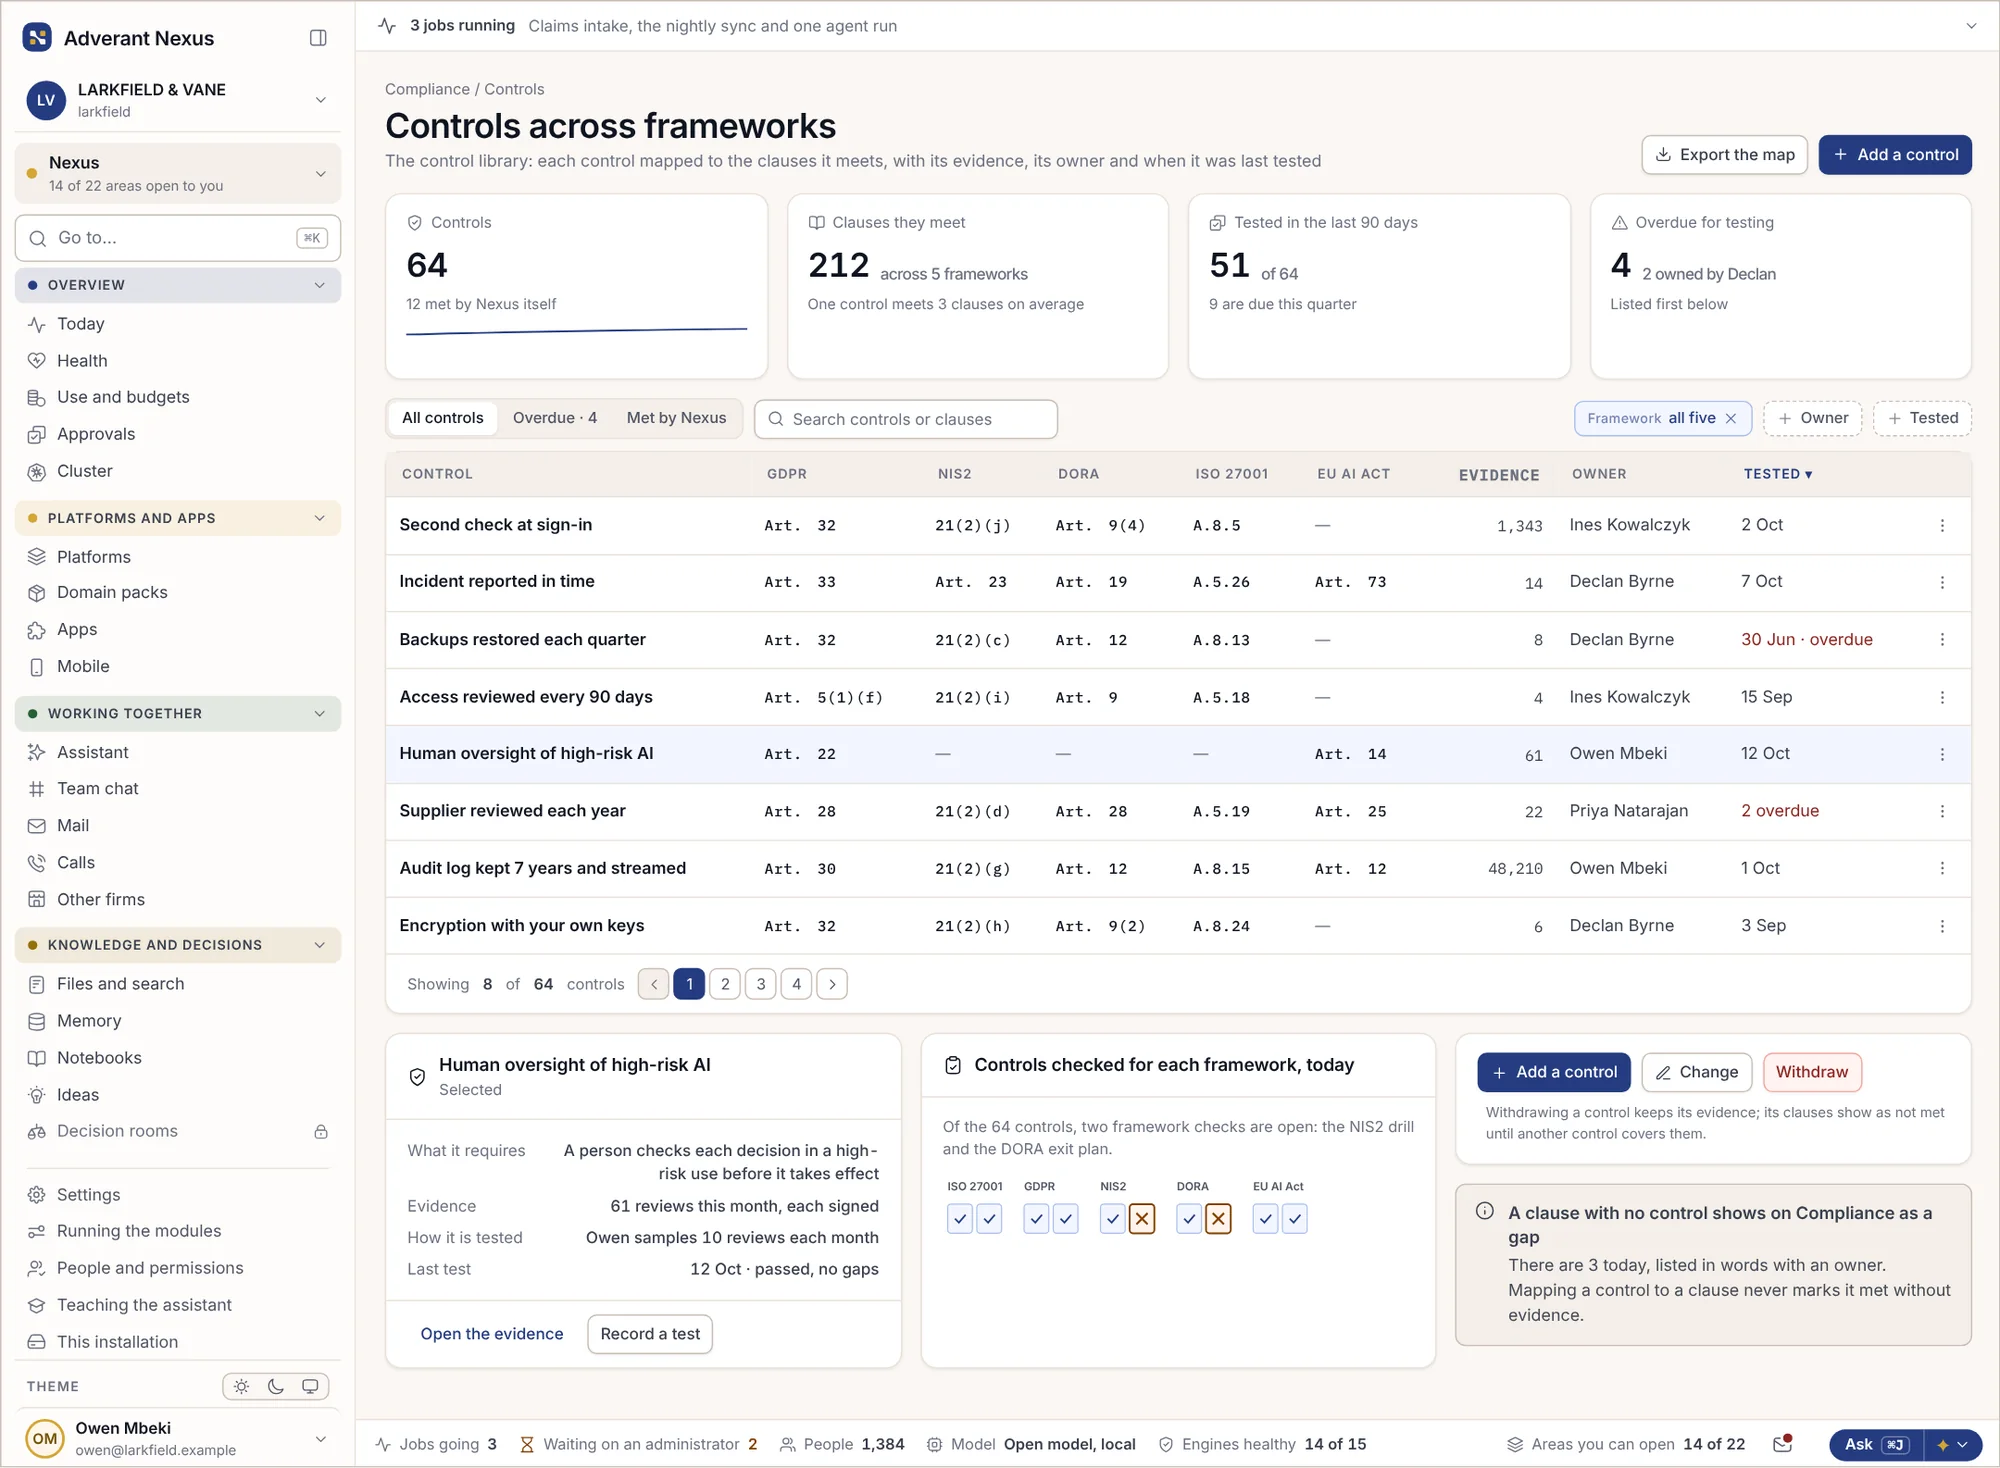
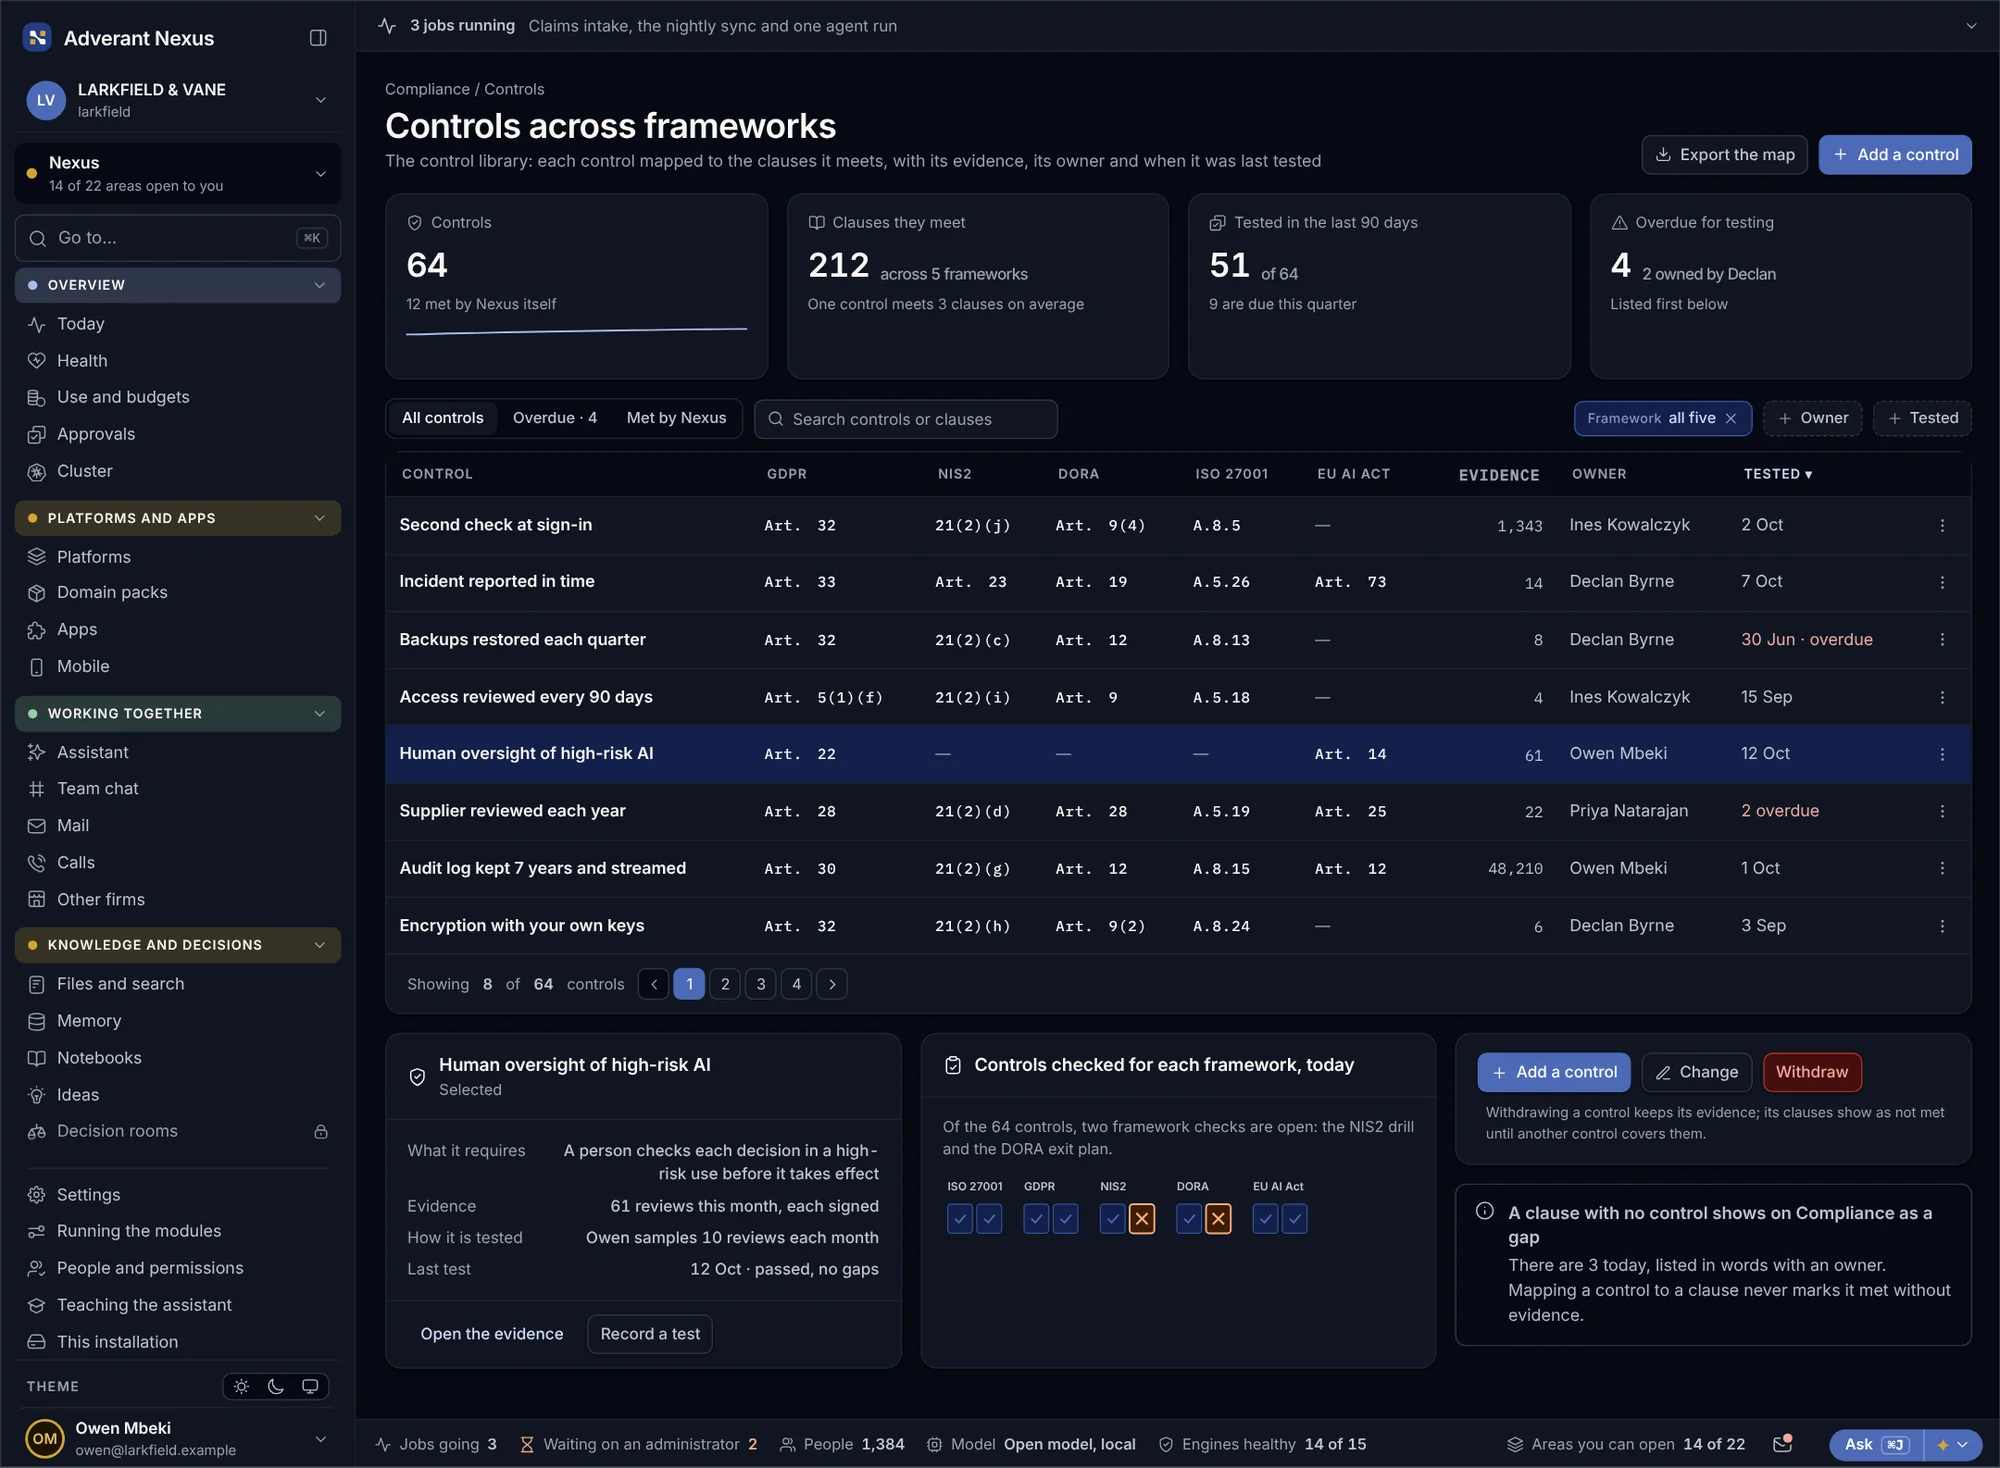
Um controlo, várias regras cumpridas.
Cada controlo está associado às regras que cumpre no RGPD, no Regulamento da IA da UE, na NIS2, no DORA e nas normas ISO. As evidências são recolhidas automaticamente sempre que possível e o registo de utilizações de IA é mantido atualizado.
Controlos entre referenciais
- Associado uma única vez
- Evidências reutilizadas
- Lacunas identificadas
Registo do Regulamento da IA da UE
- Todas as utilizações de IA listadas
- Classe de risco registada
- Um responsável por cada uma


Pronto quando o auditor pedir.
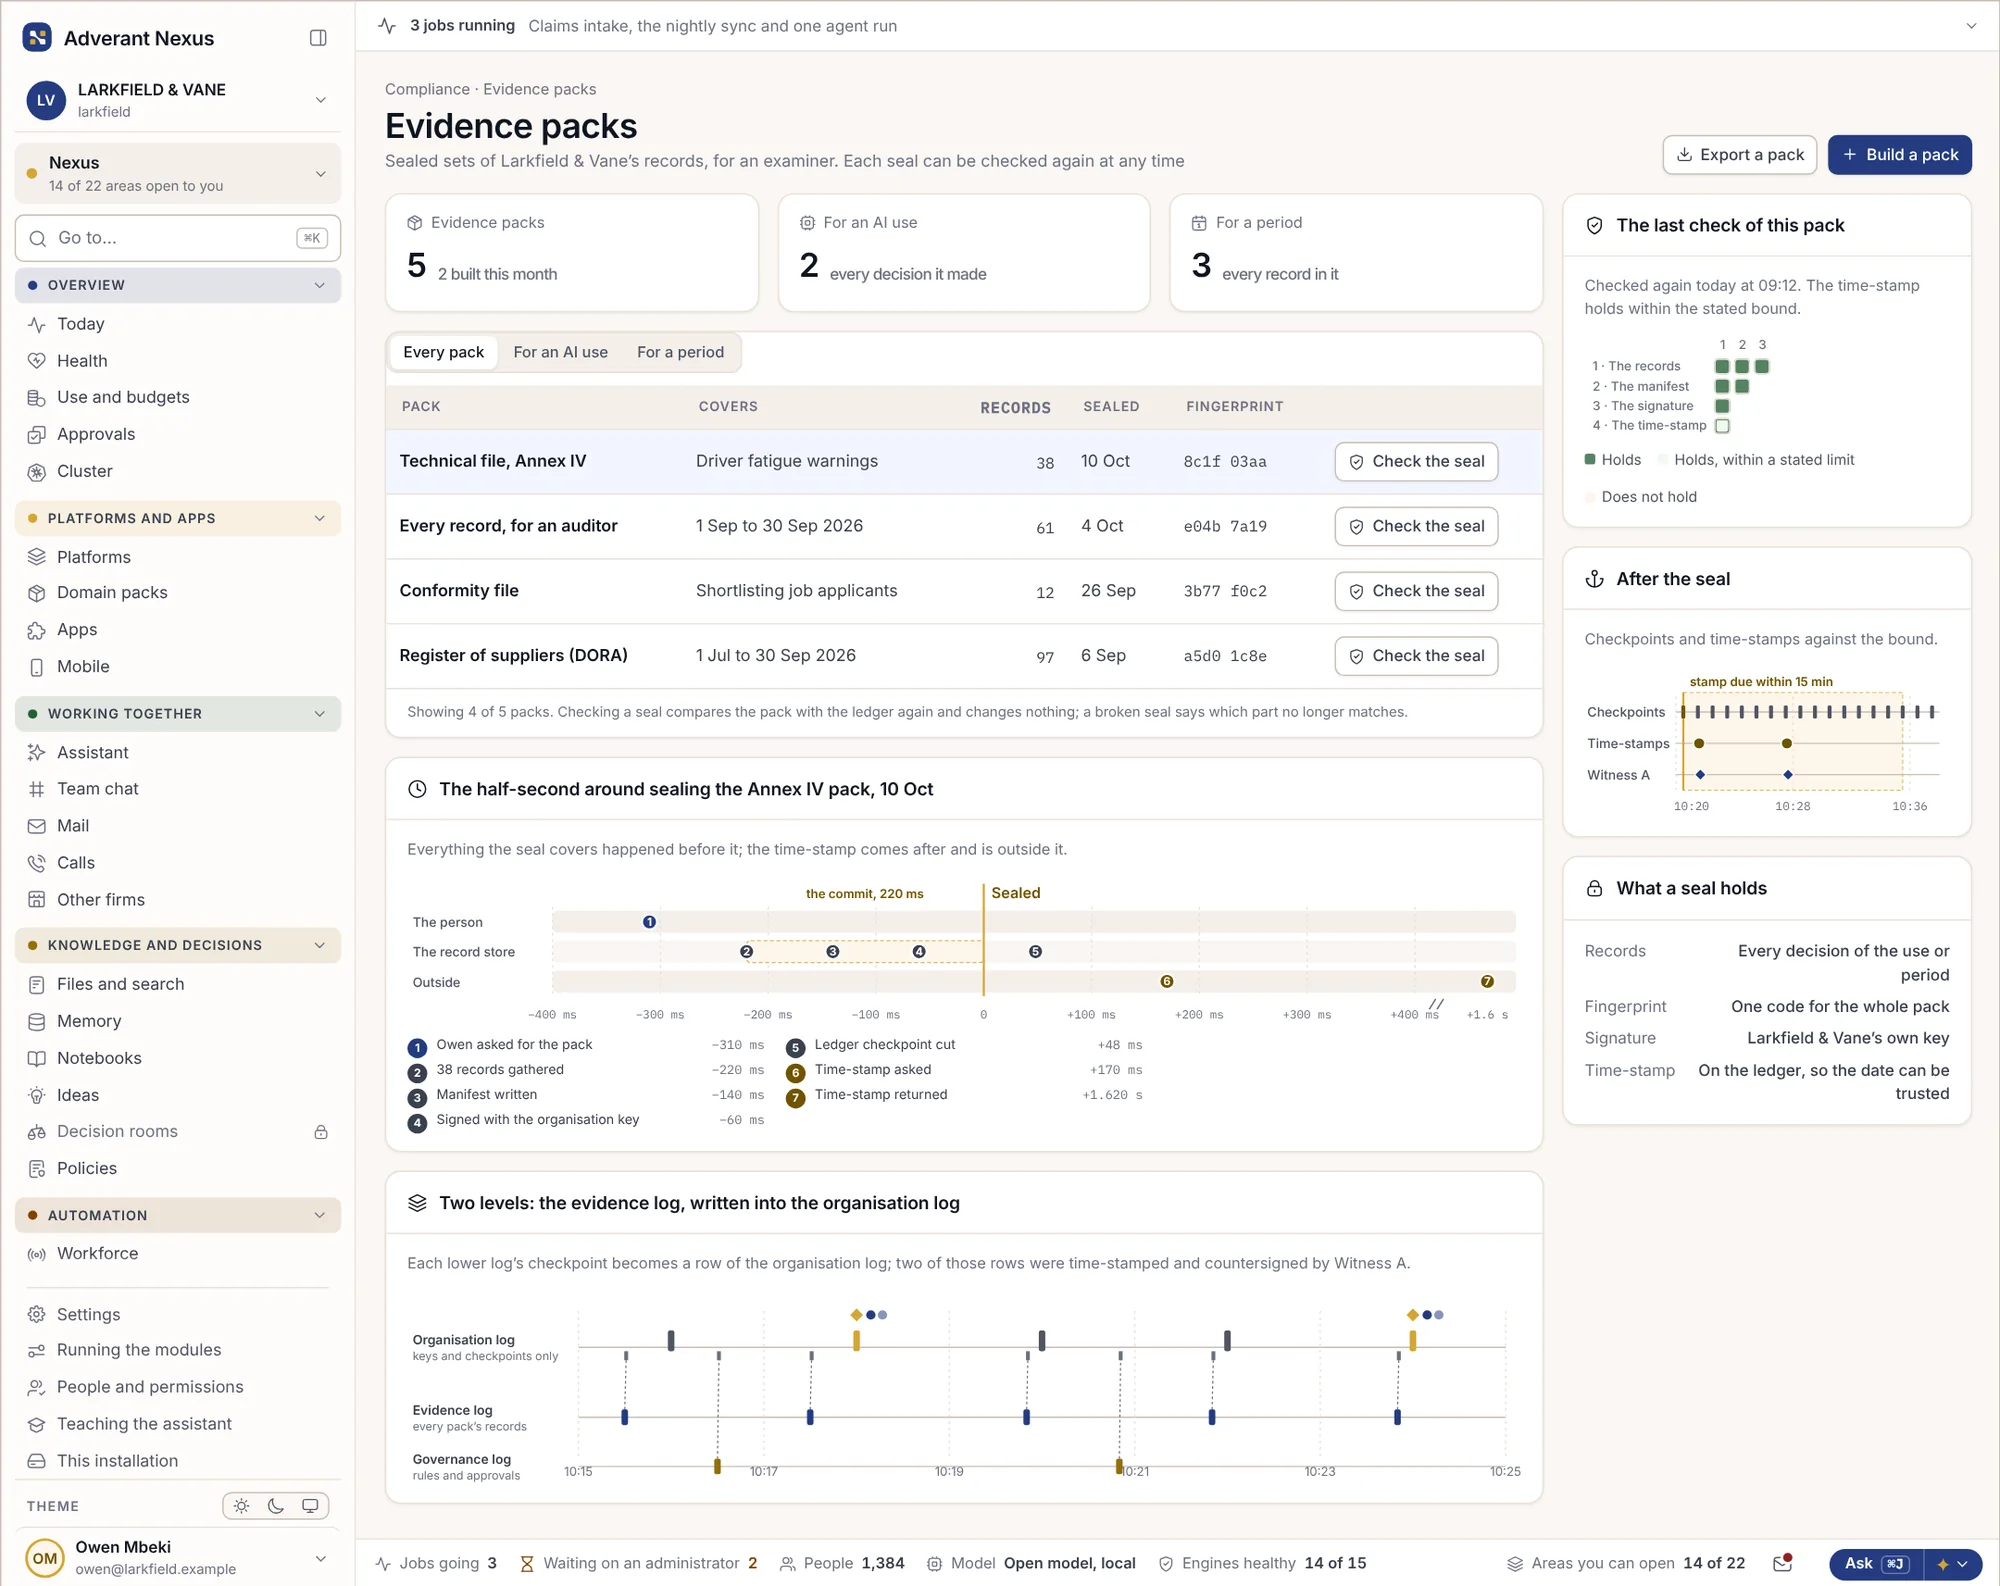
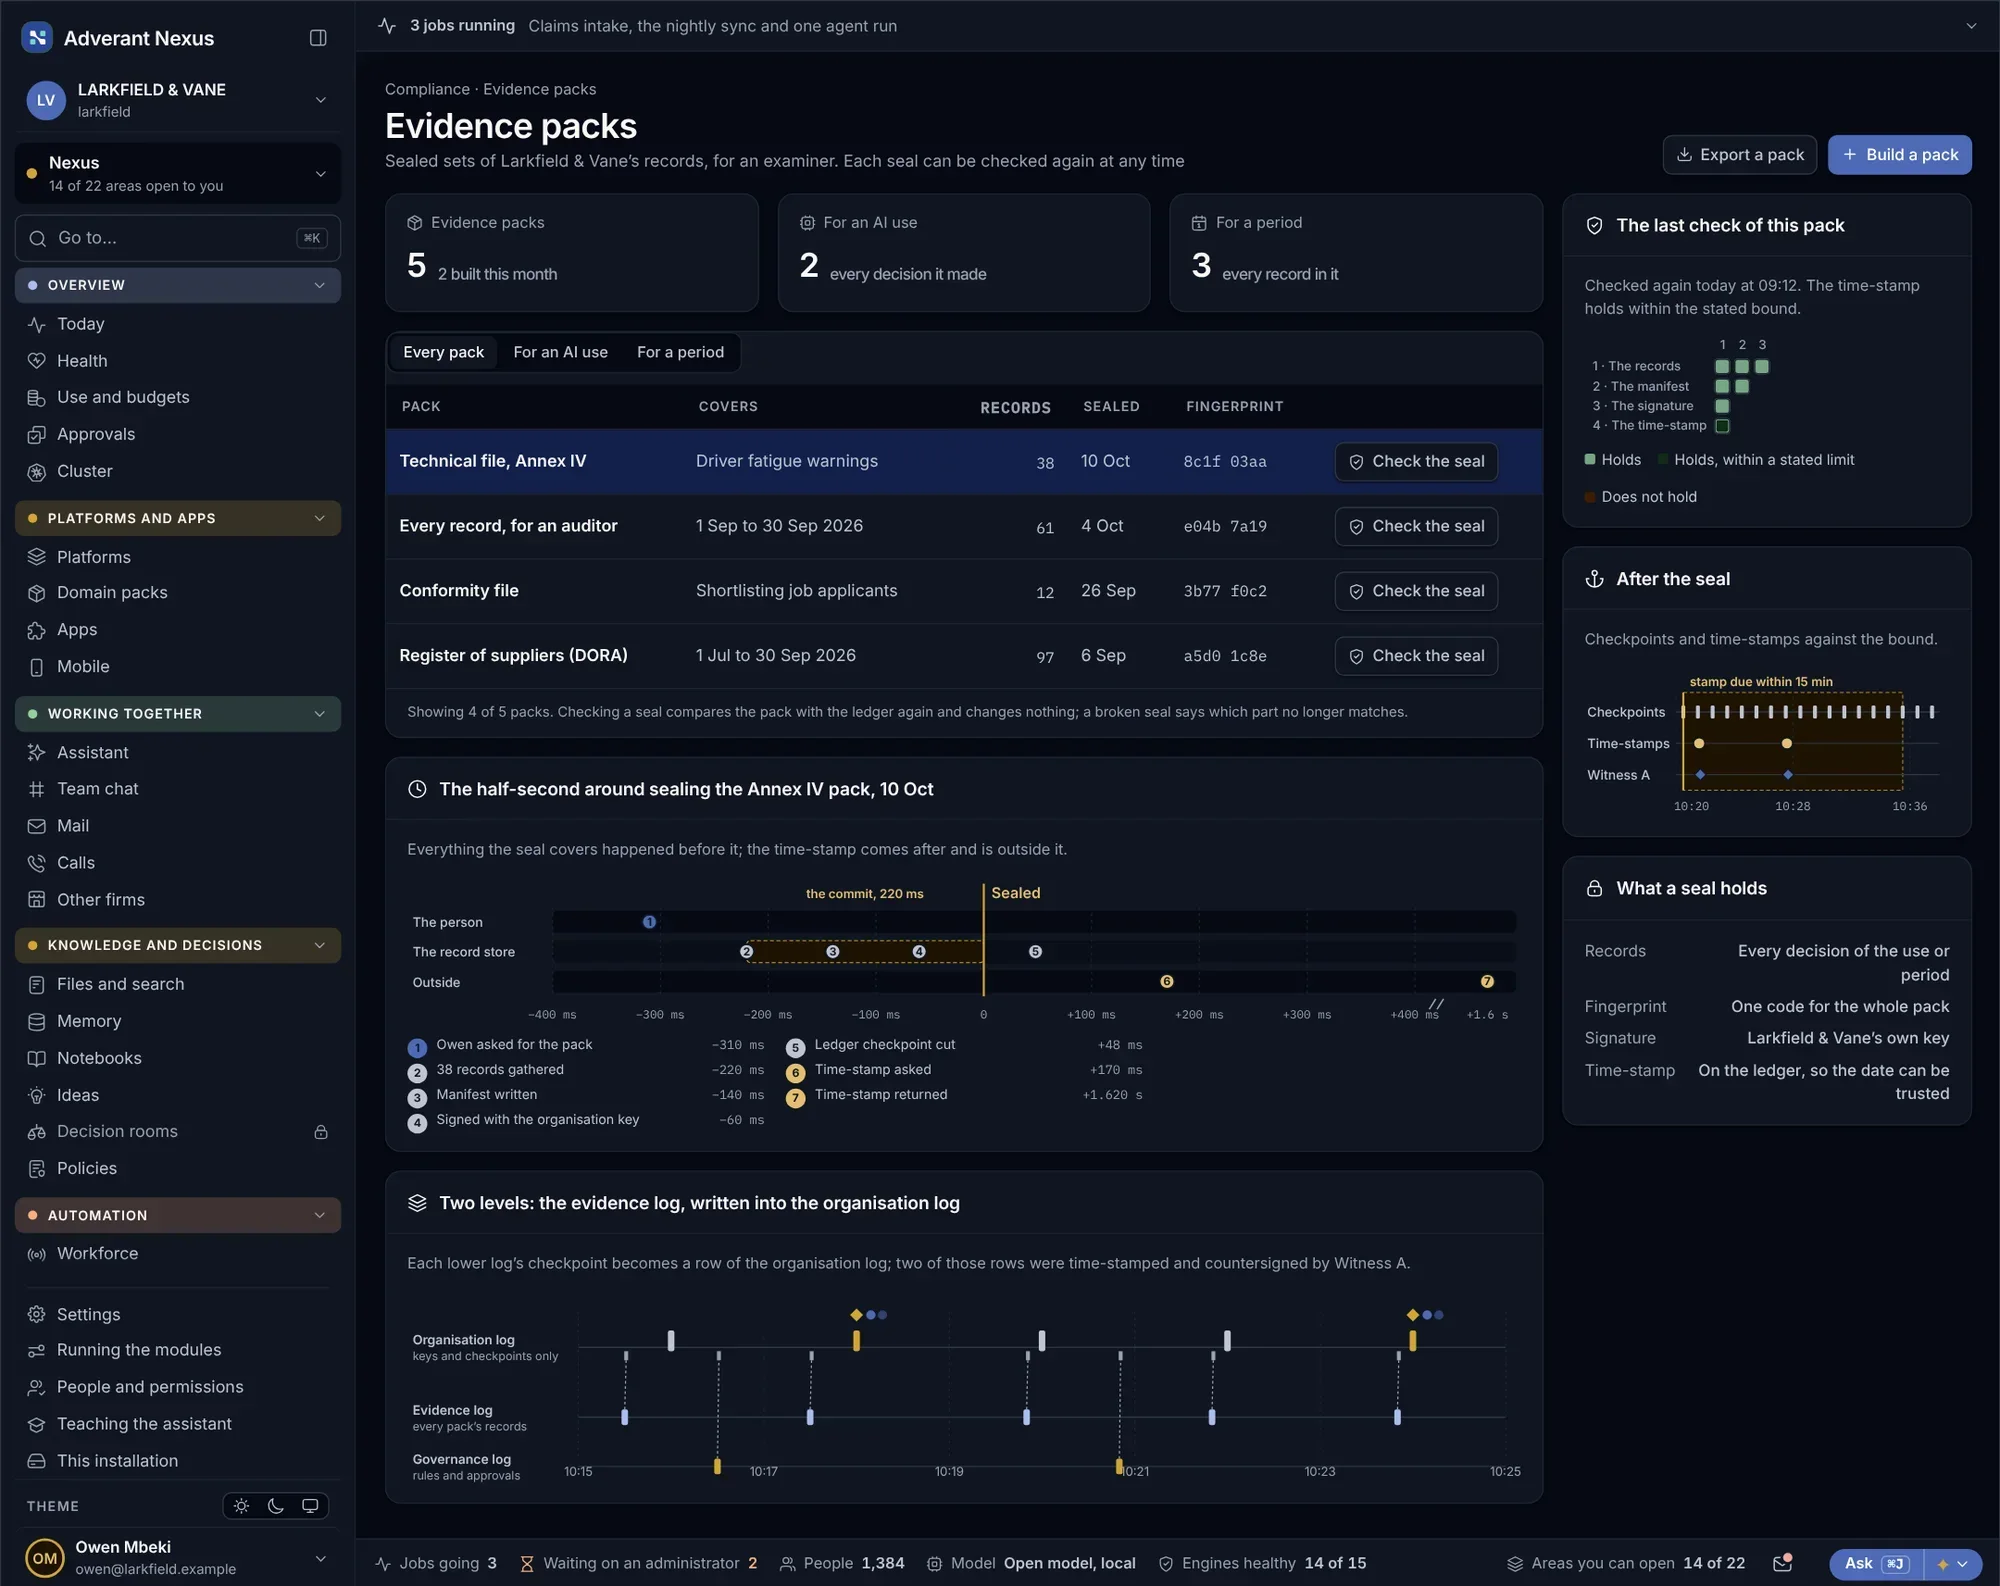
Crie o pacote de evidências que o auditor pede e verifique se um pacote anterior continua válido. Aplique uma retenção legal e exporte exatamente o que esta abrange.
Pacotes de evidências
- Criado a partir de registos ativos
- Selado no momento da emissão
- Verificado mais tarde
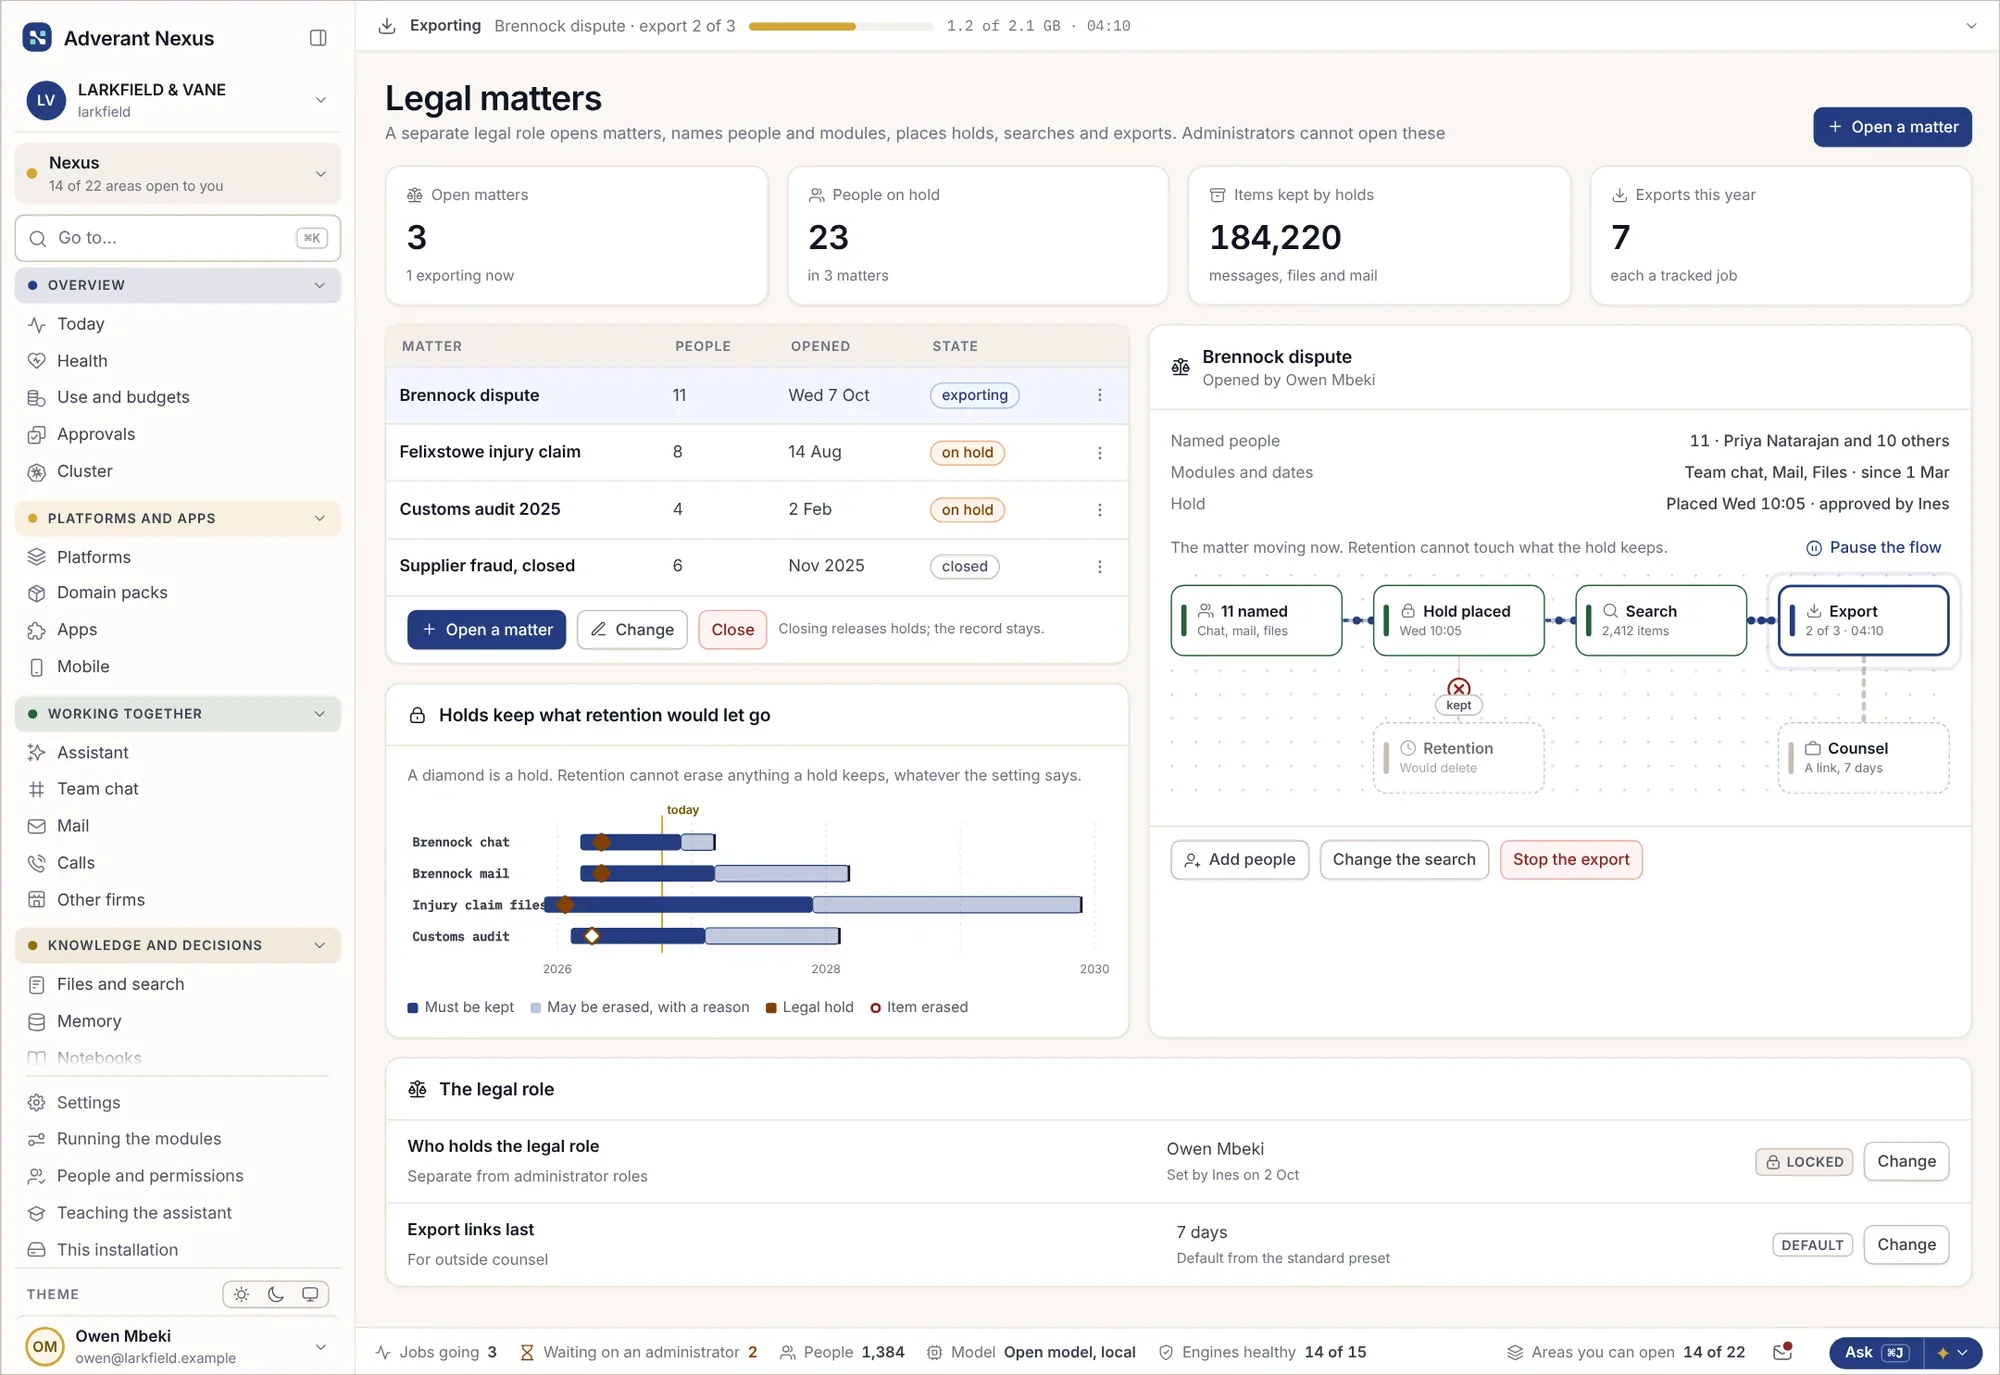
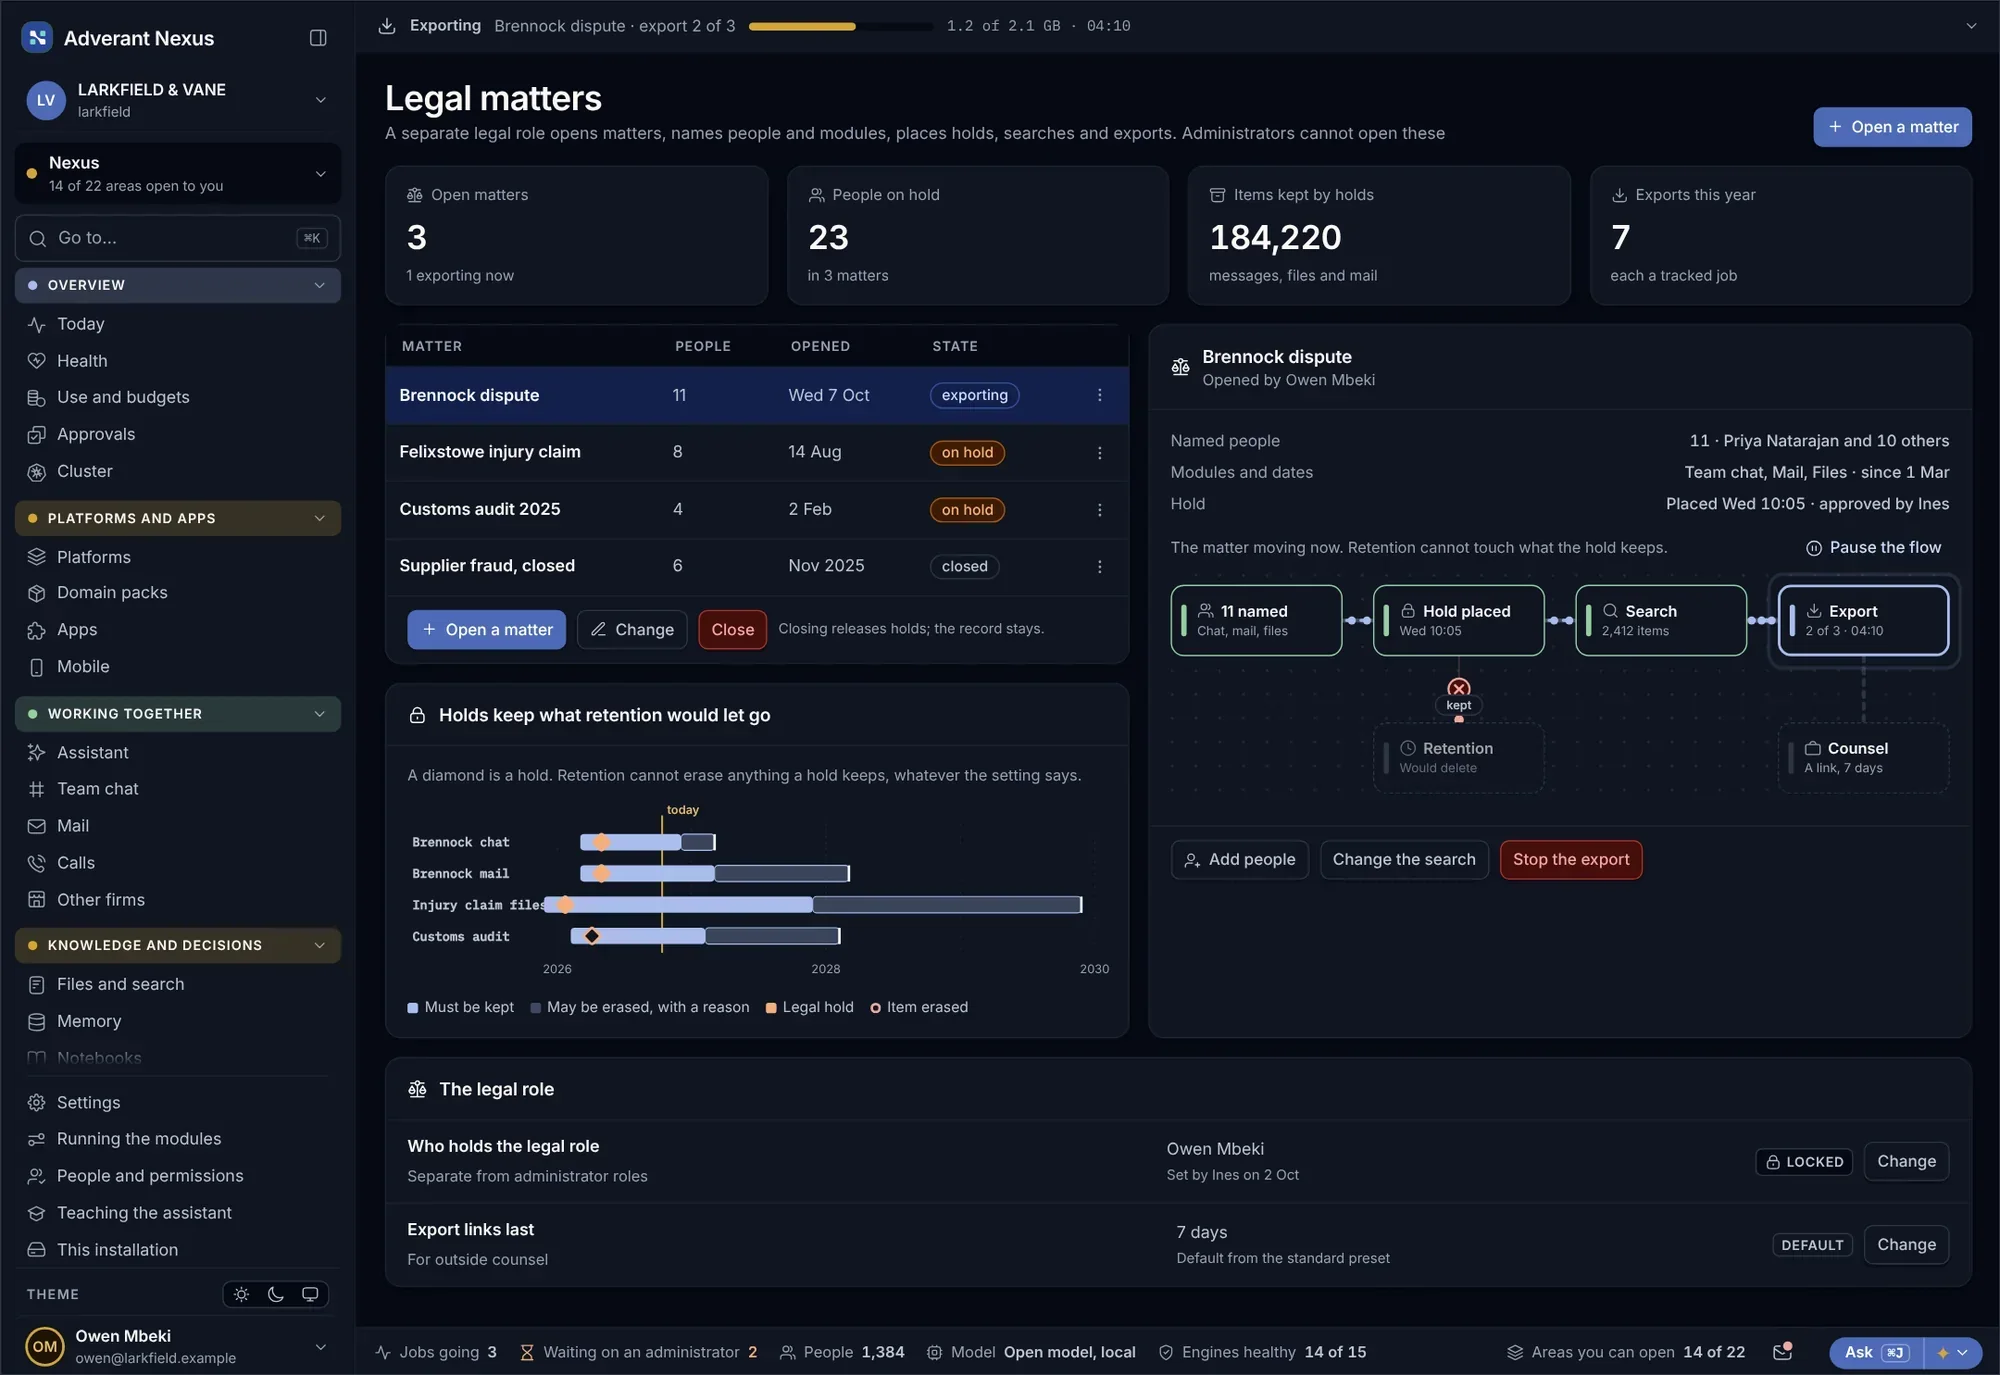
Processos jurídicos, retenções e exportações
- Retenções que impedem a eliminação
- Exportações do que está exatamente retido
- Libertado com registo
Acesso de emergência, breve e supervisionado.
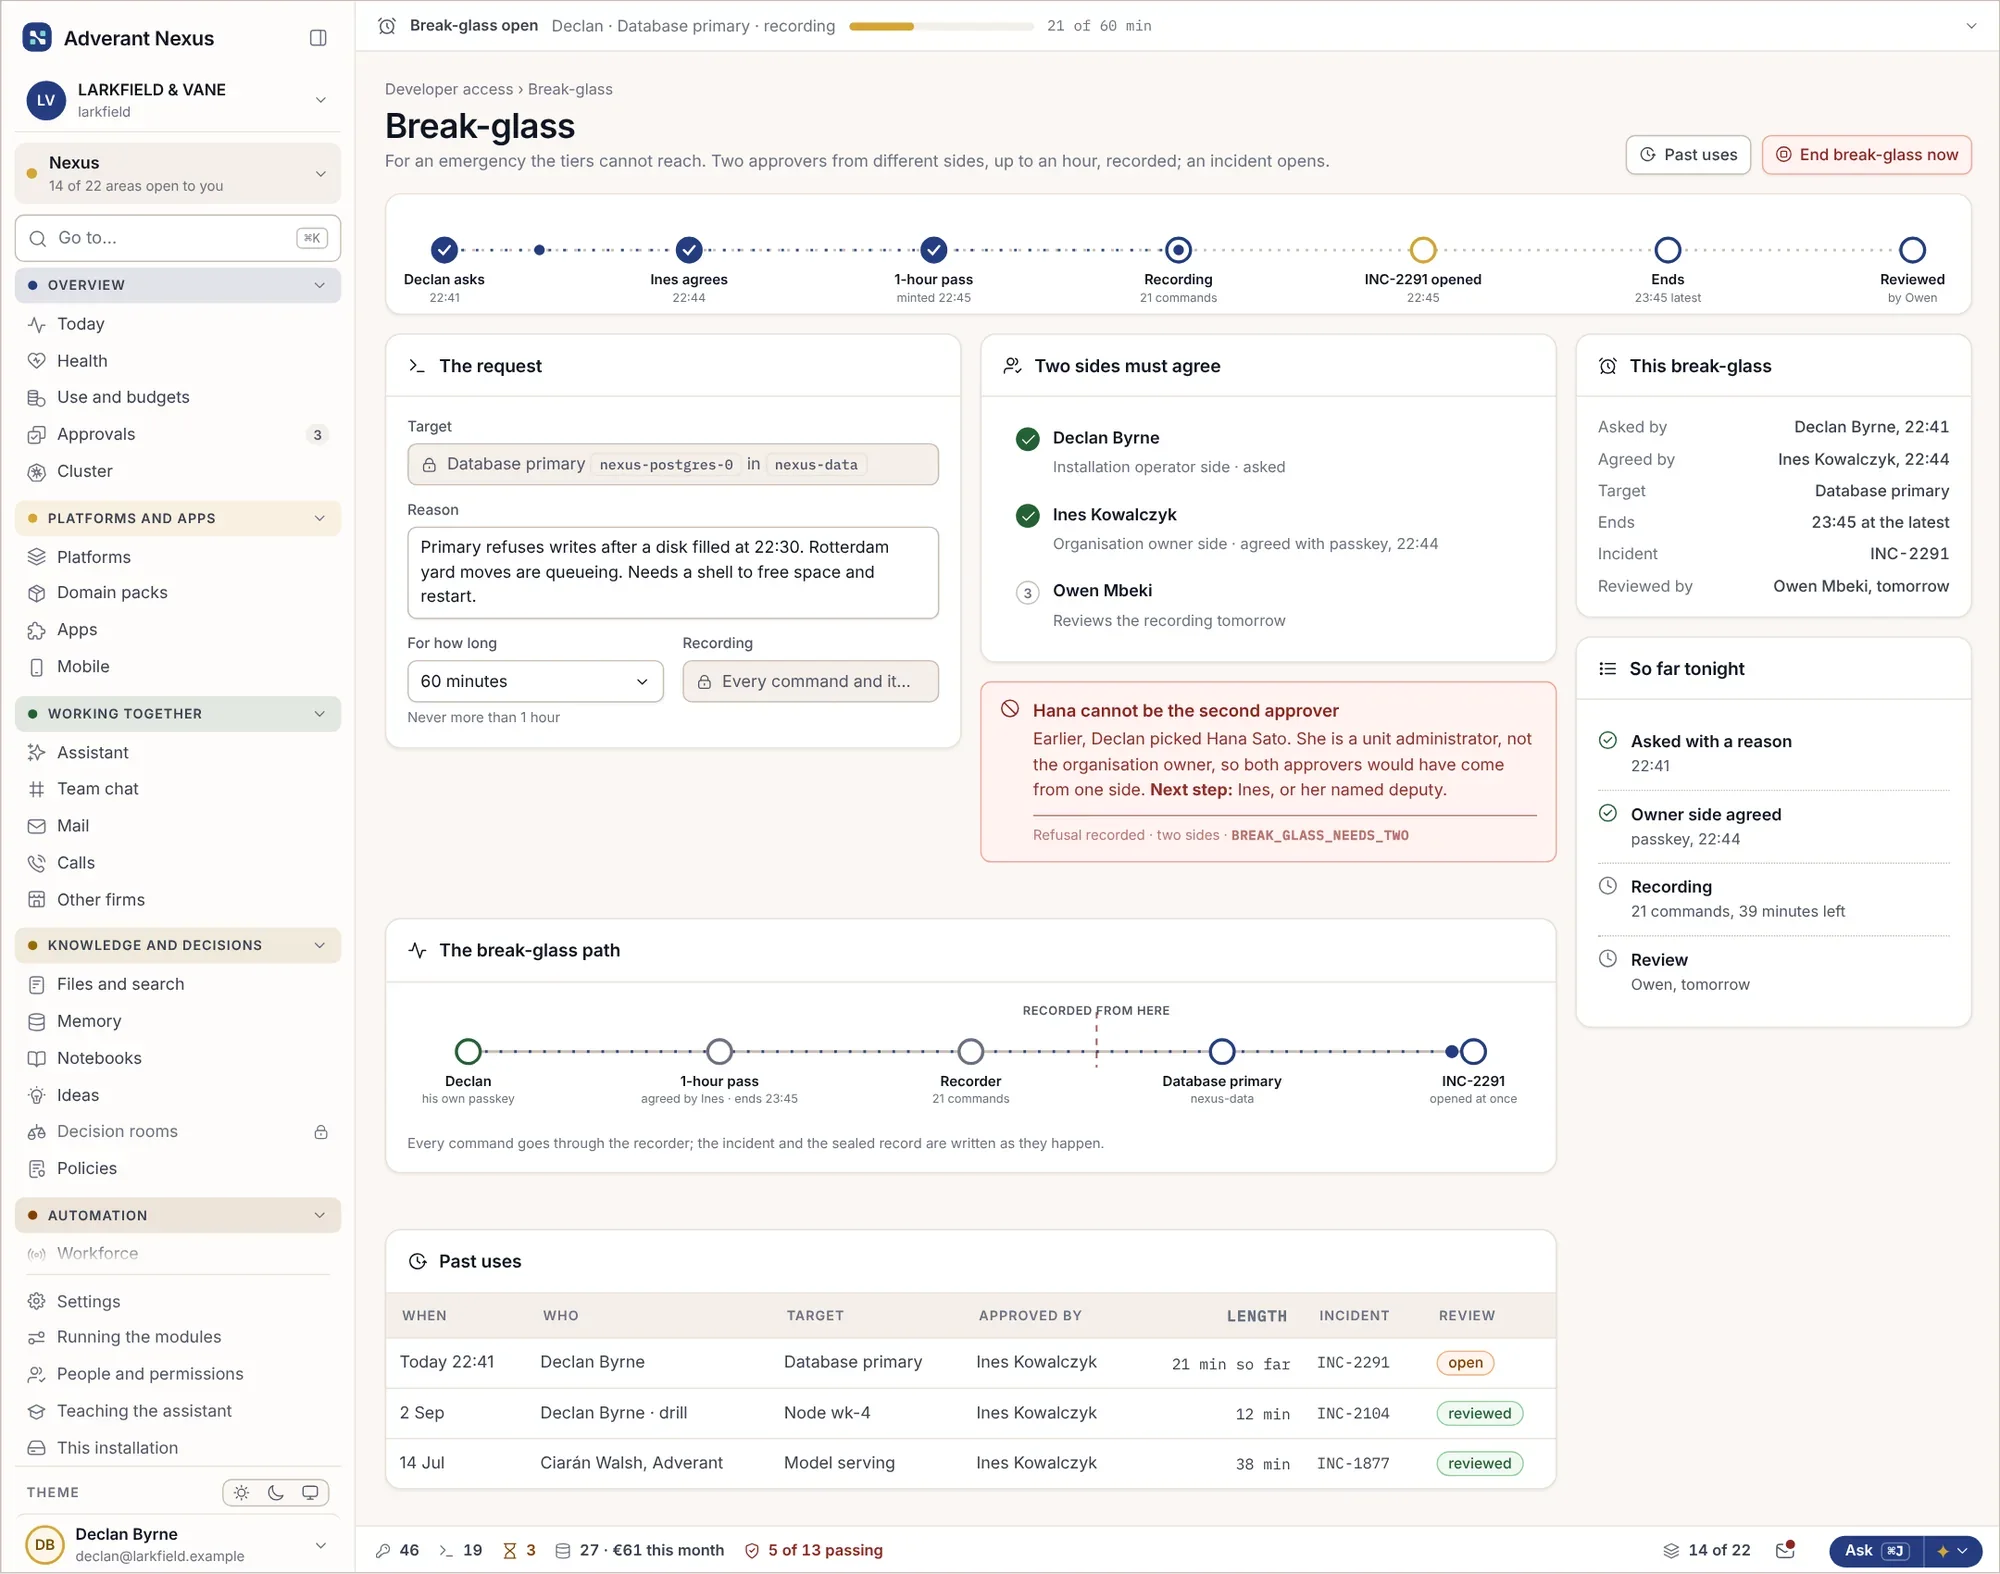
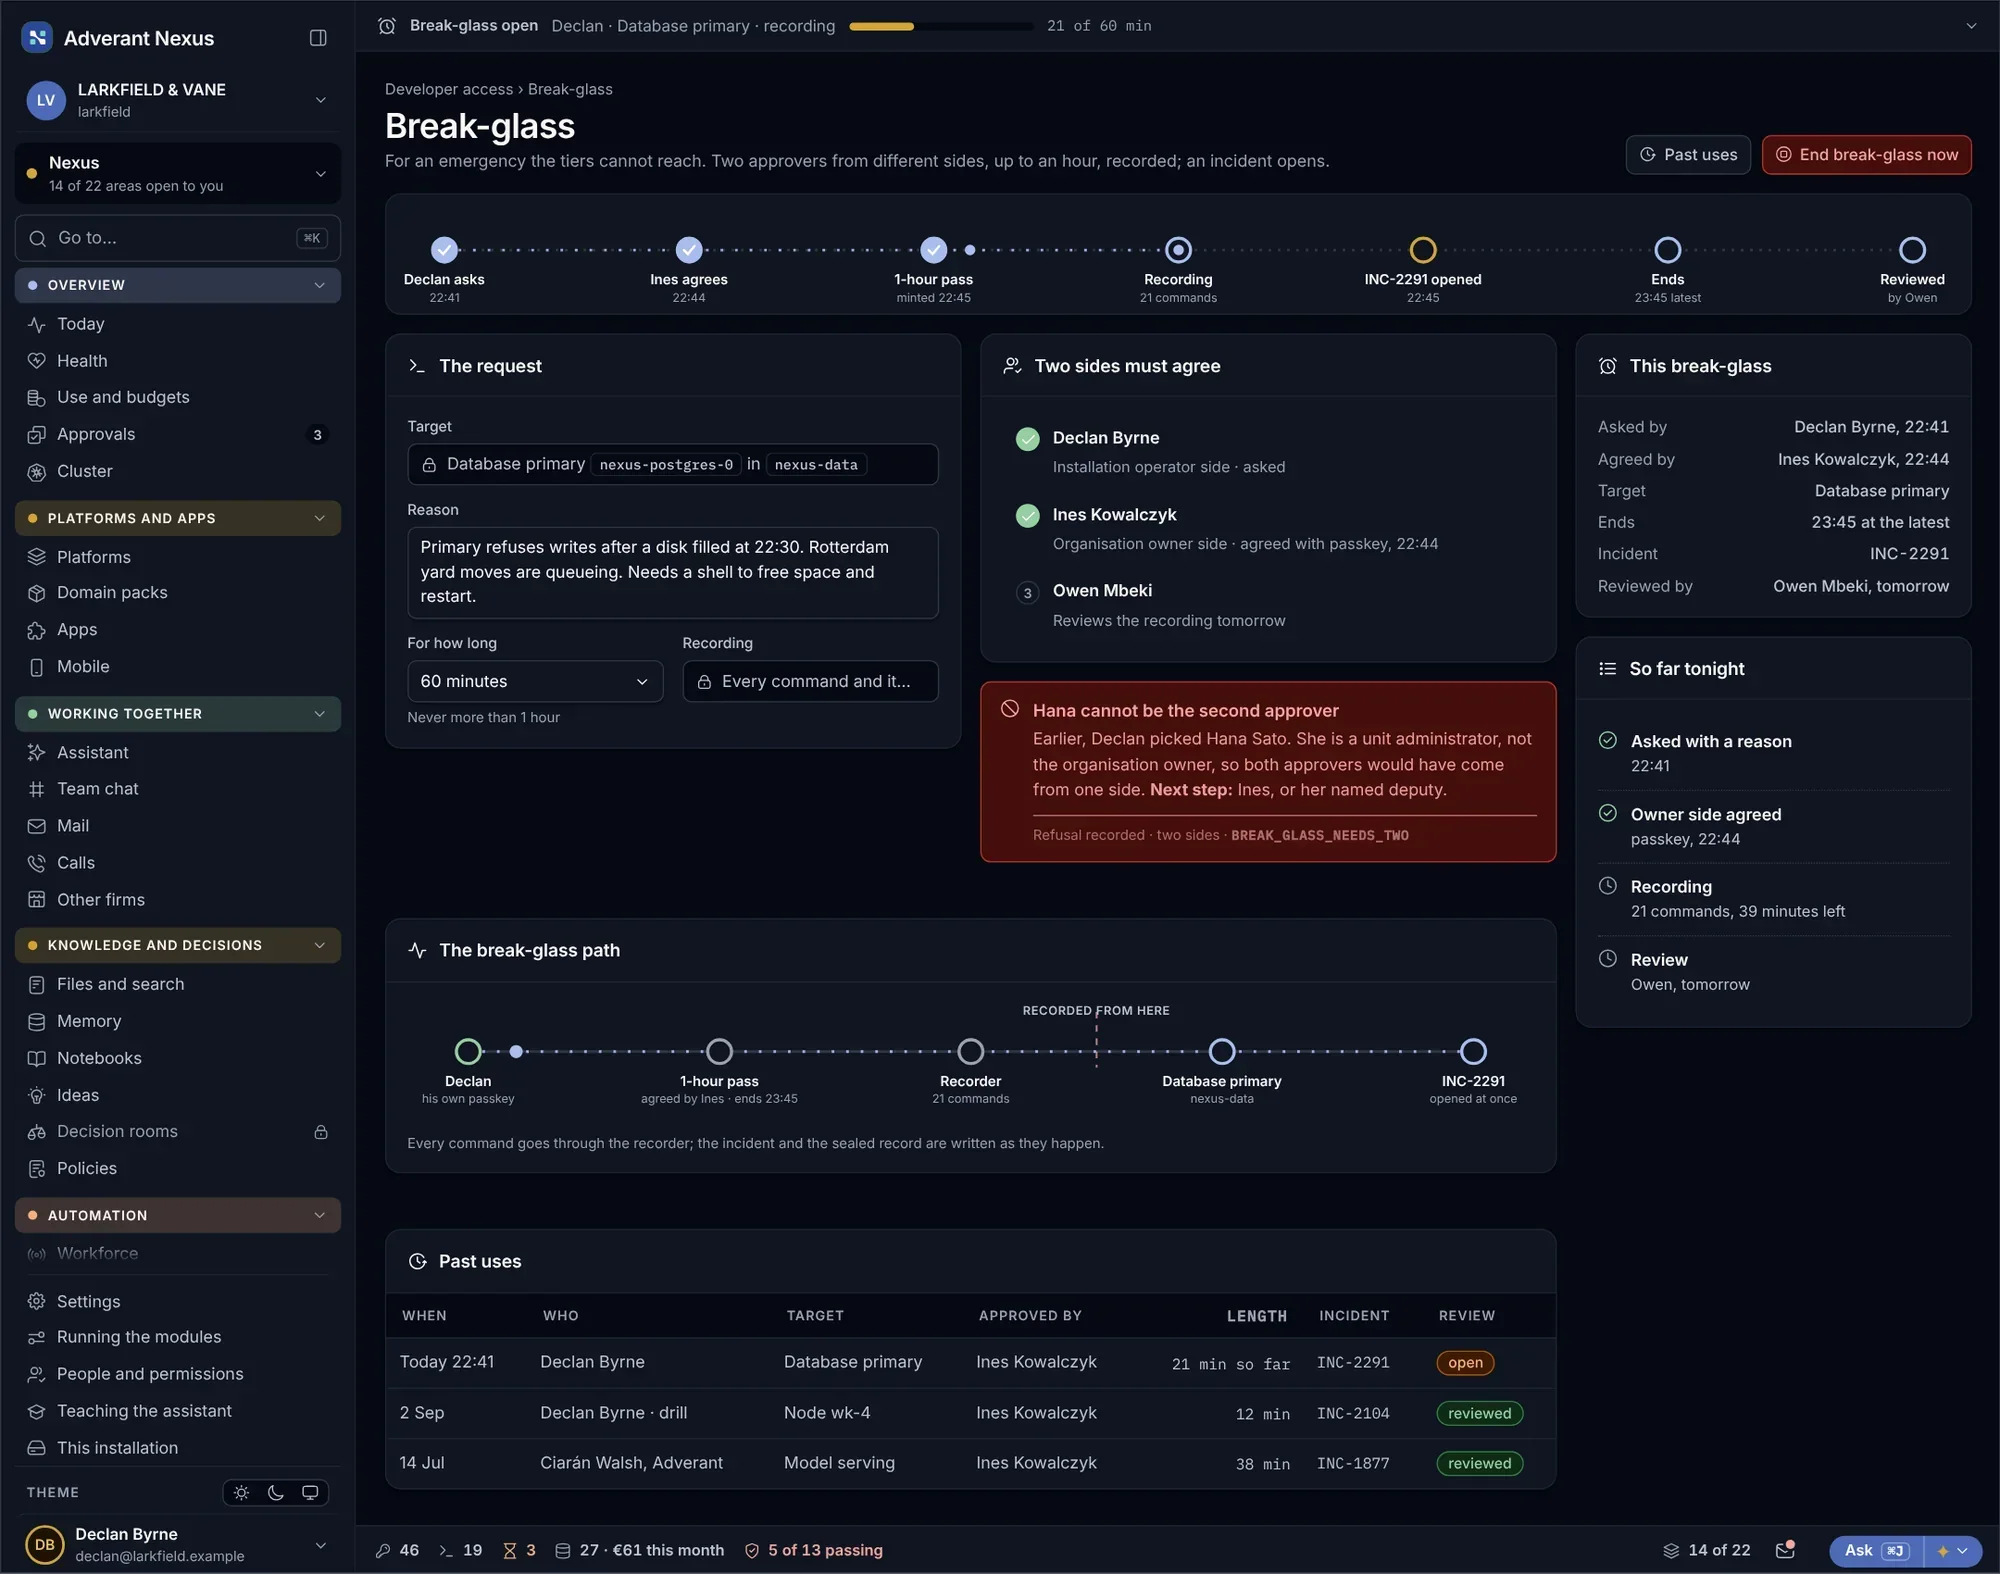
Quando algo tem de ser resolvido com urgência, um administrador pode receber acesso total durante um curto período, sob a supervisão de uma segunda pessoa e com cada passo registado. O acesso de agentes de IA pode ser congelado em toda a organização de uma só vez.
- Acesso total limitado no tempo
- Segunda pessoa obrigatória
- Acesso de agentes de IA congelado de uma só vez
Sobre o acesso e a conformidade.
Que referenciais estão associados?
RGPD, Regulamento da IA da UE, NIS2, DORA, ISO/IEC 27001 e ISO/IEC 42001, entre outros. Também pode adicionar as suas próprias políticas.
Podemos usar o início de sessão da nossa empresa?
Sim. As pessoas iniciam sessão com o vosso fornecedor de identidade atual, e a segunda verificação pode ser exigida a todos.
Aprofundar
Crie aqui o seu próximo pacote de evidências.
Diga-nos o que o seu auditor pediu da última vez. Mostraremos como o Nexus o prepara.