Felterne på hver post, og hvad hver domænepakke består af.
Denne side er oversat af AI fra den engelske original. Hvis noget er uklart, er den engelske side gældende. Læs denne side på engelsk
Dette appendiks oplister de data, en kunde møder, fra felterne på hver post op til de enkelte domænepakkers arbejdsdele. Det genereres fra de samme kilder som resten af bogen, så det ændrer sig, når de gør. På supportsitet findes det samme indhold som et interaktivt kort: Vælg en pakke, og klik derefter på en vilkårlig del for at se, hvordan den fungerer.
Felter på hver post
Hver tabel, som et plugin eller en pakke ejer, har nedenstående afgrænsningsfelter. Læsninger og skrivninger er afgrænset af dem, og der findes ingen offentlig struktur uden dem.
Felt
Type
Betydning
organization_id
uuid, aldrig tom
Lejeren. Hver primærnøgle og hvert indeks begynder med den.
owner_user_id
uuid, aldrig tom
Personen. På en personlig post (en postkasse, en privat visning) er den afgrænsningen; på en organisationspost (en beslutning, en godkendelse) registrerer den, hvem der handlede.
business_unit_id
uuid, kan være tom
Enhedsafgrænsningen. Kolonnen skal findes, også hvor der endnu ikke er angivet en enhed.
demo
boolean, standard false
Markerer seedede eksempelrækker, så de kan fjernes alene ud fra markøren. Referencepluginnet kalder den is_demo.
Fremmednøgler indeholder også organisationen, så et link aldrig kan pege ind i en anden lejers rækker.
Den fælles kerne
Alle pakker bygger på den samme kerne. Dette er de dele af den, som en pakke og dens linser henviser til.
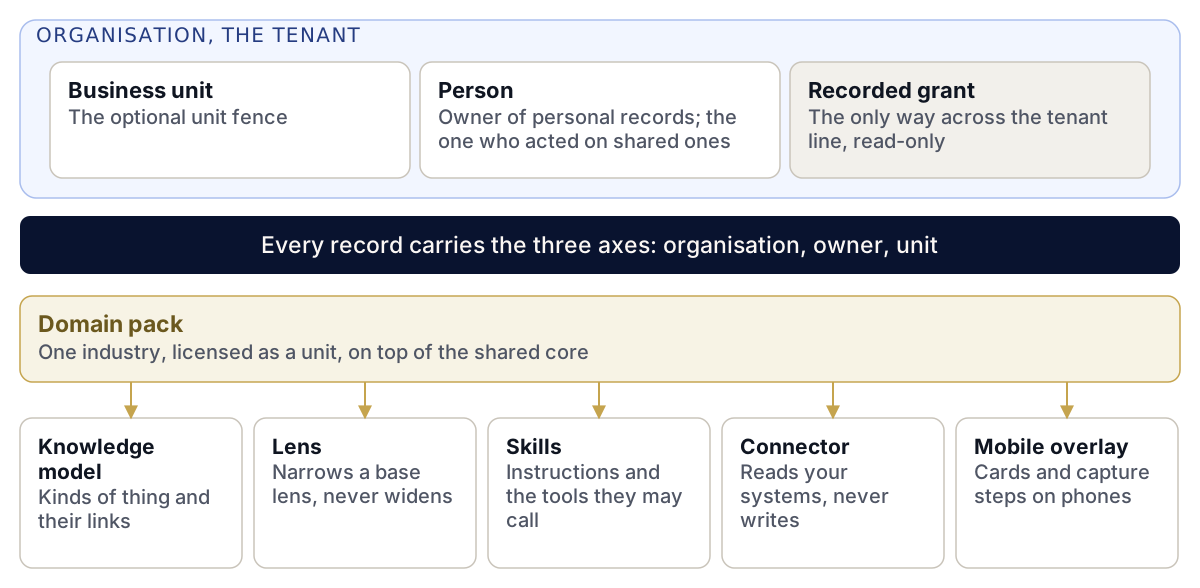
Den fælles kerne. En organisation rummer sine enheder og personer. En domænepakke tilføjer sine egne dele oven på kernen, og hver post har de tre akser.
Del
Hvad det er
Organisation
Lejeren. Hver post har den. Kun en registreret tilladelse krydser den, og denne tilladelse er skrivebeskyttet.
Forretningsenhed
Den valgfri enhedsafgrænsning inden for en organisation. En pilotudgivelse eller en pakke kan indstilles pr. enhed.
Person
En af organisationens personer. Ejer af personlige poster og den, der handlede på organisationsposter.
Linse
Det, som én rolle ser i en pakke eller platform, defineret som en indsnævring af en basislinse og aldrig en udvidelse.
Basislinse
Den linse, som en anden linse indsnævrer, og som afgrænser alt, hvad den snævrere linse må vise.
Domænepakke
Én branches vidensmodel og linser, licenseret som en enhed sammen med skabelonerne og konnektorerne til det arbejde.
Vidensmodel
Det versionerede sæt af typer af ting, en pakke kender, og hvordan de hænger sammen, ofte bygget på en basismodel fra en anden pakke.
Konnektor
En skrivebeskyttet forbindelse, der efter en tidsplan henter poster fra et eksisterende system ind i en pakkes vidensmodel.
Skills Engine-færdighed
En SKILL.md-pakke: instruktioner plus de værktøjer, den må kalde. Assistenten og agenterne kører den.
Mobil-overlay
Den del af et pakkemanifest, der angiver, hvilke kort og registreringstrin der vises på telefoner, og for hvilke roller.
Registreret tilladelse
Den eneste vej på tværs af lejergrænsen: en skrivebeskyttet tilladelse, som den organisation, der ejer dataene, registrerer, og hvor hvert opslag logges i begge organisationer.
Tre akser
Den afgrænsning, som alle læsninger og skrivninger er underlagt: lejeren og ejeren samt enheden, hvor en sådan er angivet.
Forsikring
Kræver Enterprise. Kræver også tilføjelsen Beslutningsrum og forseglede poster. Telefonskærme kræver desuden Mobilapps.
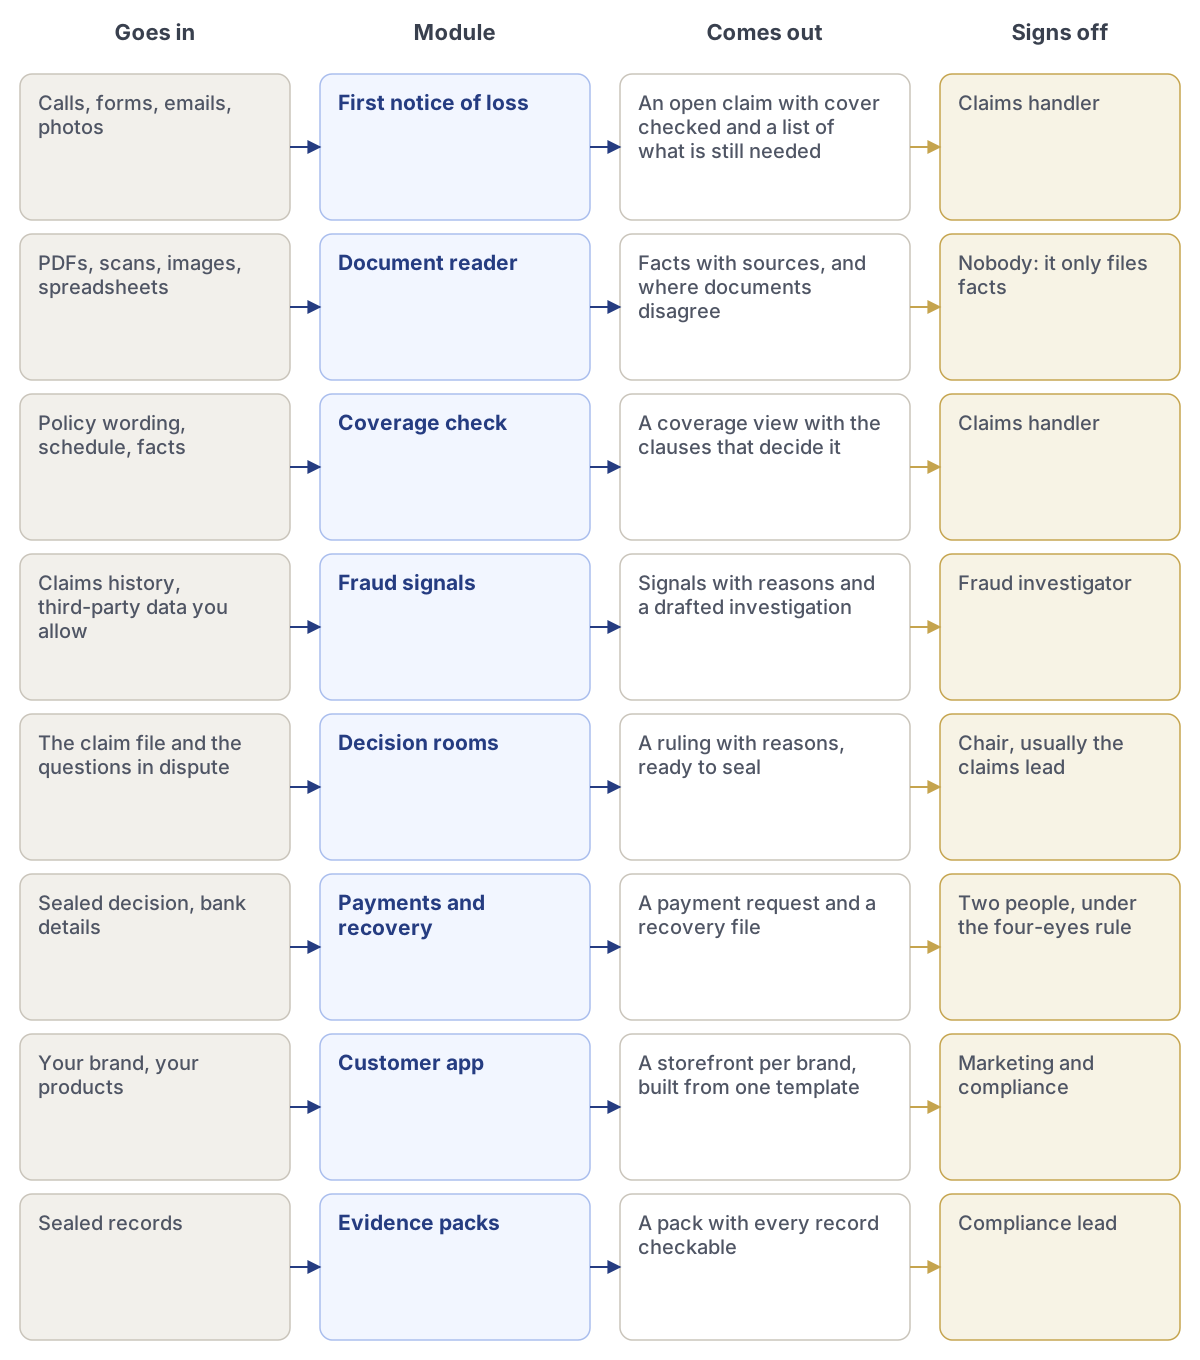
Forsikringspakkens moduler, fra hvad der går ind, til hvem der godkender.
Linse
Hvad den viser
Skadebehandler
Skaden, policen, alle dokumenter og et udkast til næste skridt. Spørgsmål besvaret med kilder.
Skadeansvarlig
Skader, der afventer en beslutning, beslutningsrum, der skal ledes, og begrundelserne bag hver anbefaling.
Svindelefterforsker
Signaler på tværs af skader: fælles telefoner, adresser, reparatører og bankkonti, på en graf og et kort.
Underwriter
Hvad skaderne fortæller om en forsikringsportefølje, med den formulering, der forårsagede det.
Compliance og revision
Forseglede poster, de regler, hver af dem besvarer, og dokumentationspakker til tilsynet.
Modul
Hvad den gør
Går ind
Kommer ud
Godkender
Første skadesanmeldelse
Modtager skaden via telefon, web, app eller e-mail, kontrollerer dækningen og beder kun om det, der mangler.
Opkald, formularer, e-mails, fotos
En åben skade med kontrolleret dækning og en liste over, hvad der stadig mangler
Skadebehandler
Dokumentlæser
Læser rapporter, fakturaer, besigtigelser og fotos og registrerer hvert faktum med et link til dets side.
PDF'er, scanninger, billeder, regneark
Fakta med kilder, og hvor dokumenterne er uenige
Ingen: den registrerer kun fakta
Dækningskontrol
Sammenholder fakta med policebetingelserne og tillæggene og udarbejder et udkast til en dækningsvurdering.
Policebetingelser, police-oversigt, fakta
En dækningsvurdering med de klausuler, der afgør den
Skadebehandler
Svindelsignaler
Leder efter forbindelser mellem skader, personer, telefoner, adresser, reparatører og konti.
Skadehistorik, tredjepartsdata, som De tillader
Signaler med begrundelser og et udkast til en undersøgelse
Svindelefterforsker
Beslutningsrum
Ved større eller omtvistede skader argumenterer AI (kunstig intelligens) for og imod udbetaling, og en formand træffer afgørelse.
Skadesagen og de omtvistede spørgsmål
En afgørelse med begrundelser, klar til forsegling
Formand, normalt den skadeansvarlige
Betalinger og regres
Forbereder betalinger, reserver og regresskridt, når en beslutning er forseglet.
Forseglet beslutning, bankoplysninger
En betalingsanmodning og en regressag
To personer, efter fire-øjne-princippet
Kundeapp
En app med Deres brand, hvor forsikringstagere kan anmelde, følge sager og tale med en person.
Deres brand, Deres produkter
En butiksfacade pr. brand, bygget ud fra én skabelon
Marketing og compliance
Dokumentationspakker
Samler forseglede poster og knytter dem til regler for tilsyn, revisorer og genforsikringsselskaber.
Forseglede poster
En pakke, hvor hver post kan kontrolleres
Complianceansvarlig
Regel
Reference
Hvad posterne besvarer
Solvency II
Direktiv 2009/138/EF, som ændret ved (EU) 2025/2
Ledelse, risikostyring og rapportering. De reviderede regler gælder fra 30. januar 2027.
Forsikringsdistribution
Direktiv (EU) 2016/97 (IDD)
At handle ærligt, redeligt og i kundens bedste interesse og at føre de optegnelser, der viser det.
DORA (forordningen om digital operationel modstandsdygtighed)
Forordning (EU) 2022/2554
IKT-risiko, hændelsesrapportering og registret over teknologileverandører.
EU's AI-forordning
Forordning (EU) 2024/1689, bilag III 5(c)
Risikovurdering og prisfastsættelse inden for livs- og sygeforsikring er højrisiko-AI fra 2. december 2027.
GDPR (databeskyttelsesforordningen)
Forordning (EU) 2016/679
Formål, indsigt, sletning og hvor skadelidtes data opbevares.
EIOPA's udtalelse om AI
Udtalelse om AI-styring og risikostyring, august 2025
Tilsynenes forventninger til retfærdighed, forklarlighed og menneskeligt tilsyn med AI i forsikring.
Hvad der forsegles med hver beslutning:
Hvem der traf beslutningen, i hvilken rolle og hvornår
De anvendte fakta, hver med et link til sin kilde
Hvilken AI der hjalp, med hvilken model, og hvad den måtte læse
De regler, beslutningen besvarer, efter artikel
Tidsstemplet, bevidnet uden for Adverant
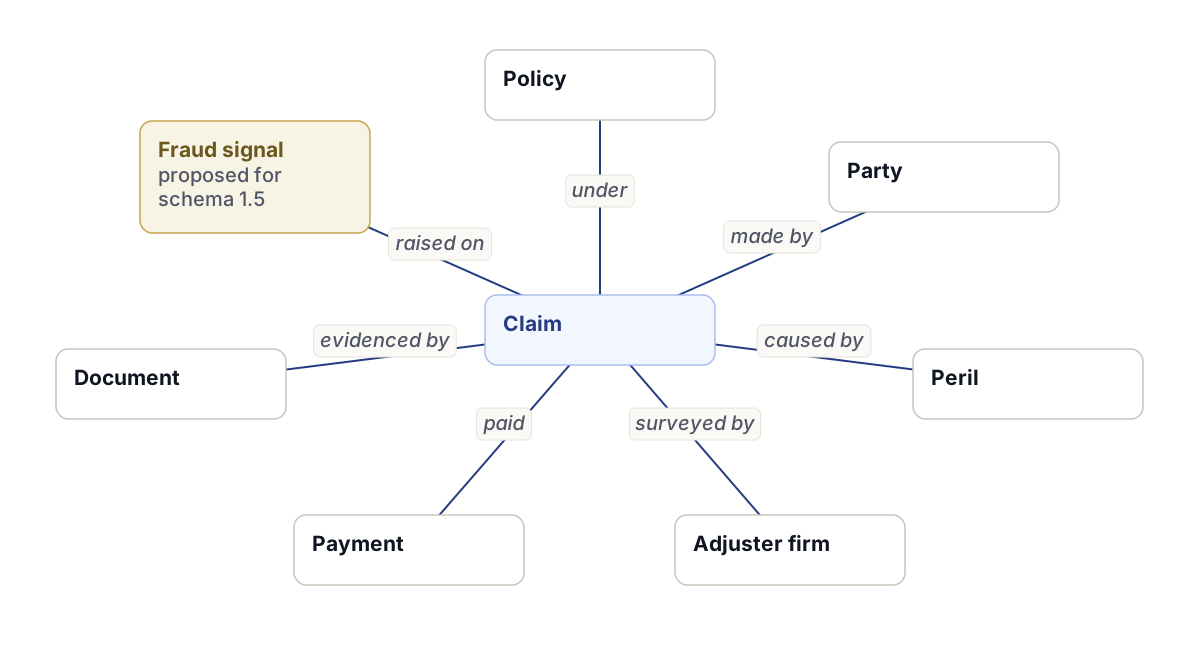
Vidensmodel: Forsikringsskema
Typerne af elementer i forsikringsskemaet og forbindelserne mellem dem.
Fra
Forbindelse
Til
Tilknyt
under
Politik
Tilknyt
anmeldt af
Part
Tilknyt
forårsaget af
Fare
Tilknyt
besigtiget af
Taksatorfirma
Tilknyt
udbetalt
Betaling
Tilknyt
dokumenteret af
Dokument
Svindelsignal
rejst på
Tilknyt
Type
Bemærk
Politik
14 felter
Tilknyt
22 felter
Part
forsikringstager, mægler
Fare
storm, oversvømmelse…
Taksatorfirma
—
Betaling
—
Dokument
hver kilde
Svindelsignal
foreslået til skema 1.5
Bankvæsen og betalinger
Kræver Enterprise. Telefonskærme kræver desuden Mobilapps.
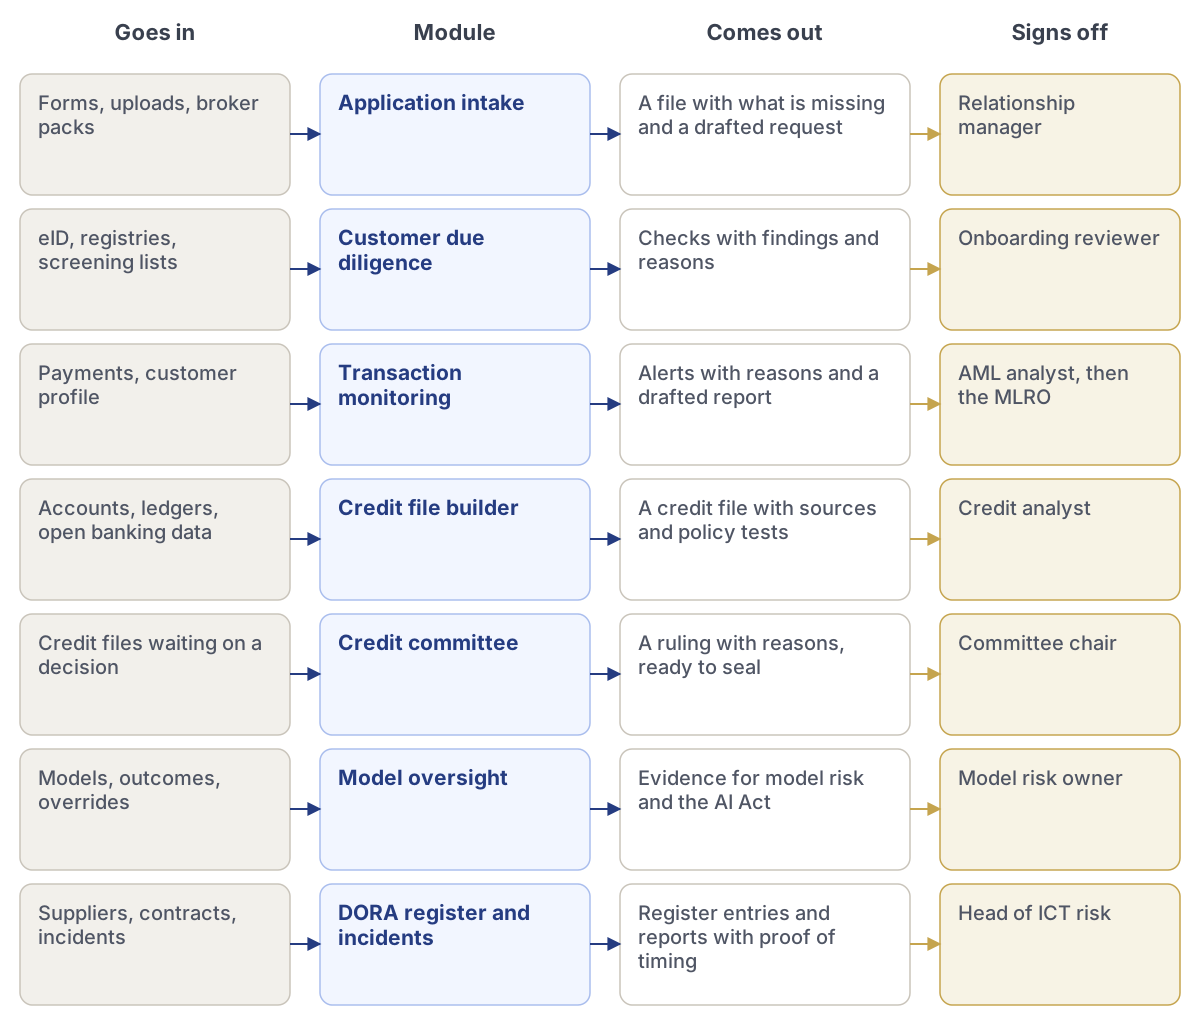
Bank- og betalingspakkens moduler, fra hvad der går ind, til hvem der godkender.
Linse
Hvad den viser
Kunderådgiver
Kunden, ansøgningen og hvad der stadig mangler. Udkast til anmodninger til kunden.
Kreditanalytiker
Kreditsagen: tal med kilder, politiktest, nøgletal og udkastet til anbefaling.
Kreditudvalg
Sager, der afventer en beslutning, argumenterne for og imod og et rum at træffe afgørelse i.
AML og kundeoptagelse
Alarmer med begrundelser, ejerskabskæder, screeningsfund og dokumentationen til at lukke eller eskalere.
Risiko og compliance
AI-registret, hændelser med deres DORA-frister og forseglede beslutninger knyttet til reglerne.
Modul
Hvad den gør
Går ind
Kommer ud
Godkender
Modtagelse af ansøgninger
Modtager ansøgninger fra web, filialer og mæglere og opretter én sag pr. kunde.
Formularer, uploads, mæglerpakker
En sag med det, der mangler, og et udkast til anmodning
Kunderådgiver
Kundekendskabsprocedurer
Kontrollerer identitet, ejerskab og screening og opbevarer dokumentationen for hver.
eID, registre, screeningslister
Kontroller med fund og begrundelser
Kundeoptagelsesansvarlig
Transaktionsovervågning
Markerer usædvanlige betalinger med mønstret og historikken bag dem.
Betalinger, kundeprofil
Alarmer med begrundelser og et udkast til indberetning
AML-analytiker, derefter hvidvaskansvarlig (MLRO)
Kreditsagsbygger
Læser regnskaber, finansbøger og bankdata og tester dem mod Deres kreditpolitik.
Regnskaber, finansbøger, open banking-data
En kreditsag med kilder og politiktest
Kreditanalytiker
Kreditudvalg
Leder udvalget: materiale, argumenterne for og imod, afstemninger og afgørelsen.
Kreditsager, der afventer en beslutning
En afgørelse med begrundelser, klar til forsegling
Udvalgsformand
Modeltilsyn
Holder hver scoringsmodel samlet med dens ejer, test, drift og forklaringer.
Modeller, resultater, tilsidesættelser
Dokumentation for modelrisiko og AI-forordningen
Modelrisikoejer
DORA-register og hændelser
Fører leverandørregistret og styrer rapporteringsfristerne, når noget går galt.
Leverandører, kontrakter, hændelser
Registerposter og rapporter med bevis for tidspunkter
Leder af IKT-risiko
Regel
Reference
Hvad posterne besvarer
DORA
Forordning (EU) 2022/2554
IKT-risiko, hændelsesrapportering, test og registret over teknologileverandører.
EU's AI-forordning
Forordning (EU) 2024/1689, bilag III 5(b)
Kreditvurdering af personer er højrisiko-AI fra 2. december 2027. Svindelopdagelse er det ikke.
Bekæmpelse af hvidvask
Forordning (EU) 2024/1624 (AMLR)
Ét fælles EU-regelsæt for kundekontrol, gældende fra 10. juli 2027.
Forbrugerkredit
Direktiv (EU) 2023/2225
Kreditværdighedsvurderinger og ret til menneskelig prøvelse af automatiserede afgørelser, fra 20. november 2026.
Långivning
EBA/GL/2020/06
Hvordan lån vurderes, godkendes, prisfastsættes og overvåges, herunder automatiserede modeller.
GDPR
Forordning (EU) 2016/679, art. 22
Begrænsninger for afgørelser, der udelukkende er baseret på automatisk behandling.
Hvad der forsegles med hver beslutning:
Hvem der traf beslutningen, med hvilket mandat og hvilken grænse
De anvendte tal, hver med sin kildeside
Den model og version, der foretog scoringen, og hvad den kunne læse
Politikundtagelser og hvem der godkendte dem
Tidsstemplet, bevidnet uden for Adverant
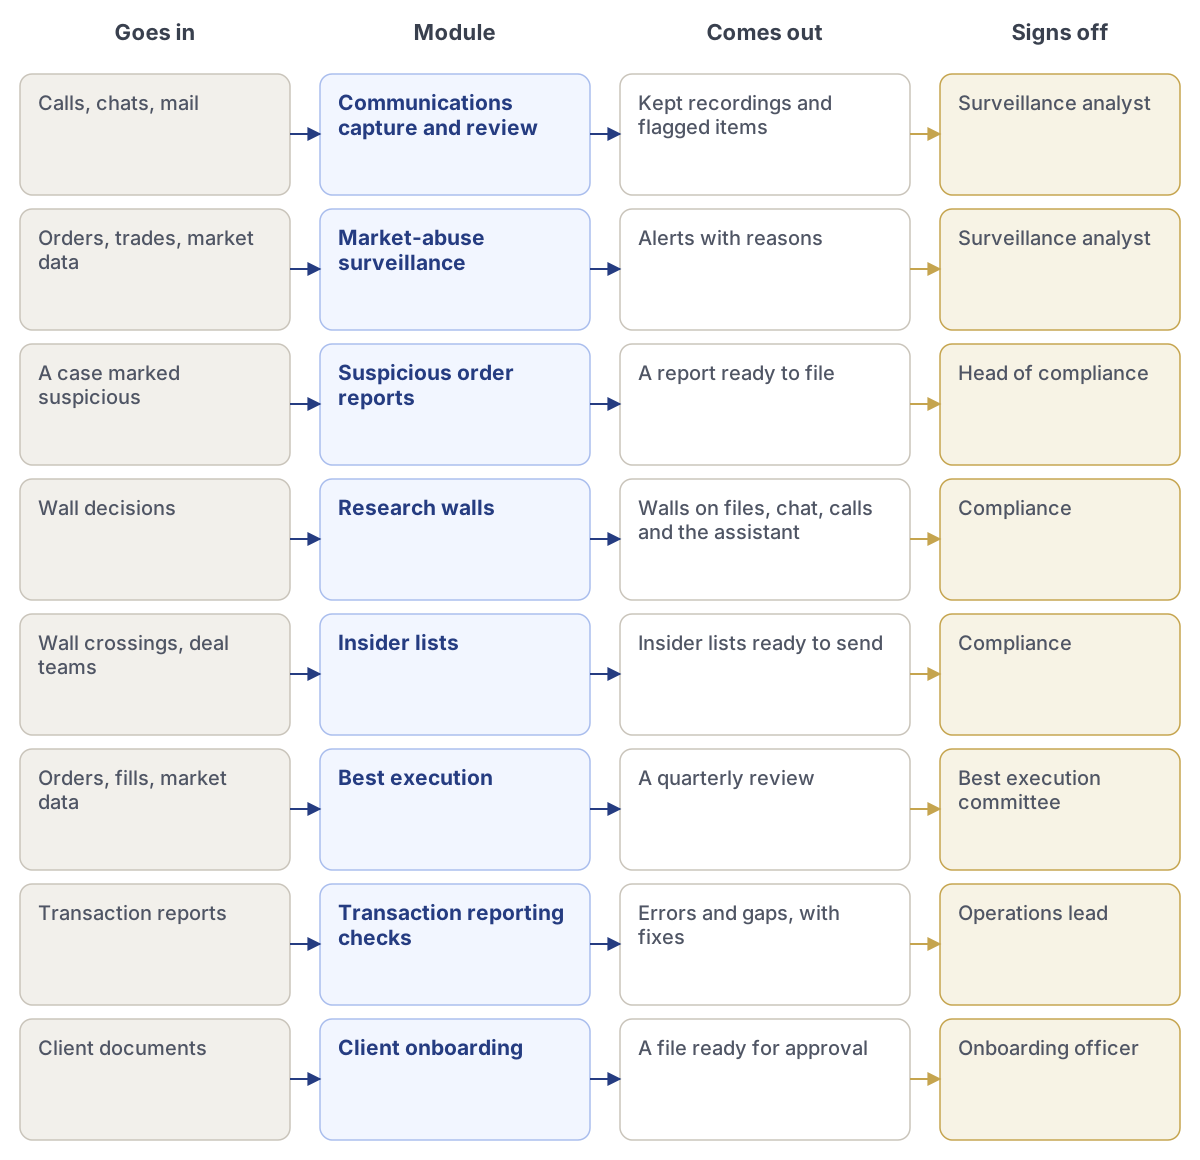
Kapitalmarkeder og kapitalforvaltning
Kræver Enterprise. Kræver også tilføjelsen Beslutningsrum og forseglede poster. Telefonskærme kræver desuden Mobilapps.
Kapitalmarkeds- og kapitalforvaltningspakkens moduler, fra hvad der går ind, til hvem der godkender.
Linse
Hvad den viser
Overvågningsanalytiker
Alarmer, ordrerne og kommunikationen bag dem og den sag, der skal opbygges.
Compliancechef
Sager, der afventer en beslutning, og indberetninger til tilsynsmyndigheden klar til afsendelse.
Researchanalytiker
Researchsager, kilder og den informationsbarriere, der omgiver dem.
Salg og handel
Kunder, ordrer og egne opkald, med research bag informationsbarrierer skjult.
Udvalg for bedste udførelse
Resultater pr. handelsplads, afvigelser og begrundelserne bag dem.
Modul
Hvad den gør
Går ind
Kommer ud
Godkender
Optagelse og gennemgang af kommunikation
Opbevarer opkald og chats, transskriberer dem og markerer det, der bør ses på.
Opkald, chats, mail
Opbevarede optagelser og markerede elementer
Overvågningsanalytiker
Overvågning af markedsmisbrug
Finder usædvanlige ordrer og handler og knytter dem til den omgivende kommunikation.
Ordrer, handler, markedsdata
Alarmer med begrundelser
Overvågningsanalytiker
Indberetninger af mistænkelige ordrer
Udarbejder et udkast til indberetningen til tilsynsmyndigheden ud fra sagsmappen.
En sag markeret som mistænkelig
En indberetning klar til indsendelse
Compliancechef
Informationsbarrierer for research
Opbygger informationsbarrierer og tester dem, før de tages i brug.
Beslutninger om informationsbarrierer
Informationsbarrierer på filer, chat, opkald og assistenten
Compliance
Insiderlister
Holder insiderlister ajour, efterhånden som personer bringes over informationsbarrieren.
Krydsninger af informationsbarrierer, transaktionsteams
Insiderlister klar til afsendelse
Compliance
Bedste udførelse
Sammenligner udførelsen med et benchmark pr. handelsplads og forklarer afvigelser.
Ordrer, udførelser, markedsdata
En kvartalsvis gennemgang
Udvalg for bedste udførelse
Kontrol af transaktionsindberetninger
Kontrollerer indberetninger, før de sendes, og finder det, der mangler eller er forkert.
Transaktionsindberetninger
Fejl og mangler, med rettelser
Driftsansvarlig
Kundeoptagelse
Læser optagelsesdokumenter og kontrollerer dem mod virksomhedens regler.
Kundedokumenter
En sag klar til godkendelse
Kundeoptagelsesansvarlig
Regel
Reference
Hvad posterne besvarer
MiFID II
Direktiv 2014/65/EU
Optagede opkald og chats (art. 16, stk. 7) og bedste udførelse (art. 27)
MiFIR
Forordning (EU) nr. 600/2014
Transaktionsindberetning og gennemsigtighed
MAR
Forordning (EU) nr. 596/2014
Indberetning af mistænkelige ordrer (art. 16) og insiderlister (art. 18)
DORA
Forordning (EU) 2022/2554
IKT-risiko, hændelsesrapporter og tredjepartsudbydere
EU's AI-forordning
Forordning (EU) 2024/1689
AI-kompetencer for medarbejdere og gennemsigtighed for AI-genereret indhold
GDPR
Forordning (EU) 2016/679
Kunde- og medarbejderdata i optagelser, anvendt til et angivet formål
Hvad der forsegles med hver beslutning:
Alarmen, de tilknyttede ordrer og den tilknyttede kommunikation, analytikerens gennemgang og den endelige beslutning.
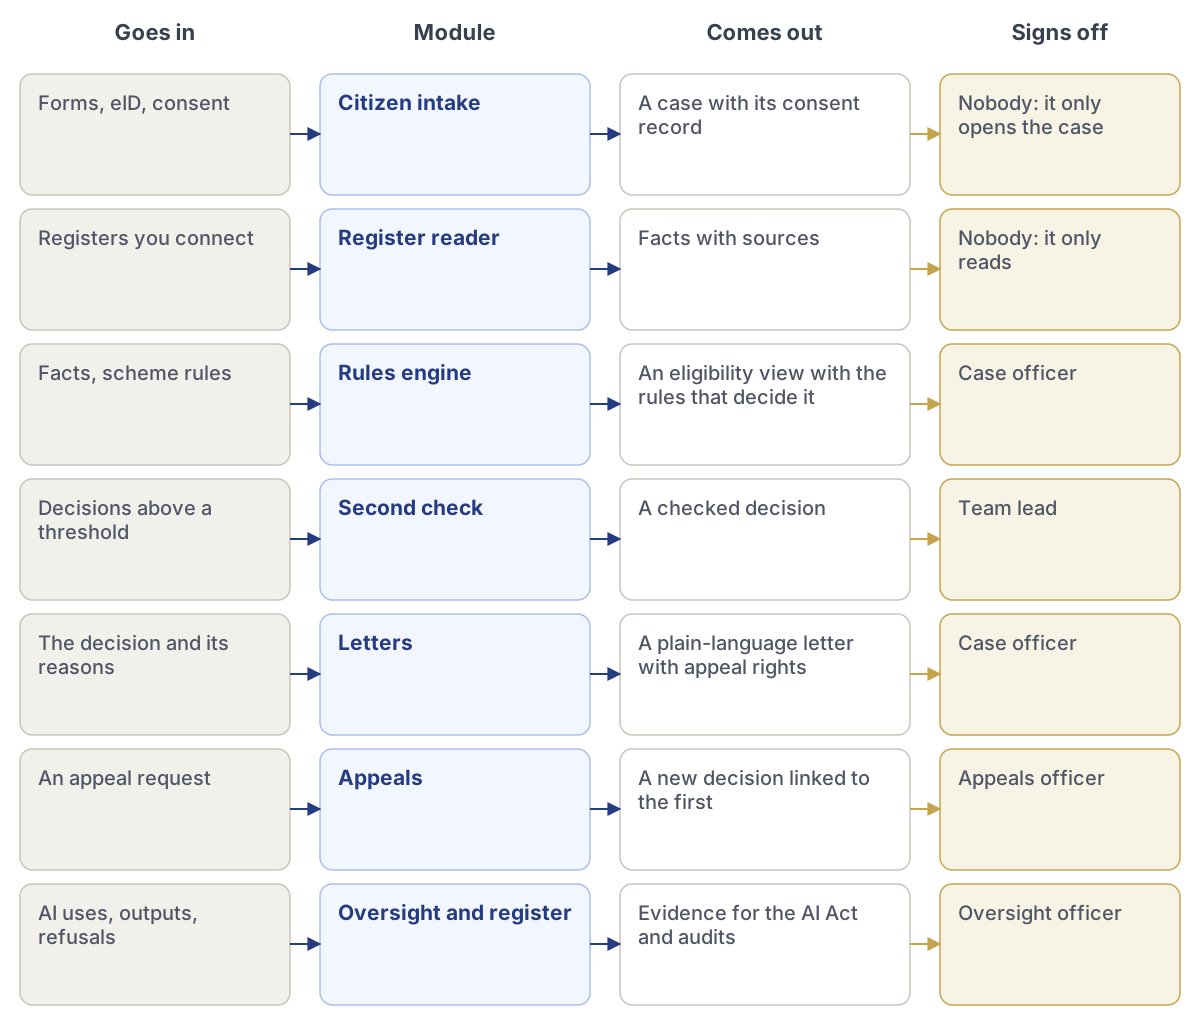
Stat og offentlig sektor
Kræver Enterprise. Telefonskærme kræver desuden Mobilapps.
Pakken for offentlig forvaltning og den offentlige sektors moduler, fra hvad der går ind, til hvem der godkender.
Linse
Hvad den viser
Sagsbehandler
Sagen, fakta fra registrene med deres kilder, berettigelsesvurderingen og et udkast til brev.
Teamleder
Ventende sager, andenkontroller til underskrift og mønstre på tværs af teamets afgørelser.
Tilsynsansvarlig
AI-afgørelser, der afventer gennemgang, afvisninger af eksterne forbindelser og AI-registret.
Klagesagsbehandler
Den forseglede post for den oprindelige afgørelse og alt, hvad den byggede på.
Borger
Borgerens egen ansøgning, hvad der blev anvendt, afgørelsen og begrundelsen, på borgerens sprog.
Modul
Hvad den gør
Går ind
Kommer ud
Godkender
Modtagelse af borgerhenvendelser
Modtager ansøgninger online med det nationale eID og registrerer præcist, hvad borgeren har accepteret at dele.
Formularer, eID, samtykke
En sag med tilhørende samtykkepost
Ingen: den opretter kun sagen
Registerlæser
Læser nationale registre inden for landets grænser og gemmer tidspunkt og kilde for hvert faktum.
Registre, som De tilslutter
Fakta med kilder
Ingen: den læser kun
Regelmotor
Rummer Deres ordningsregler i almindeligt sprog og tester hver sag mod dem.
Fakta, ordningsregler
En berettigelsesvurdering med de regler, der afgør den
Sagsbehandler
Andenkontrol
Tilføjer en ekstra sagsbehandler, hvor beløbet, risikoen eller Deres regler kræver det.
Afgørelser over en tærskel
En kontrolleret afgørelse
Teamleder
Breve
Udarbejder et udkast til afgørelsesbrevet ud fra den forseglede post, på borgerens sprog.
Afgørelsen og dens begrundelser
Et brev i klart sprog med klageadgang
Sagsbehandler
Klager
Åbner en klage på præcis den sag, som den første sagsbehandler så, til en anden sagsbehandler.
En anmodning om klage
En ny afgørelse knyttet til den første
Klagesagsbehandler
Tilsyn og register
Viser alle anvendelser af AI, deres risikoklasse og konsekvensanalyse og sætter output i kø til gennemgang.
Anvendelser af AI, output, afvisninger
Dokumentation til AI-forordningen og revisioner
Tilsynsansvarlig
Regel
Reference
Hvad posterne besvarer
EU's AI-forordning
Forordning (EU) 2024/1689, bilag III, punkt 5, litra a
AI, der bruges til at afgøre berettigelse til offentlige ydelser og tjenester, er højrisiko og kræver menneskeligt tilsyn.
Konsekvensanalyse for rettigheder
EU's AI-forordning, artikel 27
Offentlige myndigheder skal vurdere virkningen på borgernes rettigheder, før de tager højrisiko-AI i brug.
Systemer, der allerede er i brug
EU's AI-forordning, artikel 111, stk. 2
Højrisiko-AI, som offentlige myndigheder allerede bruger, skal overholde reglerne senest den 2. august 2030.
GDPR
Forordning (EU) 2016/679
Retsgrundlag, formålsbegrænsning, adgang og borgerens rettigheder.
NIS2 (direktivet om net- og informationssikkerhed 2)
Direktiv (EU) 2022/2555
Sikkerhed og hændelsesrapportering for omfattede offentlige forvaltningsenheder.
Forordningen om et interoperabelt Europa
Forordning (EU) 2024/903
Vurdering og deling af interoperable offentlige tjenester på tværs af grænser.
Europæisk digital identitet
Forordning (EU) 2024/1183 (eIDAS 2)
Borgere, der logger ind og deler beviser med en digital identitetstegnebog.
Hvad der forsegles med hver beslutning:
Hvilken sagsbehandler der traf afgørelsen, og hvem der kontrollerede den
Hvert faktum med det register og tidspunkt, det blev læst fra
Hvad AI foreslog, og om sagsbehandleren var enig
Den anvendte regel og det afsendte brev
Tidsstemplet, bevidnet uden for Adverant
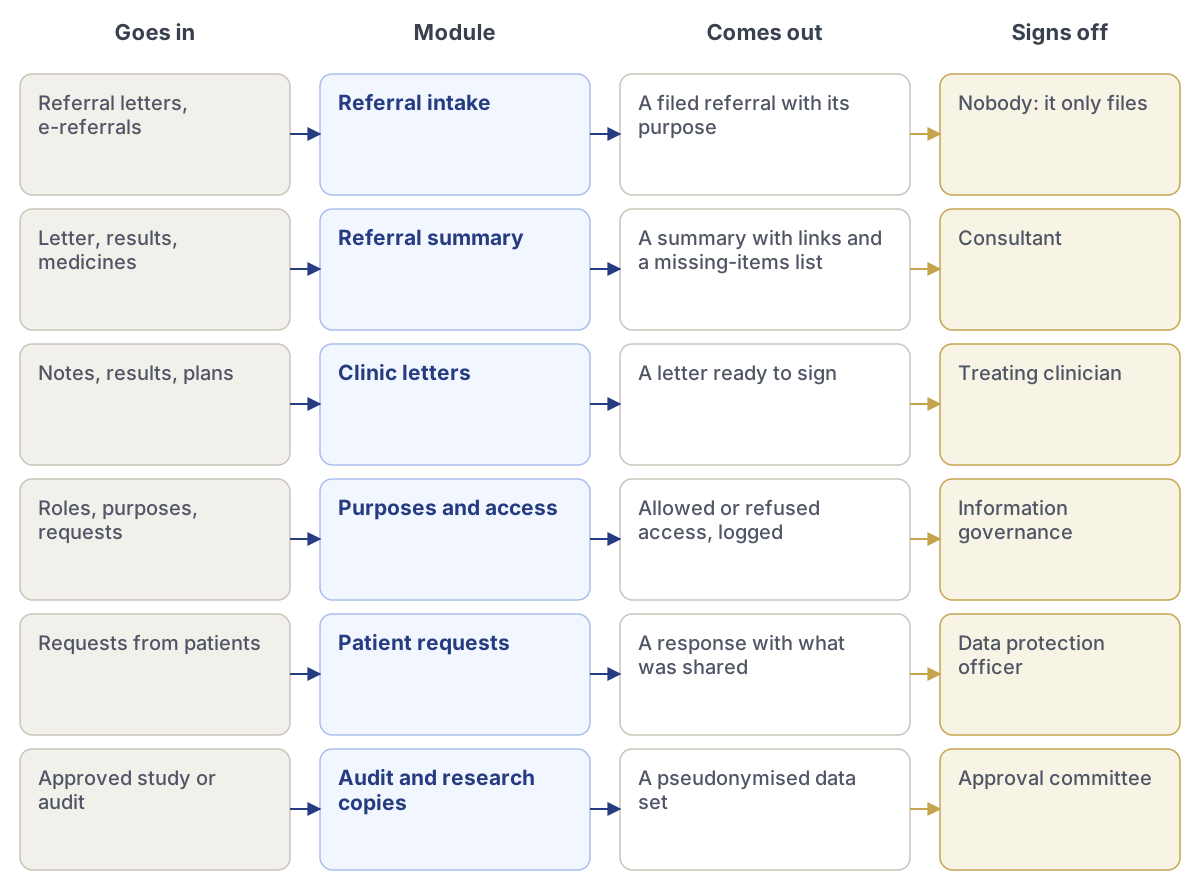
Sundhedsvæsen
Kræver Enterprise. Telefonskærme kræver desuden Mobilapps.
Sundhedspakkens moduler, fra hvad der kommer ind, til hvem der godkender.
Linse
Hvad den viser
Overlæge
Henvisninger, der venter på en prioritering, med et kildebelagt resumé og oplysning om, hvad der mangler.
Bookingteam
Hvem der skal have en tid og hvornår, uden de kliniske detaljer.
Praktiserende læge og henviser
Om henvisningen blev accepteret, hvad der blev bedt om, og brevet med udfaldet.
Informationsstyring
Hvem der åbnede hvilken journal, til hvilket formål, og enhver adgang, der ser forkert ud.
Systemadministrator
Driftstilstand, indstillinger og brugere. Aldrig en patients journal.
Modul
Hvad den gør
Går ind
Kommer ud
Godkender
Modtagelse af henvisninger
Modtager henvisninger fra praktiserende læger og tjenester, registrerer dem og angiver formålet med behandlingen.
Henvisningsbreve, elektroniske henvisninger
En registreret henvisning med formål
Ingen: den registrerer kun
Henvisningsresumé
Udarbejder et udkast til et kildebelagt resumé og markerer, hvad der mangler, for det modtagende team.
Brev, prøvesvar, medicin
Et resumé med links og en liste over manglende punkter
Overlæge
Ambulatoriebreve
Udarbejder udkast til ambulatoriebreve ud fra konsultationsnotaterne, som klinikeren redigerer og underskriver.
Notater, prøvesvar, planer
Et brev klar til underskrift
Behandlende kliniker
Formål og adgang
Indeholder anvendelsesformålene og kontrollerer hver adgang op imod dem.
Roller, formål, anmodninger
Tilladt eller afvist adgang, logført
Informationsstyring
Patientanmodninger
Håndterer patienters anmodninger om at se, rette eller flytte deres journaler.
Anmodninger fra patienter
Et svar med det, der blev delt
Databeskyttelsesrådgiver
Kopier til audit og forskning
Laver pseudonymiserede kopier til audit og godkendt forskning, med godkendelsen gemt.
Godkendt studie eller audit
Et pseudonymiseret datasæt
Godkendelsesudvalg
Regel
Reference
Hvad posterne besvarer
GDPR
Forordning (EU) 2016/679, art. 9
Helbredsoplysninger er en særlig kategori med strenge betingelser for brugen.
Det europæiske sundhedsdataområde
Forordning (EU) 2025/327
Patienters adgang til deres journaler, patientjournalsystemer og sekundær anvendelse af sundhedsdata.
Medicinsk udstyr
Forordning (EU) 2017/745 (MDR)
Software beregnet til et medicinsk formål, herunder AI, kan være medicinsk udstyr.
In vitro-diagnostik
Forordning (EU) 2017/746 (IVDR)
Regler for diagnostisk udstyr og den software, der styrer det.
EU's AI-forordning
Forordning (EU) 2024/1689, bilag I
AI i medicinsk udstyr er højrisiko. Disse forpligtelser gælder fra den 2. august 2028.
NIS2
Direktiv (EU) 2022/2555
Sikkerhed og hændelsesrapportering for omfattede sundhedsudbydere.
Hvad der forsegles med hver beslutning:
Hvilken kliniker der traf beslutningen, og hvornår
Det resumé, vedkommende læste, med hver kilde
Hvad AI foreslog, og om forslaget blev fulgt
Hver adgang til journalen med formålet
Tidsstemplet, bevidnet uden for Adverant
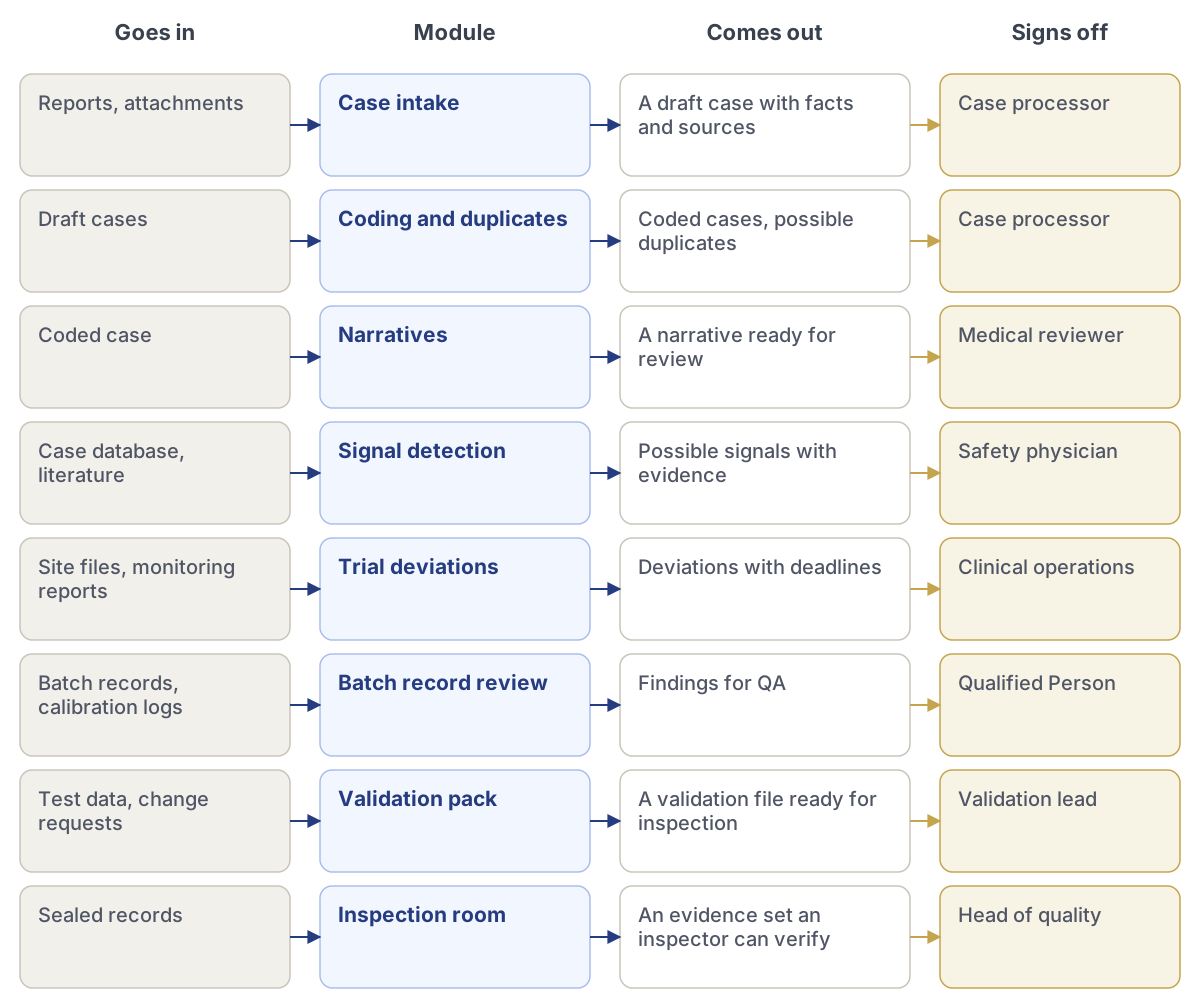
Life science
Kræver Enterprise. Telefonskærme kræver desuden Mobilapps.
Life science-pakkens moduler, fra hvad der kommer ind, til hvem der godkender.
Linse
Hvad den viser
Sagsbehandler
Nye sikkerhedsindberetninger, udtrukne fakta, dubletkontroller og narrativer, der skal færdiggøres.
Medicinsk bedømmer
Alvorlige sager, kausalitet, der skal vurderes, og dokumentationen bag hvert faktum.
Kliniske operationer
Afvigelser pr. forsøgssted, mulige alvorlige overtrædelser og deres frister.
Kvalitetssikring og sagkyndig person
Batchjournaler, fund og det, der står mellem en batch og frigivelse.
Valideringsansvarlig
Hver anvendelse af AI, dens test, dens begrænsninger og alle ændringer foretaget i den.
Modul
Hvad den gør
Går ind
Kommer ud
Godkender
Sagsmodtagelse
Læser sikkerhedsindberetninger fra e-mail, opkald, partnerfeeds og litteratur og kontrollerer minimumskriterierne.
Indberetninger, vedhæftede filer
Et sagsudkast med fakta og kilder
Sagsbehandler
Kodning og dubletter
Koder hændelser og produkter og leder efter dublerede indberetninger.
Sagsudkast
Kodede sager, mulige dubletter
Sagsbehandler
Narrativer
Udarbejder et udkast til sagens narrativ ud fra fakta, med en kilde til hver sætning.
Kodet sag
Et narrativ klar til gennemgang
Medicinsk bedømmer
Signaldetektion
Leder efter mønstre på tværs af sager og litteratur og forklarer hvert enkelt.
Sagsdatabase, litteratur
Mulige signaler med dokumentation
Sikkerhedslæge
Afvigelser i forsøg
Læser forsøgsstedsfiler og monitoreringsnotater og markerer mulige alvorlige overtrædelser.
Forsøgsstedsfiler, monitoreringsrapporter
Afvigelser med frister
Kliniske operationer
Gennemgang af batchjournaler
Kontrollerer elektroniske batchjournaler før QA-gennemgang.
Batchjournaler, kalibreringslogge
Fund til QA
Sagkyndig person
Valideringspakke
Opbevarer tilsigtet anvendelse, test, resultater og begrænsninger for hver anvendelse af AI, versioneret.
Testdata, ændringsanmodninger
En valideringsfil klar til inspektion
Valideringsansvarlig
Inspektionsrum
Samler forseglede registreringer til en inspektør, knyttet til den regel, de besvarer.
Forseglede poster
Et dokumentationssæt, som en inspektør kan verificere
Kvalitetschef
Regel
Reference
Hvad posterne besvarer
EU GMP bilag 11
EudraLex bind 4
Edb-systemer: validering, revisionsspor og e-signaturer
EU GMP bilag 22, udkast
Høringsudkast, juli 2025
AI i GMP: tilsigtet anvendelse, testdata og forklarlighed
Forordningen om kliniske forsøg
Forordning (EU) nr. 536/2014
Gennemførelse af forsøg, gennemsigtighed og anmeldelse af alvorlige overtrædelser
ICH E6(R3)
God klinisk praksis
Risikobaseret kvalitet og dataintegritet, gældende fra den 23. juli 2025
Lægemiddelovervågning
Gennemførelsesforordning (EU) nr. 520/2012
Lægemiddelovervågningssystemer og deres kvalitet
MDR og IVDR
Forordning (EU) 2017/745 og 2017/746
Software, der er medicinsk udstyr eller diagnostisk udstyr
EU's AI-forordning
Forordning (EU) 2024/1689 · bilag I
Højrisikoregler for AI i medicinsk udstyr fra den 2. august 2028
GDPR
Forordning (EU) 2016/679 · art. 9
Helbredsoplysninger behandlet med et retsgrundlag og garantier
Hvad der forsegles med hver beslutning:
Kildedokumenterne, de udtrukne fakta, hver redigering, vurderingen og hvem der underskrev den.
Kritisk infrastruktur og energi
Kræver Enterprise. Telefonskærme kræver desuden Mobilapps.
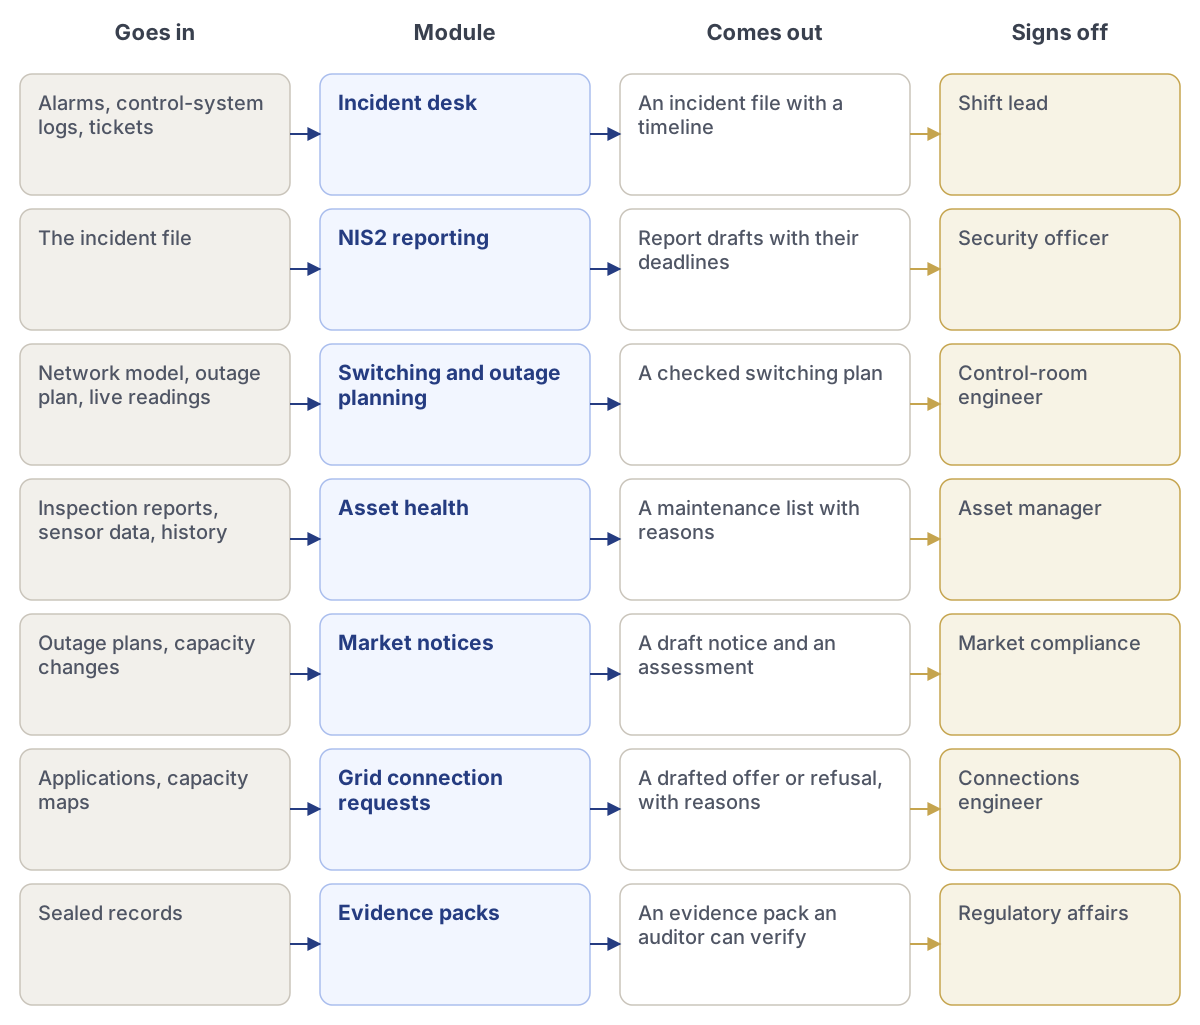
Pakken for kritisk infrastruktur og energis moduler, fra hvad der kommer ind, til hvem der godkender.
Linse
Hvad den viser
Kontrolrumsingeniør
Aktive alarmer, den sandsynlige årsag med kilder og koblingsplanen til godkendelse.
Asset manager
Tilstandsscorer, vedligeholdelsesefterslæbet og hvad der tidligere har svigtet og hvorfor.
Sikkerhedsansvarlig
Hændelsesure, den indsamlede dokumentation og rapporter klar til det nationale CSIRT.
Markedscompliance
Udfald, der kan være intern viden, og den meddelelse, der skal offentliggøres.
Regulatoriske forhold
Forseglede registreringer og dokumentationspakker, klar til at blive overdraget til en revisor eller tilsynsmyndighed.
Modul
Hvad den gør
Går ind
Kommer ud
Godkender
Hændelsesdesk
Åbner en hændelse ud fra alarmer og logge, grupperer relaterede alarmer og starter rapporteringsurene.
Alarmer, kontrolsystemlogge, sager
En hændelsesfil med en tidslinje
Vagtleder
NIS2-rapportering
Udarbejder udkast til den tidlige varsling, underretningen og den endelige rapport i det format, Deres CSIRT forventer.
Hændelsesfilen
Rapportudkast med deres frister
Sikkerhedsansvarlig
Koblings- og udfaldsplanlægning
Foreslår koblingstrin og kontrollerer hvert enkelt op imod netgrænser og udfaldsplanen.
Netmodel, udfaldsplan, aktuelle målinger
En kontrolleret koblingsplan
Kontrolrumsingeniør
Anlægstilstand
Kombinerer inspektioner, sensortendenser og fejlhistorik til en prioriteret liste over, hvad der skal undersøges.
Inspektionsrapporter, sensordata, historik
En vedligeholdelsesliste med begrundelser
Asset manager
Markedsmeddelelser
Markerer udfald, der kan være intern viden, og udarbejder udkast til meddelelsen.
Udfaldsplaner, kapacitetsændringer
Et meddelelsesudkast og en vurdering
Markedscompliance
Anmodninger om nettilslutning
Læser ansøgninger, kontrollerer dem op imod kapaciteten og reglerne og udarbejder udkast til svaret.
Ansøgninger, kapacitetskort
Et udkast til tilbud eller afslag med begrundelser
Tilslutningsingeniør
Dokumentationspakker
Samler forseglede registreringer til en revision eller inspektion, knyttet til den regel, de besvarer.
Forseglede poster
En dokumentationspakke, som en revisor kan verificere
Regulatoriske forhold
Regel
Reference
Hvad posterne besvarer
NIS2
Direktiv (EU) 2022/2555
Tidlig varsling inden for 24 timer, underretning inden for 72, endelig rapport inden for en måned
Netregel om cybersikkerhed
Delegeret forordning (EU) 2024/1366
Cyberrisiko i grænseoverskridende elektricitetsstrømme
REMIT
Forordning (EU) nr. 1227/2011, som ændret ved (EU) 2024/1106
Intern viden offentliggjort rettidigt, ingen markedsmanipulation
CER-direktivet
Direktiv (EU) 2022/2557
Kritiske enheders modstandsdygtighed
EU's AI-forordning
Forordning (EU) 2024/1689 · bilag III, punkt 2
AI som sikkerhedskomponent i elforsyningen er højrisiko
GDPR
Forordning (EU) 2016/679
Data fra smartmålere og kunder, brugt til et angivet formål
Hvad der forsegles med hver beslutning:
De læste alarmer og logge, planen som godkendt, de sendte rapporter og tidspunkterne.
Forsvar og sikkerhed
Kræver Enterprise. Telefonskærme kræver også Mobile apps. Platformsalarmer kræver Nexus Edge.
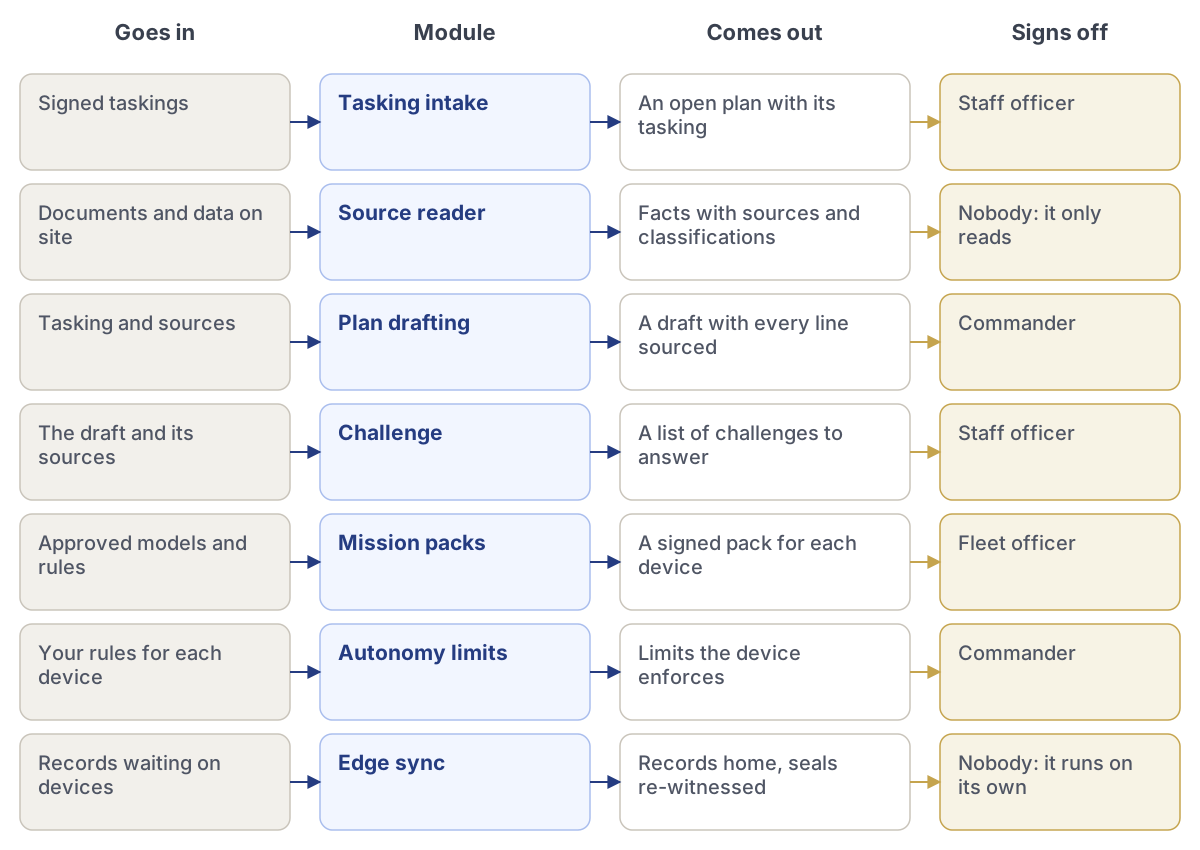
Forsvars- og sikkerhedspakkens moduler, fra hvad der kommer ind, til hvem der godkender.
Linse
Hvad den viser
Chef
Planer og rapporter, der venter på underskrift, kilderne bag dem og den rejste indvending.
Stabsofficer
Opgaveordrer, kilder og planudkast, hvor hver linje er knyttet til sin kilde.
Operatør
Missionspakken på hver enhed, dens begrænsninger og hvad den venter på tilladelse til at gøre.
Juridisk rådgiver
Planer markeret til gennemgang, de regler, de henviser til, og plads til at registrere rådgivning.
Sikkerhedsansvarlig
Hvem der åbnede hvad, på hvilket klassifikationsniveau, og hver afvist anmodning.
Modul
Hvad den gør
Går ind
Kommer ud
Godkender
Modtagelse af opgaveordrer
Modtager opgaveordrer via signeret meddelelse eller signerede medier og kontrollerer signaturen før alt andet.
Signerede opgaveordrer
En åben plan med dens opgaveordre
Stabsofficer
Kildelæser
Læser ordrer, meddelelser, kort og rapporter, der opbevares lokalt, og bevarer klassifikationen af hvert faktum.
Dokumenter og data lokalt
Fakta med kilder og klassifikationer
Ingen: den læser kun
Planudarbejdelse
Udarbejder udkast til planer, rapporter og meddelelser ud fra kilderne, markeret som udkast.
Opgaveordre og kilder
Et udkast med kilde til hver linje
Chef
Indvending
En anden AI på en anden model argumenterer imod udkastet og oplister risiciene.
Udkastet og dets kilder
En liste over indvendinger, der skal besvares
Stabsofficer
Missionspakker
Samler modeller, viden, agenter og regler for hver enhed, signeret og størrelseskontrolleret.
Godkendte modeller og regler
En signeret pakke til hver enhed
Flådeansvarlig
Autonomigrænser
Fastlægger, hvad hver enhed må gøre selvstændigt, og hvad der skal vente på en person, med låste grænser.
Deres regler for hver enhed
Grænser, som enheden håndhæver
Chef
Edge-synkronisering
Synkroniserer registreringer i kontaktvinduer, de vigtigste først, og lader forseglinger bevidne på ny.
Registreringer, der venter på enheder
Registreringer hjemtaget, forseglinger bevidnet på ny
Ingen: den kører af sig selv
Regel
Reference
Hvad posterne besvarer
EU's AI-forordnings anvendelsesområde
Forordning (EU) 2024/1689, artikel 2, stk. 3
AI, der udelukkende bruges til militære formål, forsvarsformål eller formål vedrørende national sikkerhed, er uden for forordningen. Anvendelser med dobbelt anvendelse og civile anvendelser er ikke.
Eksportkontrol med produkter med dobbelt anvendelse
Forordning (EU) 2021/821
Kontrol med eksport af produkter, software og teknologi med dobbelt anvendelse, med registreringerne til at dokumentere det.
Overførsler af forsvarsmateriel
Direktiv 2009/43/EF
Licenser til overførsel af forsvarsrelaterede produkter mellem EU-lande.
Indkøb på forsvarsområdet
Direktiv 2009/81/EF
Kontrakter inden for forsvar og sikkerhed, herunder forsyningssikkerhed og informationssikkerhed.
Informationssikkerhed
ISO/IEC 27001:2022
Et ledelsessystem til at beskytte information, med dokumentation.
AI-ledelse
ISO/IEC 42001:2023
Politikker, roller og kontroller for AI i brug.
Hvad der forsegles med hver beslutning:
Hvem der underskrev, og med hvilken bemyndigelse
Hver kilde med dens klassifikation
Hvad AI udarbejdede, og hvad chefen ændrede
Den rejste indvending, og hvordan den blev besvaret
Et lokalt tidsstempel, bevidnet på ny, når forbindelsen vender tilbage
Juridisk rådgivning og liberale erhverv
Kræver Enterprise. Det kræver også tilføjelsen Decision rooms and sealed records. Det kræver også tilføjelsen Mail. Telefonskærme kræver også Mobile apps.
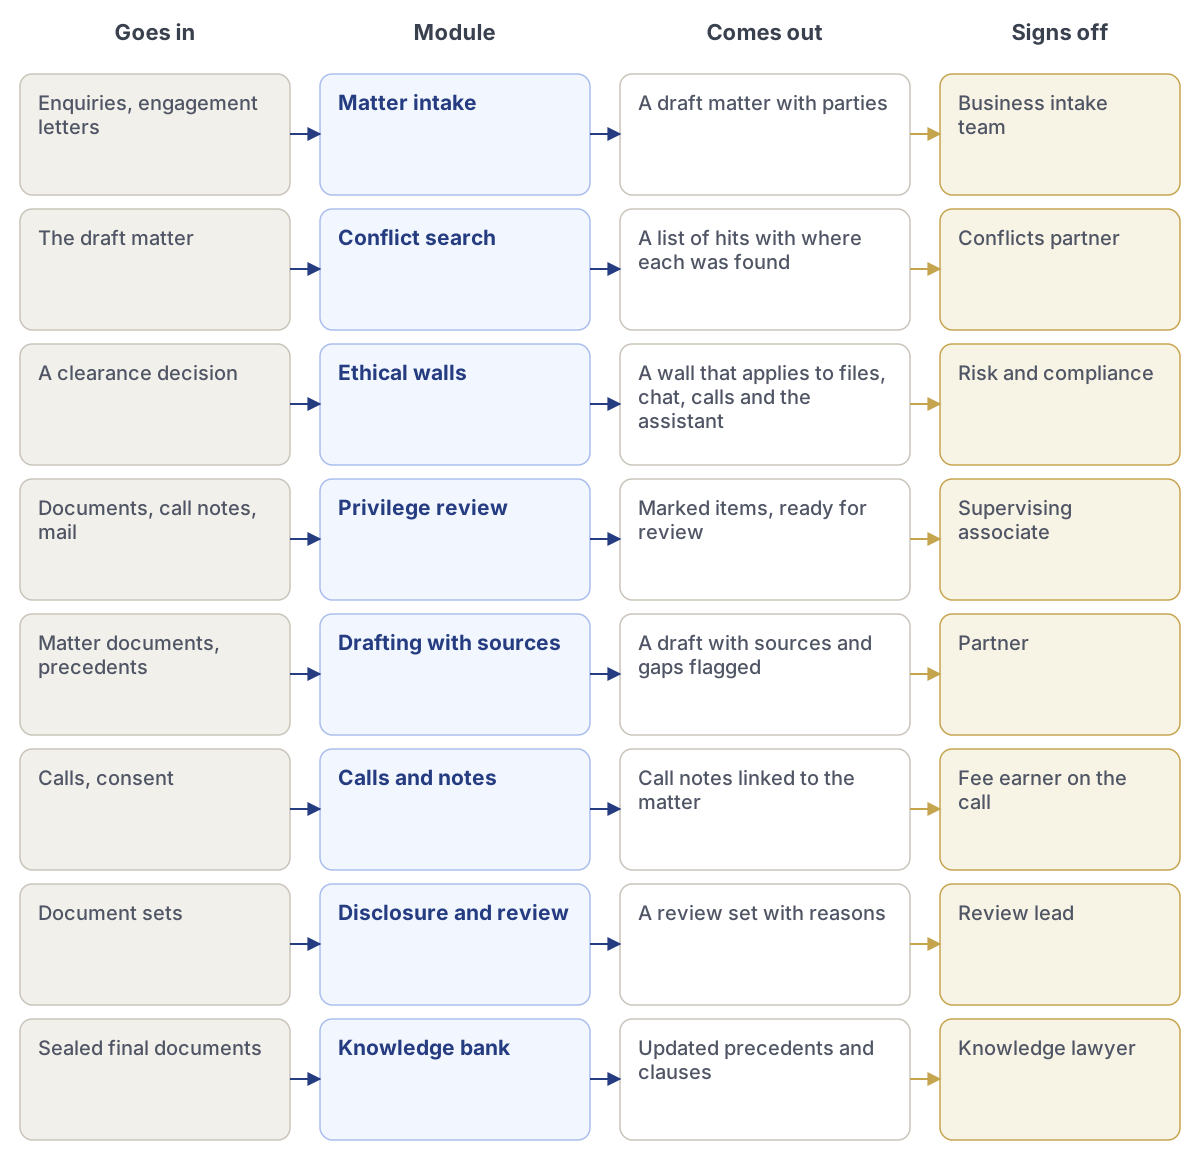
Pakken for juridiske og professionelle tjenesters moduler, fra hvad der kommer ind, til hvem der godkender.
Linse
Hvad den viser
Partner
Sager, frister, udkast, der venter på godkendelse, og risici, som AI har markeret.
Advokatfuldmægtig
Sagsmappen, research med kilder og udkast, der skal arbejdes på.
Konfliktteam
Nye henvendelser, søgeresultater og de beslutninger, der venter på dem.
Risiko og compliance
Informationsbarrierer, blokerede forsøg, fortrolighedsmarkeringer og forseglede beslutninger.
Videnadvokat
Præcedenser og klausulbanker, holdt ajour ud fra forseglede endelige versioner.
Modul
Hvad den gør
Går ind
Kommer ud
Godkender
Sagsoprettelse
Læser henvendelser fra mail, webformularer og opkald og oplister parterne og det ønskede arbejde.
Henvendelser, opdragsbreve
Et sagsudkast med parter
Team for sagsoprettelse
Konfliktsøgning
Søger efter hver part på tværs af sager, kontakter, opkald og mail, herunder tidligere navne.
Udkastet til sagen
En liste over hits med angivelse af, hvor hvert hit blev fundet
Konfliktpartner
Informationsbarrierer
Opbygger en barriere ud fra en beslutning og tester den først, så det fremgår, hvem der ville blive blokeret, og fra hvad.
En godkendelsesbeslutning
En barriere, der gælder for filer, chat, opkald og assistenten
Risiko og compliance
Gennemgang af fortrolighed
Foreslår fortrolighedsmarkeringer på dokumenter og noter med begrundelsen for hver enkelt.
Dokumenter, opkaldsnoter, mail
Markerede elementer, klar til gennemgang
Superviserende advokatfuldmægtig
Udarbejdelse med kilder
Udarbejder klausuler og breve ud fra sagsmappen med en kilde til hver sætning.
Sagsdokumenter, præcedenser
Et udkast med kilder og markerede mangler
Partner
Opkald og noter
Optager opkald med samtykke, skriver noter og anvender barrierer og fortrolighedsmarkeringer.
Opkald, samtykke
Opkaldsnoter knyttet til sagen
Sagsbehandler på opkaldet
Editionsforpligtelse og gennemgang
Grupperer store dokumentmængder, finder de relevante dokumenter og forklarer hvorfor.
Dokumentmængder
Et gennemgangssæt med begrundelser
Ansvarlig for gennemgang
Vidensbank
Holder præcedenser opdaterede ud fra forseglede endelige versioner, aldrig ud fra udkast.
Forseglede endelige dokumenter
Opdaterede præcedenser og klausuler
Videnadvokat
Regel
Reference
Hvad posterne besvarer
GDPR
Forordning (EU) 2016/679
Personoplysninger om klienter og medarbejdere, anvendt til et angivet formål
AML-forordningen
Forordning (EU) 2024/1624
Kundekontrol, når advokater medvirker ved visse transaktioner, fra 10. juli 2027
EU's AI-forordning
Forordning (EU) 2024/1689
AI-færdigheder for medarbejdere og gennemsigtighed, når personer interagerer med AI
eIDAS
Forordning (EU) nr. 910/2014, som ændret ved (EU) 2024/1183
Kvalificerede elektroniske signaturer og segl
CCBE's adfærdskodeks
Council of Bars and Law Societies of Europe
Fortrolighed og interessekonflikter
Hvad der forsegles med hver beslutning:
De søgte parter, de fundne hits, beslutningen, hvem der traf den, og barrieren, som den blev opbygget.
Logistik og søfart
Kræver Enterprise. Det kræver også tilføjelsen Map and GeoAI. Telefonskærme kræver desuden Mobile apps.
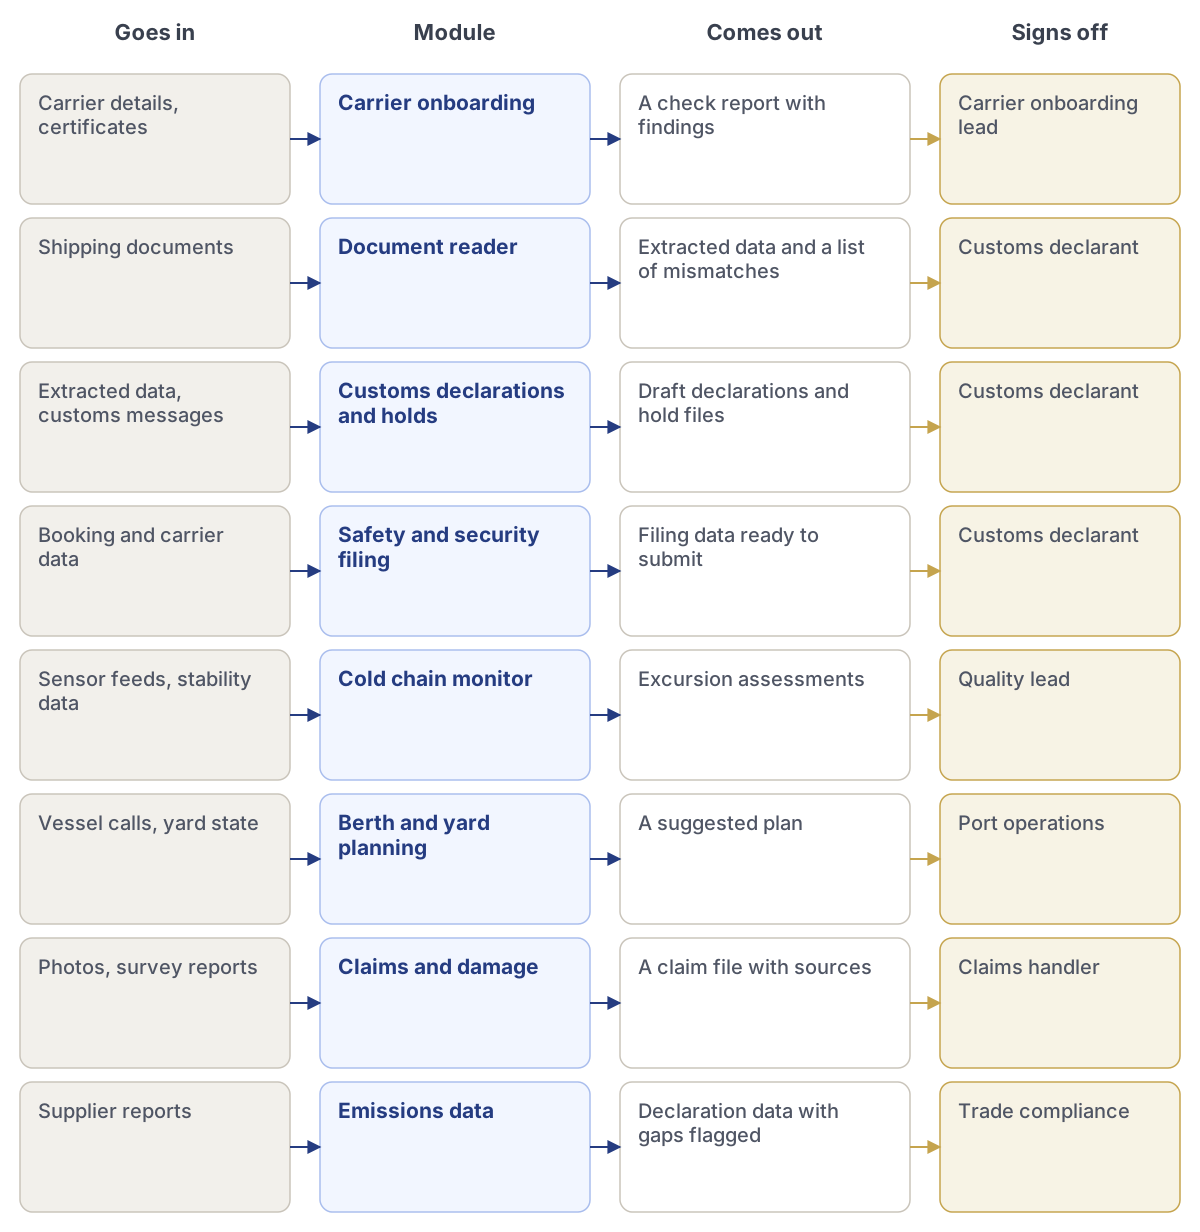
Modulerne i pakken til logistik og søfart, fra hvad der går ind, til hvem der godkender.
Linse
Hvad den viser
Toldklarerer
Angivelser, tilbageholdelser, de underliggende dokumenter og hvad tolden har bedt om.
Onboarding af transportører
Nye transportører, kontrollen af dem og de fund, der kræver en beslutning.
Havnedrift
Kajpladser, flytninger på containerpladsen og hvilke containere der er frigivet til afgang.
Kvalitetsansvarlig
Temperaturregistreringer, afvigelser og de stabilitetsdata, der skal bruges til at vurdere dem.
Havnesikringsofficer
Sikringskontroller, adgang og hændelser i havnefaciliteten.
Modul
Hvad den gør
Går ind
Kommer ud
Godkender
Onboarding af transportører
Kontrollerer sanktionslister, licenser, forsikring og bankoplysninger for hver ny transportør.
Transportøroplysninger, certifikater
En kontrolrapport med fund
Ansvarlig for onboarding af transportører
Dokumentlæser
Læser fakturaer, pakkelister, konnossementer og certifikater og sammenligner dem.
Forsendelsesdokumenter
Udtrukne data og en liste over uoverensstemmelser
Toldklarerer
Toldangivelser og tilbageholdelser
Udarbejder angivelser og følger tilbageholdelser, inspektioner og hvad tolden har bedt om.
Udtrukne data, toldmeddelelser
Udkast til angivelser og sagsmapper for tilbageholdelser
Toldklarerer
Indgivelse af sikkerheds- og sikringsdata
Forbereder de summariske indpassageangivelsesdata, som tolden skal have, før varerne ankommer.
Booking- og transportørdata
Indgivelsesdata klar til indsendelse
Toldklarerer
Overvågning af kølekæden
Overvåger målinger fra kølecontainere og vurderer afvigelser ud fra stabilitetsdata.
Sensordata, stabilitetsdata
Vurderinger af afvigelser
Kvalitetsansvarlig
Planlægning af kajpladser og containerplads
Foreslår flytninger på containerpladsen og kajtider under hensyn til tilbageholdelser og inspektioner.
Skibsanløb, containerpladsens status
En foreslået plan
Havnedrift
Krav og skader
Opbygger en kravsmappe ud fra fotos, besigtigelsesrapporter og den forseglede forsendelsesregistrering.
Fotos, besigtigelsesrapporter
En kravsmappe med kilder
Skadebehandler
Emissionsdata
Indsamler data om indlejrede emissioner fra leverandører til CBAM-angivelser.
Leverandørrapporter
Angivelsesdata med markerede mangler
Handelscompliance
Regel
Reference
Hvad posterne besvarer
EU-toldkodeksen
Forordning (EU) nr. 952/2013
Angivelser, kontroller, tilbageholdelser og frigivelse af varer
ICS2
Import Control System 2
Sikkerheds- og sikringsdata indgivet, før varerne ankommer
eFTI
Forordning (EU) 2020/1056
Myndighederne accepterer elektroniske godsfragtoplysninger fra 9. juli 2027
CBAM
Forordning (EU) 2023/956
Indlejrede emissioner angives for stål, cement, aluminium m.m.
Sikring af skibe og havnefaciliteter
Forordning (EF) nr. 725/2004
ISPS-kodeksens foranstaltninger i havnefaciliteter
NIS2
Direktiv (EU) 2022/2555
Havne- og transportoperatører indberetter væsentlige hændelser
God distributionspraksis
Retningslinjer 2013/C 343/01
Temperaturkontrol for lægemidler under transport
Hvad der forsegles med hver beslutning:
Tilbageholdelsen, hvad tolden bad om, de sammenlignede dokumenter, beslutningen og hvem der traf den.
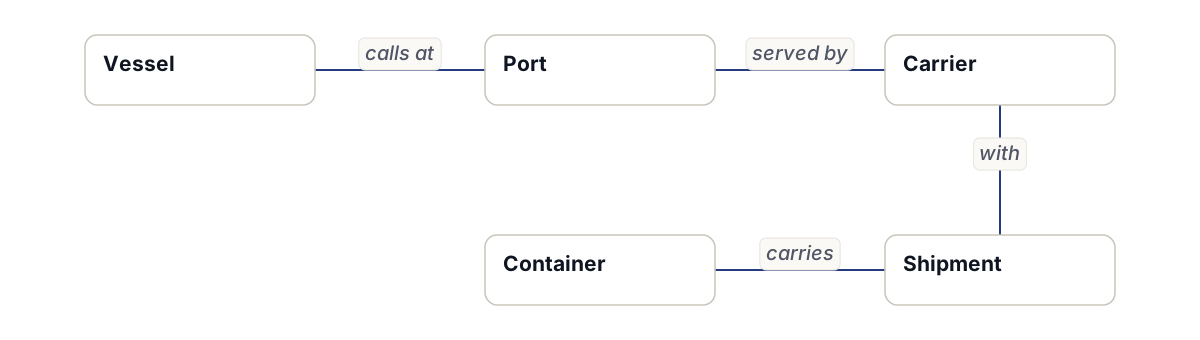
Vidensmodel: Logistikbasismodel
Typerne af ting i logistikbasismodellen og forbindelserne mellem dem.
Fra
Forbindelse
Til
Skib
anløber
Havn
Havn
betjenes af
Transportør
Container
transporterer
Forsendelse
Forsendelse
med
Transportør
Også i modellen, med forbindelser fastlagt af pakken: Kajplads, Kontrakt, Toldangivelse.
Type
Bemærk
Skib
—
Havn
—
Transportør
—
Container
—
Forsendelse
—
Vist på {L} ud fra din browser.View in EnglishBehold {L}Se denne side på {L}Bliv på engelskForseglings-fingeraftrykDenne browser kan ikke beregne kontrollen.Forseglingen stemmer.Denne post er ikke ændret, siden den blev forseglet.Forsegling brudt.Denne tekst er ikke det, der blev forseglet. Fingeraftryk nuTryk på Tjek for at sammenligne denne tekst med dens forsegling.{L} er valgt. Denne side vises på {C}, indtil oversættelsen er udgivet.Beskeden blev ikke sendt. Prøv igen, eller send en e-mail til os på {L}.