

버전 1.0.0-alpha.1최신
챕터 2.13
라이선스
Nexus 라이선스 파일에 담긴 내용, 설치 환경이 이를 오프라인에서 확인하는 방법, 라이선스가 가질 수 있는 여섯 가지 상태, 그리고 라이선스를 요청, 가져오기, 갱신 및 철회하는 방법을 알아봅니다.
이 페이지는 AI에 의해 영어 원문에서 번역되었습니다. 불명확한 내용이 있는 경우 영어 페이지를 기준으로 삼으십시오. 이 페이지를 영어로 읽기
Harrow Port Authority는 클러스터에서 인터넷으로 연결되는 경로가 없는 harrow.example의 자체 Kubernetes 클러스터에서 Nexus Enterprise를 운영합니다. 매년 IT 총괄인 Aoife Brennan이 계약을 갱신하면, 플랫폼 엔지니어인 Tomás Reilly가 작은 JSON 파일을 망 간 이동하여 가져옵니다. 아무것도 재시작되지 않으며, 라이선스 페이지에는 새로운 종료일이 표시됩니다.
이 장은 바로 그 파일에 관한 것입니다. 간단히 말해, 라이선스는 하나의 설치에 바인딩된 서명된 단일 JSON 문서입니다. 설치 환경은 이미지에 내장된 공개 키를 사용하여 자체적으로 이를 검증하며, 이 과정에서 어떠한 네트워크 호출도 하지 않습니다. 라이선스는 결코 Helm 값이나 마운트된 파일이 아닙니다. 콘솔, nexusctl 또는 애플리케이션 프로그래밍 인터페이스(API)를 통해서만 가져올 수 있으며, 그 외의 다른 곳에서는 가져올 수 없습니다.
라이선스 문서
라이선스는 nexus-licence/v1 형식의 단일 JSON 객체입니다. 다음은 두 서명 값을 축약한 Harrow의 라이선스입니다.
{
  "format": "nexus-licence/v1",
  "licence_id": "8c1e4f2a-6b0d-4e7a-9f31-2d5c7a9e0b14",
  "issued_at": "2026-12-14T10:20:00Z",
  "type": "alpha",
  "channel": "alpha",
  "licensee": { "name": "Harrow Port Authority", "customer_id": "harrow-port-authority" },
  "scope": {
    "deployment": { "installation_id": "4b7d2e90-1c5a-4f8e-a3d6-7e0b9c2f5a18" },
    "tenants": []
  },
  "edition": "enterprise",
  "grants": [
    { "feature_group": "enterprise-base", "scope": "deployment" },
    { "feature_group": "map-and-geoai", "scope": "deployment" }
  ],
  "add_ons": ["mail"],
  "domain_packs": ["logistics-and-maritime"],
  "metric": { "kind": "per-environment", "quantity": 1 },
  "term": { "starts_on": "2027-01-01", "ends_on": "2027-12-31", "warn_days": 30, "grace_days": 30 },
  "matrix": { "version": 1, "sha256": "<64 lower-case hexadecimal characters>" },
  "signatures": {
    "ed25519": { "key_id": "licence-ed-2026a", "sig": "<86 characters>" },
    "p256": { "key_id": "licence-p256-2026a", "sig": "<86 characters>" }
  }
}
모든 필드는 필수이며, 문서 내의 모든 객체는 닫혀 있습니다. 형식에 나열되지 않은 멤버는 거부되므로, 서명 외부에서 어떠한 데이터도 편승할 수 없습니다.
| 필드 | 포함 내용 |
|---|---|
format |
정확히 nexus-licence/v1이어야 합니다. 이후 버전을 포함한 다른 모든 값은 거부됩니다. |
licence_id |
소문자 UUID(범용 고유 식별자)입니다. 설치 환경은 각 라이선스 ID를 한 번만 가져옵니다. |
issued_at |
Adverant가 이를 발급한 시점으로, YYYY-MM-DDThh:mm:ssZ 형식입니다. |
type |
alpha, evaluation 또는 commercial. |
channel |
alpha 등 라이선스가 발급된 대상 릴리스 채널입니다. 서명되어 전달되며, 검증 과정에서 이 값에 따라 분기하지는 않습니다. |
licensee.name |
1~200자의 문자로, 작성된 그대로 정확히 서명됩니다. Brennan과 Brennán는 서로 다른 두 개의 서명을 가진 두 개의 다른 이름입니다. |
licensee.customer_id |
Adverant에서 부여된 귀하의 고객 ID입니다: 소문자, 숫자, ., _ 및 -로 구성됩니다. |
scope.deployment.installation_id |
최초 설치 시 키 서비스에 의해 생성된 해당 설치 환경의 고유 식별 정보입니다. |
scope.tenants |
최대 1,000개의 조직 ID입니다. 테넌트 범위로 지정된 권한 부여가 없는 한 비어 있습니다. |
edition |
enterprise 또는 team입니다. Enterprise 라이선스는 항상 enterprise-base을 부여합니다. |
grants |
1~500개의 {feature_group, scope} 쌍으로, 각 그룹은 한 번만 지정됩니다. |
add_ons |
에디션 매트릭스의 애드온 ID로, 최대 100개입니다. 비어 있을 수 있습니다. |
domain_packs |
에디션 매트릭스의 도메인 팩 ID로, 최대 100개입니다. 비어 있을 수 있습니다. |
metric |
kind은 per-environment, per-core 또는 named-seat이며, quantity는 1 이상의 정수입니다. |
term |
starts_on과 ends_on는 날짜이며, warn_days과 grace_days는 0부터 365까지의 정수입니다. |
matrix |
그룹 작성의 기준이 된 에디션 매트릭스 버전과 감사를 위해 보관되는 해당 매트릭스 파일의 SHA-256입니다. |
signatures |
ed25519과 p256, 두 개의 서명입니다. 서명되지 않는 유일한 필드입니다. |
날짜는 UTC 기준의 달력 날짜이며 실제로 존재하는 날이어야 합니다. 예를 들어 2028-02-29은 허용되지만 2027-02-29는 거부됩니다.
모두 필수인 두 개의 서명
Adverant는 두 개의 독립적인 키로 모든 라이선스에 서명합니다. 한 서명은 Ed25519입니다. 다른 하나는 미국 연방 알고리즘이 필요한 구매자들이 요청하는 NIST(미국 국립표준기술연구소)의 P-256 곡선 기반 ECDSA(타원 곡선 디지털 서명 알고리즘)입니다. 두 서명 모두 동일한 바이트에 대해 생성되며, 둘 다 검증을 통과해야 합니다. 한쪽이 누락되었거나 어느 한쪽이라도 잘못된 문서는 아예 라이선스가 없는 것으로 간주됩니다.
서명된 바이트는 signatures을 제외한 문서의 RFC 8785 정규화(canonical) 형태이므로, 파일 내의 공백이나 멤버의 순서는 영향을 미치지 않습니다. 라이선스 사용자의 이름, 날짜 또는 권한 부여에서 단 한 글자라도 변경되면 다른 문서가 되며 검증에 실패합니다.
검증에 사용되는 공개 키는 릴리스 빌드 시 각 이미지에 내장된 신뢰 루트(trust-roots) 파일에 있습니다. 어떠한 환경 변수, 플래그 또는 마운트도 다른 파일을 지정할 수 없습니다. Adverant가 서명 키를 교체할 때는 기존 키로 새 키에 서명하며, 다음 서명된 릴리스에 새 키가 포함됩니다. 새 키로 서명된 라이선스는 해당 키가 포함된 릴리스에서 검증되므로, 키 변경 후에는 라이선스를 가져오기 전에 업그레이드해야 할 수 있습니다(2.17장, 문제 해결 참조).
유형, 에디션 및 라이선스 산정 방식
type은 라이선스가 어떤 종류의 계약에서 비롯되었는지를 나타냅니다:
alpha: 알파 릴리스 채널용 라이선스로, Harrow가 보유한 종류입니다.evaluation: 자체 호스팅 방식의 Enterprise 평가판입니다. 최대 30일 동안, 최대 5명의 지정된 사용자(지표named-seat)에 대해 실행되며,grace_days은 0으로 설정됩니다. 이 형식은 유예 기간이 조금이라도 있는 평가판을 거부합니다.commercial: 정식 계약된 라이선스입니다.
metric은 라이선스가 집계되는 방식을 기록합니다: per-environment(Harrow의 프로덕션 클러스터는 하나의 환경임), per-core 또는 named-seat. 가격은 Adverant가 책정하며, 라이선스에는 측정 기준과 수량만 포함됩니다.
모든 Enterprise 설치 환경에서 라이선스 edition은 enterprise입니다. 이 형식은 team도 허용하는데, 이 경우 라이선스는 team 그룹을 부여하며 enterprise-base는 절대 부여하지 않습니다.
기능 그룹, 애드온 및 도메인 팩
라이선스를 통해 사용자가 이용할 수 있는 항목은 에디션 매트릭스의 ID를 사용하여 기능 그룹별로 나열됩니다. Harrow의 라이선스는 enterprise-base(사용자 지정 역할, 4자 승인(four-eyes approvals), 장기 감사 보존, 강제 적용 및 디렉터리 동기화가 포함된 회사 로그인, 비즈니스 유닛, 운영자 페이지 및 나머지 Enterprise 기본 기능)과 map-and-geoai를 부여합니다. 또한 mail 애드온과 logistics-and-maritime 도메인 팩을 포함합니다.
매트릭스에는 함께 구성되어야 하는 항목에 대한 규칙이 있으며, Adverant의 발급 시스템은 라이선스가 서명되기 전에 이를 확인합니다. 모든 애드온과 모든 팩에는 enterprise-base이 필요합니다. 일부 팩에는 애드온이 필요합니다. 물류 및 해운(Logistics and maritime) 팩에는 지도 및 GeoAI(Map and GeoAI)가 필요하고, 보험(Insurance) 팩 및 자본 시장 및 자산 관리(Capital markets and asset management) 팩에는 의사결정 룸 및 봉인 기록(Decision rooms and sealed records)이 필요하며, 법률 및 전문 서비스(Legal and professional services) 팩에는 의사결정 룸(Decision rooms)과 메일(Mail)이 필요합니다. 또한 모든 팩의 휴대폰 화면에는 모바일 앱(Mobile apps) 애드온이 필요합니다.
각 권한 부여에는 범위가 있습니다:
deployment: 그룹이 전체 설치 환경과 그 안의 모든 조직에 적용됩니다.tenant: 그룹이scope.tenants에 나열된 조직에만 적용됩니다. 테넌트 범위의 권한 부여가 있는 라이선스는 최소 하나 이상의 조직을 나열해야 하며, 테넌트 범위의 권한 부여가 없는 조직 목록은 거부됩니다.
Harrow의 도선(pilotage) 팀이 동일한 설치 환경에서 두 번째 조직으로 운영되고, 해당 조직만 Ideas를 보유한다고 가정해 보겠습니다. 권한 부여는 scope.tenants에 도선 조직의 ID가 포함된 { "feature_group": "ideas", "scope": "tenant" }으로 표시될 것입니다. 해당 조직이 존재하기 전에 라이선스를 가져온 경우, 가져오기 응답은 이를 tenants_without_organisation 아래에 집계하며, 이후 해당 조직이 생성되면 권한 부여가 적용됩니다.
관리자는 그룹이 적용되는 범위를 좁힐 수 있습니다. 그룹을 추가하는 것은 Adverant에서 발급한 라이선스를 통해서만 가능합니다.

기간: 경고 및 유예
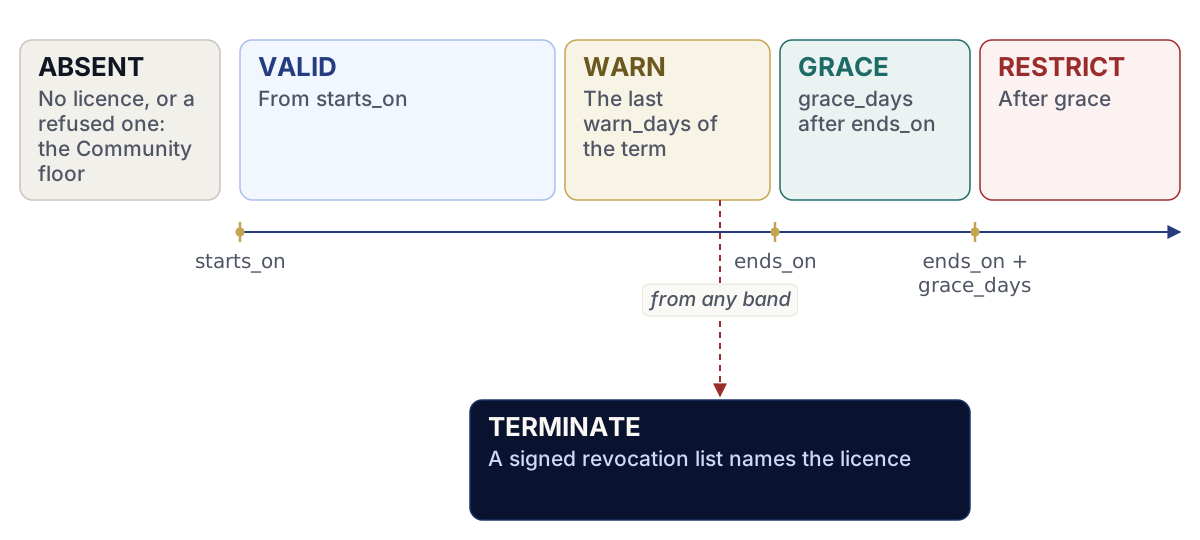
term은 달력상에 네 가지 날짜를 설정합니다. starts_on부터 ends_on까지는 라이선스가 유효합니다. warn_days는 경고가 얼마나 일찍 시작되는지를 설정하고, grace_days는 종료 후 모든 기능이 얼마나 오래 계속 작동하는지를 설정합니다. Adverant가 발급하는 라이선스는 계약서에 달리 명시되지 않는 한 각각 30일로 설정됩니다. 평가판은 항상 grace_days이 0입니다.
위 Harrow의 라이선스의 경우, 일정은 다음과 같이 적용됩니다:
| 날짜 | 상태 |
|---|---|
| 2027년 1월 1일 ~ 2027년 12월 1일 | VALID |
| 2027년 12월 2일 ~ 2027년 12월 31일 | WARN |
| 2028년 1월 1일 ~ 2028년 1월 30일 | GRACE |
| 2028년 1월 31일부터 | RESTRICT |
계약 기간의 마지막 날인 ends_on은 여전히 WARN 일자입니다. 그 다음 날은 GRACE가 되거나, 유예 기간이 없는 경우 RESTRICT가 됩니다.
여섯 가지 상태
라이선스를 읽을 때마다 설치 환경은 문서와 현재 날짜를 기반으로 상태를 다시 계산합니다. 날짜 경계를 넘어 캐시되는 것은 없으므로, 예약된 작업(scheduled job) 없이도 정시에 만료 처리가 이루어집니다.
| 상태 | 상황 | 사용자가 할 수 있는 작업 |
|---|---|---|
| ABSENT | 가져온 라이선스가 없거나 문서가 거부됨 | Community 기본 기능만 제공됩니다. Enterprise 영역은 이를 활성화할 수 있는 담당자 정보와 함께 티저 형태로 표시됩니다. |
| VALID | starts_on부터 ends_on에서 warn_days을 뺀 날짜까지 |
부여된 모든 그룹의 사용 권한이 활성화됩니다. |
| WARN | 계약 기간의 마지막 warn_days일 |
사용 권한이 유지되며, 관리자에게는 종료일이 표시된 제품 내 배너가 나타납니다. |
| GRACE | ends_on 이후 grace_days일 동안 |
사용 권한이 유지되며, Today 및 라이선스 페이지에 LICENCE_IN_GRACE 알림이 표시됩니다. |
| RESTRICT | 유예 기간 이후 | 라이선스가 부여된 그룹 아래에서 새로운 작업을 시작할 수 없습니다. 실행 중인 작업은 완료되며, 읽기 및 내보내기는 계속 작동하고, 보안 패치도 계속 수신됩니다. |
| TERMINATE | Adverant가 라이선스를 철회함 | Enterprise 아티팩트 제공이 중단됩니다. Community 기본 기능과 데이터 내보내기는 유지됩니다. |
모든 상태에서 실행 중인 작업은 계속 실행되고, 보안 패치는 계속 수신되며, 내보내기 데이터는 읽을 수 있는 상태로 유지되고 어떤 것도 삭제되지 않습니다. RESTRICT 상태에서 새로운 Enterprise 작업을 시작하려는 사용자에게는 LICENCE_LOCKED 코드와 갱신 권한이 있는 담당자의 이름이 포함된 거부 안내판이 표시됩니다.
현재 날짜를 산출하는 방법
시계는 부정확할 수 있으며, 의도적으로 시간을 되돌릴 수도 있습니다. 따라서 설치 환경은 결코 시계만 단독으로 읽지 않습니다. 현재 날짜는 시스템 시계(wall clock)와 저장된 하한선(설치 환경이 확인한 가장 최근 시점)이라는 두 시점 중 더 늦은 시점으로 결정됩니다. 이 하한선은 라이선스를 가져올 때마다 그리고 상태를 읽을 때마다 앞으로 나아가며, 스스로 뒤로 되돌아가지 않습니다. 시계를 한 달 뒤로 돌린다고 해서 만료된 라이선스가 다시 VALID가 되지는 않으며, RESTRICT 상태의 라이선스는 계속 RESTRICT로 유지됩니다.
시계가 하한선보다 이전 시간을 가리키면, 상태는 LICENCE_CLOCK_BEHIND_FLOOR 알림을 포함하며 하한선의 날짜를 기준으로 읽힙니다. 만약 시계가 실제로 앞서 나갔던 경우(노드가 잘못된 날짜로 부팅되어 하한선이 앞당겨진 경우), Adverant에 시간 재설정 토큰을 요청하십시오. 이는 귀하의 설치 ID와 일회용 논스(nonce)에 바인딩된 작은 서명 문서로, floor_to 시점을 포함하고 있습니다. 다음 요청을 사용하여 API를 통해 이를 가져옵니다:
curl --fail-with-body -X POST https://auth.harrow.example/api/v1/installation/licence/time-reset \
  -H "Authorization: Bearer <access-token>" \
  -H "Content-Type: application/json" \
--data-binary @harrow-time-reset.json<access-token>은 설치 관리자의 액세스 토큰입니다. 두 서명이 모두 검증되고, 설치 ID가 귀하의 것과 일치하며, 논스가 사용된 적이 없는 경우 토큰이 적용됩니다. 거부된 토큰은 아무것도 변경하지 않으므로, 정상적인 라이선스를 거부하는 데 악용될 수 없습니다. 이미 사용된 논스를 가진 토큰은 LICENCE_CLOCK_BEHIND_FLOOR와 함께 거부됩니다.
라이선스 요청
라이선스는 https://account.adverant.ai의 Adverant 계정에서 요청하고 다운로드할 수 있습니다. 조직 내에서 누가 배포를 클레임(claim)하고 라이선스를 다운로드할 수 있는지는 계정의 조직 및 팀 역할(Organisation and team roles) 페이지에서 설정합니다.
Adverant는 라이선스가 어떤 설치 환경을 위한 것인지 알아야 하며, 이를 전달하는 방법에는 세 가지가 있습니다.
화면이 있는 설치 환경을 위한 일회용 코드. 설치 환경이 일회용 코드와 그 지문(fingerprint)을 표시합니다. 배포 클레임(Claim a deployment) 페이지에 코드를 붙여넣은 다음, 설치 환경에 표시되는 것과 지문을 그룹별로 비교합니다. 모든 그룹이 일치하면 조직을 위해 이를 클레임할 수 있으며, 계정에 라이선스가 도착합니다.
어플라이언스 또는 엣지 디바이스를 위한 클레임 키. 이러한 장치에는 코드를 표시할 화면이 없습니다. 일련번호와 클레임 키는 상자와 장비 제조업체의 주문서에 인쇄되어 있습니다. 클레임 키 입력(Enter a claim key) 페이지에서 한 번에 하나씩 입력하거나, 제조업체의 주문 파일을 드롭하여 한 번에 여러 개를 클레임할 수 있습니다. 각 키는 귀하에게 배송된 내역에 대한 Adverant의 기록과 대조하여 확인되며, 다른 사람의 주문서에 있는 키는 거부됩니다.
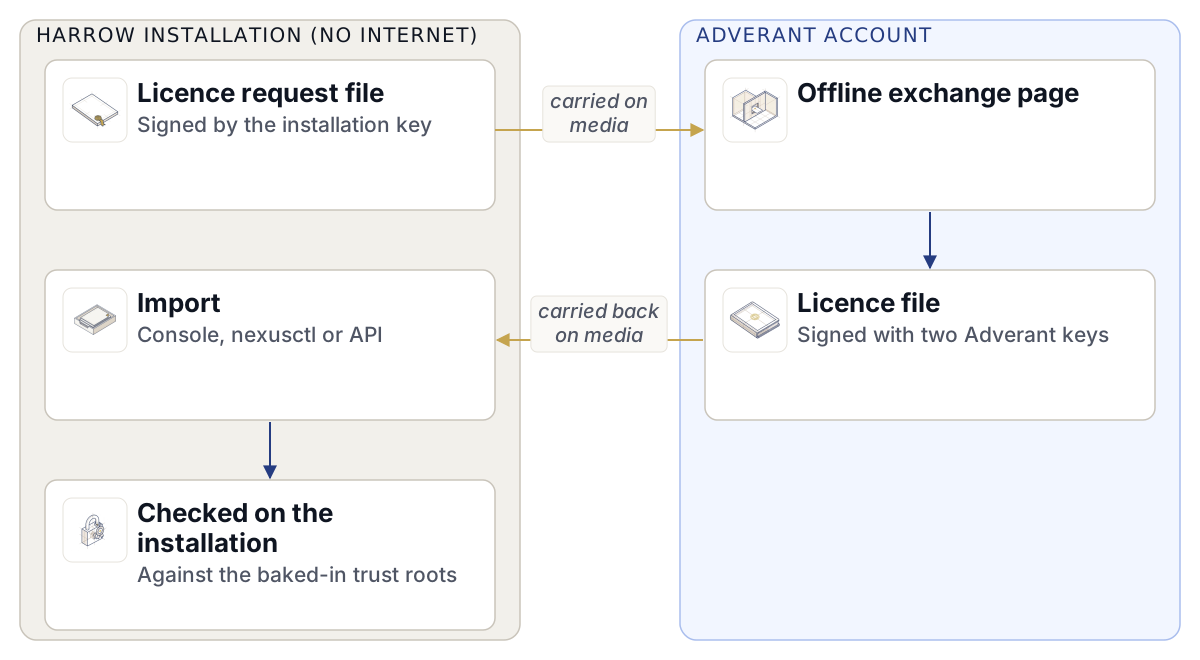
외부 연결이 없는 설치 환경을 위한 서명된 라이선스 요청. 이것이 Harrow가 사용하는 경로입니다. 설치 환경에서 관리자는 이 설치(This installation), 라이선스(Licence) 아래에서 요청 파일을 생성합니다. 이는 설치 환경 자체의 Ed25519 키로 서명된, 설치 ID를 명시하는 licence-request 종류의 명세서입니다. Tomás는 승인된 매체에 이를 담아 외부로 반출한 뒤, 오프라인 교환(Offline exchange) 페이지에 드롭하고 반환되는 라이선스 파일을 다운로드합니다. 이 라이선스는 요청을 생성한 설치 환경에서만 작동합니다.

라이선스 가져오기
가져오는 방법은 세 가지가 있으며, 모두 nexus-auth의 동일한 엔드포인트에 도달합니다. 설치 관리자(설치 환경을 소유한 전체 조직의 소유자 또는 관리자 계정으로 로그인한 사람, 또는 전체 플랫폼 관리자)만 가져오기를 수행할 수 있습니다. 그 외의 모든 사용자는 파일을 읽기도 전에 거부됩니다.
콘솔에서 가져오기
새로운 설치 환경에서 라이선스 가져오기(Import the licence)는 누군가 로그인하기 전의 6가지 사항(Six things before anyone signs in)에 있는 여섯 가지 확인 항목 중 하나입니다. 페이지에 파일을 드롭하면 콘솔은 설치 환경에서 오프라인으로 이를 검증하고, 각 기능 그룹의 보호 방식 및 계약 기간과 함께 기능 그룹 목록을 표시합니다.
이후의 가져오기는 이 설치(This installation), 라이선스(Licence)를 통해 진행됩니다. 새 라이선스 가져오기(Import a new licence)를 사용하거나, 현재 라이선스가 만료된 경우 갱신된 라이선스 가져오기(Import a renewed licence)를 사용하십시오. Community 설치 환경을 Enterprise로 전환할 때는 Community에서 Enterprise로(From Community to Enterprise)를 사용합니다. 해당 페이지는 아무 작업도 일어나기 전에 먼저 라이선스를 읽고 가져올 항목과 변경될 사항을 보여줍니다. 누군가 가져오기 및 켜기(Fetch and switch on)를 선택하기 전까지는 아무것도 가져오지 않습니다. 선택 후에는 설치 환경의 풀 토큰(pull token)을 사용하여 registry.adverant.ai에서 Enterprise 구성 요소를 가져오며, 각 구성 요소는 Adverant 릴리스 키와 대조하여 확인된 후 그룹이 한 번에 하나씩 켜집니다. 전환 후에도 동일한 사용자, 파일, 워크플로 및 채널을 그대로 유지하는 동일한 설치 환경입니다.


nexusctl로 가져오기
nexusctl licence import harrow-2027.licence.json이 명령은 파일을 변경 없이 가져오고 라이선스의 현재 상태를 출력합니다. 작업을 실제로 실행하지 않고 실행될 작업만 출력하려면 --explain을 추가하십시오.
API를 통해 가져오기
curl --fail-with-body -X POST https://auth.harrow.example/api/v1/installation/licence \
  -H "Authorization: Bearer <access-token>" \
  -H "Content-Type: application/json" \
  --data-binary @harrow-2027.licence.json
Adverant가 제공한 그대로 정확히 파일을 전송하십시오. 형식을 다시 지정하지 말고, 다른 객체로 감싸지도 마십시오. 본문(body) 자체가 문서입니다. 이 경로는 쿼리 문자열을 받지 않으며, 1 MiB를 초과하는 본문은 거부됩니다. 조직이나 개인을 지정하는 최상위 멤버는 TENANT_NOT_A_PARAMETER 또는 ACTOR_NOT_A_PARAMETER와 함께 거부되는데, 이는 설치 환경의 라이선스가 토큰의 조직이 소유한 설치 환경에 귀속되기 때문입니다.
가져오기가 성공하면 201을 응답합니다. 본문에는 라이선스 뷰(ID, 현재 상태, 라이선스 사용자, 에디션, 계약 기간, 권한 부여 및 기능 그룹), 현재 이를 보유한 조직 수, 그리고 나열된 테넌트 중 아직 조직이 없는 테넌트의 수가 포함됩니다. 라이선스, SHA-256 다이제스트 및 각 조직의 원장 행은 단일 트랜잭션으로 기록되며, 가져오기 내역은 감사 로그에 기록됩니다.
이와 함께 두 개의 읽기 경로가 제공됩니다:
GET /api/v1/installation/licence/state은 읽을 때마다 다시 계산되는 상태를 응답합니다. 관리자는 전체 뷰를 받습니다. 설치 환경에 있는 조직의 다른 모든 구성원은 상태, 알림 코드(LICENCE_ENDS_SOON,LICENCE_IN_GRACE또는LICENCE_CLOCK_BEHIND_FLOOR) 및 알림에 명시된 날짜로 구성된 알림만 받습니다. 일반 구성원은 라이선스 사용자, 계약 기간 또는 그룹을 볼 수 없는데, 이러한 정보는 설치 환경의 소유자에게 귀속되기 때문입니다.GET /api/v1/installation/licence/document은 관리자를 위해 가져온 문서를 원시(raw) 형태로 응답합니다. 각 Enterprise 모듈은 이를 가져와 자체적으로 컴파일되어 내장된 검증기로 서명을 다시 확인하므로, 변조된 ID 서비스가 라이선스에서 부여하지 않은 그룹을 켤 수 없습니다.
모든 거부 사례
거부된 가져오기는 시계 하한선을 포함해 아무것도 변경하지 않으며, 거부 내역은 감사 로그에 기록됩니다.
| 코드 | HTTP | 의미 | 조치 방법 |
|---|---|---|---|
LICENCE_FORMAT_INVALID |
422 | 파일이 이 빌드에서 읽을 수 있는 라이선스가 아닙니다: JSON이 아니거나, 스키마에 맞지 않거나, 날짜 순서가 잘못되었거나, 그룹이 두 번 지정되었습니다. | Adverant가 제공한 그대로 정확히 파일을 전송하십시오. |
LICENCE_SIGNATURE_INVALID |
422 | 두 서명 중 하나가 누락되었거나, 서명 후 파일이 변경되었습니다. | Adverant에 파일을 다시 요청하고, 파일을 편집하지 마십시오. |
LICENCE_ROOT_UNKNOWN |
422 | 이 릴리스의 신뢰 루트가 보유하고 있지 않은 키로 서명되었습니다. | 이 릴리스의 루트용으로 서명된 라이선스를 요청하거나, 업그레이드하십시오. |
LICENCE_MATRIX_MISMATCH |
422 | 이 빌드에서 읽지 못하는 에디션 매트릭스를 기준으로 작성되었거나, 빌드의 카탈로그가 알지 못하는 그룹을 부여합니다. | 이를 읽을 수 있는 릴리스로 업그레이드하거나, 이 릴리스를 기준으로 작성된 라이선스를 요청하십시오. |
LICENCE_OTHER_INSTALLATION |
409 | 다른 설치 ID용으로 발급되었습니다. | 이 설치 환경의 고유 식별 정보에 맞는 라이선스를 요청하십시오. |
LICENCE_REVOKED |
403 | Adverant가 이 라이선스를 철회했습니다. | Adverant에 새 라이선스를 요청하십시오. |
LICENCE_LOCKED |
403 | 라이선스가 아직 시작되지 않았습니다: 현재 날짜가 starts_on 이전입니다. |
시작일 당일 또는 그 이후에 다시 가져오십시오. |
TRANSITION_NOT_PERMITTED |
409 | 이 ID를 가진 라이선스는 이미 가져왔습니다. | 조건을 변경해야 하는 경우 Adverant에 새 라이선스를 요청하십시오. |
RECORD_NOT_FOUND |
404 | 설치 환경이 아직 선언되지 않아 대조할 고유 식별 정보가 없습니다. | 첫 번째 관리자 단계를 완료한 후 가져오십시오. |
VALIDATION_FAILED |
400 | 본문을 읽을 수 없거나, 1 MiB를 초과하거나, 요청에 쿼리 문자열이 포함되어 있습니다. | 쿼리 없이 파일만 단독으로 본문에 담아 전송하십시오. |
설치 환경은 고정된 순서로 검증을 수행하며, 첫 번째 실패가 코드를 결정합니다. 누락된 서명은 알 수 없는 키보다 먼저 보고되며, 서명 검증에 실패한 문서는 더 이상 읽히지 않으므로, 다른 설치 환경을 지정하도록 변조된 파일이라도 여전히 LICENCE_SIGNATURE_INVALID을 응답합니다.
갱신
갱신은 새로운 licence_id을 가진 새 라이선스입니다. 첫 번째 라이선스와 동일한 방법으로 가져오십시오. 기존 라이선스가 어떤 상태에 도달했든 상관없이 즉시 효력이 발생합니다. WARN, GRACE 또는 RESTRICT 상태에서 설치 환경은 즉시 라이선스가 부여된 상태로 돌아가며, 아무것도 다시 설치할 필요가 없습니다. 또한 Adverant는 예를 들어 의사결정 룸(Decision rooms)을 추가하기 위해 계약 기간 중도에 변경된 라이선스를 발급할 수도 있으며, 이 역시 동일한 방법으로 가져옵니다.
동일한 라이선스를 두 번 가져오는 것은 TRANSITION_NOT_PERMITTED과 함께 거부됩니다.
폐기
Adverant는 철회 목록(revocation list)에 서명하여 라이선스를 철회합니다. 이 목록에는 sequence 번호가 있으며 철회된 각 라이선스 ID와 철회 시점 및 사유가 명시됩니다. 목록은 누적 방식이므로, 각 목록에는 그 이전에 철회된 모든 ID가 포함됩니다. 라이선스와 동일한 방법으로 이를 가져옵니다:
curl --fail-with-body -X POST https://auth.harrow.example/api/v1/installation/licence/revocations \
  -H "Authorization: Bearer <access-token>" \
  -H "Content-Type: application/json" \
  --data-binary @revocations-12.json
시퀀스가 마지막으로 가져온 것보다 높지 않은 목록은 TRANSITION_NOT_PERMITTED과 함께 거부되므로, 이전 목록으로 더 최신 목록을 덮어쓸 수 없습니다. 읽히지 않거나 검증되지 않는 목록은 라이선스와 동일한 코드로 거부됩니다. 목록에 귀하의 라이선스가 명시되면 해당 라이선스의 상태는 TERMINATE가 됩니다.
외부 연결이 없는 설치 환경은 누군가 목록을 가져올 때만 철회 사실을 알게 됩니다. Harrow의 경우 철회는 소프트웨어의 문제인 동시에 계약상의 문제이며, Tomás는 다음 망 간 이동 시 Adverant가 보낸 각 목록을 가져옵니다.
라이선스를 초과한 시트
라이선스의 수량은 사용에 대한 약속이며, Nexus는 이를 초과하는 것을 잠금(lock-out)이 아닌 경고로 처리합니다. 라이선스가 포괄하는 것보다 더 많은 사람이 Nexus를 사용하면 관리자에게는 사용자(People) 페이지에 SEATS_OVER_LICENCE 안내판이 표시됩니다. 모든 사용자는 계속 작업을 수행할 수 있습니다. 안내판에는 이를 바로잡아야 하는 기한(30일)이 명시되고, 추가 사용자가 어디에서 발생했는지 보여주며, Nexus가 필요하지 않은 사용자를 제거하거나 Adverant에 더 많은 시트(seat)를 요청하는 두 가지 해결책을 제시합니다. 시트를 추가하는 것은 두 번째 사람의 승인이 필요한 민감한 변경 사항이며, 추가된 시트는 연간 사용량 명세서에 집계됩니다.
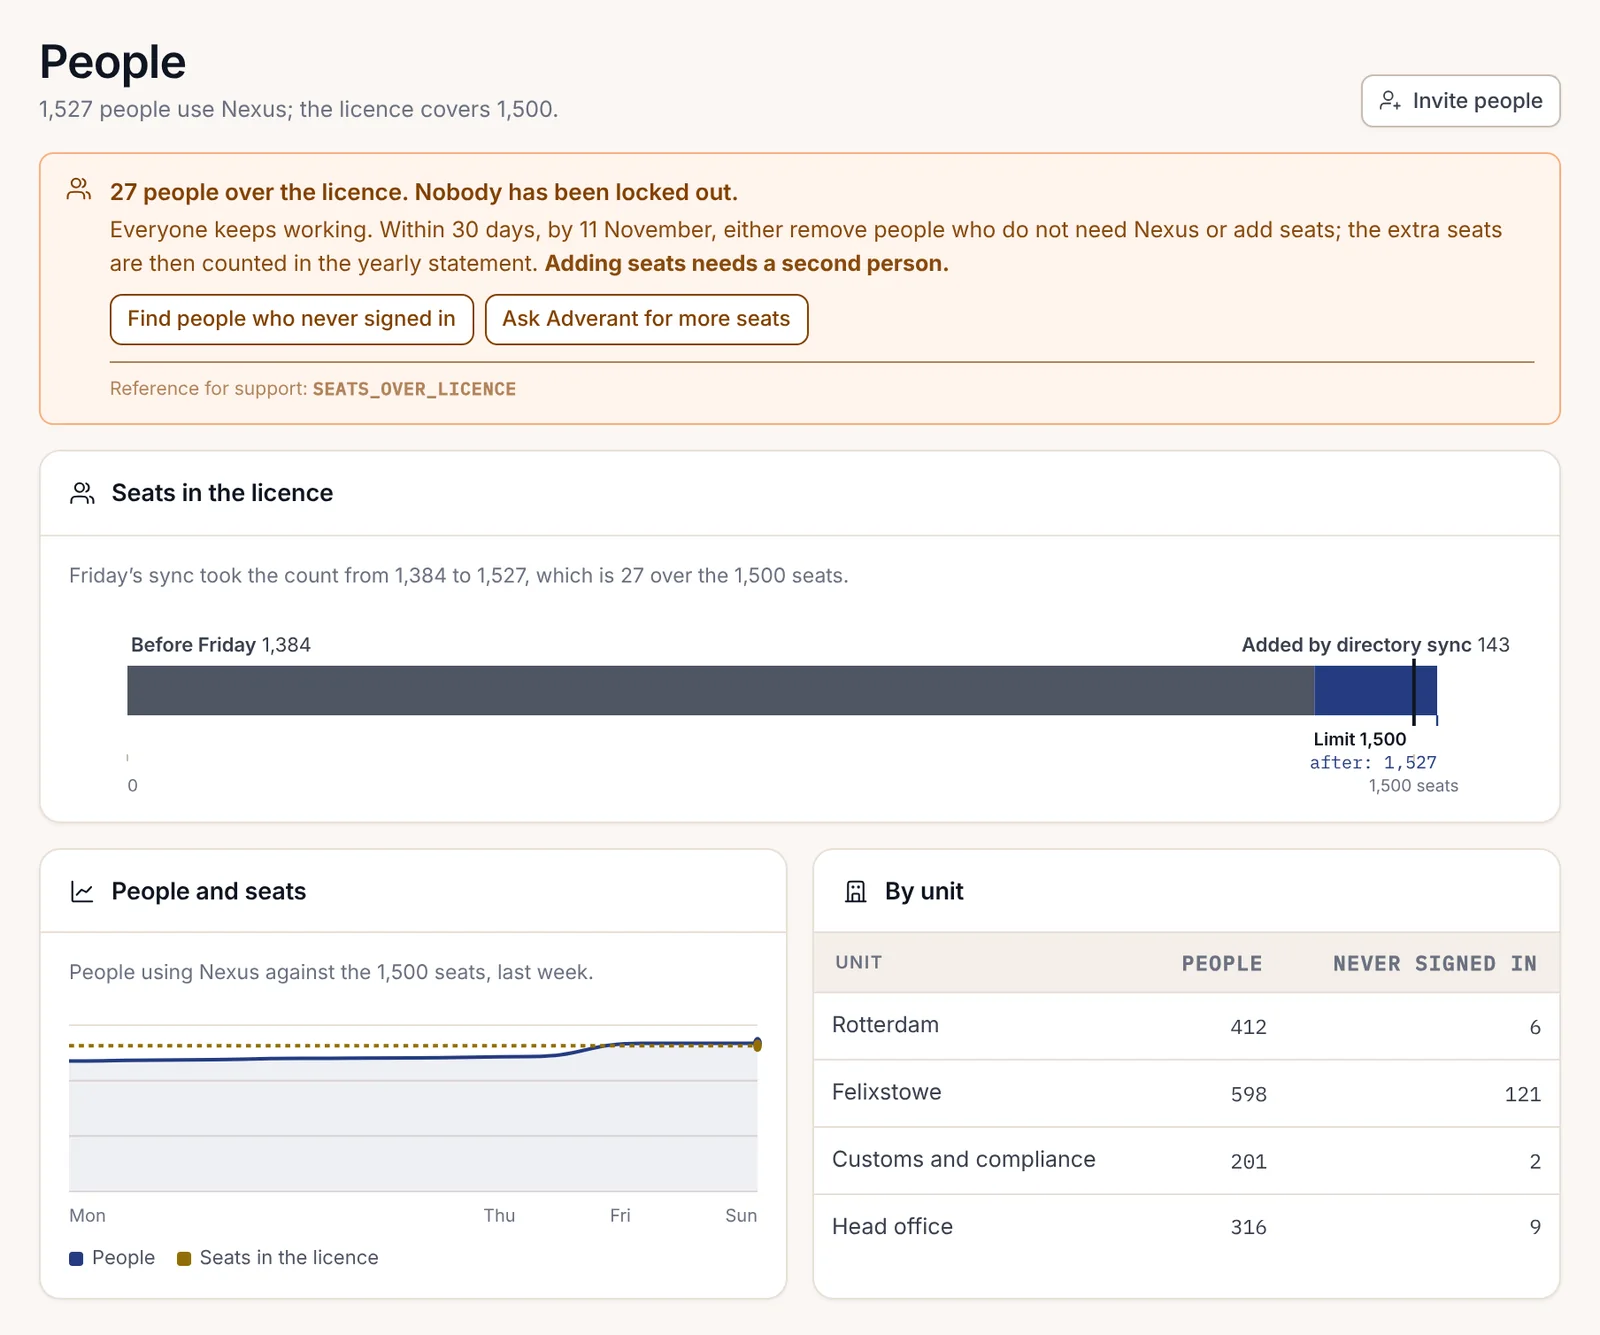
사용량 명세서에는 카운터만 포함되며, 외부로 내보내기 전에 모든 줄을 직접 확인할 수 있습니다. Harrow는 이를 파일로 저장하여 오프라인 교환을 통해 반출합니다.
평가판
평가판은 클레임된 배포에 대해 계정의 평가판(Trials) 페이지에서 시작하는 evaluation 유형의 라이선스입니다. 최대 30일 동안 지속되고 최대 5명의 지정된 사용자를 포괄하며 유예 기간이 없습니다. ends_on 다음 날에는 곧바로 RESTRICT 상태가 됩니다. Enterprise 영역은 티저 상태로 돌아가며 평가판 사용 중에 생성된 것은 아무것도 삭제되지 않습니다. 아이디어 실행 내역, 초안 작성된 정책 및 메일 규칙은 그대로 유지되며, 정식 라이선스를 가져오면 다시 열립니다.
조직은 한 번에 하나의 자체 호스팅 평가판을 실행할 수 있습니다.