이 페이지는 AI에 의해 영어 원문에서 번역되었습니다. 불명확한 내용이 있는 경우 영어 페이지를 기준으로 삼으십시오. 이 페이지를 영어로 읽기
이 부록에는 모든 레코드의 필드부터 각 도메인 팩의 작동 구성 요소까지, 고객이 접하게 되는 데이터가 정리되어 있습니다. 이 문서의 나머지 부분과 동일한 소스에서 생성되므로, 소스가 바뀌면 함께 바뀝니다. 지원 사이트에서는 같은 내용이 인터랙티브 맵으로 제공됩니다. 팩을 선택한 다음 원하는 구성 요소를 클릭하면 작동 방식을 확인할 수 있습니다.
모든 레코드의 필드
플러그인이나 팩이 소유하는 모든 테이블에는 아래의 범위 필드가 있습니다. 읽기와 쓰기는 이 필드를 기준으로 제한되며, 이 필드가 없는 공개 형태는 존재하지 않습니다.
필드
타입
의미
organization_id
uuid, 비어 있을 수 없음
테넌트입니다. 모든 기본 키와 모든 인덱스는 이 필드로 시작합니다.
owner_user_id
uuid, 비어 있을 수 없음
개인입니다. 개인 레코드(메일함, 비공개 뷰)에서는 제한 기준이 되며, 조직 레코드(결정, 승인)에서는 누가 조치했는지를 기록합니다.
business_unit_id
uuid, 비어 있을 수 있음
단위 제한 기준입니다. 아직 단위가 설정되지 않은 경우에도 이 열은 반드시 존재해야 합니다.
demo
boolean, 기본값 false
시드된 샘플 행을 표시하여 이 표시만으로 제거할 수 있게 합니다. 참조 플러그인에서는 이를 is_demo(이)라고 부릅니다.
외래 키에도 조직이 포함되므로, 링크가 다른 테넌트의 행을 가리키는 일은 절대 없습니다.
공유 코어
모든 팩은 동일한 코어를 기반으로 합니다. 다음은 팩과 그 렌즈가 참조하는 코어의 구성 요소입니다.
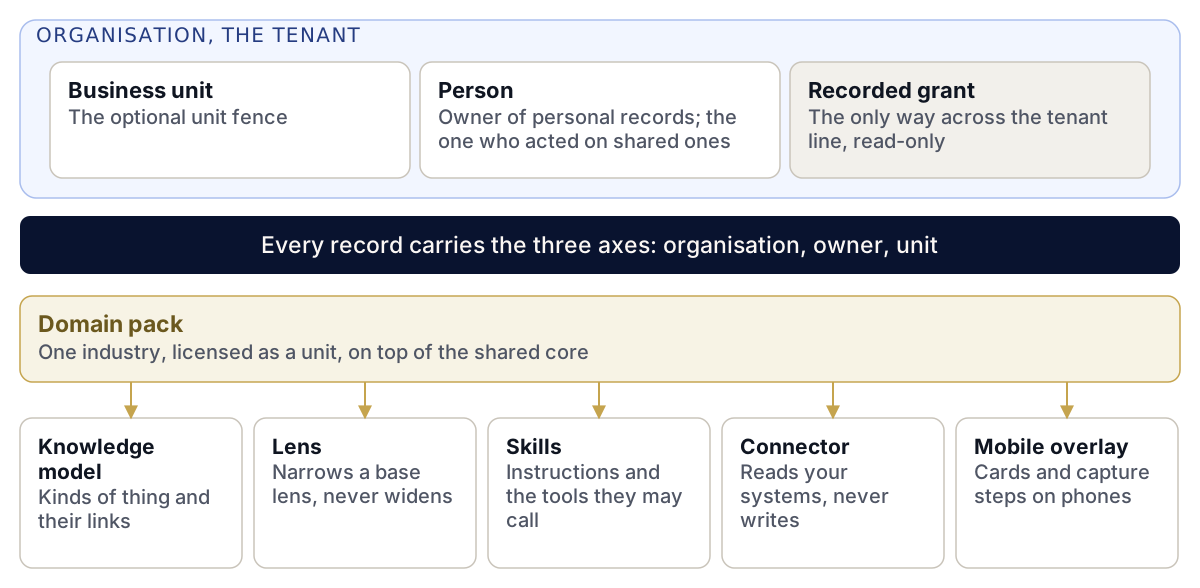
공유 코어입니다. 조직은 소속 단위와 사람을 보유합니다. 도메인 팩은 코어 위에 자체 구성 요소를 더하며, 모든 레코드는 세 가지 축을 가집니다.
구성 요소
설명
조직
테넌트입니다. 모든 레코드가 이를 가집니다. 기록된 권한 부여만이 이 경계를 넘을 수 있으며, 해당 권한은 읽기 전용입니다.
사업 단위
조직 내부의 선택적 단위 제한 기준입니다. 파일럿 릴리스나 팩을 단위별로 설정할 수 있습니다.
개인
조직 구성원 중 한 사람입니다. 개인 레코드의 소유자이며, 조직 레코드에서는 조치를 수행한 사람입니다.
렌즈
팩이나 플랫폼 내에서 하나의 역할이 보는 범위로, 기본 렌즈를 좁히는 방식으로만 정의되며 넓히는 방식으로는 정의되지 않습니다.
기본 렌즈
다른 렌즈가 범위를 좁히는 대상이 되는 렌즈로, 좁혀진 렌즈가 표시할 수 있는 모든 범위를 한정합니다.
도메인 팩
한 산업의 지식 모델과 렌즈로, 해당 업무를 위한 템플릿 및 커넥터와 함께 하나의 단위로 라이선스됩니다.
지식 모델
팩이 알고 있는 대상의 종류와 그 연결 방식을 정의한 버전 관리되는 집합으로, 다른 팩의 기본 모델 위에 구축되는 경우가 많습니다.
커넥터
기존 시스템의 레코드를 일정에 따라 팩의 지식 모델로 가져오는 읽기 전용 연결입니다.
Skills Engine 스킬
SKILL.md 패키지입니다. 지침과 호출할 수 있는 도구로 구성됩니다. 어시스턴트와 에이전트가 이를 실행합니다.
모바일 오버레이
어떤 카드와 수집 단계가 휴대폰에 어떤 역할에게 표시되는지를 명시하는 팩 매니페스트의 부분입니다.
기록된 권한 부여
테넌트 경계를 넘는 유일한 방법으로, 데이터를 보유한 조직이 기록하는 읽기 전용 권한이며 모든 조회가 양쪽 조직 모두에 기록됩니다.
세 가지 축
모든 읽기와 쓰기를 제한하는 범위입니다. 테넌트와 소유자, 그리고 단위가 설정된 경우 해당 단위로 구성됩니다.
보험
Enterprise가 필요합니다. 또한 의사결정 룸 및 봉인 레코드라는 애드온이 필요합니다. 휴대폰 화면에는 모바일 앱도 필요합니다.
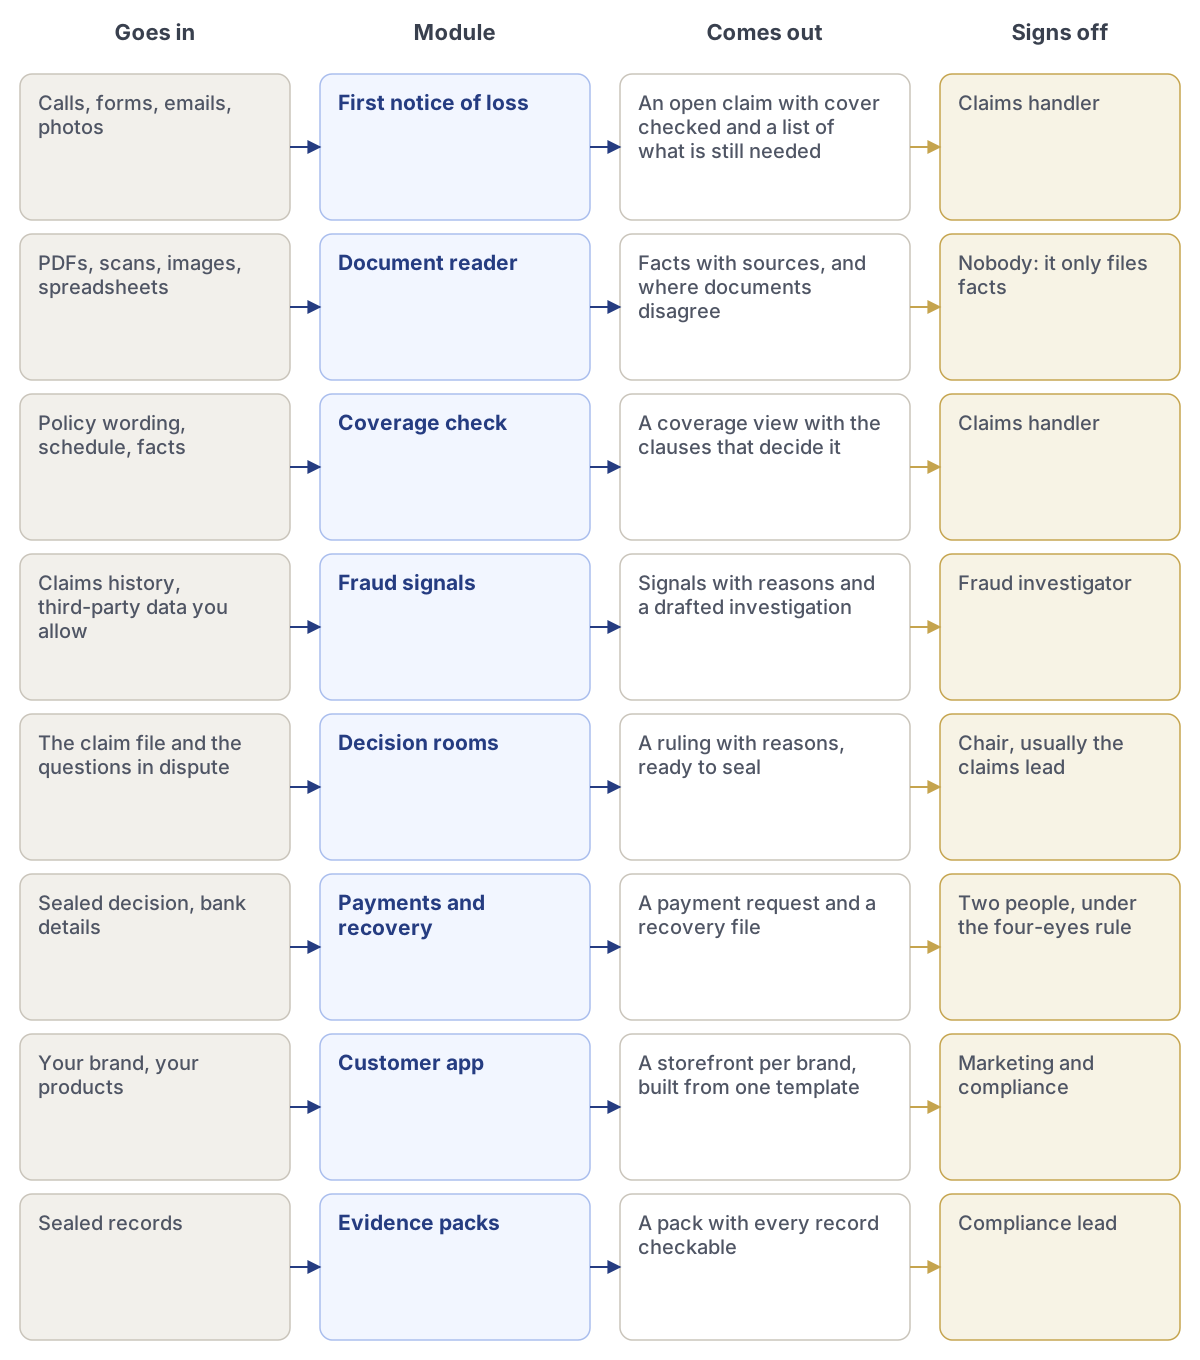
보험 팩의 모듈을 입력 항목부터 승인자까지 정리한 것입니다.
렌즈
표시 내용
보상 담당자
청구, 보험 증권, 모든 문서, 그리고 초안으로 작성된 다음 단계. 질문에는 출처와 함께 답변합니다.
전화, 웹, 앱 또는 이메일로 청구를 접수하고, 보장 여부를 확인하며, 누락된 항목만 요청합니다.
통화, 양식, 이메일, 사진
보장 여부가 확인된 진행 중 청구와 아직 필요한 항목 목록
보상 담당자
문서 리더
보고서, 송장, 조사서, 사진을 읽고 각 사실을 해당 페이지 링크와 함께 기록합니다.
PDF, 스캔본, 이미지, 스프레드시트
출처가 포함된 사실과 문서 간 불일치 사항
없음: 사실만 기록합니다
보장 확인
사실을 보험 약관 문구 및 배서와 비교하여 보장 의견 초안을 작성합니다.
보험 약관 문구, 명세표, 사실
결정 근거가 되는 조항이 포함된 보장 의견
보상 담당자
사기 신호
청구, 사람, 전화번호, 주소, 수리업체, 계좌 간의 연관성을 찾습니다.
청구 이력, 허용한 제3자 데이터
근거가 포함된 신호와 조사 초안
사기 조사관
의사결정 룸
고액이거나 분쟁 중인 청구에 대해 AI(인공지능)가 지급 찬성과 반대 논거를 제시하고, 의장이 판정합니다.
청구 파일과 쟁점 사항
봉인 준비가 된, 근거가 포함된 판정
의장(일반적으로 보상 책임자)
지급 및 회수
결정이 봉인되면 지급, 준비금, 대위 절차를 준비합니다.
봉인된 결정, 은행 정보
지급 요청과 회수 파일
4안 원칙에 따른 두 사람
고객 앱
보험 계약자가 신고하고, 진행 상황을 확인하고, 담당자와 대화할 수 있는 브랜드 앱입니다.
귀사의 브랜드, 귀사의 상품
하나의 템플릿으로 만든 브랜드별 스토어프론트
마케팅 및 컴플라이언스
증적 팩
봉인 레코드를 수집하여 감독 기관, 감사인, 재보험사를 위해 규정에 매핑합니다.
봉인 레코드
모든 레코드를 검증할 수 있는 팩
컴플라이언스 책임자
규칙
참조
레코드가 대응하는 규정
Solvency II
Directive 2009/138/EC, (EU) 2025/2로 개정
지배구조, 리스크 관리 및 보고. 개정 규정은 2027년 1월 30일부터 적용됩니다.
보험 판매
Directive (EU) 2016/97 (IDD)
정직하고 공정하게 고객의 최선의 이익을 위해 행동하고, 이를 입증할 기록을 보관합니다.
DORA(디지털 운영 복원력법)
Regulation (EU) 2022/2554
ICT 리스크, 사고 보고, 기술 공급업체 등록부.
EU AI Act
Regulation (EU) 2024/1689, Annex III 5(c)
생명보험 및 건강보험의 위험 평가와 가격 책정은 2027년 12월 2일부터 고위험 AI에 해당합니다.
GDPR(일반 데이터 보호 규정)
Regulation (EU) 2016/679
청구인 데이터의 목적, 접근, 삭제 및 저장 위치.
AI에 관한 EIOPA 의견
AI 거버넌스 및 리스크 관리에 관한 의견, 2025년 8월
보험 분야 AI의 공정성, 설명 가능성, 인간 감독에 대한 감독 기관의 기대 사항.
각 결정과 함께 봉인되는 내용:
누가, 어떤 역할로, 언제 결정했는지
사용된 사실과 각 사실의 출처 링크
어떤 AI가 어떤 모델로 지원했으며 무엇을 읽도록 허용되었는지
결정이 대응하는 규정(조항별)
Adverant 외부에서 증명된 타임스탬프
지식 모델: 보험 스키마
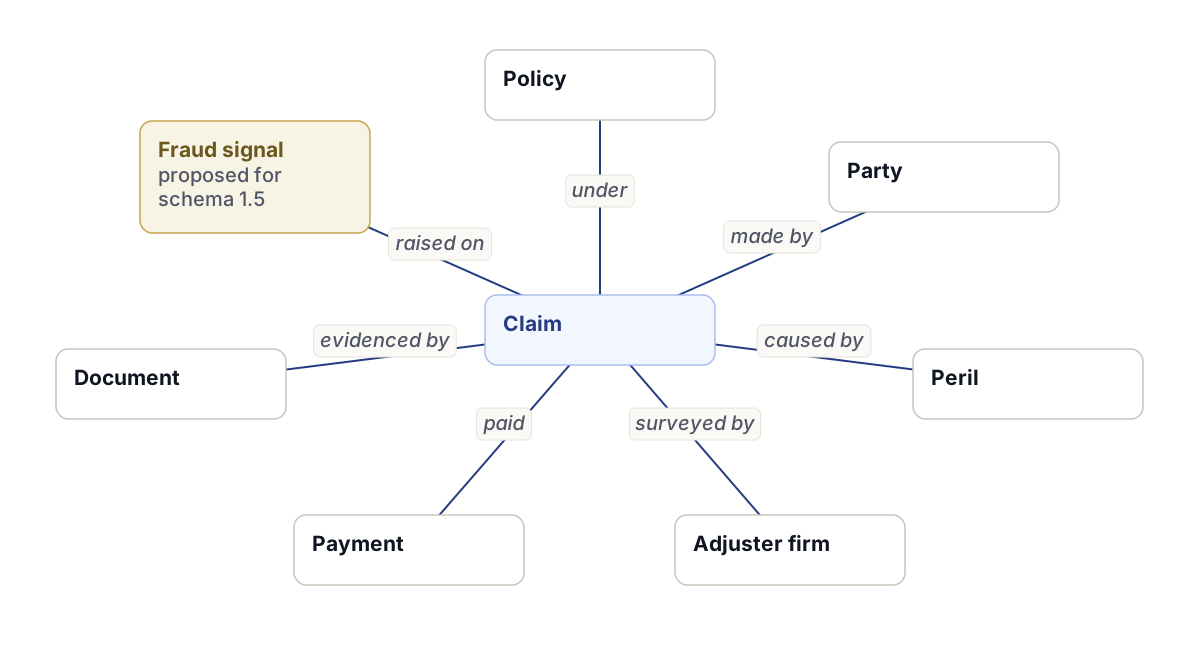
보험 스키마의 항목 유형과 그 사이의 링크.
출발
링크
도착
소유권 등록(Claim)
적용 증권
정책
소유권 등록(Claim)
청구 주체
당사자
소유권 등록(Claim)
원인
위험
소유권 등록(Claim)
손해사정 수행
손해사정 회사
소유권 등록(Claim)
지급
지급금
소유권 등록(Claim)
증빙
문서
사기 신호
제기 대상
소유권 등록(Claim)
종류
참고
정책
14개 필드
소유권 등록(Claim)
22개 필드
당사자
보험 계약자, 중개인
위험
폭풍, 홍수…
손해사정 회사
—
지급금
—
문서
모든 출처
사기 신호
스키마 1.5에 제안됨
은행 및 결제
Enterprise가 필요합니다. 휴대폰 화면에는 모바일 앱도 필요합니다.
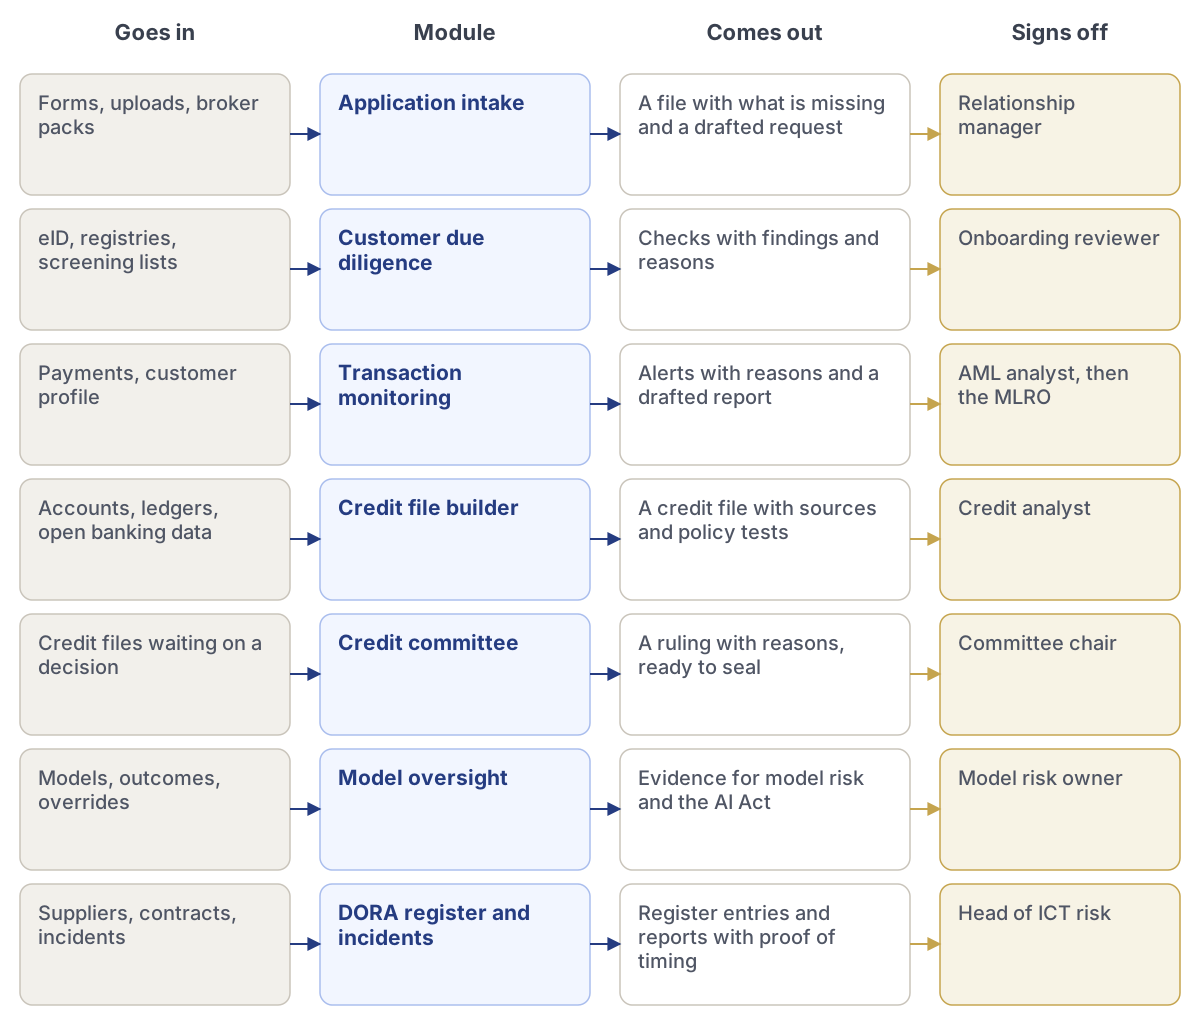
은행 및 결제 팩의 모듈을 입력 항목부터 승인자까지 정리한 것입니다.
렌즈
표시 내용
관계 관리자
고객, 신청서, 아직 누락된 항목. 고객에게 보낼 요청 초안.
신용 분석가
신용 파일: 출처가 포함된 수치, 정책 테스트, 비율, 권고 초안.
신용 위원회
결정을 기다리는 파일, 찬성과 반대 논거, 판정을 위한 룸.
AML 및 온보딩
근거가 포함된 알림, 소유 구조, 스크리닝 일치 항목, 종결 또는 상향 보고를 위한 증거.
리스크 및 컴플라이언스
AI 등록부, DORA 기한이 적용되는 사고, 규정에 매핑된 봉인 결정.
모듈
수행 작업
입력
출력
승인자
신청 접수
웹, 지점, 중개인으로부터 신청을 접수하고 고객당 하나의 파일을 엽니다.
양식, 업로드, 중개인 패키지
누락 항목과 요청 초안이 포함된 파일
관계 관리자
고객 실사
신원, 소유 구조, 스크리닝을 확인하고 각각의 증거를 보관합니다.
eID, 등록부, 스크리닝 목록
결과와 근거가 포함된 확인
온보딩 검토자
거래 모니터링
비정상적인 결제를 그 배경이 되는 패턴 및 이력과 함께 표시합니다.
결제, 고객 프로필
근거가 포함된 알림과 보고서 초안
AML 분석가, 이후 MLRO
신용 파일 작성기
재무제표, 원장, 은행 데이터를 읽고 귀사의 신용 정책에 따라 테스트합니다.
재무제표, 원장, 오픈뱅킹 데이터
출처와 정책 테스트가 포함된 신용 파일
신용 분석가
신용 위원회
위원회를 운영합니다: 자료, 찬성과 반대 논거, 투표, 판정.
결정을 기다리는 신용 파일
봉인 준비가 된, 근거가 포함된 판정
위원회 의장
모델 감독
각 스코어링 모델을 소유자, 테스트, 드리프트, 설명과 함께 관리합니다.
모델, 결과, 재정의
모델 리스크 및 AI Act 대응 증거
모델 리스크 소유자
DORA 등록부 및 사고
공급업체 등록부를 관리하고, 문제가 발생하면 보고 기한을 관리합니다.
공급업체, 계약, 사고
기한 준수 증명이 포함된 등록부 항목 및 보고서
ICT 리스크 책임자
규칙
참조
레코드가 대응하는 규정
DORA
Regulation (EU) 2022/2554
ICT 리스크, 사고 보고, 테스트, 기술 공급업체 등록부.
EU AI Act
Regulation (EU) 2024/1689, Annex III 5(b)
개인 신용 평가는 2027년 12월 2일부터 고위험 AI에 해당합니다. 사기 탐지는 해당되지 않습니다.
자금세탁방지
Regulation (EU) 2024/1624 (AMLR)
고객 확인에 관한 단일 EU 규정집으로, 2027년 7월 10일부터 적용됩니다.
소비자 신용
Directive (EU) 2023/2225
신용도 확인 및 자동화된 결정에 대한 인간 검토 요청권, 2026년 11월 20일부터.
대출 실행
EBA/GL/2020/06
자동화 모델을 포함하여 대출을 평가, 승인, 가격 책정, 모니터링하는 방식.
GDPR
Regulation (EU) 2016/679, Art. 22
자동화된 처리에만 기반한 결정에 대한 제한.
각 결정과 함께 봉인되는 내용:
누가 어떤 권한과 한도로 결정했는지
사용된 수치와 각 수치의 출처 페이지
스코어링에 사용된 모델과 버전, 그리고 읽을 수 있었던 내용
정책 예외와 이를 승인한 사람
Adverant 외부에서 증명된 타임스탬프
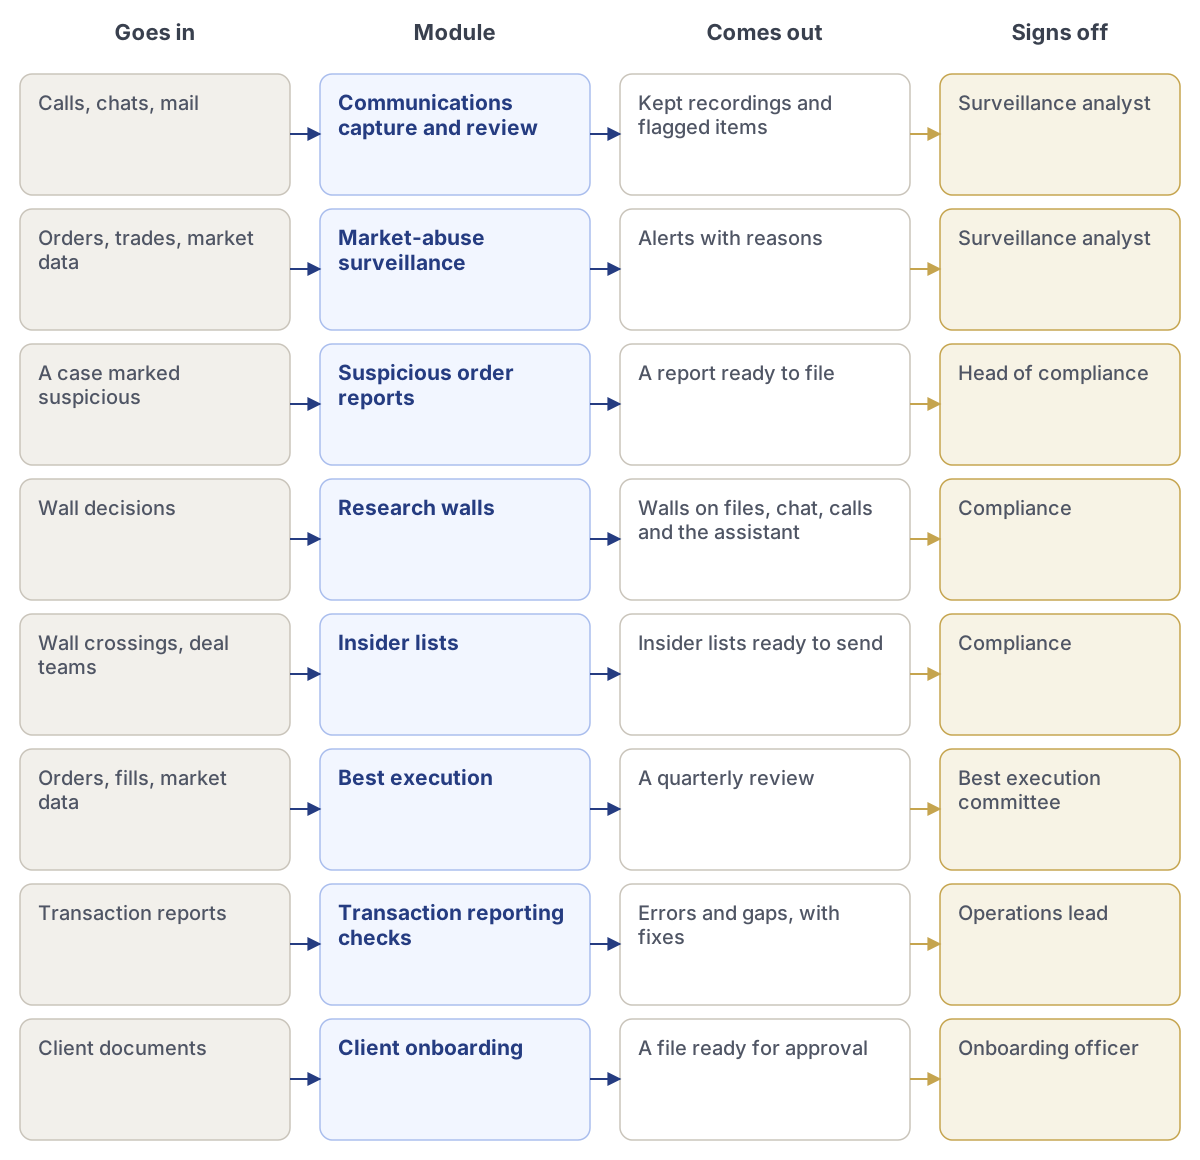
자본 시장 및 자산 관리
Enterprise가 필요합니다. 또한 의사결정 룸 및 봉인 레코드라는 애드온이 필요합니다. 휴대폰 화면에는 모바일 앱도 필요합니다.
자본시장 및 자산운용 팩의 모듈을 입력 항목부터 승인자까지 정리한 것입니다.
렌즈
표시 내용
감시 분석가
알림, 그 배경이 되는 주문과 커뮤니케이션, 구성할 사건.
컴플라이언스 책임자
결정을 기다리는 사건과 발송 준비가 된 규제 기관 보고서.
리서치 분석가
리서치 파일, 출처, 그리고 이를 둘러싼 정보 차단벽.
세일즈 및 트레이딩
고객, 주문, 본인의 통화. 차단벽 내 리서치는 숨겨집니다.
최선 집행 위원회
거래 장소별 결과, 이상치, 그 원인.
모듈
수행 작업
입력
출력
승인자
커뮤니케이션 수집 및 검토
통화와 채팅을 보관하고 전사하며 검토가 필요한 항목을 표시합니다.
통화, 채팅, 메일
보관된 녹음과 표시된 항목
감시 분석가
시장 남용 감시
비정상적인 주문과 거래를 찾아 관련 커뮤니케이션과 연결합니다.
주문, 거래, 시장 데이터
근거가 포함된 알림
감시 분석가
의심 주문 보고서
사건 파일을 바탕으로 규제 기관에 제출할 보고서 초안을 작성합니다.
의심 사건으로 표시된 사건
제출 준비가 된 보고서
컴플라이언스 책임자
리서치 차단벽
정보 차단벽을 구축하고 운영 전에 테스트합니다.
차단벽 결정
파일, 채팅, 통화, 어시스턴트에 적용되는 차단벽
컴플라이언스
내부자 명단
사람들이 차단벽을 넘게 될 때 내부자 명단을 최신 상태로 유지합니다.
차단벽 통과, 딜 팀
발송 준비가 된 내부자 명단
컴플라이언스
최선 집행
거래 장소별로 집행을 벤치마크와 비교하고 이상치를 설명합니다.
주문, 체결, 시장 데이터
분기별 검토
최선 집행 위원회
거래 보고 점검
보고서를 발송하기 전에 점검하여 누락되거나 잘못된 항목을 찾습니다.
거래 보고서
오류 및 누락 사항과 수정 방법
운영 책임자
고객 온보딩
온보딩 문서를 읽고 회사 규정에 따라 확인합니다.
고객 문서
승인 준비가 된 파일
온보딩 담당자
규칙
참조
레코드가 대응하는 규정
MiFID II
Directive 2014/65/EU
통화 및 채팅 녹음(Art. 16(7))과 최선 집행(Art. 27)
MiFIR
Regulation (EU) No 600/2014
거래 보고 및 투명성
MAR
Regulation (EU) No 596/2014
의심 주문 보고(Art. 16)와 내부자 명단(Art. 18)
DORA
Regulation (EU) 2022/2554
ICT 리스크, 사고 보고, 제3자 제공업체
EU AI Act
Regulation (EU) 2024/1689
직원의 AI 리터러시와 AI 생성 콘텐츠의 투명성
GDPR
Regulation (EU) 2016/679
명시된 목적으로 사용되는 녹음 내 고객 및 직원 데이터
각 결정과 함께 봉인되는 내용:
알림, 연결된 주문과 커뮤니케이션, 분석가의 검토, 최종 결정.
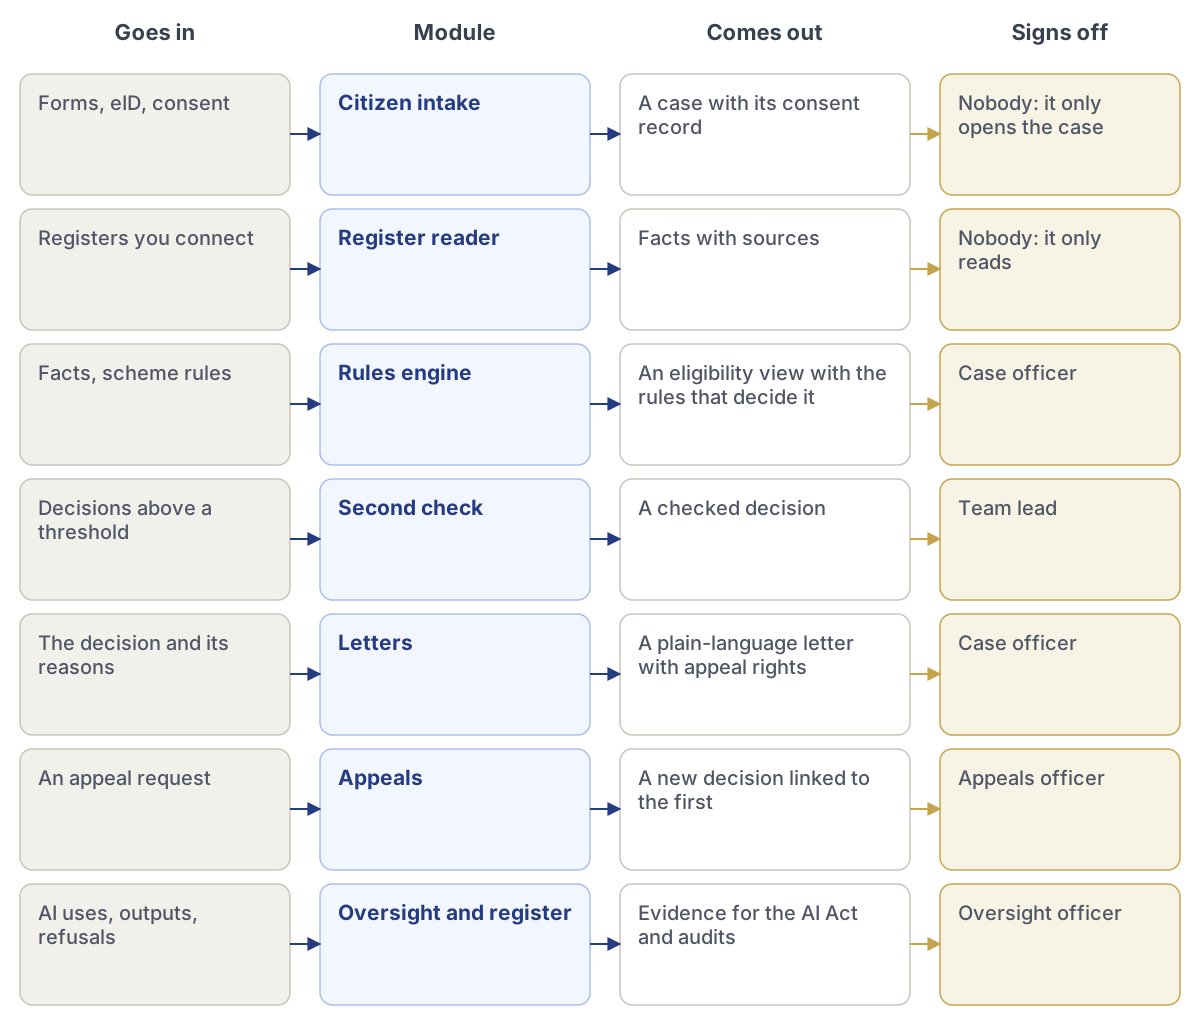
정부 및 공공 부문
Enterprise가 필요합니다. 휴대폰 화면에는 모바일 앱도 필요합니다.
정부 및 공공 부문 팩의 모듈을 입력 항목부터 승인자까지 정리한 것입니다.
렌즈
표시 내용
사건 담당관
사건, 출처가 포함된 등록부 사실, 자격 의견, 서신 초안.
팀장
대기 중인 사건, 서명할 2차 확인, 팀 결정 전반의 패턴.
감독관
검토를 기다리는 AI 결정, 외부 연결 거부 내역, AI 등록부.
이의신청 담당관
원래 결정의 봉인 레코드와 그 결정의 근거가 된 모든 것.
시민
본인의 신청서, 사용된 정보, 결정과 그 사유를 본인의 언어로 제공합니다.
모듈
수행 작업
입력
출력
승인자
시민 신청 접수
국가 eID로 온라인 신청을 접수하고, 시민이 공유에 동의한 내용을 정확히 기록합니다.
양식, eID, 동의
동의 기록이 포함된 사건
없음: 사건만 엽니다
등록부 리더
국내에서 국가 등록부를 읽고 각 사실의 시각과 출처를 보관합니다.
연결한 등록부
출처가 포함된 사실
없음: 읽기만 합니다
규칙 엔진
제도 규칙을 평이한 문장으로 보관하고 각 사건을 이에 따라 테스트합니다.
사실, 제도 규칙
결정 근거가 되는 규칙이 포함된 자격 의견
사건 담당관
2차 확인
금액, 위험 또는 귀 기관의 규칙에 따라 필요한 경우 두 번째 담당관을 추가합니다.
기준치를 초과하는 결정
확인된 결정
팀장
서신
봉인 레코드를 바탕으로 시민의 언어로 결정 서신 초안을 작성합니다.
결정과 그 사유
이의신청 권리가 포함된 평이한 서신
사건 담당관
이의신청
첫 번째 담당 공무원이 본 것과 정확히 동일한 기록에 대해 다른 담당 공무원에게 이의 신청을 엽니다.
이의 신청 요청
첫 번째 결정과 연결된 새 결정
이의신청 담당관
감독 및 등록부
모든 AI 사용, 그 위험 등급 및 영향 평가를 나열하고, 출력을 검토 대기열에 추가합니다.
AI 사용, 출력, 거부
AI Act 및 감사를 위한 증거
감독관
규칙
참조
레코드가 대응하는 규정
EU AI Act
Regulation (EU) 2024/1689, 부속서 III 5(a)
공공 급여 및 서비스의 수급 자격을 결정하는 데 사용되는 AI는 고위험이며, 사람의 감독이 필요합니다.
기본권 영향 평가
EU AI Act, 제27조
공공 기관은 고위험 AI를 사용하기 전에 사람들의 권리에 미치는 영향을 평가해야 합니다.
이미 사용 중인 시스템
EU AI Act, 제111조(2)
공공 기관이 이미 사용 중인 고위험 AI는 2030년 8월 2일까지 규정을 준수해야 합니다.
GDPR
Regulation (EU) 2016/679
적법한 근거, 목적 제한, 접근 및 시민의 권리.
NIS2 (Network and Information Security Directive 2)
Directive (EU) 2022/2555
적용 대상 공공 행정 기관의 보안 및 사고 보고.
Interoperable Europe Act
Regulation (EU) 2024/903
국경을 넘는 상호 운용 가능한 공공 서비스의 평가 및 공유.
유럽 디지털 신원
Regulation (EU) 2024/1183 (eIDAS 2)
시민이 디지털 신원 지갑으로 로그인하고 증명을 공유합니다.
각 결정과 함께 봉인되는 내용:
어느 담당 공무원이 결정했고 누가 확인했는지
각 사실과 그것을 읽은 등록부 및 시각
AI가 제안한 내용과 담당 공무원의 동의 여부
적용된 규칙과 발송된 서신
Adverant 외부에서 증명된 타임스탬프
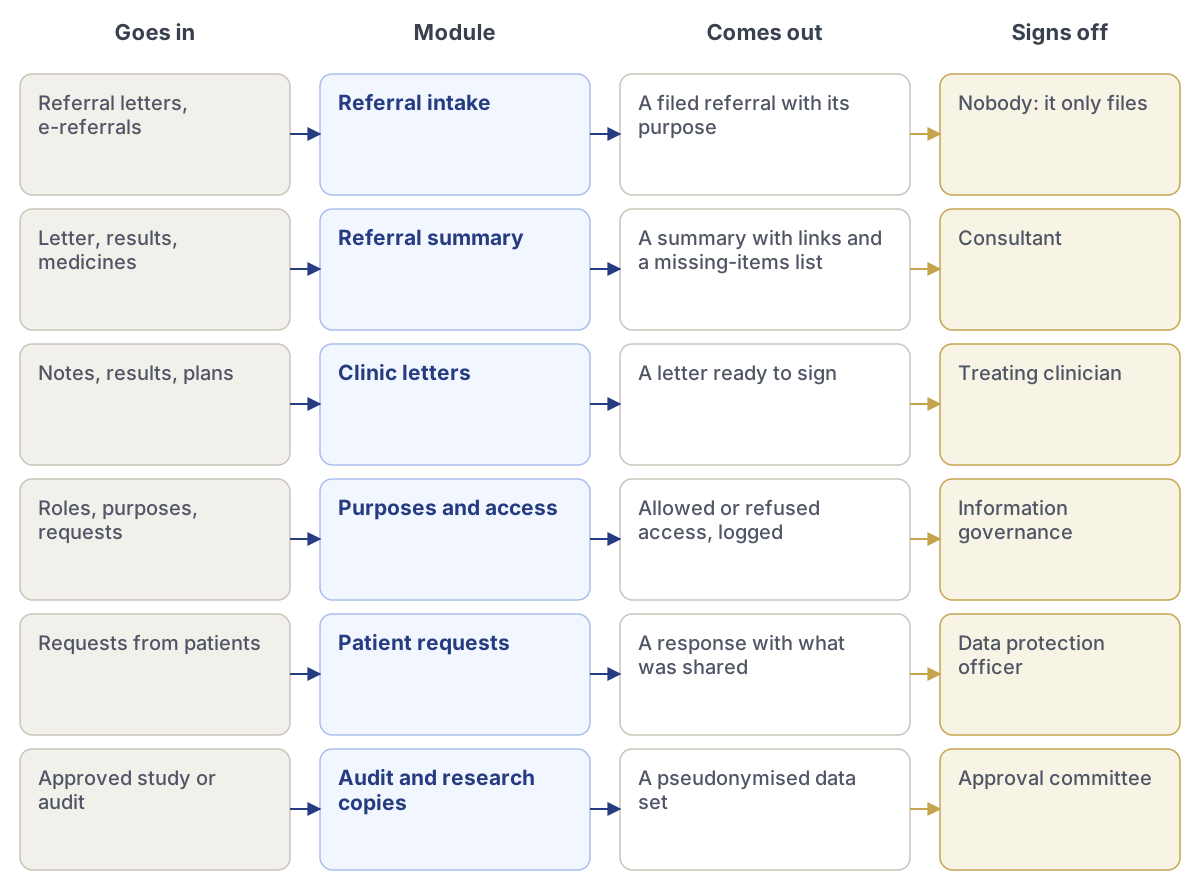
헬스케어
Enterprise가 필요합니다. 휴대폰 화면에는 모바일 앱도 필요합니다.
Healthcare 팩의 모듈로, 입력되는 내용부터 승인하는 사람까지 다룹니다.
렌즈
표시 내용
전문의
우선순위 지정을 기다리는 의뢰서로, 출처가 표시된 요약과 누락된 항목을 함께 보여줍니다.
예약팀
임상 세부 정보 없이, 누가 언제 예약이 필요한지 보여줍니다.
일반의 및 의뢰자
의뢰가 수락되었는지, 무엇이 요청되었는지, 그리고 결과 서신.
정보 거버넌스
누가 어떤 기록을 어떤 목적으로 열람했는지, 그리고 부적절해 보이는 모든 접근.
시스템 관리자
상태, 설정 및 사용자. 환자의 기록은 절대 볼 수 없습니다.
모듈
수행 작업
입력
출력
승인자
의뢰 접수
일반의와 서비스로부터 의뢰를 받아 보관하고 진료 목적을 기록합니다.
의뢰서, 전자 의뢰
목적이 기록된 보관된 의뢰
없음: 보관만 합니다
의뢰 요약
출처가 표시된 요약 초안을 작성하고, 수신 팀을 위해 누락된 항목을 표시합니다.
서신, 검사 결과, 약물
링크와 누락 항목 목록이 포함된 요약
전문의
진료 서신
진료 기록을 바탕으로 진료 서신 초안을 작성하여, 임상의가 편집하고 서명할 수 있도록 합니다.
진료 기록, 검사 결과, 계획
서명 준비가 된 서신
담당 임상의
목적 및 접근
사용 목적을 보관하고 각 접근을 그에 비추어 확인합니다.
역할, 목적, 요청
허용 또는 거부된 접근, 기록됨
정보 거버넌스
환자 요청
자신의 기록을 열람, 정정 또는 이전하려는 환자의 요청을 처리합니다.
환자의 요청
공유된 내용이 포함된 회신
개인정보 보호 책임자
감사 및 연구용 사본
감사 및 승인된 연구를 위해 가명 처리된 사본을 만들고, 승인 내역을 보관합니다.
승인된 연구 또는 감사
가명 처리된 데이터 세트
승인 위원회
규칙
참조
레코드가 대응하는 규정
GDPR
Regulation (EU) 2016/679, 제9조
건강 데이터는 민감 정보로, 그 사용에 엄격한 조건이 적용됩니다.
European Health Data Space
Regulation (EU) 2025/327
환자의 기록 접근, 전자 건강 기록 시스템 및 건강 데이터의 2차 활용.
의료기기
Regulation (EU) 2017/745 (MDR)
AI를 포함하여 의료 목적으로 사용되는 소프트웨어는 의료기기가 될 수 있습니다.
체외 진단
Regulation (EU) 2017/746 (IVDR)
진단 기기와 이를 구동하는 소프트웨어에 관한 규칙.
EU AI Act
Regulation (EU) 2024/1689, 부속서 I
의료기기의 AI는 고위험입니다. 해당 의무는 2028년 8월 2일부터 적용됩니다.
NIS2
Directive (EU) 2022/2555
적용 대상 의료 서비스 제공자의 보안 및 사고 보고.
각 결정과 함께 봉인되는 내용:
어느 임상의가 언제 결정했는지
그들이 읽은 요약과 각 출처
AI가 제안한 내용과 그것이 따라졌는지 여부
기록에 대한 모든 접근과 그 목적
Adverant 외부에서 증명된 타임스탬프
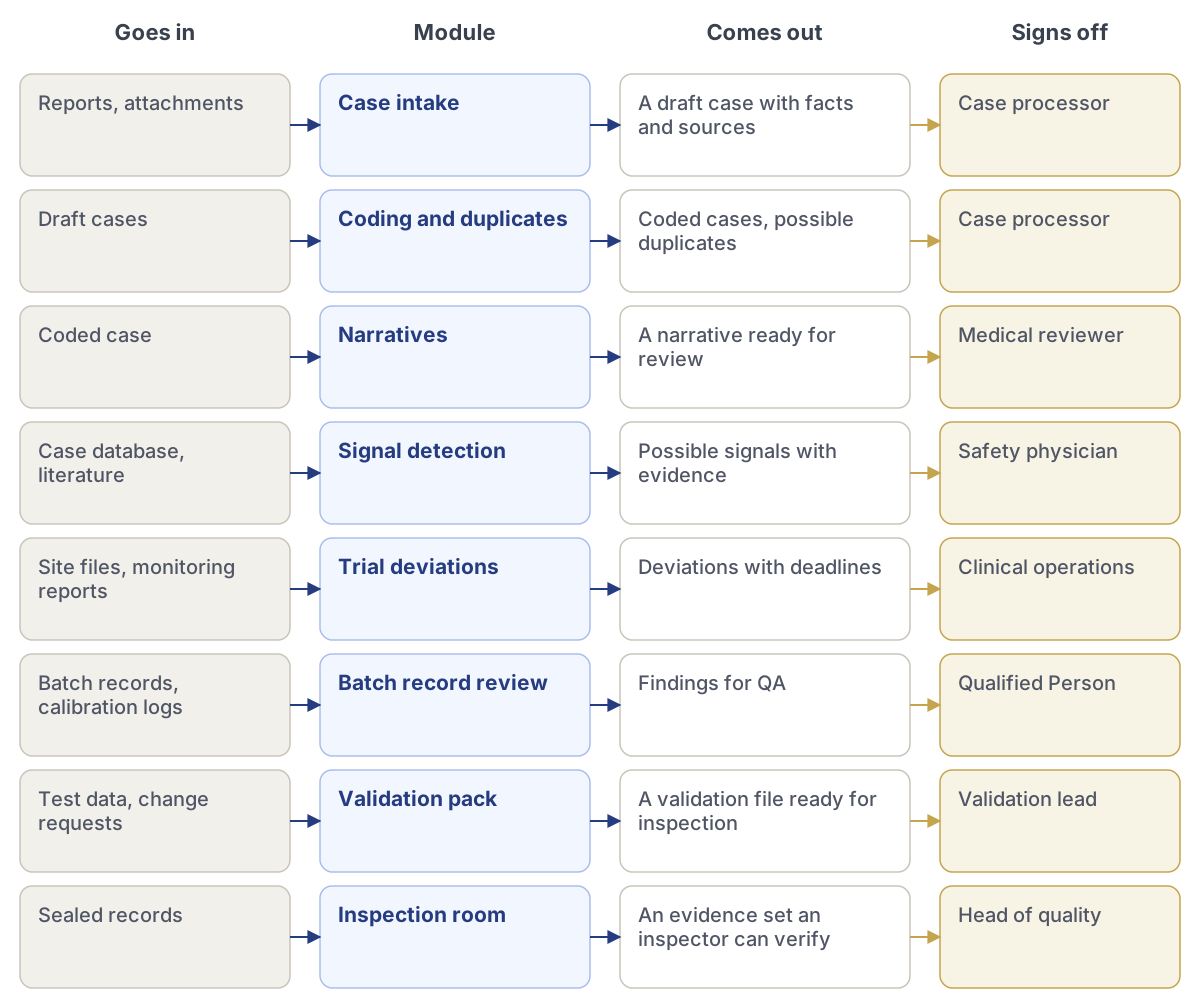
생명 과학
Enterprise가 필요합니다. 휴대폰 화면에는 모바일 앱도 필요합니다.
Life sciences 팩의 모듈로, 입력되는 내용부터 승인하는 사람까지 다룹니다.
렌즈
표시 내용
사례 처리 담당자
새 안전성 보고서, 추출된 사실, 중복 확인 및 완성할 서술.
의학 검토자
중대한 사례, 평가할 인과관계 및 각 사실의 근거가 되는 증거.
임상 운영
기관별 일탈, 중대한 위반 가능성 및 그 기한.
품질 보증 및 Qualified Person
배치 기록, 발견 사항 및 배치 출하를 가로막는 요소.
밸리데이션 책임자
각 AI 사용, 그 테스트, 한계 및 그에 가해진 모든 변경.
모듈
수행 작업
입력
출력
승인자
사례 접수
이메일, 전화, 파트너 피드 및 문헌에서 안전성 보고서를 읽고 최소 기준을 확인합니다.
보고서, 첨부 파일
사실과 출처가 포함된 사례 초안
사례 처리 담당자
코딩 및 중복
사건과 제품을 코딩하고 중복 보고서를 찾습니다.
사례 초안
코딩된 사례, 중복 가능성
사례 처리 담당자
서술
사실을 바탕으로 사례 서술 초안을 작성하며, 모든 문장에 출처를 표시합니다.
코딩된 사례
검토 준비가 된 서술
의학 검토자
신호 탐지
사례와 문헌 전반에서 패턴을 찾고 각각을 설명합니다.
사례 데이터베이스, 문헌
증거가 포함된 잠재적 신호
안전성 담당 의사
임상시험 일탈
기관 파일과 모니터링 기록을 읽고 중대한 위반 가능성을 표시합니다.
기관 파일, 모니터링 보고서
기한이 포함된 일탈
임상 운영
배치 기록 검토
QA 검토 전에 전자 배치 기록을 확인합니다.
배치 기록, 교정 로그
QA를 위한 발견 사항
Qualified Person
밸리데이션 팩
각 AI 사용에 대한 의도된 용도, 테스트, 결과 및 한계를 버전별로 보관합니다.
테스트 데이터, 변경 요청
실사 준비가 된 밸리데이션 파일
밸리데이션 책임자
실사실
실사관을 위해 봉인된 기록을 수집하고, 해당 기록이 답하는 규칙과 연결합니다.
봉인 레코드
실사관이 검증할 수 있는 증거 세트
품질 책임자
규칙
참조
레코드가 대응하는 규정
EU GMP Annex 11
EudraLex Volume 4
컴퓨터화 시스템: 밸리데이션, 감사 추적 및 전자 서명
EU GMP Annex 22, 초안
의견 수렴 초안, 2025년 7월
GMP에서의 AI: 의도된 용도, 테스트 데이터 및 설명 가능성
임상시험 규정
Regulation (EU) No 536/2014
임상시험 수행, 투명성 및 중대한 위반 통지
ICH E6(R3)
임상시험 관리기준(GCP)
위험 기반 품질 및 데이터 무결성, 2025년 7월 23일부터 시행
약물감시
Implementing Regulation (EU) No 520/2012
약물감시 시스템과 그 품질
MDR 및 IVDR
Regulations (EU) 2017/745 및 2017/746
의료기기 또는 진단기기에 해당하는 소프트웨어
EU AI Act
Regulation (EU) 2024/1689 · 부속서 I
2028년 8월 2일부터 의료기기의 AI에 적용되는 고위험 규칙
GDPR
Regulation (EU) 2016/679 · 제9조
법적 근거와 보호 조치를 갖추어 처리되는 건강 데이터
각 결정과 함께 봉인되는 내용:
원본 문서, 추출된 사실, 모든 편집, 평가 및 서명한 사람.
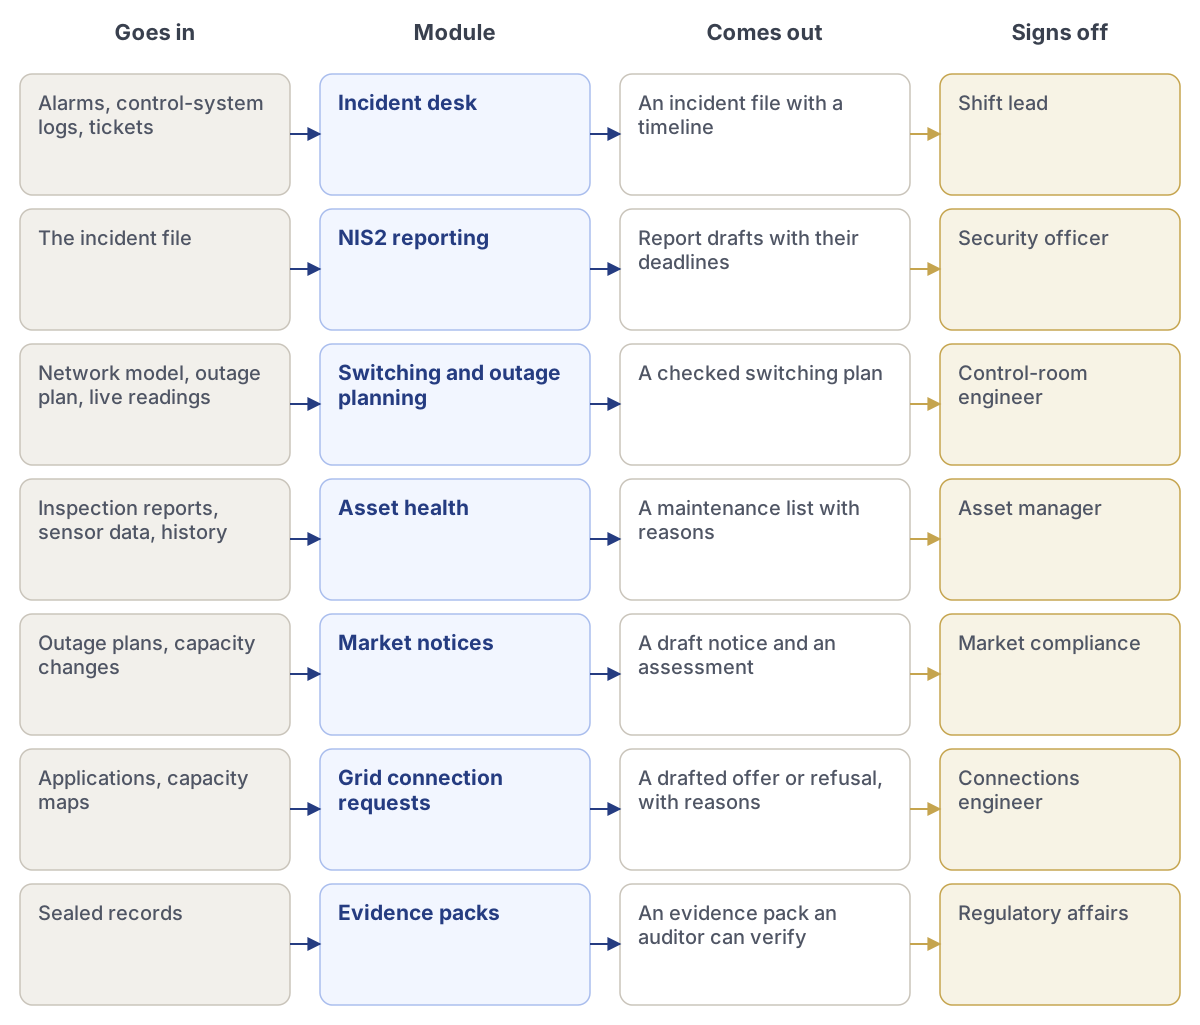
핵심 인프라 및 에너지
Enterprise가 필요합니다. 휴대폰 화면에는 모바일 앱도 필요합니다.
Critical infrastructure and energy 팩의 모듈로, 입력되는 내용부터 승인하는 사람까지 다룹니다.
렌즈
표시 내용
관제실 엔지니어
실시간 경보, 출처가 포함된 유력한 원인 및 승인할 개폐 계획.
자산 관리자
상태 점수, 유지보수 적체 및 과거에 무엇이 왜 고장 났는지.
보안 책임자
사고 보고 기한, 수집된 증거 및 국가 CSIRT에 제출할 준비가 된 보고서.
시장 컴플라이언스
내부 정보에 해당할 수 있는 정전과 게시할 공지.
규제 업무
감사인이나 규제 기관에 제출할 준비가 된 봉인된 기록과 증거 팩.
모듈
수행 작업
입력
출력
승인자
사고 대응 데스크
경보와 로그로부터 사고를 열고, 관련 경보를 묶고, 보고 기한 계산을 시작합니다.
경보, 제어 시스템 로그, 티켓
타임라인이 포함된 사고 파일
교대 책임자
NIS2 보고
조기 경보, 통지 및 최종 보고서 초안을 귀하의 CSIRT가 요구하는 형식으로 작성합니다.
사고 파일
기한이 포함된 보고서 초안
보안 책임자
개폐 및 정전 계획
개폐 단계를 제안하고 각 단계를 네트워크 한계 및 정전 계획에 비추어 확인합니다.
네트워크 모델, 정전 계획, 실시간 측정값
확인된 개폐 계획
관제실 엔지니어
자산 상태
점검, 센서 추세 및 고장 이력을 결합하여 살펴볼 대상의 순위 목록을 만듭니다.
점검 보고서, 센서 데이터, 이력
이유가 포함된 유지보수 목록
자산 관리자
시장 공지
내부 정보에 해당할 수 있는 정전을 표시하고 공지 초안을 작성합니다.
정전 계획, 용량 변경
공지 초안 및 평가
시장 컴플라이언스
계통 연계 신청
신청서를 읽고 용량 및 규칙에 비추어 확인한 후 회신 초안을 작성합니다.
신청서, 용량 지도
이유가 포함된 제안 또는 거절 초안
연계 엔지니어
증적 팩
감사 또는 검사를 위해 봉인된 기록을 수집하고, 해당 기록이 답하는 규칙과 연결합니다.
봉인 레코드
감사인이 검증할 수 있는 증거 팩
규제 업무
규칙
참조
레코드가 대응하는 규정
NIS2
Directive (EU) 2022/2555
24시간 이내 조기 경보, 72시간 이내 통지, 1개월 이내 최종 보고서
Network Code on Cybersecurity
Delegated Regulation (EU) 2024/1366
국경 간 전력 흐름의 사이버 위험
REMIT
Regulation (EU) No 1227/2011, (EU) 2024/1106에 의해 개정됨
내부 정보의 적시 공개, 시장 조작 금지
CER Directive
Directive (EU) 2022/2557
핵심 기관의 회복탄력성
EU AI Act
Regulation (EU) 2024/1689 · 부속서 III, 제2항
전력 공급의 안전 구성 요소로서의 AI는 고위험입니다
GDPR
Regulation (EU) 2016/679
명시된 목적으로 사용되는 스마트 미터 및 고객 데이터
각 결정과 함께 봉인되는 내용:
읽은 경보와 로그, 승인된 계획, 발송된 보고서와 그 시각.
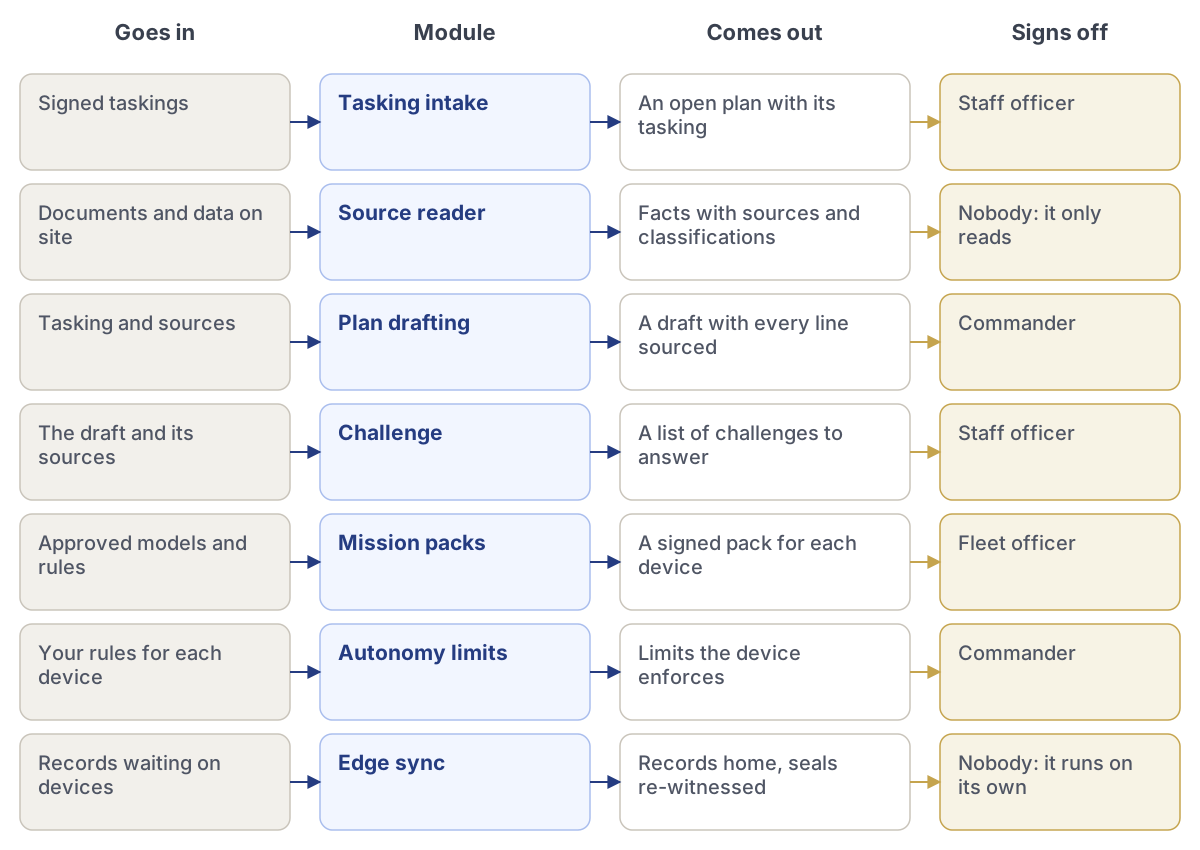
국방 및 안보
Enterprise가 필요합니다. 휴대폰 화면에는 Mobile apps도 필요합니다. 플랫폼 경보에는 Nexus Edge가 필요합니다.
Defence and security 팩의 모듈로, 입력되는 내용부터 승인하는 사람까지 다룹니다.
렌즈
표시 내용
지휘관
서명을 기다리는 계획과 보고서, 그 근거가 되는 출처 및 제기된 반론.
참모 장교
임무 지시, 출처 및 계획 초안으로, 모든 줄이 해당 출처와 연결됩니다.
운용자
각 장치의 임무 팩, 그 한계 및 허가를 기다리고 있는 작업.
법률 자문관
검토 대상으로 표시된 계획, 인용된 규칙 및 자문을 기록할 공간.
보안 책임자
누가 어떤 비밀 등급에서 무엇을 열었는지, 그리고 거부된 모든 요청.
모듈
수행 작업
입력
출력
승인자
임무 지시 접수
서명된 메시지나 서명된 매체로 임무 지시를 받고, 무엇보다 먼저 서명을 확인합니다.
서명된 임무 지시
임무 지시가 포함된 진행 중인 계획
참모 장교
출처 판독기
현장에 보관된 명령, 공지, 지도 및 보고서를 읽고 각 사실의 비밀 등급을 유지합니다.
현장의 문서 및 데이터
출처와 비밀 등급이 포함된 사실
없음: 읽기만 합니다
계획 초안 작성
출처를 바탕으로 계획, 보고서 및 메시지 초안을 작성하고 초안으로 표시합니다.
임무 지시 및 출처
모든 줄에 출처가 표시된 초안
지휘관
반론
다른 모델 기반의 두 번째 AI가 초안에 반론을 제기하고 위험을 나열합니다.
초안과 그 출처
답변할 반론 목록
참모 장교
미션 팩
각 장치별로 모델, 지식, 에이전트 및 규칙을 묶어 서명하고 크기를 확인합니다.
승인된 모델 및 규칙
각 장치용 서명된 팩
장비 관리 장교
자율성 한계
각 장치가 단독으로 할 수 있는 것과 사람을 기다려야 하는 것을 잠긴 한계로 설정합니다.
각 장치에 대한 귀하의 규칙
장치가 적용하는 한계
지휘관
Edge 동기화
통신 가능 시간대에 가장 중요한 것부터 기록을 동기화하고, 봉인을 다시 증명합니다.
장치에서 대기 중인 기록
본부로 전송된 기록, 다시 증명된 봉인
없음: 자체적으로 실행됩니다
규칙
참조
레코드가 대응하는 규정
EU AI Act 적용 범위
Regulation (EU) 2024/1689, 제2조(3)
군사, 국방 또는 국가 안보 목적으로만 사용되는 AI는 이 법의 적용 대상이 아닙니다. 이중 용도 및 민간 용도는 적용 대상입니다.
이중 용도 수출 통제
Regulation (EU) 2021/821
이중 용도 품목, 소프트웨어 및 기술의 수출 통제와 이를 입증하는 기록.
방산 이전
Directive 2009/43/EC
EU 국가 간 방산 관련 제품 이동에 대한 허가.
방산 조달
Directive 2009/81/EC
공급 및 정보 보안을 포함한 국방 및 보안 분야의 계약.
정보 보안
ISO/IEC 27001:2022
증거를 갖춘, 정보를 안전하게 지키기 위한 관리 시스템.
AI 관리
ISO/IEC 42001:2023
사용 중인 AI에 대한 정책, 역할 및 통제.
각 결정과 함께 봉인되는 내용:
누가 어떤 권한으로 서명했는지
각 출처와 그 비밀 등급
AI가 작성한 초안과 지휘관이 변경한 내용
제기된 반론과 그에 대한 답변 방식
로컬 타임스탬프, 연결이 복구되면 다시 증명됨
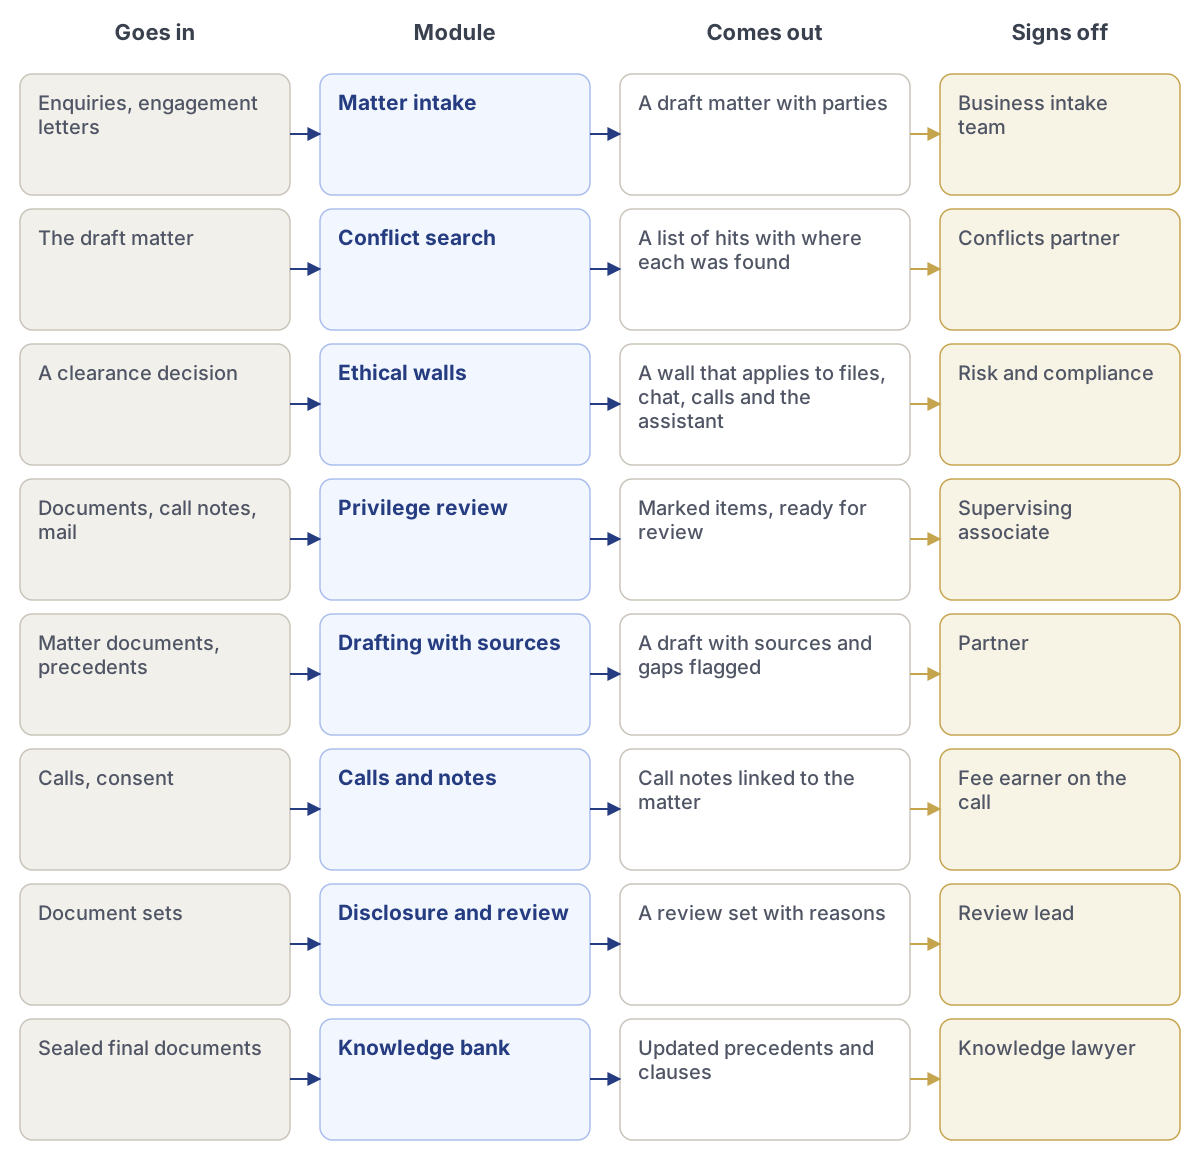
법률 및 전문 서비스
Enterprise가 필요합니다. 또한 Decision rooms and sealed records라는 애드온이 필요합니다. 또한 Mail이라는 애드온이 필요합니다. 휴대폰 화면에는 Mobile apps도 필요합니다.
Legal and professional services 팩의 모듈로, 입력되는 내용부터 승인하는 사람까지 다룹니다.
렌즈
표시 내용
파트너
사건, 기한, 승인을 기다리는 초안 및 AI가 표시한 위험.
어소시에이트
사건 파일, 출처가 포함된 리서치 및 작업할 초안.
이해충돌 검토팀
새 문의, 검색 결과 및 이를 기다리는 결정.
리스크 및 컴플라이언스
정보 차단벽, 차단된 시도, 비밀유지특권 표시 및 봉인된 결정.
지식 관리 변호사
봉인된 최종본을 바탕으로 최신 상태로 유지되는 선례 및 조항 모음.
모듈
수행 작업
입력
출력
승인자
사건 접수
메일, 웹 양식 및 전화로 들어온 문의를 읽고 당사자와 요청된 업무를 나열합니다.
문의, 수임 계약서
당사자가 포함된 사건 초안
업무 접수팀
이해충돌 검색
이전 이름을 포함하여 사건, 연락처, 통화 및 메일 전반에서 모든 당사자를 검색합니다.
사건 초안
각 검색 결과와 발견된 위치 목록
이해충돌 담당 파트너
정보 차단벽
결정에 따라 차단벽을 구축하고 먼저 테스트하여, 누가 무엇으로부터 차단되는지 보여줍니다.
이해충돌 확인 결정
파일, 채팅, 통화 및 어시스턴트에 적용되는 차단벽
리스크 및 컴플라이언스
비밀유지특권 검토
문서와 메모에 비밀유지특권 표시를 제안하며, 각 표시의 사유를 함께 제공합니다.
문서, 통화 메모, 메일
검토 준비가 완료된 표시 항목
감독 어소시에이트
출처 기반 초안 작성
사건 파일을 바탕으로 조항과 서신의 초안을 작성하며, 모든 문장에 출처를 제시합니다.
사건 문서, 선례
출처와 누락 사항이 표시된 초안
파트너
통화 및 메모
동의를 받아 통화를 녹음하고, 메모를 작성하며, 차단벽과 비밀유지특권 표시를 적용합니다.
통화, 동의
사건에 연결된 통화 메모
통화에 참여한 담당 변호사
증거개시 및 검토
대량의 문서 세트를 분류하고, 관련 문서를 찾아 그 이유를 설명합니다.
문서 세트
사유가 포함된 검토 세트
검토 책임자
지식 저장소
초안이 아닌 봉인된 최종본을 바탕으로 선례를 최신 상태로 유지합니다.
봉인된 최종 문서
업데이트된 선례 및 조항
지식 관리 변호사
규칙
참조
레코드가 대응하는 규정
GDPR
Regulation (EU) 2016/679
명시된 목적으로 사용되는 고객 및 직원의 개인정보
자금세탁방지 규정
Regulation (EU) 2024/1624
2027년 7월 10일부터 변호사가 특정 거래에 관여할 때의 고객 확인
EU AI Act
Regulation (EU) 2024/1689
직원의 AI 리터러시 및 사람이 AI와 상호작용할 때의 투명성
eIDAS
Regulation (EU) No 910/2014, (EU) 2024/1183에 의해 개정됨
적격 전자서명 및 전자인장
CCBE 행동강령
Council of Bars and Law Societies of Europe
비밀유지 및 이해충돌
각 결정과 함께 봉인되는 내용:
검색한 당사자, 발견된 결과, 결정, 결정자, 그리고 구축된 차단벽.
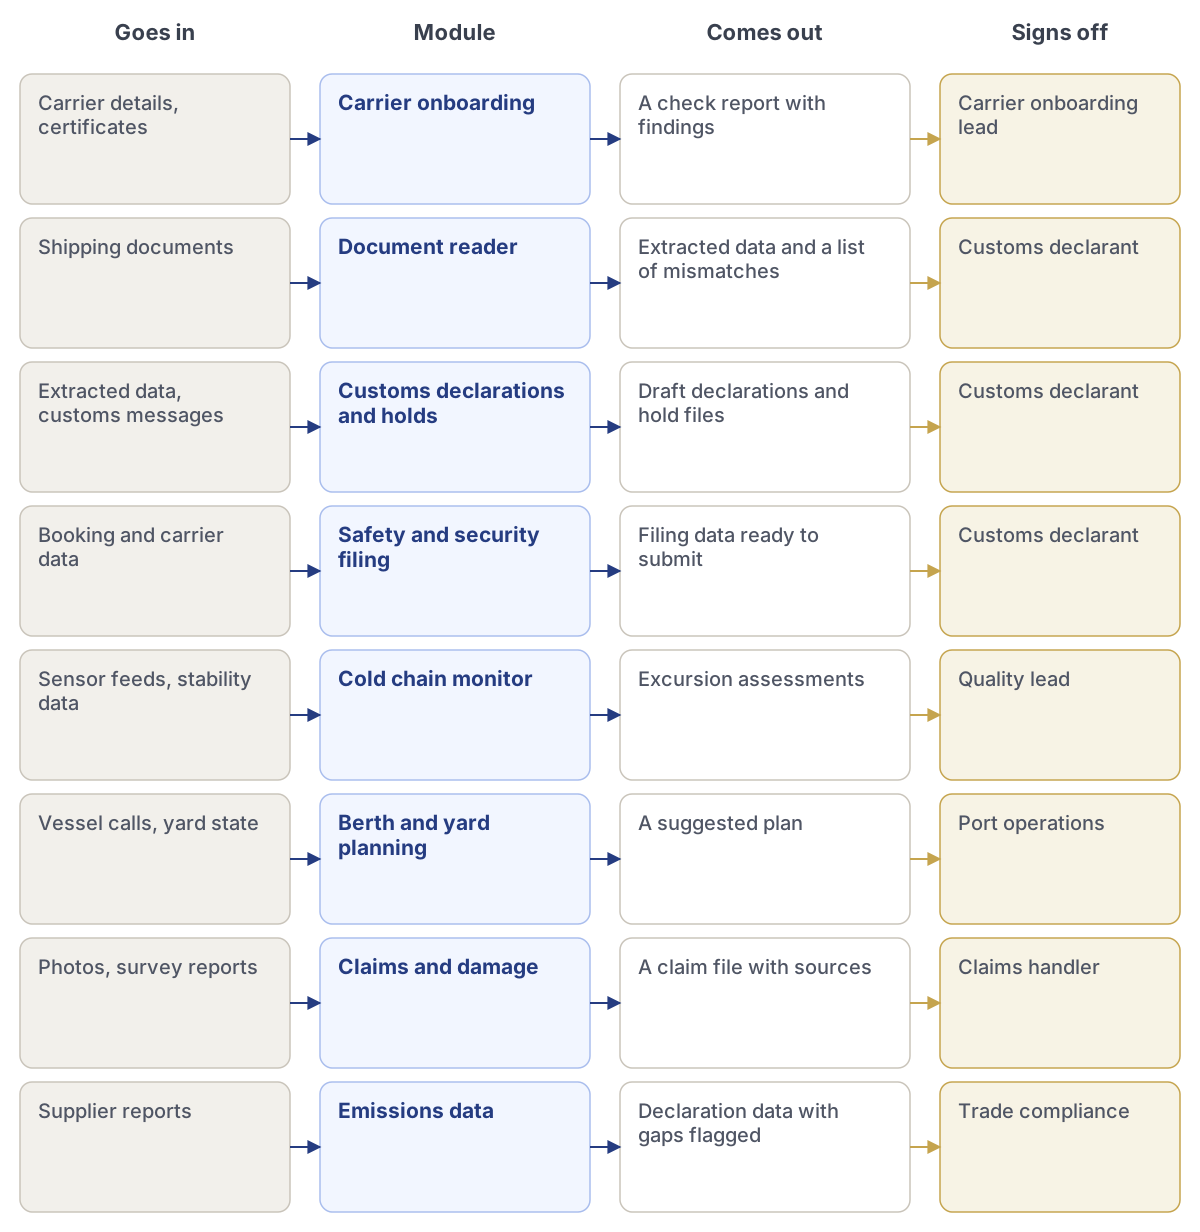
물류 및 해운
Enterprise가 필요합니다. 또한 Map and GeoAI라는 애드온도 필요합니다. 휴대폰 화면에는 Mobile apps도 필요합니다.
물류 및 해운 팩의 모듈을 입력부터 승인자까지 보여줍니다.
렌즈
표시 내용
통관 신고인
신고, 보류, 이를 뒷받침하는 문서 및 세관 요청 사항.
운송사 온보딩
신규 운송사, 그 확인 사항 및 결정이 필요한 발견 사항.
항만 운영
선석, 야드 이동 및 반출 승인된 컨테이너.
품질 책임자
온도 기록, 온도 일탈 및 이를 판단하기 위한 안정성 데이터.
항만 보안 책임자
항만 시설의 보안 점검, 출입 및 사고.
모듈
수행 작업
입력
출력
승인자
운송사 온보딩
모든 신규 운송사에 대해 제재 목록, 면허, 보험 및 은행 정보를 확인합니다.
운송사 정보, 인증서
발견 사항이 포함된 확인 보고서
운송사 온보딩 책임자
문서 리더
송장, 포장 명세서, 선하증권 및 인증서를 읽고 서로 비교합니다.
선적 서류
추출된 데이터 및 불일치 목록
통관 신고인
통관 신고 및 보류
신고서 초안을 작성하고 보류, 검사 및 세관 요청 사항을 추적합니다.
추출된 데이터, 세관 메시지
신고서 초안 및 보류 파일
통관 신고인
안전 및 보안 신고
물품 도착 전에 세관이 요구하는 반입 요약 데이터를 준비합니다.
예약 및 운송사 데이터
제출 준비가 완료된 신고 데이터
통관 신고인
콜드체인 모니터
냉동 컨테이너 측정값을 감시하고 안정성 데이터를 기준으로 온도 일탈을 판단합니다.
센서 피드, 안정성 데이터
온도 일탈 평가
품질 책임자
선석 및 야드 계획
보류 및 검사를 고려하여 야드 이동과 선석 슬롯을 제안합니다.
선박 기항, 야드 상태
제안된 계획
항만 운영
클레임 및 손상
사진, 검정 보고서 및 봉인된 화물 기록으로 클레임 파일을 작성합니다.
사진, 검정 보고서
출처가 포함된 클레임 파일
보상 담당자
배출량 데이터
CBAM 신고를 위해 공급업체로부터 내재 배출량 데이터를 수집합니다.
공급업체 보고서
누락 사항이 표시된 신고 데이터
무역 규정 준수
규칙
참조
레코드가 대응하는 규정
Union Customs Code
Regulation (EU) No 952/2013
신고, 통제, 보류 및 물품 반출
ICS2
Import Control System 2
물품 도착 전에 신고하는 안전 및 보안 데이터
eFTI
Regulation (EU) 2020/1056
2027년 7월 9일부터 당국이 전자 화물 정보를 수용
CBAM
Regulation (EU) 2023/956
철강, 시멘트, 알루미늄 등에 대해 신고되는 내재 배출량
선박 및 항만 시설 보안
Regulation (EC) No 725/2004
항만 시설의 ISPS Code 조치
NIS2
Directive (EU) 2022/2555
항만 및 운송 운영자의 중대 사고 보고
우수 유통 관리 기준
Guidelines 2013/C 343/01
운송 중 의약품의 온도 관리
각 결정과 함께 봉인되는 내용:
보류, 세관 요청 사항, 비교한 문서, 결정 및 결정자.
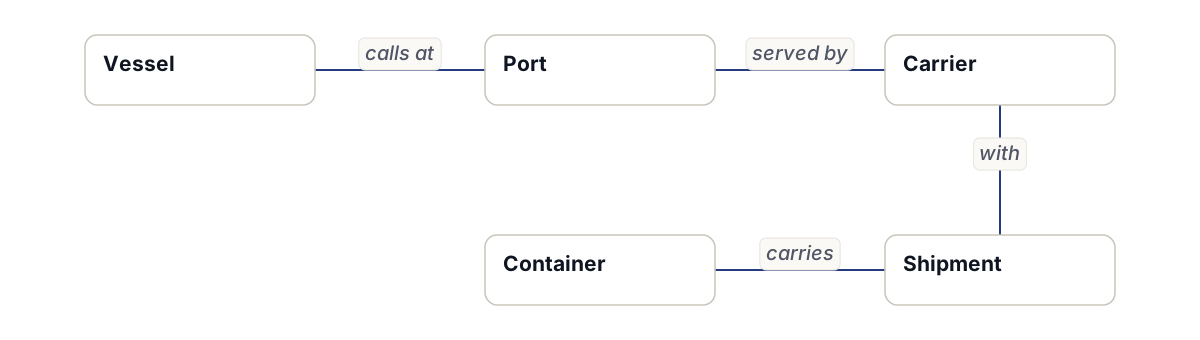
지식 모델: 물류 기본 모델
물류 기본 모델의 항목 유형과 그 사이의 연결.
출발
링크
도착
선박
기항
포트
포트
서비스 제공
운송사
컨테이너
운반
화물
화물
함께
운송사
팩에서 연결이 설정되는 모델 내 기타 항목: 선석, 계약, 통관 신고.
종류
참고
선박
—
포트
—
운송사
—
컨테이너
—
화물
—
브라우저 설정에 맞춰 {L}로 표시됩니다.View in English{L} 유지이 페이지를 {L}로 보기영어로 계속 보기봉인 지문이 브라우저에서는 검증을 계산할 수 없습니다.봉인이 일치합니다.이 기록은 봉인된 이후 변경되지 않았습니다.봉인이 훼손되었습니다.이 텍스트는 봉인된 원본과 다릅니다. 현재 지문텍스트와 봉인을 대조하려면 확인을 누르십시오.{L}가 선택되었습니다. 번역본이 게시될 때까지 이 페이지는 {C}로 표시됩니다.전송되지 않았습니다. 다시 시도하거나 {L}(으)로 이메일을 보내주십시오.