

각 담당자에게는 알맞은 접근 권한을, 모든 규정에는 확실한 증빙을.
누가 무엇을 할 수 있는지 정하고, 2차 로그인 인증을 요구하며, 위험도가 높은 변경 사항은 다른 사람의 승인을 받도록 보류하십시오. 모든 통제 항목이 준수해야 할 규정에 매핑되므로 하나의 증빙 자료를 여러 프레임워크에 활용할 수 있으며, 감사인이 요구하는 증빙 패키지도 몇 분 안에 생성됩니다.
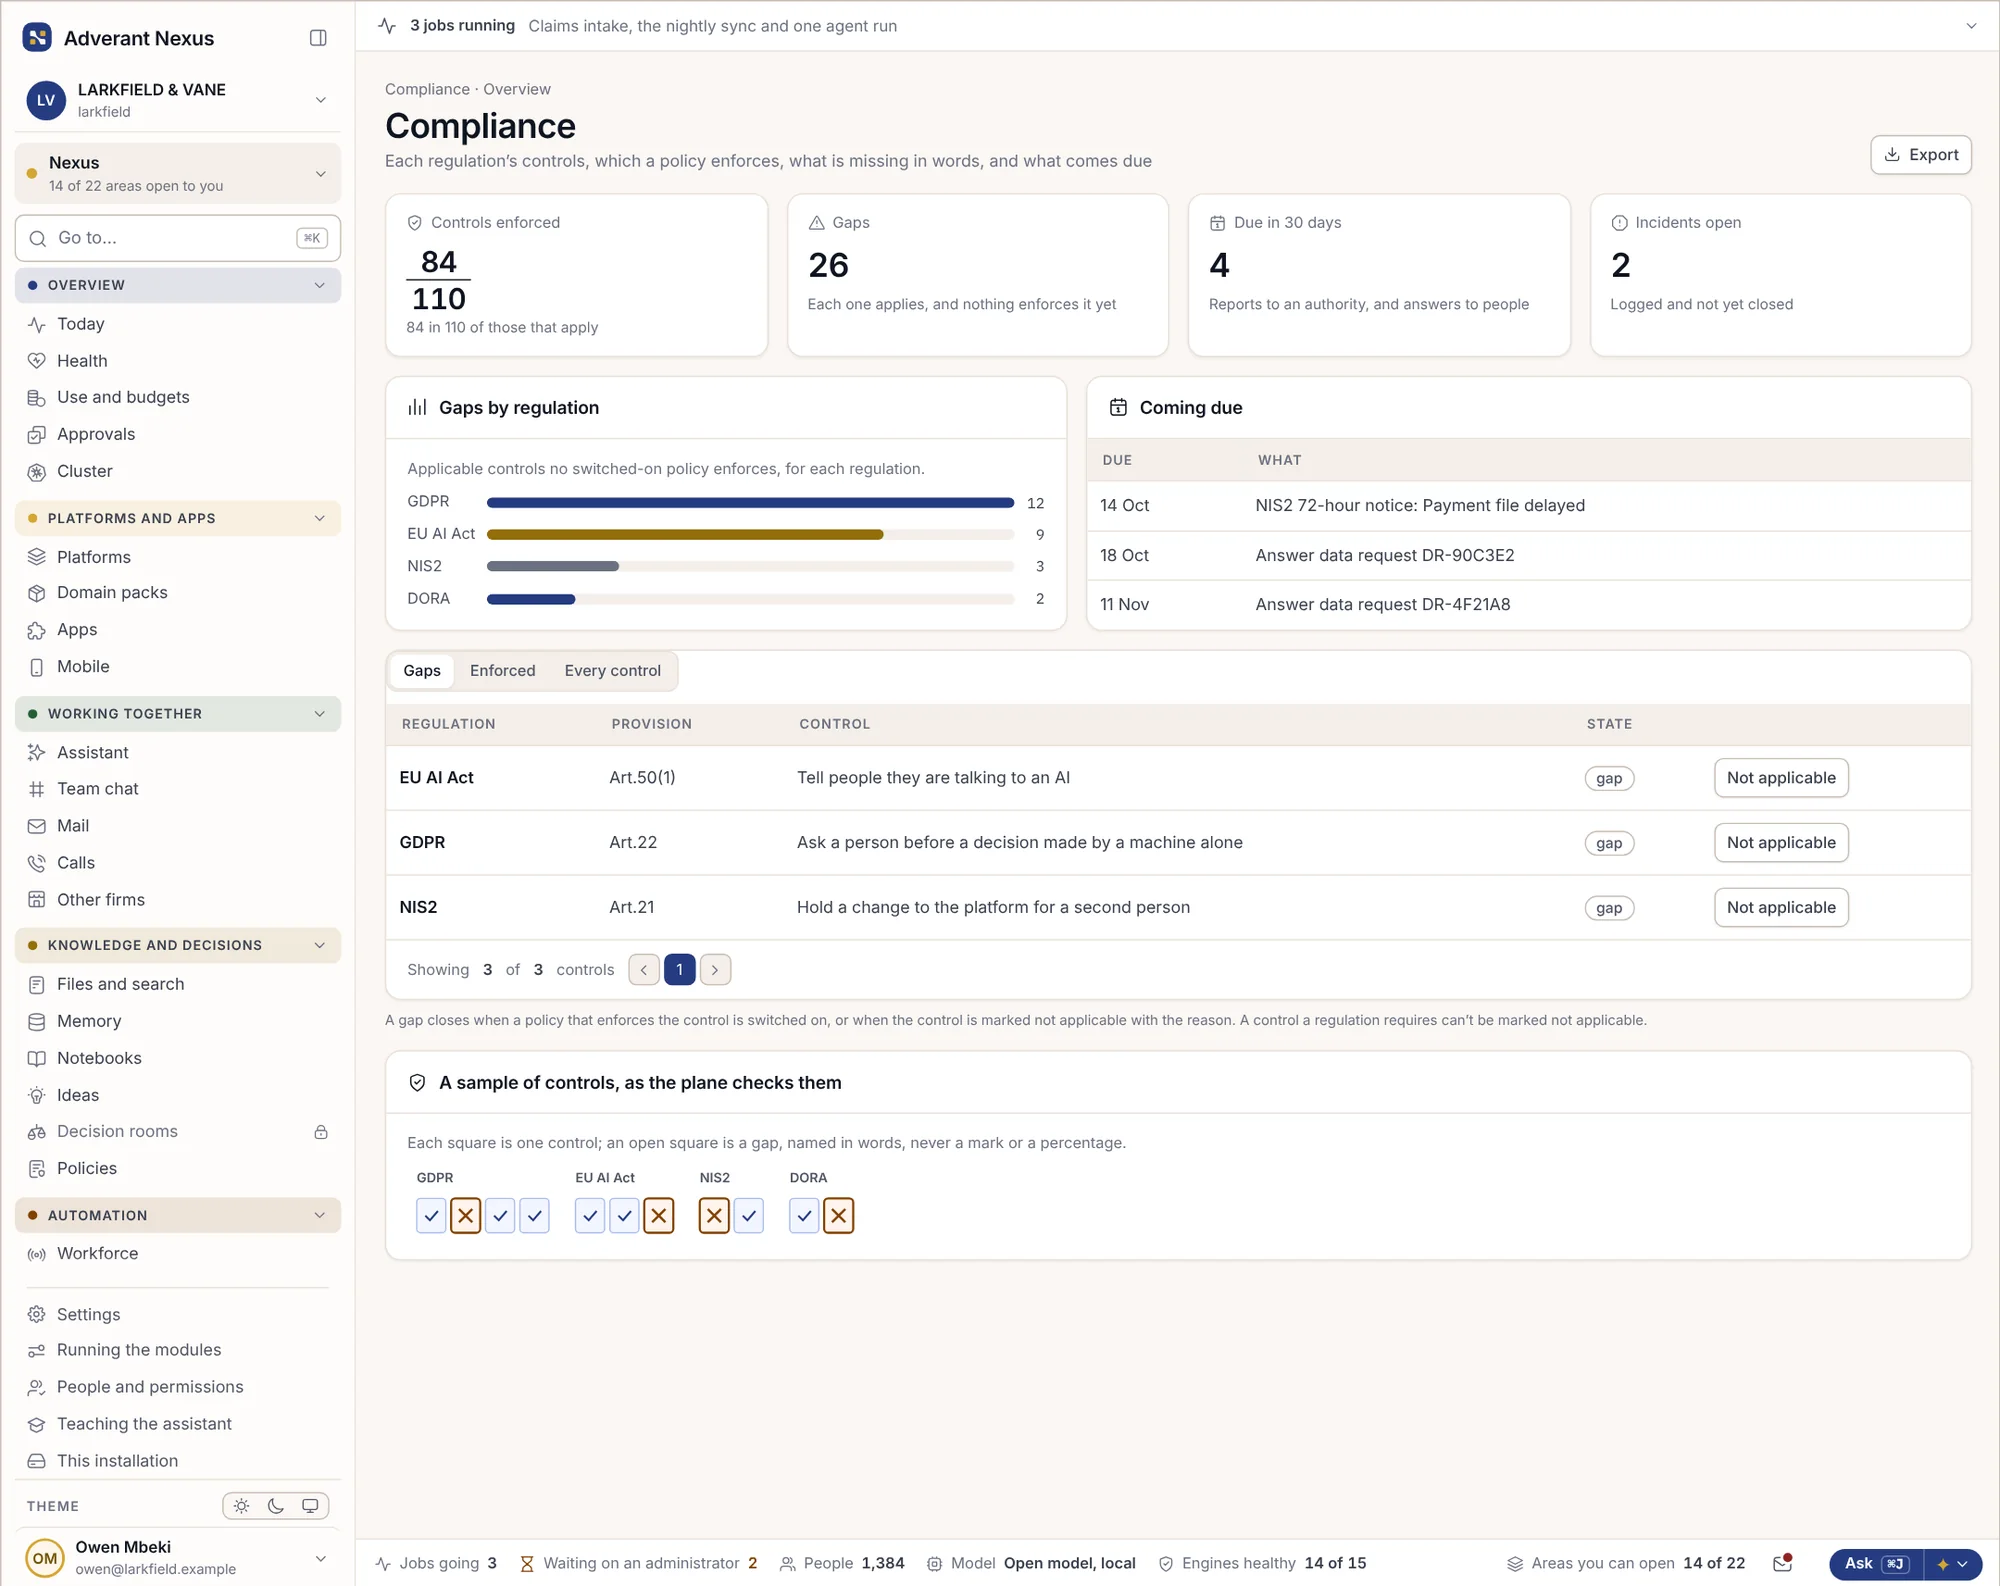
누가 무엇을 할 수 있는지, 그리고 그 이유는 무엇인지.
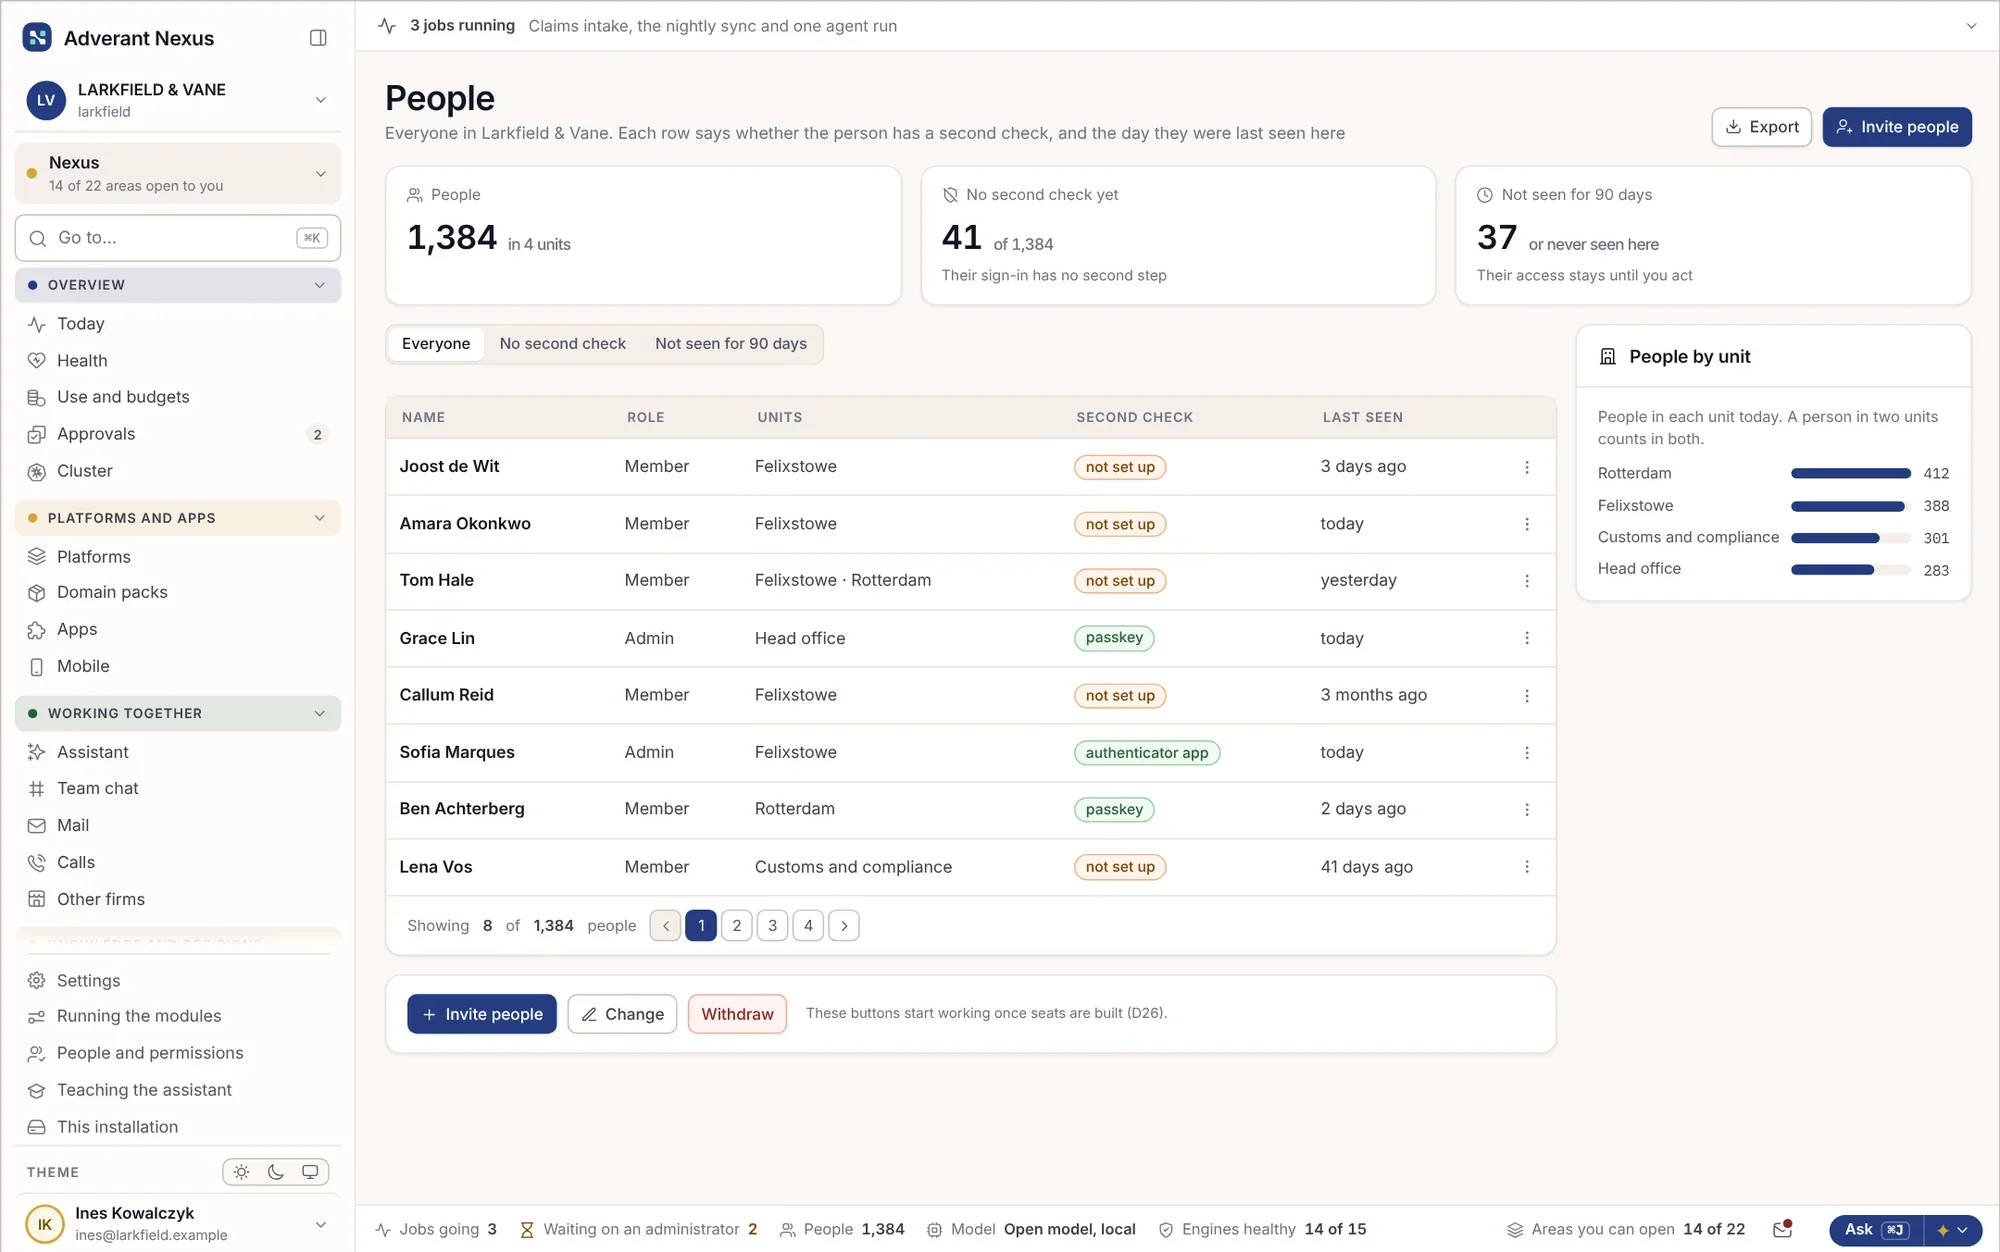
조직 내 모든 사용자의 목록과 역할별 허용 권한, 그리고 특정 항목에 접근할 수 없는 이유를 확인하십시오. 위험도가 높은 변경 사항은 다른 승인자의 결재를 대기합니다.
사용자
- 전체 사용자 통합 목록
- 2차 인증 의무화
- 원격 세션 종료
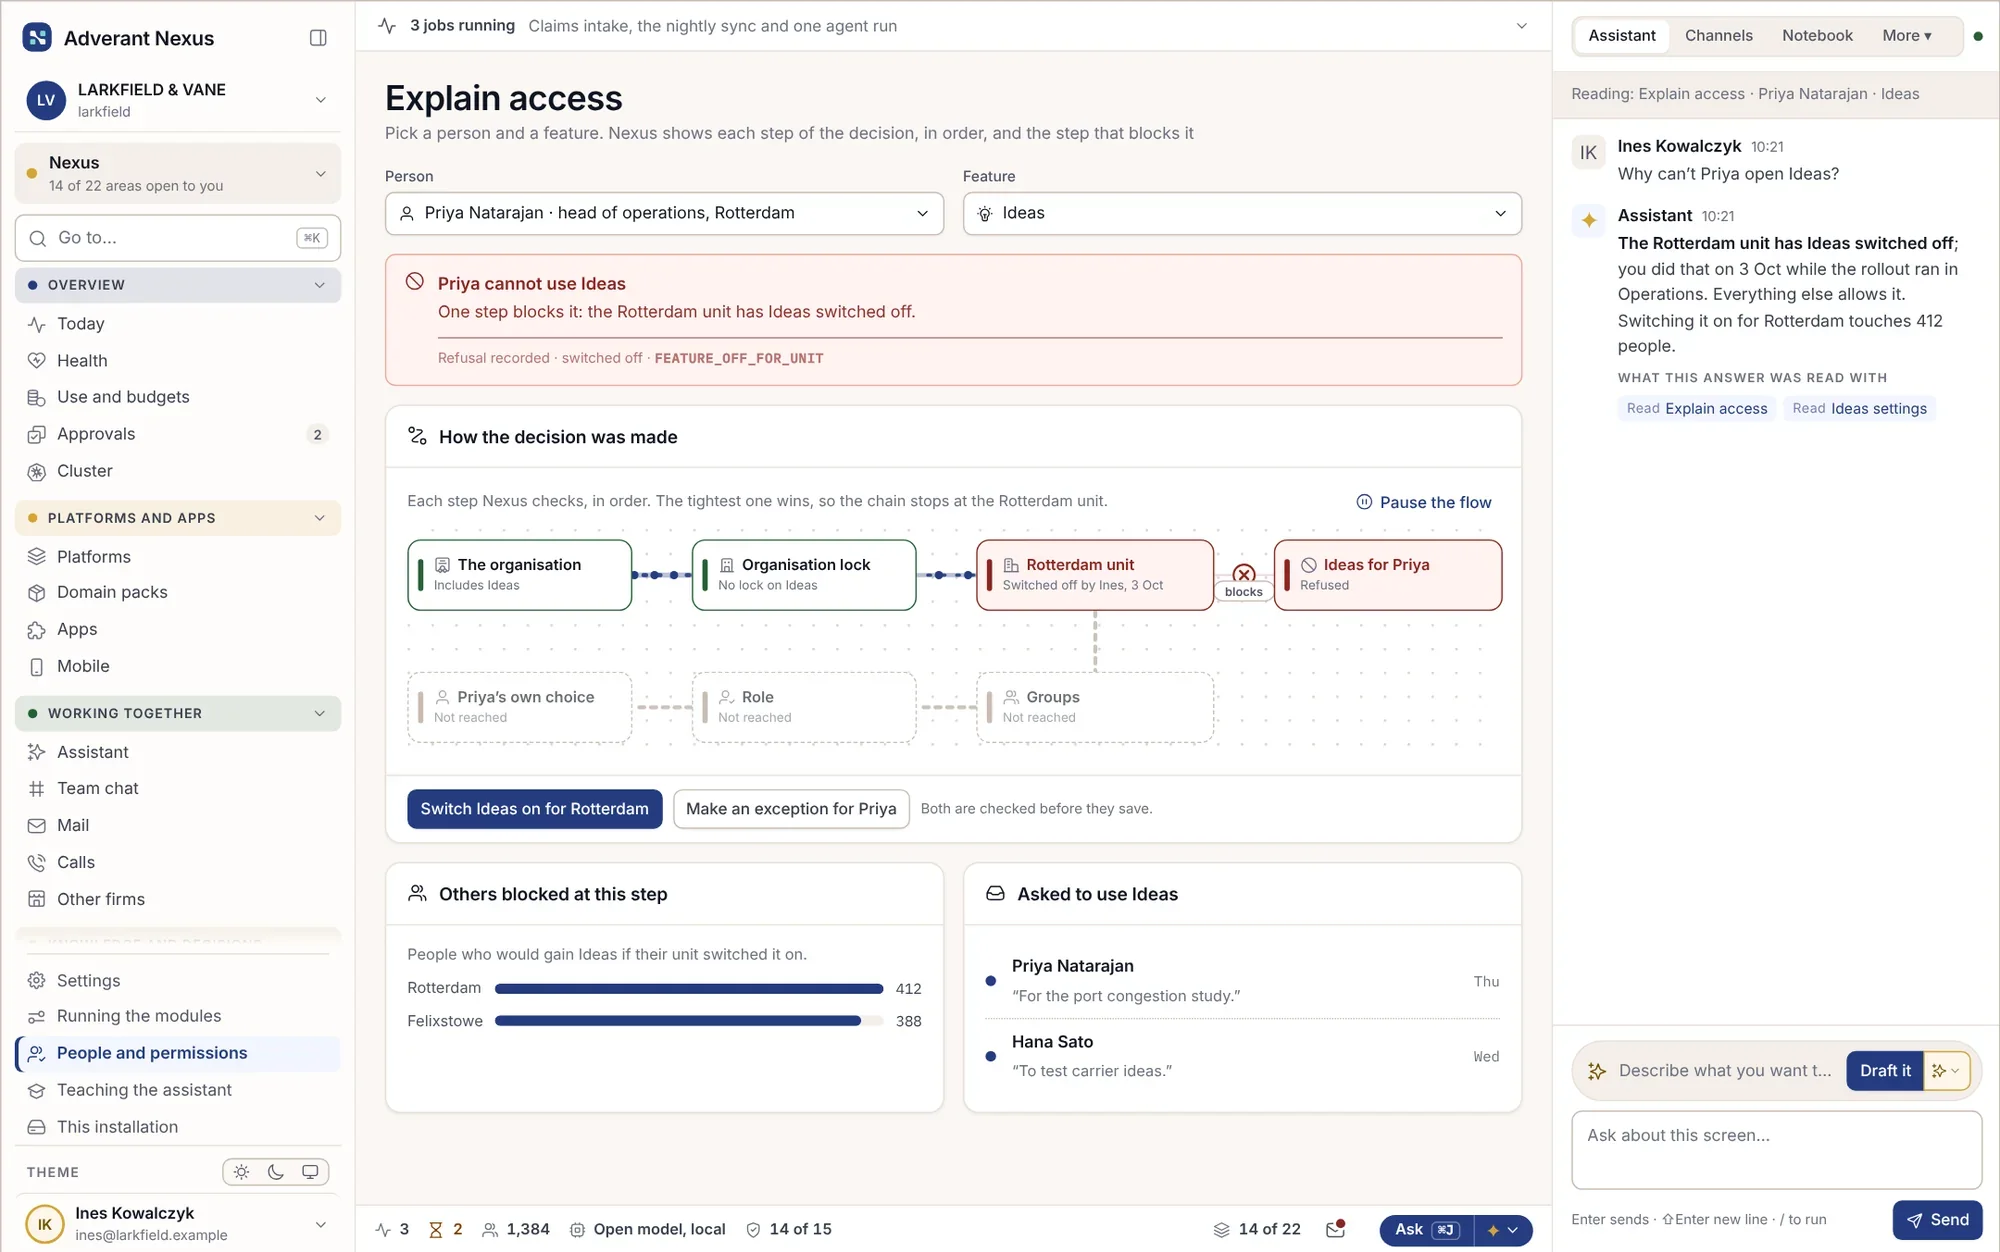
교차 승인
- 변경 유형별 지정
- 요청자와 승인자 분리 원칙
- 모든 승인 내역 기록
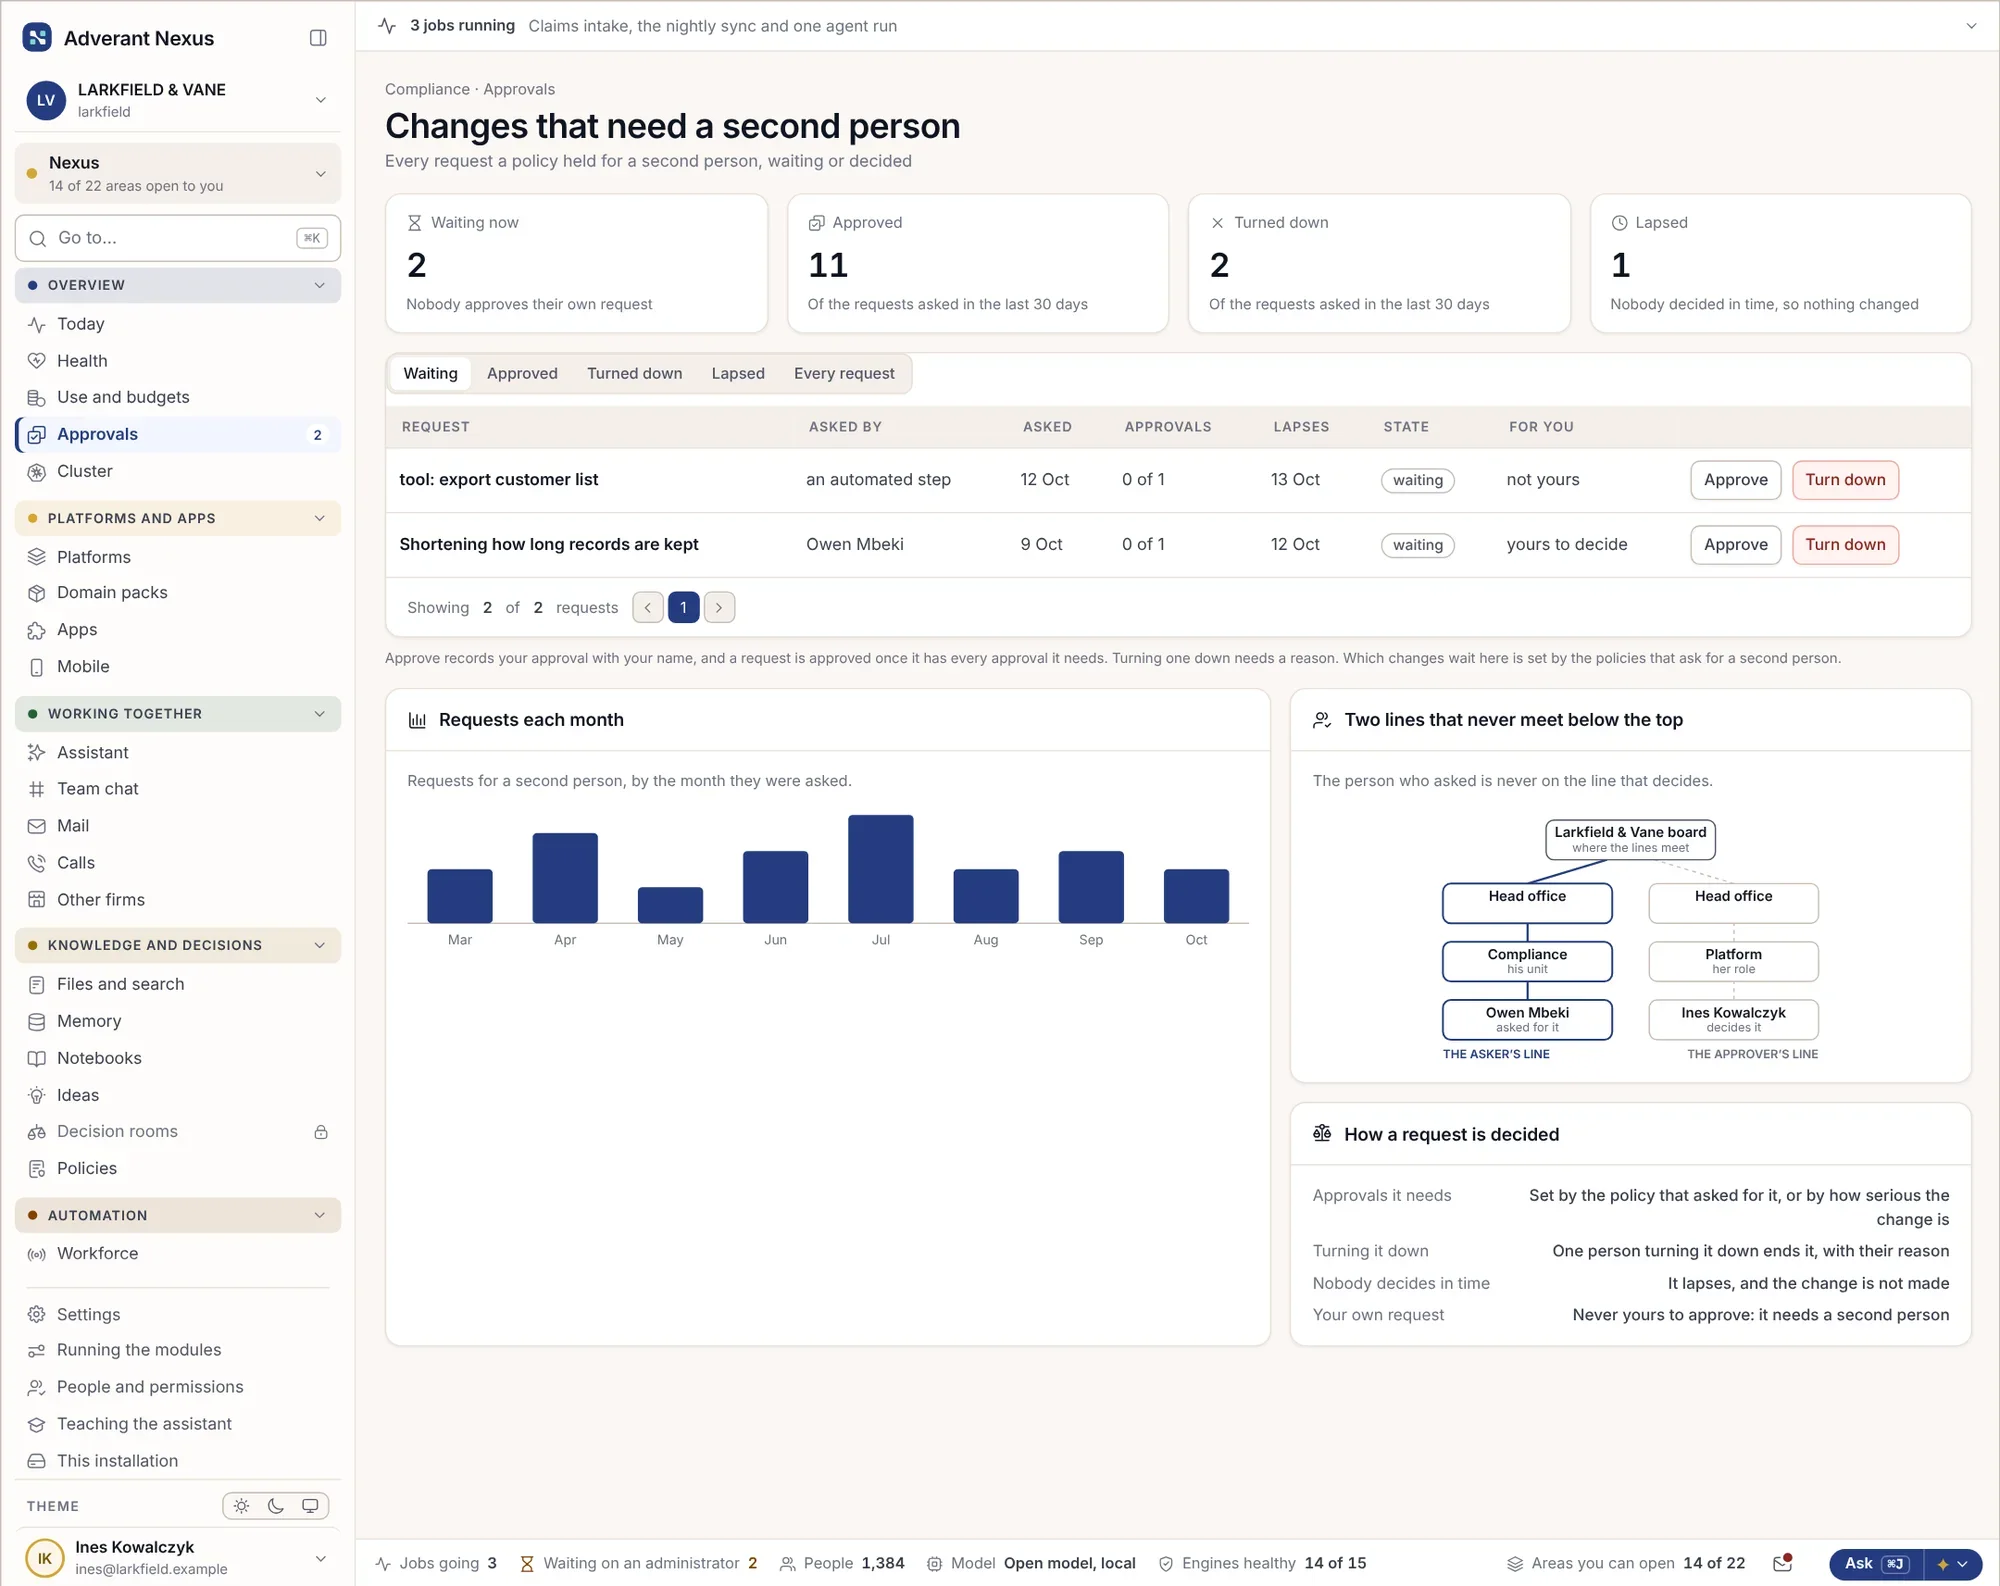
단계별 접근 권한 분석
- 모든 단계 표시
- 차단된 단계 명시
- 원인이 되는 위치에서 바로 해결
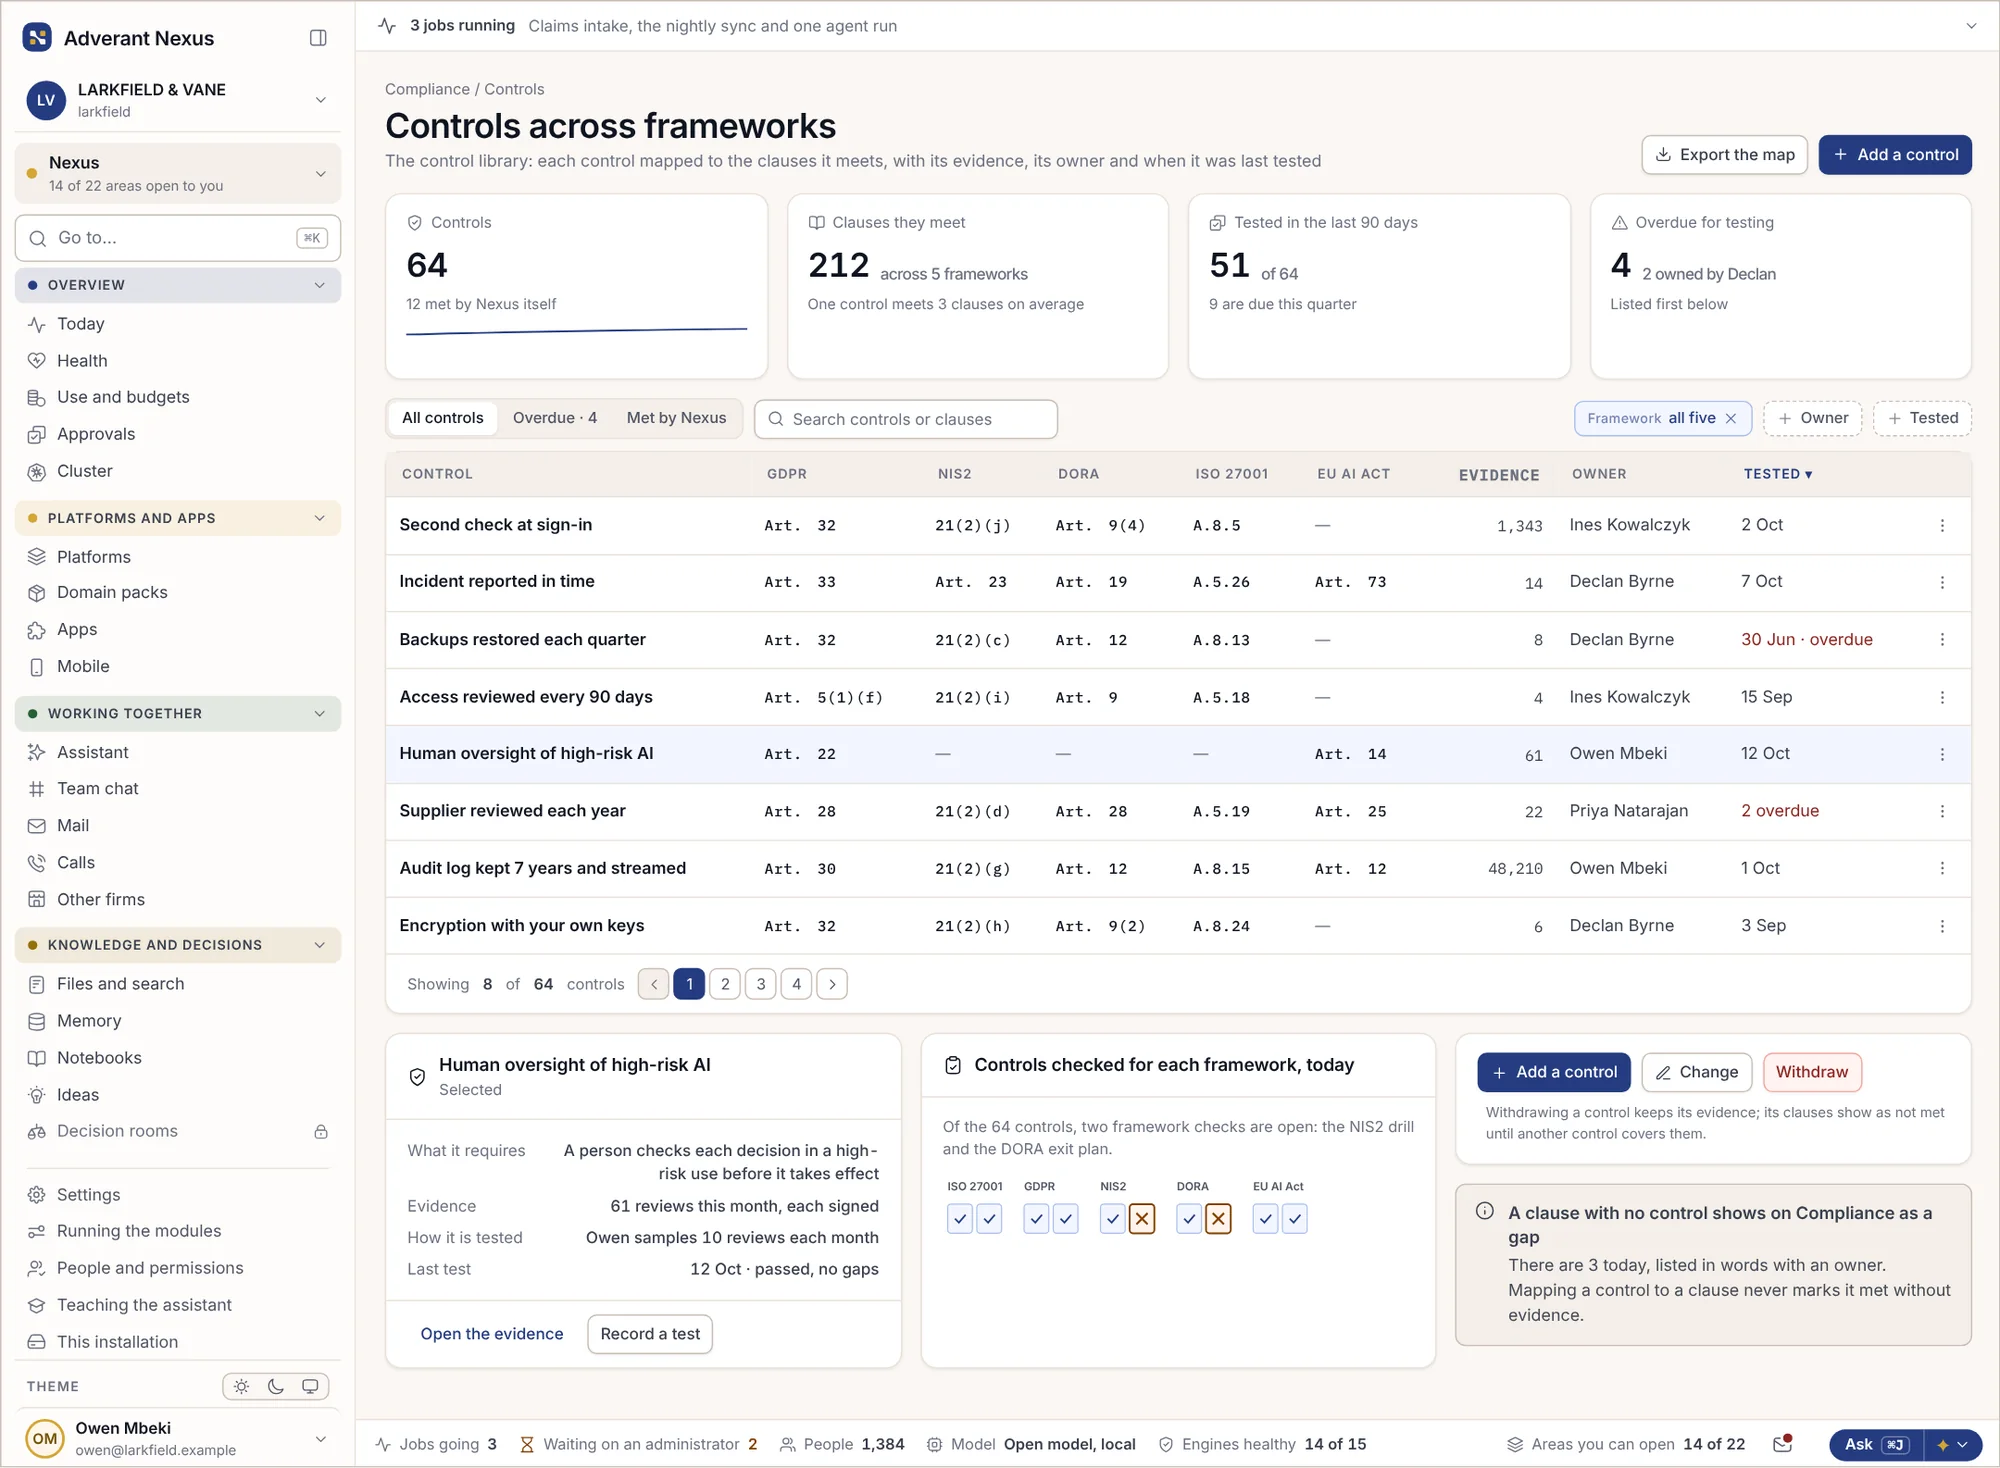
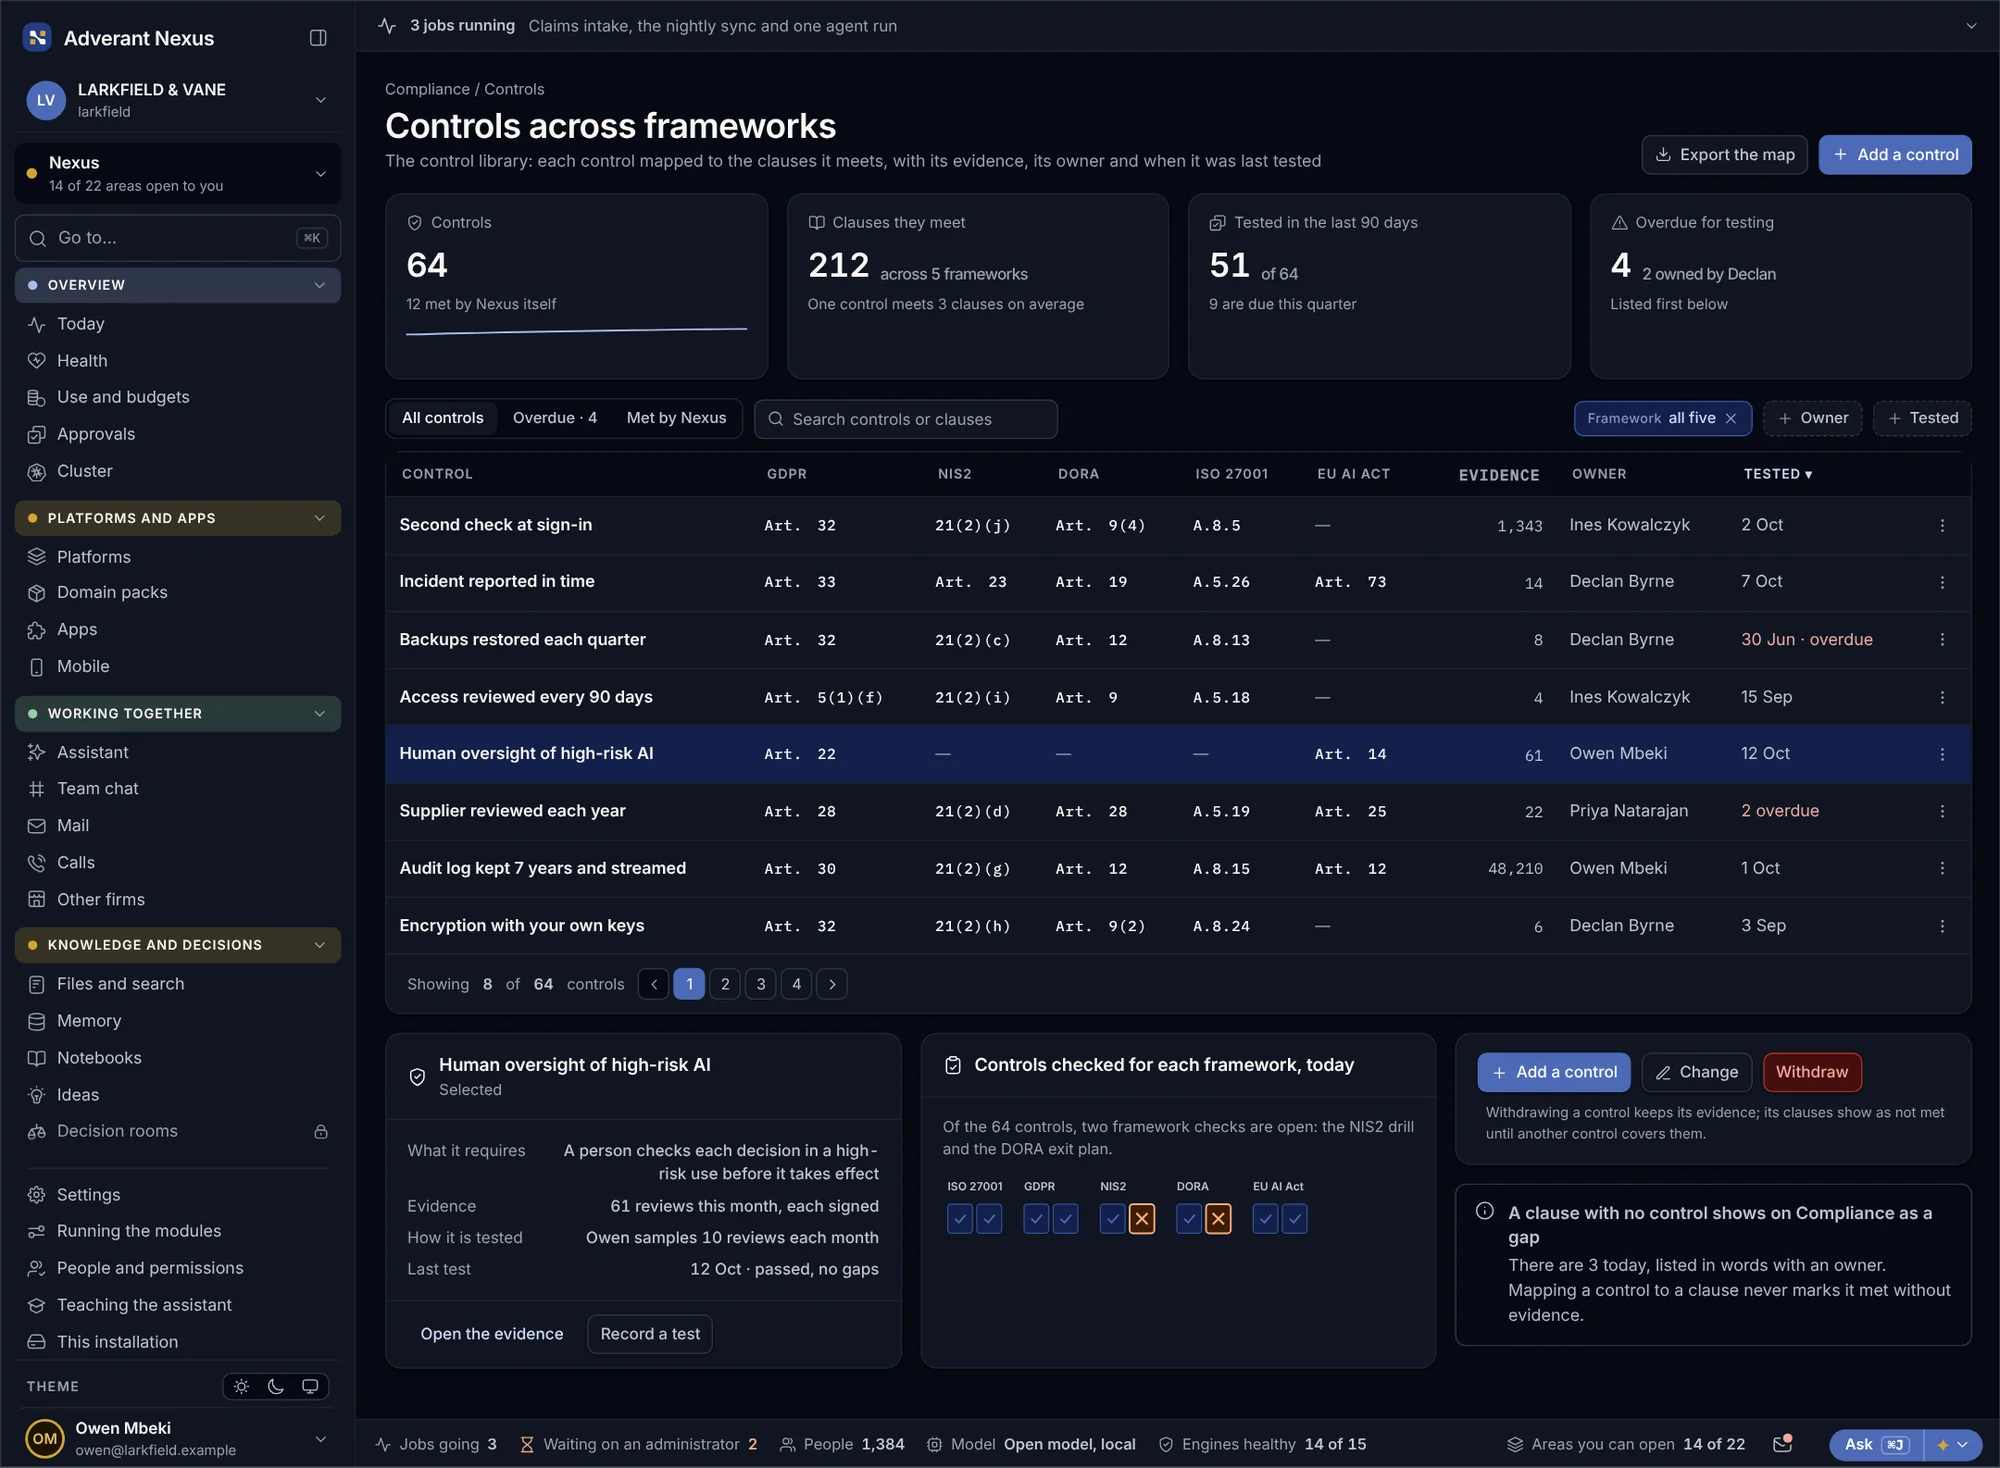
하나의 통제로, 여러 규정 충족.
각 통제 항목은 GDPR, EU AI 법, NIS2, DORA 및 ISO 표준에서 요구하는 규정에 매핑됩니다. 가능한 경우 증빙 자료가 자동으로 수집되며, AI 활용 등록부는 항상 최신 상태로 유지됩니다.
프레임워크 간 통제 매핑
- 단 한 번의 매핑
- 증빙 자료 재사용
- 누락 항목 표시
EU AI 법 등록부
- 모든 AI 활용 내역 등재
- 위험 등급 기록
- 항목별 담당자 지정


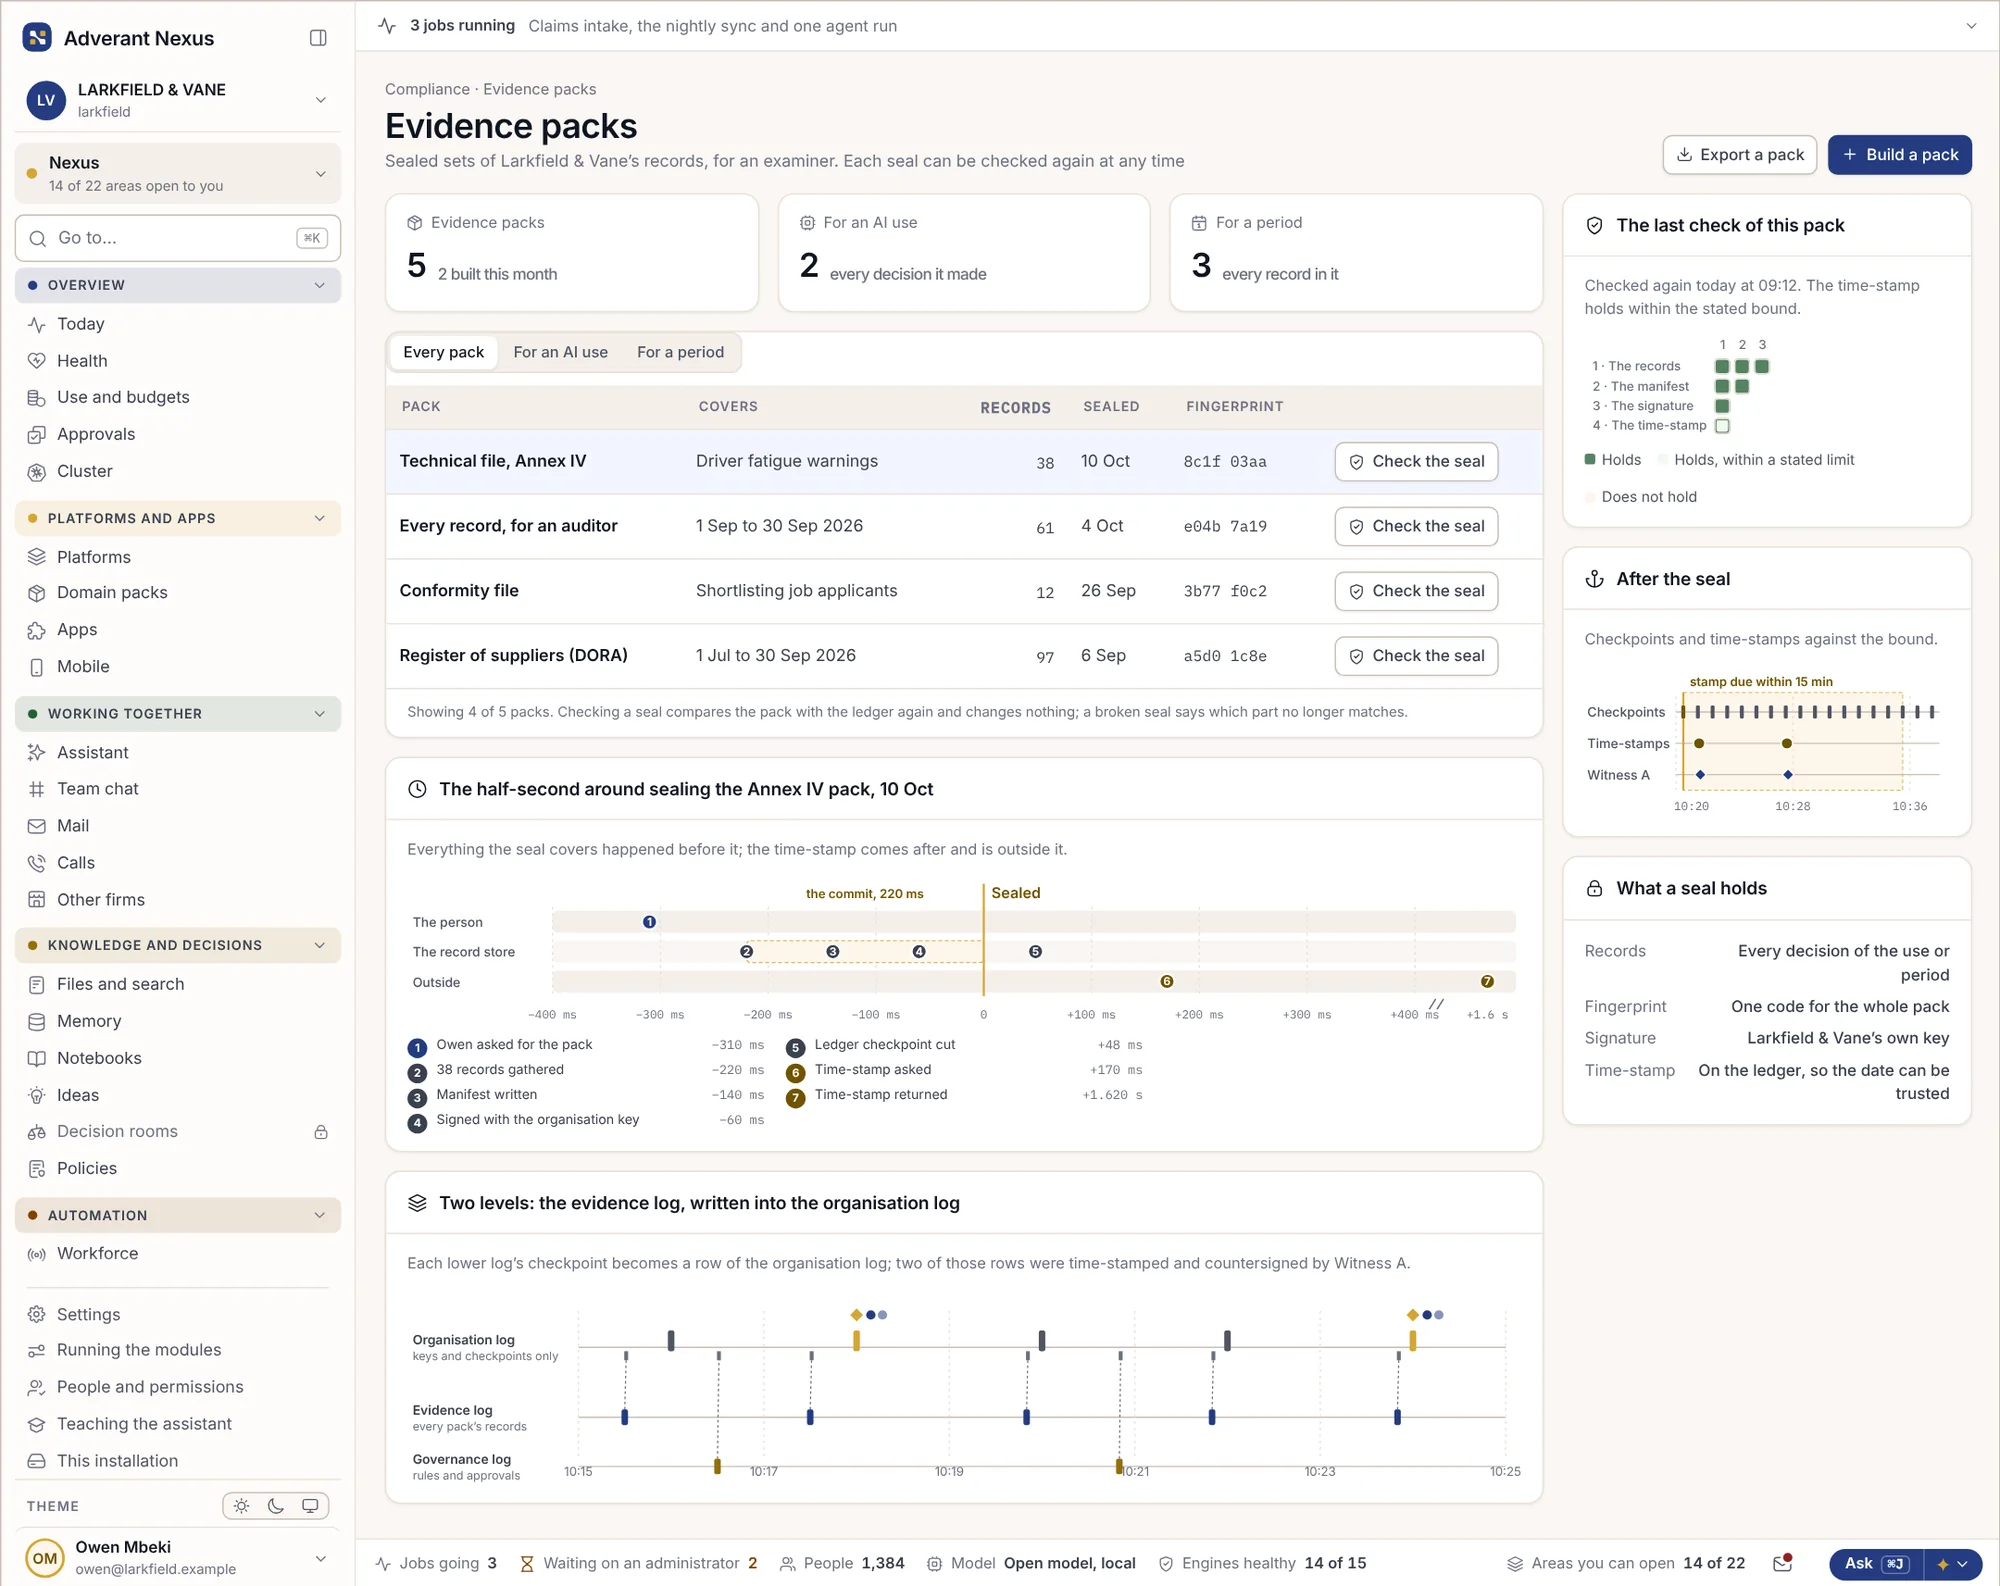
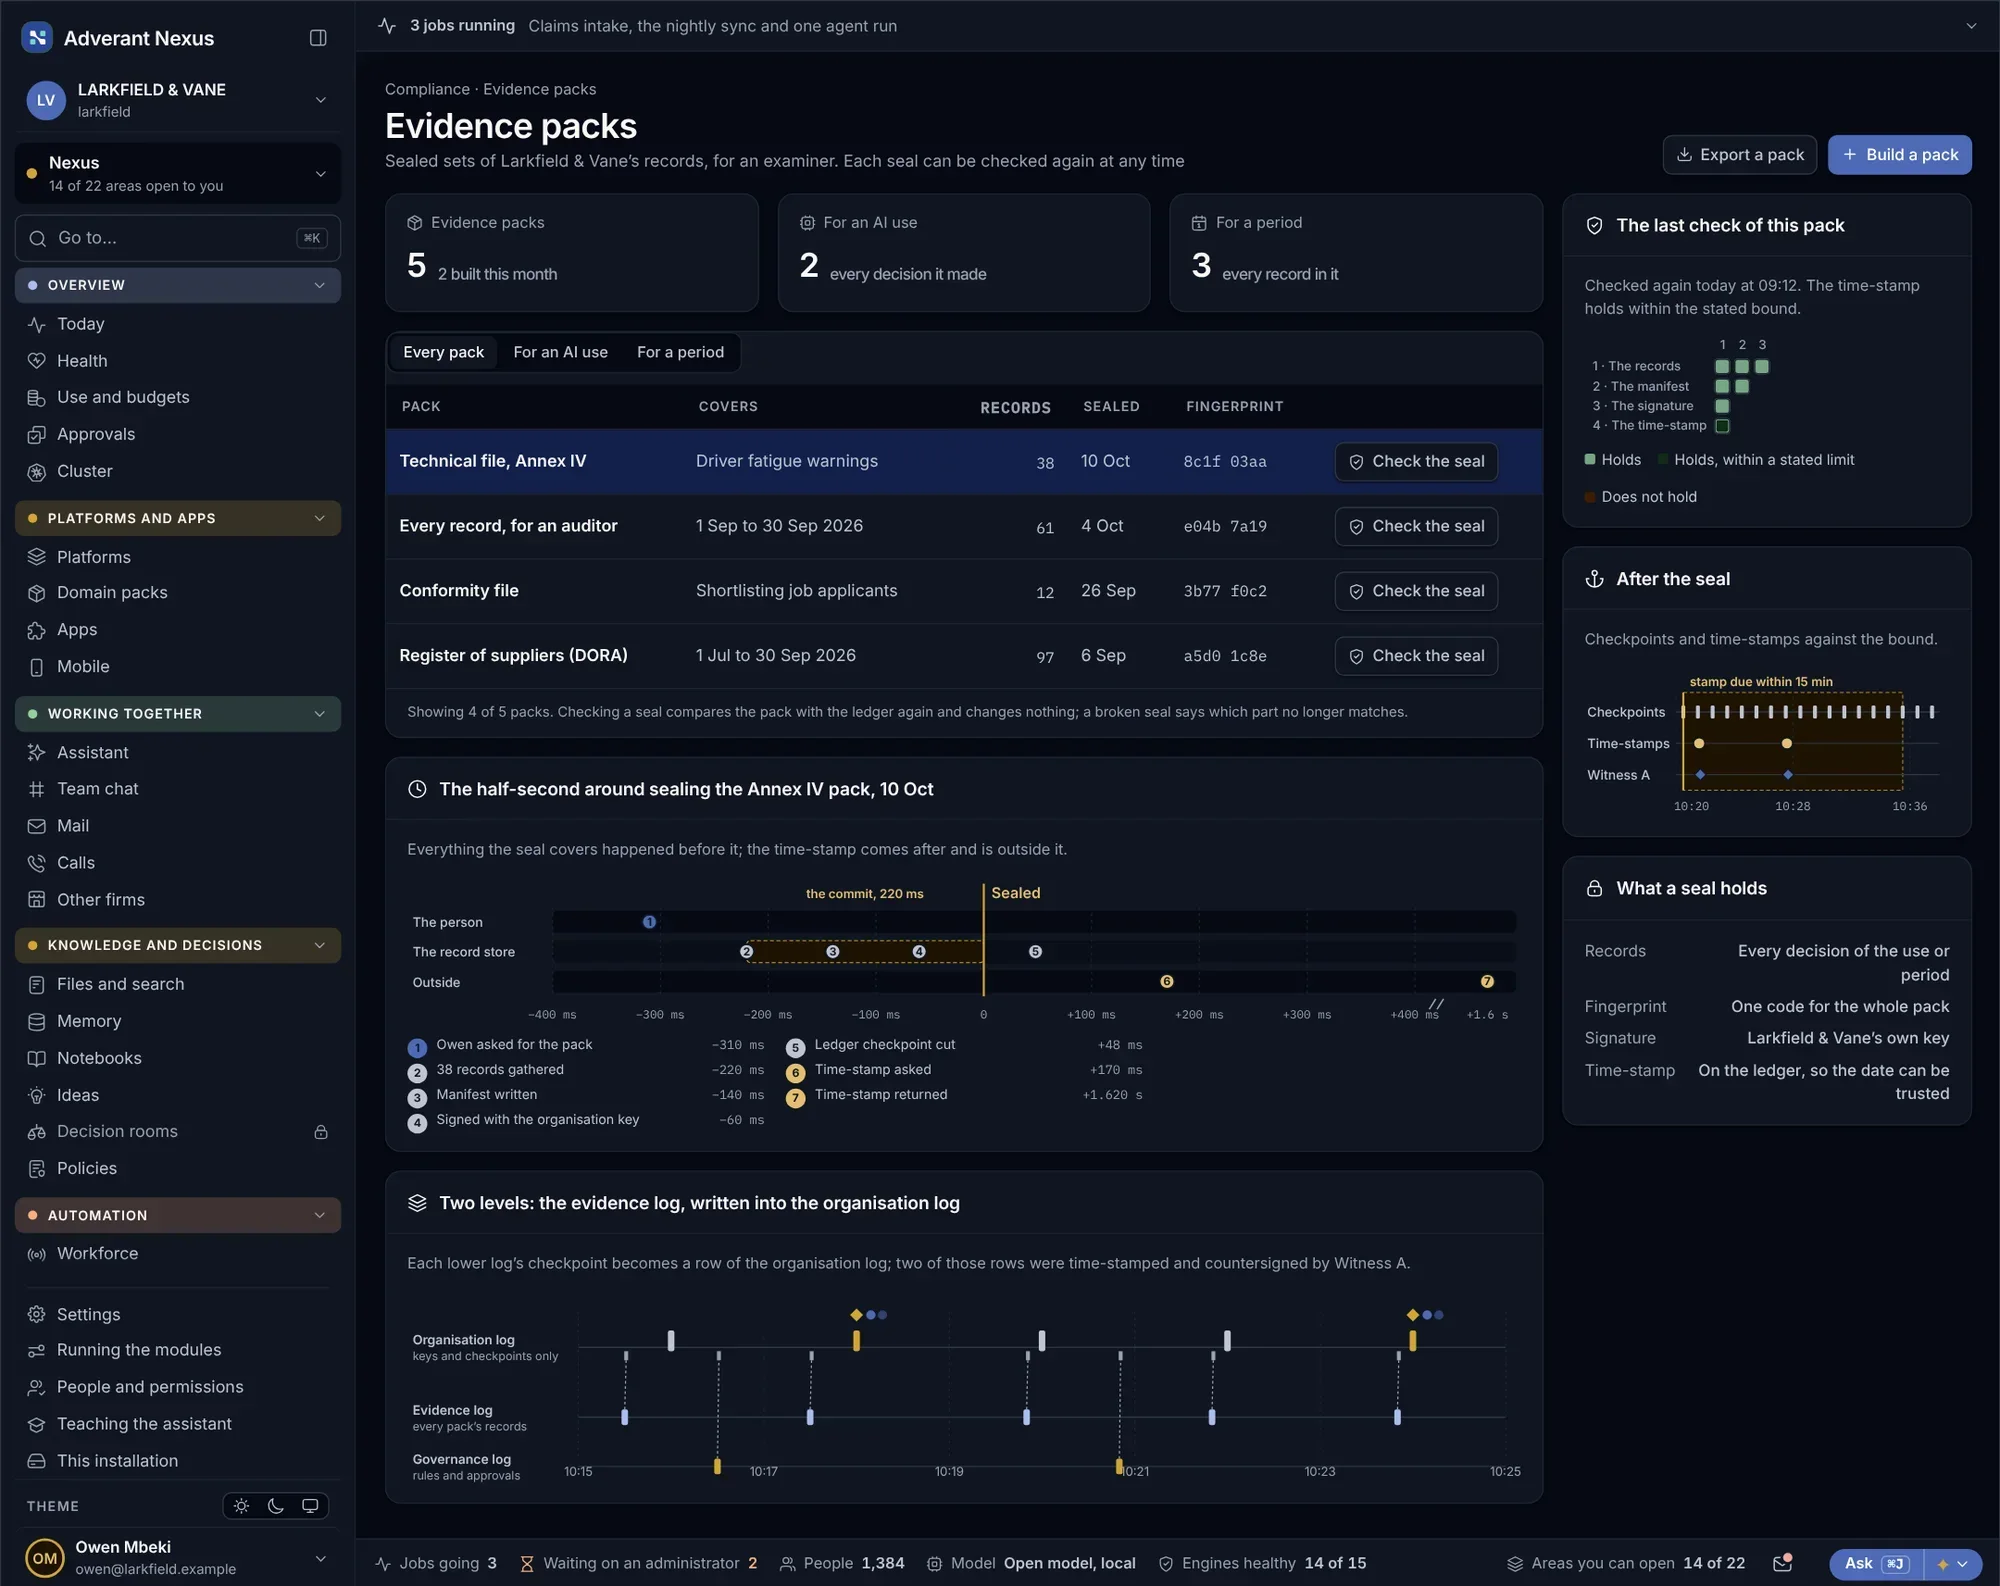
감사인의 요청에 언제든 대비 완료.
감사인이 요구하는 증빙 패키지를 생성하고, 이전에 발행한 패키지가 여전히 유효한지 검증하십시오. 법적 보존 조치를 설정하고 해당 범위의 데이터만 정확히 내보낼 수 있습니다.
증빙 패키지
- 실시간 기록 기반 생성
- 발행 시점 봉인 처리
- 사후 검증 가능
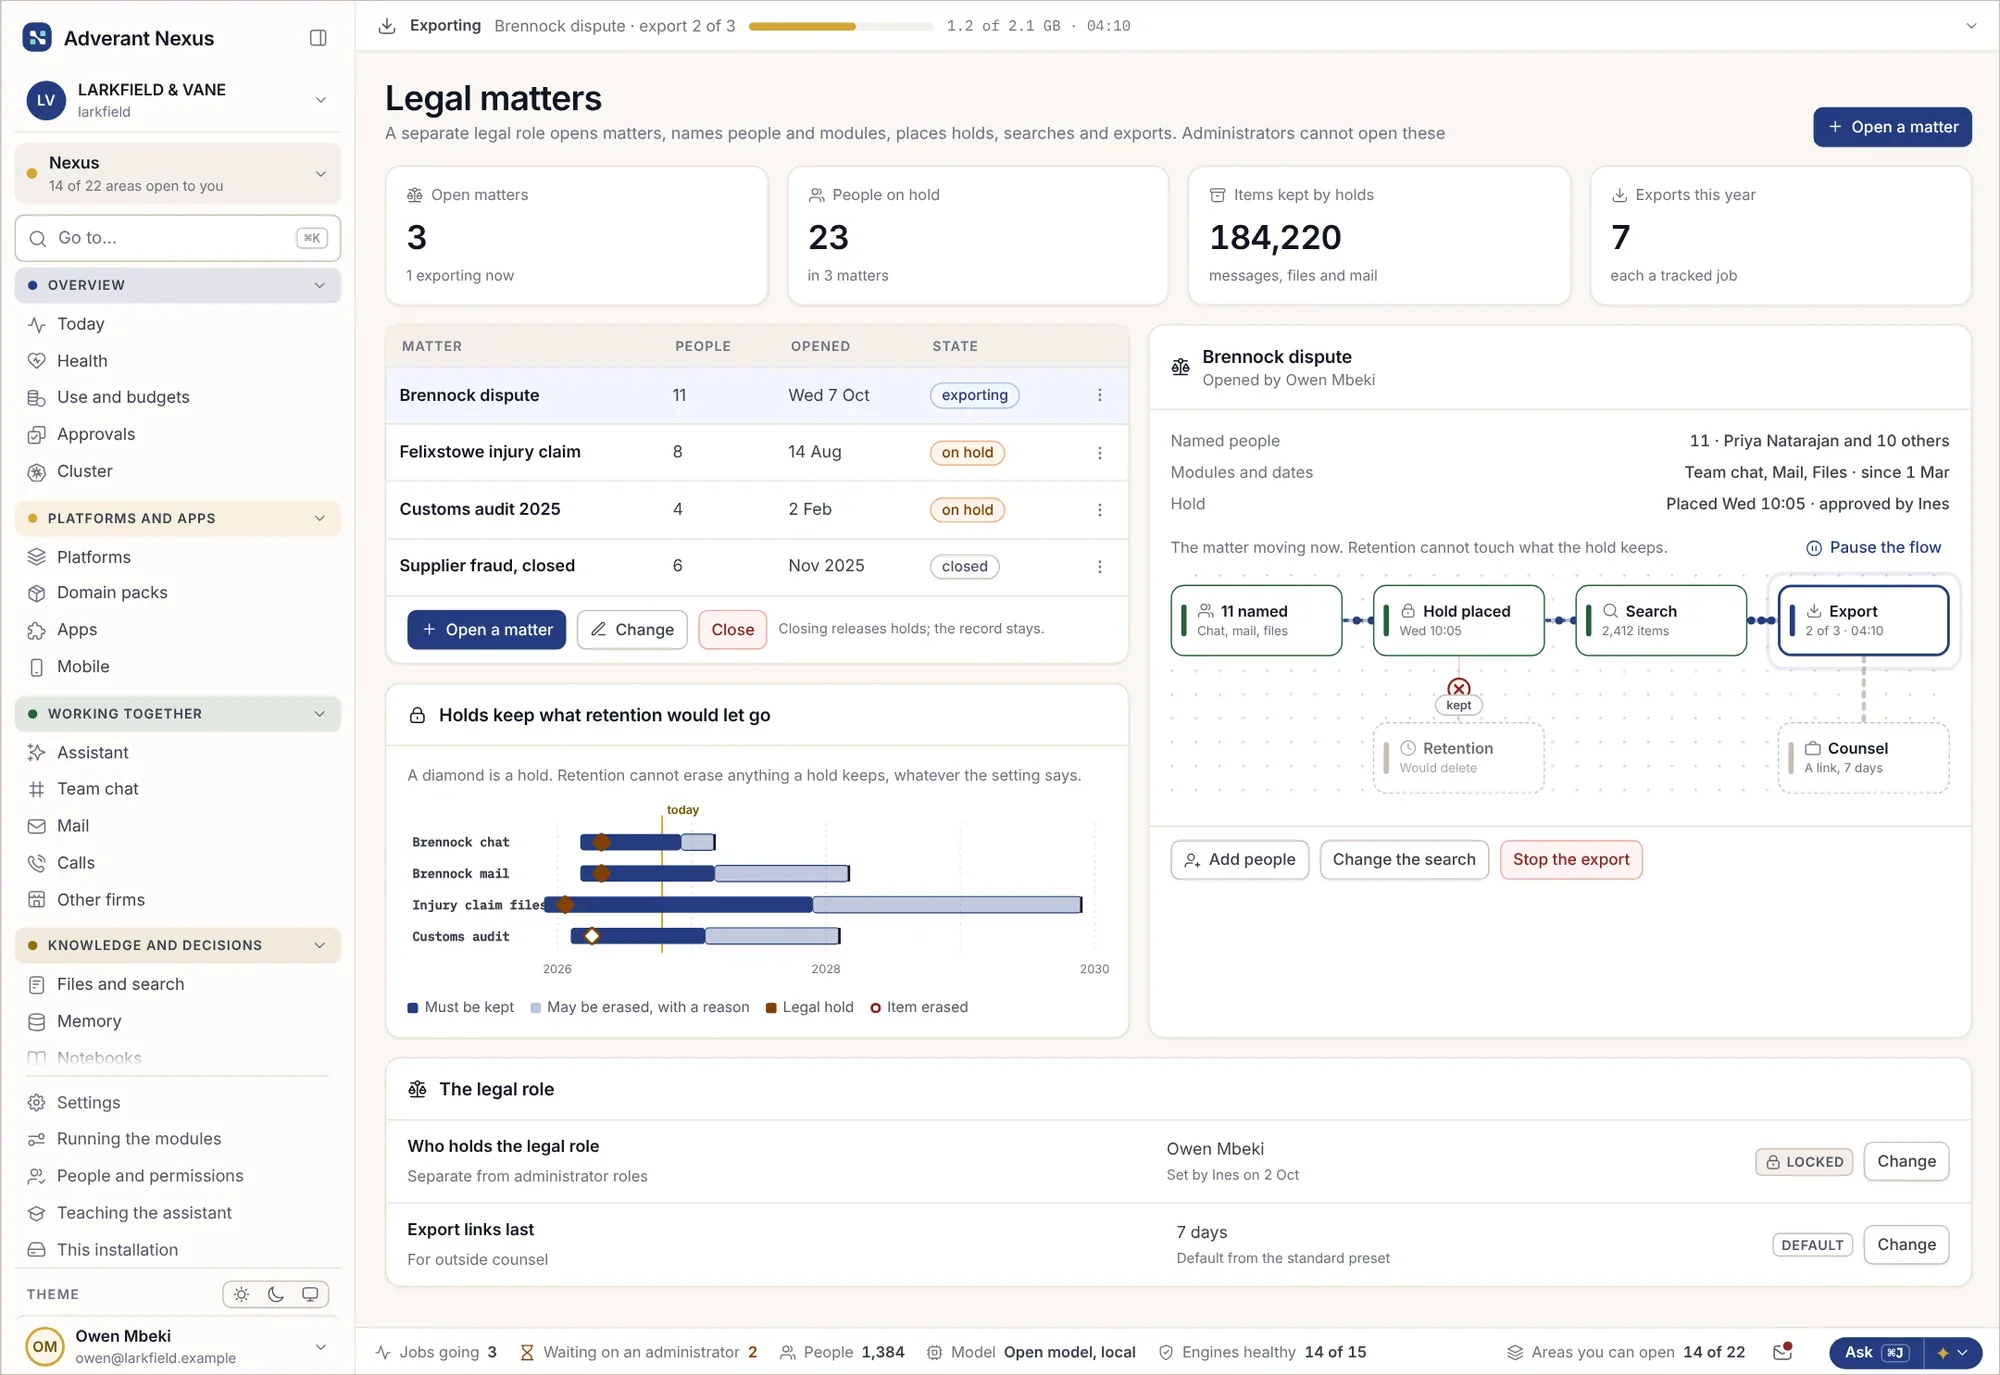
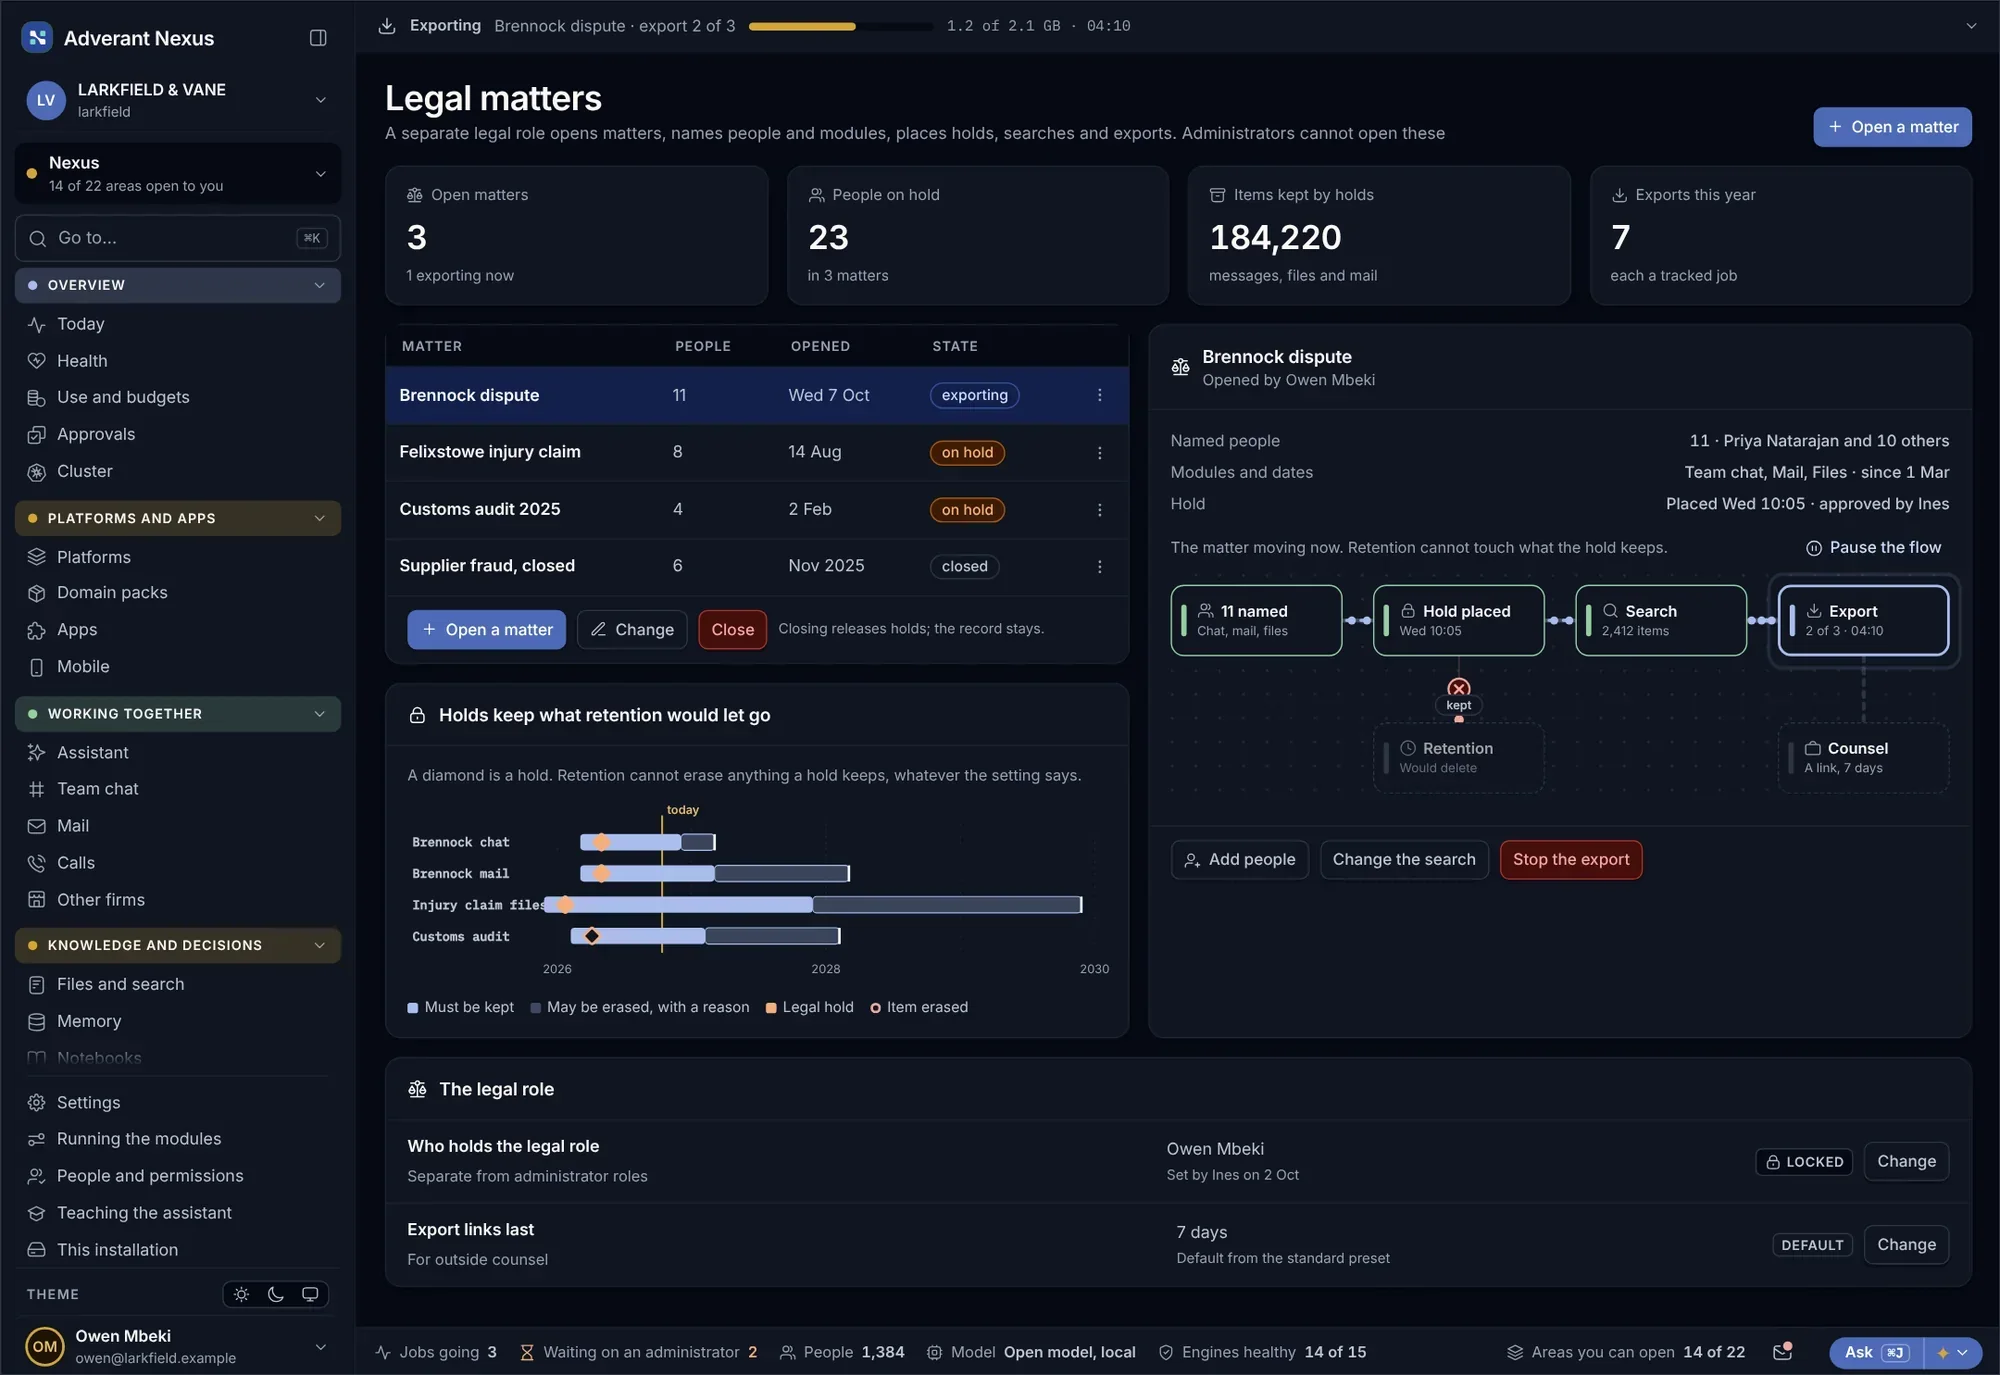
법적 사안, 보존 조치 및 내보내기
- 삭제를 방지하는 보존 조치
- 보존 대상 데이터만 정확히 내보내기
- 기록과 함께 보존 해제
비상 접근 권한, 짧은 시간 동안 입회하에 부여.
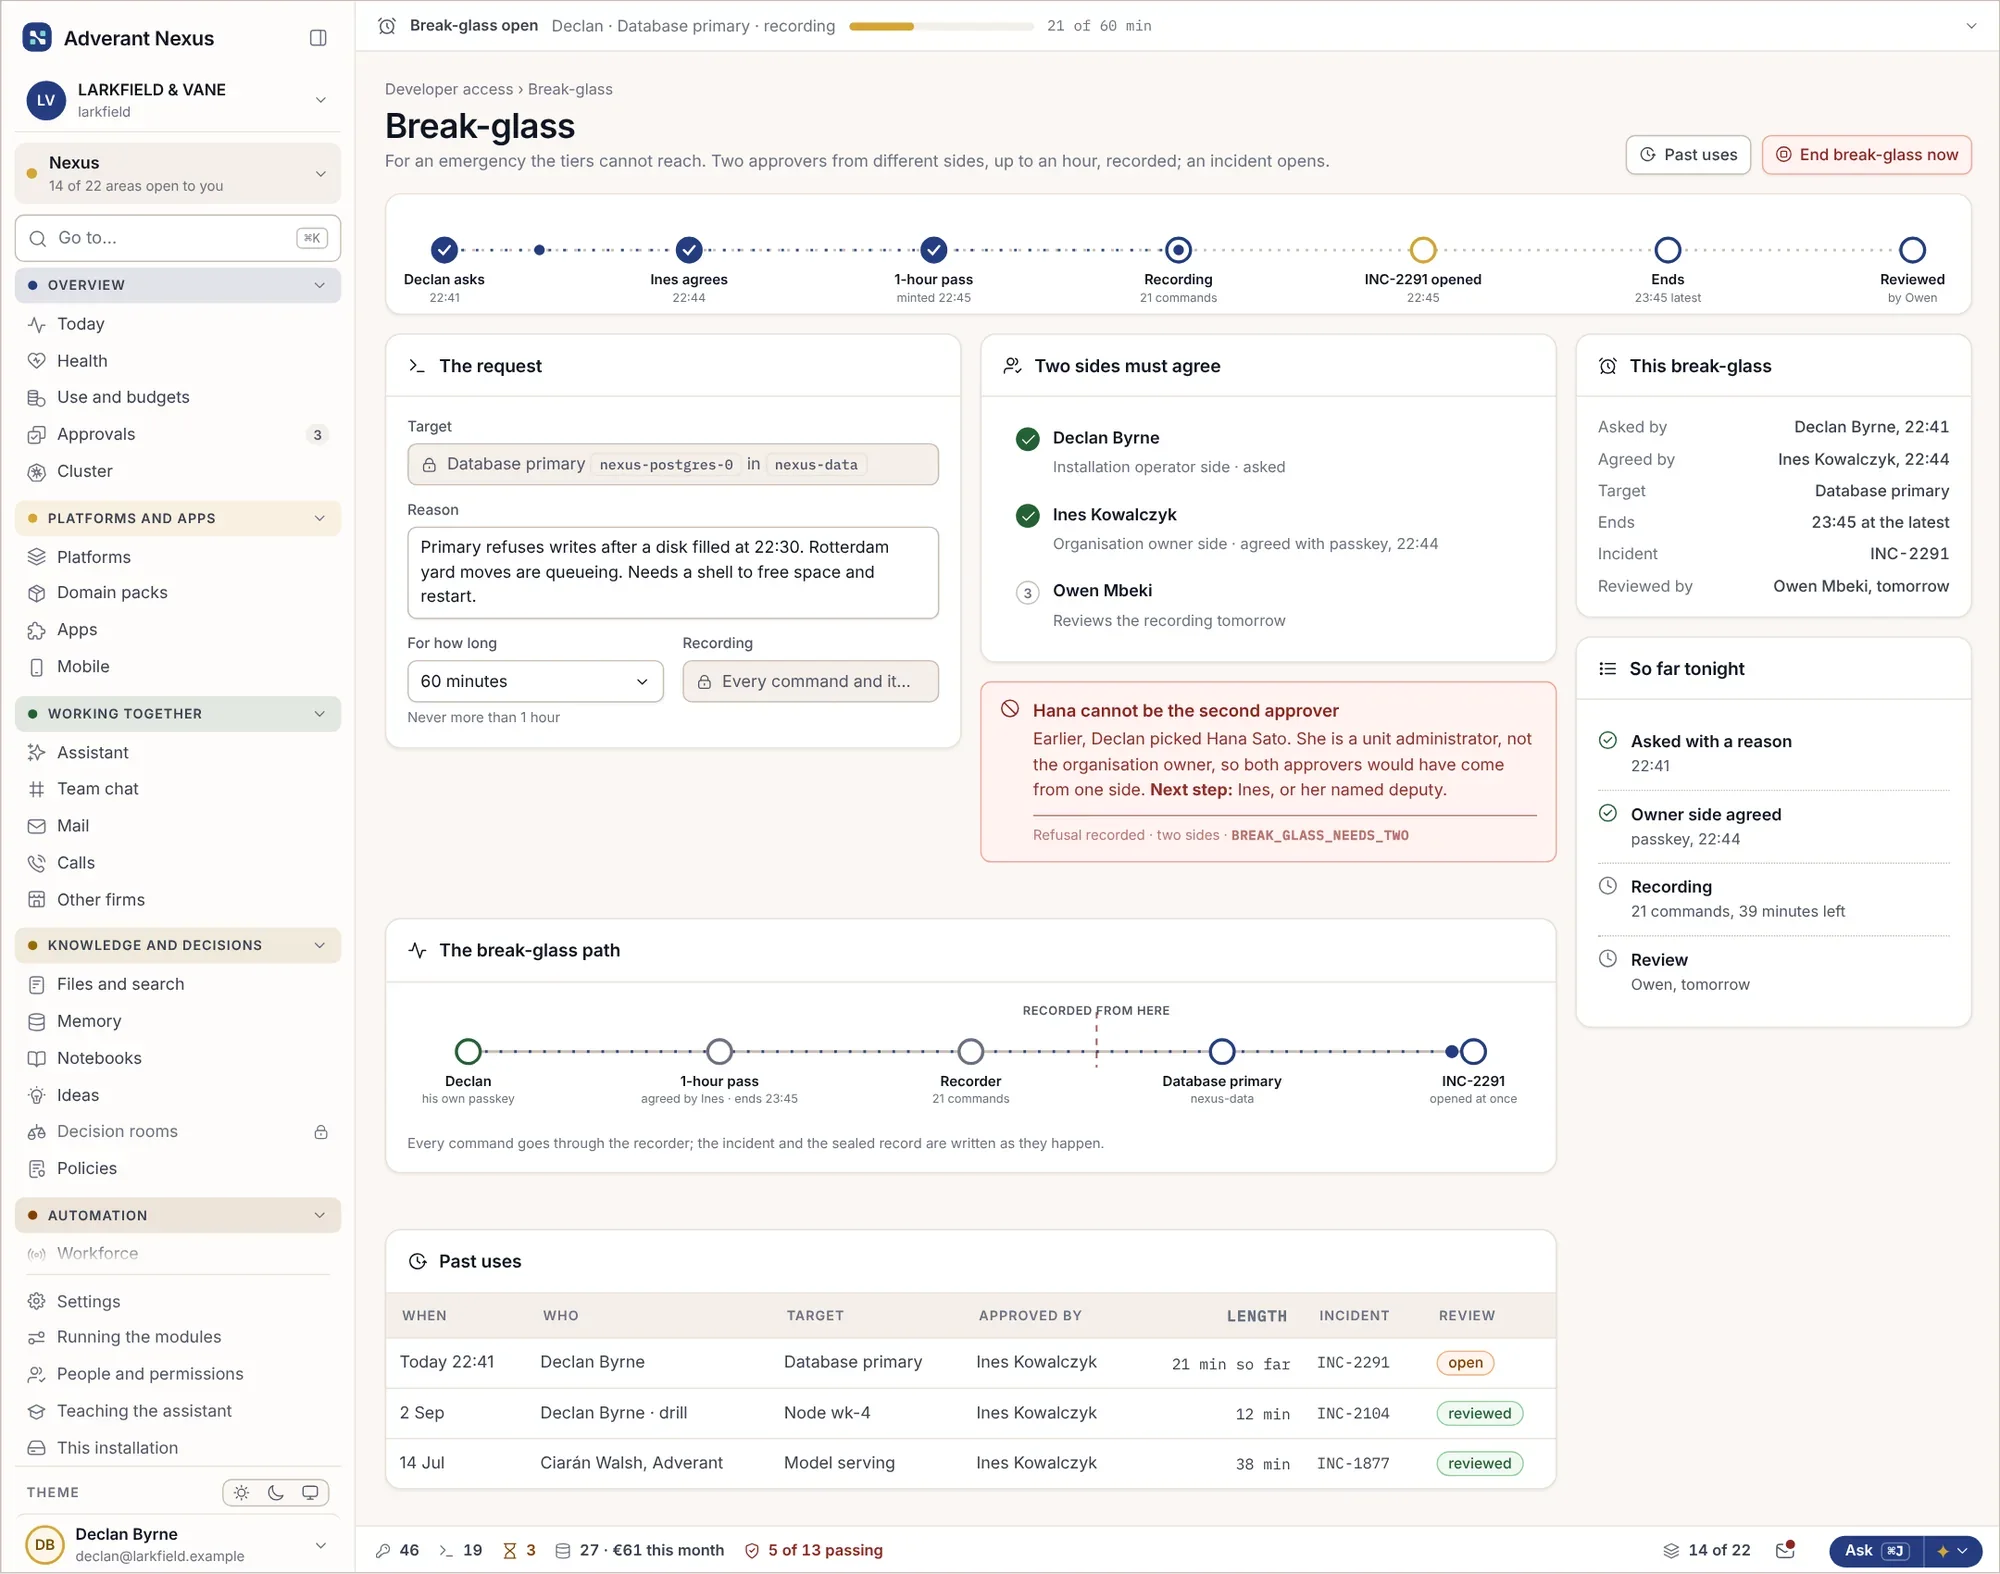
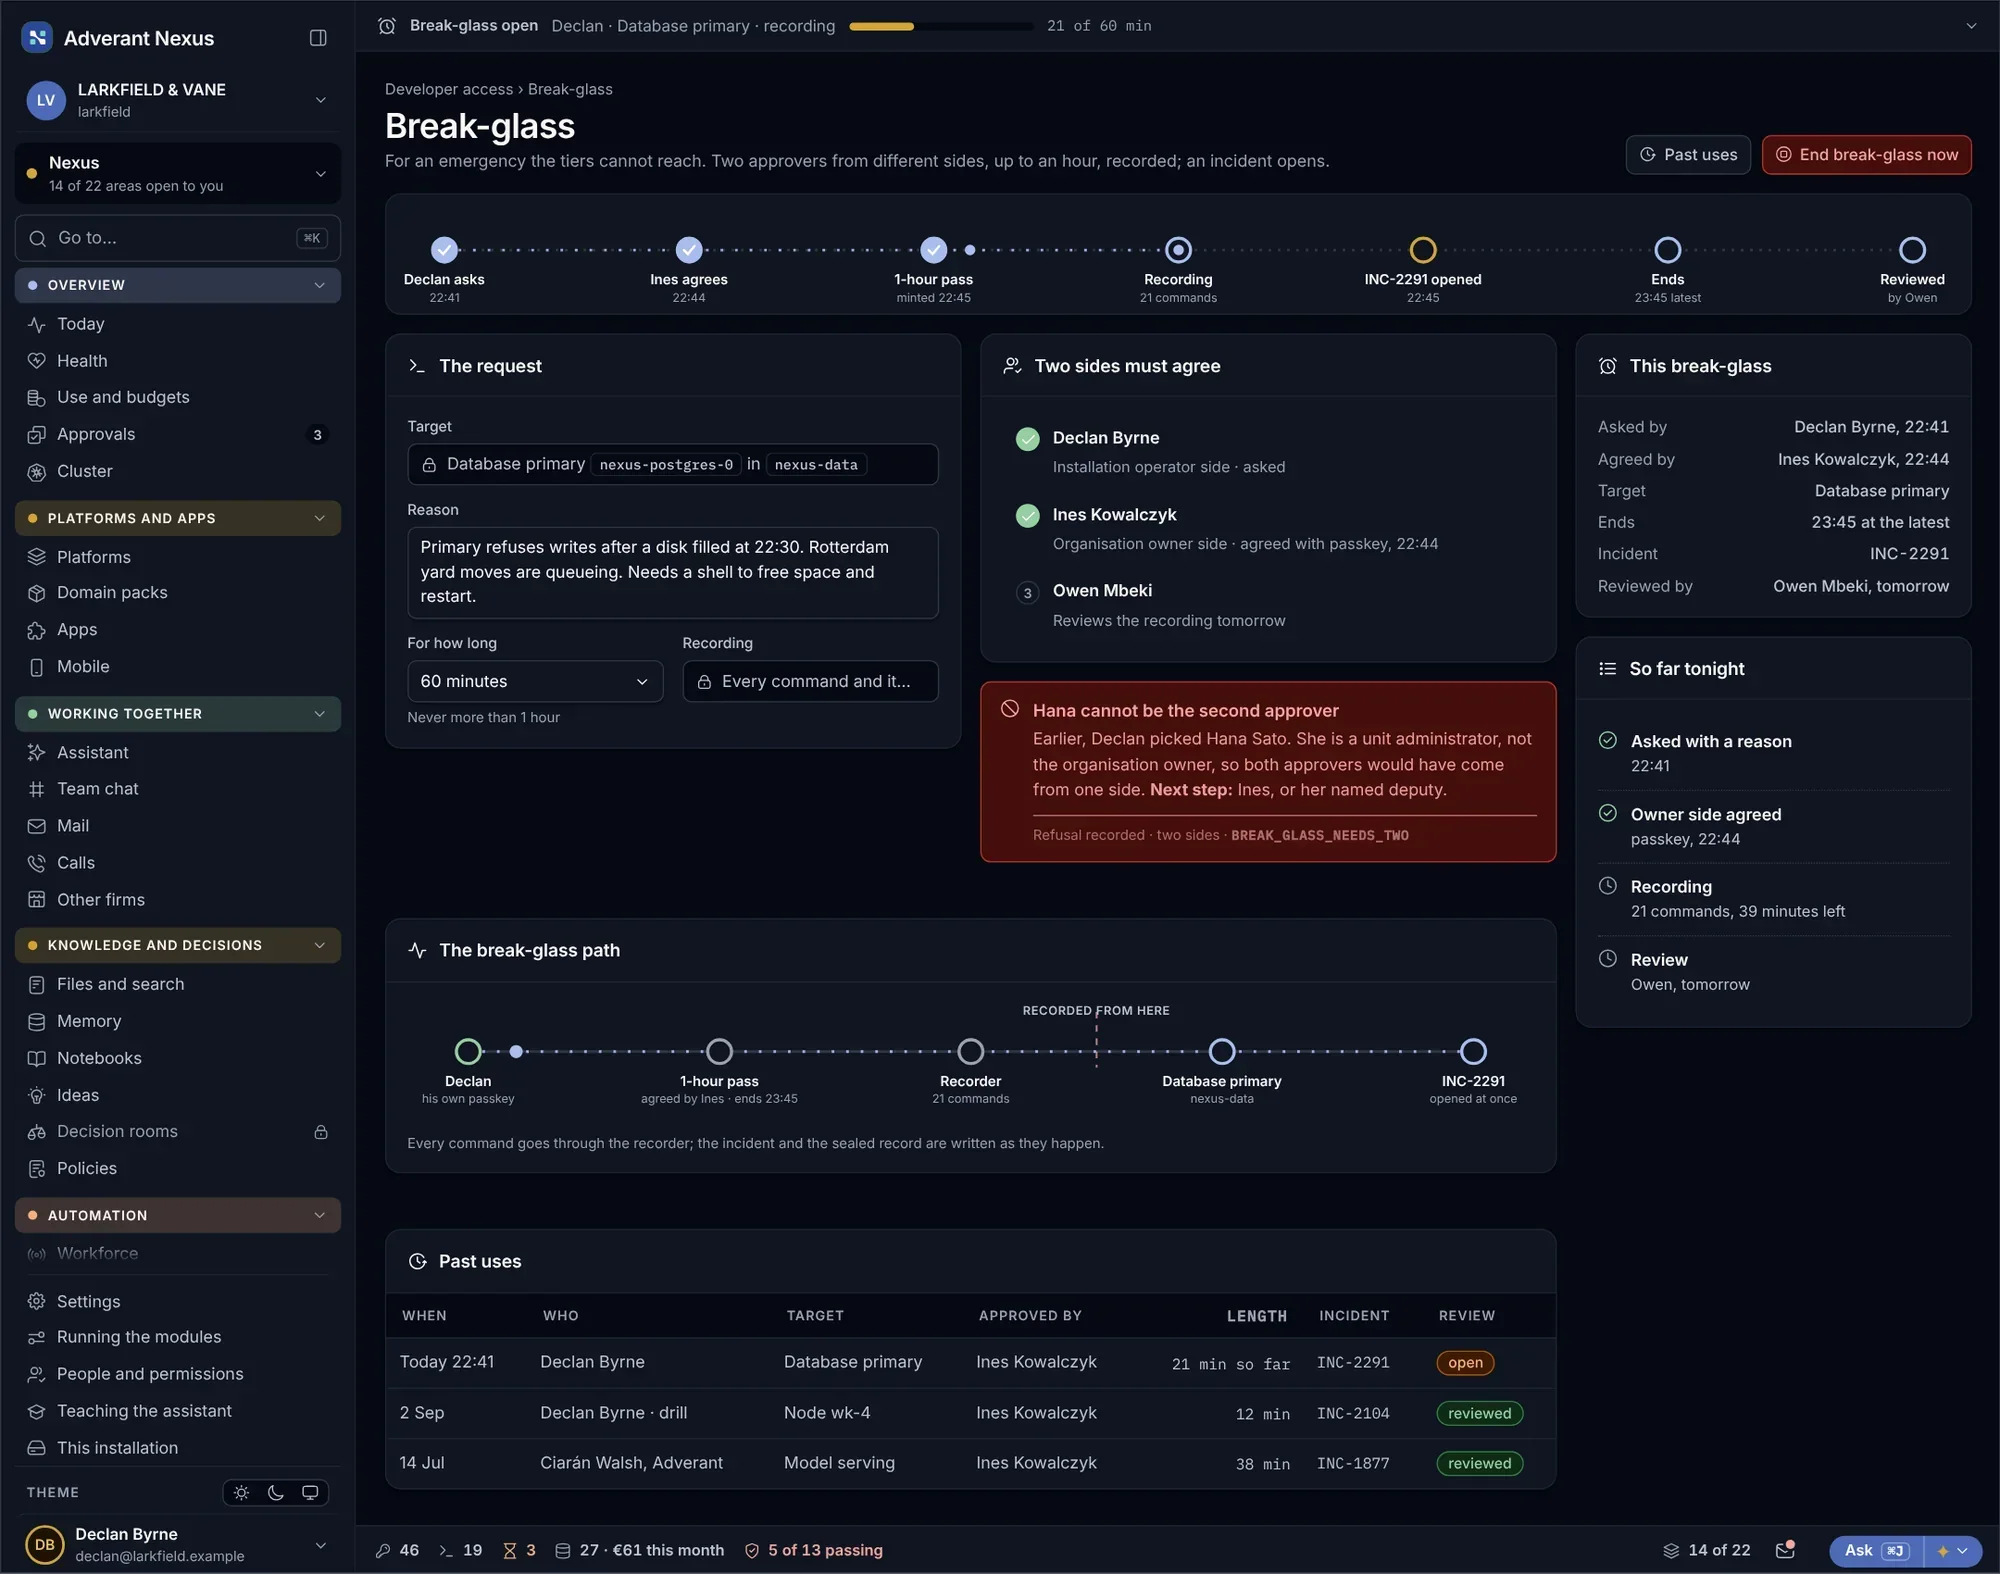
긴급히 수정해야 하는 문제가 발생하면, 다른 담당자가 지켜보고 모든 단계가 기록되는 조건으로 관리자에게 짧은 시간 동안 전체 접근 권한을 부여할 수 있습니다. 또한 단 한 번의 조치로 조직 전체의 AI 에이전트 접근을 동결할 수 있습니다.
- 시간 제한 전체 접근 권한
- 입회자 필수 지정
- 단 한 번의 조치로 AI 에이전트 접근 동결
접근 권한 및 규정 준수 안내.
어떤 프레임워크가 매핑되어 있습니까?
GDPR, EU AI 법, NIS2, DORA, ISO/IEC 27001, ISO/IEC 42001 등이 기본 포함되어 있으며, 사내 자체 정책도 추가할 수 있습니다.
기존 사내 로그인 시스템을 사용할 수 있습니까?
네, 가능합니다. 구성원들은 기존 ID 공급자(IdP)를 통해 로그인하며, 전원을 대상으로 2차 인증을 의무화할 수 있습니다.