

Saját, elszigetelt tér minden ügyfélnek és szervezeti egységnek.
A Nexus Kubernetes alapokon fut. Minden ügyfél, üzletág és szakterület saját teret kap, saját kulcsokkal, költségkerettel és korlátokkal. Új egységet a meglévők érintése nélkül is hozzáadhat.
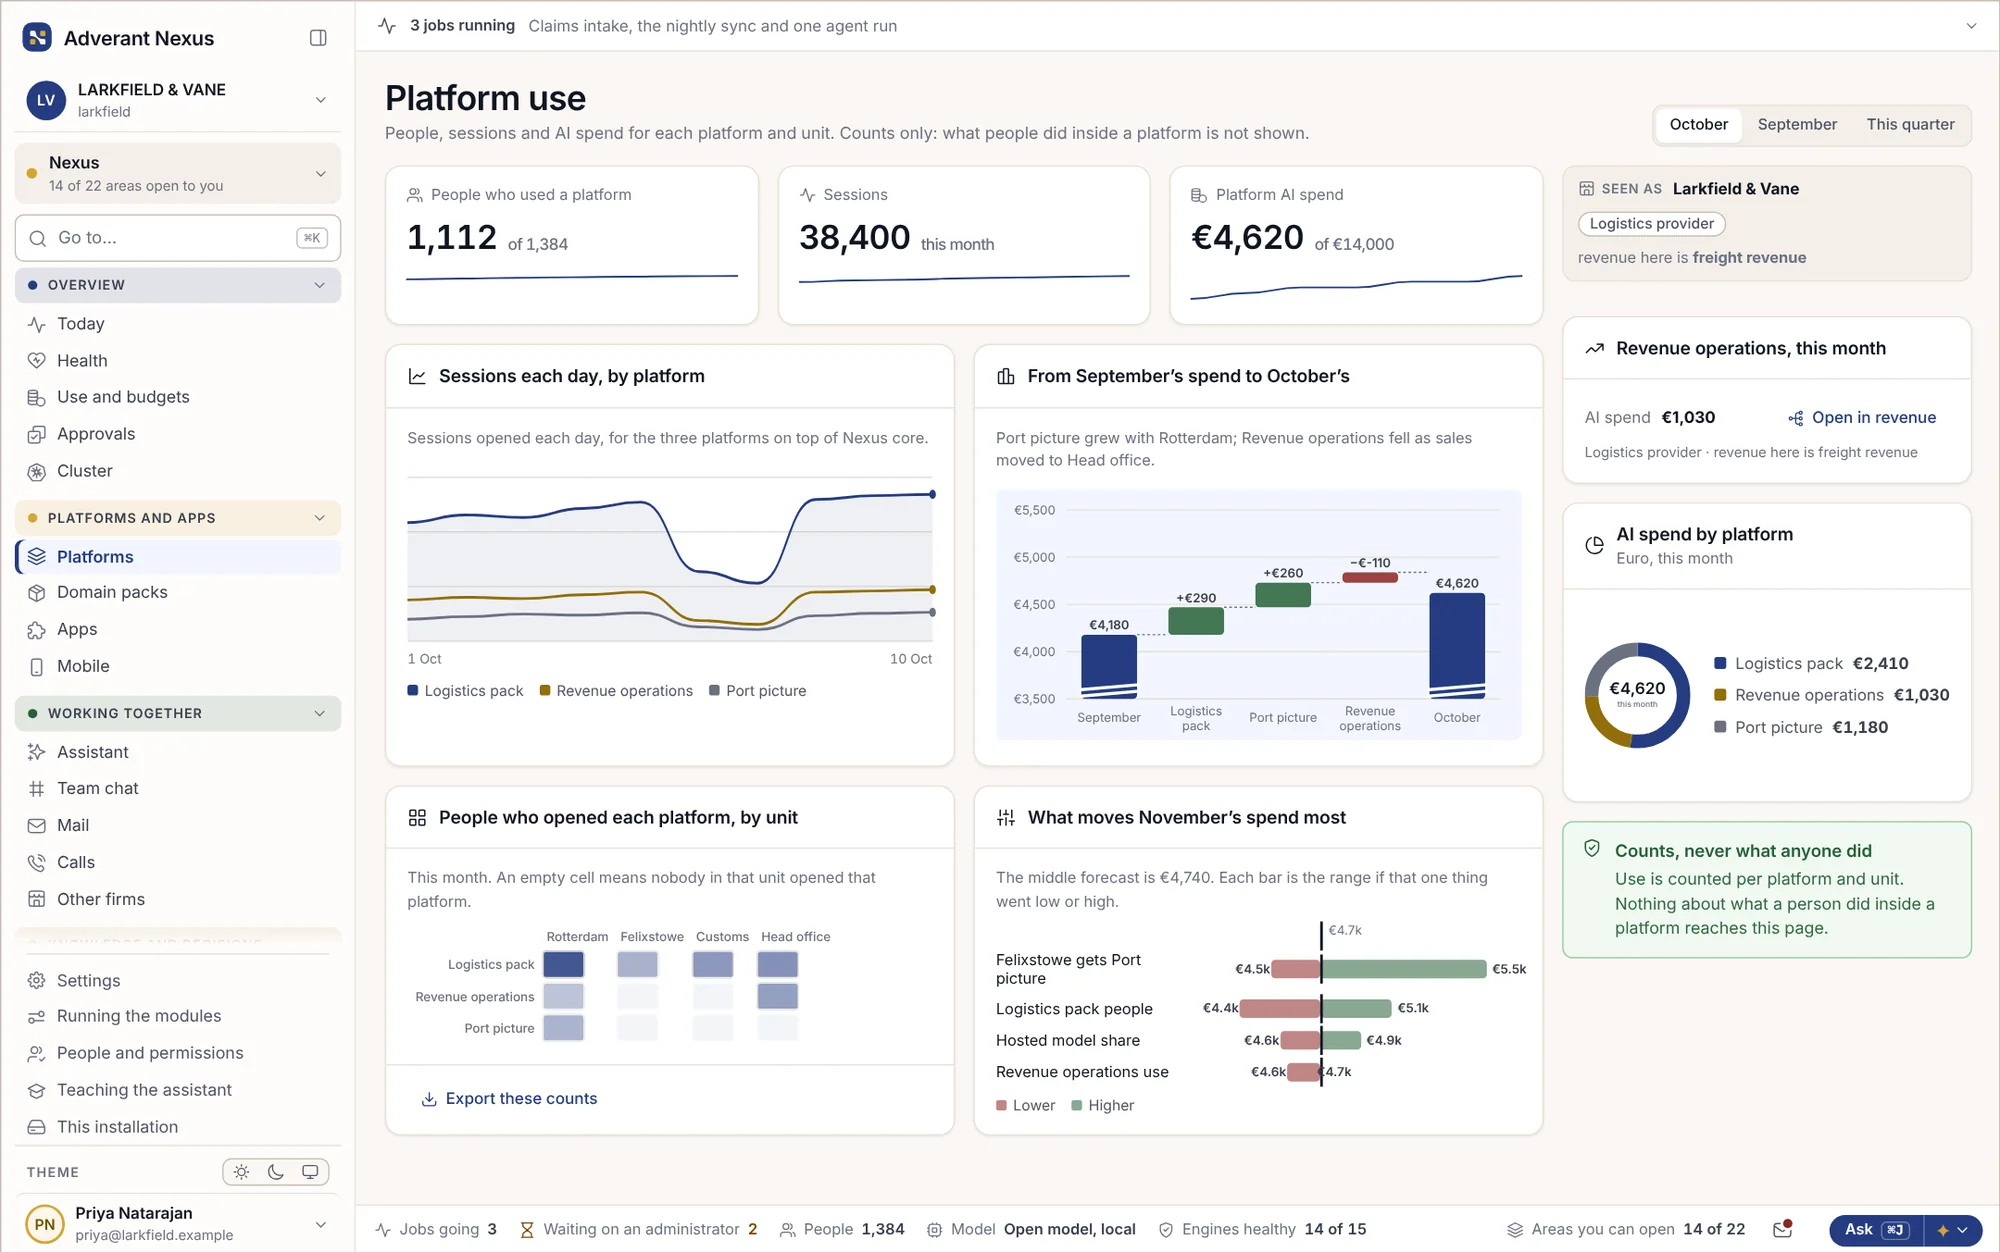
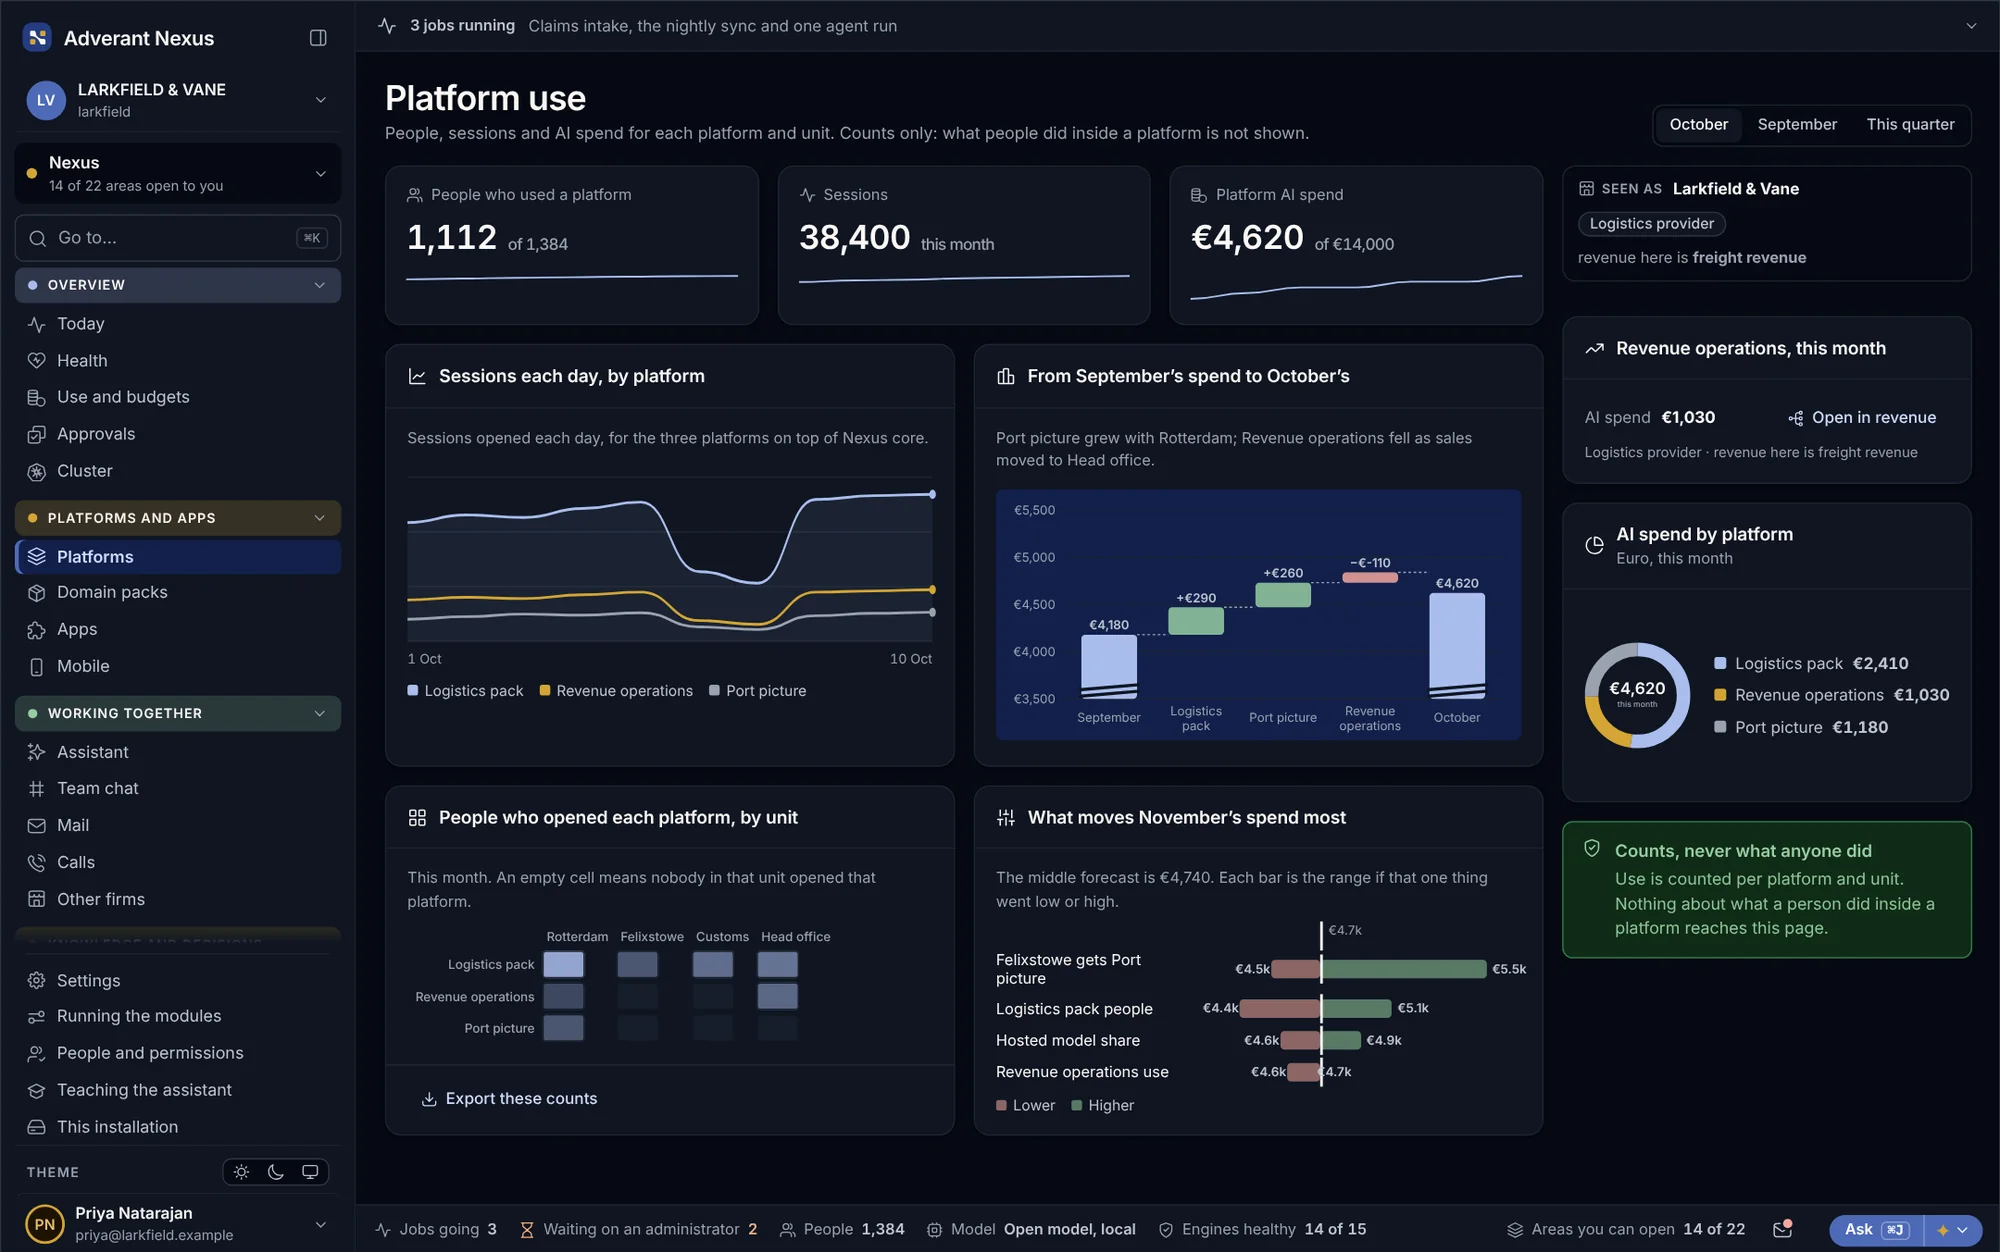
Háromszintű elkülönítés. Naponta ellenőrizve.
Az elkülönítés nem egy beállítás, amit valaki elfelejthet. A Nexus alapműködésébe van beépítve, és az izolációs öntesztek minden nap ellenőrzik.
Ügyfél
Minden ügyfél saját teret kap a klaszteren, saját adattárakkal és saját titkosítási kulcsokkal. Alapértelmezés szerint semmi sincs megosztva.
Üzleti egység
Az ügyfélen belüli egységek saját beállításokat, költségkereteket és korlátokat kapnak. Egy egység szabályai lehetnek szigorúbbak a szervezet egészénél, de enyhébbek soha.
Szakterület
A kárrendezés, a hitelezés vagy egy adott projekt mind saját szakterületen működik, saját tudásmodellel és saját csapattal.
Kapcsoljon be egy szakterületet először az egyik egységnél, majd a következőnél.
Egy cégcsoport kezelheti a gépjárműkárokat az egyik országban, a vállalati biztosításokat pedig egy másikban – mindegyiket saját csapattal, szabályokkal és költségkerettel, ugyanazon a platformon.
- Saját kulcsok
Minden tér saját kulcsokat használhat, igény szerint az Ön saját kulcstárolójában.
- Saját költségkeretek
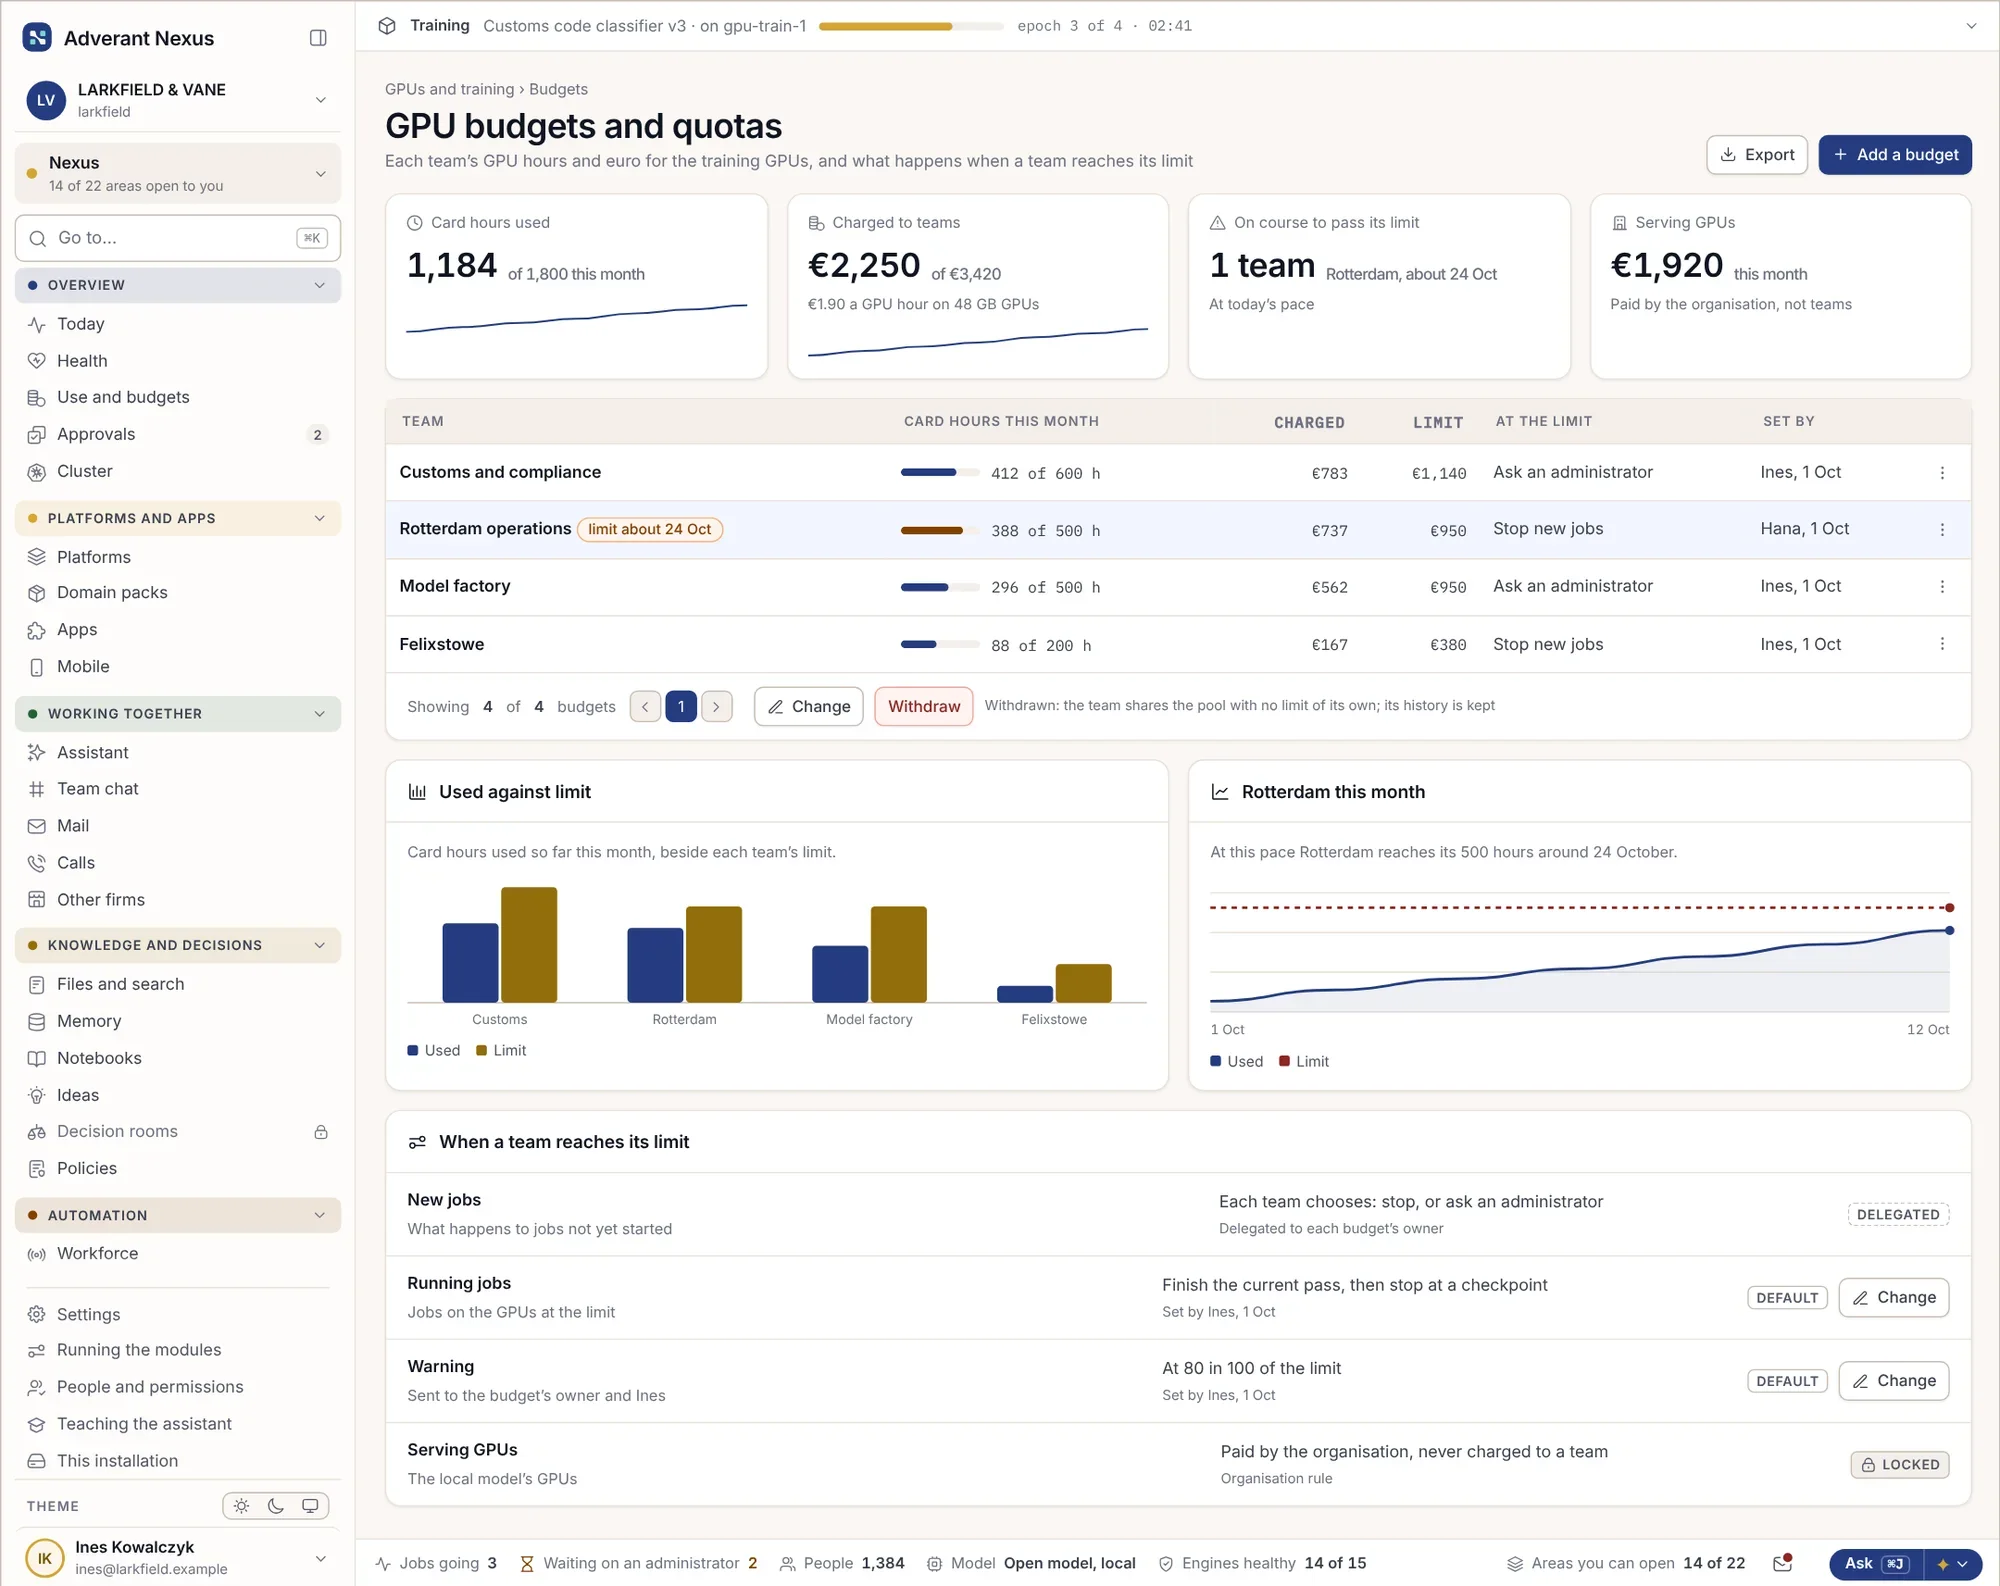
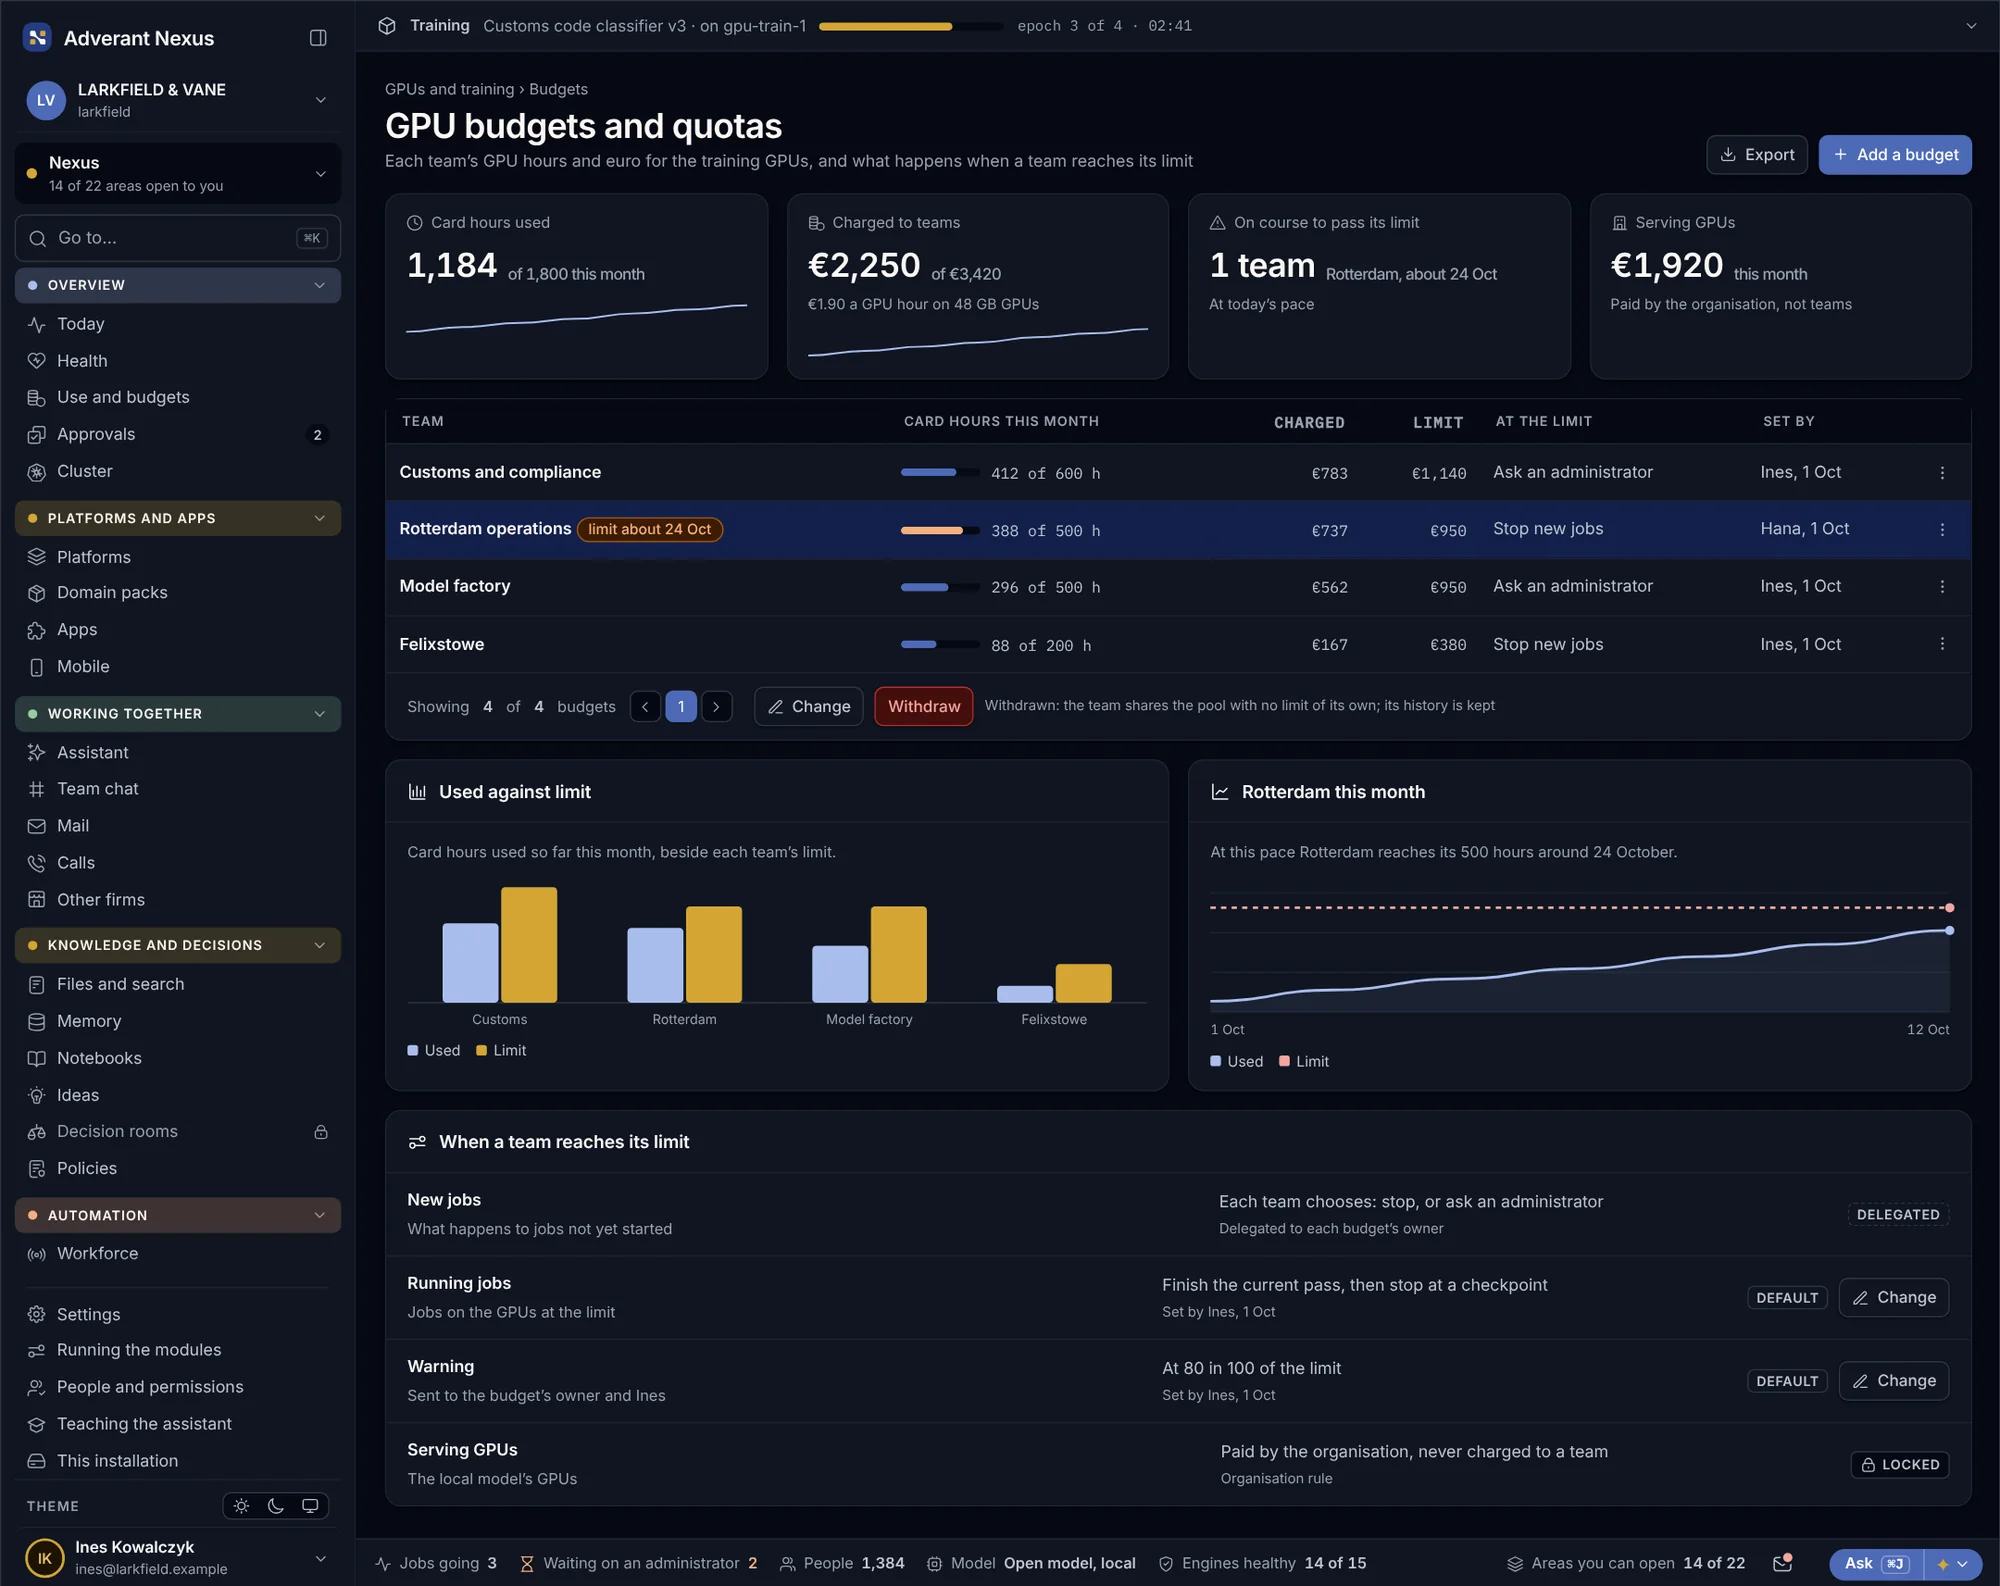
A MI-használatot egységenként mérjük és korlátozzuk, minden költségkerethez megnevezett felelőssel.
- Saját korlátok
Forgalmi korlátok, csomagkorlátok és adatszabályok minden egyes egységre külön beállítva.
Bővítse a kapacitást, mielőtt bárkinek várnia kellene.
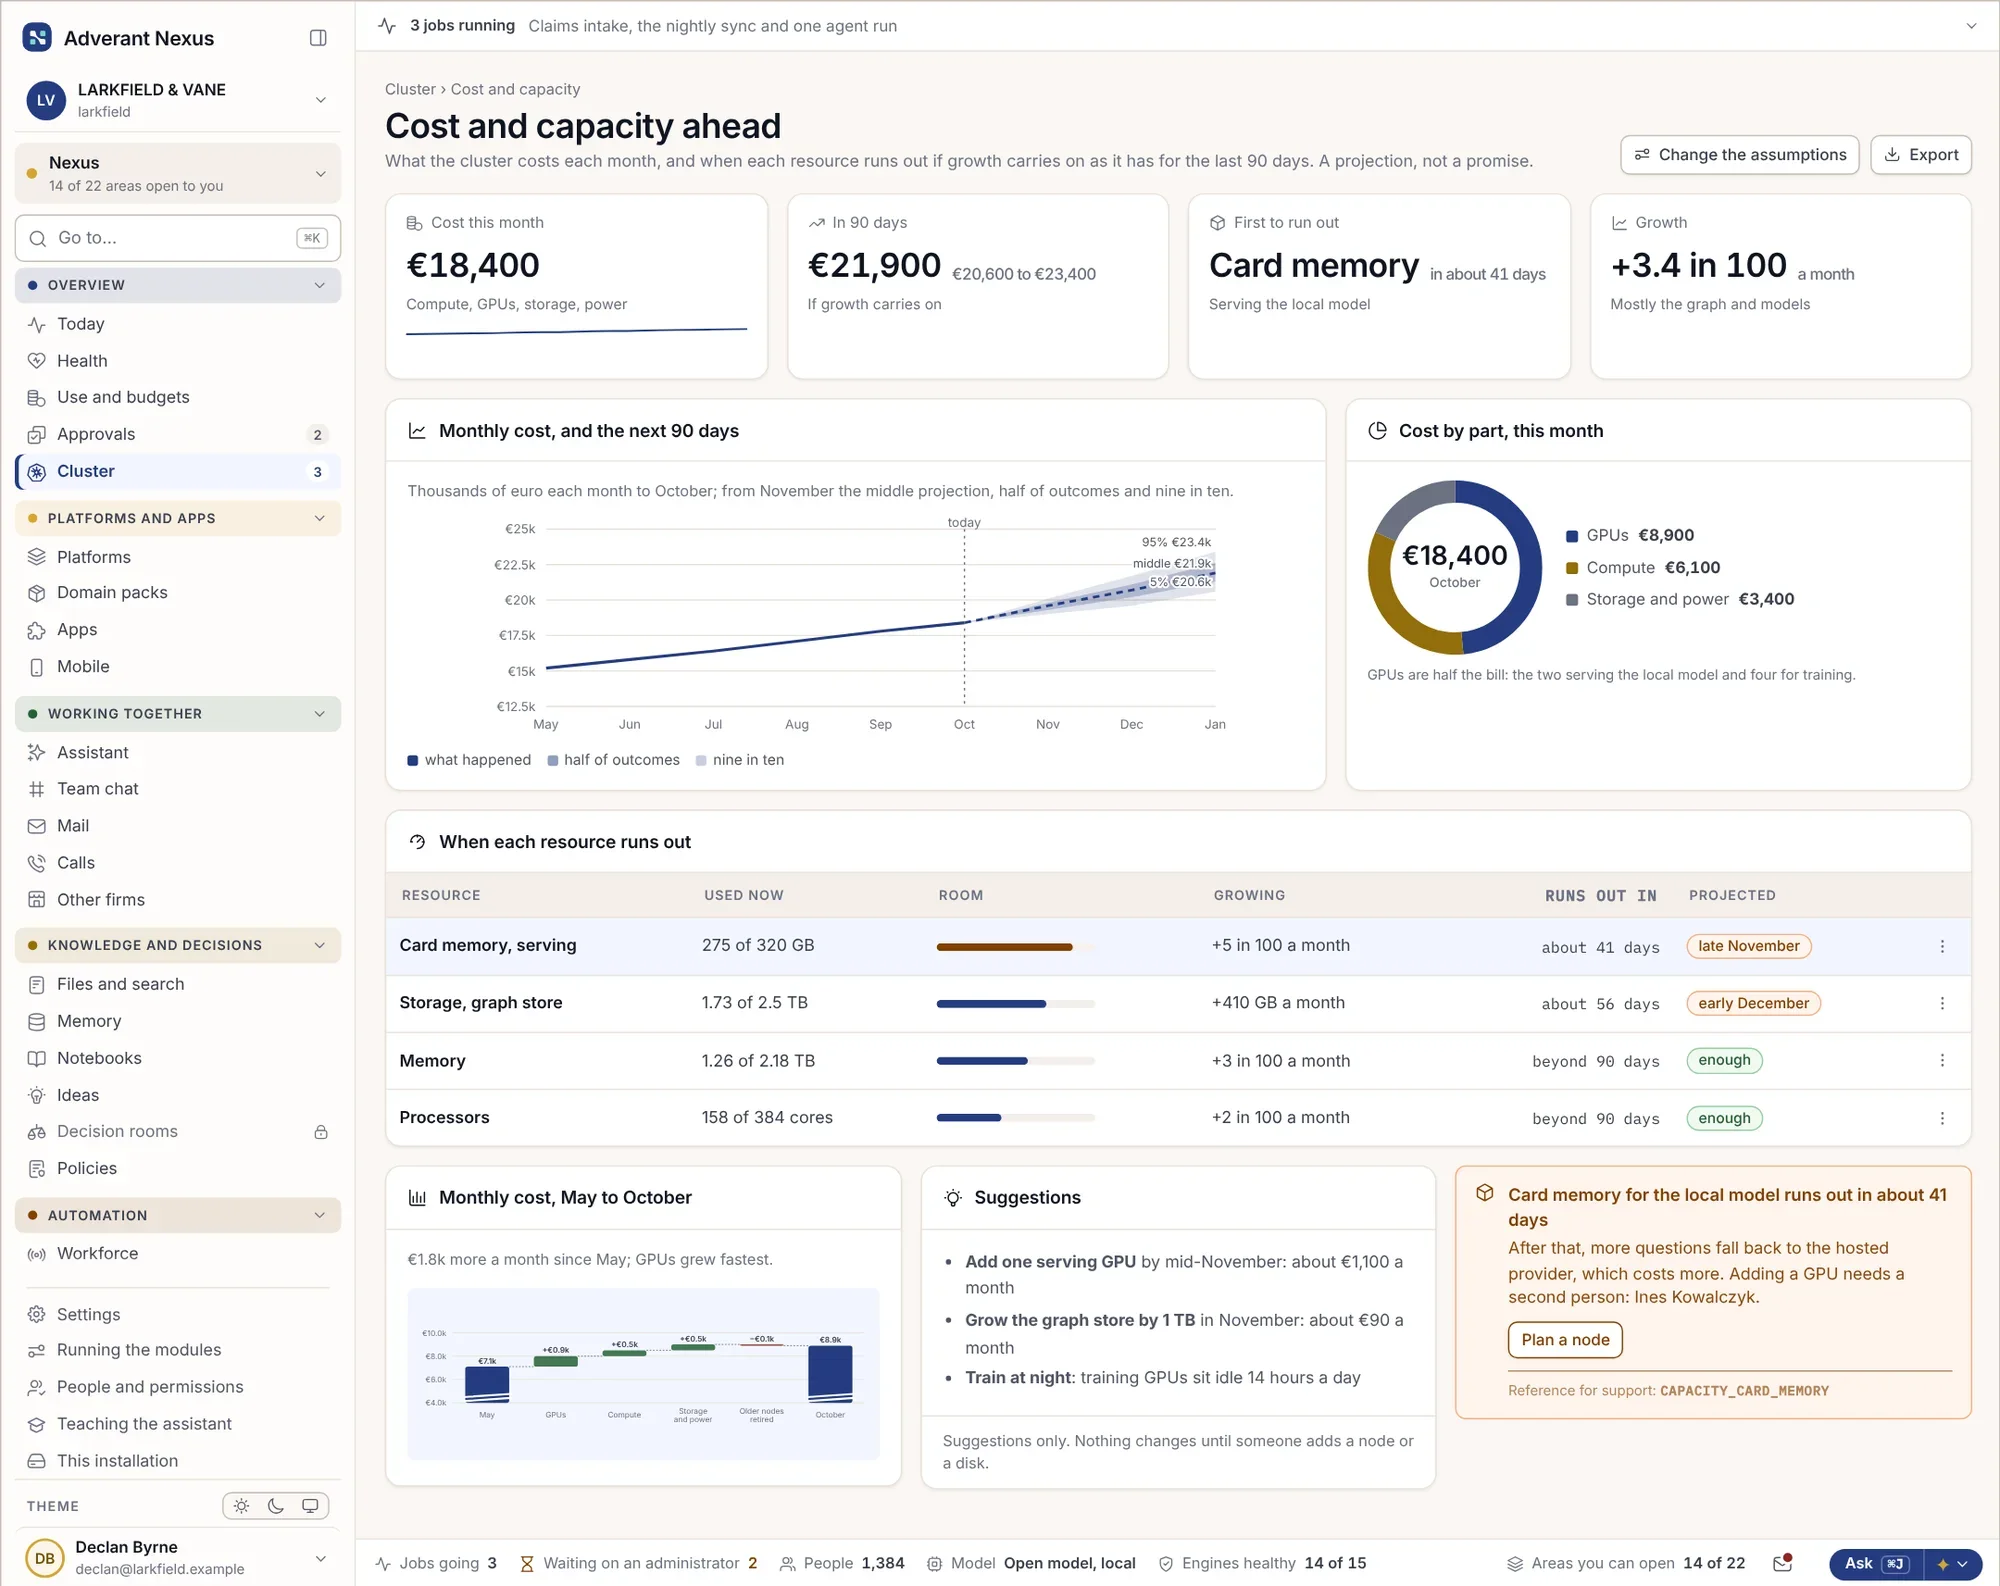
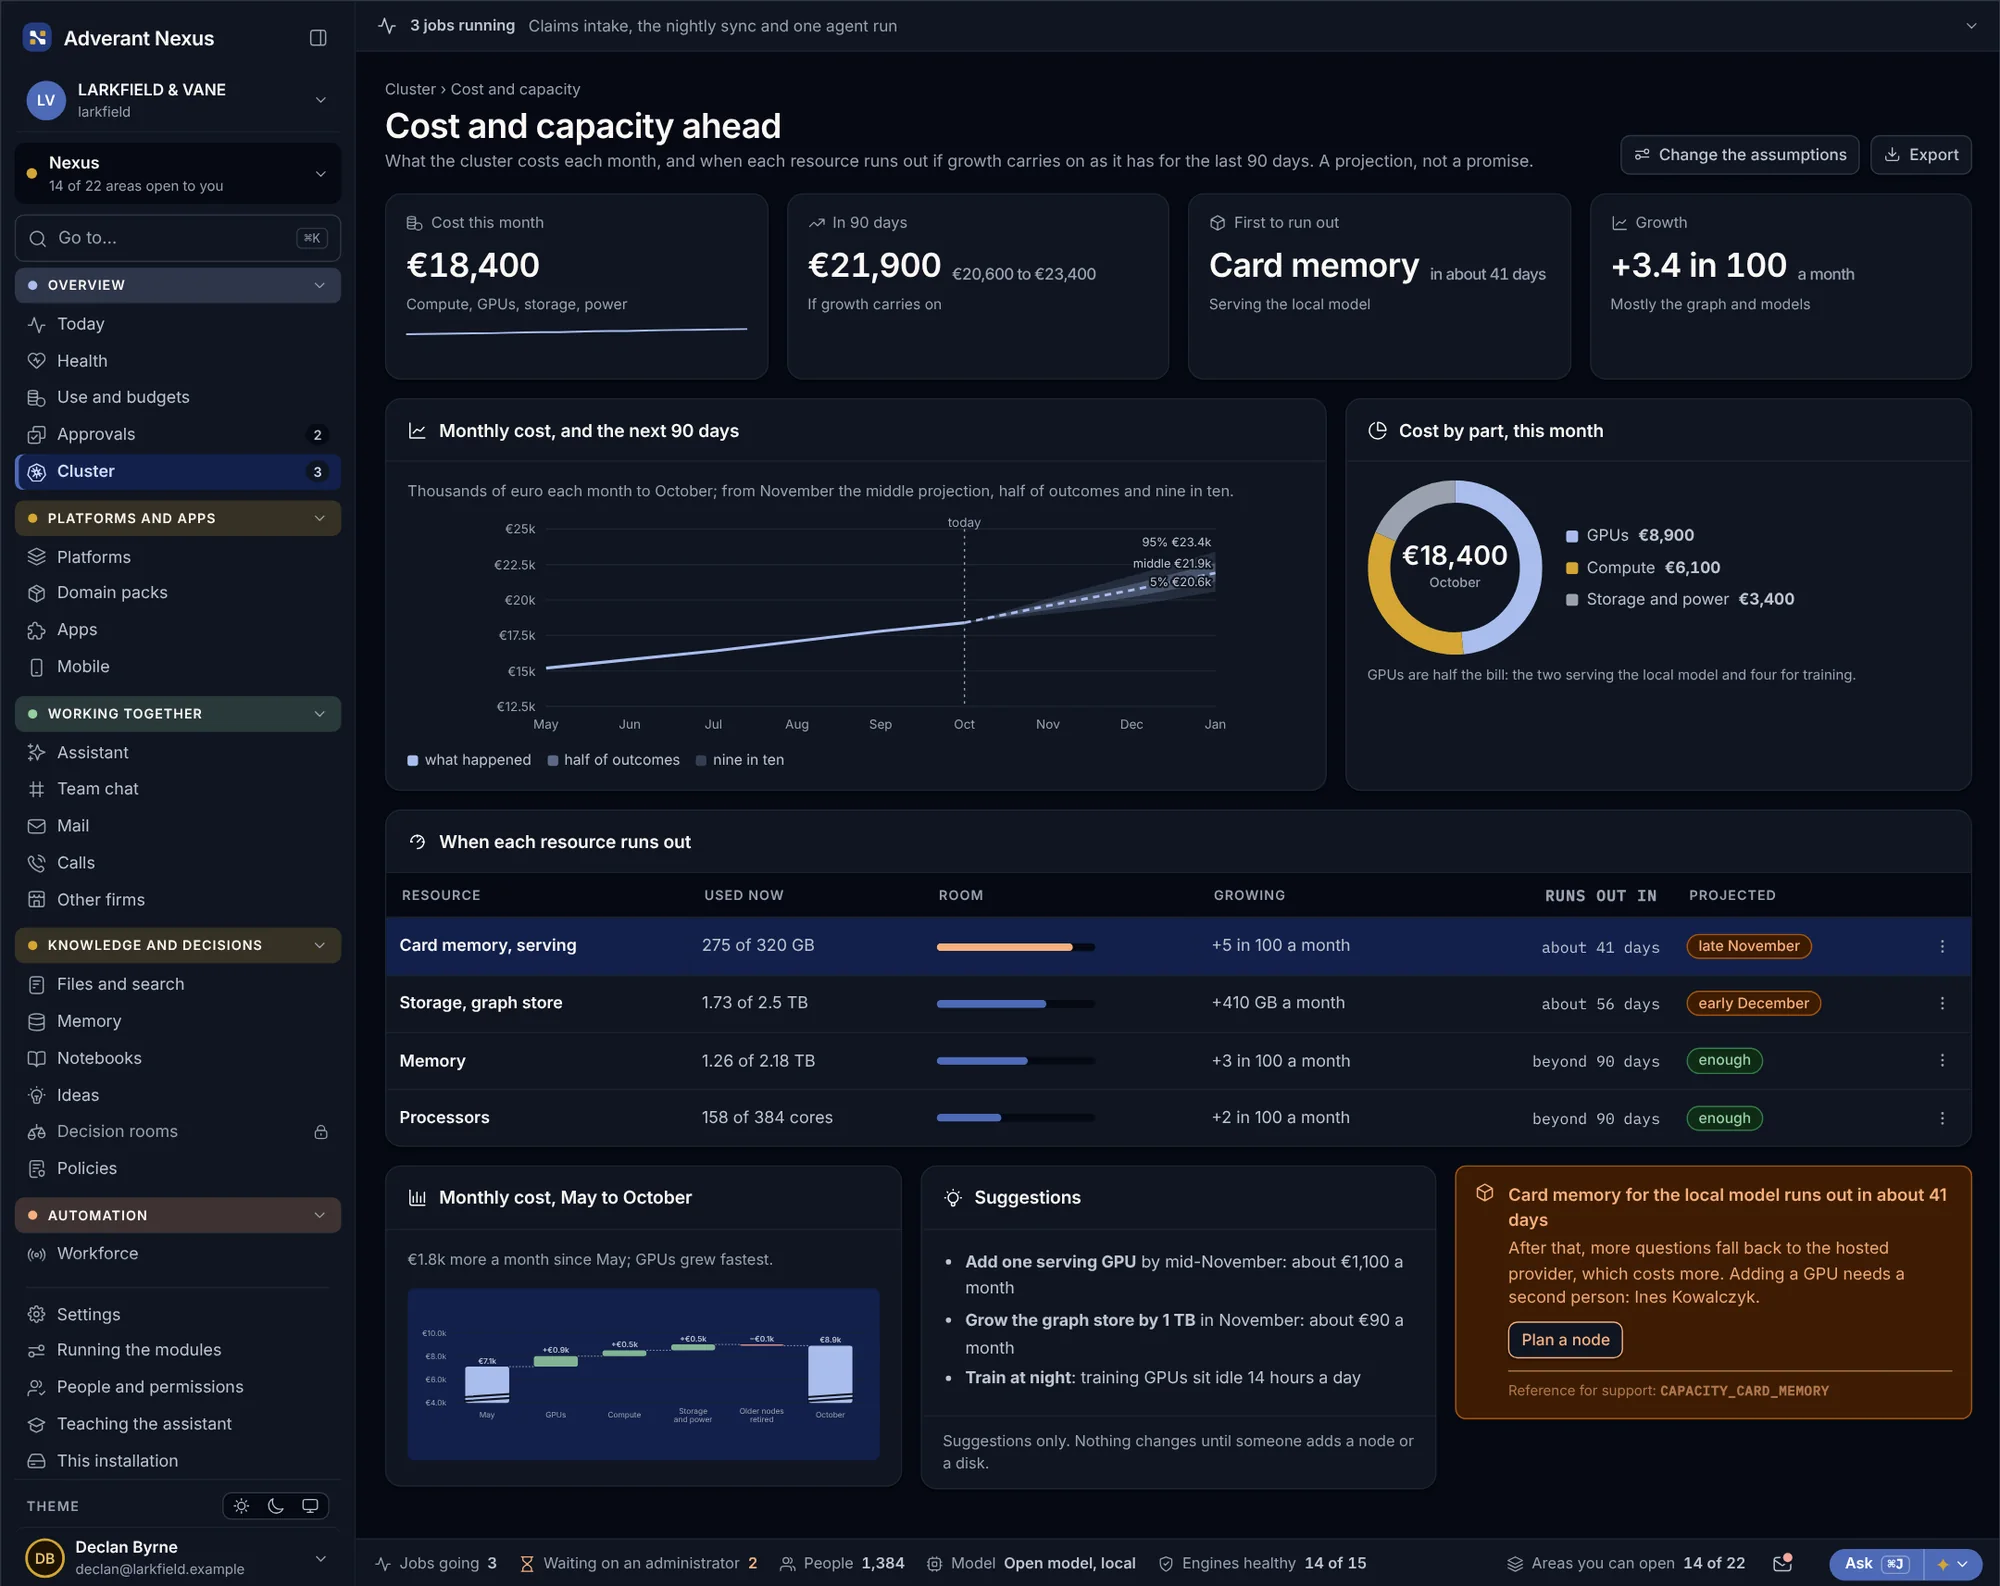
A számítási kapacitás automatikusan feljebb skálázódik, ha nő a várakozási sor, és visszaáll, amikor a feladatok lefutottak. A kapacitástervezés előre tekint, így már azelőtt láthatja a következő negyedévi GPU- és tárhelyigényt, hogy szükség lenne rá.
- Skálázás a várakozási sor hossza alapján, nem találgatással
- Arányos elosztás, hogy egyetlen egység se szoríthassa ki a másikat
- Költség- és kapacitás-előrejelzés egységenként
A skálázásról és az elkülönítésről.
Nekünk kell üzemeltetnünk a Kubernetest?
Nem. EU-s felhőnkben mi üzemeltetjük Ön helyett. Ha a Nexust saját adatközpontjában szeretné használni, futtathatja saját Kubernetes-környezetén, vagy olyan szervereken, amelyeket mi telepítünk Önnek.
Megoszthatnak adatokat egymással az egységek?
Csak akkor, ha ezt egy szabály kifejezetten engedélyezi, és kizárólag a szabályban megnevezett adatokat. A megosztott terekben egy figyelmeztető sáv jelzi a felhasználóknak, hogy ki más láthatja még az adatokat.
Hogyan tesztelik az elkülönítést?
Az izolációs öntesztek minden nap megpróbálnak átlépni minden egyes határt, az eredményeket pedig bizonyítékként megőrizzük az auditorai számára.
Részletesebben
Tervezze meg az első egységet, majd a tízediket is.
Mondja el, hogyan épül fel ma a szervezete. Megmutatjuk, hogyan kap minden részleg saját teret a Nexuson.