

Každý rizikový krok ve vlastním izolovaném prostředí.
Když agent AI spouští kód, otevírá se soubor nebo běží sestavení, děje se tak v jednorázovém virtuálním stroji jen s tou pamětí a síťovým přístupem, které skutečně potřebuje. Jakmile krok skončí, stroj zanikne. Každé zamítnutí se zaznamená, aniž by kdokoli viděl samotný kód.
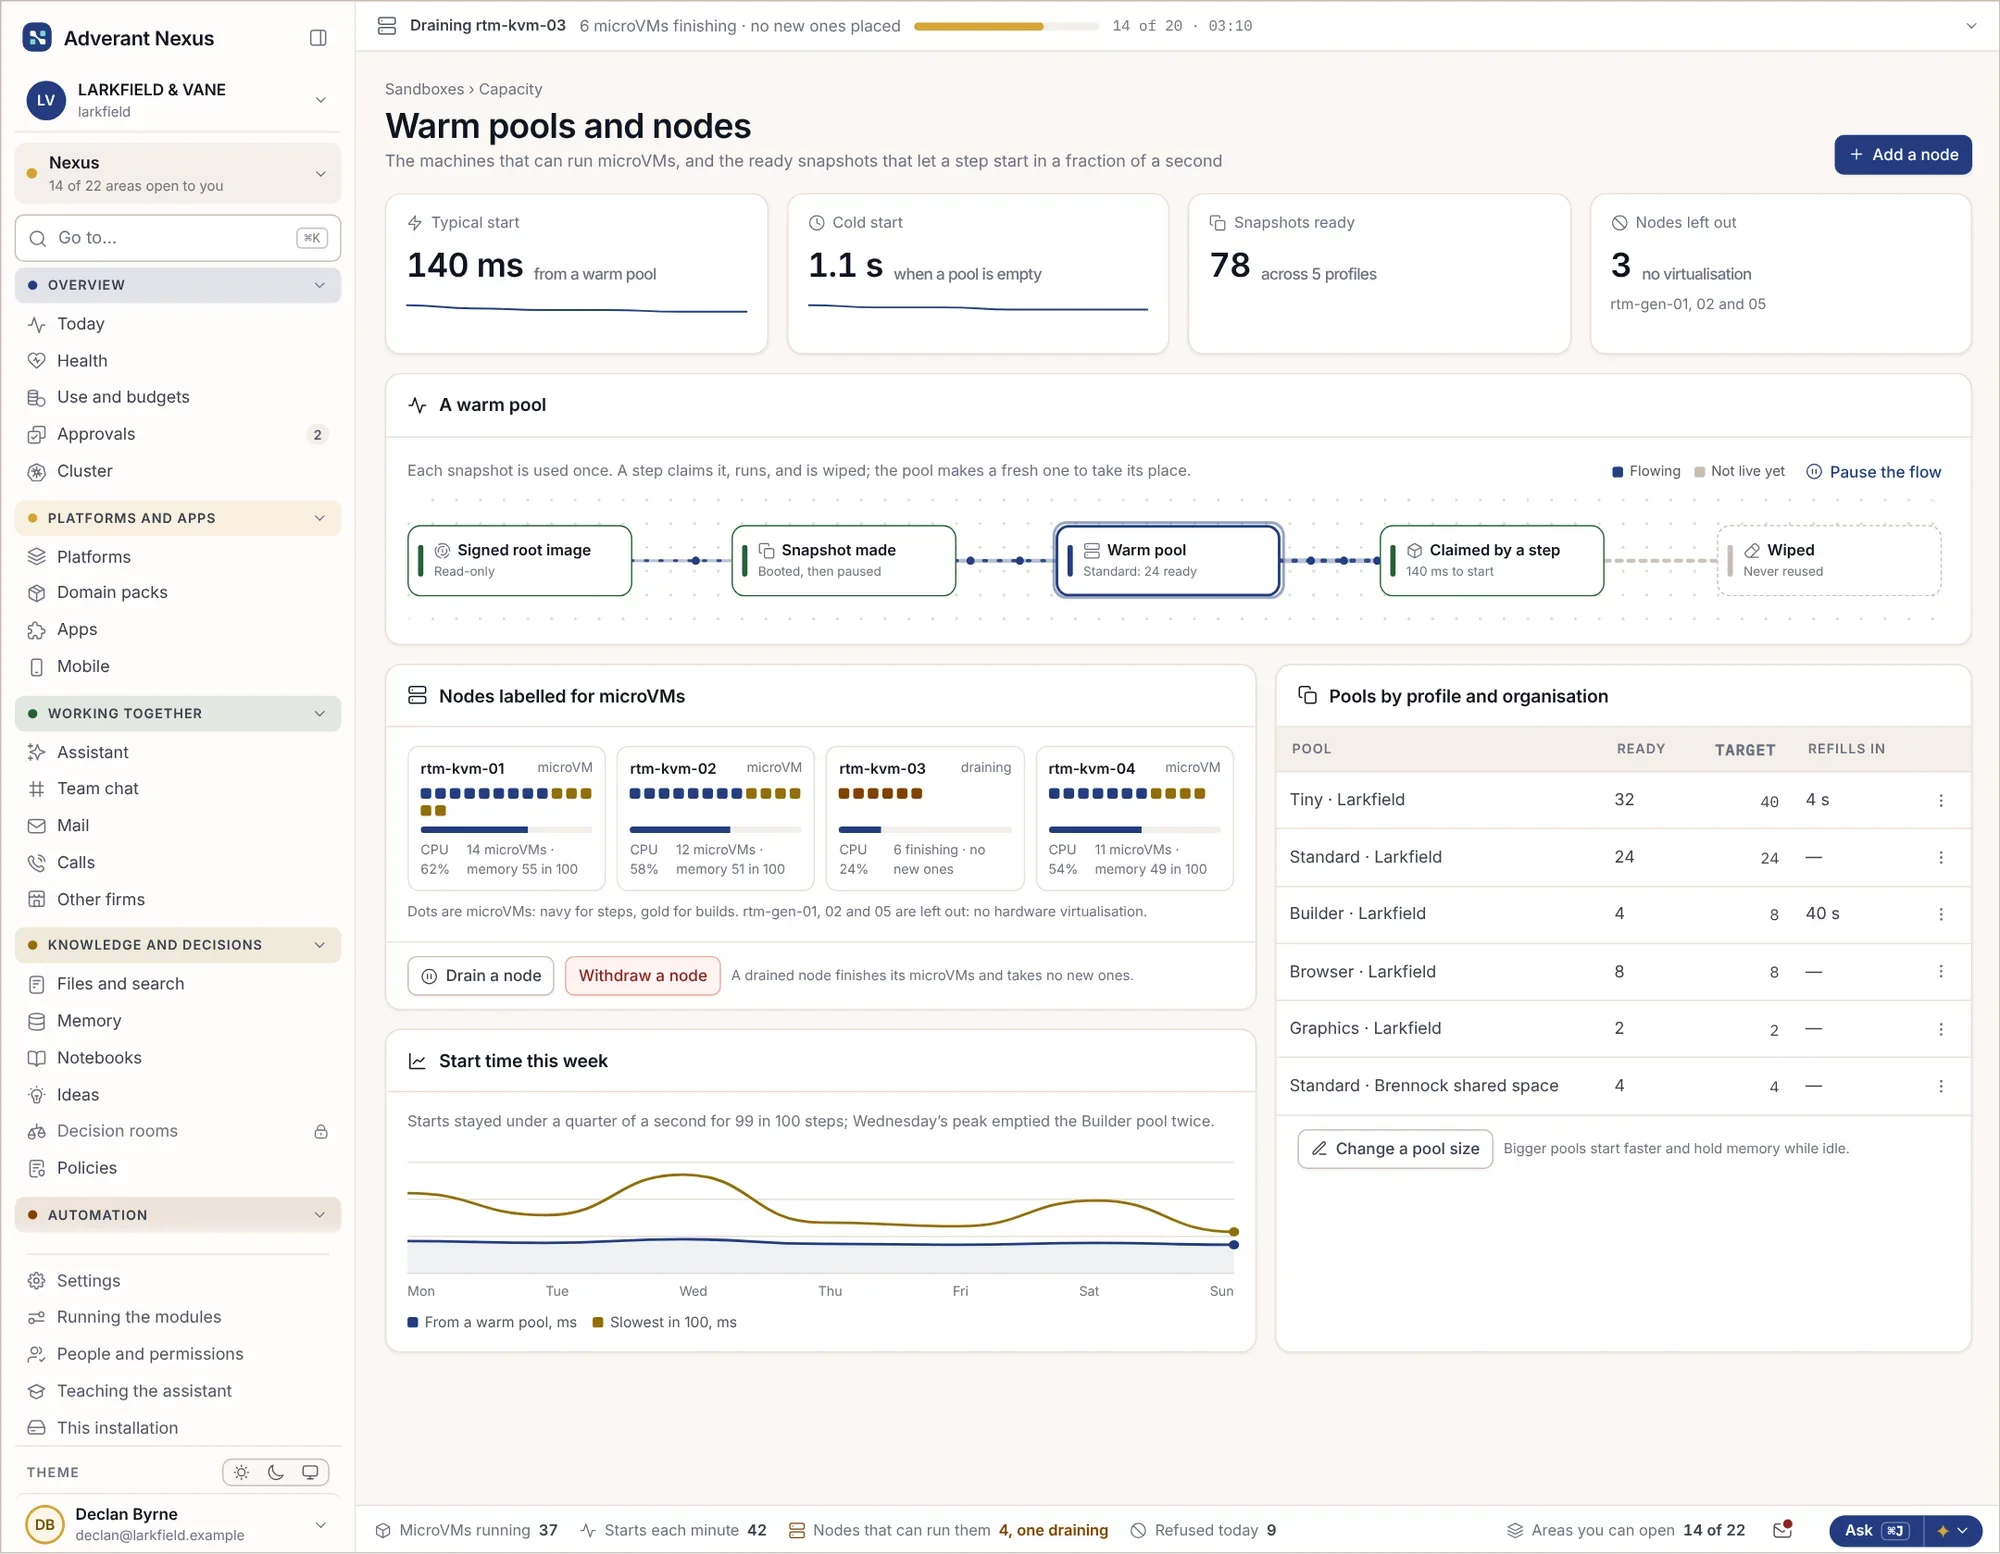
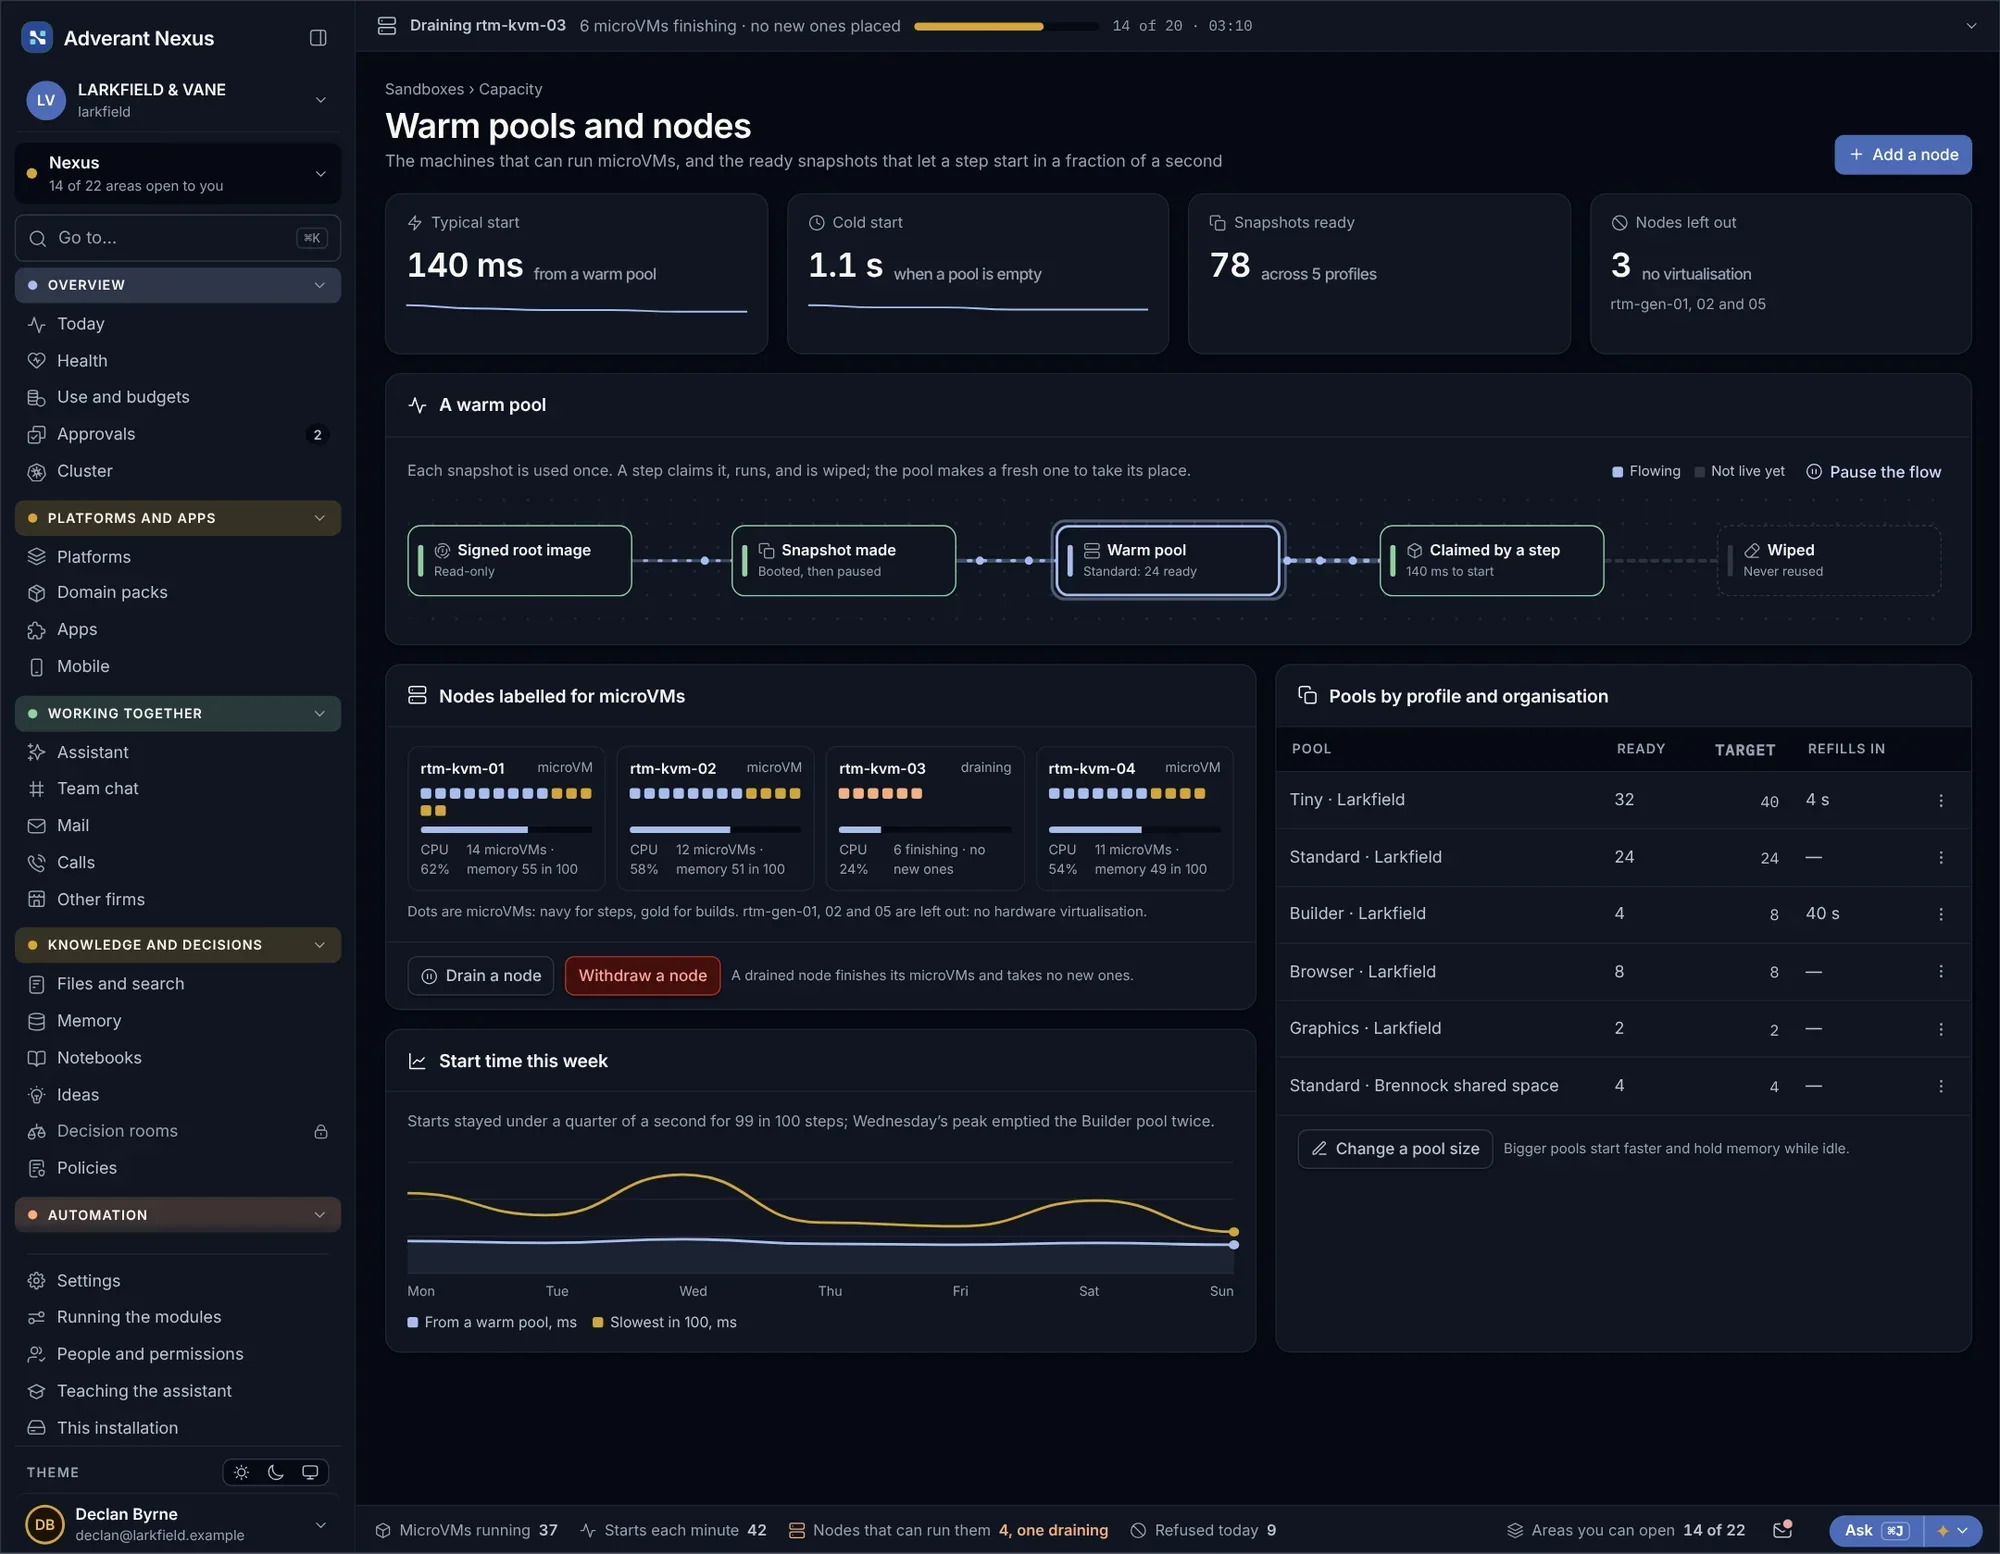
Přesně taková velikost, jaká je potřeba.
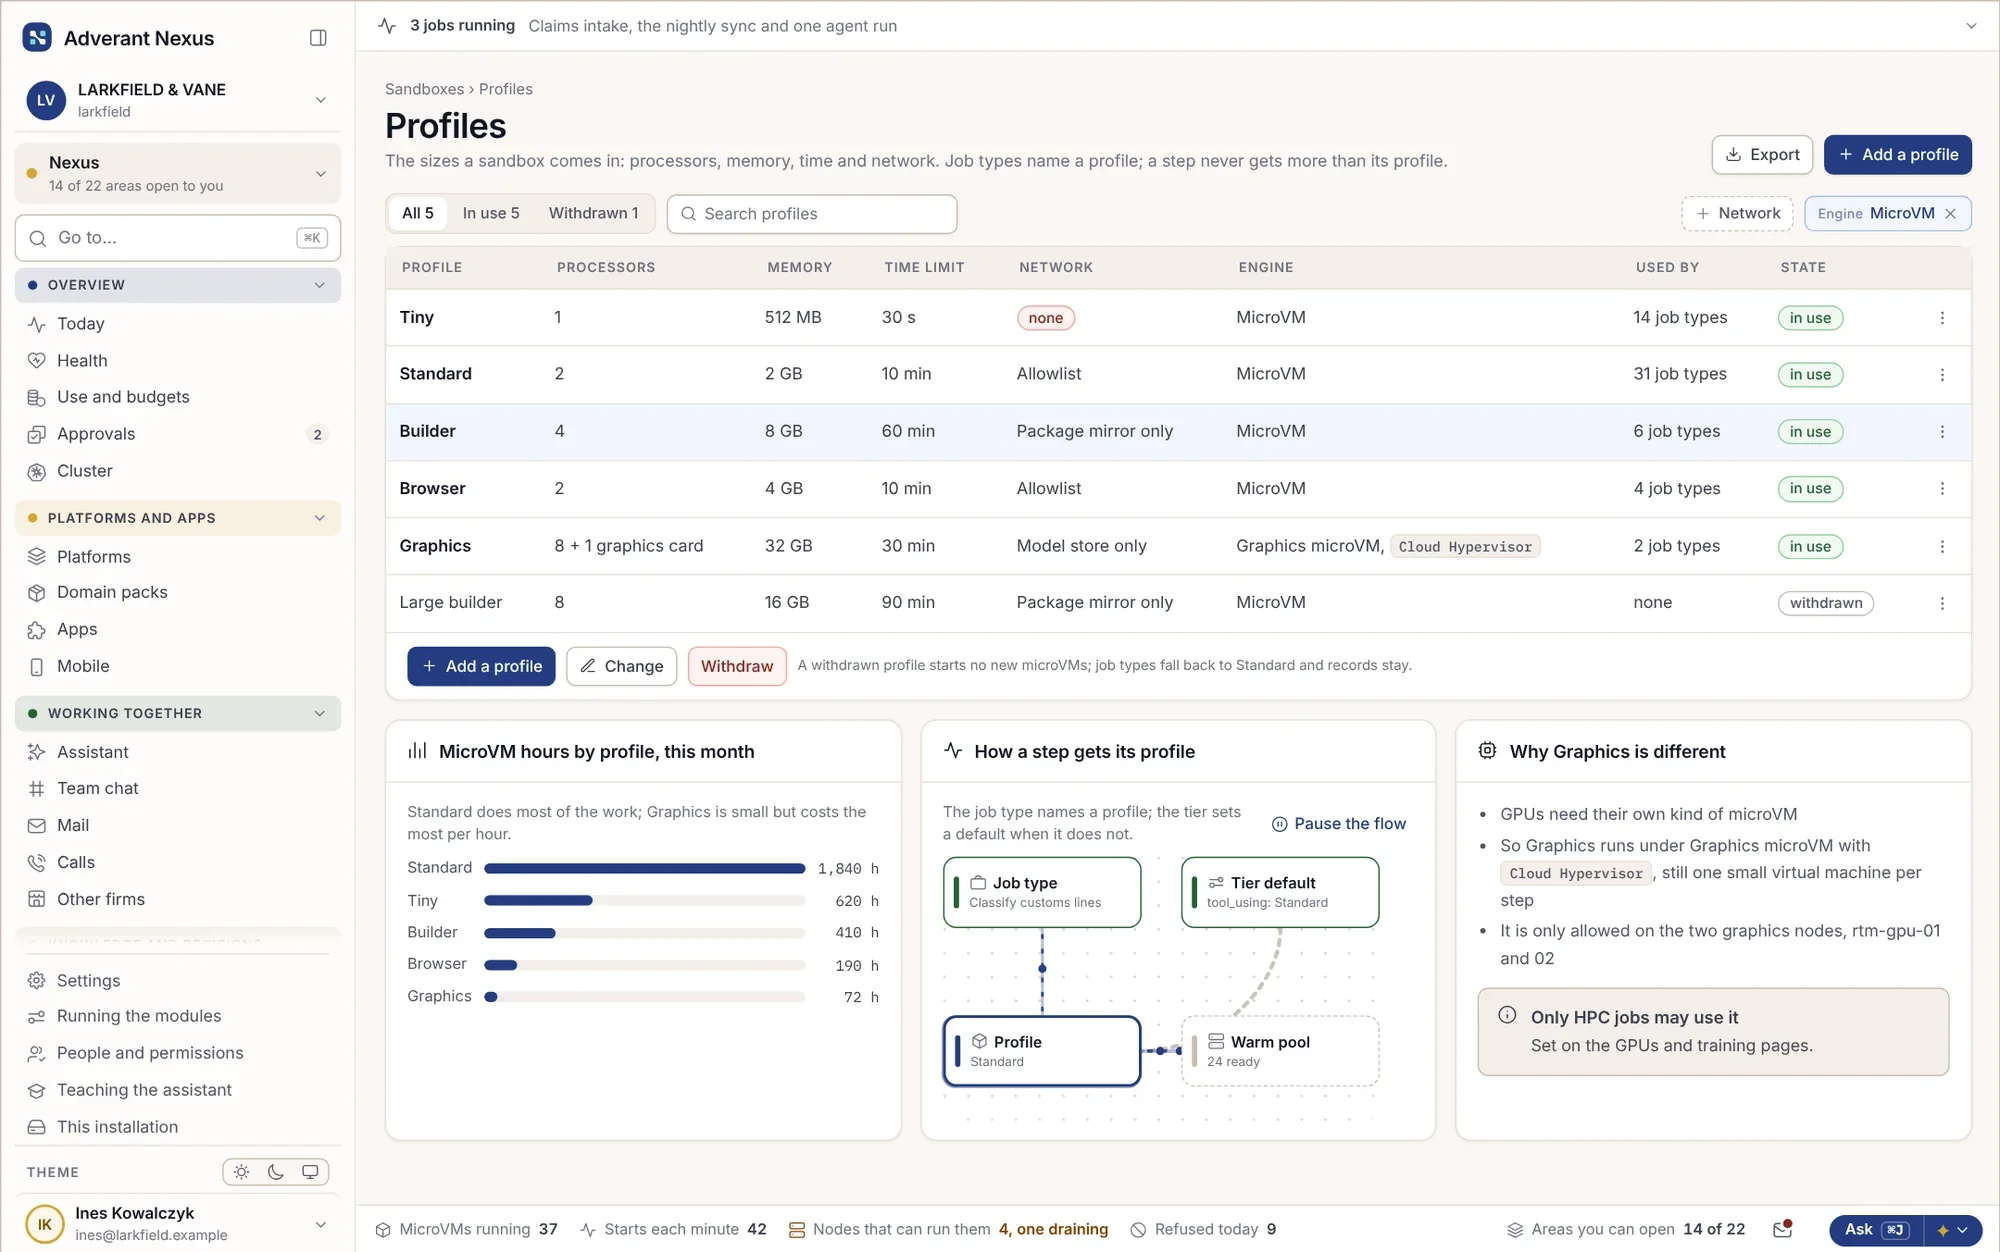
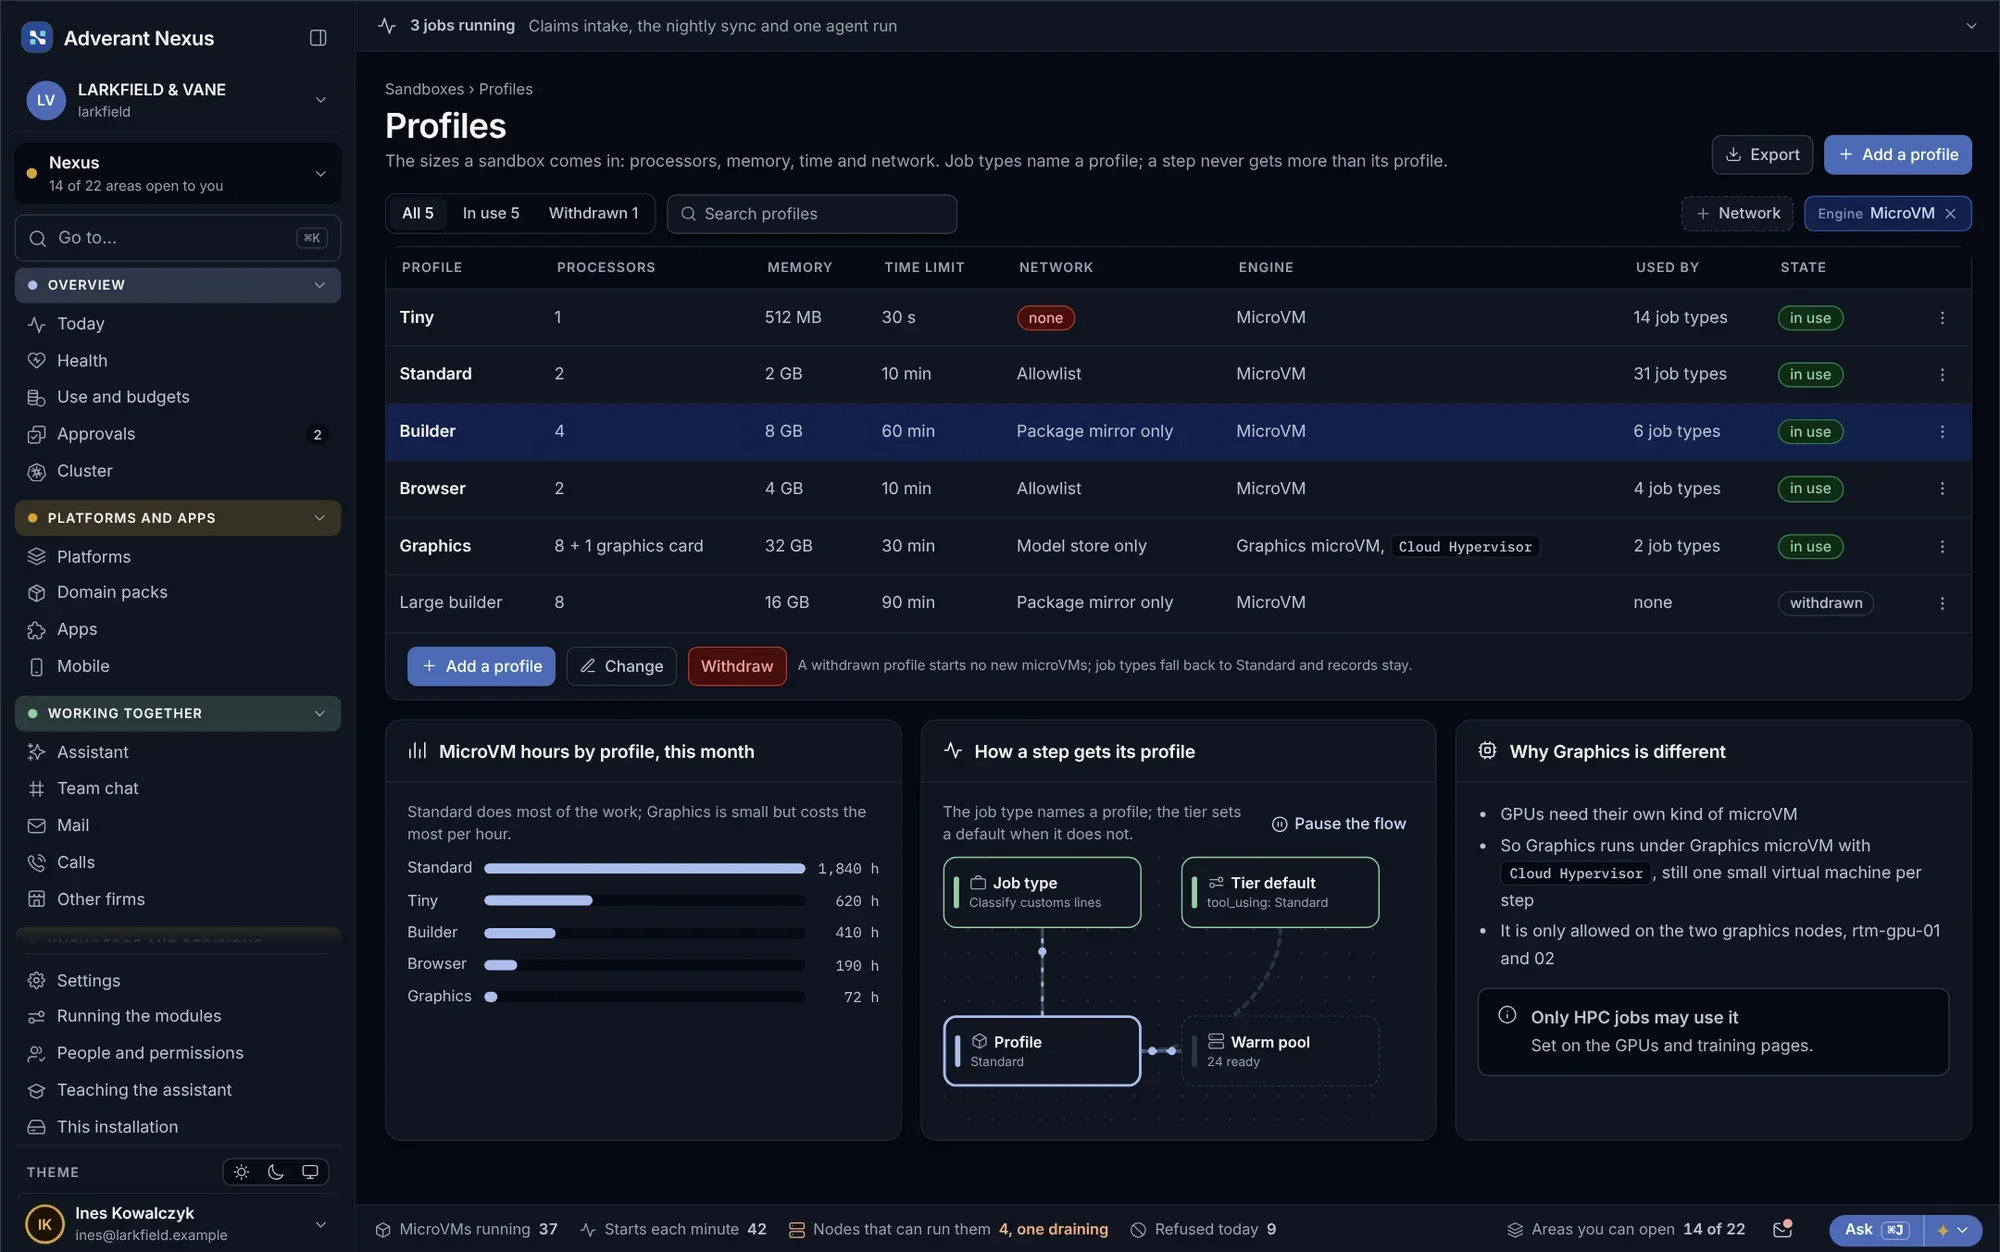
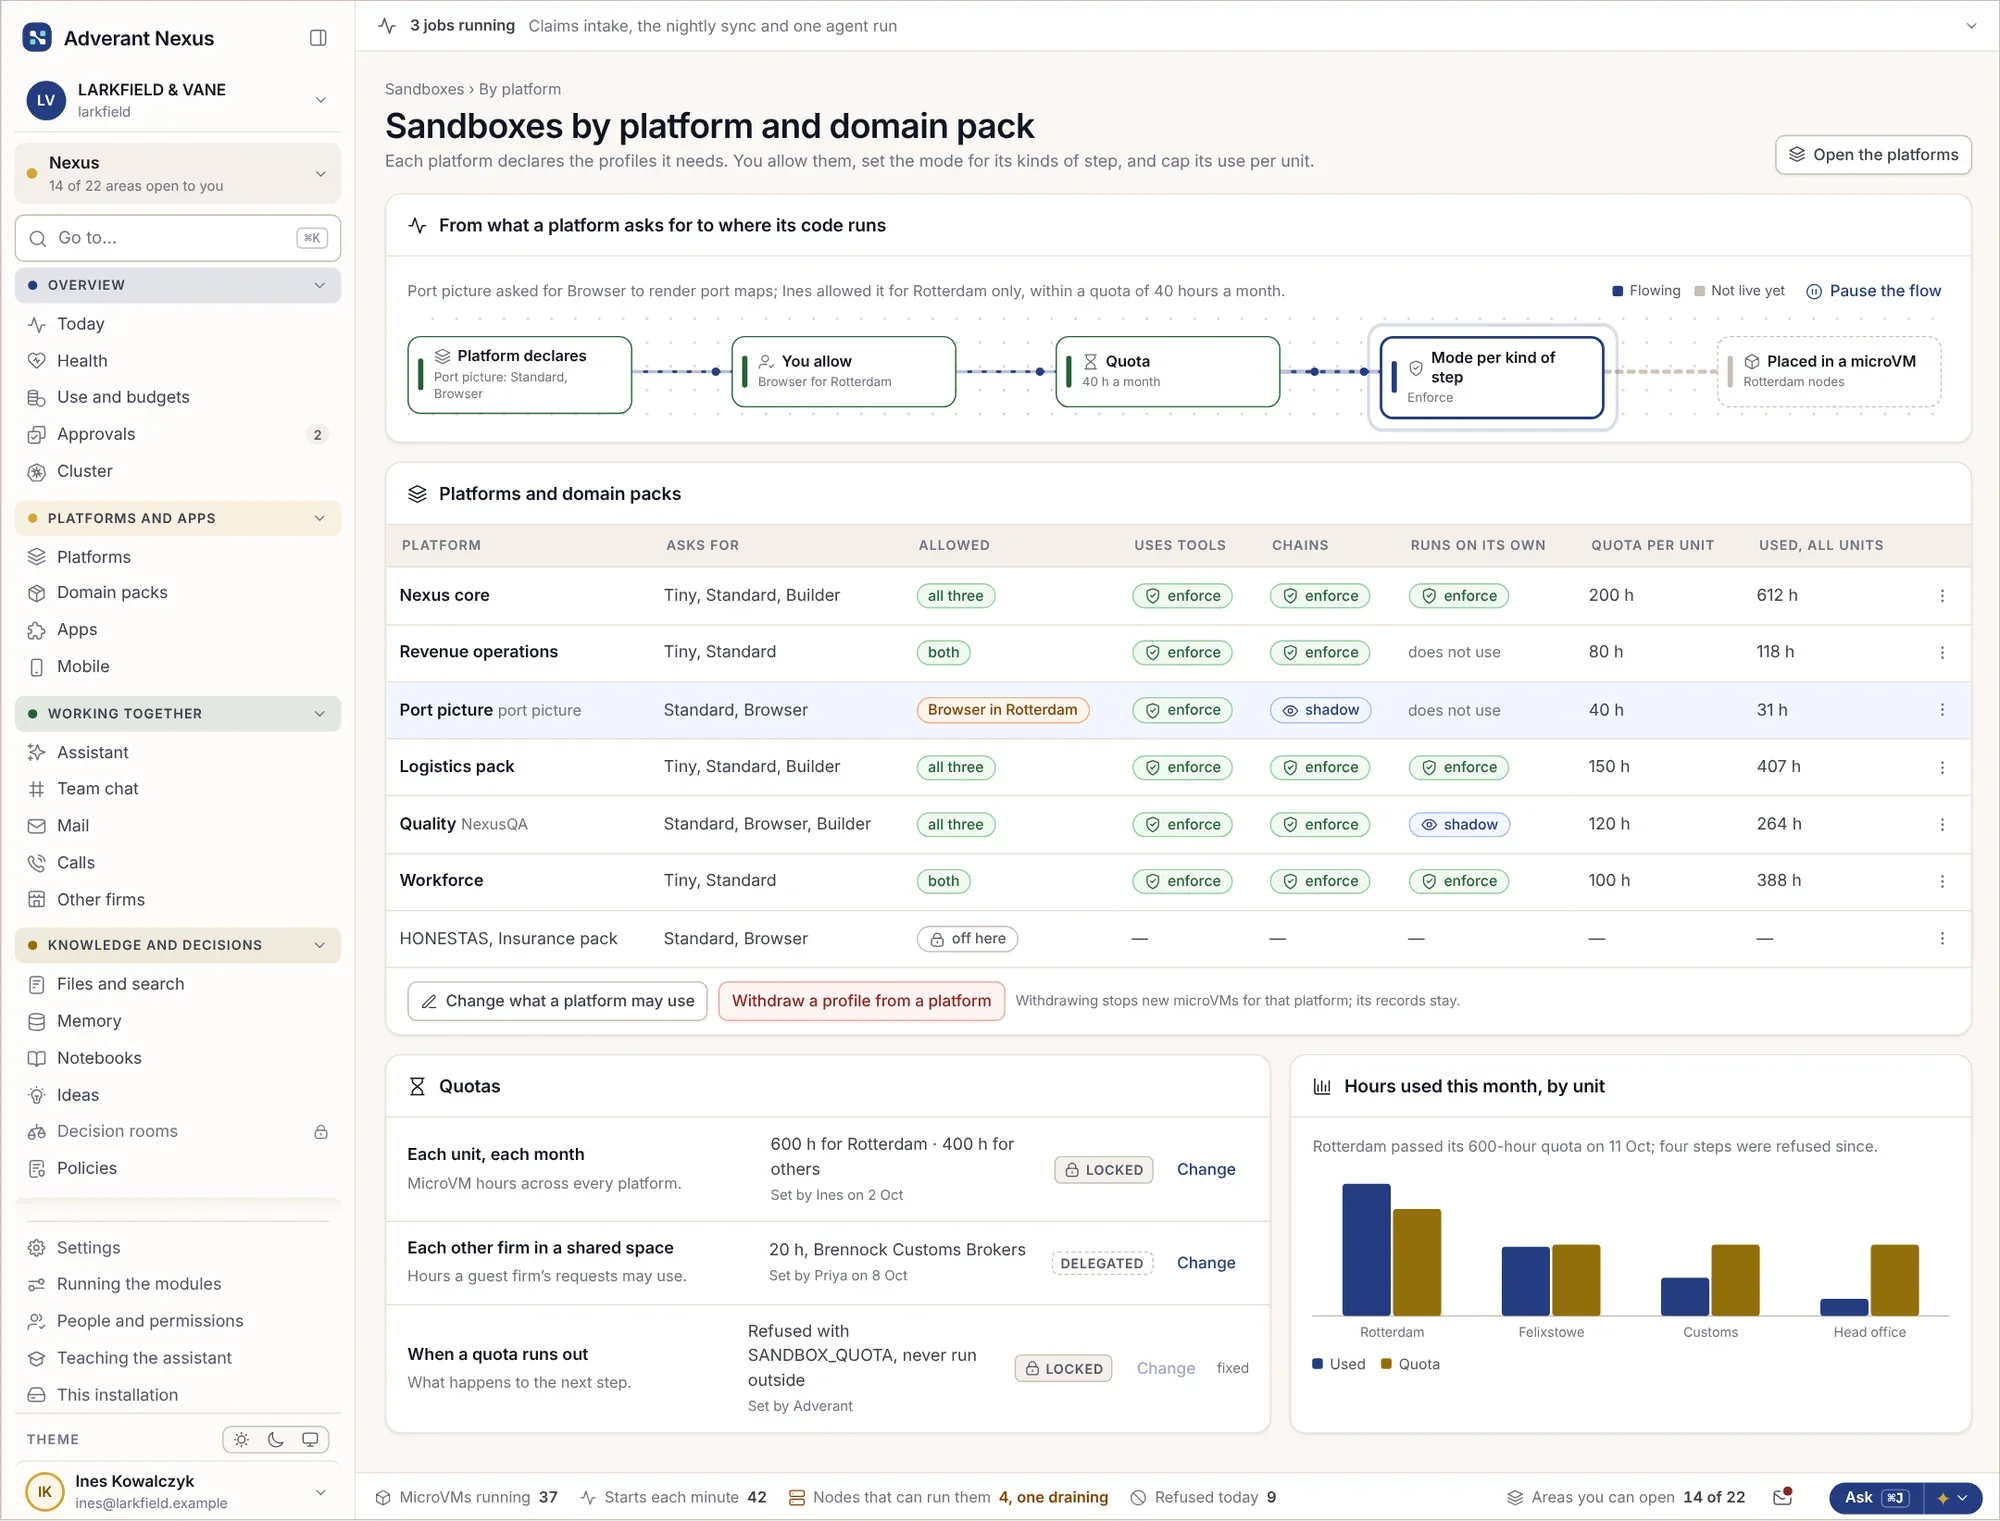
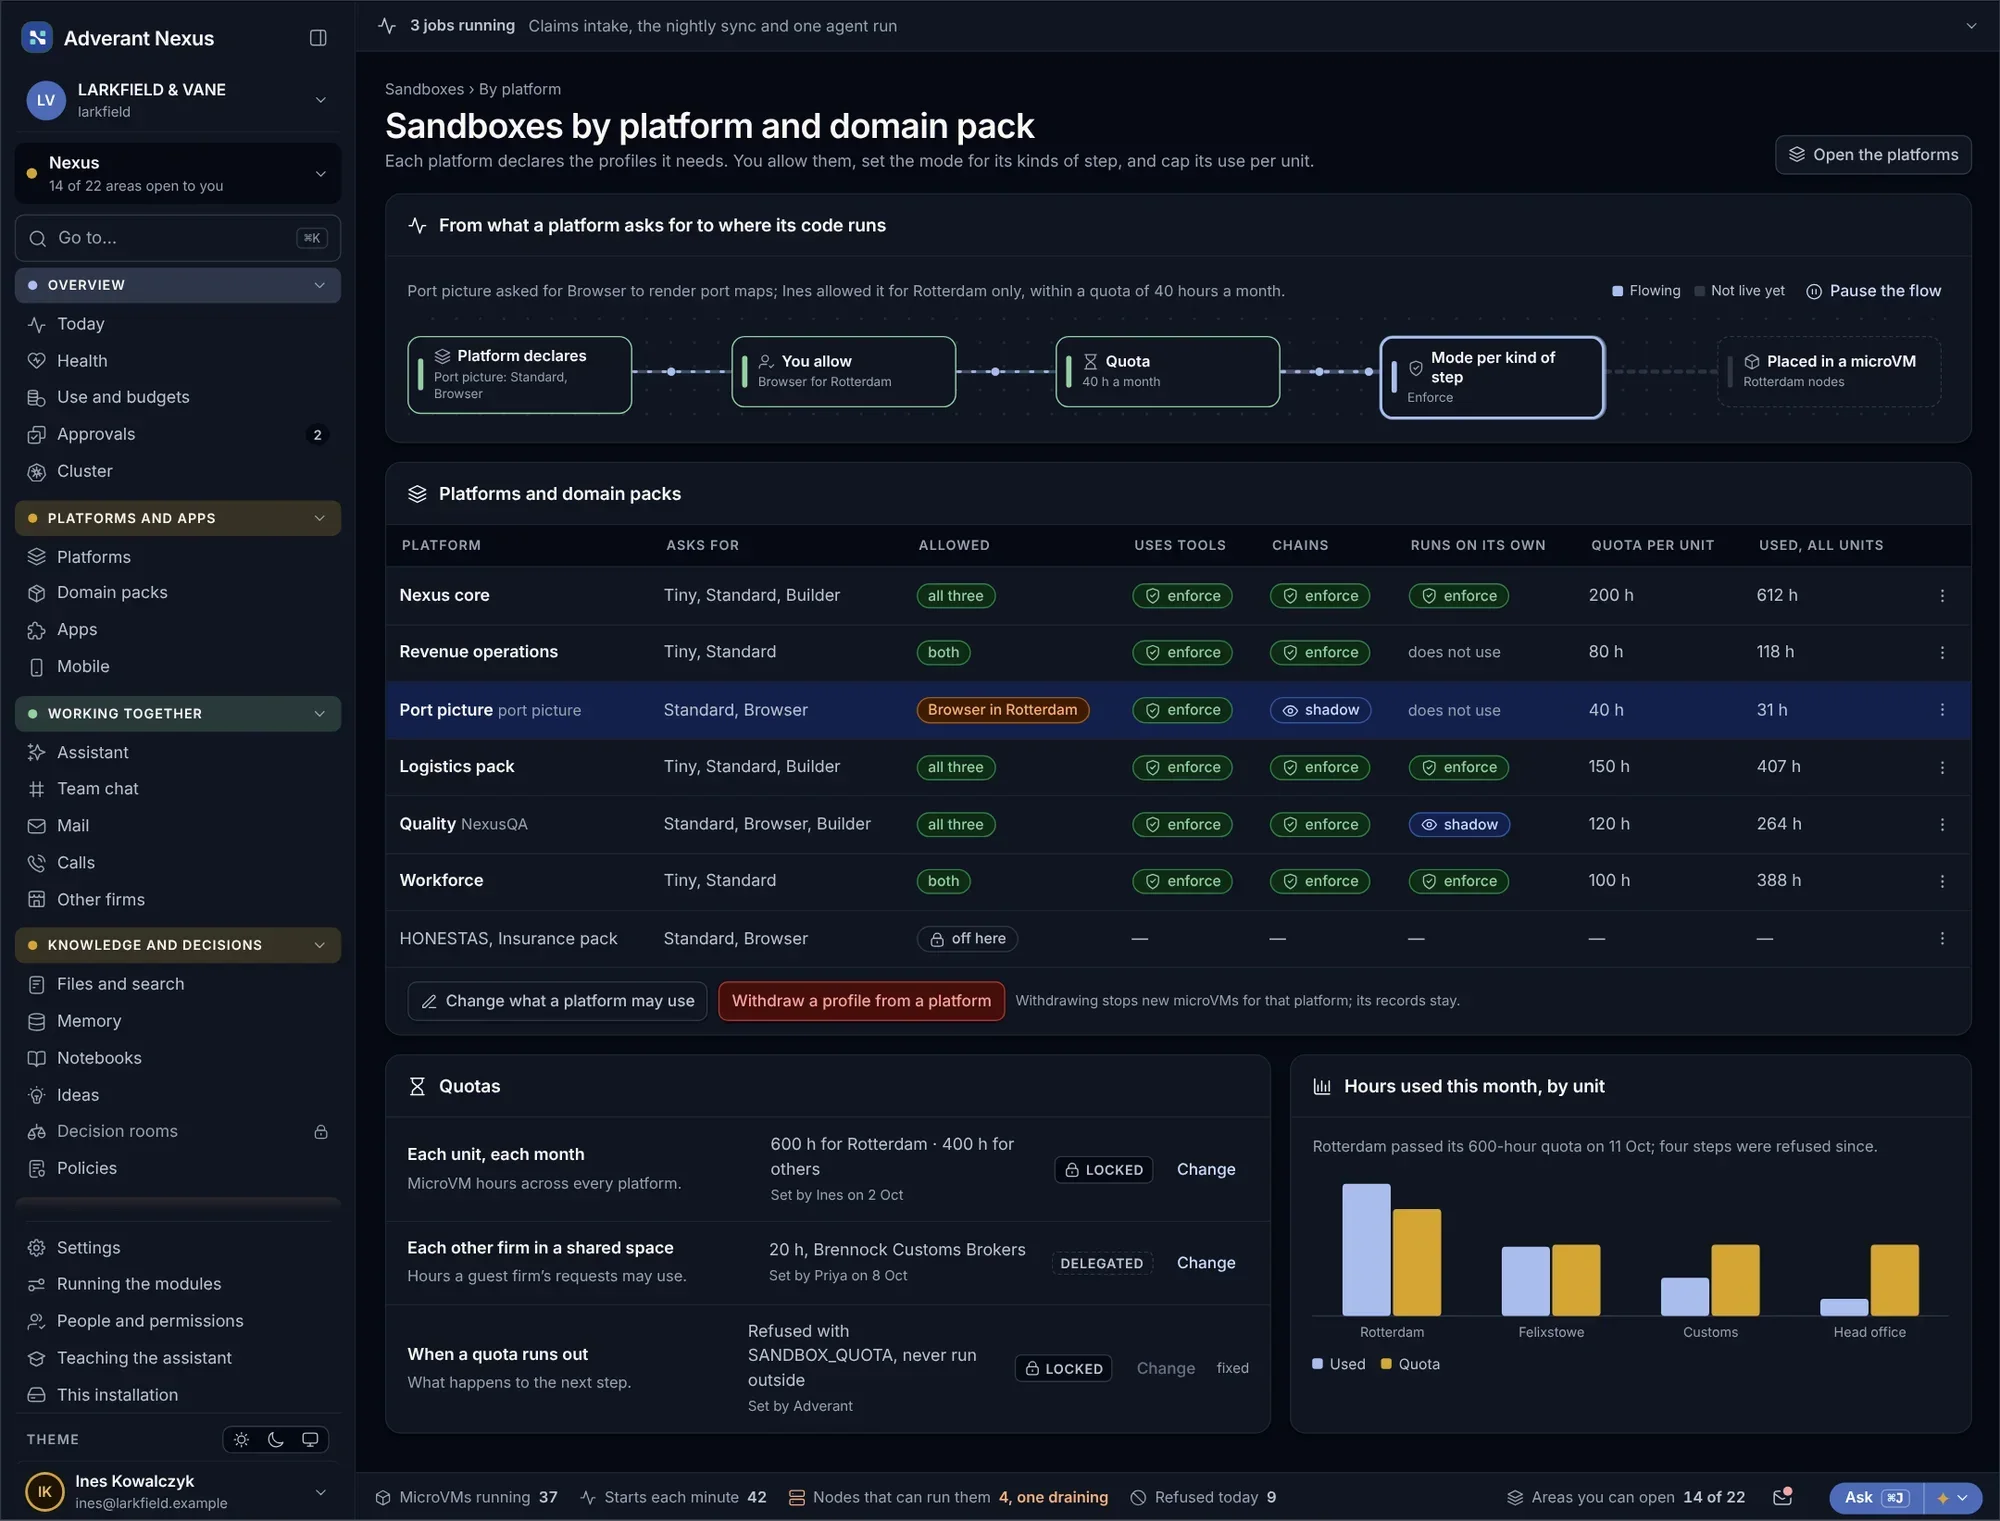
Profily určují paměť, čas a síť, které může daný typ kroku využít. Každá platforma a doménový balíček mají povoleny jen ty profily, které potřebují.
Profily
Podívejte se, s jakou velikostí a sítí mohou kroky běžet a kdo je využívá.
- Paměť, čas a síť
- Kdo co využívá
- Změny jen se schválením
Podle platformy a domény
- Povoleno pro platformu
- Povoleno pro doménový balíček
- Vysvětlení zamítnutí
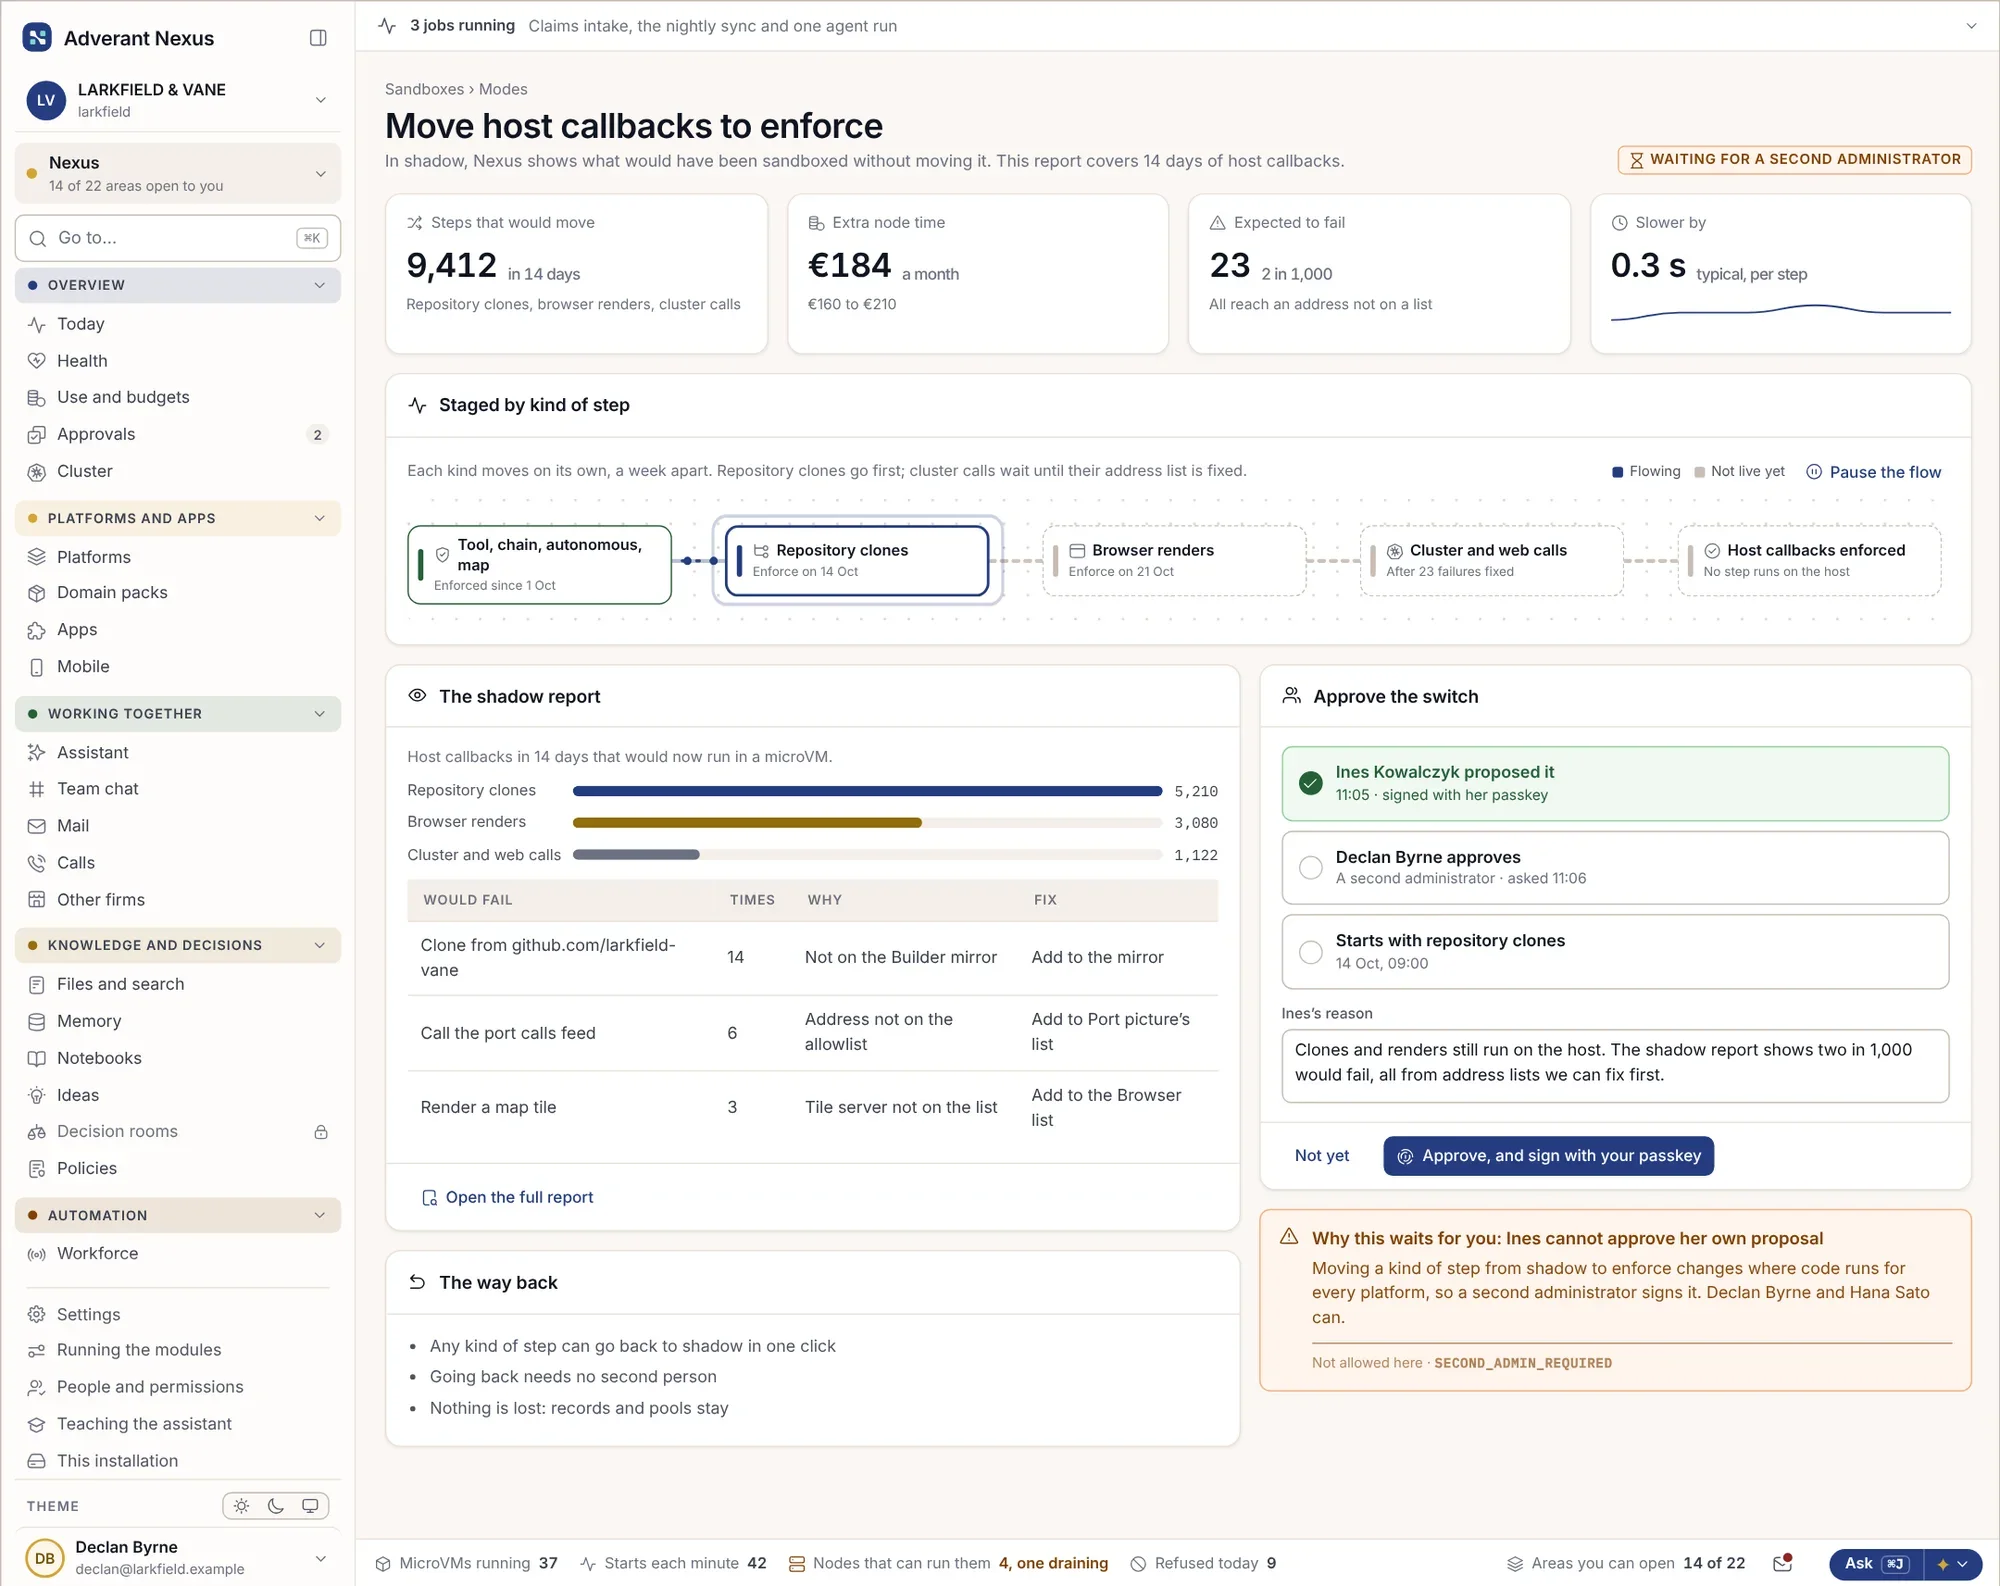
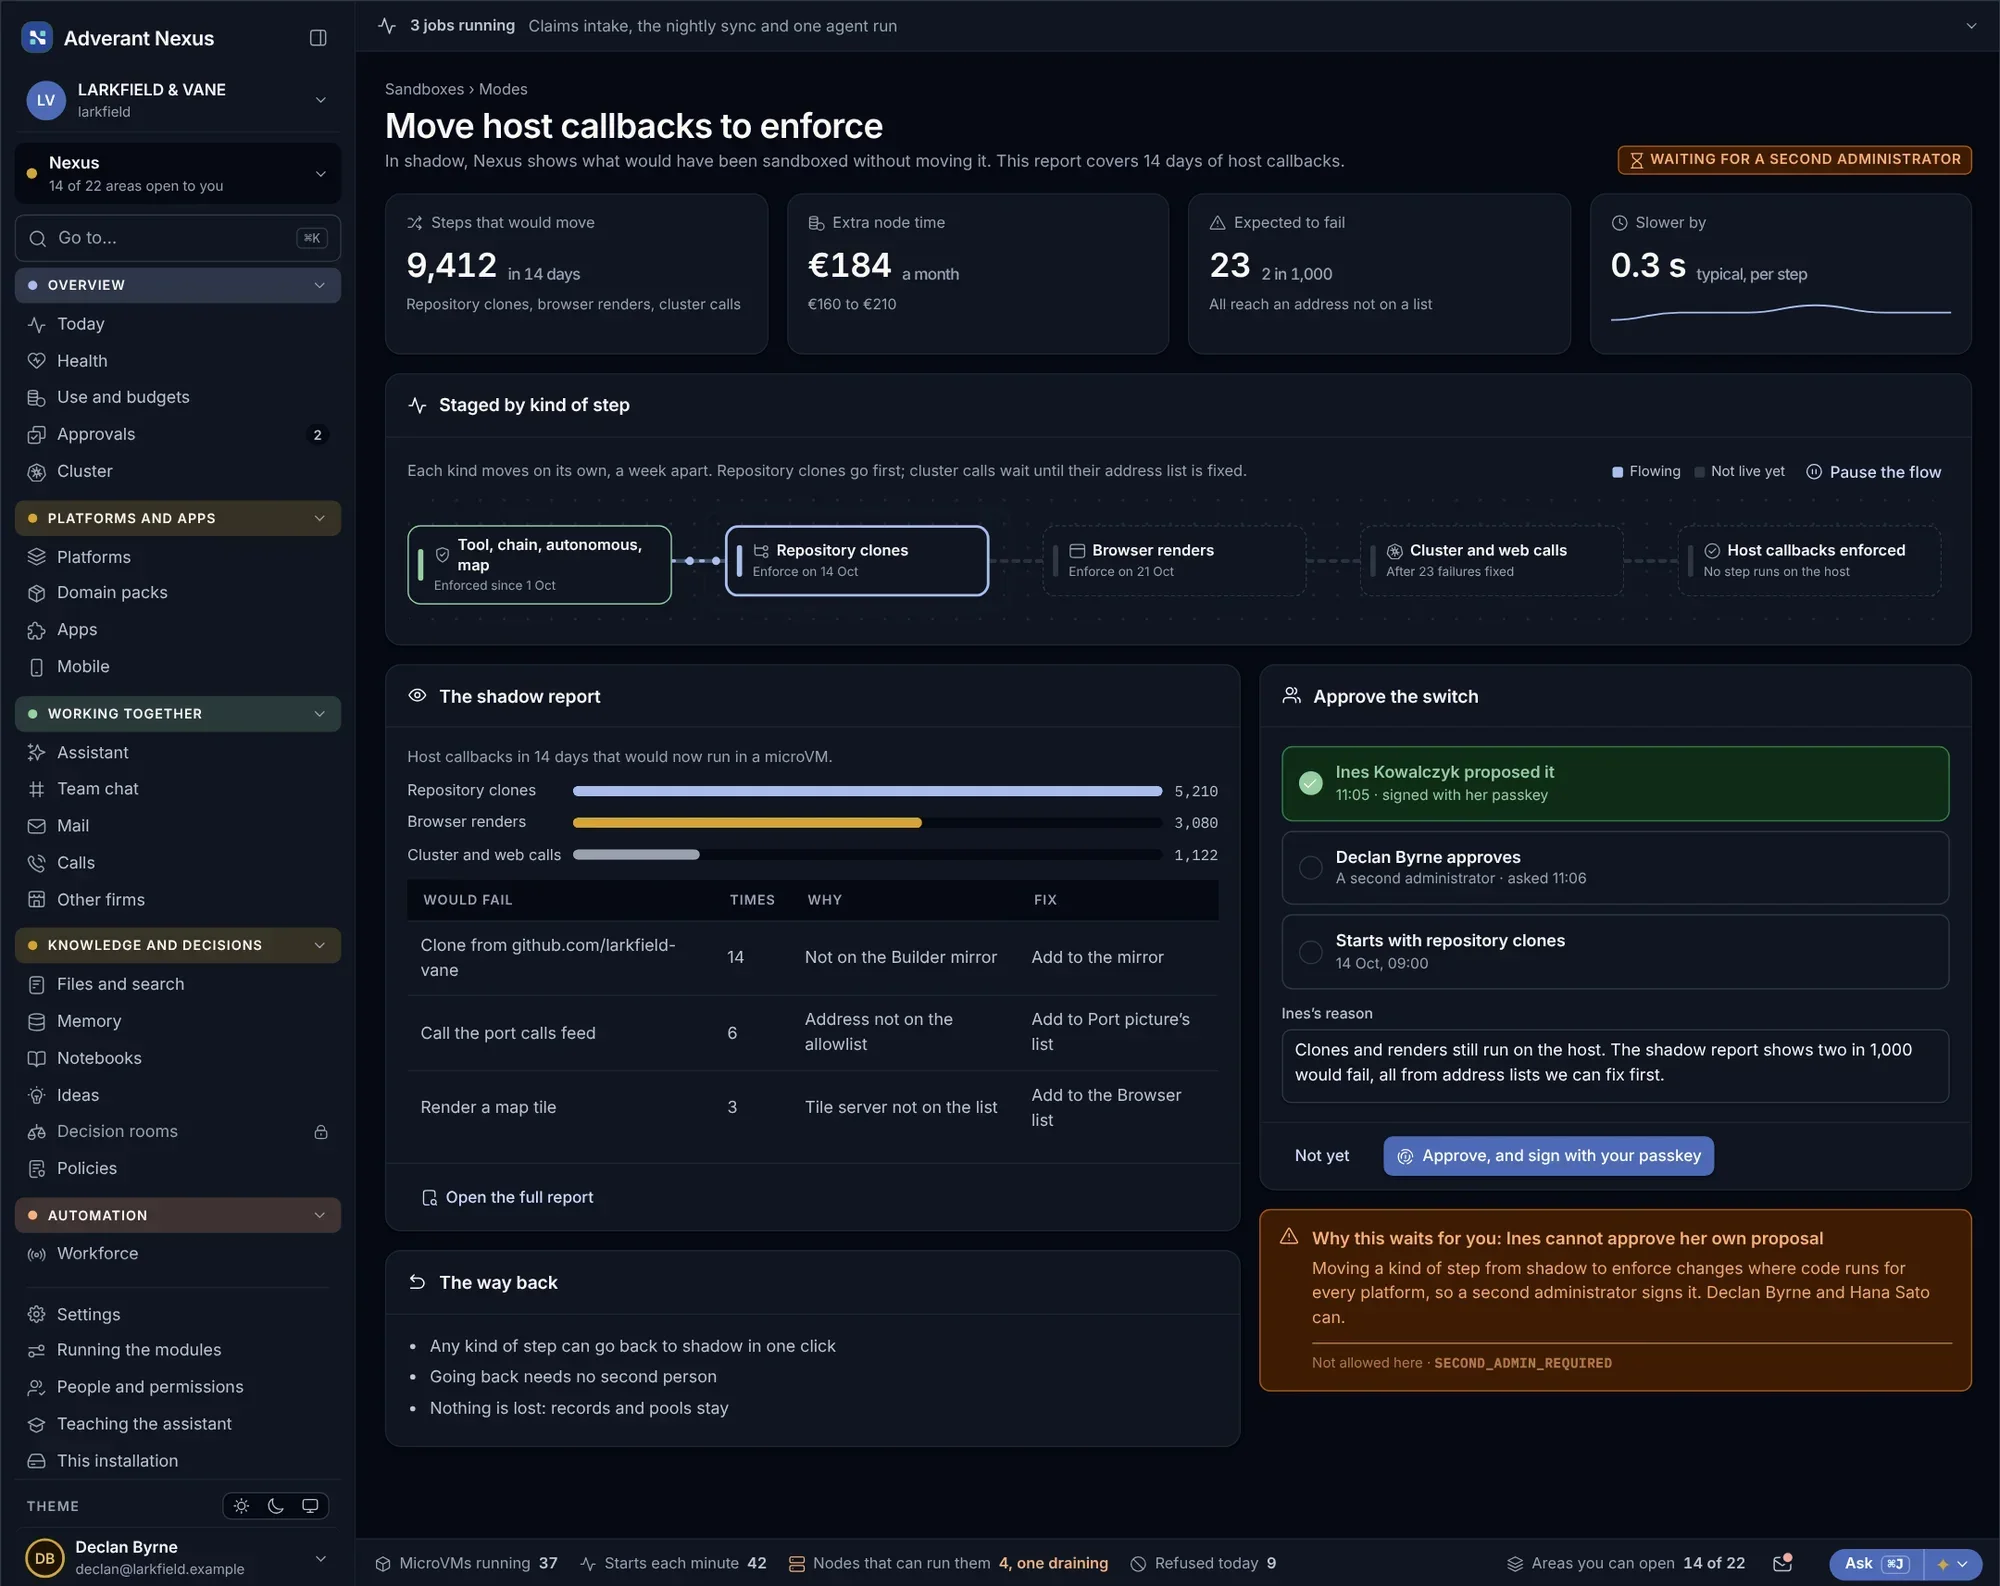
Vyzkoušeno ve stínu, poté vynuceno.
Nové limity běží nejprve ve stínovém režimu a ukazují, co by zastavily. Teprve poté se začnou vynucovat, postupně pro jednotlivé typy kroků.
- Nejprve stínový režim
- Vynucování krok za krokem
- Každá změna zaznamenána
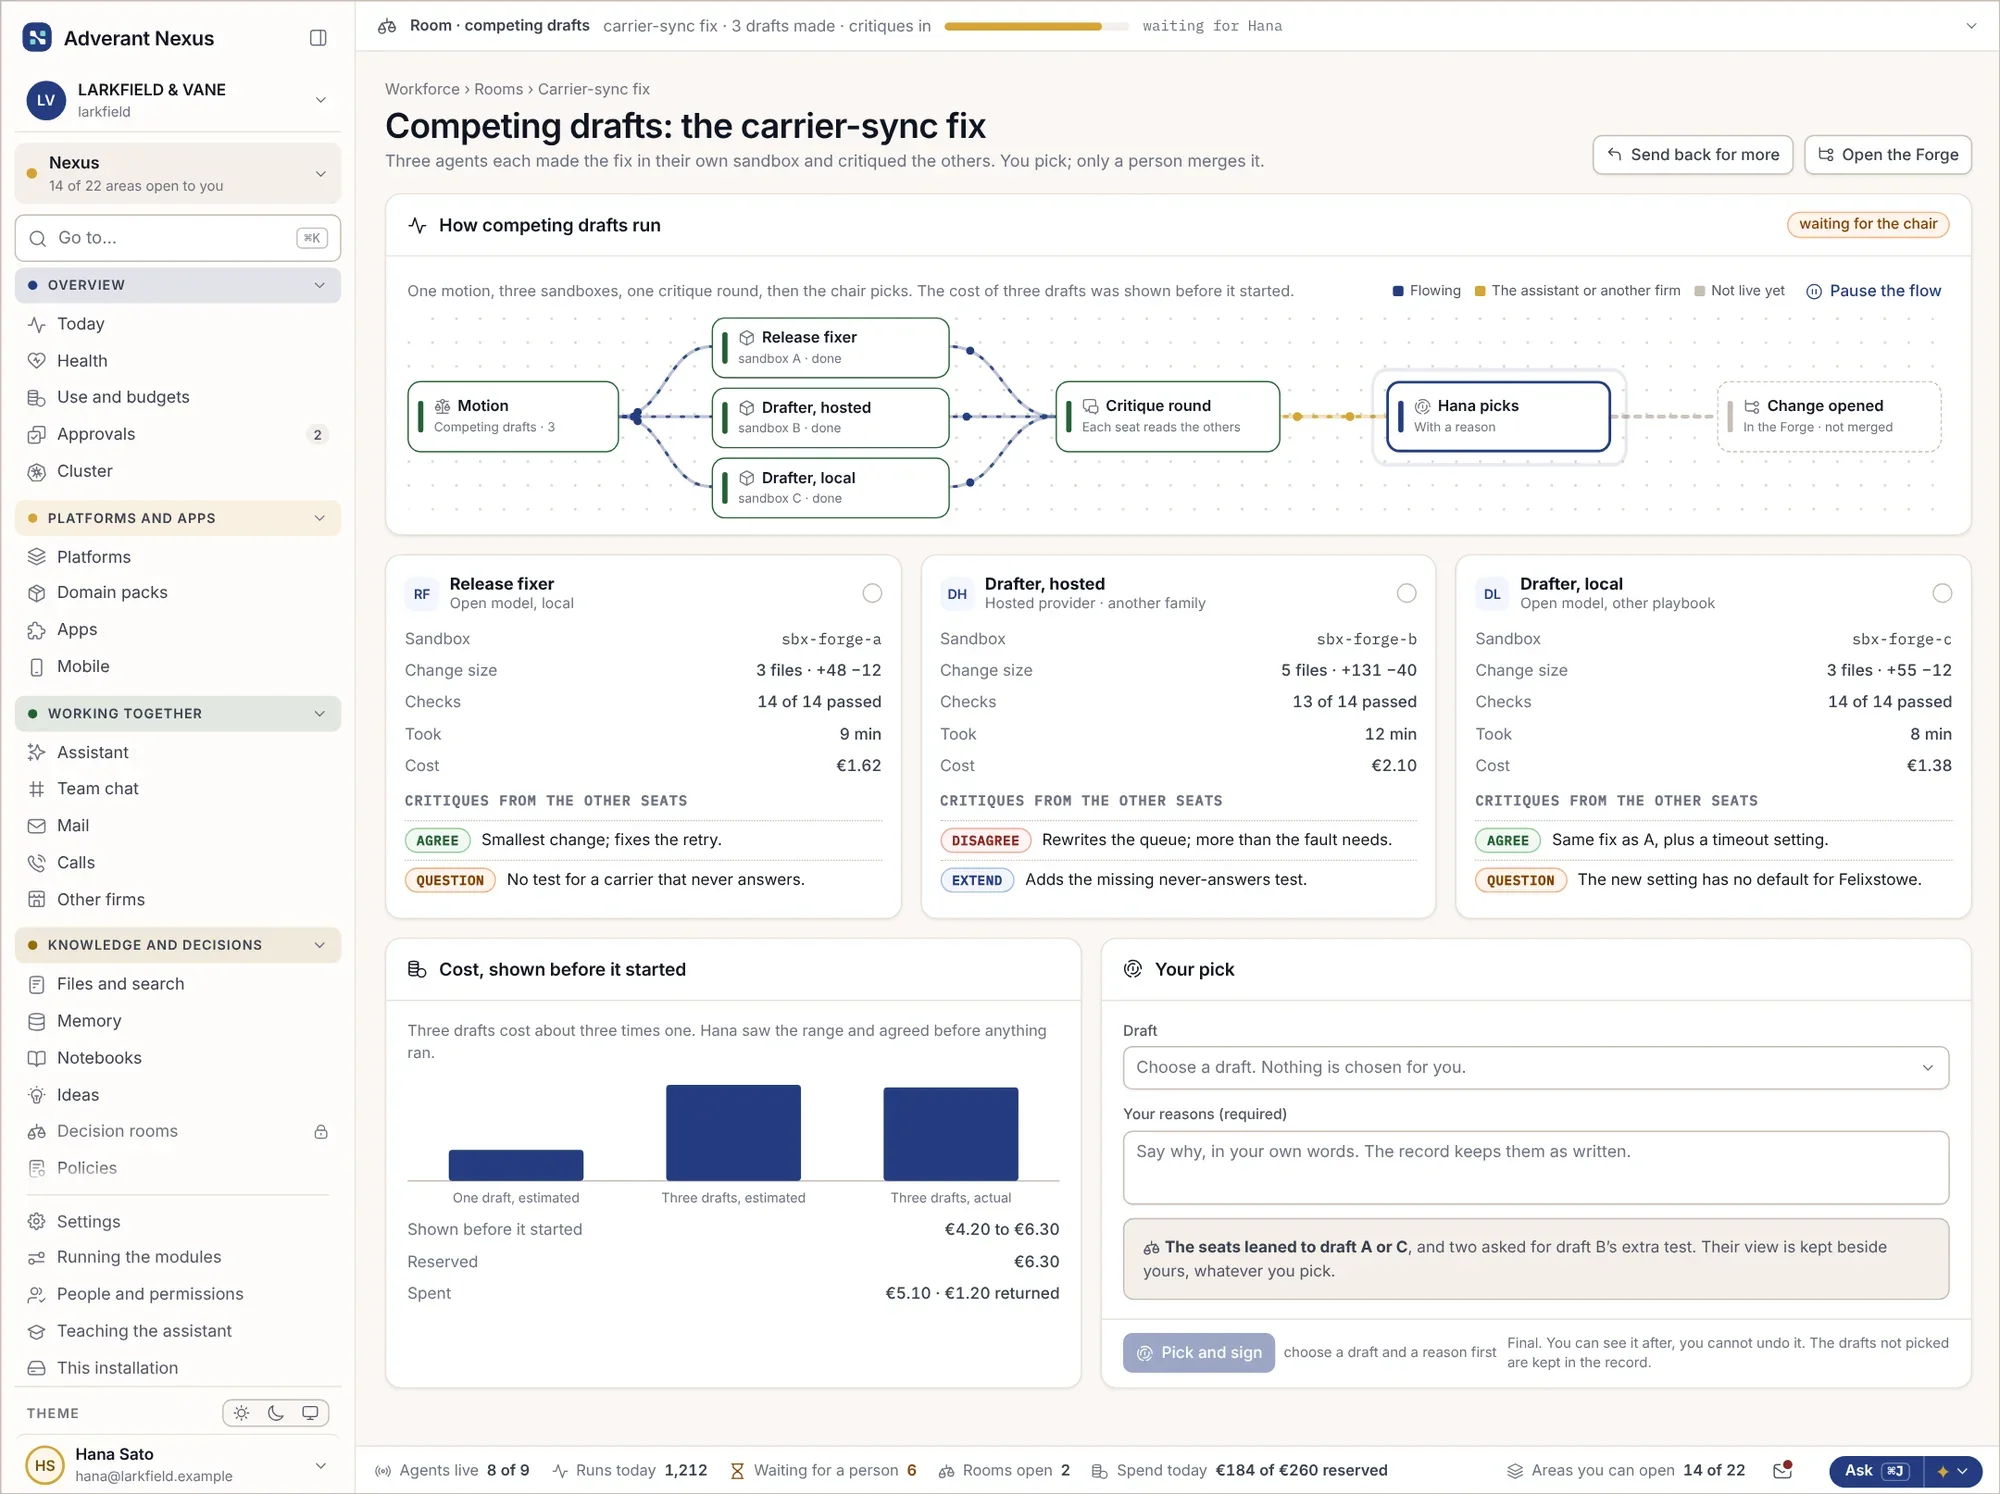
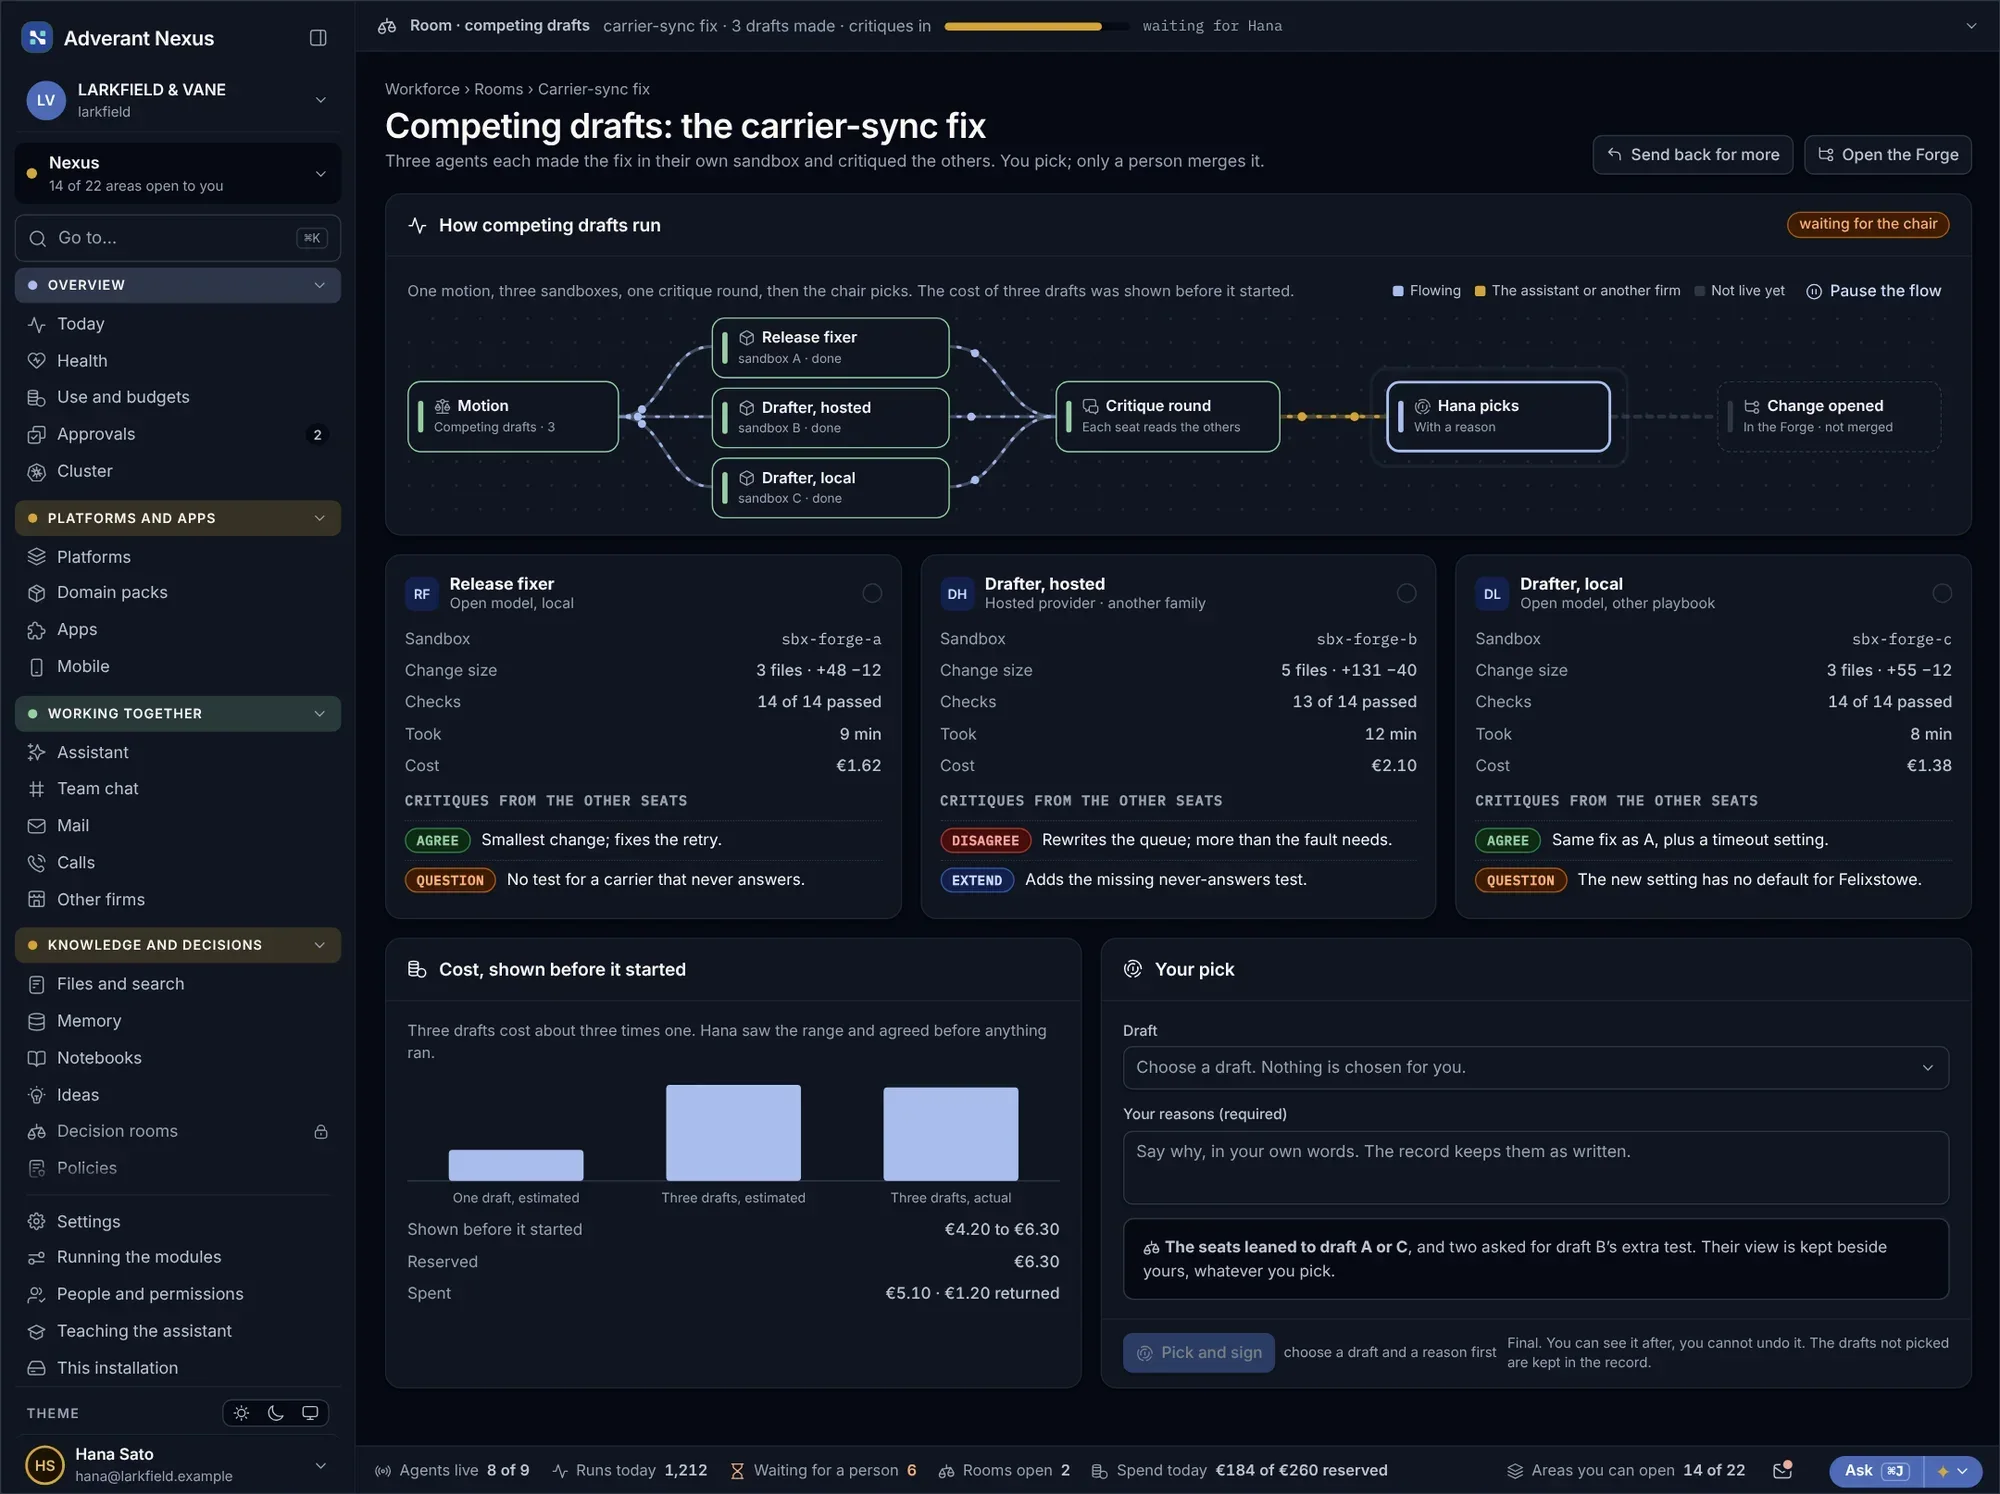
Tři návrhy, tři izolované stroje.
Když agent AI něco opravuje, může vytvořit několik návrhů – každý ve vlastním sandboxu – a člověk pak vybere ten, který se použije.
- Každý návrh izolován
- Porovnání vedle sebe
- Rozhoduje člověk
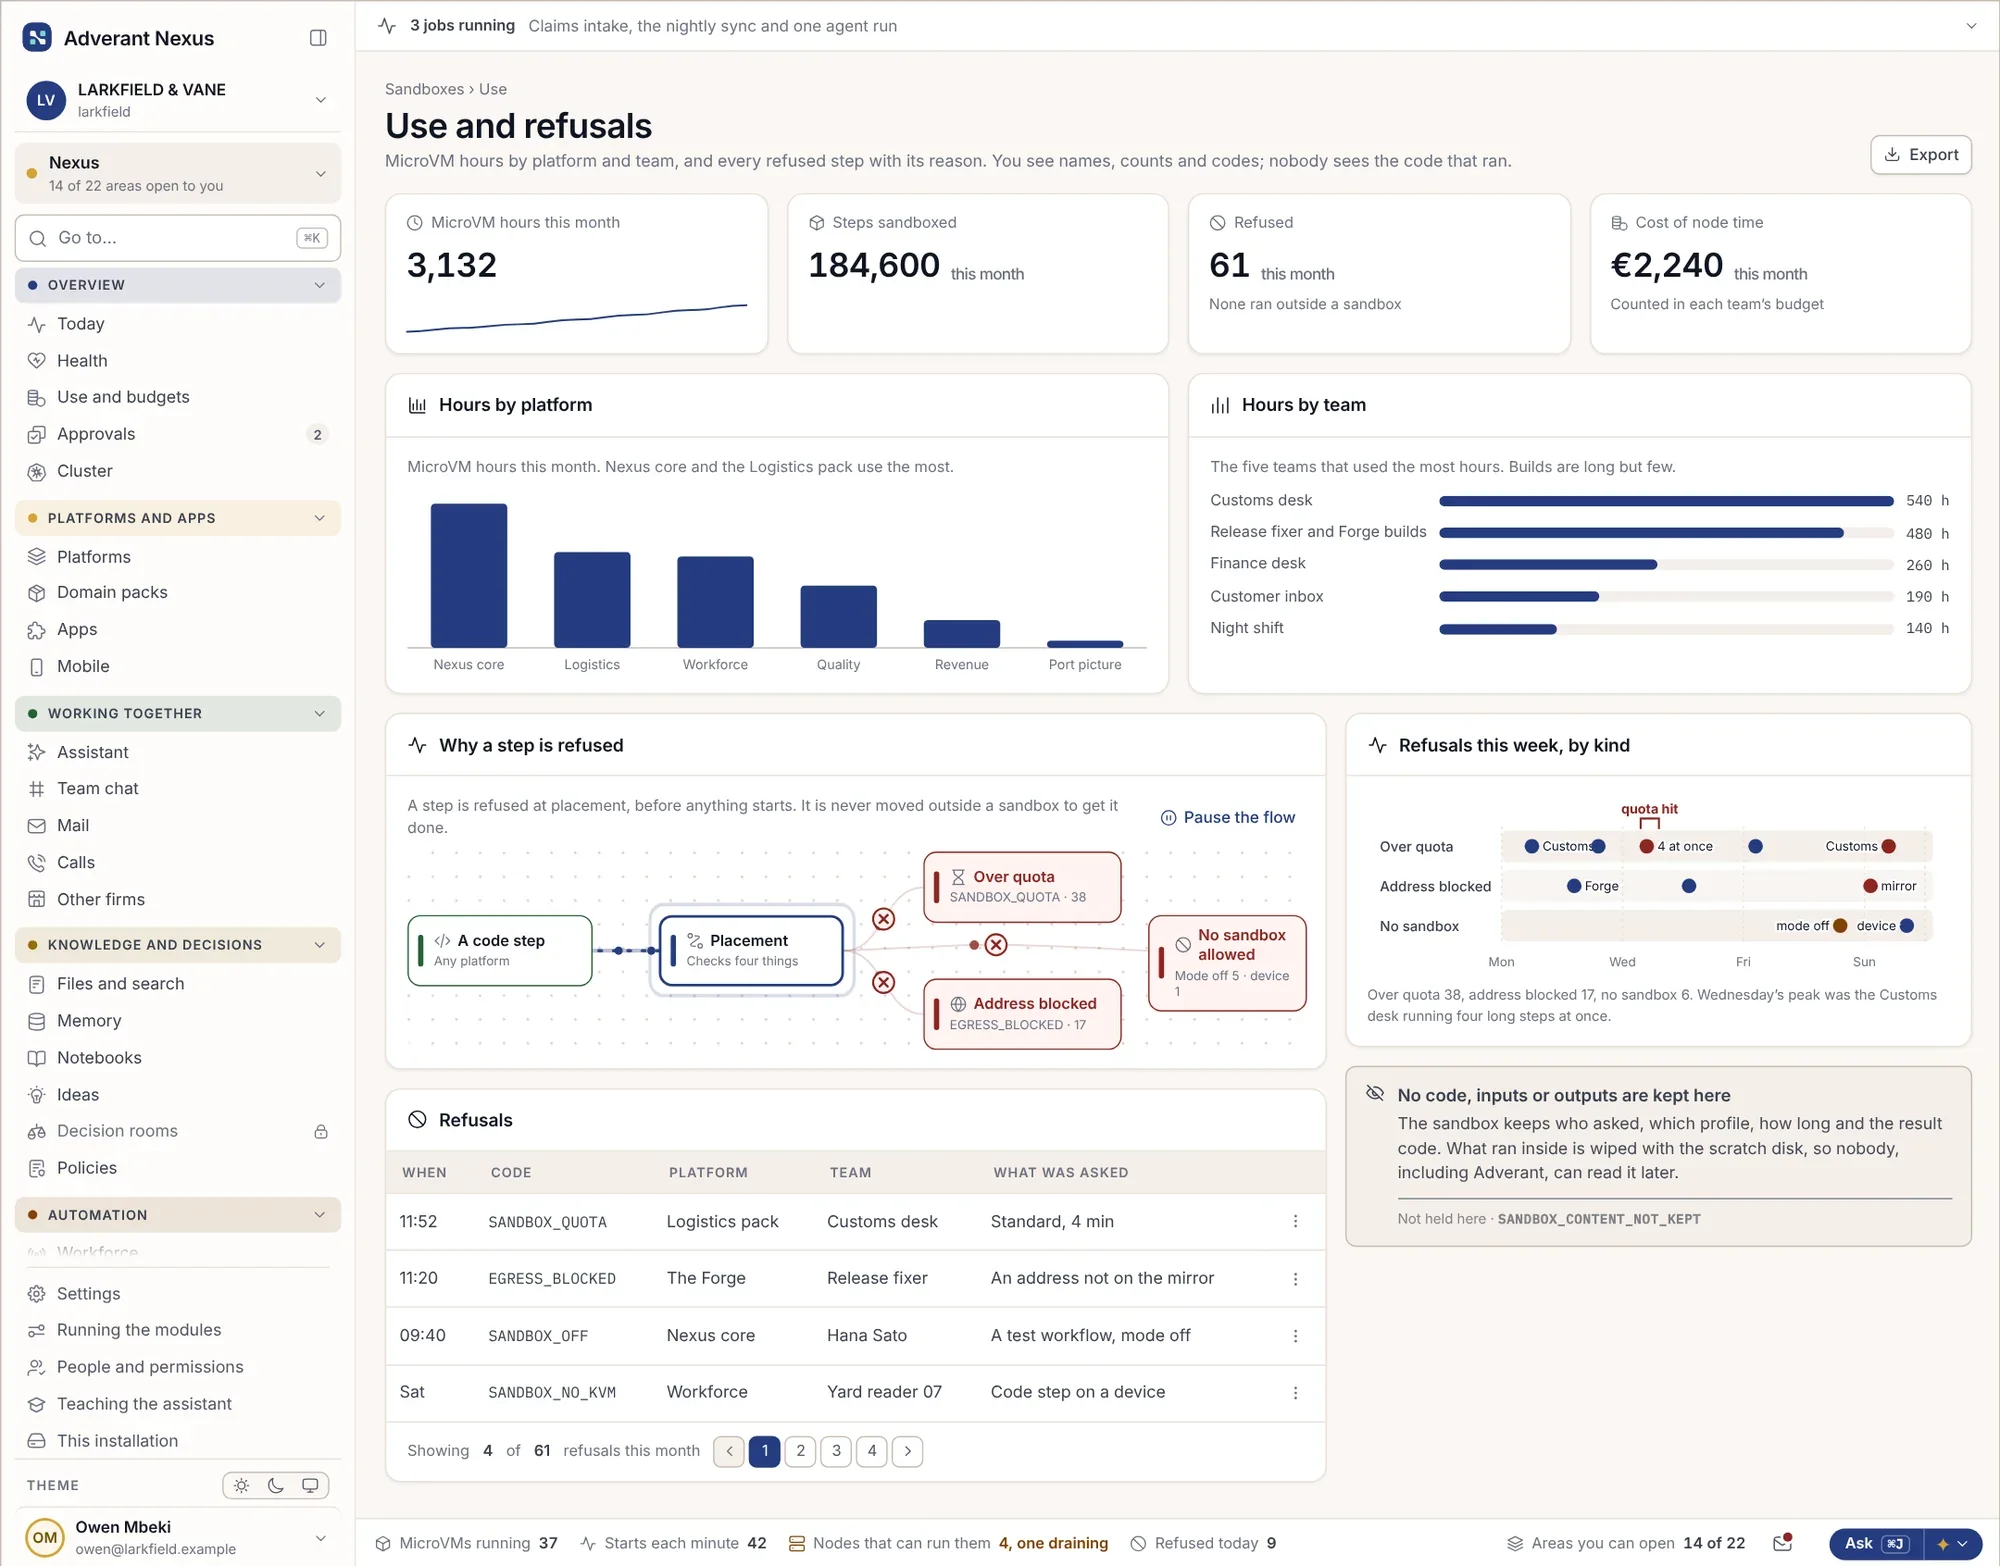
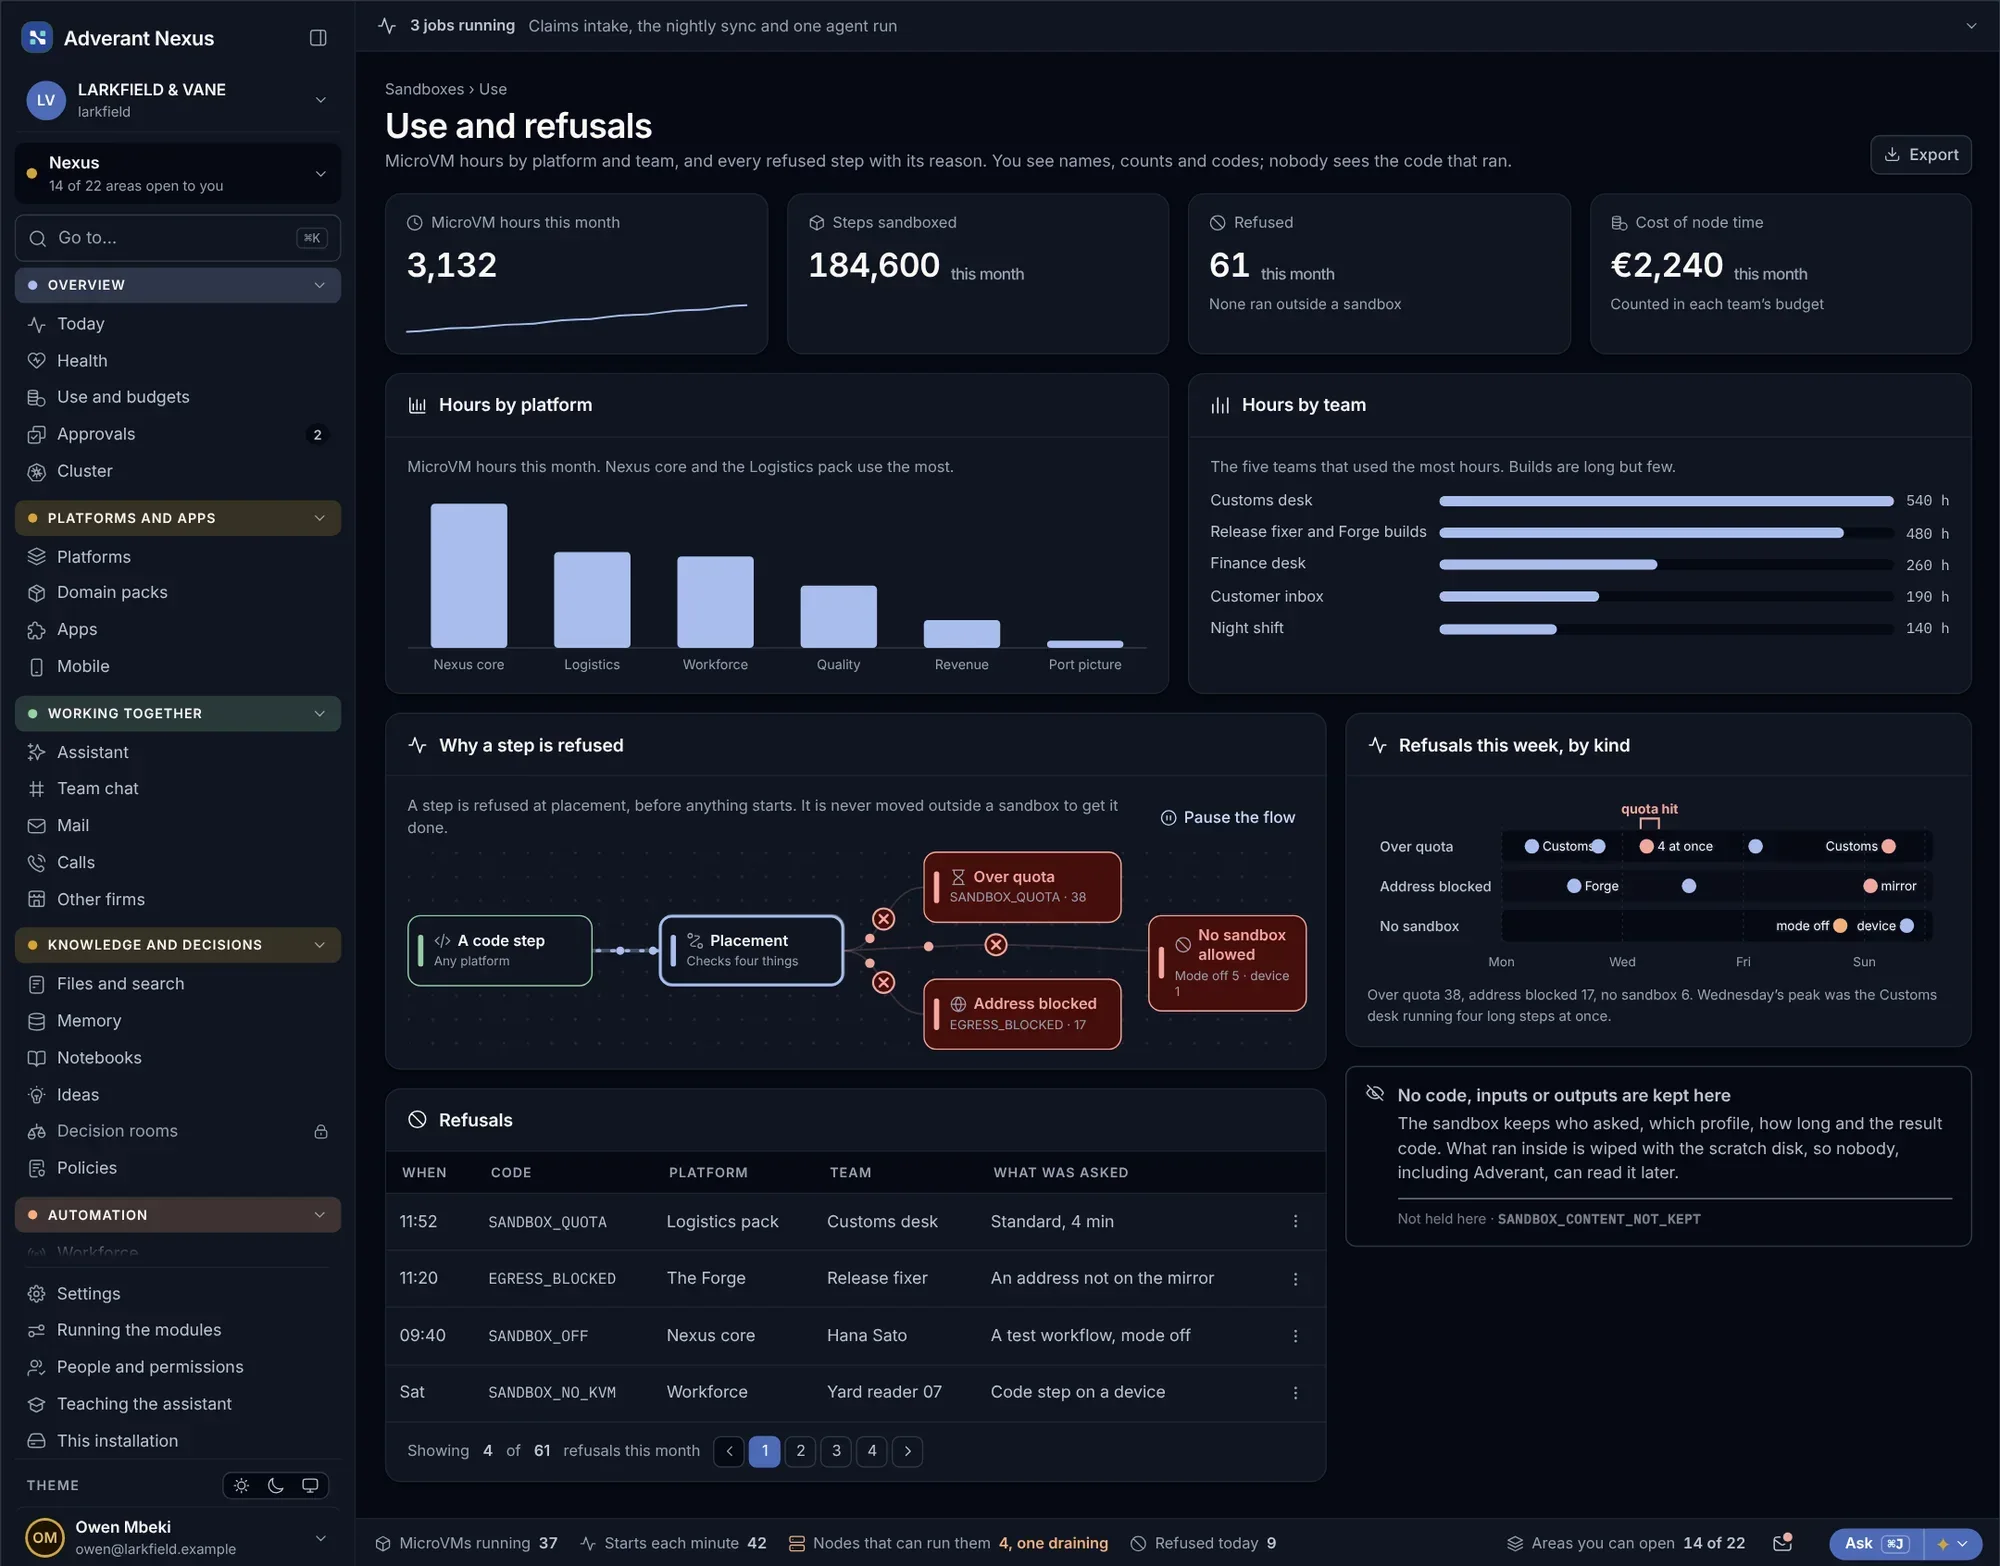
Kdo co použil, aniž by byl vidět kód.
Sledujte využití sandboxů a každé zamítnutí podle týmu a profilu. Samotný spuštěný kód nikdo neuvidí.
- Využití podle týmu a profilu
- Přehled všech zamítnutí
- Samotný kód se nikdy nezobrazí
O sandboxech.
Co v sandboxu běží?
Kód napsaný agenty AI, otevírané soubory, sestavení, testy a kroky zásuvných modulů. Zkrátka cokoli, co by mohlo způsobit škodu, kdyby se to nechovalo správně.
Nezpomaluje to práci?
Stroje udržujeme připravené v pohotovosti, takže většina kroků se spustí výrazně pod jednu sekundu.
Více do hloubky
Spusťte něco rizikového – bezpečně.
Ukážeme vám agenta AI, jak píše a spouští kód uvnitř sandboxu, a co se stane, když se pokusí překročit vymezené hranice.