

Správný přístup pro každého a doložení souladu s každým pravidlem.
Určete, kdo má jaká oprávnění, vyžadujte dvoufázové ověření při přihlášení a u rizikových změn nastavte nutnost schválení druhou osobou. Každé kontrolní opatření je navázáno na příslušné předpisy, takže jeden důkaz poslouží více rámcům a podklady pro auditora sestavíte během několika minut.
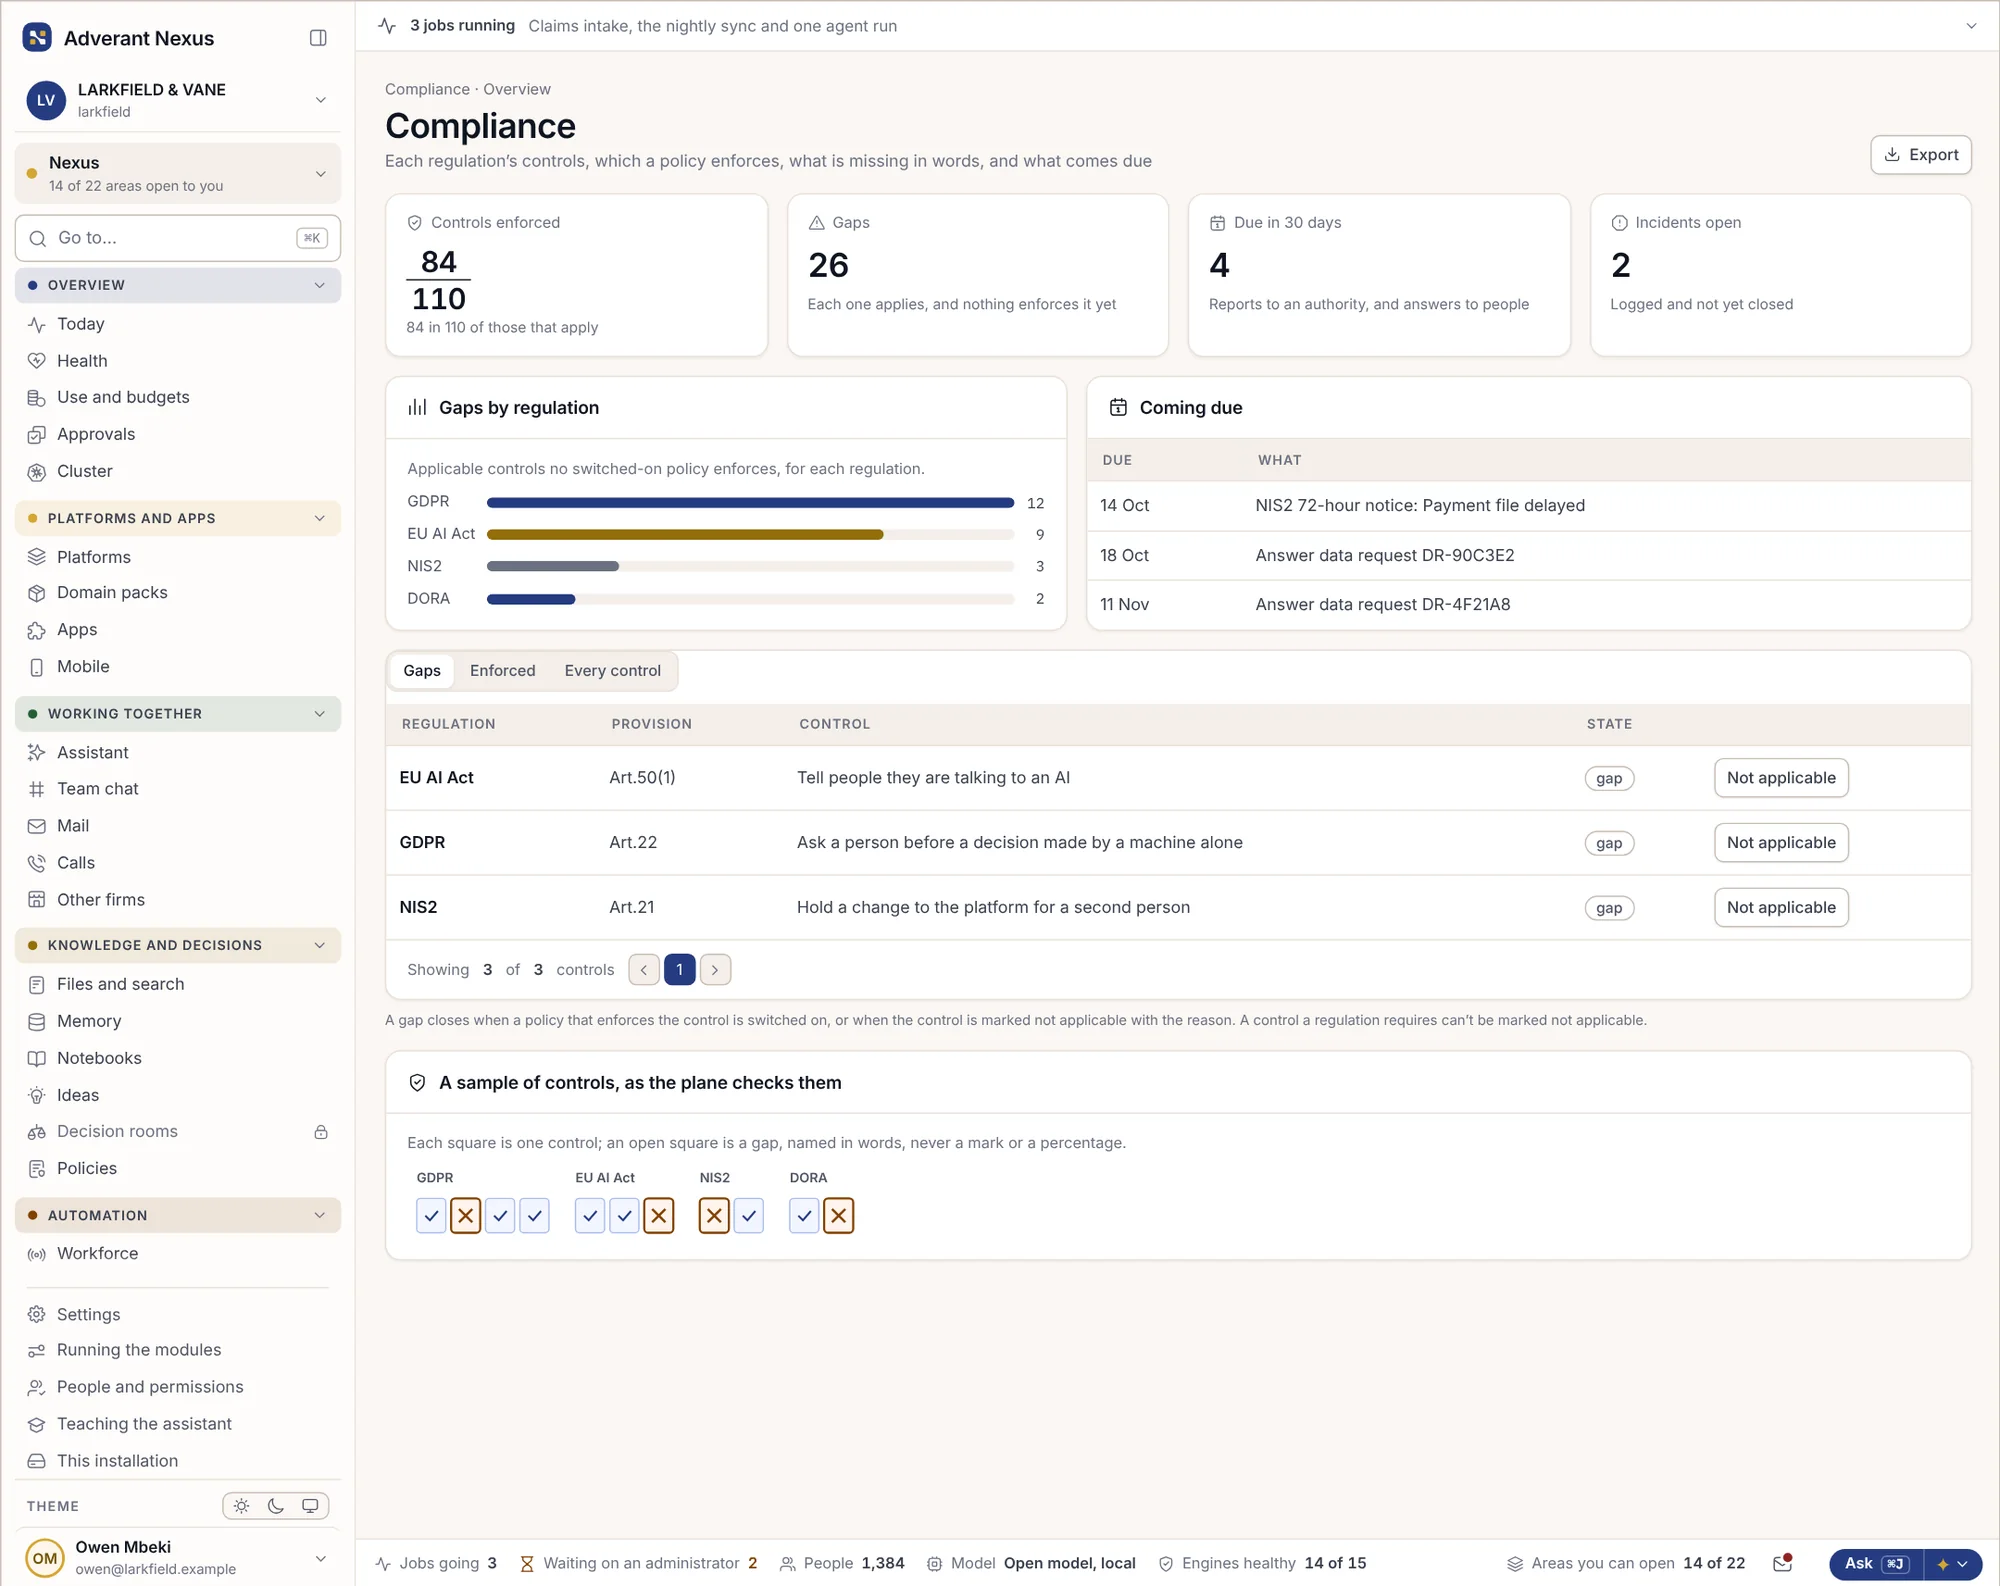
Každý přesně ví, co může vidět a proč.
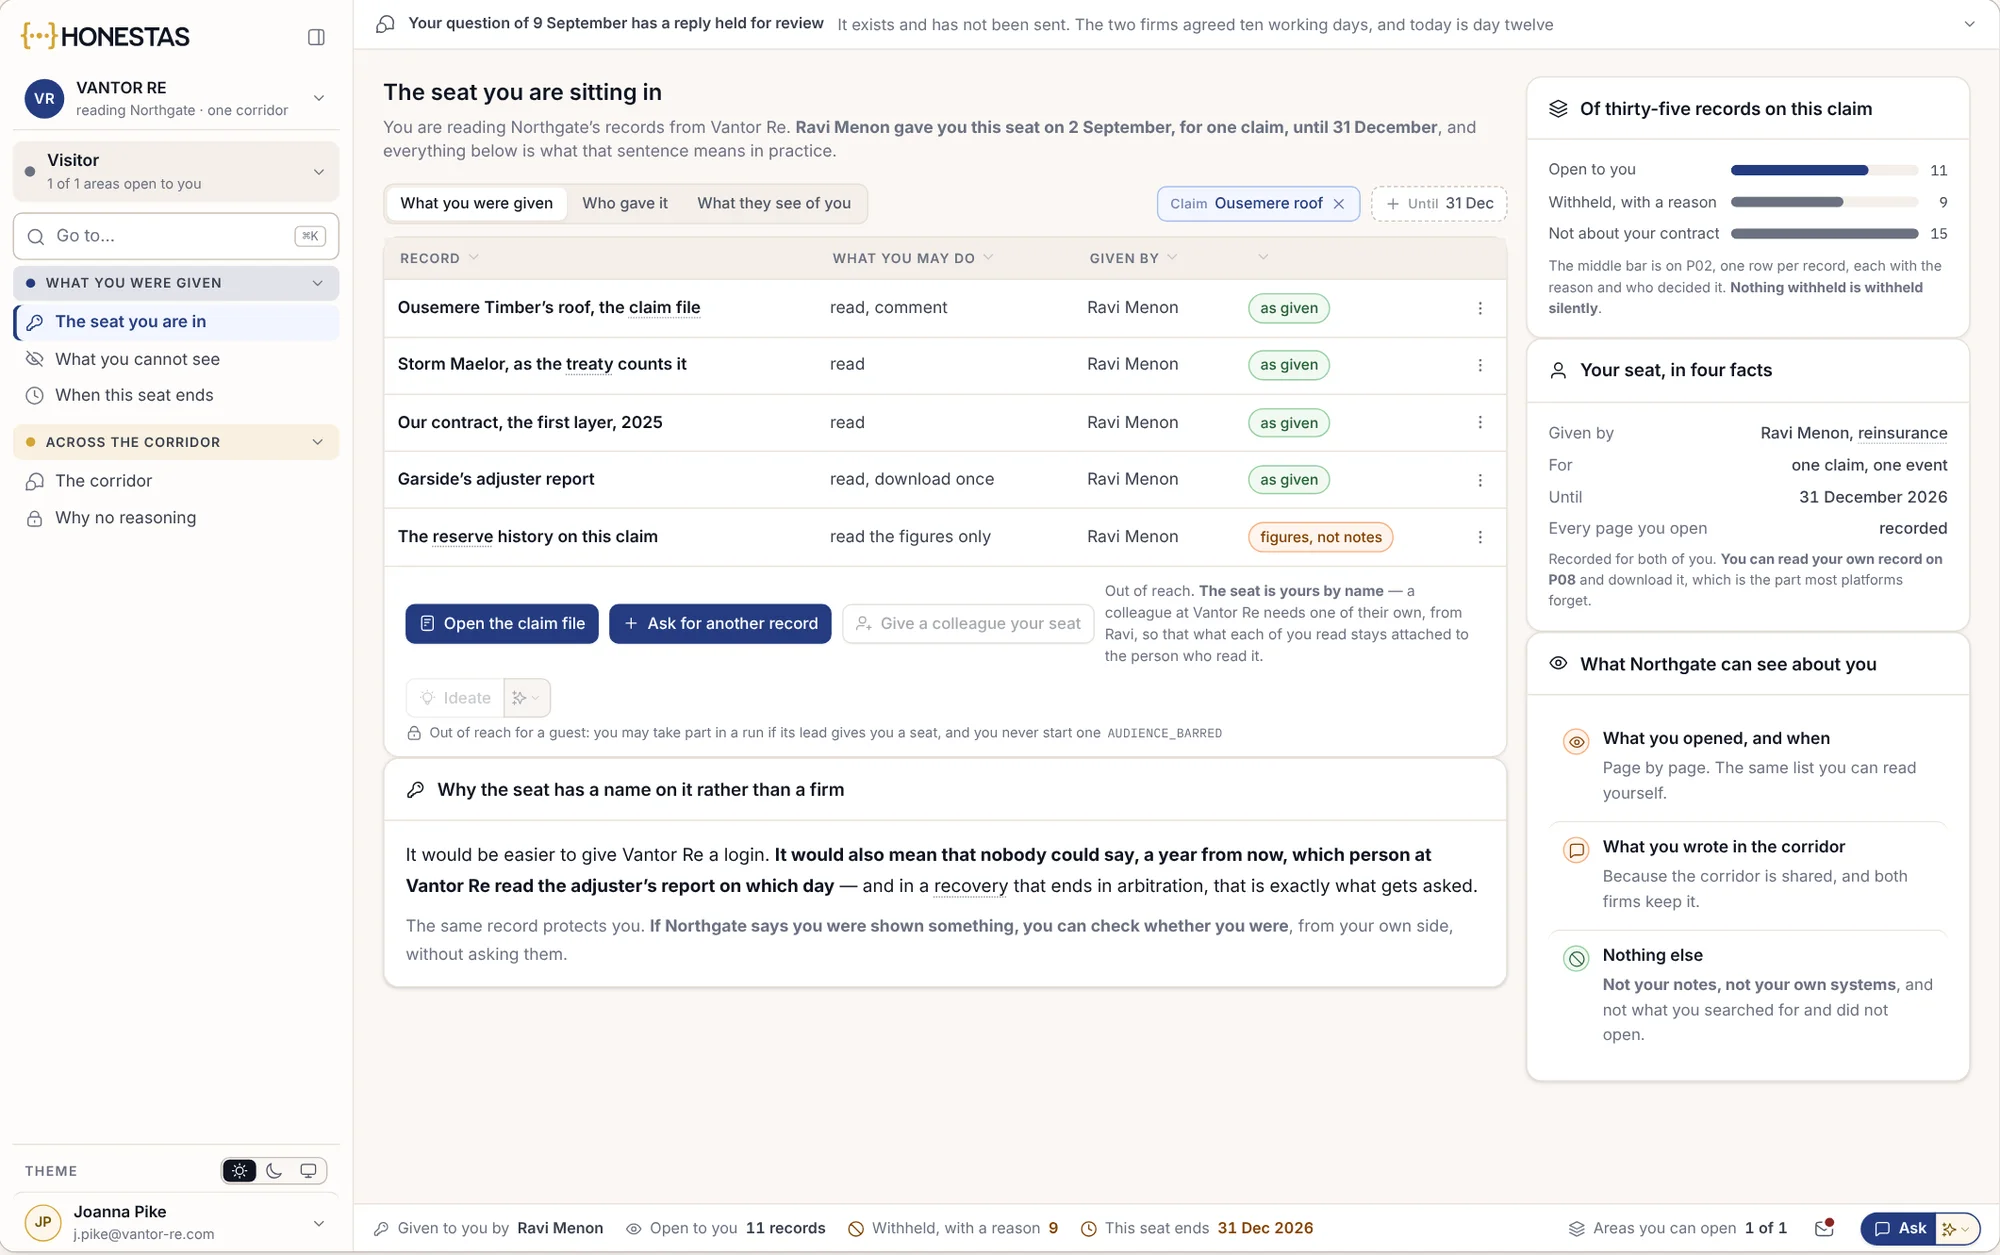
Tyto obrazovky pocházejí z naší pojišťovací platformy HONESTAS, která běží na systému Nexus. Každá platforma postavená na systému Nexus získává tytéž nástroje, avšak ve vlastním názvosloví.
Místo, na kterém sedíte
Host z jiné společnosti vidí, na kterém místě sedí a co mu toto místo umožňuje číst.
- Jmenovití hosté
- Co místo umožňuje
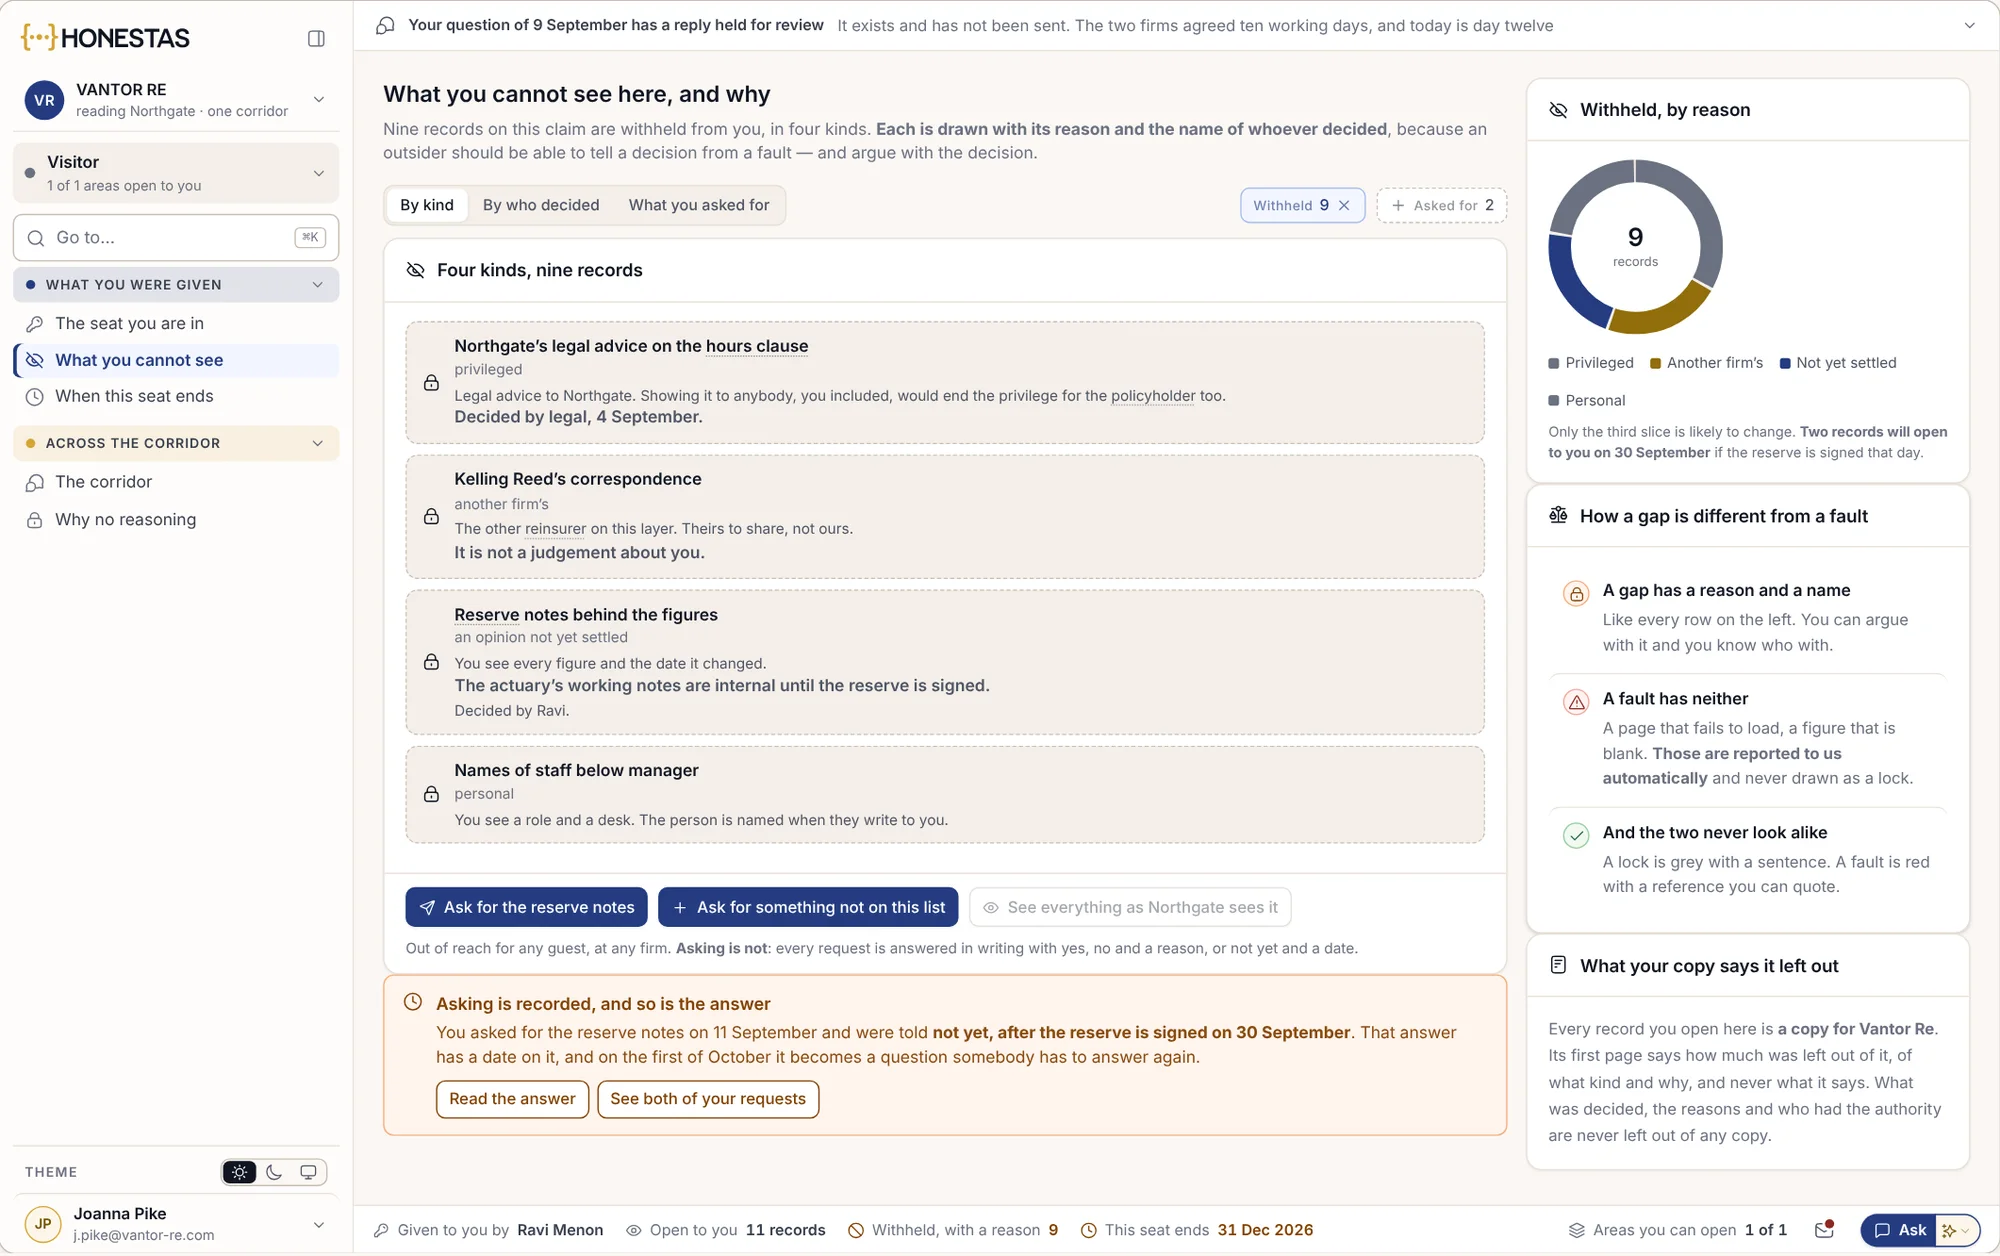
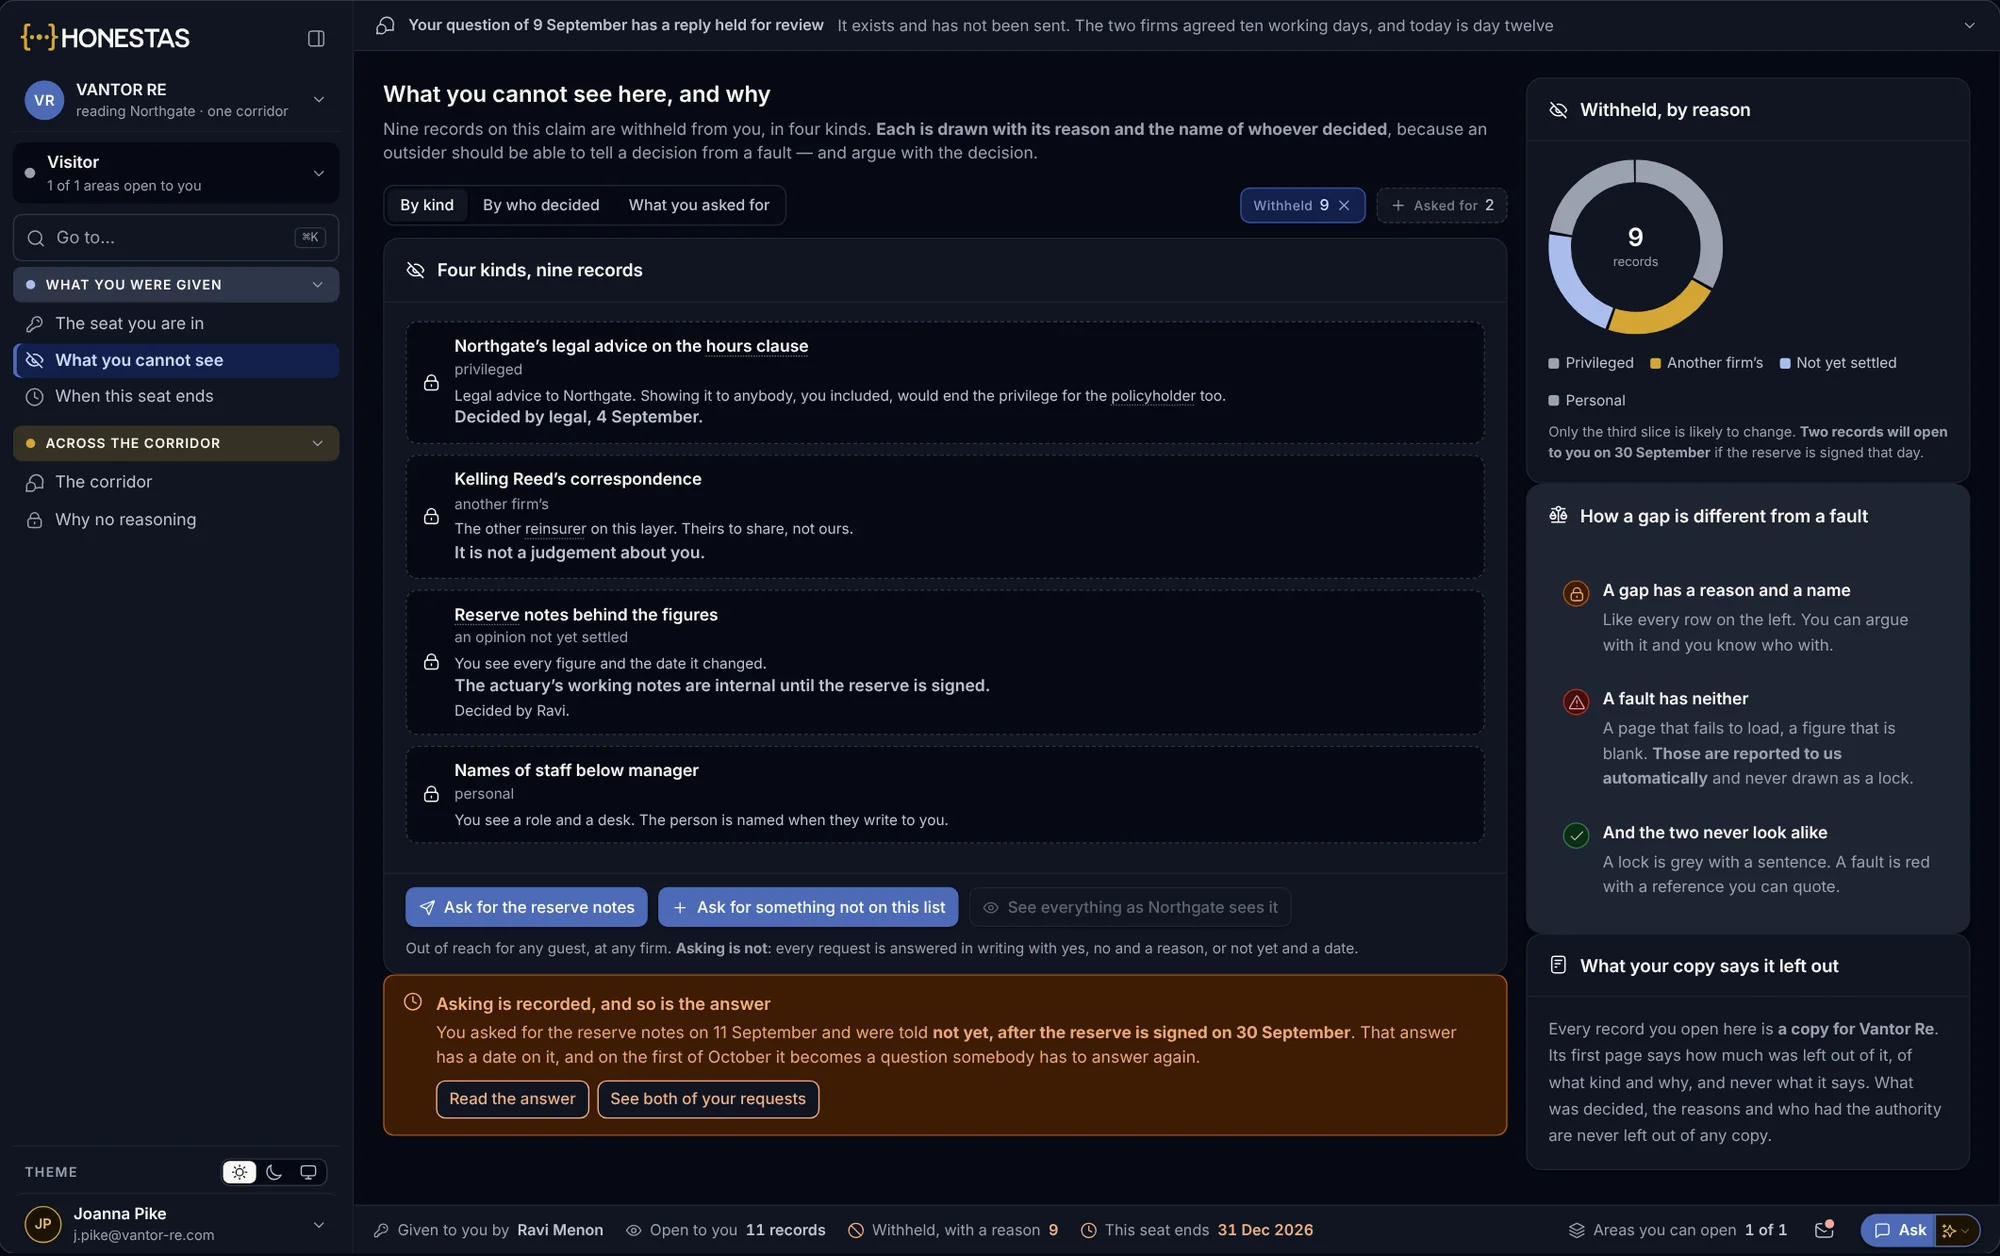
Co nevidíte a proč
Když je něco skryto, uživatel se dozví, že je to skryto záměrně, aby si toto rozhodnutí nikdy nespletl s chybou systému.
- Skryto a jasně vysvětleno
- Žádná tichá prázdná místa
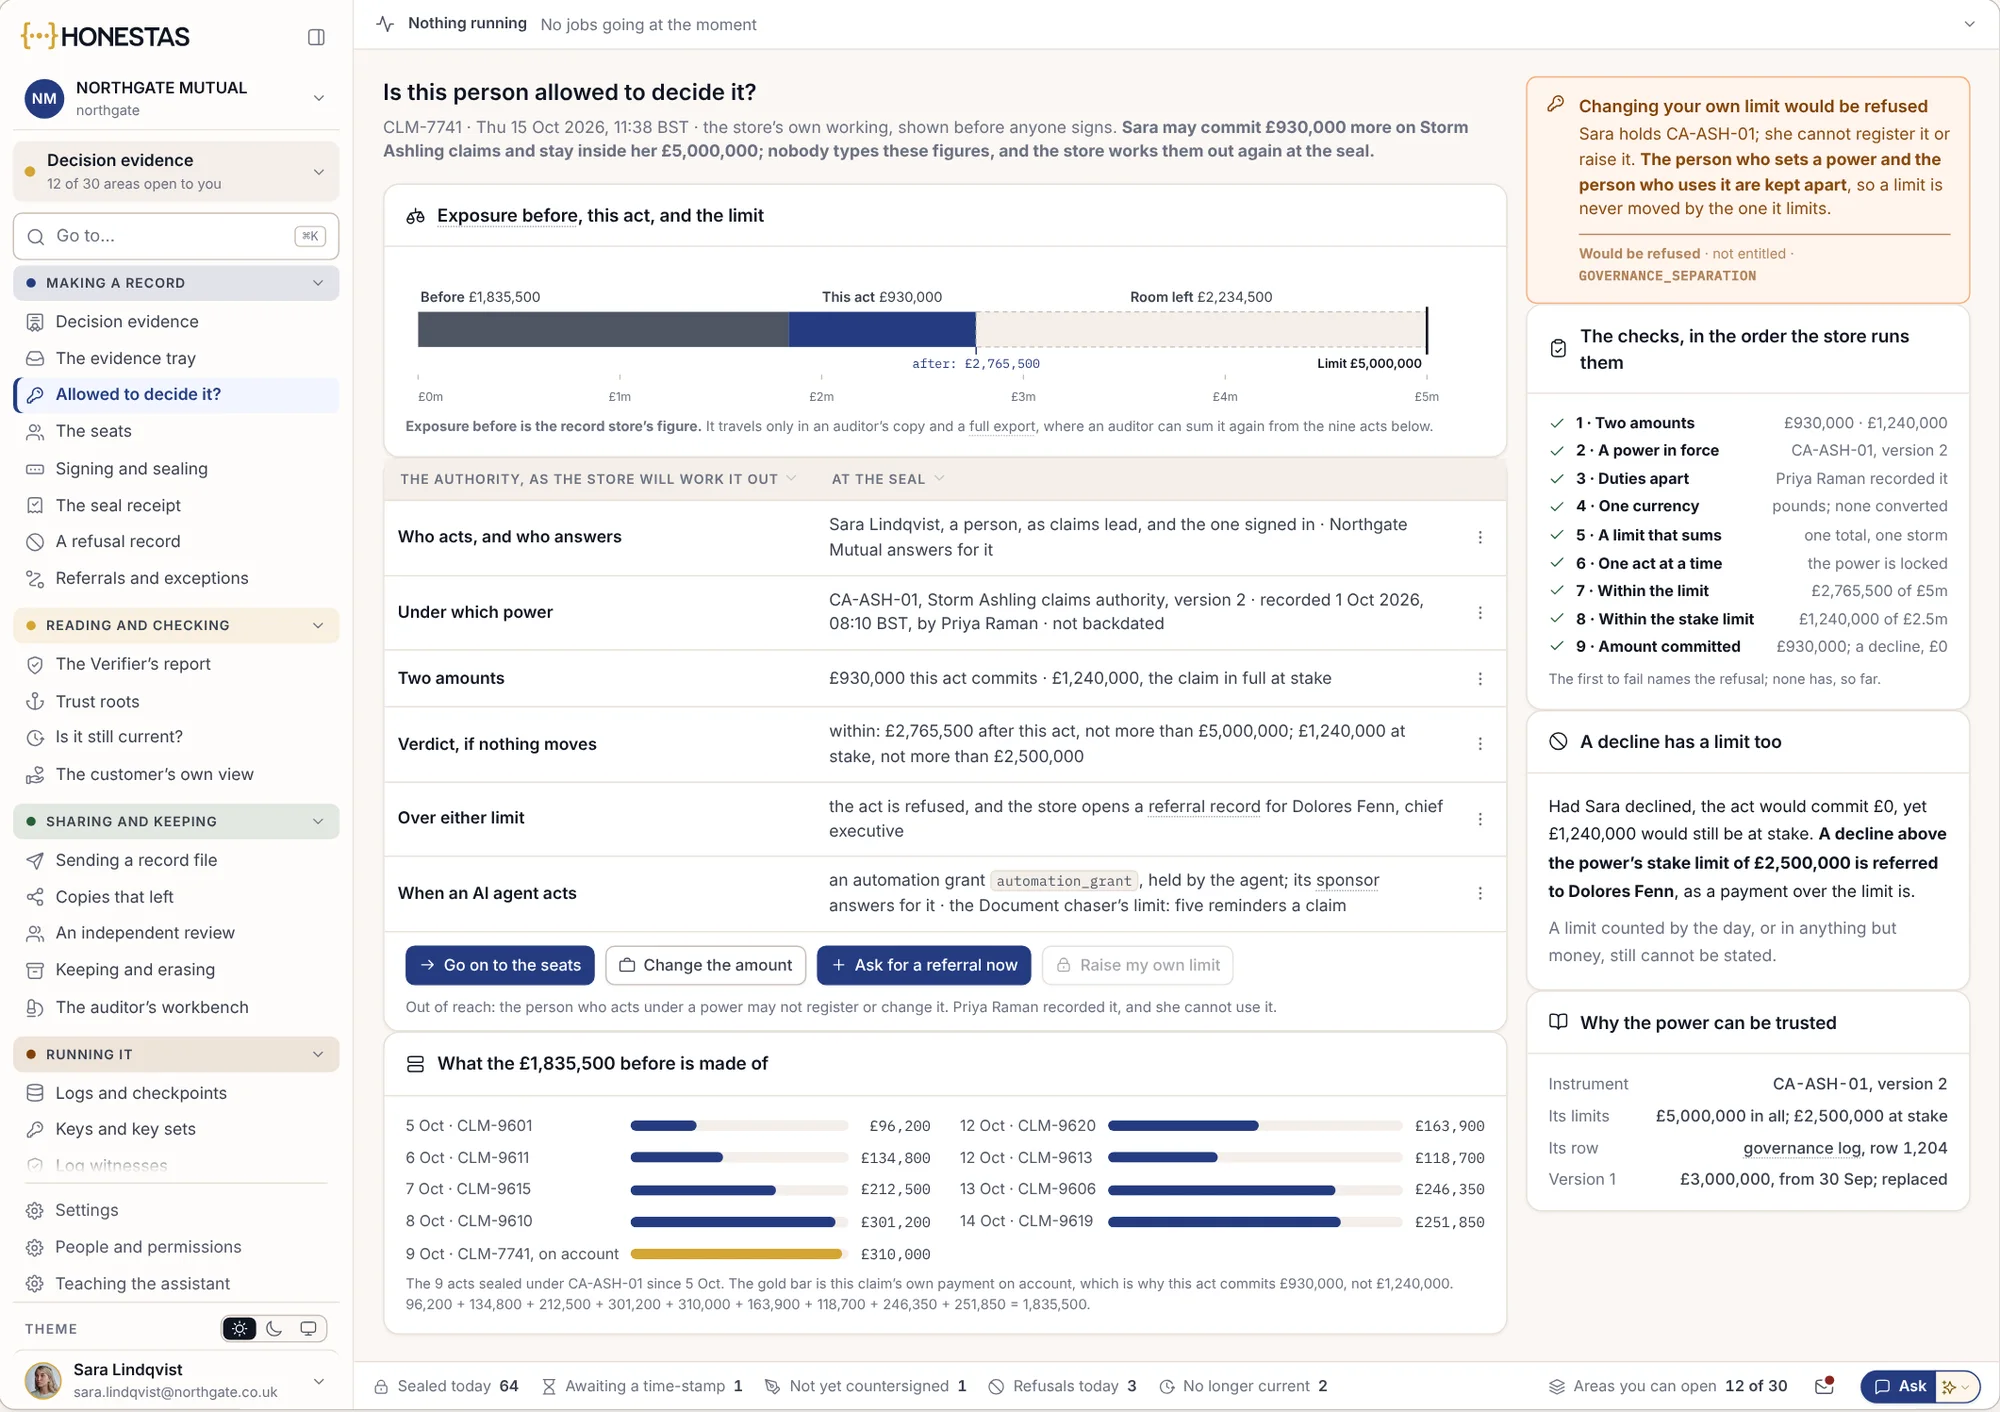
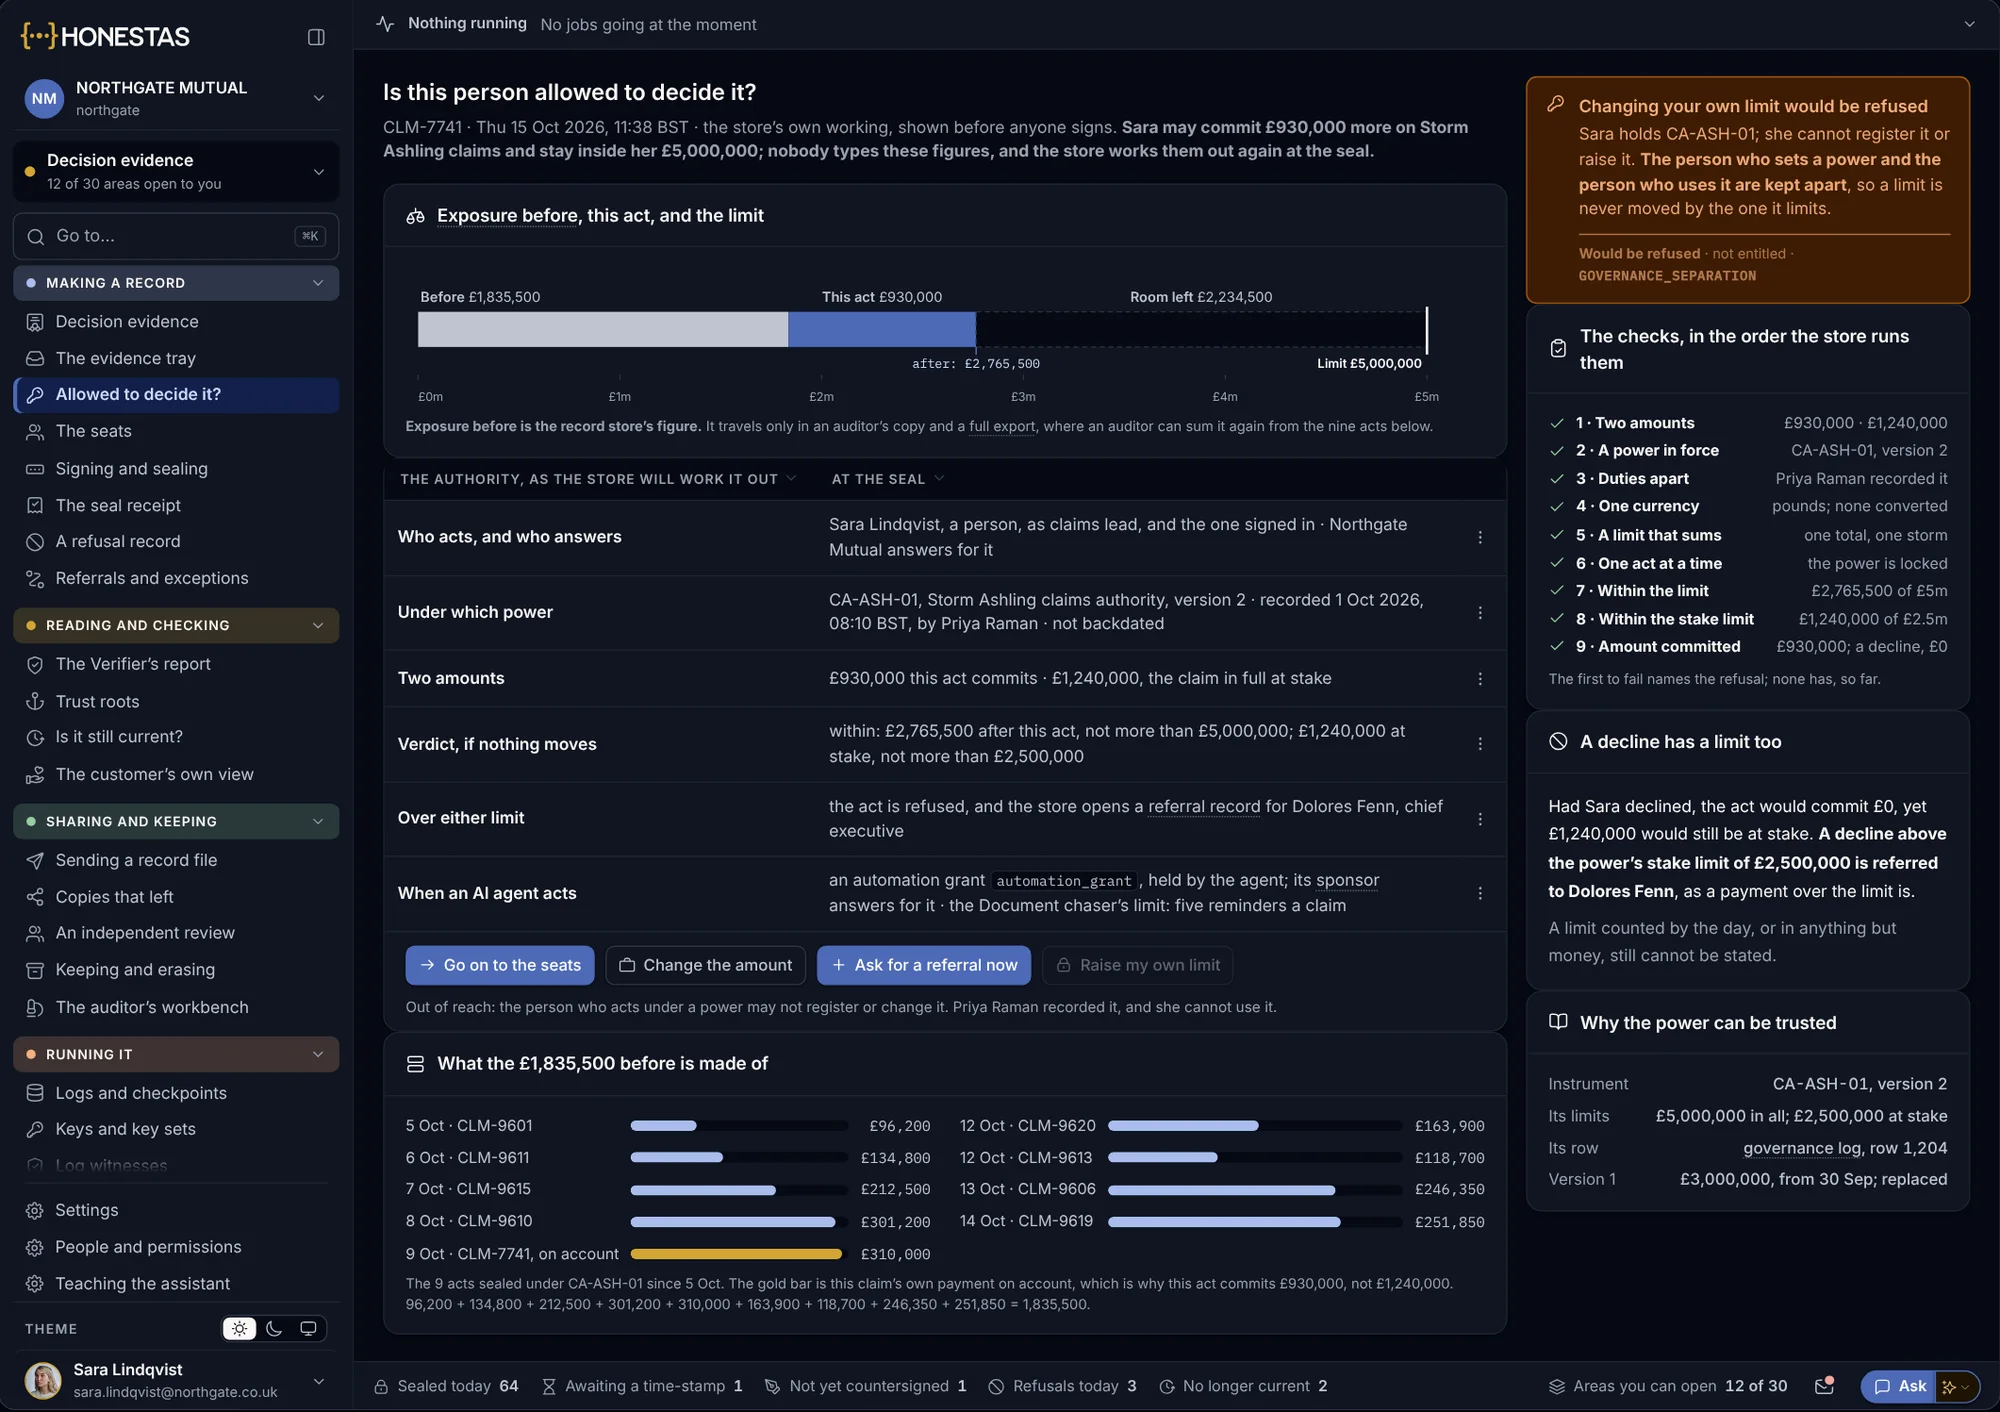
Oprávnění o tomto rozhodnout?
- Vaše limity před podpisem
- Kdo další musí podepsat
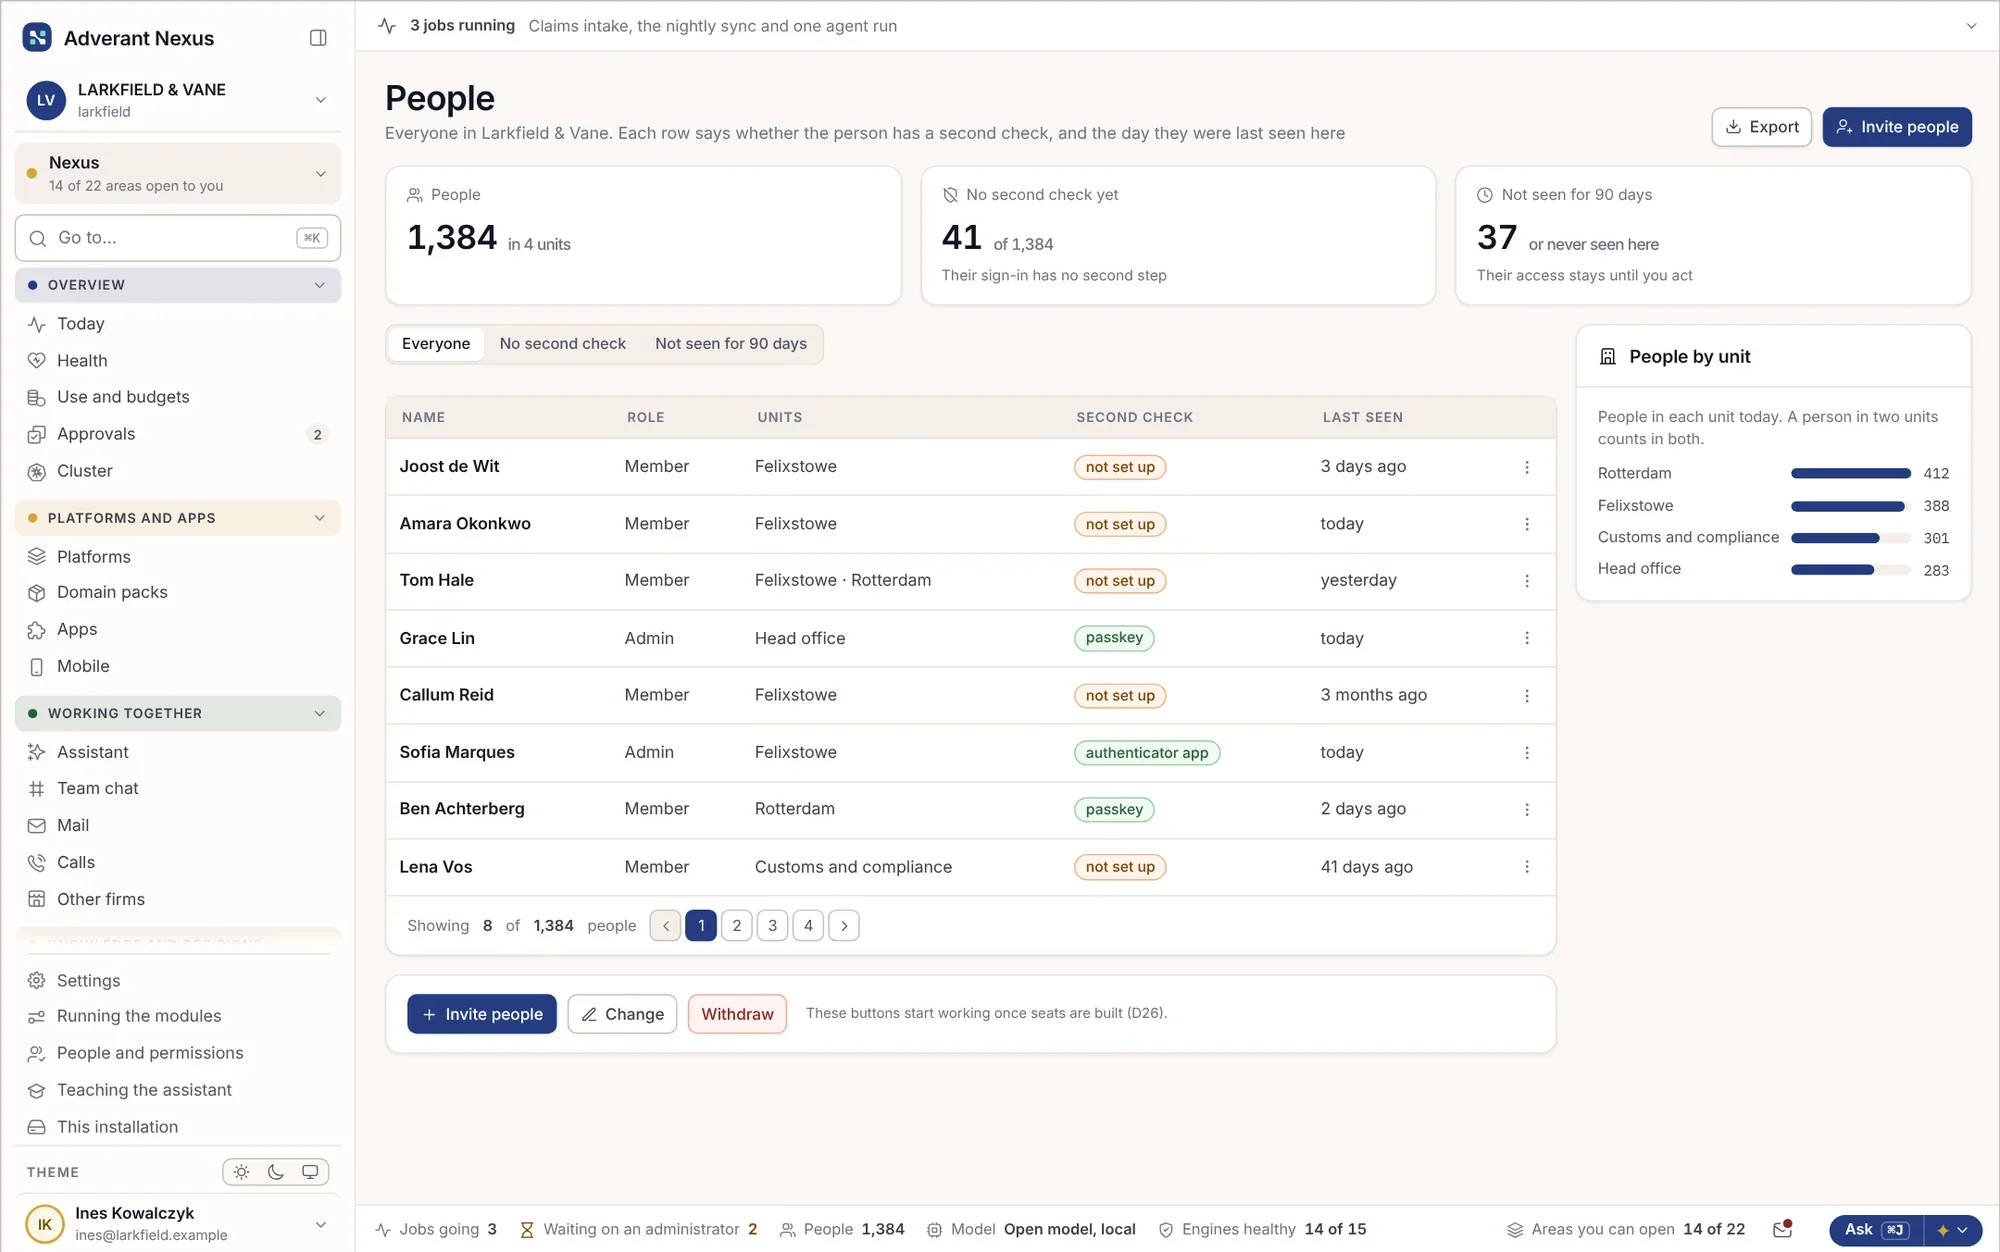
Kdo má jaká oprávnění a proč.
Získejte přehled o všech lidech v organizaci, oprávněních spojených s jejich rolí i důvodech, proč se někdo k něčemu nedostane. Rizikové změny čekají na schválení druhou osobou.
Osoby
- Všichni v jednom přehledu
- Vynucené dvoufázové ověření
- Vzdálené ukončení relací
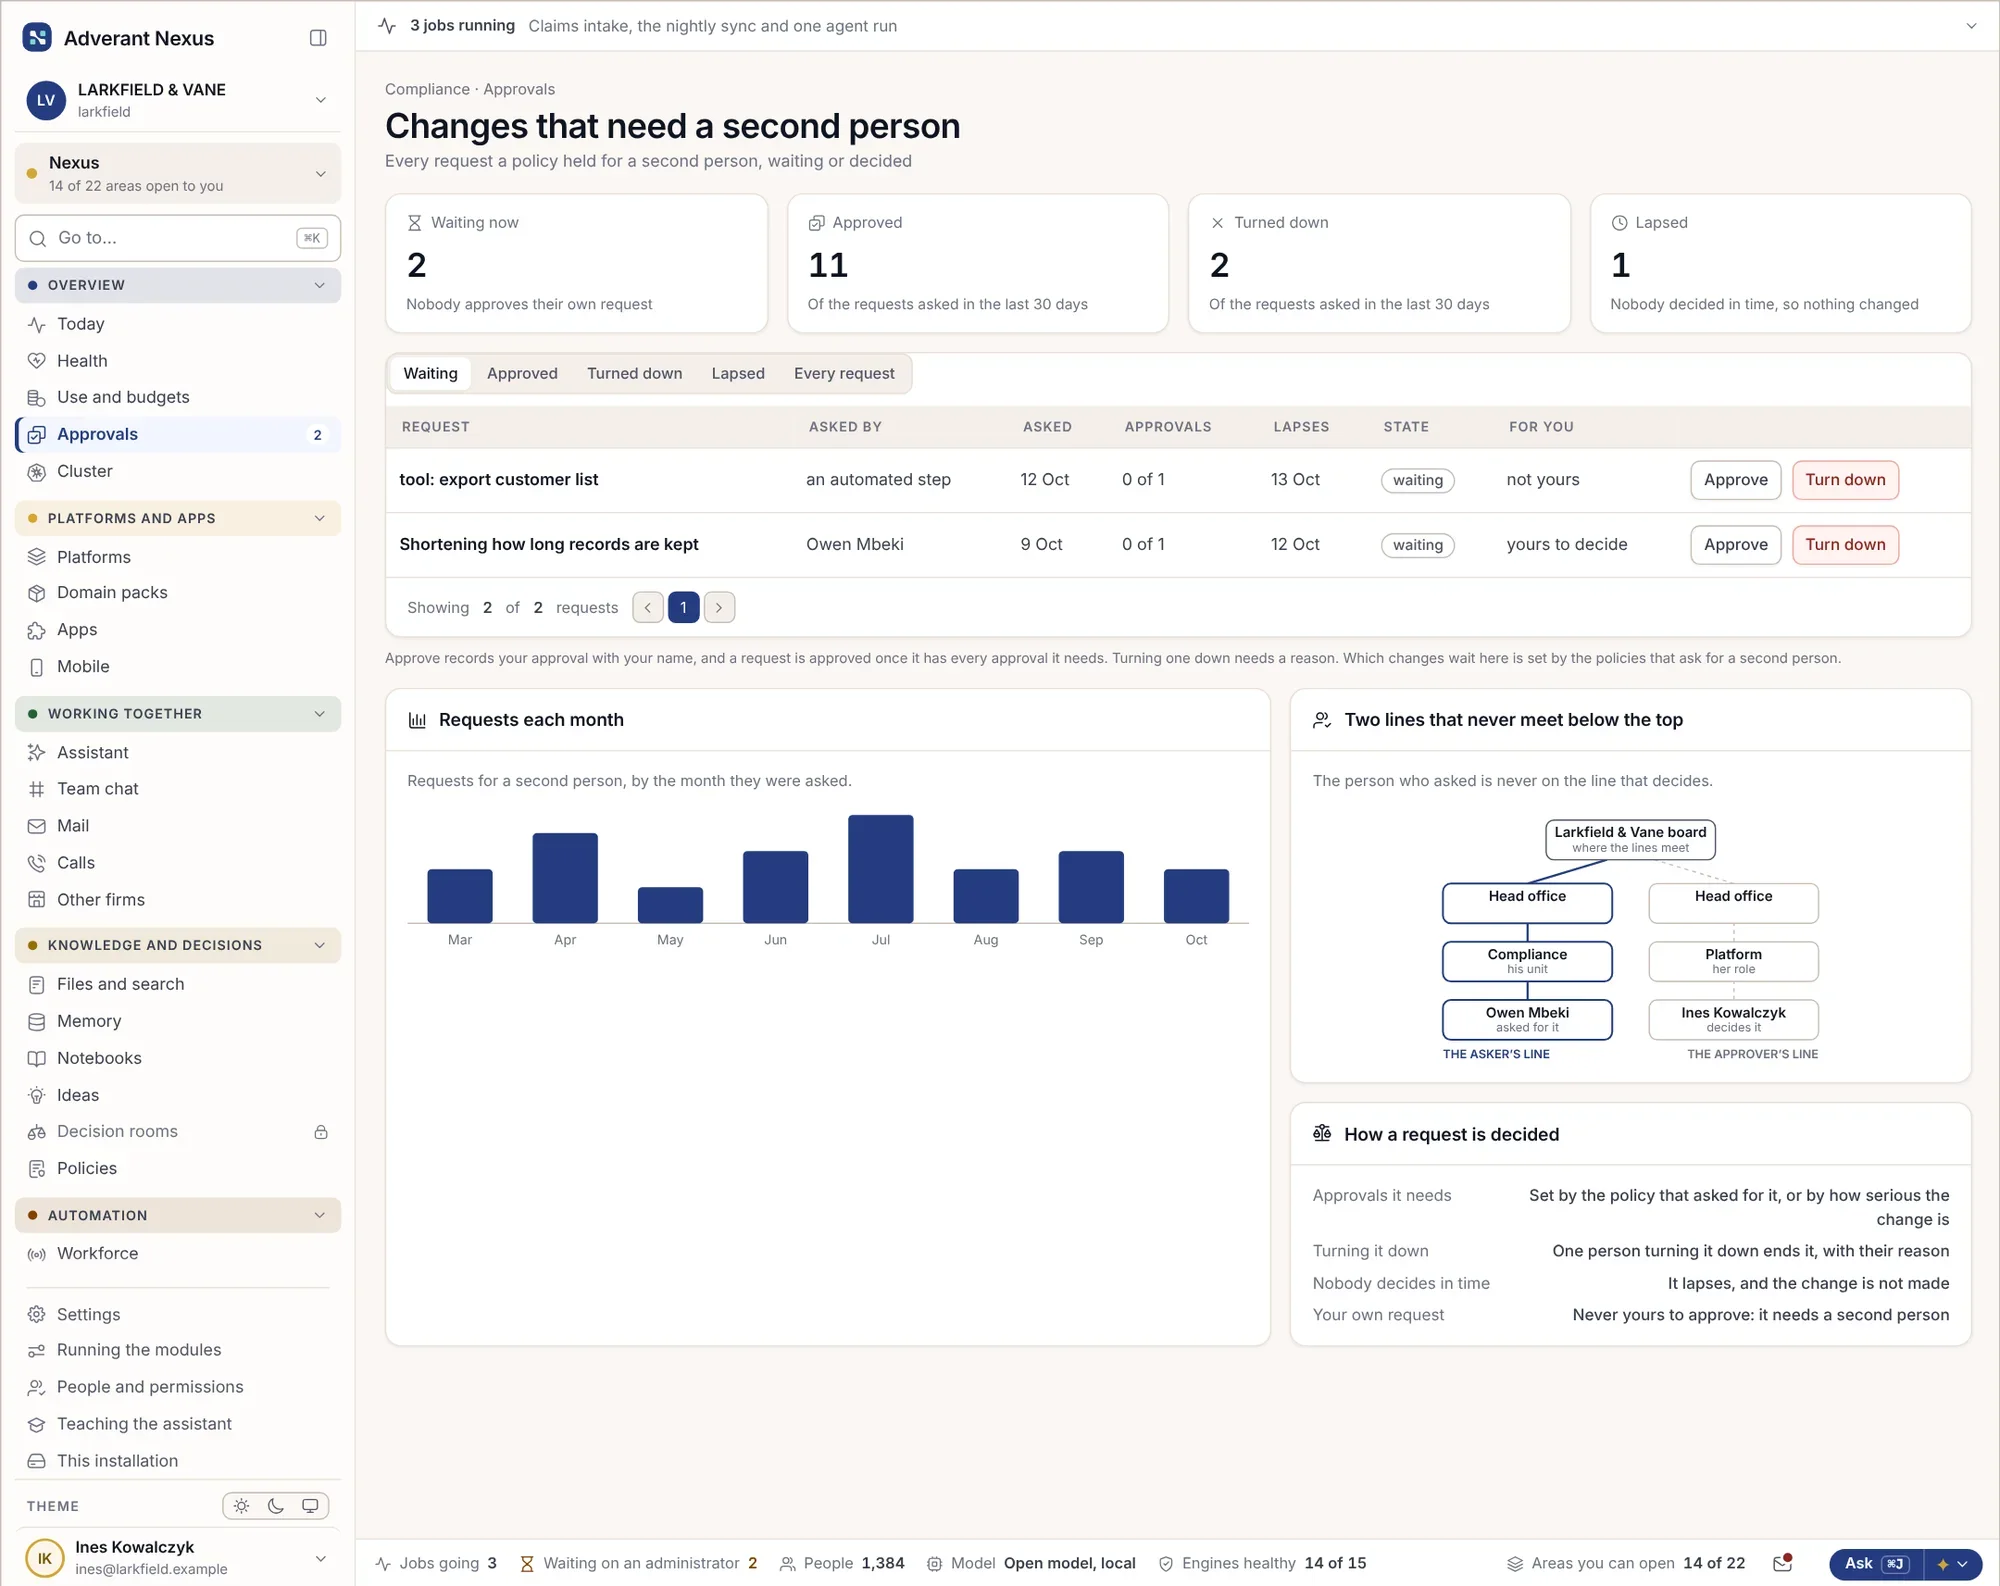
Schvalování čtyř očí
- Volitelné podle typu změny
- Schvalovatel nemůže být žadatelem
- Každé schválení je zaznamenáno
Vysvětlení přístupu krok za krokem
- Zobrazení každého kroku
- Označení blokujícího kroku
- Oprava přímo na příslušném místě
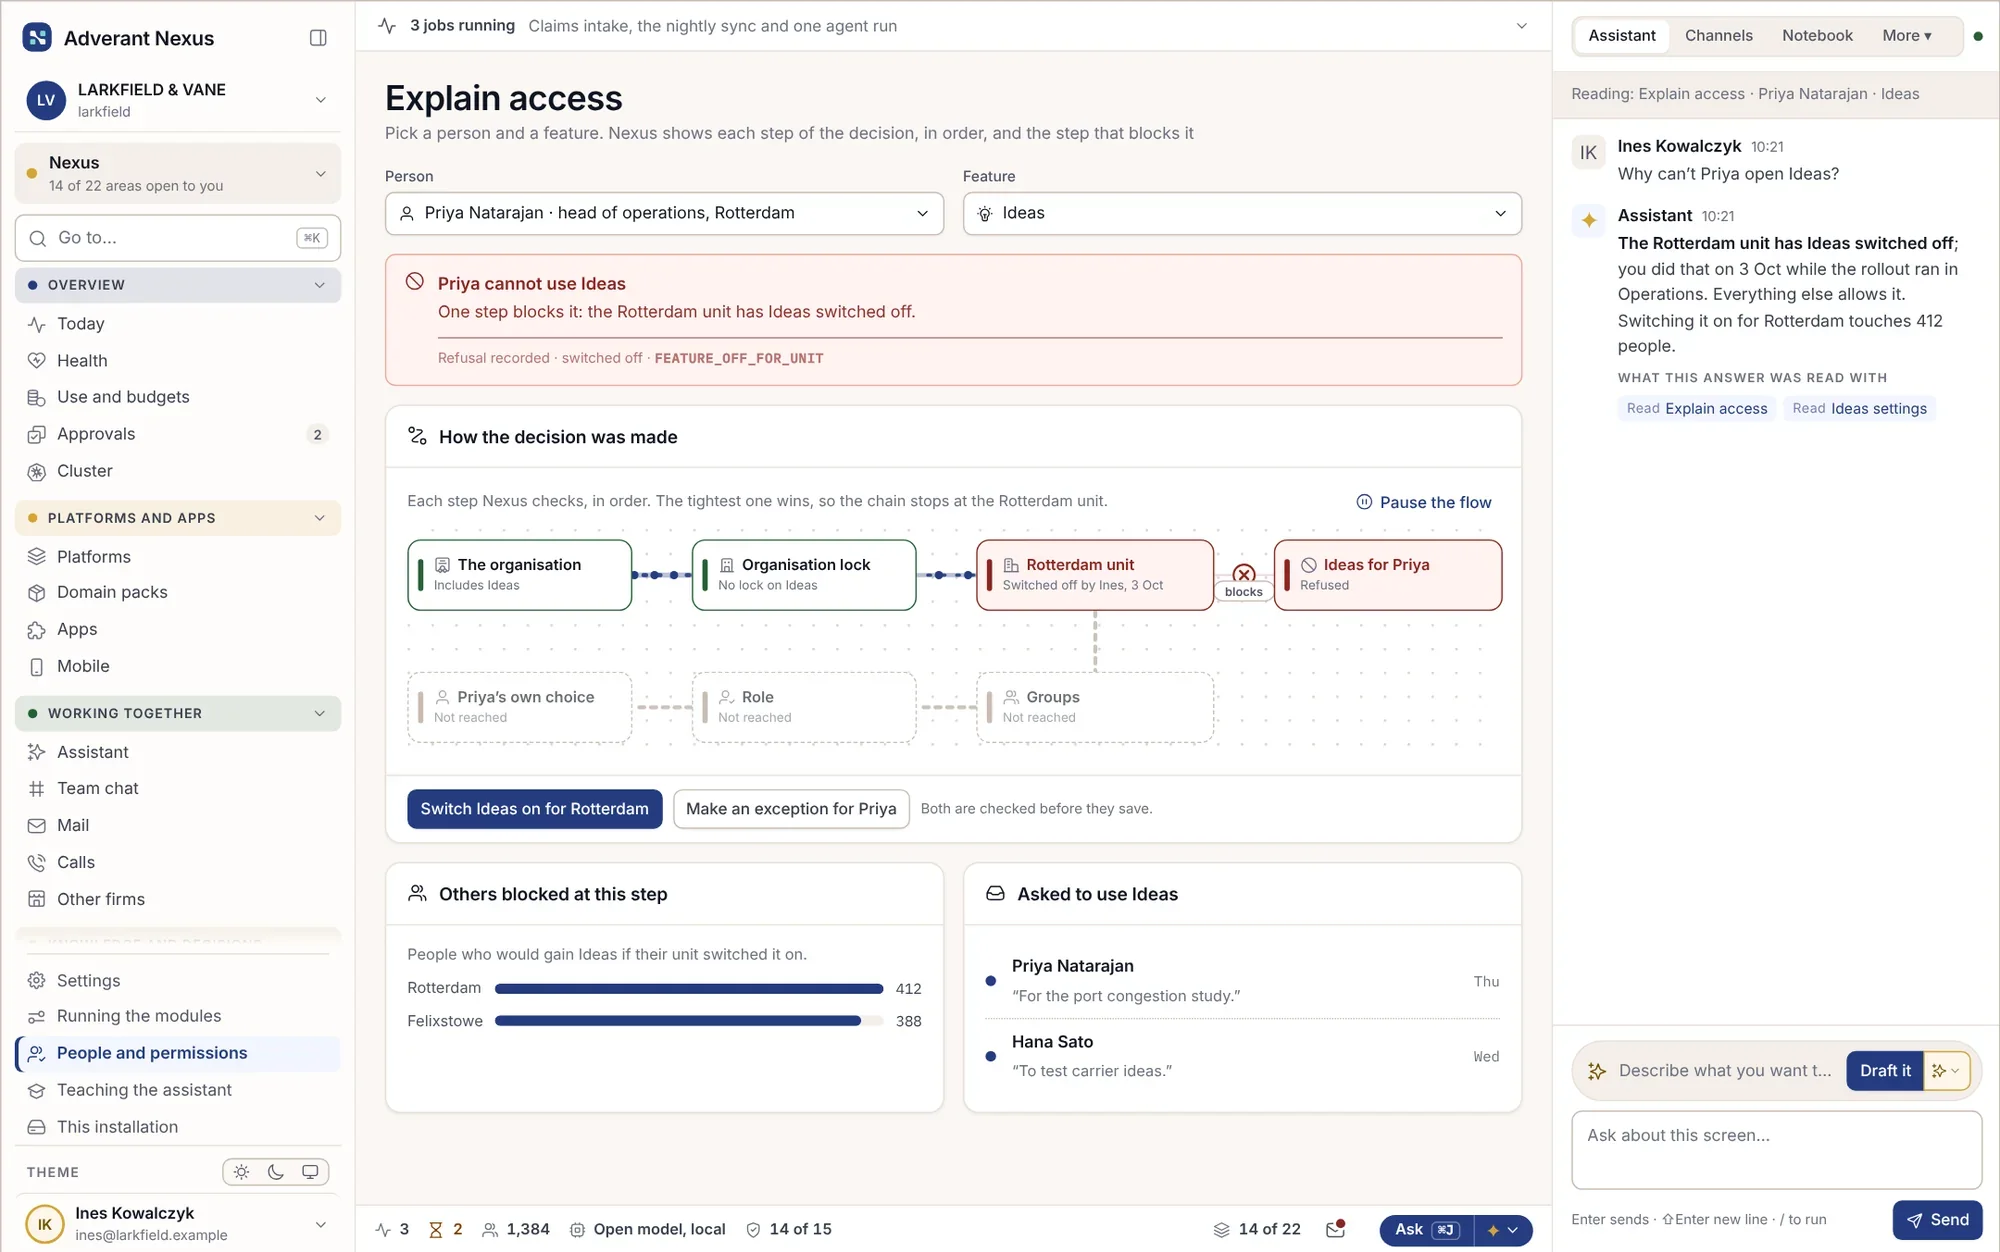
Jedna kontrola, splnění mnoha pravidel.
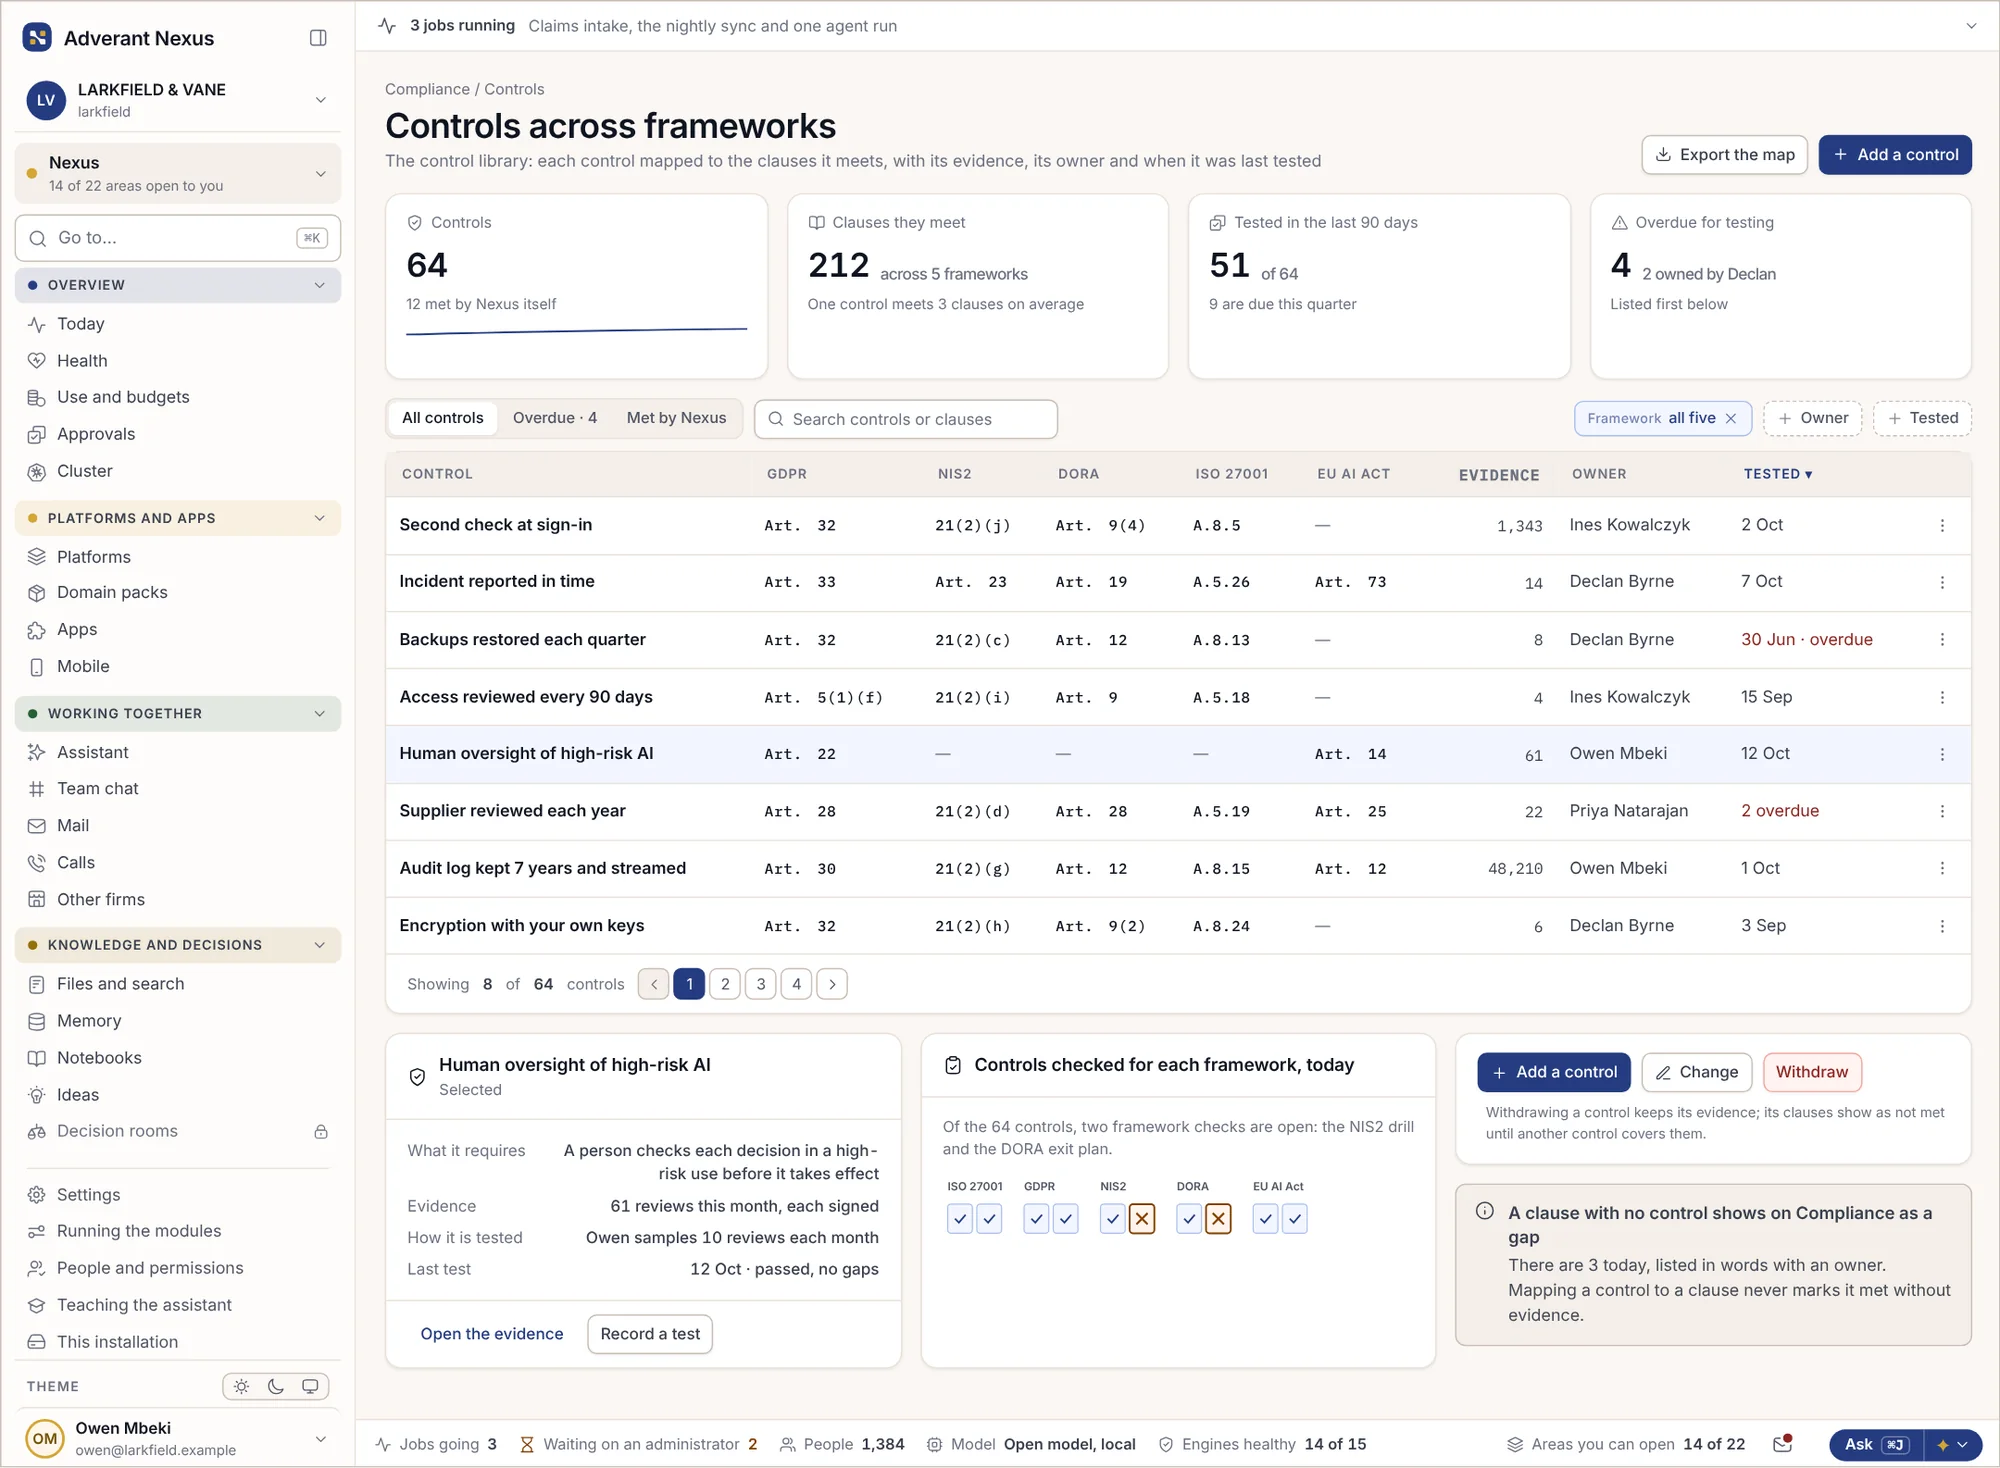
Každé kontrolní opatření je navázáno na požadavky, které plní v rámci GDPR, aktu o umělé inteligenci, NIS2, DORA a norem ISO. Důkazy se tam, kde je to možné, sbírají automaticky a registr využití AI je průběžně aktualizován.
Kontrolní opatření napříč rámci
- Jednorázové namapování
- Opakované využití důkazů
- Zobrazení nedostatků
Registr podle aktu o umělé inteligenci
- Evidence každého využití AI
- Zaznamenaná třída rizika
- Přiřazený vlastník pro každou položku


Připraveno, jakmile si auditor vyžádá podklady.
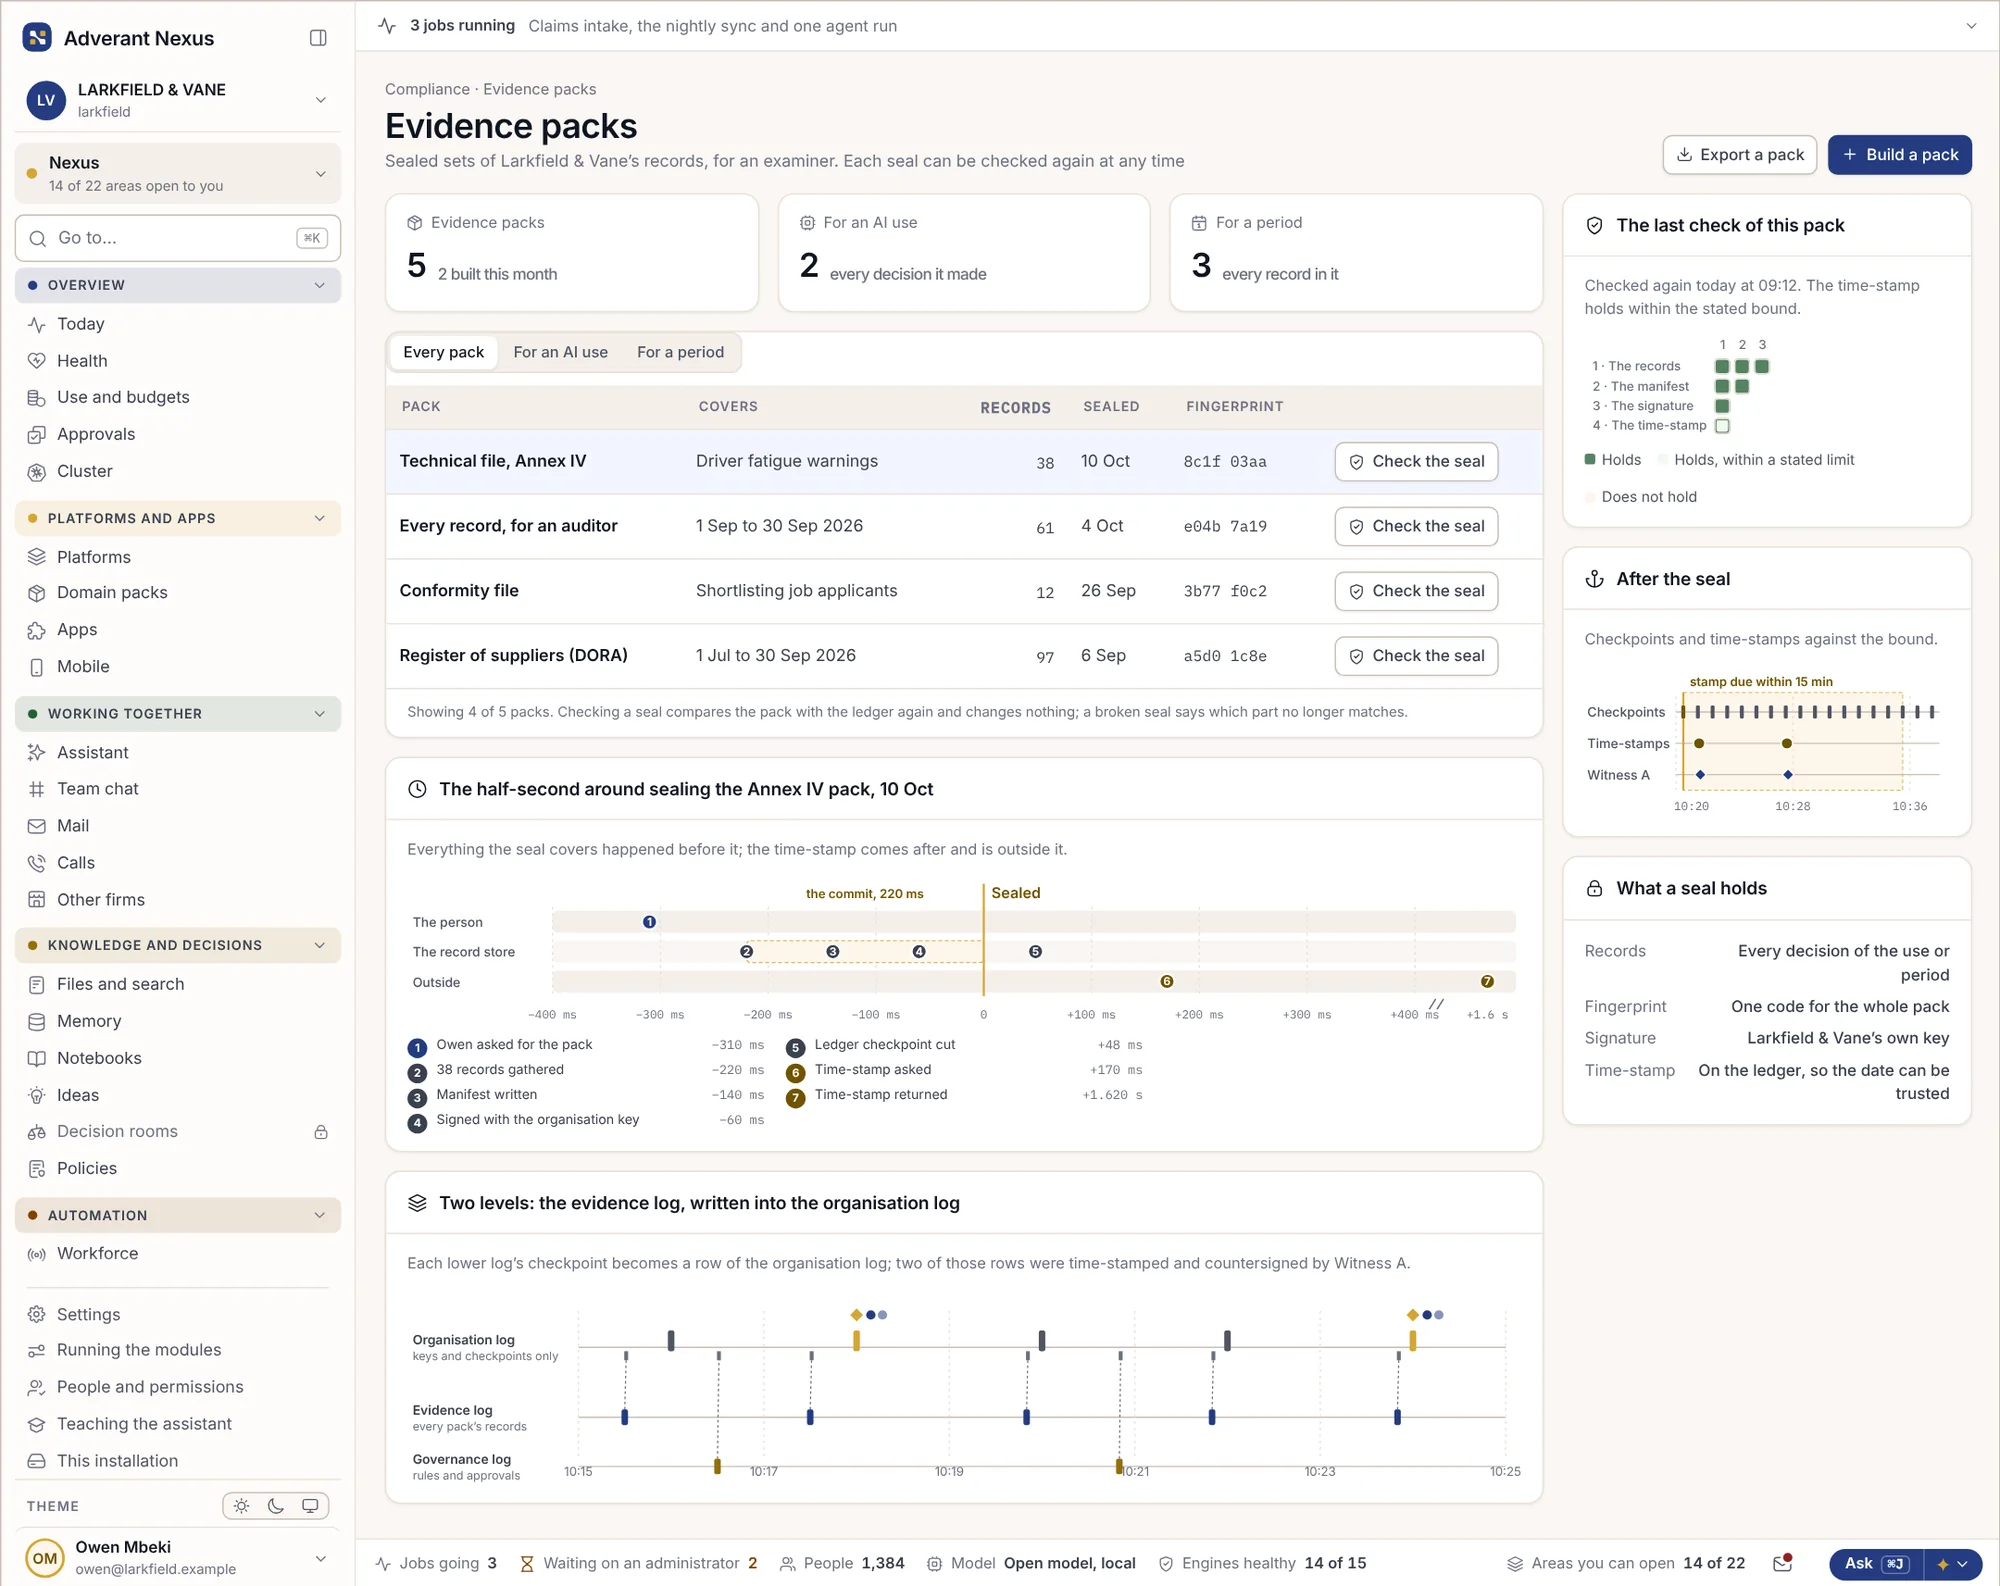
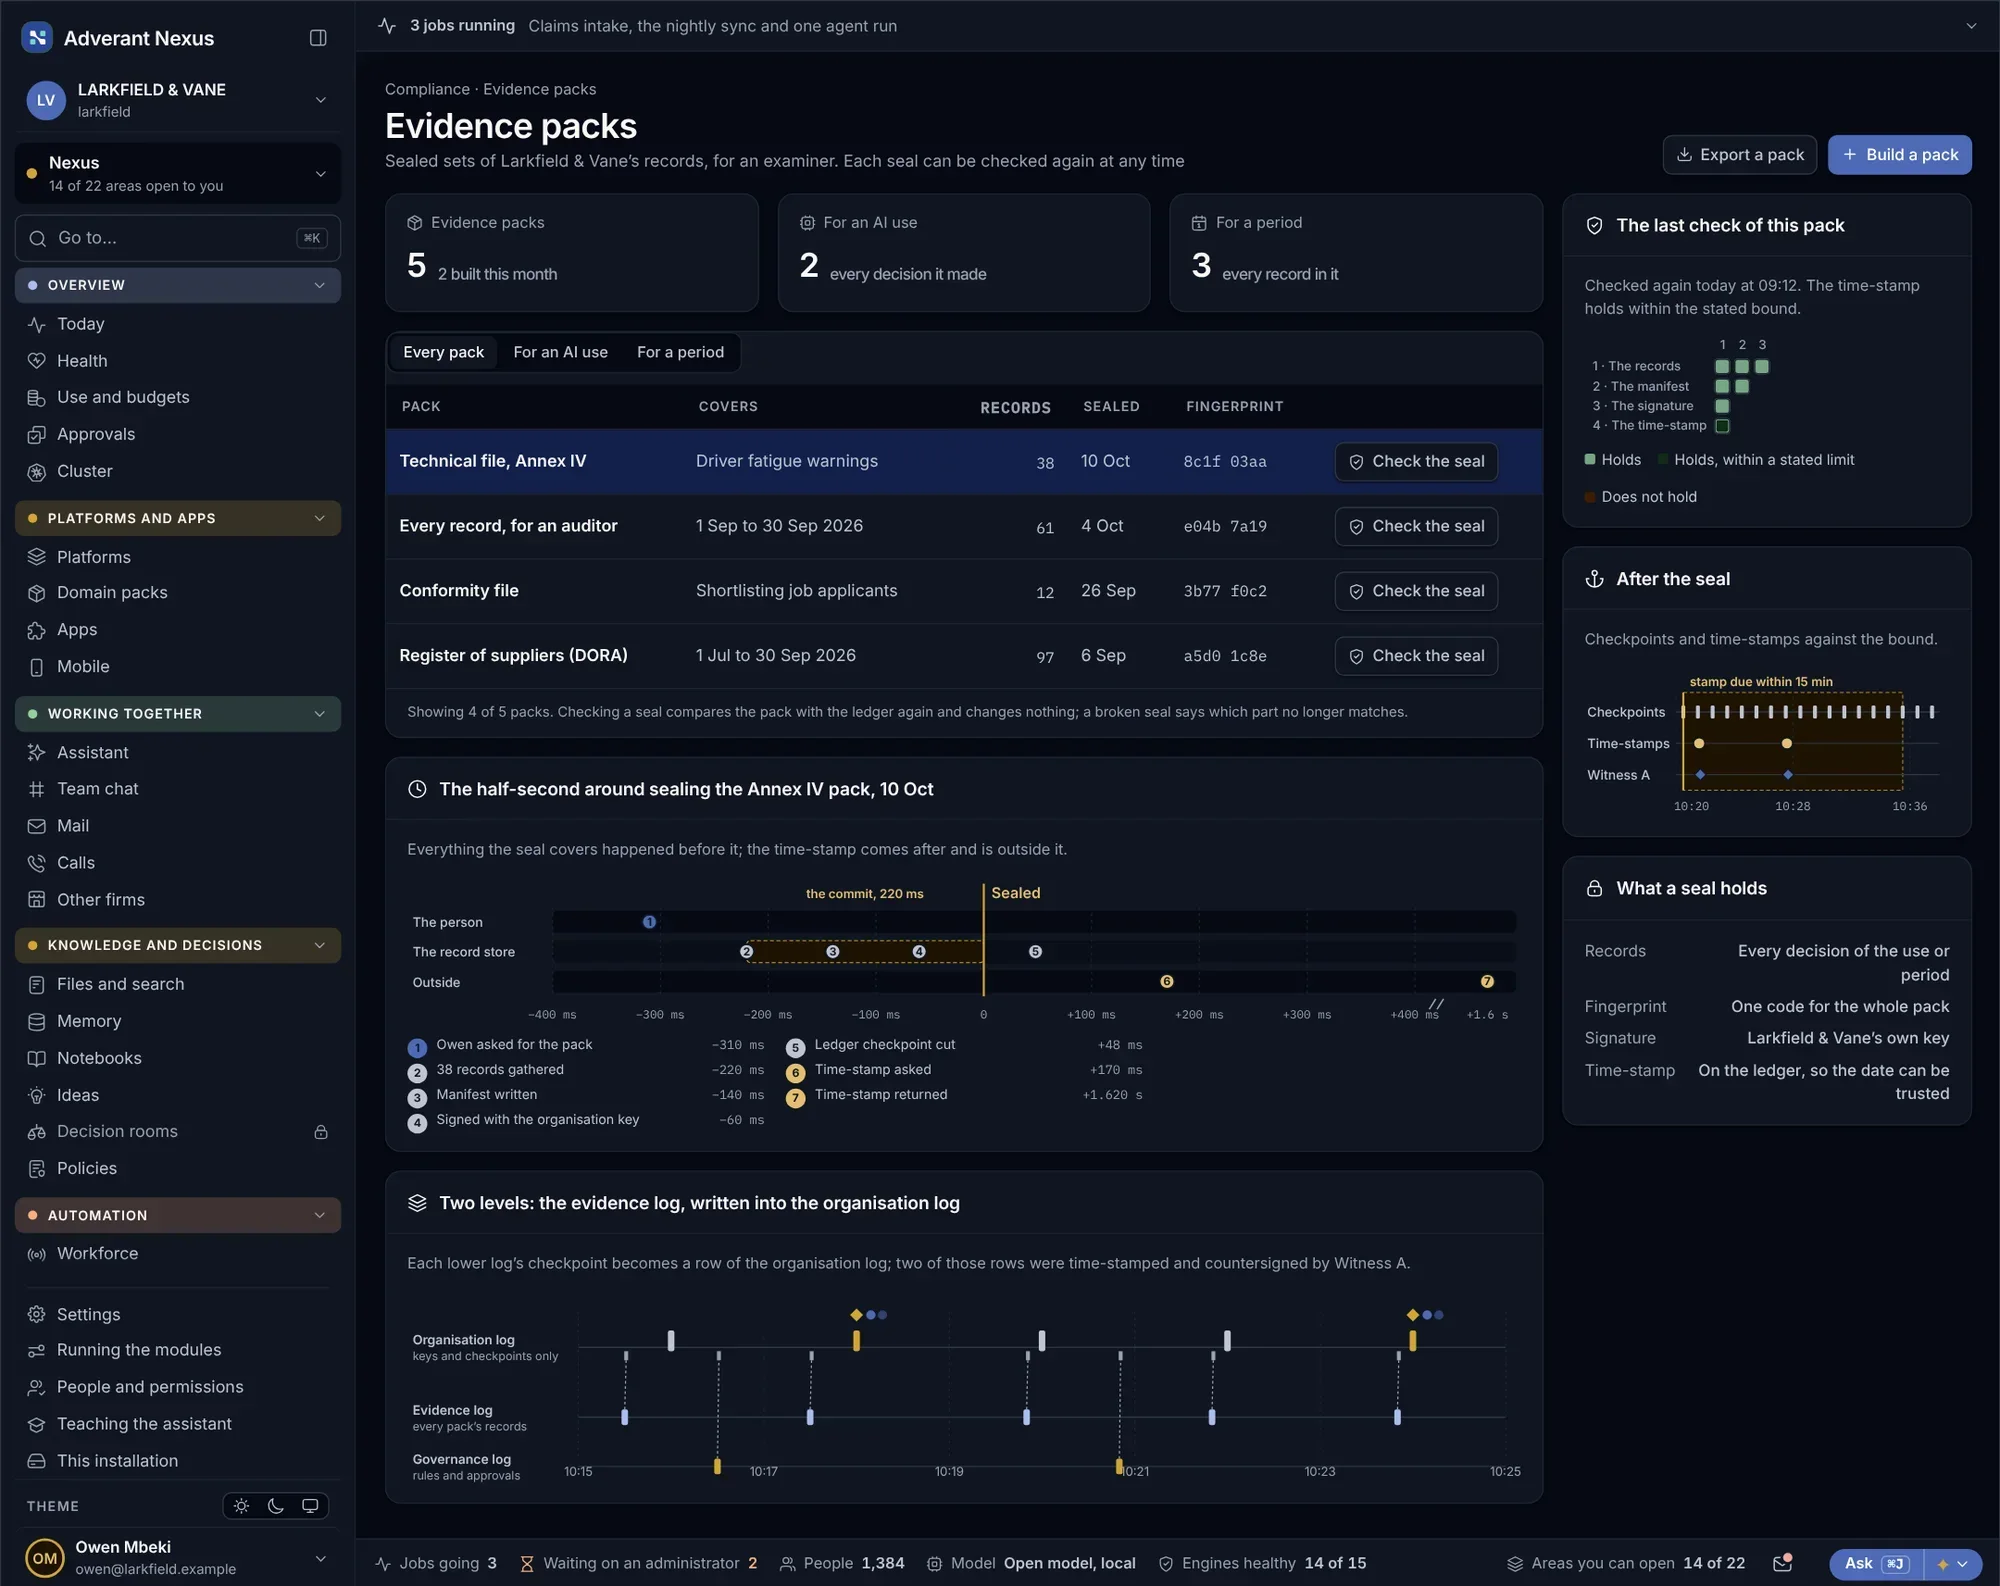
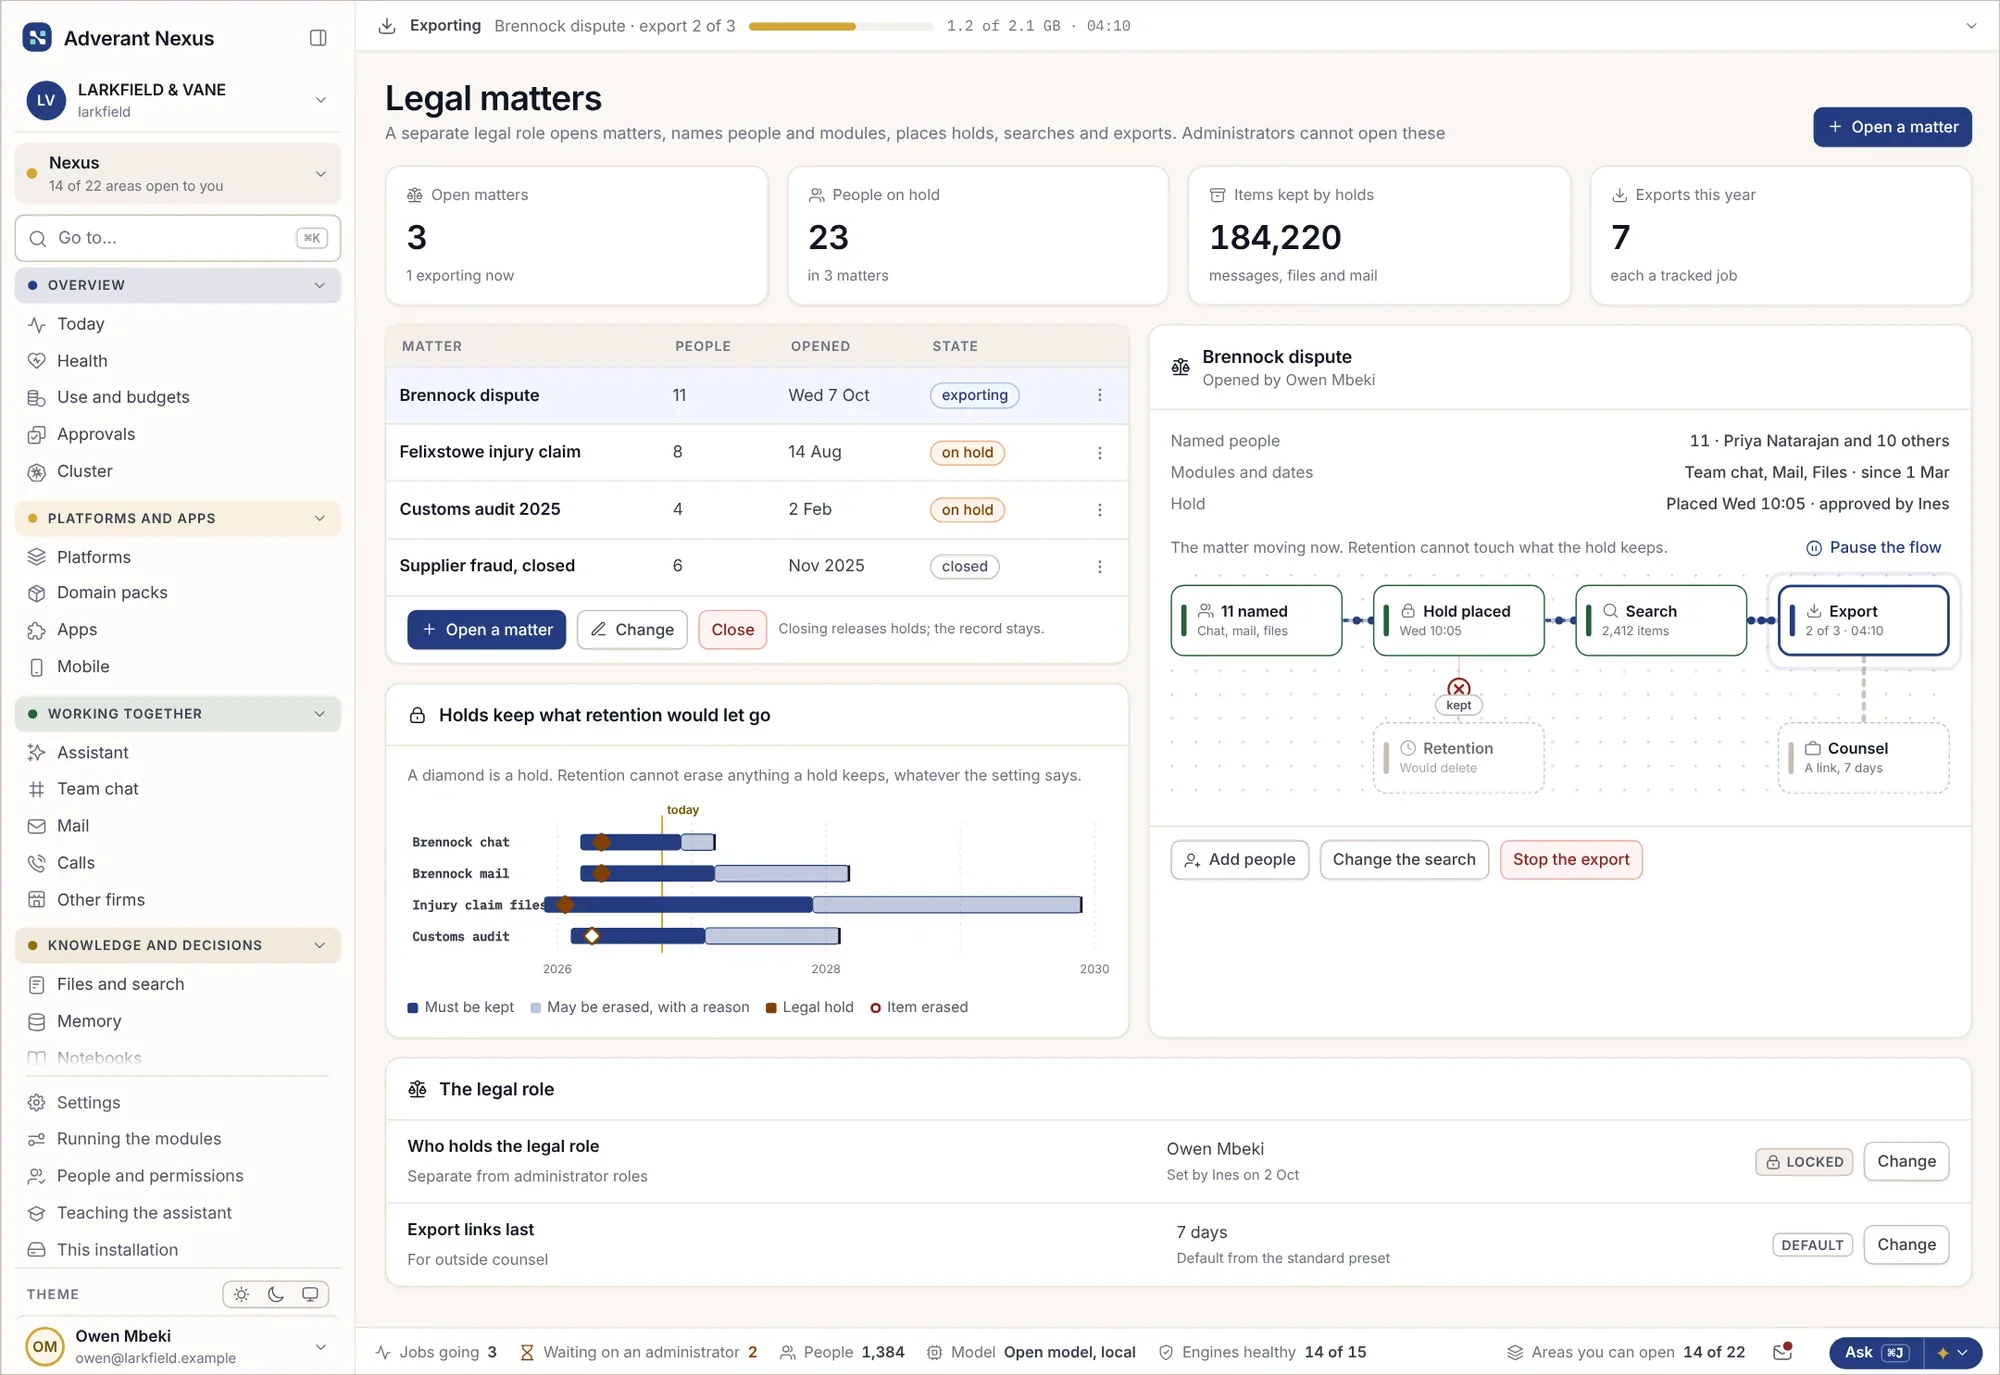
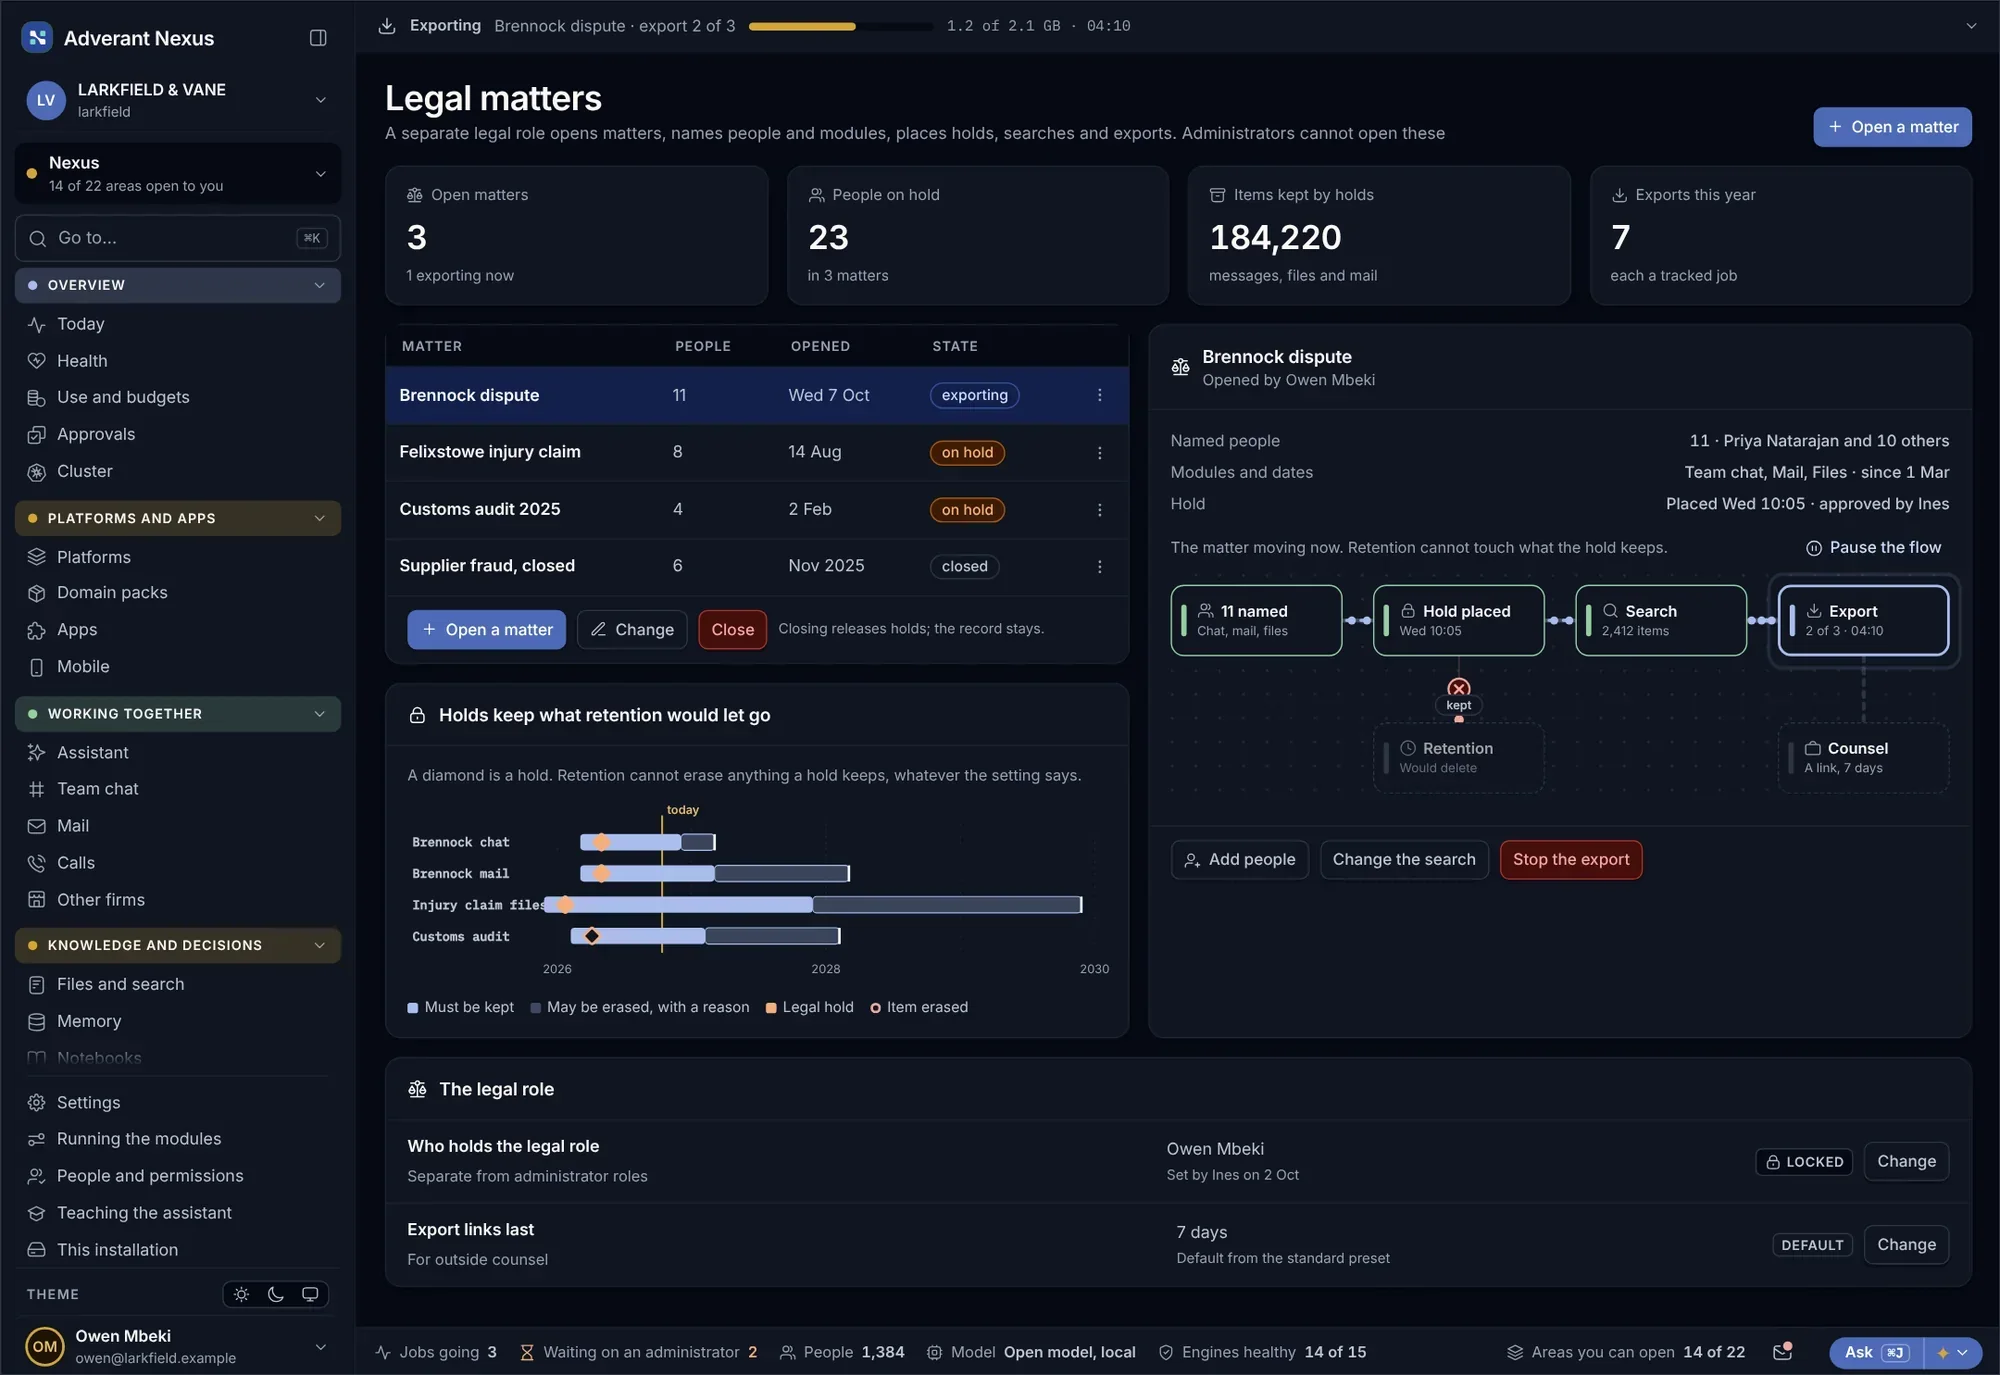
Sestavte balíček důkazů, který auditor požaduje, a ověřte platnost těch starších. Nastavte blokaci dat z právních důvodů a exportujte přesně to, na co se vztahuje.
Balíčky důkazů
- Sestaveno z aktuálních záznamů
- Zapečetěno při vydání
- Možnost pozdějšího ověření
Právní záležitosti, blokace a exporty
- Blokace zabraňující smazání
- Exporty přesně v rozsahu blokace
- Uvolnění se záznamem
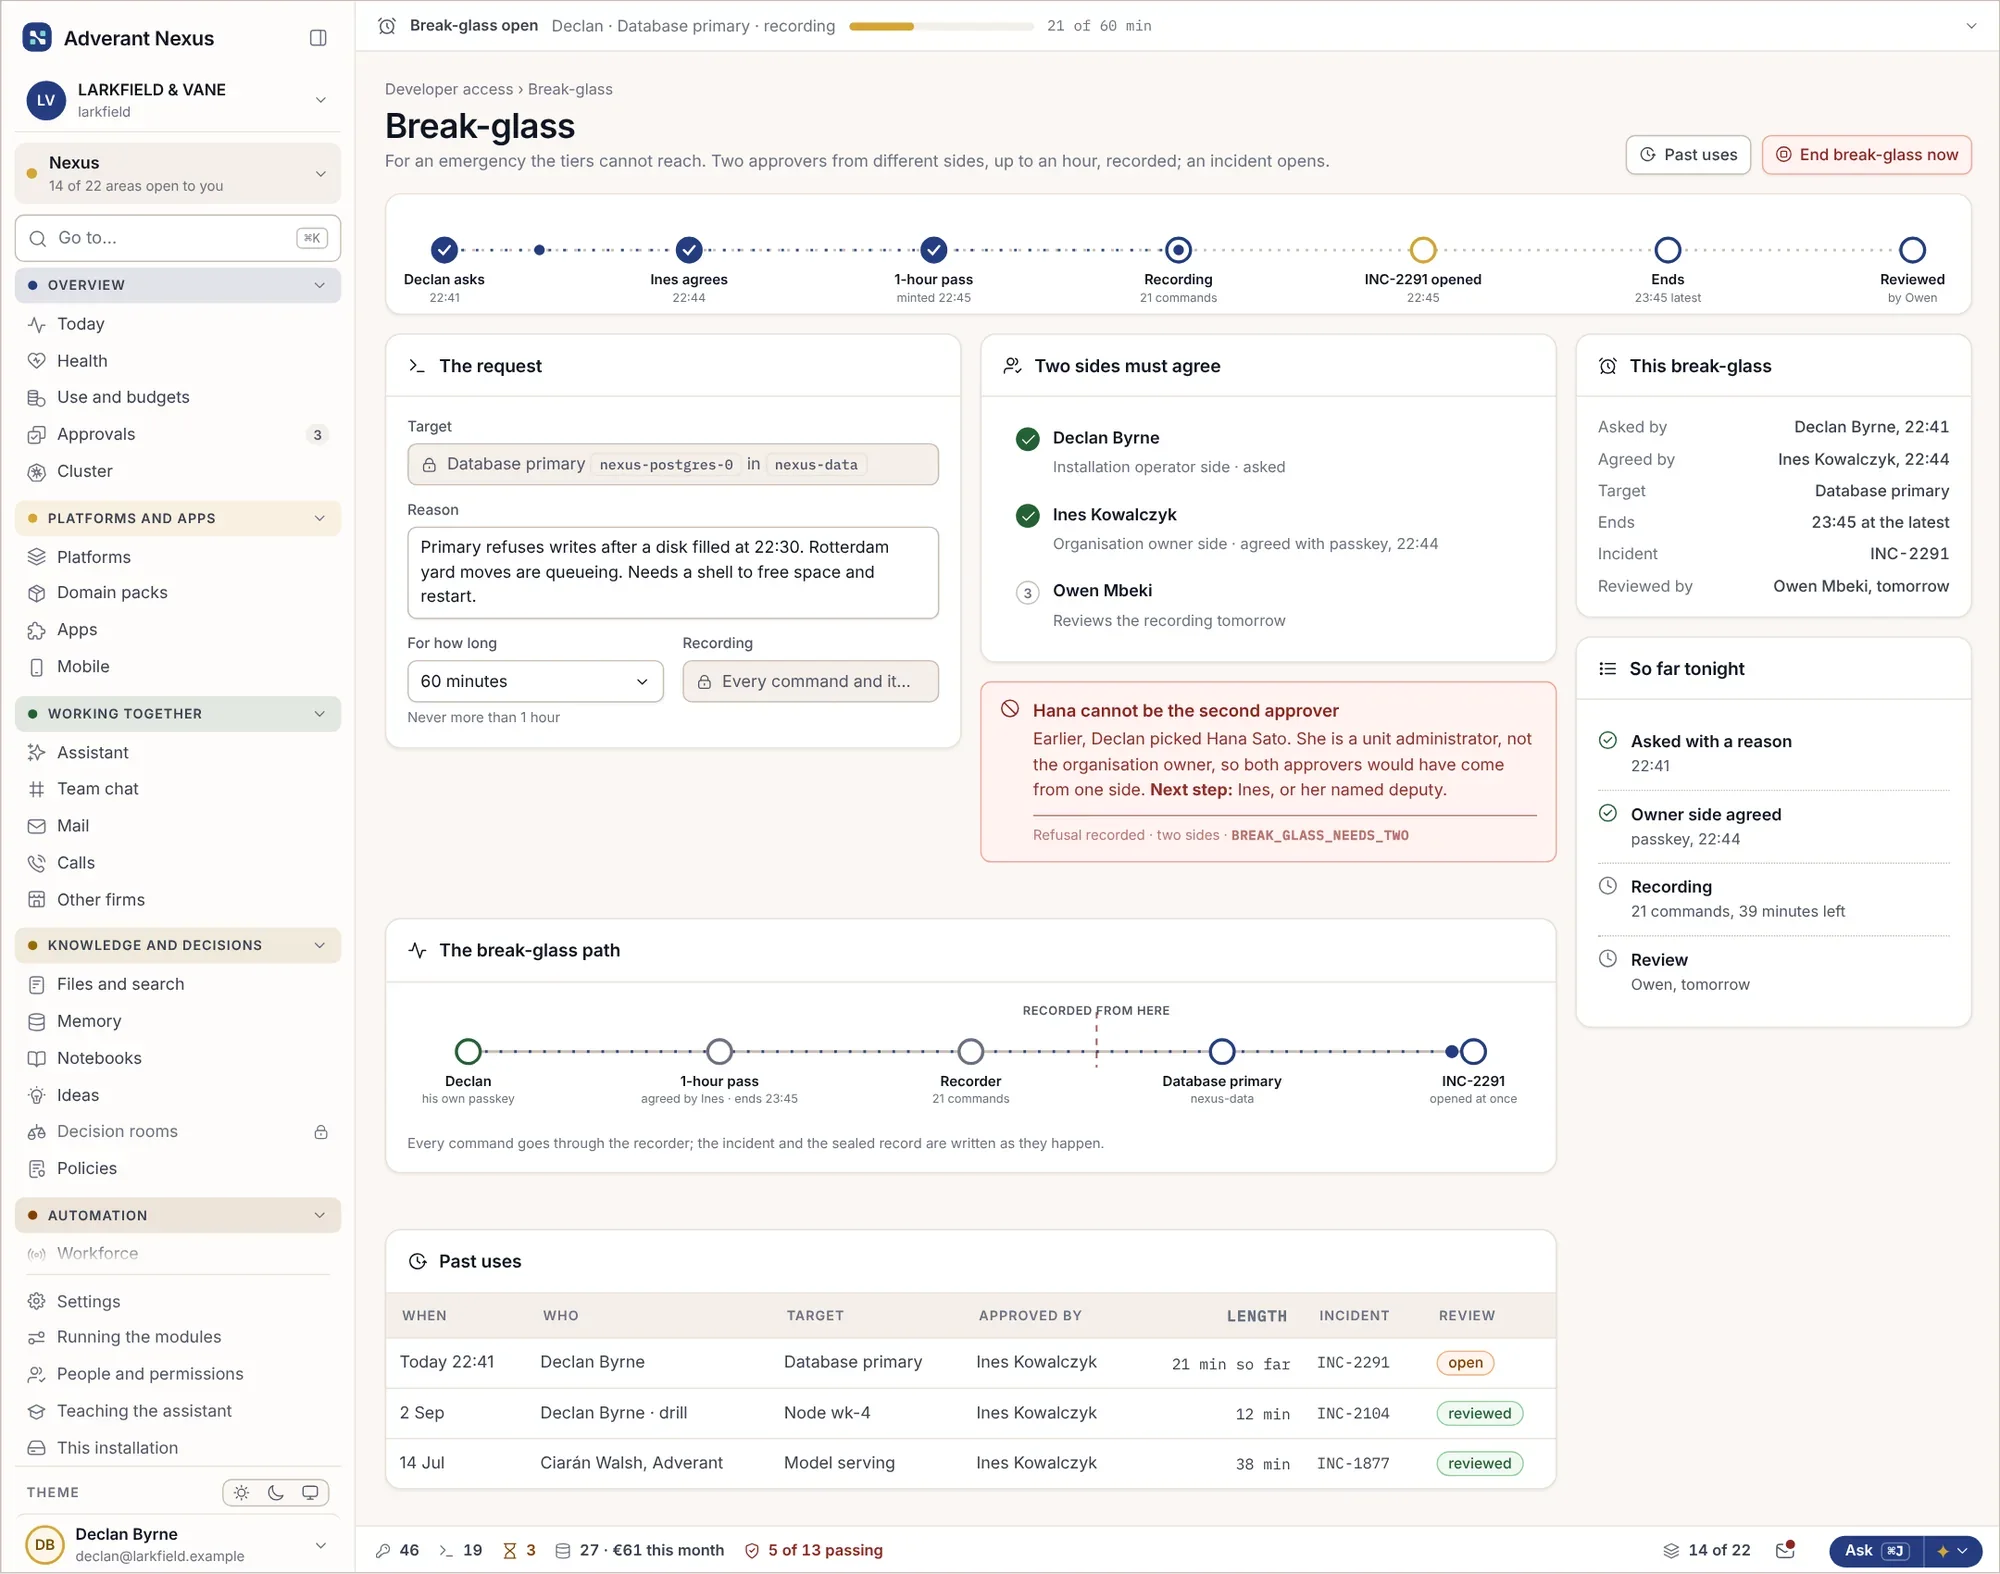
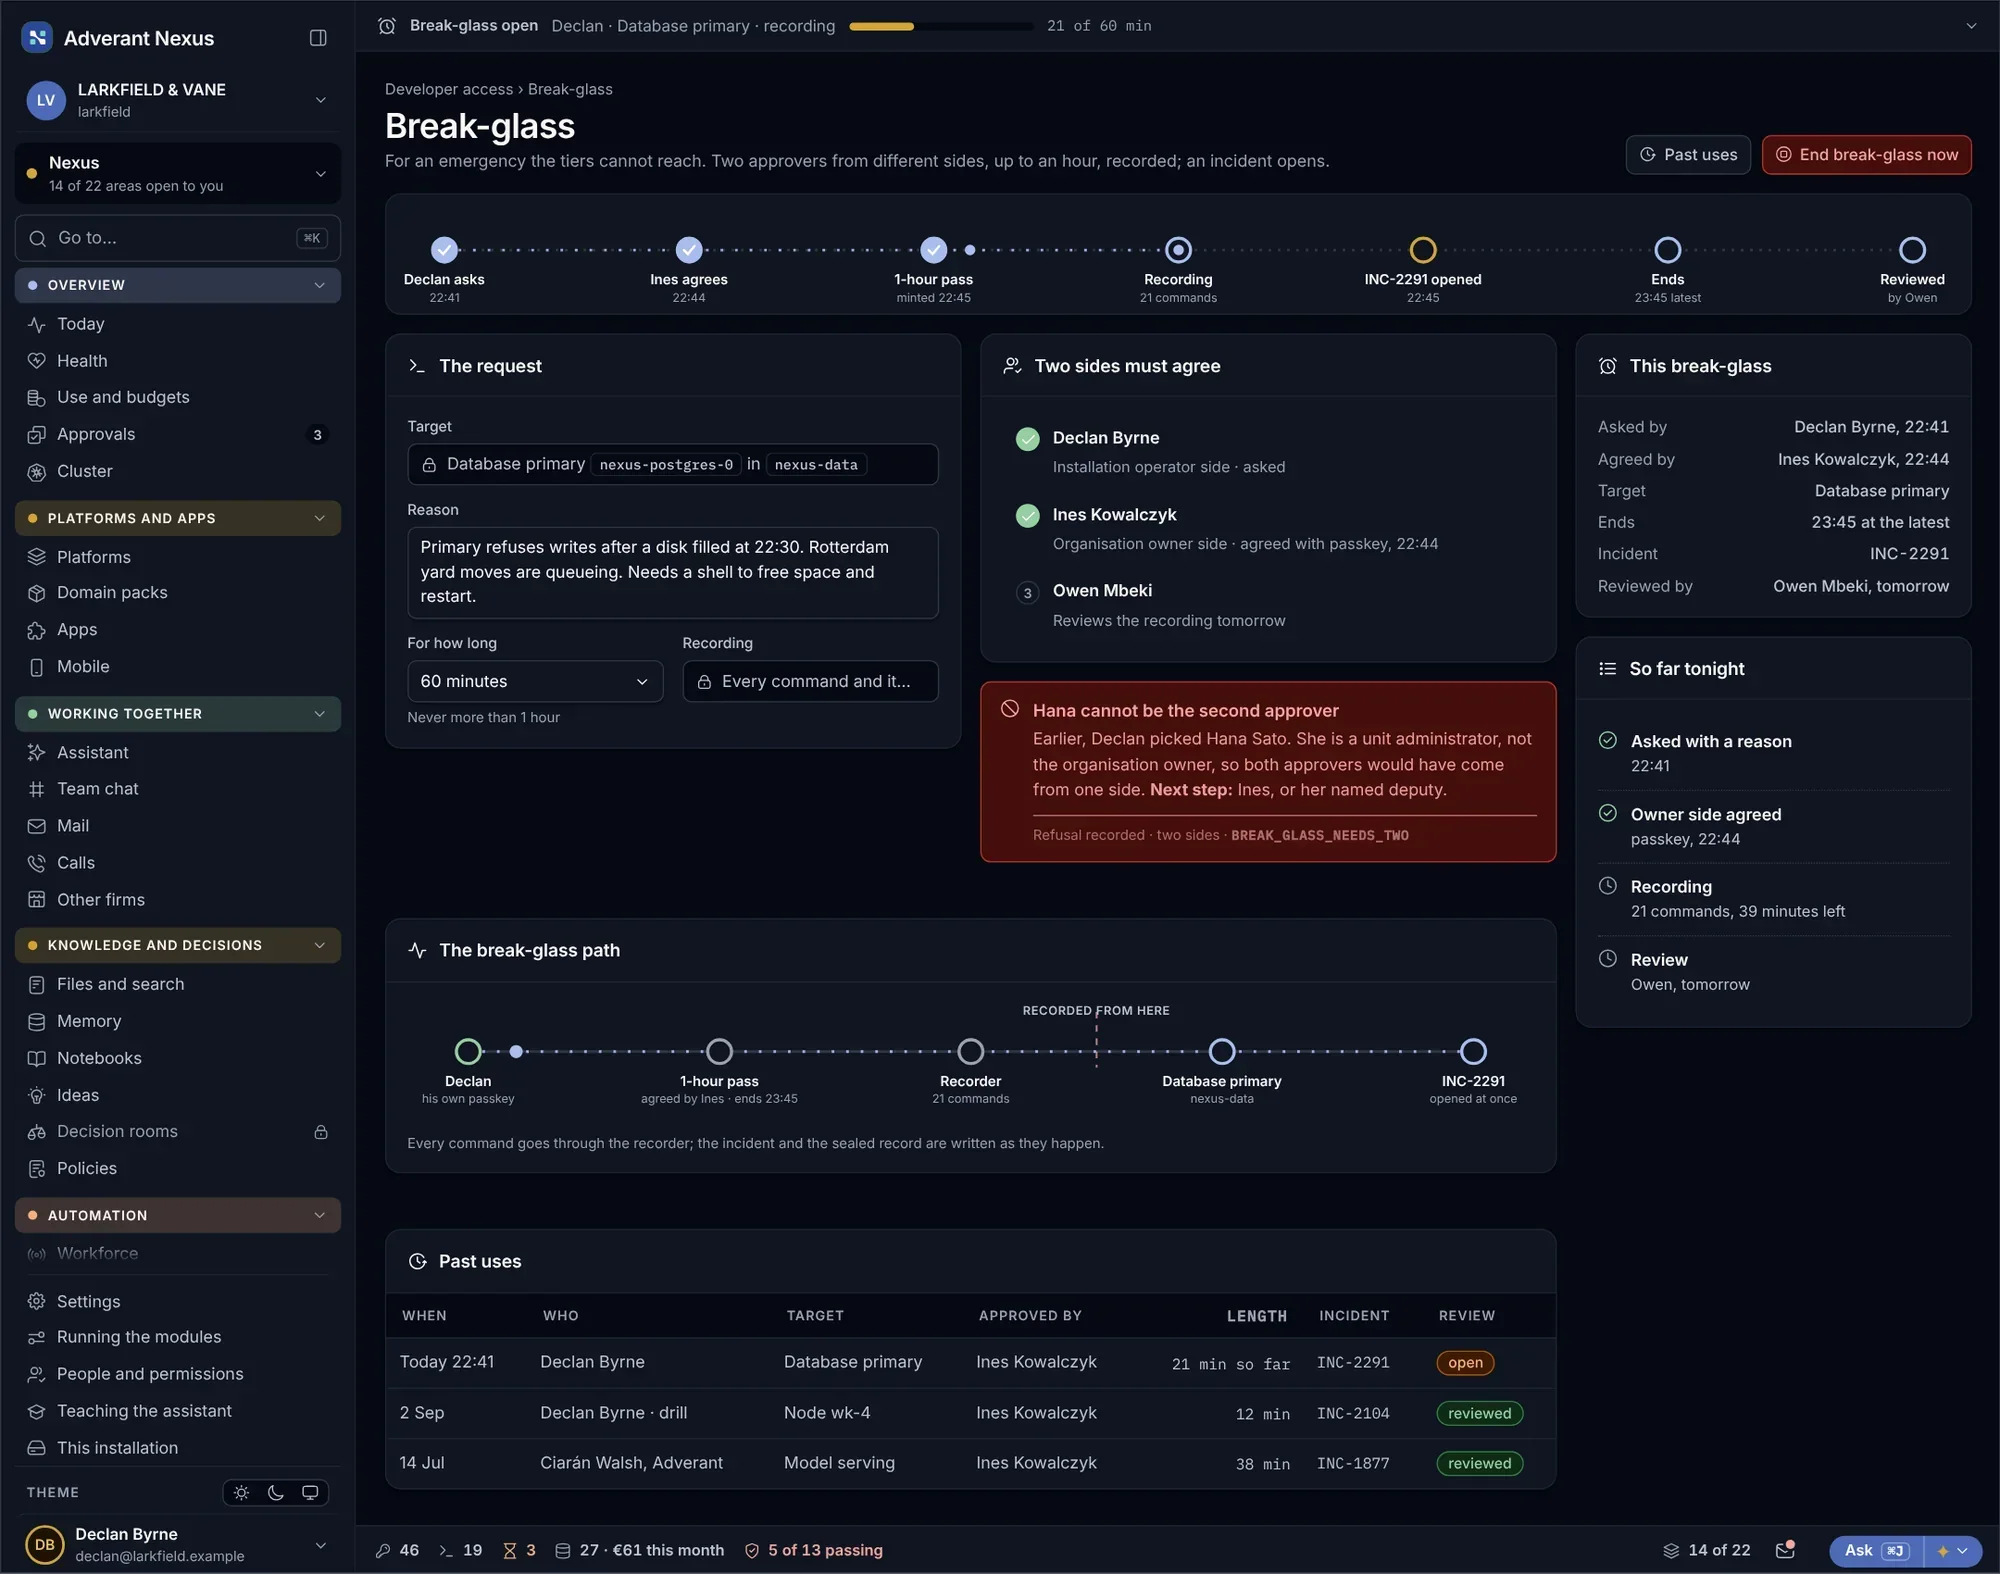
Nouzový přístup, krátkodobý a pod dohledem.
Když je nutné něco urychleně opravit, může administrátor na krátkou dobu získat plný přístup, a to pod dohledem druhé osoby a se záznamem každého kroku. Přístup AI agentů lze v celé organizaci zmrazit jediným krokem.
- Časově omezený plný přístup
- Vyžadována druhá osoba
- Zmrazení přístupu AI agentů jedním krokem
O přístupech a souladu s předpisy.
Které rámce jsou namapovány?
Mimo jiné GDPR, akt o umělé inteligenci, NIS2, DORA, ISO/IEC 27001 a ISO/IEC 42001. Přidat můžete i své vlastní interní předpisy.
Můžeme použít naše firemní přihlašování?
Ano. Uživatelé se přihlašují přes vašeho stávajícího poskytovatele identit a dvoufázové ověření lze vyžadovat u všech.
Více do hloubky
Sestavte si svůj příští balíček důkazů zde.
Řekněte nám, co po vás auditor žádal naposledy. Ukážeme vám, jak to Nexus sestaví.