

ทุกขั้นตอนที่มีความเสี่ยง ทำงานในเครื่องที่แยกปิดมิดชิดของตัวเอง
เมื่อเอเจนต์ AI รันโค้ด เปิดไฟล์ หรือรันการบิลด์ ทุกอย่างจะเกิดขึ้นในเครื่องชั่วคราวที่มีหน่วยความจำและการเข้าถึงเครือข่ายเท่าที่จำเป็นเท่านั้น เมื่อจบขั้นตอน เครื่องนั้นจะถูกลบทิ้งทันที การปฏิเสธทุกครั้งจะถูกบันทึกไว้โดยไม่มีใครเห็นโค้ด
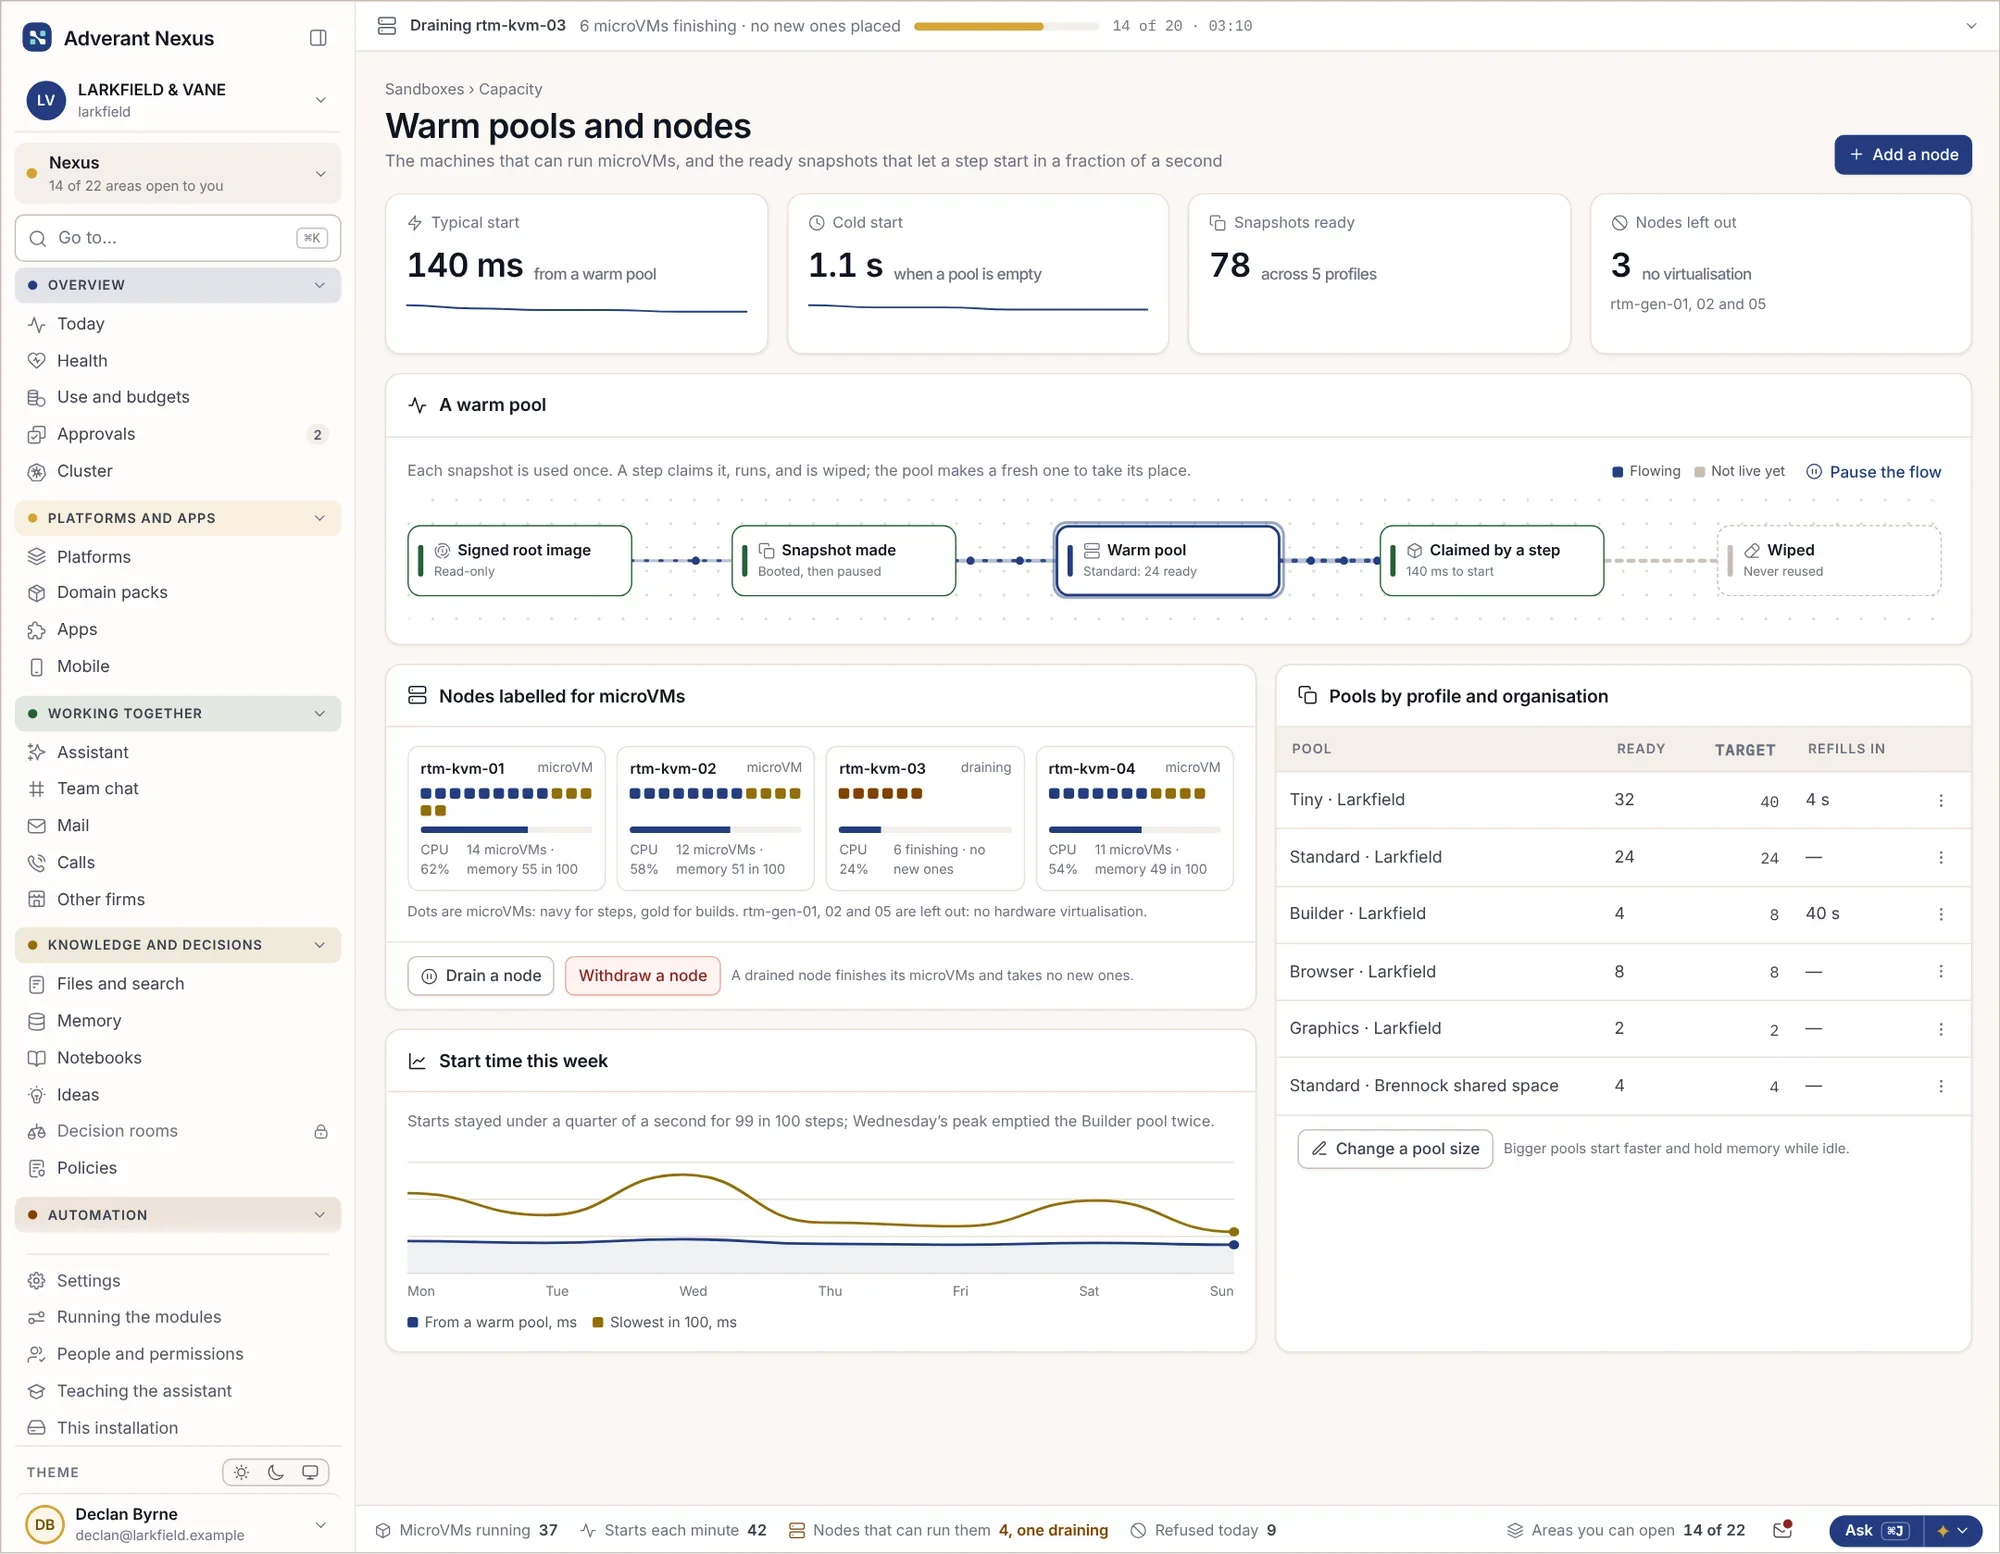
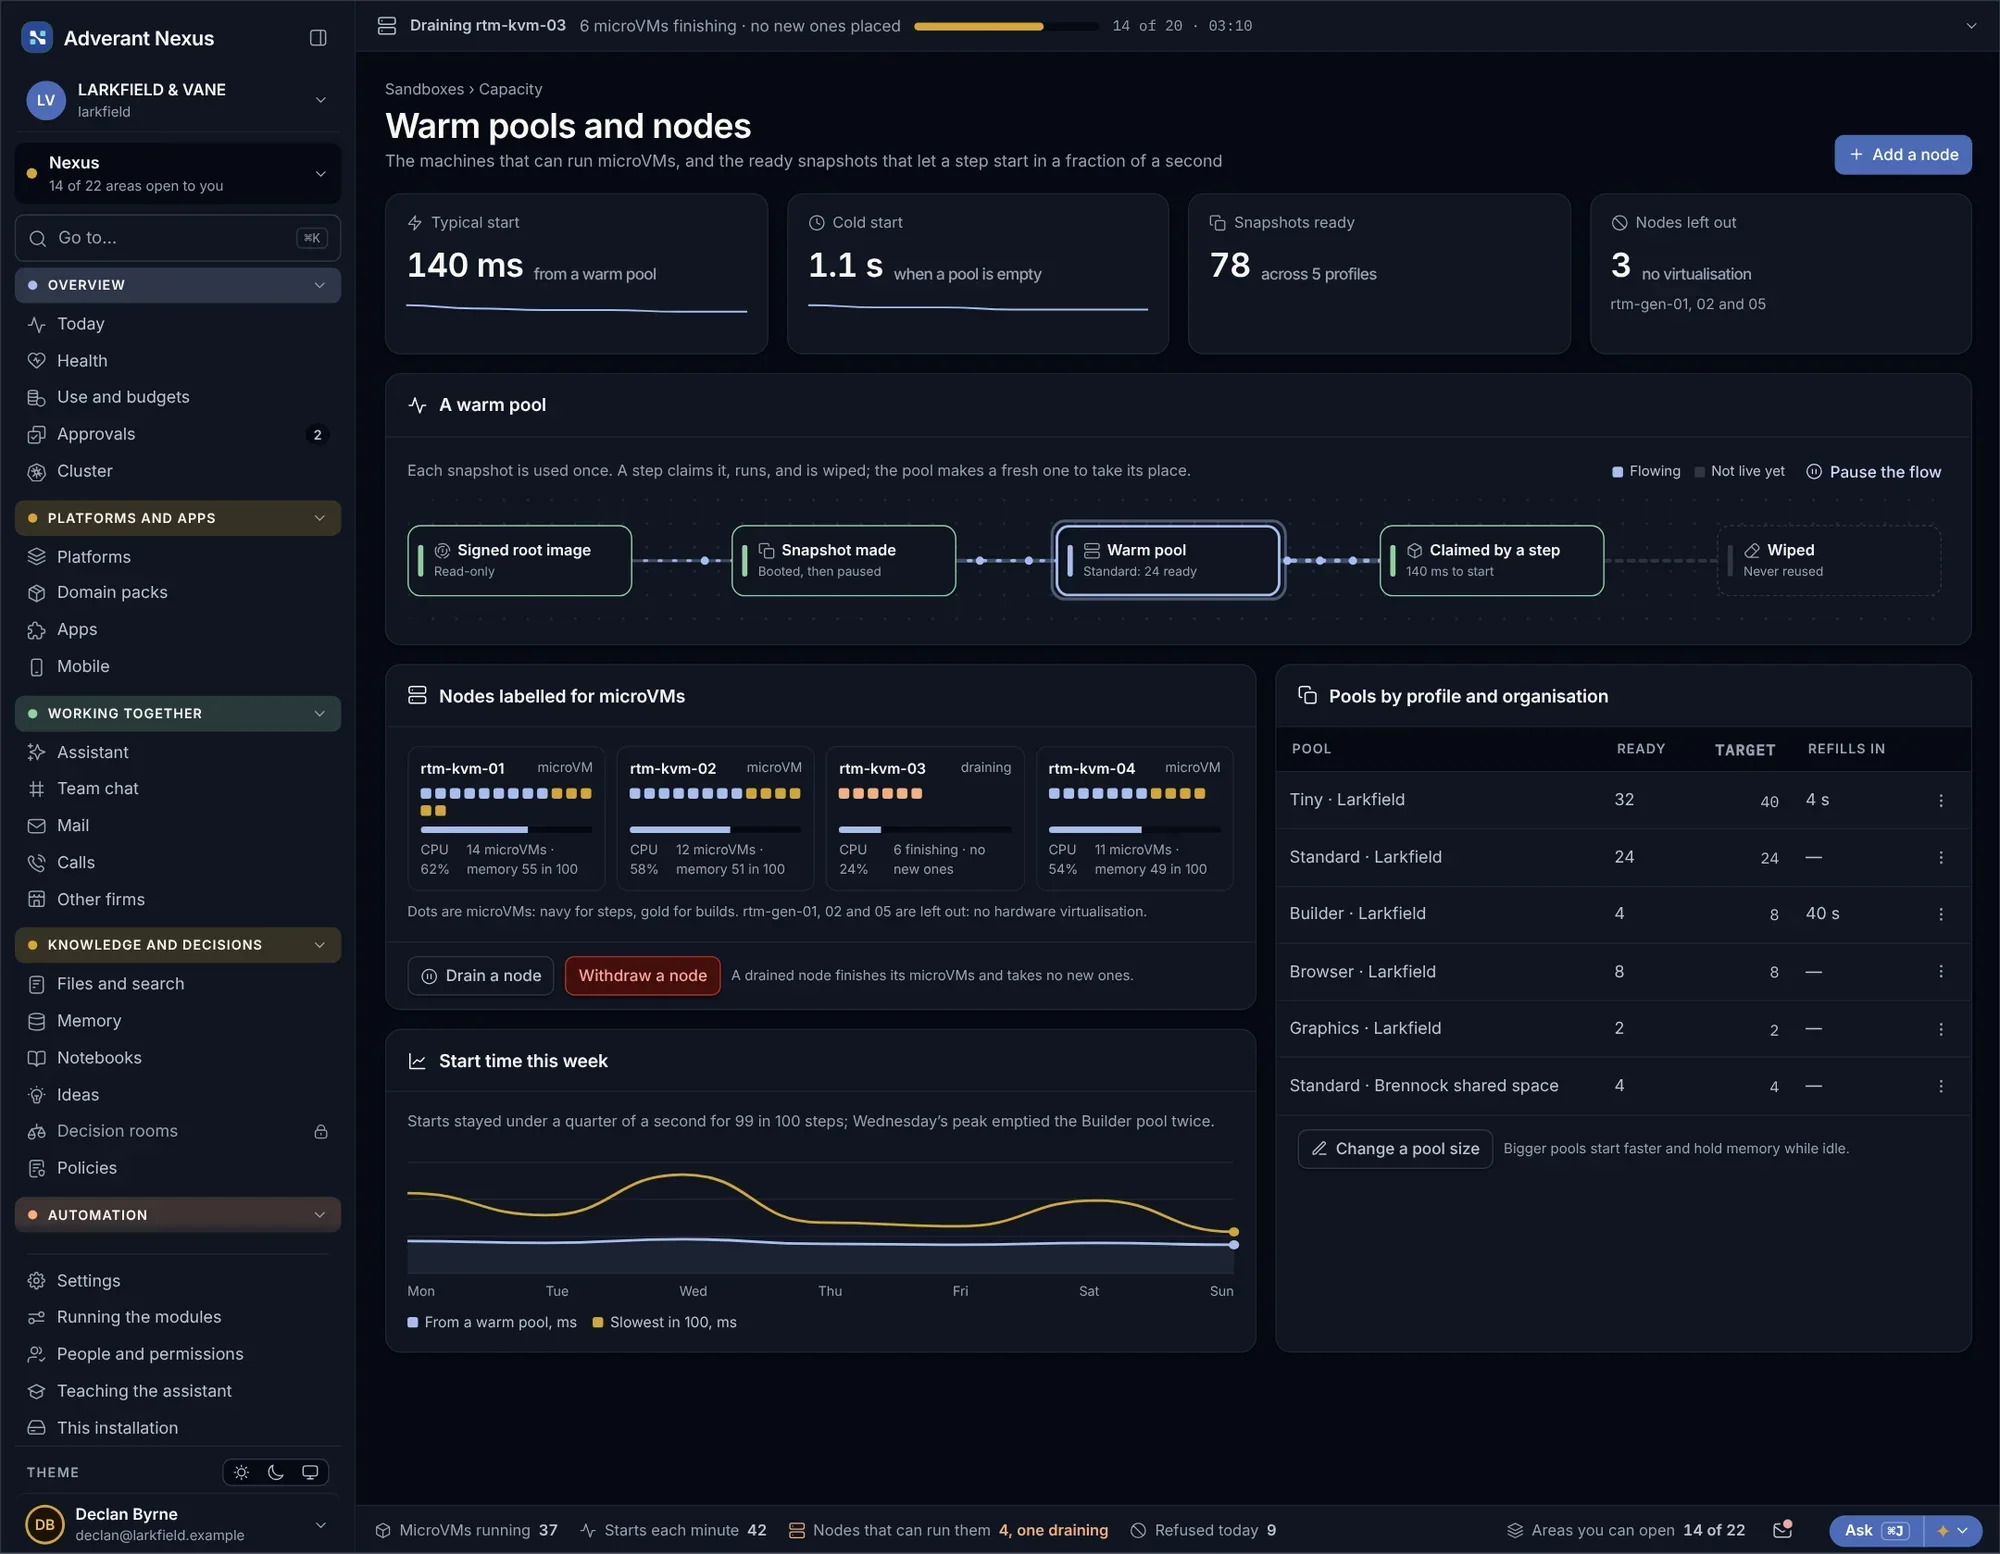
ขนาดที่พอดี ไม่เกินความจำเป็น
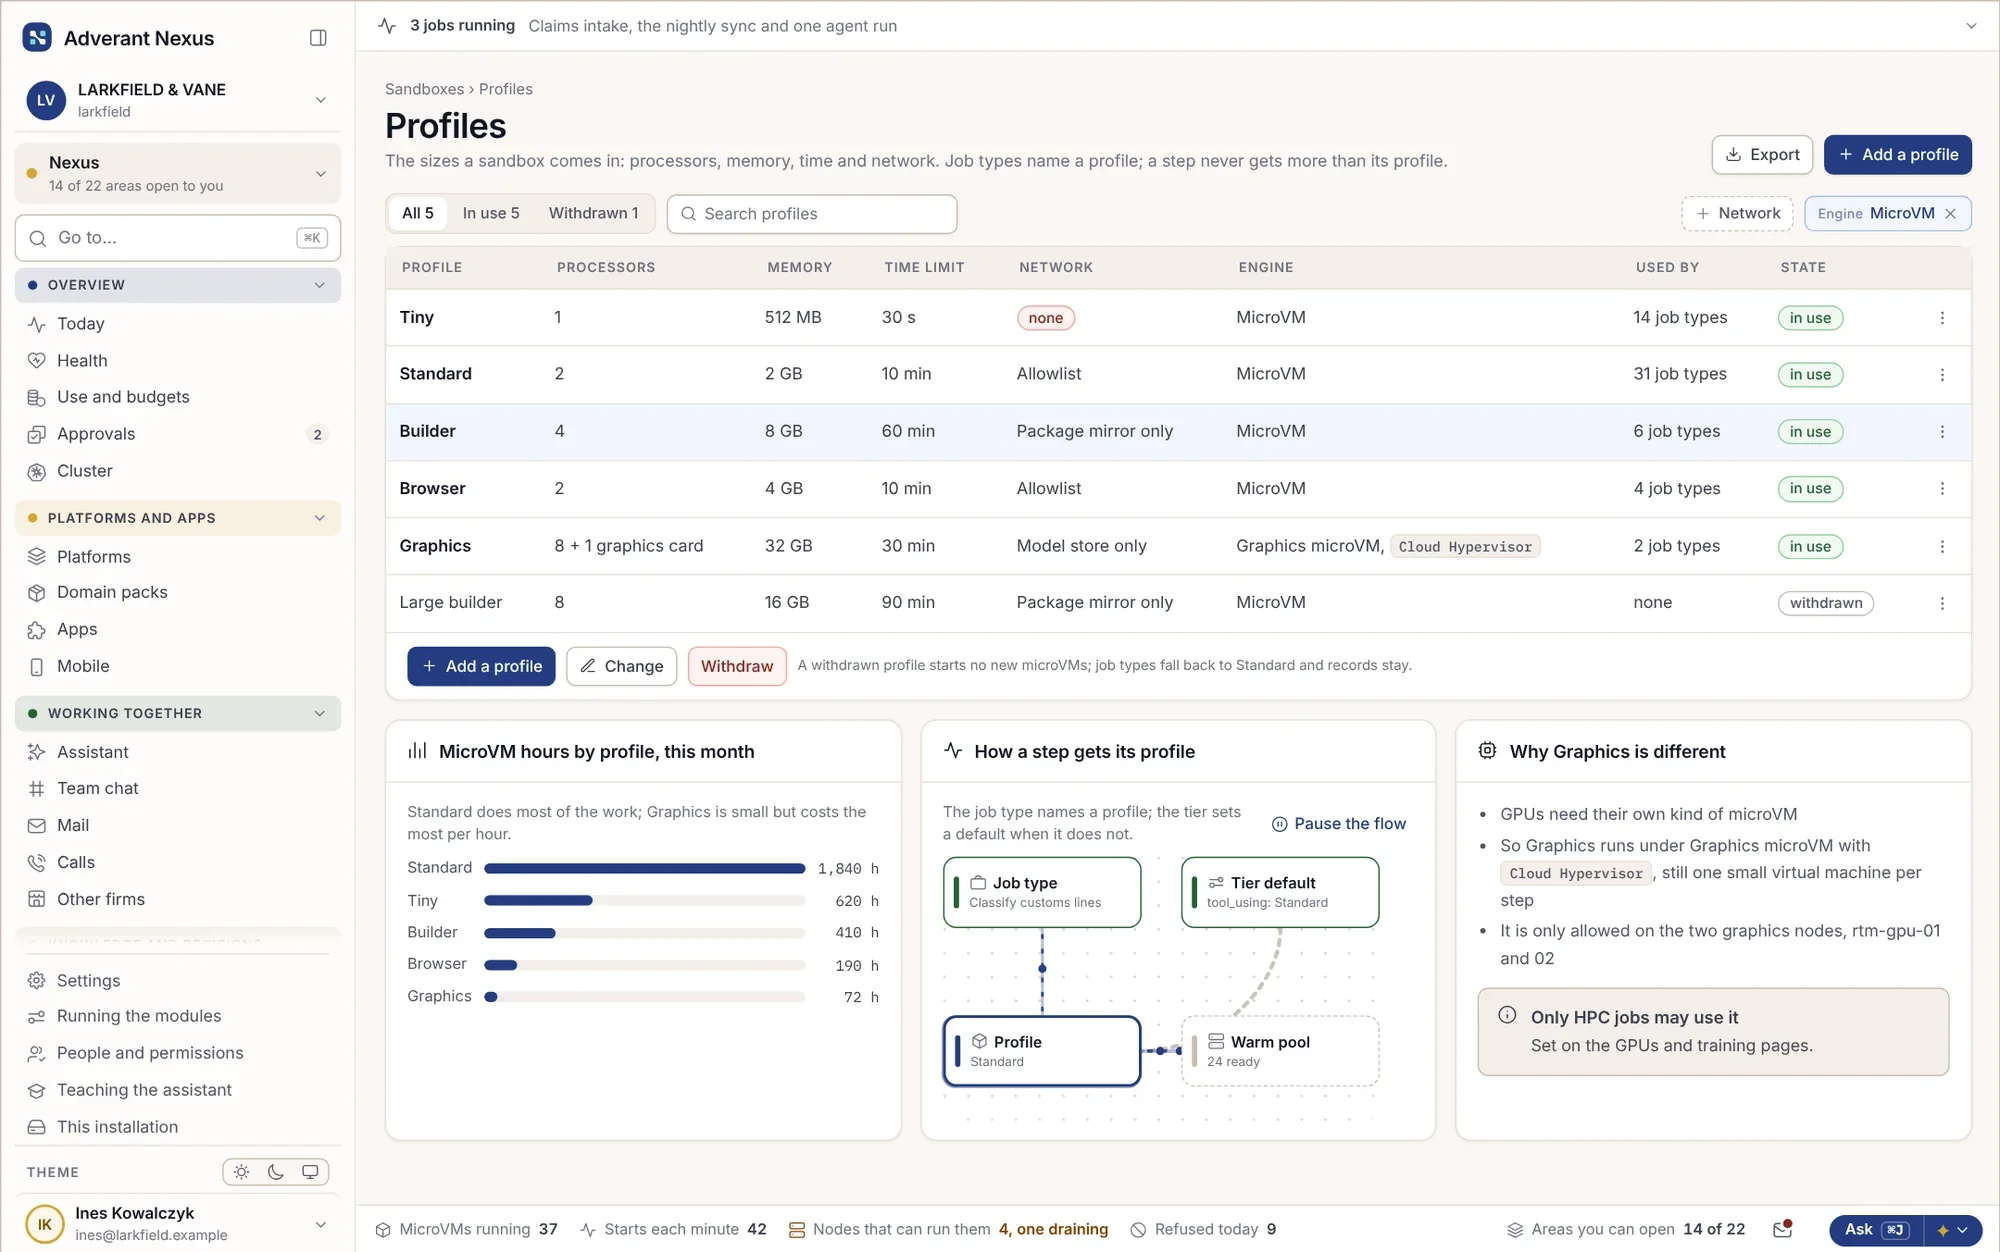
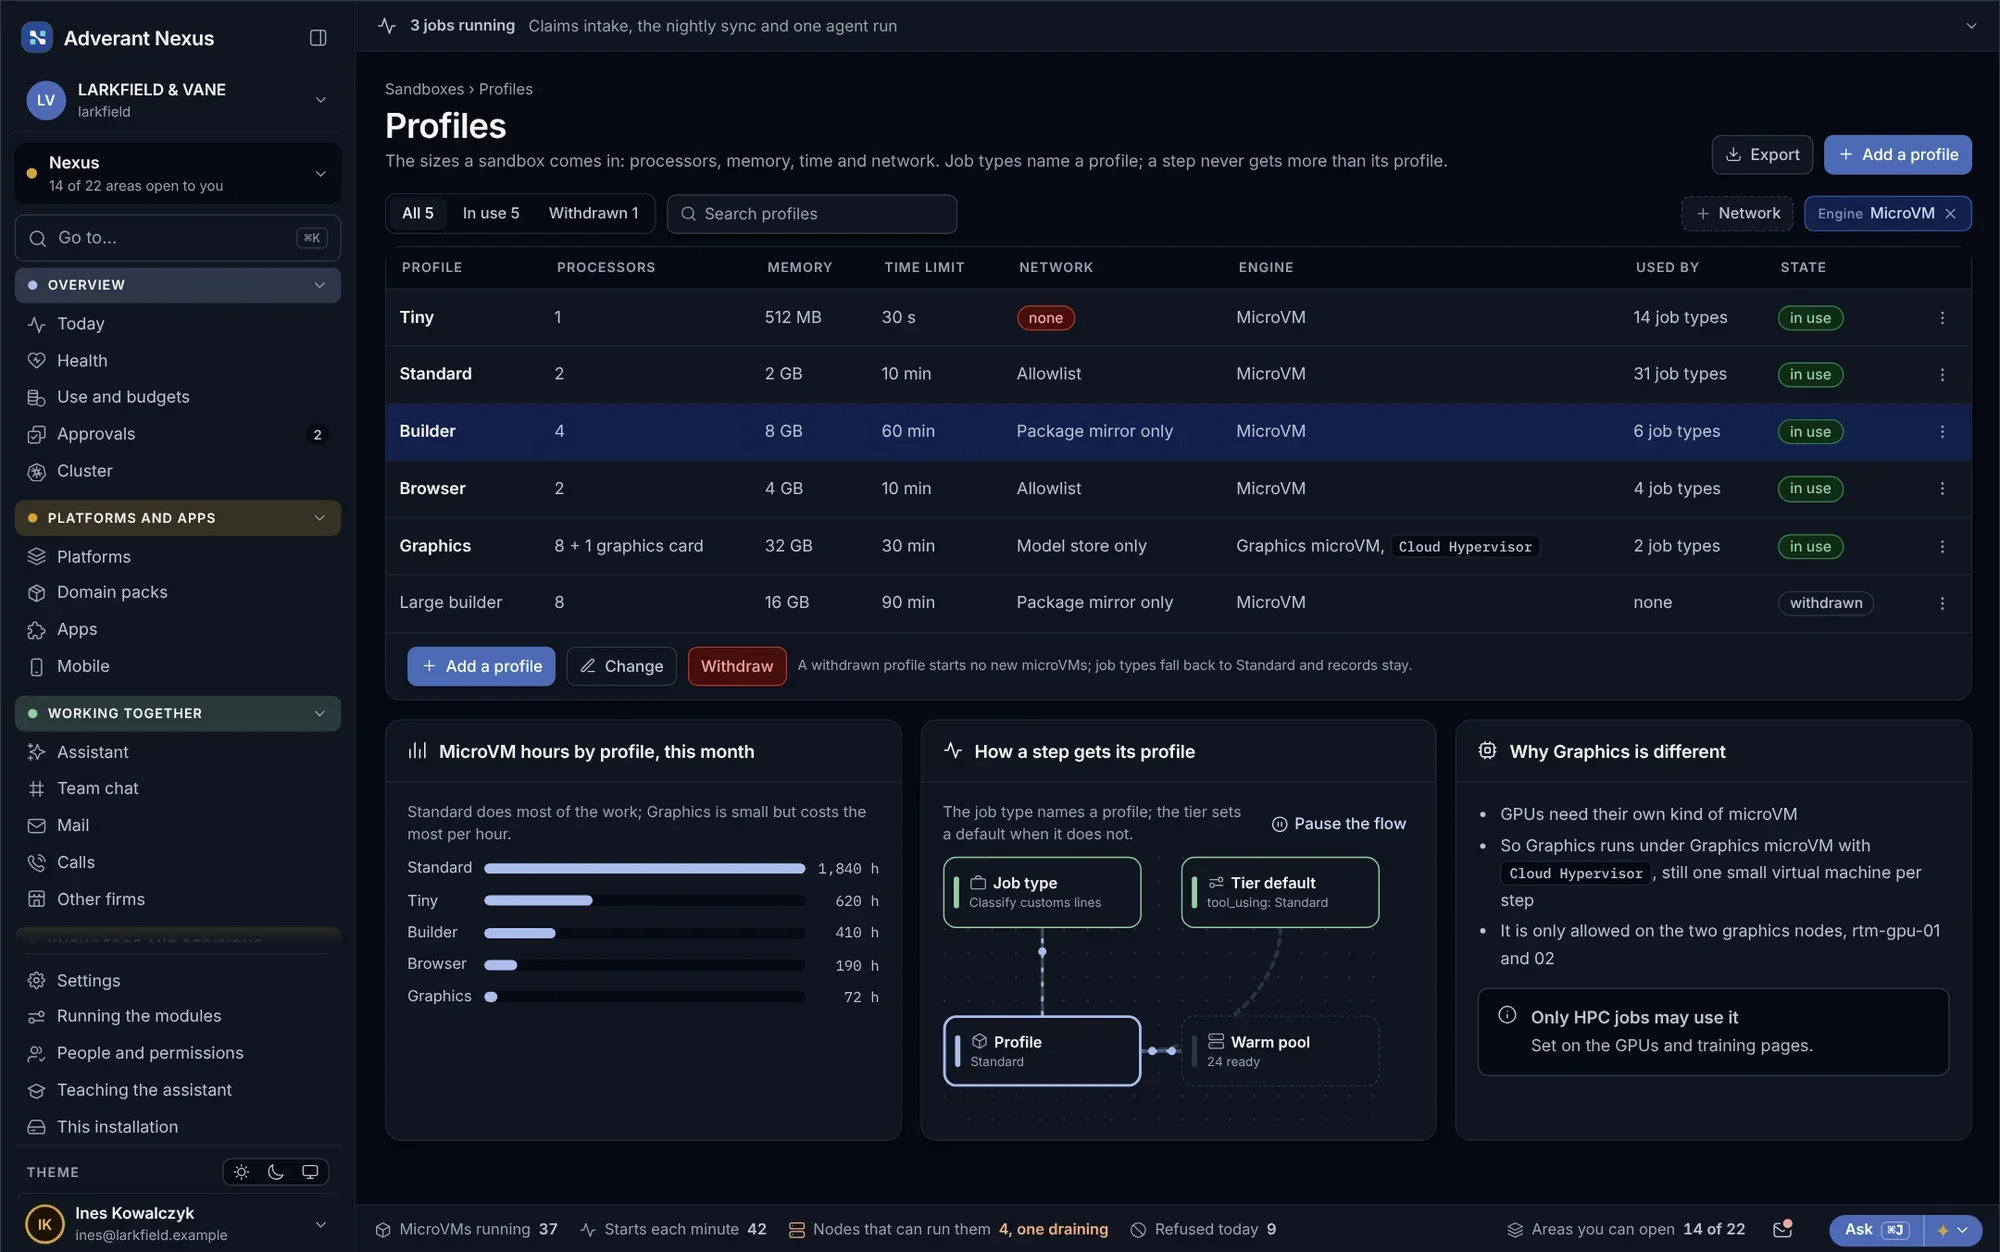
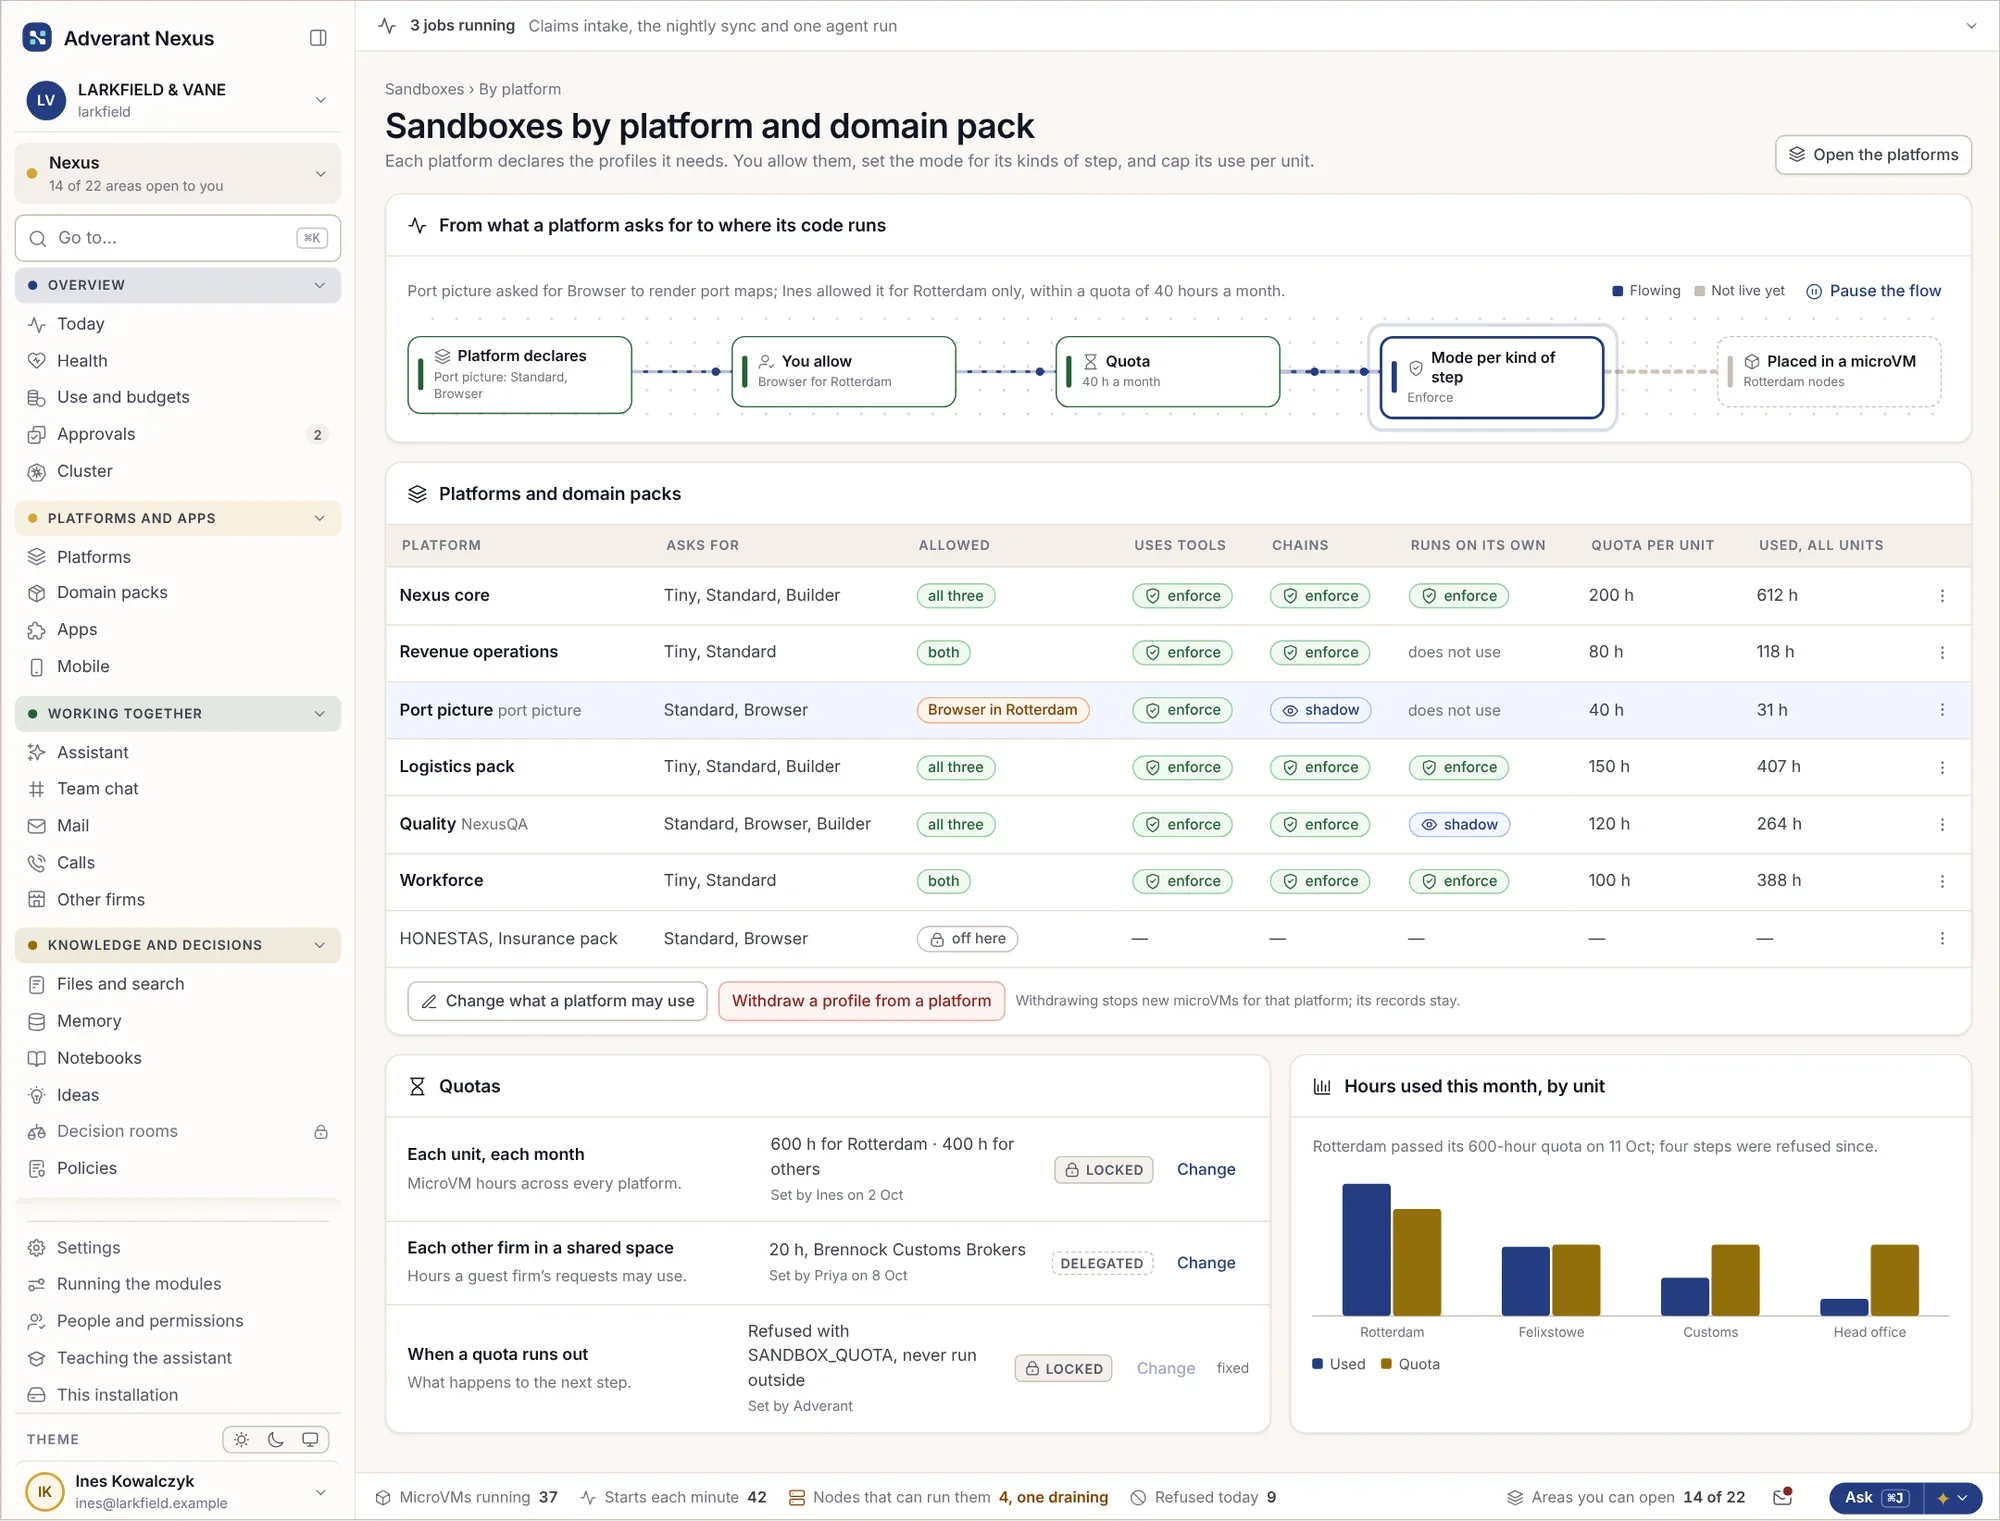
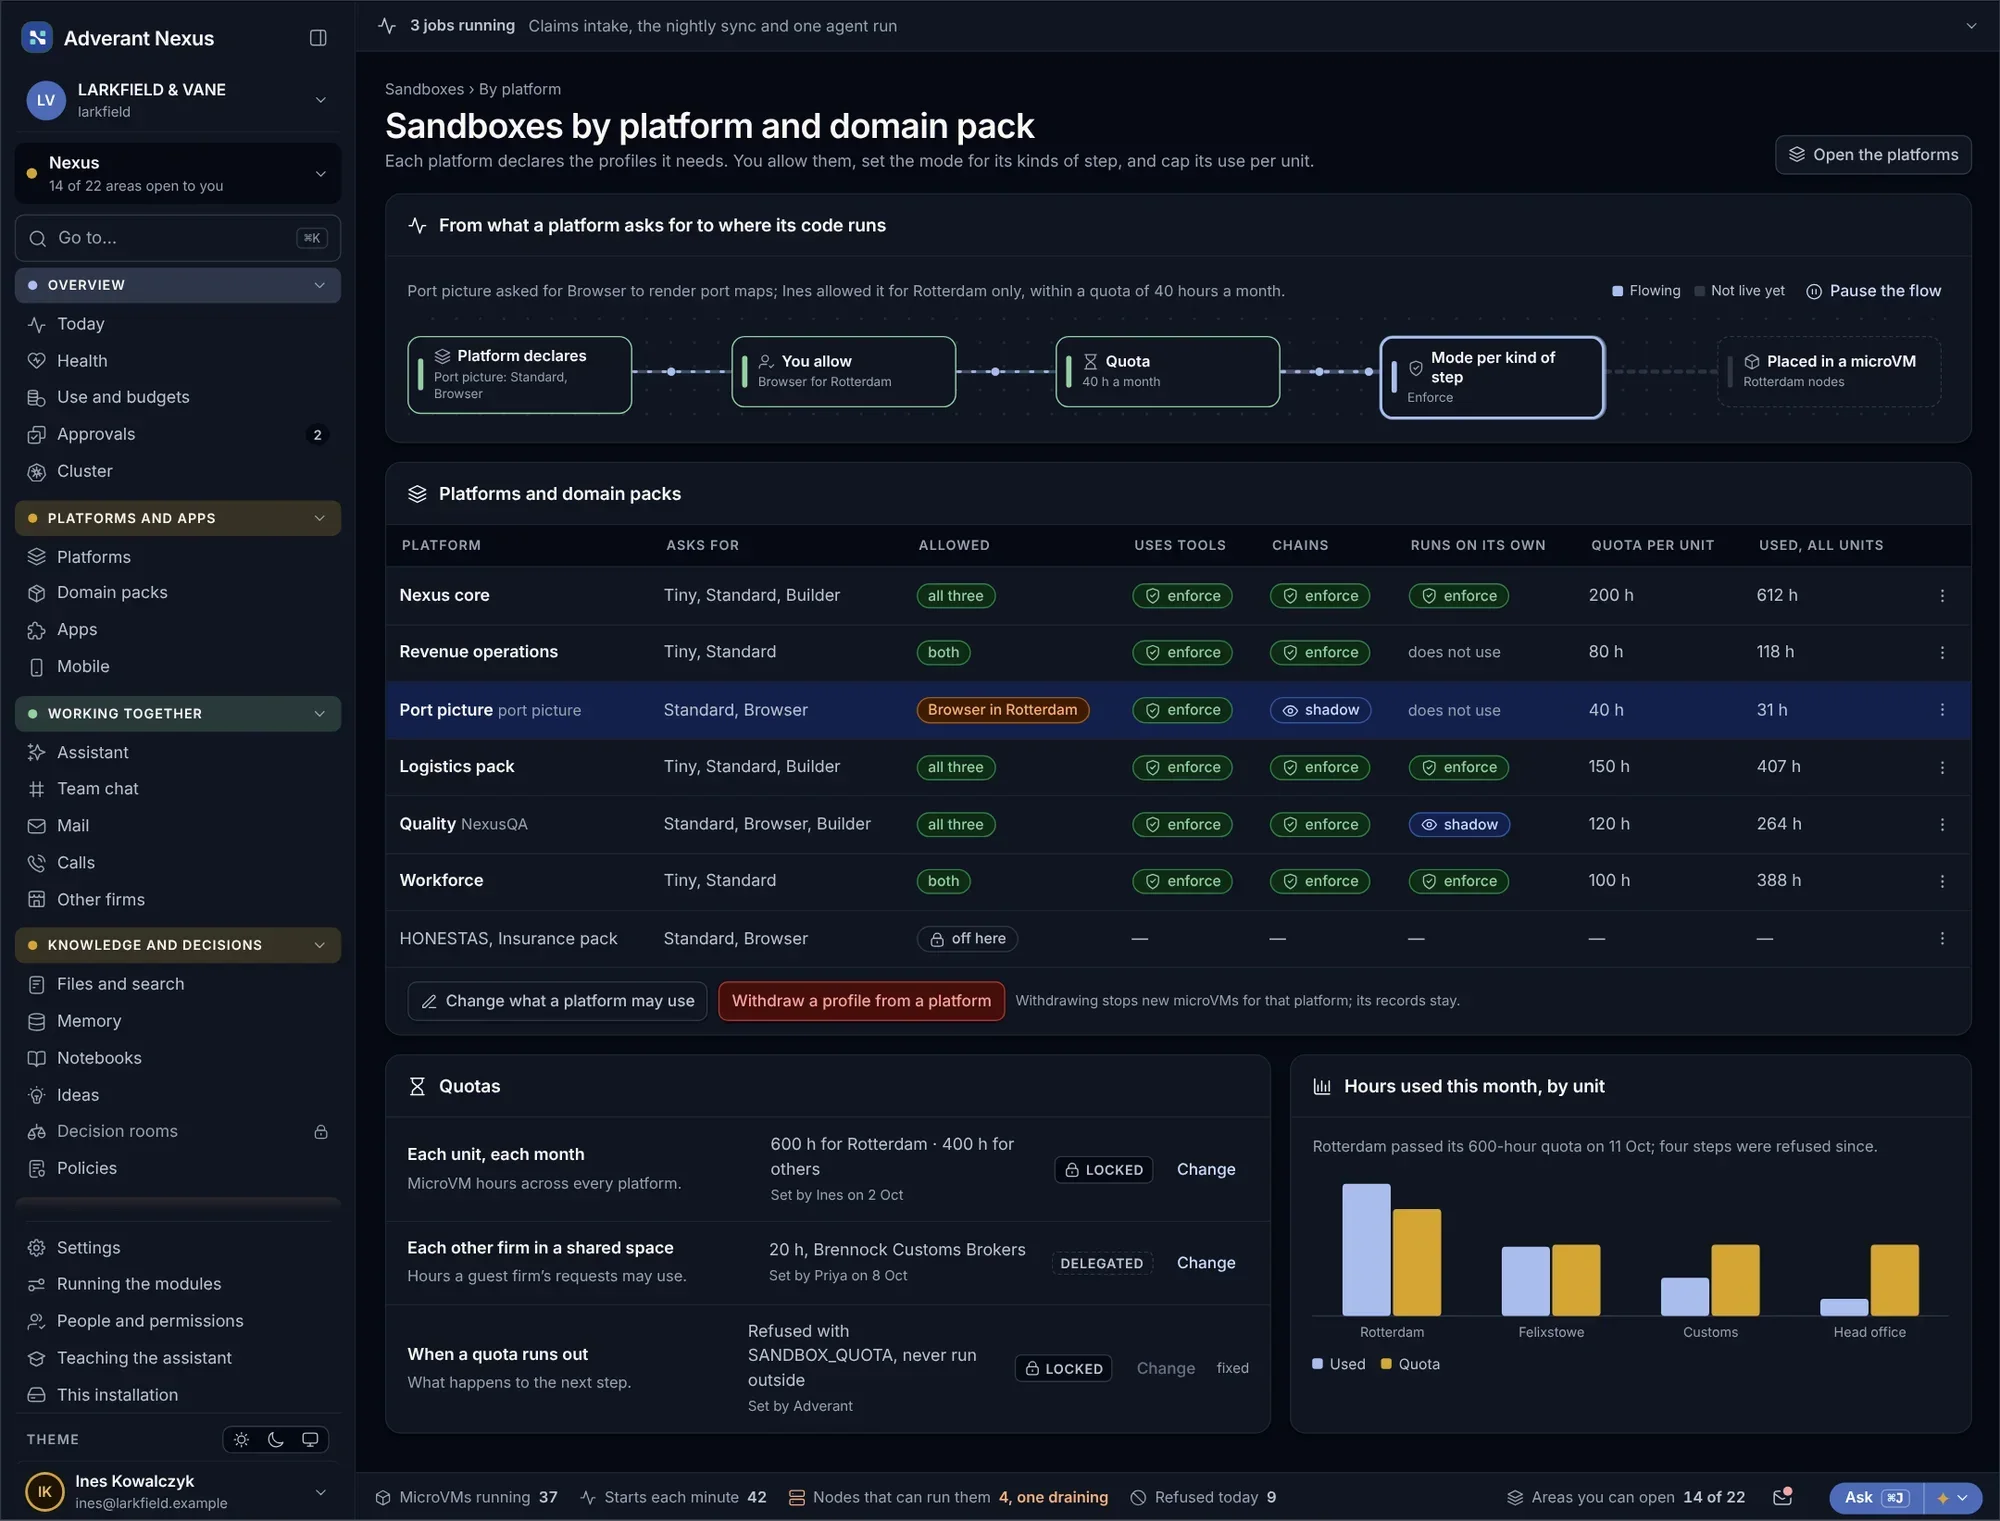
โปรไฟล์จะกำหนดหน่วยความจำ เวลา และเครือข่ายที่ขั้นตอนแต่ละประเภทสามารถใช้ได้ แต่ละแพลตฟอร์มและชุดโดเมนจะได้รับอนุญาตให้ใช้เฉพาะโปรไฟล์ที่จำเป็นเท่านั้น
โปรไฟล์
ดูขนาดและเครือข่ายที่แต่ละขั้นตอนสามารถใช้รันได้ และดูว่าใครใช้งานบ้าง
- หน่วยความจำ เวลา และเครือข่าย
- ผู้ใช้งานแต่ละรายการ
- เปลี่ยนแปลงเมื่อได้รับอนุมัติ
ตามแพลตฟอร์มและโดเมน
- ได้รับอนุญาตตามแพลตฟอร์ม
- ได้รับอนุญาตตามชุดโดเมน
- คำอธิบายการปฏิเสธ
ทดสอบในโหมดเงียบ แล้วจึงบังคับใช้จริง
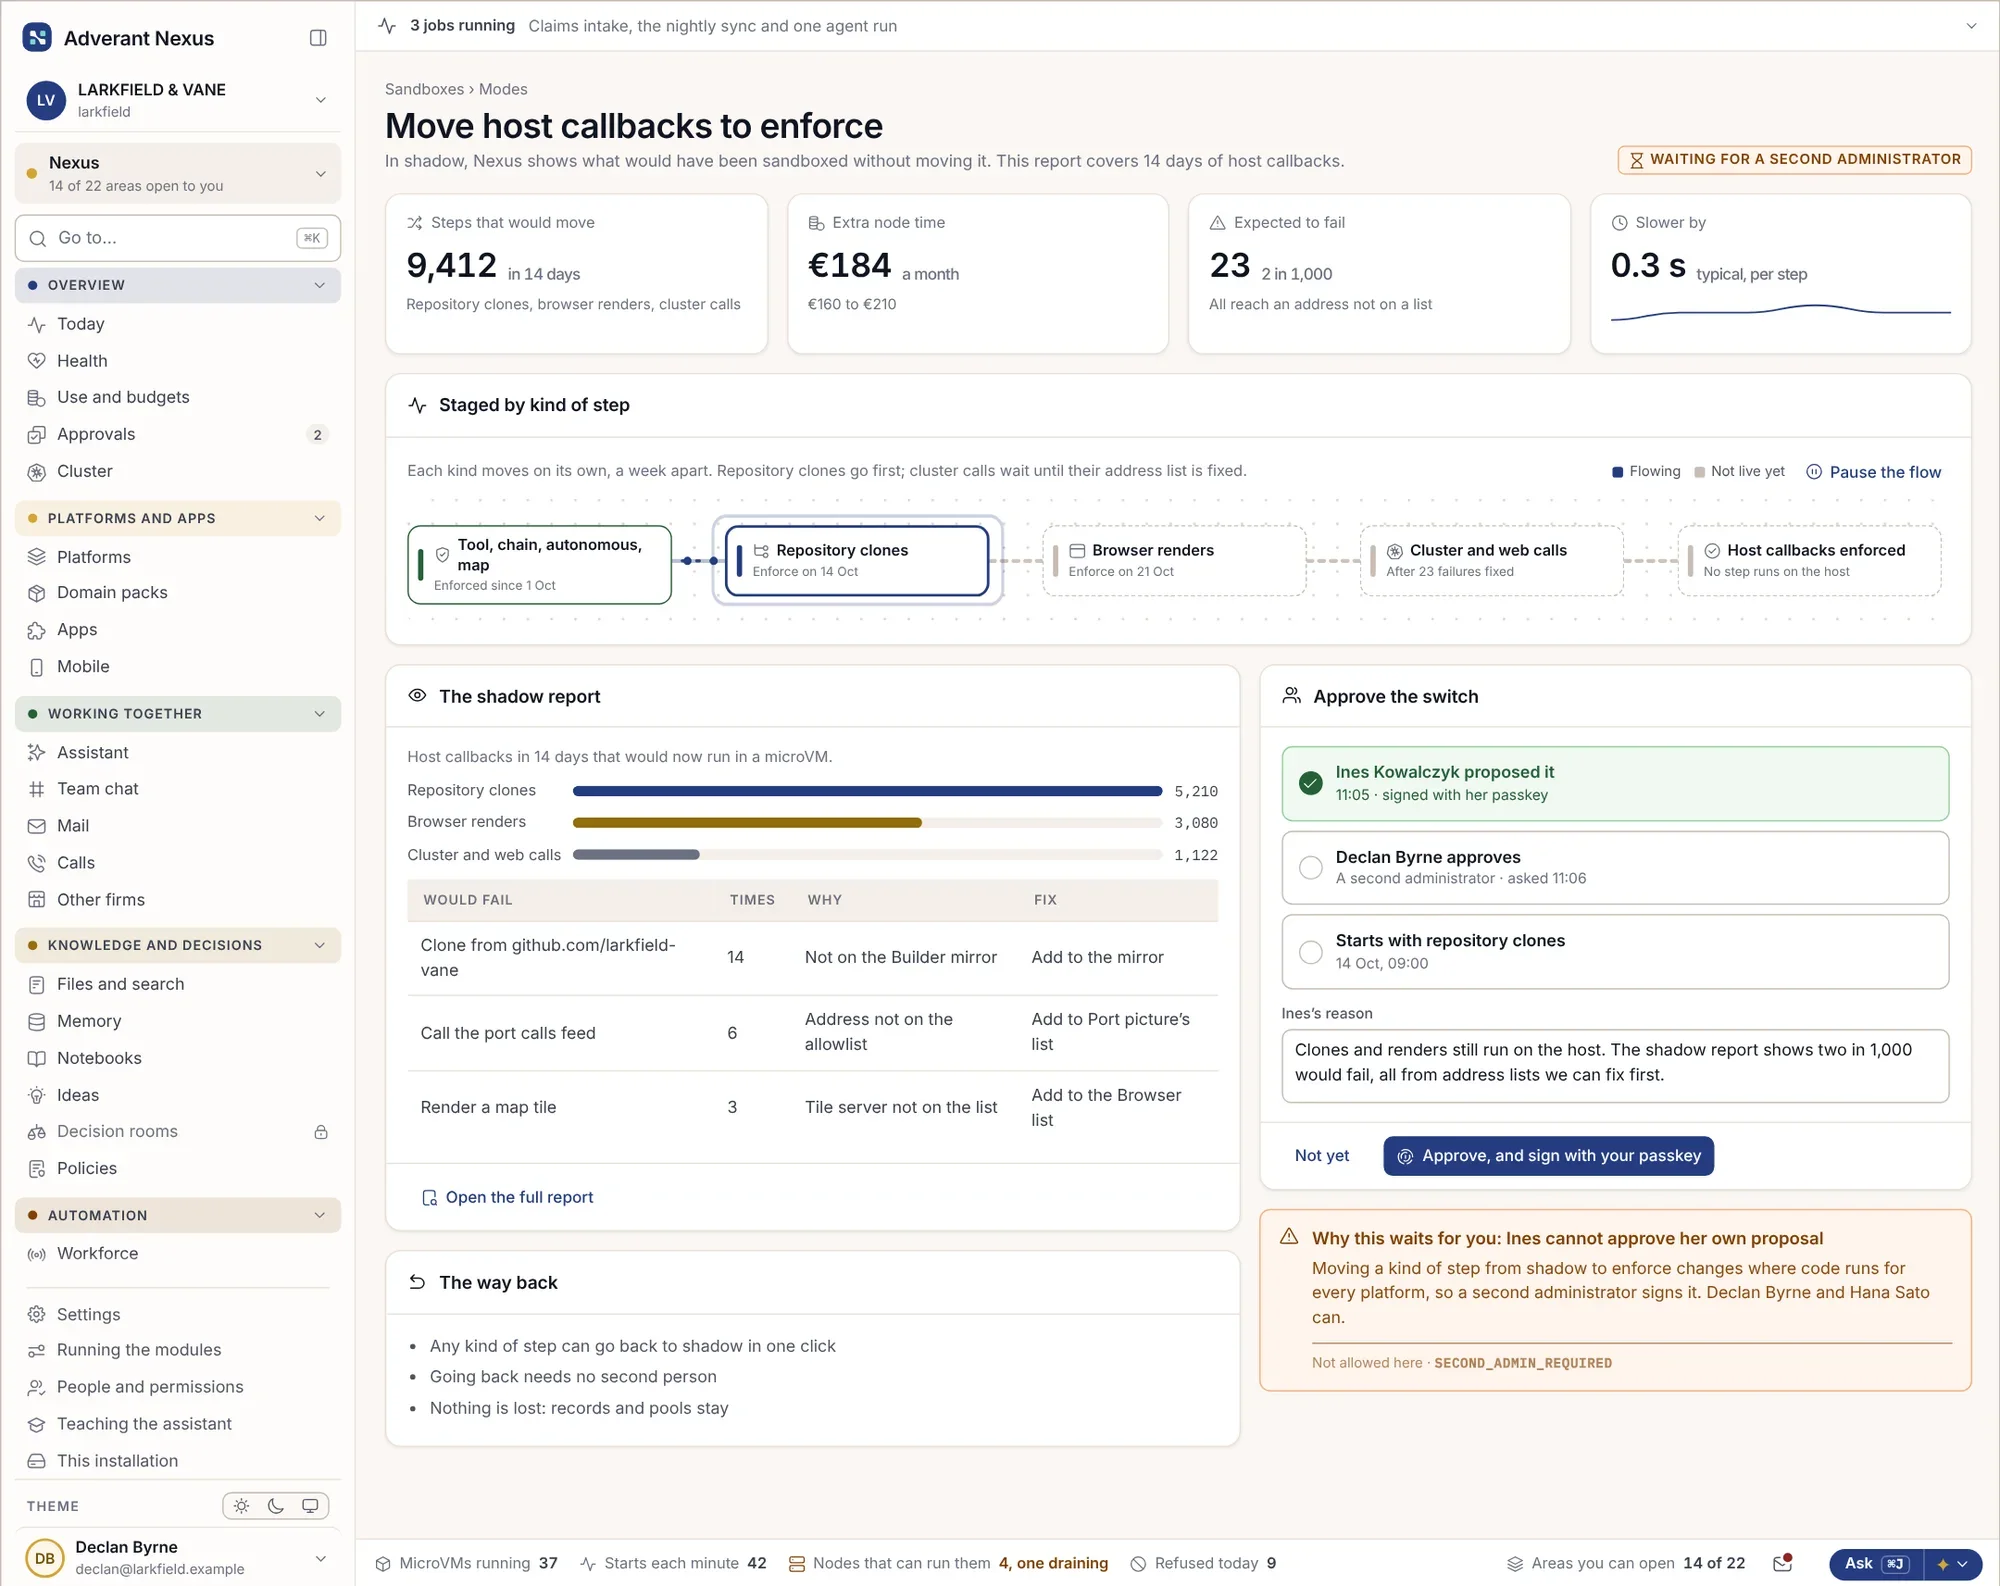
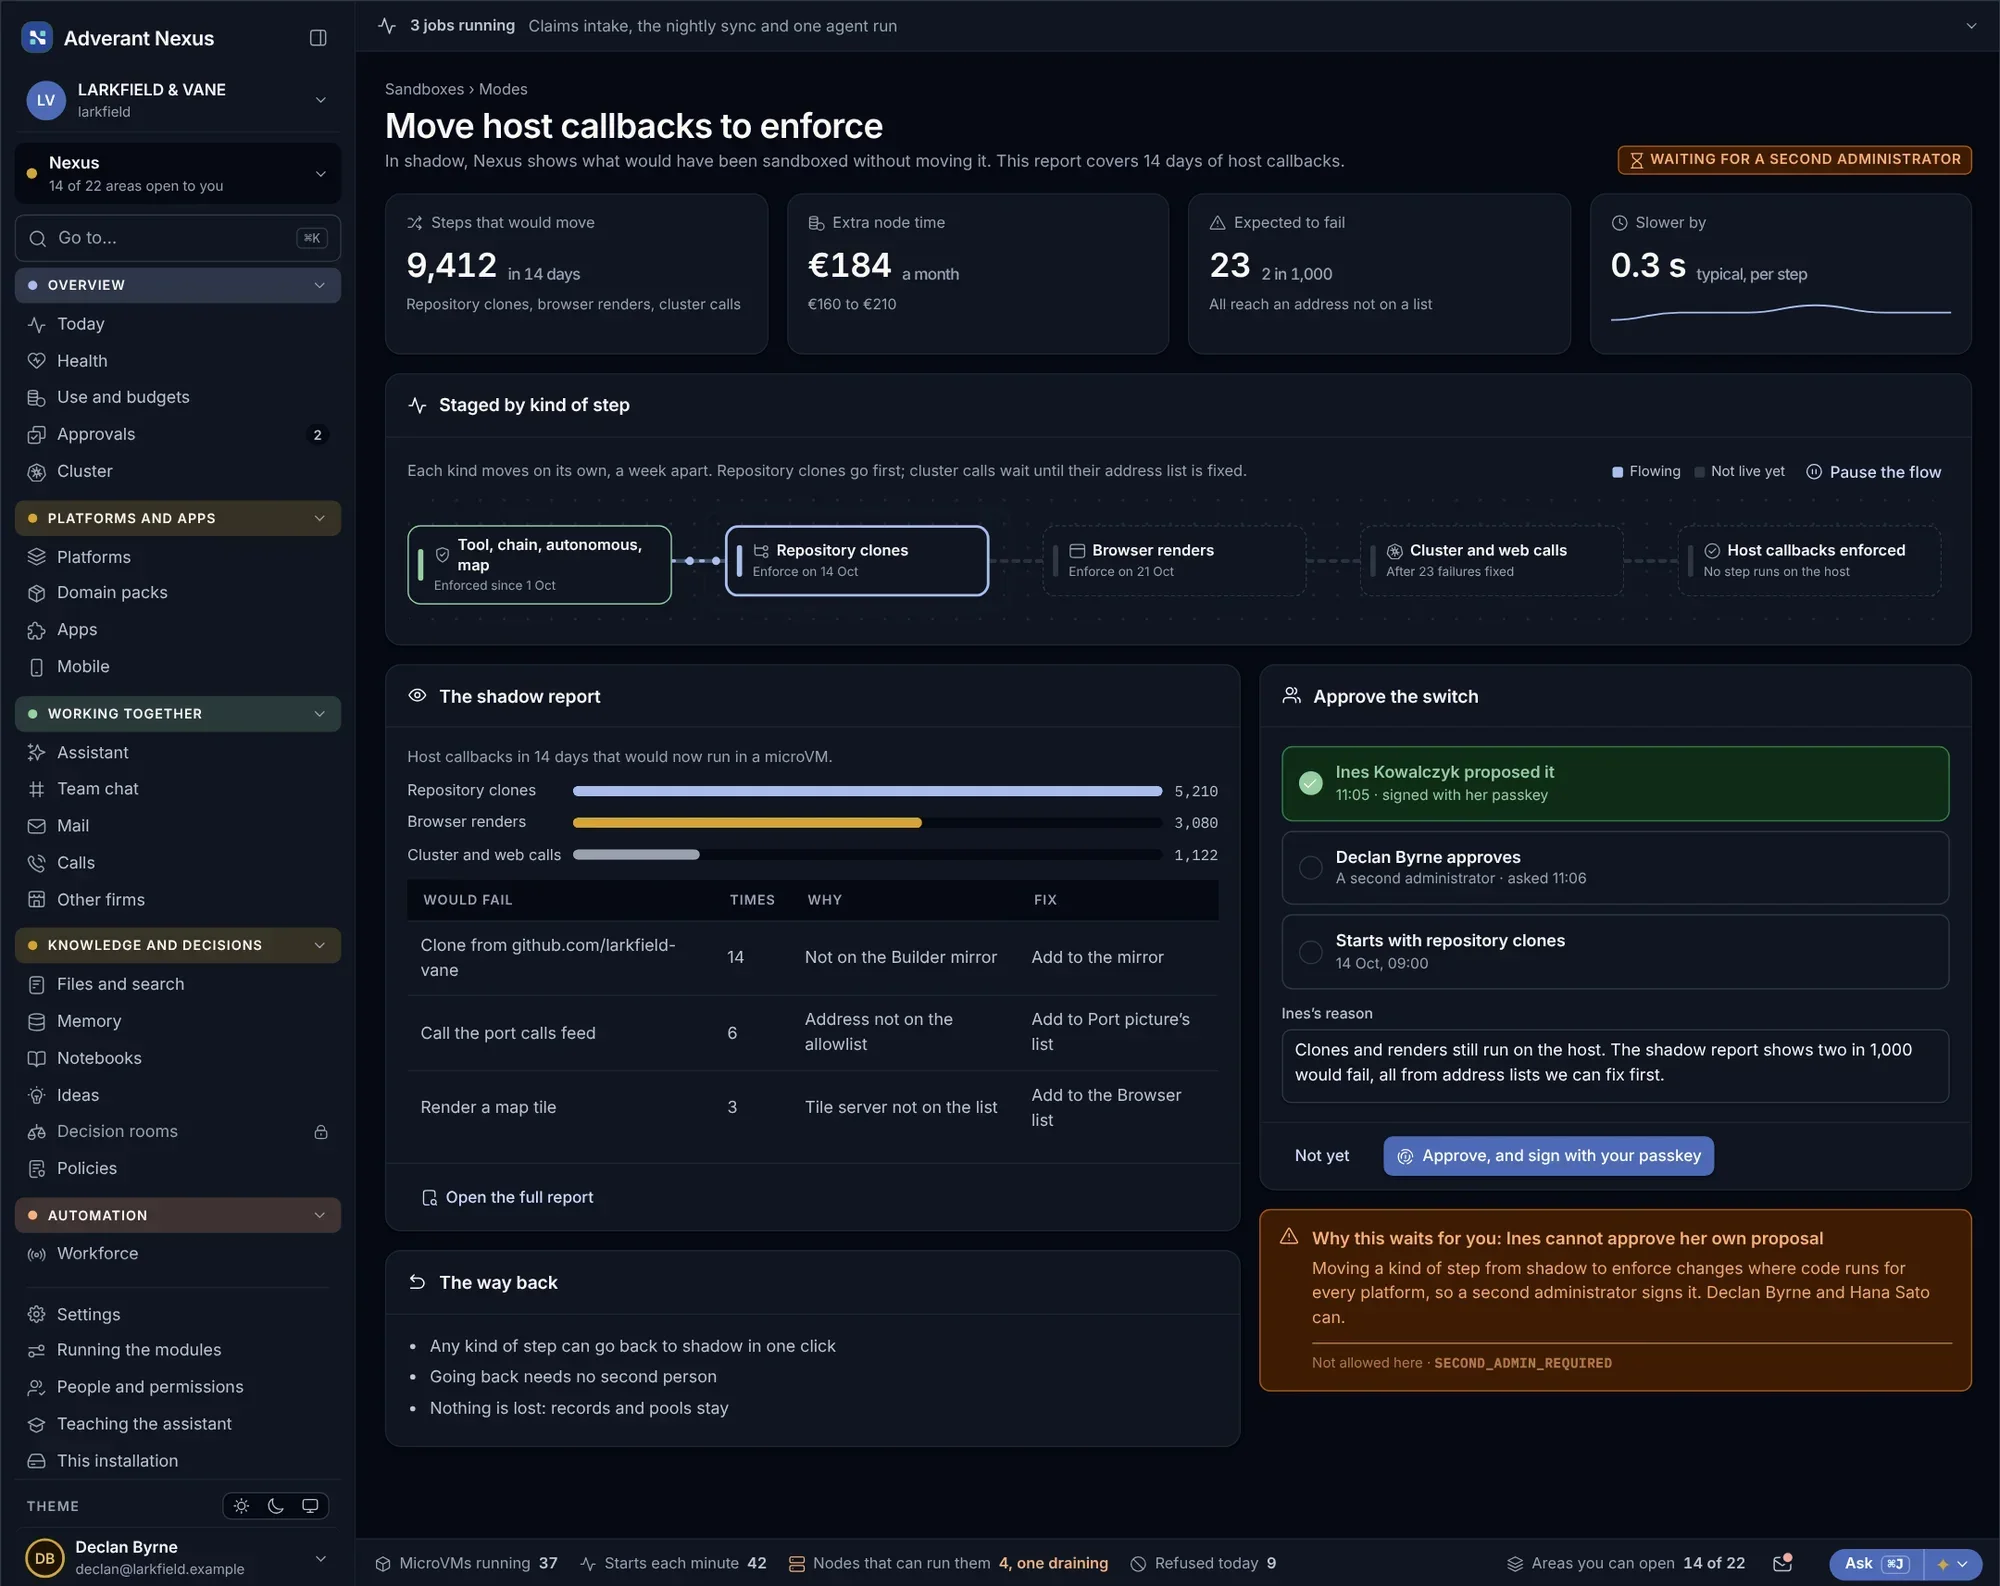
ขีดจำกัดใหม่จะทำงานในโหมดเงียบก่อน เพื่อแสดงให้เห็นว่าจะสกัดกั้นอะไรบ้าง จากนั้นจึงเริ่มบังคับใช้จริงทีละประเภทขั้นตอน
- เริ่มด้วยโหมดเงียบ
- บังคับใช้ทีละขั้นตอน
- บันทึกทุกการเปลี่ยนแปลง
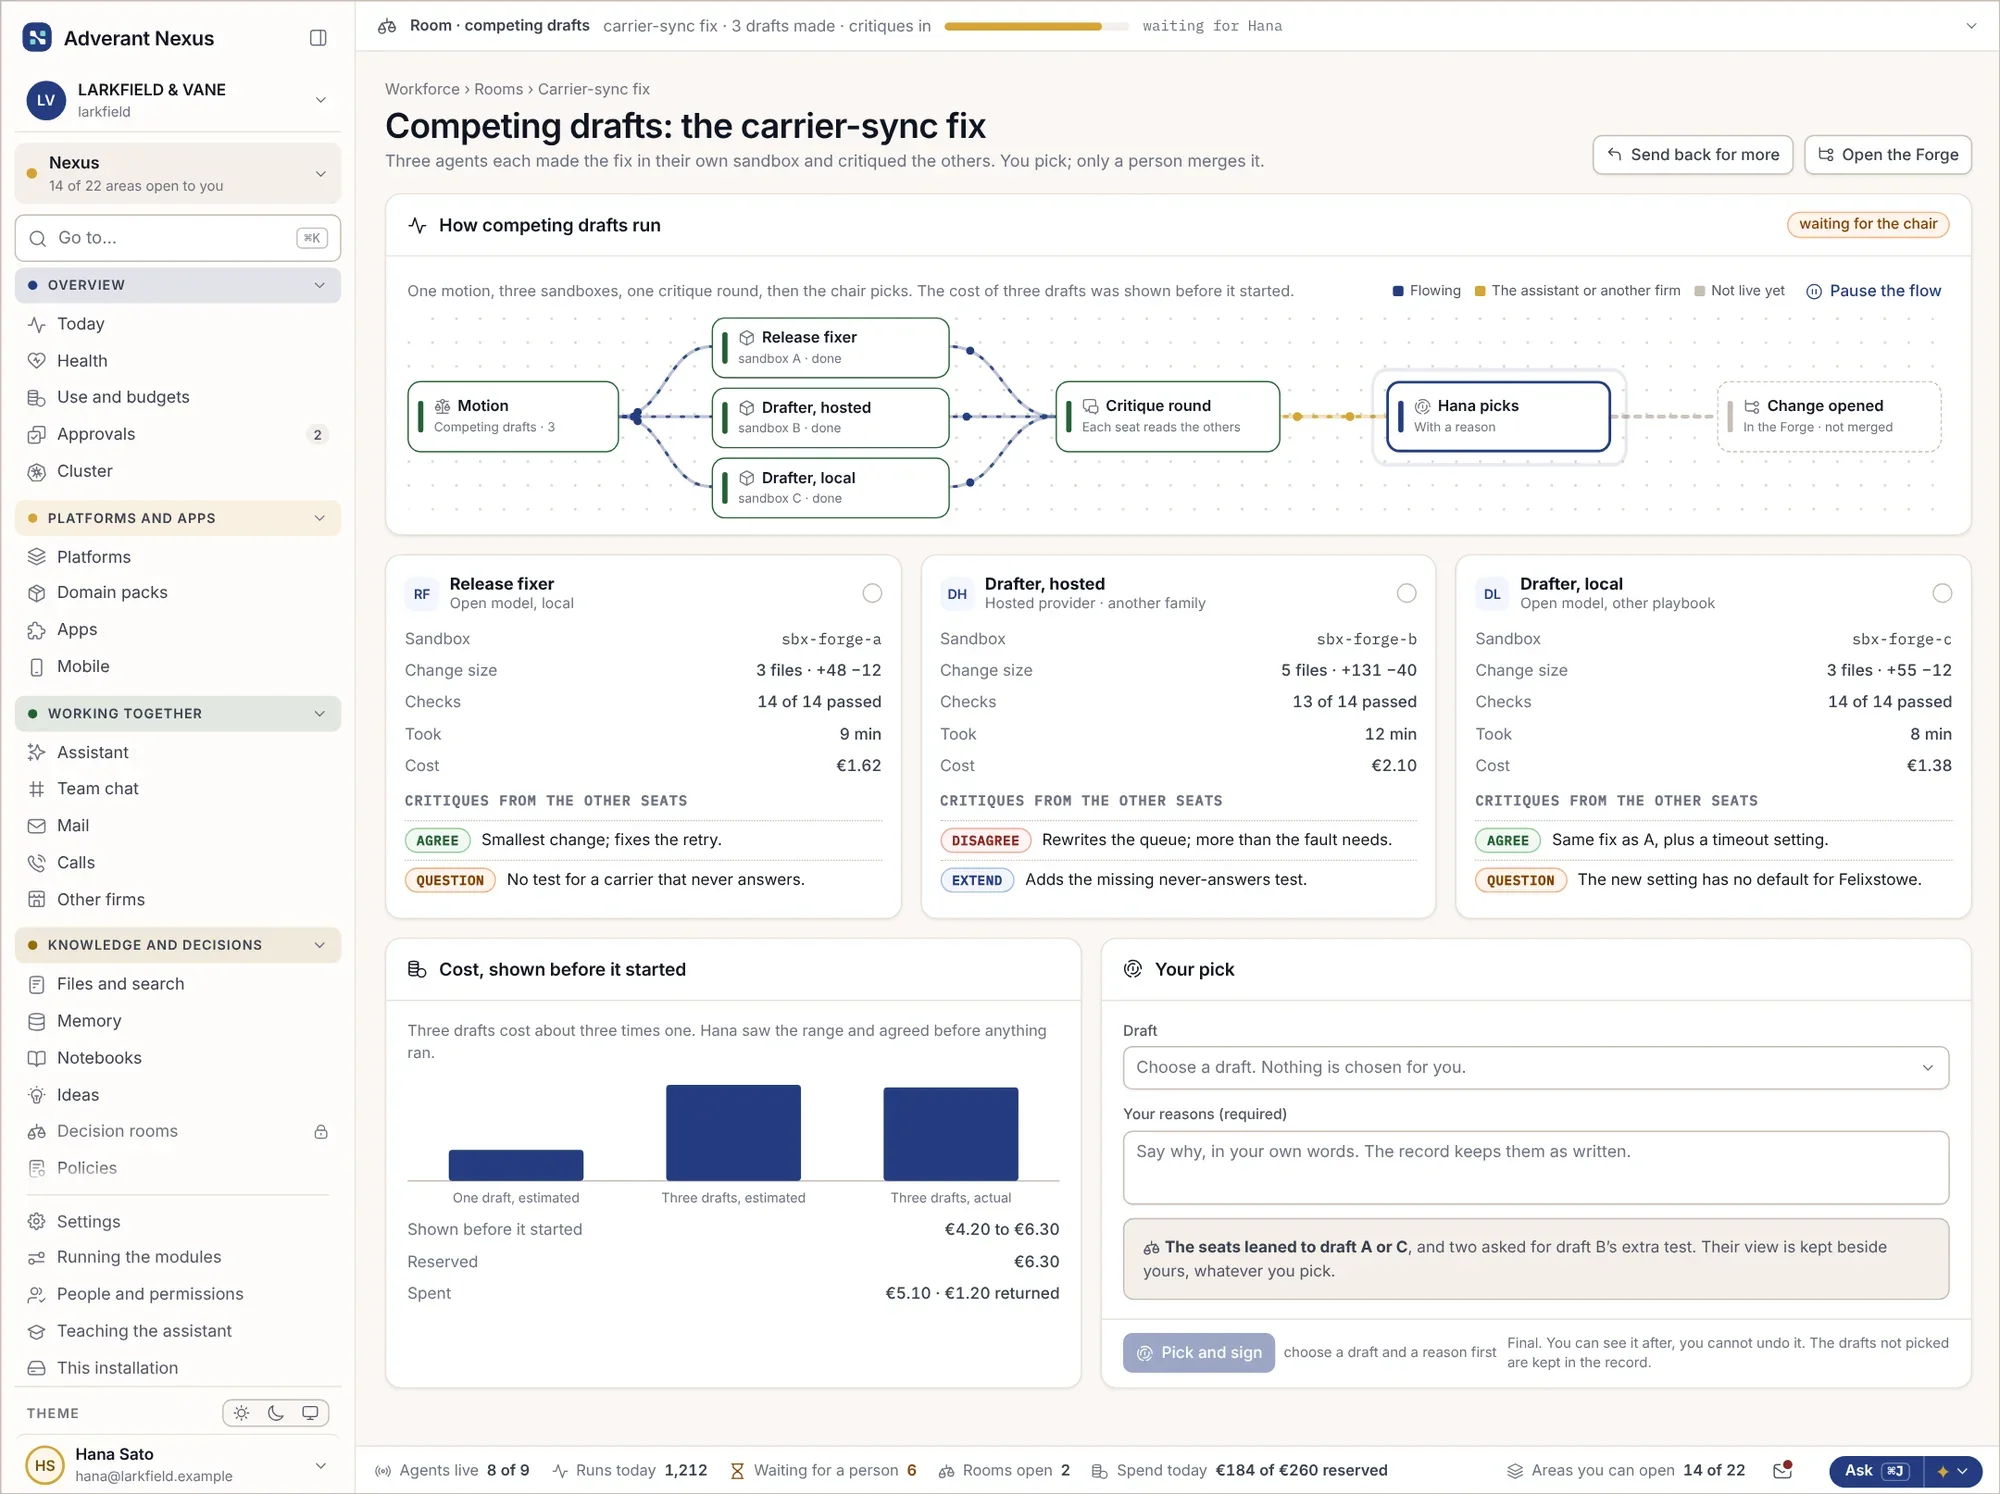
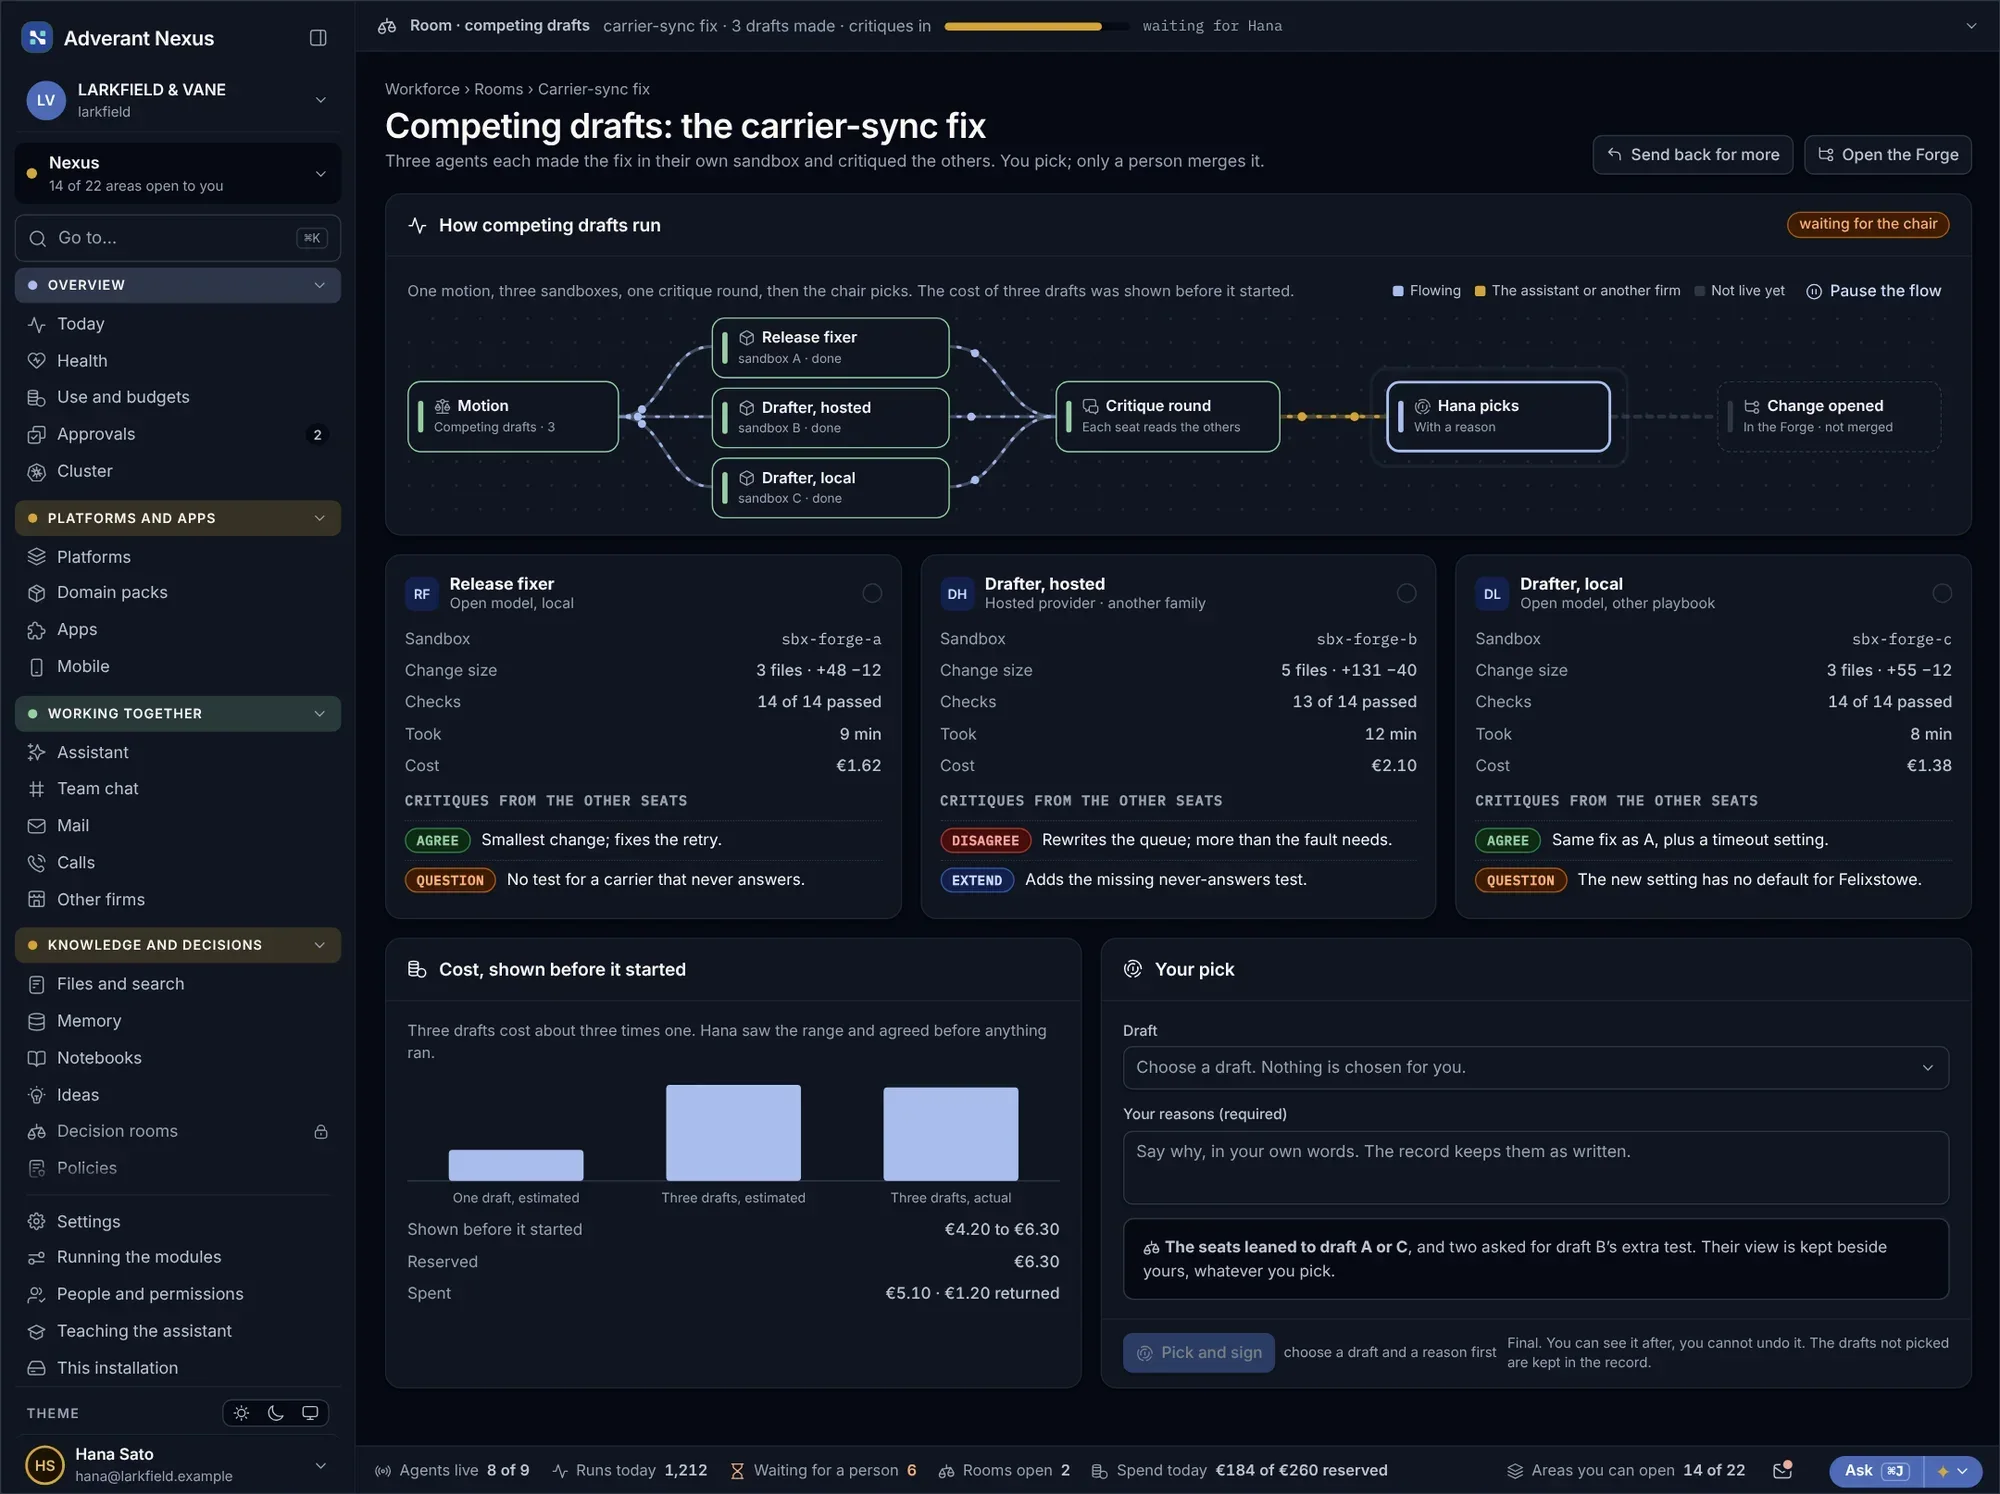
สามฉบับร่าง สามเครื่องที่แยกปิดมิดชิด
เมื่อเอเจนต์ AI แก้ไขบางสิ่ง ระบบสามารถสร้างฉบับร่างได้หลายฉบับ โดยแต่ละฉบับอยู่ในแซนด์บ็อกซ์ของตัวเอง เพื่อให้ผู้ใช้งานเลือกฉบับที่ต้องการเก็บไว้
- แยกแต่ละฉบับร่างออกจากกัน
- เปรียบเทียบเคียงข้างกัน
- ตัดสินใจเลือกโดยผู้ใช้งาน
ใครใช้อะไร ตรวจสอบได้โดยไม่เห็นโค้ด
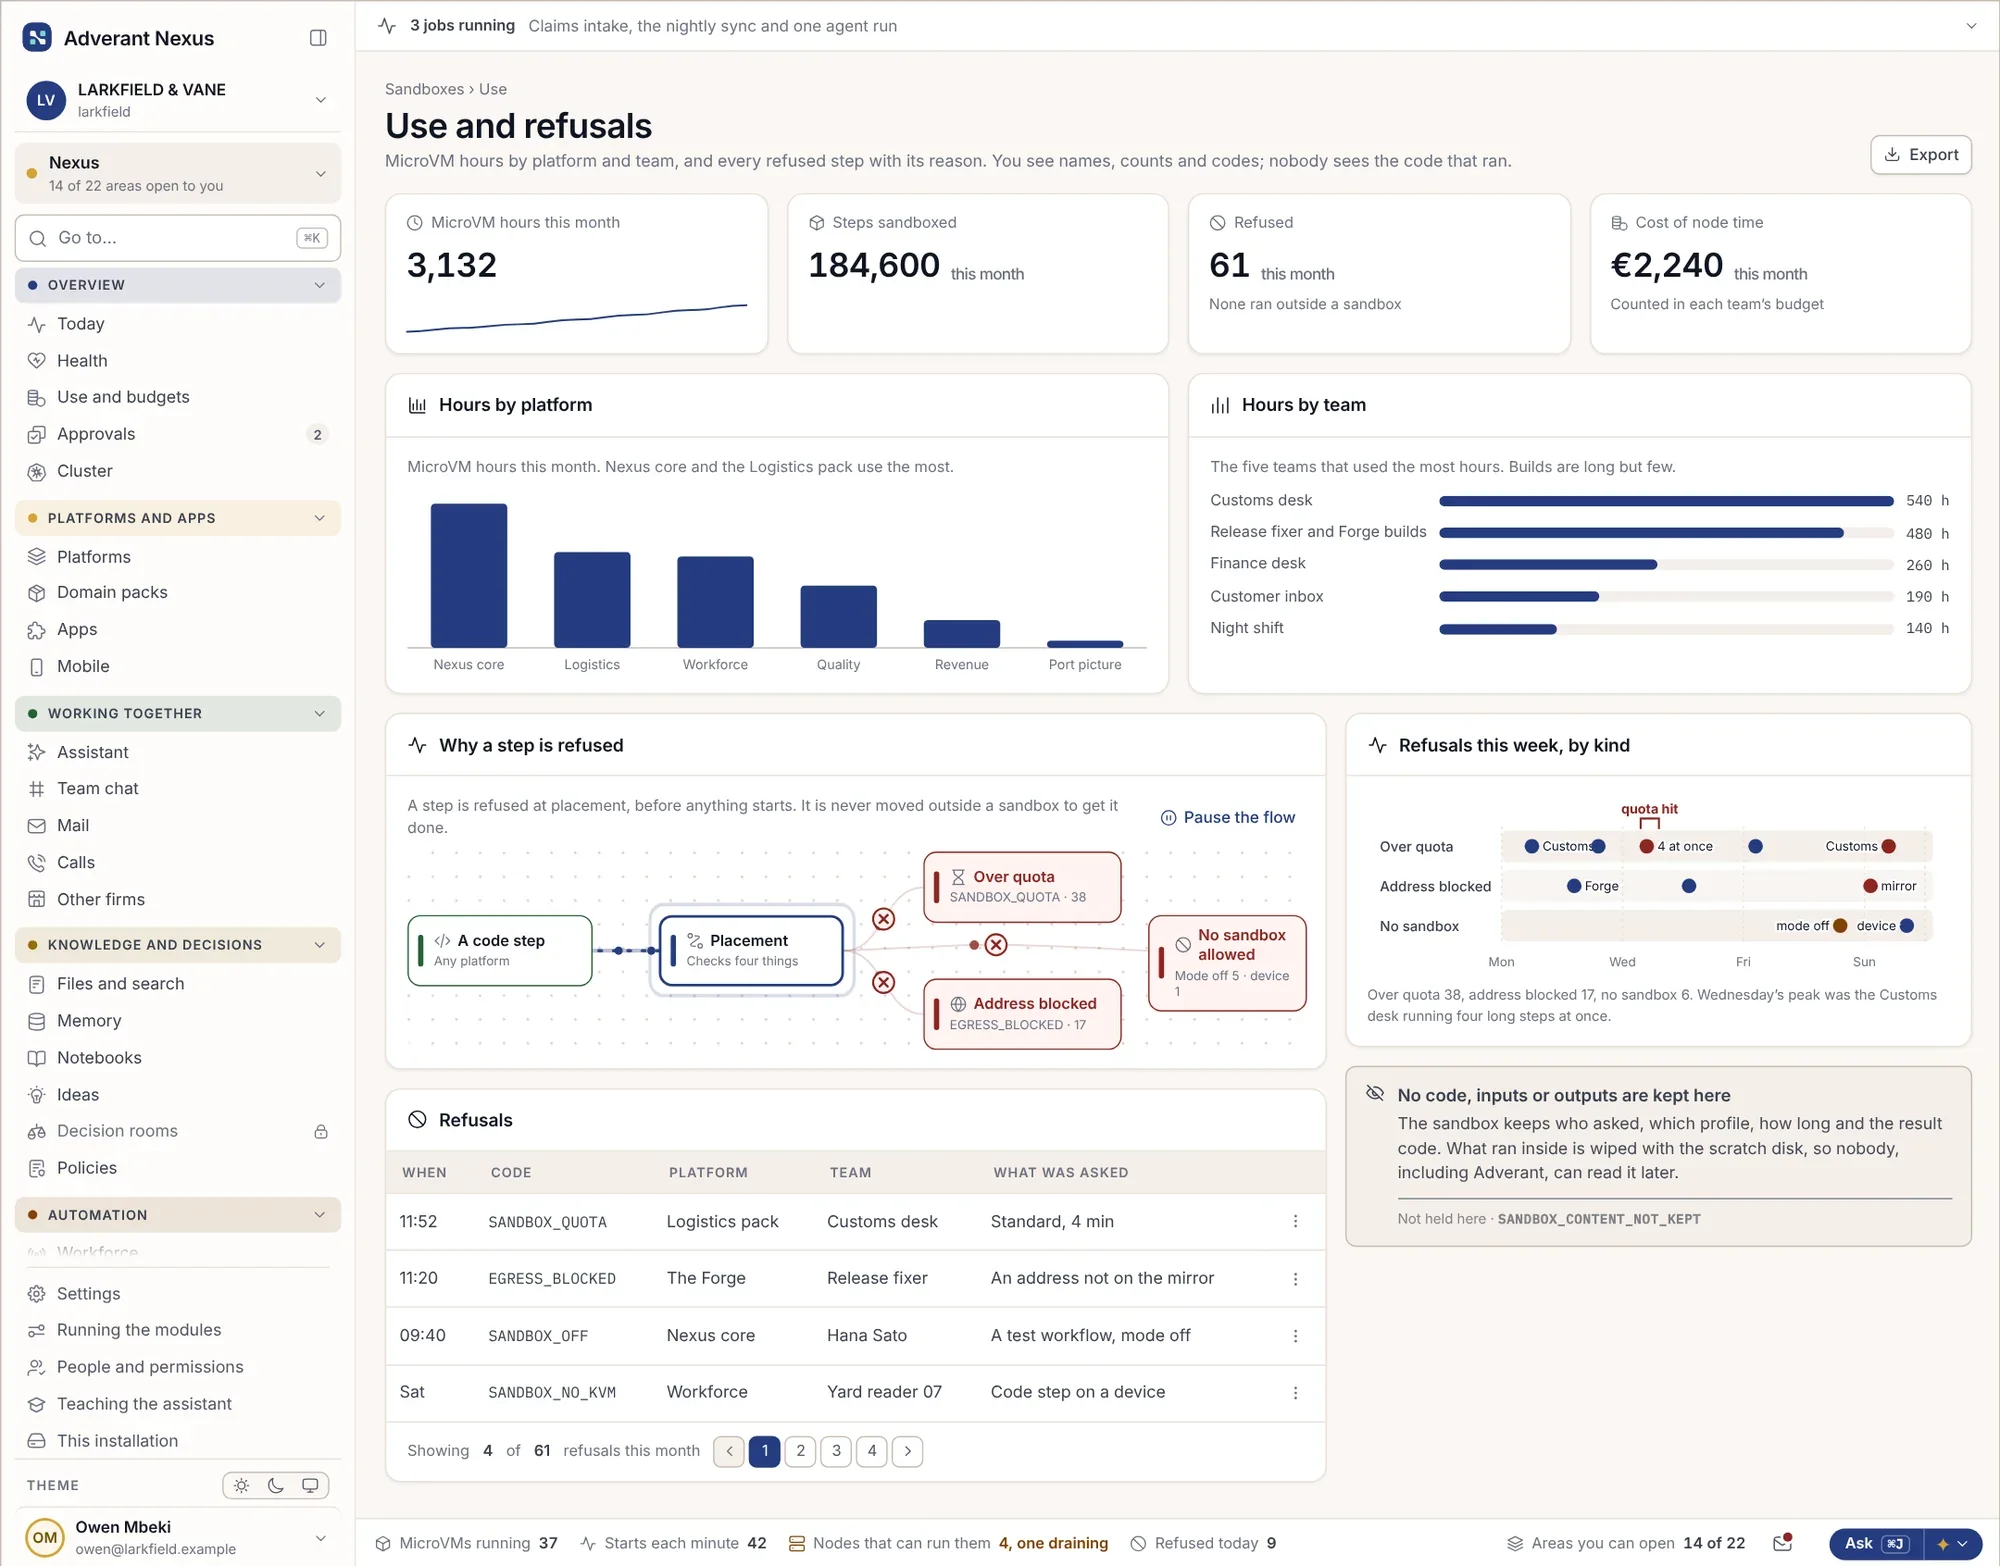
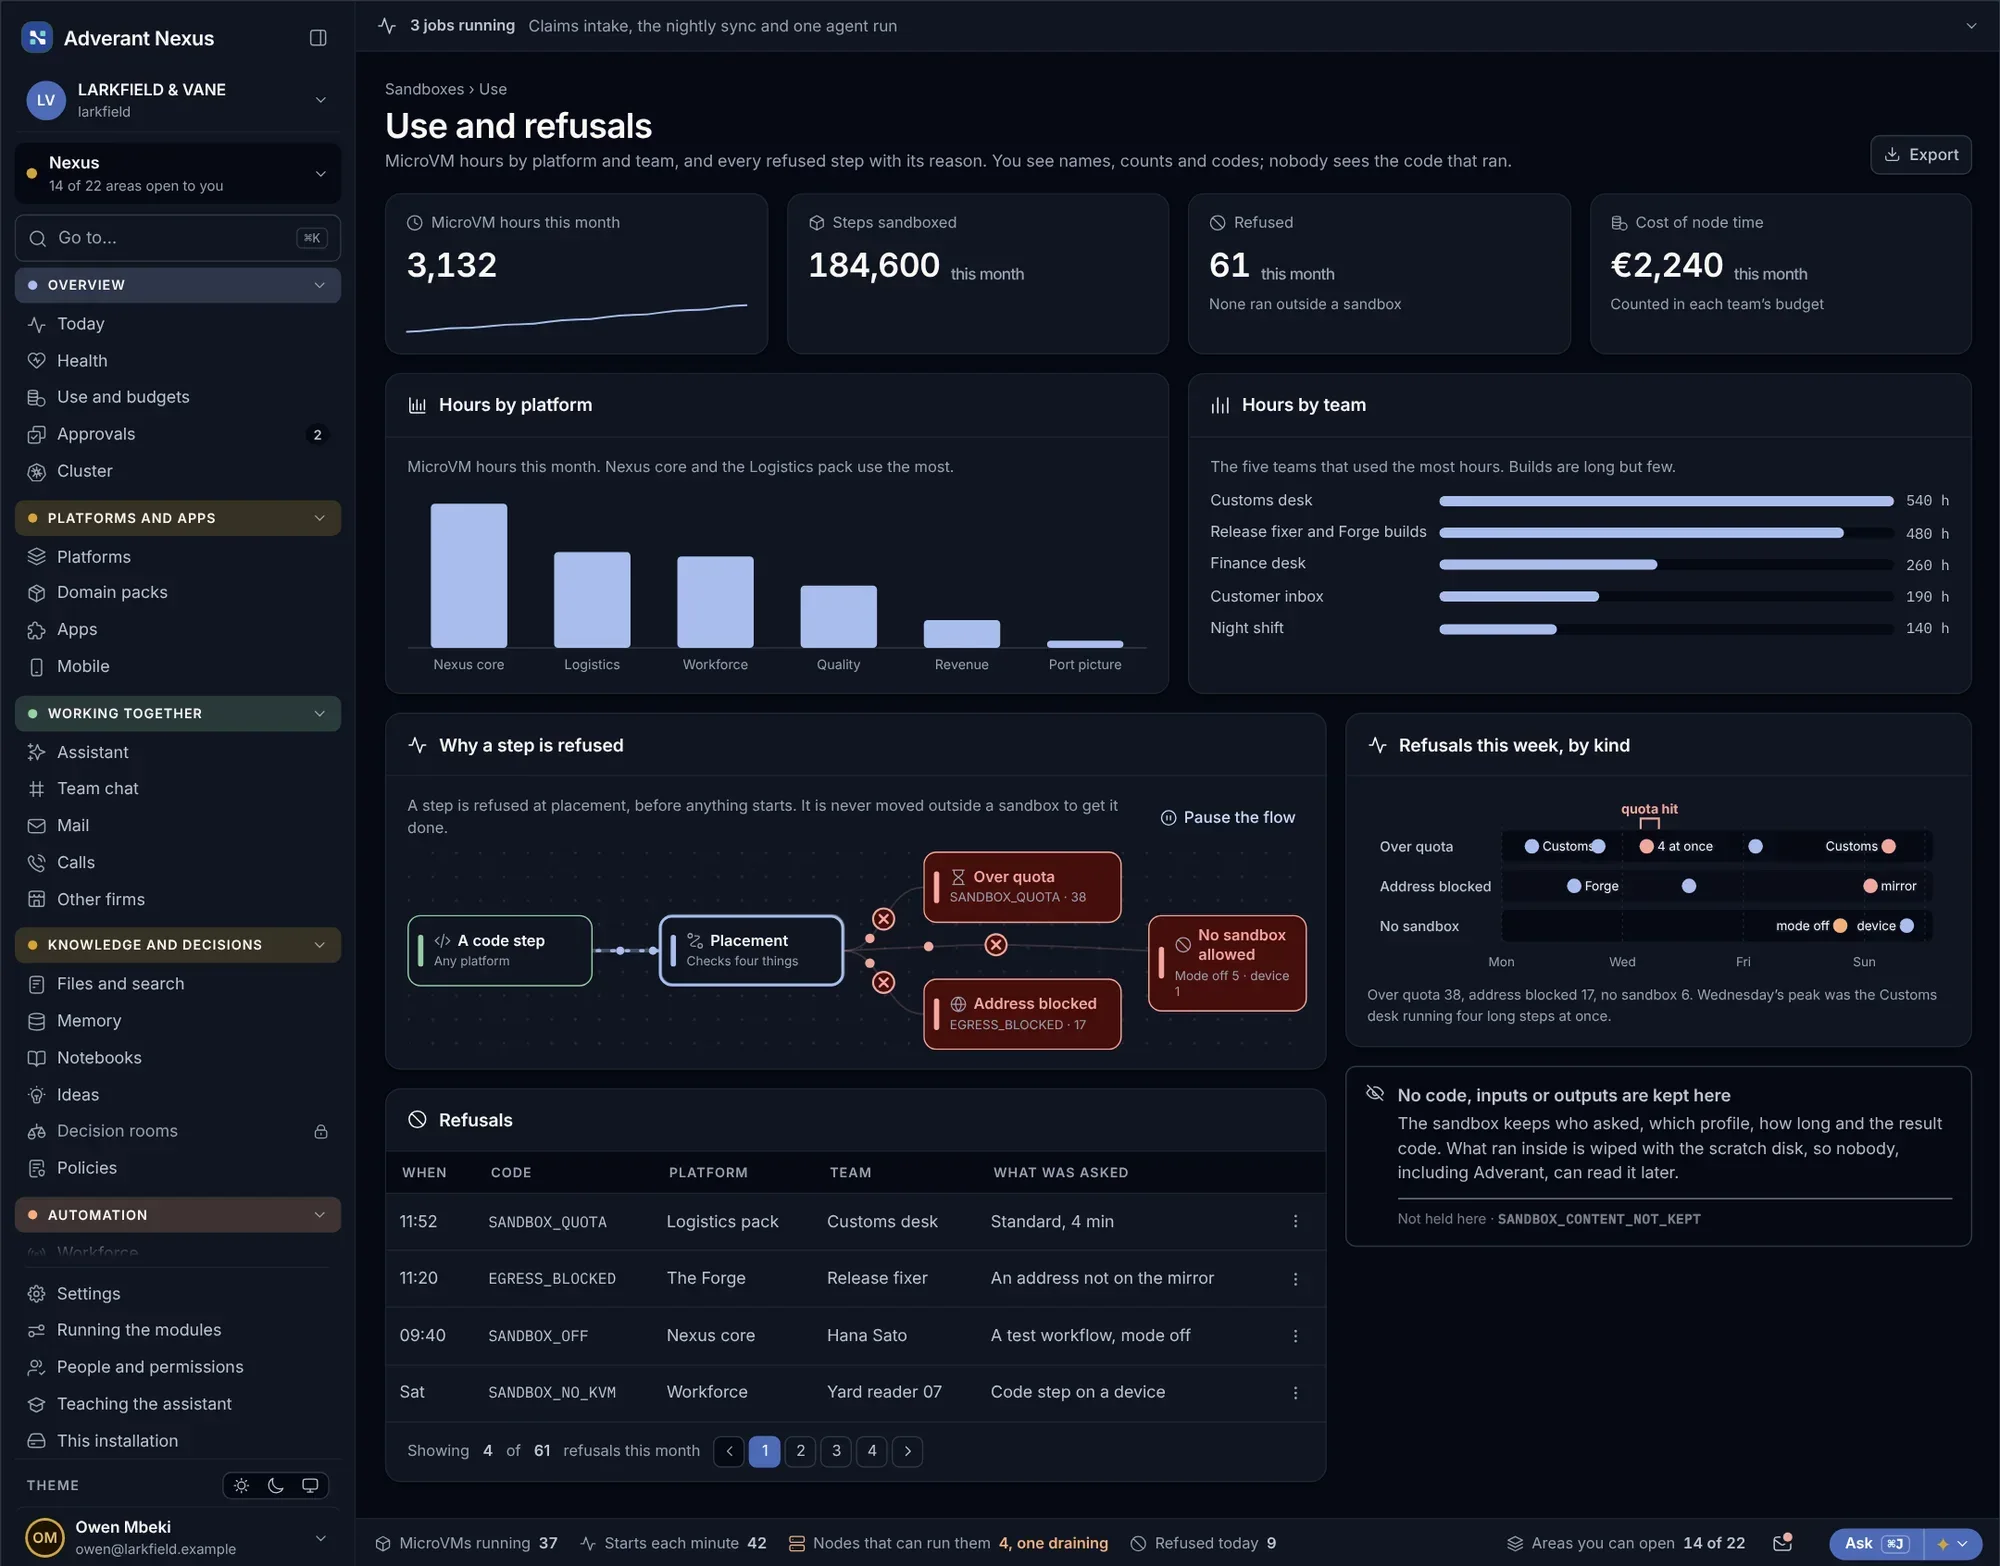
ดูการใช้งานแซนด์บ็อกซ์และการปฏิเสธทุกครั้ง แยกตามทีมและโปรไฟล์ โดยไม่มีใครเห็นโค้ดที่รัน
- การใช้งานตามทีมและโปรไฟล์
- แสดงรายการปฏิเสธทั้งหมด
- ไม่เปิดเผยตัวโค้ด
เกี่ยวกับแซนด์บ็อกซ์
อะไรที่รันในแซนด์บ็อกซ์บ้าง?
โค้ดที่เขียนโดยเอเจนต์ AI การเปิดไฟล์ การบิลด์ การทดสอบ และขั้นตอนของปลั๊กอิน ทุกอย่างที่อาจก่อให้เกิดความเสียหายหากทำงานผิดปกติ
ทำให้ระบบช้าลงหรือไม่?
เครื่องถูกเตรียมให้พร้อมทำงานอยู่เสมอ ดังนั้นขั้นตอนส่วนใหญ่จึงเริ่มทำงานได้ในเวลาไม่ถึงวินาที
เจาะลึกข้อมูล
รันงานที่มีความเสี่ยงได้อย่างปลอดภัย
เราจะแสดงให้เห็นว่าเอเจนต์ AI เขียนและรันโค้ดภายในแซนด์บ็อกซ์อย่างไร และจะเกิดอะไรขึ้นเมื่อพยายามเข้าถึงเกินขอบเขต