

สิทธิ์เข้าถึงที่เหมาะสมสำหรับแต่ละคน และหลักฐานที่ครบถ้วนตามทุกกฎเกณฑ์
กำหนดว่าใครทำอะไรได้บ้าง บังคับใช้การยืนยันตัวตนขั้นที่สอง และชะลอการเปลี่ยนแปลงที่มีความเสี่ยงไว้รอให้คนที่สองอนุมัติ ทุกมาตรการควบคุมเชื่อมโยงกับกฎเกณฑ์ที่คุณต้องปฏิบัติตาม ดังนั้นหลักฐานเพียงชิ้นเดียวจึงใช้รองรับได้หลายกรอบมาตรฐาน และจัดทำชุดหลักฐานที่ผู้ตรวจสอบต้องการได้ในไม่กี่นาที
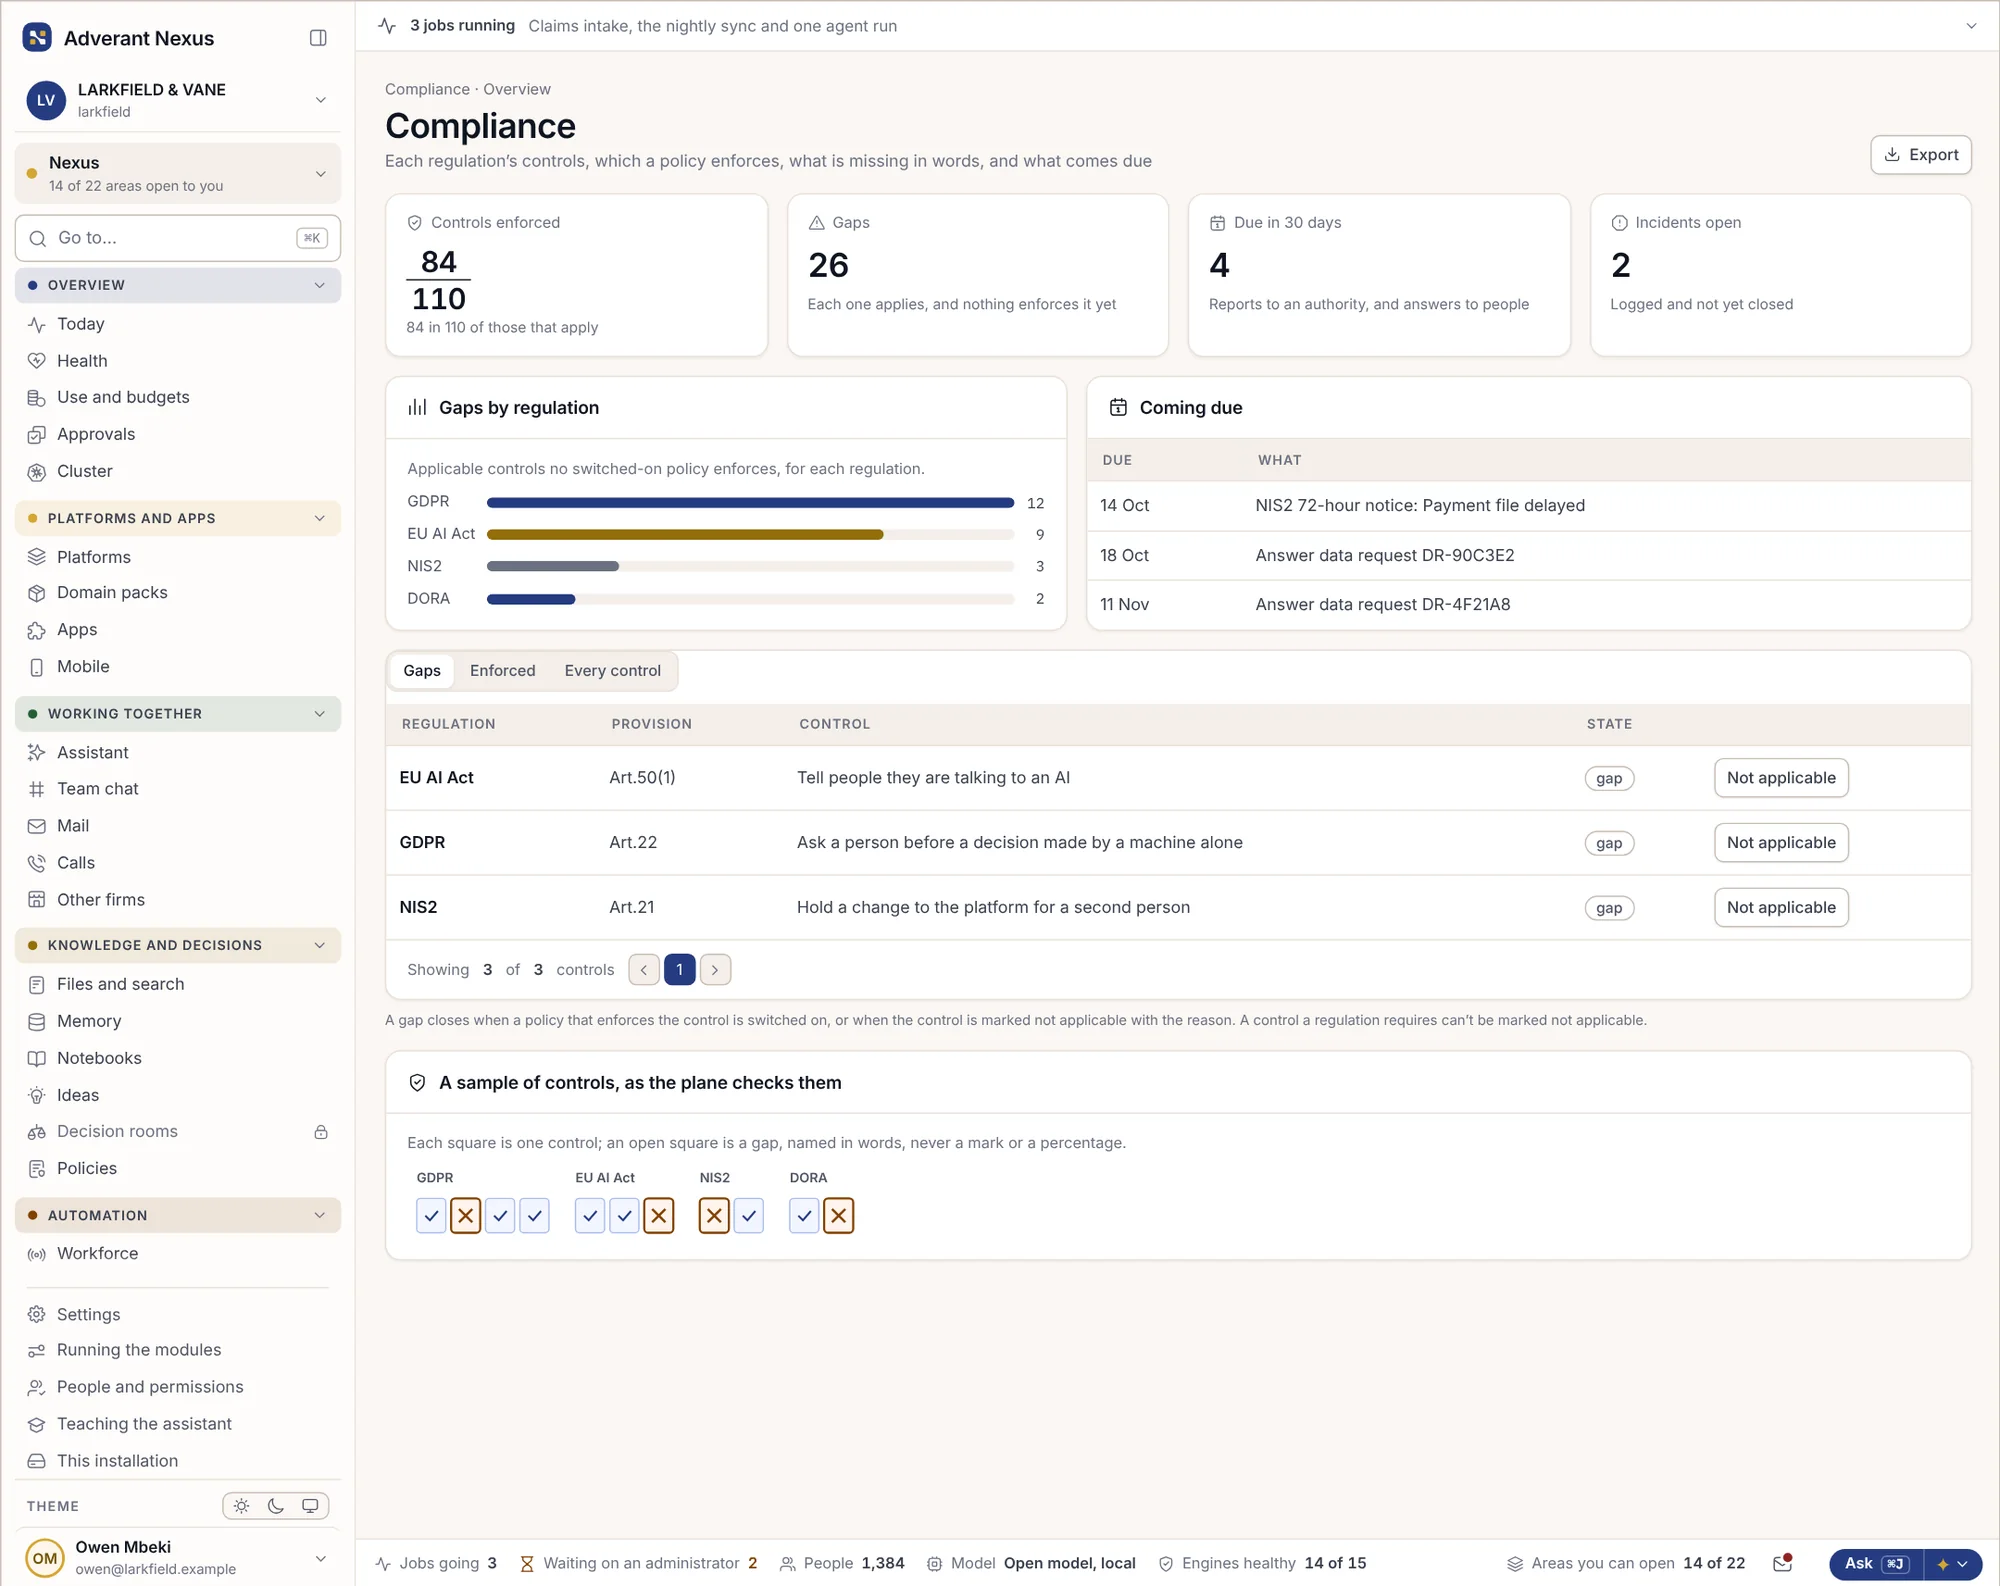
ใครทำอะไรได้บ้าง และเพราะเหตุใด
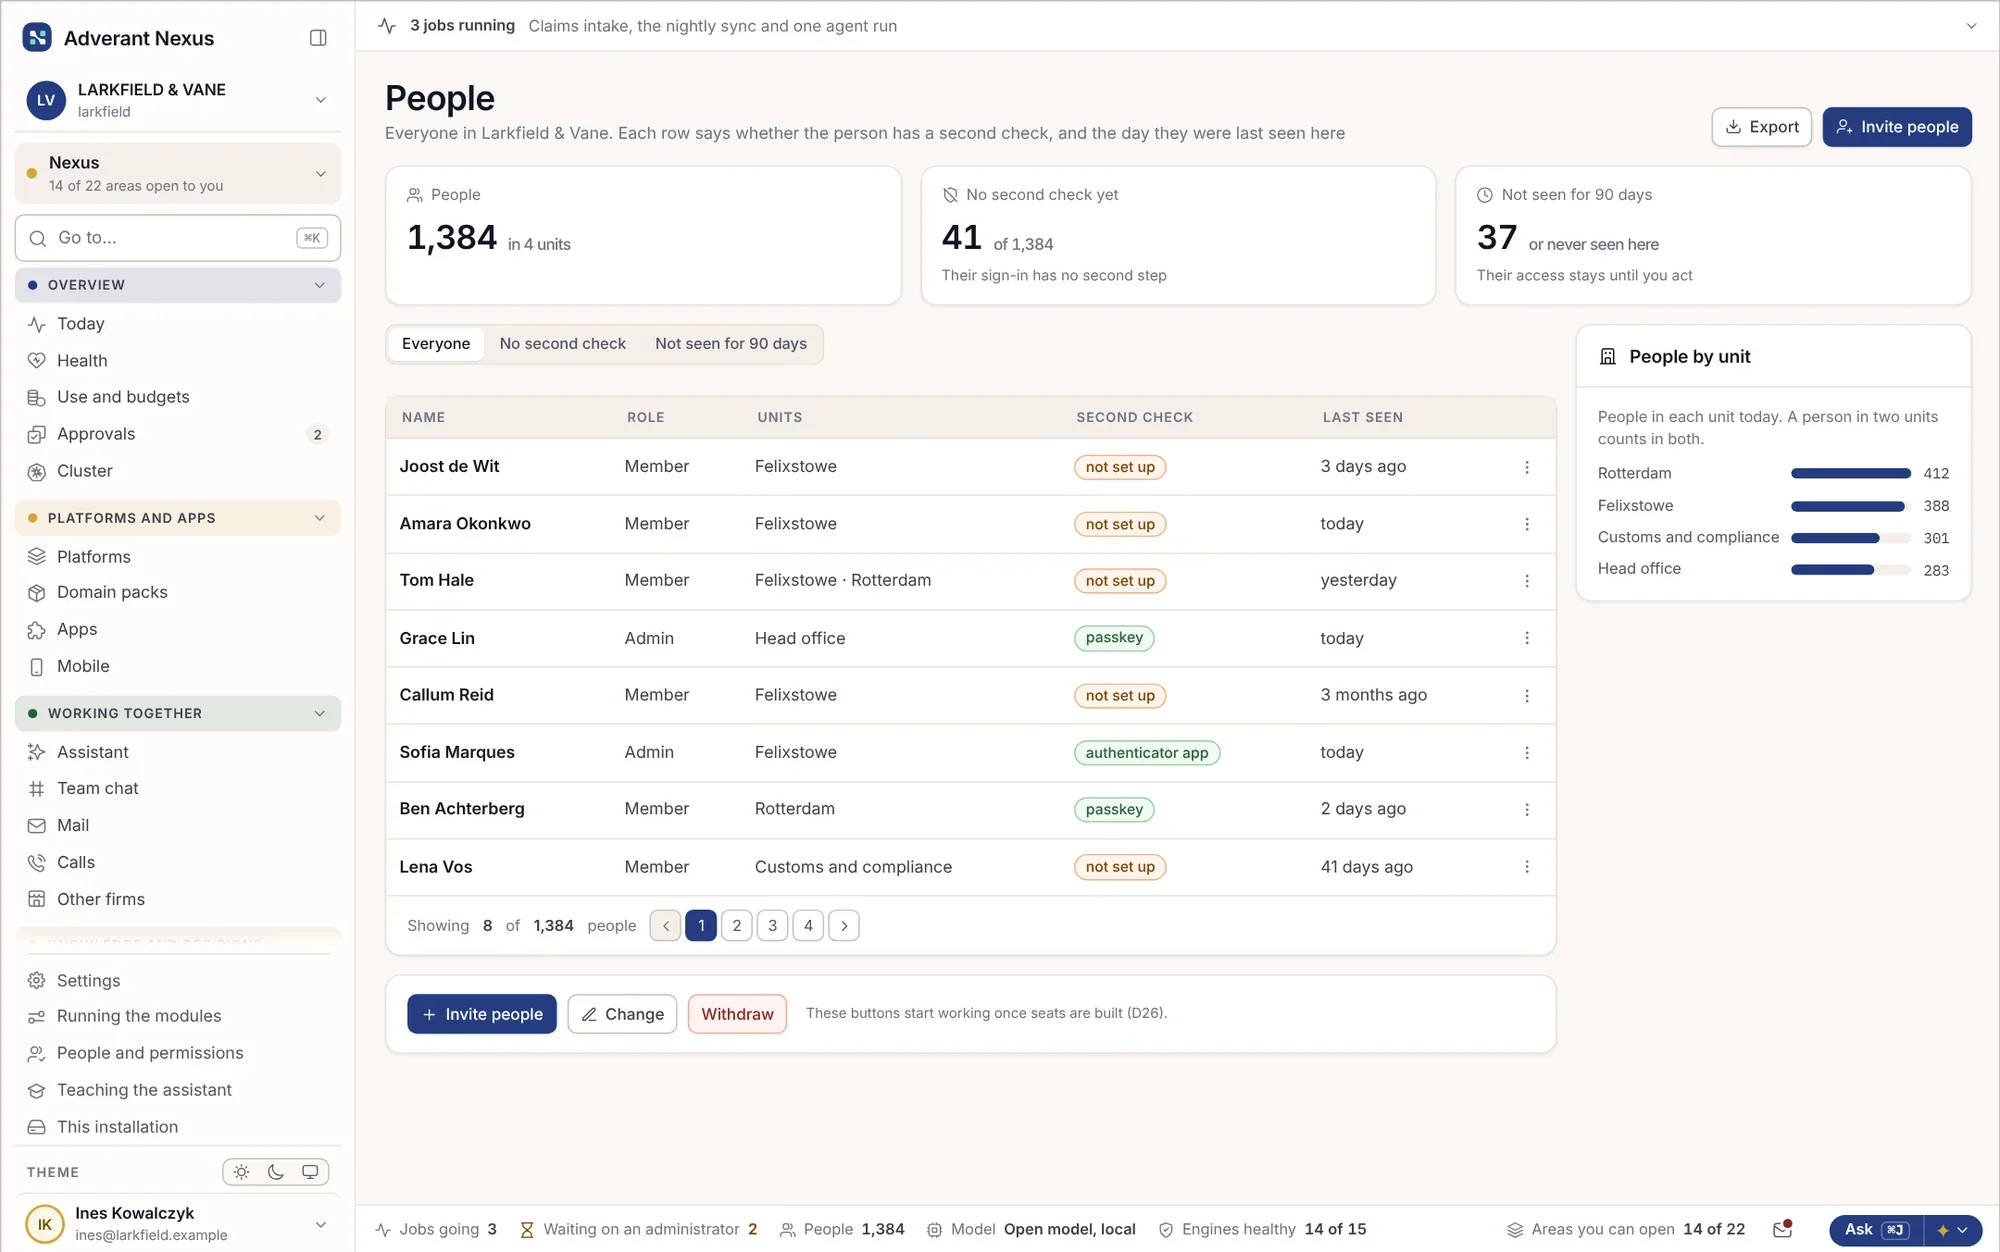
ดูบุคลากรทั้งหมดในองค์กร สิทธิ์ตามบทบาทของแต่ละคน และสาเหตุที่บางคนเข้าถึงบางส่วนไม่ได้ การเปลี่ยนแปลงที่มีความเสี่ยงจะรอให้คนที่สองอนุมัติ
บุคลากร
- ทุกคนอยู่ในรายชื่อเดียว
- บังคับใช้การยืนยันขั้นที่สอง
- ยุติเซสชันจากระยะไกล
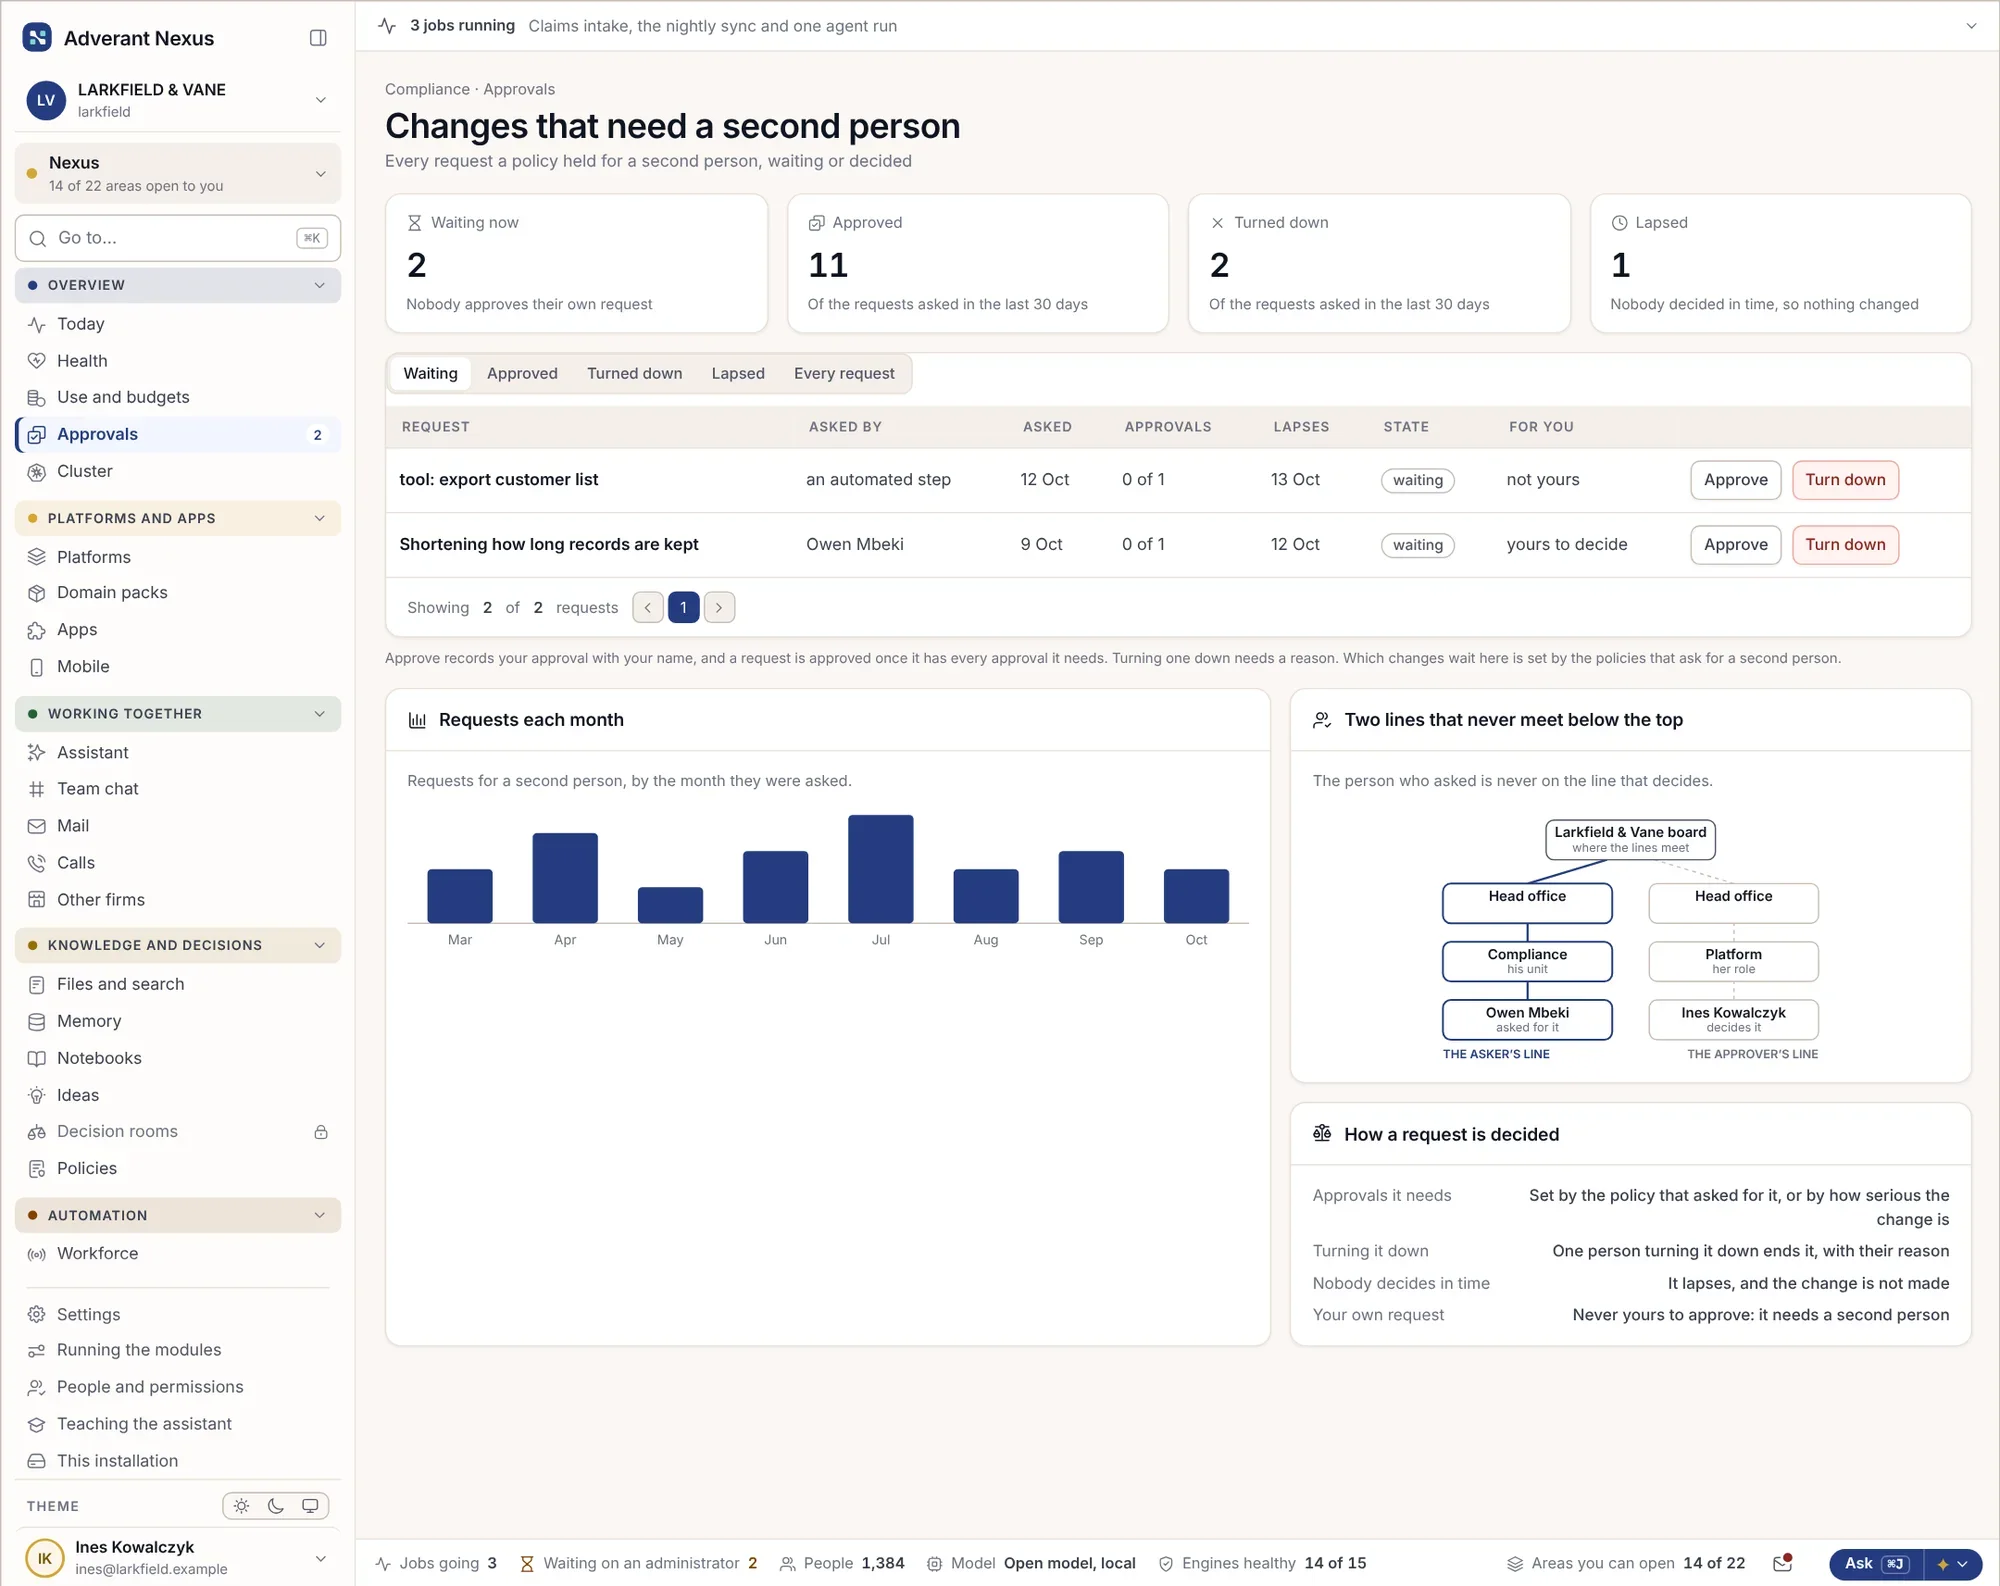
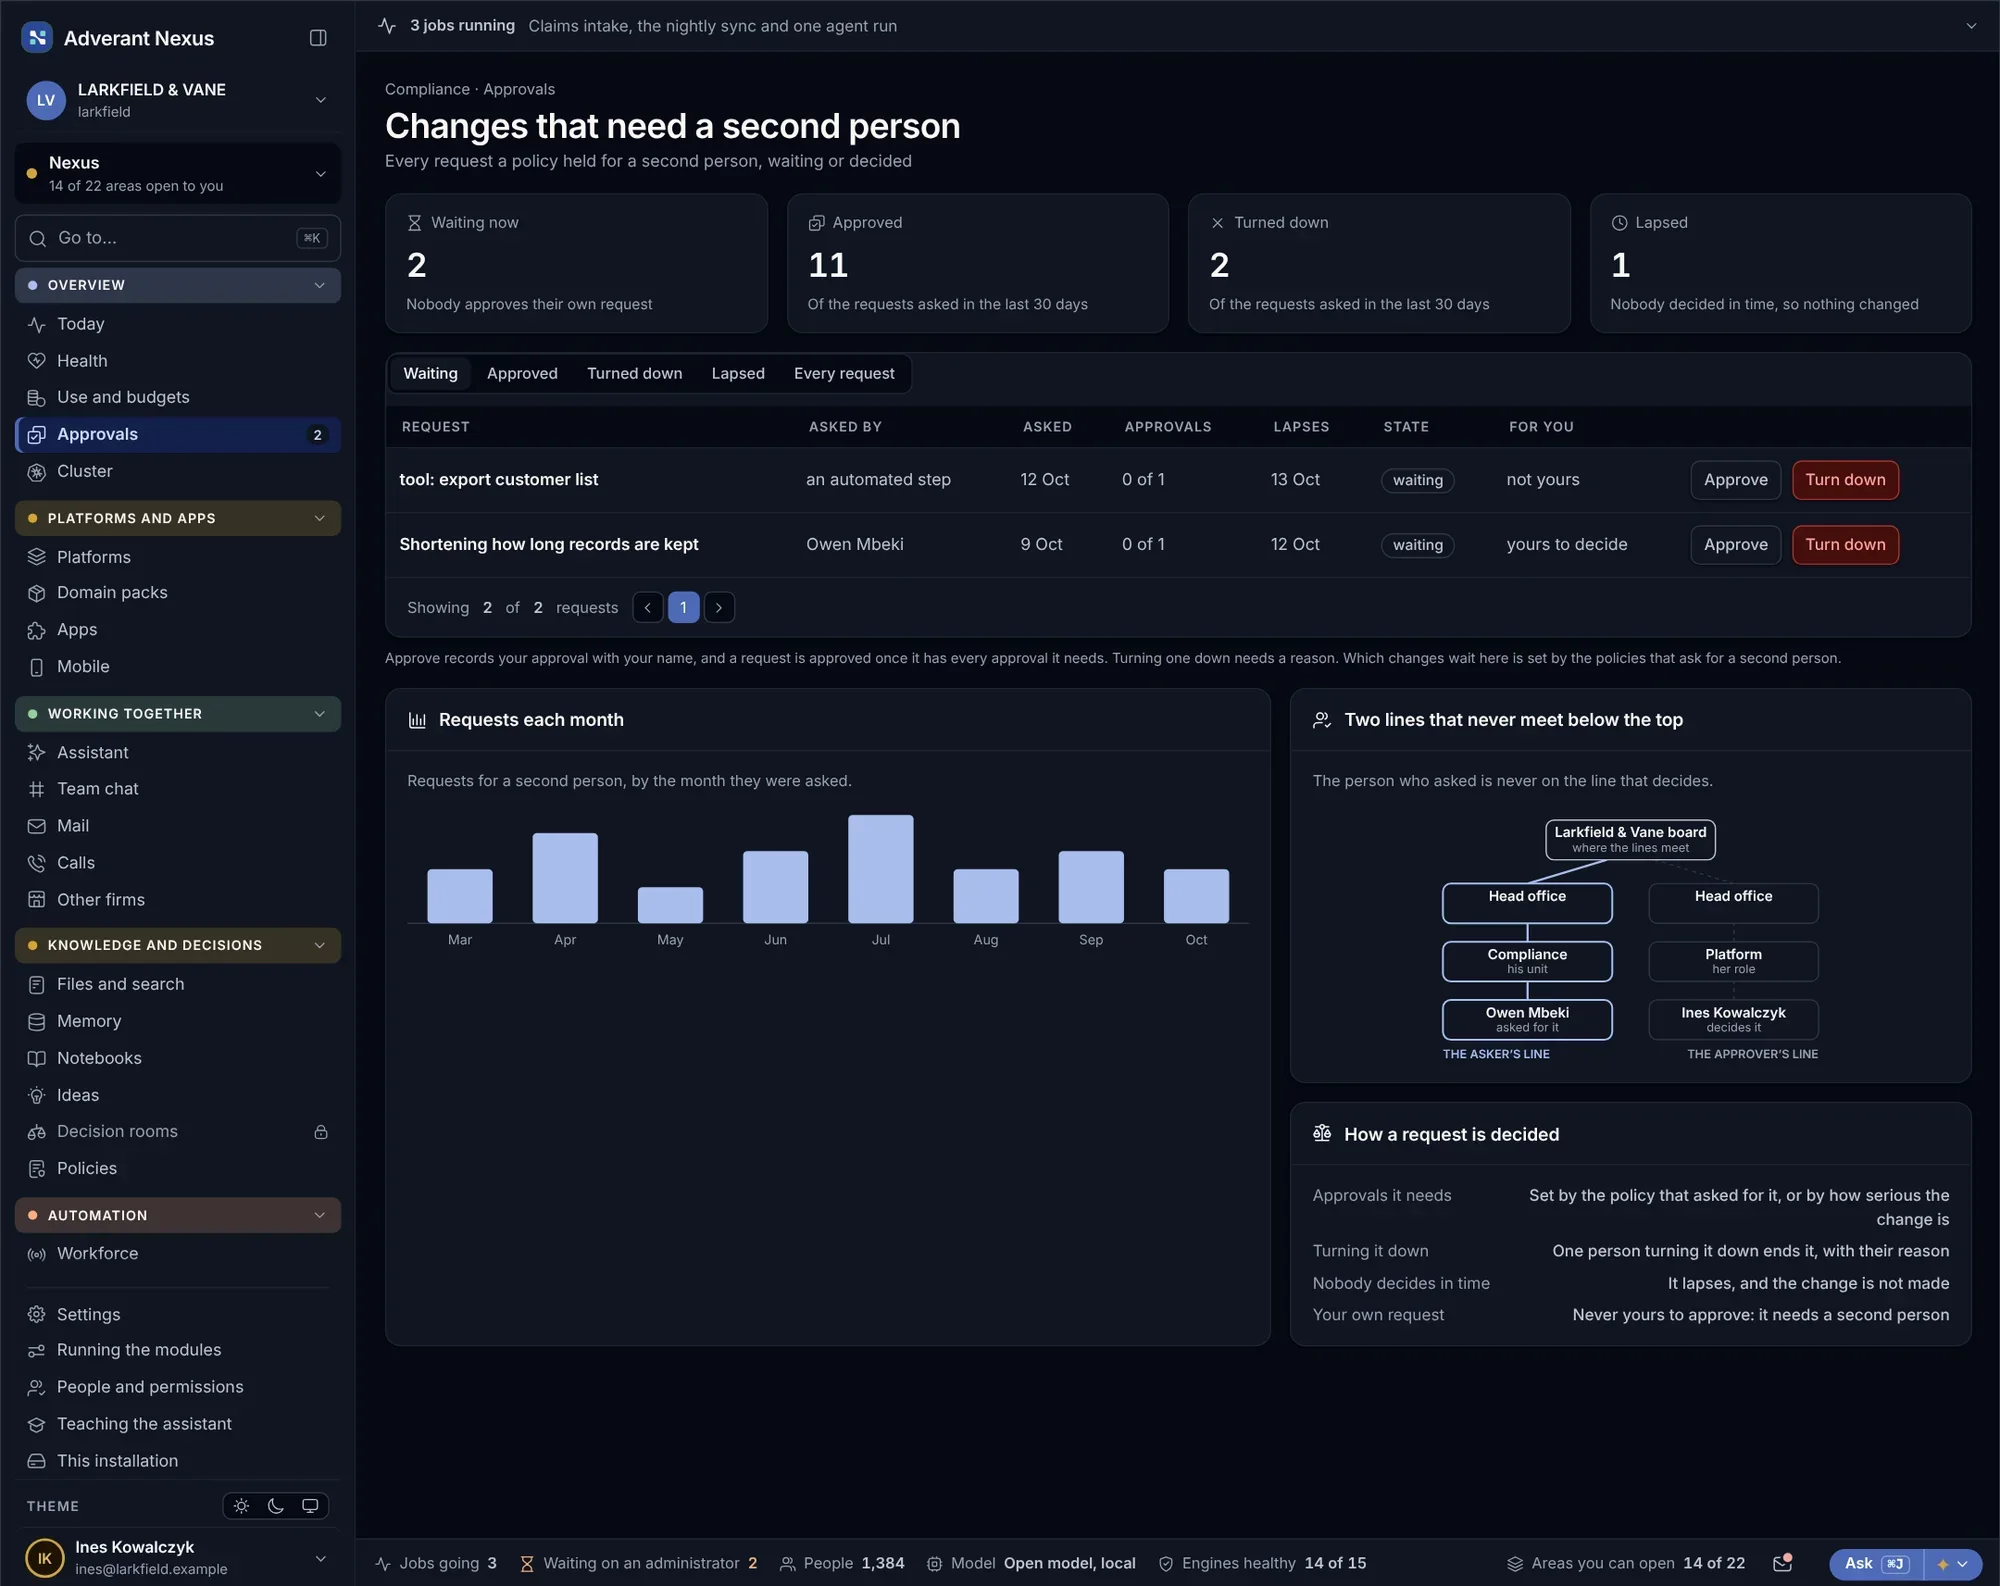
การอนุมัติโดยบุคคลที่สอง
- เลือกตามประเภทการเปลี่ยนแปลง
- ผู้อนุมัติต้องไม่ใช่ผู้ขอ
- บันทึกทุกการอนุมัติ
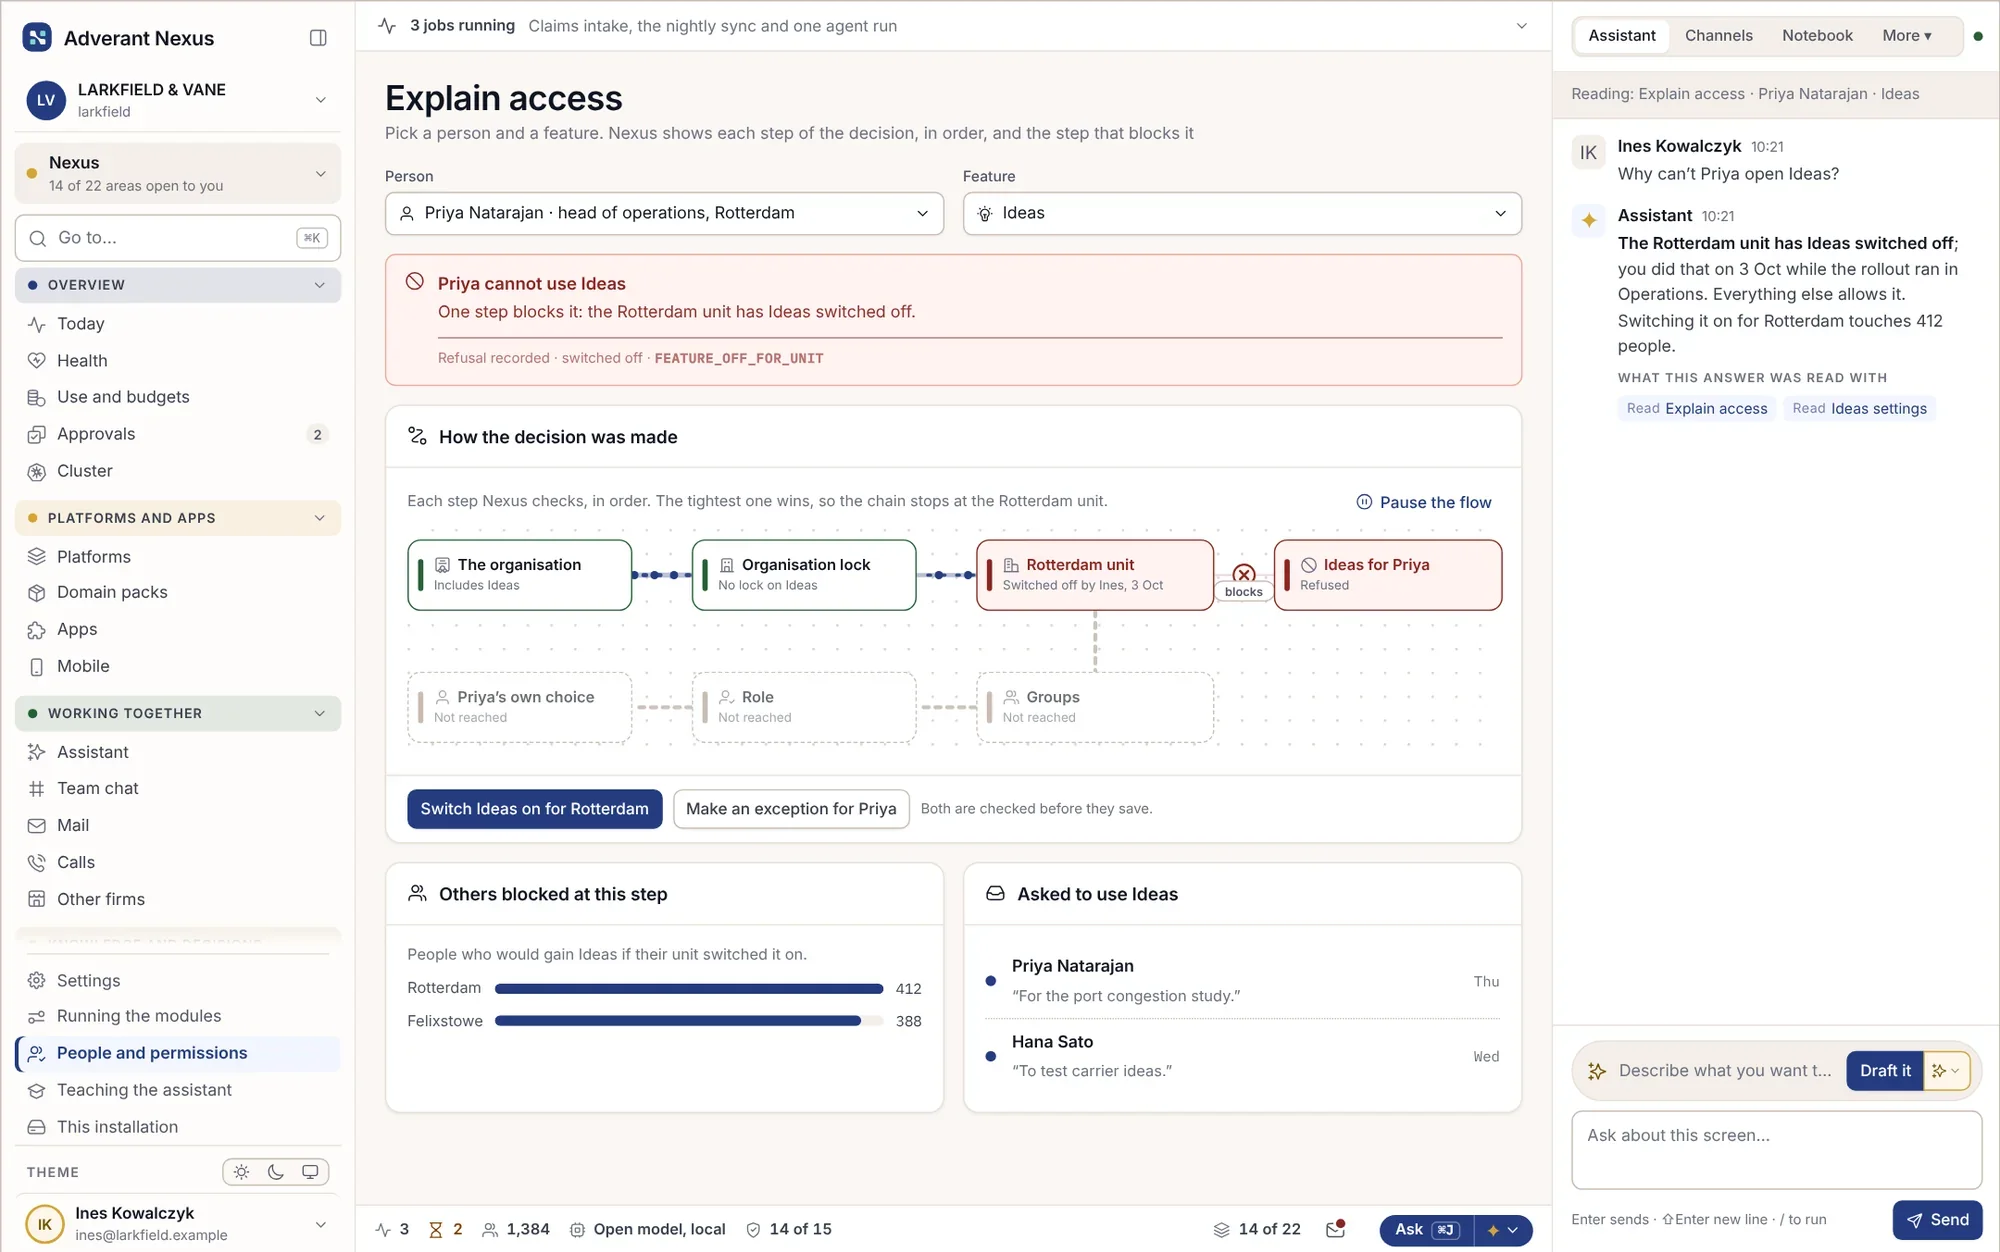
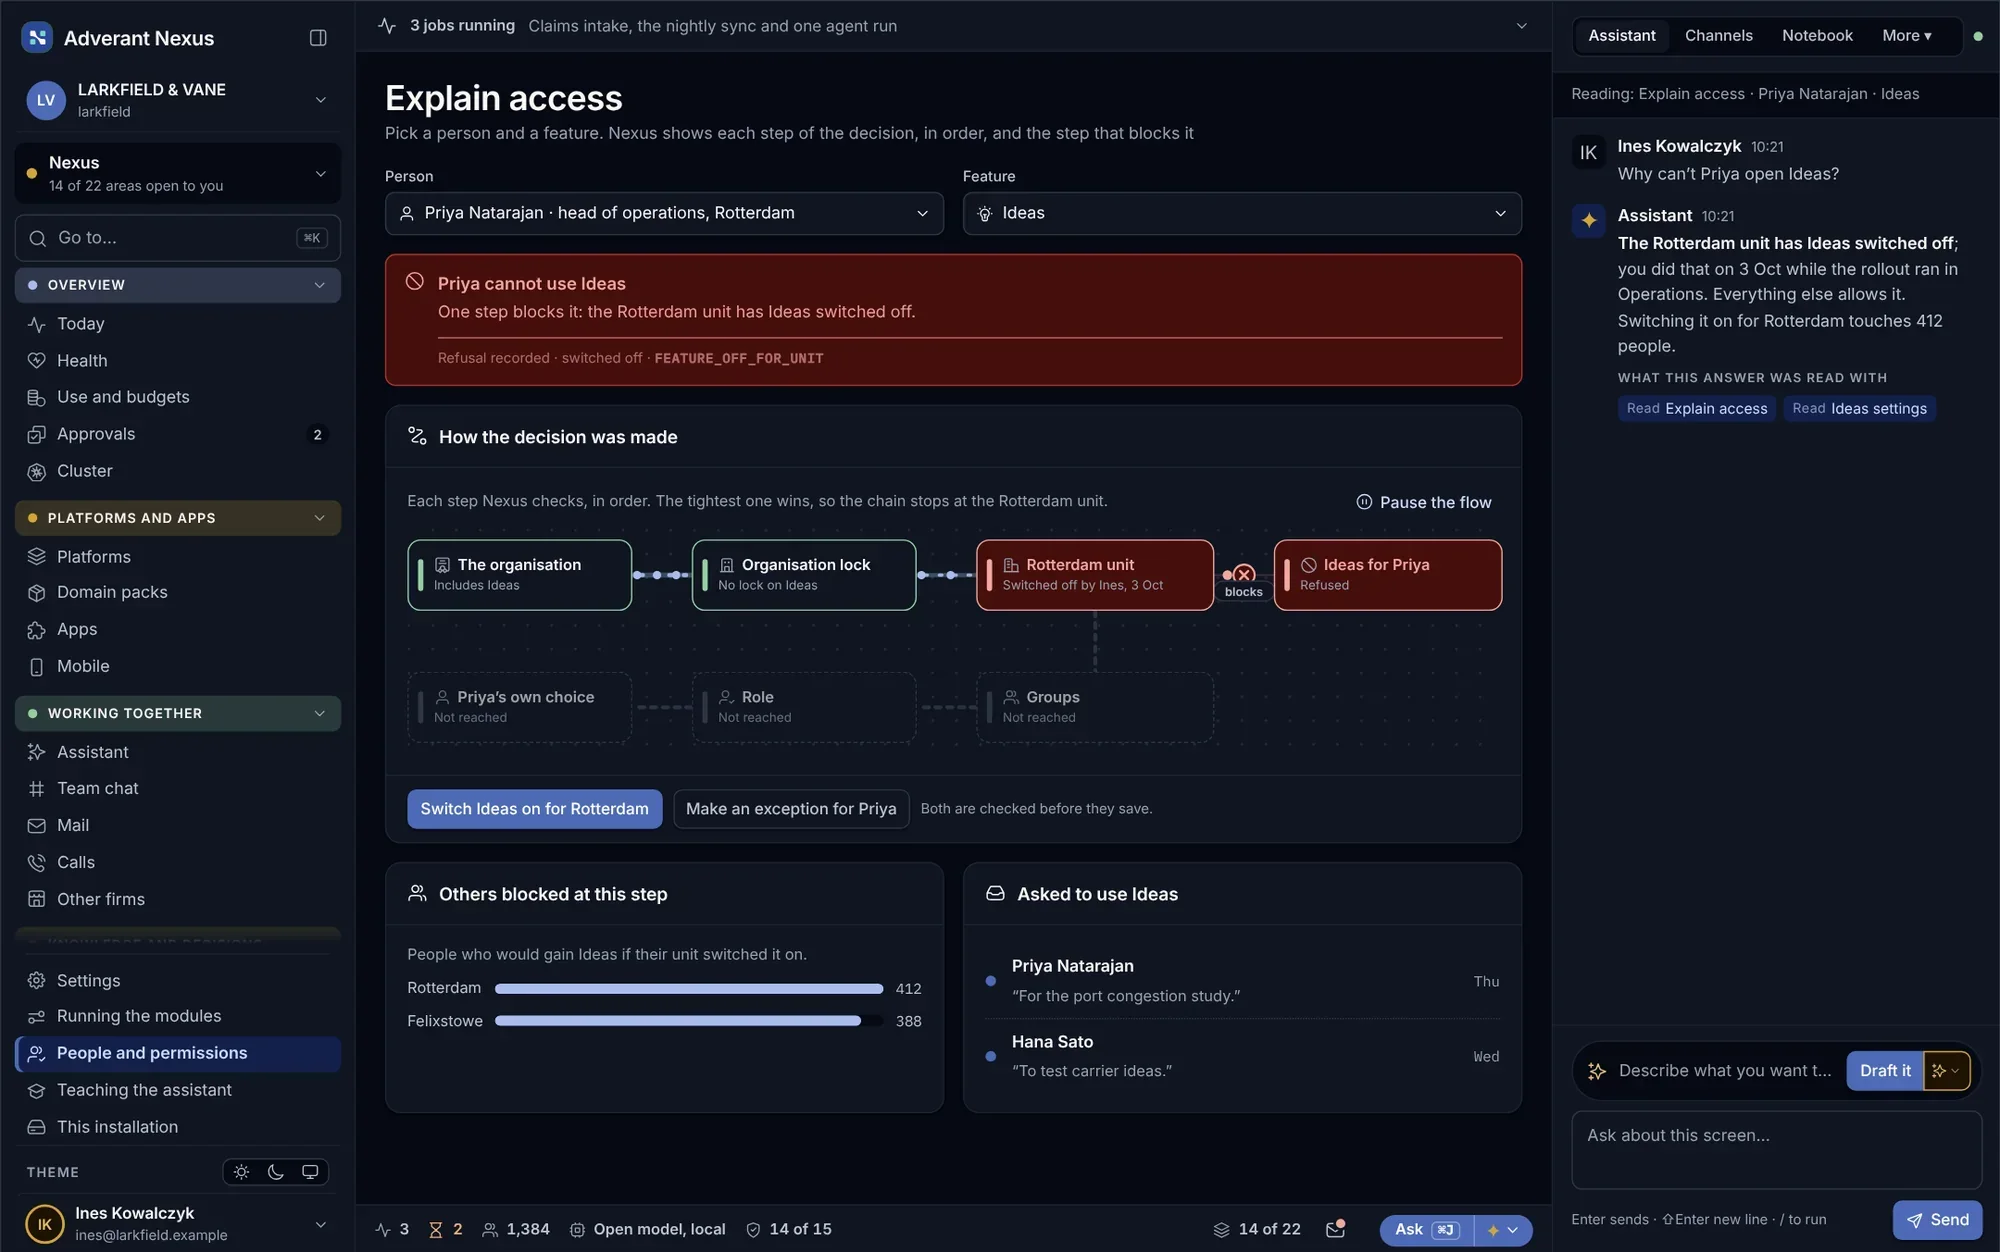
อธิบายสิทธิ์การเข้าถึงทีละขั้นตอน
- แสดงทุกขั้นตอน
- ระบุขั้นตอนที่บล็อก
- แก้ไขให้ถูกจุด
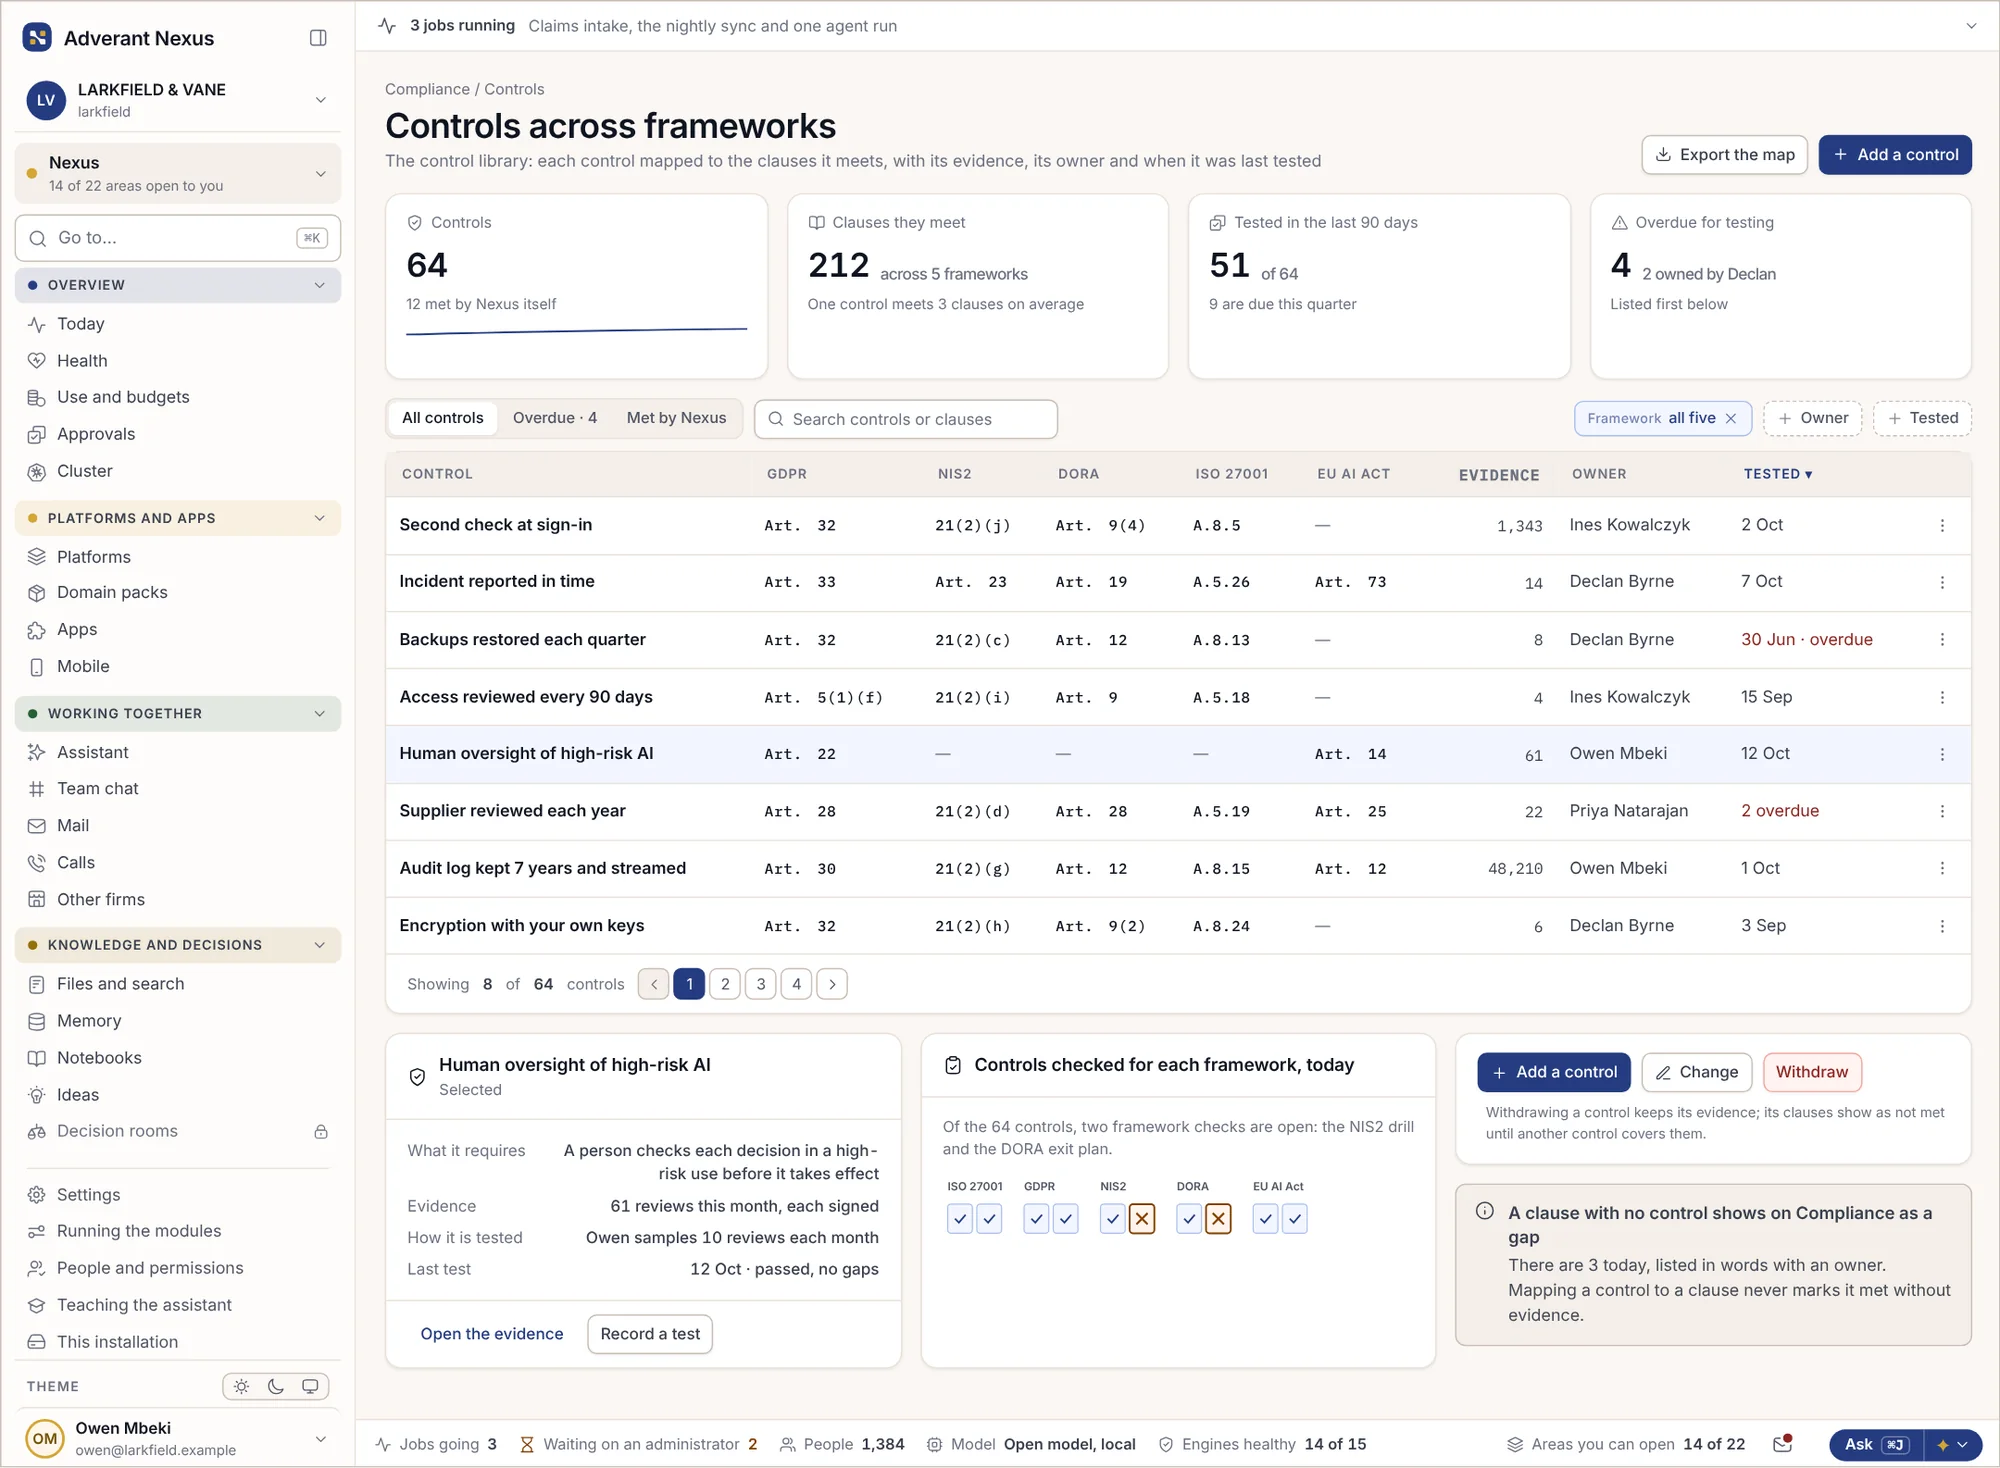
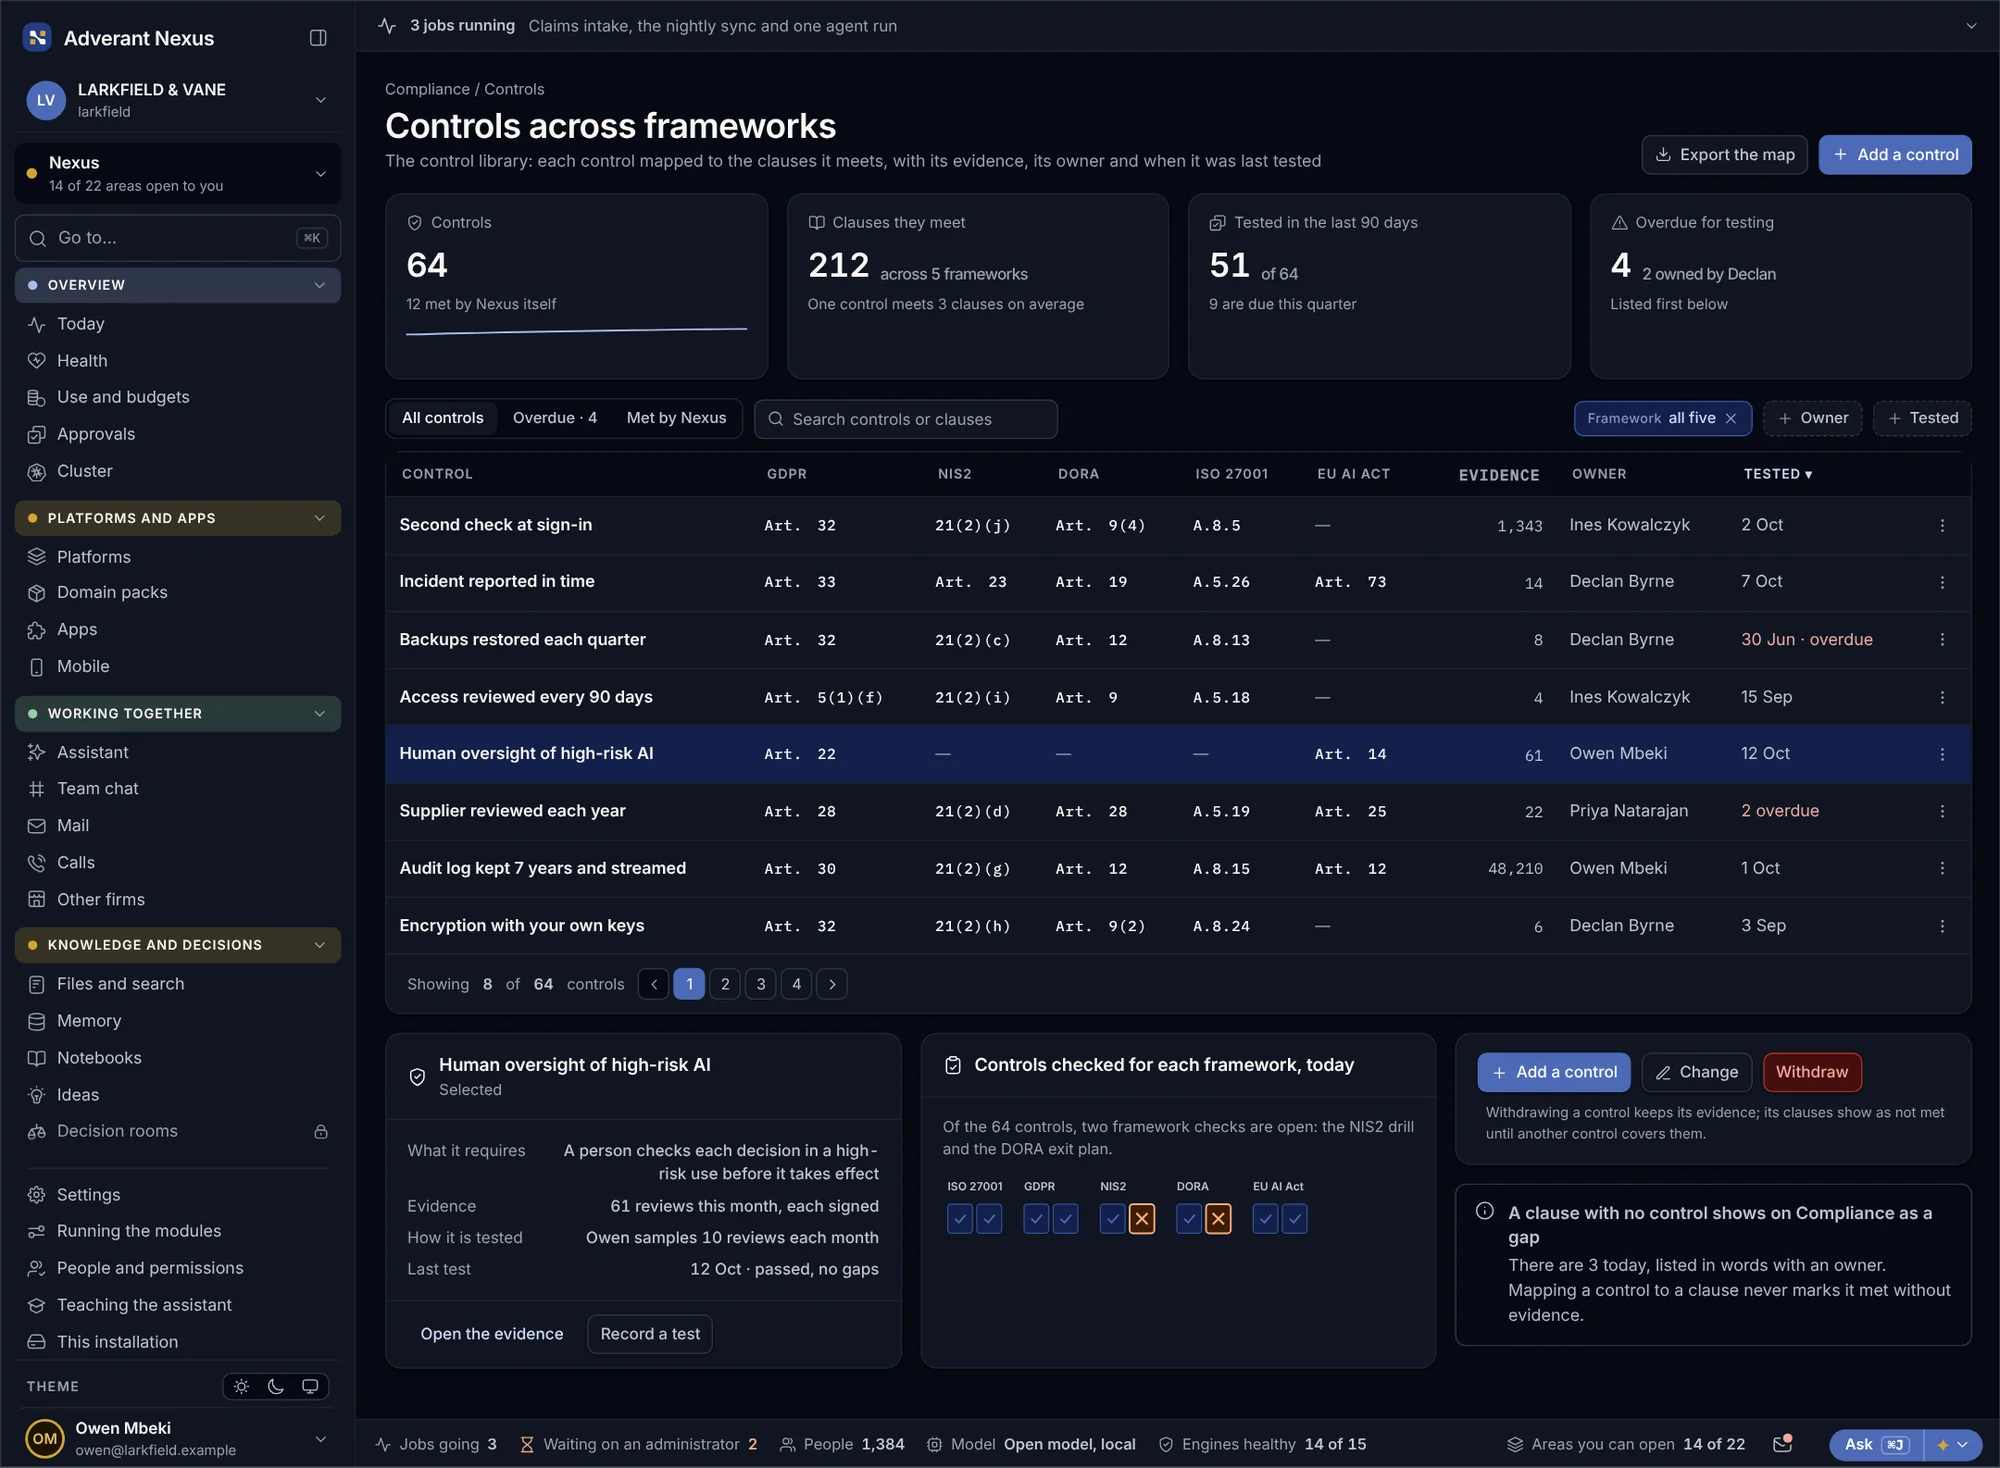
หนึ่งมาตรการควบคุม ผ่านเกณฑ์หลายข้อกำหนด
แต่ละมาตรการควบคุมเชื่อมโยงกับข้อกำหนดที่เกี่ยวข้องใน GDPR, กฎหมาย AI ของสหภาพยุโรป (EU AI Act), NIS2, DORA และมาตรฐาน ISO ระบบจะรวบรวมหลักฐานโดยอัตโนมัติในส่วนที่ทำได้ และปรับปรุงทะเบียนการใช้งาน AI ให้เป็นปัจจุบันอยู่เสมอ
มาตรการควบคุมข้ามกรอบมาตรฐาน
- เชื่อมโยงครั้งเดียว
- ใช้หลักฐานซ้ำได้
- แสดงส่วนที่ยังขาด
ทะเบียนตาม EU AI Act
- แสดงทุกการใช้งาน AI
- บันทึกระดับความเสี่ยง
- มีผู้รับผิดชอบทุกรายการ


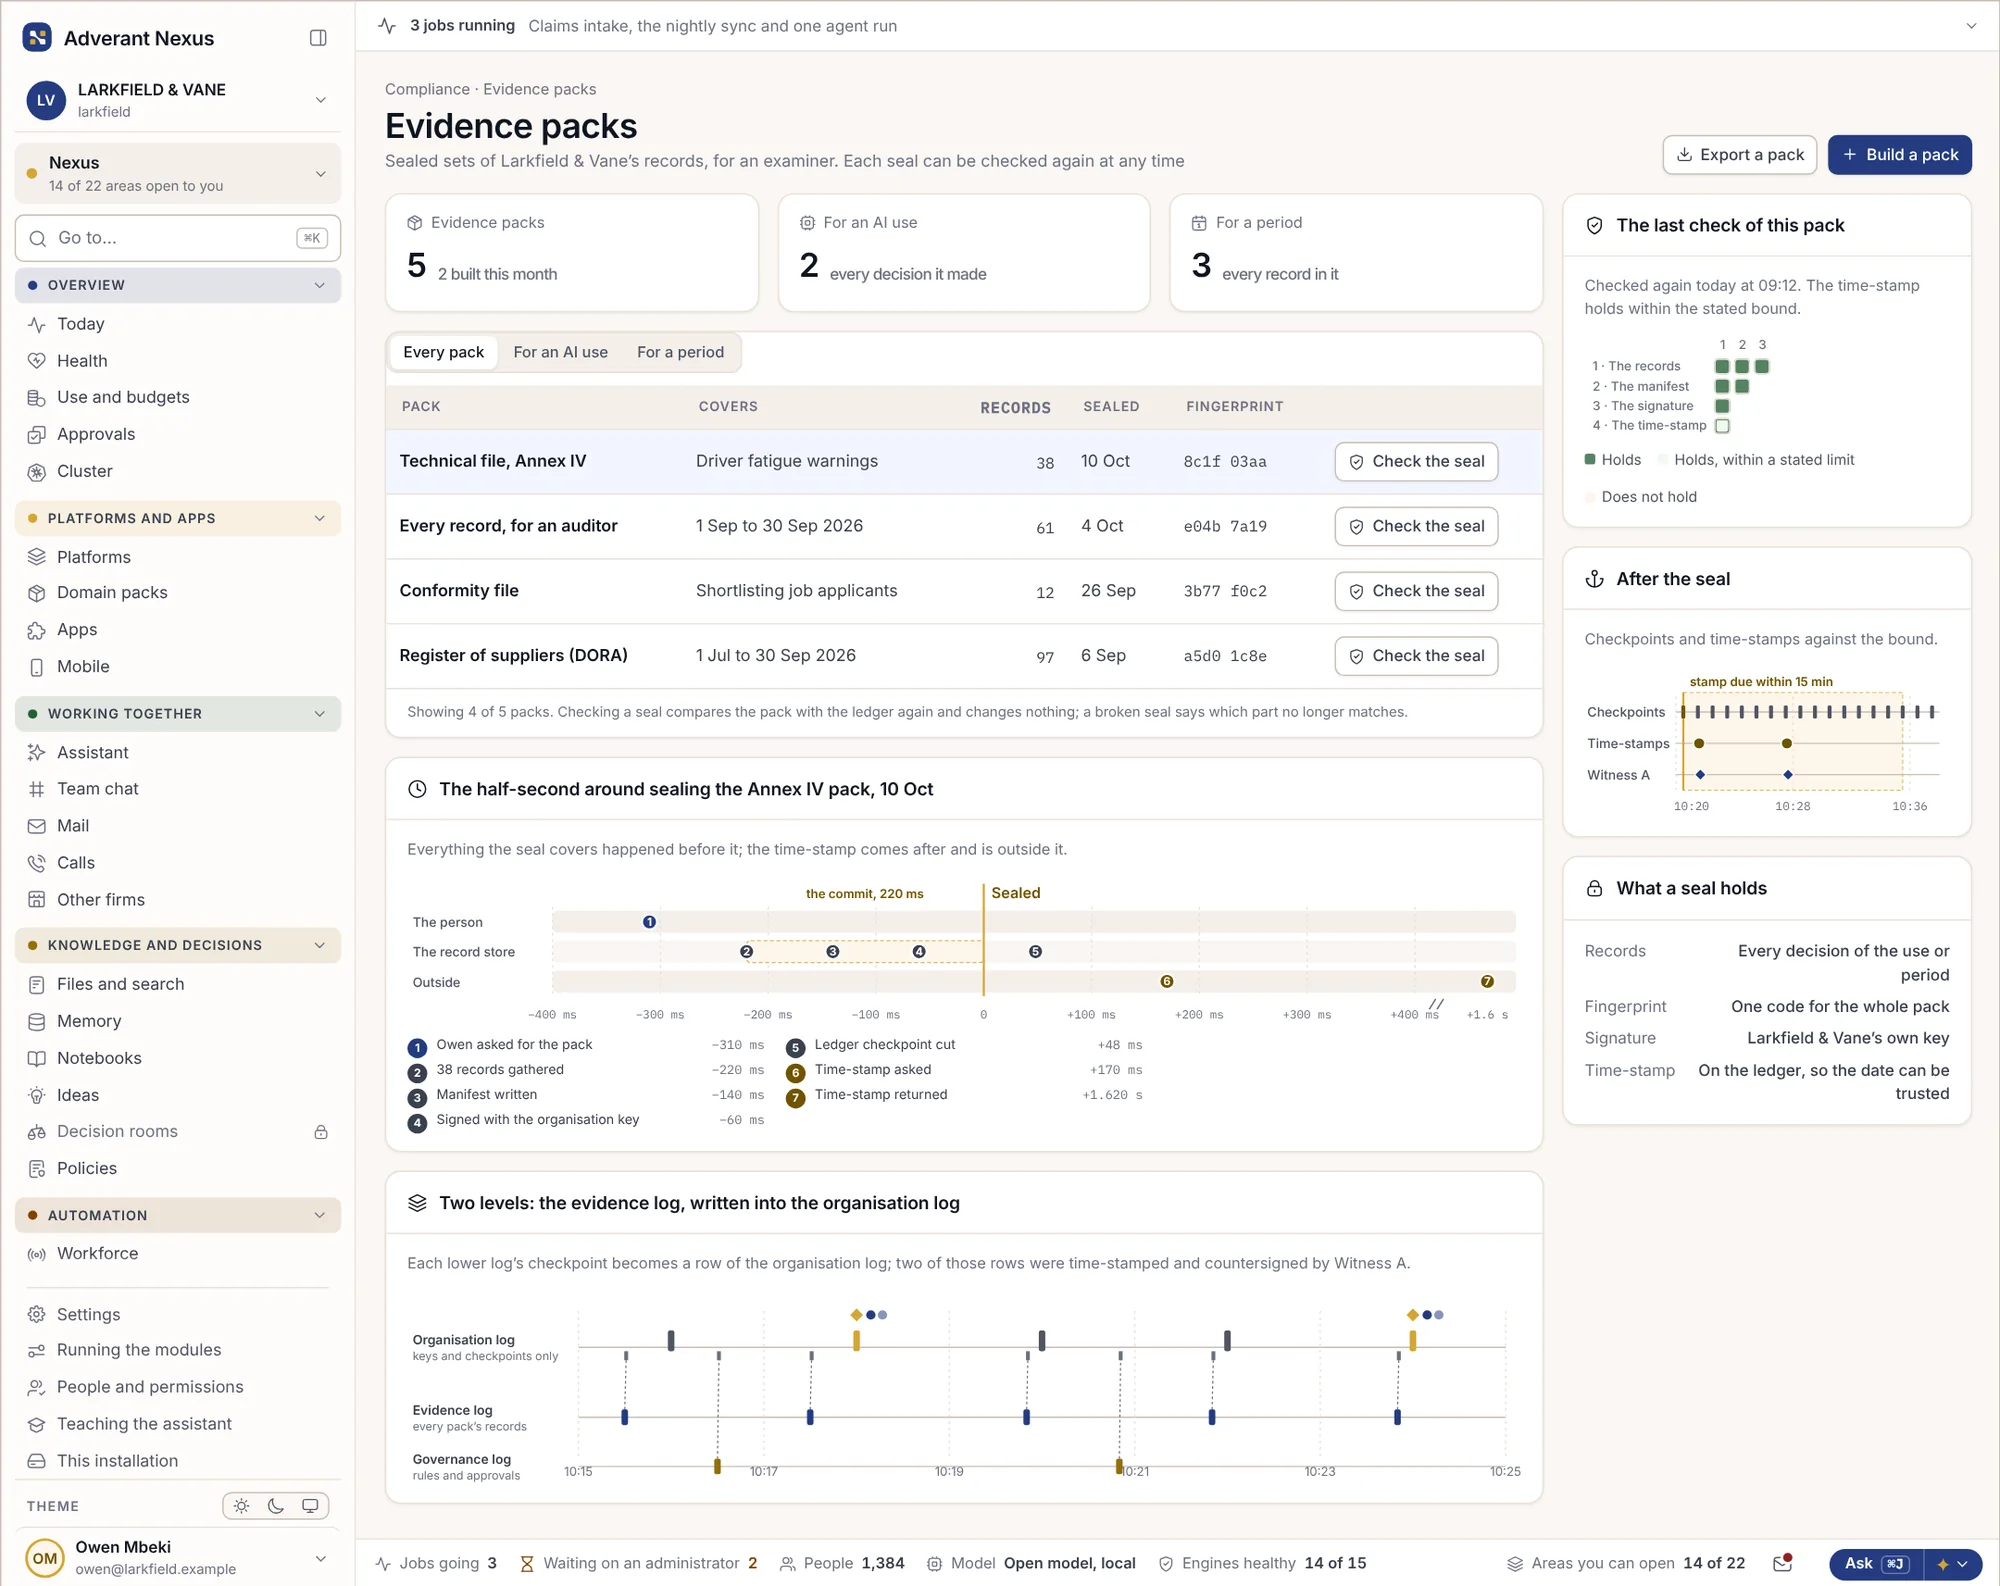
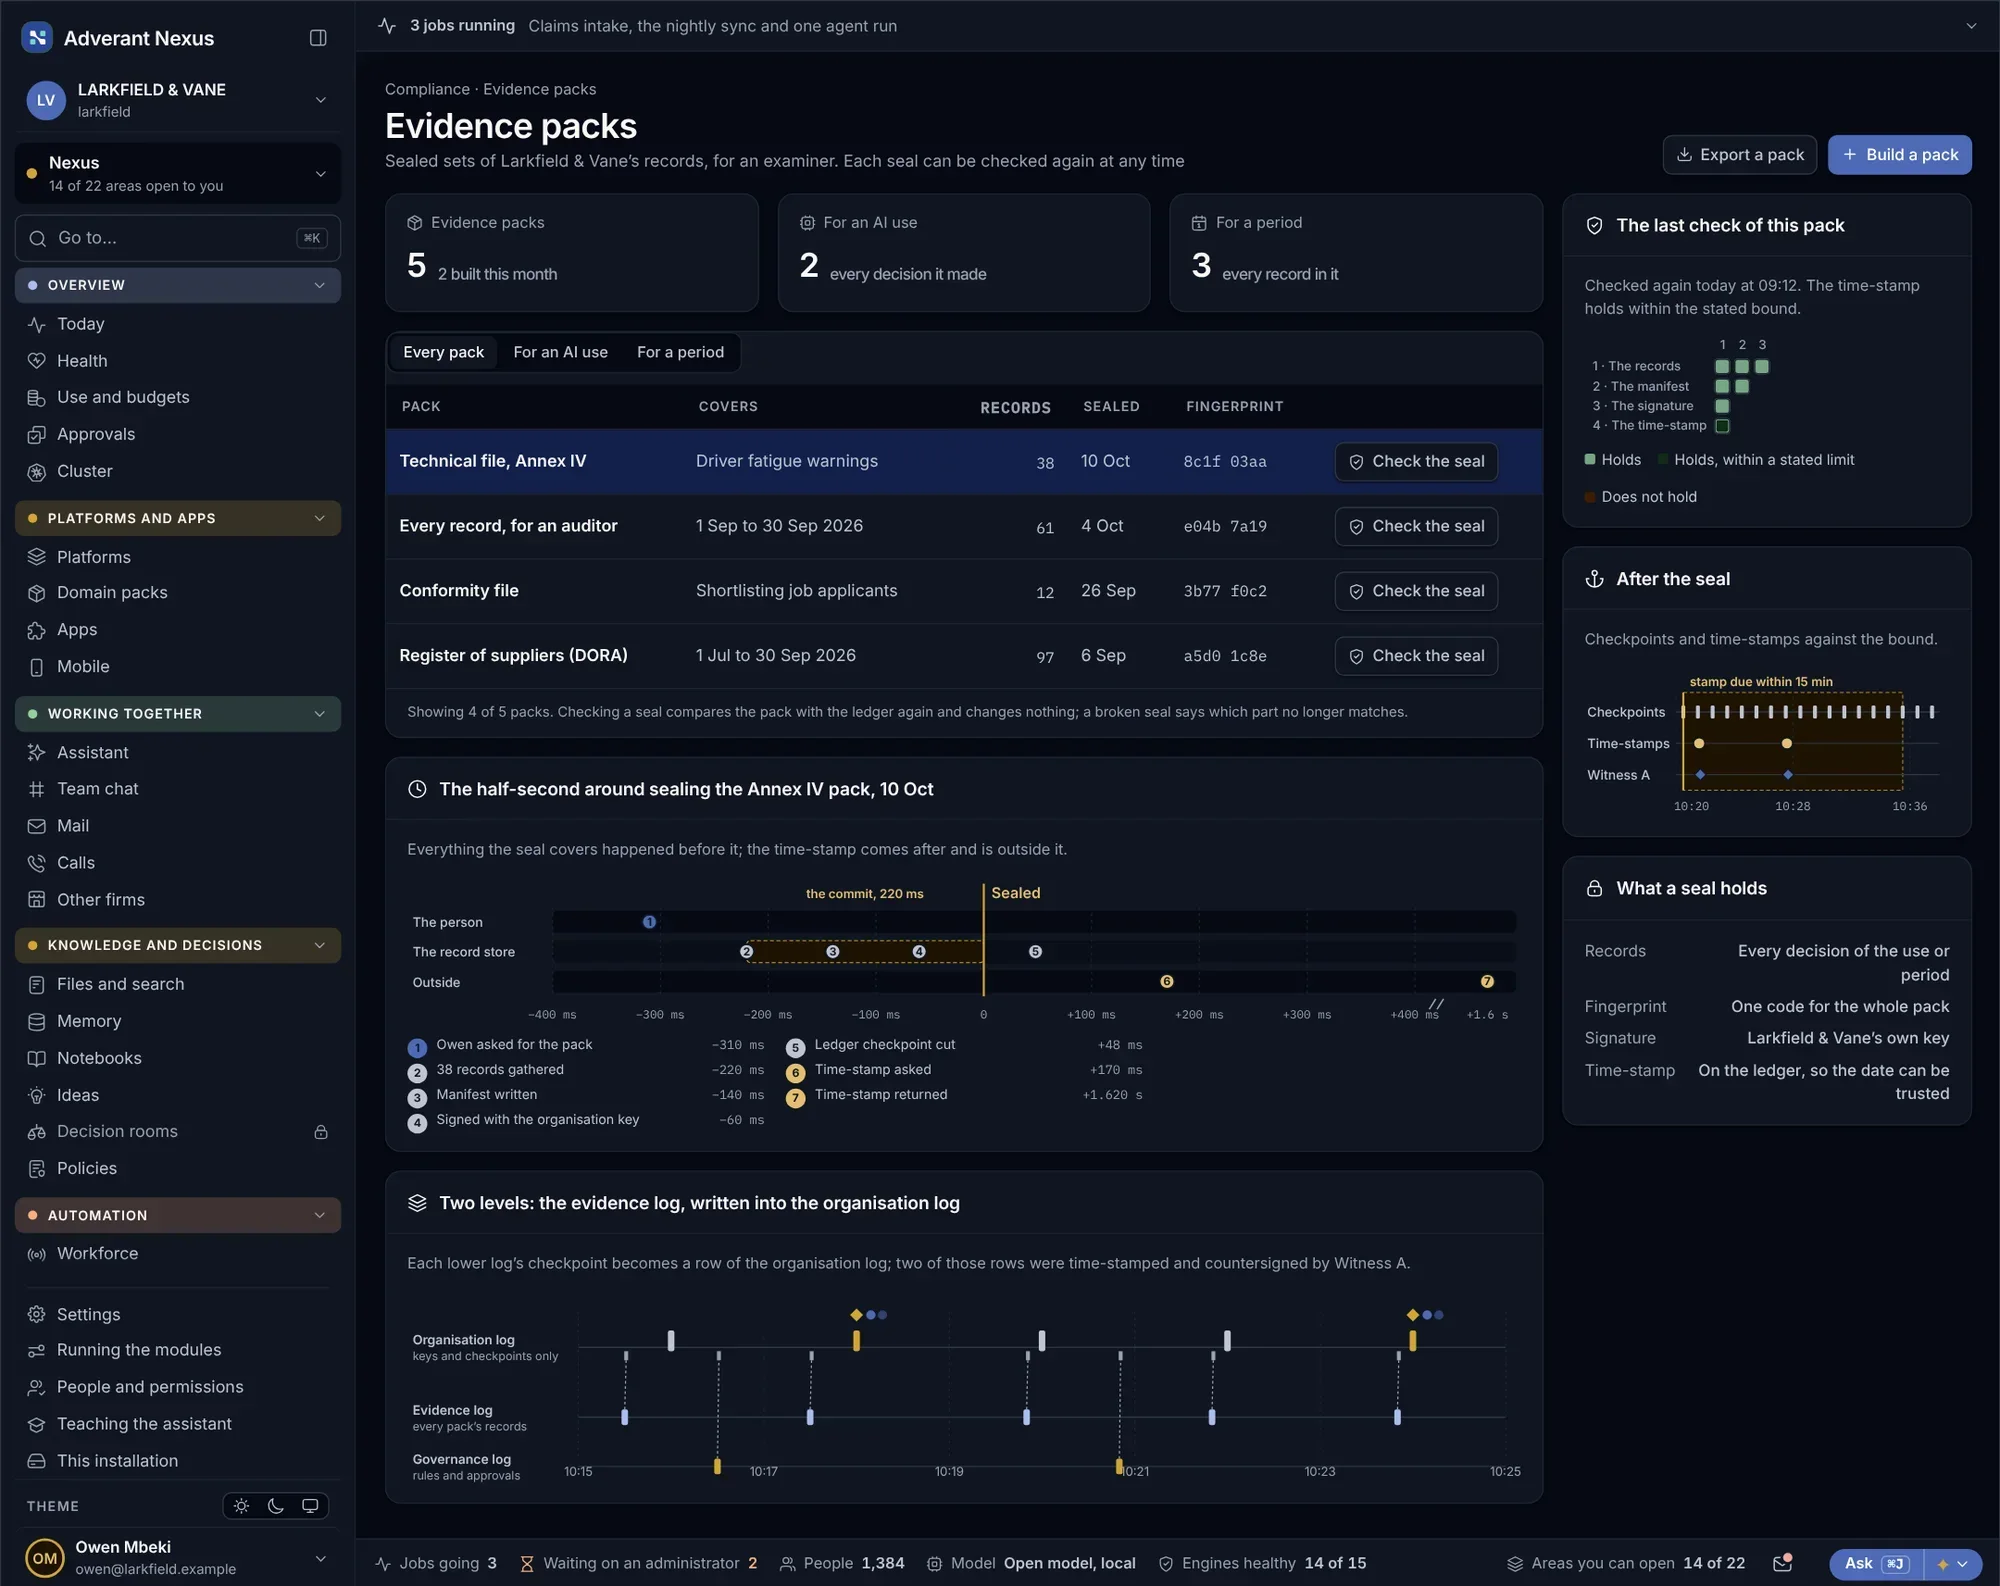
พร้อมทันที เมื่อผู้ตรวจสอบต้องการ
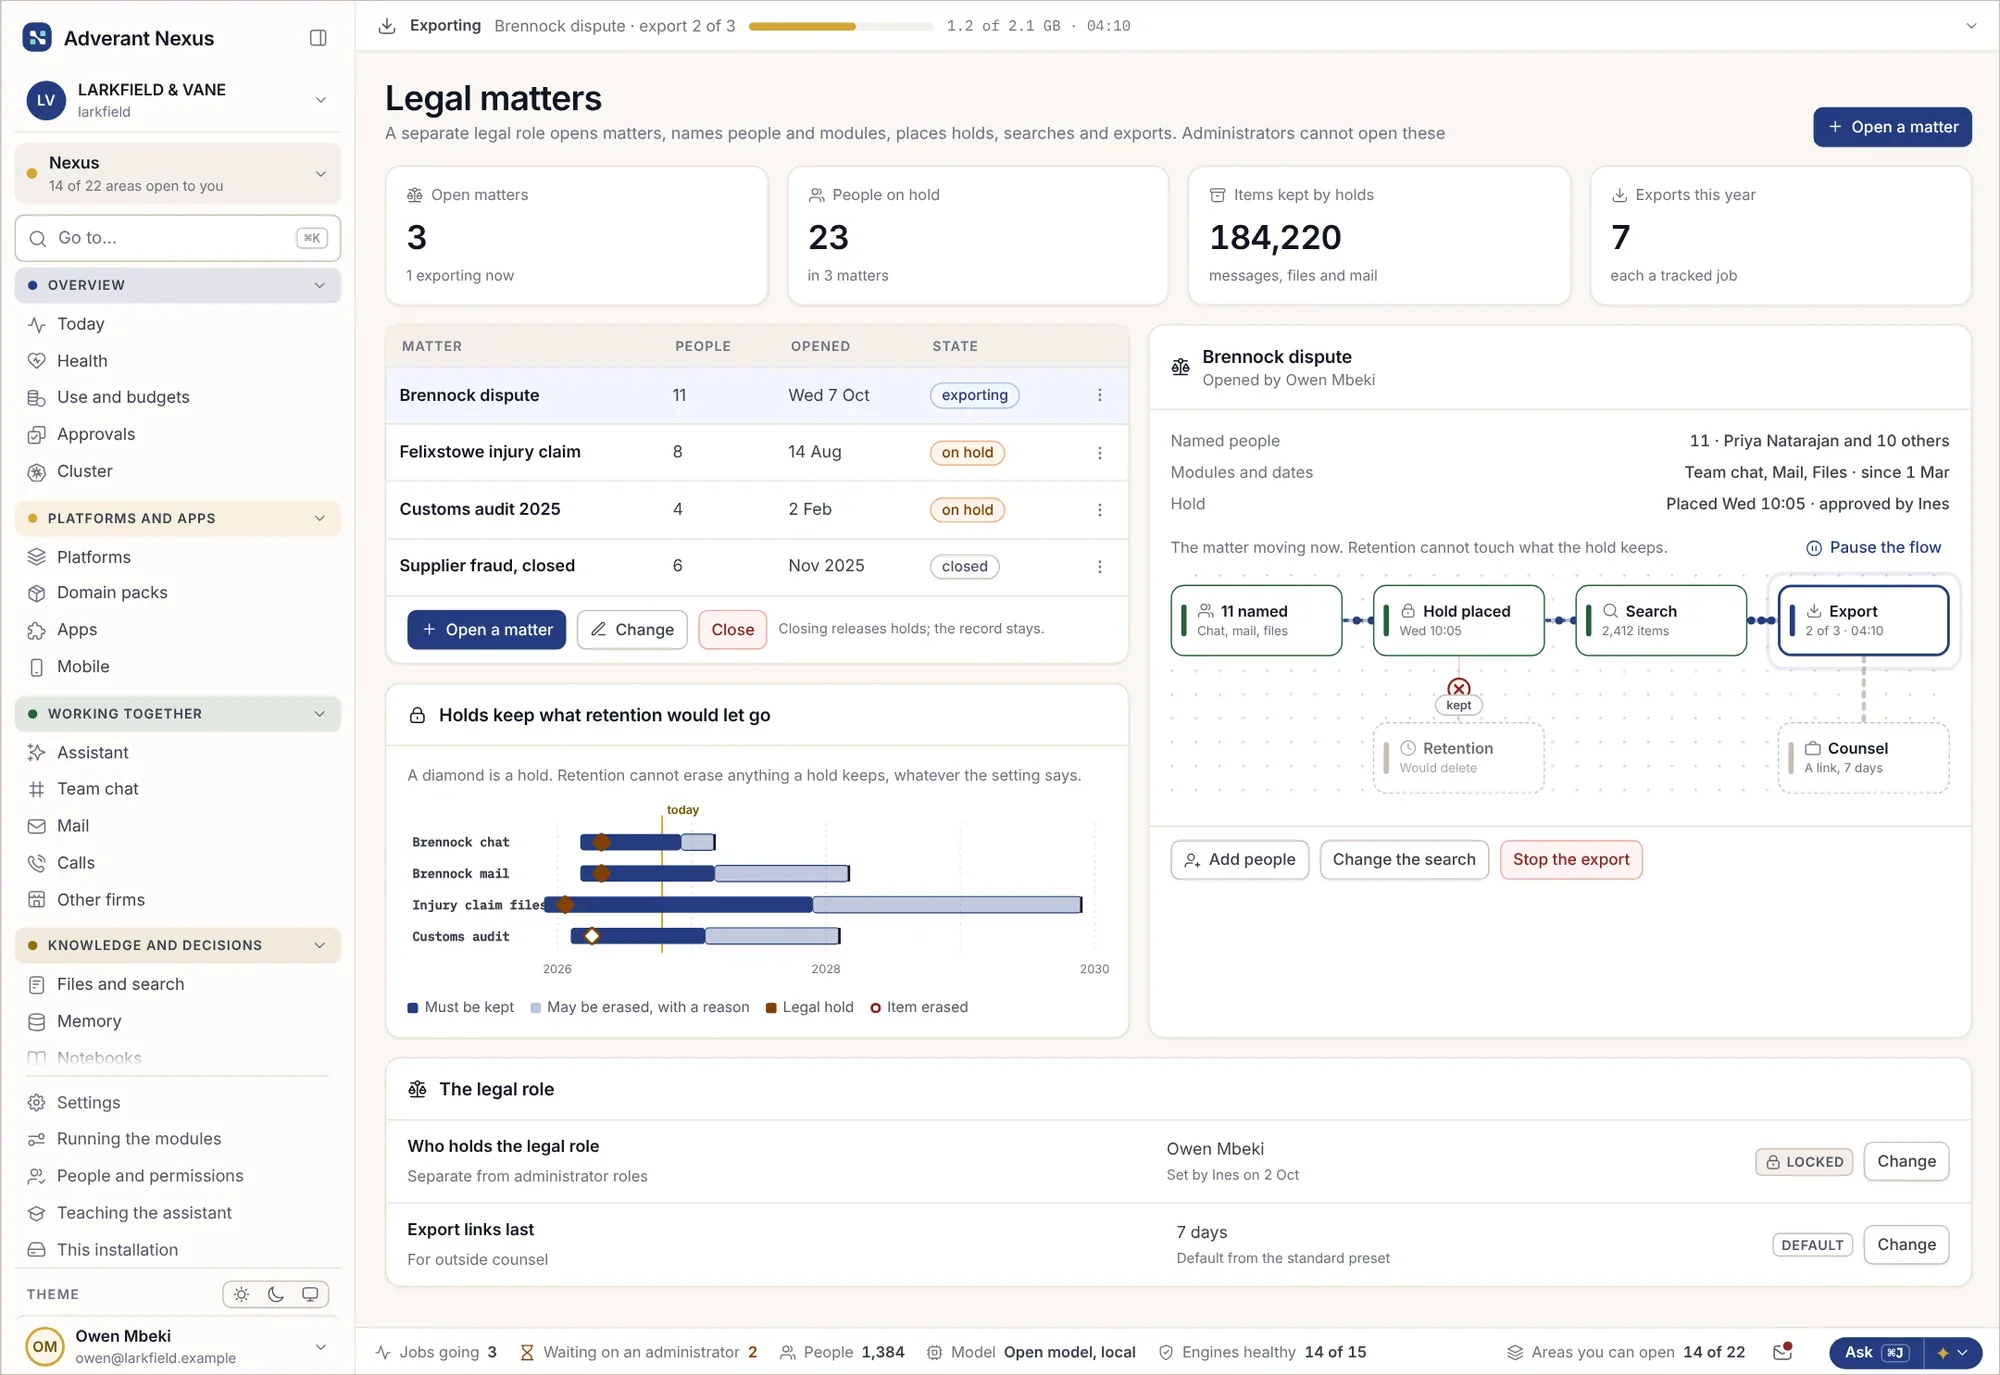
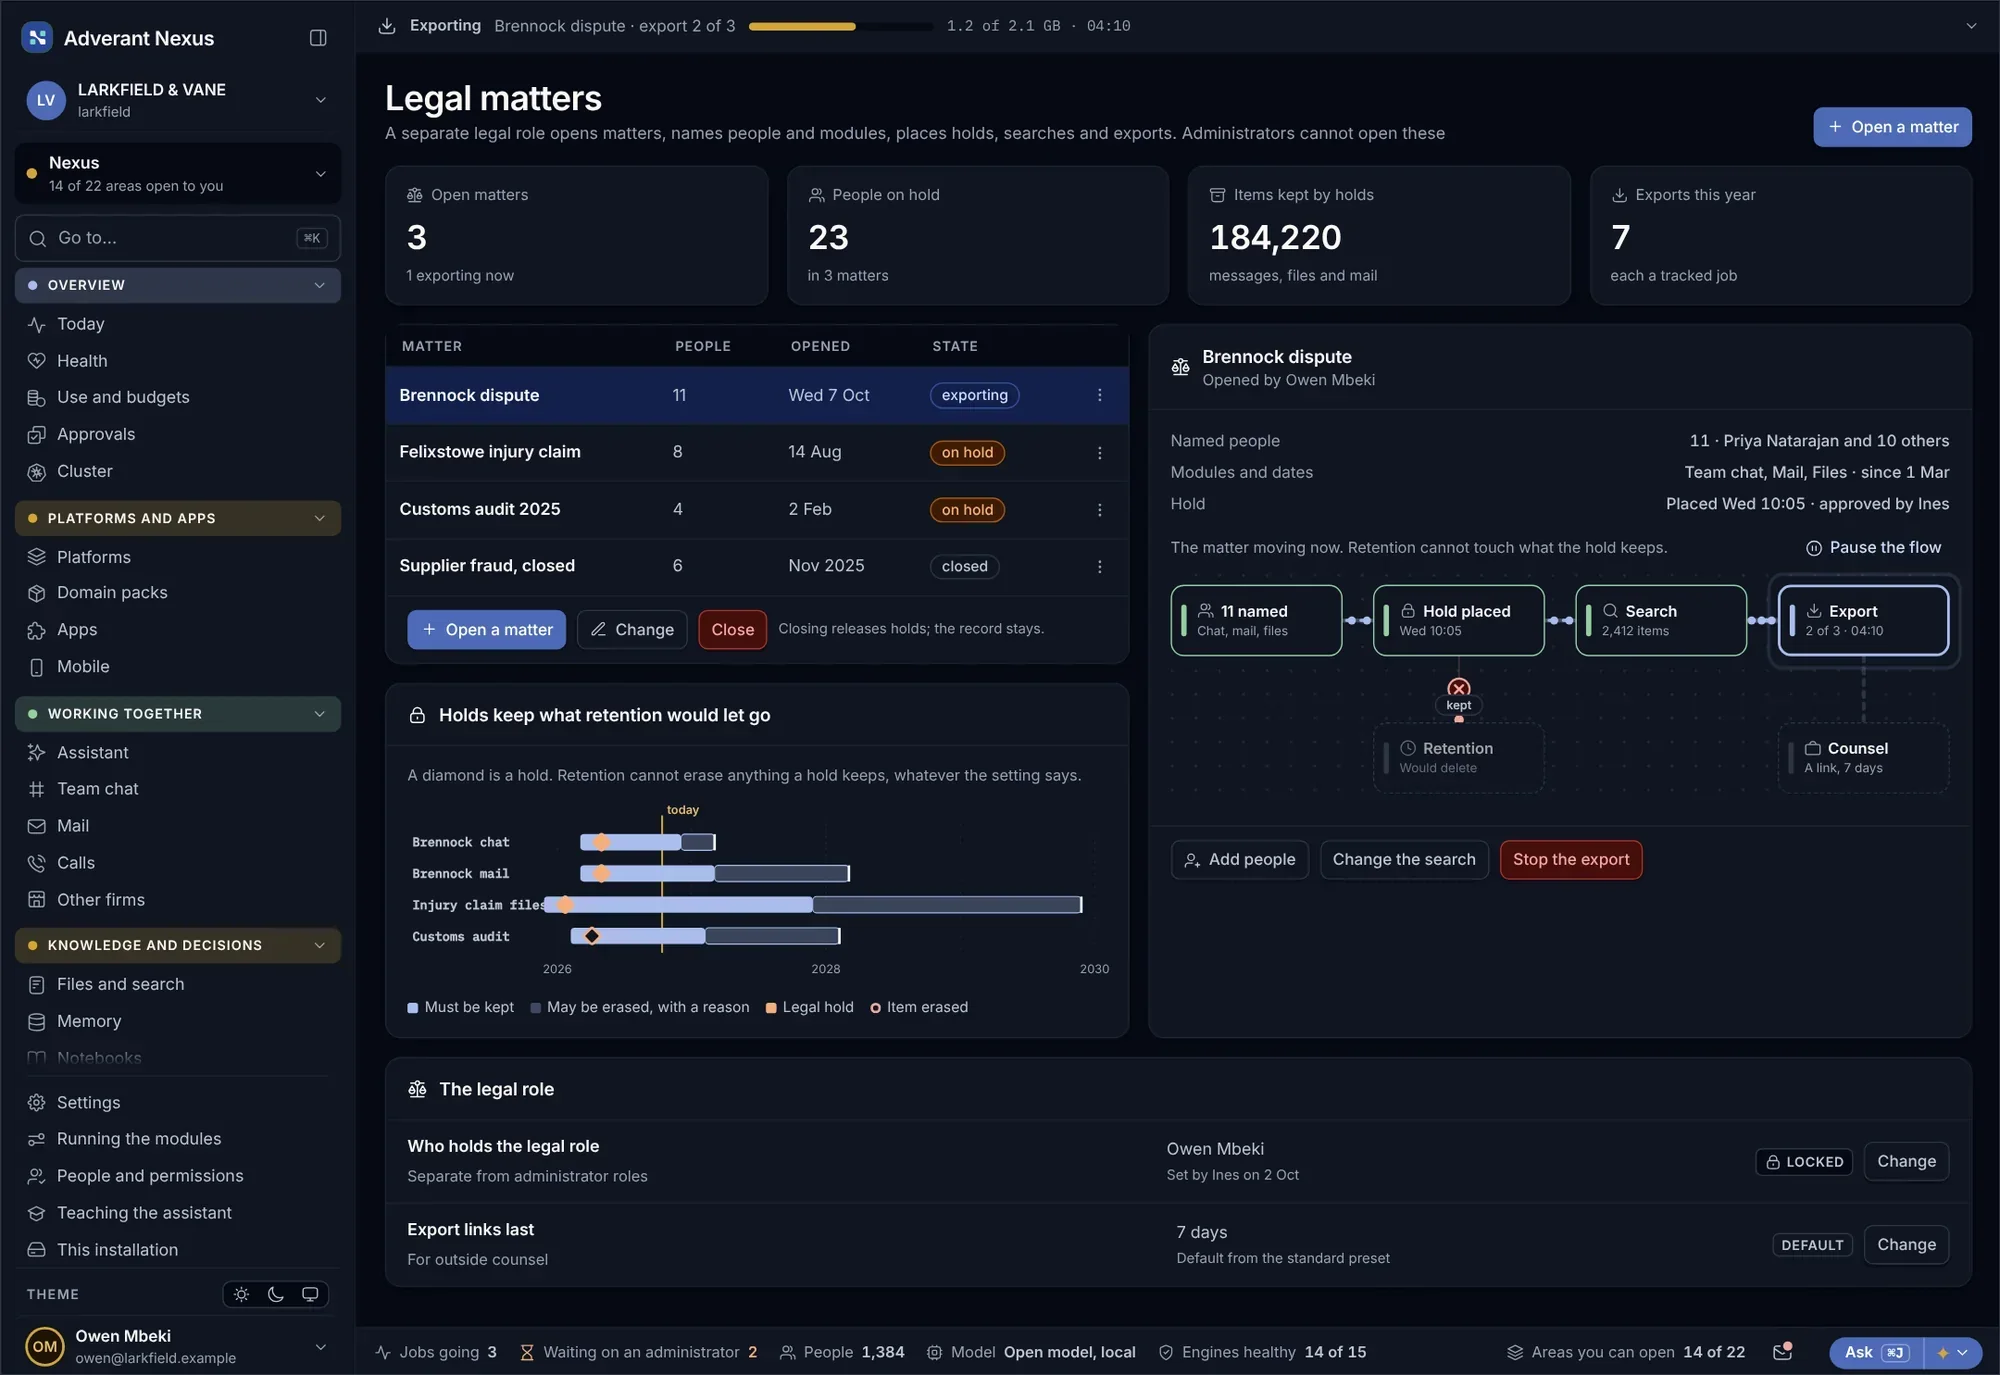
สร้างชุดหลักฐานตามที่ผู้ตรวจสอบต้องการ และตรวจสอบว่าชุดหลักฐานเดิมยังมีผลบังคับใช้อยู่ ตั้งค่าระงับการลบข้อมูลทางกฎหมาย และส่งออกข้อมูลตามขอบเขตที่กำหนดไว้อย่างแม่นยำ
ชุดหลักฐาน
- สร้างจากบันทึกข้อมูลจริง
- ประทับรับรองเมื่อออกเอกสาร
- ตรวจสอบย้อนหลังได้
คดีความ การระงับข้อมูล และการส่งออก
- ระงับเพื่อป้องกันการลบข้อมูล
- ส่งออกตรงตามที่ระงับไว้
- ยกเลิกพร้อมบันทึกประวัติ
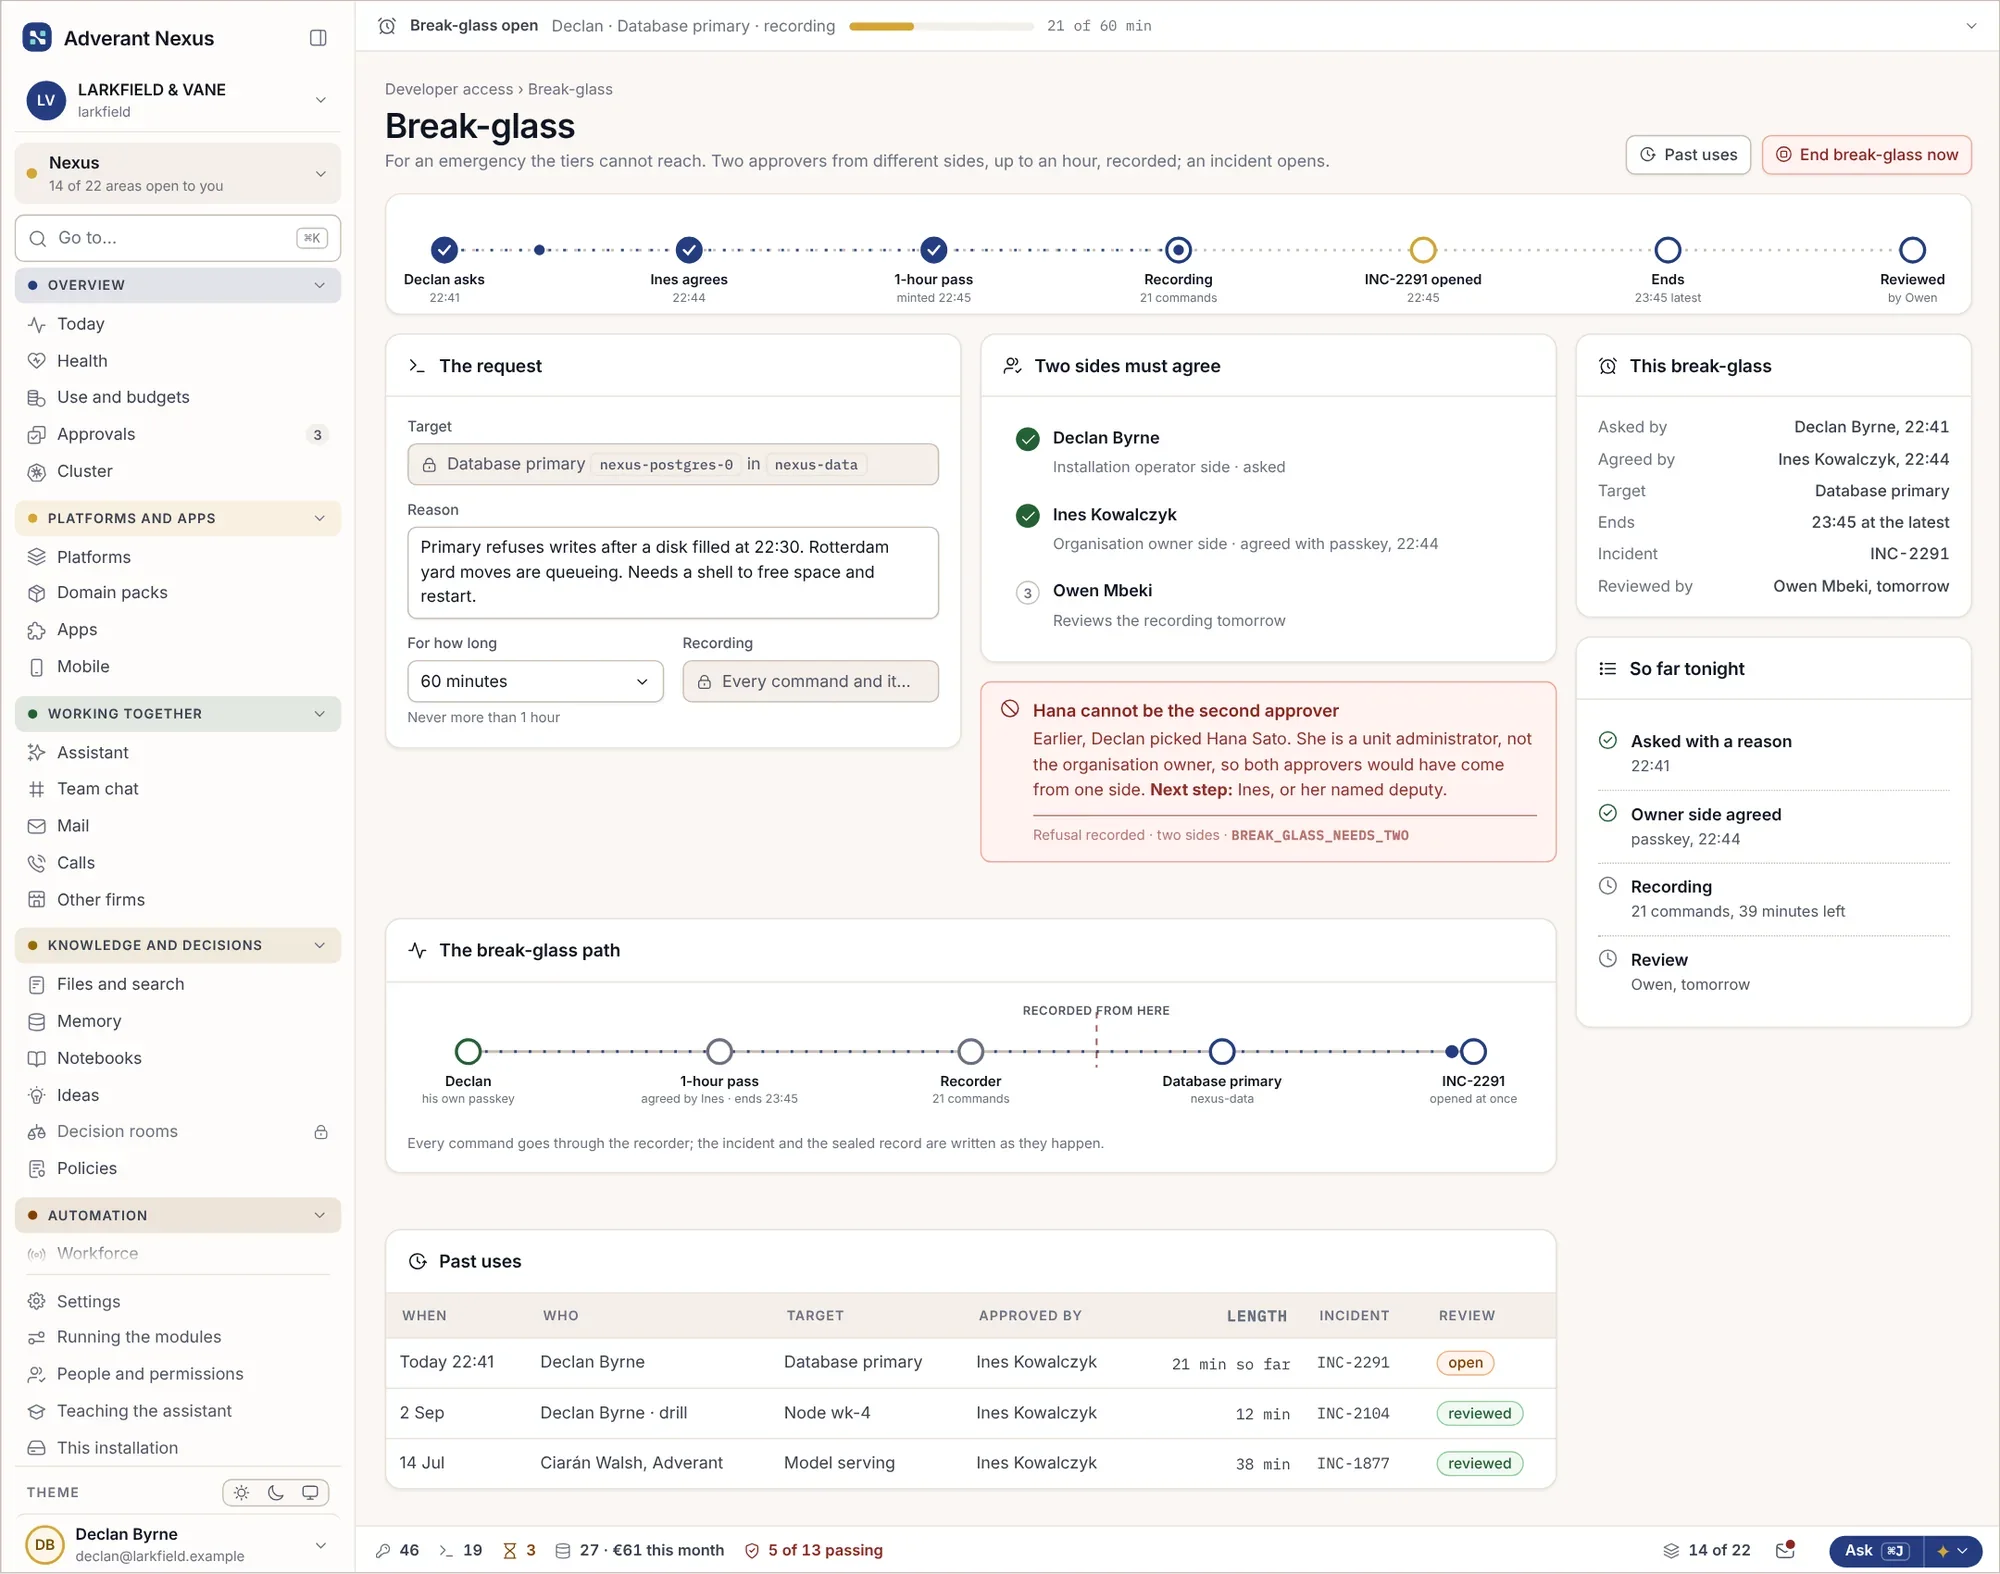
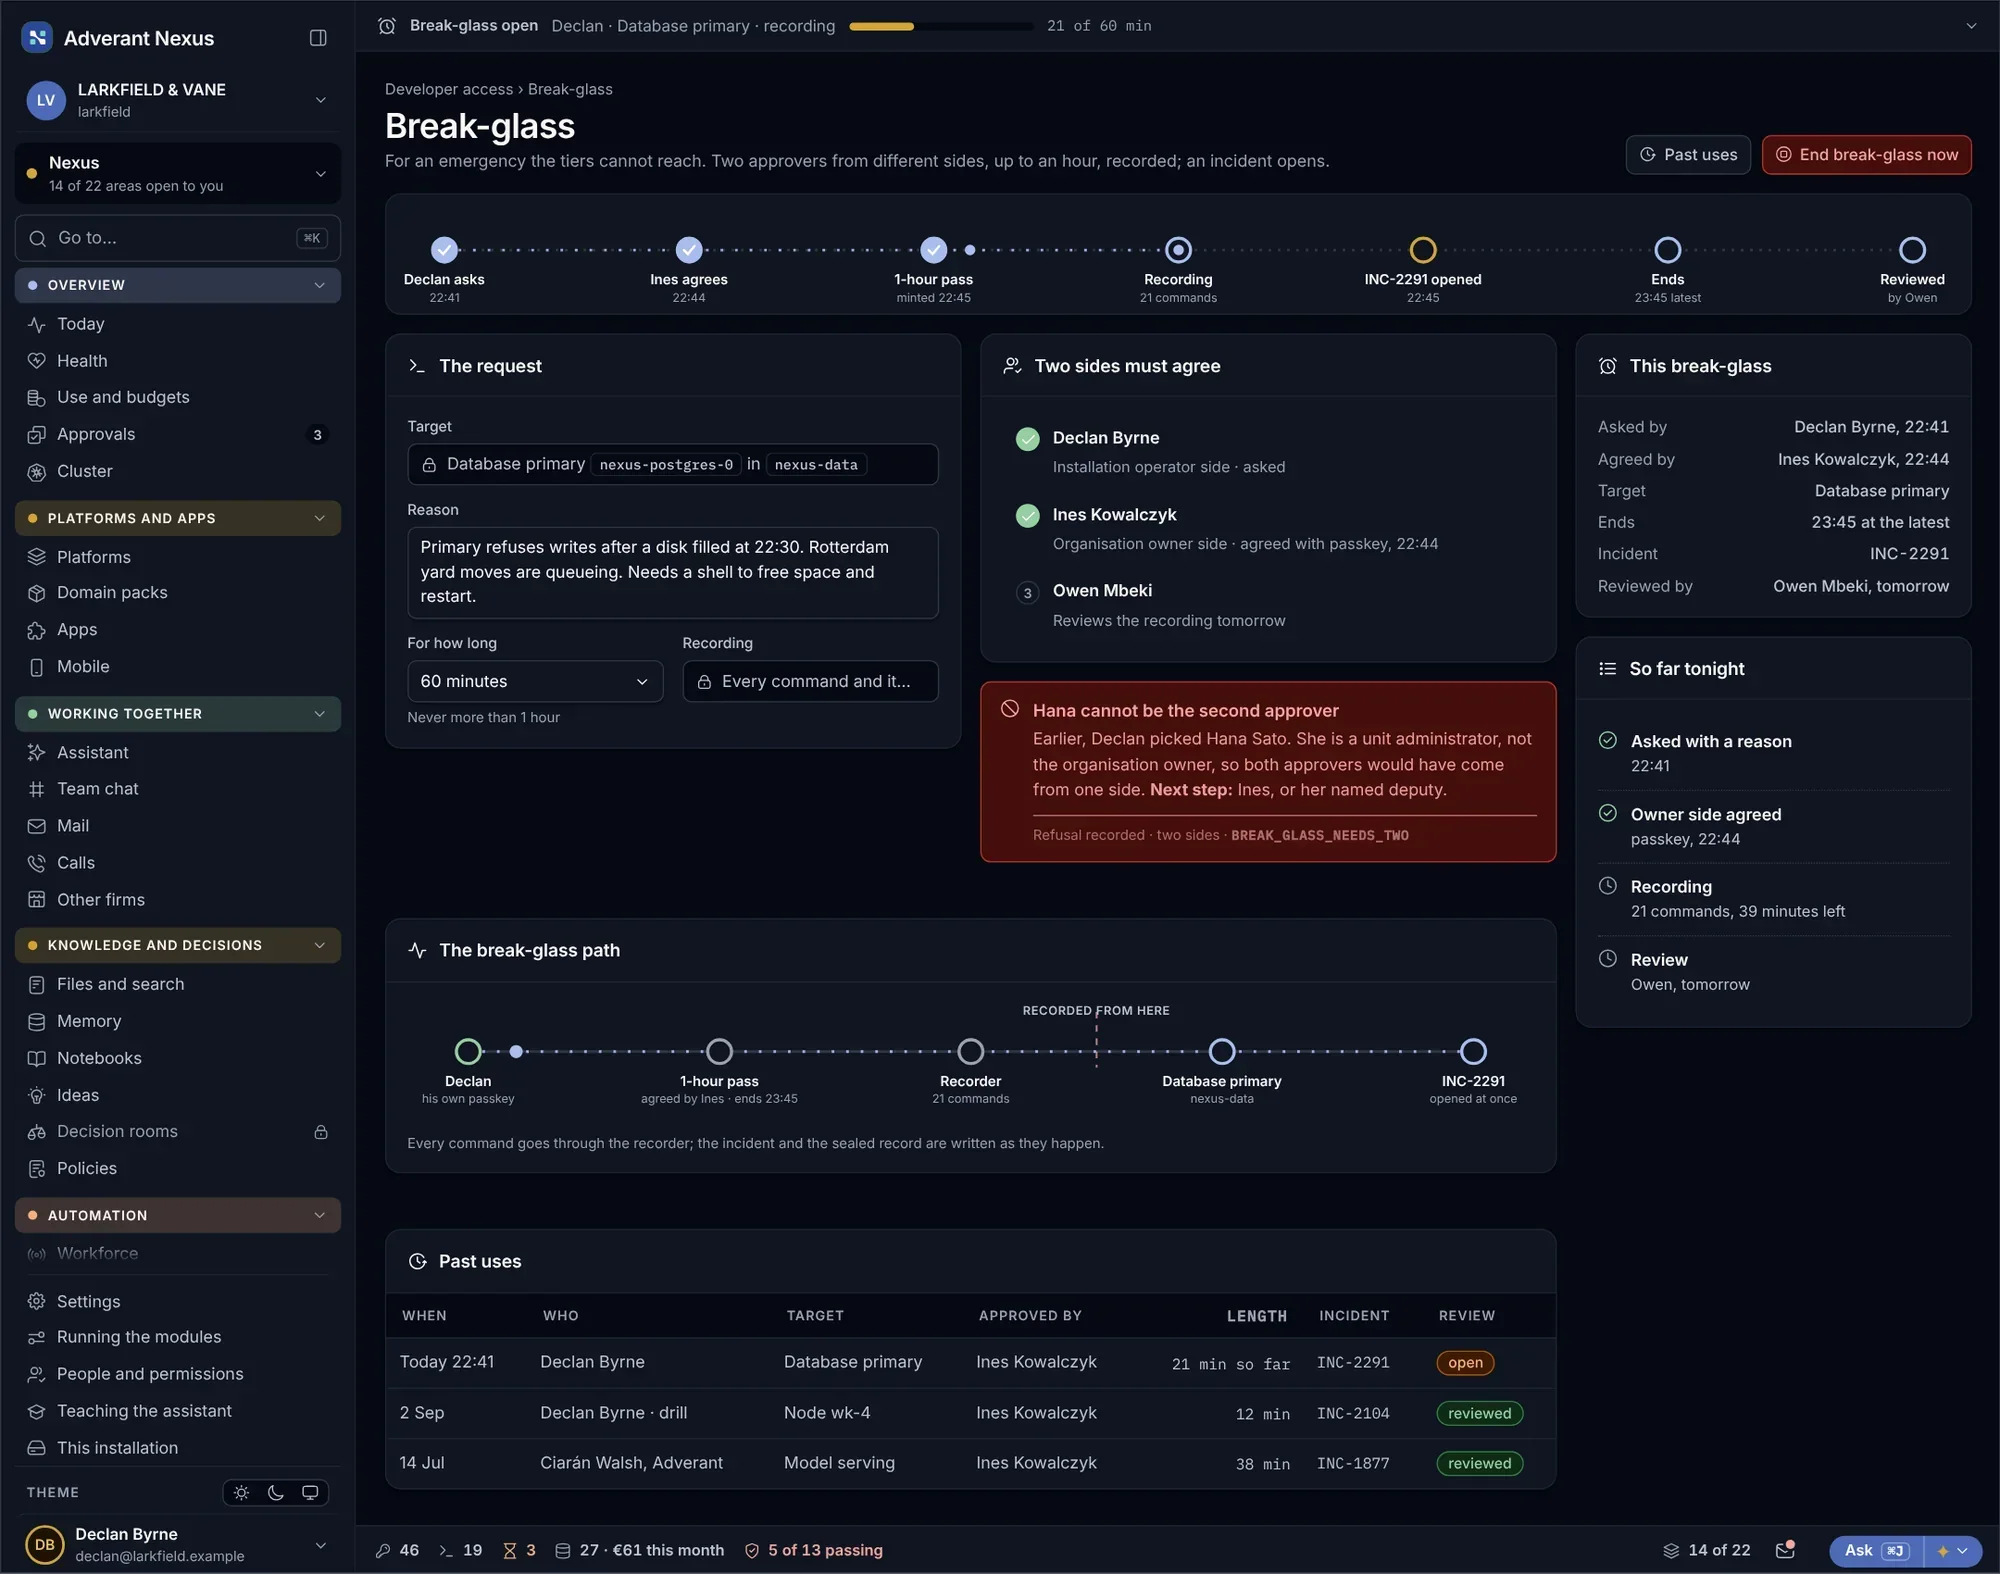
การเข้าถึงฉุกเฉิน จำกัดเวลาและมีพยานรู้เห็น
เมื่อมีปัญหาที่ต้องแก้ไขอย่างเร่งด่วน สามารถมอบสิทธิ์เข้าถึงเต็มรูปแบบให้ผู้ดูแลระบบได้เป็นเวลาสั้นๆ โดยมีคนที่สองคอยเฝ้าดูและบันทึกไว้ทุกขั้นตอน นอกจากนี้ยังสามารถระงับสิทธิ์การเข้าถึงของเอเจนต์ AI ทั้งองค์กรได้ในคำสั่งเดียว
- สิทธิ์เข้าถึงเต็มรูปแบบที่จำกัดเวลา
- ต้องมีคนที่สองร่วมด้วย
- ระงับสิทธิ์เอเจนต์ AI ได้ในคำสั่งเดียว
เกี่ยวกับการเข้าถึงและการปฏิบัติตามกฎระเบียบ
เชื่อมโยงกับกรอบมาตรฐานใดบ้าง
GDPR, กฎหมาย AI ของสหภาพยุโรป (EU AI Act), NIS2, DORA, ISO/IEC 27001 และ ISO/IEC 42001 รวมถึงมาตรฐานอื่นๆ และคุณยังสามารถเพิ่มนโยบายขององค์กรคุณเองได้ด้วย
เราใช้ระบบลงชื่อเข้าใช้ของบริษัทเราเองได้หรือไม่
ได้ บุคลากรสามารถลงชื่อเข้าใช้ผ่านผู้ให้บริการยืนยันตัวตน (Identity Provider) ที่คุณมีอยู่เดิม และสามารถบังคับใช้การยืนยันตัวตนขั้นที่สองกับทุกคนได้
เจาะลึกข้อมูล
สร้างชุดหลักฐานชิ้นถัดไปของคุณที่นี่
บอกเราว่าผู้ตรวจสอบของคุณขออะไรในครั้งล่าสุด เราจะแสดงให้ดูว่า Nexus สร้างชุดหลักฐานนั้นได้อย่างไร